
Tamanho e Participação do Mercado de Gestão de Riscos Humanos
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 4.12 Bilhões de dólares |
| Tamanho do Mercado (2031) | 7.69 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 13.29 % |
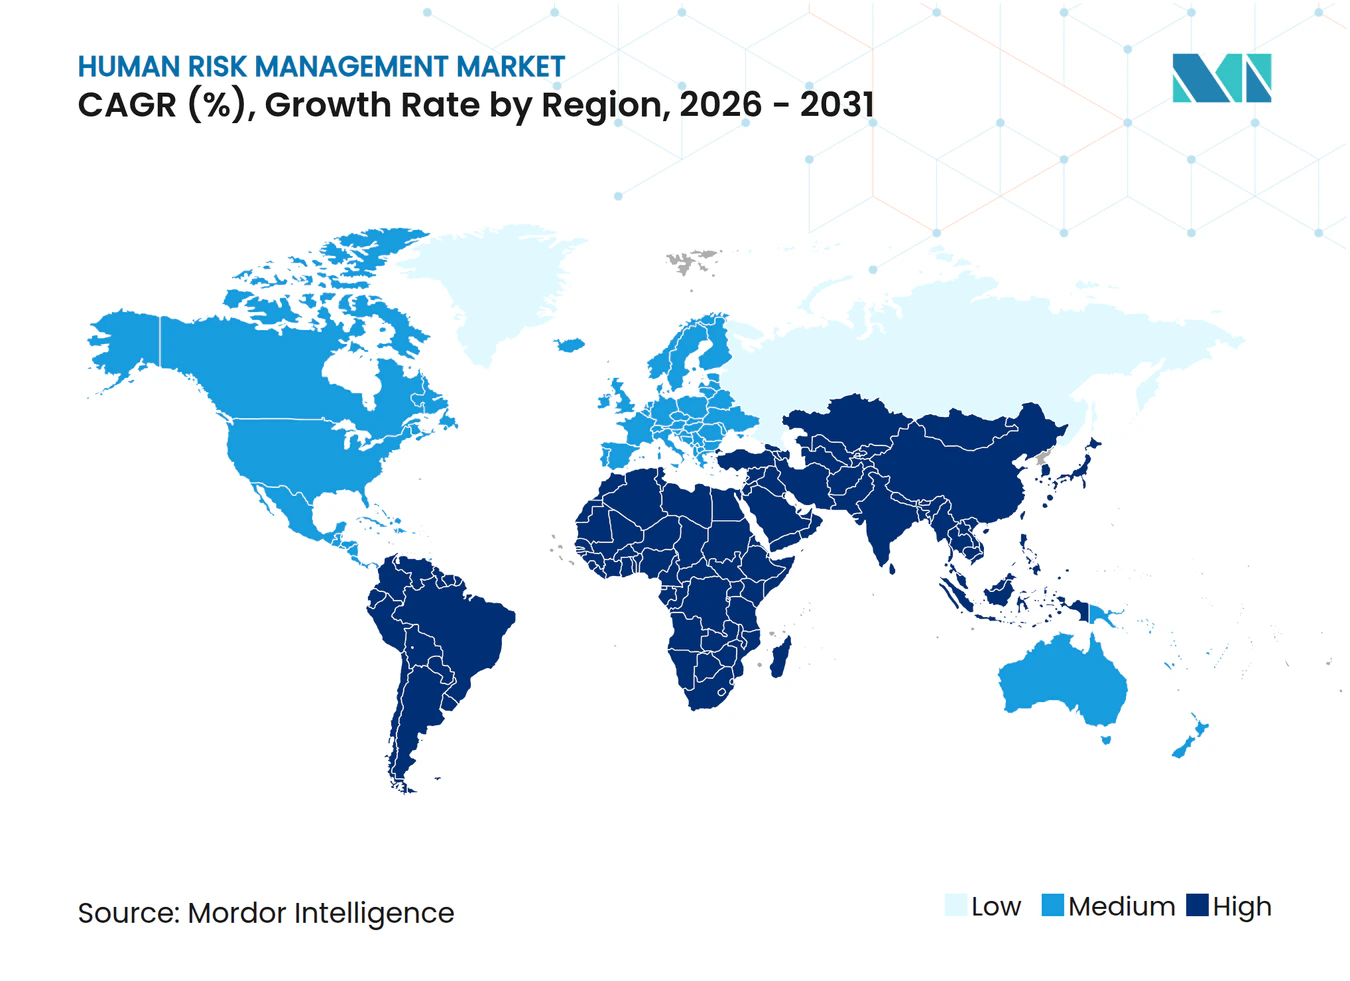
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão de Riscos Humanos por Mordor Intelligence
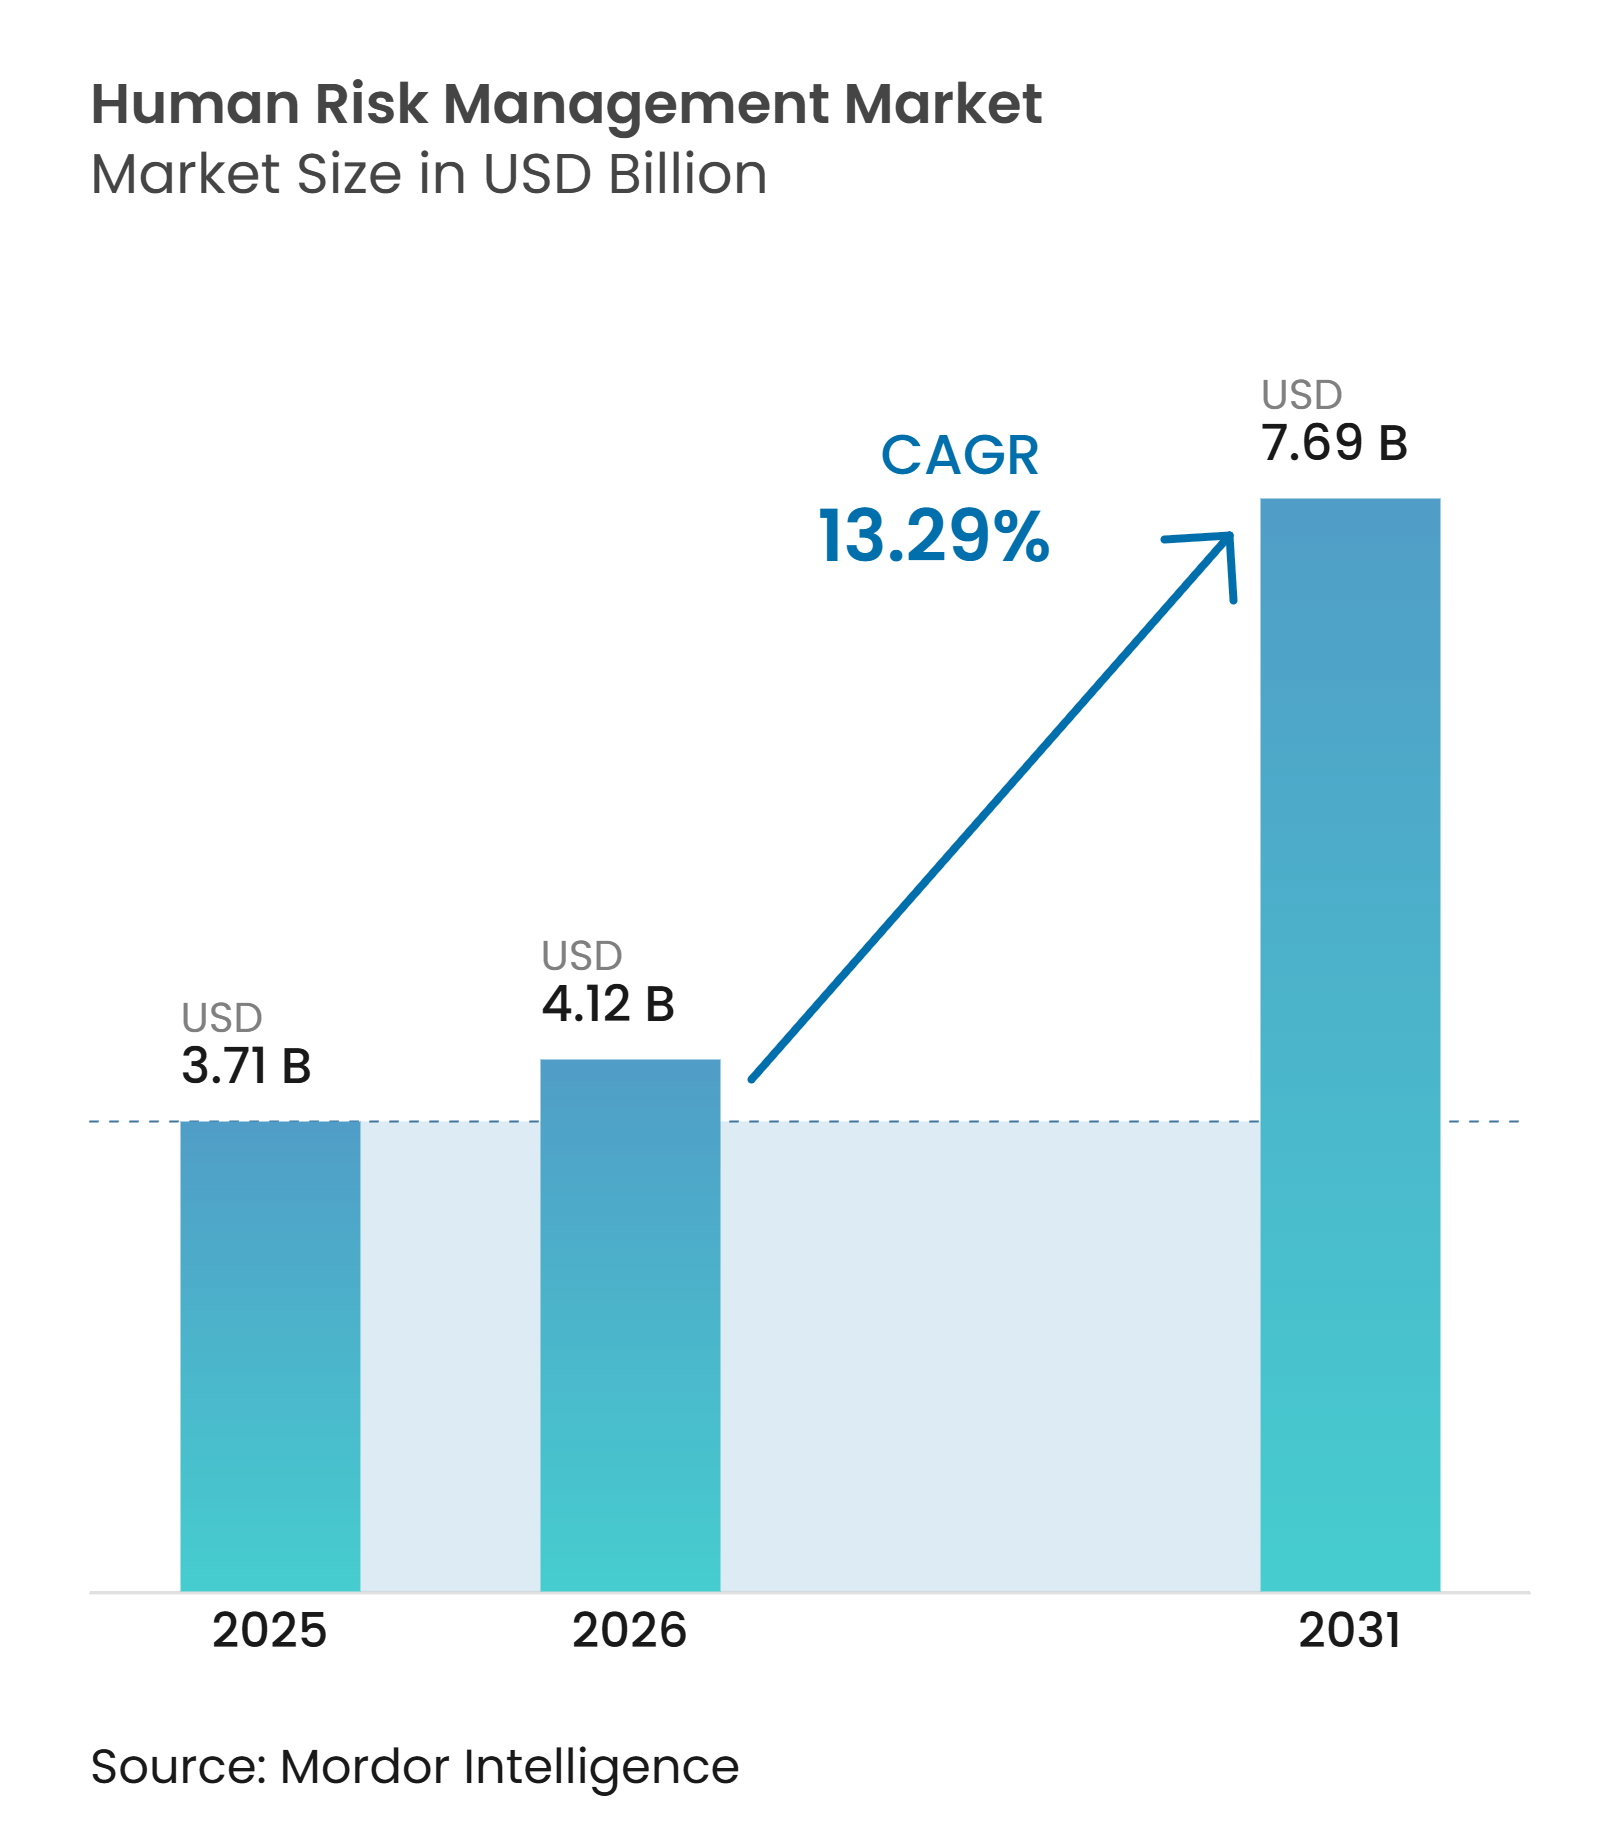
O tamanho do mercado de gestão de riscos humanos foi avaliado em 3,71 bilhões de USD em 2025 e estima-se que cresça de 4,12 bilhões de USD em 2026 para atingir 7,69 bilhões de USD até 2031, a um CAGR de 13,29% durante o período de previsão (2026-2031). O mercado de gestão de riscos humanos está evoluindo de uma aquisição orientada pela conformidade para um controle documentado dentro de programas mais amplos de risco cibernético. O comprometimento de e-mail corporativo resultou em perdas reportadas de 3,046 bilhões de USD em 2025, ressaltando a necessidade de manter o comportamento dos funcionários como elemento central do planejamento de segurança. Os compradores buscam cada vez mais plataformas que combinem simulações de phishing, conteúdo de treinamento, dados comportamentais e orientação oportuna. As grandes empresas continuam sendo a principal base de receita, enquanto a entrega em nuvem e os serviços gerenciados estão tornando essas ferramentas mais acessíveis a organizações menores. A concorrência entre fornecedores está centrada nas capacidades de gestão de riscos humanos, conexões relacionadas à identidade e evidências de que o treinamento pode reduzir a exposição.
Principais Conclusões do Relatório
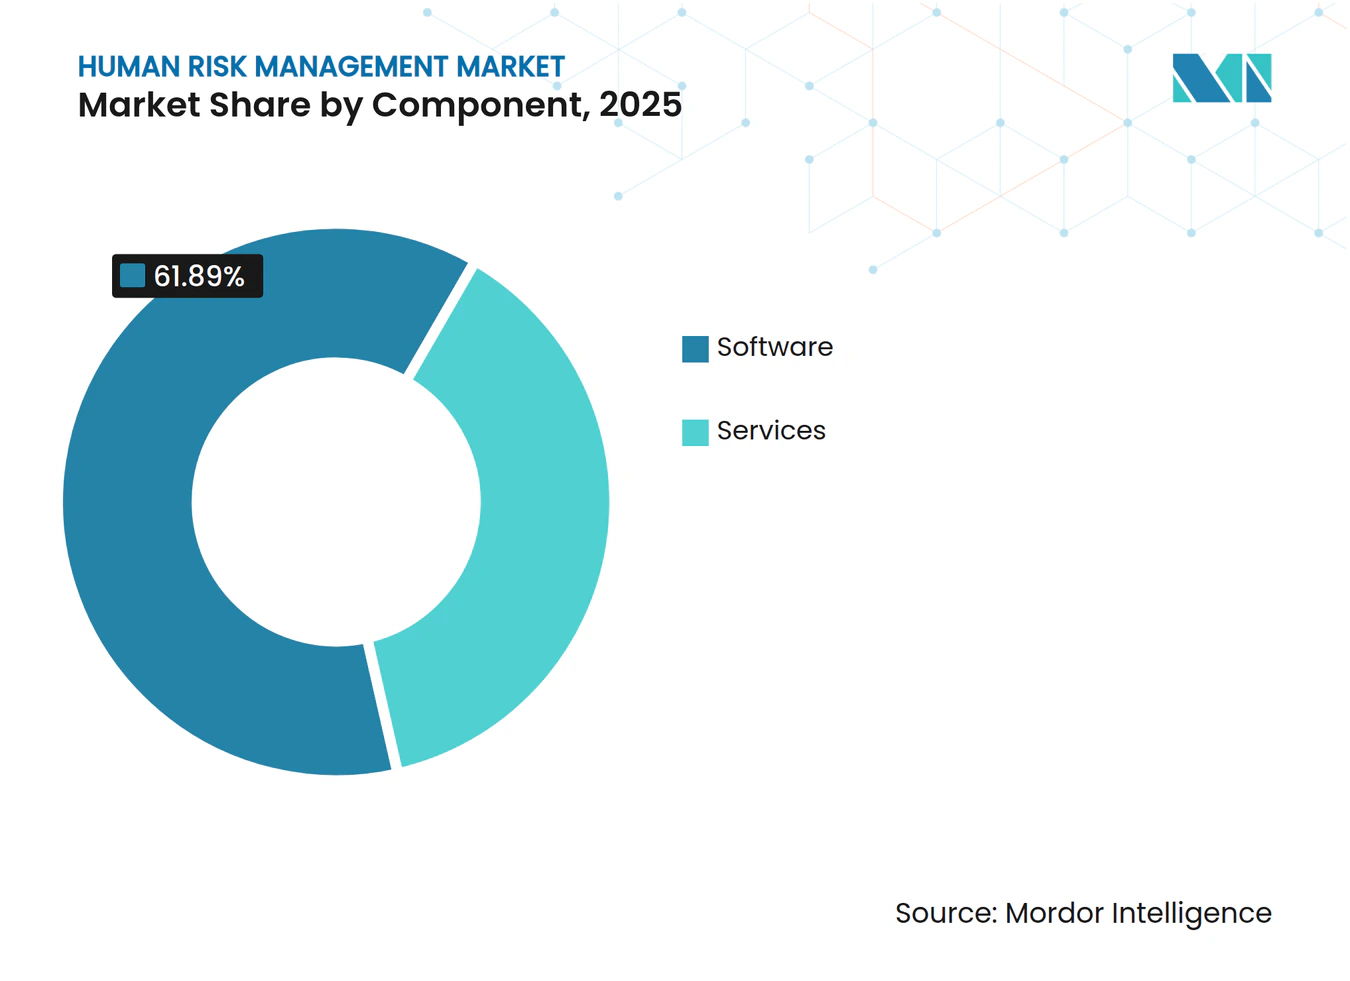
- Por componente, o software detinha 61,89% do mercado de gestão de riscos humanos em 2025, enquanto os serviços devem expandir-se a um CAGR de 16,36% até 2031.
- Por modo de implantação, a entrega baseada em nuvem representou 73,18% do mercado de gestão de riscos humanos em 2025 e deve crescer a um CAGR de 18,29% até 2031.
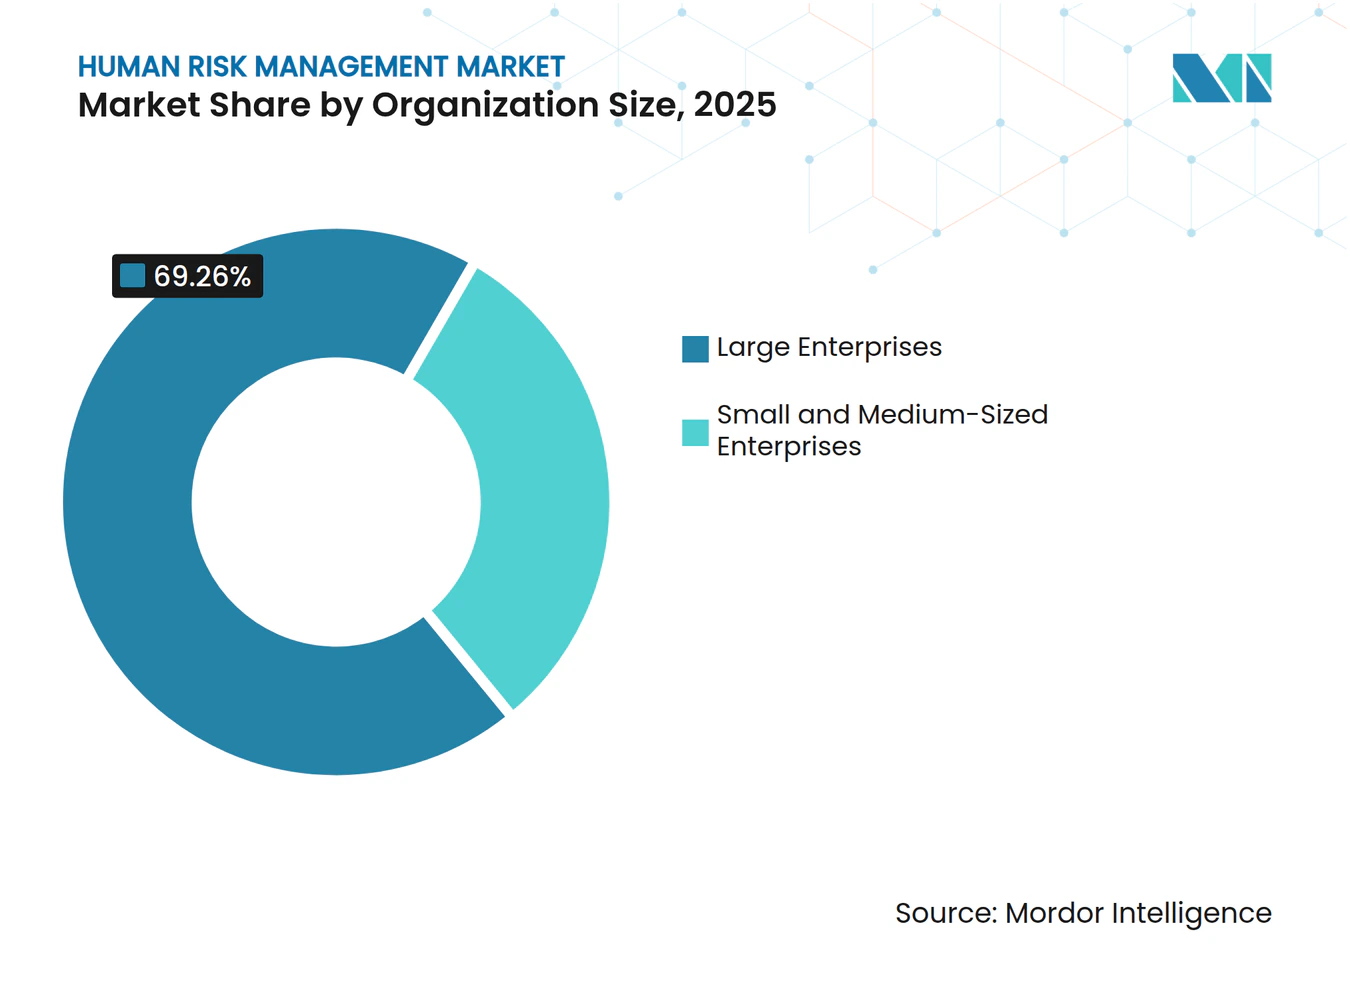
- Por tamanho de organização, as grandes empresas representaram 69,26% da receita em 2025, enquanto as PMEs devem crescer a um CAGR de 15,84% até 2031.
- Por setor de uso final, o BFSI detinha 27,39% da receita em 2025, enquanto o setor de saúde e ciências da vida deve expandir-se a um CAGR de 16,37% até 2031.
- Por geografia, a América do Norte detinha 41,37% da participação do mercado de gestão de riscos humanos em 2025, enquanto a Ásia-Pacífico deve expandir-se a um CAGR de 18,96% até 2031.
Nota: Os números de tamanho de mercado e previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e insights mais recentes disponíveis até 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Aumento do Phishing e da Engenharia Social Habilitados por IA | +3.2% | Global, com exposição intensificada na América do Norte, Reino Unido e centros financeiros da APAC | Curto prazo (≤ 2 anos) |
| Aumento do Comprometimento de E-mail Corporativo e Uso Indevido de Credenciais | +2.6% | América do Norte e Europa, com incidência crescente na APAC | Curto prazo (≤ 2 anos) |
| Requisitos de Evidência de Ciberseguro e Regulatórios | +2.1% | América do Norte e núcleo da UE, com extensão ao Oriente Médio e APAC por meio de cadeias de suprimentos multinacionais | Médio prazo (2-4 anos) |
| Expansão da Confiança Zero e Verificação Contínua | +1.6% | Global, com ganhos iniciais na América do Norte, Alemanha e Singapura | Médio prazo (2-4 anos) |
| Adoção Crescente de Programas de Segurança Baseados em Risco Comportamental | +1.2% | América do Norte, Europa Ocidental e Austrália | Médio prazo (2-4 anos) |
| Demanda Crescente por Orientação de Segurança em Tempo Real | +0.9% | Global, com concentração em grandes empresas nos mercados da América do Norte e do Reino Unido | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento do Phishing e da Engenharia Social Habilitados por IA
A IA generativa reduziu o esforço, o tempo e as habilidades especializadas antes necessárias para criar campanhas direcionadas de engenharia social. A KnowBe4 reportou um aumento de 17,1% nos ataques de phishing durante o segundo semestre de 2025, demonstrando que a exposição está crescendo à medida que essas ferramentas se tornam mais fáceis de usar. Seu percentual global de suscetibilidade a phishing pré-treinamento foi de 33,2%, e a medida atingiu 39,5% em empresas com pelo menos 10.000 funcionários.[1] A clonagem de voz e o vídeo gerado por IA ampliaram os canais que as equipes de segurança precisam cobrir, além dos exemplos familiares baseados em e-mail. O mercado de gestão de riscos humanos, portanto, favorece conteúdo adaptativo que muda com as ameaças ativas, em vez de programas anuais focados principalmente na conclusão. Organizações que utilizam treinamento contínuo com suporte de IA reduziram seu percentual de suscetibilidade a phishing para 4,2% após 12 meses, uma redução de 87% em relação à linha de base reportada.
Aumento do Comprometimento de E-mail Corporativo e Uso Indevido de Credenciais
O comprometimento de e-mail corporativo tornou o julgamento dos funcionários e a resposta comportamental uma parte mais importante dos programas de segurança de e-mail. O FBI registrou 3,046 bilhões de USD em perdas por comprometimento de e-mail corporativo em 24.768 reclamações em 2025, refletindo a significância financeira desta categoria de ataque.[2] A perda média reportada foi de 123.000 USD por reclamação, e a categoria foi 109 vezes mais custosa por reclamação do que o phishing isoladamente. A Mimecast constatou que 48% dos entrevistados observaram aumento na atividade de comprometimento de e-mail corporativo no ano anterior, enquanto 38% ainda dependiam apenas de controles nativos de segurança de e-mail. A mesma pesquisa indicou que 8% dos usuários podem ser responsáveis por 80% do risco na camada humana em uma organização típica, tornando o treinamento amplo e uniforme menos preciso. Esse padrão sustenta a demanda por pontuação de risco individual e intervenção direcionada no mercado de gestão de riscos humanos.
Requisitos de Evidência de Ciberseguro e Regulatórios
Seguradoras e reguladores esperam cada vez mais registros que demonstrem um programa de treinamento de funcionários recorrente, documentado e passível de revisão. As perdas totais com crimes cibernéticos superaram 20 bilhões de USD no relatório do FBI de 2025, reforçando a atenção aos controles que as seguradoras podem considerar durante a subscrição. A ISO/IEC 27001:2022, a Diretiva NIS2 e o Quadro de Cibersegurança do NIST 2.0 reforçam cada um o papel da conscientização e do treinamento como controles auditáveis. A Lei de Resiliência Operacional Digital exige treinamento de conscientização em segurança de TIC adequado à função para funcionários de entidades financeiras desde janeiro de 2025. Essa combinação torna a evidência de treinamento de funcionários relevante para governança, risco financeiro, revisão de auditoria e discussões contínuas de conformidade. Também oferece aos fornecedores no mercado de gestão de riscos humanos uma base para posicionar documentação, relatórios e suporte à renovação ao lado do conteúdo dos cursos.
Expansão da Confiança Zero e Verificação Contínua
A implantação de confiança zero torna as decisões dos funcionários mais visíveis dentro da segurança de acesso, porque a verificação de identidade depende das ações rotineiras dos usuários. O manuseio de credenciais, o uso de autenticação multifator e as escolhas de consentimento podem afetar a confiabilidade dos controles baseados em identidade em toda uma organização. Uma estrutura revisada por pares em 2025 demonstrou que conhecimento, comportamento de conformidade e conclusão de treinamento podem ser combinados para distinguir funcionários com diferentes perfis de risco de cibersegurança. Isso apoia o uso de dados de treinamento junto com gerenciamento de informações e eventos de segurança, detecção e resposta estendidas e processos de governança de identidade. A Living Security descreveu o risco humano como uma trajetória em mudança, e não como um rótulo fixo de funcionário, usando dados de mais de 100 organizações e mais de 200 sinais de risco em tempo real. O mercado de gestão de riscos humanos está, consequentemente, tornando-se mais conectado a operações de segurança mais amplas e fluxos de trabalho de gerenciamento de acesso.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Fadiga de Treinamento de Funcionários e Queda no Engajamento | -2.0% | Global, mais aguda em grandes empresas na América do Norte e Europa Ocidental com programas estabelecidos | Curto prazo (≤ 2 anos) |
| Restrições de Privacidade na Pontuação Comportamental Individual | -1.5% | UE, Reino Unido, Califórnia e Brasil | Médio prazo (2-4 anos) |
| Dificuldade em Demonstrar Retorno Financeiro Direto sobre o Investimento | -1.2% | Global, mais pronunciada em PMEs com pressão de custos e compradores do setor público | Médio prazo (2-4 anos) |
| Complexidade de Integração entre Sistemas de Segurança e Identidade | -0.8% | América do Norte e UE, onde as pilhas de segurança são mais profundas e mais isoladas | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Fadiga de Treinamento de Funcionários e Queda no Engajamento
A fadiga de treinamento pode limitar o valor que as organizações obtêm de programas de conscientização que usam o mesmo formato ou exigem demais dos funcionários. A MetaCompliance constatou que 81% de 200 CISOs pesquisados afirmaram que os programas falham quando o risco cibernético humano é tratado apenas como uma questão de treinamento, e não como um desafio de gestão de riscos.[3] O estudo também constatou que 25% tiveram dificuldade em captar a atenção dos funcionários, apesar de alocar 15% dos orçamentos anuais de segurança para conscientização. Cursos estáticos e com muitas sessões podem aumentar a carga de tempo sobre funcionários e gestores que já lidam com demandas operacionais. A SoSafe reportou 90% de retenção de conhecimento após 12 meses por meio de sua abordagem de plataforma, apoiando assim o uso de formatos mais curtos e específicos por função. Os fornecedores no mercado de gestão de riscos humanos precisam apoiar o aprendizado regular sem criar demandas repetitivas que enfraqueçam o engajamento.
Restrições de Privacidade na Pontuação Comportamental Individual
A pontuação comportamental individual enfrenta restrições de proteção de dados em regiões onde as leis de privacidade limitam o uso de perfis automatizados significativos. O Artigo 22 do RGPD pode criar obrigações quando a criação de perfis automatizados tem efeitos jurídicos ou igualmente significativos sobre um funcionário individual. Resultados de treinamento, registros de autenticação, interações por e-mail e dados de exposição externa podem exigir uma base jurídica comum quando utilizados em um único perfil de risco. O conjunto de dados de risco humano da Living Security ilustra a amplitude de sinais que uma plataforma pode buscar combinar para esse fim. Muitos compradores do mercado intermediário carecem de capacidade interna para estabelecer e administrar os arranjos de governança de dados necessários. Abordagens que preservam a privacidade com base em sinais agregados podem ajudar o mercado de gestão de riscos humanos a atender compradores que precisam de visibilidade sobre o risco sem atribuição individual.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Software Lidera, Serviços Expandem por Demanda GerenciadaO software detinha 61,89% da participação do mercado de gestão de riscos humanos em 2025. O resultado refletiu a implantação madura de plataformas entre grandes empresas com equipes de segurança centralizadas. Esses compradores utilizam consoles integrados de software como serviço para simulações de phishing, gestão de conteúdo, análise comportamental, relatórios e gestão de atividades de funcionários. Uma plataforma comum suporta evidências documentadas em grandes populações de funcionários e programas de segurança recorrentes. O modelo integrado difere dos serviços baseados em projetos, onde os custos variam com o escopo, as necessidades de suporte e o cronograma.
Acordos de plataforma de longo prazo e renovações relacionadas à conformidade têm historicamente sustentado os gastos recorrentes com software em contas corporativas. Os serviços devem expandir-se a um CAGR de 16,36% de 2026 a 2031, à medida que PMEs e organizações do mercado intermediário terceirizam a administração de programas. A ESET constatou que 87% das PMEs consideravam o treinamento em cibersegurança crítico, enquanto apenas 28% operavam programas abrangentes que incluíam simulações de phishing.[4] Essa lacuna deixa um papel prático para parceiros de serviços gerenciados que apoiam organizações menores sem programas internos estabelecidos. A Proofpoint concluiu sua aquisição da Hornet Security em dezembro de 2025, expandindo sua capacidade de conscientização gerenciada por meio de um negócio focado em MSP que atende mais de 120 países.


Por Modo de Implantação:
A Entrega em Nuvem Transforma a Economia do TreinamentoA implantação baseada em nuvem detinha 73,18% da participação do mercado de gestão de riscos humanos em 2025. Também deve expandir-se a um CAGR de 18,29% de 2026 a 2031. As ferramentas em nuvem podem atualizar o conteúdo em resposta à inteligência de ameaças atual sem atualizações de infraestrutura local. Elas eliminam a necessidade de fornecer e manter sistemas de treinamento dedicados. Esse modelo facilita a execução de programas comuns em forças de trabalho distribuídas e locais de negócios.
As conexões com as camadas de identidade do Microsoft 365 apoiaram a migração das instalações locais legadas. Os sistemas locais continuam relevantes para defesa, infraestrutura crítica e órgãos governamentais que têm requisitos de soberania de dados. A implantação híbrida pode apoiar grandes empresas que estão migrando cargas de trabalho ou sistemas sensíveis para a nuvem. A KnowBe4 introduziu uma plataforma nativa de IA em maio de 2026 com agentes de Orquestração AIDA que gerenciam treinamento personalizado para usuários individuais. O produto nativo em nuvem reforça por que a entrega em nuvem escalável e vinculada à inteligência permanece central para o mercado de gestão de riscos humanos.
Por Tamanho de Organização:
Grandes Empresas Lideram, PMEs Reduzem a DiferençaAs grandes empresas representaram 69,26% do tamanho do mercado de gestão de riscos humanos em 2025. Contratos plurianuais, licenciamento de assentos em toda a empresa e responsabilidade em nível de conselho pelo treinamento documentado sustentaram sua posição de liderança. Essas organizações geralmente têm as equipes de segurança e os orçamentos de TI necessários para administrar programas amplos de funcionários. Elas podem apoiar o trabalho de integração que conecta ferramentas de treinamento a sistemas de e-mail, identidade e segurança. Historicamente, essa estrutura de aquisição tornava as plataformas de toda a empresa menos acessíveis a organizações menores.
As PMEs devem expandir-se a um CAGR de 15,84% de 2026 a 2031. Os preços nativos em nuvem e os pacotes de serviços de segurança gerenciados reduziram as barreiras relacionadas aos requisitos mínimos de assentos e à capacidade interna limitada. A ESET constatou que 81% das PMEs que haviam sofrido múltiplos incidentes de segurança adotaram treinamento frequente. Um estudo de 2025 sobre PMEs suecas associou o treinamento limitado a restrições de recursos e percepções equivocadas sobre o risco cibernético.[5] Preços, embalagem e entrega gerenciada estão ajudando as PMEs a participar de forma mais ativa no setor de treinamento de conscientização em segurança.

Por Setor de Uso Final:
BFSI Ancora os Gastos, Saúde Ganha ImpulsoO BFSI representou 27,39% do mercado de gestão de riscos humanos em 2025. A fraude financeira direcionada e a alta concentração de informações sensíveis tornam o condicionamento recorrente de funcionários relevante para os controles deste setor. As instituições financeiras exigem que os funcionários reconheçam tentativas de phishing, uso indevido de credenciais e solicitações de pagamento fraudulentas. A necessidade de evidências de treinamento também se encaixa nos requisitos de governança e auditoria comuns neste setor. A KnowBe4 registrou um percentual de suscetibilidade a phishing de linha de base de 38,1% para seguros, o segundo valor mais alto em sua comparação setorial.
O setor de saúde e ciências da vida deve expandir-se a um CAGR de 16,37% de 2026 a 2031. O setor tinha um percentual de suscetibilidade a phishing de linha de base de 42,7%, o nível mais alto nos dados setoriais da KnowBe4. Fluxos de trabalho clínicos, grupos variados de funcionários e um amplo ambiente de dispositivos conectados contribuem para essa exposição. As organizações de saúde atingiram um percentual de suscetibilidade a phishing pós-treinamento de 5% após 12 meses de treinamento contínuo. Governo, administração pública, TI e telecomunicações sustentam demanda adicional por meio de estratégias nacionais e riscos recorrentes de credenciais.
Análise Geográfica
Mercado de Gestão de Riscos Humanos da América do Norte
A América do Norte deteve 41,37% da receita global em 2025. Ciclos de aquisição empresarial maduros, ecossistemas de serviços gerenciados consolidados e responsabilização da liderança sênior sustentaram essa posição. Os Estados Unidos permaneceram como a maior fonte de receita regional, pois organizações dos setores de serviços financeiros, saúde e tecnologia mantiveram elevados gastos por assento. A ESET constatou que 93% das pequenas e médias empresas da América do Norte consideraram o treinamento em cibersegurança crítico, o maior resultado em sua pesquisa global. A América do Norte respondeu por 41,37% da receita global em 2025. Ciclos de aquisição empresarial maduros, ecossistemas de serviços gerenciados consolidados e responsabilização da liderança sênior sustentaram essa posição. Os Estados Unidos permaneceram como a maior fonte de receita regional, pois organizações dos setores de serviços financeiros, saúde e tecnologia mantiveram elevados gastos por assento. A ESET constatou que 93% das pequenas e médias empresas da América do Norte consideraram o treinamento em cibersegurança crítico, o maior resultado em sua pesquisa global.
Mercado de Gestão de Riscos Humanos na Europa
A Europa apresenta um perfil de demanda orientado por regulamentação, com oportunidades nos mercados DACH e do Sul da Europa. A preparação para a NIS2 e a Lei de Resiliência Operacional Digital fortaleceram a necessidade de treinamento documentado e adequado à função dos colaboradores. Esses requisitos oferecem aos fornecedores em conformidade uma base clara para atender às necessidades de auditoria e governança. Os compradores europeus também enfrentam requisitos de privacidade que podem limitar o uso de pontuação comportamental individual.
Mercado de Gestão de Riscos Humanos na Ásia-Pacífico, Oriente Médio e África e América do Sul
A Ásia-Pacífico está projetada para se expandir a um CAGR de 18,96% de 2026 a 2031. Japão, Índia, China, Coreia do Sul e Singapura estão impulsionando a demanda à medida que a atividade digital e os investimentos em segurança aumentam. A entrega nativa em nuvem é amplamente utilizada desde o início, reduzindo as restrições de migração que afetam mercados mais maduros. O Oriente Médio e a África apresentam demanda por capacitação por meio de programas nacionais de cibersegurança, enquanto a América do Sul demonstrou resultados mensuráveis de treinamento. A KnowBe4 registrou uma percentagem residual de suscetibilidade a phishing de um ano de 7,4% na África e 3,3% na América do Sul.
Cenário Competitivo
Concentração do Mercado
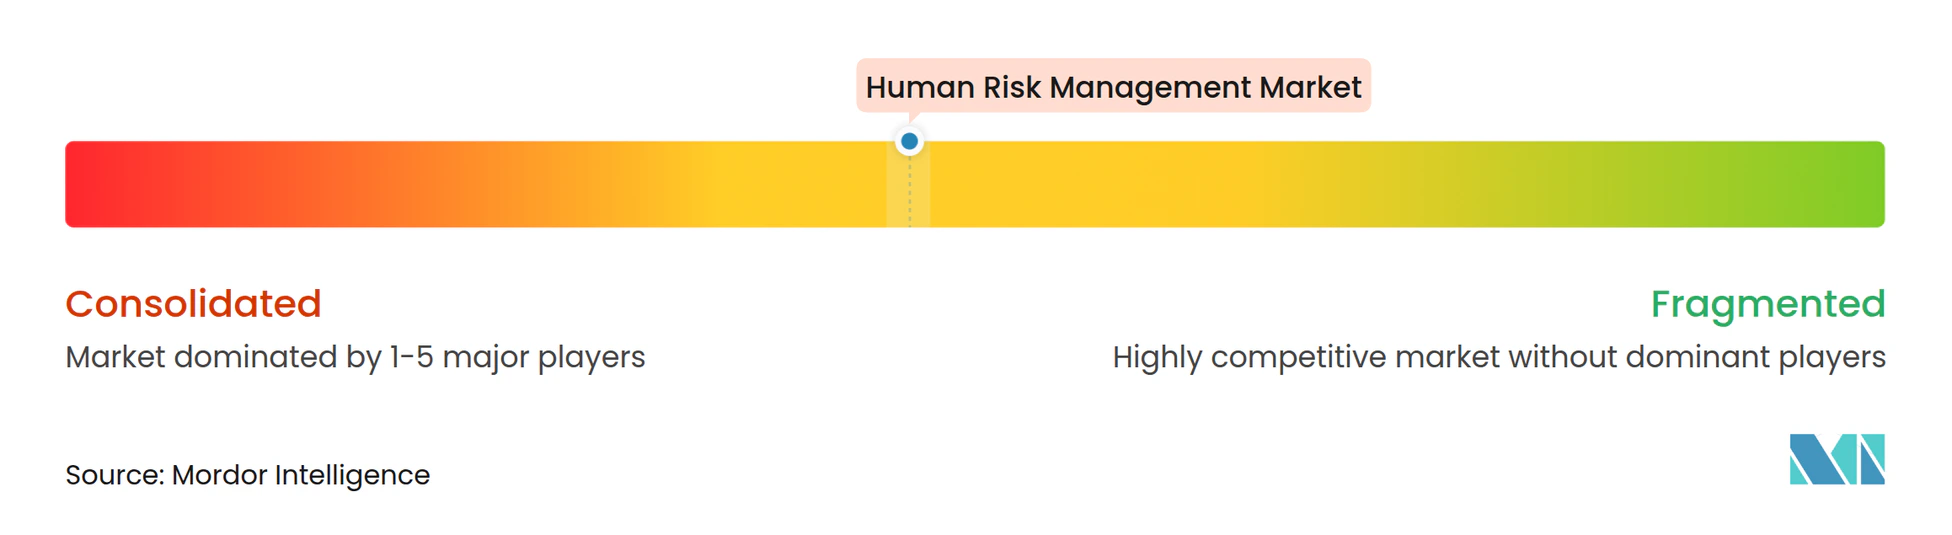
O mercado de gestão de riscos humanos é moderadamente consolidado na camada de plataforma e fragmentado entre fornecedores menores. KnowBe4 e Proofpoint têm a maior presença corporativa combinada no material fornecido. SoSafe, Hoxhunt, IRONSCALES, CybSafe, OutThink e Living Security competem por meio de ciência comportamental, design de produto nativo de IA ou adequação regional. Os fornecedores geralmente seguem um modelo de plataforma completa, um modelo de gestão de riscos humanos ou distribuição por MSP para clientes do mercado intermediário e PMEs.
Os fornecedores de suíte completa combinam simulação de phishing, conteúdo de aprendizagem e análise comportamental sob uma única licença. Os especialistas em gestão de riscos humanos se diferenciam por meio de pontuação individual e vínculos com ferramentas relacionadas à identidade. Os fornecedores orientados a MSP focam em clientes sem equipe de segurança dedicada. A pontuação de risco que preserva a privacidade, a simulação de deepfake multicanal e as evidências de prevenção de perdas financeiras permanecem áreas de desenvolvimento de produtos.
Fornecedores mais amplos de cibersegurança, como Arctic Wolf, Trend Micro e Fortinet, estão incorporando o treinamento de conscientização em ofertas mais amplas de operações de segurança. Isso cria pressão de preços para fornecedores independentes cuja principal distinção é o conteúdo de treinamento. O FortiSAT da Fortinet usa análise de caminho de ataque baseada em IA para fornecer treinamento a usuários identificados como de alto risco. A Proofpoint concluiu a aquisição da Hornetsecurity em dezembro de 2025 para expandir seu alcance no canal MSP e sua base endereçável de PMEs.[6] A KnowBe4 lançou sua plataforma de Treinamento de Conscientização em Segurança nativa de IA em maio de 2026, adicionando capacidades autônomas de administração de programas.
Líderes do Setor de Gestão de Riscos Humanos
-
KnowBe4, Inc.
-
Proofpoint, Inc.
-
Mimecast Limited
-
Hoxhunt Oy
-
Cofense, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gestão de Riscos Humanos Empresas cobertas neste relatório
- KnowBe4, Inc.
- Proofpoint, Inc.
- Mimecast Limited
- Hoxhunt Oy
- Cofense, Inc.
- OutThink Limited
- Living Security, Inc.
- CybSafe Limited
- CultureAI Limited
- IRONSCALES, Inc.
- SoSafe GmbH
- NINJIO, Inc.
- AwareGO ehf.
- Phished B.V.
- Terranova Worldwide Corporation
- Escal Institute of Advanced Technologies, Inc.
- TitanHQ Limited
- Inspired eLearning, LLC
- Hook Security, Inc.
- Cimento Technologies, Inc.
- Zepo Technologies, Inc.
- Phish Defense, Inc.
- HookPhish, Inc.
- Arctic Wolf Networks, Inc.
- Trend Micro Incorporated
- Fortinet, Inc.
Desenvolvimentos industriais recentes em Mercado de Gestão de Riscos Humanos
- Maio de 2026: A KnowBe4 lançou sua plataforma de Treinamento de Conscientização em Segurança nativa de IA em uma estrutura de 2 níveis, SAT Advanced e SAT Foundation, agrupando seu conjunto AIDA de Agentes de Defesa de IA com um Construtor de Vídeo de IA Personalizado que gera vídeos de treinamento narrados em mais de 160 idiomas, marcando uma mudança estratégica em direção à administração autônoma de programas.
- Fevereiro de 2026: A KnowBe4 lançou a Orquestração AIDA, o primeiro agente de IA totalmente autônomo para gestão de riscos humanos, criando, agendando e adaptando de forma independente testes de segurança de phishing personalizados no nível do usuário individual. Dados internos indicaram que os clientes AIDA reduziram sua pontuação de risco em 3 vezes em comparação com usuários não-AIDA.
- Fevereiro de 2026: A Proofpoint anunciou uma parceria estratégica com a Concentrix para fornecer cibersegurança centrada em humanos e agentes em toda a Ásia-Pacífico, integrando a plataforma de segurança da Proofpoint nos serviços gerenciados do Centro de Operações de Segurança da Concentrix para clientes corporativos e PMEs.
- Dezembro de 2025: A Proofpoint concluiu sua aquisição do Hornetsecurity Group, um fornecedor pan-europeu de segurança, conformidade e serviços de conscientização em segurança para o Microsoft 365 com tecnologia de IA, operando em mais de 120 países, estendendo significativamente o alcance do canal MSP da Proofpoint e o mercado endereçável de PMEs.
Escopo do Relatório Global do Mercado de Gestão de Riscos Humanos
O mercado de gestão de riscos humanos abrange soluções que identificam, avaliam e mitigam riscos de segurança decorrentes do comportamento humano, incluindo ameaças internas, exposição acidental de dados, comprometimento de credenciais e ataques de engenharia social. Este mercado inclui plataformas de análise de comportamento de usuários e entidades (UEBA) que detectam atividades anômalas de usuários, ferramentas de treinamento de conscientização em segurança e simulação de phishing, soluções de gerenciamento de acesso privilegiado (PAM) e sistemas de prevenção de perda de dados (DLP) que monitoram e controlam o acesso dos usuários a dados sensíveis. As soluções focam em quantificar o risco centrado no ser humano por meio de linhas de base comportamentais, implementar controles de acesso adaptativos baseados em pontuações de risco, fornecer orientação de segurança no momento certo e permitir que as organizações meçam e reduzam a exposição a ameaças internas, o impacto do roubo de credenciais e violações acidentais de políticas de segurança em toda a sua força de trabalho.
O Relatório do Mercado de Gestão de Riscos Humanos é Segmentado por Componente (Software e Serviços [Serviços Gerenciados e Serviços Profissionais]), Implantação (Baseada em Nuvem, Local e Híbrida), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor de Uso Final (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Utilidades, TI e Telecomunicações, Mídia e Entretenimento, Instituições de Educação e Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Setores de Uso Final), e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Software | |
| Serviços | Serviços Gerenciados |
| Serviços Profissionais |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Utilidades |
| TI e Telecomunicações |
| Mídia e Entretenimento |
| Instituições de Educação e Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Setores de Uso Final |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| México | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Singapura | |
| Malásia | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | |
| Turquia | |
| Israel | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Quênia | |
| Restante da África |
| Por Componente | Software | |
| Serviços | Serviços Gerenciados | |
| Serviços Profissionais | ||
| Por Implantação | Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor de Uso Final | Governo e Administração Pública | |
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Transporte e Logística | ||
| Energia e Utilidades | ||
| TI e Telecomunicações | ||
| Mídia e Entretenimento | ||
| Instituições de Educação e Pesquisa | ||
| Saúde e Ciências da Vida | ||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | ||
| Outros Setores de Uso Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Singapura | ||
| Malásia | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | ||
| Turquia | ||
| Israel | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Quênia | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho atual do mercado de gestão de riscos humanos?
O tamanho do mercado de gestão de riscos humanos foi avaliado em 3,71 bilhões de USD em 2025 e estima-se que cresça de 4,12 bilhões de USD em 2026 para atingir 7,69 bilhões de USD até 2031, a um CAGR de 13,29% durante o período de previsão (2026-2031).
O que está impulsionando a adoção do treinamento de conscientização em segurança?
O phishing habilitado por IA, o comprometimento de e-mail corporativo, os requisitos de conformidade documentados e as necessidades de segurança relacionadas à identidade estão sustentando a adoção. O mercado de treinamento de conscientização em segurança favorece programas que se adaptam às ameaças e mostram registros claros de participação dos funcionários.
Qual modelo de implantação lidera o treinamento de conscientização em segurança?
A entrega baseada em nuvem detinha 73,18% da receita em 2025 e deve expandir-se a um CAGR de 18,29% até 2031. O mercado de treinamento de conscientização em segurança se beneficia de ferramentas em nuvem que atualizam o conteúdo e suportam conexões com sistemas de identidade sem provisionamento de infraestrutura local.
Quais organizações estão aumentando o investimento em programas de conscientização de funcionários?
As grandes empresas lideraram a receita em 2025, enquanto as PMEs devem expandir-se a um CAGR de 15,84% até 2031, à medida que os serviços em nuvem e gerenciados reduzem as barreiras. O mercado de treinamento de conscientização em segurança está alcançando compradores menores por meio de entrega gerenciada de programas e preços flexíveis.
Qual setor de uso final está crescendo mais rapidamente no treinamento de conscientização em segurança?
Saúde e ciências da vida devem expandir-se a um CAGR de 16,37% até 2031, sustentados pelo maior percentual de suscetibilidade a phishing de linha de base nos dados de origem. Essa demanda do mercado de treinamento de conscientização em segurança reflete forças de trabalho variadas, fluxos de trabalho clínicos e ampla exposição a dispositivos.
Qual região deve crescer mais rapidamente até 2031?
A Ásia-Pacífico deve expandir-se a um CAGR de 18,96%, sustentada pela digitalização e adoção nativa em nuvem nas principais economias regionais. O mercado de treinamento de conscientização em segurança se beneficia onde a entrega em nuvem reduz a necessidade de uma longa migração de sistemas locais.