
Tamanho e Participação do Mercado de Serviços de Segurança Gerenciados para Kubernetes
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 1.34 Bilhões de dólares |
| Tamanho do Mercado (2032) | 3.01 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 17.57 % |
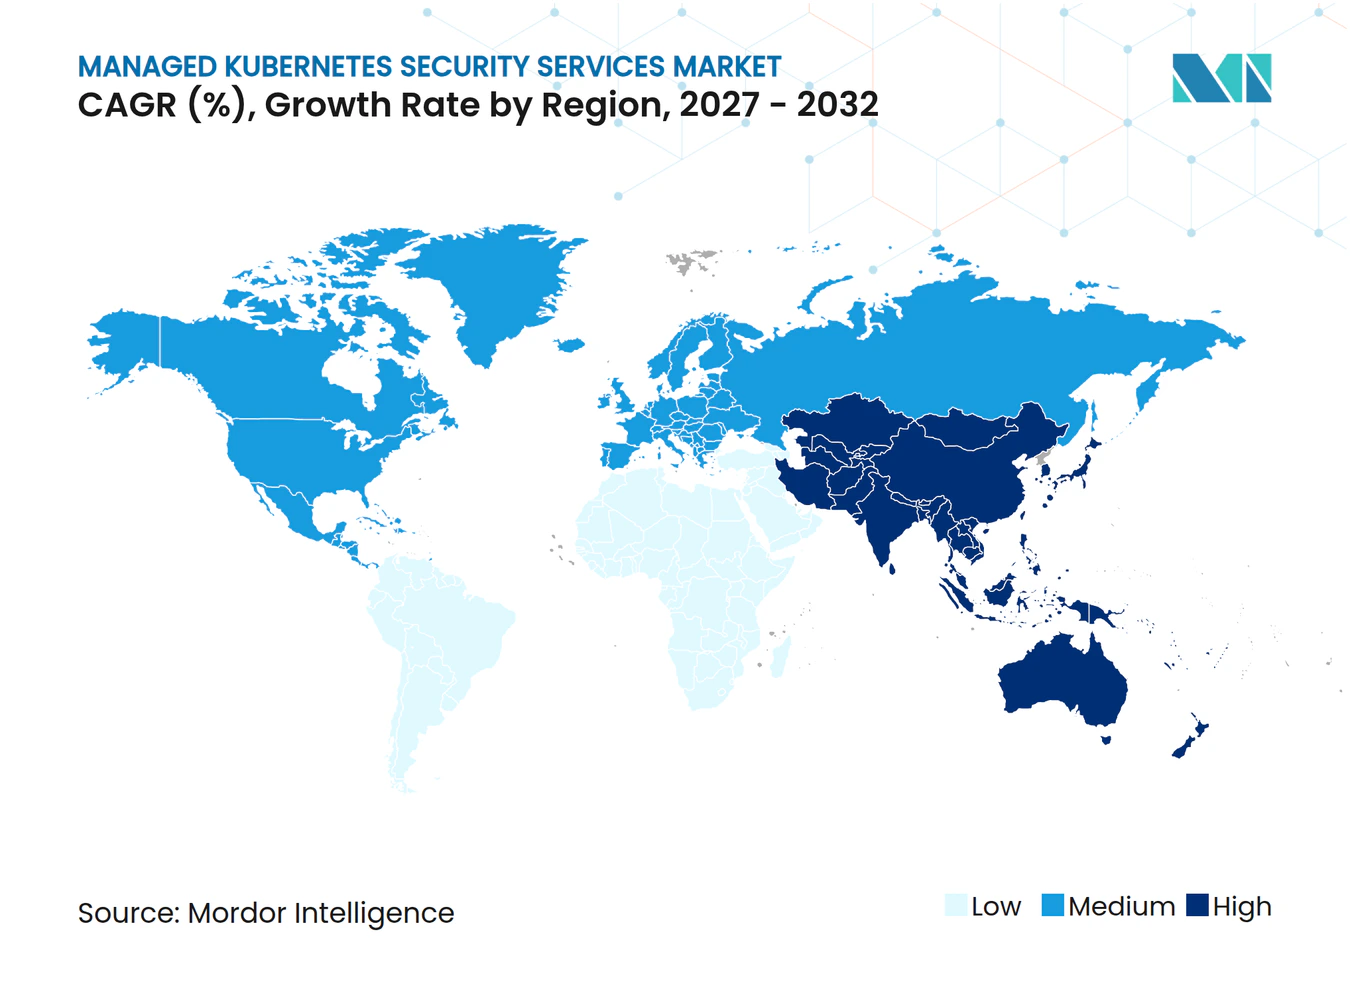
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Segurança Gerenciados para Kubernetes por Mordor Intelligence
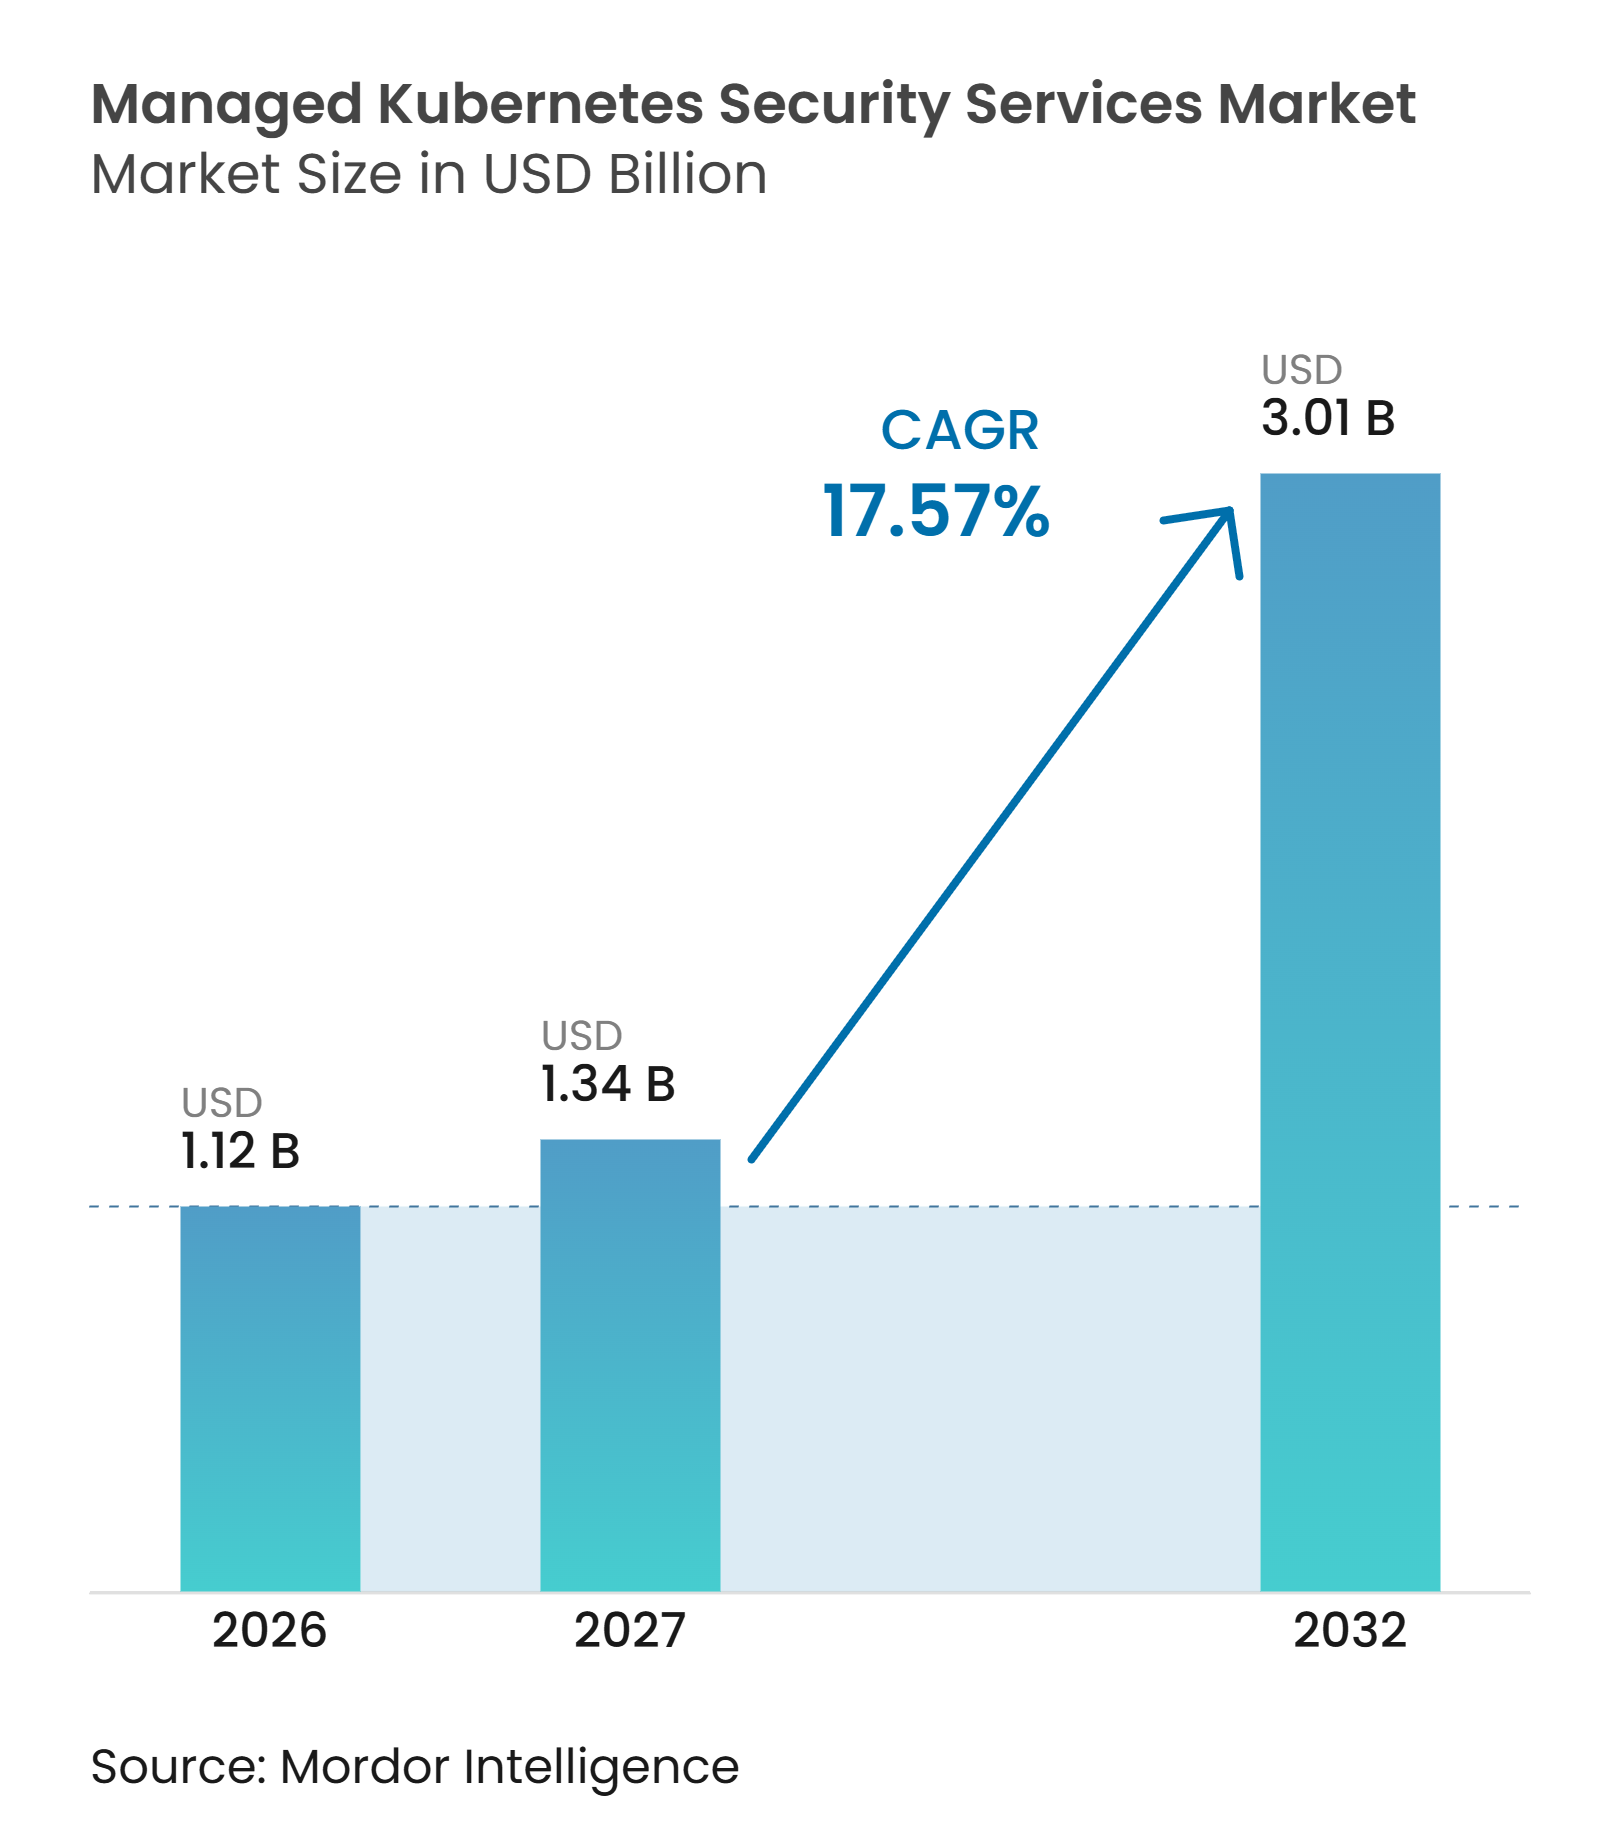
O tamanho do Mercado de Serviços de Segurança Gerenciados para Kubernetes está projetado para expandir de 1,12 bilhões de USD em 2026 e 1,34 bilhões de USD em 2027 para 3,01 bilhões de USD até 2032, registrando um CAGR de 17,57% entre 2027 e 2032. O mercado de serviços de segurança gerenciados para Kubernetes está se beneficiando da migração de aplicações em contêineres de ambientes de teste para produção, onde a supervisão contínua se torna necessária. As organizações frequentemente carecem da capacidade especializada necessária para proteger clusters, operar controles e responder a incidentes em um ambiente de aplicações em constante mudança. Os requisitos regulatórios também estão tornando o monitoramento auditável, a procedência de software e o gerenciamento de riscos de terceiros mais importantes nos setores de serviços financeiros e saúde. A América do Norte lidera o mercado de serviços de segurança gerenciados para Kubernetes, enquanto a Ásia-Pacífico apresenta a maior expansão regional projetada, apoiada pela adoção de nuvem e pelo lançamento de serviços gerenciados. A concorrência está centrada em provedores que conseguem combinar visibilidade em tempo de execução, controles de políticas, evidências de conformidade e serviços de resposta sem adicionar carga operacional excessiva.
Principais Conclusões do Relatório
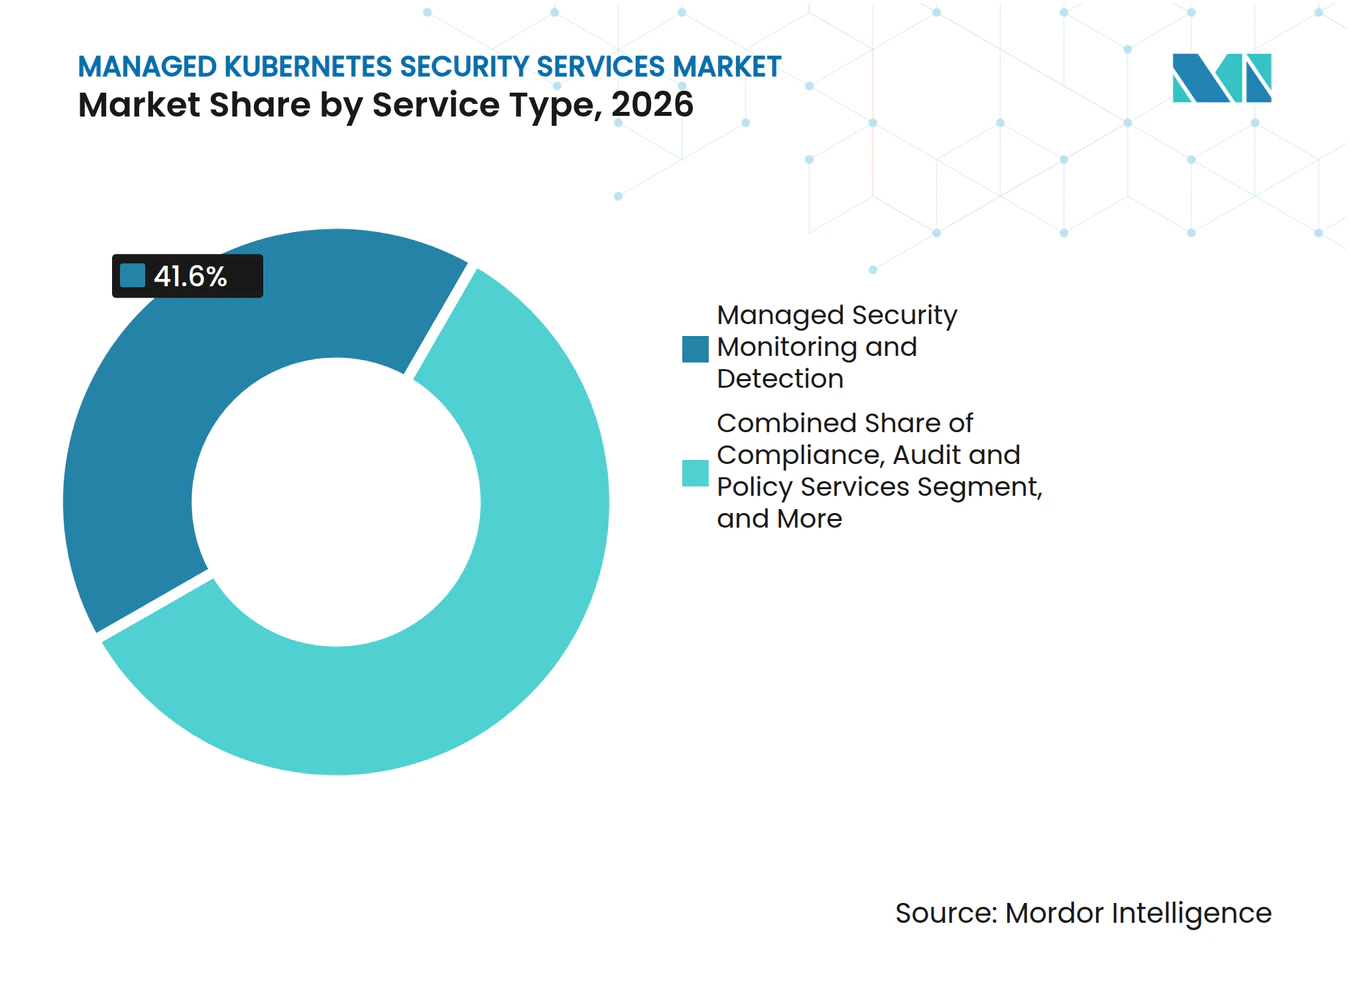
- Por tipo de serviço, o Monitoramento e Detecção de Segurança Gerenciada detinha 41,60% do mercado em 2026, enquanto os Serviços de Conformidade, Auditoria e Políticas estão projetados para expandir a um CAGR de 18,92% até 2032.
- Por modo de implantação, o Kubernetes Gerenciado em Nuvem Pública representou 54,20% do mercado de serviços de segurança gerenciados para Kubernetes em 2026, enquanto o Kubernetes de Borda e Distribuído deve avançar a um CAGR de 18,79% até 2032.
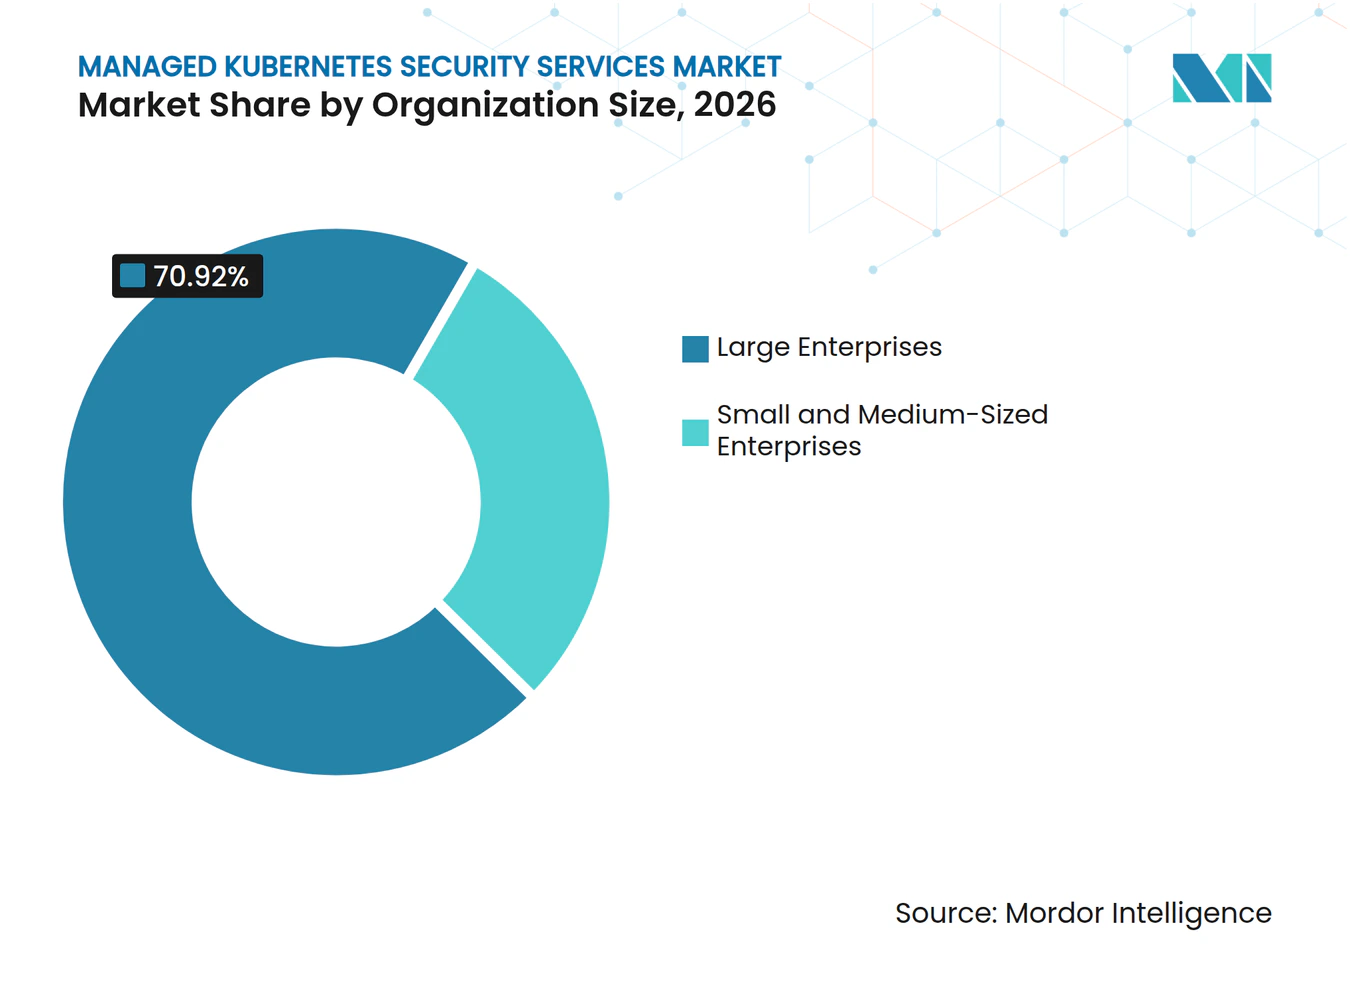
- Por tamanho de organização, as grandes empresas representaram 70,92% do mercado de serviços de segurança gerenciados para Kubernetes em 2026, enquanto as pequenas e médias empresas estão previstas para expandir a um CAGR de 19,61% até 2032.
- Por vertical de setor, o BFSI detinha 26,74% do mercado em 2026, enquanto Saúde e Ciências da Vida estão projetadas para registrar um CAGR de 20,13% até 2032.
- Por geografia, a América do Norte capturou 36,14% do mercado em 2026, enquanto a Ásia-Pacífico deve expandir a um CAGR de 20,37% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Adoção de Kubernetes em Produção e Cargas de Trabalho Nativas de Nuvem | +4.8% | Global, com concentração na América do Norte, Europa Ocidental e principais mercados da Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Risco de Escape de Contêiner e Escalada de Privilégios | +3.7% | Global, amplificado em ambientes de nuvem pública com múltiplos locatários | Curto prazo (≤ 2 anos) |
| Requisitos de Monitoramento Contínuo de Cargas de Trabalho e Procedência de Software | +2.9% | América do Norte e União Europeia, com extensão para a Ásia-Pacífico | Médio prazo (2-4 anos) |
| Necessidades de Detecção Contínua de Ameaças e Resposta Automatizada | +2.4% | Global, com ganhos iniciais no BFSI e saúde da América do Norte | Médio prazo (2-4 anos) |
| Cargas de Trabalho Kubernetes Orientadas por IA, GPU e Máquinas | +1.7% | América do Norte, União Europeia, China e Japão | Longo prazo (≥ 4 anos) |
| Pontos Cegos em Cargas de Trabalho Efêmeras | +1.0% | Global, especialmente em negociação de alta frequência, comércio eletrônico e streaming | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Aceleração da Adoção de Kubernetes em Produção e Cargas de Trabalho Nativas de Nuvem
O mercado de serviços de segurança gerenciados para Kubernetes é apoiado pela transição do uso experimental do Kubernetes para a implantação em produção. A Cloud Native Computing Foundation relatou que 80% das organizações executavam o Kubernetes em produção em 2024, demonstrando que a tecnologia se tornou central em muitos ambientes de aplicações. O uso em produção introduz responsabilidades que vão além da implantação de clusters, incluindo gerenciamento de identidades, isolamento de cargas de trabalho, registro de auditoria, resposta a incidentes e a revisão contínua de controles à medida que as aplicações são atualizadas. Essas responsabilidades podem ser difíceis de manter quando clusters, versões e cargas de trabalho de aplicações mudam com frequência, e as equipes operacionais internas têm responsabilidades de entrega concorrentes. Provedores gerenciados podem absorver uma parte dessa carga operacional por meio de monitoramento contínuo, operações de segurança, procedimentos documentados e expertise em segurança que podem ser aplicados em todo o ambiente do cliente. Essa demanda cria espaço no mercado de serviços de segurança gerenciados para Kubernetes para serviços que conectam controles técnicos com evidências operacionais do dia a dia e suporte claro de remediação.
Aumento do Risco de Escape de Contêiner e Escalada de Privilégios
Os riscos de escape de contêiner tornam a segurança em tempo de execução uma parte mais importante do mercado de serviços de segurança gerenciados para Kubernetes. A Cloud Native Computing Foundation descreveu as vulnerabilidades do runc de novembro de 2025, CVE-2025-31133, CVE-2025-52565 e CVE-2025-52881, como vulnerabilidades que poderiam permitir que um invasor escapasse de um limite de contêiner em condições específicas. Pesquisas no IEEE Access descrevem ataques encadeados nos quais um escape inicial pode ser seguido de movimento lateral por meio de contas de serviço ou armazenamento persistente. A Microsoft também documentou um ataque em 2025 no qual contas de nuvem comprometidas foram usadas para implantar mais de 200 contêineres de mineração de criptomoedas em um locatário. Esses casos aumentam o valor de serviços que identificam atividades anormais após a implantação, examinam a conexão entre eventos relacionados e apoiam a contenção antes que um incidente afete cargas de trabalho adicionais. Provedores que utilizam telemetria em nível de kernel podem coletar contexto de cargas de trabalho em execução e apoiar uma contenção mais rápida quando sequências suspeitas ocorrem em um cluster.
Demanda Regulatória por Monitoramento Contínuo de Cargas de Trabalho e Procedência de Software
As obrigações regulatórias estão expandindo o papel dos provedores do mercado de serviços de segurança gerenciados para Kubernetes nos programas de conformidade. A ENISA publicou orientações técnicas de implementação em 2025 para medidas de gestão de riscos de cibersegurança sob a NIS2, abrangendo segurança da cadeia de suprimentos, tratamento de vulnerabilidades e gestão de incidentes.[1] A Comissão Europeia também propôs alterações direcionadas à NIS2 em janeiro de 2026 para simplificar as obrigações de determinadas entidades. O DORA está em vigor desde janeiro de 2025 e exige que as entidades financeiras gerenciem riscos de tecnologia da informação e comunicação e testem a resiliência operacional, aumentando a atenção a controles claros para sistemas críticos e provedores externos. Em ambientes Kubernetes, esses requisitos apoiam a demanda por trilhas de auditoria, processos de admissão controlados, remediação documentada e políticas de segurança consistentes. Os serviços gerenciados podem fornecer registros operacionais recorrentes que ajudam as organizações a demonstrar o desempenho dos controles, em vez de apenas mostrar que uma ferramenta foi adquirida.
Crescente Necessidade de Detecção Contínua de Ameaças e Resposta Automatizada
O mercado de serviços de segurança gerenciados para Kubernetes também se beneficia quando as equipes de segurança têm dificuldade em avaliar alertas em ambientes de nuvem. A ARMO relatou em 2025 que os profissionais pesquisados enfrentavam altos volumes de alertas e que muitos respondentes haviam perdido ataques ativos. Essa pressão é intensificada no Kubernetes porque os sinais podem originar-se do comportamento das cargas de trabalho, dos registros de auditoria do Kubernetes, de identidades, registros e políticas de rede, frequentemente deixando os analistas com fontes de evidências separadas. Um serviço gerenciado pode reunir essas fontes em um único processo de investigação, priorizar atividades que precisam de atenção e manter o contexto à medida que o ambiente de aplicações muda. O Falco tornou-se um importante sensor de tempo de execução nesse contexto, e a Sysdig relatou que havia superado 175 milhões de downloads até novembro de 2025. Provedores que combinam detecção com remediação guiada podem reduzir a carga operacional criada por sinais de segurança dispersos.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Sobrecarga do Sensor de Tempo de Execução e Preocupações com Desempenho em Produção | -0.9% | Global, mais agudo em setores sensíveis à latência | Curto prazo (≤ 2 anos) |
| Escassez de Habilidades em Segurança Kubernetes e Engenharia de Plataforma | -0.7% | Global, com maior pressão na Ásia-Pacífico e em mercados europeus menores | Médio prazo (2-4 anos) |
| Fadiga de Alertas e Correlação Limitada de Contexto em Tempo de Execução | -0.6% | Global | Curto prazo (≤ 2 anos) |
| Complexidade de Federação de Políticas em Ambientes Soberanos, Isolados e com Múltiplos Clusters | -0.4% | União Europeia, governo e ambientes de defesa globalmente | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Sobrecarga do Sensor de Tempo de Execução e Preocupações com Desempenho em Produção
A sobrecarga do sensor de tempo de execução permanece uma restrição prática para o mercado de serviços de segurança gerenciados para Kubernetes. No âmbito do mercado de serviços de segurança gerenciados para Kubernetes, as equipes de plataforma podem estar preocupadas com o fato de que agentes em nível de nó ou inspeção profunda de chamadas de sistema adicionarão latência, consumirão recursos computacionais e dificultarão a manutenção dos níveis de desempenho acordados para aplicações em produção. As evidências fornecidas indicam que a inspeção profunda baseada em agentes pode impor uma sobrecarga de CPU de 2 a 5% em ambientes de alto rendimento, o que pode ser relevante quando o uso de infraestrutura é gerenciado com cuidado. Essa preocupação é mais forte em negociação financeira, mídia em tempo real, computação de borda e outras cargas de trabalho com requisitos de desempenho rigorosos, onde mesmo pequenos atrasos podem ser operacionalmente importantes. As técnicas comportamentais baseadas em eBPF buscam reduzir a quantidade de dados coletados, concentrando-se em comportamentos anômalos em vez de cada evento, permitindo que os provedores direcionem a visibilidade de segurança de forma mais eficiente. Mesmo com essas melhorias, os provedores precisam demonstrar que o monitoramento em tempo de execução pode proteger as cargas de trabalho em produção sem interromper o desempenho do serviço, aumentar os custos ou adicionar etapas operacionais difíceis.
Escassez de Expertise em Segurança Kubernetes e Engenharia de Plataforma
A escassez de habilidades pode restringir o mercado de serviços de segurança gerenciados para Kubernetes, embora também aumente o argumento para a terceirização. Para o mercado de serviços de segurança gerenciados para Kubernetes, os clientes precisam de conhecimento interno suficiente para avaliar um provedor, definir limites de responsabilidade, priorizar investimentos e responder a descobertas de segurança importantes. Os provedores de serviços também precisam de pessoal experiente para desenvolver conteúdo de detecção, investigar incidentes, manter ambientes de clientes e traduzir descobertas técnicas em ações que as equipes de negócios e de plataforma possam utilizar. A restrição de talentos pode aumentar os custos de entrega, limitar a flexibilidade de pessoal e retardar a expansão de equipes especializadas para novas contas de clientes ou regiões. A automação pode ajudar os provedores a triar descobertas recorrentes e ampliar o alcance de analistas experientes, especialmente quando ações rotineiras seguem procedimentos estabelecidos. No entanto, a assistência automatizada não elimina a necessidade de revisão qualificada quando um potencial incidente afeta cargas de trabalho críticas para os negócios, dados sensíveis ou operações regulamentadas.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço:
O Monitoramento Lidera Enquanto os Serviços de Conformidade Ganham TerrenoO Monitoramento e Detecção de Segurança Gerenciada detinha 41,60% da participação do mercado de serviços de segurança gerenciados para Kubernetes em 2026. O segmento forma a base de um programa de segurança Kubernetes porque fornece visibilidade contínua sobre atividades em tempo de execução, eventos de acesso, violações de políticas e indicadores de comprometimento. É mais valioso onde as equipes internas não conseguem fornecer cobertura ininterrupta em múltiplos clusters, aplicações e ciclos de lançamento. Os serviços de detecção também estabelecem as evidências necessárias para investigação posterior, remediação e relatórios ao cliente. Esse papel mantém o monitoramento central mesmo quando os clientes adotam portfólios de serviços de segurança mais amplos e integram controles adicionais.
Os Serviços de Conformidade, Auditoria e Políticas estão projetados para expandir a um CAGR de 18,92% até 2032. O segmento se beneficia da NIS2, DORA, PCI DSS v4.0, HIPAA e requisitos relacionados para controles demonstráveis, que as organizações devem aplicar de forma consistente em seus ambientes Kubernetes. Os clientes precisam de ajuda para traduzir esses requisitos em definições de políticas, trilhas de auditoria e verificações recorrentes, usando referências como os Benchmarks CIS Kubernetes, NIST SP 800-53 e ISO/IEC 27001:2022. A resposta a incidentes e a perícia digital fornecem suporte quando os controles preventivos falham ou quando potenciais violações precisam ser compreendidas. Serviços de implementação, fortalecimento, treinamento, consultoria e suporte gerenciado também são comumente combinados com controles técnicos, tornando os relacionamentos com provedores mais duradouros.



Por Modo de Implantação:
A Nuvem Pública é o Núcleo Enquanto a Implantação de Borda se ExpandeO Kubernetes Gerenciado em Nuvem Pública representou 54,20% do mercado de serviços de segurança gerenciados para Kubernetes em 2026. Essa posição reflete a concentração de cargas de trabalho em produção em plataformas gerenciadas como Amazon EKS, Azure Kubernetes Service e Google Kubernetes Engine. Os clientes de nuvem pública precisam de controles consistentes em implantações, identidades, registros e equipes de aplicações, mantendo os benefícios das capacidades nativas de nuvem. Os serviços gerenciados podem fornecer uma camada operacional central e esclarecer os limites de responsabilidade entre o provedor de nuvem, o provedor de serviços e o cliente. O segmento se beneficia da escala e frequência dos lançamentos nativos de nuvem, que tornam a supervisão recorrente importante.
O Kubernetes de Borda e Distribuído deve expandir a um CAGR de 18,79% até 2032. O crescimento está associado ao fatiamento de redes 5G, à IoT industrial e a aplicações de direção autônoma que requerem processamento de baixa latência próximo a usuários ou dispositivos. Os nós distribuídos podem estar fisicamente dispersos e podem não ter pessoal de segurança dedicado, o que torna o fortalecimento consistente e a supervisão remota mais difíceis. Um estudo de 2025 sobre distribuições leves de Kubernetes encontrou variação relevante nos resultados de conformidade com o CIS, reforçando a necessidade de fortalecimento em ambientes de borda.[2] A nuvem privada e o Kubernetes local permanecem relevantes onde a residência de dados é importante, enquanto os ambientes híbridos e de múltiplas nuvens requerem políticas que permaneçam consistentes em clusters e provedores separados.
Por Tamanho de Organização:
Grandes Empresas Ancoram a Receita Enquanto as PMEs Adotam Serviços GerenciadosAs grandes empresas representaram 70,92% do mercado de serviços de segurança gerenciados para Kubernetes em 2026. Esses clientes tendem a ter ambientes de aplicações maiores, mais clusters e um nível mais elevado de exposição regulatória do que organizações menores. Seus contratos podem abranger o ciclo de vida completo de segurança, incluindo varredura de imagens, fortalecimento de configuração, monitoramento em tempo de execução, perícia, resposta e integração com centros de operações de segurança. A escala desses programas pode favorecer provedores com capacidades operacionais mais amplas e processos de resposta estabelecidos. Relacionamentos de longo prazo são especialmente valiosos quando os serviços se tornam integrados nos processos de lançamento, conformidade e gestão de incidentes.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 19,61% até 2032. A precificação baseada em consumo pode tornar os serviços gerenciados mais acessíveis para organizações que não conseguem financiar uma grande equipe interna de segurança ou estabelecer expertise profunda em plataforma. Isso é relevante para empresas nativas de SaaS que adotam o Kubernetes cedo e precisam de acesso a controles e processos de resposta que de outra forma seriam difíceis de construir. As alterações da NIS2 da Comissão Europeia de janeiro de 2026 criaram um caminho de conformidade mais claro para algumas entidades menores. À medida que esses clientes amadurecem, os provedores podem estender os relacionamentos do monitoramento básico para o gerenciamento de conformidade, fortalecimento técnico e suporte de resposta.

Por Vertical de Setor:
O BFSI Lidera Enquanto Saúde e Ciências da Vida AceleramO BFSI detinha 26,74% do mercado em 2026. Bancos e seguradoras têm fortes incentivos para proteger sistemas de pagamento em contêineres, aplicações de clientes e cargas de trabalho de core banking, onde interrupções e acessos não autorizados têm consequências operacionais relevantes. O DORA e outras expectativas do setor financeiro intensificam a necessidade de gestão contínua de riscos, responsabilidade clara e arranjos documentados com terceiros. Os provedores gerenciados podem fornecer monitoramento, aplicação de políticas e evidências necessárias para revisões das operações Kubernetes. Essas condições tornam o BFSI uma base de clientes estabelecida para o mercado de serviços de segurança gerenciados para Kubernetes.
Saúde e Ciências da Vida está prevista para registrar um CAGR de 20,13% até 2032. As plataformas nativas de nuvem para registros eletrônicos de saúde e os diagnósticos apoiados por IA aumentam a importância de operações seguras de cargas de trabalho, disponibilidade e acesso controlado a informações sensíveis. Os requisitos da HIPAA e as expectativas de cibersegurança em evolução para softwares usados em contextos médicos apoiam a avaliação e documentação regulares de segurança. O setor pode usar suporte gerenciado quando adota cargas de trabalho de inferência de IA que processam dados protegidos e precisam de proteção contínua. Governo e administração pública, tecnologia da informação e telecomunicações, varejo e comércio eletrônico, manufatura industrial e energia e serviços públicos também adicionam demanda por meio de seus requisitos de conformidade e necessidades de implantação distribuída.
Análise Geográfica
Mercado de Serviços Gerenciados de Segurança para Kubernetes na América do Norte
A América do Norte respondeu por 36,14% da participação no mercado de serviços gerenciados de segurança para Kubernetes em 2026. A região possui uma base densa de empresas nativas em nuvem, provedores de serviços gerenciados e usuários regulamentados que necessitam de proteção consistente para cargas de trabalho em produção. Os requisitos federais dos EUA para cadeia de suprimentos de software aumentaram a atenção às listas de materiais de software, proveniência de imagens e monitoramento contínuo para contratantes e agências, o que pode apoiar a aquisição estruturada de operações de segurança para Kubernetes e serviços contínuos de conformidade. Canadá e México estão expandindo a atividade nativa em nuvem por meio de cadeias de suprimentos regionais, adicionando demanda além do núcleo dos EUA.
Mercado de Serviços Gerenciados de Segurança para Kubernetes na Europa
A Europa possui um ambiente operacional distinto, pois a NIS2, a DORA e a Lei de Resiliência Cibernética moldam as responsabilidades de cibersegurança. Alemanha, Reino Unido e França são adotantes importantes, com instituições financeiras enfrentando fortes incentivos para formalizar arranjos de risco de terceiros em TIC. Os requisitos de nuvem soberana podem criar demanda por serviços que mantenham dados e atividades de gestão dentro das jurisdições europeias quando os clientes não podem utilizar planos de gestão governados fora da região. As orientações da ENISA e o Grupo de Cooperação NIS ajudam a trazer maior consistência às expectativas de cibersegurança entre os estados-membros. Esse contexto regulatório favorece provedores capazes de fornecer evidências auditáveis juntamente com operações técnicas de segurança.
Mercado de Serviços Gerenciados de Segurança para Kubernetes na APAC, América do Sul e Oriente Médio
Espera-se que a Ásia-Pacífico se expanda a um CAGR de 20,37% até 2032. China, Japão, Índia e Coreia do Sul são fontes importantes de transformação digital, adoção de nuvem e demanda por serviços gerenciados prontos para produção. A Alibaba Cloud introduziu o ACK Auto Mode em março de 2025 para ambientes Kubernetes empresariais.[3] A IIJ lançou uma solução integrada de suporte ao Amazon EKS no Japão em maio de 2026, cobrindo implantação e operações contínuas de segurança.[4] A América do Sul, liderada pelo Brasil, e o Oriente Médio, liderado pelos Emirados Árabes Unidos e pela Arábia Saudita, permanecem como oportunidades em estágio inicial à medida que a infraestrutura de nuvem local e os serviços digitais regulamentados se expandem.
Cenário Competitivo
Concentração do Mercado
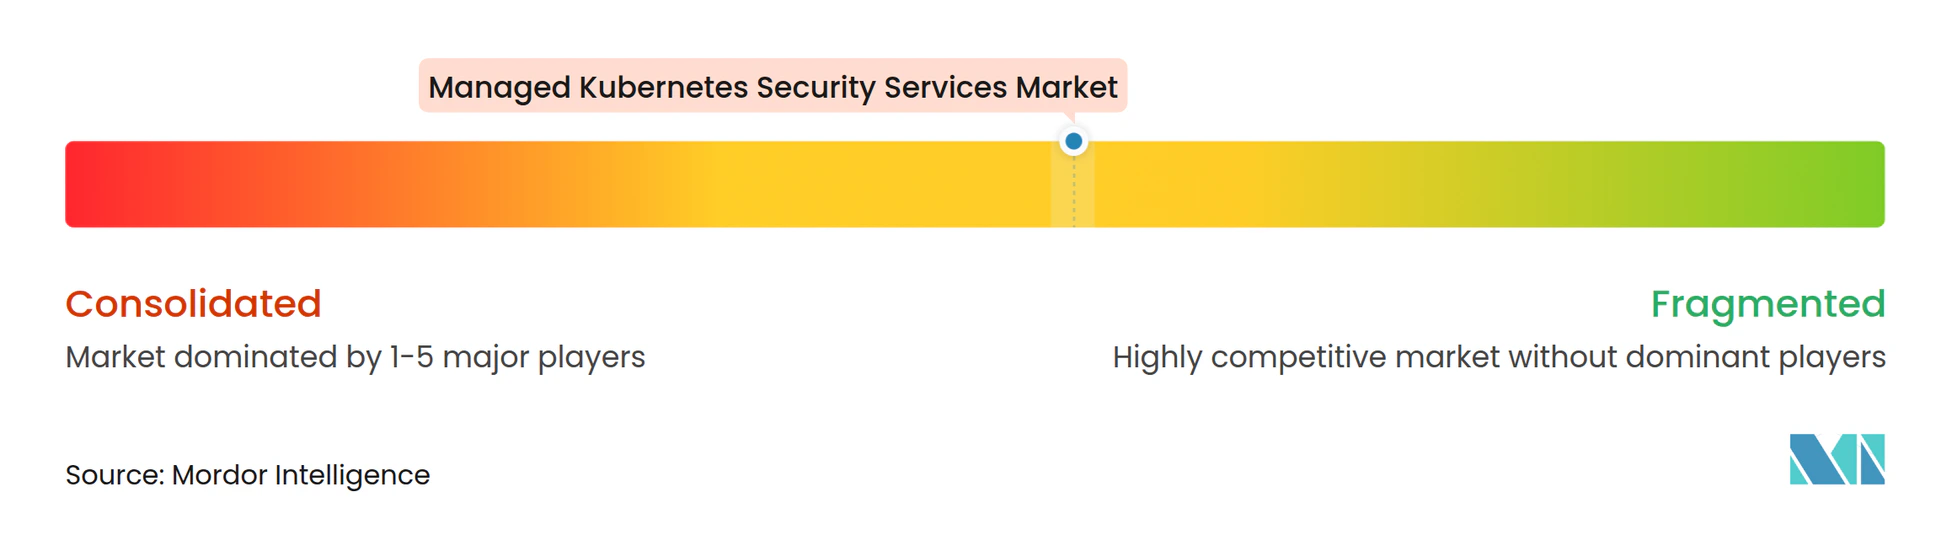
O mercado de serviços de segurança gerenciados para Kubernetes é moderadamente fragmentado. No âmbito do mercado de serviços de segurança gerenciados para Kubernetes, os hiperescaladores como Amazon Web Services, Microsoft e Google incorporam funções de segurança nos planos de controle do Kubernetes gerenciado, enquanto os fornecedores mais amplos de plataformas de proteção de aplicações nativas de nuvem incluem Palo Alto Networks, CrowdStrike, Trend Micro, Fortinet, Check Point e Cisco. Os especialistas focados em Kubernetes incluem Sysdig, Aqua Security, ARMO, AccuKnox e Tigera, enquanto os participantes de gerenciamento de cadeia de suprimentos e postura incluem JFrog, Anchore, Tenable, Orca Security, Red Hat e SUSE. Esses grupos competem em proteção em tempo de execução, gerenciamento de postura, conformidade, resposta e procedência de software. O campo competitivo oferece aos clientes uma escolha entre plataformas amplas e especialistas com profunda experiência operacional em Kubernetes.
A consolidação de plataformas é importante porque os clientes frequentemente preferem menos fluxos de trabalho de segurança em ambientes de nuvem e vínculos mais diretos com os centros de operações de segurança existentes e processos de SIEM. A telemetria de tempo de execução baseada em eBPF tornou-se um diferenciador fundamental porque fornece contexto comportamental de cargas de trabalho em execução, em vez de alertas isolados de ferramentas separadas. A Sysdig introduziu sua plataforma de segurança em nuvem agêntica, Sysdig Sage, em agosto de 2025 para fornecer recomendações de remediação orientadas por IA. A Red Hat lançou o Advanced Cluster Security for Kubernetes 4.11 em junho de 2026 com proteções integradas de IA para segurança do ciclo de construção ao tempo de execução. A Palo Alto Networks expandiu o Prisma Cloud Compute Edition em outubro de 2026 com integração do JFrog Artifactory no fluxo de varredura.
A procedência de software e as listas de materiais de software estão se tornando mais importantes à medida que os requisitos da cadeia de suprimentos aumentam. A segurança de cargas de trabalho de IA também está atraindo atenção à medida que as organizações implantam ferramentas de inferência e desenvolvimento baseadas em Kubernetes. Os provedores estabelecidos podem se beneficiar quando os critérios de aquisição exigem práticas relacionadas ao CNCF e orientações de fortalecimento do Kubernetes, enquanto os especialistas permanecem relevantes para detecção em tempo de execução personalizada. O mercado de serviços de segurança gerenciados para Kubernetes suporta a concorrência entre plataformas integradas e provedores técnicos especializados, mas o material fornecido não apresenta participações de mercado combinadas para as principais empresas.
Líderes do Setor de Serviços de Segurança Gerenciados para Kubernetes
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
-
Palo Alto Networks, Inc.
-
Red Hat, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Serviços Gerenciados de Segurança para Kubernetes Empresas cobertas neste relatório
- Amazon Web Services, Inc.
- Microsoft Corporation
- Google LLC
- Palo Alto Networks, Inc.
- Sysdig, Inc.
- Aqua Security Software Ltd.
- Red Hat, Inc.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- SUSE LLC
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- AccuKnox, Inc.
- ARMO Ltd.
- Tigera, Inc.
- Orca Security Ltd.
- Tenable Holdings, Inc.
- JFrog Ltd.
- Anchore, Inc.
Desenvolvimentos industriais recentes em Mercado de Serviços Gerenciados de Segurança para Kubernetes
- Outubro de 2026: A Palo Alto Networks lançou o Prisma Cloud Compute Edition versão 34.05.168 com integração do JFrog Artifactory no fluxo de varredura e suporte expandido ao OpenShift no RHEL 10, vinculando diretamente a procedência da cadeia de suprimentos de software aos fluxos de trabalho de segurança em tempo de execução para conformidade com NIS2 e CRA.
- Setembro de 2026: A Check Point Software Technologies lançou o Firewall R82.20 com um Firewall de Rede com IA que inspeciona o tráfego de LLM hospedado em Kubernetes, incluindo tentativas de injeção de prompt e saída de dados de agentes de IA, sem exigir rearquitetura de infraestrutura.
- Julho de 2026: A CrowdStrike lançou o Falcon Cloud Security com um Assistente de Implantação Kubernetes que gera scripts de instalação prontos para produção em EKS, AKS, GKE, Red Hat OpenShift e outros ambientes conformes com CNCF, padronizando a implantação de segurança em clusters heterogêneos.
- Março de 2026: A Check Point lançou seu Plano de Segurança para Fábricas de IA, cobrindo a microssegmentação da camada de contêiner Kubernetes com integração do NVIDIA BlueField DPU para segurança de cargas de trabalho de IA acelerada por hardware.
Escopo do Relatório Global do Mercado de Serviços de Segurança Gerenciados para Kubernetes
Os serviços de segurança gerenciados para Kubernetes são soluções de cibersegurança especializadas e terceirizadas nas quais um provedor terceiro assume a responsabilidade operacional pela segurança, auditoria e fortalecimento das cargas de trabalho em contêineres e dos ambientes de orquestração nativos de nuvem de uma organização. Enquanto os serviços Kubernetes gerenciados padrão se concentram na hospedagem da infraestrutura do plano de controle, os serviços gerenciados focados em segurança estendem a proteção por todo o ciclo de vida do contêiner.
O Relatório do Mercado de Serviços de Segurança Gerenciados para Kubernetes é Segmentado por Tipo de Serviço (Monitoramento e Detecção de Segurança Gerenciada, Serviços Profissionais de Implementação e Fortalecimento, Serviços de Conformidade, Auditoria e Políticas, Serviços de Resposta a Incidentes e Perícia Digital, e Serviços de Treinamento, Consultoria e Suporte Gerenciado), Modo de Implantação (Kubernetes Gerenciado em Nuvem Pública, Kubernetes em Nuvem Privada e Local, Kubernetes Híbrido e de Múltiplas Nuvens, e Kubernetes de Borda e Distribuído), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros [BFSI], Saúde e Ciências da Vida, Governo e Administração Pública, Tecnologia da Informação e Telecomunicações, Varejo e Comércio Eletrônico, Manufatura Industrial, Energia e Serviços Públicos, e Outros Verticais de Setor) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Monitoramento e Detecção de Segurança Gerenciada |
| Serviços Profissionais de Implementação e Fortalecimento |
| Serviços de Conformidade, Auditoria e Políticas |
| Serviços de Resposta a Incidentes e Perícia Digital |
| Serviços de Treinamento, Consultoria e Suporte Gerenciado |
| Kubernetes Gerenciado em Nuvem Pública |
| Kubernetes em Nuvem Privada e Local |
| Kubernetes Híbrido e de Múltiplas Nuvens |
| Kubernetes de Borda e Distribuído |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Saúde e Ciências da Vida |
| Governo e Administração Pública |
| Tecnologia da Informação e Telecomunicações |
| Varejo e Comércio Eletrônico |
| Manufatura Industrial |
| Energia e Serviços Públicos |
| Outros Verticais de Setor |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Monitoramento e Detecção de Segurança Gerenciada | |
| Serviços Profissionais de Implementação e Fortalecimento | ||
| Serviços de Conformidade, Auditoria e Políticas | ||
| Serviços de Resposta a Incidentes e Perícia Digital | ||
| Serviços de Treinamento, Consultoria e Suporte Gerenciado | ||
| Por Modo de Implantação | Kubernetes Gerenciado em Nuvem Pública | |
| Kubernetes em Nuvem Privada e Local | ||
| Kubernetes Híbrido e de Múltiplas Nuvens | ||
| Kubernetes de Borda e Distribuído | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Vertical de Setor | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Saúde e Ciências da Vida | ||
| Governo e Administração Pública | ||
| Tecnologia da Informação e Telecomunicações | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura Industrial | ||
| Energia e Serviços Públicos | ||
| Outros Verticais de Setor | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços de segurança gerenciados para Kubernetes?
O mercado de serviços de segurança gerenciados para Kubernetes está projetado para crescer de 1,12 bilhões de USD em 2026 e 1,34 bilhões de USD em 2027 para 3,01 bilhões de USD até 2032, a um CAGR de 17,57%.
O que está impulsionando a demanda por serviços de segurança gerenciados para Kubernetes?
A adoção do Kubernetes em produção, os riscos de segurança em tempo de execução, as obrigações de conformidade e a necessidade de gerenciar alertas em ambientes de nuvem são os principais fatores de demanda.
Qual tipo de serviço lidera os serviços de segurança gerenciados para Kubernetes?
O Monitoramento e Detecção de Segurança Gerenciada liderou com uma participação de 41,60% em 2026, refletindo a importância da visibilidade contínua em tempo de execução.
Qual modo de implantação tem a maior adoção?
O Kubernetes Gerenciado em Nuvem Pública representou 54,20% em 2026, apoiado pela escala das cargas de trabalho em produção em plataformas de nuvem gerenciadas.
Qual grupo de clientes está se expandindo mais rapidamente?
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 19,61% até 2032, à medida que os serviços baseados em consumo melhoram o acesso às capacidades de segurança.
Qual região deve se expandir mais rapidamente?
A Ásia-Pacífico deve registrar um CAGR de 20,37% até 2032, apoiada pela adoção de nuvem na China, Japão, Índia e Coreia do Sul.