
Tamanho e Participação do Mercado de Identity Provisioning
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
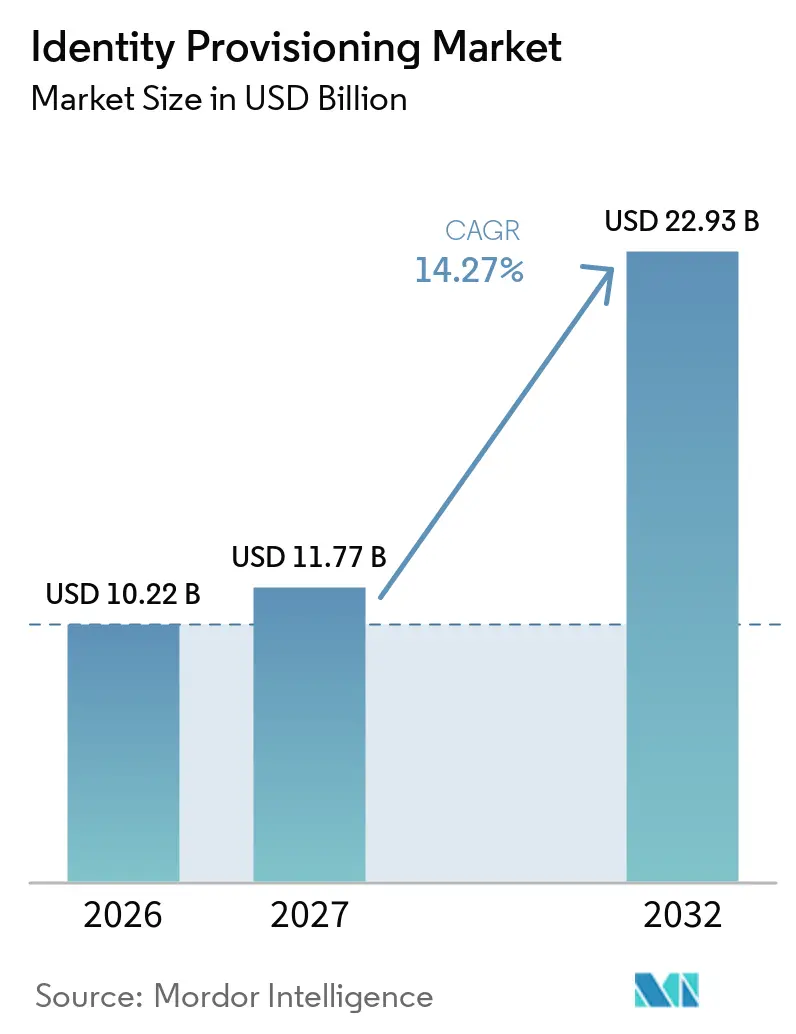
| Tamanho do Mercado (2027) | 11.77 Bilhões de dólares |
| Tamanho do Mercado (2032) | 22.93 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 14.27 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Identity Provisioning por Mordor Intelligence
O tamanho do mercado de identity provisioning é avaliado em 10,22 bilhões de USD em 2026 e está projetado para atingir 22,93 bilhões de USD até 2032, registrando um CAGR de 14,27% de 2027 a 2032. O identity provisioning agora governa o acesso a sistemas, as condições de acesso e a duração do acesso em ambientes corporativos. O aumento dos volumes de identidades não humanas, os programas de zero trust e as regulamentações digitais e operacionais estão movendo esse trabalho além da administração periódica. As empresas precisam de controles contínuos e automatizados à medida que os portfólios de aplicações, os ambientes de nuvem e os agentes autônomos se expandem. Os fornecedores estão respondendo com plataformas integradas que combinam governança de identidade, acesso privilegiado e segurança de identidade não humana. A profundidade de integração, a capacidade de serviço e a análise de acesso baseada em IA devem moldar as decisões de compra no mercado de identity provisioning.
Principais Conclusões do Relatório
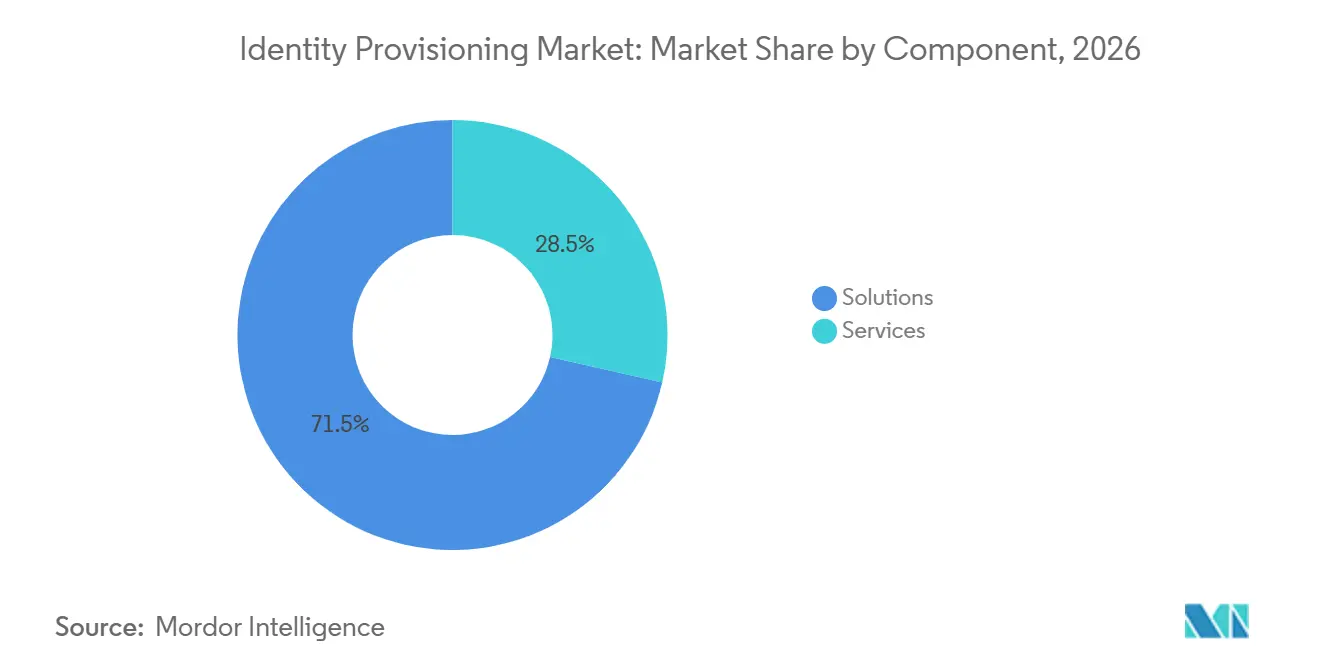
- Por componente, as soluções detinham 71,46% da participação do mercado de identity provisioning em 2026, enquanto os serviços estão projetados para expandir a um CAGR de 14,74% até 2032.
- Por modelo de implantação, a nuvem representou 68,48% da receita em 2026 e está projetada para expandir a um CAGR de 14,36% até 2032.
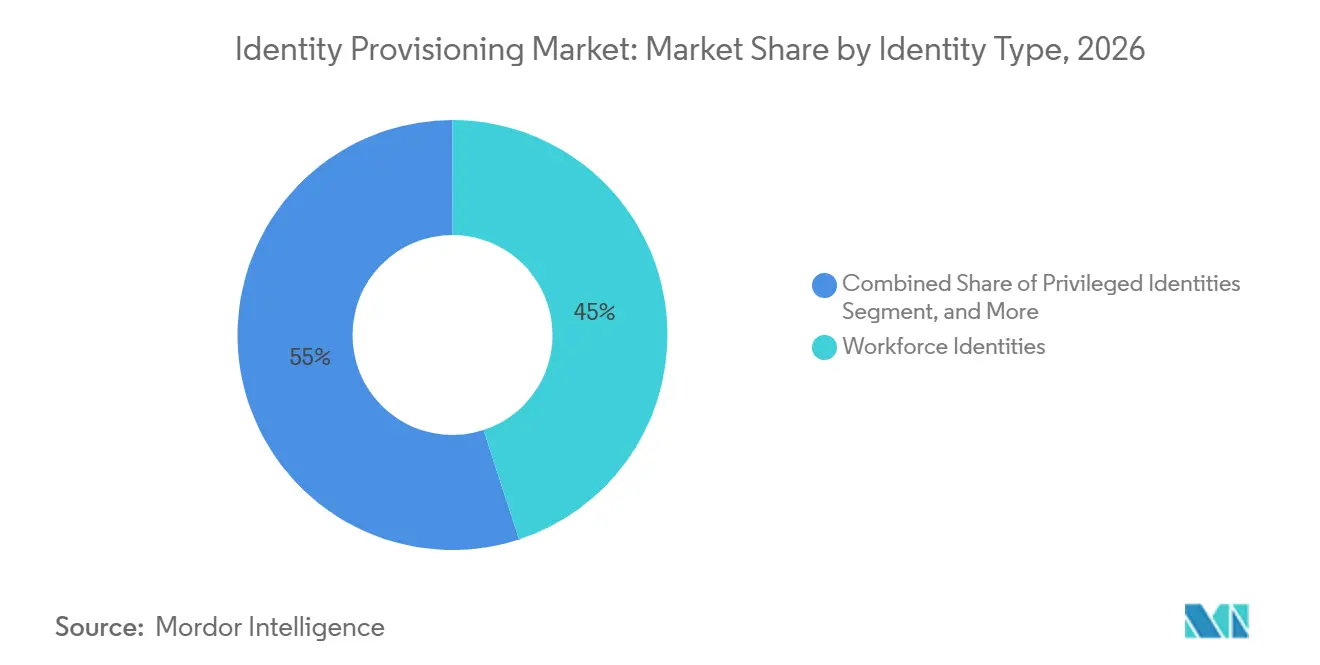
- Por tipo de identidade, as identidades de força de trabalho detinham 44,98% da receita no mercado de identity provisioning em 2026, enquanto as identidades de agentes de IA estão projetadas para expandir a um CAGR de 14,59% até 2032.
- Por tamanho de organização, as grandes empresas detinham 77,68% da receita em 2026, enquanto as PMEs estão projetadas para expandir a um CAGR de 14,84% até 2032.
- Por tipo de serviço, os serviços gerenciados representaram 33,41% da receita de serviços no mercado de identity provisioning em 2026 e estão projetados para crescer a um CAGR de 14,74% até 2032.
- Por usuário final, o BFSI detinha 21,59% da receita em 2026, enquanto TI e telecomunicações estão projetados para expandir a um CAGR de 14,82% até 2032.
- Por geografia, a América do Norte detinha 41,88% da receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 14,53% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Identity Provisioning
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Conformidade Regulatória e Automação de Auditoria | +3.8% | Global, com maior concentração na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Programas de Zero Trust e Menor Privilégio | +3.2% | América do Norte e Europa, com adoção crescente na Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Expansão Desordenada de Identidades em Ambientes Híbridos e Multi-Nuvem | +2.5% | Global | Médio prazo (2-4 anos) |
| Integração, Desligamento e Escalabilidade da Força de Trabalho | +1.8% | Global, mais forte na América do Norte e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Mineração de Funções Assistida por IA e Inteligência de Acesso Contínuo | +1.5% | América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Expansão de Identidades Não Humanas e Agentes de IA | +1.7% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Conformidade Regulatória e Automação de Auditoria
As obrigações regulatórias são um importante gatilho de demanda de curto prazo para o mercado de identity provisioning. O DORA aplica-se às entidades financeiras da UE desde 17 de janeiro de 2025, exigindo controles de acesso e registros auditáveis para sistemas críticos. A lei de transposição da NIS2 da Alemanha entrou em vigor em dezembro de 2025 e estendeu as obrigações de controle de acesso a setores essenciais e importantes. DORA, NIS2, HIPAA, SOC 2, CMMC 2.0 e PCI-DSS v4.0.1 exigem evidências mais robustas de governança de acesso. Os processos baseados em tickets não conseguem fornecer as evidências contínuas esperadas sob esses requisitos. Organizações de médio porte com 500 a 2.000 funcionários estão, portanto, adotando capacidades de provisionamento de ciclo completo que antes eram usadas principalmente por grandes empresas.
Programas de Zero Trust e Menor Privilégio
Os programas de zero trust estão afetando a arquitetura de provisionamento, bem como a política de segurança mais ampla. A Omada relatou que 95% das empresas norte-americanas pesquisadas adotaram o zero trust em algum nível, enquanto 47% descreveram seus programas como totalmente integrados.[1] Muitos programas ainda se concentram na autenticação e na segmentação de rede em vez do ciclo de vida do acesso. A certificação periódica pode deixar privilégios permanentes em vigor entre as revisões. As organizações estão usando plataformas de governança para acesso just-in-time e zero standing privilege. Essa mudança aumenta a demanda por análise de direitos e certificação de acesso modernizada no mercado de identity provisioning.
Expansão Desordenada de Identidades em Ambientes Híbridos e Multi-Nuvem
A infraestrutura híbrida cria desafios de gerenciamento de acesso em ambientes de nuvem e locais separados. Cada ambiente pode usar políticas de identidade, registros de auditoria e controles administrativos distintos. Políticas de acesso inconsistentes podem deixar lacunas entre os serviços de nuvem e as aplicações corporativas estabelecidas. O número de identidades não humanas adiciona escala material a esse problema de gerenciamento. A Cloud Security Alliance relatou que as identidades não humanas superam os usuários humanos em uma proporção de 45 para 1 em média e de 144 para 1 em ambientes nativos de nuvem.[2] A governança manual não consegue gerenciar adequadamente esse volume, apoiando a demanda por provisionamento centralizado e automação do ciclo de vida.
Integração, Desligamento e Escalabilidade da Força de Trabalho
Os volumes de solicitações de acesso estão aumentando à medida que as empresas adicionam ferramentas SaaS, prestadores de serviços e novas funções. A Okta relatou que o número médio de solicitações de acesso por cliente mais do que dobrou em 1 ano e aumentou 1.140% ao longo de 2 anos.[3] Esse aumento reflete a expansão de aplicações e a movimentação da força de trabalho, e não apenas o crescimento do quadro de funcionários. O desligamento representa um problema de controle significativo quando o acesso não utilizado persiste após a saída de um colaborador. A Cloud Security Alliance constatou que 47% das identidades não humanas não haviam sido alteradas por mais de 1 ano, enquanto 8% não tinham vínculo de propriedade com o RH após a saída de seu criador. Os fluxos de trabalho automatizados de entrada, movimentação e saída estão se tornando necessários tanto para identidades humanas quanto para identidades de máquinas.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Complexidade de Integração com Aplicações e Diretórios Legados | -2.8% | Global, mais aguda na Europa e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Escassez de Profissionais Especializados em Engenharia de Identidade | -2.2% | Global | Médio prazo (2-4 anos) |
| Requisitos Fragmentados de Residência e Soberania de Dados | -1.0% | Global, mais forte na Europa e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Padrões Inconsistentes de API, Eventos e Conectores | -0.6% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Complexidade de Integração com Aplicações e Diretórios Legados
As aplicações e os diretórios legados continuam sendo a principal fonte de atrasos na implantação no mercado de identity provisioning. Sistemas ERP, diretórios de mainframe e aplicações personalizadas mais antigas frequentemente exigem conectores especializados. Interfaces proprietárias e processos de gerenciamento de usuários baseados em arquivos em lote podem se tornar frágeis à medida que as aplicações mudam. O SAP Identity Management chegará ao fim da manutenção em 2027, criando trabalho de migração para empresas com fluxos de trabalho de identidade complexos. O desvio de acesso pode ocorrer quando o registro da plataforma de governança difere do estado de acesso dentro do sistema de destino. Isso cria direitos persistentes e um risco de conformidade crescente, onde as organizações devem demonstrar que o acesso implantado corresponde ao acesso aprovado.
Escassez de Profissionais Especializados em Engenharia de Identidade
A complexidade da implantação de identidade está aumentando mais rapidamente do que a força de trabalho especializada disponível. O SANS constatou que as lacunas de competências eram o principal desafio de força de trabalho para 60% das organizações pesquisadas em 2026, e 27% relataram violações relacionadas a lacunas de capacidade.[4] A escassez complica o design de conectores, o desenvolvimento de modelos de acesso, a migração e a governança contínua. Empresas sem engenheiros de identidade experientes podem enfrentar cronogramas de implantação mais longos e supervisão de programa mais fraca. Os serviços gerenciados fornecem uma alternativa operacional para organizações incapazes de formar uma equipe dedicada de identidade. Isso apoia a demanda dos fornecedores, mas pode limitar a adoção onde a entrega gerenciada não está disponível ou carece de capacidade local.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: Soluções Ancoram a Receita Enquanto os Serviços Aceleram
As soluções detinham 71,46% da participação do mercado de identity provisioning em 2026. Elas incluem provisionamento e desprovisionamento de usuários, certificação e revisão de acesso, governança privilegiada e gerenciamento de senhas. Essas funções formam a camada operacional que as empresas precisam antes de adicionar serviços de suporte externos. As organizações regulamentadas dependem dessa camada para controlar o acesso, documentar decisões e lidar com mudanças de colaboradores em sistemas de negócios conectados. O software também cria os registros usados em ciclos de certificação e preparação de auditoria. A certificação de acesso está recebendo atenção especial à medida que os fornecedores adicionam dados de uso aos processos de revisão. A certificação habilitada por IA pode reduzir o trabalho necessário para revisões manuais repetidas, especialmente onde os revisores devem avaliar muitas aplicações e direitos. A SailPoint anunciou um novo mecanismo de Certificação de Acesso de próxima geração e uma reconstrução de Segregação de Funções em março de 2026. O lançamento indica que a modernização da certificação é uma prioridade ativa de produto entre os fornecedores estabelecidos.
Os serviços estão projetados para expandir a um CAGR de 14,74% de 2027 a 2032, tornando-os o componente de crescimento mais rápido do tamanho do mercado de identity provisioning. Os serviços gerenciados estão ganhando demanda à medida que as empresas transferem o gerenciamento do ciclo de vida para fornecedores especializados. Os fornecedores podem operar plataformas, manter conectores, agendar certificações e lidar com escalações dentro de um arranjo de serviço definido. Isso permite que as equipes internas se concentrem em decisões de política e trabalho de segurança de maior prioridade. Os serviços profissionais continuam a apoiar projetos greenfield e migrações de plataforma. Esse trabalho é importante quando os clientes precisam de integrações personalizadas ou modelos de acesso revisados em sistemas mais antigos e mais novos. No entanto, o trabalho de projeto é mais variável do que as operações gerenciadas contratadas. As organizações de médio porte podem preferir a entrega gerenciada porque manter uma equipe interna de governança pode custar mais do que um contrato especializado. Essa mudança apoia a receita recorrente de serviços ao lado da base de software de plataforma, enquanto permite que os clientes retenham a responsabilidade pela política de acesso, modelos de aprovação e as decisões de negócios que determinam o acesso adequado ao sistema.
Por Modelo de Implantação: Nuvem Lidera à Medida que os Ambientes Híbridos Continuam
A nuvem representou 68,48% da participação do mercado de identity provisioning em 2026. Também está projetada para expandir a um CAGR de 14,36% até 2032. As plataformas de Identity-as-a-Service abordaram preocupações de segurança anteriores por meio de residência de dados na região, locação privada e certificações de conformidade. Esses recursos são importantes para compradores regulamentados em BFSI e saúde, onde os requisitos de controle influenciam as escolhas de implantação. A implantação em nuvem também pode reduzir a carga de infraestrutura para organizações que estão iniciando um programa de governança. Ela fornece um caminho para atualizações de plataforma mais frequentes e integração de serviços. O mercado de identity provisioning continua a favorecer a entrega em nuvem à medida que as organizações precisam de acesso mais rápido à automação e análise. A adoção da nuvem não elimina a necessidade de governar diretórios e aplicações mais antigas que permanecem dentro de ambientes híbridos, portanto, os compradores precisam de planos de implantação que possam conectar novos controles de nuvem a registros e modelos de direitos mantidos em seus sistemas estabelecidos.
As implantações locais permanecem importantes onde os requisitos de soberania são rigorosos ou os modelos de direitos são altamente personalizados. A RSA constatou que 75% das organizações pesquisadas operavam ambientes híbridos, um aumento de 5 pontos percentuais em relação à RSA de 2025. Isso mostra que a expansão da nuvem está ocorrendo ao lado de uma infraestrutura local persistente. A SailPoint lançou o IdentityIQ 9.0 em outubro de 2026 com acesso a funções baseado em tempo e governança híbrida aprimorada. As arquiteturas híbridas conectam plataformas de governança em nuvem com diretórios e aplicações locais que as empresas não podem substituir rapidamente. Elas são amplamente usadas por grandes empresas que devem preservar sistemas estabelecidos. Isso mantém as capacidades locais e híbridas relevantes para os roteiros de produtos dos fornecedores, particularmente quando uma migração deve manter os fluxos de acesso críticos para os negócios operando sem interrupção e deve abordar interfaces legadas que carecem de interfaces de programação de aplicações modernas.
Por Tipo de Identidade: Identidades de Força de Trabalho Lideram Enquanto Agentes de IA se Expandem
As identidades de força de trabalho representaram 44,98% da participação do mercado de identity provisioning em 2026. Os processos de entrada, movimentação e saída de funcionários continuam sendo o caso de uso básico para a maioria dos programas de identidade. As organizações usam esses controles para conceder acesso inicial, revisar direitos após mudanças de função e remover o acesso na saída. Essas atividades devem ser coordenadas em muitas aplicações, diretórios e sistemas administrativos. As identidades privilegiadas são a próxima área principal porque as contas de administrador e proprietário de sistema apresentam risco elevado. As contas de terceiros e não funcionários também estão se tornando mais importantes nas cadeias de suprimentos. A Cloud Security Alliance relatou que as violações de terceiros representaram 48% das violações e citou um aumento de 60% ano a ano no Relatório de Investigações de Violação de Dados da Verizon. Essas demandas mantêm a governança da força de trabalho no centro das decisões de implantação. Elas também expandem os tipos de identidade que uma única plataforma deve gerenciar.
As identidades de agentes de IA estão projetadas para expandir a um CAGR de 14,59% de 2027 a 2032. As contas de máquinas, cargas de trabalho e aplicações aumentam à medida que as organizações usam processos DevOps e arquiteturas orientadas a API. Essas contas podem ser criadas e alteradas com mais frequência do que as identidades tradicionais de funcionários. Muitas organizações carecem de gerenciamento abrangente e automatizado do ciclo de vida para identidades de máquinas e dependem de processos manuais para pelo menos parte do ciclo de vida da identidade. As empresas norte-americanas estão cada vez mais usando ou pilotando IA agêntica. No entanto, muitas organizações carecem de uma política documentada para criar ou remover identidades de IA. Os processos de governança de contas humanas não abordam totalmente as identidades autônomas de curta duração, criando um requisito de produto distinto que traz decisões de ciclo de vida, aprovação de acesso, monitoramento e práticas de remoção para a mesma discussão de controle.

Por Tamanho de Organização: Grandes Empresas Lideram Enquanto PMEs Adotam Plataformas em Nuvem
As grandes empresas detinham 77,68% da participação do mercado de identity provisioning em 2026. Sua escala cria extensos portfólios de aplicações, múltiplos serviços em nuvem e acesso em camadas para prestadores de serviços. Essas organizações frequentemente operam em jurisdições com requisitos regulatórios separados. O provisionamento automatizado torna-se uma necessidade operacional quando milhares de usuários e sistemas requerem mudanças de acesso coordenadas. As grandes organizações também enfrentam requisitos mais complexos de segregação de funções e expectativas de auditoria. Seus programas devem alinhar políticas entre unidades de negócios enquanto retêm registros que suportam revisões de controle. A ManageEngine constatou que mais da metade das grandes empresas gerenciava 3 ou mais fornecedores de IAM. Também relatou que 76% das empresas norte-americanas estavam consolidando fornecedores ou avaliando uma abordagem de fornecedor unificado. Esse ciclo de consolidação pode aumentar os gastos na plataforma de governança selecionada.
As PMEs estão projetadas para expandir a um CAGR de 14,84% de 2027 a 2032. As plataformas nativas de nuvem reduzem os requisitos de infraestrutura e podem encurtar os ciclos de implantação de meses para semanas. Isso torna a governança formal de acesso mais acessível a organizações sem grandes equipes internas de segurança. Também permite que os compradores usem capacidades padrão antes de comprometer recursos com implementações altamente personalizadas. Os fornecedores de SaaS verticais podem oferecer configurações adequadas aos requisitos de saúde, BFSI ou manufatura. As configurações prontas para conformidade podem reduzir a quantidade de trabalho de design inicial para compradores de médio porte. As PMEs ainda precisam de revisões de acesso, controles de integração e caminhos de aprovação documentados. As ofertas gerenciadas podem abordar a escassez de pessoal dedicado de engenharia de identidade. Essas condições posicionam os fornecedores de nuvem com configurações específicas do setor para atender a uma base crescente de clientes PME, especialmente onde os compradores precisam de capacidades de governança estruturadas, mas não conseguem construir as bibliotecas de conectores e as equipes operacionais especializadas geralmente associadas a um programa de grande empresa.
Por Tipo de Serviço: Serviços Gerenciados Tornam-se o Modelo de Entrega Preferido
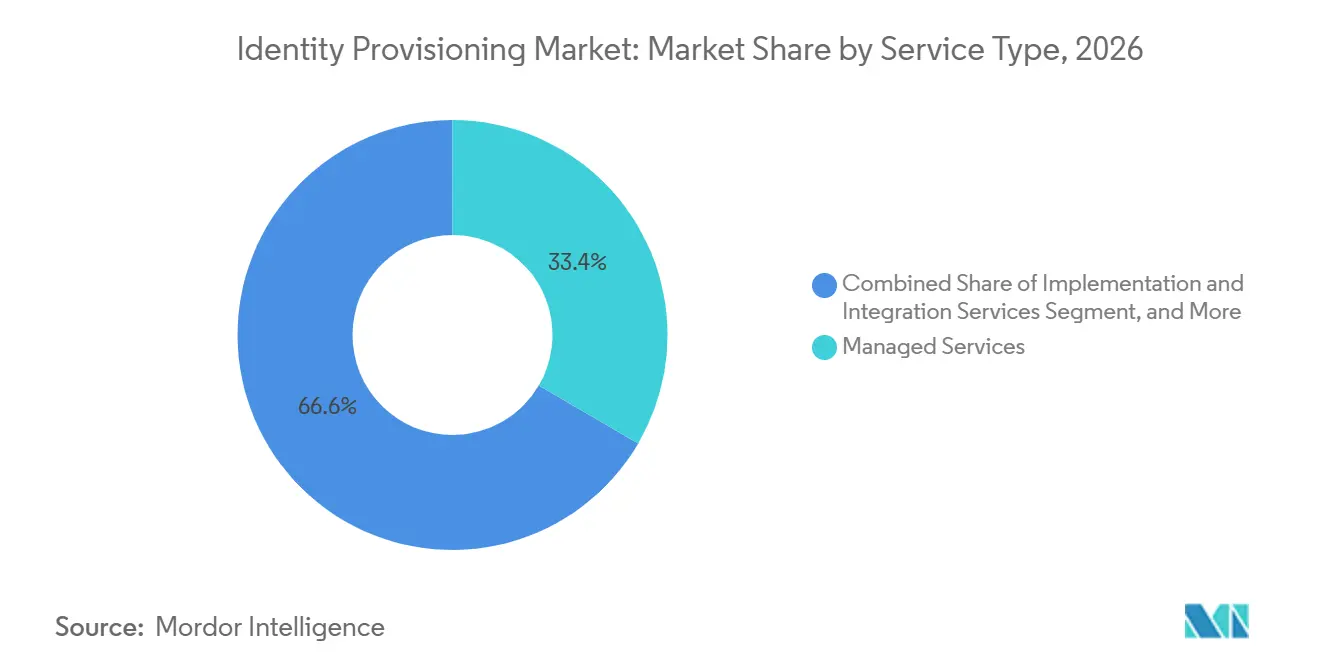
Os serviços gerenciados detinham 33,41% da receita de serviços em 2026 e estão projetados para expandir a um CAGR de 14,74% até 2032. Essa posição dupla reflete uma preferência por terceirizar as operações contínuas de identidade para especialistas. Nos modelos gerenciados, os fornecedores lidam com operações de plataforma, cronogramas de certificação, manutenção de conectores e escalações. Essas atividades requerem habilidades técnicas que muitas empresas não conseguem sustentar internamente. O modelo de serviço também pode fornecer uma estrutura operacional previsível após a entrada em operação de uma plataforma. É particularmente relevante para organizações com pequenas equipes de segurança e requisitos de acesso complexos. Os fornecedores podem aplicar a mesma disciplina operacional a solicitações de rotina, revisões periódicas e mudanças de sistema. O mercado de identity provisioning se beneficia quando os provedores de serviços podem combinar expertise em plataforma com gerenciamento contínuo do ciclo de vida. Esse modelo pode ajudar os clientes a manter a continuidade da governança apesar das restrições de força de trabalho, tornando as revisões e a manutenção recorrentes parte de um serviço operacional acordado, em vez de um projeto interno intermitente.
Os serviços profissionais continuam a apoiar migrações, novas implantações de conectores e programas de modernização. A implementação e a integração são frequentemente os primeiros contratos em um novo programa de identidade. Treinamento, consultoria e suporte ajudam as organizações a desenvolver familiaridade interna com os processos de governança. Esses serviços são úteis quando um cliente deve conectar sistemas legados ou revisar funções de acesso. Eles também apoiam a reconfiguração periódica à medida que o portfólio de aplicações muda e novos sistemas entram no ambiente de acesso. A receita de serviços profissionais é baseada em projetos e pode ser menos previsível do que os contratos gerenciados. Os serviços gerenciados criam receita contratual recorrente para os fornecedores. Essa diferença torna o modelo de entrega gerenciada um foco estratégico significativo para fornecedores e integradores, mesmo que os especialistas em implementação continuem sendo necessários quando as organizações migram de ferramentas de identidade mais antigas ou adicionam aplicações complexas que requerem design personalizado de conectores e fluxos de trabalho.
Por Usuário Final: BFSI Ancora a Demanda Enquanto TI e Telecomunicações Definem o Ritmo
O BFSI representou 21,59% da participação do mercado de identity provisioning em 2026. O setor enfrenta requisitos de controle de acesso sob SOX, PCI-DSS, DORA e GDPR. Esses frameworks exigem visibilidade do acesso, controles de segregação de funções e registros de provisionamento auditáveis. As instituições financeiras operam programas de identidade maduros porque gerenciam dados sensíveis e sistemas transacionais críticos. A aplicação do DORA está aumentando a demanda por controles de acesso em tempo real e orientados a eventos que retêm evidências de mudanças. Tais controles podem demonstrar conformidade contínua em vez de apenas revisões de acesso pontuais. A saúde e as ciências da vida também têm requisitos definidos sob HIPAA e FDA 21 CFR Parte 11. Governo, defesa e manufatura representam outros grupos de demanda com suas próprias necessidades de conformidade e operacionais, onde a governança de acesso deve levar em conta sistemas especializados, registros sensíveis e funções operacionais que diferem daquelas usadas em instituições financeiras.
TI e telecomunicações estão projetadas para expandir a um CAGR de 14,82% de 2027 a 2032. Os operadores de telecomunicações gerenciam redes híbridas e muitas contas privilegiadas em sistemas de gerenciamento de rede. Eles precisam de ferramentas de provisionamento que cubram tanto sistemas de TI quanto de tecnologia operacional. A demanda de varejo e comércio eletrônico está aumentando à medida que os portfólios de aplicações voltados ao cliente se ampliam. A manufatura permanece em um estágio anterior de adoção, mas está adicionando ambientes operacionais conectados. As implantações da Indústria 4.0 adicionam dispositivos industriais e plataformas de manufatura em nuvem que requerem governança de identidade não humana. O resultado é um conjunto mais amplo de relações de acesso que as plataformas de provisionamento devem identificar, aprovar e revisar. O setor de identity provisioning atende a esses segmentos verticais com diferentes necessidades de conformidade e ambientes operacionais, o que torna os fluxos de trabalho adaptáveis e a ampla cobertura de identidades de funcionários, privilegiadas, de terceiros, de máquinas e de aplicações importantes para cada implantação.
Análise Geográfica
A América do Norte detinha 41,88% da participação do mercado de identity provisioning em 2026. A região tem uma grande base de implantações de governança corporativa e integradores especializados em identidade. Os Estados Unidos contêm muitos dos principais fornecedores de plataformas e empresas regulamentadas com programas de identidade estabelecidos. Isso cria um ambiente de compra maduro no qual os clientes comparam a cobertura ampla da plataforma, a disponibilidade de conectores e a capacidade de serviço contínuo. As grandes empresas frequentemente precisam coordenar o acesso entre aplicações locais estabelecidas e serviços em nuvem, tornando as plataformas de governança unificadas relevantes. O Canadá contribui para a demanda por meio de serviços financeiros e compras federais. O México está em um ciclo de adoção mais inicial, mas está adicionando provisionamento entregue em nuvem à medida que a manufatura nearshore e a atividade de fintech aumentam. Essas condições conferem ao mercado de identity provisioning uma base instalada substancial na América do Norte, onde o trabalho de modernização pode ser tão importante quanto implantações de governança inteiramente novas. As organizações norte-americanas ainda enfrentam escassez de engenheiros de identidade apesar de seu ecossistema maduro. A base instalada da região oferece aos fornecedores um ambiente importante para consolidação corporativa e modernização de plataformas.
A Europa é a segunda maior geografia para o mercado de identity provisioning. O Reino Unido, a Alemanha e a França são os principais centros de demanda. O DORA aplica-se às entidades financeiras da UE desde janeiro de 2025, enquanto a transposição da NIS2 da Alemanha entrou em vigor em dezembro de 2025. As organizações sujeitas a ambos os frameworks estão consolidando a governança em plataformas unificadas em vez de manter ferramentas de conformidade separadas. Uma camada de governança comum pode suportar as necessidades de evidências em múltiplas regulamentações e reduzir o trabalho associado a trilhas de auditoria paralelas. As necessidades regionais de residência de dados também influenciam onde as plataformas processam informações de identidade e como os provedores de serviços estruturam a entrega. Essas considerações tornam o mercado de identity provisioning dependente tanto da cobertura funcional quanto das escolhas de implantação que atendem aos requisitos específicos de cada jurisdição. A América do Sul permanece uma região emergente, liderada pelo Brasil e pela Argentina. O framework LGPD do Brasil está aumentando o investimento em governança de acesso em organizações regulamentadas de BFSI e saúde.
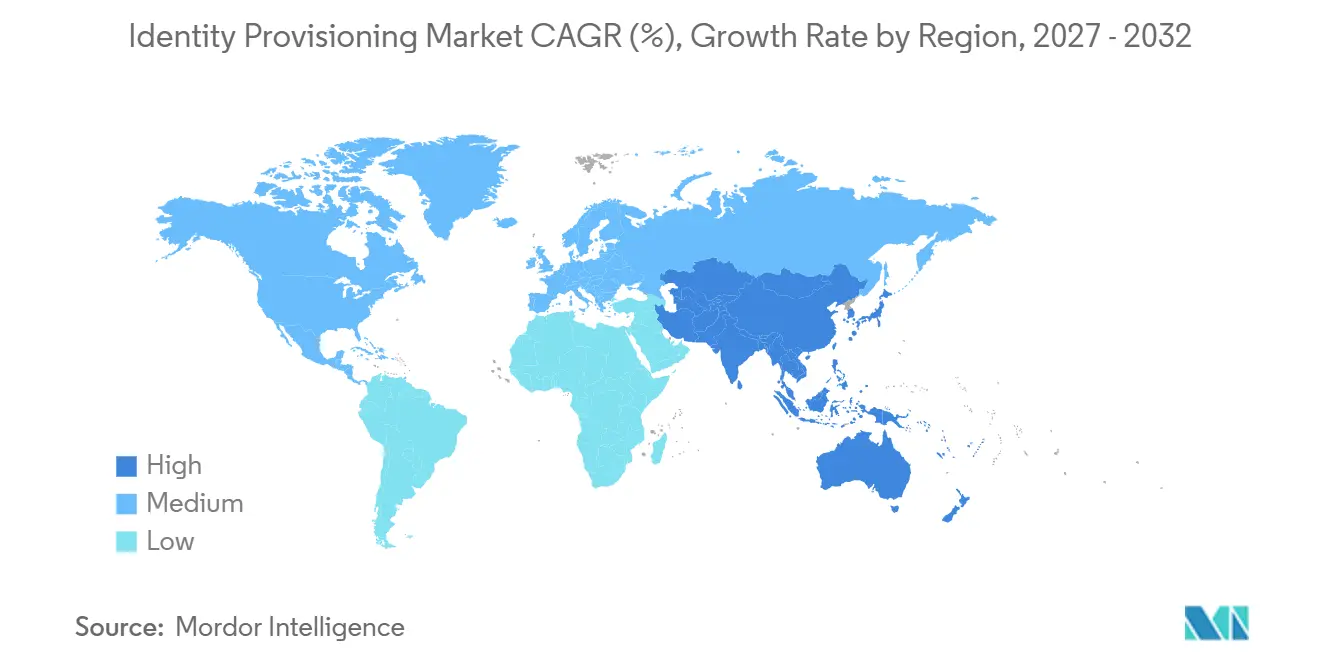
A Ásia-Pacífico está projetada para expandir a um CAGR de 14,53% de 2027 a 2032. A transformação digital, a expansão da nuvem e os variados requisitos regulatórios estão apoiando a demanda regional. A ampla gama de requisitos nacionais torna o tratamento localizado de dados e a capacidade de entrega regional considerações importantes para os fornecedores. As plataformas baseadas em nuvem podem oferecer às empresas um caminho prático para padronizar a governança enquanto continuam a operar diferentes ambientes de aplicações locais. Essa combinação de adoção de nuvem e requisitos locais está apoiando o mercado de identity provisioning em economias com estágios muito diferentes de maturidade digital. A Índia tem uma grande base corporativa migrando a infraestrutura de identidade para plataformas nativas de nuvem. O Japão tem demanda de manufatura e serviços financeiros. As emendas à Lei de Privacidade da Austrália e a Estratégia de Segurança Cibernética estão apoiando a adoção no governo e na infraestrutura crítica. A Arábia Saudita e os Emirados Árabes Unidos estão adicionando demanda por meio de transformação digital e mandatos de segurança cibernética. A África permanece em um estágio inicial, com a África do Sul e a Nigéria como os principais centros de demanda corporativa.
Cenário Competitivo
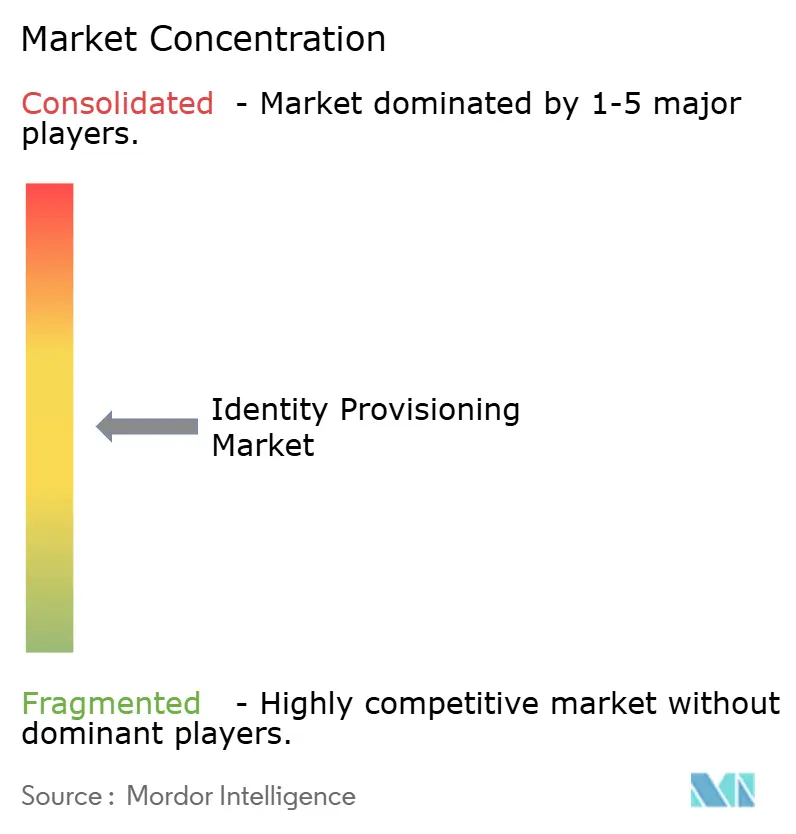
O mercado de identity provisioning é moderadamente concentrado entre os fornecedores de plataformas e fragmentado na entrega de serviços. Os fornecedores integrados competem por programas de consolidação corporativa, enquanto os especialistas abordam a governança de aplicações, o acesso privilegiado em nuvem e o provisionamento para PMEs. O campo combina grandes plataformas de segurança, fornecedores estabelecidos de governança de identidade e fornecedores focados com capacidades técnicas mais restritas. Os compradores devem avaliar se uma plataforma integrada pode suportar suas aplicações existentes sem criar novos encargos de migração. A Palo Alto Networks concluiu sua aquisição da CyberArk em fevereiro de 2026 e lançou a plataforma Idira. A combinação colocou capacidades de acesso privilegiado, gerenciamento de segredos e identidade de máquinas sob uma marca de segurança de identidade. Isso indica que a identidade está se tornando uma parte central de estratégias mais amplas de plataformas de segurança. No mercado de identity provisioning, isso aumenta a importância de plataformas que podem atender a requisitos conectados de governança e acesso privilegiado por meio de menos produtos integrados. Os fornecedores que cobrem governança, acesso privilegiado, identidades não humanas e identidades de agentes de IA podem reduzir a necessidade de integração de produtos pontuais. Essa capacidade provavelmente importará nas avaliações competitivas de grandes empresas.
A governança de agentes de IA permanece uma área aberta onde nenhum fornecedor estabeleceu propriedade clara. A SailPoint disponibilizou o Agentic Fabric em agosto de 2026, enquanto a Okta disponibilizou o Agent SSO em 24 de agosto de 2026. A SailPoint concluiu sua aquisição da Entro Security em junho de 2026, adicionando capacidades de detecção de segredos e detecção e resposta de identidade não humana. A Okta assinou um acordo para adquirir a Permiso Security em julho de 2026 para adicionar detecção de ameaças de identidade multi-nuvem e análise comportamental. Esses movimentos mostram que os fornecedores de identidade estão estendendo suas plataformas em torno de sinais comportamentais, credenciais e agentes autônomos. Os fornecedores estão tentando trazer funções de ciclo de vida, política, detecção e resposta para uma estrutura de controle comum em vez de tratar cada função separadamente. Essa abordagem é relevante onde os agentes de IA podem agir em várias aplicações e podem usar permissões que requerem revisão cuidadosa. O mercado de identity provisioning, portanto, tem uma área ativa de competição em torno de controles para identidades de máquinas e autônomas. Os especialistas emergentes em identidade não humana continuam a oferecer controles específicos para identidades de curta duração e autônomas. Isso mantém o campo competitivo ativo apesar da maior consolidação de plataformas.
A diferenciação tecnológica está cada vez mais centrada em grafos de identidade continuamente atualizados. Esses sistemas mapeiam identidades, direitos e caminhos de acesso em ambientes corporativos. As abordagens baseadas em grafos podem suportar decisões de acesso sensíveis ao contexto em tempo quase real. Elas oferecem um contraste com as plataformas de processamento em lote mais antigas que são atualizadas com menos frequência. O valor dessas arquiteturas depende da qualidade e da cobertura dos dados subjacentes de identidade, aplicação e direitos. As plataformas também precisam manter esses registros à medida que os usuários mudam de função, as cargas de trabalho escalam e os ambientes de nuvem são adicionados. As bibliotecas de integração e os ecossistemas de parceiros continuam sendo importantes porque os sistemas legados ainda retardam as implantações. Os fornecedores com forte cobertura de conectores podem reduzir o trabalho necessário para incluir aplicações mais antigas. A capacidade de serviço gerenciado também está se tornando um diferenciador onde os clientes carecem de engenheiros de identidade. Esses fatores técnicos e de entrega ajudam a determinar se uma plataforma de identidade pode ser adotada em toda uma empresa em vez de ser usada apenas para um caso de uso limitado de governança de acesso.
Líderes do Setor de Identity Provisioning
-
Microsoft Corporation
-
SailPoint Technologies Holdings Inc.
-
IBM Corporation
-
Oracle Corporation
-
SAP SE
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Outubro de 2026: A SailPoint anunciou em sua conferência Navigate 2026 o lançamento do IdentityIQ 9.0 para clientes locais e híbridos, com acesso granular baseado em tempo para funções, uma base técnica reconstruída em servidores de aplicações modernos e controles de governança aprimorados, fornecendo um caminho de modernização paralelo para grandes empresas com ambientes locais complexos.
- Outubro de 2026: A SailPoint lançou conectores SaaS atualizados da Okta com suporte à descoberta de Identidade Não Humana, permitindo que o conector descubra aplicações OpenID Connect como identidades não humanas e correlacione tokens de API de administrador com usuários criadores.
- Setembro de 2026: A Okta anunciou novas capacidades no Okta Identity Governance e no Okta Privileged Access após sua aquisição da Permiso Security, introduzindo detecção e resposta a ameaças de identidade que estende a análise comportamental e os sinais de risco em múltiplos provedores de identidade e ambientes de nuvem.
- Agosto de 2026: A SailPoint apresentou sua solução unificada de Segurança de Identidade combinando o SailPoint Agentic Fabric e o SailPoint Human Fabric, com segurança de prompt inline que redige informações de identificação pessoal (PII) antes que cheguem a grandes modelos de linguagem (LLMs) e um controle centralizado para desativar agentes não autorizados.
Escopo do Relatório do Mercado Global de Identity Provisioning
O Mercado de Identity Provisioning compreende soluções de software que automatizam a criação, atualização e exclusão de contas de usuários, funções e direitos em aplicações de nuvem, locais e SaaS ao longo do ciclo de vida da identidade.
O Relatório do Mercado de Identity Provisioning é Segmentado por Componente (Soluções e Serviços), Modelo de Implantação (Nuvem, Local e Híbrido), Tipo de Identidade (Força de Trabalho, Privilegiada, Terceiros, Máquina e Agente de IA), Tamanho da Organização (Grandes Empresas e PMEs), Tipo de Serviço (Profissional, Gerenciado, Implementação e Treinamento/Consultoria), Usuário Final (BFSI, TI e Telecomunicações, Saúde, Governo, Varejo e Manufatura) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Soluções | Provisionamento e Desprovisionamento de Usuários |
| Certificação e Revisão de Acesso | |
| Governança Privilegiada | |
| Gerenciamento de Senhas | |
| Serviços | Serviços Profissionais |
| Serviços Gerenciados |
| Nuvem |
| Local |
| Híbrido |
| Identidades de Força de Trabalho |
| Identidades Privilegiadas |
| Identidades de Terceiros e Não Funcionários |
| Identidades de Máquinas, Cargas de Trabalho e Aplicações |
| Identidades de Agentes de IA |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Profissionais |
| Serviços Gerenciados |
| Serviços de Implementação e Integração |
| Serviços de Treinamento, Consultoria e Suporte |
| Serviços Bancários, Financeiros e de Seguros |
| Tecnologia da Informação e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Defesa |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Outros Setores de Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Turquia | |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Soluções | Provisionamento e Desprovisionamento de Usuários |
| Certificação e Revisão de Acesso | ||
| Governança Privilegiada | ||
| Gerenciamento de Senhas | ||
| Serviços | Serviços Profissionais | |
| Serviços Gerenciados | ||
| Por Modelo de Implantação | Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tipo de Identidade | Identidades de Força de Trabalho | |
| Identidades Privilegiadas | ||
| Identidades de Terceiros e Não Funcionários | ||
| Identidades de Máquinas, Cargas de Trabalho e Aplicações | ||
| Identidades de Agentes de IA | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Tipo de Serviço | Serviços Profissionais | |
| Serviços Gerenciados | ||
| Serviços de Implementação e Integração | ||
| Serviços de Treinamento, Consultoria e Suporte | ||
| Por Usuário Final | Serviços Bancários, Financeiros e de Seguros | |
| Tecnologia da Informação e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Defesa | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Outros Setores de Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Turquia | ||
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de identity provisioning?
O mercado de identity provisioning é avaliado em 10,22 bilhões de USD em 2026 e está projetado para atingir 22,93 bilhões de USD até 2032 a um CAGR de 14,27%.
Qual componente tem a maior participação na receita de identity provisioning?
As soluções lideram com 71,46% da receita em 2026 porque fornecem as funções principais de provisionamento, certificação, governança privilegiada e gerenciamento de senhas.
Por que as identidades de agentes de IA são importantes para o controle de acesso corporativo?
As identidades de agentes de IA estão projetadas para expandir a um CAGR de 14,59% até 2032, enquanto 78% das organizações careciam de uma política documentada de ciclo de vida de identidade de IA em meados de 2026.
Qual modelo de implantação lidera a adoção de identity provisioning?
A nuvem lidera com 68,48% da receita em 2026 e está projetada para expandir a um CAGR de 14,36% até 2032.
Qual setor de usuário final tem a maior demanda por identity provisioning?
O BFSI lidera com 21,59% da receita em 2026 porque as organizações financeiras requerem visibilidade de acesso, controles de segregação de funções e registros auditáveis.
Qual região está se expandindo mais rapidamente em identity provisioning?
A Ásia-Pacífico está projetada para expandir a um CAGR de 14,53% até 2032, apoiada pela transformação digital, uso da nuvem e requisitos evolutivos de governança de acesso.