
Tamanho e Participação do Mercado de Automação de Remediação de Segurança em Nuvem
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 2.56 Bilhões de dólares |
| Tamanho do Mercado (2031) | 6.42 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 20.19 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Automação de Remediação de Segurança em Nuvem por Mordor Intelligence
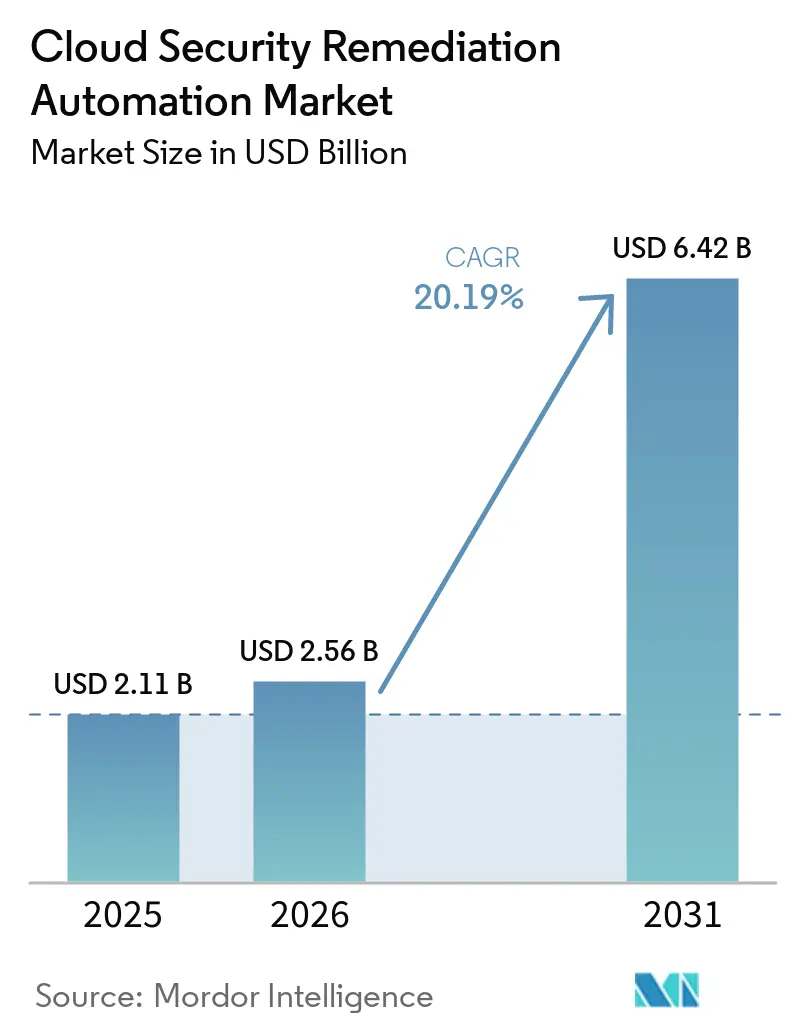
O tamanho do mercado de automação de remediação de segurança em nuvem está projetado para expandir de 2,11 bilhões de USD em 2025 e 2,56 bilhões de USD em 2026 para 6,42 bilhões de USD até 2031, registrando um CAGR de 20,19% entre 2026 e 2031. Os ambientes de nuvem corporativos estão se tornando mais difíceis de proteger porque cargas de trabalho, identidades, aplicações SaaS e configurações de provedores estão crescendo em plataformas interconectadas. O mercado de automação de remediação de segurança em nuvem é sustentado por compradores que precisam passar da identificação de problemas para a sua correção sem longas filas de remediação. Os requisitos de conformidade também estão aumentando a demanda por sistemas que produzam evidências contínuas do status dos controles e das ações de remediação concluídas. Os fornecedores estão combinando priorização de riscos, automação de fluxos de trabalho e capacidades de infraestrutura como código para reduzir o trabalho operacional associado às descobertas em nuvem. O mercado de automação de remediação de segurança em nuvem também cria oportunidades para provedores que possam aplicar controles seguros em ambientes multinuvem, preservando processos claros de propriedade e aprovação de mudanças.
Principais Conclusões do Relatório
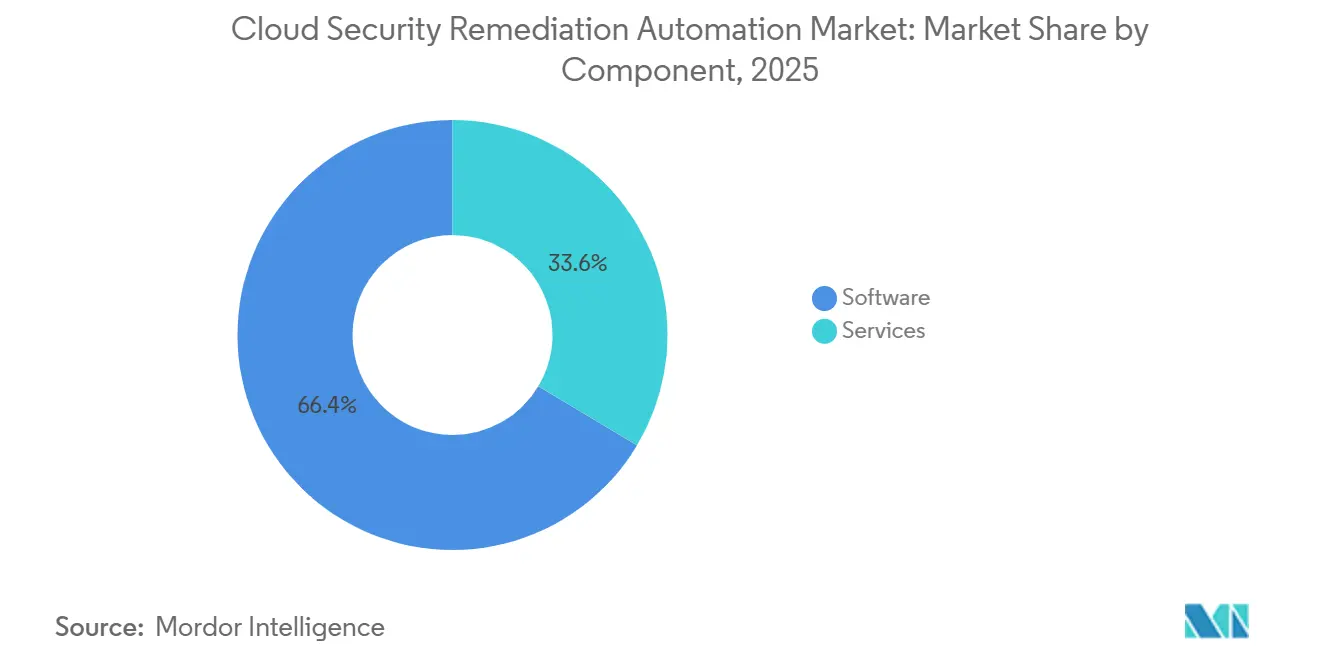
- Por componente, o software detinha 66,43% da participação do mercado de automação de remediação de segurança em nuvem em 2025, enquanto os serviços estão projetados para expandir a um CAGR de 23,11% até 2031.
- Por ambiente de nuvem, a nuvem pública representou 47,52% da participação do mercado de automação de remediação de segurança em nuvem em 2025, enquanto a nuvem híbrida está projetada para crescer a um CAGR de 22,38% até 2031.
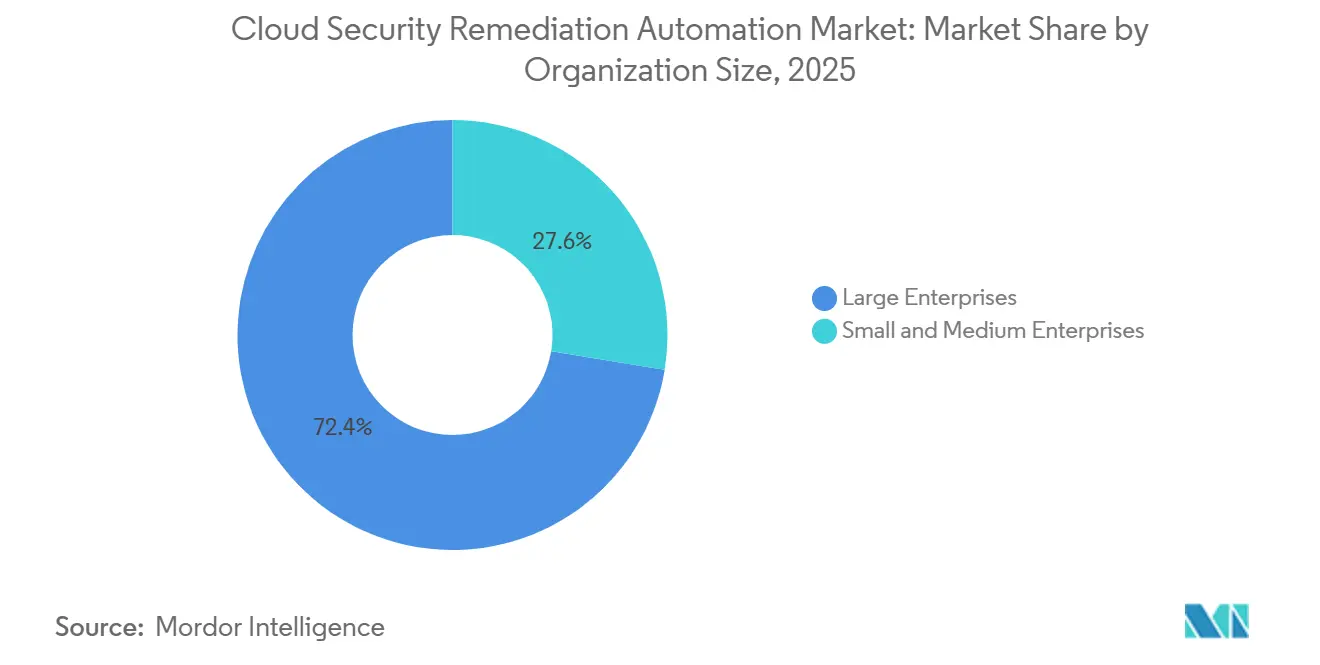
- Por tamanho da organização, as grandes empresas comandavam 72,41% da participação do mercado de automação de remediação de segurança em nuvem em 2025, enquanto as PMEs estão projetadas para expandir a um CAGR de 24,73% até 2031.
- Por vertical da indústria, o BFSI detinha 26,17% da receita em 2025, enquanto o setor de saúde e ciências da vida está projetado para crescer a um CAGR de 24,89% até 2031.
- Por geografia, a América do Norte detinha 37,58% da receita em 2025, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 25,76% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Automação de Remediação de Segurança em Nuvem
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DO CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Expansão de Cargas de Trabalho Nativas em Nuvem e Complexidade Multinuvem | +4.8% | Global, com maior intensidade na América do Norte, APAC e UE | Médio prazo (2 a 4 anos) |
| Priorização e Remediação de Riscos Assistidas por IA | +4.3% | Global, com implantaões avançadas na América do Norte e Europa Ocidental | Médio prazo (2 a 4 anos) |
| Requisitos de Conformidade Contínua e Evidências de Auditoria | +3.6% | UE, América do Norte e global | Curto prazo (≤ 2 anos) |
| Convergência de CNAPP em Código, Nuvem e Tempo de Execução | +2.9% | Global, com maior relevância na América do Norte e EMEA | Médio prazo (2 a 4 anos) |
| Scorecards de Segurança para Ciberseguros | +1.5% | América do Norte e Europa Ocidental | Curto prazo (≤ 2 anos) |
| Adoção de Remediação Sem Código pelo Mercado Intermediário | +1.1% | América do Norte, Europa Ocidental e APAC | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Expansão de Cargas de Trabalho Nativas em Nuvem e Complexidade Multinuvem
As cargas de trabalho em contêineres e as arquiteturas multinuvem estão expandindo o número de configurações que as equipes devem monitorar e corrigir. A Thales constatou que a empresa média gerenciava 2,1 provedores de nuvem pública enquanto mantinha infraestrutura local em 2025. O estudo também revelou que 55% dos entrevistados consideravam os ambientes de nuvem mais difíceis de proteger do que a infraestrutura local. As empresas utilizavam em média 85 aplicações SaaS, o que aumentou as lacunas de controle de acesso e visibilidade em seus ambientes. A demanda no mercado de automação de remediação de segurança em nuvem aumenta quando ambientes de provedores interconectados exigem aplicação consistente de políticas em vez de revisões manuais separadas. A clareza sobre a propriedade permanece importante porque uma descoberta não tratada ainda pode exigir escalonamento de governança antes que uma correção automatizada seja executada.[1]
Priorização e Remediação de Riscos Assistidas por IA
Os fluxos de trabalho assistidos por IA estão ajudando as equipes de segurança a priorizar descobertas em nuvem e preparar ações de remediação para os desenvolvedores. A Sysdig relatou que os clientes que utilizam seu recurso de remediação guiada por IA reduziram o tempo de remediação em mais de 90%. Sua abordagem combinou contexto de tempo de execução e pontuação de severidade para produzir instruções para ação dos desenvolvedores. A AWS expandiu a Resposta de Segurança Automatizada na AWS em agosto de 2026 para incluir um Kit de Ferramentas de IA para remediação personalizada. O lançamento abrangeu descobertas do Amazon Inspector, Amazon GuardDuty e Amazon Macie, e incluiu salvaguardas para ações de remediação geradas. O mercado de automação de remediação de segurança em nuvem se beneficia quando uma equipe de segurança fixa pode tratar mais de seu backlog sem um aumento proporcional no número de funcionários.
Requisitos de Conformidade Contínua e Evidências de Auditoria
A necessidade de conformidade contínua está tornando a coleta automatizada de evidências mais importante para as equipes de segurança em nuvem. O DORA tornou-se vinculativo para as entidades financeiras da UE em 17 de janeiro de 2025. Os requisitos do PCI DSS 4.0.1 tornaram-se totalmente aplicáveis em 31 de março de 2025, incluindo requisitos relacionados à autenticação multifator resistente a phishing e ao registro de criptografia. O NIST Cybersecurity Framework 2.0 identifica a verificação automatizada de políticas como parte da função Responder.[2] A Regra de Segurança da HIPAA também exige que as entidades cobertas e seus associados de negócios implementem salvaguardas técnicas para informações de saúde protegidas eletronicamente. O mercado de automação de remediação de segurança em nuvem está ganhando relevância onde as organizações precisam de evidências do status dos controles e de correção oportuna, em vez de verificações periódicas de conformidade.
Convergência de CNAPP em Código, Nuvem e Tempo de Execução
As plataformas de proteção de aplicações nativas em nuvem estão consolidando funções de avaliação de postura, proteção de cargas de trabalho e remediação. O Google concluiu sua aquisição da Wiz por 32 bilhões de USD em 11 de março de 2026. O Google declarou que a Wiz permaneceria disponível na AWS, Azure e Oracle Cloud após ingressar no Google Cloud. A Palo Alto Networks concluiu sua aquisição da Chronosphere em janeiro de 2026, combinando observabilidade nativa em nuvem com o Cortex AgentiX. A CrowdStrike apresentou um Motor de Risco em Nuvem baseado em informações sobre adversários na RSA Conference 2026 para vincular exposições em nuvem às táticas de adversários ativos. O mercado de automação de remediação de segurança em nuvem está se tornando mais competitivo à medida que grandes plataformas oferecem capacidades integradas em código, nuvem, tempo de execução, identidade e observabilidade.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DO CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Fadiga de Alertas e Escassez de Competências em Segurança em Nuvem | -2.8% | Global | Médio prazo (2 a 4 anos) |
| Segurança de Remediação, Controle de Mudanças e Risco de Reversão | -2.1% | Global, com maior impacto em setores regulamentados | Médio prazo (2 a 4 anos) |
| Limitações de Profundidade de API de SaaS e PaaS | -1.4% | Global | Curto prazo (≤ 2 anos) |
| Restrições de Nuvem Soberana e Residência de Dados | -0.9% | UE, Oriente Médio e APAC | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Fadiga de Alertas e Escassez de Competências em Segurança em Nuvem
O volume de alertas e a limitada expertise em segurança em nuvem continuam a retardar o uso da remediação automatizada. A Check Point constatou que 71% das organizações utilizavam mais de 10 ferramentas de segurança em nuvem em 2025. Mais da metade dos entrevistados enfrentava quase 500 alertas por dia, e 62% levavam mais de 24 horas para remediar violações após a detecção. A ARMO relatou que as equipes de operações de segurança pesquisadas processavam em média 4.080 alertas de segurança em nuvem por mês, identificando em média 7 incidentes reais anualmente. O mercado de automação de remediação de segurança em nuvem deve, portanto, demonstrar que é capaz de suprimir descobertas de baixo valor e priorizar problemas que exigem resposta. Equipes sem liderança dedicada em segurança em nuvem podem levar mais tempo para estabelecer processos confiáveis para o uso dessas plataformas.
Segurança de Remediação, Controle de Mudanças e Risco de Reversão
A remediação automatizada pode criar riscos em produção quando altera uma configuração que suporta uma dependência de aplicação ativa. A Tamnoon analisou 4,76 milhões de alertas de CNAPP e constatou que algumas categorias de configuração incorreta permaneceram abertas por quase 3 anos devido a preocupações de produção e governança. Pesquisa apresentada na USENIX Security 2026 constatou que a remediação autônoma de Kubernetes necessitava de controles como limites de raio de impacto, portões de aprovação e restrições de implantação progressiva. Um plano de remediação pode causar uma interrupção ou uma lacuna de auditoria se alterar uma configuração de acesso que era exigida por um processo aprovado separado. O mercado de automação de remediação de segurança em nuvem favorece fornecedores que permitem às equipes definir limites de risco e validar uma correção proposta antes da execução. Esse requisito provavelmente manterá a automação governada relevante enquanto as empresas desenvolvem processos de reversão mais robustos.[3]
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: O Software Lidera a Receita Enquanto os Serviços Crescem Mais Rapidamente
O software detinha 66,43% da participação do mercado de automação de remediação de segurança em nuvem em 2025. Essa posição refletiu os gastos corporativos em plataformas que geram orientações de remediação específicas para cada configuração. Os mecanismos de política como código podem propor alterações em JSON ou YAML em vez de fornecer recomendações genéricas. A Wiz apresentou o Green Agent em pré-visualização pública em março de 2026 para utilizar seu Gráfico de Segurança, rastreamento de código para nuvem, propriedade de identidade e histórico de remediação para planos específicos do ambiente.[4] O NIST Cybersecurity Framework 2.0 reconhece a verificação automatizada de políticas dentro da função Responder. Os provedores de software estão, portanto, competindo com base na precisão e relevância da lógica de remediação.
Os serviços estão projetados para crescer a um CAGR de 23,11% de 2026 a 2031. Organizações com capacidade interna limitada estão terceirizando triagem, investigação e execução de correções para provedores de serviços gerenciados. A remediação gerenciada de CNAPP comumente vincula os níveis de serviço ao tempo médio de remediação, e não apenas ao tempo de identificação de um problema. Essa abordagem vincula a responsabilidade do provedor à conclusão de uma ação de segurança. A Sysdig lançou o Secure AI em agosto de 2026 com agentes que investigam, priorizam e geram correções para riscos em nuvem. O setor de automação de remediação de segurança em nuvem é sustentado por serviços que combinam fluxos de trabalho automatizados com supervisão humana.


Por Ambiente de Nuvem: A Nuvem Pública Detém a Maior Posição Enquanto a Nuvem Híbrida se Expande
A nuvem pública representou 47,52% da participação do mercado de automação de remediação de segurança em nuvem em 2025. As cargas de trabalho nativas em nuvem estão concentradas em plataformas de hiperescaladores onde as ferramentas de segurança podem se conectar aos planos de controle dos provedores. A AWS adicionou capacidades do Kit de Ferramentas de IA à Resposta de Segurança Automatizada na AWS em agosto de 2026. A atualização estendeu a remediação automatizada para descobertas do Amazon Inspector, Amazon GuardDuty e Amazon Macie. As organizações que utilizam mais de 1 provedor de nuvem também precisam de ferramentas que possam normalizar definições de políticas em diferentes APIs. Esse requisito suporta capacidades neutras em relação ao fornecedor no ambiente de nuvem pública.
A nuvem híbrida está projetada para crescer a um CAGR de 22,38% de 2026 a 2031. Organizações de serviços financeiros e saúde utilizam designs híbridos quando dados sensíveis devem permanecer localmente enquanto serviços de nuvem conectados suportam análises e comunicações. O BSI da Alemanha publicou os critérios C5:2026 em 2026, atualizando os requisitos de conformidade em nuvem em linha com o NIS2 e o Esquema Europeu de Certificação de Cibersegurança para Serviços em Nuvem. Esses requisitos suportam a geração contínua de evidências para cargas de trabalho que operam em ambientes de nuvem de hiperescaladores e soberanos. A adoção de nuvem privada permanece mais comum em ambientes governamentais e de defesa com requisitos de isolamento de rede. O tamanho do mercado de automação de remediação de segurança em nuvem para arquiteturas híbridas é sustentado pela necessidade de verificar controles em infraestruturas conectadas, mas com governança diferente.
Por Tamanho da Organização: As Grandes Empresas Respondem pela Maior Parte dos Gastos Enquanto as PMEs Aceleram
As grandes empresas comandavam 72,41% da participação do mercado de automação de remediação de segurança em nuvem em 2025. Seus ambientes de nuvem geram volumes de alertas que os processos manuais não conseguem tratar de forma consistente. Muitos compradores corporativos estão consolidando produtos separados de gerenciamento de postura, proteção de cargas de trabalho e gerenciamento de direitos em suítes unificadas de CNAPP. Essas suítes oferecem um fluxo de trabalho conectado desde a detecção até a remediação. Os compradores em prova de conceito avaliam cada vez mais se uma plataforma pode reduzir um backlog de remediação estabelecido. Esse foco recompensa os provedores que demonstram resultados operacionais em vez de amplitude de funcionalidades.
As PMEs estão projetadas para crescer a um CAGR de 24,73% de 2026 a 2031. Interfaces de remediação sem código e guiadas podem apresentar descobertas em nuvem como ações estruturadas sem exigir ampla expertise na plataforma. A Thales relatou que a empresa média utilizava 85 aplicações SaaS em 2025, criando uma ampla superfície de configuração também para organizações menores. As ofertas baseadas em assinatura de provedores de serviços gerenciados fornecem uma rota prática para adoção por empresas sem equipe dedicada de segurança em nuvem. Os requisitos de ciberseguros para fluxos de trabalho de remediação documentados acrescentam outro motivo comercial para adotar essas ferramentas. O setor de automação de remediação de segurança em nuvem pode expandir entre as PMEs quando a implementação e a operação diária permanecerem gerenciáveis.
Por Vertical da Indústria: O BFSI Detém a Maior Participação Enquanto a Saúde e Ciências da Vida Crescem Mais Rapidamente
O BFSI detinha 26,17% da receita global em 2025. O setor tem uso substancial de nuvem para processamento de transações, análise de fraudes e serviços bancários digitais. O DORA tornou-se vinculativo para as entidades financeiras da UE em 17 de janeiro de 2025 e aumentou a necessidade de evidências de postura em nuvem prontas para auditoria. Os requisitos do PCI DSS 4.0.1 também tornaram-se totalmente aplicáveis em 31 de março de 2025. O gerenciamento de riscos de tecnologia da informação e comunicação de terceiros acrescenta maior demanda por ferramentas que registrem o status dos controles em provedores de nuvem. O tamanho do mercado de automação de remediação de segurança em nuvem no BFSI é reforçado por essas responsabilidades de conformidade sobrepostas.
O setor de saúde e ciências da vida está projetado para crescer a um CAGR de 24,89% de 2026 a 2031. O diagnóstico por IA, a infraestrutura de telemedicina e a análise de saúde populacional estão movendo mais cargas de trabalho clínicas para ambientes de nuvem. A Regra de Segurança da HIPAA estabelece uma linha de base para salvaguardas técnicas em sistemas clínicos hospedados em nuvem. Governo e administração pública, tecnologia da informação e telecomunicações, e energia e serviços públicos também estão aumentando os investimentos à medida que os programas de nuvem em primeiro lugar se cruzam com os requisitos de segurança de infraestrutura crítica. Varejo e comércio eletrônico, transporte e logística, petróleo e gás, mídia e entretenimento, educação e instituições de pesquisa contribuem por meio da migração para a nuvem e das obrigações do PCI DSS. A manufatura industrial também está se tornando mais relevante à medida que a tecnologia operacional se conecta a plataformas gerenciadas em nuvem.
Análise Geográfica
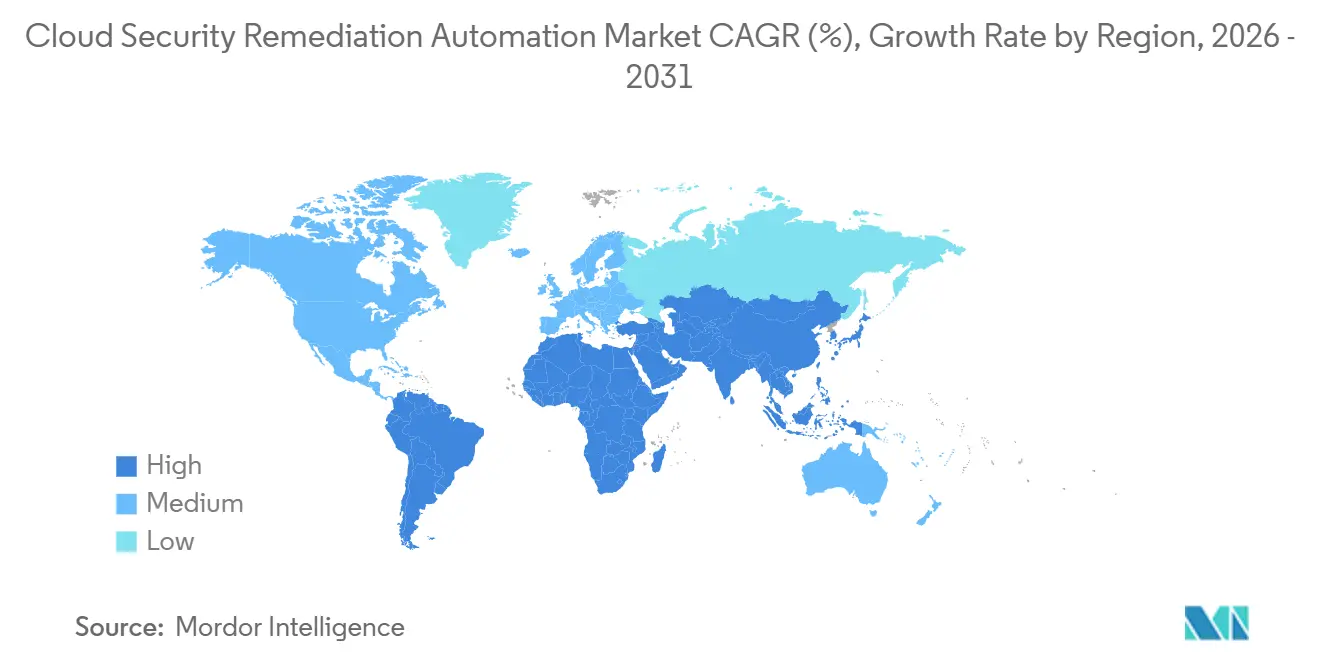
A América do Norte detinha 37,58% da participação do mercado de automação de remediação de segurança em nuvem em 2025. A região tem uma alta concentração de empresas nativas em nuvem e atividade de nuvem no setor financeiro. O NIST Cybersecurity Framework 2.0, a HIPAA e os requisitos de divulgação de cibersegurança da SEC moldam as expectativas dos compradores em relação aos controles de segurança e relatórios. As empresas norte-americanas também adotaram capacidades de remediação agêntica precocemente. Seus requisitos operacionais continuam a influenciar as avaliações globais de velocidade de remediação e controle. O mercado de automação de remediação de segurança em nuvem permanece bem estabelecido na região porque os compradores podem alinhar as necessidades de remediação com os requisitos regulatórios e operacionais ativos.
A Europa tem um perfil de demanda distinto devido aos múltiplos frameworks de conformidade que se aplicam às operações em nuvem. O setor de segurança de TI da Alemanha atingiu 11,1 bilhões de EUR (12,91 bilhões de USD) em 2025. O software de segurança e as plataformas em nuvem atingiram 4,8 bilhões de EUR (5,58 bilhões de USD) durante o ano. Os requisitos de auditoria do NIS2, a supervisão do DORA e os critérios BSI C5:2026 estão aumentando a demanda por evidências contínuas e registros de remediação. Os requisitos de nuvem soberana também moldam as aquisições porque as ferramentas podem precisar operar dentro das fronteiras nacionais de dados. O tamanho do mercado de automação de remediação de segurança em nuvem na Europa está vinculado à capacidade dos fornecedores de suportar esses requisitos de governança.
A Ásia-Pacífico está projetada para crescer a um CAGR de 25,76% de 2026 a 2031. Índia, Coreia do Sul, Austrália e Japão estão expandindo a adoção de nuvem enquanto gerenciam diferentes requisitos de conformidade nacionais. Esse cenário suporta ferramentas que podem aplicar políticas em vários frameworks e ambientes operacionais locais. A Sysdig relatou que mais de 70% das equipes de segurança globalmente utilizavam análise comportamental para cargas de trabalho em nuvem em 2026. A Arábia Saudita e os Emirados Árabes Unidos também estão aumentando os investimentos em segurança em nuvem por meio de programas nacionais de transformação digital. A América do Sul e a África permanecem regiões menores, mas o Brasil e a África do Sul estão construindo demanda por meio da supervisão do setor financeiro e dos requisitos de proteção de dados.

Cenário Competitivo
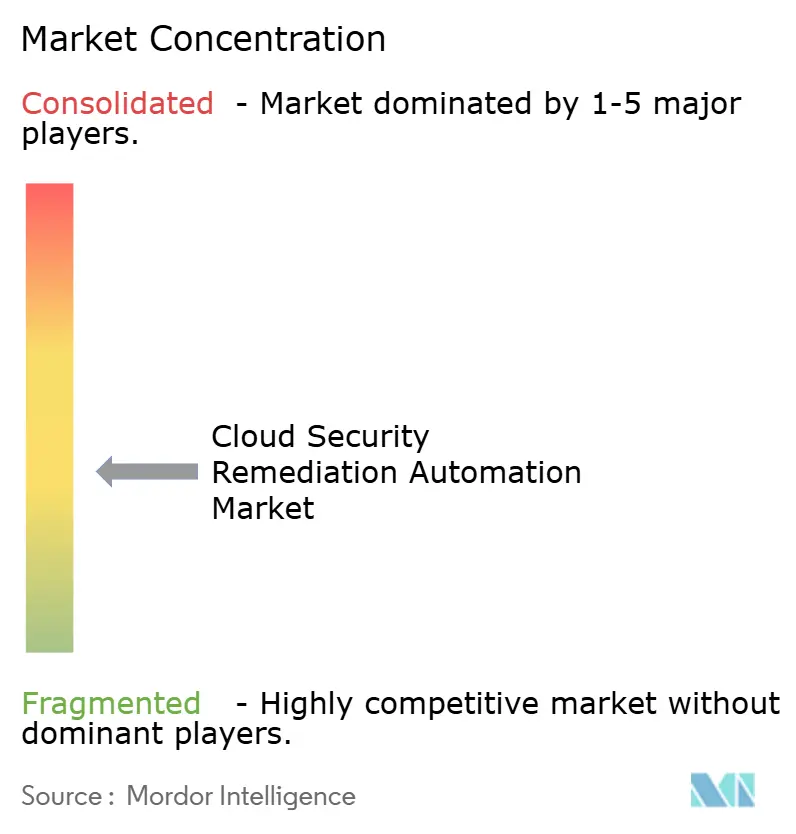
O mercado de automação de remediação de segurança em nuvem é moderadamente fragmentado entre os principais provedores de plataformas, com um grupo maior de fornecedores especializados atendendo a casos de uso mais restritos. A Palo Alto Networks por meio do Prisma Cloud, a CrowdStrike por meio do Falcon Cloud Security e o Google por meio da Wiz oferecem amplos portfólios de CNAPP e remediação. Orca Security, Sysdig, Aqua Security, Tenable e Qualys competem por meio de lógica de remediação, contexto de tempo de execução e entrega de serviços gerenciados. O Google concluiu a aquisição da Wiz por 32 bilhões de USD em março de 2026. A Wiz manteve sua marca e continuou disponível na AWS, Azure e Oracle Cloud. A transação deu à Wiz acesso ao alcance de vendas corporativas do Google, preservando seu posicionamento multinuvem.
A Palo Alto Networks concluiu suas aquisições da Chronosphere em janeiro de 2026 e da CyberArk em fevereiro de 2026. Esses movimentos adicionaram capacidades de observabilidade e segurança de identidade à sua estratégia de plataforma mais ampla.[5] A CrowdStrike apresentou um Motor de Risco em Nuvem baseado em informações sobre adversários na RSA Conference 2026. A capacidade mapeia exposições em nuvem para as táticas de adversários ativos e suporta uma priorização de risco mais operacional. A Aqua Security lançou o Aqua Compass em abril de 2026 para suportar investigação agêntica, contenção e remediação de incidentes em tempo de execução. Esses exemplos mostram como os fornecedores estão combinando remediação com observabilidade, identidade, contexto de tempo de execução e fluxos de trabalho de desenvolvedores.
A remediação autônoma governada permanece uma área de competição. Os compradores querem agentes de IA que possam operar dentro de limites de risco definidos, portões de controle de mudanças e limites de raio de impacto configuráveis. AccuKnox, Upwind Security e Mondoo estão construindo integrações de fluxo de trabalho para desenvolvedores que trazem a remediação para os processos de CI/CD. A Tenable está usando capacidades do Protocolo de Contexto de Modelo para orquestrar fluxos de trabalho de remediação de vulnerabilidades em ferramentas de correção. Os requisitos da ISO/IEC 27001 e do SOC 2 continuam a influenciar as aquisições porque os compradores buscam evidências de que os controles de segurança foram demonstrados. O mercado de automação de remediação de segurança em nuvem continuará a favorecer fornecedores que equilibrem profundidade de automação com interoperabilidade e governança.
Líderes do Setor de Automação de Remediação de Segurança em Nuvem
-
Palo Alto Networks, Inc.
-
Wiz, Inc.
-
Microsoft Corporation
-
CrowdStrike Holdings, Inc.
-
Check Point Software Technologies Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica

Desenvolvimentos Recentes do Setor
- Agosto de 2026: A AWS anunciou 4 novas capacidades para a Resposta de Segurança Automatizada na AWS. Estas incluíam um Kit de Ferramentas de IA que reduziu o tempo de desenvolvimento de remediação personalizada de semanas para horas por meio de prompts guiados com salvaguardas de segurança integradas. A AWS estendeu a remediação automática para descobertas do Amazon Inspector, Amazon GuardDuty e Amazon Macie. Também adicionou notificações multicanal por e-mail, Slack, Jira e ServiceNow com filtragem baseada em severidade. O lançamento expandiu a cobertura de remediação nativa para comprometimento de credenciais, vulnerabilidades sem correção e exposição de dados sensíveis.
- Agosto de 2026: A Sysdig lançou o Sysdig Secure AI na Black Hat USA 2026. A oferta nativa de IA foi construída sobre o Secure CNAPP e incluiu Vuln Agent, SOC Agent, Posture Agent, Risk Agent e Response Agent. Esses agentes foram projetados para investigar, priorizar e remediar riscos em nuvem. A Sysdig posicionou a oferta como uma forma de os operadores de segurança definirem objetivos enquanto a IA executa resultados de segurança personalizados.
- Agosto de 2026: A Qualys lançou o CSPM em Tempo Real na Plataforma de Nuvem da Qualys. A capacidade forneceu detecção instantânea e orientação de remediação em ambientes multinuvem. A Qualys também apresentou o InstaScan para detecção sem varredura e o TruRisk Eliminate para implantação autônoma de patches guiada por IA. A empresa relatou que seus sistemas implantaram 150 milhões de patches durante o ano anterior, incluindo 40 milhões de patches totalmente autônomos com uma taxa de reversão abaixo de 0,1%.
- Julho de 2026: A Orca Security apresentou o AI AppGen Security e o AI Code Security Auditor na Black Hat USA 2026. As capacidades estenderam sua plataforma para descobrir e proteger aplicações de IA criadas fora dos pipelines de desenvolvimento tradicionais. Elas abordaram lacunas de segurança em ambientes de construtores de IA sem código e com pouco código, incluindo Claude, Supabase e Lovable.


Escopo do Relatório Global do Mercado de Automação de Remediação de Segurança em Nuvem
O mercado de automação de remediação de segurança em nuvem inclui plataformas e ferramentas que identificam, priorizam e resolvem automaticamente configurações incorretas de segurança em nuvem, violações de conformidade e vulnerabilidades em ambientes multinuvem. Essas soluções automatizam a aplicação de políticas, o monitoramento de conformidade, a verificação de segurança de infraestrutura como código e os fluxos de trabalho de remediação na AWS, Azure, Google Cloud e Kubernetes. Elas ajudam as organizações a reduzir as operações de segurança manuais, minimizar os riscos relacionados a configurações incorretas, manter a conformidade com frameworks como SOC 2, ISO 27001, HIPAA e PCI DSS, e suportar o DevSecOps incorporando a remediação de segurança nos fluxos de trabalho de implantação e operação em nuvem.
O Relatório do Mercado de Automação de Remediação de Segurança em Nuvem é Segmentado por Componente (Software e Serviços), Ambiente de Nuvem (Nuvem Pública, Nuvem Privada, Nuvem Híbrida e Multinuvem), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Vertical da Indústria (Governo e Administração Pública, Manufatura Industrial, Varejo e Comércio Eletrônico, Transporte e Logística, Energia e Serviços Públicos, Petróleo e Gás, Tecnologia da Informação e Telecomunicações, Mídia e Entretenimento, Educação e Instituições de Pesquisa, Saúde e Ciências da Vida, Serviços Bancários, Financeiros e de Seguros (BFSI) e Outros Verticais da Indústria) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Serviços |
| Nuvem Pública |
| Nuvem Privada |
| Nuvem Híbrida |
| Multinuvem |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Governo e Administração Pública |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Transporte e Logística |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| Tecnologia da Informação e Telecomunicações |
| Mídia e Entretenimento |
| Educação e Instituições de Pesquisa |
| Saúde e Ciências da Vida |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Outros Verticais da Indústria |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Software | |
| Serviços | ||
| Por Ambiente de Nuvem | Nuvem Pública | |
| Nuvem Privada | ||
| Nuvem Híbrida | ||
| Multinuvem | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Vertical da Indústria | Governo e Administração Pública | |
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Transporte e Logística | ||
| Energia e Serviços Públicos | ||
| Petróleo e Gás | ||
| Tecnologia da Informação e Telecomunicações | ||
| Mídia e Entretenimento | ||
| Educação e Instituições de Pesquisa | ||
| Saúde e Ciências da Vida | ||
| Serviços Bancários, Financeiros e de Seguros (BFSI) | ||
| Outros Verticais da Indústria | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||


Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de automação de remediação de segurança em nuvem?
O tamanho do mercado de automação de remediação de segurança em nuvem está projetado para expandir de 2,11 bilhões de USD em 2025 e 2,56 bilhões de USD em 2026 para 6,42 bilhões de USD até 2031, registrando um CAGR de 20,19% entre 2026 e 2031.
O que está impulsionando a demanda por automação de remediação de segurança em nuvem?
A complexidade multinuvem, as evidências automatizadas de conformidade e a priorização assistida por IA estão aumentando a demanda por ferramentas que transformem descobertas em ações de remediação concluídas.
Qual componente lidera os gastos em automação de remediação de segurança em nuvem?
O software detinha 66,43% da receita em 2025, sustentado por capacidades de política como código e fluxos de trabalho de remediação específicos para cada configuração.
Qual ambiente de nuvem está crescendo mais rapidamente para automação de remediação?
A nuvem híbrida está projetada para crescer a um CAGR de 22,38% até 2031 porque as organizações regulamentadas precisam de controles consistentes em ambientes locais e em nuvem.
Quais organizações estão adotando essas plataformas mais rapidamente?
As PMEs estão projetadas para crescer a um CAGR de 24,73% até 2031 à medida que interfaces sem código e serviços gerenciados reduzem as barreiras de implantação e operação.
Qual região deve crescer mais rapidamente?
A Ásia-Pacífico está projetada para crescer a um CAGR de 25,76% até 2031 à medida que a adoção de nuvem e as variadas necessidades de conformidade nacionais aumentam a demanda por fluxos de trabalho automatizados.


 Seus dados estão seguros e nunca são vendidos ou compartilhados.

