
Tamanho e Participação do Mercado de Serviços de Resposta a Incidentes de OT
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 1.75 Bilhões de dólares |
| Tamanho do Mercado (2032) | 4.32 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 19.86 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Serviços de Resposta a Incidentes de OT por Mordor Intelligence
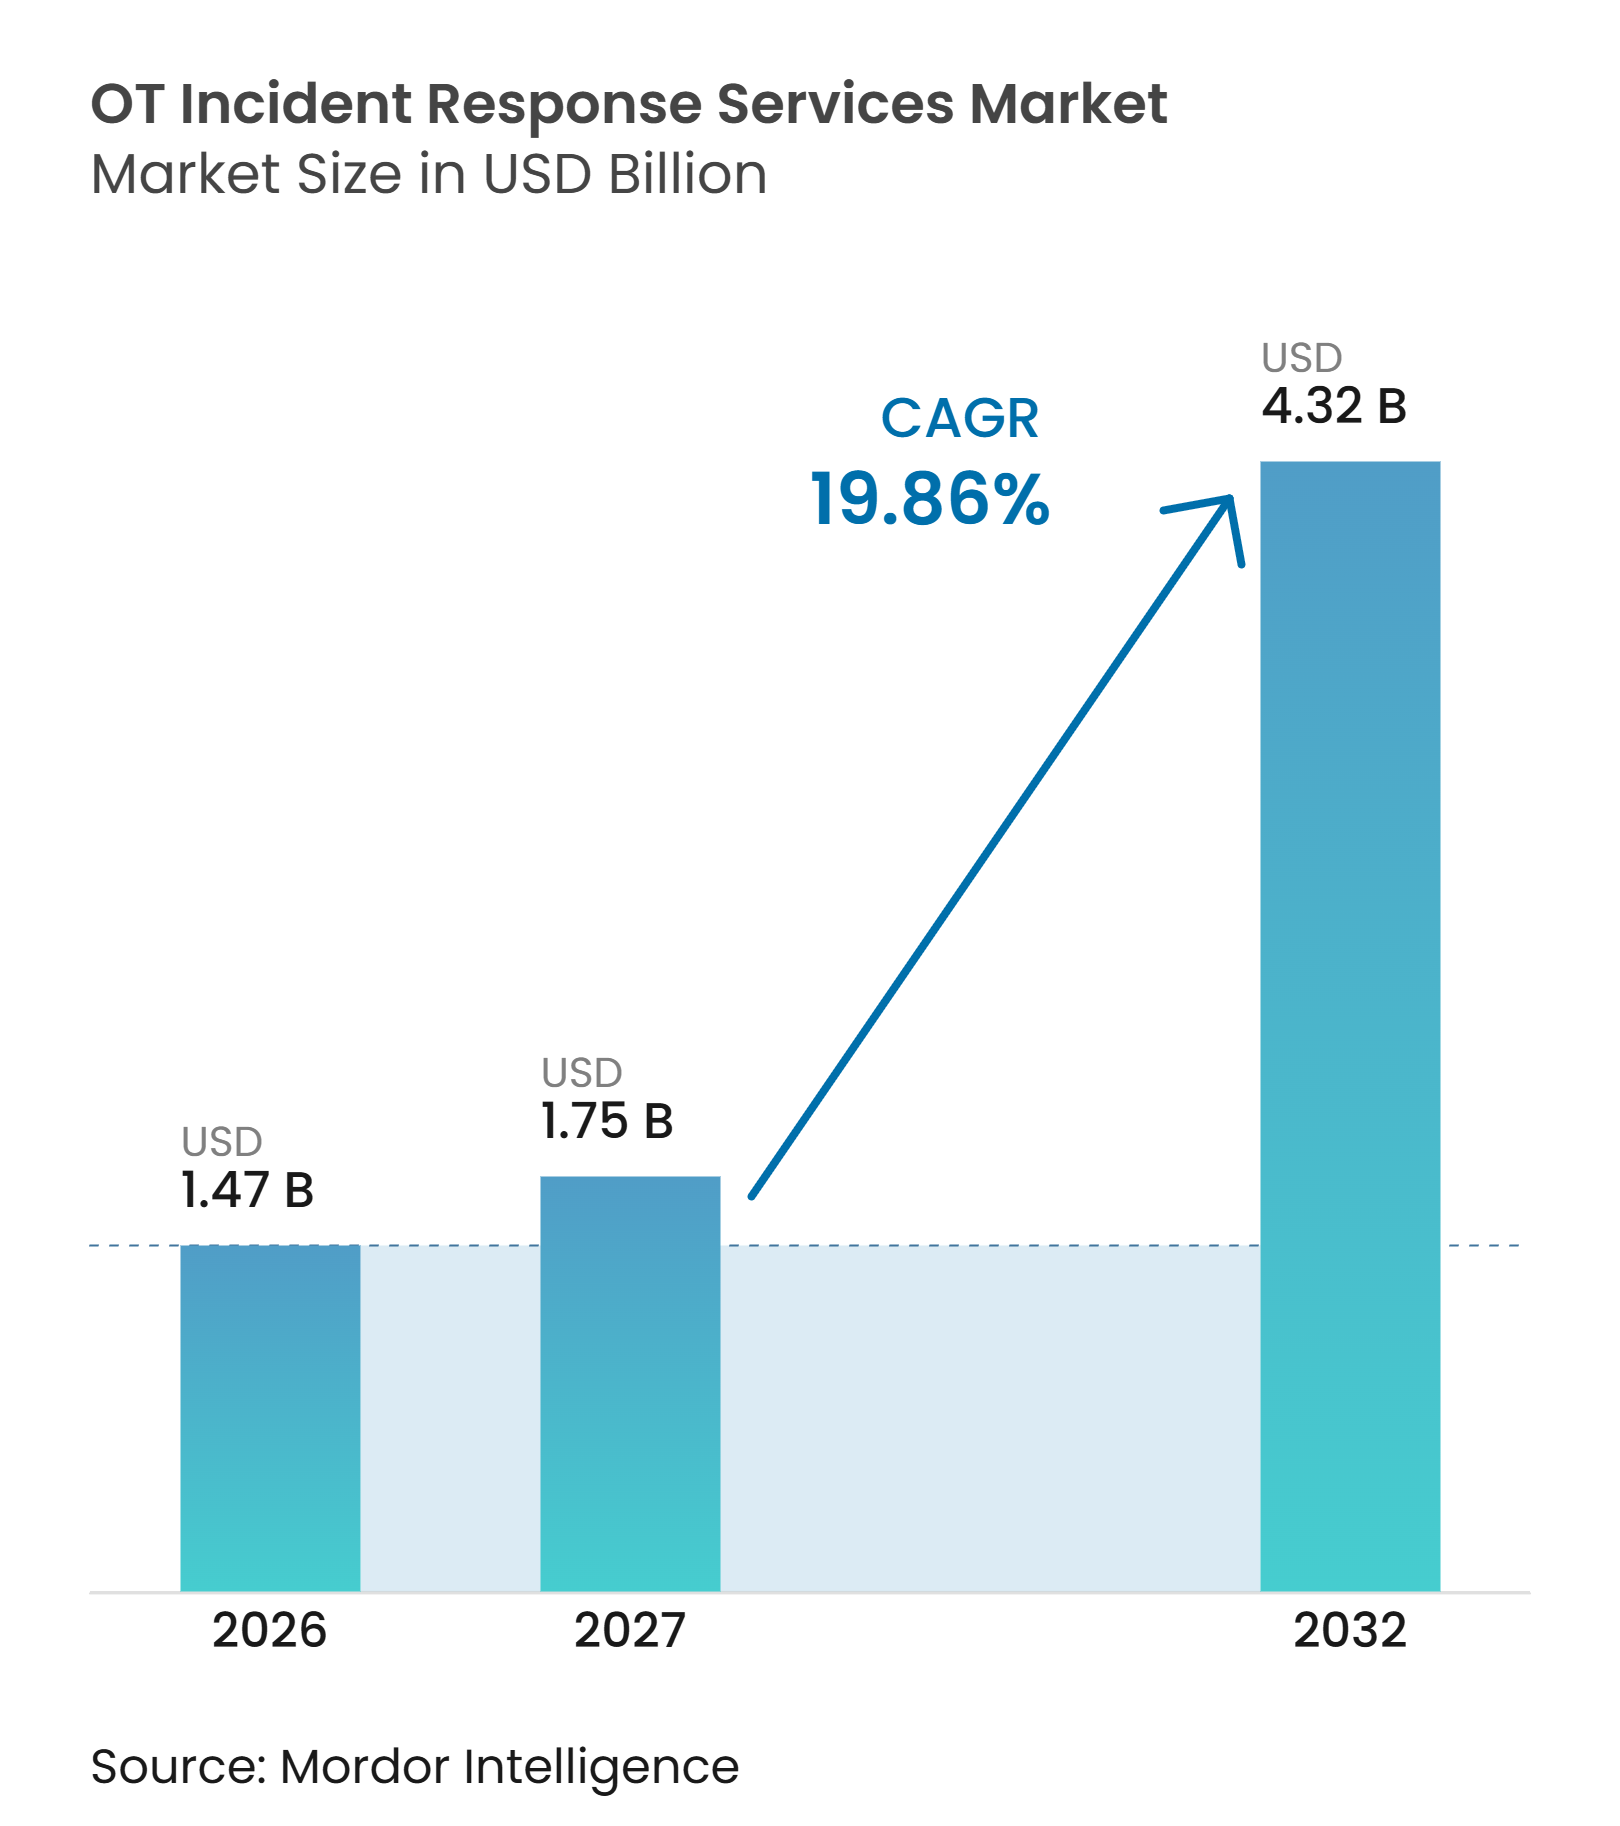
O tamanho do mercado de serviços de resposta a incidentes de OT tem projeção de expansão de 1,47 bilhões de USD em 2026 para 1,75 bilhões de USD em 2027, e para 4,32 bilhões de USD até 2032, registrando um CAGR de 19,86% entre 2027 e 2032. O mercado de serviços de resposta a incidentes de OT está crescendo porque os operadores industriais enfrentam ameaças cada vez mais frequentes e complexas, que podem migrar de redes corporativas para ambientes de produção. A necessidade de planos de recuperação especializados está aumentando, pois as equipes de segurança precisam proteger tanto os processos físicos quanto os dados. Os provedores estão respondendo com contratos de retenção que oferecem aos clientes acesso a respondentes qualificados antes que um incidente ocorra. O mercado de serviços de resposta a incidentes de OT também se beneficia de uma maior atenção regulatória à infraestrutura crítica e do uso mais amplo de sistemas industriais conectados. A concorrência está centrada na expertise em protocolos industriais, inteligência de ameaças e capacidade de resposta que pode reduzir as interrupções durante um evento em andamento.
Principais Conclusões do Relatório
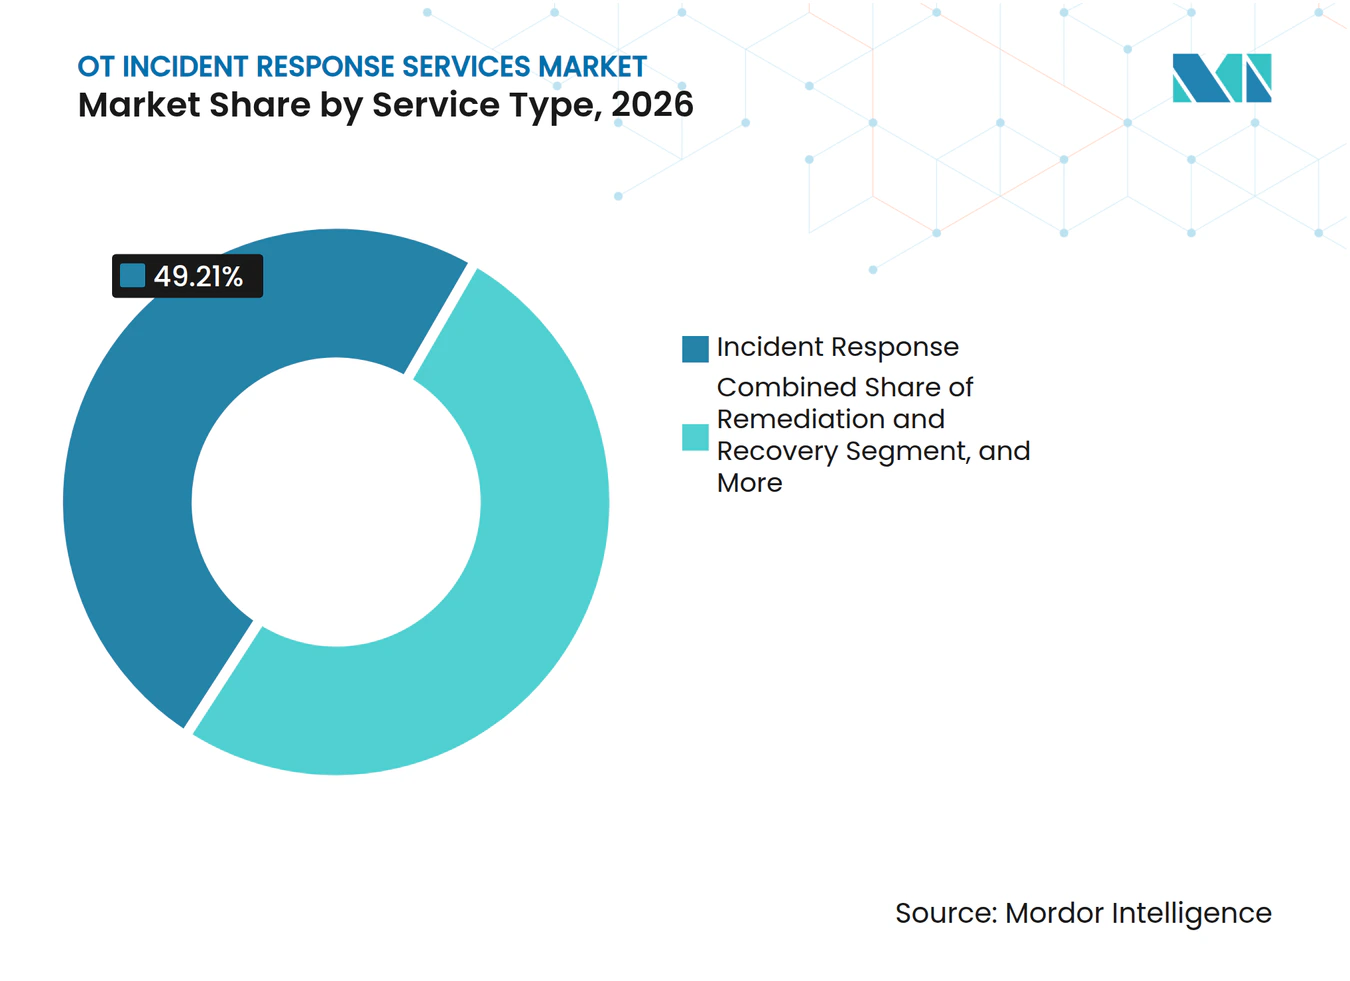
- Por tipo de serviço, a Resposta a Incidentes deteve 49,21% da participação do mercado de serviços de resposta a incidentes de OT em 2026, enquanto a Retenção e Resposta de Emergência tem projeção de expansão a um CAGR de 21,23% até 2032.
- Por tipo de incidente, os Incidentes de Ransomware detiveram 45,68% do mercado de serviços de resposta a incidentes de OT em 2026, enquanto os Incidentes Cibernéticos na Cadeia de Suprimentos têm projeção de expansão a um CAGR de 21,62% até 2032.
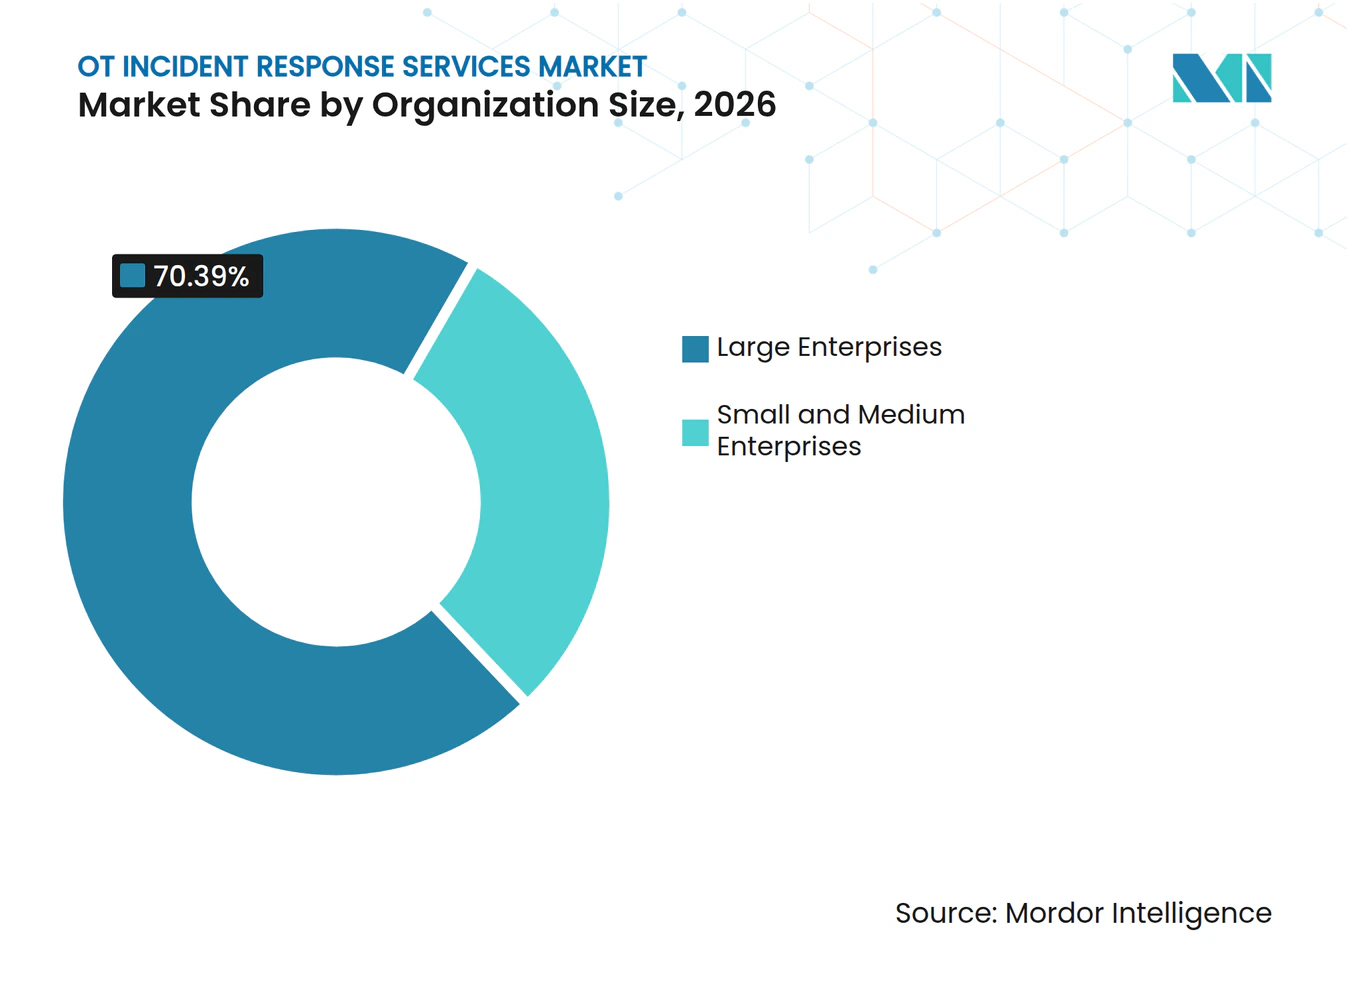
- Por tamanho da organização, as Grandes Empresas detiveram 70,39% do mercado de serviços de resposta a incidentes de OT em 2026, enquanto as PMEs têm projeção de expansão a um CAGR de 21,98% até 2032.
- Por setor do usuário final, a Manufatura Industrial deteve 29,41% do mercado de serviços de resposta a incidentes de OT em 2026, enquanto o setor de Água e Saneamento tem projeção de expansão a um CAGR de 20,65% até 2032.
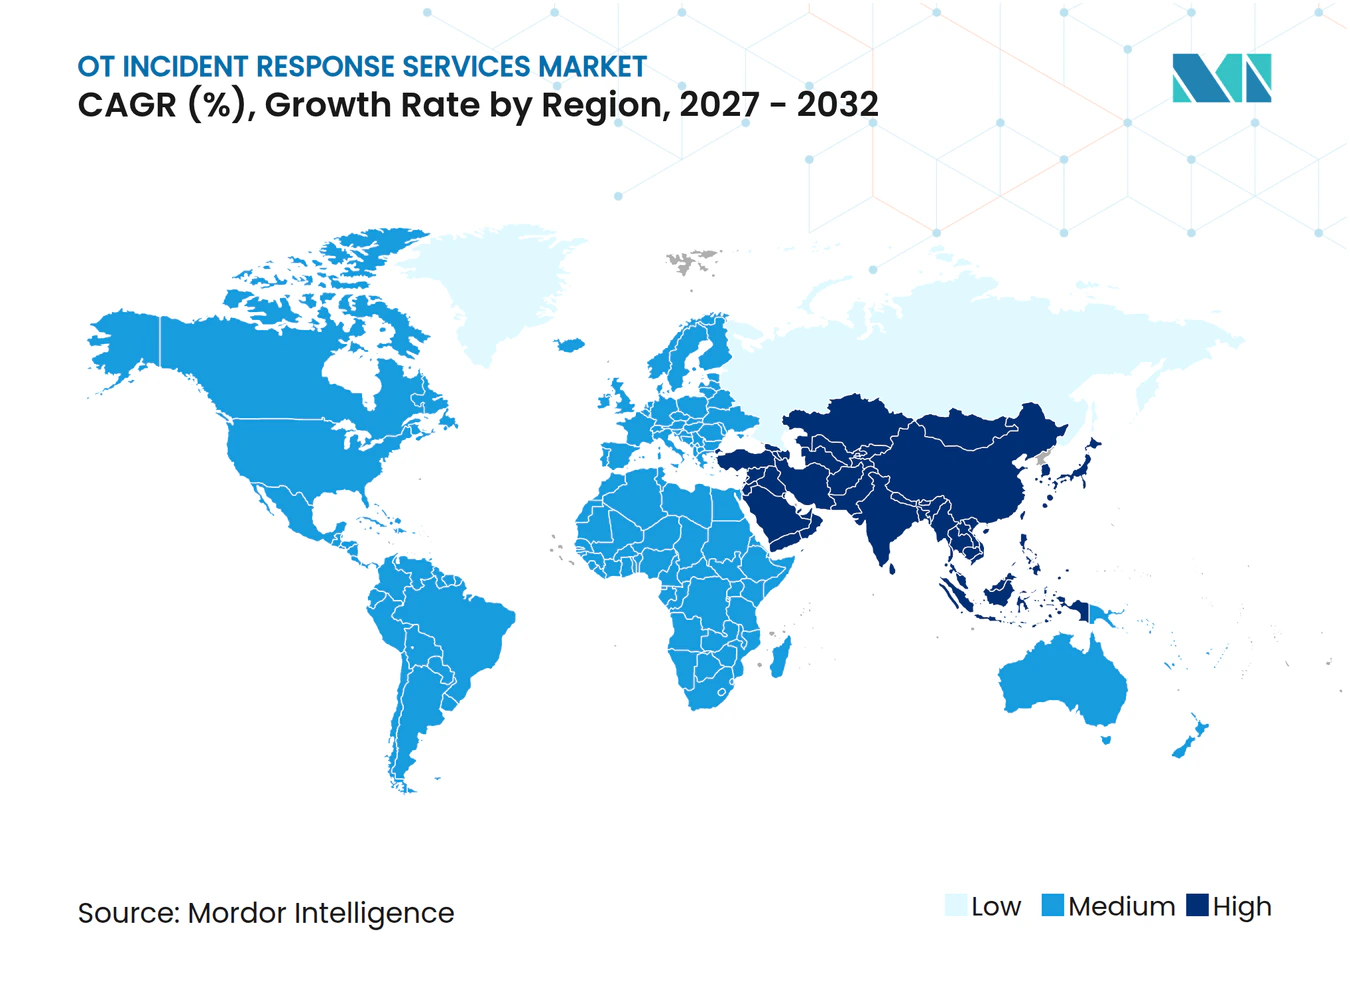
- Por geografia, a América do Norte deteve 36,88% do mercado em 2026, enquanto a Ásia-Pacífico tem projeção de expansão a um CAGR de 20,91% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Serviços de Resposta a Incidentes de OT
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Aumento da Frequência e Sofisticação dos Ataques Cibernéticos a OT | +5.0% | Global | Curto prazo (≤ 2 anos) |
| Escalada das Ameaças de Ransomware e da Cadeia de Suprimentos Contra Operações Industriais | +4.5% | América do Norte, Europa, Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Expansão da Convergência de TI-OT e da Conectividade Industrial | +3.8% | Global, com concentração na Ásia-Pacífico e na América do Norte | Médio prazo (2-4 anos) |
| Endurecimento das Regulamentações de Cibersegurança para Infraestruturas Críticas | +2.8% | América do Norte e UE, com extensão ao Oriente Médio e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Requisitos de Resiliência Operacional para Instalações de Segurança Crítica | +1.9% | Global, com ganhos iniciais na América do Norte, Alemanha e estados do Golfo | Longo prazo (≥ 4 anos) |
| Escassez de Respondentes Especialistas em OT Aumentando a Adoção de Retenção | +1.5% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento da Frequência e Sofisticação dos Ataques Cibernéticos a OT
O mercado de serviços de resposta a incidentes de OT é impulsionado por uma mudança na forma como os atacantes abordam alvos industriais. Eles mapeiam cada vez mais os ambientes de controle e buscam maneiras de interromper processos, em vez de apenas criptografar arquivos. A Dragos, Inc. rastreou 26 grupos de ameaças a OT identificados nominalmente em todo o mundo em 2025, incluindo 11 grupos ativos e 3 grupos recém-identificados chamados SYLVANITE, AZURITE e PYROXENE. Os grupos foram associados a atividades nos setores de energia, água e manufatura crítica. O AZURITE conduziu campanhas nos Estados Unidos, Europa e Ásia-Pacífico em 2025, com sobreposição operacional relatada com o Flax Typhoon vinculado à China. As mesmas evidências indicam que as principais regiões enfrentam atividades vinculadas a estados simultaneamente, aumentando a necessidade de preparação para resposta industrial. O período entre a divulgação de uma vulnerabilidade e um exploit público caiu para uma mediana de 24 dias em 2025. Essa janela mais curta valoriza ainda mais um contrato de serviço que esteja pronto antes do início de uma investigação. A Kaspersky ICS CERT relatou que objetos maliciosos foram bloqueados em 19,6% dos computadores de sistemas de controle industrial globalmente no primeiro trimestre de 2026.[1] O mercado de serviços de resposta a incidentes de OT, portanto, tem demanda de operadores que precisam de triagem rápida sem esperar para selecionar um provedor após um evento. Os respondentes também precisam distinguir a atividade corporativa rotineira dos riscos que podem afetar estações de trabalho de engenharia, controladores e operações físicas. Esse requisito favorece equipes que compreendem tanto os processos industriais quanto os métodos de investigação de segurança.
Escalada das Ameaças de Ransomware e da Cadeia de Suprimentos Contra Operações Industriais
O ransomware continua sendo um dos principais motivos pelos quais os operadores adquirem serviços de resposta especializados. A Dragos, Inc. documentou 119 grupos de ransomware visando organizações industriais em 2025, um aumento de 49% em relação ao ano anterior, e relatou 3.300 organizações afetadas globalmente. A manufatura representou mais de dois terços das vítimas nessa avaliação. O padrão amplia a necessidade endereçável para o mercado de serviços de resposta a incidentes de OT em instalações que antes viam a cibersegurança principalmente como uma questão de tecnologia da informação. O número de incidentes com consequências físicas caiu para 57 em 2025, ante 76 em 2024, mas o ambiente de ameaças de ransomware mais amplo permaneceu extenso. A exposição da cadeia de suprimentos torna o problema mais difícil de conter porque os operadores dependem de fornecedores de equipamentos, empresas de engenharia, acesso remoto e canais de atualização. Afiliados de ransomware comprometeram 124 fornecedores de equipamentos de sistemas de controle industrial e 148 empresas de engenharia de sistemas de controle industrial em 2025. Esses incidentes podem fornecer aos atacantes uma rota para muitos clientes downstream por meio de credenciais compartilhadas ou processos de distribuição de software. A exposição estende o escopo de uma investigação além de um único operador e para a cadeia de tecnologia de suporte. A necessidade de rastrear conexões de terceiros e preservar operações seguras cria um trabalho que vai além de uma resposta padrão a ransomware corporativo.
Expansão da Convergência de TI-OT e da Conectividade Industrial
Os sistemas industriais estão se tornando cada vez mais conectados a redes corporativas, serviços em nuvem e canais de suporte remoto. Isso ajuda os operadores a coletar dados e gerenciar ativos, mas também transfere vulnerabilidades corporativas para ambientes de produção. Apenas 30% das redes de OT tinham visibilidade suficiente para detectar ameaças antes do impacto operacional em 2025. A mesma avaliação constatou que 56% eram incapazes de monitorar atividades abaixo do limite de TI-OT. O mercado de serviços de resposta a incidentes de OT se beneficia quando as organizações precisam de equipes externas para reconstruir atividades em um ambiente que suas próprias ferramentas não observam completamente. Os grupos de ameaças ajustaram seus métodos para explorar essa lacuna de visibilidade. A Dragos, Inc. descreveu o SYLVANITE como um agente de acesso inicial que explorou vulnerabilidades da Ivanti em sistemas voltados para TI antes de estabelecer o acesso que foi repassado ao VOLTZITE para atividades de OT mais profundas. Esse tipo de transferência pode fazer com que um caso pareça ser um problema de TI, mesmo quando o caminho provável leva a ativos operacionais. A Fortinet, Inc. constatou que 14% das organizações tinham visibilidade total de OT em 2026, em comparação com 5% em 2025. A melhoria ainda deixa muitos operadores com cobertura parcial. Os provedores de resposta podem abordar essa lacuna combinando evidências de rede, contexto de ativos e contribuição de engenharia durante a contenção e a recuperação.
Endurecimento das Regulamentações de Cibersegurança para Infraestruturas Críticas
As mudanças regulatórias estão tornando os gastos com segurança de OT mais formais para muitos operadores de infraestrutura crítica. A FERC aprovou 11 padrões de confiabilidade NERC CIP modificados em 24 de março de 2026. As mudanças aprovadas permitiram a virtualização em estruturas seguras de OT e adicionaram obrigações de auditoria e monitoramento para operadores de sistemas elétricos em massa. Essas obrigações tornam a prontidão para incidentes parte da conformidade contínua, em vez de um projeto ocasional. Elas também fortalecem o papel de procedimentos de resposta documentados, pessoal treinado e evidências de que as ações de recuperação foram gerenciadas com segurança. O Roteiro NERC CIP, publicado em janeiro de 2026, declarou que grande parte do OT que suporta a geração e transmissão de energia elétrica está fora da cobertura de monitoramento CIP de médio e alto impacto. A regulamentação da FERC em torno do CIP-003-11 aborda parte dessa lacuna de cobertura. A CISA também documentou a exploração por afiliados iranianos de CLPs conectados à internet da Rockwell Automation, Schneider Electric e Siemens em seu comunicado atualizado de julho de 2026. O mercado de serviços de resposta a incidentes de OT ganha relevância à medida que os operadores precisam de planos de resposta que atendam às expectativas regulatórias enquanto protegem equipamentos que podem estar fora dos limites de monitoramento tradicionais. Os requisitos para instalações de segurança crítica e a escassez de respondentes especialistas em OT apoiam ainda mais a adoção de contratos de retenção, pois as equipes internas nem sempre podem fornecer a expertise necessária.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Ativos Legados e Protocolos Proprietários Complicam a Resposta | -2.2% | Global, mais agudo na América do Norte, Europa e Sul da Ásia | Médio prazo (2-4 anos) |
| Risco de Interrupção da Produção Durante a Investigação e Contenção | -1.8% | Global | Curto prazo (≤ 2 anos) |
| Dados Limitados sobre Incidentes de OT e Benchmarks de Resposta Inconsistentes | -1.3% | Global, mais agudo na África e América do Sul | Longo prazo (≥ 4 anos) |
| Orçamentos Fragmentados entre Operações, Segurança e Funções de Cibersegurança | -0.9% | Global, concentrado em segmentos de PMEs e mercado intermediário | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Ativos Legados e Protocolos Proprietários Complicam a Resposta
Os sistemas legados podem retardar as investigações porque muitas instalações industriais foram construídas para operação contínua, e não para trabalho forense moderno. Alguns ativos estão em serviço há décadas e usam protocolos proprietários que as ferramentas de segurança comuns não suportam. Seus limites de processamento e a falta de suporte do fornecedor podem impedir a implantação de software de monitoramento padrão. O Roteiro NERC CIP constatou que uma parcela significativa do OT de geração e transmissão estava fora da cobertura de monitoramento CIP de médio e alto impacto. Isso deixa evidências incompletas durante um evento e pode dificultar a identificação rápida dos dispositivos afetados. O mercado de serviços de resposta a incidentes de OT deve, portanto, suportar um trabalho cuidadoso em sistemas com idades e modelos operacionais muito diferentes. O Vedere Labs da Forescout Technologies, Inc. constatou que 19 dos 22 CLPs em cidades afetadas pelos incidentes no setor de água de julho de 2026 eram vulneráveis ao CVE-2017-16740. A vulnerabilidade tinha um patch do fornecedor disponível desde 2017, mas o patch não havia sido implantado nesses dispositivos. As instalações que usam plataformas da Siemens, Rockwell e Schneider simultaneamente exigem conhecimento de múltiplos protocolos e famílias de dispositivos. Os profissionais generalistas podem não ter esse conhecimento. A oferta limitada de respondentes qualificados pode aumentar os custos dos serviços e atrasar os contratos. Isso também torna a especialização industrial uma parte necessária de uma oferta de resposta credível.
Risco de Interrupção da Produção Durante a Investigação e Contenção
As ações de contenção em ambientes de OT podem interromper processos físicos, portanto não podem simplesmente seguir os procedimentos padrão de isolamento de TI. Os operadores de petróleo e gás, produtos químicos e energia podem enfrentar penalidades contratuais quando o tempo de inatividade não planejado afeta as entregas. Essas perdas potenciais podem superar a demanda de resgate durante um evento ativo. Os operadores podem atrasar a contenção agressiva quando um desligamento pode criar um risco de segurança ou continuidade. A Dragos, Inc. relatou um tempo médio de permanência de ransomware de 42 dias em ambientes de OT durante 2025. Isso ilustra por que as decisões frequentemente exigem coordenação entre equipes de segurança e operadores de plantas. As linhas de produção permanecem expostas durante o período de investigação, não apenas os dados da organização. Muitos dispositivos de OT embarcados também carecem de registro nativo, o que significa que os investigadores devem reconstruir cronologias por meio de telemetria de rede. Isso pode prolongar o trabalho e introduzir incerteza à medida que as equipes decidem o que pode ser isolado com segurança. O mercado de serviços de resposta a incidentes de OT deve combinar investigação cibernética com julgamento operacional. Orçamentos fragmentados e benchmarks de incidentes inconsistentes podem atrasar ainda mais esse trabalho, especialmente para organizações menores com funções separadas de operações, segurança e cibersegurança.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Serviço: Resposta Reativa a Incidentes Ancora a Receita, Retenções se Expandem
A Resposta a Incidentes deteve 49,21% da participação do mercado de serviços de resposta a incidentes de OT em 2026. A maioria dos operadores industriais ainda contrata equipes de resposta após a confirmação de uma violação, em vez de fazê-lo por meio de um programa avançado de prontidão. Essa abordagem reativa pode deixar as equipes trabalhando sob pressão de tempo enquanto determinam o escopo de um evento. A Dragos, Inc. relatou um tempo médio de permanência de ransomware em OT de 42 dias em 2025. A duração desse tempo de permanência demonstra a necessidade de acesso mais rápido a pessoal que compreenda os sistemas industriais. Os serviços de Perícia e Investigação estabelecem as evidências necessárias para notificações, sinistros de seguros e tomada de decisões. Os serviços de Remediação e Recuperação então restauram os sistemas e verificam se as operações podem retornar com segurança. O setor de serviços de resposta a incidentes de OT depende dessas atividades interligadas porque uma resposta é incompleta se uma instalação não consegue retomar operações confiáveis. Os compradores avaliam a capacidade em contenção, investigação, recuperação e melhoria pós-incidente, em vez de tratar cada atividade como totalmente separada.
A Retenção e Resposta de Emergência tem projeção de crescimento a um CAGR de 21,23% de 2027 a 2032. A categoria aborda a escassez de profissionais com credenciais em OT e o custo de selecionar um provedor durante um incidente em andamento. Um contrato de retenção oferece ao operador horas pré-autorizadas e contatos conhecidos antes do início de um incidente. A Dragos, Inc. oferece níveis de retenção Essencial, Padrão e Aprimorado com 80, 160 e 240 horas, respectivamente. A empresa afirma que esses contratos incluem contato inicial em 1 hora e chegada ao local em 48 horas para sites monitorados. Esses níveis de serviço mostram como os provedores empacotam expertise escassa em um contrato comercial contínuo. A demanda por retenção também reflete a necessidade operacional de evitar atrasos contratuais quando uma planta já pode estar perturbada. O mercado de serviços de resposta a incidentes de OT tem espaço para provedores que possam combinar monitoramento, inteligência de ameaças, exercícios e suporte de resposta em um único contrato. Essa estrutura pode ajudar um operador a estabelecer etapas de escalonamento antes que o pessoal precise tomar decisões sensíveis à segurança.



Por Tipo de Incidente: Ransomware Lidera, Exposição da Cadeia de Suprimentos Aumenta a Complexidade
Os Incidentes de Ransomware representaram 45,68% do mercado de serviços de resposta a incidentes de OT em 2026. Os ambientes de OT podem ser especialmente vulneráveis à interrupção causada por criptografia porque a restauração dos sistemas pode exigir procedimentos de recomissionamento específicos do fornecedor. Isso pode estender o tempo de inatividade além do processo de recuperação usado para muitos sistemas de tecnologia corporativa. A NCC Group plc relatou 2.073 ataques de ransomware contra organizações industriais nos 12 meses até março de 2026. Sua inteligência de ameaças descreveu alvos industriais como representando 29,6% da atividade de ransomware a cada mês. Os Incidentes de Malware e os Incidentes de Intrusão em Rede frequentemente fornecem reconhecimento e movimento lateral antes que cargas de ransomware ou wiper sejam introduzidas. Uma equipe de resposta deve, portanto, procurar a rota de acesso inicial, bem como o próprio evento de ransomware. Isso torna o conhecimento dos ativos industriais importante ao longo de toda a investigação. Também reforça o papel dos planos de recuperação que preservam tanto as evidências quanto a segurança da planta.
Os Incidentes Cibernéticos na Cadeia de Suprimentos têm projeção de crescimento a um CAGR de 21,62% de 2027 a 2032. A lista do relatório de 2025 compreende 124 fornecedores de equipamentos de sistemas de controle industrial e 148 empresas de engenharia de sistemas de controle industrial, ressaltando por que os operadores downstream não podem avaliar o risco apenas dentro de suas próprias redes. Credenciais de acesso remoto, compilações de software, firmware e atualizações automatizadas podem conectar um incidente de fornecedor a muitos sites industriais. Os investigadores devem rastrear a relação entre componentes de terceiros e o ambiente operacional afetado. Esse trabalho pode exigir evidências de fornecedores, equipes de engenharia e pessoal de operações internas. O mercado de serviços de resposta a incidentes de OT tem um papel claro em incidentes onde uma resposta deve levar em conta tanto a vítima direta quanto o ecossistema de fornecedores mais amplo. Os provedores de TI generalistas podem ser capazes de lidar com algumas tarefas em nível de sistema, mas o trabalho na cadeia de suprimentos industrial também requer consciência do comportamento dos dispositivos e sequências de recuperação seguras. A demanda está, portanto, se movendo em direção a serviços que possam identificar a origem, o escopo e o impacto operacional de um relacionamento com fornecedor comprometido.
Por Tamanho da Organização: Grandes Empresas Lideram, PMEs Aumentam a Adoção
As Grandes Empresas representaram 70,39% do mercado de serviços de resposta a incidentes de OT em 2026. Esses operadores frequentemente gerenciam os ambientes industriais mais complexos e enfrentam a maior exposição financeira direta quando um site de produção é perturbado. Eles também enfrentam obrigações regulatórias e requisitos de seguros mais formais. Seus processos de aquisição geralmente incluem contratos de retenção, exercícios anuais de simulação e procedimentos de escalonamento documentados. Isso oferece às grandes organizações um caminho estruturado para contratar um provedor de resposta antes que um incidente ocorra. Também permite que o provedor conheça os ativos, o pessoal e as prioridades operacionais do site com antecedência. Os contratos de grandes empresas podem cobrir várias instalações e diferentes ambientes tecnológicos. O mercado de serviços de resposta a incidentes de OT tem uma base duradoura de demanda de provedores capazes de suportar trabalhos de resposta complexos entre equipes corporativas e de plantas.
As PMEs têm projeção de crescimento a um CAGR de 21,98% de 2027 a 2032. Os fornecedores industriais de médio porte são cada vez mais atraentes para os atacantes porque suas credenciais de acesso remoto podem fornecer um caminho para redes de OT maiores. Essas organizações historicamente dependiam de suporte ad hoc ou de provedores focados em sistemas de TI. Os contratos de retenção por assinatura reduzem a barreira para o uso de serviços especializados sem exigir uma equipe interna de segurança de OT. Os provedores de serviços de segurança gerenciados também agrupam inteligência de ameaças, ferramentas de monitoramento e horas de resposta em um único pacote. Isso pode tornar uma capacidade de resposta definida mais acessível para empresas com recursos internos limitados. O mercado de serviços de resposta a incidentes de OT pode crescer por meio dessas ofertas empacotadas, pois as PMEs frequentemente precisam de cobertura prática em vez de um programa grande e personalizado. No entanto, a propriedade do orçamento pode ser fragmentada entre equipes de operações, segurança e cibersegurança. Os provedores devem, portanto, demonstrar como a prontidão pode limitar a interrupção operacional e simplificar a tomada de decisões quando um evento ocorre.

Por Setor do Usuário Final: Manufatura Lidera, Água e Saneamento Acelera
A Manufatura Industrial deteve 29,41% da receita total do mercado em 2026. As instalações de manufatura enfrentam alta exposição a ransomware, interrupções de produção dispendiosas e conexões mais amplas entre redes corporativas e operacionais. Os investimentos na Indústria 4.0 expandiram essa conectividade em muitos sites. Energia e Serviços Públicos, Petróleo e Gás, e Produtos Químicos e Petroquímicos também exigem esforços de resposta complexos porque os sistemas de segurança podem estar integrados às redes corporativas. Nesses setores, as consequências de um evento podem ir além da perda de dados. O valor do contrato pode aumentar quando os respondentes precisam avaliar o risco de processo, coordenar com equipes de engenharia e validar um retorno seguro ao serviço.
O setor de Água e Saneamento tem projeção de crescimento a um CAGR de 20,65% de 2027 a 2032. O FBI e a EPA relataram em julho de 2026 que ataques haviam degradado as operações de serviços de água em pelo menos 7 estados dos EUA.[2] A CISA relatou separadamente que mais de 100 sistemas de OT expostos à internet no setor de água foram alvejados em julho de 2026. Os ataques envolveram principalmente CLPs conectados diretamente a modems celulares sem controles de segurança intermediários. O Vedere Labs da Forescout Technologies, Inc. declarou que milhares de CLPs da Rockwell Automation voltados para a internet estavam expostos globalmente. O setor de serviços de resposta a incidentes de OT tem uma necessidade crescente de apoiar operadores de água que podem ter recursos de segurança limitados, mas fornecem serviços públicos essenciais. O planejamento de resposta nesse segmento vertical deve abordar a continuidade do processo físico, a configuração de dispositivos e a coordenação com as autoridades públicas. Esses requisitos tornam a preparação especializada particularmente importante.
Análise Geográfica
A América do Norte deteve 36,88% da receita total do mercado em 2026. O AA26-097A da CISA e o alerta conjunto do FBI e da EPA sobre ataques de CLPs no setor de água demonstram forte atenção regulatória e de fiscalização à prontidão da tecnologia operacional. A Avaliação Nacional de Ameaças Cibernéticas 2025-2026 do Canadá identificou o ransomware como a principal ameaça de cibercrime à infraestrutura crítica. A concentração de infraestrutura exposta e provedores especializados na região sustenta a demanda por contratos de retenção entre operadores de energia, serviços públicos, manufatura e água dos EUA e do Canadá.
A Europa é a segunda maior geografia na pesquisa fornecida, com Alemanha, Reino Unido e França sustentando a demanda por meio dos esforços de transposição da NIS2. O ataque ELECTRUM de dezembro de 2025 a instalações polonesas de cogeração de calor e energia reforçou a necessidade de preparação de resposta específica para OT na região. A Ásia-Pacífico tem projeção de crescimento a um CAGR de 20,91% de 2027 a 2032, impulsionada pela digitalização industrial e por requisitos de segurança mais amplos na China, Japão, Coreia do Sul e Índia. As campanhas do AZURITE na Ásia-Pacífico durante 2025 mostram que a região também enfrenta atividades vinculadas a estados.[3] O investimento em infraestrutura da Índia e o esquema de Incentivo Vinculado à Produção expandem sua base de OT de manufatura, enquanto a base de automação do Japão e o MLPS 2.0 da China sustentam a demanda por serviços estruturados e em conformidade.
América do Sul, Oriente Médio e África representam áreas menores, mas importantes para o mercado de serviços de resposta a incidentes de OT. Brasil e Argentina estão aumentando a adoção em energia e serviços públicos à medida que a modernização da infraestrutura avança. Arábia Saudita e Emirados Árabes Unidos são mercados ativos devido ao papel estratégico do setor de energia e ao alinhamento com estruturas internacionais de cibersegurança de OT. A África permanece em um estágio mais inicial, com África do Sul e Nigéria como principais centros de demanda. A Kaspersky ICS CERT relatou que a África teve a maior participação regional de computadores de sistemas de controle industrial atacados, com 27,3% no quarto trimestre de 2025, um nível que pode aumentar a demanda formal à medida que a fiscalização e os investimentos se desenvolvem.
Cenário Competitivo
Concentração do Mercado
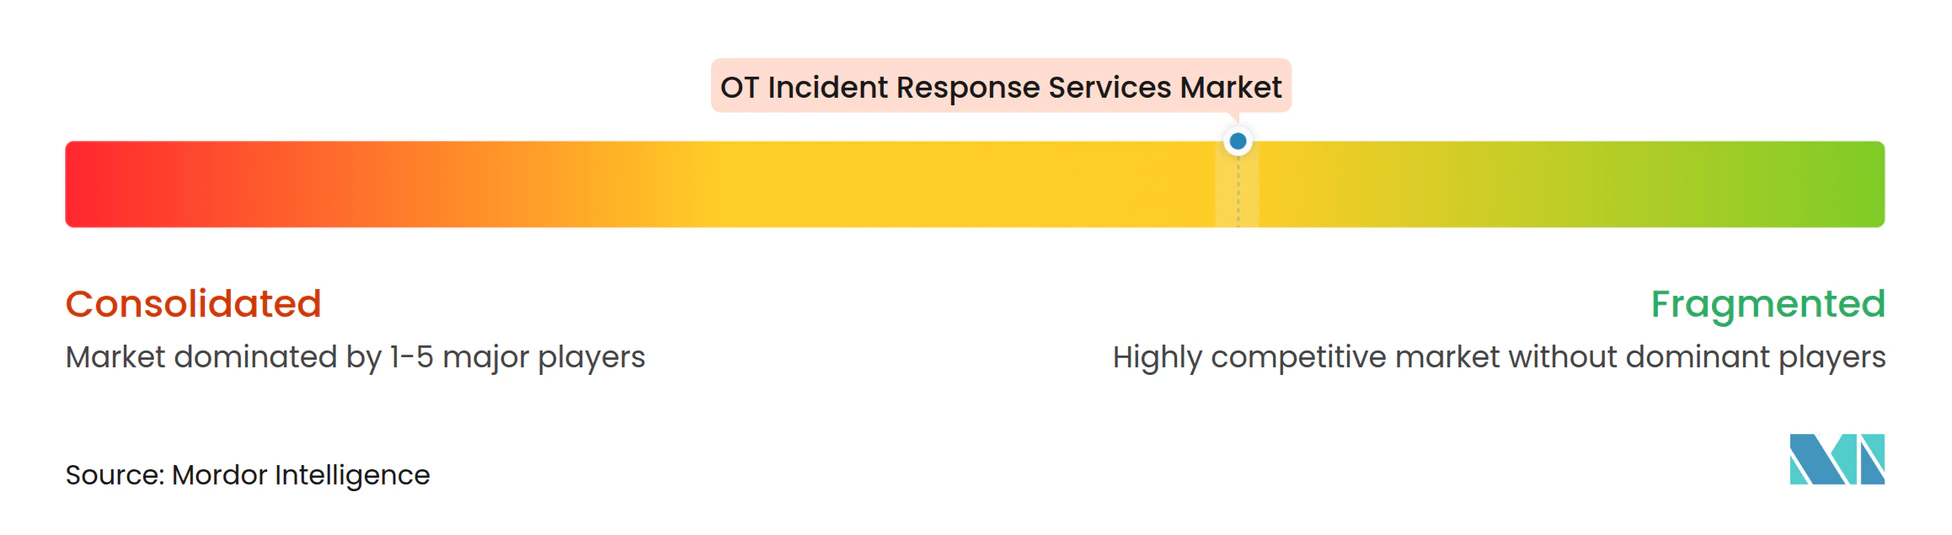
O mercado de serviços de resposta a incidentes de OT é moderadamente fragmentado. Os especialistas nativos em OT competem por meio do conhecimento de protocolos industriais e inteligência de ameaças proprietária, enquanto os provedores de segurança de TI se expandem por meio de aquisições e programas conjuntos. A Dragos, Inc. recebeu as pontuações mais altas na avaliação Forrester Wave de 2026 para investigação e resposta a incidentes específicos de OT e para suporte à convergência de TI-OT, de acordo com o comunicado da empresa. O campo inclui provedores de monitoramento, visibilidade de ativos, perícia e resposta gerenciada. Nenhum provedor tem uma posição dominante em contratos de retenção para o mercado intermediário, atribuição de cadeia de suprimentos e perícia de OT com suporte de IA.
A Accenture plc anunciou acordos em junho de 2026 para adquirir participação majoritária na Dragos, Inc. e adquirir a runZero e a NetRise, com um valor empresarial combinado de 4,175 bilhões de USD. A Dragos, Inc. então concluiu as aquisições da runZero e da NetRise em setembro de 2026, adicionando gerenciamento de exposição, inteligência de risco da cadeia de suprimentos de software e visibilidade de dispositivos em nível de firmware. A Claroty Ltd. e a Frenos anunciaram uma parceria em julho de 2026 que combinou proteção de sistemas ciberfísicos com testes de penetração simulados de OT.[4] Esses movimentos combinam capacidade de prevenção, teste e resposta em torno de clientes industriais. Eles também mostram a importância de uma ampla cobertura de plataforma e expertise especializada em resposta.
A análise com suporte de IA está se tornando um recurso competitivo, mas depende de um contexto industrial confiável. A Dragos, Inc. lançou o EmberAI em junho de 2026 usando sua Intelligence Fabric, que a empresa afirmou basear-se em mais de 5 petabytes de telemetria diária de OT e mais de 10 anos de rastreamento de adversários em 26 grupos de ameaças identificados nominalmente. A Claroty Ltd. lançou o Claire em maio de 2026, e a Nozomi Networks Inc. lançou o Vantage IQ em janeiro de 2026 para equipes de segurança de OT e IoT. O mercado de serviços de resposta a incidentes de OT favorecerá provedores que apliquem automação enquanto mantêm o julgamento operacional humano.
Líderes do Setor de Serviços de Resposta a Incidentes de OT
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Waterfall Security Solutions Ltd.
-
Forescout Technologies, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Setembro de 2026: A Dragos, Inc. concluiu a aquisição da runZero e da NetRise após o fechamento do investimento majoritário da Accenture plc, estendendo a Plataforma Dragos para incluir gerenciamento de exposição, inteligência de risco da cadeia de suprimentos de software e visibilidade de dispositivos em nível de firmware.
- Agosto de 2026: O Vedere Labs da Forescout Technologies, Inc. identificou 4.407 CLPs da Rockwell Automation e Allen-Bradley voltados para a internet expostos globalmente, com 65% nos Estados Unidos. Dos 22 CLPs em cidades onde os serviços de água confirmaram ataques, 19 eram vulneráveis ao CVE-2017-16740.
- Julho de 2026: O FBI e a EPA emitiram um comunicado público conjunto, I-073026-PSA, confirmando que serviços de água e saneamento em pelo menos 7 estados dos EUA haviam relatado ataques cibernéticos visando CLPs MicroLogix da Rockwell Automation voltados para a internet desde 27 de julho. Os ataques se expandiram subsequentemente para pelo menos 12 estados, com perda de pressão e inundações confirmadas em múltiplos sites.
- Julho de 2026: A Claroty Ltd. e a Frenos anunciaram uma parceria para integrar a plataforma de proteção de sistemas ciberfísicos da Claroty Ltd. com os testes de penetração simulados de OT nativos de IA da Frenos, permitindo a validação contínua da postura defensiva contra comportamentos adversariais do mundo real em ambientes de tecnologia operacional.
Escopo do Relatório Global do Mercado de Serviços de Resposta a Incidentes de OT
O Mercado de Serviços de Resposta a Incidentes de OT compreende as receitas geradas por serviços de cibersegurança especializados que ajudam as organizações industriais a se preparar, responder, investigar, conter, remediar e recuperar de incidentes de cibersegurança que afetam ambientes de tecnologia operacional (OT). Esses serviços são projetados para proteger sistemas de controle industrial, redes SCADA, infraestrutura crítica e ativos operacionais conectados contra ameaças cibernéticas. O mercado inclui resposta de emergência baseada em retenção, contratos de resposta a incidentes, investigações forenses, serviços de remediação e recuperação, e atividades de preparação para incidentes. Ele suporta a continuidade dos negócios, a resiliência operacional e a conformidade regulatória em ambientes industriais. O mercado atende a setores como manufatura, energia, serviços públicos, petróleo e gás, transporte e infraestrutura hídrica.
O Relatório do Mercado de Serviços de Resposta a Incidentes de OT é Segmentado por Tipo de Serviço (Retenção e Resposta de Emergência, Resposta a Incidentes, Perícia e Investigação, Remediação e Recuperação, e Outros Tipos de Serviço), Tipo de Incidente (Incidentes de Ransomware, Incidentes de Malware, Incidentes Cibernéticos na Cadeia de Suprimentos, Incidentes de Intrusão em Rede, e Outros Tipos de Incidente), Tamanho da Organização (Grandes Empresas, e Pequenas e Médias Empresas), Setor do Usuário Final (Manufatura Industrial, Energia e Serviços Públicos, Petróleo e Gás, Produtos Químicos e Petroquímicos, Mineração e Metais, Transporte e Logística, Água e Saneamento, e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Retenção e Resposta de Emergência |
| Resposta a Incidentes |
| Perícia e Investigação |
| Remediação e Recuperação |
| Outros Tipos de Serviço |
| Incidentes de Ransomware |
| Incidentes de Malware |
| Incidentes Cibernéticos na Cadeia de Suprimentos |
| Incidentes de Intrusão em Rede |
| Outros Tipos de Incidente |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Manufatura Industrial |
| Energia e Serviços Públicos |
| Petróleo e Gás |
| Produtos Químicos e Petroquímicos |
| Mineração e Metais |
| Transporte e Logística |
| Água e Saneamento |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Serviço | Retenção e Resposta de Emergência | |
| Resposta a Incidentes | ||
| Perícia e Investigação | ||
| Remediação e Recuperação | ||
| Outros Tipos de Serviço | ||
| Por Tipo de Incidente | Incidentes de Ransomware | |
| Incidentes de Malware | ||
| Incidentes Cibernéticos na Cadeia de Suprimentos | ||
| Incidentes de Intrusão em Rede | ||
| Outros Tipos de Incidente | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Manufatura Industrial | |
| Energia e Serviços Públicos | ||
| Petróleo e Gás | ||
| Produtos Químicos e Petroquímicos | ||
| Mineração e Metais | ||
| Transporte e Logística | ||
| Água e Saneamento | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de serviços de resposta a incidentes de OT?
O mercado de serviços de resposta a incidentes de OT tem projeção de crescimento de 1,75 bilhões de USD em 2027 para 4,32 bilhões de USD até 2032, a um CAGR de 19,86%.
Por que os operadores industriais estão usando serviços de resposta a incidentes de OT?
Os atacantes estão visando sistemas industriais conectados, enquanto os operadores precisam de suporte especializado para investigar, conter e recuperar sem criar interrupções de produção inseguras.
Qual tipo de serviço lidera a demanda por serviços de resposta a incidentes de OT?
A Resposta a Incidentes liderou com 49,21% de participação em 2026, enquanto a Retenção e Resposta de Emergência tem projeção de crescimento a um CAGR de 21,23% até 2032.
Qual tipo de incidente cria a maior necessidade por esses serviços?
Os Incidentes de Ransomware detiveram 45,68% de participação em 2026, enquanto os Incidentes Cibernéticos na Cadeia de Suprimentos têm projeção de crescimento a um CAGR de 21,62% até 2032.
Qual setor do usuário final está crescendo mais rapidamente para os serviços de resposta de OT?
O setor de Água e Saneamento tem projeção de crescimento a um CAGR de 20,65% até 2032, após ataques que perturbaram as operações de serviços de água em múltiplos estados dos EUA em 2026.
Qual região tem expectativa de crescimento mais rápido para os serviços de resposta de OT?
A Ásia-Pacífico tem projeção de crescimento a um CAGR de 20,91% até 2032, impulsionada pela digitalização industrial e por requisitos de cibersegurança mais amplos.