
Tamanho e Participação do Mercado de Gestão de Postura Criptográfica
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
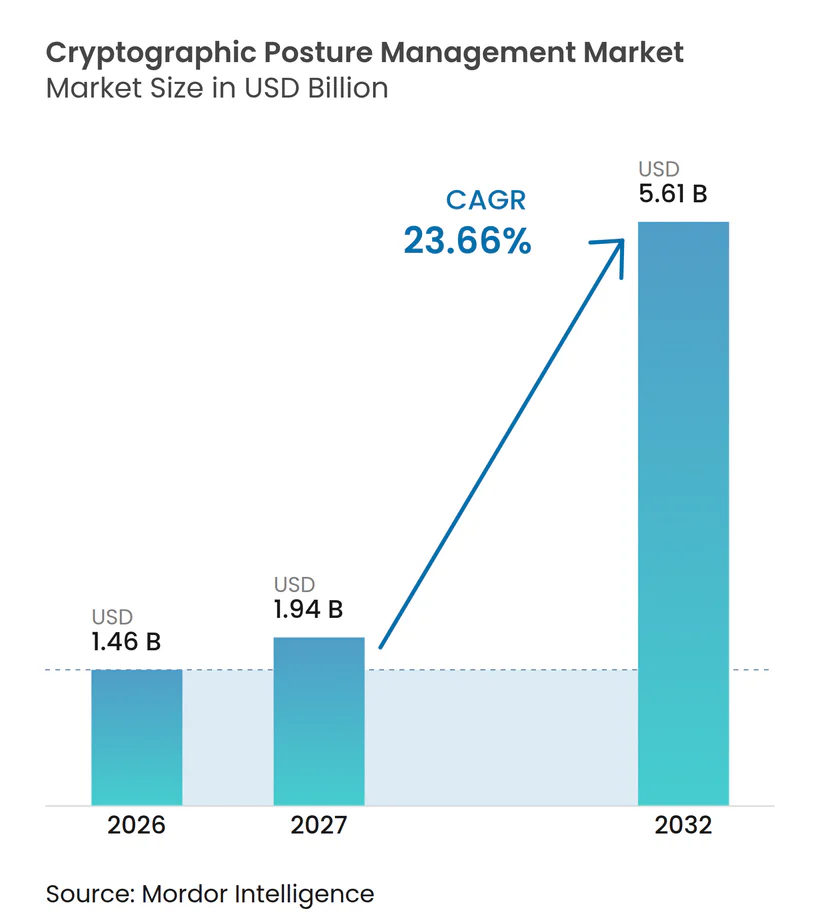
| Tamanho do Mercado (2027) | 1.94 Bilhões de dólares |
| Tamanho do Mercado (2032) | 5.61 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 23.66 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Gestão de Postura Criptográfica pela Mordor Intelligence
O tamanho do mercado de gestão de postura criptográfica está projetado para expandir de 1,46 bilhões de USD em 2026 e 1,94 bilhões de USD em 2027 para 5,61 bilhões de USD até 2032, registrando um CAGR de 23,66% entre 2027 e 2032. O mercado de gestão de postura criptográfica está migrando de revisões de segurança periódicas para inventário contínuo, controle de ciclo de vida e relatórios de auditoria. Os requisitos regulatórios estão tornando a visibilidade criptográfica uma necessidade operacional recorrente para organizações regulamentadas. A migração pós-quântica também está incorporando inventários de algoritmos, registros de chaves e registros de certificados no mesmo programa de governança. Os fornecedores estão respondendo com plataformas mais abrangentes que conectam descoberta, automação de certificados, controles de identidade de máquina e planejamento de prontidão. Isso favorece provedores que conseguem suportar ambientes em nuvem, locais e híbridos sem interromper as operações de segurança existentes.
Principais Conclusões do Relatório
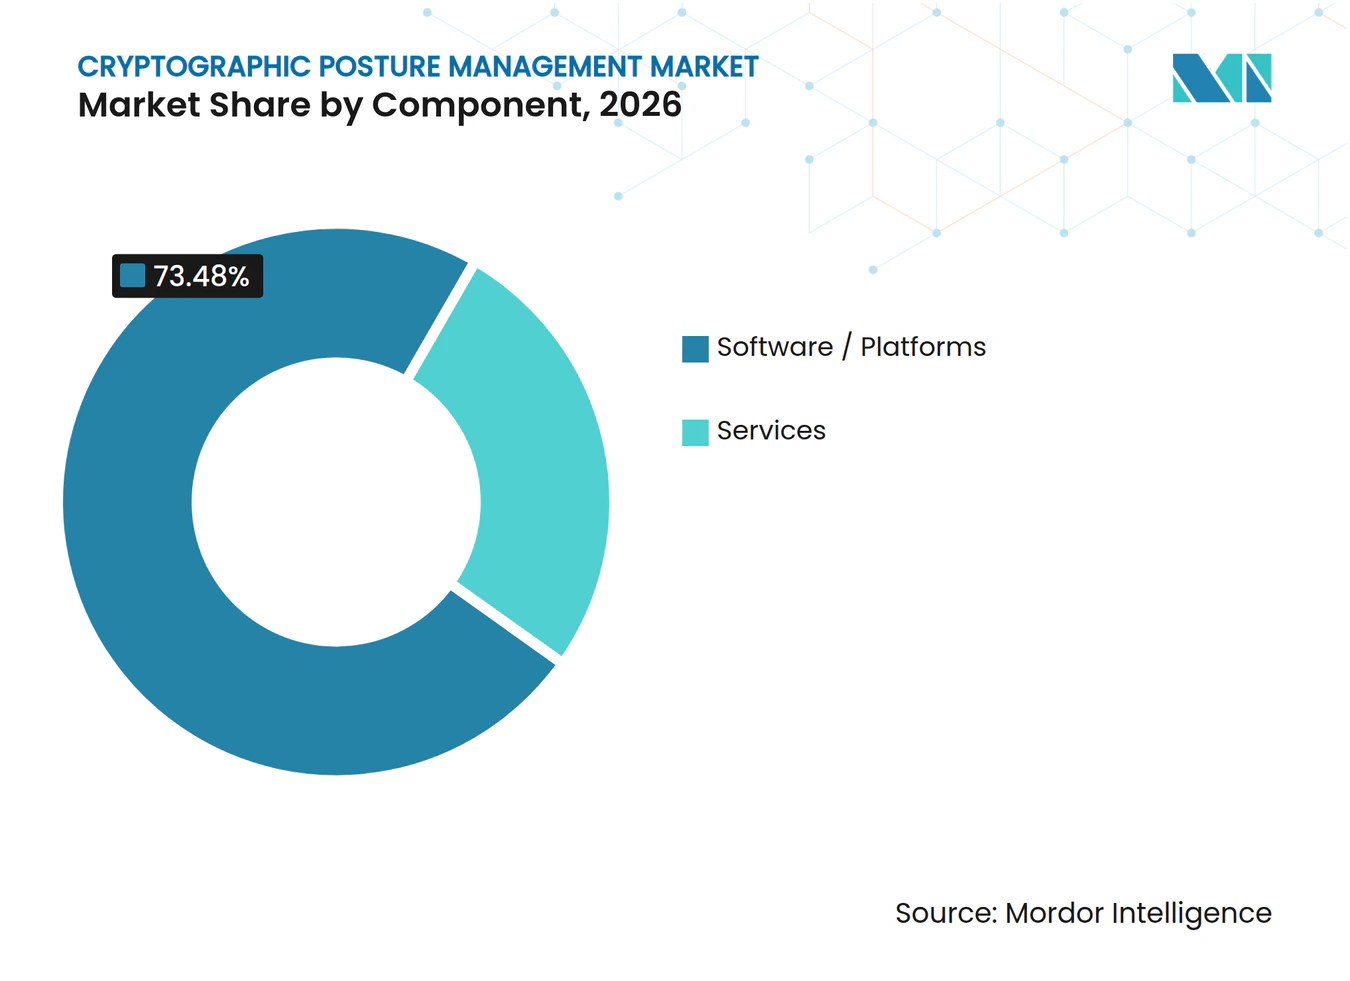
- Por componente, software e plataformas detinham 73,48% da participação do mercado de gestão de postura criptográfica em 2026, enquanto os serviços estão projetados para expandir a um CAGR de 25,62% até 2032.
- Por modelo de implantação, a implantação baseada em nuvem detinha 63,89% da participação de receita em 2026 e está projetada para expandir a um CAGR de 24,68% até 2032.
- Por tipo de ativo criptográfico, certificados e autoridades certificadoras representaram 28,82% da receita em 2026 no mercado de gestão de postura criptográfica, enquanto algoritmos e bibliotecas estão projetados para avançar a um CAGR de 26,73% até 2032.
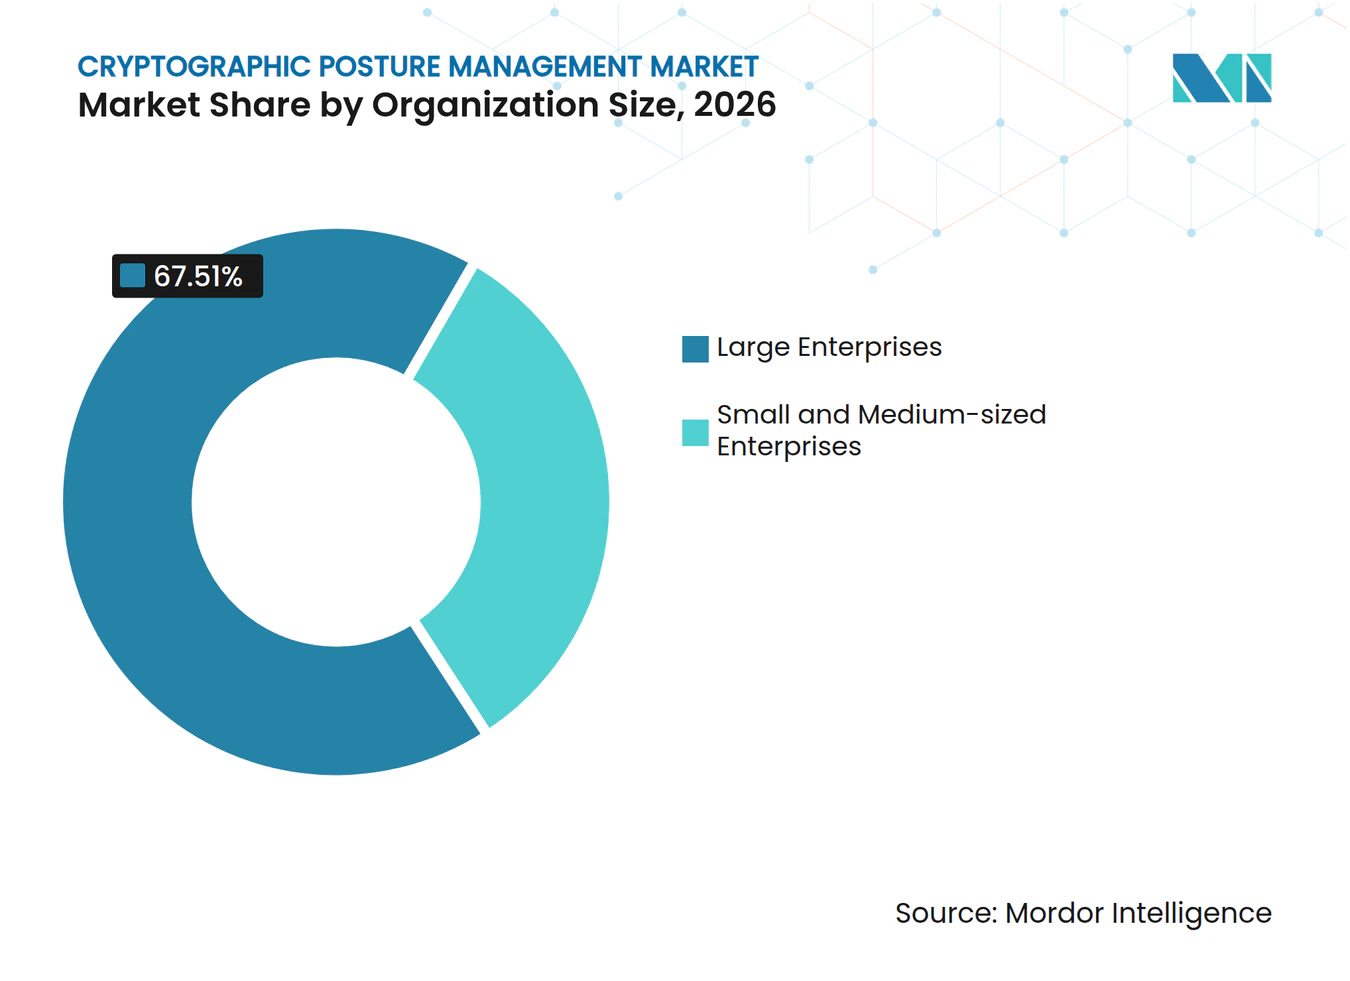
- Por tamanho da organização, as grandes empresas detinham 67,51% da participação de receita em 2026, enquanto as pequenas e médias empresas estão projetadas para expandir a um CAGR de 25,94% até 2032.
- Por setor do usuário final, o BFSI detinha 34,28% da participação de receita em 2026 no mercado de gestão de postura criptográfica, enquanto governo e defesa estão projetados para avançar a um CAGR de 26,11% até 2032.
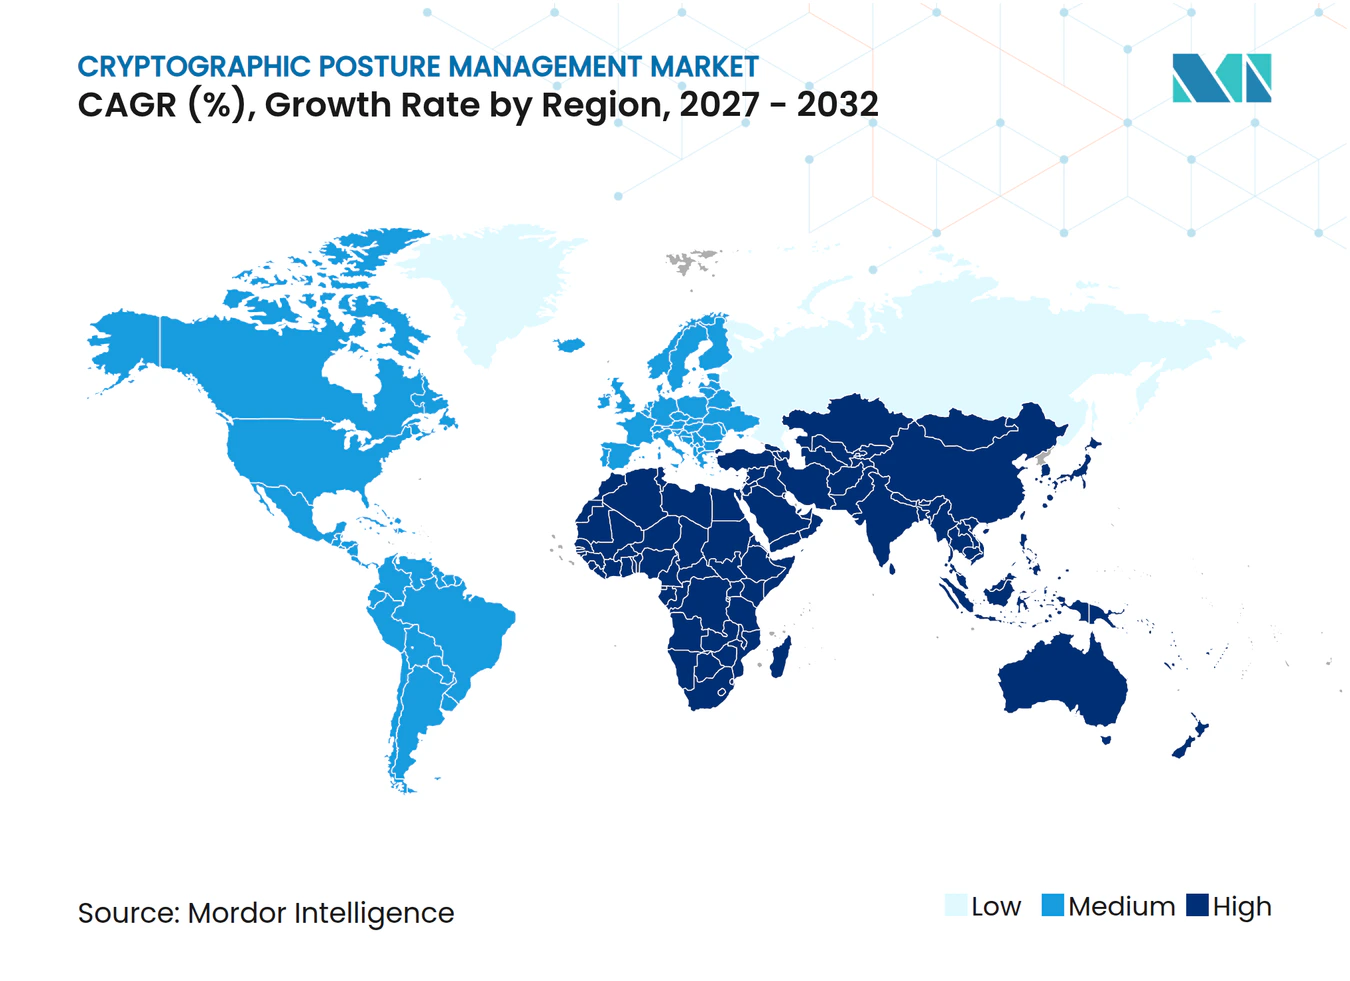
- Por geografia, a América do Norte detinha 41,67% da participação de receita em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 27,32% até 2032, conferindo ao mercado de gestão de postura criptográfica sua taxa de expansão geográfica mais rápida.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Aplicação Regulatória de Inventário e Governança Criptográfica | +4.5% | Global, com ganhos iniciais na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Aceleração dos Prazos de Migração para Criptografia Pós-Quântica | +5.0% | Global, concentrado na América do Norte e Europa | Médio prazo (2 a 4 anos) |
| Aumento dos Volumes de Identidade de Máquina e Certificados | +4.5% | Global | Curto prazo (≤ 2 anos) |
| Complexidade de Nuvem, Infraestrutura Híbrida e Cadeia de Fornecimento de Software | +3.5% | Global, concentrado na América do Norte e Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Requisitos de Visibilidade Criptográfica para Auditoria e Resiliência Operacional | +2.5% | América do Norte e Europa, com expansão para o Oriente Médio | Curto prazo (≤ 2 anos) |
| Expansão dos Requisitos de Agilidade Criptográfica em Ambientes Legados | +2.0% | Global, com ganhos iniciais nos mercados centrais da Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aplicação Regulatória de Inventário e Governança Criptográfica
Os requisitos regulatórios estão transformando o inventário criptográfico de uma prática voluntária em um controle responsável, incorporando registros de segurança em processos rotineiros de auditoria, risco e governança tecnológica, em vez de deixá-los com equipes técnicas isoladas. O Artigo 9 do DORA aplica-se a entidades financeiras europeias desde janeiro de 2025 e exige que gerenciem riscos relacionados às TIC, incluindo controles de segurança que suportem operações digitais confiáveis. O BSI da Alemanha inclui requisitos criptográficos em seu framework IT-Grundschutz, fornecendo aos operadores de infraestrutura crítica uma base estruturada para documentação de segurança e design de controles. A Microsoft declarou em abril de 2026 que o trabalho de inventário começa pela definição de propriedade, localização de ativos criptográficos e manutenção dos resultados à medida que os sistemas mudam.[1] Esses requisitos tornam as avaliações anuais menos adequadas quando certificados, chaves e algoritmos mudam com frequência. O mercado de gestão de postura criptográfica, portanto, se beneficia quando as equipes de conformidade precisam de evidências que possam ser atualizadas, atribuídas e revisadas por meio de operações normais.
Aceleração dos Prazos de Migração para Criptografia Pós-Quântica
O planejamento pós-quântico reduziu o tempo disponível para que agências e fornecedores compreendam suas dependências criptográficas, incluindo certificados, bibliotecas, repositórios de chaves e interfaces de aplicação que devem ser avaliados antes que uma transição possa começar. O Instituto Nacional de Padrões e Tecnologia dos Estados Unidos lançou seus primeiros padrões finalizados de criptografia pós-quântica em 2024, fornecendo uma base técnica comum para o planejamento de migração.[2] A orientação CNSA 2.0 da Agência de Segurança Nacional estabelece expectativas para algoritmos pós-quânticos para Sistemas de Segurança Nacional e orienta as organizações a se prepararem para a transição. A Casa Branca também estabeleceu expectativas de migração federal por meio da Ordem Executiva 14412 e diretrizes de implementação relacionadas em junho de 2026. Essas ações incorporam equipes de aquisição, equipes de PKI e proprietários de aplicações no mesmo ciclo de preparação. O mercado de gestão de postura criptográfica está ganhando relevância porque a descoberta e a classificação devem preceder qualquer substituição organizada de algoritmos, permitindo que as organizações distingam sistemas que podem ser atualizados diretamente daqueles que requerem controles compensatórios ou planos de substituição mais longos.
Aumento dos Volumes de Identidade de Máquina e Certificados
As identidades de máquina estão aumentando à medida que as organizações adicionam cargas de trabalho em nuvem, interfaces de programação de aplicações, dispositivos e serviços automatizados, e cada identidade pode exigir certificados, chaves, configurações de acesso e um proprietário claramente designado para permanecer segura ao longo de seu ciclo de vida. A CyberArk relatou em 2025 que as organizações enfrentam exposição operacional pelo número crescente de identidades de máquina e pelas lacunas em seu gerenciamento. O Fórum CA/Browser adotou uma redução gradual nos períodos de validade de certificados TLS públicos, o que aumenta a frequência das atividades de emissão e renovação. Prazos de validade mais curtos tornam o rastreamento manual mais difícil em grandes conjuntos de certificados. O risco de interrupção relacionado a certificados também dá às equipes operacionais um motivo para integrar processos de propriedade, renovação e exceção. O mercado de gestão de postura criptográfica é apoiado por essa mudança porque o gerenciamento do ciclo de vida de certificados se torna um controle contínuo em vez de uma tarefa administrativa ocasional, com emissão, renovação, revogação e tratamento de exceções exigindo automação confiável e responsabilidade visível.
Complexidade de Nuvem, Infraestrutura Híbrida e Cadeia de Fornecimento de Software
As organizações frequentemente operam serviços em nuvem junto com sistemas locais, contêineres, dispositivos e aplicações de terceiros, o que significa que um único serviço de negócios pode depender de vários repositórios de chaves separados, autoridades certificadoras e bibliotecas criptográficas. A Aliança de Segurança em Nuvem documentou a necessidade de práticas consistentes de gerenciamento de chaves em múltiplos ambientes de nuvem. Cada ambiente pode usar diferentes repositórios de chaves, modelos de acesso, processos de rotação e requisitos de validação de hardware. Isso cria uma visão fragmentada de onde o material criptográfico reside e quem o controla. As dependências da cadeia de fornecimento adicionam outra camada porque bibliotecas e kits de desenvolvimento de software podem introduzir funções criptográficas fora do código de aplicação direto. O mercado de gestão de postura criptográfica está posicionado para abordar essa complexidade por meio de descoberta centralizada, mapeamento de políticas e relatórios em ambientes variados, ajudando as equipes a comparar controles criptográficos entre cargas de trabalho sem tratar sistemas em nuvem e internos como programas desconectados.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Propriedade Fragmentada de Ativos Criptográficos | -2.0% | Global | Curto prazo (≤ 2 anos) |
| Dependências de Aplicações Legadas e Risco de Remediação | -1.5% | Global, concentrado na América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Escassez de Talentos em Engenharia de Criptografia e PKI | -1.0% | Global | Médio prazo (2 a 4 anos) |
| Fraca Interoperabilidade entre Ferramentas de Descoberta, HSM, Nuvem e DevSecOps | -0.8% | Global | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Propriedade Fragmentada de Ativos Criptográficos
Os ativos criptográficos são frequentemente divididos entre equipes de segurança, infraestrutura, desenvolvimento e gestão de fornecedores, e esses grupos geralmente trabalham com ciclos de financiamento, objetivos operacionais e cronogramas de lançamento de aplicações diferentes. A Microsoft identifica a governança e a propriedade clara como requisitos iniciais para qualquer programa de inventário criptográfico. Um certificado pode ser emitido por uma equipe central de segurança enquanto seu proprietário de negócios está em uma unidade de aplicação e o serviço subjacente é executado em um grupo separado de operações em nuvem. Essa divisão dificulta a aprovação de remediações, a alocação de recursos e a mensuração da conclusão. As organizações podem adquirir ferramentas de descoberta antes de resolverem quem pode agir sobre os resultados. Isso pode prolongar os ciclos de aquisição e implantação no mercado de gestão de postura criptográfica porque uma plataforma não pode entregar seu resultado pretendido até que as equipes responsáveis concordem sobre propriedade, direitos de decisão e prioridades de remediação.
Dependências de Aplicações Legadas e Risco de Remediação
Os sistemas legados podem conter algoritmos codificados de forma fixa, software sem suporte, integrações proprietárias e limitações de hardware que complicam as mudanças criptográficas, especialmente onde um serviço crítico para os negócios foi projetado antes que as práticas atuais de inventário, agilidade criptográfica e renovação automatizada se tornassem expectativas padrão. O Centro Nacional de Segurança Cibernética do Reino Unido aconselha as organizações a iniciar a preparação para migração com antecedência e estabelece uma abordagem em fases que começa com descoberta e planejamento.[3] Pesquisas publicadas por meio do Arquivo ePrint da IACR em 2026 também identificaram a idade do software, a dependência de fornecedores e as condições de certificação como restrições significativas à transição pós-quântica. Alguns sistemas podem exigir isolamento, controles de proxy ou substituição em vez de uma atualização direta de algoritmo. Essas complicações retardam a conversão dos resultados do inventário em remediações concluídas porque os proprietários de aplicações devem testar as mudanças, manter a continuidade do serviço e, às vezes, coordenar com fornecedores que controlam um componente necessário. O mercado de gestão de postura criptográfica ainda pode se beneficiar da demanda por visibilidade, mas a realização de receita pode levar mais tempo em ambientes legados complexos onde um inventário completo identifica riscos que não podem ser eliminados por meio de uma simples atualização de software.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Plataformas de Software Lideram à Medida que a Governança Substitui Soluções PontuaisSoftware e plataformas representaram 73,48% da receita do mercado de gestão de postura criptográfica em 2026, e o mercado de gestão de postura criptográfica depende dessas plataformas para um registro operacional unificado. Essa posição reflete a demanda por ferramentas que combinam descoberta, inventário, automação de ciclo de vida, avaliação de prontidão e relatórios de auditoria, e os compradores corporativos geralmente preferem um registro comum de certificados, chaves, algoritmos e dados de propriedade relacionados. Uma plataforma unificada também pode ajudar as equipes de segurança a identificar o mesmo ativo em fluxos de trabalho operacionais, de conformidade e de migração. Keyfactor, DigiCert e Entrust foram identificados como principais provedores de PKI corporativa no ranking competitivo fornecido, embora as afirmações de ranking de fornecedores não sejam usadas como base de fonte aqui. O papel maior do software também reflete a necessidade de aplicar controles de forma consistente em volumes de ativos em constante mudança.
Os serviços estão projetados para expandir a um CAGR de 25,62% até 2032. Organizações sem equipe especializada em PKI ou criptografia utilizam provedores de serviços para descoberta, design de políticas, operações de ciclo de vida e planejamento de migração. O suporte gerenciado torna-se mais relevante quando períodos de validade de certificados mais curtos exigem atenção operacional contínua, e os serviços oferecidos também podem ajudar os clientes a traduzir os resultados do inventário em planos de trabalho para equipes de aplicação e infraestrutura. A IBM Consulting e a Keyfactor lançaram uma solução conjunta em janeiro de 2026 que combinou descoberta criptográfica, PKI, gerenciamento do ciclo de vida de certificados e suporte à transformação quântica segura.[4] O setor de gestão de ativos criptográficos, portanto, inclui tanto controles de software recorrentes quanto suporte especializado necessário para colocar esses controles em uso.


Por Modelo de Implantação:
A Entrega Baseada em Nuvem Combina Escala e MomentumA implantação baseada em nuvem representou 63,89% da receita global em 2026 e está projetada para crescer a um CAGR de 24,68% até 2032. A entrega em nuvem se alinha com organizações que desejam implantar governança de certificados e chaves sem operar infraestrutura de gerenciamento local adicional, enquanto serviços nativos como AWS Key Management Service, Azure Key Vault e Google Cloud HSM também conectam controles criptográficos a cargas de trabalho em nuvem mais amplas. Essa conexão pode simplificar a integração para equipes que constroem aplicações nessas plataformas. A entrega em nuvem é particularmente útil para organizações menores que precisam de gerenciamento automatizado, mas têm infraestrutura especializada limitada. Também facilita relatórios centralizados, onde as cargas de trabalho são distribuídas entre unidades de negócios.
Ambientes híbridos e com isolamento de rede retêm importância para cargas de trabalho regulamentadas, de defesa e de alta segurança. Grandes organizações podem manter chaves sensíveis, autoridades certificadoras ou módulos de segurança de hardware em instalações controladas enquanto usam serviços em nuvem para outras funções. A Microsoft anunciou capacidades de gerenciamento de chaves externas para o Azure Managed HSM destinadas a atender aos requisitos de controle e soberania dos clientes. O resultado da pesquisa da HID Global fornecida, de que grandes organizações frequentemente usam PKI híbrida, é diretamente consistente com essa necessidade operacional, mas não é utilizado para estatísticas adicionais. O mercado de gestão de postura criptográfica deve, portanto, suportar uma combinação de interfaces nativas em nuvem e ambientes isolados. Provedores que lidam com consistência de políticas em ambas as configurações podem atender a uma gama mais ampla de arquiteturas de segurança.
Por Tipo de Ativo Criptográfico:
Certificados Lideram Enquanto a Governança de Algoritmos AceleraCertificados e autoridades certificadoras representaram 28,82% da receita em 2026, a maior participação entre os tipos de ativos criptográficos, e o mercado de gestão de postura criptográfica depende de controle consistente do ciclo de vida. Certificados TLS públicos, certificados internos e registros de autoridades certificadoras são amplamente utilizados em sites, aplicações, dispositivos e serviços de negócios, enquanto o cronograma de validade do Fórum CA/Browser coloca maior ênfase na automação porque a renovação ocorrerá com mais frequência. Os certificados também são visíveis para as equipes operacionais porque um certificado expirado pode interromper um serviço digital. Isso torna o inventário de certificados um ponto de entrada prático para muitos programas de governança. O mercado de gestão de postura criptográfica, consequentemente, se desenvolveu em torno de capacidades de gerenciamento de ciclo de vida antes de se expandir para controles relacionados.
Algoritmos e bibliotecas estão projetados para expandir a um CAGR de 26,73% até 2032. O planejamento pós-quântico exige que as organizações encontrem onde as funções de criptografia, assinaturas e estabelecimento de chaves estão incorporadas antes de selecionar métodos de substituição. Os padrões finalizados do NIST fornecem às organizações um ponto de referência para avaliar futuras mudanças criptográficas. Chaves e segredos permanecem importantes porque suportam acesso a aplicações, proteção de dados e fluxos de trabalho automatizados, enquanto módulos de segurança de hardware e hardware confiável também permanecem relevantes onde o armazenamento de chaves validado ou protegido é necessário. A criptografia incorporada e de aplicação pode ser mais difícil de remediar porque o firmware de dispositivos e as dependências de software podem ter longos ciclos de substituição. Essas condições conferem às funções de descoberta de algoritmos e agilidade criptográfica um papel maior no mercado de gestão de postura criptográfica.
Por Tamanho da Organização:
Grandes Empresas Ancoram os Gastos Enquanto as PMEs Aumentam a AdoçãoAs grandes empresas detinham 67,51% da receita em 2026, e o mercado de gestão de postura criptográfica se beneficia de sua necessidade de coordenar grandes ambientes descentralizados. Elas gerenciam amplos portfólios de aplicações, altos volumes de certificados, múltiplos ambientes em nuvem e programas formais de conformidade. Sua escala torna as práticas de inventário manual menos confiáveis, especialmente quando muitas equipes podem criar ou gerenciar ativos criptográficos, e as grandes organizações também enfrentam maior exposição a requisitos específicos do setor e revisões de fornecedores. Isso apoia o investimento em plataformas que estabelecem uma visão única de propriedade, status do ciclo de vida e conformidade com políticas. Seus gastos normalmente incluem trabalho de implementação e integração além das assinaturas de software.
As pequenas e médias empresas estão projetadas para expandir a um CAGR de 25,94% até 2032. O gerenciamento do ciclo de vida de certificados baseado em SaaS e os serviços de PKI reduzem a necessidade de infraestrutura dedicada e podem tornar a automação acessível a equipes menores. Os requisitos europeus sob a NIS2 incorporam mais entidades essenciais e importantes em um framework estruturado de cibersegurança. Os provedores de serviços gerenciados podem empacotar configuração, monitoramento, renovação e suporte para clientes que não mantêm equipes internas de criptografia, o que expande o conjunto de organizações capazes de adotar controles formais. O setor de gestão de ativos criptográficos pode alcançar esse grupo quando os produtos são simples de implantar e são suportados por orientações operacionais claras.

Por Setor do Usuário Final:
BFSI Lidera Enquanto Governo e Defesa Avançam Mais RapidamenteO BFSI detinha 34,28% da participação de receita em 2026, tornando-o um grupo central de clientes no mercado de gestão de postura criptográfica. Bancos, seguradoras, provedores de pagamento e organizações relacionadas protegem dados sensíveis, mantêm relacionamentos duradouros com clientes e operam sistemas que exigem alta disponibilidade, enquanto o DORA se aplica a entidades financeiras na União Europeia e fortalece o foco no gerenciamento de riscos de TIC e na resiliência operacional. O PCI DSS v4.0 adiciona requisitos relevantes para organizações que protegem dados de contas de pagamento. Essas obrigações sobrepostas tornam a governança criptográfica recorrente relevante para equipes de segurança, auditoria e tecnologia. Os compradores do BFSI também precisam de controles que possam operar em plataformas centrais mais antigas e em serviços bancários digitais mais recentes.
O setor de governo e defesa está projetado para avançar a um CAGR de 26,11% até 2032. O planejamento de migração federal, as orientações de segurança nacional e os requisitos de aquisição tornaram a prontidão pós-quântica uma alta prioridade para essas organizações. A NSA afirma que suas orientações pós-quânticas destinam-se a proteger os Sistemas de Segurança Nacional contra futuras ameaças de computação quântica. A saúde e as ciências da vida também precisam proteger registros sensíveis que podem exigir períodos de retenção prolongados, enquanto TI e telecomunicações, energia e serviços públicos, e manufatura e automotivo enfrentam suas próprias exposições por meio de sistemas conectados, infraestrutura e frotas de dispositivos. O mercado de gestão de postura criptográfica serve a esses setores quando vincula informações técnicas de inventário às responsabilidades operacionais de cada ambiente.
Análise Geográfica
Mercado de Gestão de Postura Criptográfica da América do Norte
A América do Norte respondeu por 41,67% da receita global em 2026, a maior participação geográfica do mercado de gestão de postura criptográfica. A política federal dos Estados Unidos está criando um sinal claro de demanda para organizações que precisam se preparar para a transião pós-quântica. A Ordem Executiva 14412 direcionou as agências a fortalecer a preparação para ataques criptográficos avançados e a abordar os riscos representados por computadores quânticos criptograficamente relevantes.[5] A orientação relacionada do OMB exige que as agências federais organizem o processo de migração. Isso afeta agências, contratantes e fornecedores de infraestrutura crítica que precisam de registros da criptografia incorporada em seus sistemas.
Mercado de Gestão de Postura Criptográfica da Europa e América do Sul
A Europa possui um ambiente regulatório prescritivo para entidades financeiras, serviços essenciais e controladores de dados. O DORA, o NIS2 e as obrigações de segurança relacionadas à criptografia podem se sobrepor para organizações com ambientes tecnológicos complexos. O framework IT-Grundschutz da Alemanha fornece uma referência nacional para documentar e gerenciar controles de segurança. O Centro Nacional de Segurança Cibernética do Reino Unido estabeleceu uma abordagem faseada para a preparação pós-quântica, que começa com descoberta e planejamento. A América do Sul apresenta demanda emergente no Brasil e no México, à medida que os serviços financeiros digitais e a governança de segurança amadurecem.
Mercado de Gestão de Postura Criptográfica da APAC e do Oriente Médio e África
A Ásia-Pacífico está projetada para se expandir a um CAGR de 27,32% até 2032, conferindo ao mercado de gestão de postura criptográfica sua taxa de expansão geográfica mais rápida. A Agência de Promoção de Tecnologia da Informação do Japão atualizou suas Diretrizes de Gestão de Chaves Criptográficas em abril de 2026, refletindo atenção formal às práticas de gestão de chaves. A NTT DATA anunciou um serviço de gestão de chaves seguro contra ameaças quânticas em 2026, demonstrando atividade de fornecedores locais em torno da soberania de dados e dos requisitos de segurança futuros. As entidades reguladas da Índia também estão aumentando seu foco em resiliência cibernética e práticas de inventário. China, Coreia do Sul e Singapura contribuem por meio de infraestrutura digital, uso de PKI e expectativas de segurança em amadurecimento. O Oriente Médio se beneficia de programas de governo digital, enquanto a África permanece como um contribuinte menor, liderado pela melhoria dos padrões de segurança cibernética na África do Sul.
Cenário Competitivo
Concentração do Mercado
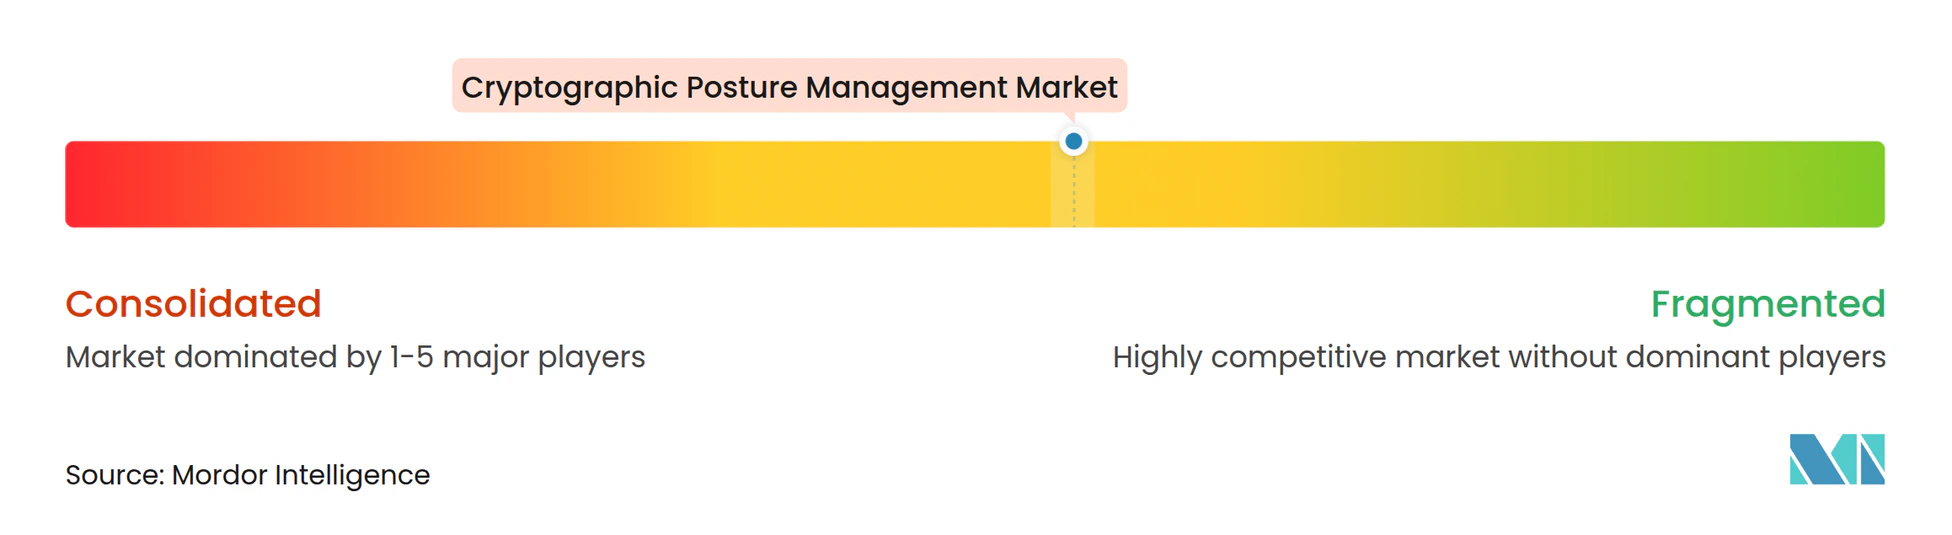
O mercado de gestão de postura criptográfica é moderadamente concentrado no nível de plataforma. Keyfactor, DigiCert e Entrust são provedores estabelecidos de PKI corporativa e capacidades de gerenciamento do ciclo de vida de certificados, e a concorrência no mercado de gestão de postura criptográfica centra-se em quão bem um provedor pode conectar descoberta de ativos, automação de certificados, gerenciamento de identidade de máquina, controles de chaves e preparação pós-quântica. Os compradores também avaliam se uma plataforma funciona em serviços em nuvem, autoridades certificadoras internas, módulos de segurança de hardware e aplicações legadas. Isso favorece fornecedores que podem demonstrar interoperabilidade sem exigir uma substituição completa das ferramentas de segurança existentes. Especialistas menores ainda podem competir em áreas focadas, como algoritmos pós-quânticos, avaliações de prontidão e agilidade criptográfica.
A Palo Alto Networks concluiu sua aquisição da CyberArk em fevereiro de 2026, incorporando segurança de identidade e capacidades de identidade de máquina em sua plataforma de segurança.[6] A transação ilustra a tendência mais ampla de combinar controles de identidade, acesso e criptografia, enquanto a Sectigo adquiriu o negócio de certificados públicos da Entrust em janeiro de 2025, expandindo suas operações de certificados corporativos e capacidades de gerenciamento de ciclo de vida. A DigiCert adquiriu a Valimail em setembro de 2025 para estender sua cobertura de confiança digital para autenticação de e-mail. Esses movimentos mostram que os fornecedores estão buscando capacidades adjacentes que podem ser gerenciadas por meio de uma plataforma de confiança mais ampla.
O desenvolvimento de produtos também está moldando o mercado de gestão de postura criptográfica, e a Keyfactor lançou o Trust Control Plane em junho de 2026 como um modelo unificado para gerenciamento de ativos criptográficos, governança de identidade de máquina, automação de ciclo de vida e prontidão pós-quântica. A Sectigo introduziu o Private PQC em abril de 2026 em sua plataforma de gerenciamento de certificados para suportar certificados pós-quânticos privados. A TOPPAN Holdings, o NICT e a ISARA demonstraram uma abordagem de migração de autoridade certificadora em abril de 2026 para a transição pós-quântica. A oportunidade restante é conectar a identificação de inventário e risco com remediação confiável em sistemas legados difíceis. Provedores que tornam esse trabalho operacionalmente mais simples podem fortalecer relacionamentos recorrentes com clientes.
Líderes do Setor de Gestão de Postura Criptográfica
-
AppViewX
-
Amazon Web Services, Inc.
-
Entrust Corporation
-
Cisco Systems, Inc.
-
IBM Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Gestão de Postura Criptográfica Empresas cobertas neste relatório
- AppViewX
- Amazon Web Services, Inc.
- Entrust Corporation
- Cisco Systems, Inc.
- IBM Corporation
- Akeyless Security Ltd.
- Ascertia
- Cloudflare, Inc.
- CyberArk Software Ltd.
- DigiCert, Inc.
- Encryption Consulting LLC
- Fortanix, Inc.
- Futurex, LP
- Google LLC
- HashiCorp, Inc.
- ISARA Corporation
- Keyfactor, Inc.
- Microsoft Corporation
- Oracle Corporation
- PQShield Ltd.
- QuSecure, Inc.
- SafeLogic Inc.
- Sectigo Limited
- Thales S.A.
- Utimaco GmbH
- Venafi, Inc.
- Zscaler, Inc.
Desenvolvimentos industriais recentes em Mercado de Gestão de Postura Criptográfica
- Setembro de 2026: A DigiCert anunciou uma parceria com a Newfold Digital para modernizar a infraestrutura de certificados SSL/TLS para 6 milhões de clientes em marcas incluindo Network Solutions e Bluehost, selecionando o DigiCert ONE para gerenciamento de certificados de ciclo de vida curto.
- Junho de 2026: A Keyfactor lançou o Trust Control Plane, um modelo operacional unificado que combina gerenciamento de ativos criptográficos, governança de identidade de máquina, automação de ciclo de vida e prontidão para criptografia pós-quântica em uma única plataforma que fornece visibilidade contínua e governança aplicada em ambientes locais, em nuvem e híbridos.
- Abril de 2026: A Sectigo introduziu o Private PQC no Sectigo Certificate Manager, permitindo que empresas emitam e gerenciem certificados SSL/TLS de criptografia pós-quântica privados usando algoritmos aprovados pelo NIST nos fluxos de trabalho de gerenciamento do ciclo de vida de certificados existentes, um caminho de baixa disrupção para testes de prontidão de criptografia pós-quântica em operações de certificados em produção.
- Abril de 2026: A TOPPAN Holdings, o NICT do Japão e a ISARA Corporation demonstraram conjuntamente uma tecnologia de migração de criptografia pós-quântica sem interrupções para autoridades certificadoras, validando um caminho de migração no nível de hierarquia de PKI para implantações no governo japonês e no setor financeiro alinhadas aos padrões NIST FIPS.
Escopo do Relatório Global do Mercado de Gestão de Postura Criptográfica
O mercado de gestão de postura criptográfica compreende a receita gerada por plataformas de software e serviços que fornecem descoberta contínua, inventário, avaliação de risco, priorização, remediação e governança de ativos criptográficos em toda uma empresa. Esses ativos incluem certificados, chaves, segredos, algoritmos, bibliotecas, protocolos, conjuntos de cifras, HSMs e criptografia incorporada. A Gestão de Postura Criptográfica difere de um inventário criptográfico único porque mantém uma visão contínua do risco criptográfico, mede a conformidade com as políticas e impulsiona a remediação ao longo do tempo.
O Relatório do Mercado de Gestão de Postura Criptográfica é Segmentado por Componente (Software / Plataformas e Serviços), Modelo de Implantação (Baseado em Nuvem, Local e Híbrido e com Isolamento de Rede), Tipo de Ativo Criptográfico (Chaves e Segredos, Certificados e Autoridades Certificadoras, Algoritmos e Bibliotecas, Protocolos e Conjuntos de Cifras, Módulos de Segurança de Hardware e Hardware Confiável, e Criptografia Incorporada e de Aplicação), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros (BFSI), Governo e Defesa, Saúde e Ciências da Vida, TI e Telecomunicações, Energia e Serviços Públicos, Manufatura e Automotivo e Outros Setores do Usuário Final), Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Software / Plataformas |
| Serviços |
| Baseado em Nuvem |
| Local |
| Híbrido e com Isolamento de Rede |
| Chaves e Segredos |
| Certificados e Autoridades Certificadoras |
| Algoritmos e Bibliotecas |
| Protocolos e Conjuntos de Cifras |
| Módulos de Segurança de Hardware e Hardware Confiável |
| Criptografia Incorporada e de Aplicação |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Defesa |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Energia e Serviços Públicos |
| Manufatura e Automotivo |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| México | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Coreia do Sul | |
| Índia | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Restante da África |
| Por Componente | Software / Plataformas | |
| Serviços | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido e com Isolamento de Rede | ||
| Por Tipo de Ativo Criptográfico | Chaves e Segredos | |
| Certificados e Autoridades Certificadoras | ||
| Algoritmos e Bibliotecas | ||
| Protocolos e Conjuntos de Cifras | ||
| Módulos de Segurança de Hardware e Hardware Confiável | ||
| Criptografia Incorporada e de Aplicação | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Defesa | ||
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Energia e Serviços Públicos | ||
| Manufatura e Automotivo | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| México | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Coreia do Sul | ||
| Índia | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de gestão de postura criptográfica?
O tamanho do mercado de gestão de postura criptográfica está projetado para expandir de 1,46 bilhões de USD em 2026 e 1,94 bilhões de USD em 2027 para 5,61 bilhões de USD até 2032, registrando um CAGR de 23,66% entre 2027 e 2032.
O que está impulsionando a demanda por gestão de ativos criptográficos?
Requisitos regulatórios de inventário, planejamento pós-quântico, validade mais curta de certificados TLS e mais identidades de máquina estão aumentando a demanda por governança contínua.
Qual componente lidera os gastos em gestão de ativos criptográficos?
Software e plataformas lideram, com 73,48% de participação de receita em 2026, porque os compradores precisam de descoberta integrada, automação de ciclo de vida e relatórios.
Por que os certificados são importantes para a governança criptográfica corporativa?
Os certificados suportam aplicações, sites, dispositivos e serviços. Períodos de validade mais curtos de certificados TLS públicos tornam a descoberta automatizada e a renovação mais importantes.
Qual setor do usuário final tem a maior participação de receita?
O BFSI lidera com 34,28% de participação de receita em 2026, apoiado por requisitos de segurança, resiliência operacional e dados de pagamento.
Qual região está se expandindo mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 27,32% até 2032, apoiada por iniciativas de governança e atividade de gerenciamento de chaves pós-quânticas.