
Tamanho e Participação do Mercado de Automação de Conformidade Contínua
Visão Geral do Mercado
| Período de Estudo | 2020 - 2031 |
|---|---|
| Tamanho do Mercado (2026) | 0.8 Bilhões de dólares |
| Tamanho do Mercado (2031) | 3.10 Bilhões de dólares |
| Taxa de crescimento (2026 - 2031) | 31.20 % |
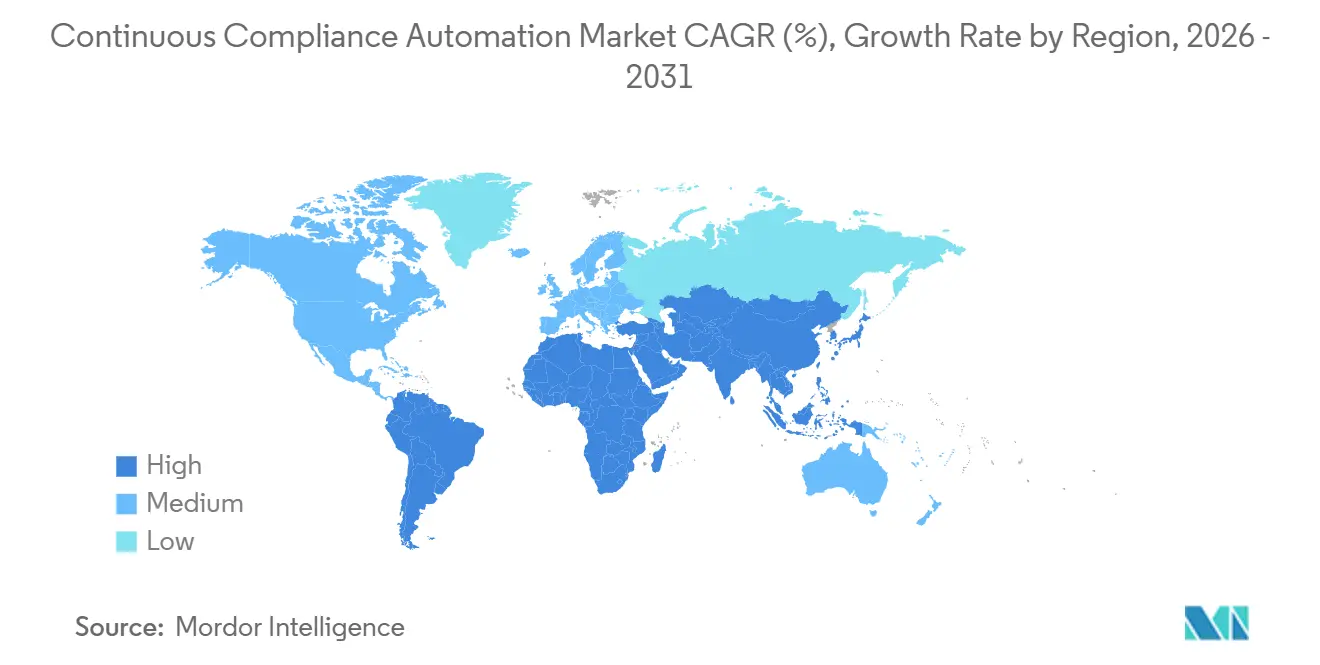
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
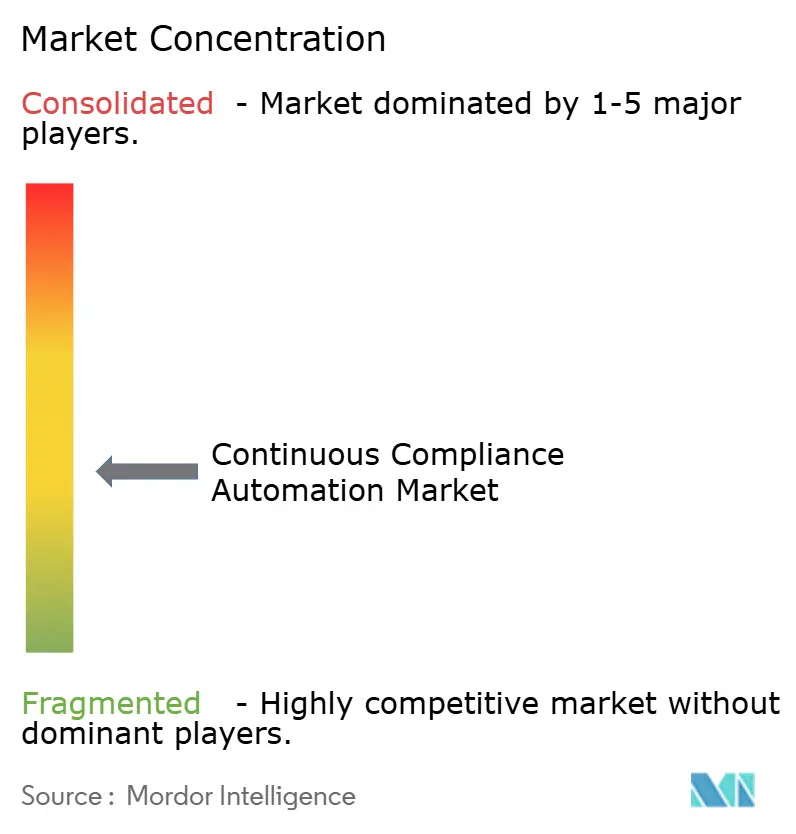
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Automação de Conformidade Contínua por Mordor Intelligence
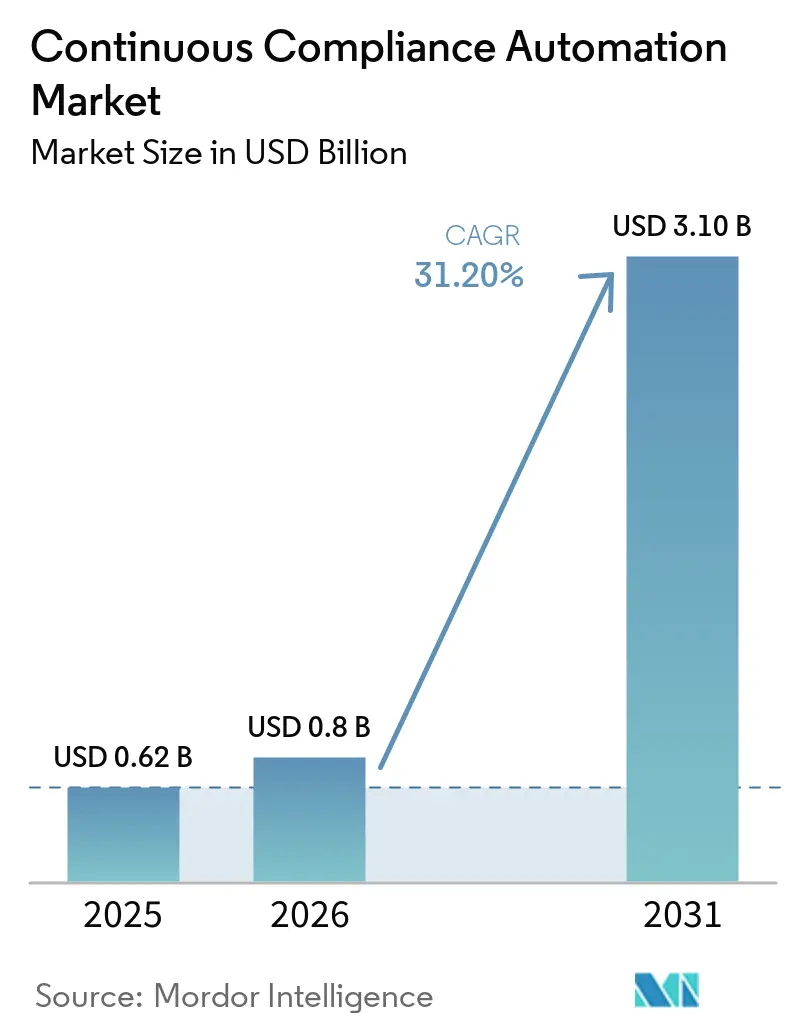
O tamanho do Mercado de Automação de Conformidade Contínua foi avaliado em 0,62 bilhões de USD em 2025 e estima-se que cresça de 0,80 bilhões de USD em 2026 para atingir 3,10 bilhões de USD até 2031, a um CAGR de 31,20% durante o período de previsão (2026-2031). O Mercado de Automação de Conformidade Contínua está migrando da preparação periódica para auditorias em direção a testes contínuos e coleta de evidências, à medida que os requisitos regulatórios se sobrepõem entre jurisdições. DORA, PCI DSS v4.0, regras de divulgação de segurança cibernética da SEC e o uso mais amplo da nuvem tornaram as revisões anuais de conformidade insuficientes para muitas organizações regulamentadas. Os compradores desejam cada vez mais uma plataforma única capaz de mapear as mesmas evidências de controle para os requisitos de SOC 2, ISO 27001, HIPAA, CMMC e FedRAMP. A categoria também está se expandindo para a governança de IA, à medida que as organizações precisam de registros auditáveis para inventários de IA, governança de modelos e controles de segurança. Provedores estabelecidos de GRC e especialistas nativos em IA estão, portanto, competindo em cobertura de integração, velocidade de coleta de evidências e capacidade de suportar ambientes mistos de nuvem, local e legados.
Principais Conclusões do Relatório
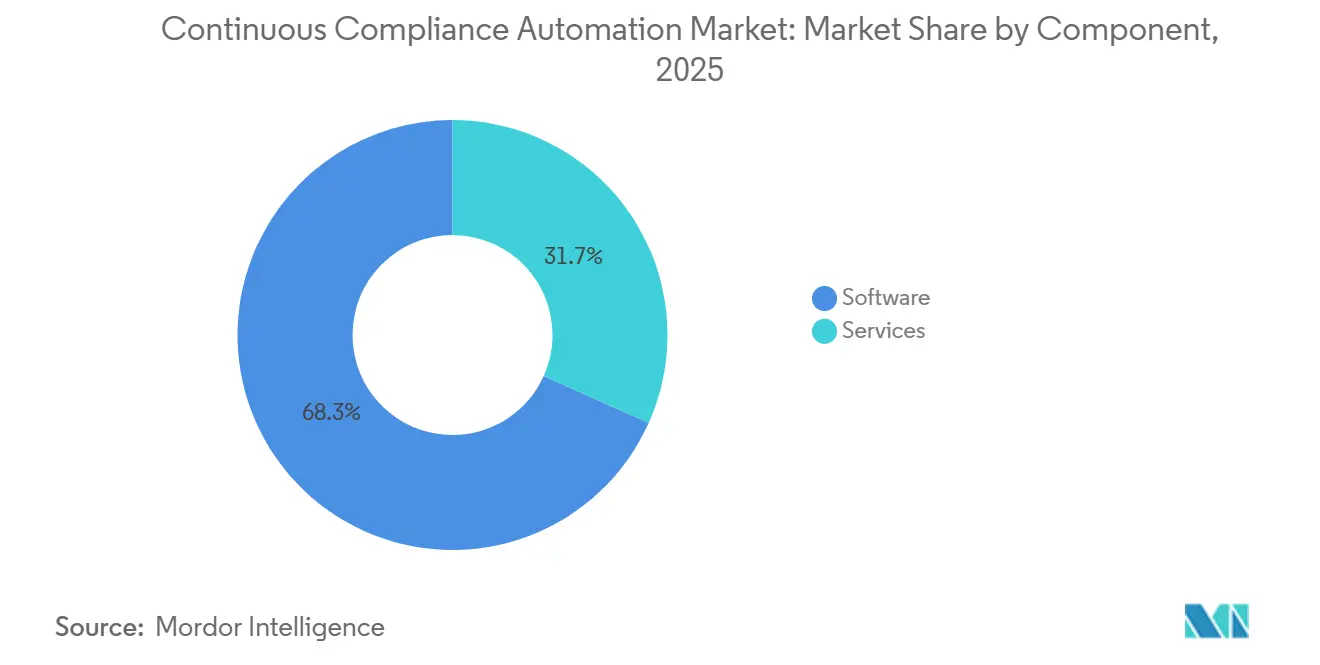
- Por componente, o software detinha 68,29% da participação do Mercado de Automação de Conformidade Contínua em 2025, enquanto os serviços devem se expandir a um CAGR de 32,56% até 2031.
- Por implantação, a nuvem representou 52,41% da receita do Mercado de Automação de Conformidade Contínua em 2025, enquanto a implantação híbrida deve se expandir a um CAGR de 32,28% até 2031.
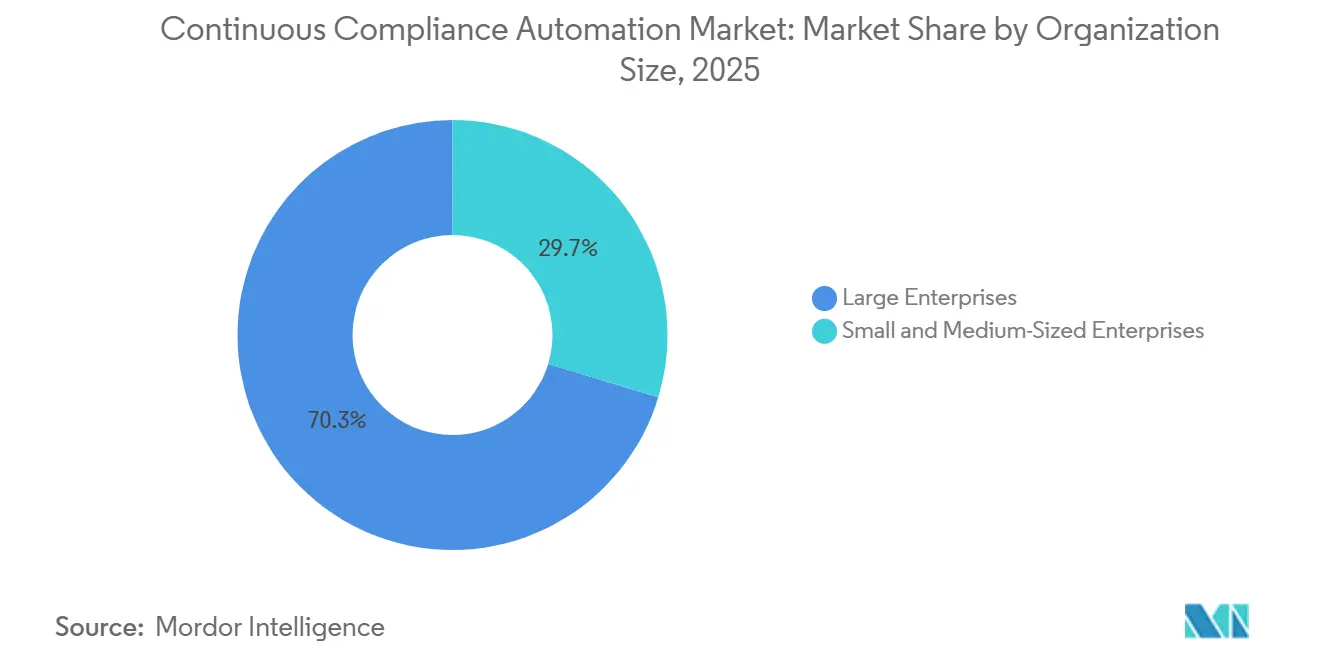
- Por tamanho de organizaço, as grandes empresas representaram 70,32% da receita do Mercado de Automação de Conformidade Contínua em 2025, enquanto as PMEs devem se expandir a um CAGR de 32,89% até 2031.
- Por setor do usuário final, o BFSI representou 32,12% da receita do Mercado de Automação de Conformidade Contínua em 2025, enquanto saúde e ciências da vida devem se expandir a um CAGR de 31,66% até 2031.
- Por geografia, a América do Norte representou 37,49% da receita do Mercado de Automação de Conformidade Contínua em 2025, enquanto a Ásia-Pacífico deve se expandir a um CAGR de 31,90% até 2031.
Nota: O tamanho do mercado e os números de previsão neste relatório são gerados usando a estrutura de estimativa proprietária da Mordor Intelligence, atualizada com os dados e percepções mais recentes disponíveis em janeiro de 2026.
Tendências e Perspectivas do Mercado Global de Automação de Conformidade Contínua
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Crescente Complexidade Regulatória de Múltiplos Frameworks | +8.5% | Global | Curto prazo (≤ 2 anos) |
| Transição de Auditorias Pontuais para Monitoramento Contínuo de Conformidade | +7.2% | Global | Médio prazo (2-4 anos) |
| Expansão de Ambientes de Tecnologia em Nuvem e Distribuídos | +5.6% | Global, com Ásia-Pacífico e América do Norte como núcleo | Médio prazo (2-4 anos) |
| Demanda Crescente por Garantia de Conformidade Sempre Ativa e Demonstrável | +4.2% | América do Norte e Europa | Médio prazo (2-4 anos) |
| Expansão das Obrigações de Conformidade Específicas para IA | +3.4% | Europa e América do Norte, com extensão para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Crescentes Requisitos de Garantia de Clientes e Cadeia de Suprimentos | +2.6% | Global | Médio prazo (2-4 anos) |
| Fonte: Mordor Intelligence | |||
Crescente Complexidade Regulatória de Múltiplos Frameworks
O Mercado de Automação de Conformidade Contínua é sustentado por obrigações que surgem mais rapidamente do que muitas equipes internas de conformidade conseguem absorver. O Fórum Econômico Mundial relatou que 76% dos CISOs pesquisados afirmaram que a fragmentação regulatória afeta significativamente sua capacidade de manter a conformidade. A DORA aplica-se às entidades financeiras da UE desde 17 de janeiro de 2025 e exige resiliência operacional digital documentada e testável em diversas áreas de gestão de riscos de TIC. O PCI DSS v4.0 expandiu seus requisitos, tornando 47 novos requisitos efetivos em março de 2025, incluindo expectativas de detecção contínua sob o Requisito 11.6.1. Essas mudanças tornam a coleta manual de evidências mais difícil quando uma única organização deve satisfazer múltiplos frameworks simultaneamente. Plataformas que reutilizam um único controle em múltiplos mapeamentos podem reduzir a documentação duplicada em serviços financeiros e saúde.
Transição de Auditorias Pontuais para Monitoramento Contínuo de Conformidade
O Mercado de Automação de Conformidade Contínua se beneficia à medida que as organizações reconsideram programas de auditoria que demonstram conformidade apenas em um único ponto no tempo. Alterações de configuração em ambientes de nuvem podem ocorrer logo após o encerramento de uma auditoria, deixando lacunas materiais entre os períodos de avaliação. A Qualys relatou em setembro de 2026 que organizações que utilizam monitoramento contínuo podem reduzir o tempo de preparação para auditorias em 60-80% e registrar 45% menos constatações de auditoria do que organizações que utilizam métodos de avaliação periódica. Os programas SOC 2 Tipo II, ISO 27001 e PCI DSS favorecem cada vez mais evidências coletadas ao longo de todo o período de avaliação. A evidência contínua transforma um exercício concentrado pré-auditoria em um processo operacional recorrente. Essa abordagem pode atrair tanto líderes de conformidade quanto equipes operacionais, pois as evidências estão disponíveis quando clientes ou auditores as solicitam.
Expansão de Ambientes de Tecnologia em Nuvem e Distribuídos
O Mercado de Automação de Conformidade Contínua está se expandindo à medida que as empresas distribuem cargas de trabalho regulamentadas entre nuvem pública, infraestrutura privada e sistemas legados. A aplicação inconsistente de controles entre provedores de nuvem pode criar desvios de política, dificultando a demonstração de uma postura de segurança consistente. A AWS expandiu o Security Hub para ajudar a unificar as operações de segurança em ambientes multinuvem. A Datadog adicionou suporte para frameworks, incluindo APRA CPS 234, MAS TRM, UK Cyber Essentials, o Ato de Resiliência Cibernética da UE e o Australia Essential Eight, em 2026. Essa mudança favorece plataformas capazes de conectar AWS, Azure, Google Cloud e Oracle Cloud Infrastructure por meio de uma única camada de políticas. Também apoia práticas de conformidade como código que validam controles em pipelines de implantação antes do lançamento em produção.
Demanda Crescente por Garantia de Conformidade Sempre Ativa e Demonstrável
O Mercado de Automação de Conformidade Contínua também é sustentado por processos de aquisição de clientes que examinam cada vez mais a postura de segurança de um fornecedor antes de uma avaliação técnica. Questionários de segurança, centrais de confiança e certificações agora influenciam a forma como os compradores em potencial avaliam a prontidão dos fornecedores. Fornecedores com evidências de conformidade claras e atualizadas podem responder a essas avaliações de forma mais eficiente do que fornecedores que dependem de documentos estáticos. As informações automatizadas da central de confiança podem se basear em evidências atuais de sistemas conectados, em vez de depender de documentos estáticos. Isso confere valor a uma plataforma tanto para operações de garantia quanto para equipes comerciais. Pode ser especialmente útil para fornecedores de menor porte que enfrentam expectativas de certificação sem grandes equipes dedicadas de conformidade.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão de CAGR | Relevância Geográfica | Horizonte de Impacto |
|---|---|---|---|
| Integração de Sistemas Legados e Custo Total de Propriedade | -3.2% | Global | Longo prazo (≥ 4 anos) |
| Taxonomias Regulatórias Fragmentadas e Interpretações de Controles | -2.0% | Global | Médio prazo (2-4 anos) |
| Incerteza em Torno da Validação de Evidências Geradas por IA e Responsabilização | -1.4% | Europa e América do Norte, com extensão para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Pontos Cegos em Ambientes Sem API, OT e Isolados | -0.8% | Setores industriais, Oriente Médio e África | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Integração de Sistemas Legados e Custo Total de Propriedade
A integração de sistemas legados permanece uma restrição estrutural ao Mercado de Automação de Conformidade Contínua. Instituições financeiras e organizações industriais frequentemente dependem de mainframes, sistemas de planejamento de recursos empresariais ou tecnologia operacional que carecem de interfaces de programação de aplicações modernas. A DORA exige que entidades financeiras regulamentadas documentem e gerenciem riscos de TIC, o que pode expor ambientes legados mal documentados como passivos de conformidade.[1] Uma plataforma sem conectores relevantes pode produzir evidências incompletas, o que limita o valor dos testes automatizados. O trabalho personalizado pode estender uma implementação de dias para meses e elevar o custo total de propriedade. Essa restrição é mais relevante para organizações regulamentadas de médio porte com recursos limitados de engenharia de conformidade.
Taxonomias Regulatórias Fragmentadas e Interpretações de Controles
Taxonomias regulatórias fragmentadas podem dificultar o crescimento do Mercado de Automação de Conformidade Contínua. ISO/IEC 27001, NIST CSF 2.0 e SOC 2 podem abordar gestão de acesso, criptografia e resposta a incidentes por meio de estruturas de controle separadas. Um artigo acadêmico de 2026 sobre o framework AspisAI constatou que traduzir múltiplos padrões em um modelo de controle interpretável por máquina requer mapeamento complexo entre padrões. O trabalho aumenta quando uma organização adiciona um segundo ou terceiro framework a um programa existente. As equipes podem precisar revisar modelos de evidências e alinhar cada mapeamento com as expectativas dos auditores antes que a automação seja confiável. O atraso resultante pode reduzir o benefício de velocidade até a conformidade esperado pelos compradores no curto prazo.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: A Infraestrutura de Software Lidera enquanto os Serviços Reduzem a Diferença
O software detinha 68,29% da receita da categoria em 2025. Ele fornece os conectores, bibliotecas de controles e mapeamentos de frameworks que transformam dados de infraestrutura em evidências prontas para auditoria. Essas capacidades são difíceis de replicar apenas por meio de consultoria periódica. As plataformas de software podem coletar evidências automaticamente, testar controles e exibir resultados em painéis integrados. A Vanta introduziu seu Framework de Controles em 2026 como uma camada de controles comuns que mapeia evidências em vários frameworks. Esse modelo pode reduzir a documentação repetida que conjuntos de evidências separados exigem. Também ajuda os compradores a gerenciar a conformidade com múltiplos padrões em um único ambiente operacional. Essas funções explicam por que o investimento em plataformas permaneceu concentrado em software.
Os serviços devem se expandir a um CAGR de 32,56% até 2031. A parcela de serviços do Mercado de Automação de Conformidade Contínua apoia a prontidão para auditoria, implementação e operações de conformidade gerenciadas. O monitoramento contínuo como serviço pode remover uma barreira inicial de recursos para compradores do mercado intermediário. Os provedores podem assumir testes de controles recorrentes e gestão de evidências sob um contrato de assinatura. À medida que a coleta automatizada aumenta, as equipes de serviços estão migrando para a interpretação de mudanças regulatórias e gestão de relacionamentos com auditores. A revisão ISO/IEC 27001:2022 contém 93 controles do Anexo A, incluindo controles de segurança em nuvem e inteligência de ameaças que podem exigir novo mapeamento de controles. Esse trabalho mantém um papel para serviços especializados mesmo quando a coleta de evidências se torna mais automatizada. Os dois componentes são, portanto, complementares e não intercambiáveis.
Por Implantação: A Nuvem Ancora a Categoria enquanto o Híbrido Remodela a Arquitetura Empresarial
A implantação em nuvem representou 52,41% da receita em 2025. As plataformas baseadas em nuvem se alinham com os ambientes empresariais modernos porque podem coletar telemetria de infraestrutura por meio de conexões somente leitura. O tamanho do Mercado de Automação de Conformidade Contínua para implantação em nuvem reflete a demanda por evidências contínuas de ambientes AWS, Azure e Google Cloud. Essa abordagem pode reduzir a atividade de coleta manual e suportar validação de controles com maior frequência. É particularmente adequada para organizações com aplicações nativas em nuvem e equipes de engenharia distribuídas. As plataformas também utilizam a entrega em nuvem para atualizar conteúdo regulatório e bibliotecas de controles sem uma implantação de software no local. Essas capacidades mantêm a implantação em nuvem central para a demanda da categoria. No entanto, requisitos de residência de dados e ambientes isolados limitam uma migração completa para longe de outros modelos.
A implantação híbrida deve se expandir a um CAGR de 32,28% até 2031. Muitas organizações regulamentadas mantêm sistemas centrais no local enquanto desenvolvem novas aplicações em ambientes de nuvem pública. O Mercado de Automação de Conformidade Contínua precisa suportar ambos os ambientes para fornecer um registro de evidências completo. Isso é importante em BFSI, saúde e defesa, onde cargas de trabalho legadas podem permanecer essenciais. As diretrizes de Gestão de Risco Tecnológico (TRM) da Autoridade Monetária de Singapura (MAS) em Singapura e o APRA CPS 234 na Austrália reforçaram a demanda por plataformas capazes de suportar armazenamento de evidências e controles específicos de cada jurisdição.[2] A implantação local permanece relevante para sistemas governamentais isolados e necessidades rigorosas de residência de dados. A capacidade híbrida pode, portanto, tornar-se um requisito prático de seleção, em vez de um recurso secundário. Fornecedores incapazes de cobrir todos os ambientes correm o risco de deixar lacunas de evidências que os auditores podem identificar.
Por Tamanho de Organização: Grandes Empresas Definem a Demanda enquanto as PMEs Aceleram
As grandes empresas representaram 70,32% da receita da categoria em 2025. Sua escala as expõe a múltiplos requisitos em relatórios financeiros, privacidade, segurança cibernética e risco de terceiros. Uma grande instituição financeira pode precisar gerenciar simultaneamente Basileia III, DORA, SOX, GDPR e requisitos de divulgação ESG. Ferramentas separadas para cada obrigação podem criar solicitações duplicadas de evidências e encargos de coordenação. Plataformas centralizadas podem preservar uma base de evidências comum e propagar atualizações entre frameworks mapeados. Isso aborda uma questão operacional para organizações maiores, não apenas uma preferência de relatório. Os relacionamentos existentes com TI, identidade e risco de fornecedores também facilitam a adoção de plataformas empresariais. Essas condições mantiveram as grandes organizações como a principal base de receita.
As PMEs devem se expandir a um CAGR de 32,89% até 2031. Os compradores empresariais solicitam cada vez mais que os fornecedores demonstrem certificação de conformidade durante a aquisição e o processo de integração de fornecedores. A OCDE relatou em 2026 que a adoção de IA entre as PMEs pesquisadas estava aumentando, com eficiência como motivação primária ao lado de lacunas persistentes de competências. Software modular baseado em nuvem e preços por assinatura podem tornar programas formais de conformidade mais acessíveis a empresas menores. Isso pode reduzir a necessidade de pessoal interno dedicado à conformidade durante a certificação inicial. As PMEs ainda precisam de ajuda com competências, interpretação de frameworks e questionários específicos de clientes. Fornecedores que combinam coleta automatizada de evidências com suporte prático de implementação podem atender a essas necessidades. A expansão do segmento está, portanto, intimamente ligada aos requisitos de garantia da cadeia de suprimentos estabelecidos por clientes maiores.
Por Setor do Usuário Final: O BFSI Ancora a Demanda enquanto a Saúde Transforma sua Arquitetura de Conformidade
O BFSI detinha 32,12% da receita da categoria em 2025. As instituições financeiras enfrentam um conjunto denso de requisitos de resiliência operacional, privacidade, prevenção à lavagem de dinheiro e segurança de pagamentos. A DORA exige que as entidades financeiras gerenciem o risco de TIC, incluindo dependências de terceiros e testes de resiliência. Bancos e seguradoras também gerenciam obrigações associadas a AML, KYC, MiCA, NIS2, GDPR e PCI DSS. Uma plataforma unificada pode reutilizar evidências de controle sem reduzir o rigor das atestações individuais. Isso é valioso quando as equipes de conformidade devem responder a muitas solicitações internas e externas de garantia. TI e telecomunicações, manufatura, varejo e comércio eletrônico, energia e serviços públicos, e aeroespacial e defesa também exigem controles específicos do setor. NIS2 e CMMC 2.0 estendem esses requisitos por toda a infraestrutura crítica e cadeias de suprimentos de defesa.
Saúde e ciências da vida devem se expandir a um CAGR de 31,66% até 2031. O Mercado de Automação de Conformidade Contínua é relevante para este segmento porque os controles tradicionais de dados e qualidade estão convergindo com as necessidades de governança de IA. Sistemas clínicos e de diagnóstico habilitados por IA adicionam trabalho de governança aos programas de conformidade existentes. Isso confere maior importância a evidências que sejam atuais e auditáveis. Os sistemas hospitalares podem, portanto, gerenciar simultaneamente requisitos relacionados a pesquisa clínica, privacidade, faturamento e tecnologia médica. Trilhas de auditoria contínuas e registros de evidências bloqueados estão estreitamente alinhados com as capacidades das plataformas de automação de conformidade. Esse alinhamento torna saúde e ciências da vida uma área proeminente de demanda futura. A oportunidade depende de plataformas capazes de traduzir evidências técnicas em controles aceitos pelas equipes de conformidade em saúde.
Análise Geográfica
A América do Norte detinha 37,49% da participação do Mercado de Automação de Conformidade Contínua em 2025. A intensa aplicação regulatória e uma grande base de empresas de software nativas em nuvem sustentaram a posição de liderança da região. As regras da SEC exigem que os registrantes divulguem incidentes materiais de segurança cibernética em até 4 dias úteis, enquanto o CMMC 2.0 estende os requisitos de avaliação de segurança cibernética por toda a cadeia de suprimentos do Departamento de Defesa dos Estados Unidos.[3] Essas obrigações aumentam a demanda por evidências atuais em setores que anteriormente dependiam mais fortemente de revisões periódicas. Os Estados Unidos permaneceram como a principal fonte de receita regional, enquanto o Canadá contribuiu por meio de requisitos de privacidade em evolução e alinhamento com as expectativas de garantia dos EUA.
A Europa é a segunda maior geografia no Mercado de Automação de Conformidade Contínua. DORA, NIS2, aplicação do GDPR e o Ato de IA da UE criam razões sobrepostas para que as organizações melhorem a forma como coletam e retêm evidências de controle. Reino Unido, Alemanha e França são os principais mercados nacionais, enquanto América do Sul e África permanecem em estágio inicial de demanda. O framework de proteção de dados do Brasil e os requisitos de privacidade da África do Sul estão criando uma base para programas de conformidade empresarial mais formais.
A Ásia-Pacífico deve se expandir a um CAGR de 31,90% até 2031. A digitalização dos serviços financeiros, a aplicação mais rigorosa e o crescimento de fintechs nativas em nuvem sustentam a demanda na Índia, China, Japão e Singapura. O tamanho do Mercado de Automação de Conformidade Contínua na região é moldado por requisitos que diferem entre MAS TRM, APRA CPS 234, orientações FSA FISC e expectativas do RBI. As plataformas precisam de mapeamento de frameworks locais e relatórios específicos de cada jurisdição, o que eleva o requisito de engenharia para fornecedores que entram na região. Os Emirados Árabes Unidos e a Arábia Saudita estão ampliando os mandatos de segurança cibernética por meio de frameworks nacionais, criando demanda adicional entre operadores de setores críticos no Oriente Médio.
Cenário Competitivo
O Mercado de Automação de Conformidade Contínua permanece moderadamente fragmentado. Plataformas especializadas, incluindo Vanta, Drata, Secureframe e Sprinto, competem com provedores de GRC como ServiceNow e OneTrust. Os especialistas enfatizam cobertura de integração, evidências automatizadas e tempo até a certificação, enquanto os provedores maiores se baseiam nos relacionamentos existentes com clientes em identidade, privacidade, risco de fornecedores e fluxos de trabalho empresariais. A amplitude do produto e a profundidade da integração provavelmente influenciarão a escolha do fornecedor mais do que a capacidade de um único framework.
A Rapid7 disponibilizou o Cyber GRC em julho de 2026, conectando fluxos de trabalho de GRC com telemetria de segurança em tempo real e parceiros de garantia para programas incluindo SOC 2, ISO 27001, HITRUST, CMMC e FedRAMP. A Drata lançou a Governança de Agentes de IA em agosto de 2026 para ajudar as empresas a descobrir, monitorar, governar e registrar evidências para agentes de IA.[4] A OneTrust introduziu o CORIE em setembro de 2026 para aplicar políticas empresariais em tempo real à medida que agentes de IA operam em sistemas. Esses movimentos deslocam a categoria da conformidade de infraestrutura para a governança de atividades autônomas de IA. Os fornecedores estão adicionando inventários de IA, aplicação de políticas e registros à prova de adulteração às capacidades estabelecidas de evidências de controle.
O Mercado de Automação de Conformidade Contínua está exercendo pressão sobre soluções pontuais com foco restrito. As plataformas líderes estão combinando automação de evidências com funções de risco de fornecedores, privacidade e governança de IA. A Secureframe construiu uma posição inicial por meio da cobertura dos frameworks ISO 42001, NIST AI RMF e Ato de IA da UE. Os compradores podem preferir menos plataformas quando uma delas controla o suporte baseado em evidências para requisitos de segurança, privacidade e governança de IA. A competição até 2031 dependerá de os provedores conseguirem combinar ampla cobertura com evidências confiáveis e prontas para auditores.
Líderes do Setor de Automação de Conformidade Contínua
-
Vanta, Inc.
-
Drata, Inc.
-
Secureframe, Inc.
-
Sprinto Technology Private Limited
-
Hyperproof, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Setembro de 2026: A OneTrust apresentou a evolução de sua plataforma no TrustWeek 2026, introduzindo o CORIE, Orquestração Contextual para Raciocínio, Inteligência e Evidências, uma camada de inteligência compartilhada que aplica políticas empresariais em tempo real à medida que agentes de IA operam em sistemas. O CORIE baseia-se em uma década de dados regulatórios acumulados para determinar ações permitidas, aplicar decisões e capturar evidências à prova de adulteração do que ocorreu, tornando a OneTrust a primeira grande plataforma de governança a oferecer aplicação de políticas de agentes de IA em linha em escala.
- Setembro de 2026: A Drata lançou seu produto de Gestão de Risco de Terceiros como uma solução independente construída em torno de um mecanismo de avaliação agêntico, substituindo a pontuação estática de fornecedores em um único ponto no tempo por decisões de risco contínuas e baseadas em evidências. Isso marcou a expansão da Drata além de seu núcleo de automação de conformidade, estendendo sua plataforma, utilizada por mais de 8.500 organizações em todo o mundo, para a gestão autônoma de risco de fornecedores.
- Agosto de 2026: A Drata lançou a Governança de Agentes de IA em disponibilidade limitada, permitindo que as empresas descubram, monitorem, governem e produzam rastreabilidade à prova de adulteração para agentes de IA que operam dentro de suas organizações. O produto foi lançado com integração Anthropic e fornece visibilidade imediata do inventário, além de registro de evidências pronto para o conselho e para auditores em minutos após a conexão.
- Julho de 2026: A Rapid7 anunciou a disponibilidade geral do Rapid7 Cyber GRC, tornando-se a primeira grande plataforma de operações de segurança a conectar fluxos de trabalho de GRC em tempo real com dados de telemetria de segurança. O lançamento integra-se com parceiros de garantia, incluindo HITRUST, Insight Assurance e 360 Advanced, para programas de certificação em SOC 2, ISO 27001, HITRUST, CMMC e FedRAMP.
Escopo do Relatório Global do Mercado de Automação de Conformidade Contínua
O Mercado de Automação de Conformidade Contínua compreende soluções de software e serviços associados que permitem às organizações monitorar, avaliar, gerenciar e manter continuamente a conformidade com padrões regulatórios, de segurança cibernética, privacidade, gestão de riscos e específicos do setor, por meio de controles automatizados, coleta de evidências, gestão de políticas, monitoramento de riscos e processos de prontidão para auditoria. Essas plataformas ajudam as organizações a automatizar fluxos de trabalho de conformidade em frameworks como ISO 27001, SOC 2, PCI DSS, HIPAA, GDPR, NIST e outros requisitos regulatórios, ao mesmo tempo em que fornecem visibilidade em tempo real sobre a postura de conformidade e a eficácia dos controles.
O Relatório do Mercado de Automação de Conformidade Contínua é Segmentado por Componente (Software e Serviços), Implantação (Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros [BFSI], TI e Telecomunicações, Saúde e Ciências da Vida, Manufatura Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos, Aeroespacial e Defesa e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Software |
| Serviços |
| Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Aeroespacial e Defesa |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| México | |
| Restante da América do Sul | |
| Europa | Reino Unido |
| Alemanha | |
| França | |
| Itália | |
| Espanha | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Singapura | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Emirados Árabes Unidos |
| Arábia Saudita | |
| Turquia | |
| Israel | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Egito | |
| Restante da África |
| Por Componente | Software | |
| Serviços | ||
| Por Implantação | Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho de Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Aeroespacial e Defesa | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Reino Unido | |
| Alemanha | ||
| França | ||
| Itália | ||
| Espanha | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Singapura | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Emirados Árabes Unidos | |
| Arábia Saudita | ||
| Turquia | ||
| Israel | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Egito | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do Mercado de Automação de Conformidade Contínua?
O mercado foi avaliado em 0,62 bilhões de USD em 2025 e estima-se em 0,80 bilhões de USD em 2026. A previsão é de que atinja 3,10 bilhões de USD até 2031 a um CAGR de 31,20%.
O que está impulsionando a demanda por automação de conformidade contínua?
Requisitos sobrepostos como DORA, PCI DSS v4.0, regras de divulgação de segurança cibernética e solicitações de garantia de clientes estão impulsionando a demanda por coleta contínua de evidências e monitoramento de controles.
Qual componente liderou a receita em 2025?
O software liderou com uma participação de 68,29% em 2025, pois fornece conectores de integração, bibliotecas de controles, testes automatizados e capacidades de painel.
Qual modelo de implantação está crescendo mais rapidamente?
A implantação híbrida deve crescer a um CAGR de 32,28% até 2031, à medida que as organizações regulamentadas operam em ambientes de nuvem, local e legados.
Qual setor do usuário final oferece o crescimento futuro mais rápido?
Saúde e ciências da vida devem crescer a um CAGR de 31,66% até 2031, à medida que os requisitos de governança de IA, tecnologia clínica, privacidade e trilha de auditoria convergem.
Qual região deve crescer mais rapidamente?
A Ásia-Pacífico deve crescer a um CAGR de 31,90% até 2031, sustentada pela digitalização dos serviços financeiros, adoção de nuvem e requisitos regulatórios específicos de cada país.