
Tamaño y Participación del Mercado de Automatización de Cumplimiento Continuo
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 0.8 Mil millones de dólares |
| Tamaño del Mercado (2031) | 3.10 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 31.20 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Automatización de Cumplimiento Continuo por Mordor Intelligence
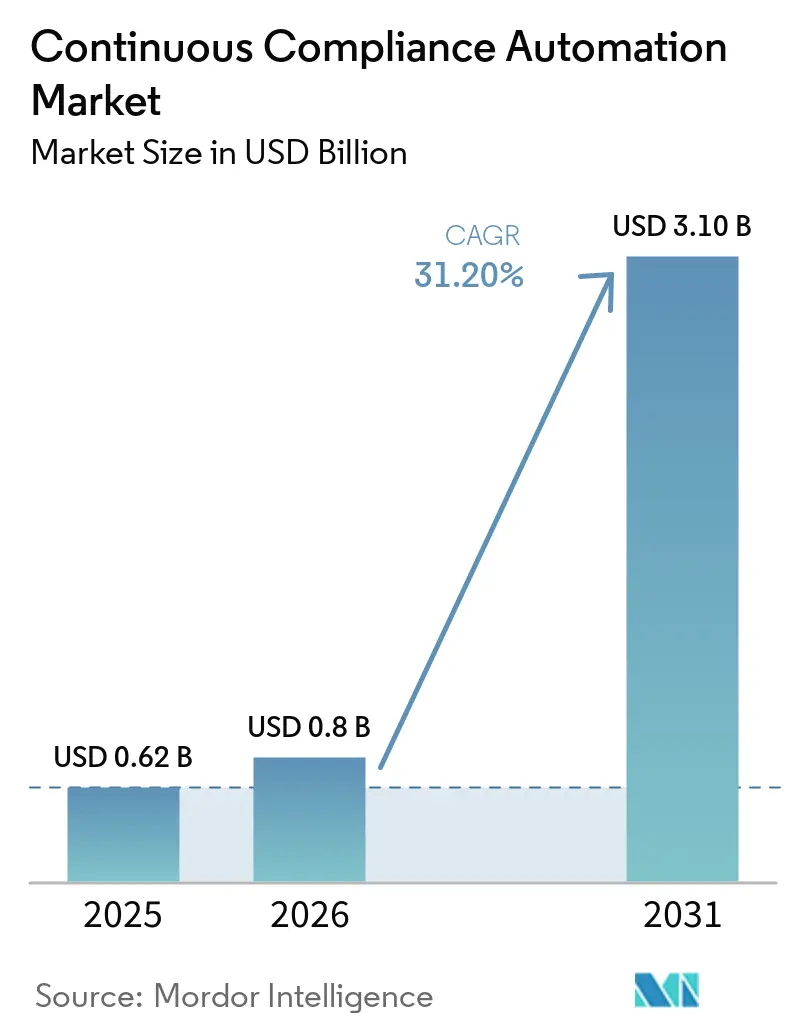
El tamaño del Mercado de Automatización de Cumplimiento Continuo fue valorado en 0,62 mil millones de USD en 2025 y se estima que crecerá desde 0,80 mil millones de USD en 2026 hasta alcanzar los 3,10 mil millones de USD en 2031, a una CAGR del 31,20% durante el período de pronóstico (2026-2031). El Mercado de Automatización de Cumplimiento Continuo está transitando de la preparación periódica de auditorías hacia pruebas continuas y recopilación de evidencias, a medida que los requisitos regulatorios se superponen entre jurisdicciones. DORA, PCI DSS v4.0, las normas de divulgación de ciberseguridad de la SEC y el mayor uso de la nube han hecho que las revisiones anuales de cumplimiento sean insuficientes para muchas organizaciones reguladas. Los compradores desean cada vez más una plataforma única que pueda mapear la misma evidencia de control para los requisitos de SOC 2, ISO 27001, HIPAA, CMMC y FedRAMP. La categoría también se está expandiendo hacia la gobernanza de la IA, ya que las organizaciones necesitan registros auditables para inventarios de IA, gobernanza de modelos y controles de seguridad. Los proveedores de GRC establecidos y los especialistas nativos de IA compiten, por tanto, en cobertura de integración, velocidad de recopilación de evidencias y capacidad para soportar entornos mixtos de nube, locales y heredados.
Conclusiones Clave del Informe
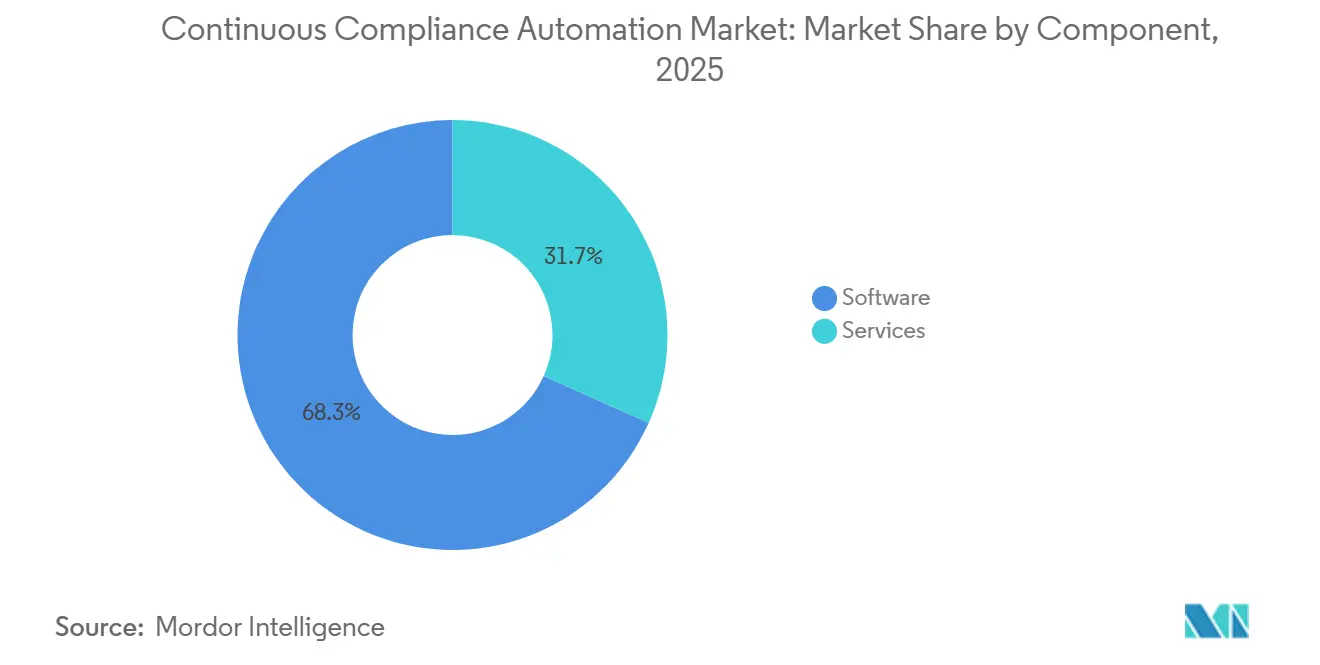
- Por componente, el software representó el 68,29% de la participación del Mercado de Automatización de Cumplimiento Continuo en 2025, mientras que se proyecta que los servicios se expandirán a una CAGR del 32,56% hasta 2031.
- Por implementación, la nube representó el 52,41% de los ingresos del Mercado de Automatización de Cumplimiento Continuo en 2025, mientras que se proyecta que la implementación híbrida se expandirá a una CAGR del 32,28% hasta 2031.
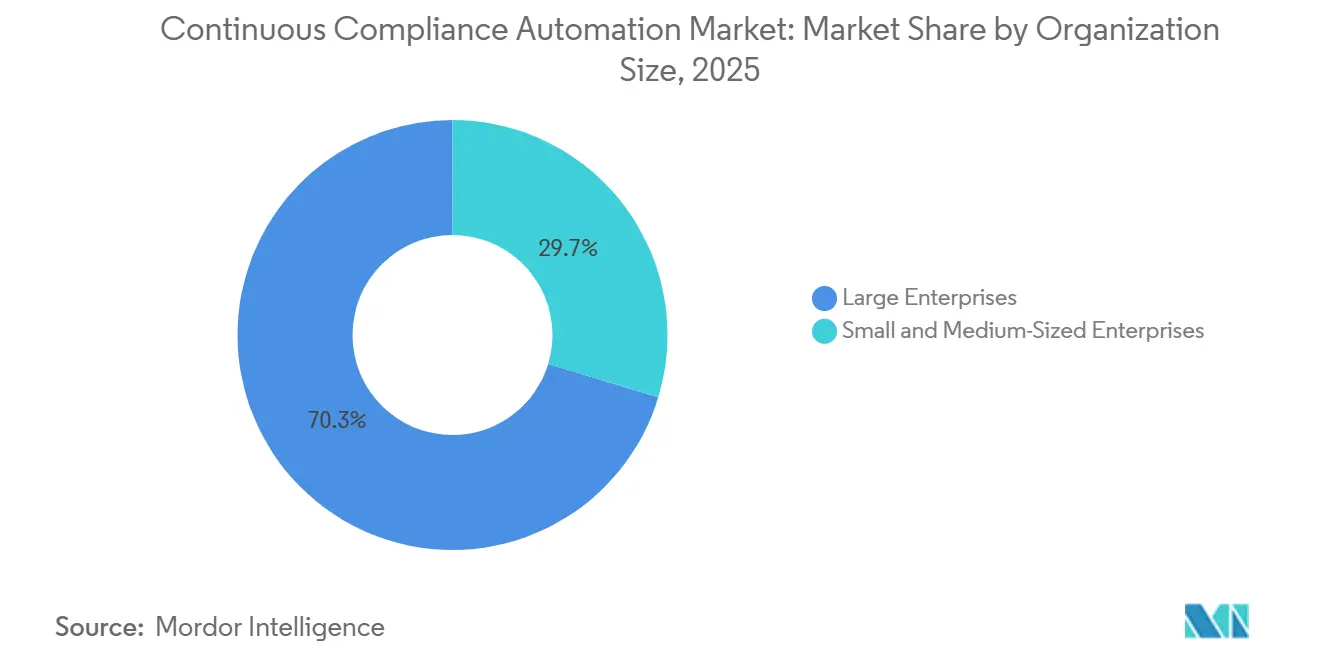
- Por tamaño de organización, las grandes empresas representaron el 70,32% de los ingresos del Mercado de Automatización de Cumplimiento Continuo en 2025, mientras que se proyecta que las pymes se expandirán a una CAGR del 32,89% hasta 2031.
- Por industria de usuario final, el sector BFSI representó el 32,12% de los ingresos del Mercado de Automatización de Cumplimiento Continuo en 2025, mientras que se proyecta que la salud y las ciencias de la vida se expandirán a una CAGR del 31,66% hasta 2031.
- Por geografía, América del Norte representó el 37,49% de los ingresos del Mercado de Automatización de Cumplimiento Continuo en 2025, mientras que se proyecta que Asia-Pacífico se expandirá a una CAGR del 31,90% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Automatización de Cumplimiento Continuo
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Complejidad Regulatoria de Múltiples Marcos | +8.5% | Global | Corto plazo (≤ 2 años) |
| Transición de Auditorías Puntuales al Monitoreo Continuo de Cumplimiento | +7.2% | Global | Mediano plazo (2-4 años) |
| Expansión de Entornos Tecnológicos en la Nube y Distribuidos | +5.6% | Global, con Asia-Pacífico y América del Norte como núcleo | Mediano plazo (2-4 años) |
| Creciente Demanda de Garantía de Cumplimiento Permanente y Demostrable | +4.2% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Expansión de las Obligaciones de Cumplimiento Específicas para la IA | +3.4% | Europa y América del Norte, con extensión a Asia-Pacífico | Corto plazo (≤ 2 años) |
| Crecientes Requisitos de Garantía de Clientes y Cadena de Suministro | +2.6% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Complejidad Regulatoria de Múltiples Marcos
El Mercado de Automatización de Cumplimiento Continuo está respaldado por obligaciones que surgen más rápido de lo que muchos equipos internos de cumplimiento pueden absorber. El Foro Económico Mundial informó que el 76% de los CISO encuestados señaló que la fragmentación regulatoria afecta en gran medida su capacidad para mantener el cumplimiento. DORA se aplica a las entidades financieras de la UE desde el 17 de enero de 2025 y exige una resiliencia operativa digital documentada y comprobable en varias áreas de gestión de riesgos de TIC. PCI DSS v4.0 amplió sus requisitos, haciendo efectivos 47 nuevos requisitos en marzo de 2025, incluidas las expectativas de detección continua bajo el Requisito 11.6.1. Estos cambios dificultan la recopilación manual de evidencias cuando una sola organización debe satisfacer múltiples marcos a la vez. Las plataformas que reutilizan un único control en múltiples mapeos pueden reducir la documentación duplicada en servicios financieros y salud.
Transición de Auditorías Puntuales al Monitoreo Continuo de Cumplimiento
El Mercado de Automatización de Cumplimiento Continuo se beneficia a medida que las organizaciones reconsideran los programas de auditoría que solo demuestran el cumplimiento en un único momento. Los cambios de configuración en entornos de nube pueden ocurrir poco después de que se cierre una auditoría, dejando brechas materiales entre los períodos de evaluación. Qualys informó en septiembre de 2026 que las organizaciones que utilizan monitoreo continuo pueden reducir el tiempo de preparación de auditorías entre un 60% y un 80%, y experimentar un 45% menos de hallazgos de auditoría que las organizaciones que utilizan métodos de evaluación periódica. Los programas SOC 2 Tipo II, ISO 27001 y PCI DSS favorecen cada vez más la evidencia recopilada a lo largo del período de evaluación. La evidencia continua transforma un ejercicio concentrado previo a la auditoría en un proceso operativo recurrente. Este enfoque puede resultar atractivo tanto para los responsables de cumplimiento como para los equipos operativos, ya que la evidencia está disponible cuando los clientes o auditores la solicitan.
Expansión de Entornos Tecnológicos en la Nube y Distribuidos
El Mercado de Automatización de Cumplimiento Continuo se está expandiendo a medida que las empresas distribuyen cargas de trabajo reguladas entre la nube pública, la infraestructura privada y los sistemas heredados. La aplicación inconsistente de controles entre proveedores de nube puede generar desviaciones de políticas, dificultando la demostración de una postura de seguridad coherente. AWS ha ampliado Security Hub para ayudar a unificar las operaciones de seguridad en entornos multinube. Datadog añadió soporte para marcos que incluyen APRA CPS 234, MAS TRM, UK Cyber Essentials, la Ley de Resiliencia Cibernética de la UE y Australia Essential Eight en 2026. Este cambio favorece a las plataformas que pueden conectar AWS, Azure, Google Cloud y Oracle Cloud Infrastructure a través de una única capa de políticas. También respalda las prácticas de cumplimiento como código que validan los controles en los flujos de implementación antes del lanzamiento en producción.
Creciente Demanda de Garantía de Cumplimiento Permanente y Demostrable
El Mercado de Automatización de Cumplimiento Continuo también está respaldado por procesos de adquisición de clientes que examinan cada vez más la postura de seguridad de un proveedor antes de una evaluación técnica. Los cuestionarios de seguridad, los centros de confianza y las certificaciones influyen ahora en cómo los compradores potenciales evalúan la preparación de los proveedores. Los proveedores con evidencia de cumplimiento clara y actualizada pueden abordar esas revisiones de manera más eficiente que los proveedores que dependen de documentos estáticos. La información automatizada del centro de confianza puede basarse en evidencia actual de sistemas conectados en lugar de depender de documentos estáticos. Esto otorga valor a una plataforma tanto para las operaciones de garantía como para los equipos comerciales. Puede ser especialmente útil para proveedores más pequeños que enfrentan expectativas de certificación sin grandes equipos de cumplimiento dedicados.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Integración de Sistemas Heredados y Costo Total de Propiedad | -3.2% | Global | Largo plazo (≥ 4 años) |
| Taxonomías Regulatorias Fragmentadas e Interpretaciones de Controles | -2.0% | Global | Mediano plazo (2-4 años) |
| Incertidumbre en torno a la Validación de Evidencias Generadas por IA y la Responsabilidad | -1.4% | Europa y América del Norte, con extensión a Asia-Pacífico | Corto plazo (≤ 2 años) |
| Puntos Ciegos en Entornos sin API, OT y con Aislamiento de Red | -0.8% | Sectores industriales, Oriente Medio y África | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Integración de Sistemas Heredados y Costo Total de Propiedad
La integración de sistemas heredados sigue siendo una restricción estructural en el Mercado de Automatización de Cumplimiento Continuo. Las instituciones financieras y las organizaciones industriales suelen depender de mainframes, sistemas de planificación de recursos empresariales o tecnología operativa que carecen de interfaces de programación de aplicaciones modernas. DORA exige que las entidades financieras reguladas documenten y gestionen los riesgos de TIC, lo que puede exponer entornos heredados mal documentados como pasivos de cumplimiento.[1] Una plataforma sin los conectores pertinentes puede producir evidencias incompletas, lo que limita el valor de las pruebas automatizadas. El trabajo personalizado puede extender una implementación de días a meses y elevar el costo total de propiedad. Esta restricción es más relevante para las organizaciones reguladas de nivel medio con recursos limitados de ingeniería de cumplimiento.
Taxonomías Regulatorias Fragmentadas e Interpretaciones de Controles
Las taxonomías regulatorias fragmentadas pueden obstaculizar el crecimiento del Mercado de Automatización de Cumplimiento Continuo. ISO/IEC 27001, NIST CSF 2.0 y SOC 2 pueden abordar cada uno la gestión de accesos, el cifrado y la respuesta a incidentes a través de estructuras de control separadas. Un artículo académico de 2026 sobre el marco AspisAI encontró que traducir múltiples estándares a un modelo de control interpretable por máquinas requiere un mapeo complejo entre estándares. El trabajo aumenta cuando una organización añade un segundo o tercer marco a un programa existente. Es posible que los equipos necesiten revisar las plantillas de evidencias y alinear cada mapeo con las expectativas de los auditores antes de que la automatización sea confiable. El retraso resultante puede reducir el beneficio de velocidad hacia el cumplimiento a corto plazo que esperan los compradores.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: La Infraestructura de Software Lidera mientras los Servicios Reducen la Brecha
El software representó el 68,29% de los ingresos de la categoría en 2025. Proporciona los conectores, las bibliotecas de controles y los mapeos de marcos que convierten los datos de infraestructura en evidencias listas para auditoría. Estas capacidades son difíciles de replicar únicamente mediante consultoría periódica. Las plataformas de software pueden recopilar evidencias automáticamente, probar controles y mostrar resultados en paneles integrados. Vanta introdujo su Marco de Control en 2026 como una capa de control común que mapea evidencias en varios marcos. Este modelo puede reducir la documentación repetida que requieren conjuntos de evidencias separados. También ayuda a los compradores a gestionar el cumplimiento en múltiples estándares dentro de un único entorno operativo. Estas funciones explican por qué la inversión en plataformas se mantuvo concentrada en software.
Se proyecta que los servicios se expandirán a una CAGR del 32,56% hasta 2031. La parte de servicios del Mercado de Automatización de Cumplimiento Continuo respalda la preparación para auditorías, la implementación y las operaciones de cumplimiento gestionado. El monitoreo continuo como servicio puede eliminar una barrera de recursos inicial para los compradores del mercado medio. Los proveedores pueden asumir pruebas de control recurrentes y gestión de evidencias bajo un acuerdo de suscripción. A medida que aumenta la recopilación automatizada, los equipos de servicio están orientándose hacia la interpretación de cambios regulatorios y la gestión de relaciones con auditores. La revisión ISO/IEC 27001:2022 contiene 93 controles del Anexo A, incluidos controles de seguridad en la nube e inteligencia de amenazas que pueden requerir un nuevo mapeo de controles. Este trabajo mantiene un papel para los servicios especializados incluso cuando la recopilación de evidencias se vuelve más automatizada. Los dos componentes son, por tanto, complementarios en lugar de intercambiables.
Por Implementación: La Nube Ancla la Categoría mientras la Híbrida Remodela la Arquitectura Empresarial
La implementación en la nube representó el 52,41% de los ingresos en 2025. Las plataformas basadas en la nube se alinean con los entornos empresariales modernos porque pueden recopilar telemetría de infraestructura a través de conexiones de solo lectura. El tamaño del Mercado de Automatización de Cumplimiento Continuo para la implementación en la nube refleja la demanda de evidencias continuas de entornos AWS, Azure y Google Cloud. Este enfoque puede reducir la actividad de recopilación manual y respaldar una validación de controles más frecuente. Es particularmente adecuado para organizaciones con aplicaciones nativas de la nube y equipos de ingeniería distribuidos. Las plataformas también utilizan la entrega en la nube para actualizar el contenido regulatorio y las bibliotecas de controles sin necesidad de una implementación de software en el sitio. Estas capacidades mantienen la implementación en la nube como elemento central de la demanda de la categoría. Sin embargo, los requisitos de residencia de datos y los entornos con aislamiento de red limitan un alejamiento total de otros modelos.
Se proyecta que la implementación híbrida se expandirá a una CAGR del 32,28% hasta 2031. Muchas organizaciones reguladas mantienen los sistemas centrales en instalaciones locales mientras desarrollan nuevas aplicaciones en entornos de nube pública. El Mercado de Automatización de Cumplimiento Continuo necesita soportar ambos entornos para proporcionar un registro de evidencias completo. Esto es importante en BFSI, salud y defensa, donde las cargas de trabajo heredadas pueden seguir siendo esenciales. Las directrices de Gestión de Riesgos Tecnológicos (TRM) de la Autoridad Monetaria de Singapur (MAS) en Singapur y APRA CPS 234 en Australia han reforzado la demanda de plataformas que puedan soportar el almacenamiento de evidencias y controles específicos de cada jurisdicción.[2] La implementación local sigue siendo relevante para los sistemas gubernamentales con aislamiento de red y las necesidades estrictas de residencia de datos. La capacidad híbrida puede convertirse, por tanto, en un requisito de selección práctico, en lugar de una característica secundaria. Los proveedores que no puedan cubrir todos los entornos corren el riesgo de dejar brechas de evidencias que los auditores pueden identificar.
Por Tamaño de Organización: Las Grandes Empresas Definen la Demanda mientras las Pymes Aceleran
Las grandes empresas representaron el 70,32% de los ingresos de la categoría en 2025. Su escala las expone a múltiples requisitos en materia de informes financieros, privacidad, ciberseguridad y riesgo de terceros. Una gran institución financiera puede necesitar gestionar simultáneamente los requisitos de Basilea III, DORA, SOX, GDPR y divulgación de ESG. Las herramientas separadas para cada obligación pueden generar solicitudes de evidencias duplicadas y cargas de coordinación. Las plataformas centralizadas pueden preservar una base de evidencias común y propagar actualizaciones a través de los marcos mapeados. Esto aborda un problema operativo para las organizaciones más grandes, no simplemente una preferencia de informes. Las relaciones existentes con TI, identidad y riesgo de proveedores también facilitan la adopción de plataformas empresariales. Estas condiciones mantuvieron a las grandes organizaciones como la principal base de ingresos.
Se proyecta que las pymes se expandirán a una CAGR del 32,89% hasta 2031. Los compradores empresariales solicitan cada vez más a los proveedores que demuestren certificación de cumplimiento durante la adquisición y la incorporación de proveedores. La OCDE informó en 2026 que la adopción de IA entre las pymes encuestadas estaba aumentando, con la eficiencia como motivación principal junto con brechas de habilidades persistentes. El software modular basado en la nube y los precios por suscripción pueden hacer que los programas de cumplimiento formales sean más accesibles para las empresas más pequeñas. Esto puede reducir la necesidad de personal interno dedicado al cumplimiento durante la certificación inicial. Las pymes aún necesitan ayuda con habilidades, interpretación de marcos y cuestionarios específicos de clientes. Los proveedores que combinan la recopilación automatizada de evidencias con soporte de implementación práctico pueden satisfacer estas necesidades. La expansión del segmento está, por tanto, estrechamente vinculada a los requisitos de garantía de la cadena de suministro establecidos por clientes más grandes.
Por Industria de Usuario Final: El Sector BFSI Ancla la Demanda mientras la Salud Transforma su Arquitectura de Cumplimiento
El sector BFSI representó el 32,12% de los ingresos de la categoría en 2025. Las instituciones financieras enfrentan un denso conjunto de requisitos de resiliencia operativa, privacidad, antilavado de dinero y seguridad de pagos. DORA exige que las entidades financieras gestionen el riesgo de TIC, incluidas las dependencias de terceros y las pruebas de resiliencia. Los bancos y las aseguradoras también gestionan obligaciones asociadas con AML, KYC, MiCA, NIS2, GDPR y PCI DSS. Una plataforma unificada puede reutilizar la evidencia de control sin reducir el rigor de las atestaciones individuales. Esto es valioso cuando los equipos de cumplimiento deben responder a numerosas solicitudes de garantía internas y externas. TI y telecomunicaciones, manufactura, comercio minorista y comercio electrónico, energía y servicios públicos, y aeroespacial y defensa también requieren controles específicos del sector. NIS2 y CMMC 2.0 extienden dichos requisitos a través de infraestructuras críticas y cadenas de suministro de defensa.
Se proyecta que la salud y las ciencias de la vida se expandirán a una CAGR del 31,66% hasta 2031. El Mercado de Automatización de Cumplimiento Continuo es relevante para este segmento porque los controles tradicionales de datos y calidad están convergiendo con las necesidades de gobernanza de la IA. Los sistemas clínicos y de diagnóstico habilitados por IA añaden trabajo de gobernanza a los programas de cumplimiento existentes. Esto otorga mayor importancia a la evidencia que sea actual y auditable. Los sistemas hospitalarios pueden, por tanto, gestionar simultáneamente los requisitos relacionados con la investigación clínica, la privacidad, las reclamaciones y la tecnología médica. Los registros de auditoría continuos y los registros de evidencias bloqueados están estrechamente alineados con las capacidades de las plataformas de automatización de cumplimiento. Esta alineación convierte a la salud y las ciencias de la vida en un área prominente de demanda futura. La oportunidad depende de plataformas que puedan traducir evidencias técnicas en controles aceptados por los equipos de cumplimiento del sector salud.
Análisis Geográfico
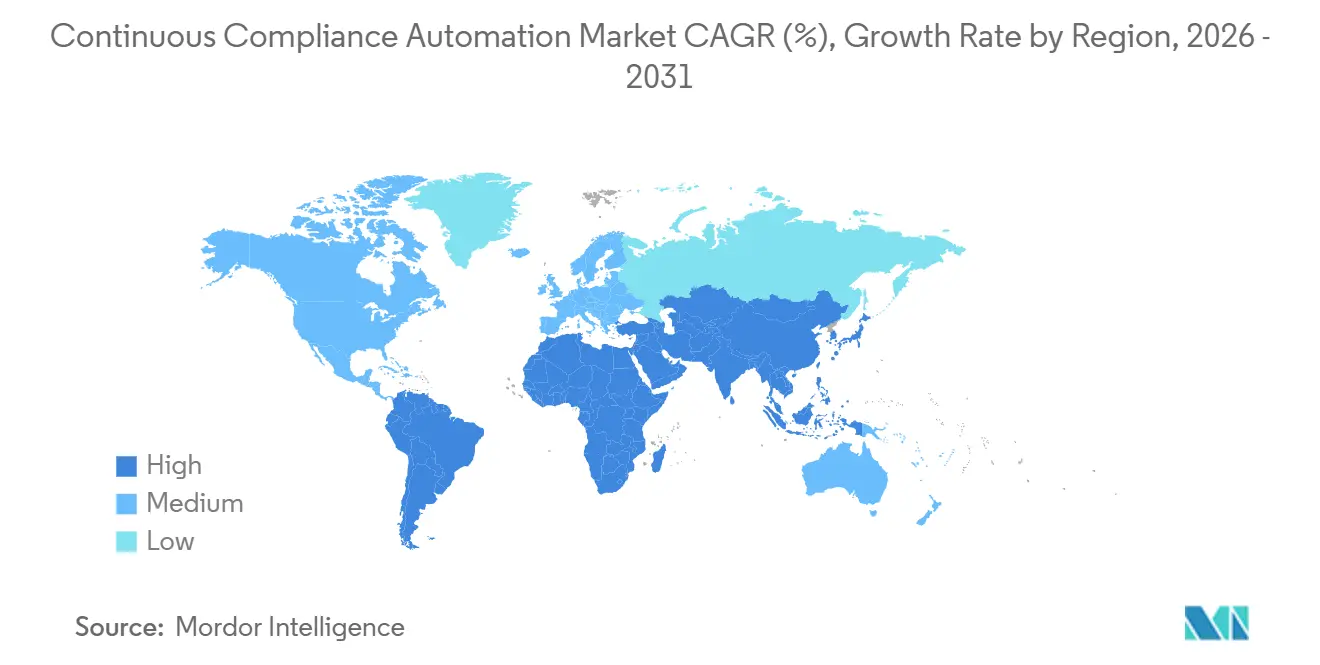
América del Norte representó el 37,49% de la participación del Mercado de Automatización de Cumplimiento Continuo en 2025. La densa aplicación regulatoria y una gran base de empresas de software nativas de la nube respaldaron la posición de liderazgo de la región. Las normas de la SEC exigen que los registrantes divulguen incidentes materiales de ciberseguridad en un plazo de 4 días hábiles, mientras que CMMC 2.0 extiende los requisitos de evaluación de ciberseguridad a toda la cadena de suministro del Departamento de Defensa de los Estados Unidos.[3] Estas obligaciones añaden demanda de evidencias actuales en sectores que anteriormente dependían más de revisiones periódicas. Los Estados Unidos siguieron siendo la principal fuente de ingresos regionales, mientras que Canadá contribuyó a través de requisitos de privacidad en evolución y alineación con las expectativas de garantía de los Estados Unidos.
Europa es la segunda geografía más grande en el Mercado de Automatización de Cumplimiento Continuo. DORA, NIS2, la aplicación del GDPR y la Ley de IA de la UE crean razones superpuestas para que las organizaciones mejoren la forma en que recopilan y conservan evidencias de control. El Reino Unido, Alemania y Francia son los principales mercados nacionales, mientras que América del Sur y África siguen siendo áreas de demanda en etapa temprana. El marco de protección de datos de Brasil y los requisitos de privacidad de Sudáfrica están creando una base para programas de cumplimiento empresarial más formales.
Se proyecta que Asia-Pacífico se expandirá a una CAGR del 31,90% hasta 2031. La digitalización de los servicios financieros, una aplicación más estricta y el crecimiento del fintech nativo de la nube respaldan la demanda en India, China, Japón y Singapur. El tamaño del Mercado de Automatización de Cumplimiento Continuo en la región está determinado por requisitos que difieren entre MAS TRM, APRA CPS 234, la guía FSA FISC y las expectativas del RBI. Las plataformas necesitan mapeo de marcos locales e informes específicos de cada jurisdicción, lo que eleva el requisito de ingeniería para los proveedores que ingresan a la región. Los Emiratos Árabes Unidos y Arabia Saudita están extendiendo los mandatos de ciberseguridad a través de marcos nacionales, creando demanda adicional entre los operadores de sectores críticos en Oriente Medio.
Panorama Competitivo
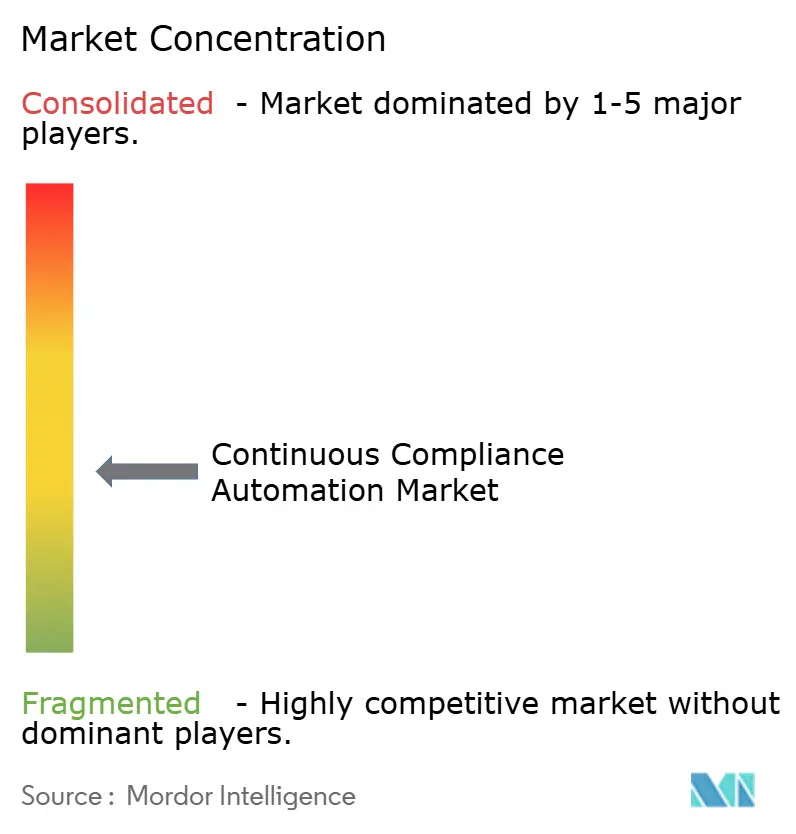
El Mercado de Automatización de Cumplimiento Continuo sigue siendo moderadamente fragmentado. Las plataformas especializadas, incluidas Vanta, Drata, Secureframe y Sprinto, compiten con proveedores de GRC como ServiceNow y OneTrust. Los especialistas enfatizan la cobertura de integración, la evidencia automatizada y el tiempo hasta la certificación, mientras que los proveedores más grandes se apoyan en las relaciones existentes con clientes en identidad, privacidad, riesgo de proveedores y flujos de trabajo empresariales. La amplitud del producto y la profundidad de la integración probablemente influirán más en la elección del proveedor que una única capacidad de marco.
Rapid7 puso a disposición general Cyber GRC en julio de 2026, vinculando los flujos de trabajo de GRC con telemetría de seguridad en tiempo real y socios de garantía para programas que incluyen SOC 2, ISO 27001, HITRUST, CMMC y FedRAMP. Drata lanzó AI Agent Governance en agosto de 2026 para ayudar a las empresas a descubrir, monitorear, gobernar y registrar evidencias para agentes de IA.[4] OneTrust introdujo CORIE en septiembre de 2026 para aplicar políticas empresariales en tiempo real a medida que los agentes de IA operan en todos los sistemas. Estos movimientos desplazan la categoría del cumplimiento de infraestructura hacia la gobernanza de la actividad autónoma de la IA. Los proveedores están añadiendo inventarios de IA, aplicación de políticas y registros a prueba de manipulaciones a las capacidades establecidas de evidencia de control.
El Mercado de Automatización de Cumplimiento Continuo está ejerciendo presión sobre las soluciones puntuales de enfoque estrecho. Las plataformas líderes están combinando la automatización de evidencias con funciones de riesgo de proveedores, privacidad y gobernanza de IA. Secureframe construyó una posición temprana a través de la cobertura de los marcos ISO 42001, NIST AI RMF y Ley de IA de la UE. Los compradores pueden preferir menos plataformas cuando una controla el soporte basado en evidencias para los requisitos de seguridad, privacidad y gobernanza de IA. La competencia hasta 2031 dependerá de si los proveedores pueden combinar una cobertura amplia con evidencias confiables y listas para auditores.
Líderes de la Industria de Automatización de Cumplimiento Continuo
-
Vanta, Inc.
-
Drata, Inc.
-
Secureframe, Inc.
-
Sprinto Technology Private Limited
-
Hyperproof, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Septiembre de 2026: OneTrust presentó la evolución de su plataforma en TrustWeek 2026, introduciendo CORIE, Orquestación Contextual para Razonamiento, Inteligencia y Evidencia, una capa de inteligencia compartida que aplica políticas empresariales en tiempo real a medida que los agentes de IA trabajan en todos los sistemas. CORIE se basa en una década de datos regulatorios acumulados para determinar las acciones permitidas, aplicar decisiones y capturar evidencias a prueba de manipulaciones de lo ocurrido, convirtiendo a OneTrust en la primera plataforma de gobernanza importante en ofrecer aplicación de políticas de agentes de IA en línea a escala.
- Septiembre de 2026: Drata lanzó su producto de Gestión de Riesgos de Terceros como una solución independiente construida en torno a un motor de evaluación agéntico, reemplazando la puntuación estática de proveedores en un momento determinado con decisiones de riesgo continuas y respaldadas por evidencias. Esto marcó la expansión de Drata más allá de su núcleo de automatización de cumplimiento, extendiendo su plataforma, utilizada por más de 8.500 organizaciones en todo el mundo, hacia la gestión independiente de riesgos de proveedores.
- Agosto de 2026: Drata lanzó AI Agent Governance en disponibilidad limitada, permitiendo a las empresas descubrir, monitorear, gobernar y producir trazabilidad a prueba de manipulaciones para los agentes de IA que operan dentro de sus organizaciones. El producto se lanzó con integración de Anthropic y proporciona visibilidad inmediata del inventario, junto con registros de evidencias listos para la junta directiva y para auditores en minutos tras la conexión.
- Julio de 2026: Rapid7 anunció la disponibilidad general de Rapid7 Cyber GRC, convirtiéndose en la primera plataforma importante de operaciones de seguridad en conectar flujos de trabajo de GRC en tiempo real con datos de telemetría de seguridad. La versión se integra con socios de garantía, incluidos HITRUST, Insight Assurance y 360 Advanced, para programas de certificación en SOC 2, ISO 27001, HITRUST, CMMC y FedRAMP.
Alcance del Informe Global del Mercado de Automatización de Cumplimiento Continuo
El Mercado de Automatización de Cumplimiento Continuo comprende soluciones de software y servicios asociados que permiten a las organizaciones monitorear, evaluar, gestionar y mantener continuamente el cumplimiento de estándares regulatorios, de ciberseguridad, privacidad, gestión de riesgos y específicos de la industria, a través de controles automatizados, recopilación de evidencias, gestión de políticas, monitoreo de riesgos y procesos de preparación para auditorías. Estas plataformas ayudan a las organizaciones a automatizar los flujos de trabajo de cumplimiento en marcos como ISO 27001, SOC 2, PCI DSS, HIPAA, GDPR, NIST y otros requisitos regulatorios, al tiempo que proporcionan visibilidad en tiempo real sobre la postura de cumplimiento y la efectividad de los controles.
El Informe del Mercado de Automatización de Cumplimiento Continuo está segmentado por Componente (Software y Servicios), Implementación (Nube, Local e Híbrida), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], TI y Telecomunicaciones, Salud y Ciencias de la Vida, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos, Aeroespacial y Defensa, y Otras Industrias de Usuario Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Nube |
| Local |
| Híbrida |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| TI y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Aeroespacial y Defensa |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Singapur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | |
| Turquía | |
| Israel | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Egipto | |
| Resto de África |
| Por Componente | Software | |
| Servicios | ||
| Por Implementación | Nube | |
| Local | ||
| Híbrida | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| TI y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Aeroespacial y Defensa | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Singapur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | ||
| Turquía | ||
| Israel | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del Mercado de Automatización de Cumplimiento Continuo?
El mercado fue valorado en 0,62 mil millones de USD en 2025 y se estima en 0,80 mil millones de USD en 2026. Se prevé que alcance los 3,10 mil millones de USD en 2031 a una CAGR del 31,20%.
¿Qué está impulsando la demanda de automatización de cumplimiento continuo?
Los requisitos superpuestos como DORA, PCI DSS v4.0, las normas de divulgación de ciberseguridad y las solicitudes de garantía de clientes están impulsando la demanda de recopilación continua de evidencias y monitoreo de controles.
¿Qué componente lideró los ingresos en 2025?
El software lideró con una participación del 68,29% en 2025 porque proporciona conectores de integración, bibliotecas de controles, pruebas automatizadas y capacidades de panel.
¿Qué modelo de implementación está creciendo más rápido?
Se proyecta que la implementación híbrida crecerá a una CAGR del 32,28% hasta 2031, ya que las organizaciones reguladas operan en entornos de nube, locales y heredados.
¿Qué sector de usuario final ofrece el crecimiento futuro más rápido?
Se proyecta que la salud y las ciencias de la vida crecerán a una CAGR del 31,66% hasta 2031, a medida que convergen los requisitos de gobernanza de IA, tecnología clínica, privacidad y registros de auditoría.
¿Qué región se espera que crezca más rápido?
Se proyecta que Asia-Pacífico crecerá a una CAGR del 31,90% hasta 2031, respaldada por la digitalización de los servicios financieros, la adopción de la nube y los requisitos regulatorios específicos de cada país.