
継続的コンプライアンス自動化市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
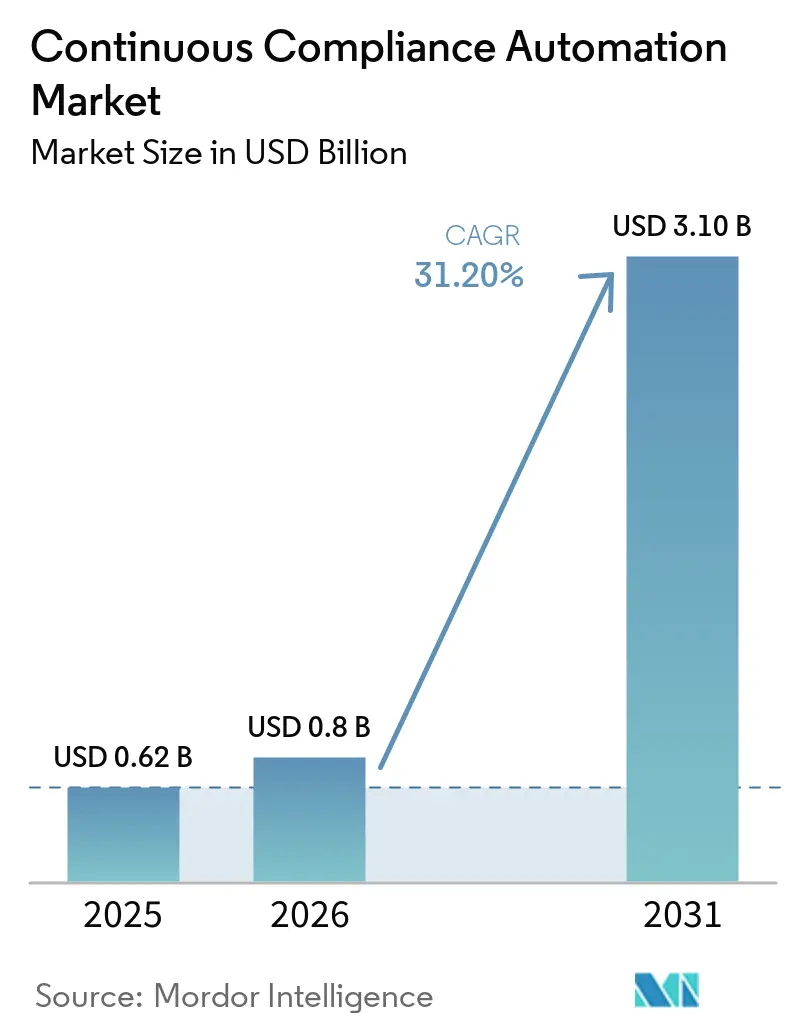
| 市場規模 (2026) | 0.8 十億米ドル |
| 市場規模 (2031) | 3.10 十億米ドル |
| 成長率 (2026 - 2031) | 31.20 % |
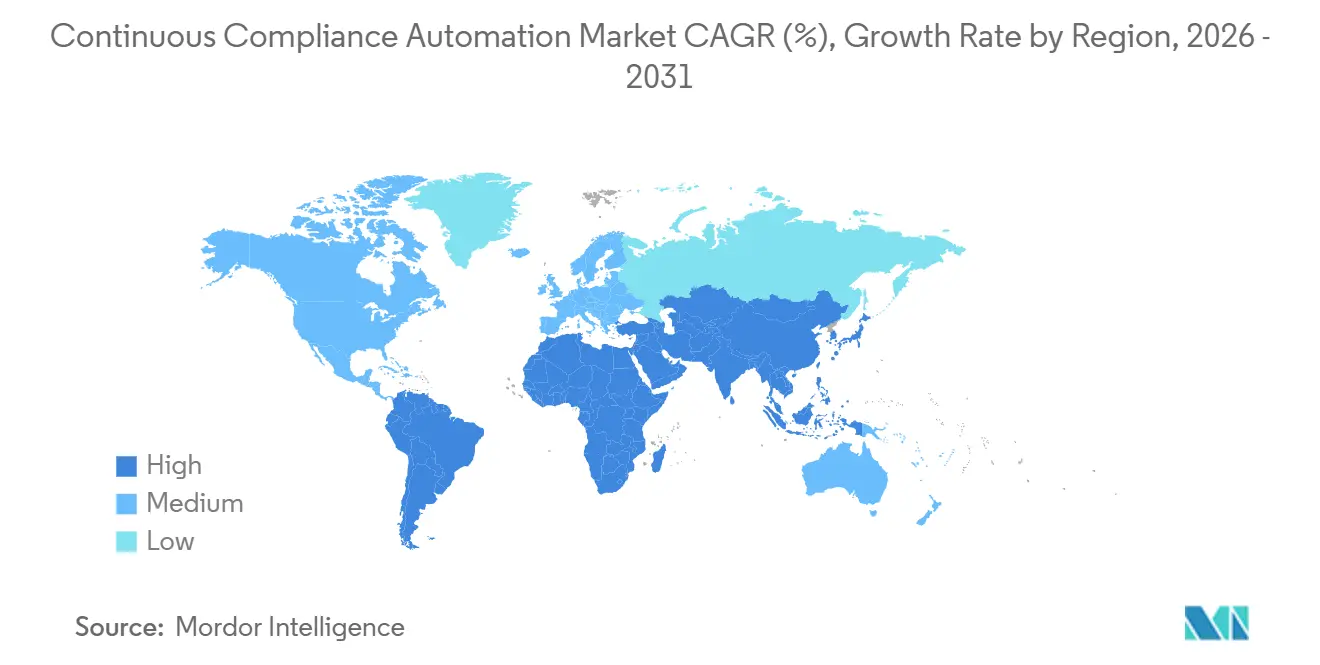
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
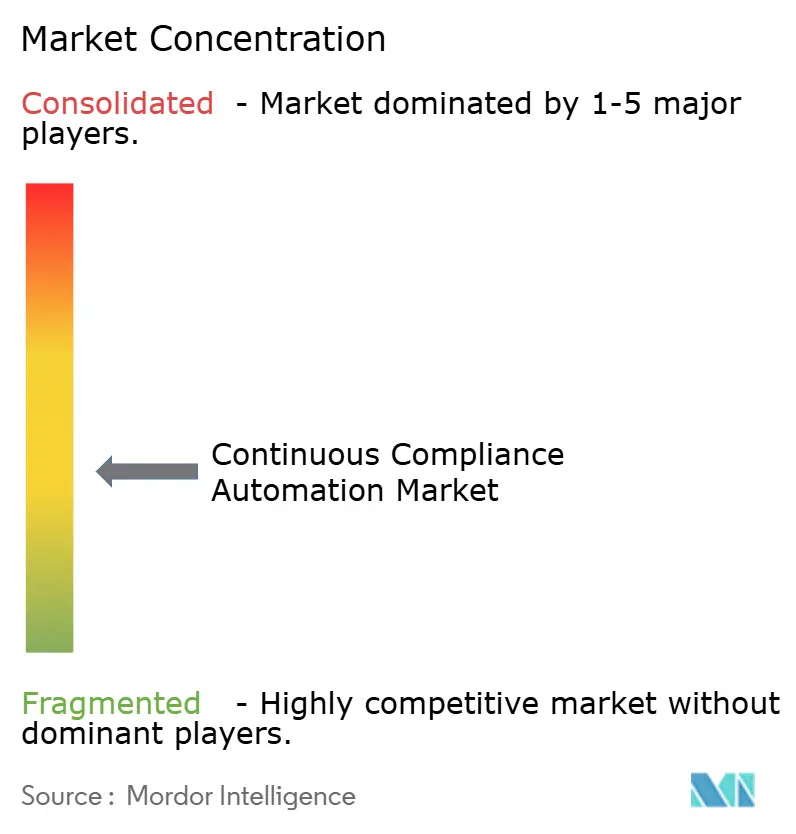
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる継続的コンプライアンス自動化市場分析
継続的コンプライアンス自動化市場の規模は2025年に0.62 ビリオン 米ドルと評価され、2026年の0.80 ビリオン 米ドルから2031年には3.10 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは31.20%です。継続的コンプライアンス自動化市場は、規制要件が複数の法域にまたがって重複するにつれ、定期的な監査準備から継続的なテストおよびエビデンス収集へと移行しています。DORA、PCI DSS v4.0、SECのサイバーセキュリティ開示規則、およびクラウド利用の拡大により、多くの規制対象組織にとって年次コンプライアンスレビューは不十分となっています。購買者はSOC 2、ISO 27001、HIPAA、CMMC、およびFedRAMPの要件に同一のコントロールエビデンスをマッピングできる単一プラットフォームをますます求めています。このカテゴリーはAIガバナンスにも拡大しており、組織はAIインベントリ、モデルガバナンス、およびセキュリティコントロールの監査可能な記録を必要としています。確立されたGRCプロバイダーとAIネイティブの専門企業は、インテグレーションカバレッジ、エビデンス収集の速度、およびクラウド・オンプレミス・レガシー環境が混在する環境をサポートする能力をめぐって競争しています。
主要レポートのポイント
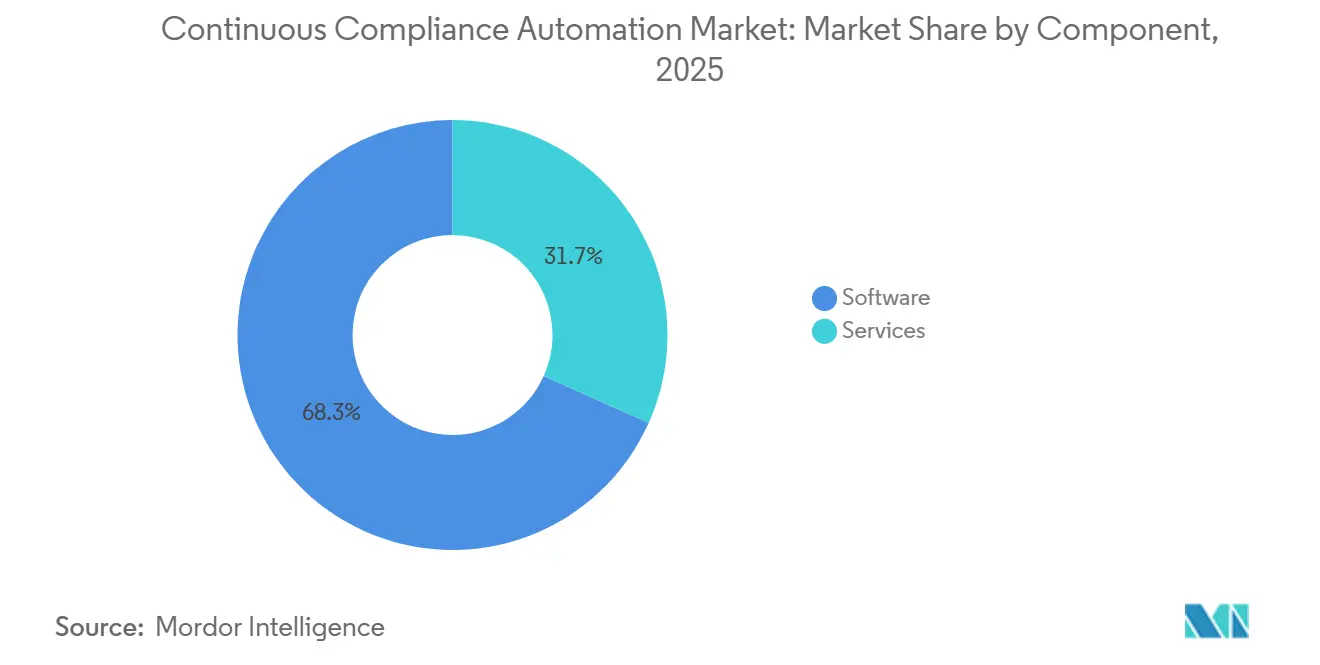
- コンポーネント別では、ソフトウェアが2025年の継続的コンプライアンス自動化市場シェアの68.29%を占め、サービスは2031年にかけてCAGR 32.56%で拡大する見込みです。
- 展開形態別では、クラウドが2025年の継続的コンプライアンス自動化市場収益の52.41%を占め、ハイブリッド展開は2031年にかけてCAGR 32.28%で拡大する見込みです。
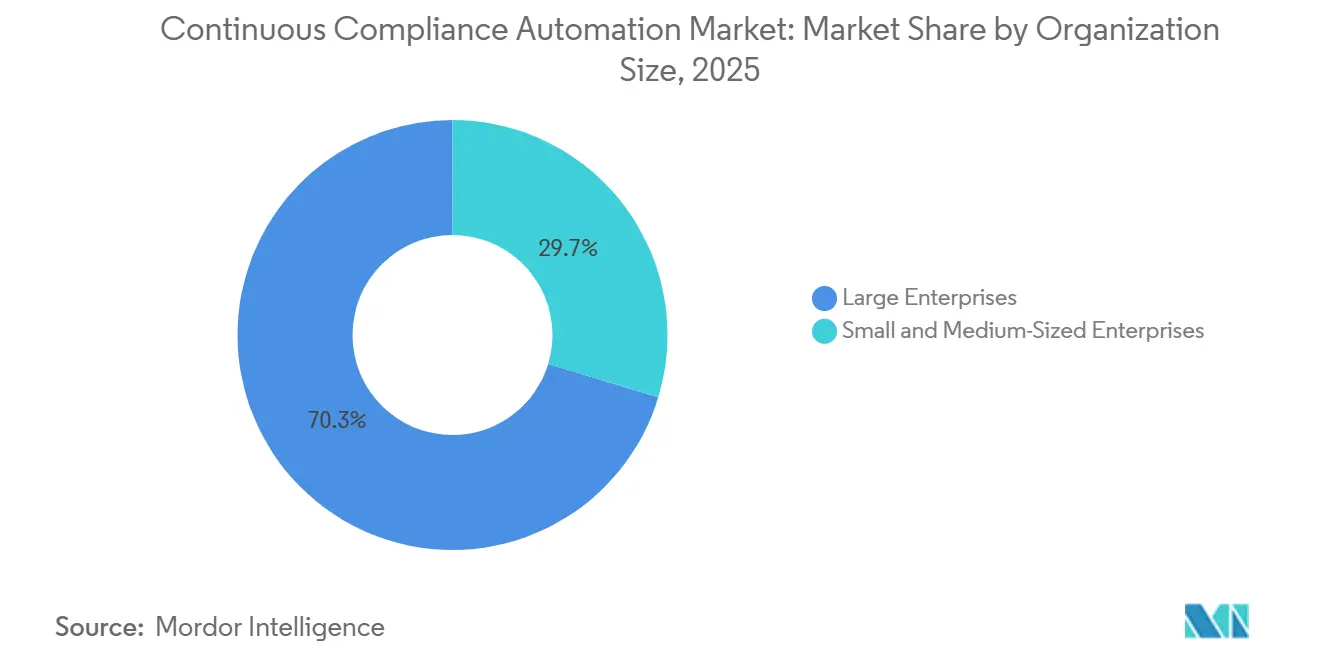
- 組織規模別では、大企業が2025年の継続的コンプライアンス自動化市場収益の70.32%を占め、中小企業は2031年にかけてCAGR 32.89%で拡大する見込みです。
- エンドユーザー産業別では、BFSIが2025年の継続的コンプライアンス自動化市場収益の32.12%を占め、ヘルスケアおよびライフサイエンスは2031年にかけてCAGR 31.66%で拡大する見込みです。
- 地域別では、北米が2025年の継続的コンプライアンス自動化市場収益の37.49%を占め、アジア太平洋地域は2031年にかけてCAGR 31.90%で拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバル継続的コンプライアンス自動化市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | CAGR予測への影響(概算%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| マルチフレームワーク規制の複雑性の高まり | +8.5% | グローバル | 短期(2年以内) |
| ポイントインタイム監査から継続的コンプライアンス モニタリングへの移行 | +7.2% | グローバル | 中期(2~4年) |
| クラウドおよび分散型テクノロジー環境の拡大 | +5.6% | グローバル(アジア太平洋および北米が中核) | 中期(2~4年) |
| 常時稼働コンプライアンス保証の実証に対する需要の増大 | +4.2% | 北米およびヨーロッパ | 中期(2~4年) |
| AI固有のコンプライアンス義務の拡大 | +3.4% | ヨーロッパおよび北米(アジア太平洋への波及あり) | 短期(2年以内) |
| 顧客およびサプライチェーンの保証要件の高まり | +2.6% | グローバル | 中期(2~4年) |
| 情報源: Mordor Intelligence | |||
マルチフレームワーク規制の複雑性の高まり
継続的コンプライアンス自動化市場は、多くの社内コンプライアンスチームが対応しきれないほど速いペースで到来する義務によって支えられています。世界経済フォーラムは、調査対象のCISOの76%が規制の断片化によってコンプライアンス維持能力が大きく影響を受けていると回答したと報告しています。DORAは2025年1月17日からEUの金融機関に適用されており、ICTリスク管理のいくつかの領域にわたって文書化・テスト可能なデジタル業務レジリエンスを要求しています。PCI DSS v4.0は要件を拡大し、2025年3月に47の新要件を有効化しました。これには要件11.6.1に基づく継続的な検出の期待も含まれています。単一の組織が複数のフレームワークを同時に満たさなればならない場合、これらの変更により手動によるエビデンス収集はより困難になります。単一のコントロールを複数のマッピングに再利用できるプラットフォームは、金融サービスおよびヘルスケアにおける重複文書を削減できます。
ポイントインタイム監査から継続的コンプライアンスモニタリングへの移行
継続的コンプライアンス自動化市場は、単一時点でのみコンプライアンスを実証する監査プログラムを組織が見直すにつれて恩恵を受けています。クラウド環境における設定変更は監査終了直後に発生する可能性があり、評価期間の間に重大なギャップが生じます。Qualysは2026年9月に、継続的モニタリングを使用する組織は監査準備時間を60~80%削減でき、定期的な評価手法を使用する組織と比較して監査指摘事項が45%少ないと報告しました。SOC 2 Type II、ISO 27001、およびPCI DSSのプログラムは、評価期間全体を通じて収集されたエビデンスをますます重視しています。継続的なエビデンスは、集中的な監査前作業を定期的な業務プロセスへと変えます。このアプローチは、顧客や監査人からの要求時にエビデンスが利用可能であるため、コンプライアンスリーダーと業務チームの双方にとって魅力的です。
クラウドおよび分散型テクノロジー環境の拡大
継続的コンプライアンス自動化市場は、企業が規制対象ワークロードをパブリッククラウド、プライベートインフラ、およびレガシーシステムに分散させるにつれて拡大しています。クラウドプロバイダー間でのコントロール適用の不一致はポリシードリフトを生じさせ、一貫したセキュリティポスチャーの実証を困難にします。AWSはマルチクラウド環境全体でセキュリティオペレーションを統合するためにSecurity Hubを拡張しました。Datadogは2026年にAPRA CPS 234、MAS TRM、英国サイバーエッセンシャルズ、EUサイバーレジリエンス法、およびオーストラリアエッセンシャルエイトを含むフレームワークのサポートを追加しました。この移行は、単一のポリシーレイヤーを通じてAWS、Azure、Google Cloud、およびOracle Cloud Infrastructureを接続できるプラットフォームに有利に働きます。また、本番リリース前にデプロイメントパイプラインでコントロールを検証するコンプライアンスアズコードの実践もサポートします。
常時稼働コンプライアンス保証の実証に対する需要の増大
継続的コンプライアンス自動化市場は、技術評価の前にサプライヤーのセキュリティポスチャーをますます審査する顧客調達プロセスによっても支えられています。セキュリティアンケート、トラストセンター、および認証は、見込み購買者がベンダーの準備状況を評価する方法に影響を与えるようになっています。明確で最新のコンプライアンスエビデンスを持つサプライヤーは、静的な文書に依存するサプライヤーよりも効率的にそれらのレビューに対応できます。自動化されたトラストセンター情報は、静的な文書に依存するのではなく、接続されたシステムからの最新エビデンスを活用できます。これにより、プラットフォームは保証オペレーションと商業チームの双方に価値をもたらします。大規模な専任コンプライアンスチームを持たずに認証の期待に直面する小規模サプライヤーにとって特に有用です。
制約要因の影響分析*
| 制約要因 | CAGR予測への影響(概算%) | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| レガシーシステムの統合と総所有コス | -3.2% | グローバル | 長期(4年以上) |
| 規制タクソノミーとコントロール解釈の断片化 | -2.0% | グローバル | 中期(2~4年) |
| AI生成エビデンスの検証と説明責任に関する不確実性 | -1.4% | ヨーロッパおよび北米(アジア太平洋への波及あり) | 短期(2年以内) |
| 非API、OT、およびエアギャップ環境のブラインドスポット | -0.8% | 産業セクター、中東およびアフリカ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシーシステムの統合と総所有コスト
レガシーシステムの統合は、継続的コンプライアンス自動化市場における構造的な制約として残っています。金融機関や産業組織は、最新のアプリケーションプログラミングインターフェースを持たないメインフレーム、エンタープライズリソースプランニングシステム、または運用技術に依存していることが多いです。DORAは規制対象の金融機関にICTリスクの文書化と管理を要求しており、これにより文書化が不十分なレガシー環境がコンプライアンス上の負債として露呈する可能性があります。[1] 関連するコネクタを持たないプラットフォームは不完全なエビデンスを生成する可能性があり、自動テストの価値が制限されます。カスタム作業により実装期間が数日から数ヶ月に延び、総所有コストが増加する可能性があります。この制約は、コンプライアンスエンジニアリングリソースが限られた中堅規制対象組織にとって最も重大です。
規制タクソノミーとコントロール解釈の断片化
規制タクソノミーの断片化は、継続的コンプライアンス自動化市場の成長を妨げる可能性があります。ISO/IEC 27001、NIST CSF 2.0、およびSOC 2はそれぞれ、別々のコントロール構造を通じてアクセス管理、暗号化、およびインシデント対応に対処できます。AspisAIフレームワークに関する2026年の学術論文では、複数の標準を機械解釈可能なコントロールモデルに変換するには複雑なクロス標準マッピングが必要であることが明らかになりました。組織が既存のプログラムに2番目または3番目のフレームワークを追加すると、この作業は増加します。自動化が信頼できるものになる前に、チームはエビデンステンプレートを改訂し、各マッピングを監査人の期待に合わせる必要があるかもしれません。その結果生じる遅延は、購買者が期待するコンプライアンス達成までの短期的なスピードの利点を低下させる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアインフラがリードし、サービスがギャップを縮小
ソフトウェアは2025年のカテゴリー収益の68.29%を占めました。インフラデータを監査対応エビデンスに変換するコネクタ、コントロールライブラリ、およびフレームワークマッピングを提供します。これらの機能は定期的なコンサルティングだけでは複製が困難です。ソフトウェアプラットフォームはエビデンスを自動的に収集し、コントロールをテストし、統合ダッシュボードに結果を表示できます。Vantaは2026年にコントロールフレームワークを導入しました。これは複数のフレームワーク間でエビデンスをマッピングする共通コントロールレイヤーです。このモデル、別々のエビデンスセットが必要とする繰り返しの文書化を削減できます。また、購買者が単一の運用環境内で複数の標準にわたるコンプライアンスを管理するのに役立ちます。これらの機能が、プラットフォーム投資がソフトウェアに集中し続けた理由を説明しています。
サービスは2031年にかけてCAGR 32.56%で拡大する見込みです。継続的コンプライアンス自動化市場のサービス部分は、監査準備、実装、およびマネージドコンプライアンスオペレーションをサポートします。サービスとしての継続的モニタリングは、中堅市場の購買者にとっての初期リソース障壁を取り除くことができます。プロバイダーはサブスクリプション契約のもとで定期的なコントロールテストとエビデンス管理を担うことができます。自動収集が増加するにつれ、サービスチームは規制変更の解釈と監査人関係の管理へとシフトしています。ISO/IEC 27001:2022改訂版には93のAnnex Aコントロールが含まれており、新しいコントロールマッピングを必要とする可能性のあるクラウドセキュリティおよび脅威インテリジェンスコントロールも含まれています。この作業は、エビデンス収集がより自動化された場合でも、専門サービスの役割を維持します。したがって、2つのコンポーネントは互換性があるのではなく、補完的な関係にあります。
展開形態別:クラウドがカテゴリーを支え、ハイブリッドがエンタープライズアーキテクチャを再形成
クラウド展開は2025年の収益の52.41%を占めました。クラウドベースのプラットフォームは、読み取り専用接続を通じてインフラテレメトリを収集できるため、現代のエンタープライズ環境に適合しています。クラウド展開における継続的コンプライアンス自動化市場規模は、AWS、Azure、およびGoogle Cloud環境からの継続的なエビデンスに対する需要を反映しています。このアプローチは手動収集作業を削減し、より頻繁なコントロール検証をサポートできます。クラウドネイティブアプリケーションと分散エンジニアリングチームを持つ組織に特に適しています。プラットフォームはまた、オンサイトでのソフトウェア展開なしに規制コンテンツとコントロールライブラリを更新するためにクラウド配信を使用します。これらの機能により、クラウド展開はカテゴリー需要の中心であり続けます。ただし、データレジデンシーおよびエアギャップ要件により、他のモデルからの完全な移行は制限されます。
ハイブリッド展開は2031年にかけてCAGR 32.28%で拡大する見込みです。多くの規制対象組織はコアシステムをオンプレミスに維持しながら、パブリッククラウド環境で新しいアプリケーションを構築しています。継続的コンプライアンス自動化市場は、完全なエビデンス記録を提供するために両方の環境をサポートする必要があります。これはBFSI、ヘルスケア、および防衛において重要であり、レガシーワークロードが引き続き不可欠である場合があります。シンガポールのシンガポール金融管理局(MAS)テクノロジーリスク管理(TRM)ガイドラインおよびオーストラリアのAPRA CPS 234は、管轄区域固有のエビデンス保存とコントロールをサポートできるプラットフォームへの需要を強化しています。[2] オンプレミス展開は、エアギャップ政府システムおよび厳格なデータレジデンシーニーズに対して引き続き関連性があります。したがって、ハイブリッド機能は二次的な機能ではなく、実際の選定要件となる可能性があります。すべての環境をカバーできないベンダーは、監査人が特定できるエビデンスのギャップを残すリスクがあります。
組織規模別:大企業が需要を定義し、中小企業が加速
大企業は2025年のカテゴリー収益の70.32%を占めました。その規模により、財務報告、プライバシー、サイバーセキュリティ、およびサードパーティリスクにわたる複数の要件にさらされています。大手金融機関はバーゼルIII、DORA、SOX、GDPR、およびESG開示要件を同時に管理する必要があるかもしれません。すべての義務に対して別々のツールを使用すると、重複したエビデンス要求と調整の負担が生じる可能性があります。集中型プラットフォームは共通のエビデンスベースを維持し、マッピングされたフレームワーク全体に更新を伝播できます。これは単なる報告の好みではなく、大規模組織にとっての業務上の問題に対処します。既存のIT、アイデンティティ、およびベンダーリスクの関係も、エンタープライズプラットフォームの採用を容易にします。これらの条件により、大企業が主要な収益基盤であり続けました。
中小企業は2031年にかけてCAGR 32.89%で拡大する見込みです。エンタープライズ購買者は、調達およびベンダーオンボーディング時にサプライヤーにコンプライアンス認証の提示をますます求めています。OECDは2026年に、調査対象の中小企業におけるAI採用が増加しており、効率性が持続的なスキルギャップとともに主要な動機であると報告しました。クラウドベースのモジュール型ソフトウェアとサブスクリプション価格設定により、正式なコンプライアンスプログラムが中小企業にとってよりアクセスしやすくなります。これにより、初期認証時に専任の社内コンプライアンス人員の必要性を削減できます。中小企業はスキル、フレームワーク解釈、および顧客固有のアンケートに関して引き続き支援を必要としています。自動化されたエビデンス収集と実践的な実装サポートを組み合わせるベンダーはこれらのニーズに対応できます。したがって、このセグメントの拡大は、大規模顧客が設定するサプライチェーン保証要件と密接に関連しています。
エンドユーザー産業別:BFSIが需要を支え、ヘルスケアがコンプライアンスアーキテクチャを変革
BFSIは2025年のカテゴリー収益の32.12%を占めました。金融機関は、業務レジリエンス、プライバシー、マネーロンダリング防止、および決済セキュリティ要件の密な集合に直面しています。DORAは金融機関にサードパーティの依存関係やレジリエンステストを含むICTリスクの管理を要求しています。銀行や保険会社はまた、AML、KYC、MiCA、NIS2、GDPR、およびPCI DSSに関連する義務も管理しています。統合プラットフォームは、個々の証明の厳密さを低下させることなくコントロールエビデンスを再利用できます。これは、コンプライアンスチームが多くの社内外の保証要求に対応しなければならない場合に価値があります。ITおよび通信、製造、小売および電子商取引、エネルギーおよびユーティリティ、ならびに航空宇宙および防衛もセクター固有のコントロールを必要としています。NIS2およびCMMC 2.0は、重要インフラおよび防衛サプライチェーン全体にそのような要件を拡大しています。
ヘルスケアおよびライフサイエンスは2031年にかけてCAGR 31.66%で拡大する見込みです。継続的コンプライアンス自動化市場は、従来のデータおよび品質コントロールがAIガバナンスニーズと融合しているため、このセグメントに関連しています。AI対応の臨床・診断システムは、既存のコンプライアンスプログラムにガバナンス作業を追加します。これらは、最新かつ監査可能なエビデンスの重要性を高めます。したがって、病院システムは臨床研究、プライバシー、請求、および医療技術に関連する要件を同時に管理できます。継続的な監査証跡とロックされたエビデンス記録は、コンプライアンス自動化プラットフォームの機能と密接に一致しています。この一致により、ヘルスケアおよびライフサイエンスは将来の需要の重要な領域となっています。この機会は、技術的なエビデンスをヘルスケアコンプライアンスチームが受け入れるコントロールに変換できるプラットフォームに依存しています。
地域分析
北米は2025年の継続的コンプライアンス自動化市場シェアの37.49%を占めました。密な規制執行と大規模なクラウドネイティブソフトウェア企業の基盤が、この地域のリーディングポジションを支えました。SECの規則は登録者に対して重大なサイバーセキュリティインシデントを4営業日以内に開示することを要求しており、CMMC 2.0は米国国防総省のサプライチェーン全体にサイバーセキュリティ評価要件を拡大しています。[3] これらの義務は、以前は定期的なレビューに大きく依存していたセクターにおける最新エビデンスへの需要を高めます。米国が地域収益の主要な源泉であり続け、カナダはプライバシー要件の進化と米国の保証期待との整合を通じて貢献しました。
ヨーロッパは継続的コンプライアンス自動化市場において2番目に大きな地域です。DORA、NIS2、GDPRの執行、およびEU AI法は、組織がコントロールのエビデンスを収集・保持する方法を改善する重複した理由を生み出しています。英国、ドイツ、およびフランスが主要な国別市場であり、南米およびアフリカは初期段階の需要地域にとどまっています。ブラジルのデータ保護フレームワークと南アフリカのプライバシー要件は、より正式なエンタープライズコンプライアンスプログラムの基盤を形成しています。
アジア太平洋地域は2031年にかけてCAGR 31.90%で拡大する見込みです。金融サービスのデジタル化、より強力な執行、およびクラウドネイティブのfintech成長が、インド、中国、日本、およびシンガポール全体での需要を支えています。この地域における継続的コンプライアンス自動化市場規模は、MAS TRM、APRA CPS 234、FSA FISCガイダンス、およびRBIの期待にわたって異なる要件によって形成されています。プラットフォームはローカルフレームワークマッピングと管轄区域固有のレポーティングを必要とし、地域に参入するベンダーのエンジニアリング要件を高めます。アラブ首長国連邦およびサウジアラビアは国家フレームワークを通じてサイバーセキュリティの義務を拡大しており、中東の重要セクターオペレーターの間で追加的な需要を生み出しています。
競合環境
継続的コンプライアンス自動化市場は依然として中程度に断片化されています。Vanta、Drata、Secureframe、およびSprintoを含む専門プラットフォームが、ServiceNowやOneTrustなどのGRCプロバイダーと競合しています。専門企業はインテグレーションカバレッジ、自動化されたエビデンス、および認証までの時間を重視し、大手プロバイダーはアイデンティティ、プライバシー、ベンダーリスク、およびエンタープライズワークフローにおける既存の顧客関係を活用しています。製品の幅広さとインテグレーションの深さが、単一のフレームワーク機能よりもベンダー選択に影響を与える可能性が高いです。
Rapid7は2026年7月にCyber GRCを一般提供開始し、GRCワークフローをライブセキュリティテレメトリおよびSOC 2、ISO 27001、HITRUST、CMMC、FedRAMPを含むプログラムの保証パートナーと連携させました。Drataは2026年8月にAIエージェントガバナンスを立ち上げ、企業がAIエージェントを発見、モニタリング、ガバナンス、およびエビデンス記録できるよう支援しています。[4] OneTrustは2026年9月にCORIEを導入し、AIエージェントがシステム全体で動作する際にエンタープライズポリシーをリアルタイムで適用します。これらの動きにより、カテゴリーはインフラコンプライアンスから自律型AI活動のガバナンスへとシフトしています。ベンダーは確立されたコントロールエビデンス機能にAIインベントリ、ポリシー適用、および改ざん防止ログを追加しています。
継続的コンプライアンス自動化市場は、狭い範囲に特化したポイントソリューションに圧力をかけています。主要プラットフォームはエビデンス自動化とベンダーリスク、プライバシー、およびAIガバナンス機能を組み合わせています。Secureframeは、ISO 42001、NIST AI RMF、およびEU AI Actフレームワークカバレッジを通じて早期のポジションを構築しました。1つのプラットフォームがセキュリティ、プライバシー、およびAIガバナンス要件のエビデンスベースのサポートをコントロールする場合、購買者はより少ないプラットフォームを好む可能性があります。2031年までの競争は、プロバイダーが広範なカバレッジと信頼できる監査対応エビデンスを組み合わせられるかどうかにかかっています。
継続的コンプライアンス自動化産業のリーダー企業
-
Vanta, Inc.
-
Drata, Inc.
-
Secureframe, Inc.
-
Sprinto Technology Private Limited
-
Hyperproof, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の業界動向
- 2026年9月:OneTrustはTrustWeek 2026においてプラットフォームの進化を発表し、CORIE(コンテキスト対応オーケストレーション・推論・インテリジェンス・エビデンス)を導入しました。これはAIエージェントがシステム全体で動作する際にエンタープライズポリシーをリアルタイムで適用する共有インテリジェンスレイヤーです。CORIEは10年間蓄積された規制データを活用して許可されたアクションを決定し、決定を適用し、発生した事象の改ざん防止エビデンスを記録します。これによりOneTrustは、大規模なインラインAIエージェントポリシー適用を提供する最初の主要ガバナンスプラットフォームとなりました。
- 2026年9月:Drataはサードパーティリスク管理製品を独立したソリューションとして立ち上げました。これはエージェント型評価エンジンを中心に構築されており、静的なポイントインタイムのベンダースコアリングを継続的なエビデンスに基づくリスク判断に置き換えます。これはDrataがコンプライアンス自動化のコアを超えて拡大し、世界8,500以上の組織が使用するプラットフォームをスタンドアロンのベンダーリスク管理に拡張したことを示しています。
- 2026年8月:Drataは限定提供でAIエージェントガバナンスを立ち上げ、企業が組織内で動作するAIエージェントを発見、モニタリング、ガバナンス、および改ざん防止トレーサビリティの生成を可能にしました。この製品はAnthropicとの統合とともに出荷され、接続から数分以内に即時のインベントリ可視性と取締役会・監査人対応のエビデンスログを提供します。
- 2026年7月:Rapid7はRapid7 Cyber GRCの一般提供開始を発表し、ライブGRCワークフローをセキュリティテレメトリデータと接続する最初の主要セキュリティオペレーションプラットフォームとなりました。このリリースはHITRUST、Insight Assurance、および360 Advancedを含む保証パートナーと統合し、SOC 2、ISO 27001、HITRUST、CMMC、およびFedRAMPにわたる認証プログラムをサポートします。
グローバル継続的コンプライアンス自動化市場レポートの範囲
継続的コンプライアンス自動化市場は、自動化されたコントロール、エビデンス収集、ポリシー管理、リスクモニタリング、および監査準備プロセスを通じて、組織が規制、サイバーセキュリティ、プライバシー、リスク管理、および業界固有の標準へのコンプライアンスを継続的にモニタリング、評価、管理、および維持できるようにするソフトウェアソリューションおよび関連サービスで構成されています。これらのプラットフォームは、ISO 27001、SOC 2、PCI DSS、HIPAA、GDPR、NIST、およびその他の規制要件などのフレームワーク全体でコンプライアンスワークフローを自動化しながら、コンプライアンスポスチャーとコントロールの有効性をリアルタイムで可視化するのに役立ちます。
継続的コンプライアンス自動化市場レポートは、コンポーネント(ソフトウェア、およびサービス)、展開形態(クラウド、オンプレミス、およびハイブリッド)、組織規模(大企業、および中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、ITおよび通信、ヘルスケアおよびライフサイエンス、産業製造、小売および電子商取引、エネルギーおよびユーティリティ、航空宇宙および防衛、その他のエンドユーザー産業)、および地域(北米、南米、ヨーロッパ、アジア太平洋、中東、およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソフトウェア |
| サービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 産業製造 |
| 小売および電子商取引 |
| エネルギーおよびユーティリティ |
| 航空宇宙および防衛 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| シンガポール | |
| その他のアジア太平洋 | |
| 中東 | アラブ首長国連邦 |
| サウジアラビア | |
| トルコ | |
| イスラエル | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| エジプト | |
| その他のアフリカ |
| コンポーネント別 | ソフトウェア | |
| サービス | ||
| 展開形態別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 産業製造 | ||
| 小売および電子商取引 | ||
| エネルギーおよびユーティリティ | ||
| 航空宇宙および防衛 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| シンガポール | ||
| その他のアジア太平洋 | ||
| 中東 | アラブ首長国連邦 | |
| サウジアラビア | ||
| トルコ | ||
| イスラエル | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| エジプト | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
継続的コンプライアンス自動化市場の規模はどのくらいですか?
市場は2025年に0.62 ビリオン 米ドルと評価され、2026年には0.80 ビリオン 米ドルと推定されています。2031年までにCAGR 31.20%で3.10 ビリオン 米ドルに達すると予測されています。
継続的コンプライアンス自動化の需要を牽引しているものは何ですか?
DORA、PCI DSS v4.0、サイバーセキュリティ開示規則、および顧客保証要求などの重複する要件が、継続的なエビデンス収集とコントロールモニタリングへの需要を牽しています。
2025年の収益をリードしたコンポーネントはどれですか?
ソフトウェアは2025年に68.29%のシェアでリードしました。インテグレーションコネクタ、コントロールライブラリ、自動テスト、およびダッシュボード機能を提供するためです。
最も急速に成長している展開モデルはどれですか?
ハイブリッド展開は、規制対象組織がクラウド、オンプレミス、およびレガシー環境にわたって運用するため、2031年にかけてCAGR 32.28%で成長する見込みです。
最も急速な将来成長を提供するエンドユーザーセクターはどれですか?
ヘルスケアおよびライフサイエンスは、AIガバナンス、臨床技術、プライバシー、および監査証跡要件が収束するため、2031年にかけてCAGR 31.66%で成長する見込みです。
最も急速に成長すると予想される地域はどこですか?
アジア太平洋地域は、金融サービスのデジタル化、クラウド採用、および国別規制要件に支えられ、2031年にかけてCAGR 31.90%で成長する見込みです。