
Marktgröße und Marktanteil für kontinuierliche Compliance-Automatisierung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 0.8 Milliarden US-Dollar |
| Marktgröße (2031) | 3.10 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 31.20 % |
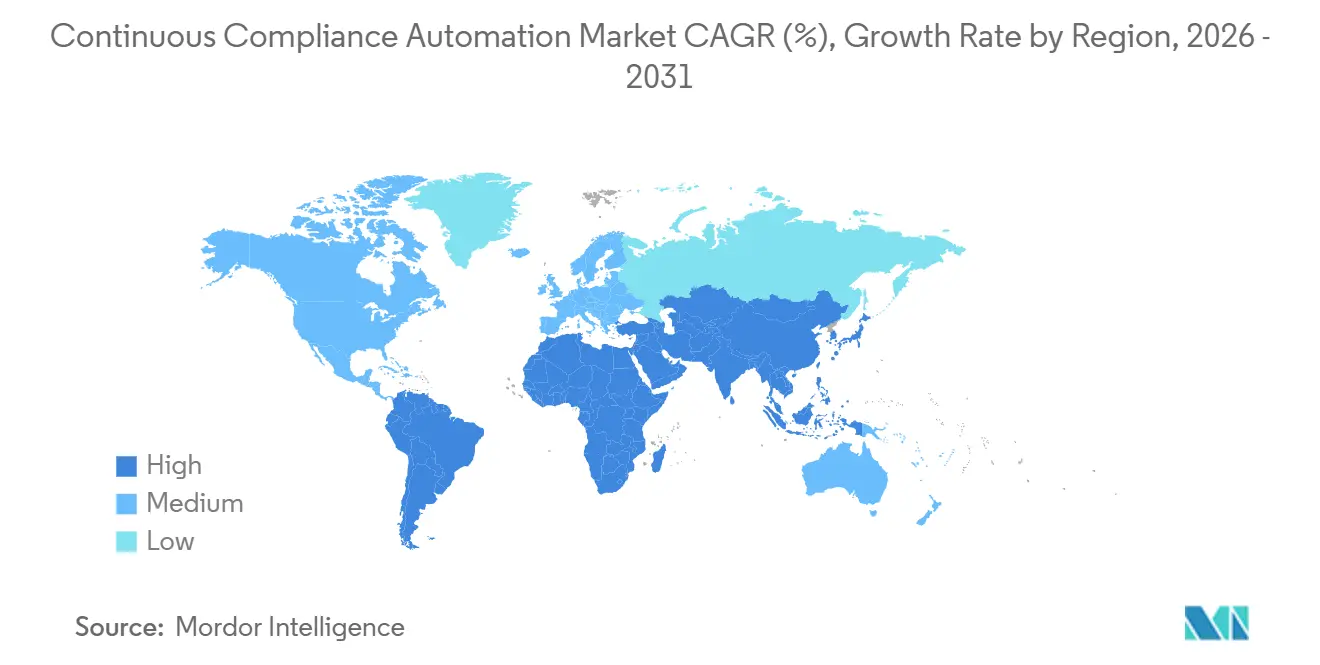
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
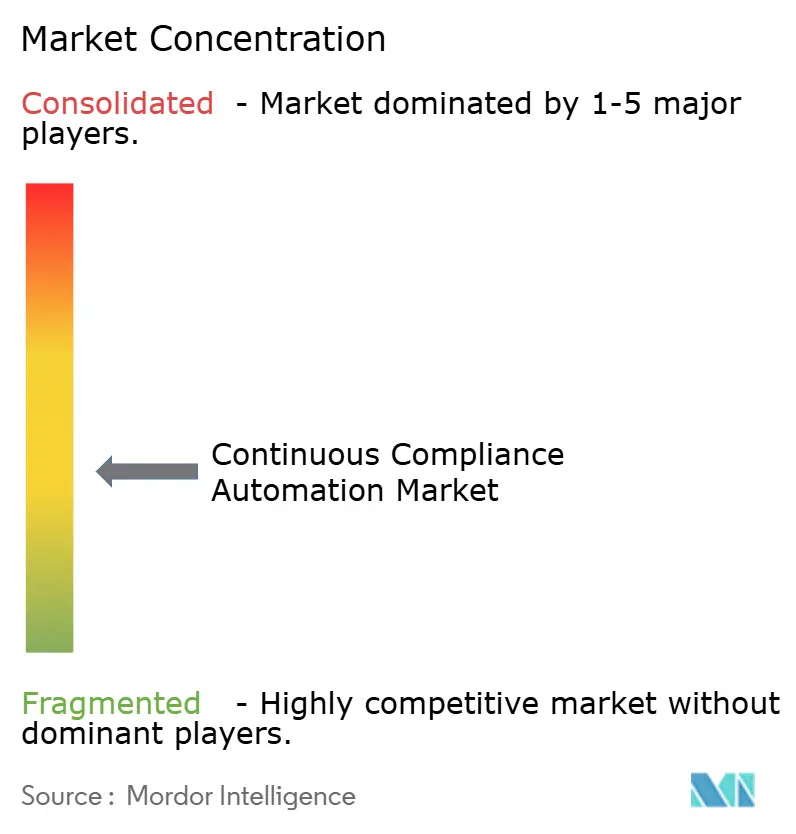
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für kontinuierliche Compliance-Automatisierung von Mordor Intelligence
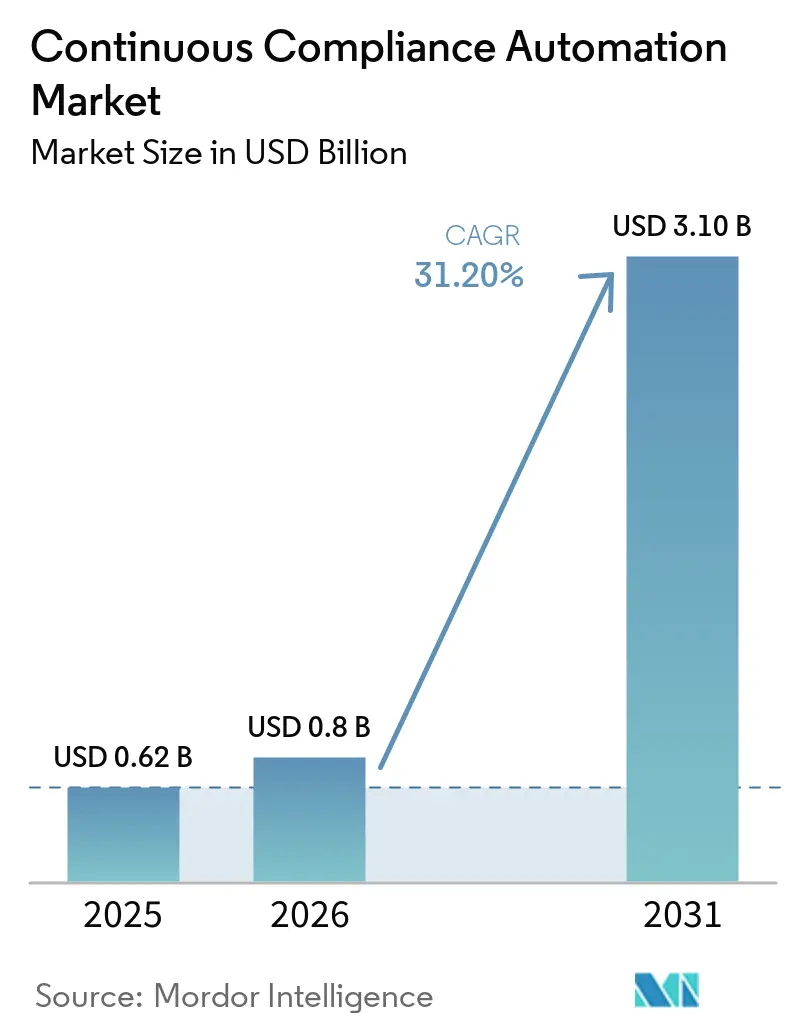
Die Marktgröße für kontinuierliche Compliance-Automatisierung wurde im Jahr 2025 auf 0,62 Milliarden USD geschätzt und wird voraussichtlich von 0,80 Milliarden USD im Jahr 2026 auf 3,10 Milliarden USD bis 2031 wachsen, bei einer CAGR von 31,20 % während des Prognosezeitraums (2026–2031). Der Markt für kontinuierliche Compliance-Automatisierung entwickelt sich von der periodischen Prüfungsvorbereitung hin zu kontinuierlichem Testen und Beweiserhebung, da sich regulatorische Anforderungen über verschiedene Rechtssysteme hinweg überschneiden. DORA, PCI DSS v4.0, SEC-Regeln zur Offenlegung von Cybersicherheitsvorfällen und die zunehmende Cloud-Nutzung haben jährliche Compliance-Überprüfungen für viele regulierte Organisationen unzureichend gemacht. Käufer wünschen sich zunehmend eine einzige Plattform, die dieselben Kontrollnachweise SOC 2, ISO 27001, HIPAA, CMMC und FedRAMP-Anforderungen zuordnen kann. Die Kategorie weitet sich auch auf KI-Governance aus, da Organisationen prüfbare Aufzeichnungen für KI-Inventare, Modell-Governance und Sicherheitskontrollen benötigen. Etablierte GRC-Anbieter und KI-native Spezialisten konkurrieren daher um Integrationsabdeckung, die Geschwindigkeit der Beweiserhebung und die Fähigkeit, gemischte Cloud-, On-Premises- und Legacy-Umgebungen zu unterstützen.
Wichtigste Erkenntnisse des Berichts
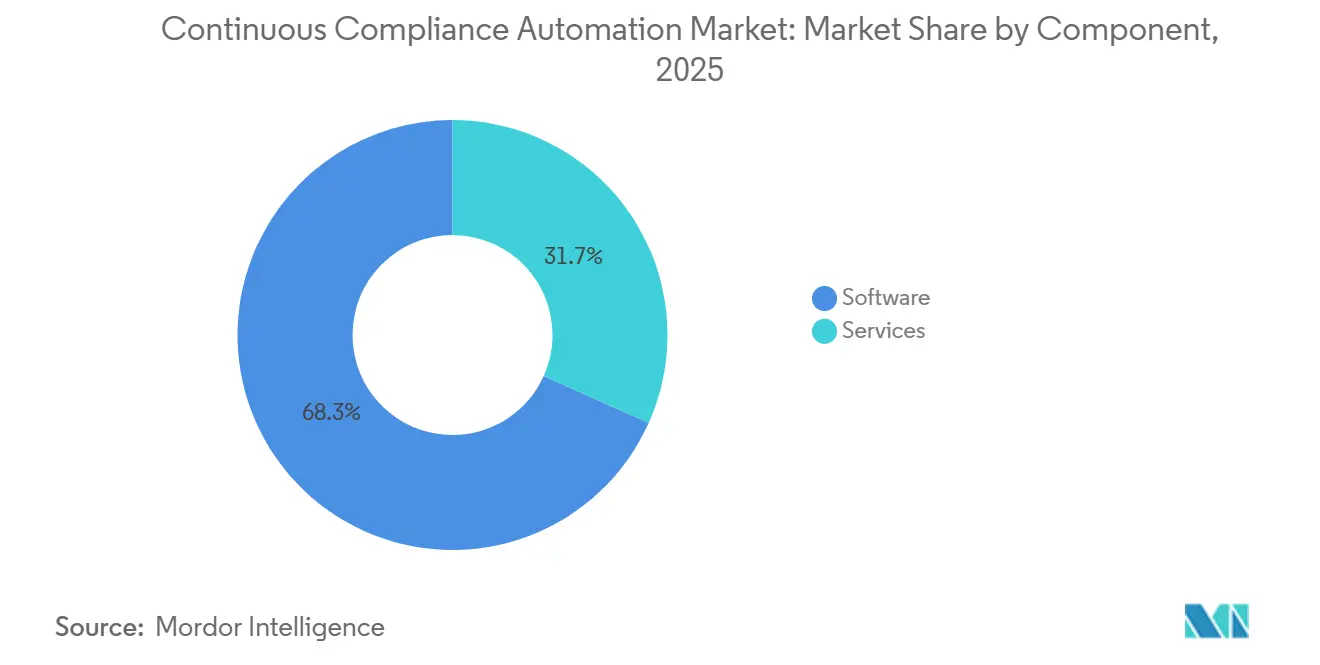
- Nach Komponente hielt Software im Jahr 2025 einen Anteil von 68,29 % am Markt für kontinuierliche Compliance-Automatisierung, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 32,56 % wachsen werden.
- Nach Bereitstellung entfiel im Jahr 2025 ein Anteil von 52,41 % des Umsatzes im Markt für kontinuierliche Compliance-Automatisierung auf Cloud, während die Hybrid-Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 32,28 % wachsen wird.
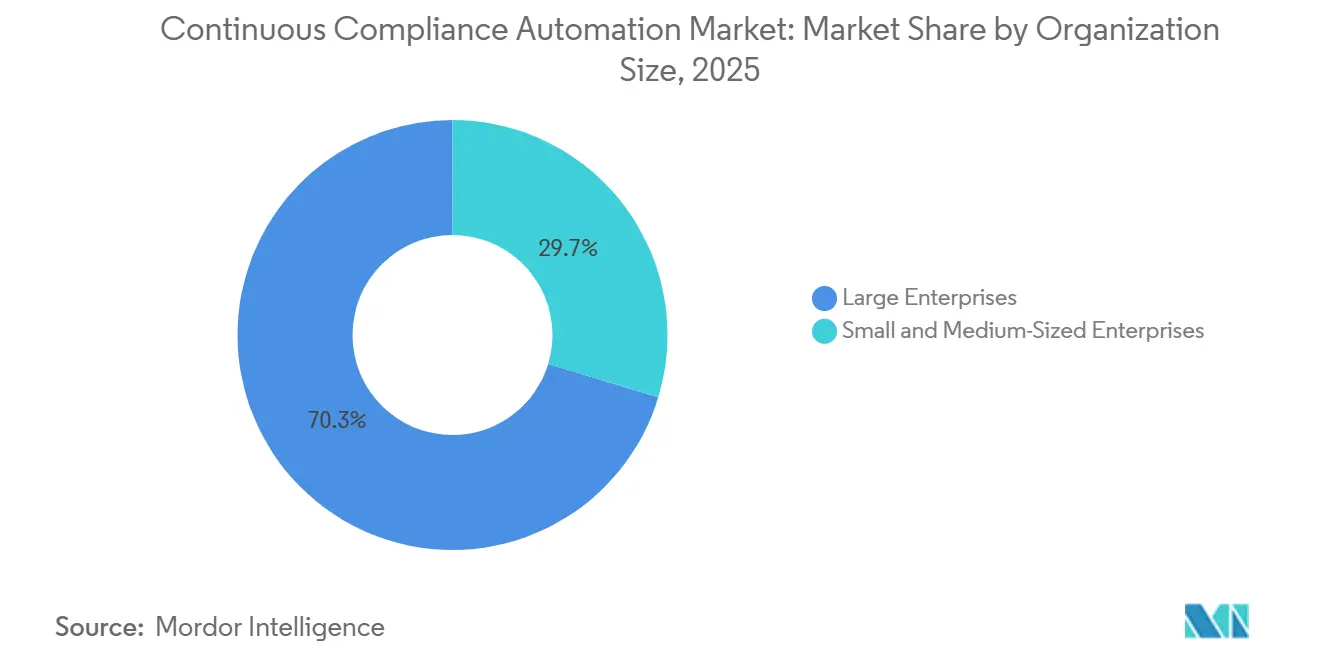
- Nach Unternehmensgröße entfielen im Jahr 2025 70,32 % des Umsatzes im Markt für kontinuierliche Compliance-Automatisierung auf Großunternehmen, während KMU bis 2031 voraussichtlich mit einer CAGR von 32,89 % wachsen werden.
- Nach Endnutzerbranche entfiel im Jahr 2025 ein Anteil von 32,12 % des Umsatzes im Markt für kontinuierliche Compliance-Automatisierung auf BFSI, während Gesundheitswesen und Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 31,66 % wachsen werden.
- Nach Geografie entfiel im Jahr 2025 ein Anteil von 37,49 % des Umsatzes im Markt für kontinuierliche Compliance-Automatisierung auf Nordamerika, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 31,90 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für kontinuierliche Compliance-Automatisierung
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Komplexität durch mehrere regulatorische Rahmenwerke | +8.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Wandel von punktuellen Prüfungen zur kontinuierlichen Compliance-Überwachung | +7.2% | Global | Mittelfristig (2–4 Jahre) |
| Ausweitung von Cloud- und verteilten Technologieumgebungen | +5.6% | Global, mit asiatisch-pazifischem Raum und Nordamerika als Kernregionen | Mittelfristig (2–4 Jahre) |
| Steigende Nachfrage nach nachweisbarer dauerhafter Compliance-Sicherstellung | +4.2% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Ausweitung KI-spezifischer Compliance-Verpflichtungen | +3.4% | Europa und Nordamerika, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Steigende Anforderungen an Kunden- und Lieferkettensicherheit | +2.6% | Global | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Komplexität durch mehrere regulatorische Rahmenwerke
Der Markt für kontinuierliche Compliance-Automatisierung wird durch Verpflichtungen gestützt, die schneller eintreffen, als viele interne Compliance-Teams sie verarbeiten können. Das Weltwirtschaftsforum berichtete, dass 76 % der befragten CISOs angaben, die regulatorische Fragmentierung beeinträchtige ihre Fähigkeit zur Aufrechterhaltung der Compliance erheblich. DORA gilt seit dem 17. Januar 2025 für EU-Finanzunternehmen und erfordert eine dokumentierte, testbare digitale Betriebsresilienz in mehreren Bereichen des IKT-Risikomanagements. PCI DSS v4.0 erweiterte seine Anforderungen, wobei 47 neue Anforderungen im März 2025 in Kraft traten, darunter laufende Erkennungserwartungen gemäß Anforderung 11.6.1. Diese Änderungen erschweren die manuelle Beweiserhebung, wenn eine einzelne Organisation mehrere Rahmenwerke gleichzeitig erfüllen muss. Plattformen, die eine einzige Kontrolle über mehrere Zuordnungen hinweg wiederverwenden, können doppelte Dokumentation im Finanzdienstleistungs- und Gesundheitsbereich reduzieren.
Wandel von punktuellen Prüfungen zur kontinuierlichen Compliance-Überwachung
Der Markt für kontinuierliche Compliance-Automatisierung profitiert davon, dass Organisationen Prüfprogramme überdenken, die Compliance nur zu einem einzigen Zeitpunkt nachweisen. Konfigurationsänderungen in Cloud-Umgebungen können kurz nach dem Abschluss einer Prüfung auftreten und wesentliche Lücken zwischen den Bewertungszeiträumen hinterlassen. Qualys berichtete im September 2026, dass Organisationen, die kontinuierliche Überwachung einsetzen, die Prüfungsvorbereitungszeit um 60–80 % reduzieren und 45 % weniger Prüfungsbefunde verzeichnen können als Organisationen, die periodische Bewertungsmethoden verwenden. SOC 2 Typ II-, ISO 27001- und PCI DSS-Programme bevorzugen zunehmend Nachweise, die während des gesamten Bewertungszeitraums gesammelt werden. Kontinuierliche Nachweise verwandeln eine konzentrierte Vorprüfungsübung in einen wiederkehrenden Betriebsprozess. Dieser Ansatz kann sowohl Compliance-Verantwortliche als auch operative Teams ansprechen, da die Nachweise verfügbar sind, wenn Kunden oder Prüfer sie anfordern.
Ausweitung von Cloud- und verteilten Technologieumgebungen
Der Markt für kontinuierliche Compliance-Automatisierung wächst, da Unternehmen regulierte Arbeitslasten auf öffentliche Cloud, private Infrastruktur und Legacy-Systeme verteilen. Inkonsistente Durchsetzung von Kontrollen über Cloud-Anbieter hinweg kann zu Richtlinienabweichungen führen und es schwierig machen, eine konsistente Sicherheitslage nachzuweisen. AWS hat Security Hub erweitert, um Sicherheitsoperationen in Multi-Cloud-Umgebungen zu vereinheitlichen. Datadog fügte 2026 Unterstützung für Rahmenwerke hinzu, darunter APRA CPS 234, MAS TRM, UK Cyber Essentials, den EU Cyber Resilience Act und Australia Essential Eight. Diese Entwicklung begünstigt Plattformen, die AWS, Azure, Google Cloud und Oracle Cloud Infrastructure über eine einzige Richtlinienebene verbinden können. Sie unterstützt auch Compliance-as-Code-Praktiken, die Kontrollen in Bereitstellungspipelines vor der Produktionsfreigabe validieren.
Steigende Nachfrage nach nachweisbarer dauerhafter Compliance-Sicherstellung
Der Markt für kontinuierliche Compliance-Automatisierung wird auch durch Kundenbeschaffungsprozesse gestützt, die zunehmend die Sicherheitslage eines Lieferanten vor einer technischen Bewertung prüfen. Sicherheitsfragebögen, Trust-Center und Zertifizierungen beeinflussen nun, wie potenzielle Käufer die Bereitschaft von Anbietern beurteilen. Lieferanten mit klaren, aktuellen Compliance-Nachweisen können diese Überprüfungen effizienter bewältigen als Lieferanten, die sich auf statische Dokumente stützen. Automatisierte Trust-Center-Informationen können auf aktuelle Nachweise aus verbundenen Systemen zurückgreifen, anstatt sich auf statische Dokumente zu verlassen. Dies verleiht einer Plattform einen Mehrwert sowohl für Sicherstellungsoperationen als auch für kommerzielle Teams. Es kann besonders nützlich für kleinere Lieferanten sein, die Zertifizierungserwartungen ohne große dedizierte Compliance-Teams gegenüberstehen.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integration von Legacy-Systemen und Gesamtbetriebskosten | -3.2% | Global | Langfristig (≥ 4 Jahre) |
| Fragmentierte regulatorische Taxonomien und Kontrollinterpretationen | -2.0% | Global | Mittelfristig (2–4 Jahre) |
| Unsicherheit bei der Validierung und Verantwortlichkeit KI-generierter Nachweise | -1.4% | Europa und Nordamerika, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Blinde Flecken in Nicht-API-, OT- und Air-Gap-Umgebungen | -0.8% | Industriesektoren, Naher Osten und Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integration von Legacy-Systemen und Gesamtbetriebskosten
Die Integration von Legacy-Systemen bleibt eine strukturelle Einschränkung für den Markt für kontinuierliche Compliance-Automatisierung. Finanzinstitute und Industrieorganisationen sind häufig auf Mainframes, Enterprise-Resource-Planning-Systeme oder Betriebstechnologie angewiesen, denen moderne Programmierschnittstellen fehlen. DORA verpflichtet regulierte Finanzunternehmen zur Dokumentation und Verwaltung von IKT-Risiken, was schlecht dokumentierte Legacy-Umgebungen als Compliance-Verbindlichkeiten offenlegen kann.[1] Eine Plattform ohne relevante Konnektoren kann unvollständige Nachweise liefern, was den Wert automatisierter Tests einschränkt. Individuelle Anpassungen können eine Implementierung von Tagen auf Monate verlängern und die Gesamtbetriebskosten erhöhen. Diese Einschränkung ist am bedeutendsten für mittelgroße regulierte Organisationen mit begrenzten Compliance-Engineering-Ressourcen.
Fragmentierte regulatorische Taxonomien und Kontrollinterpretationen
Fragmentierte regulatorische Taxonomien können das Wachstum des Marktes für kontinuierliche Compliance-Automatisierung behindern. ISO/IEC 27001, NIST CSF 2.0 und SOC 2 können Zugriffsmanagement, Verschlüsselung und Incident Response jeweils durch separate Kontrollstrukturen adressieren. Ein akademisches Papier aus dem Jahr 2026 zum AspisAI-Rahmenwerk stellte fest, dass die Übersetzung mehrerer Standards in ein maschineninterpretierbares Kontrollmodell eine komplexe standardübergreifende Zuordnung erfordert. Der Aufwand steigt, wenn eine Organisation ein zweites oder drittes Rahmenwerk zu einem bestehenden Programm hinzufügt. Teams müssen möglicherweise Nachweisvorlagen überarbeiten und jede Zuordnung mit den Erwartungen der Prüfer abstimmen, bevor die Automatisierung zuverlässig ist. Die daraus resultierende Verzögerung kann den kurzfristigen Vorteil einer schnellen Compliance-Erreichung, den Käufer erwarten, verringern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software-Infrastruktur führt, während Dienstleistungen den Abstand verringern
Software hielt im Jahr 2025 einen Anteil von 68,29 % am Kategorieumsatz. Sie stellt die Konnektoren, Kontrollbibliotheken und Rahmenwerk-Zuordnungen bereit, die Infrastrukturdaten in prüfungsfertige Nachweise umwandeln. Diese Fähigkeiten sind durch periodische Beratung allein schwer zu replizieren. Software-Plattformen können Nachweise automatisch erfassen, Kontrollen testen und Ergebnisse in integrierten Dashboards anzeigen. Vanta führte 2026 sein Control Framework als gemeinsame Kontrollschicht ein, die Nachweise über mehrere Rahmenwerke hinweg zuordnet. Dieses Modell kann die wiederholte Dokumentation reduzieren, die separate Nachweissätze erfordern. Es hilft Käufern auch, die Compliance über mehrere Standards hinweg innerhalb einer einzigen Betriebsumgebung zu verwalten. Diese Funktionen erklären, warum die Plattforminvestitionen auf Software konzentriert blieben.
Dienstleistungen werden bis 2031 voraussichtlich mit einer CAGR von 32,56 % wachsen. Der Dienstleistungsanteil des Marktes für kontinuierliche Compliance-Automatisierung unterstützt Prüfungsbereitschaft, Implementierung und verwaltete Compliance-Operationen. Kontinuierliche Überwachung als Dienstleistung kann eine anfängliche Ressourcenhürde für mittelständische Käufer beseitigen. Anbieter können wiederkehrende Kontrolltests und Nachweismanagement im Rahmen einer Abonnementvereinbarung übernehmen. Da die automatisierte Erfassung zunimmt, verlagern sich Service-Teams hin zur Interpretation regulatorischer Änderungen und zur Verwaltung von Prüferbeziehungen. Die ISO/IEC 27001:2022-Revision enthält 93 Annex-A-Kontrollen, darunter Cloud-Sicherheits- und Bedrohungsintelligenz-Kontrollen, die möglicherweise neue Kontrollzuordnungen erfordern. Diese Arbeit erhält eine Rolle für spezialisierte Dienstleistungen aufrecht, auch wenn die Beweiserhebung stärker automatisiert wird. Die beiden Komponenten sind daher komplementär und nicht austauschbar.
Nach Bereitstellung: Cloud verankert die Kategorie, während Hybrid die Unternehmensarchitektur neu gestaltet
Die Cloud-Bereitstellung entfiel im Jahr 2025 auf 52,41 % des Umsatzes. Cloud-basierte Plattformen passen zu modernen Unternehmensumgebungen, da sie Infrastrukturtelemetrie über schreibgeschützte Verbindungen erfassen können. Die Marktgröße für kontinuierliche Compliance-Automatisierung bei der Cloud-Bereitstellung spiegelt die Nachfrage nach kontinuierlichen Nachweisen aus AWS-, Azure- und Google Cloud-Umgebungen wider. Dieser Ansatz kann manuelle Erfassungsaktivitäten reduzieren und häufigere Kontrollvalidierungen unterstützen. Er eignet sich besonders für Organisationen mit Cloud-nativen Anwendungen und verteilten Engineering-Teams. Plattformen nutzen auch die Cloud-Bereitstellung, um regulatorische Inhalte und Kontrollbibliotheken ohne eine lokale Software-Einführung zu aktualisieren. Diese Fähigkeiten halten die Cloud-Bereitstellung im Mittelpunkt der Kategorienachfrage. Anforderungen an Datenresidenz und Air-Gap-Umgebungen begrenzen jedoch eine vollständige Abkehr von anderen Modellen.
Die Hybrid-Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 32,28 % wachsen. Viele regulierte Organisationen halten Kernsysteme lokal vor, während sie neue Anwendungen in öffentlichen Cloud-Umgebungen aufbauen. Der Markt für kontinuierliche Compliance-Automatisierung muss beide Umgebungen unterstützen, um einen vollständigen Nachweisbestand bereitzustellen. Dies ist im BFSI-, Gesundheits- und Verteidigungsbereich wichtig, wo Legacy-Arbeitslasten wesentlich bleiben können. Die Richtlinien zum Technologierisikomanagement der Monetary Authority of Singapore sowie APRA CPS 234 in Australien haben die Nachfrage nach Plattformen verstärkt, die jurisdiktionsspezifische Nachweisspeicherung und Kontrollen unterstützen können.[2] Die On-Premises-Bereitstellung bleibt für Air-Gap-Regierungssysteme und strenge Datenresidenzanforderungen relevant. Hybridfähigkeit kann daher zu einer praktischen Auswahlvoraussetzung werden, anstatt ein sekundäres Merkmal zu sein. Anbieter, die nicht alle Umgebungen abdecken können, riskieren Nachweislücken, die Prüfer identifizieren können.
Nach Unternehmensgröße: Großunternehmen definieren die Nachfrage, während KMU beschleunigen
Großunternehmen entfielen im Jahr 2025 auf 70,32 % des Kategorieumsatzes. Ihre Größe setzt sie mehreren Anforderungen in den Bereichen Finanzberichterstattung, Datenschutz, Cybersicherheit und Drittanbieterrisiko aus. Ein großes Finanzinstitut muss möglicherweise Basel III, DORA, SOX, DSGVO und ESG-Offenlegungsanforderungen gleichzeitig verwalten. Separate Tools für jede Verpflichtung können doppelte Nachweisanfragen und Koordinationsaufwand erzeugen. Zentralisierte Plattformen können eine gemeinsame Nachweisbasis aufrechterhalten und Aktualisierungen über zugeordnete Rahmenwerke hinweg weitergeben. Dies adressiert ein operatives Problem für größere Organisationen, nicht nur eine Berichtspräferenz. Bestehende IT-, Identitäts- und Lieferantenrisikobeziehungen erleichtern auch die Einführung von Unternehmensplattformen. Diese Bedingungen hielten große Organisationen als wichtigste Umsatzbasis.
KMU werden bis 2031 voraussichtlich mit einer CAGR von 32,89 % wachsen. Unternehmenskäufer fordern zunehmend von Lieferanten, Compliance-Zertifizierungen während der Beschaffung und des Lieferanten-Onboardings nachzuweisen. Die OECD berichtete 2026, dass die KI-Akzeptanz unter befragten KMU zunahm, wobei Effizienz als primäre Motivation neben anhaltenden Qualifikationslücken genannt wurde. Cloud-basierte modulare Software und Abonnementpreise können formale Compliance-Programme für kleinere Unternehmen zugänglicher machen. Dies kann den Bedarf an dediziertem internem Compliance-Personal während der Erstzertifizierung reduzieren. KMU benötigen weiterhin Unterstützung bei Qualifikationen, Rahmenwerk-Interpretation und kundenspezifischen Fragebögen. Anbieter, die automatisierte Beweiserhebung mit praktischer Implementierungsunterstützung kombinieren, können diese Bedürfnisse erfüllen. Die Expansion des Segments ist daher eng mit den Lieferkettensicherheitsanforderungen größerer Kunden verknüpft.
Nach Endnutzerbranche: BFSI verankert die Nachfrage, während das Gesundheitswesen seine Compliance-Architektur verändert
BFSI hielt im Jahr 2025 einen Anteil von 32,12 % am Kategorieumsatz. Finanzinstitute sehen sich einem dichten Geflecht aus Anforderungen an operative Resilienz, Datenschutz, Geldwäschebekämpfung und Zahlungssicherheit gegenüber. DORA verpflichtet Finanzunternehmen zur Verwaltung von IKT-Risiken, einschließlich Drittanbieterabhängigkeiten und Resilienztests. Banken und Versicherer verwalten auch Verpflichtungen im Zusammenhang mit AML, KYC, MiCA, NIS2, DSGVO und PCI DSS. Eine einheitliche Plattform kann Kontrollnachweise wiederverwenden, ohne die Strenge einzelner Bestätigungen zu verringern. Dies ist wertvoll, wenn Compliance-Teams auf viele interne und externe Sicherstellungsanfragen reagieren müssen. IT und Telekommunikation, Fertigung, Einzel- und E-Commerce, Energie und Versorgung sowie Luft- und Raumfahrt und Verteidigung erfordern ebenfalls branchenspezifische Kontrollen. NIS2 und CMMC 2.0 erweitern solche Anforderungen auf kritische Infrastrukturen und Verteidigungslieferketten.
Gesundheitswesen und Biowissenschaften werden bis 2031 voraussichtlich mit einer CAGR von 31,66 % wachsen. Der Markt für kontinuierliche Compliance-Automatisierung ist für dieses Segment relevant, da traditionelle Daten- und Qualitätskontrollen mit KI-Governance-Anforderungen konvergieren. KI-gestützte klinische und diagnostische Systeme fügen bestehenden Compliance-Programmen Governance-Arbeit hinzu. Dies verleiht aktuellen und prüfbaren Nachweisen zusätzliche Bedeutung. Krankenhaussysteme können daher Anforderungen im Zusammenhang mit klinischer Forschung, Datenschutz, Abrechnungen und Medizintechnologie gleichzeitig verwalten. Kontinuierliche Prüfpfade und gesperrte Nachweisaufzeichnungen sind eng auf die Fähigkeiten von Compliance-Automatisierungsplattformen abgestimmt. Diese Ausrichtung macht Gesundheitswesen und Biowissenschaften zu einem bedeutenden Bereich zukünftiger Nachfrage. Die Chance hängt von Plattformen ab, die technische Nachweise in Kontrollen übersetzen können, die von Compliance-Teams im Gesundheitswesen akzeptiert werden.
Geografische Analyse
Nordamerika hielt im Jahr 2025 einen Anteil von 37,49 % am Markt für kontinuierliche Compliance-Automatisierung. Intensive regulatorische Durchsetzung und eine große Basis cloud-nativer Softwareunternehmen stützten die führende Position der Region. SEC-Regeln verpflichten Registranten, wesentliche Cybersicherheitsvorfälle innerhalb von 4 Werktagen offenzulegen, während CMMC 2.0 Cybersicherheitsbewertungsanforderungen auf die Lieferkette des US-Verteidigungsministeriums ausweitet.[3] Diese Verpflichtungen erhöhen die Nachfrage nach aktuellen Nachweisen in Sektoren, die zuvor stärker auf periodische Überprüfungen angewiesen waren. Die Vereinigten Staaten blieben die wichtigste Quelle regionaler Einnahmen, während Kanada durch sich entwickelnde Datenschutzanforderungen und die Angleichung an US-amerikanische Sicherstellungserwartungen beitrug.
Europa ist die zweitgrößte geografische Region im Markt für kontinuierliche Compliance-Automatisierung. DORA, NIS2, DSGVO-Durchsetzung und der EU AI Act schaffen überlappende Gründe für Organisationen, die Art und Weise zu verbessern, wie sie Kontrollnachweise erfassen und aufbewahren. Das Vereinigte Königreich, Deutschland und Frankreich sind wichtige Ländermärkte, während Südamerika und Afrika noch frühe Nachfragebereiche darstellen. Brasiliens Datenschutzrahmen und die Datenschutzanforderungen Südafrikas schaffen eine Grundlage für formalere Unternehmens-Compliance-Programme.
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 31,90 % wachsen. Die Digitalisierung von Finanzdienstleistungen, stärkere Durchsetzung und das Wachstum cloud-nativer fintech-Unternehmen stützen die Nachfrage in Indien, China, Japan und Singapur. Die Marktgröße für kontinuierliche Compliance-Automatisierung in der Region wird durch Anforderungen geprägt, die sich zwischen MAS TRM, APRA CPS 234, FSA FISC-Leitlinien und RBI-Erwartungen unterscheiden. Plattformen benötigen lokale Rahmenwerk-Zuordnungen und jurisdiktionsspezifische Berichterstattung, was die Engineering-Anforderungen für Anbieter erhöht, die in die Region eintreten. Die Vereinigten Arabischen Emirate und Saudi-Arabien weiten Cybersicherheitsmandate durch nationale Rahmenwerke aus und schaffen zusätzliche Nachfrage bei Betreibern kritischer Sektoren im Nahen Osten.
Wettbewerbslandschaft
Der Markt für kontinuierliche Compliance-Automatisierung bleibt mäßig fragmentiert. Spezialisierte Plattformen, darunter Vanta, Drata, Secureframe und Sprinto, konkurrieren mit GRC-Anbietern wie ServiceNow und OneTrust. Spezialisten betonen Integrationsabdeckung, automatisierte Nachweise und Zeit bis zur Zertifizierung, während größere Anbieter auf bestehenden Kundenbeziehungen in den Bereichen Identität, Datenschutz, Lieferantenrisiko und Unternehmens-Workflows aufbauen. Produktbreite und Integrationstiefe werden die Anbieterwahl wahrscheinlich stärker beeinflussen als eine einzelne Rahmenwerk-Fähigkeit.
Rapid7 machte Cyber GRC im Juli 2026 allgemein verfügbar und verknüpfte GRC-Workflows mit Live-Sicherheitstelemetrie und Sicherstellungspartnern für Programme wie SOC 2, ISO 27001, HITRUST, CMMC und FedRAMP. Drata startete im August 2026 AI Agent Governance, um Unternehmen dabei zu helfen, KI-Agenten zu entdecken, zu überwachen, zu steuern und Nachweise für sie aufzuzeichnen.[4] OneTrust führte CORIE im September 2026 ein, um Unternehmensrichtlinien in Echtzeit durchzusetzen, während KI-Agenten systemübergreifend operieren. Diese Schritte verlagern die Kategorie von der Infrastruktur-Compliance hin zur Governance autonomer KI-Aktivitäten. Anbieter fügen KI-Inventare, Richtliniendurchsetzung und manipulationssichere Protokolle zu bestehenden Kontrollnachweisfähigkeiten hinzu.
Der Markt für kontinuierliche Compliance-Automatisierung übt Druck auf eng fokussierte Einzellösungen aus. Führende Plattformen kombinieren Nachweisautomatisierung mit Lieferantenrisiko-, Datenschutz- und KI-Governance-Funktionen. Secureframe baute eine frühe Position durch ISO 42001-, NIST AI RMF- und EU AI Act-Rahmenwerk-Abdeckung auf. Käufer bevorzugen möglicherweise weniger Plattformen, wenn eine Plattform nachweisbasierte Unterstützung für Sicherheits-, Datenschutz- und KI-Governance-Anforderungen kontrolliert. Der Wettbewerb bis 2031 wird davon abhängen, ob Anbieter eine breite Abdeckung mit vertrauenswürdigen, prüferfertigen Nachweisen kombinieren können.
Marktführer im Bereich kontinuierliche Compliance-Automatisierung
-
Vanta, Inc.
-
Drata, Inc.
-
Secureframe, Inc.
-
Sprinto Technology Private Limited
-
Hyperproof, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Aktuelle Branchenentwicklungen
- September 2026: OneTrust stellte auf der TrustWeek 2026 seine Plattformevolution vor und präsentierte CORIE, Contextual Orchestration for Reasoning, Intelligence, and Evidence, eine gemeinsame Intelligenzschicht, die Unternehmensrichtlinien in Echtzeit durchsetzt, während KI-Agenten systemübergreifend arbeiten. CORIE greift auf ein Jahrzehnt angesammelter regulatorischer Daten zurück, um zulässige Aktionen zu bestimmen, Entscheidungen durchzusetzen und manipulationssichere Nachweise des Geschehenen zu erfassen, wodurch OneTrust zur ersten großen Governance-Plattform wird, die eine inline KI-Agenten-Richtliniendurchsetzung im großen Maßstab anbietet.
- September 2026: Drata startete sein Produkt für das Drittanbieter-Risikomanagement als eigenständige Lösung, die auf einer agentischen Bewertungsmaschine aufbaut und statische punktuelle Lieferantenbewertungen durch kontinuierliche, nachweisgestützte Risikoentscheidungen ersetzt. Dies markierte Dratas Expansion über seinen Compliance-Automatisierungskern hinaus und erweiterte seine Plattform, die von mehr als 8.500 Organisationen weltweit genutzt wird, auf eigenständiges Lieferantenrisikomanagement.
- August 2026: Drata startete AI Agent Governance in begrenzter Verfügbarkeit und ermöglichte es Unternehmen, KI-Agenten, die innerhalb ihrer Organisationen operieren, zu entdecken, zu überwachen, zu steuern und manipulationssichere Rückverfolgbarkeit für sie zu erstellen. Das Produkt wurde mit Anthropic-Integration ausgeliefert und bietet sofortige Inventartransparenz sowie board-fähige, prüferfertige Nachweisprotokollierung innerhalb von Minuten nach der Verbindung.
- Juli 2026: Rapid7 gab die allgemeine Verfügbarkeit von Rapid7 Cyber GRC bekannt und wurde damit zur ersten großen Sicherheitsoperationsplattform, die Live-GRC-Workflows mit Sicherheitstelemetriedaten verbindet. Die Version integriert sich mit Sicherstellungspartnern, darunter HITRUST, Insight Assurance und 360 Advanced, für Zertifizierungsprogramme wie SOC 2, ISO 27001, HITRUST, CMMC und FedRAMP.
Globaler Berichtsumfang des Marktes für kontinuierliche Compliance-Automatisierung
Der Markt für kontinuierliche Compliance-Automatisierung umfasst Softwarelösungen und zugehörige Dienstleistungen, die es Organisationen ermöglichen, die Einhaltung regulatorischer, Cybersicherheits-, Datenschutz-, Risikomanagement- und branchenspezifischer Standards durch automatisierte Kontrollen, Beweiserhebung, Richtlinienverwaltung, Risikoüberwachung und Prüfungsbereitschaftsprozesse kontinuierlich zu überwachen, zu bewerten, zu verwalten und aufrechtzuerhalten. Diese Plattformen helfen Organisationen, Compliance-Workflows über Rahmenwerke wie ISO 27001, SOC 2, PCI DSS, HIPAA, DSGVO, NIST und andere regulatorische Anforderungen hinweg zu automatisieren und dabei Echtzeittransparenz über die Compliance-Lage und Kontrolleffektivität zu bieten.
Der Bericht zum Markt für kontinuierliche Compliance-Automatisierung ist segmentiert nach Komponente (Software und Dienstleistungen), Bereitstellung (Cloud, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Industrielle Fertigung, Einzel- und E-Commerce, Energie und Versorgung, Luft- und Raumfahrt und Verteidigung sowie sonstige Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Cloud |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Energie und Versorgung |
| Luft- und Raumfahrt und Verteidigung |
| Sonstige Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Südamerika | Brasilien |
| Argentinien | |
| Mexiko | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Singapur | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Türkei | |
| Israel | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Ägypten | |
| Übriges Afrika |
| Nach Komponente | Software | |
| Dienstleistungen | ||
| Nach Bereitstellung | Cloud | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Industrielle Fertigung | ||
| Einzel- und E-Commerce | ||
| Energie und Versorgung | ||
| Luft- und Raumfahrt und Verteidigung | ||
| Sonstige Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Singapur | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Türkei | ||
| Israel | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für kontinuierliche Compliance-Automatisierung?
Der Markt wurde im Jahr 2025 auf 0,62 Milliarden USD geschätzt und wird im Jahr 2026 auf 0,80 Milliarden USD geschätzt. Es wird prognostiziert, dass er bis 2031 bei einer CAGR von 31,20 % 3,10 Milliarden USD erreichen wird.
Was treibt die Nachfrage nach kontinuierlicher Compliance-Automatisierung an?
Überlappende Anforderungen wie DORA, PCI DSS v4.0, Regeln zur Offenlegung von Cybersicherheitsvorfällen und Kundensicherstellungsanfragen treiben die Nachfrage nach laufender Beweiserhebung und Kontrollüberwachung an.
Welche Komponente führte im Jahr 2025 beim Umsatz?
Software führte im Jahr 2025 mit einem Anteil von 68,29 %, da sie Integrationskonnektoren, Kontrollbibliotheken, automatisierte Tests und Dashboard-Fähigkeiten bereitstellt.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Hybrid-Bereitstellung wird bis 2031 voraussichtlich mit einer CAGR von 32,28 % wachsen, da regulierte Organisationen in Cloud-, On-Premises- und Legacy-Umgebungen operieren.
Welcher Endnutzersektor bietet das schnellste zukünftige Wachstum?
Gesundheitswesen und Biowissenschaften werden bis 2031 voraussichtlich mit einer CAGR von 31,66 % wachsen, da KI-Governance, klinische Technologie, Datenschutz und Prüfpfadanforderungen konvergieren.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2031 voraussichtlich mit einer CAGR von 31,90 % wachsen, gestützt durch die Digitalisierung von Finanzdienstleistungen, Cloud-Akzeptanz und länderspezifische regulatorische Anforderungen.