
Taille et part du marché de l'automatisation de la conformité continue
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2020 - 2031 |
|---|---|
| Taille du Marché (2026) | 0.8 Milliards de dollars |
| Taille du Marché (2031) | 3.10 Milliards de dollars |
| Taux de croissance (2026 - 2031) | 31.20 % |
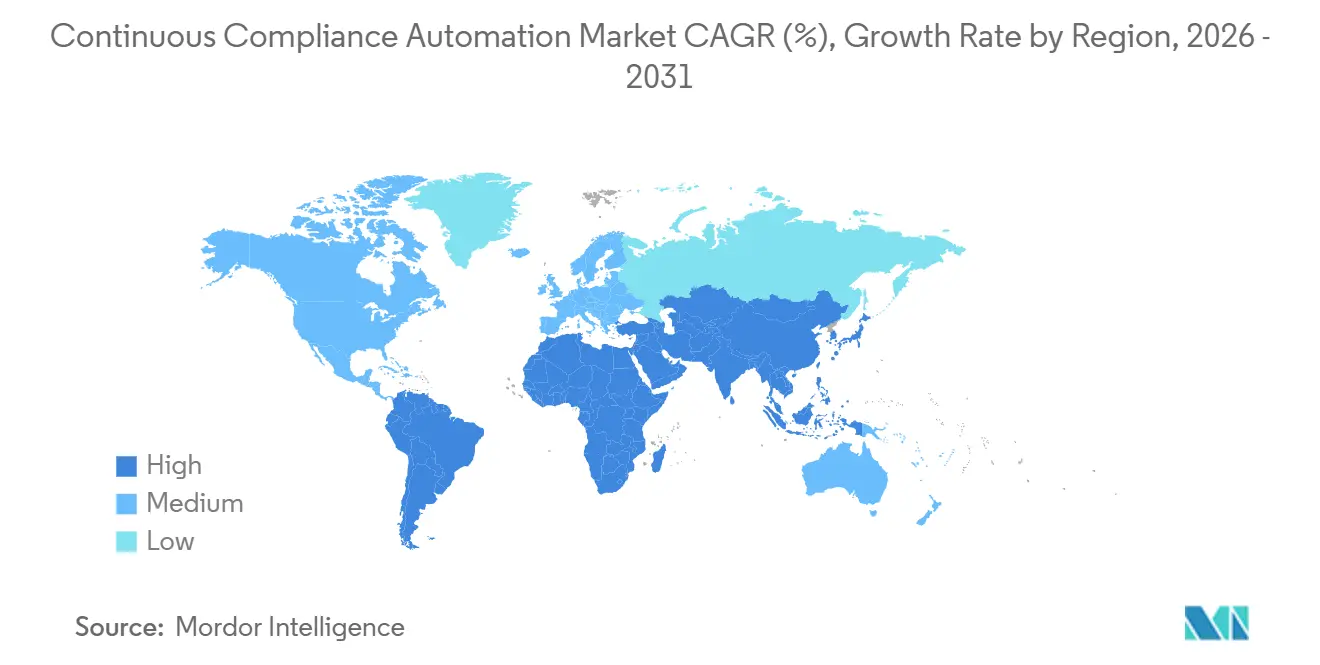
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
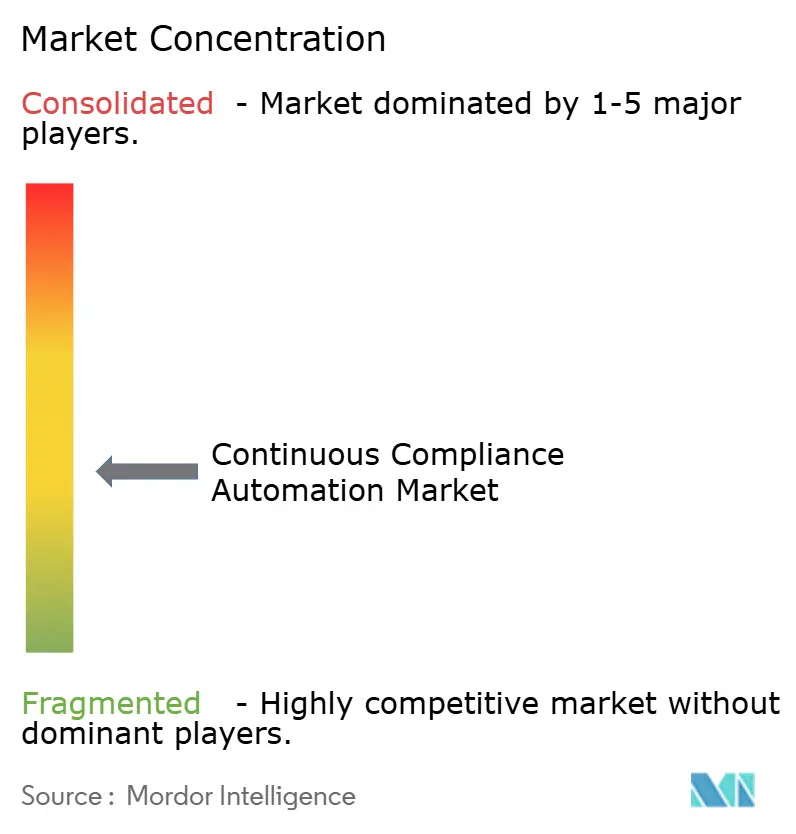
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'automatisation de la conformité continue par Mordor Intelligence
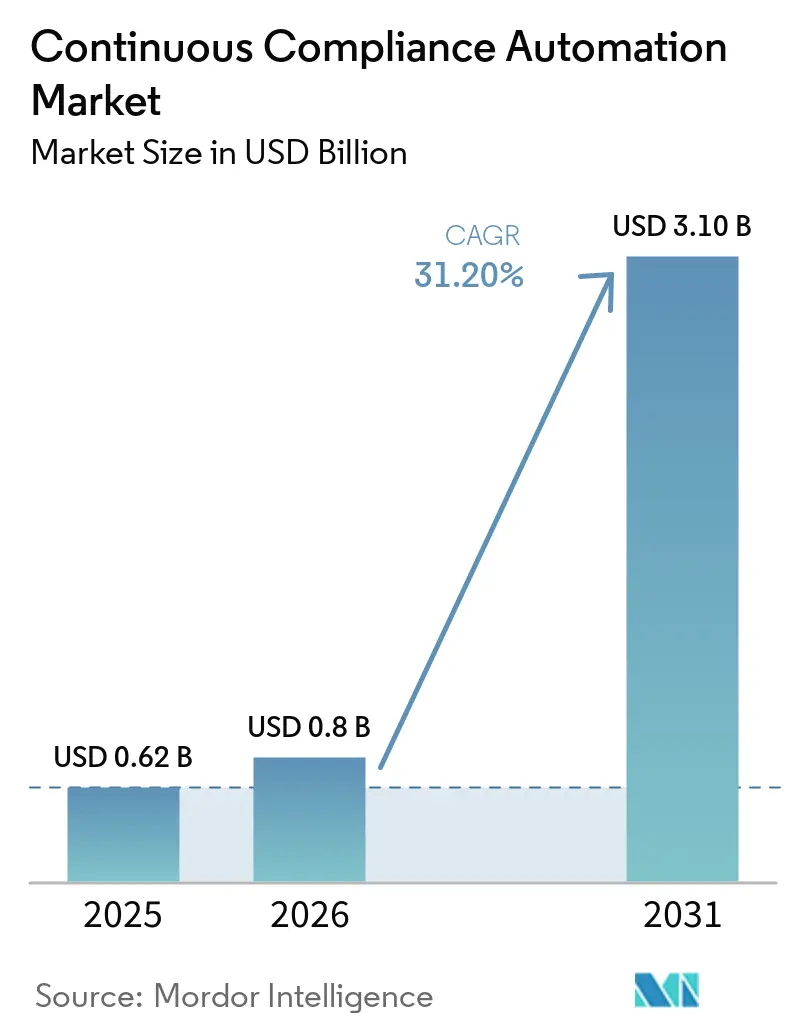
La taille du marché de l'automatisation de la conformité continue était évaluée à 0,62 milliard USD en 2025 et devrait croître de 0,80 milliard USD en 2026 pour atteindre 3,10 milliards USD d'ici 2031, à un CAGR de 31,20 % durant la période de prévision (2026-2031). Le marché de l'automatisation de la conformité continue évolue des préparations d'audits périodiques vers des tests continus et la collecte de preuves, à mesure que les exigences réglementaires se chevauchent entre les juridictions. DORA, PCI DSS v4.0, les règles de divulgation en matière de cybersécurité de la SEC et l'utilisation accrue du cloud ont rendu les révisions annuelles de conformité insuffisantes pour de nombreuses organisations réglementées. Les acheteurs souhaitent de plus en plus une plateforme unique capable de mapper les mêmes preuves de contrôle aux exigences SOC 2, ISO 27001, HIPAA, CMMC et FedRAMP. La catégorie s'étend également à la gouvernance de l'IA, les organisations ayant besoin de registres auditables pour les inventaires d'IA, la gouvernance des modèles et les contrôles de sécurité. Les fournisseurs GRC établis et les spécialistes natifs de l'IA se font donc concurrence sur la couverture des intégrations, la rapidité de collecte des preuves et la capacité à prendre en charge des environnements mixtes cloud, sur site et hérités.
Principaux enseignements du rapport
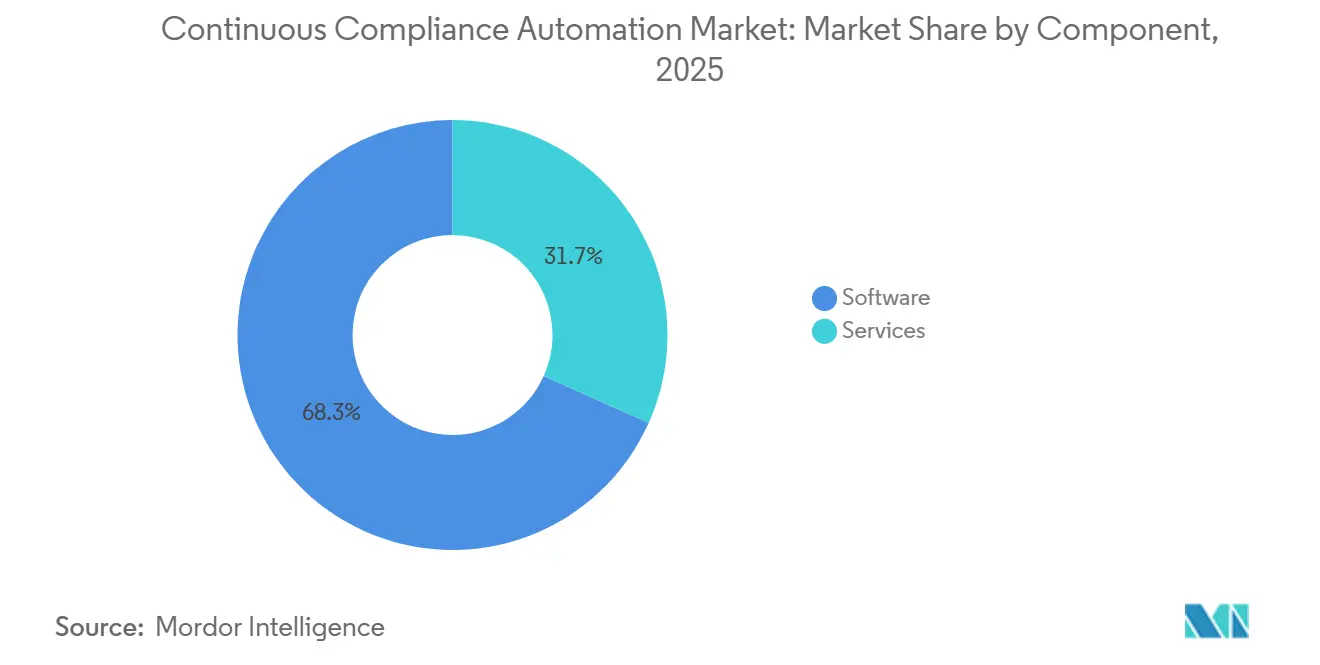
- Par composant, les logiciels détenaient 68,29 % de la part du marché de l'automatisation de la conformité continue en 2025, tandis que les services devraient se développer à un CAGR de 32,56 % jusqu'en 2031.
- Par déploiement, le cloud représentait 52,41 % du chiffre d'affaires du marché de l'automatisation de la conformité continue en 2025, tandis que le déploiement hybride devrait se développer à un CAGR de 32,28 % jusqu'en 2031.
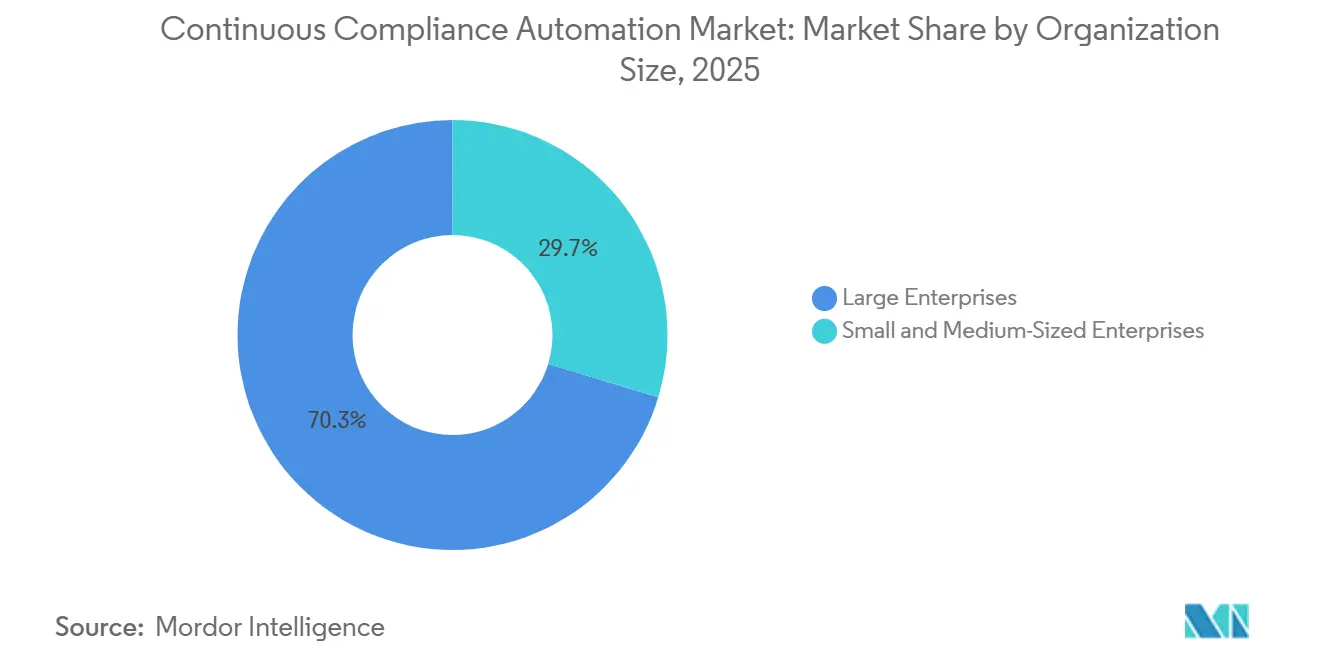
- Par taille d'organisation, les grandes entreprises représentaient 70,32 % du chiffre d'affaires du marché de l'automatisation de la conformité continue en 2025, tandis que les PME devraient se développer à un CAGR de 32,89 % jusqu'en 2031.
- Par secteur d'utilisation final, la BFSI représentait 32,12 % du chiffre d'affaires du marché de l'automatisation de la conformité continue en 2025, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 31,66 % jusqu'en 2031.
- Par géographie, l'Amérique du Nord représentait 37,49 % du chiffre d'affaires du marché de l'automatisation de la conformité continue en 2025, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 31,90 % jusqu'en 2031.
Note : La taille du marché et les prévisions figurant dans ce rapport sont générées à l'aide du cadre d'estimation exclusif de Mordor Intelligence, mis à jour avec les dernières données et informations disponibles en janvier 2026.
Tendances et perspectives du marché mondial de l'automatisation de la conformité continue
Analyse de l'impact des moteurs*
| Moteur | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Complexité réglementaire multi-cadres croissante | +8.5% | Mondial | Court terme (≤ 2 ans) |
| Passage des audits ponctuels à la surveillance continue de la conformité | +7.2% | Mondial | Moyen terme (2-4 ans) |
| Expansion des environnements technologiques cloud et distribués | +5.6% | Mondial, avec l'Asie-Pacifique et l'Amérique du Nord comme zones principales | Moyen terme (2-4 ans) |
| Demande croissante d'une assurance de conformité permanente et démontrable | +4.2% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Expansion des obligations de conformité spécifiques à l'IA | +3.4% | Europe et Amérique du Nord, avec répercussions sur l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Exigences croissantes d'assurance des clients et de la chaîne d'approvisionnement | +2.6% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Complexité réglementaire multi-cadres croissante
Le marché de l'automatisation de la conformité continue est soutenu par des obligations qui arrivent plus vite que de nombreuses équipes de conformité internes ne peuvent les absorber. Le Forum économique mondial a rapporté que 76 % des RSSI interrogés ont déclaré que la fragmentation réglementaire affecte grandement leur capacité à maintenir la conformité. DORA s'applique aux entités financières de l'UE depuis le 17 janvier 2025 et exige une résilience opérationnelle numérique documentée et testable dans plusieurs domaines de la gestion des risques liés aux TIC. PCI DSS v4.0 a élargi ses exigences, rendant 47 nouvelles exigences effectives en mars 2025, y compris des attentes de détection continue en vertu de l'exigence 11.6.1. Ces changements rendent la collecte manuelle de preuves plus difficile lorsqu'une seule organisation doit satisfaire plusieurs cadres à la fois. Les plateformes qui réutilisent un seul contrôle pour plusieurs mappings peuvent réduire la documentation redondante dans les services financiers et la santé.
Passage des audits ponctuels à la surveillance continue de la conformité
Le marché de l'automatisation de la conformité continue bénéficie du fait que les organisations reconsidèrent les programmes d'audit qui ne démontrent la conformité qu'à un seul moment dans le temps. Les modifications de configuration dans les environnements cloud peuvent survenir peu après la clôture d'un audit, laissant des lacunes importantes entre les périodes d'évaluation. Qualys a rapporté en septembre 2026 que les organisations utilisant la surveillance continue peuvent réduire le temps de préparation aux audits de 60 à 80 % et connaître 45 % moins de constatations d'audit que les organisations utilisant des méthodes d'évaluation périodiques. Les programmes SOC 2 Type II, ISO 27001 et PCI DSS favorisent de plus en plus les preuves collectées tout au long de la période d'évaluation. Les preuves continues transforment un exercice concentré de pré-audit en un processus opérationnel récurrent. Cette approche peut séduire à la fois les responsables de la conformité et les équipes opérationnelles, car les preuves sont disponibles lorsque les clients ou les auditeurs les demandent.
Expansion des environnements technologiques cloud et distribués
Le marché de l'automatisation de la conformité continue se développe à mesure que les entreprises distribuent des charges de travail réglementées entre le cloud public, l'infrastructure privée et les systèmes hérités. L'application incohérente des contrôles entre les fournisseurs de cloud peut créer une dérive des politiques, rendant difficile la démonstration d'une posture de sécurité cohérente. AWS a étendu Security Hub pour aider à unifier les opérations de sécurité dans les environnements multicloud. Datadog a ajouté la prise en charge de cadres, notamment APRA CPS 234, MAS TRM, UK Cyber Essentials, le règlement européen sur la cyberrésilience et Australia Essential Eight, en 2026. Cette évolution favorise les plateformes capables de connecter AWS, Azure, Google Cloud et Oracle Cloud Infrastructure via une couche de politique unique. Elle soutient également les pratiques de conformité en tant que code qui valident les contrôles dans les pipelines de déploiement avant la mise en production.
Demande croissante d'une assurance de conformité permanente et démontrable
Le marché de l'automatisation de la conformité continue est également soutenu par les processus d'approvisionnement des clients qui examinent de plus en plus la posture de sécurité d'un fournisseur avant une évaluation technique. Les questionnaires de sécurité, les centres de confiance et les certifications influencent désormais la façon dont les acheteurs potentiels évaluent la préparation des fournisseurs. Les fournisseurs disposant de preuves de conformité claires et actuelles peuvent répondre à ces examens plus efficacement que les fournisseurs qui s'appuient sur des documents statiques. Les informations automatisées des centres de confiance peuvent s'appuyer sur des preuves actuelles provenant de systèmes connectés plutôt que de dépendre de documents statiques. Cela confère à une plateforme une valeur à la fois pour les opérations d'assurance et les équipes commerciales. Cela peut être particulièrement utile pour les petits fournisseurs qui font face à des attentes de certification sans grandes équipes de conformité dédiées.
Analyse de l'impact des contraintes*
| Contrainte | Impact (~) % sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Intégration des systèmes hérités et coût total de possession | -3.2% | Mondial | Long terme (≥ 4 ans) |
| Taxonomies réglementaires fragmentées et interprétations des contrôles | -2.0% | Mondial | Moyen terme (2-4 ans) |
| Incertitude autour de la validation des preuves générées par l'IA et de la responsabilité | -1.4% | Europe et Amérique du Nord, avec répercussions sur l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Angles morts des environnements non-API, OT et à isolation physique | -0.8% | Secteurs industriels, Moyen-Orient et Afrique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Intégration des systèmes hérités et coût total de possession
L'intégration des systèmes hérités demeure une contrainte structurelle sur le marché de l'automatisation de la conformité continue. Les institutions financières et les organisations industrielles dépendent souvent de mainframes, de systèmes de planification des ressources d'entreprise ou de technologies opérationnelles dépourvus d'interfaces de programmation d'applications modernes. DORA exige des entités financières réglementées qu'elles documentent et gèrent les risques liés aux TIC, ce qui peut exposer des environnements hérités mal documentés comme des passifs de conformité.[1] Une plateforme sans connecteurs pertinents peut produire des preuves incomplètes, ce qui limite la valeur des tests automatisés. Les travaux personnalisés peuvent prolonger une mise en œuvre de quelques jours à plusieurs mois et augmenter le coût total de possession. Cette contrainte est la plus importante pour les organisations réglementées de taille intermédiaire disposant de ressources limitées en ingénierie de la conformité.
Taxonomies réglementaires fragmentées et interprétations des contrôles
Les taxonomies réglementaires fragmentées peuvent entraver la croissance du marché de l'automatisation de la conformité continue. ISO/IEC 27001, NIST CSF 2.0 et SOC 2 peuvent chacun aborder la gestion des accès, le chiffrement et la réponse aux incidents à travers des structures de contrôle distinctes. Un article académique de 2026 sur le cadre AspisAI a constaté que la traduction de plusieurs normes en un modèle de contrôle interprétable par machine nécessite un mappage complexe entre les normes. Le travail augmente lorsqu'une organisation ajoute un deuxième ou troisième cadre à un programme existant. Les équipes peuvent avoir besoin de réviser les modèles de preuves et d'aligner chaque mappage avec les attentes des auditeurs avant que l'automatisation soit fiable. Le délai qui en résulte peut réduire l'avantage de rapidité de mise en conformité à court terme que les acheteurs attendent.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : l'infrastructure logicielle en tête tandis que les services réduisent l'écart
Les logiciels détenaient 68,29 % du chiffre d'affaires de la catégorie en 2025. Ils fournissent les connecteurs, les bibliothèques de contrôles et les mappings de cadres qui transforment les données d'infrastructure en preuves prêtes pour l'audit. Ces capacités sont difficiles à reproduire uniquement par le biais de conseils périodiques. Les plateformes logicielles peuvent collecter des preuves automatiquement, tester les contrôles et afficher les résultats dans des tableaux de bord intégrés. Vanta a introduit son cadre de contrôle en 2026 comme couche de contrôle commun qui mappe les preuves sur plusieurs cadres. Ce modèle peut réduire la documentation répétée que des ensembles de preuves séparés exigent. Il aide également les acheteurs à gérer la conformité selon plusieurs normes au sein d'un seul environnement opérationnel. Ces fonctions expliquent pourquoi l'investissement dans les plateformes est resté concentré dans les logiciels.
Les services devraient se développer à un CAGR de 32,56 % jusqu'en 2031. La partie services du marché de l'automatisation de la conformité continue soutient la préparation aux audits, la mise en œuvre et les opérations de conformité gérées. La surveillance continue en tant que service peut supprimer une barrière initiale de ressources pour les acheteurs du marché intermédiaire. Les prestataires peuvent assumer des tests de contrôle récurrents et la gestion des preuves dans le cadre d'un abonnement. À mesure que la collecte automatisée augmente, les équipes de service se tournent vers l'interprétation des changements réglementaires et la gestion des relations avec les auditeurs. La révision ISO/IEC 27001:2022 contient 93 contrôles de l'annexe A, y compris des contrôles de sécurité cloud et de renseignement sur les menaces qui peuvent nécessiter un nouveau mappage des contrôles. Ce travail maintient un rôle pour les services spécialisés même lorsque la collecte de preuves devient plus automatisée. Les deux composants sont donc complémentaires plutôt qu'interchangeables.
Par déploiement : le cloud ancre la catégorie tandis que le hybride remodèle l'architecture d'entreprise
Le déploiement cloud représentait 52,41 % du chiffre d'affaires en 2025. Les plateformes basées sur le cloud s'alignent sur les environnements d'entreprise modernes car elles peuvent collecter la télémétrie d'infrastructure via des connexions en lecture seule. La taille du marché de l'automatisation de la conformité continue pour le déploiement cloud reflète la demande de preuves continues provenant des environnements AWS, Azure et Google Cloud. Cette approche peut réduire l'activité de collecte manuelle et soutenir une validation plus fréquente des contrôles. Elle convient particulièrement aux organisations disposant d'applications cloud natives et d'équipes d'ingénierie distribuées. Les plateformes utilisent également la livraison cloud pour mettre à jour le contenu réglementaire et les bibliothèques de contrôles sans déploiement de logiciels sur site. Ces capacités maintiennent le déploiement cloud au cœur de la demande de la catégorie. Les exigences de résidence des données et d'isolation physique limitent cependant un abandon total des autres modèles.
Le déploiement hybride devrait se développer à un CAGR de 32,28 % jusqu'en 2031. De nombreuses organisations réglementées conservent leurs systèmes principaux sur site tout en développant de nouvelles applications dans des environnements de cloud public. Le marché de l'automatisation de la conformité continue doit prendre en charge les deux environnements pour fournir un enregistrement de preuves complet. Cela est important dans la BFSI, la santé et la défense, où les charges de travail héritées peuvent rester essentielles. Les directives de gestion des risques technologiques (TRM) de l'Autorité monétaire de Singapour (MAS) à Singapour et APRA CPS 234 en Australie ont renforcé la demande de plateformes capables de prendre en charge le stockage de preuves et les contrôles spécifiques à chaque juridiction.[2] Le déploiement sur site reste pertinent pour les systèmes gouvernementaux à isolation physique et les besoins stricts de résidence des données. La capacité hybride peut donc devenir une exigence de sélection pratique, plutôt qu'une fonctionnalité secondaire. Les fournisseurs incapables de couvrir tous les environnements risquent de laisser des lacunes dans les preuves que les auditeurs peuvent identifier.
Par taille d'organisation : les grandes entreprises définissent la demande tandis que les PME accélèrent
Les grandes entreprises représentaient 70,32 % du chiffre d'affaires de la catégorie en 2025. Leur échelle les expose à de multiples exigences en matière de reporting financier, de confidentialité, de cybersécurité et de risque tiers. Une grande institution financière peut avoir besoin de gérer simultanément Bâle III, DORA, SOX, RGPD et les exigences de divulgation ESG. Des outils distincts pour chaque obligation peuvent créer des demandes de preuves redondantes et des charges de coordination. Les plateformes centralisées peuvent conserver une base de preuves commune et propager les mises à jour à travers les cadres mappés. Cela répond à un problème opérationnel pour les grandes organisations, et pas simplement à une préférence de reporting. Les relations existantes en matière d'informatique, d'identité et de risque fournisseur facilitent également l'adoption de plateformes d'entreprise. Ces conditions ont maintenu les grandes organisations comme principale base de revenus.
Les PME devraient se développer à un CAGR de 32,89 % jusqu'en 2031. Les acheteurs d'entreprise demandent de plus en plus aux fournisseurs de présenter une certification de conformité lors des achats et de l'intégration des fournisseurs. L'OCDE a rapporté en 2026 que l'adoption de l'IA parmi les PME interrogées augmentait, avec l'efficacité comme motivation principale aux côtés de lacunes persistantes en matière de compétences. Les logiciels modulaires basés sur le cloud et la tarification par abonnement peuvent rendre les programmes de conformité formels plus accessibles aux petites entreprises. Cela peut réduire le besoin de personnel de conformité interne dédié lors de la certification initiale. Les PME ont encore besoin d'aide pour les compétences, l'interprétation des cadres et les questionnaires spécifiques aux clients. Les fournisseurs qui combinent la collecte automatisée de preuves avec un soutien pratique à la mise en œuvre peuvent répondre à ces besoins. L'expansion du segment est donc étroitement liée aux exigences d'assurance de la chaîne d'approvisionnement fixées par les clients plus importants.
Par secteur d'utilisation final : la BFSI ancre la demande tandis que la santé transforme son architecture de conformité
La BFSI détenait 32,12 % du chiffre d'affaires de la catégorie en 2025. Les institutions financières font face à un ensemble dense d'exigences en matière de résilience opérationnelle, de confidentialité, de lutte contre le blanchiment d'argent et de sécurité des paiements. DORA exige des entités financières qu'elles gèrent les risques liés aux TIC, y compris les dépendances vis-à-vis des tiers et les tests de résilience. Les banques et les assureurs gèrent également des obligations associées à la LBC, KYC, MiCA, NIS2, RGPD et PCI DSS. Une plateforme unifiée peut réutiliser les preuves de contrôle sans réduire la rigueur des attestations individuelles. Cela est précieux lorsque les équipes de conformité doivent répondre à de nombreuses demandes d'assurance internes et externes. L'informatique et les télécommunications, la fabrication, le commerce de détail et le commerce électronique, l'énergie et les services publics, ainsi que l'aérospatiale et la défense nécessitent également des contrôles spécifiques au secteur. NIS2 et CMMC 2.0 étendent ces exigences aux infrastructures critiques et aux chaînes d'approvisionnement de la défense.
La santé et les sciences de la vie devraient se développer à un CAGR de 31,66 % jusqu'en 2031. Le marché de l'automatisation de la conformité continue est pertinent pour ce segment car les contrôles traditionnels des données et de la qualité convergent avec les besoins de gouvernance de l'IA. Les systèmes cliniques et diagnostiques activés par l'IA ajoutent des travaux de gouvernance aux programmes de conformité existants. Ces éléments accordent une importance accrue aux preuves actuelles et auditables. Les systèmes hospitaliers peuvent donc gérer simultanément les exigences liées à la recherche clinique, à la confidentialité, aux réclamations et à la technologie médicale. Les pistes d'audit continues et les enregistrements de preuves verrouillés sont étroitement alignés sur les capacités des plateformes d'automatisation de la conformité. Cet alignement fait de la santé et des sciences de la vie un domaine de demande future important. L'opportunité dépend de plateformes capables de traduire les preuves techniques en contrôles acceptés par les équipes de conformité dans le domaine de la santé.
Analyse géographique
L'Amérique du Nord détenait 37,49 % de la part du marché de l'automatisation de la conformité continue en 2025. Une application réglementaire dense et une large base d'entreprises de logiciels cloud natifs ont soutenu la position de leader de la région. Les règles de la SEC exigent que les déclarants divulguent les incidents de cybersécurité importants dans les 4 jours ouvrables, tandis que CMMC 2.0 étend les exigences d'évaluation de la cybersécurité à l'ensemble de la chaîne d'approvisionnement du Département de la défense des États-Unis.[3] Ces obligations ajoutent une demande de preuves actuelles dans des secteurs qui s'appuyaient auparavant davantage sur des révisions périodiques. Les États-Unis sont restés la principale source de revenus régionaux, tandis que le Canada a contribué grâce à l'évolution des exigences en matière de confidentialité et à l'alignement avec les attentes d'assurance américaines.
L'Europe est la deuxième zone géographique en importance sur le marché de l'automatisation de la conformité continue. DORA, NIS2, l'application du RGPD et le règlement européen sur l'IA créent des raisons qui se chevauchent pour que les organisations améliorent la façon dont elles collectent et conservent les preuves de contrôle. Le Royaume-Uni, l'Allemagne et la France sont les principaux marchés nationaux, tandis que l'Amérique du Sud et l'Afrique restent des zones de demande en phase initiale. Le cadre de protection des donnes du Brésil et les exigences de confidentialité de l'Afrique du Sud créent une base pour des programmes de conformité d'entreprise plus formels.
L'Asie-Pacifique devrait se développer à un CAGR de 31,90 % jusqu'en 2031. La numérisation des services financiers, un renforcement de l'application et la croissance des fintech cloud natifs soutiennent la demande en Inde, en Chine, au Japon et à Singapour. La taille du marché de l'automatisation de la conformité continue dans la région est façonnée par des exigences qui diffèrent entre MAS TRM, APRA CPS 234, les directives FSA FISC et les attentes de la RBI. Les plateformes ont besoin d'un mappage de cadres locaux et de rapports spécifiques à chaque juridiction, ce qui augmente les exigences d'ingénierie pour les fournisseurs entrant dans la région. Les Émirats arabes unis et l'Arabie saoudite étendent les mandats de cybersécurité à travers des cadres nationaux, créant une demande supplémentaire parmi les opérateurs de secteurs critiques au Moyen-Orient.
Paysage concurrentiel
Le marché de l'automatisation de la conformité continue reste modérément fragmenté. Les plateformes spécialisées, notamment Vanta, Drata, Secureframe et Sprinto, sont en concurrence avec des fournisseurs GRC tels que ServiceNow et OneTrust. Les spécialistes mettent l'accent sur la couverture des intégrations, les preuves automatisées et le délai de certification, tandis que les grands fournisseurs s'appuient sur les relations clients existantes en matière d'identité, de confidentialité, de risque fournisseur et de flux de travail d'entreprise. L'étendue des produits et la profondeur des intégrations sont susceptibles d'influencer le choix des fournisseurs davantage qu'une capacité de cadre unique.
Rapid7 a rendu Cyber GRC généralement disponible en juillet 2026, reliant les flux de travail GRC à la télémétrie de sécurité en direct et aux partenaires d'assurance pour des programmes incluant SOC 2, ISO 27001, HITRUST, CMMC et FedRAMP. Drata a lancé AI Agent Governance en août 2026 pour aider les entreprises à découvrir, surveiller, gouverner et enregistrer des preuves pour les agents IA.[4] OneTrust a introduit CORIE en septembre 2026 pour appliquer les politiques d'entreprise en temps réel lorsque les agents IA opèrent à travers les systèmes. Ces évolutions font passer la catégorie de la conformité des infrastructures à la gouvernance de l'activité autonome de l'IA. Les fournisseurs ajoutent des inventaires d'IA, l'application des politiques et des journaux inviolables aux capacités établies de preuves de contrôle.
Le marché de l'automatisation de la conformité continue exerce une pression sur les solutions ponctuelles à portée étroite. Les plateformes leaders combinent l'automatisation des preuves avec des fonctions de risque fournisseur, de confidentialité et de gouvernance de l'IA. Secureframe a construit une position précoce grâce à la couverture des cadres ISO 42001, NIST AI RMF et règlement européen sur l'IA. Les acheteurs peuvent préférer moins de plateformes lorsqu'une seule contrôle le soutien basé sur les preuves pour les exigences de sécurité, de confidentialité et de gouvernance de l'IA. La concurrence jusqu'en 2031 dépendra de la capacité des fournisseurs à combiner une large couverture avec des preuves fiables et prêtes pour les auditeurs.
Leaders du secteur de l'automatisation de la conformité continue
-
Vanta, Inc.
-
Drata, Inc.
-
Secureframe, Inc.
-
Sprinto Technology Private Limited
-
Hyperproof, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Septembre 2026 : OneTrust a dévoilé l'évolution de sa plateforme lors de TrustWeek 2026, en introduisant CORIE, Orchestration contextuelle pour le raisonnement, l'intelligence et les preuves, une couche d'intelligence partagée qui applique les politiques d'entreprise en temps réel lorsque les agents IA travaillent à travers les systèmes. CORIE s'appuie sur une décennie de données réglementaires accumulées pour déterminer les actions autorisées, appliquer les décisions et capturer des preuves inviolables de ce qui s'est produit, faisant d'OneTrust la première grande plateforme de gouvernance à offrir l'application de politiques d'agents IA en ligne à grande échelle.
- Septembre 2026 : Drata a lancé son produit de gestion des risques tiers en tant que solution indépendante construite autour d'un moteur d'évaluation agentique, remplaçant la notation ponctuelle statique des fournisseurs par des décisions de risque continues et étayées par des preuves. Cela a marqué l'expansion de Drata au-delà de son cœur d'automatisation de la conformité, étendant sa plateforme, utilisée par plus de 8 500 organisations dans le monde, à la gestion autonome des risques fournisseurs.
- Août 2026 : Drata a lancé AI Agent Governance en disponibilité limitée, permettant aux entreprises de découvrir, surveiller, gouverner et produire une traçabilité inviolable pour les agents IA opérant au sein de leurs organisations. Le produit a été livré avec l'intégration Anthropic et offre une visibilité immédiate de l'inventaire, ainsi qu'une journalisation des preuves prête pour les conseils d'administration et les auditeurs en quelques minutes après la connexion.
- Juillet 2026 : Rapid7 a annoncé la disponibilité générale de Rapid7 Cyber GRC, devenant la première grande plateforme d'opérations de sécurité à connecter les flux de travail GRC en direct avec les données de télémétrie de sécurité. La version s'intègre avec des partenaires d'assurance, notamment HITRUST, Insight Assurance et 360 Advanced, pour des programmes de certification couvrant SOC 2, ISO 27001, HITRUST, CMMC et FedRAMP.
Périmètre du rapport mondial sur le marché de l'automatisation de la conformité continue
Le marché de l'automatisation de la conformité continue comprend des solutions logicielles et des services associés qui permettent aux organisations de surveiller, évaluer, gérer et maintenir en continu la conformité aux normes réglementaires, de cybersécurité, de confidentialité, de gestion des risques et spécifiques au secteur, grâce à des contrôles automatisés, la collecte de preuves, la gestion des politiques, la surveillance des risques et les processus de préparation aux audits. Ces plateformes aident les organisations à automatiser les flux de travail de conformité à travers des cadres tels qu'ISO 27001, SOC 2, PCI DSS, HIPAA, RGPD, NIST et d'autres exigences réglementaires, tout en offrant une visibilité en temps réel sur la posture de conformité et l'efficacité des contrôles.
Le rapport sur le marché de l'automatisation de la conformité continue est segmenté par composant (logiciels et services), déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation final (banque, services financiers et assurance [BFSI], informatique et télécommunications, santé et sciences de la vie, fabrication industrielle, commerce de détail et commerce électronique, énergie et services publics, aérospatiale et défense, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Logiciels |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Aérospatiale et défense |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Argentine | |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Singapour | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Turquie | |
| Israël | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Égypte | |
| Reste de l'Afrique |
| Par composant | Logiciels | |
| Services | ||
| Par déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Énergie et services publics | ||
| Aérospatiale et défense | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Singapour | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Turquie | ||
| Israël | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'automatisation de la conformité continue ?
Le marché était évalué à 0,62 milliard USD en 2025 et est estimé à 0,80 milliard USD en 2026. Il devrait atteindre 3,10 milliards USD d'ici 2031 à un CAGR de 31,20 %.
Qu'est-ce qui stimule la demande d'automatisation de la conformité continue ?
Des exigences qui se chevauchent telles que DORA, PCI DSS v4.0, les règles de divulgation en matière de cybersécurité et les demandes d'assurance des clients stimulent la demande de collecte continue de preuves et de surveillance des contrôles.
Quel composant a dominé le chiffre d'affaires en 2025 ?
Les logiciels ont dominé avec une part de 68,29 % en 2025 car ils fournissent des connecteurs d'intégration, des bibliothèques de contrôles, des tests automatisés et des capacités de tableau de bord.
Quel modèle de déploiement connaît la croissance la plus rapide ?
Le déploiement hybride devrait croître à un CAGR de 32,28 % jusqu'en 2031, les organisations réglementées opérant dans des environnements cloud, sur site et hérités.
Quel secteur d'utilisation final offre la croissance future la plus rapide ?
La santé et les sciences de la vie devraient croître à un CAGR de 31,66 % jusqu'en 2031, à mesure que la gouvernance de l'IA, la technologie clinique, la confidentialité et les exigences de piste d'audit convergent.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait croître à un CAGR de 31,90 % jusqu'en 2031, soutenue par la numérisation des services financiers, l'adoption du cloud et les exigences réglementaires spécifiques à chaque pays.