
Tamanho e Participação do Mercado de Segurança do Active Directory
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
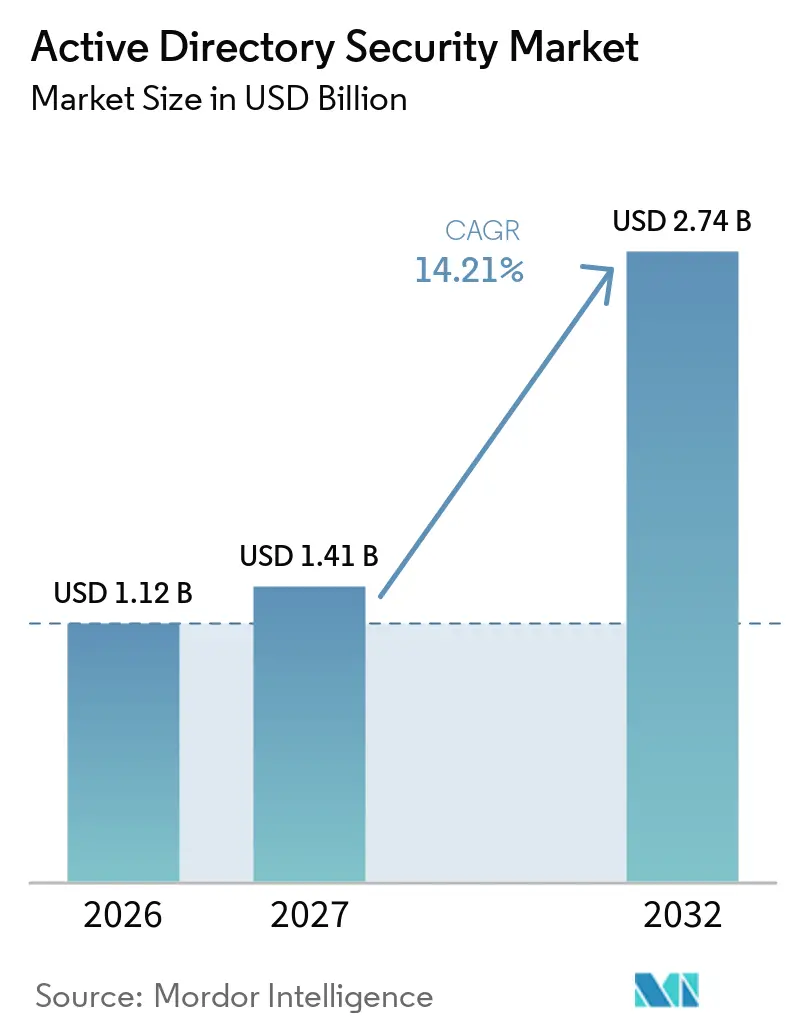
| Tamanho do Mercado (2027) | 1.41 Bilhões de dólares |
| Tamanho do Mercado (2032) | 2.74 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 14.21 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança do Active Directory por Mordor Intelligence
O tamanho do Mercado de Segurança do Active Directory está projetado para expandir de 1,12 bilhões de USD em 2026 e 1,28 bilhões de USD em 2027 para 2,74 bilhões de USD até 2032, registrando um CAGR de 14,21% entre 2027 e 2032. Os ataques baseados em identidade estão tornando a segurança de diretórios uma prioridade central de segurança empresarial, pois credenciais comprometidas podem fornecer amplo acesso a sistemas e dados. A expansão de ambientes híbridos de Active Directory e Microsoft Entra ID está criando lacunas de segurança que exigem cobertura em diretórios locais e na nuvem. Os compradores estão migrando de verificações periódicas para monitoramento contínuo, remediação automatizada e capacidades de recuperação testadas. A concorrência está aumentando à medida que os provedores de plataformas ampliam suas ferramentas nativas de identidade, enquanto fornecedores especializados se concentram em maior visibilidade de diretórios, recuperação e detecção multiplataforma.
Principais Conclusões do Relatório
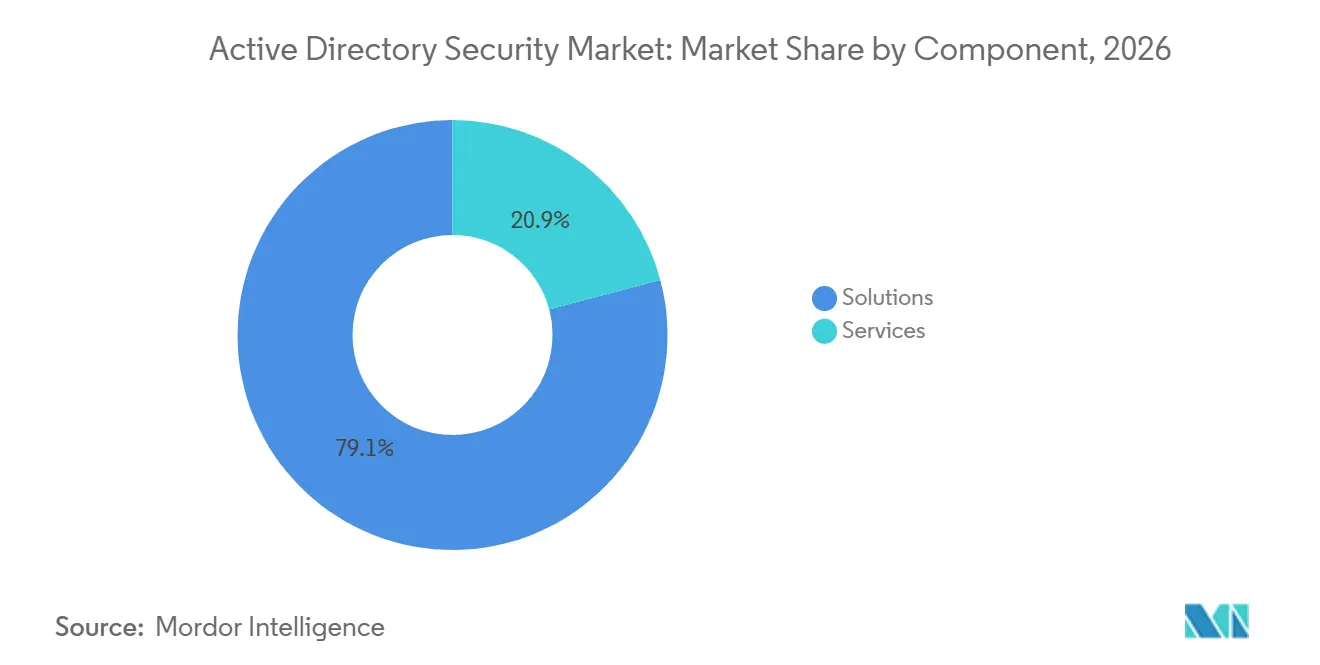
- Por componente, as soluções detinham 79,12% da participação do Mercado de Segurança do Active Directory em 2026 e estão projetadas para expandir a um CAGR de 14,64% até 2032.
- Por modo de implantação, o híbrido detinha 37,22% da participação do Mercado de Segurança do Active Directory em 2026, enquanto a implantação baseada em nuvem está projetada para expandir a um CAGR de 14,37% até 2032.
- Por tamanho de organização, as grandes empresas detinham 77,62% da participação de mercado em 2026, enquanto as PMEs estão projetadas para expandir a um CAGR de 14,98% até 2032, ampliando a adoção no Mercado de Segurança do Active Directory.
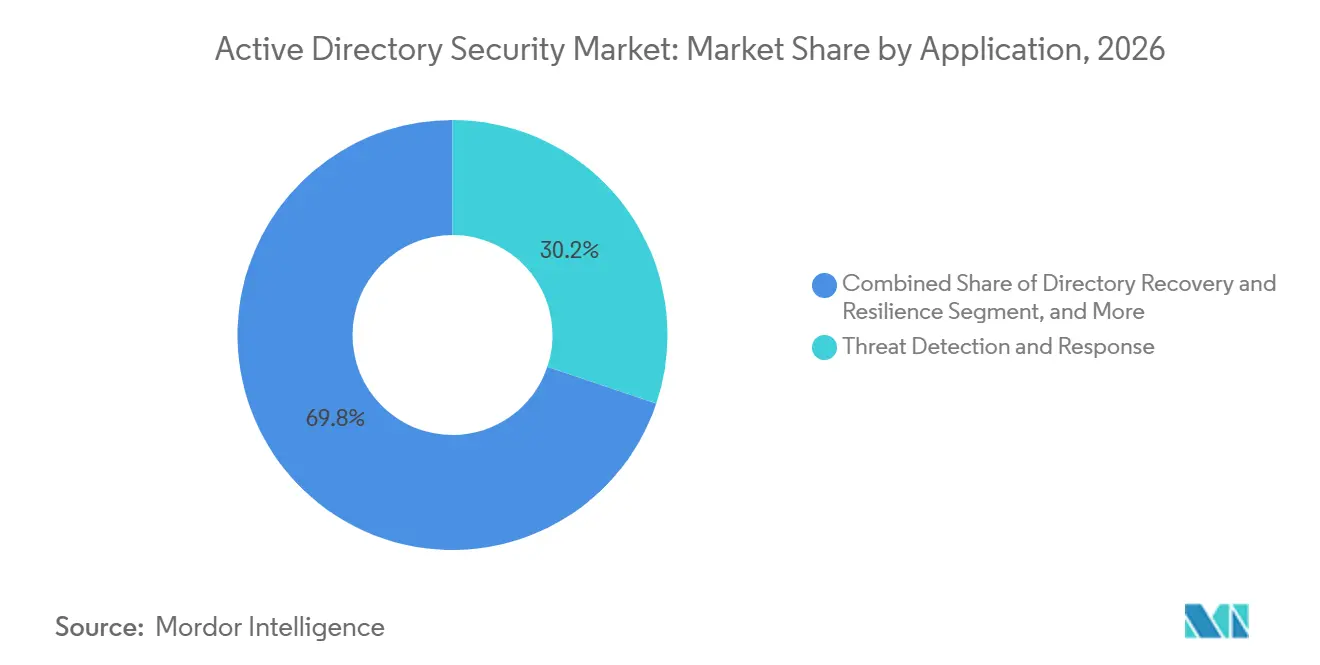
- Por aplicação, a detecção e resposta a ameaças detinha 30,16% da participação de mercado em 2026, enquanto a recuperação e resiliência de diretórios está projetada para expandir a um CAGR de 14,74% até 2032.
- Por usuário final, o BFSI detinha 25,24% da participação de mercado em 2026, enquanto energia e serviços públicos está projetado para expandir a um CAGR de 14,83% até 2032.
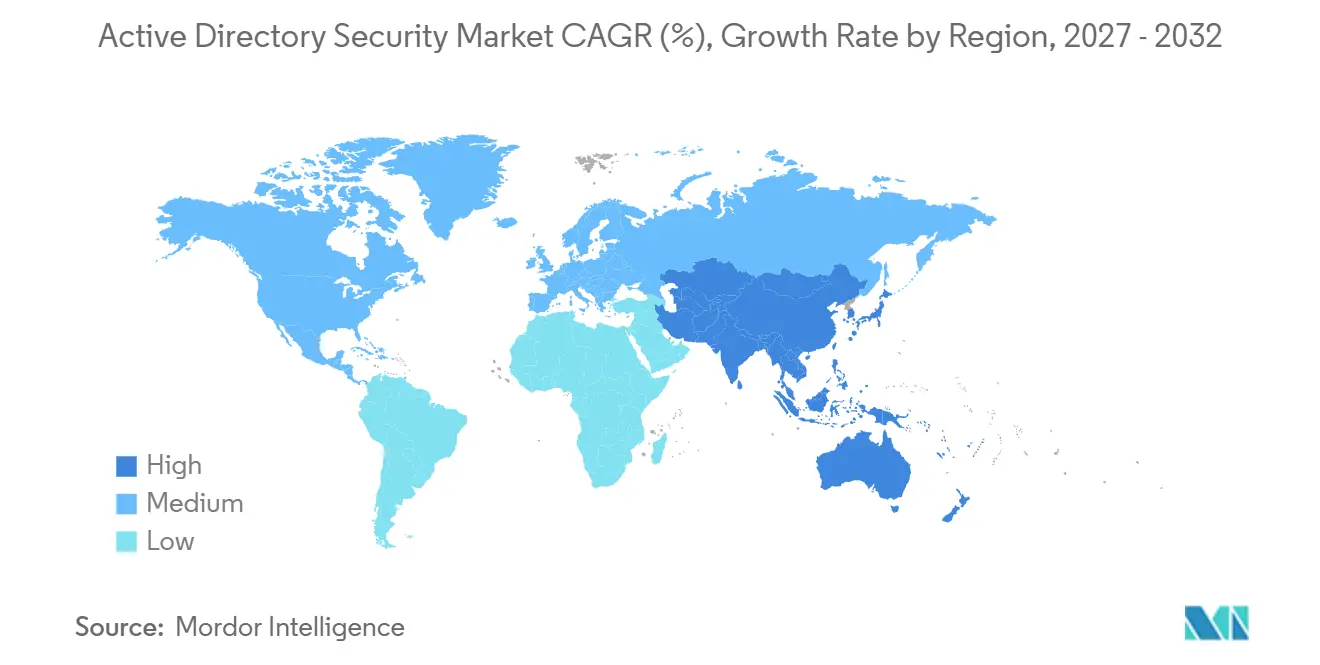
- Por geografia, a América do Norte detinha 40,87% da participação de mercado em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 14,72% até 2032, tornando-a a geografia de expansão mais rápida no Mercado de Segurança do Active Directory.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Perspectivas do Mercado Global de Segurança do Active Directory
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento de Ransomware e Ataques Baseados em Identidade | +3.8% | Global, concentrado na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Adoção de Confiança Zero e Detecção e Resposta a Ameaças de Identidade | +2.6% | América do Norte, Europa, Ásia-Pacífico | Médio prazo (2 a 4 anos) |
| Pressão Regulatória e de Ciberseguro para Controles de Identidade | +2.1% | América do Norte e UE, com extensão para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Complexidade do Active Directory Híbrido e do Entra ID | +2.0% | Global | Médio prazo (2 a 4 anos) |
| Expansão da Superfície de Ataque de Identidades Não Humanas e Contas de Serviço | +1.1% | Global, acelerando na Ásia-Pacífico e América do Norte | Longo prazo (≥ 4 anos) |
| Escassez de Especialistas em Segurança de Diretórios | +0.7% | Global, mais aguda na Ásia-Pacífico e no Oriente Médio e África | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento de Ransomware e Ataques Baseados em Identidade
Grupos de ransomware estão visando infraestruturas de identidade porque podem abrir caminhos para sistemas em toda uma empresa. Credenciais roubadas apareceram em 32% das violações em 2025, demonstrando como as credenciais podem apoiar o acesso além da intrusão inicial. A Recorded Future identificou 276 milhões de credenciais agrupadas com cookies de sessão ativos em seu relatório de ameaças de identidade de 2025, e o volume havia aumentado 30% em 1 ano. Os invasores podem passar do acesso inicial ao movimento lateral em 1 hora e 42 minutos, reduzindo o tempo disponível para as equipes identificarem alterações suspeitas no diretório. A Semperis relatou que apenas 60% das organizações com uma estratégia de ITDR mantêm sistemas de backup dedicados e específicos para o Active Directory.[1] O Mercado de Segurança do Active Directory, portanto, se beneficia da demanda por monitoramento contínuo e recuperação que pode limitar o efeito operacional do comprometimento de identidades.
Adoção de Confiança Zero e Detecção e Resposta a Ameaças de Identidade
Os programas de confiança zero exigem validação contínua de identidade em vez de revisões ocasionais de acesso. A Identity Defined Security Alliance constatou que 95% das organizações pesquisadas haviam adotado a confiança zero em 2025. Essa abordagem aumenta a necessidade de monitoramento em tempo real do Active Directory, análise comportamental e fluxos de trabalho de resposta. A Huntress relatou que 65% das organizações haviam implantado ITDR e 74% planejavam implementá-lo ou expandi-lo nos próximos 12 meses.[2] A Microsoft afirmou que a MFA resistente a phishing pode prevenir 99,6% dos ataques baseados em identidade onde é implantada, embora lacunas de aplicação em sistemas legados permaneçam importantes.[3] O Mercado de Segurança do Active Directory cresce à medida que as organizações adicionam ferramentas que podem monitorar florestas locais juntamente com controles de identidade na nuvem.
Pressão Regulatória e de Ciberseguro para Controles de Identidade
Os controles de identidade são cada vez mais relevantes para a precificação e as decisões de cobertura de ciberseguros. A Delinea constatou que os controles relacionados à identidade afetaram o prêmio ou os termos de cobertura na renovação para a maioria das organizações. A mesma pesquisa identificou o PAM e a governança e administração de identidades como os principais fatores que influenciam esses termos. O GDPR, a HIPAA e o NERC CIP também exigem controles de acesso e registros de auditoria que as plataformas de monitoramento de diretórios podem ajudar as organizações a manter. A Delinea relatou que muitos requerentes afirmaram que seu incidente estava relacionado à identidade ou resultou do comprometimento de contas privilegiadas. Esses requisitos tornam o Mercado de Segurança do Active Directory relevante para equipes de risco, conformidade e aquisição, não apenas para equipes de operações de segurança.
Complexidade do Active Directory Híbrido e do Entra ID
Muitas empresas operam o Active Directory local e o Microsoft Entra ID simultaneamente. Essa estrutura pode criar caminhos de ataque por meio de serviços de sincronização e sistemas de identidade conectados. A Tenable relatou que as Contas de Sincronização de Diretório retinham acesso a APIs de sincronização sensíveis após as atualizações de proteção da Microsoft, enquanto o ADSynchronization.ReadWrite.All criava risco adicional se um servidor de sincronização fosse comprometido. A Semperis relatou que as avaliações de segurança de ambientes híbridos indicavam uma postura de segurança moderada. O recente requisito de atualização do Entra Connect da Microsoft levou as equipes a revisar as configurações de sincronização e os controles de segurança. Essa complexidade persistente sustenta a demanda no Mercado de Segurança do Active Directory por visibilidade unificada em ambos os ambientes de diretório.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Agrupamento de Plataforma Microsoft e Substituição por Controles Nativos | -1.5% | Global, mais agudo na América do Norte e Europa | Curto prazo (≤ 2 anos) |
| Complexidade de Integração entre Diretórios Legados e na Nuvem | -1.0% | Global, mais agudo na Ásia-Pacífico e América do Sul | Médio prazo (2 a 4 anos) |
| Janelas de Alteração de Sistemas de Identidade e Restrições de Teste de Recuperação | -0.7% | Global | Longo prazo (≥ 4 anos) |
| Lacunas de Evidência e Atribuição para Retorno sobre Investimento em Segurança | -0.5% | Global, mais agudo no segmento de PMEs | Médio prazo (2 a 4 anos) |
| Fonte: Mordor Intelligence | |||
Agrupamento de Plataforma Microsoft e Substituição por Controles Nativos
A Microsoft agrupa funções de proteção de identidade em planos de licenciamento amplamente adquiridos do Microsoft 365 e do Azure. O Entra ID Protection, o Acesso Condicional e o Privileged Identity Management podem fornecer uma opção de base para equipes de aquisição que precisam controlar gastos. O Agente de Otimização de Acesso Condicional entrou em pré-visualização pública em 2026 e automatizou ainda mais o ajuste de políticas em identidades, dispositivos e condições de rede. Isso pode reduzir a necessidade de um produto separado onde uma organização requer apenas controles básicos. O risco é mais forte nas funções de auditoria, conformidade e monitoramento, onde o registro nativo melhorou. Os provedores especializados no Mercado de Segurança do Active Directory respondem com análise forense mais profunda, capacidades de recuperação e cobertura em diretórios que não são da Microsoft.
Complexidade de Integração entre Diretórios Legados e na Nuvem
Ambientes de Active Directory com múltiplas florestas, Entra ID e diretórios conectados a SCADA podem prolongar os cronogramas de implementação. A Silverfort relatou que uma parcela significativa das contas de serviço continuava a usar autenticação NTLM. Protocolos legados, requisitos de middleware e relações de confiança mal configuradas podem exigir trabalho especializado antes que uma plataforma de segurança se torne totalmente operacional. As organizações podem subestimar os orçamentos de implementação e adiar implantações de monitoramento mais amplas quando os custos de integração aumentam. Esse problema é particularmente importante na Ásia-Pacífico e na América do Sul, onde algumas grandes organizações operam ambientes legados altamente personalizados. Ciclos de implantação mais longos podem atrasar o reconhecimento de receita e aumentar o risco de rotatividade para os fornecedores do Mercado de Segurança do Active Directory que dependem de implementação rápida.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente: Soluções Lideram por Meio de Proteção Integrada de Identidade
As soluções detinham 79,12% de participação em 2026 e estão projetadas para expandir a um CAGR de 14,64% até 2032. A categoria inclui ferramentas de detecção e resposta a ameaças de identidade, gestão de acesso privilegiado e governança e administração de identidades. Os compradores estão consolidando detecção, análise comportamental, remediação e recuperação em menos plataformas de segurança. O ITDR está atraindo gastos que anteriormente iam para produtos de auditoria independentes, pois as empresas querem que as ameaças de identidade sejam avaliadas em tempo real. O PAM foi além do armazenamento de credenciais em direção ao acesso just-in-time e controles de privilégio zero permanente. O IGA permanece importante para organizações que precisam documentar decisões de acesso sob o GDPR, SOX e HIPAA. A CrowdStrike anunciou sua aquisição da SGNL em janeiro de 2026 para adicionar autorização contínua e baseada em risco em sistemas de Active Directory e identidade na nuvem. O movimento mostra como os fornecedores de plataformas estão estendendo a segurança de identidade além de suas categorias de produtos originais.
Os serviços responderam pela participação restante do Mercado de Segurança do Active Directory em 2026. Consultoria, implementação, segurança gerenciada, monitoramento, treinamento e suporte permanecem necessários onde os ambientes de diretório são complexos. Os serviços de segurança gerenciada são a área de serviços de crescimento mais rápido porque muitas organizações carecem de equipes que possam monitorar as alterações de diretório continuamente. Os provedores podem oferecer capacidades especializadas para vários clientes sem que cada cliente precise construir uma grande equipe interna. A necessidade é mais visível em organizações com múltiplas florestas de Active Directory, protocolos de autenticação mais antigos ou implantações mistas na nuvem. Os provedores de serviços também ajudam os clientes a testar planos de recuperação e preparar evidências para auditorias de conformidade. Esse trabalho apoia a adoção de produtos porque a qualidade da implementação afeta o valor que as organizações obtêm das ferramentas de segurança de diretórios. A combinação de componentes, portanto, une alta demanda por software com demanda sustentada por expertise em implantação e operação.
Por Modo de Implantação: O Híbrido Permanece como a Arquitetura Empresarial Mais Comum
A implantação híbrida detinha 37,22% de participação em 2026. As empresas utilizam esse modelo quando mantêm o Active Directory Domain Services para dispositivos e aplicações mais antigas, enquanto migram cargas de trabalho selecionadas para plataformas na nuvem. Isso reflete o ritmo prático da modernização empresarial, e não uma fase de transição de curto prazo. Os ambientes híbridos exigem ferramentas de segurança que possam conectar a telemetria de diretórios locais com a atividade do Entra ID. Eles também exigem que as equipes gerenciem contas de sincronização e permissões que abrangem ambos os ambientes. A atualização do Entra Connect da Microsoft em setembro de 2025 levou muitas empresas a revisar as configurações de sincronização e os controles de segurança relacionados. Os fornecedores que oferecem uma visão consistente de ambos os ambientes podem abordar riscos que surgem entre as camadas de infraestrutura. Essa necessidade mantém as implantações híbridas centrais nas decisões de compra atuais.
A implantação baseada em nuvem está projetada para expandir a um CAGR de 14,37% até 2032, aumentando a demanda endereçável para o Mercado de Segurança do Active Directory. A adoção da nuvem estende as identidades gerenciadas por diretrio para aplicações SaaS onde as ferramentas tradicionais locais têm visibilidade limitada. O ITDR entregue na nuvem pode ajudar as equipes de segurança a analisar a atividade de identidade em ambientes distribuídos. A implantação local manterá um papel no governo, defesa e infraestrutura crítica porque os requisitos de residência de dados e operacionais podem limitar a migração para a nuvem. Os três modelos de implantação, portanto, coexistirão durante o período de previsão. O Mercado de Segurança do Active Directory não é definido por uma mudança completa para longe dos sistemas locais. É definido pela necessidade de proteger camadas de identidade conectadas à medida que as cargas de trabalho são colocadas em diferentes ambientes. Os fornecedores que suportam visibilidade na nuvem e monitoramento local ao mesmo tempo estão posicionados para atender tanto clientes na nuvem quanto híbridos.
Por Tamanho de Organização: Grandes Empresas Detêm os Gastos Enquanto as PMEs Aumentam a Adoção
As grandes empresas detinham 77,62% de participação em 2026. Seus grandes ambientes com múltiplas florestas e requisitos formais de auditoria tornam a proteção de diretórios uma categoria de aquisição necessária. Organizações de serviços financeiros, saúde e governo frequentemente gerenciam acesso privilegiado extenso em sistemas críticos. Essas organizações também possuem as equipes de segurança e os orçamentos necessários para implantar plataformas integradas de monitoramento e recuperação. Os compradores de grandes empresas normalmente avaliam a profundidade forense, a integração com ferramentas existentes e a garantia de recuperação antes de selecionar um fornecedor. Seus processos de compra podem ser longos, mas implantações bem-sucedidas podem cobrir amplos ambientes de diretório. A posição de liderança do segmento reflete a concentração de infraestrutura de identidade complexa em grandes organizações. Também reflete o potencial efeito operacional de um comprometimento de diretório em um ambiente de grande porte.
As PMEs estão projetadas para expandir a um CAGR de 14,98% até 2032, ampliando a adoção no Mercado de Segurança do Active Directory. Os provedores de detecção e resposta gerenciadas estão ajudando organizações menores a acessar a segurança de diretórios sem manter grandes equipes especializadas. Esses serviços oferecem monitoramento e resposta a preços que podem ser adequados para organizações com menos de 1.000 funcionários. A exposição à cadeia de suprimentos aumenta a necessidade porque os invasores podem ter como alvo provedores de serviços de TI para alcançar clientes empresariais. A Huntress constatou que 89% das organizações esperavam priorizar a proteção de identidade no próximo ano. A taxa de crescimento mais alta das PMEs reflete uma recuperação na adoção de segurança, e não uma menor exposição a ameaças de identidade. Serviços gerenciados acessíveis podem reduzir as barreiras técnicas e de pessoal para esses compradores. Isso fornece uma base de clientes mais ampla para o Mercado de Segurança do Active Directory durante o período de previsão.
Por Aplicação: A Detecção Mantém a Demanda Enquanto a Recuperação Ganha Prioridade
A detecção e resposta a ameaças detinha 30,16% de participação em 2026. As organizações usam essas ferramentas para identificar atividades suspeitas de credenciais, alterações de privilégios e movimento lateral. O IAM foi a segunda maior aplicação e cobriu atividades de provisionamento e desprovisionamento que determinam as permissões de acesso. A gestão de conformidade, auditoria e monitoramento também permanecem importantes porque as organizações precisam de registros pesquisáveis de acesso e alterações de diretório. Ferramentas de auditoria especializadas podem atender a essas necessidades com menos trabalho operacional do que implantações amplas de SIEM. A detecção continua liderando porque as equipes precisam de visibilidade antes de poder conter um ataque relacionado à identidade. A combinação de aplicações mostra que prevenção, detecção e documentação são prioridades de compra conectadas. Também mostra por que os fornecedores estão combinando várias capacidades de aplicação em uma única plataforma.
A recuperação e resiliência de diretórios está projetada para expandir a um CAGR de 14,74% até 2032, fortalecendo um caso de uso fundamental no Mercado de Segurança do Active Directory. Os compradores reconhecem cada vez mais que nem todo ataque ao Active Directory pode ser prevenido, tornando a recuperação testada um requisito central. A Commvault expandiu sua oferta de Resiliência de Identidade em novembro de 2025 com ferramentas para detectar ameaças, registrar alterações maliciosas e restaurar objetos de diretório afetados. A Cohesity introduziu capacidades avançadas de ITDR em janeiro de 2026 e relatou recuperação de floresta do Active Directory 90% mais rápida em comparação com as linhas de base pré-implantação. A SailPoint também introduziu o Gerenciamento de Postura de Segurança em setembro de 2025 para automatizar a classificação de privilégios e o acesso just-in-time. Esses lançamentos mostram que prevenção e recuperação estão se tornando estreitamente vinculadas nas plataformas de segurança de identidade. O Mercado de Segurança do Active Directory está, portanto, indo além de ferramentas que apenas emitem alertas. Recuperação e resiliência estão se tornando critérios de seleção importantes para compradores que buscam reduzir a interrupção dos negócios.

Por Usuário Final: O BFSI Detém a Maior Posição Enquanto Energia e Serviços Públicos Expande Mais Rapidamente
O BFSI detinha 25,24% de participação em 2026. As instituições financeiras gerenciam redes densas de identidades privilegiadas em sistemas bancários centrais, plataformas de negociação e sistemas de relatórios. Esses ambientes enfrentam requisitos rigorosos de governança de acesso, auditabilidade e resposta a incidentes. O grande número de contas privilegiadas por funcionário torna a segurança de diretórios um controle operacional necessário. Uma conta de diretório comprometida pode afetar serviços que clientes e reguladores esperam que permaneçam disponíveis. As decisões de investimento neste setor, portanto, vão além do cumprimento dos requisitos de conformidade. Elas também abordam a continuidade operacional e a proteção de informações financeiras sensíveis. Essa combinação sustenta a posição de liderança do BFSI entre os grupos de usuários finais.
Energia e serviços públicos está projetado para expandir a um CAGR de 14,83% até 2032, criando uma área de demanda de crescimento mais rápido para o Mercado de Segurança do Active Directory. A TI e a tecnologia operacional estão cada vez mais conectadas, trazendo identidades gerenciadas pelo Active Directory para ambientes vinculados a SCADA. A DNV relatou que 65% dos profissionais de energia consideravam a cibersegurança o maior risco de negócios atual em 2025. O NERC CIP e a Diretiva NIS2 exigem que os operadores relevantes mantenham controles de acesso e trilhas de auditoria. A saúde também tem uma forte necessidade porque credenciais de diretório comprometidas podem interromper registros eletrônicos de saúde e operações de segurança do paciente. Governo e defesa, TI e telecomunicações, varejo e comércio eletrônico, educação e manufatura equilibram cada um o investimento em diretórios em relação ao risco e aos requisitos de conformidade específicos do setor. O Mercado de Segurança do Active Directory atende a esses grupos por meio de controles de segurança que podem operar em sistemas críticos variados. Energia e serviços públicos se destaca porque a interrupção operacional pode se estender de sistemas digitais para infraestrutura física.
Análise Geográfica
A América do Norte detinha 40,87% de participação em 2026, conferindo ao Mercado de Segurança do Active Directory sua base de demanda regional mais madura. A região possui uso maduro do Active Directory empresarial, um ecossistema de segurança gerenciada desenvolvido e um mercado ativo de ciberseguros. Os Estados Unidos respondem pela maior parte dos gastos regionais, apoiados pela orientação da CISA sobre a detecção de comprometimento do Active Directory e pela estratégia de confiança zero do Escritório de Gestão e Orçamento. O Canadá adiciona demanda por meio de requisitos do setor financeiro e de saúde pública, enquanto outros adotantes são frequentemente atendidos por provedores de serviços gerenciados com sede nos Estados Unidos. O portfólio de identidade nativa em expansão da Microsoft compete com fornecedores especializados de ITDR, PAM e IGA, enquanto a demanda do setor público e empresarial deve permanecer alta durante o período de previsão.
A Ásia-Pacífico está projetada para expandir a um CAGR de 14,72% até 2032, tornando-a a geografia de expansão mais rápida no Mercado de Segurança do Active Directory. A digitalização na Índia, China, Coreia do Sul e Austrália está aumentando o número de ambientes que dependem de identidades gerenciadas pelo Active Directory. Essa expansão regional é apoiada pelo crescente uso empresarial de sistemas de identidade conectados e pela maior demanda por controles de segurança. Espera-se que a Índia registre o maior CAGR de cibersegurança em nível de país na região, apoiado por seu grande setor de serviços de TI. A Coreia do Sul e a Austrália contribuem por meio do uso empresarial estabelecido e de estruturas de cibersegurança mais prescritivas, enquanto outros mercados regionais oferecem uma oportunidade de ciclo mais longo à medida que a governança de identidade amadurece.
A Europa detinha uma participação significativa do Mercado de Segurança do Active Directory em 2026, liderada pela Alemanha, Reino Unido e França. Os requisitos do GDPR, a Diretiva NIS2, os padrões IT-Grundschutz da Alemanha e as orientações de proteção do Active Directory do Reino Unido apoiam os gastos com governança de identidade e controles de acesso. A América do Sul permanece em um estágio mais inicial, embora a estrutura de proteção de dados do Brasil fortaleça o argumento para controles de diretório. A Arábia Saudita e os Emirados Árabes Unidos estão avançando em estruturas de identidade de confiança zero, enquanto a África está emergindo à medida que a infraestrutura digital se expande na África do Sul, Nigéria e Egito.
Cenário Competitivo
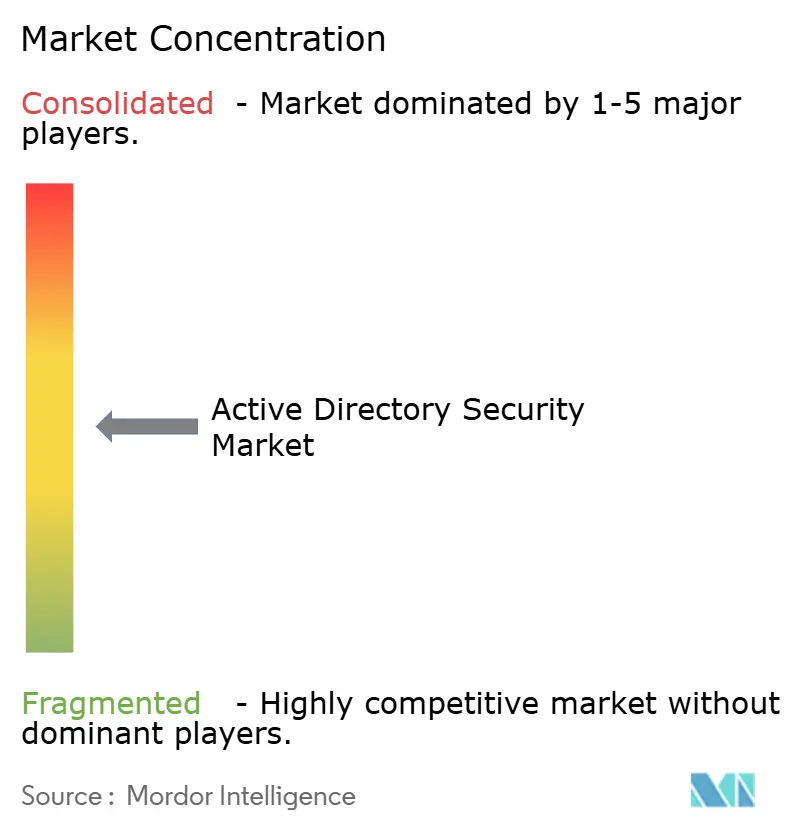
O Mercado de Segurança do Active Directory é moderadamente consolidado em contas empresariais premium e mais fragmentado no mercado intermediário e no canal de serviços gerenciados. Microsoft, CyberArk, BeyondTrust, SailPoint e Semperis têm forte presença nas aquisições de grandes empresas, enquanto os especialistas competem em velocidade de implantação e profundidade de recuperação. A convergência de plataformas está moldando a concorrência à medida que os provedores de PAM, IGA e auditoria constroem capacidades adjacentes. A aquisição da Venafi pela CyberArk e a introdução do CORA AI mostram seu movimento em direção a uma segurança de identidade mais ampla. A expansão de ITDR da Cohesity em janeiro de 2026 adicionou avaliação de vulnerabilidades para Active Directory e Entra ID, reversão de alterações maliciosas, rastreamento à prova de adulteração e proteção de contas de serviço.
A governança de contas de serviço é uma oportunidade importante porque a Silverfort constatou que 94,3% das organizações careciam de visibilidade total sobre identidades não humanas. A detecção multiplataforma e a segurança de diretórios gerenciada para PMEs oferecem outras formas de os fornecedores se diferenciarem. A aquisição planejada da SGNL pela CrowdStrike visa a autorização contínua e a remoção de privilégios permanentes em identidades humanas, não humanas e de IA agêntica. A Okta concluiu sua aquisição da Permiso Security em agosto de 2026, adicionando mais de 2.500 sinais de detecção em mais de 70 provedores de identidade. Esses movimentos tornam a qualidade da detecção e a cobertura de resposta fatores centrais na seleção empresarial.
ManageEngine, SentinelOne e Tenable oferecem cada um produtos focados no Active Directory para governança, ITDR, avaliação ou monitoramento. A Fortra está mais focada em segurança de transferência de arquivos, proteção de dados e testes de penetração, com capacidades específicas para o Active Directory mais limitadas do que os outros provedores listados. A reversão automatizada do estado do diretório e a detecção de anomalias comportamentais em contas de serviço são áreas emergentes de diferenciação técnica. O campo permanecerá dividido entre plataformas de identidade amplas e especialistas com segurança e recuperação profundas de diretórios híbridos.
Líderes do Setor de Segurança do Active Directory
-
Microsoft Corporation
-
Quest Software Inc.
-
Semperis Inc.
-
Netwrix Corporation
-
CyberArk Software Ltd.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Desenvolvimentos Recentes do Setor
- Outubro de 2026: A Semperis anunciou a disponibilidade mundial do Semperis Migrator for Active Directory 2.0, uma reconstrução arquitetural completa que torna a migração do AD observável, controlada e centrada em segurança em cada etapa. O lançamento tem como alvo setores regulamentados na América do Norte, Europa e Ásia-Pacífico por meio de um modelo de entrega com parceiros em primeiro lugar, e atende empresas que consolidam ambientes com múltiplas florestas ou migram cargas de trabalho para o Entra ID.
- Agosto de 2026: A Okta concluiu sua aquisição da Permiso Security, uma plataforma de ITDR nativa da nuvem que cobre identidades humanas, não humanas e de agentes de IA em ambientes multinuvem. O negócio adiciona mais de 2.500 sinais de detecção baseados em pesquisa em mais de 70 provedores de identidade à plataforma Okta, estendendo o alcance da Okta do gerenciamento de identidade para fluxos de trabalho do centro de operações de segurança e contenção de ameaças em tempo real.
- Junho de 2026: A Netwrix apresentou capacidades de governança de IA para ambientes híbridos da Microsoft por meio de sua plataforma 1Secure, permitindo que as organizações revelem e governem o acesso de agentes de IA a dados sensíveis em ambientes conectados ao AD. O lançamento abordou a lacuna de governança emergente criada por cargas de trabalho de IA agêntica que se autenticam por meio de identidades de contas de serviço com permissões em nível de diretório.
- Fevereiro de 2026: A Cisco Duo lançou o Active Directory Defense, combinando a aplicação de MFA com análise de risco vinculada a caminhos de autenticação do AD, incluindo tráfego Kerberos e NTLM. A solução fornece visibilidade e aplicação para o AD local sem exigir migração para a nuvem, tendo como alvo a grande base instalada de empresas com infraestrutura de diretório legada.
Escopo do Relatório Global do Mercado de Segurança do Active Directory
O Mercado de Segurança do Active Directory compreende software e serviços que protegem os ambientes Microsoft Active Directory, a espinha dorsal de identidade de muitas grandes empresas, contra ameaças cibernéticas, configurações incorretas e abuso de privilégios. Essas soluções abrangem análise de caminhos de ataque, detecção de escalada de privilégios e movimento lateral, proteção do AD, auditoria e conformidade, detecção e resposta a ameaças de identidade (ITDR) e backup e recuperação do AD.
O Relatório do Mercado de Segurança do Active Directory é Segmentado por Componente (Soluções e Serviços), Modo de Implantação (Local, Baseado em Nuvem e Híbrido), Tamanho da Organização (PMEs e Grandes Empresas), Aplicação (IAM, Detecção e Resposta a Ameaças, Gestão de Conformidade, Auditoria e Monitoramento e Recuperação e Resiliência de Diretórios), Usuário Final (BFSI, Saúde, TI e Telecomunicações, Governo e Defesa, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Manufatura) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico e Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
| Soluções | Detecção e Resposta a Ameaças de Identidade |
| Gestão de Acesso Privilegiado | |
| Governança e Administração de Identidades | |
| Auditoria, Conformidade e Monitoramento | |
| Serviços | Consultoria e Avaliação |
| Implementação e Integração | |
| Segurança Gerenciada e Monitoramento | |
| Treinamento e Suporte |
| Local |
| Baseado em Nuvem |
| Híbrido |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Gestão de Identidade e Acesso |
| Detecção e Resposta a Ameaças |
| Gestão de Conformidade |
| Auditoria e Monitoramento |
| Recuperação e Resiliência de Diretórios |
| Serviços Bancários, Financeiros e de Seguros |
| Saúde |
| TI e Telecomunicações |
| Governo e Defesa |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Manufatura |
| Outros Usuários Finais |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio e África | Arábia Saudita |
| Emirados Árabes Unidos | |
| África do Sul | |
| Egito | |
| Restante do Oriente Médio e África |
| Por Componente | Soluções | Detecção e Resposta a Ameaças de Identidade |
| Gestão de Acesso Privilegiado | ||
| Governança e Administração de Identidades | ||
| Auditoria, Conformidade e Monitoramento | ||
| Serviços | Consultoria e Avaliação | |
| Implementação e Integração | ||
| Segurança Gerenciada e Monitoramento | ||
| Treinamento e Suporte | ||
| Por Modo de Implantação | Local | |
| Baseado em Nuvem | ||
| Híbrido | ||
| Por Tamanho de Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Aplicação | Gestão de Identidade e Acesso | |
| Detecção e Resposta a Ameaças | ||
| Gestão de Conformidade | ||
| Auditoria e Monitoramento | ||
| Recuperação e Resiliência de Diretórios | ||
| Por Usuário Final | Serviços Bancários, Financeiros e de Seguros | |
| Saúde | ||
| TI e Telecomunicações | ||
| Governo e Defesa | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Manufatura | ||
| Outros Usuários Finais | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio e África | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| África do Sul | ||
| Egito | ||
| Restante do Oriente Médio e África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de segurança do Active Directory?
O mercado de segurança do Active Directory está projetado para expandir de 1,12 bilhões de USD em 2026 e 1,28 bilhões de USD em 2027 para 2,74 bilhões de USD até 2032, a um CAGR de 14,21%.
O que está impulsionando a demanda por ferramentas de segurança do Active Directory?
Ataques baseados em identidade, ransomware, complexidade de diretórios híbridos, programas de confiança zero e requisitos de seguros e conformidade estão aumentando a demanda.
Qual componente tem a maior participação?
As soluções detinham 79,12% de participação em 2026 e estão projetadas para expandir a um CAGR de 14,64% até 2032.
Qual modelo de implantação é mais comum?
A implantação híbrida detinha a maior participação, com 37,22% em 2026, porque as empresas continuam a operar tanto o Active Directory local quanto os serviços de identidade na nuvem.
Qual setor de usuário final está expandindo mais rapidamente?
Energia e serviços públicos está projetado para expandir a um CAGR de 14,83% até 2032, à medida que os ambientes de TI e tecnologia operacional se tornam mais conectados.
Qual região está expandindo mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 14,72% até 2032, apoiada pela digitalização e pelas crescentes necessidades de governança de identidade.