
Taille et part du marché de la sécurité Active Directory
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
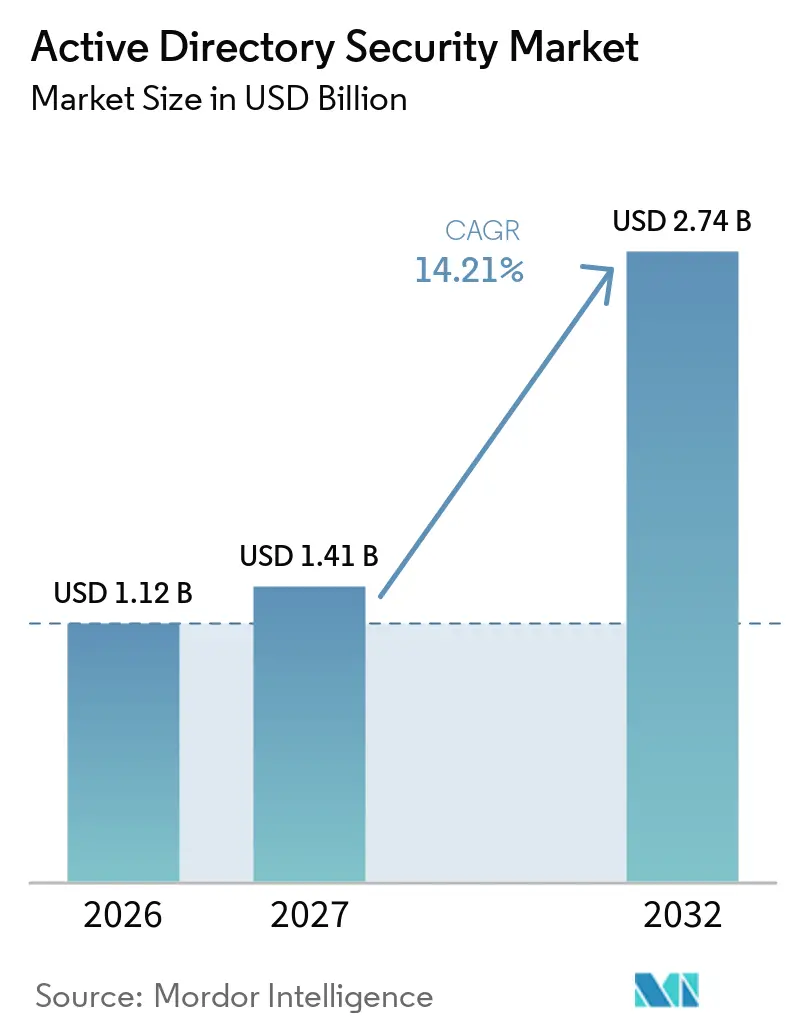
| Taille du Marché (2027) | 1.41 Milliards de dollars |
| Taille du Marché (2032) | 2.74 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 14.21 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité Active Directory par Mordor Intelligence
La taille du marché de la sécurité Active Directory devrait s'étendre de 1,12 milliard USD en 2026 et 1,28 milliard USD en 2027 à 2,74 milliards USD d'ici 2032, enregistrant un CAGR de 14,21 % entre 2027 et 2032. Les attaques basées sur l'identité font de la sécurité des annuaires une priorité centrale de la sécurité d'entreprise, car des identifiants compromis peuvent fournir un accès étendu aux systèmes et aux données. La prolifération des environnements Active Directory hybrides et Microsoft Entra ID crée des lacunes de sécurité qui nécessitent une couverture à la fois des annuaires sur site et dans le cloud. Les acheteurs passent des vérifications périodiques à la surveillance continue, à la remédiation automatisée et aux capacités de récupération testées. La concurrence s'intensifie à mesure que les fournisseurs de plateformes élargissent leurs outils d'identité natifs, tandis que les fournisseurs spécialisés se concentrent sur une visibilité plus approfondie des annuaires, la récupération et la détection multiplateforme.
Points clés du rapport
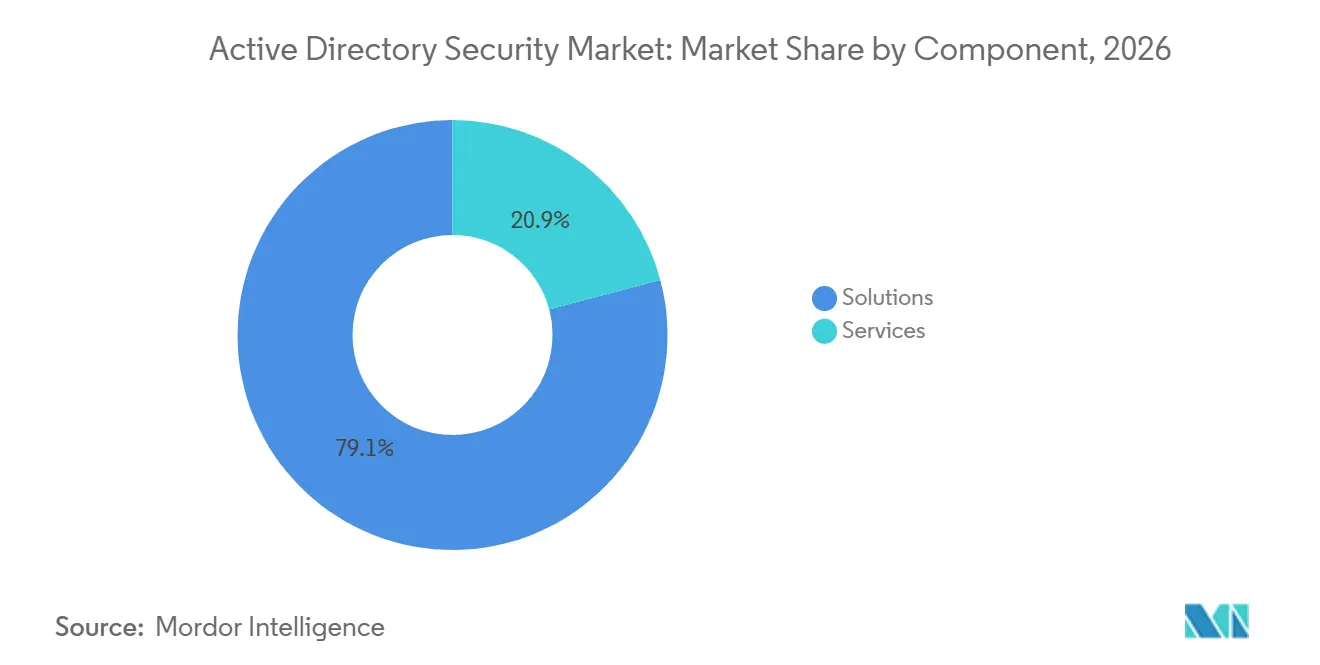
- Par composant, les solutions détenaient 79,12 % de la part du marché de la sécurité Active Directory en 2026 et devraient se développer à un CAGR de 14,64 % jusqu'en 2032.
- Par mode de déploiement, le déploiement hybride détenait 37,22 % de la part du marché de la sécurité Active Directory en 2026, tandis que le déploiement basé sur le cloud devrait se développer à un CAGR de 14,37 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 77,62 % de la part de marché en 2026, tandis que les PME devraient se développer à un CAGR de 14,98 % jusqu'en 2032, élargissant l'adoption au sein du marché de la sécurité Active Directory.
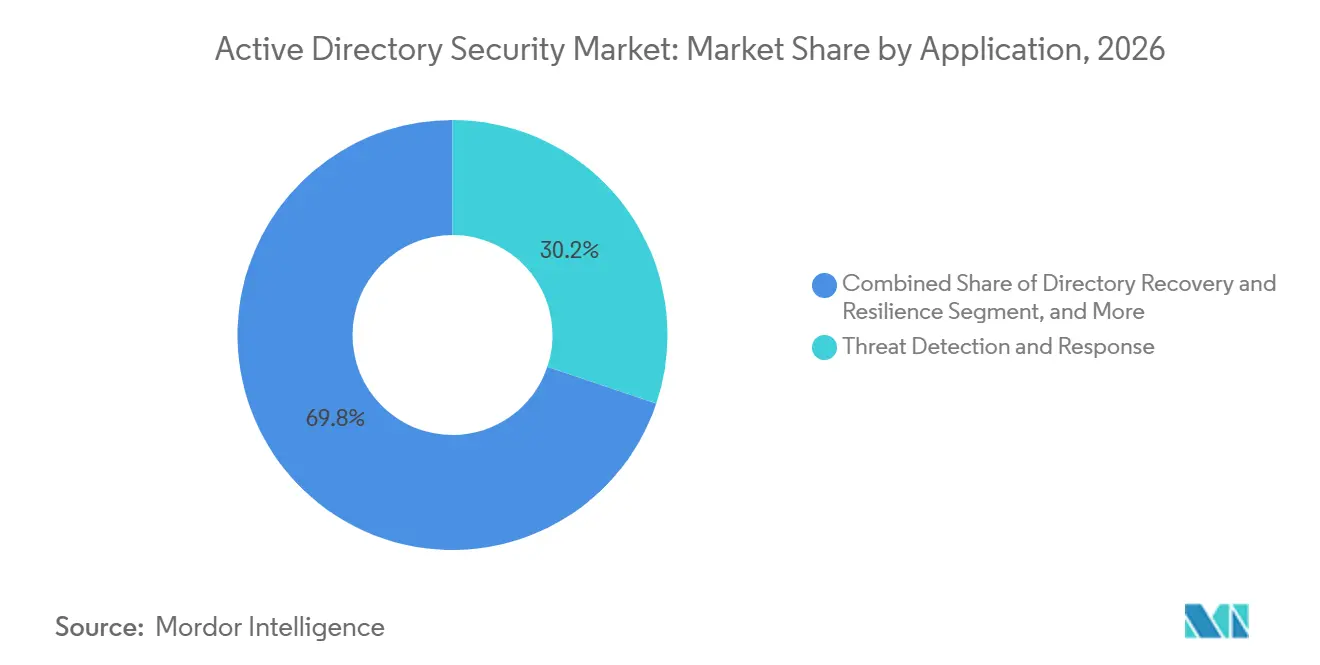
- Par application, la détection et la réponse aux menaces détenaient 30,16 % de la part de marché en 2026, tandis que la récupération et la résilience des annuaires devraient se développer à un CAGR de 14,74 % jusqu'en 2032.
- Par utilisateur final, le secteur BFSI détenait 25,24 % de la part de marché en 2026, tandis que l'énergie et les services publics devraient se développer à un CAGR de 14,83 % jusqu'en 2032.
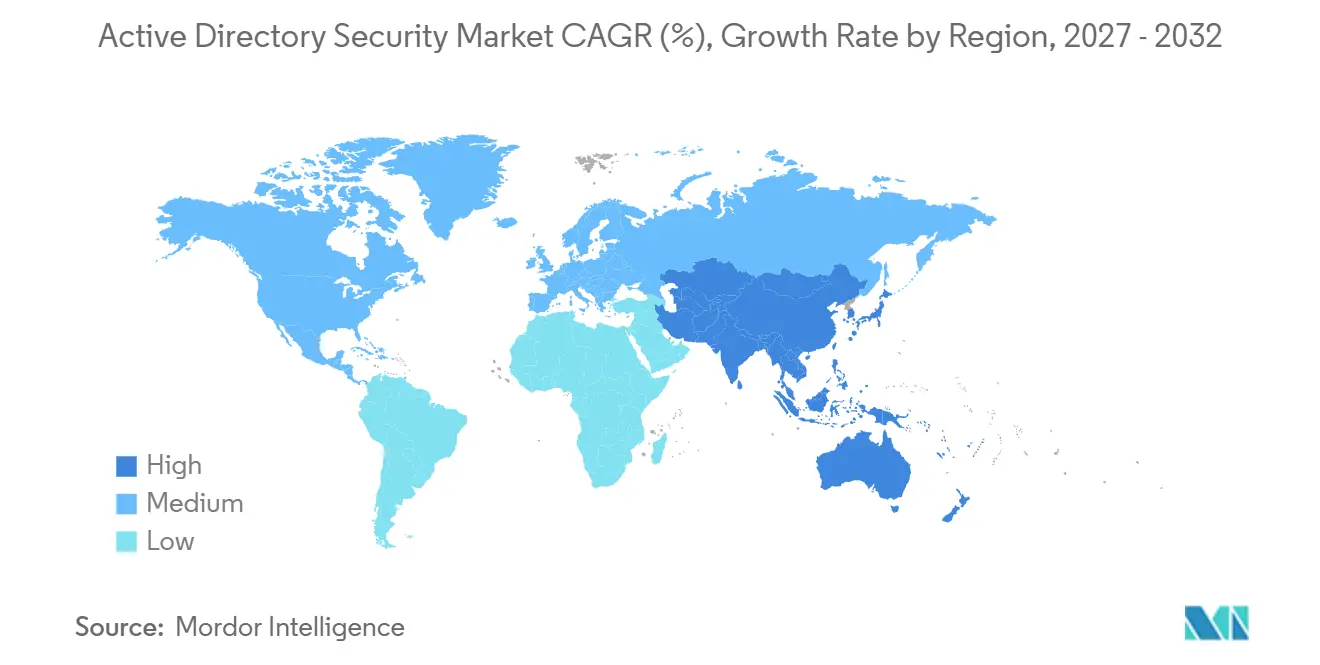
- Par géographie, l'Amérique du Nord détenait 40,87 % de la part de marché en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 14,72 % jusqu'en 2032, ce qui en fait la géographie à la croissance la plus rapide sur le marché de la sécurité Active Directory.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives mondiales du marché de la sécurité Active Directory
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Augmentation des attaques par rançongiciel et des attaques basées sur l'identité | +3.8% | Mondial, concentré en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Adoption de la confiance zéro et de la détection et réponse aux menaces d'identité | +2.6% | Amérique du Nord, Europe, Asie-Pacifique | Moyen terme (2-4 ans) |
| Pression réglementaire et des assurances cyber pour les contrôles d'identité | +2.1% | Amérique du Nord et UE, avec répercussions sur l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Complexité d'Active Directory hybride et d'Entra ID | +2.0% | Mondial | Moyen terme (2-4 ans) |
| Expansion de la surface d'attaque des identités non humaines et des comptes de service | +1.1% | Mondial, s'accélérant en Asie-Pacifique et en Amérique du Nord | Long terme (≥ 4 ans) |
| Pénurie de spécialistes en sécurité des annuaires | +0.7% | Mondial, plus aiguë en Asie-Pacifique et au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Augmentation des attaques par rançongiciel et des attaques basées sur l'identité
Les groupes de rançongiciels ciblent l'infrastructure d'identité car elle peut ouvrir des accès aux systèmes à travers une entreprise. Des identifiants volés sont apparus dans 32 % des violations en 2025, montrant comment les identifiants peuvent faciliter l'accès au-delà de l'intrusion initiale. Recorded Future a identifié 276 millions d'identifiants associés à des cookies de session actifs dans son rapport sur les menaces d'identité 2025, et le volume avait augmenté de 30 % en 1 an. Les attaquants peuvent passer de l'accès initial au mouvement latéral en 1 heure 42 minutes, réduisant le temps disponible pour les équipes afin d'identifier les modifications suspectes des annuaires. Semperis a rapporté que seulement 60 % des organisations disposant d'une stratégie ITDR maintiennent des systèmes de sauvegarde dédiés et spécifiques à Active Directory.[1] Le marché de la sécurité Active Directory bénéficie donc de la demande de surveillance continue et de récupération pouvant limiter l'effet opérationnel d'une compromission d'identité.
Adoption de la confiance zéro et de la détection et réponse aux menaces d'identité
Les programmes de confiance zéro nécessitent une validation continue de l'identité plutôt que des révisions d'accès occasionnelles. L'Identity Defined Security Alliance a constaté que 95 % des organisations interrogées avaient adopté la confiance zéro en 2025. Cette approche accroît le besoin de surveillance en temps réel d'Active Directory, d'analyse comportementale et de flux de travail de réponse. Huntress a rapporté que 65 % des organisations avaient déployé l'ITDR et que 74 % prévoyaient de le mettre en œuvre ou de l'étendre dans les 12 prochains mois.[2] Microsoft a déclaré que l'authentification multifacteur résistante au hameçonnage peut prévenir 99,6 % des attaques basées sur l'identité là où elle est déployée, bien que des lacunes dans l'application des systèmes hérités demeurent importantes.[3] Le marché de la sécurité Active Directory progresse à mesure que les organisations ajoutent des outils capables de surveiller les forêts sur site parallèlement aux contrôles d'identité dans le cloud.
Pression réglementaire et des assurances cyber pour les contrôles d'identité
Les contrôles d'identité sont de plus en plus pertinents pour la tarification des assurances cyber et les décisions de couverture. Delinea a constaté que les contrôles liés à l'identité affectaient les conditions de prime ou de couverture lors du renouvellement pour la plupart des organisations. La même recherche a identifié la gestion des accès à privilèges et la gouvernance et l'administration des identités comme les principaux facteurs influençant ces conditions. Le RGPD, l'HIPAA et la norme NERC CIP exigent également des contrôles d'accès et des enregistrements d'audit que les plateformes de surveillance des annuaires peuvent aider les organisations à maintenir. Delinea a rapporté que de nombreux demandeurs ont indiqué que leur incident était lié à l'identité ou résultait d'une compromission de compte privilégié. Ces exigences rendent le marché de la sécurité Active Directory pertinent pour les équipes de gestion des risques, de conformité et des achats, et pas seulement pour les équipes des opérations de sécurité.
Complexité d'Active Directory hybride et d'Entra ID
De nombreuses entreprises exploitent simultanément Active Directory sur site et Microsoft Entra ID. Cette structure peut créer des chemins d'attaque à travers les services de synchronisation et les systèmes d'identité connectés. Tenable a rapporté que les comptes de synchronisation d'annuaires conservaient l'accès aux API de synchronisation sensibles après les mises à jour de renforcement de Microsoft, tandis qu'ADSynchronization.ReadWrite.All créait un risque supplémentaire si un serveur de synchronisation était compromis. Semperis a rapporté que les évaluations de sécurité des environnements hybrides indiquaient une posture de sécurité modérée. La récente exigence de mise à niveau d'Entra Connect de Microsoft a incité les équipes à revoir les configurations de synchronisation et les contrôles de sécurité. Cette complexité persistante soutient la demande sur le marché de la sécurité Active Directory pour une visibilité unifiée sur les deux environnements d'annuaires.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Regroupement de la plateforme Microsoft et substitution par des contrôles natifs | -1.5% | Mondial, plus aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Complexité d'intégration entre les annuaires hérités et dans le cloud | -1.0% | Mondial, plus aigu en Asie-Pacifique et en Amérique du Sud | Moyen terme (2-4 ans) |
| Fenêtres de modification des systèmes d'identité et contraintes de test de récupération | -0.7% | Mondial | Long terme (≥ 4 ans) |
| Lacunes en matière de preuves et d'attribution pour le retour sur investissement en sécurité | -0.5% | Mondial, plus aigu dans le segment des PME | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Regroupement de la plateforme Microsoft et substitution par des contrôles natifs
Microsoft regroupe des fonctions de protection de l'identité dans les plans de licence Microsoft 365 et Azure largement achetés. Entra ID Protection, l'accès conditionnel et la gestion des identités privilégiées peuvent fournir une option de base pour les équipes d'achats qui doivent contrôler les dépenses. L'agent d'optimisation de l'accès conditionnel est entré en préversion publique en 2026 et a encore automatisé l'ajustement des politiques pour les identités, les appareils et les conditions réseau. Cela peut réduire le besoin d'un produit distinct lorsqu'une organisation ne nécessite que des contrôles de base. Le risque est le plus fort dans les fonctions d'audit, de conformité et de surveillance où la journalisation native s'est améliorée. Les fournisseurs spécialisés sur le marché de la sécurité Active Directory répondent avec une analyse forensique plus approfondie, des capacités de récupération et une couverture des annuaires non Microsoft.
Complexité d'intégration entre les annuaires hérités et dans le cloud
Les parcs Active Directory multi-forêts, Entra ID et les annuaires connectés aux SCADA peuvent allonger les délais de mise en œuvre. Silverfort a rapporté qu'une part significative des comptes de service continuait à utiliser l'authentification NTLM. Les protocoles hérités, les exigences en matière de middleware et les relations d'approbation mal configurées peuvent nécessiter un travail spécialisé avant qu'une plateforme de sécurité ne devienne pleinement opérationnelle. Les organisations peuvent sous-estimer les budgets de mise en œuvre et différer des déploiements de surveillance plus larges lorsque les coûts d'intégration augmentent. Ce problème est particulièrement important en Asie-Pacifique et en Amérique du Sud, où certaines grandes organisations exploitent des environnements hérités hautement personnalisés. Des cycles de déploiement plus longs peuvent retarder la comptabilisation des revenus et augmenter le risque de désabonnement pour les fournisseurs du marché de la sécurité Active Directory qui dépendent d'une mise en œuvre rapide.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant : les solutions dominent grâce à une protection intégrée de l'identité
Les solutions détenaient 79,12 % de part en 2026 et devraient se développer à un CAGR de 14,64 % jusqu'en 2032. La catégorie comprend la détection et la réponse aux menaces d'identité, la gestion des accès à privilèges et les outils de gouvernance et d'administration des identités. Les acheteurs intègrent la détection, l'analyse comportementale, la remédiation et la récupération dans moins de plateformes de sécurité. L'ITDR attire des dépenses qui allaient auparavant à des produits d'audit autonomes, car les entreprises souhaitent que les menaces d'identité soient évaluées en temps réel. La gestion des accès à privilèges est passée au-delà du stockage des identifiants vers des contrôles d'accès juste-à-temps et de privilèges permanents nuls. La gouvernance et l'administration des identités reste importante pour les organisations qui doivent documenter les décisions d'accès dans le cadre du RGPD, de la loi SOX et de l'HIPAA. CrowdStrike a annoncé son acquisition de SGNL en janvier 2026 pour ajouter une autorisation continue basée sur les risques à travers Active Directory et les systèmes d'identité dans le cloud. Cette démarche montre comment les fournisseurs de plateformes étendent la sécurité des identités au-delà de leurs catégories de produits d'origine.
Les services représentaient la part restante du marché de la sécurité Active Directory en 2026. Le conseil, la mise en œuvre, la sécurité gérée, la surveillance, la formation et le support restent nécessaires là où les environnements d'annuaires sont complexes. Les services de sécurité gérés sont le domaine de services à la croissance la plus rapide car de nombreuses organisations manquent d'équipes capables de surveiller en permanence les modifications des annuaires. Les fournisseurs peuvent offrir des capacités spécialisées à plusieurs clients sans que chaque client n'ait à constituer une grande équipe interne. Le besoin est le plus visible dans les organisations disposant de plusieurs forêts Active Directory, de protocoles d'authentification plus anciens ou de déploiements cloud mixtes. Les prestataires de services aident également les clients à tester les plans de récupération et à préparer les preuves pour les audits de conformité. Ce travail soutient l'adoption des produits car la qualité de la mise en œuvre affecte la valeur que les organisations tirent des outils de sécurité des annuaires. La combinaison de composants associe donc une forte demande de logiciels une demande soutenue d'expertise en déploiement et en exploitation.
Par mode de déploiement : le déploiement hybride reste l'architecture d'entreprise courante
Le déploiement hybride détenait 37,22 % de part en 2026. Les entreprises utilisent ce modèle lorsqu'elles conservent les services de domaine Active Directory pour les appareils et les applications plus anciennes tout en déplaçant certaines charges de travail vers des plateformes cloud. Cela reflète le rythme pratique de la modernisation des entreprises plutôt qu'une étape de transition à court terme. Les parcs hybrides nécessitent des outils de sécurité capables de connecter la télémétrie des annuaires sur site avec l'activité d'Entra ID. Ils nécessitent également que les équipes gèrent les comptes de synchronisation et les autorisations qui s'étendent sur les deux environnements. La mise à jour d'Entra Connect de Microsoft en septembre 2025 a conduit de nombreuses entreprises à revoir les paramètres de synchronisation et les contrôles de sécurité associés. Les fournisseurs qui offrent une vue cohérente des deux environnements peuvent traiter les risques qui apparaissent entre les couches d'infrastructure. Ce besoin maintient les déploiements hybrides au cœur des décisions d'achat actuelles.
Le déploiement basé sur le cloud devrait se développer à un CAGR de 14,37 % jusqu'en 2032, augmentant la demande adressable pour le marché de la sécurité Active Directory. L'adoption du cloud étend les identités gérées par les annuaires aux applications SaaS où les outils traditionnels sur site ont une visibilité limitée. L'ITDR fourni dans le cloud peut aider les équipes de sécurité à analyser l'activité des identités dans des environnements distribués. Le déploiement sur site conservera un rôle dans les secteurs gouvernemental, de la défense et des infrastructures critiques car les exigences de résidence des données et d'exploitation peuvent limiter la migration vers le cloud. Les trois modèles de déploiement coexisteront donc tout au long de la période de prévision. Le marché de la sécurité Active Directory n'est pas défini par un abandon complet des systèmes sur site. Il est défini par la nécessité de protéger les couches d'identité connectées à mesure que les charges de travail sont placées dans différents environnements. Les fournisseurs qui prennent en charge la visibilité dans le cloud et la surveillance sur site simultanément sont bien positionnés pour servir à la fois les clients cloud et hybrides.
Par taille d'organisation : les grandes entreprises dominent les dépenses tandis que les PME augmentent leur adoption
Les grandes entreprises détenaient 77,62 % de part en 2026. Leurs vastes environnements multi-forêts et leurs exigences formelles d'audit font de la protection des annuaires une catégorie d'achat nécessaire. Les organisations des services financiers, de la santé et du gouvernement gèrent souvent des accès privilégiés étendus à travers des systèmes critiques. Ces organisations disposent également des équipes de sécurité et des budgets nécessaires pour déployer des plateformes intégrées de surveillance et de récupération. Les acheteurs des grandes entreprises évaluent généralement la profondeur forensique, l'intégration avec les outils existants et les garanties de récupération avant de sélectionner un fournisseur. Leurs processus d'achat peuvent être longs, mais les déploiements réussis peuvent couvrir de vastes parcs d'annuaires. La position dominante du segment reflète la concentration d'infrastructures d'identité complexes dans les grandes organisations. Elle reflète également l'effet opérationnel potentiel d'une compromission d'annuaire dans un grand environnement.
Les PME devraient se développer à un CAGR de 14,98 % jusqu'en 2032, élargissant l'adoption au sein du marché de la sécurité Active Directory. Les fournisseurs de détection et de réponse gérées aident les petites organisations à accéder à la sécurité des annuaires sans maintenir de grandes équipes spécialisées. Ces services offrent une surveillance et une réponse à des niveaux de prix adaptés aux organisations de moins de 1 000 employés. L'exposition à la chaîne d'approvisionnement s'ajoute au besoin car les attaquants peuvent cibler les prestataires de services informatiques pour atteindre les clients entreprises. Huntress a constaté que 89 % des organisations prévoyaient de donner la priorité à la protection de l'identité dans l'année à venir. Le taux de croissance plus élevé des PME reflète un rattrapage dans l'adoption de la sécurité plutôt qu'une moindre exposition aux menaces d'identité. Des services gérés accessibles peuvent réduire les obstacles techniques et en matière de personnel pour ces acheteurs. Cela fournit une base de clients plus large pour le marché de la sécurité Active Directory pendant la période de prévision.
Par application : la détection maintient la demande tandis que la récupération gagne en priorité
La détection et la réponse aux menaces détenaient 30,16 % de part en 2026. Les organisations utilisent ces outils pour identifier les activités suspectes liées aux identifiants, les modifications de privilèges et les mouvements latéraux. La gestion des identités et des accès était la deuxième application en importance et couvrait les activités de provisionnement et de déprovisionnement qui déterminent les autorisations d'accès. La gestion de la conformité, l'audit et la surveillance restent également importants car les organisations ont besoin d'enregistrements consultables des accès et des modifications des annuaires. Les outils d'audit spécialisés peuvent répondre à ces besoins avec moins de travail opérationnel que les déploiements SIEM étendus. La détection continue de dominer car les équipes ont besoin de visibilité avant de pouvoir contenir une attaque liée à l'identité. La combinaison d'applications montre que la prévention, la détection et la documentation sont des priorités d'achat liées. Elle montre également pourquoi les fournisseurs combinent plusieurs capacités d'application dans une seule plateforme.
La récupération et la résilience des annuaires devraient se développer à un CAGR de 14,74 % jusqu'en 2032, renforçant un cas d'usage clé sur le marché de la sécurité Active Directory. Les acheteurs reconnaissent de plus en plus que toutes les attaques contre Active Directory ne peuvent pas être prévenues, faisant de la récupération testée une exigence fondamentale. Commvault a étendu son offre de résilience des identités en novembre 2025 avec des outils pour détecter les menaces, enregistrer les modifications malveillantes et restaurer les objets d'annuaire affectés. Cohesity a introduit des capacités ITDR avancées en janvier 2026 et a rapporté une récupération de forêt Active Directory 90 % plus rapide par rapport aux bases de référence avant déploiement. SailPoint a également introduit la gestion de la posture de sécurité en septembre 2025 pour automatiser la classification des privilèges et l'accès juste-à-temps. Ces publications montrent que la prévention et la récupération deviennent étroitement liées au sein des plateformes de sécurité des identités. Le marché de la sécurité Active Directory évolue donc au-delà des outils qui émettent uniquement des alertes. La récupération et la résilience deviennent des critères de sélection importants pour les acheteurs cherchant à réduire les perturbations opérationnelles.

Par utilisateur final : le secteur BFSI détient la position la plus importante tandis que l'énergie et les services publics se développent plus rapidement
Le secteur BFSI détenait 25,24 % de part en 2026. Les institutions financières gèrent des réseaux denses d'identités privilégiées à travers les systèmes bancaires centraux, les plateformes de trading et les systèmes de reporting. Ces environnements font face à de fortes exigences en matière de gouvernance des accès, d'auditabilité et de réponse aux incidents. Le grand nombre de comptes privilégiés par employé fait de la sécurité des annuaires un contrôle opérationnel nécessaire. Un compte d'annuaire compromis peut affecter des services que les clients et les régulateurs s'attendent à voir rester disponibles. Les décisions d'investissement dans ce secteur vont donc au-delà du respect des exigences de conformité. Elles traitent également de la continuité opérationnelle et de la protection des informations financières sensibles. Cette combinaison soutient la position dominante du secteur BFSI parmi les groupes d'utilisateurs finaux.
L'énergie et les services publics devraient se développer à un CAGR de 14,83 % jusqu'en 2032, créant un domaine de demande à croissance plus rapide pour le marché de la sécurité Active Directory. Les technologies de l'information et les technologies opérationnelles sont de plus en plus connectées, intégrant les identités gérées par Active Directory dans des environnements liés aux SCADA. DNV a rapporté que 65 % des professionnels de l'énergie considéraient la cybersécurité comme le plus grand risque commercial actuel en 2025. La norme NERC CIP et la directive NIS2 exigent que les opérateurs concernés maintiennent des contrôles d'accès et des pistes d'audit. La santé a également un besoin fort car des identifiants d'annuaire compromis peuvent perturber les dossiers de santé électroniques et les opérations de sécurité des patients. Le gouvernement et la défense, les technologies de l'information et les télécommunications, le commerce de détail et le commerce électronique, l'éducation et la fabrication équilibrent chacun l'investissement dans les annuaires par rapport aux exigences de risque et de conformité spécifiques au secteur. Le marché de la sécurité Active Directory sert ces groupes grâce à des contrôles de sécurité pouvant fonctionner sur des systèmes critiques variés. L'énergie et les services publics se distinguent car les perturbations opérationnelles peuvent s'étendre des systèmes numériques aux infrastructures physiques.
Analyse géographique
L'Amérique du Nord détenait 40,87 % de part en 2026, offrant au marché de la sécurité Active Directory sa base de demande régionale la plus mature. La région dispose d'une utilisation mature d'Active Directory en entreprise, d'un écosystème de sécurité gérée développé et d'un marché actif de l'assurance cyber. Les États-Unis représentent la majeure partie des dépenses régionales, soutenus par les orientations de la CISA sur la détection des compromissions Active Directory et la stratégie de confiance zéro du Bureau de la gestion et du budget. Le Canada ajoute de la demande grâce aux exigences du secteur financier et de la santé publique, tandis que d'autres adoptants sont souvent servis par des fournisseurs de services gérés dont le siège est aux États-Unis. Le portefeuille d'identité natif en expansion de Microsoft est en concurrence avec les fournisseurs spécialisés d'ITDR, de gestion des accès à privilèges et de gouvernance et d'administration des identités, tandis que la demande du secteur public et des entreprises devrait rester élevée tout au long de la période de prévision.
L'Asie-Pacifique devrait se développer à un CAGR de 14,72 % jusqu'en 2032, ce qui en fait la géographie à la croissance la plus rapide sur le marché de la sécurité Active Directory. La numérisation en Inde, en Chine, en Corée du Sud et en Australie augmente le nombre d'environnements qui s'appuient sur des identités gérées par Active Directory. Cette expansion régionale est soutenue par l'utilisation croissante en entreprise de systèmes d'identité connectés et une demande plus forte de contrôles de sécurité. L'Inde devrait enregistrer le CAGR de cybersécurité au niveau national le plus élevé de la région, soutenu par son grand secteur de services informatiques. La Corée du Sud et l'Australie contribuent grâce à une utilisation établie en entreprise et à des cadres de cybersécurité plus prescriptifs, tandis que d'autres marchés régionaux offrent une opportunité à cycle plus long à mesure que la gouvernance des identités mûrit.
L'Europe détenait une part significative du marché de la sécurité Active Directory en 2026, portée par l'Allemagne, le Royaume-Uni et la France. Les exigences du RGPD, la directive NIS2, les normes IT-Grundschutz allemandes et les orientations britanniques sur le renforcement d'Active Directory soutiennent les dépenses en gouvernance des identités et en contrôles d'accès. L'Amérique du Sud reste à un stade plus précoce, bien que le cadre de protection des données du Brésil renforce l'argument en faveur des contrôles des annuaires. L'Arabie saoudite et les Émirats arabes unis font progresser les cadres d'identité à confiance zéro, tandis que l'Afrique émerge à mesure que l'infrastructure numérique se développe en Afrique du Sud, au Nigeria et en Égypte.
Paysage concurrentiel
Le marché de la sécurité Active Directory est modérément consolidé dans les comptes entreprises haut de gamme et plus fragmenté dans le segment intermédiaire et le canal des services gérés. Microsoft, CyberArk, BeyondTrust, SailPoint et Semperis ont une forte présence dans les achats des grandes entreprises, tandis que les spécialistes se différencient par la rapidité de déploiement et la profondeur de récupération. La convergence des plateformes façonne la concurrence à mesure que les fournisseurs de gestion des accès à privilèges, de gouvernance et d'administration des identités et d'audit développent des capacités adjacentes. L'acquisition de Venafi par CyberArk et l'introduction de CORA AI montrent son évolution vers une sécurité des identités plus large. L'expansion ITDR de Cohesity en janvier 2026 a ajouté l'évaluation des vulnérabilités pour Active Directory et Entra ID, la restauration des modifications malveillantes, le suivi inviolable et la protection des comptes de service.
La gouvernance des comptes de service est une opportunité importante car Silverfort a constaté que 94,3 % des organisations manquaient d'une visibilité complète sur les identités non humaines. La détection multiplateforme et la sécurité des annuaires gérée pour les PME offrent d'autres moyens de différenciation pour les fournisseurs. L'acquisition planifiée de SGNL par CrowdStrike cible l'autorisation continue et la suppression des privilèges permanents pour les identités humaines, non humaines et d'IA agentique. Okta a finalisé son acquisition de Permiso Security en août 2026, ajoutant plus de 2 500 signaux de détection à travers plus de 70 fournisseurs d'identité. Ces démarches font de la qualité de la détection et de la couverture de la réponse des facteurs centraux dans la sélection en entreprise.
ManageEngine, SentinelOne et Tenable proposent chacun des produits axés sur Active Directory pour la gouvernance, l'ITDR, l'évaluation ou la surveillance. Fortra est davantage axé sur la sécurité des transferts de fichiers, la protection des données et les tests de pénétration, avec des capacités spécifiques à Active Directory plus limitées que les autres fournisseurs répertoriés. La restauration automatisée de l'état des annuaires et la détection d'anomalies comportementales des comptes de service sont des domaines émergents de différenciation technique. Le secteur restera divisé entre les plateformes d'identité larges et les spécialistes dotés d'une sécurité approfondie des annuaires hybrides et de capacités de récupération.
Leaders du secteur de la sécurité Active Directory
-
Microsoft Corporation
-
Quest Software Inc.
-
Semperis Inc.
-
Netwrix Corporation
-
CyberArk Software Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Octobre 2026 : Semperis a annoncé la disponibilité mondiale de Semperis Migrator for Active Directory 2.0, une reconstruction architecturale complète rendant la migration Active Directory observable, contrôlée et axée sur la sécurité à chaque étape. La version cible les secteurs réglementés en Amérique du Nord, en Europe et en Asie-Pacifique via un modèle de livraison axé sur les partenaires, et s'adresse aux entreprises qui consolident des environnements multi-forêts ou migrent des charges de travail vers Entra ID.
- Août 2026 : Okta a finalisé son acquisition de Permiso Security, une plateforme ITDR native dans le cloud couvrant les identités humaines, non humaines et d'agents IA dans des environnements multi-cloud. L'opération ajoute plus de 2 500 signaux de détection basés sur la recherche à travers plus de 70 fournisseurs d'identité à la plateforme Okta, étendant la portée d'Okta de la gestion des identités aux flux de travail des centres d'opérations de sécurité et à la neutralisation des menaces en temps réel.
- Juin 2026 : Netwrix a dévoilé des capacités de gouvernance de l'IA pour les environnements Microsoft hybrides via sa plateforme 1Secure, permettant aux organisations de révéler et de gouverner l'accès des agents IA aux données sensibles dans les environnements connectés à Active Directory. La version a répondu à la lacune de gouvernance émergente créée par les charges de travail d'IA agentique s'authentifiant via des identités de comptes de service avec des autorisations au niveau des annuaires.
- Février 2026 : Cisco Duo a lancé Active Directory Defense, combinant l'application de l'authentification multifacteur avec des analyses de risques liées aux chemins d'authentification Active Directory, notamment le trafic Kerberos et NTLM. La solution offre une visibilité et une application pour Active Directory sur site sans nécessiter de migration vers le cloud, ciblant la large base installée d'entreprises disposant d'une infrastructure d'annuaires héritée.
Portée du rapport mondial sur le marché de la sécurité Active Directory
Le marché de la sécurité Active Directory comprend les logiciels et services qui protègent les environnements Microsoft Active Directory, l'épine dorsale de l'identité pour de nombreuses grandes entreprises, contre les cybermenaces, les mauvaises configurations et les abus de privilèges. Ces solutions couvrent l'analyse des chemins d'attaque, la détection de l'escalade de privilèges et des mouvements latéraux, le renforcement d'Active Directory, l'audit et la conformité, la détection et la réponse aux menaces d'identité (ITDR) et la sauvegarde et la récupération pour Active Directory.
Le rapport sur le marché de la sécurité Active Directory est segmenté par composant (solutions et services), mode de déploiement (sur site, basé sur le cloud et hybride), taille d'organisation (PME et grandes entreprises), application (IAM, détection et réponse aux menaces, gestion de la conformité, audit et surveillance, et récupération et résilience des annuaires), utilisateur final (BFSI, santé, informatique et télécommunications, gouvernement et défense, commerce de détail et commerce électronique, énergie et services publics, et fabrication) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Solutions | Détection et réponse aux menaces d'identité |
| Gestion des accès à privilèges | |
| Gouvernance et administration des identités | |
| Audit, conformité et surveillance | |
| Services | Conseil et évaluation |
| Mise en œuvre et intégration | |
| Sécurité gérée et surveillance | |
| Formation et support |
| Sur site |
| Basé sur le cloud |
| Hybride |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Gestion des identités et des accès |
| Détection et réponse aux menaces |
| Gestion de la conformité |
| Audit et surveillance |
| Récupération et résilience des annuaires |
| Banque, services financiers et assurance |
| Santé |
| Informatique et télécommunications |
| Gouvernement et défense |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Fabrication |
| Autres utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient et Afrique | Arabie saoudite |
| Émirats arabes unis | |
| Afrique du Sud | |
| Égypte | |
| Reste du Moyen-Orient et de l'Afrique |
| Par composant | Solutions | Détection et réponse aux menaces d'identité |
| Gestion des accès à privilèges | ||
| Gouvernance et administration des identités | ||
| Audit, conformité et surveillance | ||
| Services | Conseil et évaluation | |
| Mise en œuvre et intégration | ||
| Sécurité gérée et surveillance | ||
| Formation et support | ||
| Par mode de déploiement | Sur site | |
| Basé sur le cloud | ||
| Hybride | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par application | Gestion des identités et des accès | |
| Détection et réponse aux menaces | ||
| Gestion de la conformité | ||
| Audit et surveillance | ||
| Récupération et résilience des annuaires | ||
| Par utilisateur final | Banque, services financiers et assurance | |
| Santé | ||
| Informatique et télécommunications | ||
| Gouvernement et défense | ||
| Commerce de détail et commerce électronique | ||
| Énergie et services publics | ||
| Fabrication | ||
| Autres utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient et Afrique | Arabie saoudite | |
| Émirats arabes unis | ||
| Afrique du Sud | ||
| Égypte | ||
| Reste du Moyen-Orient et de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la sécurité Active Directory ?
Le marché de la sécurité Active Directory devrait s'étendre de 1,12 milliard USD en 2026 et 1,28 milliard USD en 2027 à 2,74 milliards USD d'ici 2032, à un CAGR de 14,21 %.
Qu'est-ce qui stimule la demande d'outils de sécurité Active Directory ?
Les attaques basées sur l'identité, les rançongiciels, la complexité des annuaires hybrides, les programmes de confiance zéro, ainsi que les exigences d'assurance et de conformité augmentent la demande.
Quel composant détient la plus grande part ?
Les solutions détenaient 79,12 % de part en 2026 et devraient se développer à un CAGR de 14,64 % jusqu'en 2032.
Quel modèle de déploiement est le plus courant ?
Le déploiement hybride détenait la plus grande part à 37,22 % en 2026 car les entreprises continuent d'exploiter à la fois Active Directory sur site et les services d'identité dans le cloud.
Quel secteur d'utilisateurs finaux se développe le plus rapidement ?
L'énergie et les services publics devraient se développer à un CAGR de 14,83 % jusqu'en 2032 à mesure que les environnements informatiques et de technologie opérationnelle deviennent plus connectés.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 14,72 % jusqu'en 2032, soutenue par la numérisation et les besoins croissants en gouvernance des identités.