
Tamaño y Participación del Mercado de Seguridad de Active Directory
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 1.41 Mil millones de dólares |
| Tamaño del Mercado (2032) | 2.74 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 14.21 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Active Directory por Mordor Intelligence
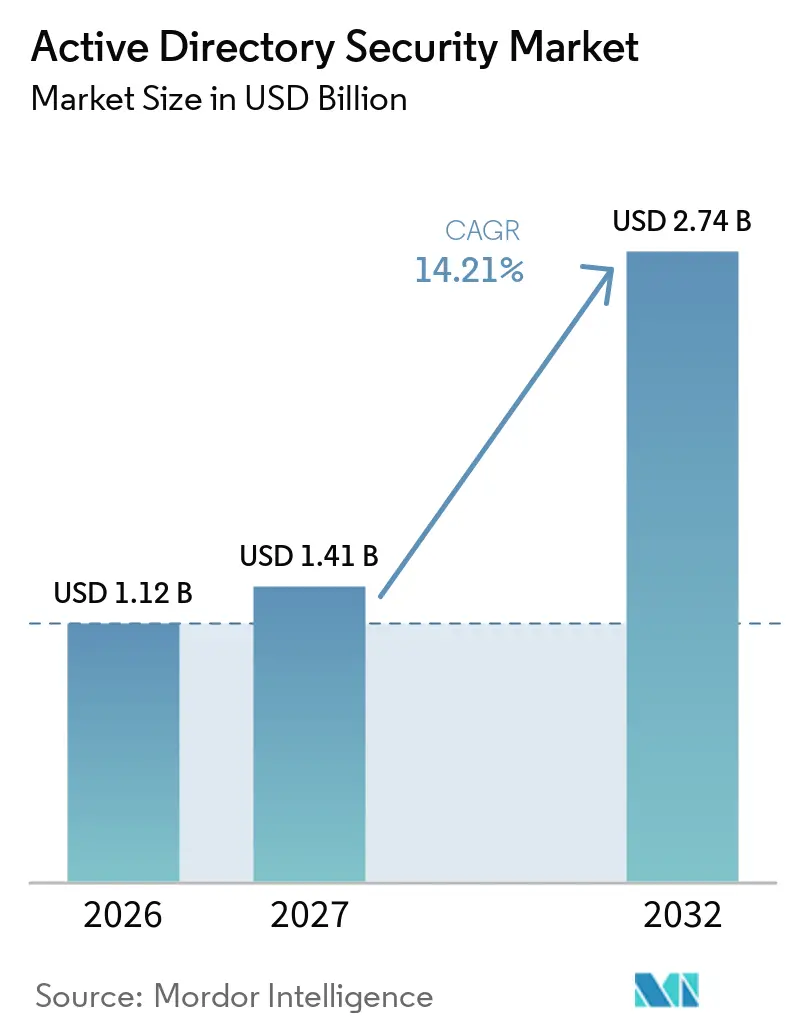
Se proyecta que el tamaño del Mercado de Seguridad de Active Directory se expanda desde 1,12 mil millones de USD en 2026 y 1,28 mil millones de USD en 2027 hasta 2,74 mil millones de USD en 2032, registrando una CAGR del 14,21% entre 2027 y 2032. Los ataques basados en identidad están convirtiendo la seguridad de directorios en una prioridad central de seguridad empresarial, ya que las credenciales comprometidas pueden proporcionar acceso amplio a sistemas y datos. La proliferación de entornos híbridos de Active Directory y Microsoft Entra ID está creando brechas de seguridad que requieren cobertura tanto en directorios locales como en la nube. Los compradores están pasando de verificaciones periódicas hacia la monitorización continua, la remediación automatizada y las capacidades de recuperación probadas. La competencia está aumentando a medida que los proveedores de plataformas amplían sus herramientas de identidad nativas, mientras que los proveedores especializados se centran en una mayor visibilidad de directorios, recuperación y detección multiplataforma.
Conclusiones Clave del Informe
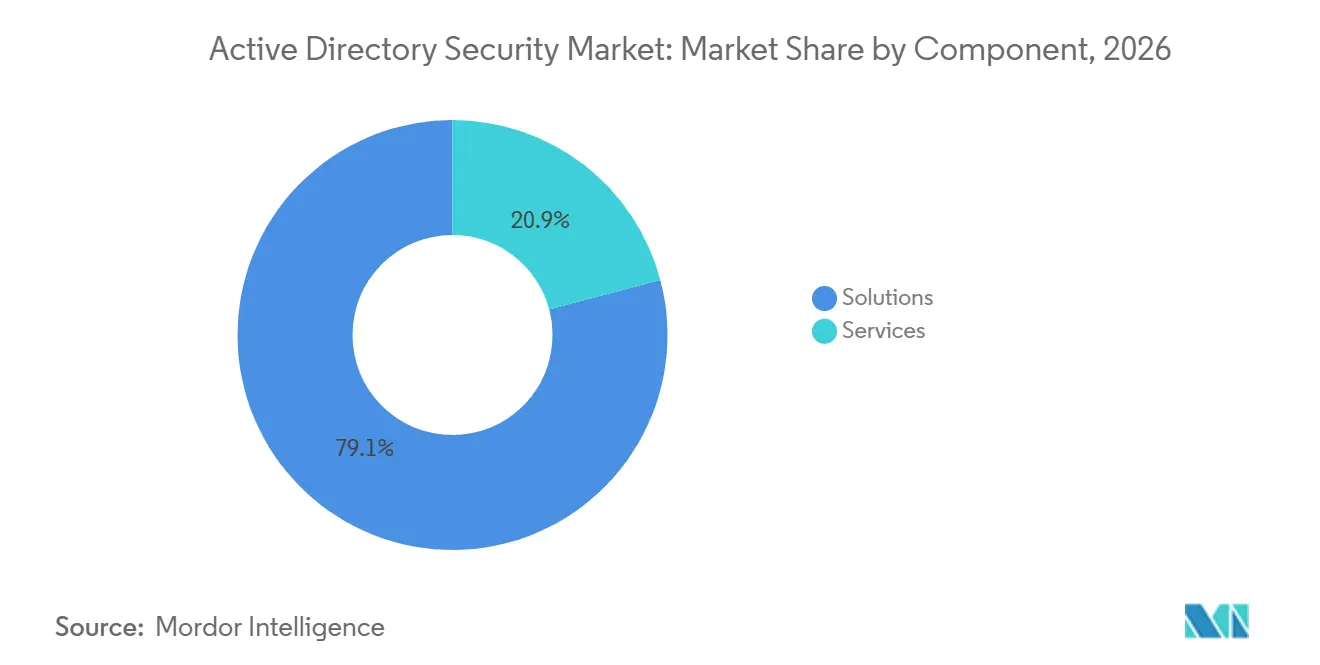
- Por componente, las soluciones representaron el 79,12% de la participación del Mercado de Seguridad de Active Directory en 2026 y se proyecta que se expandan a una CAGR del 14,64% hasta 2032.
- Por modo de implementación, el híbrido representó el 37,22% de la participación del Mercado de Seguridad de Active Directory en 2026, mientras que se proyecta que la implementación basada en la nube se expanda a una CAGR del 14,37% hasta 2032.
- Por tamaño de organización, las grandes empresas representaron el 77,62% de la participación del mercado en 2026, mientras que se proyecta que las PYMEs se expandan a una CAGR del 14,98% hasta 2032, ampliando la adopción dentro del Mercado de Seguridad de Active Directory.
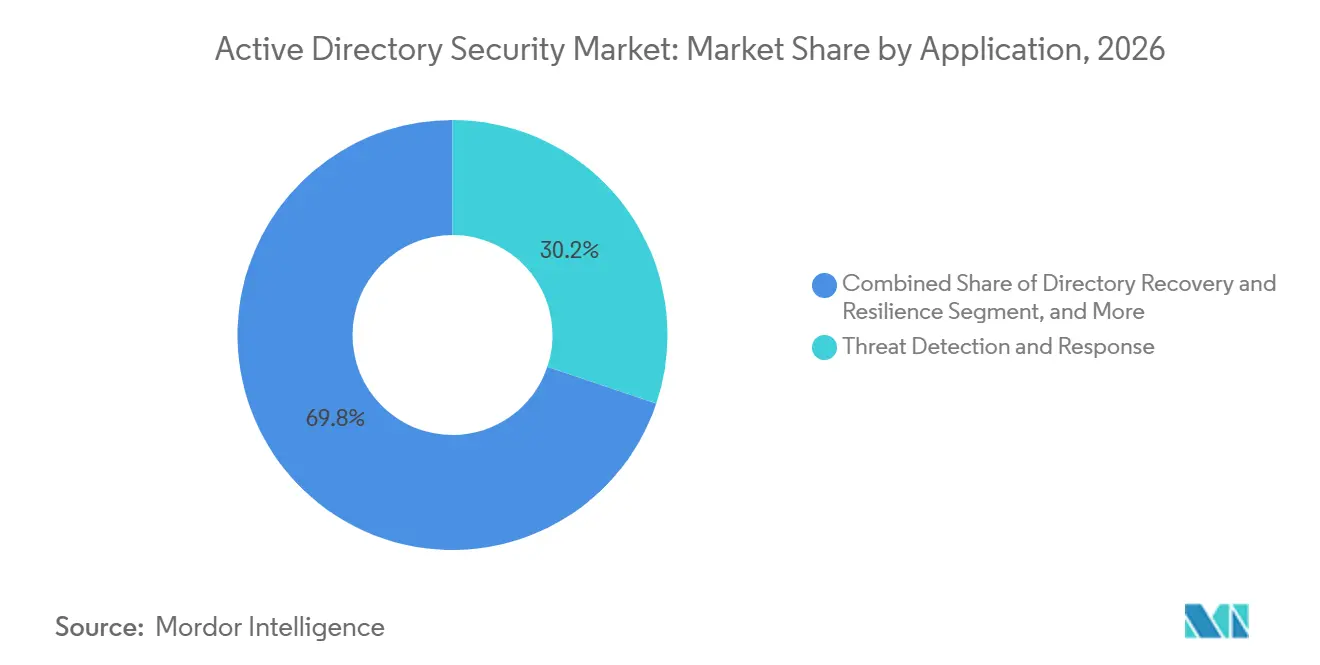
- Por aplicación, la detección y respuesta ante amenazas representó el 30,16% de la participación del mercado en 2026, mientras que se proyecta que la recuperación y resiliencia de directorios se expanda a una CAGR del 14,74% hasta 2032.
- Por usuario final, el sector BFSI representó el 25,24% de la participación del mercado en 2026, mientras que se proyecta que energía y servicios públicos se expanda a una CAGR del 14,83% hasta 2032.
- Por geografía, América del Norte representó el 40,87% de la participación del mercado en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 14,72% hasta 2032, convirtiéndola en la geografía de expansión más rápida en el Mercado de Seguridad de Active Directory.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Seguridad de Active Directory
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento de Ataques de Ransomware y Basados en Identidad | +3.8% | Global, concentrado en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Adopción de Confianza Cero y Detección y Respuesta ante Amenazas de Identidad | +2.6% | América del Norte, Europa, Asia-Pacífico | Mediano plazo (2-4 años) |
| Presión Regulatoria y de Ciberseguros para Controles de Identidad | +2.1% | América del Norte y UE, con extensión a Asia-Pacífico | Corto plazo (≤ 2 años) |
| Complejidad del Entorno Híbrido de Active Directory y Entra ID | +2.0% | Global | Mediano plazo (2-4 años) |
| Expansión de la Superficie de Ataque de Identidades No Humanas y Cuentas de Servicio | +1.1% | Global, acelerándose en Asia-Pacífico y América del Norte | Largo plazo (≥ 4 años) |
| Escasez de Especialistas en Seguridad de Directorios | +0.7% | Global, más aguda en Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Aumento de Ataques de Ransomware y Basados en Identidad
Los grupos de ransomware están apuntando a la infraestructura de identidad porque puede abrir caminos hacia los sistemas de toda una empresa. Las credenciales robadas aparecieron en el 32% de las brechas en 2025, lo que muestra cómo las credenciales pueden facilitar el acceso más allá de la intrusión inicial. Recorded Future identificó 276 millones de credenciales agrupadas con cookies de sesión activas en su informe de amenazas de identidad de 2025, y el volumen había aumentado un 30% en 1 año. Los atacantes pueden pasar del acceso inicial al movimiento lateral en 1 hora y 42 minutos, reduciendo el tiempo disponible para que los equipos identifiquen cambios sospechosos en el directorio. Semperis informó que solo el 60% de las organizaciones con una estrategia de detección y respuesta ante amenazas de identidad mantienen sistemas de copia de seguridad dedicados y específicos para Active Directory.[1] El Mercado de Seguridad de Active Directory se beneficia, por tanto, de la demanda de monitorización continua y recuperación que puede limitar el efecto operativo del compromiso de identidades.
Adopción de Confianza Cero y Detección y Respuesta ante Amenazas de Identidad
Los programas de confianza cero requieren una validación de identidad continua en lugar de revisiones de acceso ocasionales. La Alianza de Seguridad Definida por Identidad encontró que el 95% de las organizaciones encuestadas habían adoptado la confianza cero en 2025. Este enfoque aumenta la necesidad de monitorización en tiempo real de Active Directory, análisis de comportamiento y flujos de trabajo de respuesta. Huntress informó que el 65% de las organizaciones habían implementado la detección y respuesta ante amenazas de identidad y el 74% planeaba implementarla o ampliarla en los próximos 12 meses.[2] Microsoft declaró que la autenticación multifactor resistente al phishing puede prevenir el 99,6% de los ataques basados en identidad donde se implementa, aunque las brechas de aplicación en sistemas heredados siguen siendo importantes.[3] El Mercado de Seguridad de Active Directory se beneficia a medida que las organizaciones añaden herramientas que pueden monitorizar bosques locales junto con controles de identidad en la nube.
Presión Regulatoria y de Ciberseguros para Controles de Identidad
Los controles de identidad son cada vez más relevantes para la fijación de precios y las decisiones de cobertura de los ciberseguros. Delinea encontró que los controles relacionados con la identidad afectaron a la prima o a los términos de cobertura en la renovación para la mayoría de las organizaciones. La misma investigación identificó la gestión de acceso privilegiado y la gobernanza y administración de identidades como los principales factores que influyen en estos términos. El RGPD, la HIPAA y la NERC CIP también requieren controles de acceso y registros de auditoría que las plataformas de monitorización de directorios pueden ayudar a las organizaciones a mantener. Delinea informó que muchos reclamantes indicaron que su incidente estaba relacionado con la identidad o resultó del compromiso de cuentas privilegiadas. Estos requisitos hacen que el Mercado de Seguridad de Active Directory sea relevante para los equipos de riesgo, cumplimiento y adquisiciones, no solo para los equipos de operaciones de seguridad.
Complejidad del Entorno Híbrido de Active Directory y Entra ID
Muchas empresas operan Active Directory local y Microsoft Entra ID simultáneamente. Esta estructura puede crear rutas de ataque a través de los servicios de sincronización y los sistemas de identidad conectados. Tenable informó que las Cuentas de Sincronización de Directorios conservaron el acceso a las API de sincronización sensibles después de las actualizaciones de refuerzo de Microsoft, mientras que ADSynchronization.ReadWrite.All creó un riesgo adicional si un servidor de sincronización era comprometido. Semperis informó que las evaluaciones de seguridad de entornos híbridos indicaban una postura de seguridad moderada. El reciente requisito de actualización de Entra Connect de Microsoft llevó a los equipos a revisar las configuraciones de sincronización y los controles de seguridad. Esta complejidad persistente respalda la demanda en el Mercado de Seguridad de Active Directory de visibilidad unificada en ambos entornos de directorio.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Agrupación de la Plataforma Microsoft y Sustitución por Controles Nativos | -1.5% | Global, más aguda en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Complejidad de Integración entre Directorios Heredados y en la Nube | -1.0% | Global, más aguda en Asia-Pacífico y América del Sur | Mediano plazo (2-4 años) |
| Ventanas de Cambio en Sistemas de Identidad y Restricciones en Pruebas de Recuperación | -0.7% | Global | Largo plazo (≥ 4 años) |
| Brechas de Evidencia y Atribución para el Retorno de la Inversión en Seguridad | -0.5% | Global, más aguda en el segmento de PYMEs | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Agrupación de la Plataforma Microsoft y Sustitución por Controles Nativos
Microsoft agrupa funciones de protección de identidad dentro de los planes de licencias de Microsoft 365 y Azure ampliamente adquiridos. Entra ID Protection, el Acceso Condicional y la Gestión de Identidades Privilegiadas pueden proporcionar una opción de referencia para los equipos de adquisiciones que necesitan controlar el gasto. El Agente de Optimización de Acceso Condicional entró en versión preliminar pública en 2026 y automatizó aún más el ajuste de políticas en identidades, dispositivos y condiciones de red. Esto puede reducir la necesidad de un producto separado donde una organización solo requiere controles básicos. El riesgo es más fuerte en las funciones de auditoría, cumplimiento y monitorización donde el registro nativo ha mejorado. Los proveedores especializados en el Mercado de Seguridad de Active Directory responden con análisis forense más profundo, capacidades de recuperación y cobertura en directorios que no son de Microsoft.
Complejidad de Integración entre Directorios Heredados y en la Nube
Los entornos de Active Directory con múltiples bosques, Entra ID y los directorios conectados a SCADA pueden prolongar los plazos de implementación. Silverfort informó que una parte significativa de las cuentas de servicio continuaban utilizando la autenticación NTLM. Los protocolos heredados, los requisitos de middleware y las relaciones de confianza mal configuradas pueden requerir trabajo especializado antes de que una plataforma de seguridad esté completamente operativa. Las organizaciones pueden subestimar los presupuestos de implementación y aplazar implementaciones de monitorización más amplias cuando los costos de integración aumentan. Este problema es particularmente importante en Asia-Pacífico y América del Sur, donde algunas grandes organizaciones operan entornos heredados altamente personalizados. Los ciclos de implementación más largos pueden retrasar el reconocimiento de ingresos y aumentar el riesgo de abandono para los proveedores del Mercado de Seguridad de Active Directory que dependen de una implementación rápida.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: Las Soluciones Lideran a través de la Protección de Identidad Integrada
Las soluciones representaron el 79,12% de la participación en 2026 y se proyecta que se expandan a una CAGR del 14,64% hasta 2032. La categoría incluye herramientas de detección y respuesta ante amenazas de identidad, gestión de acceso privilegiado y gobernanza y administración de identidades. Los compradores están integrando la detección, el análisis de comportamiento, la remediación y la recuperación en menos plataformas de seguridad. La detección y respuesta ante amenazas de identidad está atrayendo gasto que anteriormente se destinaba a productos de auditoría independientes porque las empresas quieren que las amenazas de identidad se evalúen en tiempo real. La gestión de acceso privilegiado ha evolucionado más allá del almacenamiento de credenciales hacia el acceso justo a tiempo y los controles de privilegio permanente cero. La gobernanza y administración de identidades sigue siendo importante para las organizaciones que necesitan documentar las decisiones de acceso bajo el RGPD, SOX e HIPAA. CrowdStrike anunció su adquisición de SGNL en enero de 2026 para añadir autorización continua y basada en riesgos en Active Directory y los sistemas de identidad en la nube. El movimiento muestra cómo los proveedores de plataformas están extendiendo la seguridad de identidad más allá de sus categorías de productos originales.
Los servicios representaron la participación restante del Mercado de Seguridad de Active Directory en 2026. La consultoría, la implementación, la seguridad gestionada, la monitorización, la formación y el soporte siguen siendo necesarios donde los entornos de directorio son complejos. Los servicios de seguridad gestionada son el área de servicios de mayor crecimiento porque muchas organizaciones carecen de equipos que puedan monitorizar los cambios en el directorio de forma continua. Los proveedores pueden ofrecer capacidades especializadas a varios clientes sin que cada cliente tenga que construir un gran equipo interno. La necesidad es más visible en organizaciones con múltiples bosques de Active Directory, protocolos de autenticación más antiguos o implementaciones en la nube mixtas. Los proveedores de servicios también ayudan a los clientes a probar los planes de recuperación y a preparar evidencias para las auditorías de cumplimiento. Este trabajo respalda la adopción de productos porque la calidad de la implementación afecta al valor que las organizaciones obtienen de las herramientas de seguridad de directorios. La combinación de componentes combina, por tanto, una alta demanda de software con una demanda sostenida de experiencia en implementación y operaciones.
Por Modo de Implementación: El Híbrido Sigue Siendo la Arquitectura Empresarial Más Común
La implementación híbrida representó el 37,22% de la participación en 2026. Las empresas utilizan este modelo cuando mantienen los Servicios de Dominio de Active Directory para dispositivos y aplicaciones más antiguas mientras trasladan cargas de trabajo seleccionadas a plataformas en la nube. Refleja el ritmo práctico de la modernización empresarial más que una etapa de transición a corto plazo. Los entornos híbridos requieren herramientas de seguridad que puedan conectar la telemetría del directorio local con la actividad de Entra ID. También requieren que los equipos gestionen las cuentas de sincronización y los permisos que abarcan ambos entornos. La actualización de Entra Connect de Microsoft de septiembre de 2025 llevó a muchas empresas a revisar la configuración de sincronización y los controles de seguridad relacionados. Los proveedores que ofrecen una vista coherente de ambos entornos pueden abordar los riesgos que aparecen entre las capas de infraestructura. Esta necesidad mantiene las implementaciones híbridas en el centro de las decisiones de compra actuales.
Se proyecta que la implementación basada en la nube se expanda a una CAGR del 14,37% hasta 2032, aumentando la demanda potencial para el Mercado de Seguridad de Active Directory. La adopción de la nube extiende las identidades gestionadas por directorios a las aplicaciones SaaS donde las herramientas locales tradicionales tienen visibilidad limitada. La detección y respuesta ante amenazas de identidad entregada en la nube puede ayudar a los equipos de seguridad a analizar la actividad de identidad en entornos distribuidos. La implementación local conservará un papel en el gobierno, la defensa y la infraestructura crítica porque los requisitos de residencia de datos y operativos pueden limitar la migración a la nube. Los tres modelos de implementación coexistirán, por tanto, durante el período de pronóstico. El Mercado de Seguridad de Active Directory no está definido por un cambio completo de los sistemas locales. Está definido por la necesidad de proteger las capas de identidad conectadas a medida que las cargas de trabajo se ubican en diferentes entornos. Los proveedores que admiten visibilidad en la nube y monitorización local al mismo tiempo están posicionados para atender tanto a clientes en la nube como híbridos.
Por Tamaño de Organización: Las Grandes Empresas Concentran el Gasto Mientras las PYMEs Aumentan la Adopción
Las grandes empresas representaron el 77,62% de la participación en 2026. Sus grandes entornos de múltiples bosques y los requisitos formales de auditoría hacen de la protección de directorios una categoría de adquisición necesaria. Las organizaciones de servicios financieros, salud y gobierno a menudo gestionan un acceso privilegiado extenso en sistemas críticos. Estas organizaciones también cuentan con los equipos de seguridad y los presupuestos necesarios para implementar plataformas integradas de monitorización y recuperación. Los compradores de grandes empresas típicamente evalúan la profundidad forense, la integración con las herramientas existentes y la garantía de recuperación antes de seleccionar un proveedor. Sus procesos de compra pueden ser largos, pero las implementaciones exitosas pueden cubrir amplios entornos de directorio. La posición líder del segmento refleja la concentración de infraestructura de identidad compleja en grandes organizaciones. También refleja el posible efecto operativo de un compromiso de directorio en un entorno grande.
Se proyecta que las PYMEs se expandan a una CAGR del 14,98% hasta 2032, ampliando la adopción dentro del Mercado de Seguridad de Active Directory. Los proveedores de detección y respuesta gestionada están ayudando a las organizaciones más pequeñas a acceder a la seguridad de directorios sin mantener grandes equipos especializados. Estos servicios ofrecen monitorización y respuesta a precios que pueden adaptarse a organizaciones con menos de 1.000 empleados. La exposición a la cadena de suministro añade a la necesidad porque los atacantes pueden apuntar a los proveedores de servicios de TI para llegar a los clientes empresariales. Huntress encontró que el 89% de las organizaciones esperaban priorizar la protección de identidad en el próximo año. La mayor tasa de crecimiento de las PYMEs refleja una recuperación en la adopción de seguridad más que una menor exposición a las amenazas de identidad. Los servicios gestionados accesibles pueden reducir las barreras técnicas y de personal para estos compradores. Esto proporciona una base de clientes más amplia para el Mercado de Seguridad de Active Directory durante el período de pronóstico.
Por Aplicación: La Detección Mantiene la Demanda Mientras la Recuperación Gana Prioridad
La detección y respuesta ante amenazas representó el 30,16% de la participación en 2026. Las organizaciones utilizan estas herramientas para identificar actividad sospechosa de credenciales, cambios de privilegios y movimiento lateral. La gestión de identidades y accesos fue la segunda aplicación más grande y cubrió las actividades de aprovisionamiento y desaprovisionamiento que determinan los permisos de acceso. La gestión de cumplimiento, la auditoría y la monitorización también siguen siendo importantes porque las organizaciones necesitan registros consultables de acceso y cambios en el directorio. Las herramientas de auditoría especializadas pueden satisfacer estas necesidades con menos trabajo operativo que las implementaciones amplias de SIEM. La detección sigue liderando porque los equipos necesitan visibilidad antes de poder contener un ataque relacionado con la identidad. La combinación de aplicaciones muestra que la prevención, la detección y la documentación son prioridades de compra conectadas. También muestra por qué los proveedores están combinando varias capacidades de aplicación en una sola plataforma.
Se proyecta que la recuperación y resiliencia de directorios se expanda a una CAGR del 14,74% hasta 2032, fortaleciendo un caso de uso clave en el Mercado de Seguridad de Active Directory. Los compradores reconocen cada vez más que no todos los ataques a Active Directory pueden prevenirse, lo que hace que la recuperación probada sea un requisito fundamental. Commvault amplió su oferta de Resiliencia de Identidad en noviembre de 2025 con herramientas para detectar amenazas, registrar cambios maliciosos y restaurar objetos de directorio afectados. Cohesity introdujo capacidades avanzadas de detección y respuesta ante amenazas de identidad en enero de 2026 e informó de una recuperación del bosque de Active Directory un 90% más rápida en comparación con las líneas de base previas a la implementación. SailPoint también introdujo la Gestión de Postura de Seguridad en septiembre de 2025 para automatizar la clasificación de privilegios y el acceso justo a tiempo. Estas versiones muestran que la prevención y la recuperación están estrechamente vinculadas dentro de las plataformas de seguridad de identidad. El Mercado de Seguridad de Active Directory está, por tanto, evolucionando más allá de las herramientas que solo emiten alertas. La recuperación y la resiliencia se están convirtiendo en criterios de selección importantes para los compradores que buscan reducir la interrupción del negocio.
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Usuario Final: El Sector BFSI Ocupa la Mayor Posición Mientras Energía y Servicios Públicos se Expande Más Rápido
El sector BFSI representó el 25,24% de la participación en 2026. Las instituciones financieras gestionan redes densas de identidades privilegiadas en sistemas bancarios centrales, plataformas de negociación y sistemas de informes. Estos entornos enfrentan fuertes requisitos de gobernanza de acceso, auditabilidad y respuesta a incidentes. El gran número de cuentas privilegiadas por empleado hace de la seguridad de directorios un control operativo necesario. Una cuenta de directorio comprometida puede afectar a los servicios que los clientes y los reguladores esperan que permanezcan disponibles. Las decisiones de inversión en este sector van, por tanto, más allá del cumplimiento de los requisitos regulatorios. También abordan la continuidad operativa y la protección de información financiera sensible. Esta combinación respalda la posición líder del sector BFSI entre los grupos de usuarios finales.
Se proyecta que energía y servicios públicos se expanda a una CAGR del 14,83% hasta 2032, creando un área de demanda de mayor crecimiento para el Mercado de Seguridad de Active Directory. Las tecnologías de la información y la tecnología operativa están cada vez más conectadas, incorporando identidades gestionadas por Active Directory en entornos vinculados a SCADA. DNV informó que el 65% de los profesionales de la energía consideraban la ciberseguridad como el mayor riesgo empresarial actual en 2025. La NERC CIP y la Directiva NIS2 requieren que los operadores relevantes mantengan controles de acceso y registros de auditoría. El sector salud también tiene una fuerte necesidad porque las credenciales de directorio comprometidas pueden interrumpir los registros electrónicos de salud y las operaciones de seguridad del paciente. El gobierno y la defensa, las TI y las telecomunicaciones, el comercio minorista y el comercio electrónico, la educación y la manufactura equilibran cada uno la inversión en directorios frente a los requisitos de riesgo y cumplimiento específicos del sector. El Mercado de Seguridad de Active Directory sirve a estos grupos a través de controles de seguridad que pueden operar en diversos sistemas críticos. Energía y servicios públicos se destaca porque la interrupción operativa puede extenderse desde los sistemas digitales hasta la infraestructura física.
Análisis Geográfico
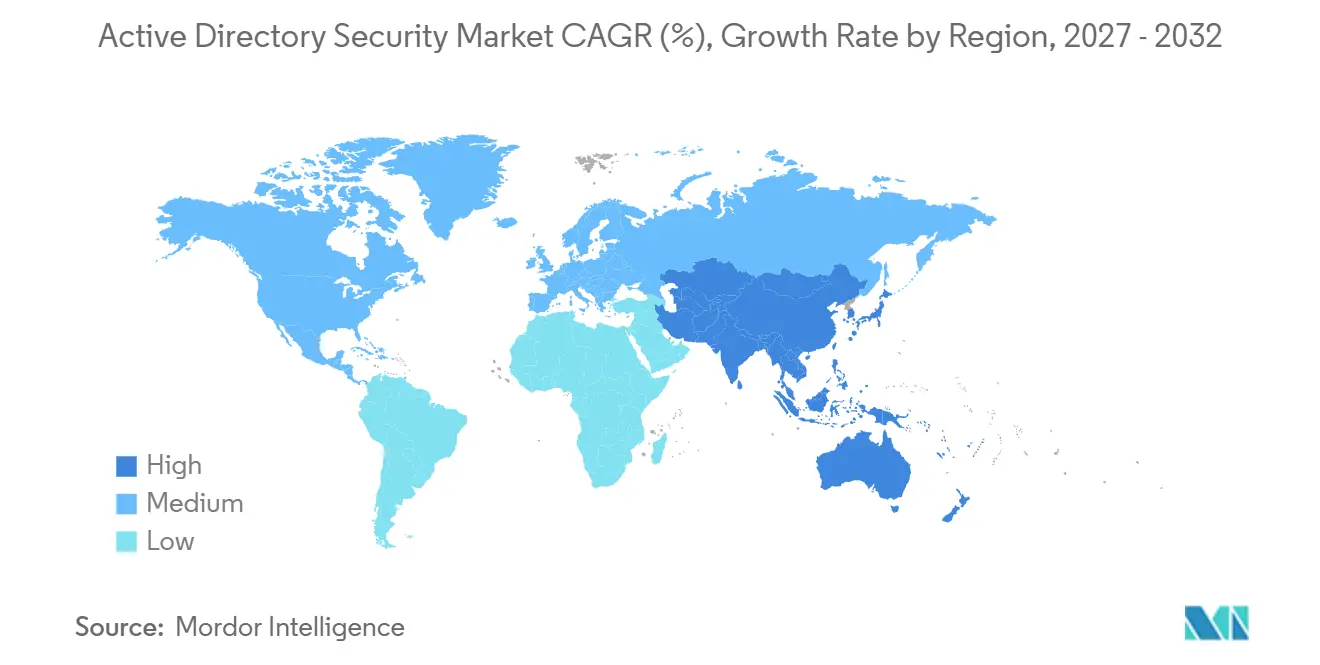
América del Norte representó el 40,87% de la participación en 2026, proporcionando al Mercado de Seguridad de Active Directory su base de demanda regional más madura. La región cuenta con un uso empresarial maduro de Active Directory, un ecosistema de seguridad gestionada desarrollado y un mercado activo de ciberseguros. Estados Unidos representa la mayor parte del gasto regional, respaldado por la orientación de la CISA sobre la detección del compromiso de Active Directory y la estrategia de confianza cero de la Oficina de Gestión y Presupuesto. Canadá añade demanda a través de los requisitos del sector financiero y de salud pública, mientras que otros adoptantes a menudo son atendidos a través de proveedores de servicios gestionados con sede en Estados Unidos. La cartera de identidad nativa en expansión de Microsoft compite con los proveedores especializados de detección y respuesta ante amenazas de identidad, gestión de acceso privilegiado y gobernanza y administración de identidades, mientras que se espera que la demanda del sector público y empresarial se mantenga alta durante el período de pronóstico.
Se proyecta que Asia-Pacífico se expanda a una CAGR del 14,72% hasta 2032, convirtiéndola en la geografía de expansión más rápida en el Mercado de Seguridad de Active Directory. La digitalización en India, China, Corea del Sur y Australia está aumentando el número de entornos que dependen de identidades gestionadas por Active Directory. Esta expansión regional está respaldada por el creciente uso empresarial de sistemas de identidad conectados y una mayor demanda de controles de seguridad. Se espera que India registre la CAGR de ciberseguridad más alta a nivel de país en la región, respaldada por su gran sector de servicios de TI. Corea del Sur y Australia contribuyen a través del uso empresarial establecido y marcos de ciberseguridad más prescriptivos, mientras que otros mercados regionales ofrecen una oportunidad de ciclo más largo a medida que madura la gobernanza de identidades.
Europa representó una participación significativa del Mercado de Seguridad de Active Directory en 2026, liderada por Alemania, el Reino Unido y Francia. Los requisitos del RGPD, la Directiva NIS2, los estándares IT-Grundschutz de Alemania y la orientación de refuerzo de Active Directory del Reino Unido respaldan el gasto en gobernanza de identidades y controles de acceso. América del Sur se encuentra en una etapa más temprana, aunque el marco de protección de datos de Brasil fortalece el caso de los controles de directorio. Arabia Saudita y los Emiratos Árabes Unidos están avanzando en marcos de identidad de confianza cero, mientras que África está emergiendo a medida que la infraestructura digital se expande en Sudáfrica, Nigeria y Egipto.
Panorama Competitivo
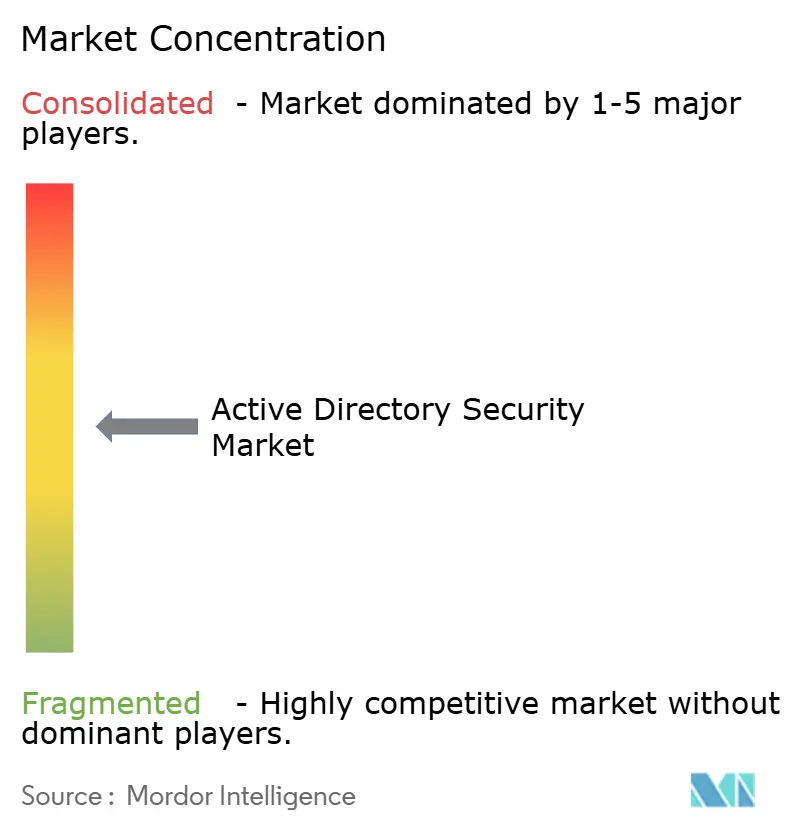
El Mercado de Seguridad de Active Directory está moderadamente consolidado en las cuentas empresariales premium y es más fragmentado en el mercado medio y en el canal de servicios gestionados. Microsoft, CyberArk, BeyondTrust, SailPoint y Semperis tienen una fuerte presencia en las adquisiciones de grandes empresas, mientras que los especialistas compiten en velocidad de implementación y profundidad de recuperación. La convergencia de plataformas está dando forma a la competencia a medida que los proveedores de gestión de acceso privilegiado, gobernanza y administración de identidades y auditoría desarrollan capacidades adyacentes. La adquisición de Venafi por parte de CyberArk y la introducción de CORA AI muestran su movimiento hacia una seguridad de identidad más amplia. La expansión de detección y respuesta ante amenazas de identidad de Cohesity en enero de 2026 añadió evaluación de vulnerabilidades para Active Directory y Entra ID, reversión de cambios maliciosos, seguimiento a prueba de manipulaciones y protección de cuentas de servicio.
La gobernanza de cuentas de servicio es una oportunidad importante porque Silverfort encontró que el 94,3% de las organizaciones carecían de visibilidad completa sobre las identidades no humanas. La detección multiplataforma y la seguridad de directorios gestionada para PYMEs ofrecen otras formas para que los proveedores se diferencien. La adquisición planificada de SGNL por parte de CrowdStrike apunta a la autorización continua y la eliminación de privilegios permanentes en identidades humanas, no humanas y de inteligencia artificial agéntica. Okta completó su adquisición de Permiso Security en agosto de 2026, añadiendo más de 2.500 señales de detección en más de 70 proveedores de identidad. Estos movimientos hacen que la calidad de la detección y la cobertura de respuesta sean factores centrales en la selección empresarial.
ManageEngine, SentinelOne y Tenable ofrecen cada uno productos centrados en Active Directory para gobernanza, detección y respuesta ante amenazas de identidad, evaluación o monitorización. Fortra está más centrado en la seguridad de transferencia de archivos, la protección de datos y las pruebas de penetración, con capacidades específicas de Active Directory más limitadas que los otros proveedores listados. La reversión automatizada del estado del directorio y la detección de anomalías en cuentas de servicio basada en comportamiento son áreas emergentes de diferenciación técnica. El campo seguirá dividido entre plataformas de identidad amplias y especialistas con seguridad de directorio híbrido profunda y capacidades de recuperación.
Líderes de la Industria de Seguridad de Active Directory
-
Microsoft Corporation
-
Quest Software Inc.
-
Semperis Inc.
-
Netwrix Corporation
-
CyberArk Software Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Octubre de 2026: Semperis anunció la disponibilidad mundial de Semperis Migrator para Active Directory 2.0, una reconstrucción arquitectónica desde cero que hace que la migración de Active Directory sea observable, controlada y centrada en la seguridad en cada etapa. La versión está dirigida a industrias reguladas en América del Norte, Europa y Asia-Pacífico a través de un modelo de entrega centrado en socios, y está orientada a empresas que consolidan entornos de múltiples bosques o migran cargas de trabajo a Entra ID.
- Agosto de 2026: Okta cerró su adquisición de Permiso Security, una plataforma de detección y respuesta ante amenazas de identidad nativa en la nube que cubre identidades humanas, no humanas y de agentes de inteligencia artificial en entornos multinube. El acuerdo añade más de 2.500 señales de detección basadas en investigación en más de 70 proveedores de identidad a la plataforma de Okta, extendiendo el alcance de Okta desde la gestión de identidades hasta los flujos de trabajo del centro de operaciones de seguridad y la contención de amenazas en tiempo real.
- Junio de 2026: Netwrix presentó capacidades de gobernanza de inteligencia artificial para entornos híbridos de Microsoft a través de su plataforma 1Secure, permitiendo a las organizaciones revelar y gobernar el acceso de agentes de inteligencia artificial a datos sensibles en entornos conectados a Active Directory. La versión abordó la brecha de gobernanza emergente creada por las cargas de trabajo de inteligencia artificial agéntica que se autentican a través de identidades de cuentas de servicio con permisos a nivel de directorio.
- Febrero de 2026: Cisco Duo lanzó Active Directory Defense, combinando la aplicación de autenticación multifactor con análisis de riesgos vinculados a las rutas de autenticación de Active Directory, incluido el tráfico Kerberos y NTLM. La solución proporciona visibilidad y aplicación para Active Directory local sin requerir migración a la nube, dirigida a la gran base instalada de empresas con infraestructura de directorio heredada.
Alcance del Informe Global del Mercado de Seguridad de Active Directory
El Mercado de Seguridad de Active Directory comprende software y servicios que protegen los entornos de Microsoft Active Directory, la columna vertebral de identidad para muchas grandes empresas, de las ciberamenazas, las configuraciones incorrectas y el abuso de privilegios. Estas soluciones abarcan el análisis de rutas de ataque, la detección de escalada de privilegios y movimiento lateral, el refuerzo de Active Directory, la auditoría y el cumplimiento, la detección y respuesta ante amenazas de identidad y la copia de seguridad y recuperación de Active Directory.
El Informe del Mercado de Seguridad de Active Directory está Segmentado por Componente (Soluciones y Servicios), Modo de Implementación (Local, Basado en la Nube e Híbrido), Tamaño de Organización (PYMEs y Grandes Empresas), Aplicación (IAM, Detección y Respuesta ante Amenazas, Gestión de Cumplimiento, Auditoría y Monitorización y Recuperación y Resiliencia de Directorios), Usuario Final (BFSI, Salud, TI y Telecomunicaciones, Gobierno y Defensa, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos y Manufactura) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Soluciones | Detección y Respuesta ante Amenazas de Identidad |
| Gestión de Acceso Privilegiado | |
| Gobernanza y Administración de Identidades | |
| Auditoría, Cumplimiento y Monitorización | |
| Servicios | Consultoría y Evaluación |
| Implementación e Integración | |
| Seguridad Gestionada y Monitorización | |
| Formación y Soporte |
| Local |
| Basado en la Nube |
| Híbrido |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Gestión de Identidades y Accesos |
| Detección y Respuesta ante Amenazas |
| Gestión de Cumplimiento |
| Auditoría y Monitorización |
| Recuperación y Resiliencia de Directorios |
| Banca, Servicios Financieros y Seguros |
| Salud |
| TI y Telecomunicaciones |
| Gobierno y Defensa |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Manufactura |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio y África | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Sudáfrica | |
| Egipto | |
| Resto de Oriente Medio y África |
| Por Componente | Soluciones | Detección y Respuesta ante Amenazas de Identidad |
| Gestión de Acceso Privilegiado | ||
| Gobernanza y Administración de Identidades | ||
| Auditoría, Cumplimiento y Monitorización | ||
| Servicios | Consultoría y Evaluación | |
| Implementación e Integración | ||
| Seguridad Gestionada y Monitorización | ||
| Formación y Soporte | ||
| Por Modo de Implementación | Local | |
| Basado en la Nube | ||
| Híbrido | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Aplicación | Gestión de Identidades y Accesos | |
| Detección y Respuesta ante Amenazas | ||
| Gestión de Cumplimiento | ||
| Auditoría y Monitorización | ||
| Recuperación y Resiliencia de Directorios | ||
| Por Usuario Final | Banca, Servicios Financieros y Seguros | |
| Salud | ||
| TI y Telecomunicaciones | ||
| Gobierno y Defensa | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Manufactura | ||
| Otros Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Sudáfrica | ||
| Egipto | ||
| Resto de Oriente Medio y África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de seguridad de Active Directory?
Se proyecta que el mercado de seguridad de Active Directory se expanda desde 1,12 mil millones de USD en 2026 y 1,28 mil millones de USD en 2027 hasta 2,74 mil millones de USD en 2032, a una CAGR del 14,21%.
¿Qué está impulsando la demanda de herramientas de seguridad de Active Directory?
Los ataques basados en identidad, el ransomware, la complejidad de los directorios híbridos, los programas de confianza cero y los requisitos de seguros y cumplimiento están aumentando la demanda.
¿Qué componente tiene la mayor participación?
Las soluciones representaron el 79,12% de la participación en 2026 y se proyecta que se expandan a una CAGR del 14,64% hasta 2032.
¿Cuál es el modelo de implementación más común?
La implementación híbrida representó la mayor participación con el 37,22% en 2026 porque las empresas continúan operando tanto Active Directory local como servicios de identidad en la nube.
¿Qué sector de usuario final se expande más rápido?
Se proyecta que energía y servicios públicos se expanda a una CAGR del 14,83% hasta 2032 a medida que los entornos de TI y tecnología operativa se vuelven más conectados.
¿Qué región se expande más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 14,72% hasta 2032, respaldada por la digitalización y las crecientes necesidades de gobernanza de identidades.