
Active Directory セキュリティ市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 1.41 十億米ドル |
| 市場規模 (2032) | 2.74 十億米ドル |
| 成長率 (2027 - 2032) | 14.21 % |
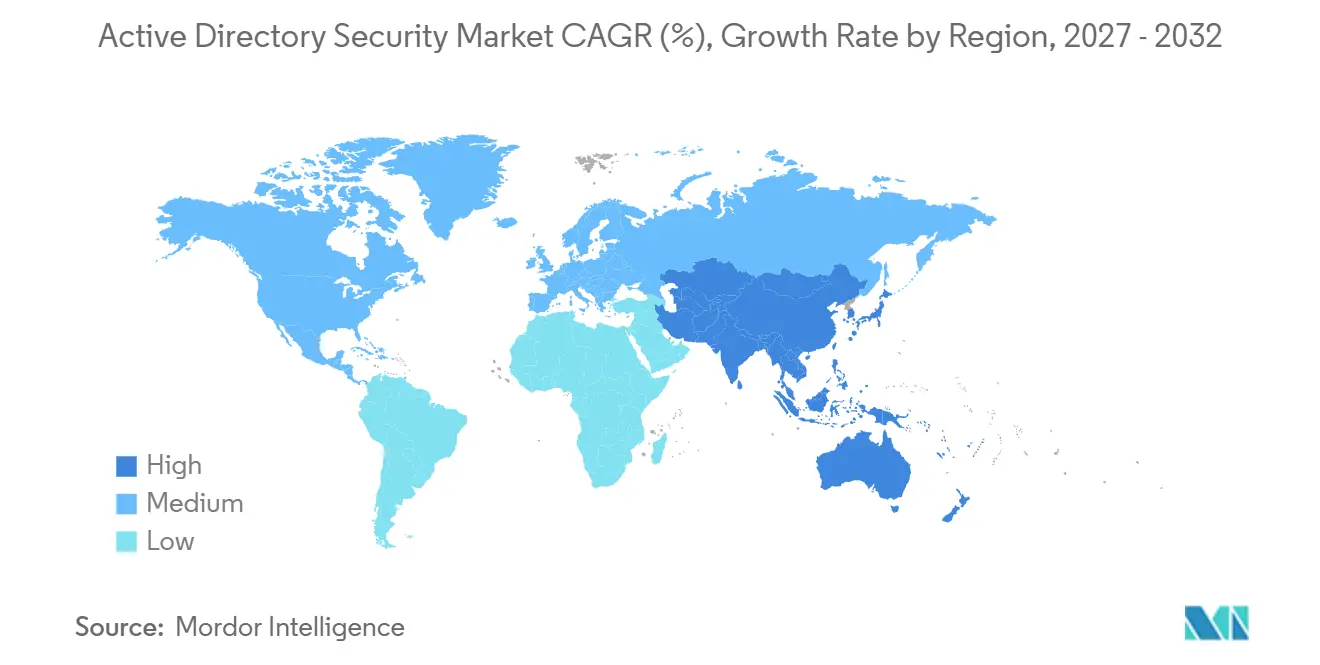
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
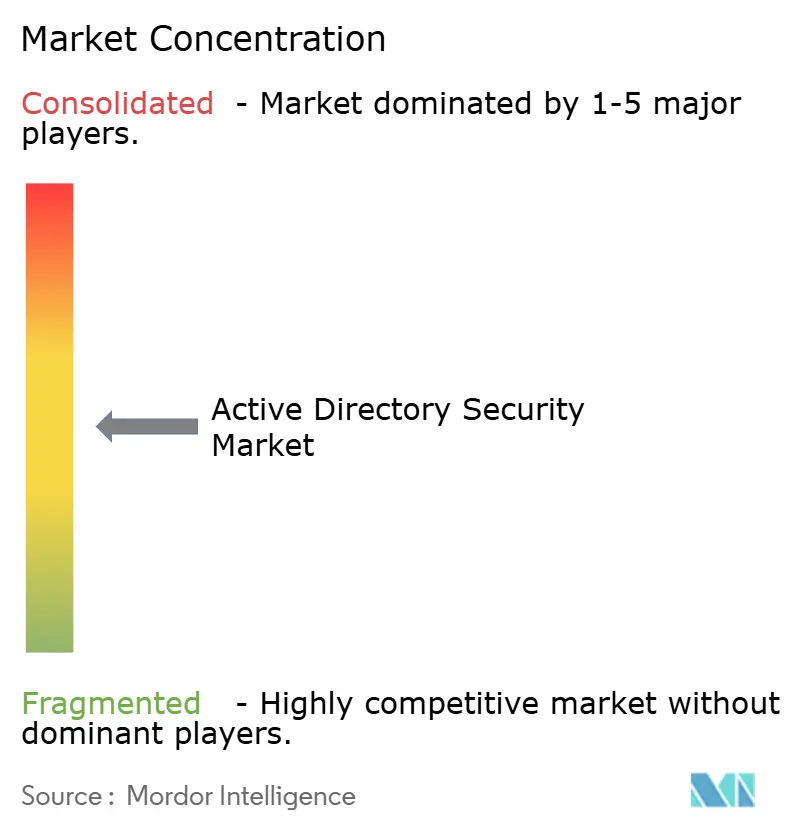
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるActive Directory セキュリティ市場分析
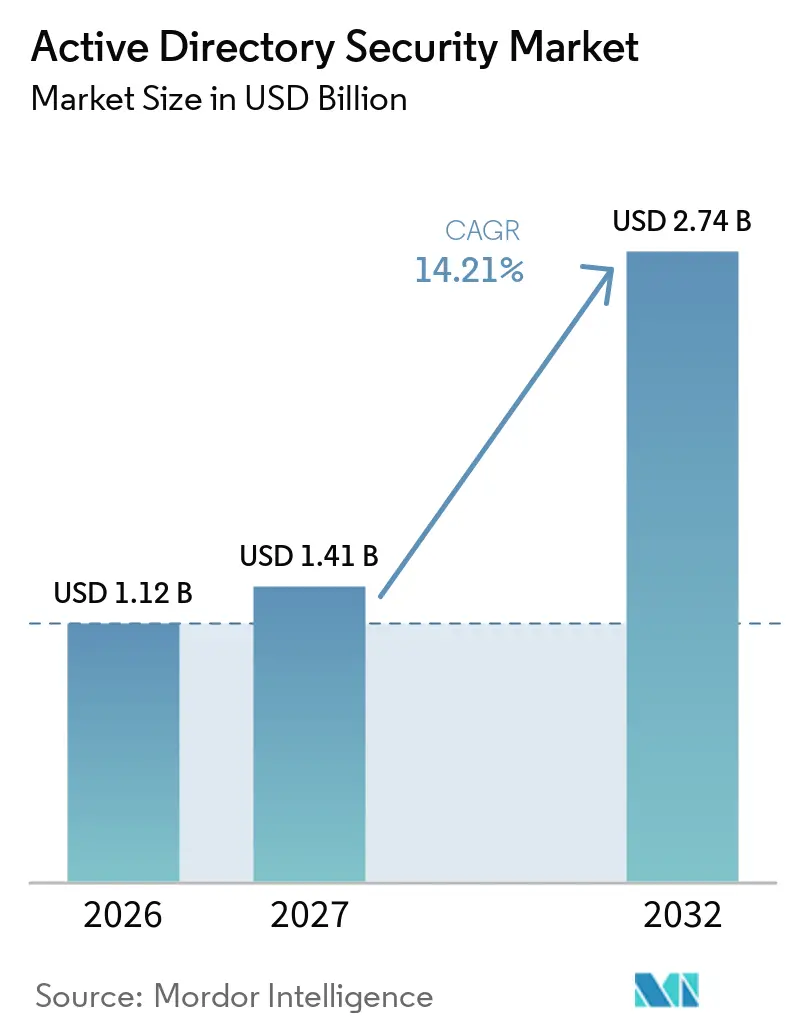
Active Directory セキュリティ市場規模は、2026年の1.12 ビリオン 米ドル、2027年の1.28 ビリオン 米ドルから2032年までに2.74 ビリオン 米ドルへと拡大し、2027年から2032年にかけて14.21%のCAGRを記録する見込みです。アイデンティティベースの攻撃は、侵害された認証情報がシステムやデータへの広範なアクセスを可能にするため、ディレクトリセキュリティを企業セキュリティの中核的優先事項としています。ハイブリッドActive DirectoryおよびMicrosoft Entra ID環境の普及により、オンプレミスとクラウドディレクトリの両方をカバーする必要があるセキュリティギャップが生じています。購買者は定期的なチェックから継続的な監視、自動修復、テスト済みの復旧機能へと移行しています。プラットフォームプロバイダーがネイティブアイデンティティツールを拡充する一方、専門ベンダーはより深いディレクトリの可視性、復旧、クロスプラットフォーム検知に注力しており、競争が激化しています。
主要レポートのポイント
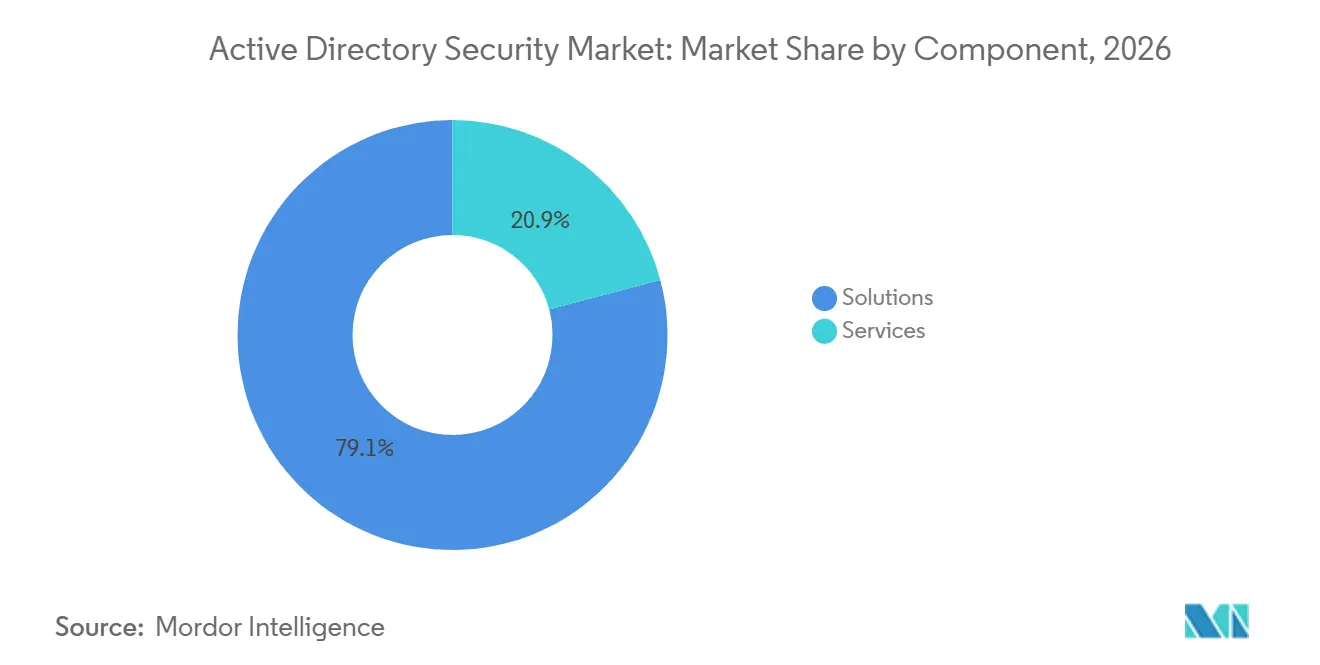
- コンポーネント別では、ソリューションが2026年のActive Directory セキュリティ市場シェアの79.12%を占め、2032年にかけて14.64%のCAGRで拡大する見込みです。
- 展開モード別では、ハイブリッドが2026年のActive Directory セキュリティ市場シェアの37.22%を占め、クラウドベースの展開は2032年にかけて14.37%のCAGRで拡大する見込みです。
- 組織規模別では、大企業が2026年の市場シェアの77.62%を占め、中小企業は2032年にかけて14.98%のCAGRで拡大し、Active Directory セキュリティ市場における採用が広がる見込みです。
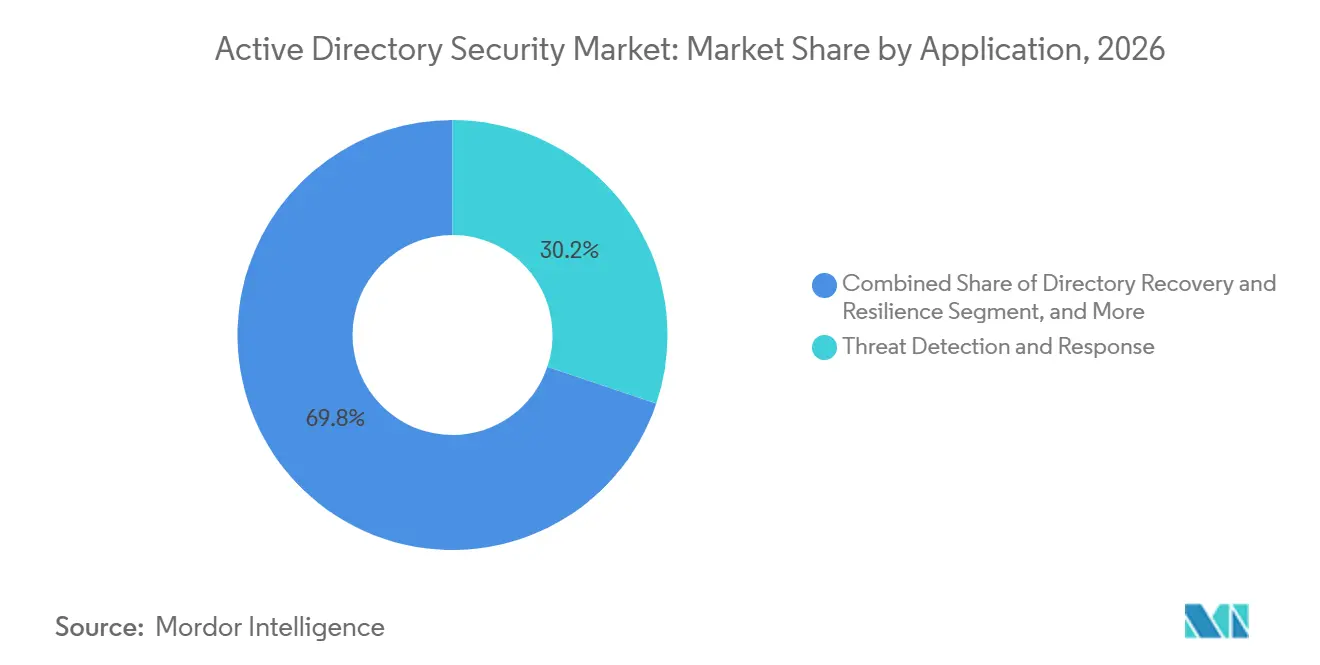
- アプリケーション別では、脅威検知・対応が2026年の市場シェアの30.16%を占め、ディレクトリ復旧・レジリエンスは2032年にかけて14.74%のCAGRで拡大する見込みです。
- エンドユーザー別では、BFSIが2026年の市場シェアの25.24%を占め、エネルギー・ユーティリティは2032年にかけて14.83%のCAGRで拡大する見込みです。
- 地域別では、北米が2026年の市場シェアの40.87%を占め、アジア太平洋は2032年にかけて14.72%のCAGRで拡大し、Active Directory セキュリティ市場において最も急速に拡大する地域となる見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
グローバルActive Directory セキュリティ市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| ランサムウェアおよびアイデンティティベース攻撃の増加 | +3.8% | グローバル、北米およびヨーロッパに集中 | 短期(2年以内) |
| ゼロトラストおよびアイデンティティ脅威検知・対応の採用 | +2.6% | 北米、ヨーロッパ、アジア太平洋 | 中期(2〜4年) |
| アイデンティティ管理に対する規制およびサイバー保険の圧力 | +2.1% | 北米およびEU、アジア太平洋への波及あり | 短期(2年以内) |
| ハイブリッドActive DirectoryおよびEntra IDの複雑性 | +2.0% | グローバル | 中期(2〜4年) |
| 非人間アイデンティティおよびサービスアカウント攻撃対象領域の拡大 | +1.1% | グローバル、アジア太平洋および北米で加速 | 長期(4年以上) |
| ディレクトリセキュリティ専門家の不足 | +0.7% | グローバル、アジア太平洋および中東・アフリカで最も深刻 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
ランサムウェアおよびアイデンティティベース攻撃の増加
ランサムウェアグループは、企業全体のシステムへのアクセス経路を開く可能性があるため、アイデンティティインフラを標的にしています。2025年には侵害の32%に盗まれた認証情報が関与しており、認証情報が最初の侵入を超えたアクセスを支援できることを示しています。Recorded Futureは2025年のアイデンティティ脅威レポートにおいて、アクティブなセッションクッキーとバンドルされた2.76 ビリオン件の認証情報を特定し、その件数は1年間で30%増加していました。攻撃者は最初のアクセスから横方向への移動まで1時間42分で移行でき、チームが不審なディレクトリ変更を特定するための時間が狭まっています。Semperisは、ITDRストラテジーを持つ組織のうち、Active Directory専用のバックアップシステムを維持しているのは60%に過ぎないと報告しています。[1] そのため、Active Directory セキュリティ市場は、アイデンティティ侵害の運用上の影響を制限できる継続的な監視と復旧への需要から恩恵を受けています。
ゼロトラストおよびアイデンティティ脅威検知・対応の採用
ゼロトラストプログラムは、定期的なアクセスレビューではなく、継続的なアイデンティティ検証を必要とします。Identity Defined Security Allianceは、2025年に調査対象組織の95%がゼロトラストを採用していることを確認しました。このアプローチにより、リアルタイムのActive Directory監視、行動分析、および対応ワークフローの必要性が高まっています。Huntressは、組織の65%がITDRを導入済みであり、74%が12ヶ月以内に導入または拡張を計画していると報告しています。[2] Microsoftは、フィッシング耐性のあMFAが展開されている場合、アイデンティティベースの攻撃の99.6%を防止できると述べていますが、レガシーの適用ギャップは依然として重要な課題です。[3] Active Directory セキュリティ市場は、組織がオンプレミスフォレストとクラウドアイデンティティ管理を並行して監視するツールを追加することで成長しています。
アイデンティティ管理に対する規制およびサイバー保険の圧力
アイデンティティ管理は、サイバー保険の価格設定および補償決定においてますます重要になっています。Delineaは、アイデンティティ関連の管理が更新時の保険料または補償条件に影響を与えたと多くの組織が報告していることを確認しました。同調査では、PAMおよびアイデンティティガバナンス・管理がこれらの条件に影響を与える主要因として特定されました。GDPR、HIPAA、およびNERC CIPも、ディレクトリ監視プラットフォームが組織の維持を支援できるアクセス管理と監査記録を要求しています。Delineaは、多くの請求者がインシデントはアイデンティティ関連であるか、特権アカウントの侵害に起因すると述べたと報告しています。これらの要件により、Active Directory セキュリティ市場はセキュリティオペレーションチームだけでなく、リスク、コンプライアンス、および調達チームにも関連するものとなっています。
ハイブリッドActive DirectoryおよびEntra IDの複雑性
多くの企業がオンプレミスのActive DirectoryとMicrosoft Entra IDを同時に運用しています。この構造は、同期サービスおよび接続されたアイデンティティシステムを通じた攻撃経路を生み出す可能性があります。Tenableは、Microsoftのハードニングアップデート後もディレクトリ同期アカウントが機密性の高い同期APIへのアクセスを保持しており、同期サーバーが侵害された場合にADSynchronization.ReadWrite.Allが追加リスクを生み出すと報告しています。Semperisは、ハイブリッド環境のセキュリティ評価が中程度のセキュリティ態勢を示していると報告しています。MicrosoftによるEntra Connectのアップグレード要件により、チームは同期設定とセキュリティ管理を見直すことになりました。この持続的な複雑性は、両方のディレクトリ環境にわたる統合された可視性に対するActive Directory セキュリティ市場の需要を支えています。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| Microsoftプラットフォームのバンドルおよびネイティブ管理による代替 | -1.5% | グローバル、北米およびヨーロッパで最も深刻 | 短期(2年以内) |
| レガシーおよびクラウドディレクトリ間の統合の複雑性 | -1.0% | グローバル、アジア太平洋および南米で最も深刻 | 中期(2〜4年) |
| アイデンティティシステムの変更ウィンドウおよび復旧テストの制約 | -0.7% | グローバル | 長期(4年以上) |
| セキュリティ投資対効果に関するエビデンスおよび帰属のギャップ | -0.5% | グローバル、中小企業セグメントで最も深刻 | 中期(2〜4年) |
| 情報源: Mordor Intelligence | |||
Microsoftプラットフォームのバンドルおよびネイティブ管理による代替
Microsoftは、広く購入されているMicrosoft 365およびAzureライセンスプラン内にアイデンティティ保護機をバンドルしています。Entra ID保護、条件付きアクセス、および特権アイデンティティ管理は、支出を管理する必要がある調達チームにベースラインオプションを提供できます。条件付きアクセス最適化エージェントは2026年にパブリックプレビューに入り、アイデンティティ、デバイス、およびネットワーク条件にわたるポリシーチューニングをさらに自動化しました。これにより、基本的な管理のみを必要とする組織では、別製品の必要性が低下する可能性があります。このリスクは、ネイティブログが改善された監査、コンプライアンス、および監視機能において最も強く現れます。Active Directory セキュリティ市場の専門プロバイダーは、より深いフォレンジック分析、復旧機能、および非Microsoftディレクトリへの対応で応じています。
レガシーおよびクラウドディレクトリ間の統合の複雑性
マルチフォレストのActive Directoryエステート、Entra ID、およびSCADA接続ディレクトリは、実装タイムラインを長引かせる可能性があります。Silverfortは、サービスアカウントの相当数がNTLM認証を引き続き使用していると報告しました。レガシープロトコル、ミドルウェア要件、および設定が不適切な信頼関係は、セキュリティプラットフォームが完全に稼働する前に専門的な作業を必要とする場合があります。統合コストが上昇すると、組織は実装予算を過小評価し、より広範な監視展開を延期する可能性があります。この問題は、一部の大規模組織が高度にカスタマイズされたレガシー環境を運用しているアジア太平洋および南米において特に重要です。展開サイクルが長くなると、迅速な実装に依存するActive Directory セキュリティ市場のサプライヤーにとって、収益認識の遅延とチャーンリスクの上昇につながる可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソリューションが統合アイデンティティ保護を通じてリードを維持
ソリューションは2026年に79.12%のシェアを占め、2032年にかけて14.64%のCAGRで拡大する見込みです。このカテゴリには、アイデンティティ脅威検知・対応、特権アクセス管理、およびアイデンティティガバナンス・管理ツールが含まれます。購買者は、検知、行動分析、修復、および復旧をより少ないセキュリティプラットフォームに統合しています。ITDRは、企業がアイデンティティの脅威をリアルタイムで評価したいと考えているため、以前はスタンドアロンの監査製品に向けられていた支出を引き付けています。PAMは、認証情報の保管を超えて、ジャストインタイムアクセスおよびゼロスタンディング特権管理へと進化しています。IGAは、GDPR、SOX、およびHIPAAの下でアクセス決定を文書化する必要がある組織にとって引き続き重要です。CrowdStrikeは2026年1月にSGNLの買収を発表し、Active Directoryおよびクラウドアイデンティティシステム全体にわたる継続的なリスクベースの認可を追加しました。この動きは、プラットフォームベンダーが元の製品カテゴリを超えてアイデンティティセキュリティを拡張していることを示しています。
サービスは2026年のActive Directory セキュリティ市場の残りのシェアを占めました。ディレクトリ環境が複雑な場合、コンサルティング、実装、マネージドセキュリティ、監視、トレーニング、およびサポートは引き続き必要です。マネージドセキュリティサービスは、多くの組織がディレクトリの変更を継続的に監視できるチームを欠いているため、最も急速に成長しているサービス分野です。プロバイダーは、各顧客が大規模な内部チームを構築することなく、複数の顧客に専門的な機能を提供できます。この需要は、複数のActive Directoryフォレスト、古い認証プロトコル、または混合クラウド展開を持つ組織で最も顕著です。サービスプロバイダーはまた、顧客が復旧計画をテストし、コンプライアンス監査のためのエビデンスを準備するのを支援します。この作業は、実装品質が組織がディレクトリセキュリティツールから得る価値に影響するため、製品採用を支援します。したがって、コンポーネントの組み合わせは、高いソフトウェア需要と展開および運用専門知識への持続的な需要を組み合わせています。
展開モード別:ハイブリッドが一般的な企業アーキテクチャとして維持
ハイブリッド展開は2026年に37.22%のシェアを占めました。企業は、デバイスや古いアプリケーション向けにActive Directory ドメインサービスを維持しながら、選択したワークロードをクラウドプラットフォームに移行する場合にこのモデルを使用します。これは、短期的な移行段階ではなく、企業の近代化の実際のペースを反映しています。ハイブリッドエステートは、オンプレミスのディレクトリテレメトリをEntra IDアクティビティと接続できるセキュリティツールを必要とします。また、両方の環境にまたがる同期アカウントと権限を管理するチームも必要です。Microsoftの2025年9月のEntra Connectアップデートにより、多くの企業が同期設定と関連するセキュリティ管理を見直すことになりました。両方の環境の一貫したビューを提供するベンダーは、インフラストラクチャレイヤー間に現れるリスクに対処できます。このニーズにより、ハイブリッド展開は現在の購買決定の中心に位置し続けています。
クラウドベースの展開は2032年にかけて14.37%のCAGRで拡大し、Active Directory セキュリティ市場のアドレス可能な需要を増加させる見込みです。クラウド採用により、ディレクトリ管理されたアイデンティティが、従来のオンプレミスツールでは可視性が限られているSaaSアプリケーションに拡張されます。クラウド提供のITDRは、セキュリティチームが分散環境全体のアイデンティティアクティビティを分析するのに役立ちます。オンプレミス展開は、データ居住地および運用要件がクラウド移行を制限する可能性があるため、政府、防衛、および重要インフラにおいて引き続き役割を果たします。したがって、3つの展開モデルは予測期間を通じて共存します。Active Directory セキュリティ市場は、オンプレミスシステムからの完全な移行によって定義されるわけではありません。ワークロードが異なる環境に配置されるにつれて、接続されたアイデンティティレイヤーを保護する必要性によって定義されます。クラウドの可視性とオンプレミス監視を同時にサポートするサプライヤーは、クラウドとハイブリッドの両方の顧客にサービスを提供する立場にあります。
組織規模別:大企業が支出を維持しながら中小企業が採用を拡大
大企業は2026年に77.62%のシェアを占めました。大規模なマルチフォレスト環境と正式な監査要件により、ディレクトリ保護は必要な調達カテゴリとなっています。金融サービス、ヘルスケア、および政府機関は、重要なシステム全体で広範な特権アクセスを管理することが多いです。これらの組織はまた、統合された監視および復旧プラットフォームを展開するために必要なセキュリティチームと予算を持っています。大企業の購買者は通常、プロバイダーを選択する前に、フォレンジックの深さ、既存ツールとの統合、および復旧保証を評価します。購買プロセスは長くなる可能性がありますが、展開が成功すれば広範なディレクトリエステートをカバーできます。このセグメントのリーディングポジションは、大規模組織における複雑なアイデンティティインフラの集中を反映しています。また、大規模環境でのディレクトリ侵害の潜在的な運用上の影響も反映しています。
中小企業は2032年にかけて14.98%のCAGRで拡大し、Active Directory セキュリティ市場における採用が広がる見込みです。マネージド検知・対応プロバイダーは、小規模組織が大規模な専門チームを維持することなくディレクトリセキュリティにアクセスできるよう支援しています。これらのサービスは、従業員数1,000人未満の組織に適した価格帯で監視と対応を提供します。攻撃者がエンタープライズ顧客に到達するためにITサービスプロバイダーを標的にする可能性があるため、サプライチェーンへの露出も需要を高めています。Huntressは、組織の89%が翌年にアイデンティティ保護を優先する予定であることを確認しました。中小企業の高い成長率は、アイデンティティの脅威への露出が低いのではなく、セキュリティ採用の追いつきを反映しています。アクセスしやすいマネージドサービスは、これらの購買者の技術的および人員配置の障壁を低下させることができます。これにより、予測期間中にActive Directory セキュリティ市場のより広い顧客基盤が提供されます。
アプリケーション別:検知が需要を維持しながら復旧が優先度を高める
脅威検知・対応は2026年に30.16%のシェアを占めました。組織はこれらのツールを使用して、不審な認証情報アクティビティ、特権変更、および横方向への移動を特定します。IAMは2番目に大きなアプリケーションであり、アクセス権限を決定するプロビジョニングおよびデプロビジョニングアクティビティをカバーしました。コンプライアンス管理、監査、および監視も、組織がアクセスおよびディレクトリ変更の検索可能な記録を必要とするため、引き続き重要です。専門的な監査ツールは、広範なSIEM展開よりも少ない運用作業でこれらのニーズを満たすことができます。チームがアイデンティティ関連の攻撃を封じ込める前に可視性が必要なため、検知は引き続きリードしています。アプリケーションの組み合わせは、予防、検知、および文書化が関連する購買優先事項であることを示しています。また、ベンダーが単一のプラットフォームに複数のアプリケーション機能を組み合わせている理由も示しています。
ディレクトリ復旧・レジリエンスは2032年にかけて14.74%のCAGRで拡大し、Active Directory セキュリティ市場における主要なユースケースを強化する見込みです。購買者はますます、Active Directoryへのすべての攻撃を防ぐことはできないと認識しており、テスト済みの復旧を中核要件としています。Commvaultは2025年11月にアイデンティティレジリエンスオファリングを拡張し、脅威を検知し、悪意のある変更を記録し、影響を受けたディレクトリオブジェクトを復元するツールを追加しました。Cohesityは2026年1月に高度なITDR機能を導入し、展開前のベースラインと比較してActive Directoryフォレストの復旧が90%高速化されたと報告しました。SailPointも2025年9月にセキュリティポスチャー管理を導入し、特権分類とジャストインタイムアクセスを自動化しました。これらのリリースは、予防と復旧がアイデンティティセキュリティプラットフォーム内で密接に結びついていることを示しています。したがって、Active Directory セキュリティ市場は、アラートを発するだけのツールを超えて進化しています。復旧とレジリエンスは、ビジネスの中断を減らしたい購買者にとって重要な選択基準となっています。
注記: 個別セグメントのすべてのシェアはレポート購入後に入手可能です
エンドユーザー別:BFSIが最大シェアを維持しながらエネルギー・ユーティリティが急速に拡大
BFSIは2026年に25.24%のシェアを占めました。金融機関は、コアバンキングシステム、取引プラットフォーム、および報告システム全体で密度の高い特権アイデンティティのネットワークを管理しています。これらの環境は、アクセスガバナンス、監査可能性、およびインシデント対応に対する強い要件に直面しています。従業員1人あたりの特権アカウントの多さにより、ディレクトリセキュリティは必要な運用管理となっています。侵害されたディレクトリアカウントは、顧客と規制当局が利用可能であることを期待するサービスに影響を与える可能性があります。したがって、この業種における投資決定はコンプライアンス要件を満たすことを超えています。また、運用継続性と機密性の高い財務情報の保護にも対処しています。この組み合わせにより、BFSIはエンドユーザーグループの中でリーディングポジションを維持しています。
エネルギー・ユーティリティは2032年にかけて14.83%のCAGRで拡大し、Active Directory セキュリティ市場においてより急速に成長する需要領域を生み出す見込みです。ITと運用技術がますます接続されており、Active Directoryで管理されたアイデンティティがSCADA接続環境に持ち込まれています。DNVは、2025年にエネルギー専門家の65%がサイバーセキュリティを現在最大のビジネスリスクと考えていると報告しました。NERC CIPおよびNIS2指令は、関連する事業者がアクセス管理と監査証跡を維持することを要求しています。ヘルスケアも、侵害されたディレクトリ認証情報が電子健康記録と患者安全業務を混乱させる可能性があるため、強い需要があります。政府・防衛、ITおよびテレコム、小売・電子商取引、教育、および製造業はそれぞれ、セクター固有のリスクとコンプライアンス要件に対してディレクトリ投資のバランスを取っています。Active Directory セキュリティ市場は、多様な重要システム全で運用できるセキュリティ管理を通じてこれらのグループにサービスを提供しています。エネルギー・ユーティリティは、運用上の中断がデジタルシステムから物理インフラに拡大する可能性があるため、際立っています。
地域分析
北米は2026年に40.87%のシェアを占め、Active Directory セキュリティ市場に最も成熟した地域需要基盤を提供しています。この地域は、成熟したエンタープライズActive Directoryの使用、発展したマネージドセキュリティエコシステム、および活発なサイバー保険市場を持っています。米国は地域支出の大部分を占め、Active Directory侵害の検知に関するCISAガイダンスおよび行政管理予算局のゼロトラスト戦略によって支えられています。カナダは金融セクターおよび公衆衛生要件を通じて需要を追加し、他の採用者は多くの場合、米国に本社を置くマネージドサービスプロバイダーを通じてサービスを受けています。Microsoftの拡大するネイティブアイデンティティポートフォリオは、専門的なITDR、PAM、およびIGAサプライヤーと競合しており、公共部門およびエンタープライズ需要は予測期間を通じて高水準を維持する見込みです。
アジア太平洋は2032年にかけて14.72%のCAGRで拡大し、Active Directory セキュリティ市場において最も急速に拡大する地域となる見込みです。インド、中国、韓国、およびオーストラリアにおけるデジタル化により、Active Directoryで管理されたアイデンティティに依存する環境の数が増加しています。この地域の拡大は、接続されたアイデンティティシステムの企業利用の増加とセキュリティ管理への需要の高まりによって支えられています。インドは、大規模なITサービスセクターに支えられ、地域内で最も高い国レベルのサイバーセキュリティCAGRを記録する見込みです。韓国とオーストラリアは、確立されたエンタープライズ利用とより規範的なサイバーセキュリティフレームワークを通じて貢献しており、他の地域市場はアイデンティティガバナンスが成熟するにつれて長期的な機会を提供しています。
ヨーロッパは2026年のActive Directory セキュリティ市場において相当なシェアを占め、ドイツ、英国、フランスが主導しています。GDPRの要件、NIS2指令、ドイツのIT基本保護標準、および英国のActive Directoryハードニングガイダンスは、アイデンティティガバナンスとアクセス管理への支出を支えています。南米はまだ初期段階にありますが、ブラジルのデータ保護フレームワークはディレクトリ管理の根拠を強化しています。サウジアラビアとアラブ首長国連邦はゼロトラストアイデンティティフレームワークを推進しており、アフリカは南アフリカ、ナイジェリア、エジプトでデジタルインフラが拡大するにつれて新興市場として台頭しています。
競合環境
Active Directory セキュリティ市場は、プレミアムエンタープライズアカウントでは適度に集中しており、ミッドマーケットおよびマネージドサービスチャネルではより分散しています。Microsoft、CyberArk、BeyondTrust、SailPoint、およびSemperisは大企業の調達において強い存在感を持ち、専門ベンダーは展開速度と復旧の深さで競争しています。PAM、IGA、および監査プロバイダーが隣接する機能を構築するにつれて、プラットフォームの収束が競争を形成しています。CyberArkによるVenafiの買収とCORA AIの導入は、より広範なアイデンティティセキュリティへの移行を示しています。Cohesityの2026年1月のITDR拡張により、Active DirectoryおよびEntra IDの脆弱性評価、悪意のある変更のロールバック、改ざん防止追跡、およびサービスアカウント保護が追加されました。
サービスアカウントガバナンスは重要な機会であり、Silverfortは組織の94.3%が非人間アイデンティティへの完全な可視性を欠いていることを確認しました。クロスプラットフォーム検知と中小企業向けマネージドディレクトリセキュリティは、サプライヤーが差別化するためのさらなる方法を提供します。CrowdStrikeによるSGNL買収計画は、人間、非人間、およびエージェントAIアイデンティティ全体にわたる継続的な認可とスタンディング特権の削除を目標としています。Oktaは2026年8月にPermiso Securityの買収を完了し、70以上のアイデンティティプロバイダーにわたる2,500以上の検知シグナルを追加しました。これらの動きにより、検知品質と対応カバレッジがエンタープライズ選択の中心的要因となっています。
ManageEngine、SentinelOne、およびTenableはそれぞれ、ガバナンス、ITDR、評価、または監視のためのActive Directory重点製品を提供しています。Fortraは、ファイル転送セキュリティ、データ保護、および侵入テストにより重点を置いており、他のリストされたプロバイダーと比較してActive Directory固有の機能は限定的です。自動化されたディレクトリ状態のロールバックと行動ベースのサービスアカウント異常検知は、技術的差別化の新興領域です。この分野は、広範なアイデンティティプラットフォームと深いハイブリッドディレクトリセキュリティおよび復旧機能を持つ専門ベンダーに分かれ続けるでしょう。
Active Directory セキュリティ業界のリダー企業
-
Microsoft Corporation
-
Quest Software Inc.
-
Semperis Inc.
-
Netwrix Corporation
-
CyberArk Software Ltd.
- 注:主要企業の掲載順は順位を示すものではありません。
最近の業界動向
- 2026年10月:Semperisは、ADマイグレーションをすべての段階で可観測、制御可能、かつセキュリティ中心にするゼロからのアーキテクチャ再構築であるSemperis Migrator for Active Directory 2.0の世界的な提供開始を発表しました。このリリースは、パートナーファーストの提供モデルを通じて北米、ヨーロッパ、アジア太平洋の規制産業を対象とし、マルチフォレスト環境を統合するか、ワークロードをEntra IDに移行する企業に対応しています。
- 2026年8月:Oktaは、マルチクラウド環境全体で人間、非人間、およびAIエージェントのアイデンティティをカバーするクラウドネイティブのITDRプラットフォームであるPermiso Securityの買収を完了しました。この取引により、70以上のアイデンティティプロバイダーにわたる2,500以上の研究主導の検知シグナルがOktaプラットフォームに追加され、アイデンティティ管理からセキュリティオペレーションセンターのワークフローおよびリアルタイムの脅威封じ込めへとOktaのリーチが拡大しました。
- 2026年6月:Netwrixは、1Secureプラットフォームを通じてハイブリッドMicrosoft環境向けのAIガバナンス機能を発表し、組織がAD接続環境内の機密データへのAIエージェントアクセスを明らかにし、管理できるようにしました。このリリースは、ディレクトリレベルの権限を持つサービスアカウントアイデンティティを通じて認証するエージェントAIワークロードによって生じる新興のガバナンスギャップに対処しました。
- 2026年2月:Cisco Duoは、KerberosおよびNTLMトラフィックを含むAD認証経路に関連するリスク分析とMFA適用を組み合わせたActive Directory Defenseを開始しました。このソリューションは、クラウド移行を必要とせずにオンプレミスADの可視性と適用を提供し、レガシーディレクトリインフラを持つ企業の大規模なインストールベースを対象としています。
グローバルActive Directory セキュリティ市場レポートの範囲
Active Directory セキュリティ市場は、多くの主要企業のアイデンティティバックボーンであるMicrosoft Active Directory環境を、サイバー脅威、設定ミス、および特権の乱用から保護するソフトウェアとサービスで構成されています。これらのソリューションは、攻撃経路分析、特権昇格および横方向への移動検知、ADハードニング、監査とコンプライアンス、アイデンティティ脅威検知・対応(ITDR)、およびADのバックアップと復旧にわたります。
Active Directory セキュリティ市場レポートは、コンポーネント(ソリューション、サービス)、展開モード(オンプレミス、クラウドベース、ハイブリッド)、組織規模(中小企業、大企業)、アプリケーション(IAM、脅威検知・対応、コンプライアンス管理、監査・監視、ディレクトリ復旧・レジリエンス)、エンドユーザー(BFSI、ヘルスケア、ITおよびテレコム、政府・防衛、小売・電子商取引、エネルギー・ユーティリティ、製造業)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソリューション | アイデンティティ脅威検知・対応 |
| 特権アクセス管理 | |
| アイデンティティガバナンス・管理 | |
| 監査・コンプライアンス・監視 | |
| サービス | コンサルティングおよび評価 |
| 実装および統 | |
| マネージドセキュリティおよび監視 | |
| トレーニングおよびサポート |
| オンプレミス |
| クラウドベース |
| ハイブリッド |
| 中小企業 |
| 大企業 |
| アイデンティティおよびアクセス管理 |
| 脅威検知・対応 |
| コンプライアンス管理 |
| 監査・監視 |
| ディレクトリ復旧・レジリエンス |
| 銀行・金融サービス・保険 |
| ヘルスケア |
| ITおよびテレコム |
| 政府・防衛 |
| 小売・電子商取引 |
| エネルギー・ユーティリティ |
| 製造業 |
| その他のエンドユーザー |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| スペイン | |
| ロシア | |
| ヨーロッパその他 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| アジア太平洋その他 | |
| 中東・アフリカ | サウジアラビア |
| アラブ首長国連邦 | |
| 南アフリカ | |
| エジプト | |
| 中東・アフリカその他 |
| コンポーネント別 | ソリューション | アイデンティティ脅威検知・対応 |
| 特権アクセス管理 | ||
| アイデンティティガバナンス・管理 | ||
| 監査・コンプライアンス・監視 | ||
| サービス | コンサルティングおよび評価 | |
| 実装および統 | ||
| マネージドセキュリティおよび監視 | ||
| トレーニングおよびサポート | ||
| 展開モード別 | オンプレミス | |
| クラウドベース | ||
| ハイブリッド | ||
| 組織規模別 | 中小企業 | |
| 大企業 | ||
| アプリケーション別 | アイデンティティおよびアクセス管理 | |
| 脅威検知・対応 | ||
| コンプライアンス管理 | ||
| 監査・監視 | ||
| ディレクトリ復旧・レジリエンス | ||
| エンドユーザー別 | 銀行・金融サービス・保険 | |
| ヘルスケア | ||
| ITおよびテレコム | ||
| 政府・防衛 | ||
| 小売・電子商取引 | ||
| エネルギー・ユーティリティ | ||
| 製造業 | ||
| その他のエンドユーザー | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| ヨーロッパその他 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋その他 | ||
| 中東・アフリカ | サウジアラビア | |
| アラブ首長国連邦 | ||
| 南アフリカ | ||
| エジプト | ||
| 中東・アフリカその他 | ||
レポートで回答される主要な質問
Active Directoryセキュリティ市場の規模はどのくらいですか?
Active Directoryセキュリティ市場は、2026年の1.12 ビリオン 米ドル、2027年の1.28 ビリオン 米ドルから2032年までに2.74 ビリオン 米ドルへと、14.21%のCAGRで拡大する見込みです。
Active Directoryセキュリティツールへの需要を促進しているものは何ですか?
アイデンティティベースの攻撃、ランサムウェア、ハイブリッドディレクトリの複雑性、ゼロトラストプログラム、および保険・コンプライアンス要件が需要を高めています。
最大のシェアを持つコンポーネントはどれですか?
ソリューションは2026年に79.12%のシェアを占め、2032年にかけて14.64%のCAGRで拡大する見込みです。
最も一般的な展開モデルはどれですか?
ハイブリッド展開は2026年に37.22%で最大のシェアを占めました。これは、企業がオンプレミスのActive Directoryとクラウドアイデンティティサービスの両方を引き続き運用しているためです。
最も急速に拡大しているエンドユーザーセクターはどれですか?
エネルギー・ユーティリティは、ITと運用技術環境がより接続されるにつれて、2032年にかけて14.83%のCAGRで拡大する見込みです。
最も急速に拡大している地域はどこですか?
アジア太平洋は、デジタル化とアイデンティティガバナンスニーズの高まりに支えられ、2032年にかけて14.72%のCAGRで拡大する見込みです。