
Active Directory Security Marktgröße und Marktanteil
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.41 Milliarden US-Dollar |
| Marktgröße (2032) | 2.74 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 14.21 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Active Directory Security Marktanalyse von Mordor Intelligence
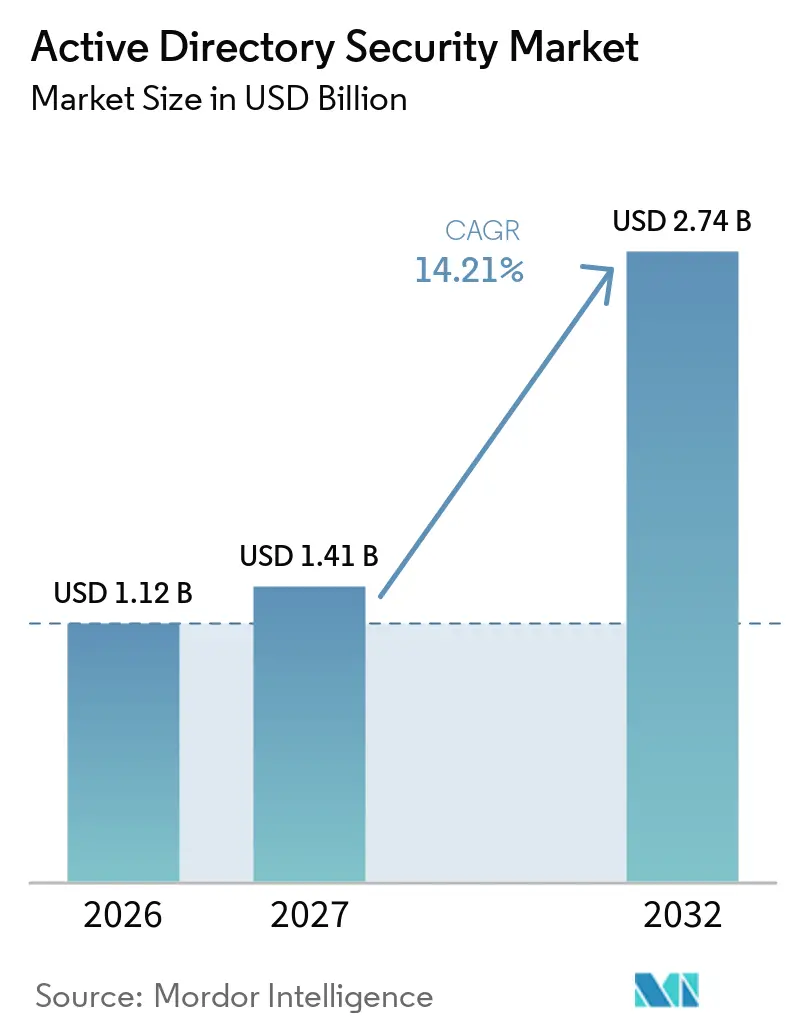
Die Größe des Active Directory Security Marktes wird voraussichtlich von 1,12 Milliarden USD im Jahr 2026 und 1,28 Milliarden USD im Jahr 2027 auf 2,74 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 14,21 % zwischen 2027 und 2032. Identitätsbasierte Angriffe machen die Verzeichnissicherheit zu einer zentralen Priorität der Unternehmenssicherheit, da kompromittierte Anmeldedaten einen umfassenden Zugang zu Systemen und Daten ermöglichen können. Die Verbreitung hybrider Active Directory- und Microsoft Entra ID-Umgebungen schafft Sicherheitslücken, die eine Abdeckung sowohl für On-Premises- als auch für Cloud-Verzeichnisse erfordern. Käufer wechseln von periodischen Überprüfungen hin zu kontinuierlicher Überwachung, automatisierter Behebung und getesteten Wiederherstellungsfähigkeiten. Der Wettbewerb nimmt zu, da Plattformanbieter ihre nativen Identitätswerkzeuge erweitern, während spezialisierte Anbieter sich auf tiefere Verzeichnistransparenz, Wiederherstellung und plattformübergreifende Erkennung konzentrieren.
Wichtigste Erkenntnisse des Berichts
- Nach Komponente hielten Lösungen im Jahr 2026 einen Marktanteil von 79,12 % am Active Directory Security Markt und werden voraussichtlich bis 2032 mit einer CAGR von 14,64 % wachsen.
- Nach Bereitstellungsmodus hielt Hybrid im Jahr 2026 einen Marktanteil von 37,22 % am Active Directory Security Markt, während die Cloud-basierte Bereitstellung voraussichtlich bis 2032 mit einer CAGR von 14,37 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Marktanteil von 77,62 %, während KMU voraussichtlich bis 2032 mit einer CAGR von 14,98 % wachsen werden, was die Akzeptanz im Active Directory Security Markt verbreitert.
- Nach Anwendung hielt Bedrohungserkennung und -reaktion im Jahr 2026 einen Marktanteil von 30,16 %, während Verzeichniswiederherstellung und Resilienz voraussichtlich bis 2032 mit einer CAGR von 14,74 % wachsen wird.
- Nach Endnutzer hielt BFSI im Jahr 2026 einen Marktanteil von 25,24 %, während Energie und Versorgungsunternehmen voraussichtlich bis 2032 mit einer CAGR von 14,83 % wachsen werden.
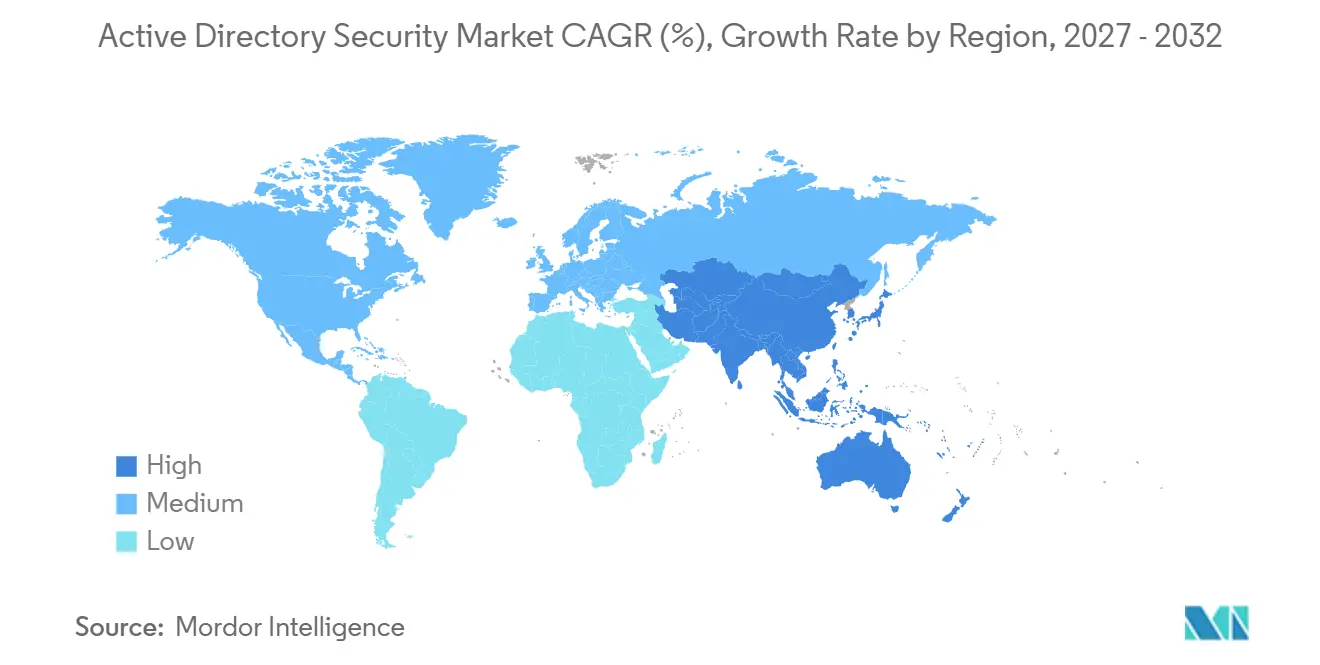
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Marktanteil von 40,87 %, während Asien-Pazifik voraussichtlich bis 2032 mit einer CAGR von 14,72 % wachsen wird, was es zur am schnellsten wachsenden Region im Active Directory Security Markt macht.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Active Directory Security Markt
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Ransomware- und identitätsbasierte Angriffe | +3.8% | Global, konzentriert in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Einführung von Zero-Trust und Identitätsbedrohungserkennung und -reaktion | +2.6% | Nordamerika, Europa, Asien-Pazifik | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck und Cyber-Versicherungsdruck für Identitätskontrollen | +2.1% | Nordamerika und EU, mit Ausstrahlungseffekten auf Asien-Pazifik | Kurzfristig (≤ 2 Jahre) |
| Komplexität hybrider Active Directory- und Entra ID-Umgebungen | +2.0% | Global | Mittelfristig (2–4 Jahre) |
| Ausweitung der Angriffsfläche durch nicht-menschliche Identitäten und Dienstkonten | +1.1% | Global, mit Beschleunigung in Asien-Pazifik und Nordamerika | Langfristig (≥ 4 Jahre) |
| Mangel an Spezialisten für Verzeichnissicherheit | +0.7% | Global, am stärksten ausgeprägt in Asien-Pazifik sowie Nahost und Afrika | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Ransomware- und identitätsbasierte Angriffe
Ransomware-Gruppen zielen auf Identitätsinfrastrukturen ab, da diese Zugangswege zu Systemen im gesamten Unternehmen eröffnen können. Gestohlene Anmeldedaten tauchten im Jahr 2025 in 32 % der Datenschutzverletzungen auf, was zeigt, wie Anmeldedaten den Zugang über den ersten Einbruch hinaus unterstützen können. Recorded Future identifizierte in seinem Identitätsbedrohungsbericht 2025 276 Millionen Anmeldedaten, die mit aktiven Sitzungs-Cookies gebündelt waren, und das Volumen war innerhalb eines Jahres um 30 % gestiegen. Angreifer können sich vom ersten Zugang bis zur lateralen Bewegung in 1 Stunde 42 Minuten bewegen, was die für Teams verfügbare Zeit zur Identifizierung verdächtiger Verzeichnisänderungen verkürzt. Semperis berichtete, dass nur 60 % der Organisationen mit einer ITDR-Strategie dedizierte, Active Directory-spezifische Backup-Systeme unterhalten.[1] Der Active Directory Security Markt profitiert daher von der Nachfrage nach kontinuierlicher Überwachung und Wiederherstellung, die die betrieblichen Auswirkungen einer Identitätskompromittierung begrenzen kann.
Einführung von Zero-Trust und Identitätsbedrohungserkennung und -reaktion
Zero-Trust-Programme erfordern eine kontinuierliche Identitätsvalidierung anstelle gelegentlicher Zugriffsüberprüfungen. Die Identity Defined Security Alliance stellte fest, dass 95 % der befragten Organisationen im Jahr 2025 Zero Trust eingeführt hatten. Dieser Ansatz erhöht den Bedarf an Echtzeit-Überwachung von Active Directory, Verhaltensanalyse und Reaktions-Workflows. Huntress berichtete, dass 65 % der Organisationen ITDR eingesetzt hatten und 74 % planten, es innerhalb von 12 Monaten einzuführen oder auszubauen.[2] Microsoft erklärte, dass Phishing-resistente MFA 99,6 % der identitätsbasierten Angriffe verhindern kann, wo sie eingesetzt wird, obwohl Lücken bei der Durchsetzung von Legacy-Systemen weiterhin wichtig sind.[3] Der Active Directory Security Markt gewinnt, da Organisationen Tools hinzufügen, die On-Premises-Forests zusammen mit Cloud-Identitätskontrollen überwachen können.
Regulatorischer Druck und Cyber-Versicherungsdruck für Identitätskontrollen
Identitätskontrollen sind zunehmend relevant für die Preisgestaltung und Deckungsentscheidungen bei Cyber-Versicherungen. Delinea stellte fest, dass identitätsbezogene Kontrollen bei der Verlängerung für die meisten Organisationen die Prämien- oder Deckungsbedingungen beeinflussten. Dieselbe Studie identifizierte PAM sowie Identity Governance und Administration als führende Faktoren, die diese Bedingungen beeinflussen. DSGVO, HIPAA und NERC CIP erfordern ebenfalls Zugriffskontrollen und Prüfaufzeichnungen, bei deren Einhaltung Verzeichnisüberwachungsplattformen Organisationen unterstützen können. Delinea berichtete, dass viele Anspruchsteller angaben, ihr Vorfall sei identitätsbezogen gewesen oder habe aus der Kompromittierung privilegierter Konten resultiert. Diese Anforderungen machen den Active Directory Security Markt für Risiko-, Compliance- und Beschaffungsteams relevant, nicht nur für Sicherheitsbetriebsteams.
Komplexität hybrider Active Directory- und Entra ID-Umgebungen
Viele Unternehmen betreiben On-Premises Active Directory und Microsoft Entra ID gleichzeitig. Diese Struktur kann Angriffspfade über Synchronisierungsdienste und verbundene Identitätssysteme schaffen. Tenable berichtete, dass Verzeichnissynchronisierungskonten nach den Microsoft-Härtungsupdates weiterhin Zugang zu sensiblen Synchronisierungs-APIs behielten, während ADSynchronization.ReadWrite.All ein zusätzliches Risiko schuf, wenn ein Synchronisierungsserver kompromittiert wurde. Semperis berichtete, dass Sicherheitsbewertungen hybrider Umgebungen eine moderate Sicherheitslage aufzeigten. Microsofts jüngste Anforderung zur Aktualisierung von Entra Connect veranlasste Teams, Synchronisierungskonfigurationen und Sicherheitskontrollen zu überprüfen. Diese anhaltende Komplexität unterstützt die Nachfrage im Active Directory Security Markt nach einheitlicher Transparenz über beide Verzeichnisumgebungen hinweg.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Bündelung der Microsoft-Plattform und Substitution durch native Kontrollen | -1.5% | Global, am stärksten ausgeprägt in Nordamerika und Europa | Kurzfristig (≤ 2 Jahre) |
| Integrationskomplexität über Legacy- und Cloud-Verzeichnisse hinweg | -1.0% | Global, am stärksten ausgeprägt in Asien-Pazifik und Südamerika | Mittelfristig (2–4 Jahre) |
| Änderungsfenster für Identitätssysteme und Einschränkungen bei Wiederherstellungstests | -0.7% | Global | Langfristig (≥ 4 Jahre) |
| Nachweis- und Zurechnungslücken beim Sicherheits-Return on Investment | -0.5% | Global, am stärksten ausgeprägt im KMU-Segment | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Bündelung der Microsoft-Plattform und Substitution durch native Kontrollen
Microsoft bündelt Identitätsschutzfunktionen in weit verbreiteten Microsoft 365- und Azure-Lizenzplänen. Entra ID Protection, Conditional Access und Privileged Identity Management können eine Basisoption für Beschaffungsteams bieten, die die Ausgaben kontrollieren müssen. Der Conditional Access Optimization Agent trat 2026 in die öffentliche Vorschau ein und automatisierte die Richtlinienanpassung über Identitäten, Geräte und Netzwerkbedingungen hinweg weiter. Dies kann den Bedarf an einem separaten Produkt reduzieren, wenn eine Organisation nur grundlegende Kontrollen benötigt. Das Risiko ist am stärksten bei Prüfungs-, Compliance- und Überwachungsfunktionen, bei denen die native Protokollierung verbessert wurde. Spezialisierte Anbieter im Active Directory Security Markt reagieren mit tieferer forensischer Analyse, Wiederherstellungsfähigkeiten und Abdeckung über Nicht-Microsoft-Verzeichnisse hinweg.
Integrationskomplexität über Legacy- und Cloud-Verzeichnisse hinweg
Multi-Forest Active Directory-Umgebungen, Entra ID und SCADA-verbundene Verzeichnisse können Implementierungszeiträume verlängern. Silverfort berichtete, dass ein erheblicher Anteil der Dienstkonten weiterhin NTLM-Authentifizierung verwendete. Legacy-Protokolle, Middleware-Anforderungen und schlecht konfigurierte Vertrauensbeziehungen können Spezialistenarbeit erfordern, bevor eine Sicherheitsplattform vollständig betriebsbereit wird. Organisationen können Implementierungsbudgets unterschätzen und umfassendere Überwachungsbereitstellungen aufschieben, wenn die Integrationskosten steigen. Dieses Problem ist besonders wichtig in Asien-Pazifik und Südamerika, wo einige große Organisationen stark angepasste Legacy-Umgebungen betreiben. Längere Bereitstellungszyklen können die Umsatzrealisierung verzögern und das Abwanderungsrisiko für Anbieter im Active Directory Security Markt erhöhen, die auf eine schnelle Implementierung angewiesen sind.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Lösungen führen durch integrierten Identitätsschutz
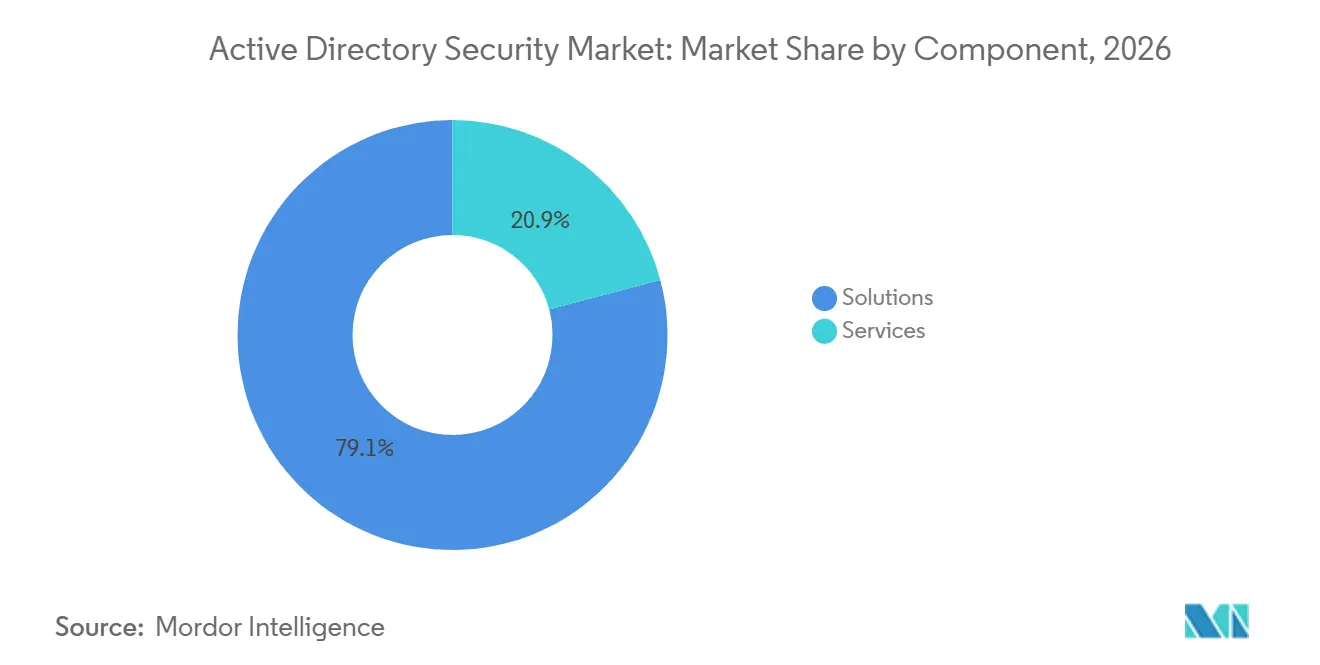
Lösungen hielten im Jahr 2026 einen Anteil von 79,12 % und werden voraussichtlich bis 2032 mit einer CAGR von 14,64 % wachsen. Die Kategorie umfasst Identitätsbedrohungserkennung und -reaktion, Privileged Access Management sowie Tools für Identity Governance und Administration. Käufer integrieren Erkennung, Verhaltensanalyse, Behebung und Wiederherstellung in weniger Sicherheitsplattformen. ITDR zieht Ausgaben an, die zuvor für eigenständige Prüfprodukte aufgewendet wurden, da Unternehmen Identitätsbedrohungen in Echtzeit bewerten möchten. PAM hat sich über die Anmeldedatenspeicherung hinaus zu Just-in-Time-Zugang und Zero-Standing-Privilege-Kontrollen entwickelt. IGA bleibt wichtig für Organisationen, die Zugriffsentscheidungen gemäß DSGVO, SOX und HIPAA dokumentieren müssen. CrowdStrike gab im Januar 2026 die Übernahme von SGNL bekannt, um eine kontinuierliche, risikobasierte Autorisierung über Active Directory und Cloud-Identitätssysteme hinweg hinzuzufügen. Dieser Schritt zeigt, wie Plattformanbieter die Identitätssicherheit über ihre ursprünglichen Produktkategorien hinaus ausweiten.
Dienstleistungen machten den verbleibenden Anteil am Active Directory Security Markt im Jahr 2026 aus. Beratung, Implementierung, verwaltete Sicherheit, Überwachung, Schulung und Support bleiben notwendig, wo Verzeichnisumgebungen komplex sind. Verwaltete Sicherheitsdienste sind der am schnellsten wachsende Dienstleistungsbereich, da vielen Organisationen Teams fehlen, die Verzeichnisänderungen kontinuierlich überwachen können. Anbieter können spezialisierte Fähigkeiten für mehrere Kunden bereitstellen, ohne dass jeder Kunde ein großes internes Team aufbauen muss. Der Bedarf ist am deutlichsten in Organisationen mit mehreren Active Directory-Forests, älteren Authentifizierungsprotokollen oder gemischten Cloud-Bereitstellungen. Dienstleister helfen Kunden auch dabei, Wiederherstellungspläne zu testen und Nachweise für Compliance-Audits vorzubereiten. Diese Arbeit unterstützt die Produktakzeptanz, da die Implementierungsqualität den Wert beeinflusst, den Organisationen aus Verzeichnissicherheitstools ziehen. Die Komponentenmischung kombiniert daher eine hohe Softwarenachfrage mit einer anhaltenden Nachfrage nach Bereitstellungs- und Betriebskompetenz.
Nach Bereitstellungsmodus: Hybrid bleibt die gängige Unternehmensarchitektur
Die hybride Bereitstellung hielt im Jahr 2026 einen Anteil von 37,22 %. Unternehmen nutzen dieses Modell, wenn sie Active Directory Domain Services für Geräte und ältere Anwendungen beibehalten, während sie ausgewählte Workloads auf Cloud-Plattformen verlagern. Es spiegelt das praktische Tempo der Unternehmensmodernisierung wider und nicht eine kurzfristige Übergangsphase. Hybride Umgebungen erfordern Sicherheitstools, die On-Premises-Verzeichnistelemetrie mit Entra ID-Aktivitäten verbinden können. Sie erfordern auch Teams, die Synchronisierungskonten und Berechtigungen verwalten, die beide Umgebungen umspannen. Microsofts Entra Connect-Update vom September 2025 veranlasste viele Unternehmen, Synchronisierungseinstellungen und zugehörige Sicherheitskontrollen zu überprüfen. Anbieter, die eine konsistente Ansicht beider Umgebungen bieten, können Risiken adressieren, die zwischen Infrastrukturschichten auftreten. Dieser Bedarf hält hybride Bereitstellungen im Mittelpunkt aktueller Kaufentscheidungen.
Die Cloud-basierte Bereitstellung wird voraussichtlich bis 2032 mit einer CAGR von 14,37 % wachsen und die adressierbare Nachfrage für den Active Directory Security Markt erhöhen. Die Cloud-Einführung erweitert verzeichnisverwaltete Identitäten in SaaS-Anwendungen, wo traditionelle On-Premises-Tools nur begrenzte Transparenz haben. Cloud-basiertes ITDR kann Sicherheitsteams dabei helfen, Identitätsaktivitäten in verteilten Umgebungen zu analysieren. Die On-Premises-Bereitstellung wird in Regierung, Verteidigung und kritischer Infrastruktur eine Rolle behalten, da Datenanforderungen und betriebliche Anforderungen die Cloud-Migration einschränken können. Die drei Bereitstellungsmodelle werden daher während des Prognosezeitraums nebeneinander bestehen. Der Active Directory Security Markt ist nicht durch eine vollständige Abkehr von On-Premises-Systemen definiert. Er ist durch die Notwendigkeit definiert, verbundene Identitätsschichten zu schützen, wenn Workloads in verschiedenen Umgebungen platziert werden. Anbieter, die gleichzeitig Cloud-Transparenz und On-Premises-Überwachung unterstützen, sind gut positioniert, um sowohl Cloud- als auch Hybrid-Kunden zu bedienen.
Nach Unternehmensgröße: Großunternehmen halten die Ausgaben, während KMU die Akzeptanz steigern
Großunternehmen hielten im Jahr 2026 einen Anteil von 77,62 %. Ihre großen Multi-Forest-Umgebungen und formalen Prüfanforderungen machen den Verzeichnisschutz zu einer notwendigen Beschaffungskategorie. Finanzdienstleistungs-, Gesundheits- und Regierungsorganisationen verwalten häufig umfangreiche privilegierte Zugänge über kritische Systeme hinweg. Diese Organisationen verfügen auch über die Sicherheitsteams und Budgets, die für den Einsatz integrierter Überwachungs- und Wiederherstellungsplattformen erforderlich sind. Großunternehmen bewerten in der Regel forensische Tiefe, Integration mit bestehenden Tools und Wiederherstellungssicherheit, bevor sie einen Anbieter auswählen. Ihre Beschaffungsprozesse können lang sein, aber erfolgreiche Bereitstellungen können umfangreiche Verzeichnisumgebungen abdecken. Die führende Position des Segments spiegelt die Konzentration komplexer Identitätsinfrastrukturen in großen Organisationen wider. Sie spiegelt auch die potenziellen betrieblichen Auswirkungen einer Verzeichniskompromittierung in einer großen Umgebung wider.
KMU werden voraussichtlich bis 2032 mit einer CAGR von 14,98 % wachsen und die Akzeptanz im Active Directory Security Markt verbreitern. Anbieter von verwalteten Erkennungs- und Reaktionsdiensten helfen kleineren Organisationen, auf Verzeichnissicherheit zuzugreifen, ohne große Spezialistenteams zu unterhalten. Diese Dienste bieten Überwachung und Reaktion zu Preispunkten, die für Organisationen mit weniger als 1.000 Mitarbeitern geeignet sein können. Die Exposition in der Lieferkette erhöht den Bedarf, da Angreifer möglicherweise IT-Dienstleister angreifen, um Unternehmenskunden zu erreichen. Huntress stellte fest, dass 89 % der Organisationen erwarteten, den Identitätsschutz im kommenden Jahr zu priorisieren. Die höhere KMU-Wachstumsrate spiegelt einen Aufholprozess bei der Sicherheitseinführung wider und nicht eine geringere Exposition gegenüber Identitätsbedrohungen. Zugängliche verwaltete Dienste können technische und personelle Hürden für diese Käufer senken. Dies bietet eine breitere Kundenbasis für den Active Directory Security Markt während des Prognosezeitraums.
Nach Anwendung: Erkennung hält die Nachfrage, während Wiederherstellung an Priorität gewinnt
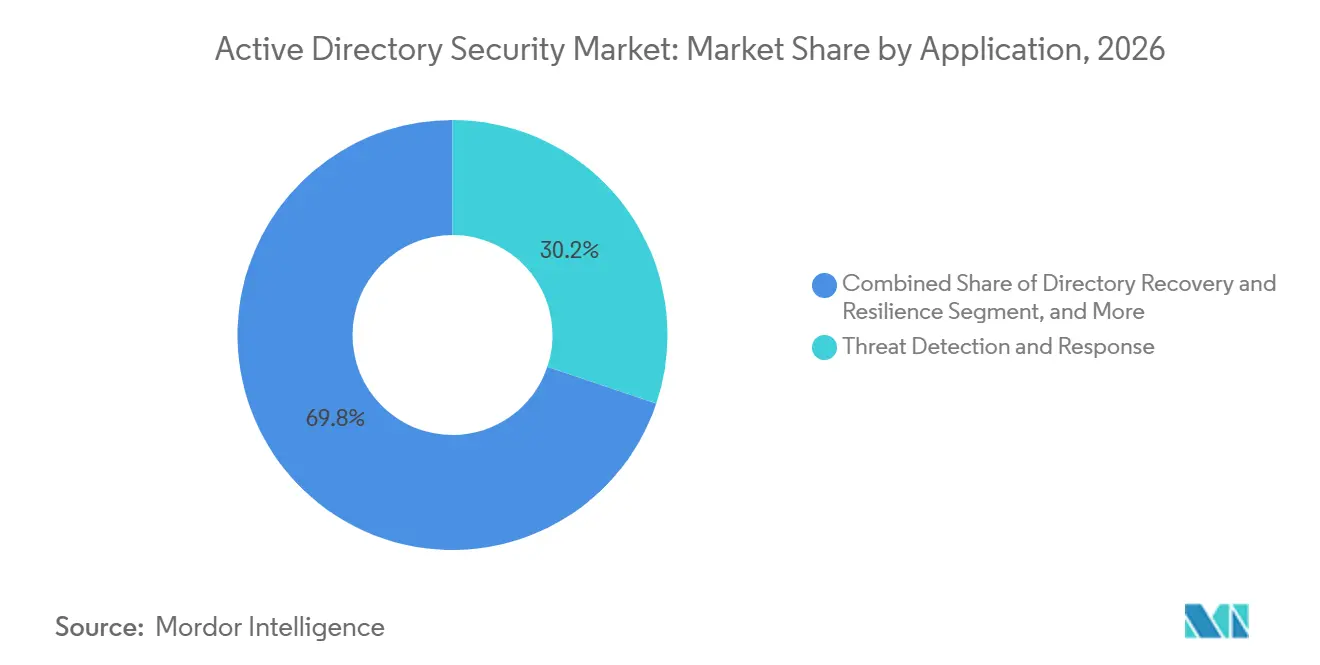
Bedrohungserkennung und -reaktion hielt im Jahr 2026 einen Anteil von 30,16 %. Organisationen nutzen diese Tools, um verdächtige Anmeldedatenaktivitäten, Privilegienänderungen und laterale Bewegungen zu identifizieren. IAM war die zweitgrößte Anwendung und umfasste Bereitstellungs- und Deprovisionierungsaktivitäten, die Zugriffsberechtigungen bestimmen. Compliance-Management, Prüfung und Überwachung bleiben ebenfalls wichtig, da Organisationen durchsuchbare Aufzeichnungen von Zugriffen und Verzeichnisänderungen benötigen. Spezialisierte Prüftools können diese Anforderungen mit weniger Betriebsaufwand als umfangreiche SIEM-Bereitstellungen erfüllen. Die Erkennung führt weiterhin, da Teams Transparenz benötigen, bevor sie einen identitätsbezogenen Angriff eindämmen können. Die Anwendungsmischung zeigt, dass Prävention, Erkennung und Dokumentation miteinander verbundene Beschaffungsprioritäten sind. Sie zeigt auch, warum Anbieter mehrere Anwendungsfähigkeiten in einer einzigen Plattform kombinieren.
Verzeichniswiederherstellung und Resilienz wird voraussichtlich bis 2032 mit einer CAGR von 14,74 % wachsen und einen wichtigen Anwendungsfall im Active Directory Security Markt stärken. Käufer erkennen zunehmend, dass nicht jeder Angriff auf Active Directory verhindert werden kann, was eine getestete Wiederherstellung zu einer zentralen Anforderung macht. Commvault erweiterte sein Identity Resilience-Angebot im November 2025 mit Tools zur Erkennung von Bedrohungen, Aufzeichnung bösartiger Änderungen und Wiederherstellung betroffener Verzeichnisobjekte. Cohesity führte im Januar 2026 erweiterte ITDR-Fähigkeiten ein und berichtete von einer um 90 % schnelleren Active Directory-Forest-Wiederherstellung im Vergleich zu Baselines vor der Bereitstellung. SailPoint führte im September 2025 auch Security Posture Management ein, um die Privilegienklassifizierung und den Just-in-Time-Zugang zu automatisieren. Diese Veröffentlichungen zeigen, dass Prävention und Wiederherstellung innerhalb von Identitätssicherheitsplattformen eng miteinander verknüpft werden. Der Active Directory Security Markt bewegt sich daher über Tools hinaus, die nur Warnmeldungen ausgeben. Wiederherstellung und Resilienz werden zu wichtigen Auswahlkriterien für Käufer, die Betriebsunterbrechungen reduzieren möchten.

Nach Endnutzer: BFSI hält die größte Position, während Energie und Versorgungsunternehmen schneller wächst
BFSI hielt im Jahr 2026 einen Anteil von 25,24 %. Finanzinstitute verwalten dichte Netzwerke privilegierter Identitäten über Kernbankensysteme, Handelsplattformen und Berichtssysteme hinweg. Diese Umgebungen unterliegen strengen Anforderungen an Access Governance, Prüfbarkeit und Incident Response. Die große Anzahl privilegierter Konten pro Mitarbeiter macht die Verzeichnissicherheit zu einer notwendigen betrieblichen Kontrolle. Ein kompromittiertes Verzeichniskonto kann Dienste beeinträchtigen, die Kunden und Regulatoren als verfügbar erwarten. Investitionsentscheidungen in diesem Bereich gehen daher über die Erfüllung von Compliance-Anforderungen hinaus. Sie adressieren auch die betriebliche Kontinuität und den Schutz sensibler Finanzinformationen. Diese Kombination unterstützt die führende Position von BFSI unter den Endnutzergruppen.
Energie und Versorgungsunternehmen wird voraussichtlich bis 2032 mit einer CAGR von 14,83 % wachsen und einen schneller wachsenden Nachfragebereich für den Active Directory Security Markt schaffen. IT und Betriebstechnologie sind zunehmend vernetzt, was Active Directory-verwaltete Identitäten in SCADA-verbundene Umgebungen bringt. DNV berichtete, dass 65 % der Energiefachleute im Jahr 2025 die Cybersicherheit als das größte aktuelle Geschäftsrisiko betrachteten. NERC CIP und die NIS2-Richtlinie verpflichten relevante Betreiber zur Aufrechterhaltung von Zugriffskontrollen und Prüfpfaden. Das Gesundheitswesen hat ebenfalls einen starken Bedarf, da kompromittierte Verzeichnisanmeldedaten elektronische Gesundheitsakten und den Patientensicherheitsbetrieb stören können. Regierung und Verteidigung, IT und Telekommunikation, Einzelhandel und E-Commerce, Bildung und Fertigung wägen jeweils Verzeichnisinvestitionen gegen sektorspezifische Risiko- und Compliance-Anforderungen ab. Der Active Directory Security Markt bedient diese Gruppen durch Sicherheitskontrollen, die über verschiedene kritische Systeme hinweg betrieben werden können. Energie und Versorgungsunternehmen sticht hervor, weil Betriebsunterbrechungen von digitalen Systemen auf physische Infrastruktur übergreifen können.
Geografische Analyse
Nordamerika hielt im Jahr 2026 einen Anteil von 40,87 % und bildet die reifste regionale Nachfragebasis des Active Directory Security Marktes. Die Region verfügt über eine ausgereifte Active Directory-Nutzung in Unternehmen, ein entwickeltes Ökosystem für verwaltete Sicherheit und einen aktiven Cyber-Versicherungsmarkt. Die Vereinigten Staaten machen den größten Teil der regionalen Ausgaben aus, unterstützt durch CISA-Leitlinien zur Erkennung von Active Directory-Kompromittierungen und die Zero-Trust-Strategie des Office of Management and Budget. Kanada trägt durch Anforderungen im Finanzsektor und im öffentlichen Gesundheitswesen zur Nachfrage bei, während andere Nutzer häufig über in den Vereinigten Staaten ansässige Anbieter verwalteter Dienste bedient werden. Microsofts wachsendes natives Identitätsportfolio konkurriert mit spezialisierten ITDR-, PAM- und IGA-Anbietern, während die Nachfrage aus dem öffentlichen Sektor und von Unternehmen voraussichtlich während des gesamten Prognosezeitraums hoch bleiben wird.
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 14,72 % wachsen und ist damit die am schnellsten wachsende Region im Active Directory Security Markt. Die Digitalisierung in Indien, China, Südkorea und Australien erhöht die Anzahl der Umgebungen, die auf Active Directory-verwaltete Identitäten angewiesen sind. Diese regionale Expansion wird durch die zunehmende Unternehmensnutzung vernetzter Identitätssysteme und eine höhere Nachfrage nach Sicherheitskontrollen unterstützt. Indien wird voraussichtlich die höchste länderspezifische Cybersicherheits-CAGR in der Region verzeichnen, unterstützt durch seinen großen IT-Dienstleistungssektor. Südkorea und Australien tragen durch etablierte Unternehmensnutzung und präskriptivere Cybersicherheitsrahmen bei, während andere regionale Märkte eine längerfristige Chance bieten, wenn die Identity Governance reift.
Europa hielt im Jahr 2026 einen bedeutenden Anteil am Active Directory Security Markt, angeführt von Deutschland, dem Vereinigten Königreich und Frankreich. DSGVO-Anforderungen, die NIS2-Richtlinie, Deutschlands IT-Grundschutz-Standards und die Active Directory-Härtungsleitlinien des Vereinigten Königreichs unterstützen Ausgaben für Identity Governance und Zugriffskontrollen. Südamerika befindet sich noch in einem früheren Stadium, obwohl Brasiliens Datenschutzrahmen den Fall für Verzeichniskontrollen stärkt. Saudi-Arabien und die Vereinigten Arabischen Emirate entwickeln Zero-Trust-Identitätsrahmen, während Afrika als digitale Infrastruktur in Südafrika, Nigeria und Ägypten expandiert, als aufstrebender Markt gilt.
Wettbewerbslandschaft
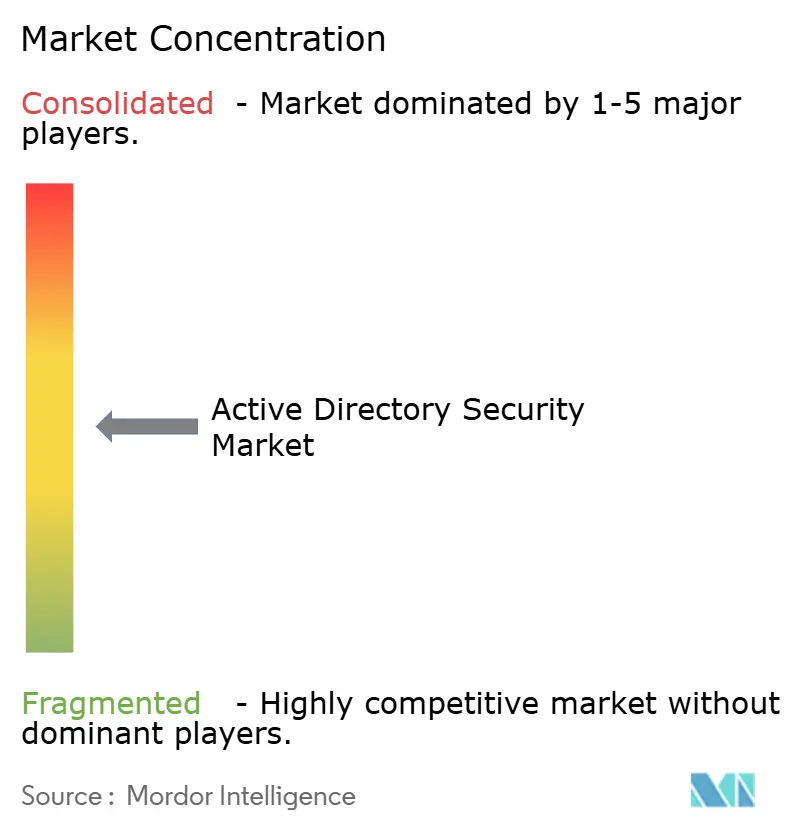
Der Active Directory Security Markt ist in Premium-Unternehmenskonten moderat konsolidiert und im mittleren Marktsegment sowie im Kanal für verwaltete Dienste stärker fragmentiert. Microsoft, CyberArk, BeyondTrust, SailPoint und Semperis sind in der Beschaffung von Großunternehmen stark vertreten, während Spezialisten bei Bereitstellungsgeschwindigkeit und Wiederherstellungstiefe konkurrieren. Die Plattformkonvergenz prägt den Wettbewerb, da PAM-, IGA- und Prüfungsanbieter angrenzende Fähigkeiten aufbauen. CyberArks Übernahme von Venafi und die Einführung von CORA AI zeigen seinen Vorstoß in die breitere Identitätssicherheit. Cohesitys ITDR-Erweiterung vom Januar 2026 fügte Schwachstellenbewertung für Active Directory und Entra ID, Rollback bösartiger Änderungen, manipulationssichere Nachverfolgung und Dienstkontoschutz hinzu.
Die Governance von Dienstkonten ist eine wichtige Chance, da Silverfort feststellte, dass 94,3 % der Organisationen keine vollständige Transparenz über nicht-menschliche Identitäten hatten. Plattformübergreifende Erkennung und verwaltete Verzeichnissicherheit für KMU bieten weitere Möglichkeiten für Anbieter zur Differenzierung. CrowdStrikes geplante SGNL-Übernahme zielt auf kontinuierliche Autorisierung und die Beseitigung dauerhafter Privilegien über menschliche, nicht-menschliche und agentische KI-Identitäten ab. Okta schloss seine Übernahme von Permiso Security im August 2026 ab und fügte mehr als 2.500 Erkennungssignale über mehr als 70 Identitätsanbieter hinzu. Diese Schritte machen Erkennungsqualität und Reaktionsabdeckung zu zentralen Faktoren bei der Unternehmensauswahl.
ManageEngine, SentinelOne und Tenable bieten jeweils Active Directory-fokussierte Produkte für Governance, ITDR, Bewertung oder Überwachung an. Fortra ist stärker auf Dateiübertragungssicherheit, Datenschutz und Penetrationstests ausgerichtet, mit eingeschränkteren Active Directory-spezifischen Fähigkeiten als die anderen aufgeführten Anbieter. Automatisierter Rollback des Verzeichnisstatus und verhaltensbasierte Anomalieerkennung bei Dienstkonten sind aufkommende Bereiche der technischen Differenzierung. Das Feld wird weiterhin zwischen breiten Identitätsplattformen und Spezialisten mit tiefer hybrider Verzeichnissicherheit und Wiederherstellungsfähigkeiten aufgeteilt sein.
Marktführer im Bereich Active Directory Security
-
Microsoft Corporation
-
Quest Software Inc.
-
Semperis Inc.
-
Netwrix Corporation
-
CyberArk Software Ltd.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Jüngste Branchenentwicklungen
- Oktober 2026: Semperis gab die weltweite Verfügbarkeit von Semperis Migrator for Active Directory 2.0 bekannt, einem von Grund auf neu entwickelten architektonischen Neuaufbau, der die AD-Migration in jeder Phase beobachtbar, kontrolliert und sicherheitszentriert macht. Die Veröffentlichung richtet sich an regulierte Branchen in Nordamerika, Europa und Asien-Pazifik über ein Partner-First-Liefermodell und adressiert Unternehmen, die Multi-Forest-Umgebungen konsolidieren oder Workloads zu Entra ID migrieren.
- August 2026: Okta schloss seine Übernahme von Permiso Security ab, einer Cloud-nativen ITDR-Plattform, die menschliche, nicht-menschliche und KI-Agenten-Identitäten in Multi-Cloud-Umgebungen abdeckt. Die Transaktion fügt der Okta-Plattform mehr als 2.500 forschungsgestützte Erkennungssignale über 70+ Identitätsanbieter hinzu und erweitert Oktas Reichweite vom Identitätsmanagement in Security Operations Center-Workflows und Echtzeit-Bedrohungseingrenzung.
- Juni 2026: Netwrix stellte KI-Governance-Fähigkeiten für hybride Microsoft-Umgebungen über seine 1Secure-Plattform vor, die es Organisationen ermöglicht, den Zugang von KI-Agenten zu sensiblen Daten in AD-verbundenen Umgebungen aufzudecken und zu steuern. Die Veröffentlichung adressierte die aufkommende Governance-Lücke, die durch agentische KI-Workloads entsteht, die sich über Dienstkonto-Identitäten mit Berechtigungen auf Verzeichnisebene authentifizieren.
- Februar 2026: Cisco Duo startete Active Directory Defense, das MFA-Durchsetzung mit Risikoanalysen kombiniert, die an AD-Authentifizierungspfade einschließlich Kerberos- und NTLM-Datenverkehr gebunden sind. Die Lösung bietet Transparenz und Durchsetzung für On-Premises AD ohne Cloud-Migration und richtet sich an die groe installierte Basis von Unternehmen mit Legacy-Verzeichnisinfrastruktur.
Globaler Berichtsumfang des Active Directory Security Marktes
Der Active Directory Security Markt umfasst Software und Dienstleistungen, die Microsoft Active Directory-Umgebungen – das Identitäts-Rückgrat vieler großer Unternehmen – vor Cyberbedrohungen, Fehlkonfigurationen und Missbrauch von Privilegien schützen. Diese Lösungen umfassen Angriffspfadanalyse, Erkennung von Privilegienerweiterung und lateraler Bewegung, AD-Härtung, Prüfung und Compliance, Identitätsbedrohungserkennung und -reaktion (ITDR) sowie Sicherung und Wiederherstellung für AD.
Der Active Directory Security Marktbericht ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Bereitstellungsmodus (On-Premises, Cloud-basiert und Hybrid), Unternehmensgröße (KMU und Großunternehmen), Anwendung (IAM, Bedrohungserkennung und -reaktion, Compliance-Management, Prüfung und Überwachung sowie Verzeichniswiederherstellung und Resilienz), Endnutzer (BFSI, Gesundheitswesen, IT und Telekommunikation, Regierung und Verteidigung, Einzelhandel und E-Commerce, Energie und Versorgungsunternehmen sowie Fertigung) und Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik sowie Nahost und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Lösungen | Identitätsbedrohungserkennung und -reaktion |
| Privileged Access Management | |
| Identity Governance und Administration | |
| Prüfung, Compliance und Überwachung | |
| Dienstleistungen | Beratung und Bewertung |
| Implementierung und Integration | |
| Verwaltete Sicherheit und Überwachung | |
| Schulung und Support |
| On-Premises |
| Cloud-basiert |
| Hybrid |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Identitäts- und Zugriffsmanagement |
| Bedrohungserkennung und -reaktion |
| Compliance-Management |
| Prüfung und Überwachung |
| Verzeichniswiederherstellung und Resilienz |
| Banken, Finanzdienstleistungen und Versicherungen |
| Gesundheitswesen |
| IT und Telekommunikation |
| Regierung und Verteidigung |
| Einzelhandel und E-Commerce |
| Energie und Versorgungsunternehmen |
| Fertigung |
| Sonstige Endnutzer |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger Asien-Pazifik-Raum | |
| Nahost und Afrika | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Südafrika | |
| Ägypten | |
| Übriger Naher Osten und Afrika |
| Nach Komponente | Lösungen | Identitätsbedrohungserkennung und -reaktion |
| Privileged Access Management | ||
| Identity Governance und Administration | ||
| Prüfung, Compliance und Überwachung | ||
| Dienstleistungen | Beratung und Bewertung | |
| Implementierung und Integration | ||
| Verwaltete Sicherheit und Überwachung | ||
| Schulung und Support | ||
| Nach Bereitstellungsmodus | On-Premises | |
| Cloud-basiert | ||
| Hybrid | ||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | |
| Großunternehmen | ||
| Nach Anwendung | Identitäts- und Zugriffsmanagement | |
| Bedrohungserkennung und -reaktion | ||
| Compliance-Management | ||
| Prüfung und Überwachung | ||
| Verzeichniswiederherstellung und Resilienz | ||
| Nach Endnutzer | Banken, Finanzdienstleistungen und Versicherungen | |
| Gesundheitswesen | ||
| IT und Telekommunikation | ||
| Regierung und Verteidigung | ||
| Einzelhandel und E-Commerce | ||
| Energie und Versorgungsunternehmen | ||
| Fertigung | ||
| Sonstige Endnutzer | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger Asien-Pazifik-Raum | ||
| Nahost und Afrika | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Südafrika | ||
| Ägypten | ||
| Übriger Naher Osten und Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Active Directory Security Markt?
Der Active Directory Security Markt wird voraussichtlich von 1,12 Milliarden USD im Jahr 2026 und 1,28 Milliarden USD im Jahr 2027 auf 2,74 Milliarden USD bis 2032 wachsen, mit einer CAGR von 14,21 %.
Was treibt die Nachfrage nach Active Directory Security-Tools an?
Identitätsbasierte Angriffe, Ransomware, Komplexität hybrider Verzeichnisse, Zero-Trust-Programme sowie Versicherungs- und Compliance-Anforderungen erhöhen die Nachfrage.
Welche Komponente hat den größten Marktanteil?
Lösungen hielten im Jahr 2026 einen Anteil von 79,12 % und werden voraussichtlich bis 2032 mit einer CAGR von 14,64 % wachsen.
Welches Bereitstellungsmodell ist am häufigsten verbreitet?
Die hybride Bereitstellung hielt im Jahr 2026 mit 37,22 % den größten Anteil, da Unternehmen weiterhin sowohl On-Premises Active Directory als auch Cloud-Identitätsdienste betreiben.
Welcher Endnutzersektor wächst am schnellsten?
Energie und Versorgungsunternehmen wird voraussichtlich bis 2032 mit einer CAGR von 14,83 % wachsen, da IT- und Betriebstechnologieumgebungen stärker vernetzt werden.
Welche Region wächst am schnellsten?
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 14,72 % wachsen, unterstützt durch Digitalisierung und wachsenden Bedarf an Identity Governance.