
サードパーティ・アイデンティティ管理市場の規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
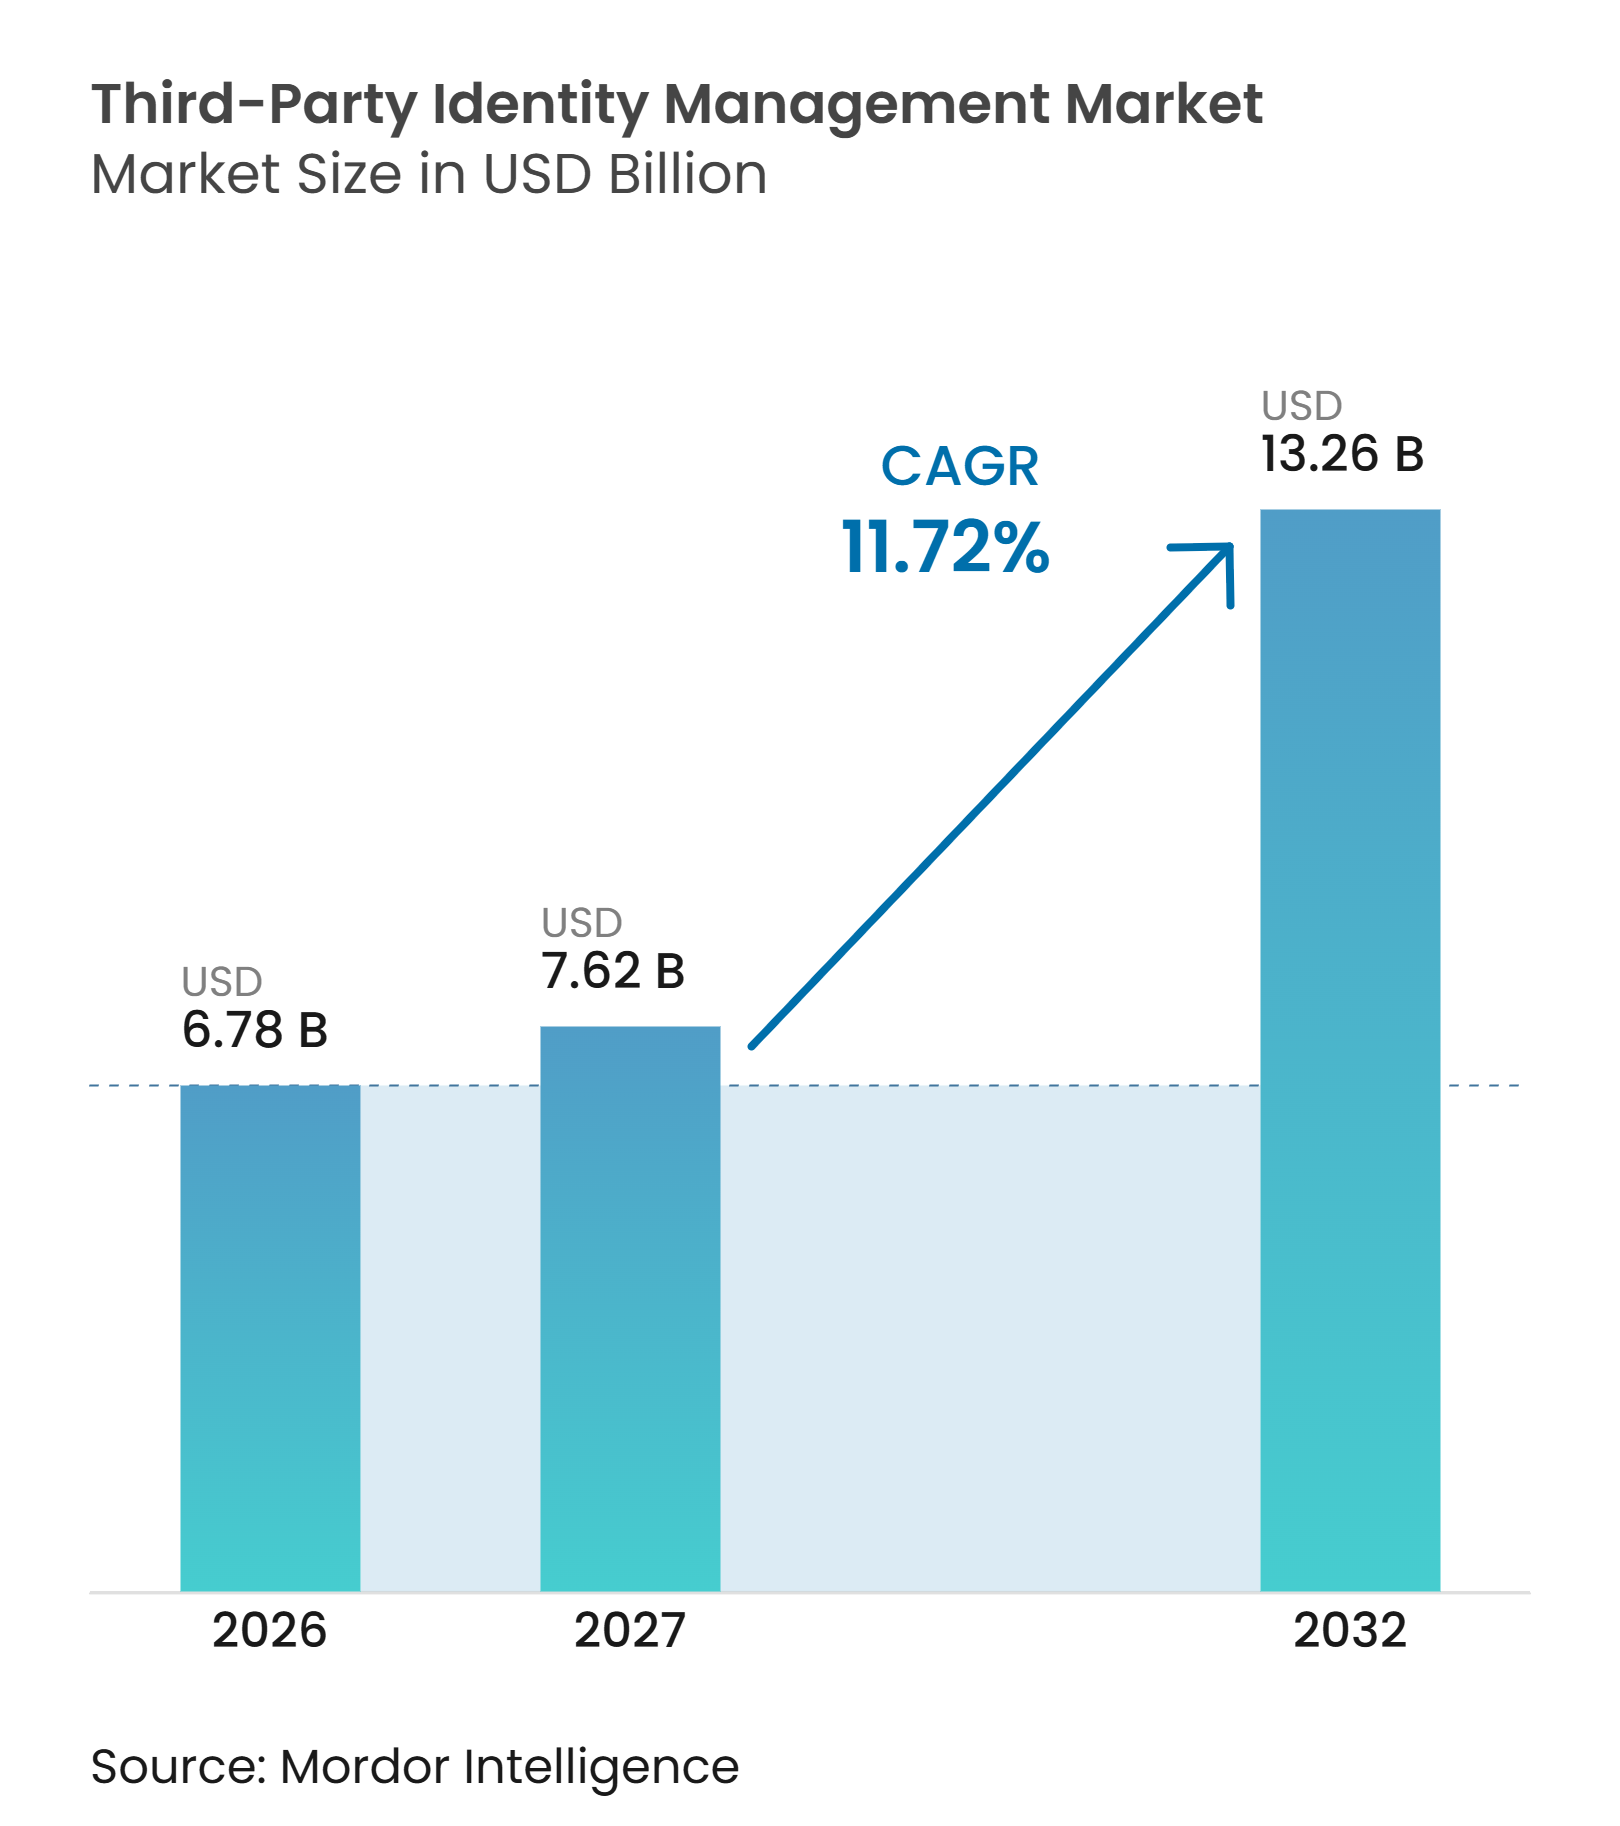
| 市場規模 (2027) | 7.62 十億米ドル |
| 市場規模 (2032) | 13.26 十億米ドル |
| 成長率 (2027 - 2032) | 11.72 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるサードパーティ・アイデンティティ管理市場分析
サードパーティ・アイデンティティ管理市場の規模は2026年に6.78 ビリオン 米ドルと評価されており、2027年から2032年にかけてCAGR 11.72%で拡大し、2032年までに13.26 ビリオン 米ドルに達すると予測されています。セキュリティチームは、ベンダー、請負業者、パートナーのアクセスを管理上の問題としてではなく、主要な攻撃対象として扱うようになっています。Verizon 2025年データ侵害調査報告書では、侵害の30%にサードパーティが関与しており、Black Kiteのレポートによると、各ベンダー侵害は平均5.28の下流組織に影響を与えています。サードパーティ・アイデンティティ管理市場は、組織の境界を越えたアクセスを必要とするクラウドサービス、SaaSアプリケーション、および自律型ソフトウェアエージェントの拡大によっても形成されています。プロバイダーはアイデンティティガバナンス、特権アクセス管理、および検証機能を組み合わせることで対応しており、アジア太平洋地域はクラウドインフラとガバナンス要件の拡大に伴い、主要な新規顧客獲得機会を提供しています。
主要レポートのポイント
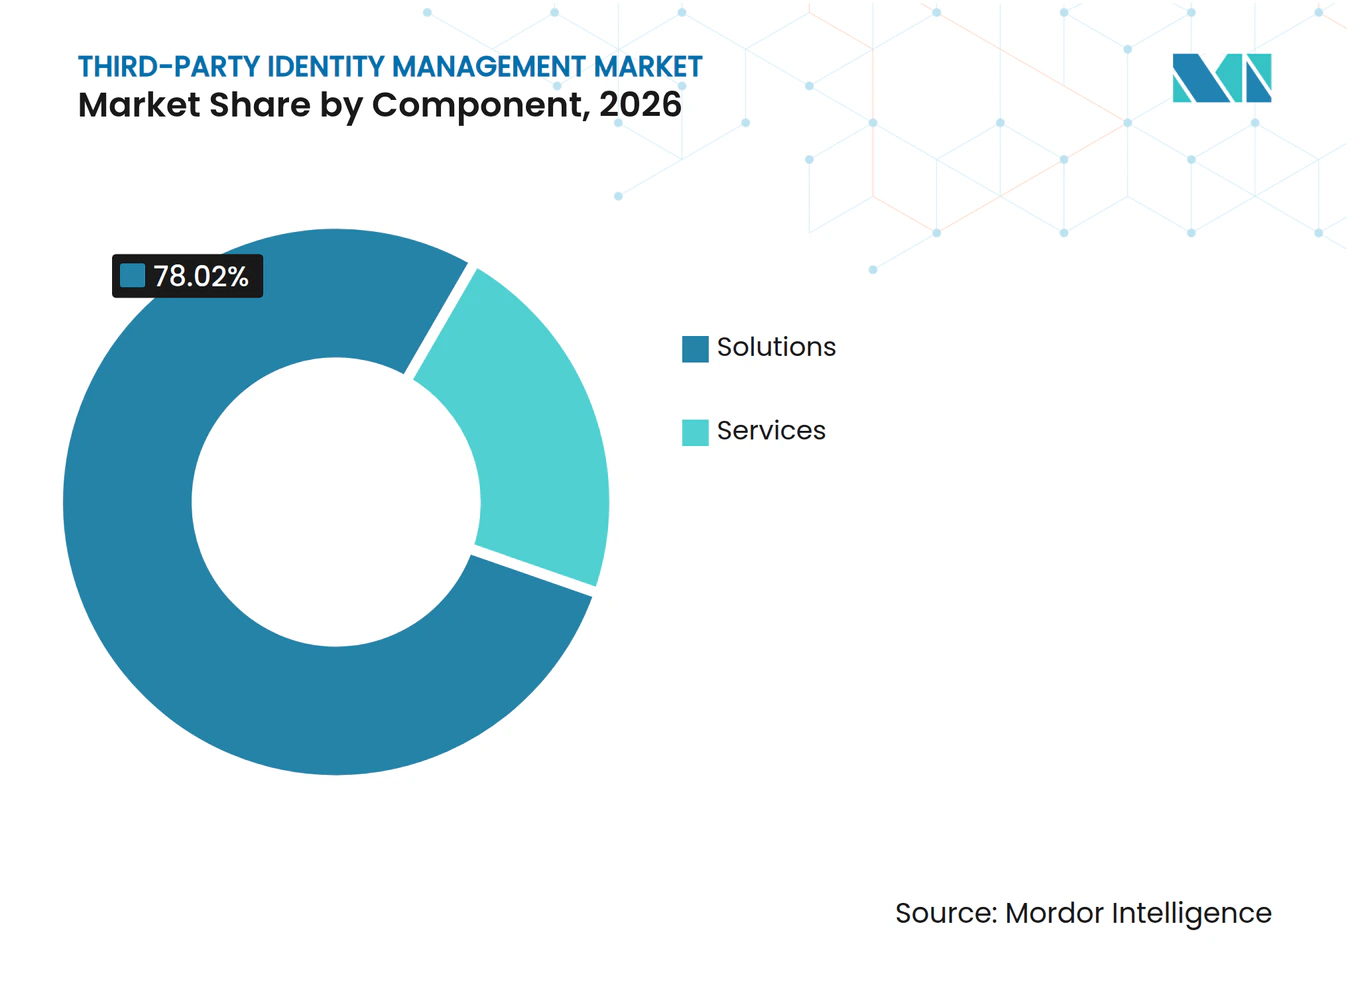
- コンポーネント別では、ソリューションが2026年に78.02%の収益シェアを占め、サービスについては予測期間中の個別CAGRは開示されていません。
- デプロイメントモデル別では、パブリッククラウドが2032年までにCAGR 12.78%で拡大する見込みであり、主要デプロイメントモデルの2026年市場シェアは開示されていません。
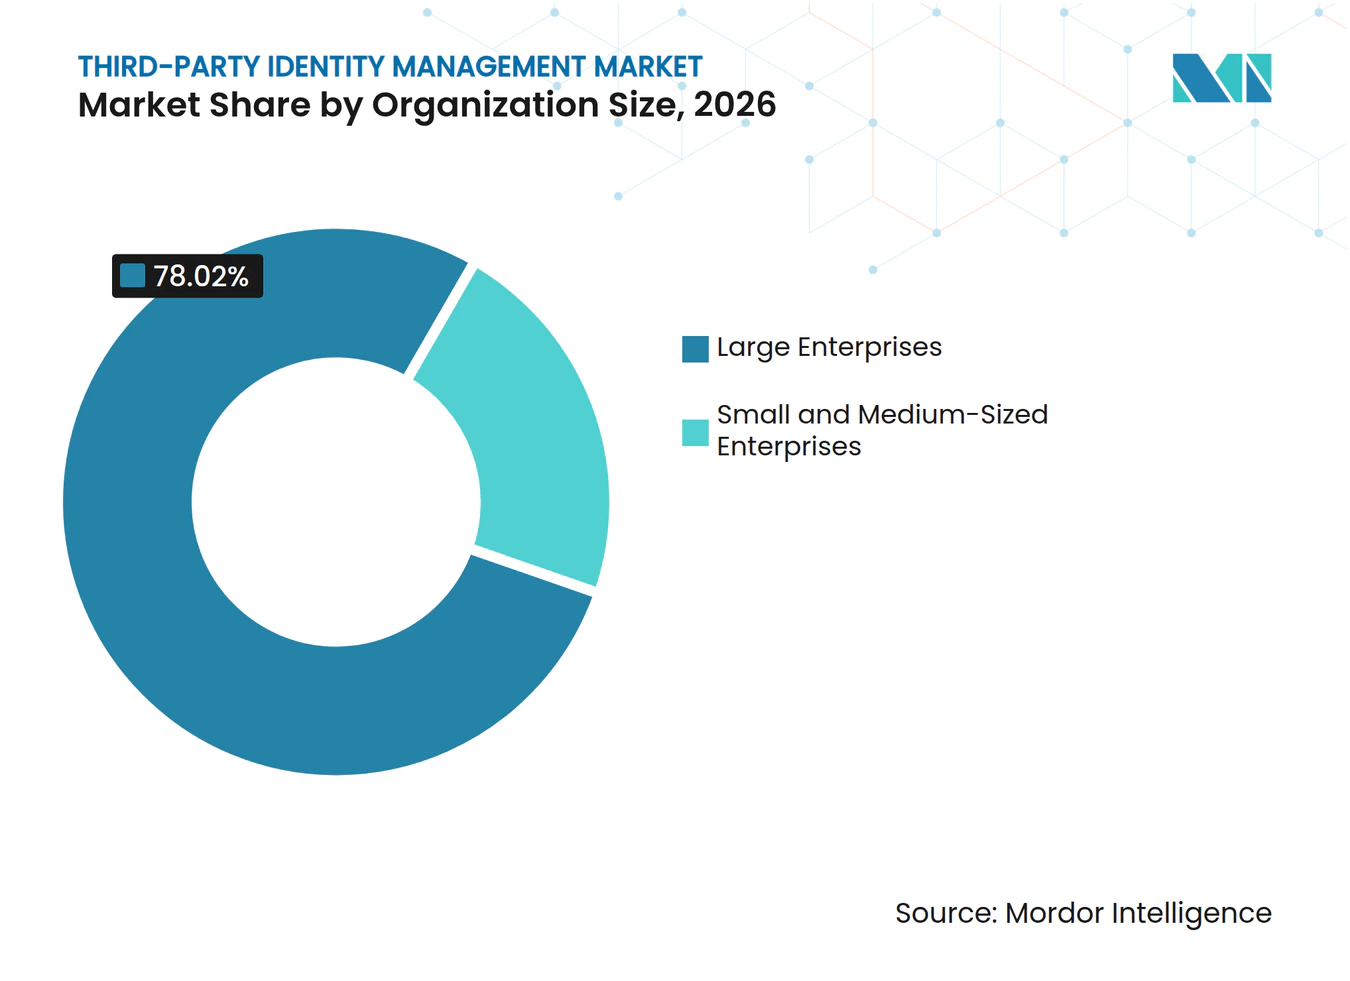
- 組織規模別では、大企業が2026年にサードパーティ・アイデンティティ管理市場シェアの78.02%を占め、中小企業は2032年までにCAGR 12.67%で拡大する見込みです。
- アイデンティティタイプ別では、人間のアイデンティティが2026年に66.08%の収益シェアを占め、AIエージェントのアイデンティティは2032年までにCAGR 12.45%で拡大する見込みです。
- 業種別では、BFSIが2026年に23.01%の収益シェアを占め、ITおよび通信は2032年までにCAGR 12.68%で拡大する見込みです。
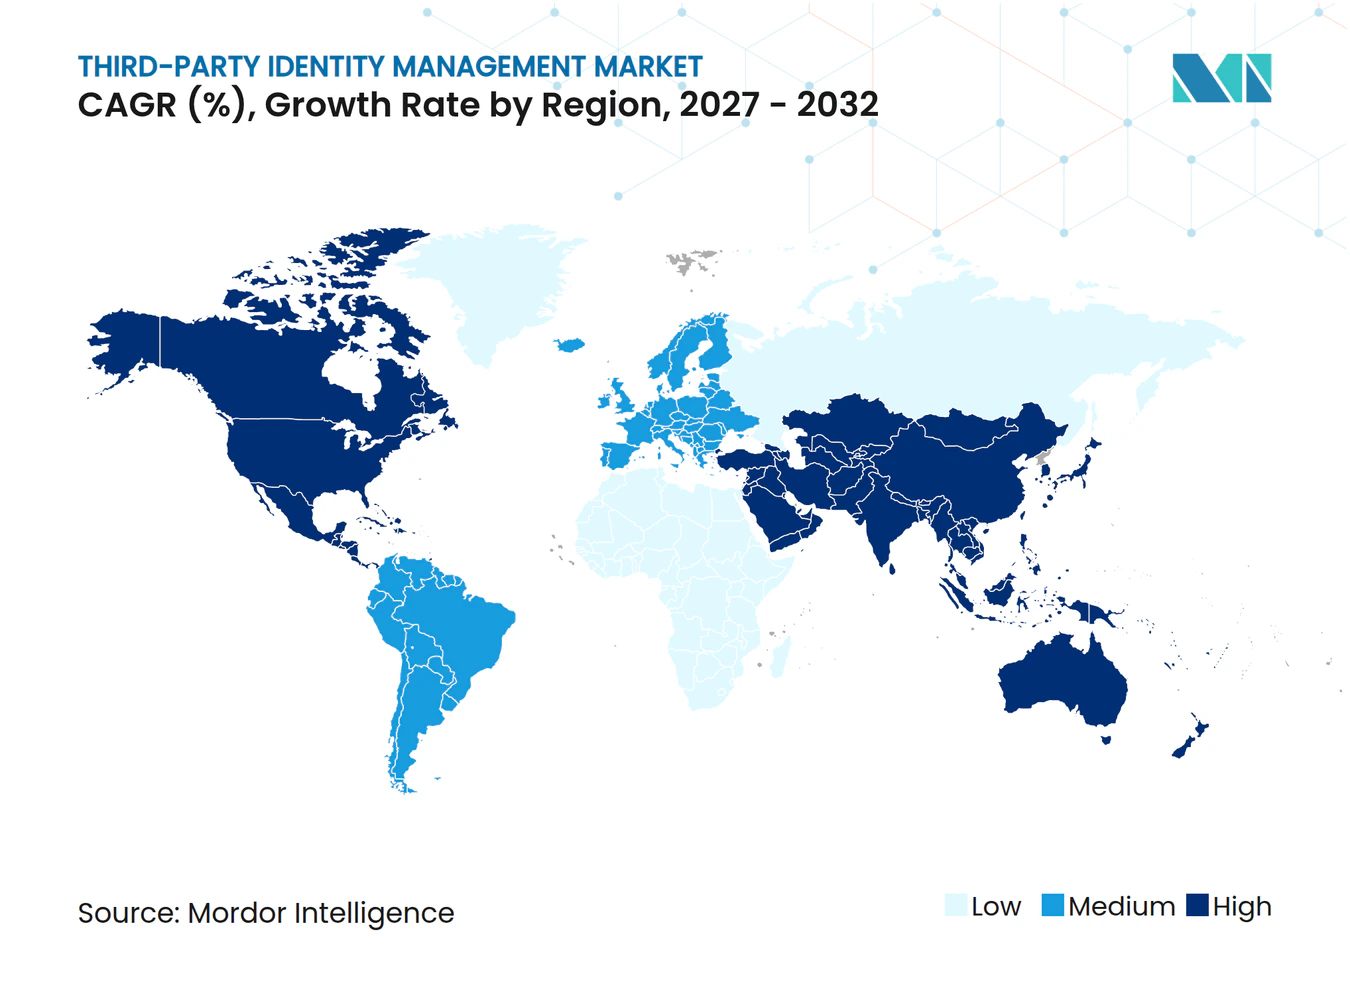
- 地域別では、北米が2026年に43.95%の収益シェアを占め、アジア太平洋地域は2032年までにCAGR 12.56%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | CAGRへの影響(概算)% | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| サードパーティ侵害リスクの増大とサプライチェーン攻撃 | +3.1% | グローバル | 短期(2年以内) |
| ゼロトラストおよび最小権限の義務化 | +2.5% | グローバル(北米・欧州主導) | 中期(2〜4年) |
| アウトソーシングされたアクセスに対する規制上の説明責任 | +1.9% | 欧州・北米が中心、アジア太平洋地域への波及 | 短期(2年以内) |
| クラウドおよびSaaSエコシステムの拡大 | +1.6% | グーバル(アジア太平洋地域が最速) | 中期(2〜4年) |
| 非人間およびAIエージェントのアイデンティティの急増 | +1.1% | グローバル(北米・欧州に集中) | 中期(2〜4年) |
| 再利用可能なビジネスアイデンティティと組織横断的な信頼ネットワーク | +0.8% | 欧州・北米 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
サードパーティ侵害リスクの増大とサプライチェーン攻撃
サードパーティのアクセスは企業の主要な攻撃経路となっていますが、アイデンティティ管理はベンダーエコシステムの拡大に一貫して追いついていません。SecurityScorecardの報告によると、セキュリティリーダーの86%がサードパーティリスクを懸念しているものの、社内のサイバーセキュリティプログラムがベンダーエコシステムの75%以上をカバーしていると回答したのはわずか9%でした。[1] Black Kiteは2026年に136件のサードパーティ侵害事案を確認し、未開示の下流被害が26,000の組織に影響を与えたと推定しています。[2] 同調査では、監視対象組織の23.34%においてダークウェブのスティーラーログに企業認証情報が存在することが判明しており、認証情報の発見とアクセスの失効がより重要になっています。平均開示遅延は2024年の76日から2025年には117日に増加しており、サプライヤーがインシデントを発表する前の継続的な監視の価値が高まっています。サードパーティ・アイデンティティ管理市場の購買者はリアルタイムシグナルをより重視しており、特に最も接続数の多い上位50ベンダーの70%がCISA既知悪用脆弱性カタログに少なくとも1件の未修正脆弱性を抱えていることが背景にあります。
ゼロトラストおよび最小権限の義務化
ゼロトラストアーキテクチャはベースラインの設計要件となっており、サードパーティ・アイデンティティ管理市場における購買決定を形成しています。ジャストインタイムアクセスとゼロスタンディング権限は、永続的なベンダー認証情報を、コンテキストに基づいて検証され、時間的に制限され、作業完了時に終了するセッションに置き換えます。このアプローチは、直近のタスクが終了した後も有効なままの常設認証情報によって生じるリスクを低減します。主要なクラウドおよびSaaSプロバイダーも、優遇商業条件を提供する前に顧客が効果的なアイデンティティ管理を示すことを期待しており、アイデンティティガバナンスを商業関係の一部としています。Ciscoは2026年5月にAstrix Securityを4億 米ドルで買収し、エージェント型ワークフォースへのガバナンスを拡張しました。これはゼロトラストが人間のスポンサーのために行動する非人間のプリンシパルをもカバーするようになったことを示しています。JumpCloudの2026年5月のシリーズFラウンドにおける3.2 ビリオン 米ドルのポストマネーバリュエーションも、エンタープライズ向けアイデンティティスタックから価格的に排除されていた中小規模の組織にサービスを提供するプラットフォームへの投資家の関心を示しています。
アウトソーシングされたアクセスに対する規制上の説明責任
サードパーティ・アイデンティティ管理市場において、規制当局はそのアイデンティティが従業員のものか外部関係者のものかにかかわらず、自社システムへのアクセス権を持つアイデンティティについて対象事業体に説明責任を求めるようになっています。EUデジタル運用レジリエンス法(DORA)は2025年1月17日に完全適用となり、金融機関に対して内部アイデンティティと同等の管理でICTサードパーティアクセスを統治することを義務付けています。第28条は請負業者、SaaS統合、クラウドIAMロールにわたる追跡を要求しており、完全な外部アイデンティティ記録が必要となります。2025年11月18日には19の重要なICTサードパーティプロバイダーが欧州監督当局の直接監督下に置かれ、これらの管理の効果が顧客のアイデンティティプログラム全体に及ぶようになりました。SailPointは2025年3月に非従業員リスク管理サービスのFedRAMP中程度認可を取得し、連邦機関が連邦アイデンティティ要件に沿ったサードパーティガバナンスを自動化できるようにしました。2025年10月にニューヨーク州金融サービス局が発行したガイダンスは、米国のサードパーティサービスプロバイダーに対する同様の説明責任の期待を示しています。
クラウドおよびSaaSエコシステムの拡大
マルチクラウドおよびSaaSネイティブアーキテクチャは、組織が管理しなければならないアクセス関係の数を増大させています。SecurityScorecardは、第四者・第五者関係を含めると67%の組織が1,001以上のサプライヤーを抱えていることを発見しました。同調査では34%が10,001から100,000以上の関係を管理しており、これは直接ベンダープロセスだけでは対応できない規模です。パブリッククラウドのIAMツールはアクセスを迅速にプロビジョニングできますが、外部アイデンティティの完全なライフサイクルガバナンスを常に提供するわけではありません。SpyCloudは、調査対象組織の91%が内部システムへのアクセス権を持つAIツールを使用している一方、AIおよび非人間アイデンティティ権限に関する正式なポリシーを持つのは56%に過ぎないと報告しています。サードパーティ・アイデンティティ管理市場はこの二重の効果から恩恵を受けており、クラウドの拡大はアクセス関係を増やすと同時に、管理されていない権限に関連するリスクを高めます。同じ要件が、組織がクラウド環境全体で管理を標準化するにつれて、新規デプロイメントと既存システムの置き換え購入の両方を支えています。
制約要因の影響分析*
| 制約要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響のタイムライン |
|---|---|---|---|
| レガシーディレクトリおよびプロトコルにわたる統合コスト | -1.5% | グローバル | 短期(2年以内) |
| プライバシー、データレジデンシー、および生体認証ガバナンス | -1.2% | 欧州、アジア太平洋地域、グローバル | 中期(2〜4年) |
| ベンダーエコシステム全体にわたる断片化した保証 | -0.9% | グローバル | 中期(2〜4年) |
| 短期間の請負業者およびマシンアクセスにおけるアイデンティティシグナルの非対称性 | -0.5% | 北米・欧州 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
レガシーディレクトリおよびプロトコルにわたる統合コスト
ほとんどのエンタープライズアイデンティティ環境は、フェデレーテッド外部アクセスを想定して設計されていないオンプレミスのActive Directoryフォレスト、メインフレームレジストリ、およびレガシーLDAPディレクトリに依存したままです。これらのシステムをクラウドネイティブプラットフォームに接続するには、同期とプロトコル変換が必要であり、実装コスト、レイテンシリスク、および運用作業が増加します。[3] 中堅市場の組織にとって、デプロイメント前にレガシー権限構造をマッピングすることは、2〜3年続く予算コミットメントを生み出す可能性があります。レガシーディレクトリは、規制当局が現在求めている詳細なアクセスログや権限履歴を欠いている場合もあります。これらのシステムを更新せずにプラットフォームを接続した組織は、基盤となるアイデンティティ環境内にコンプライアンスギャップを残す可能性があります。Omadaは2025年9月にクラウドアプリケーションゲートウェイをリリースし、ファイアウォールの変更なしに分散インフラ全体でアイデンティティガバナンスを拡張しましたが、企業はこのタイプのデプロイメントを大規模に検証するための時間がまだ必要です。
プライバシー、データレジデンシー、および生体認証ガバナンス
外部ユーザーから生体認証データ、デバイスシグナル、または行動パターンを収集するプラットフォームは、管轄区域によって異なるデータガバナンス要件に直面します。非従業員の生体認証データの処理には、GDPR、中国のサイバーセキュリティ法、および米国の州生体認証プライバシー法への準拠が必要となる場合があり、これらは同意、保持、および侵害通知の要件が異なります。アイデンティティ検証の設計は、シグナルが保存される場所、セッション記録がどのくらいの期間利用可能であるか、および国境を越えてどの監査証跡が保持されるかに対処する必要があります。EUの人工知能法における機械可読マーキング要件は2026年8月に発効し、AIエージェントのアイデンティティ検証フローと交差する可能性のある開示上の考慮事項を生み出しています。ドイツ、インド、シンガポールにサービスを提供するデプロイメントは、実質的に異なる生体認証データ取り扱い要件に対処する必要があります。これらの要求は、サードパーティ・アイデンティティ管理市場における国際的なデプロイメントの実装マージンを縮小し、タイムラインを延長する可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
自動化が手動ガバナンスに取って代わる中でソリューションが主導ソリューションは2026年のサードパーティ・アイデンティティ管理収益シェアの78.02%を占め、手動プロビジョニングから自動化されたアイデンティティライフサイクルプラットフォームへの移行を反映しています。企業はポリシー主導のワークフローを使用して、より一貫した承認記録で請負業者、パートナー、サプライヤーをオンボーディングしています。手動チケット処理では請負業者グループを数週間待たせる可能性がありますが、最新のプラットフォームは同等のワークフローを数時間で自動化できます。この違いは、外部ユーザーがアプリケーション、インフラ、または機密情報へのアクセスを必要とする場合のサプライチェーンの俊敏性に影響します。サービスは、複雑なレガシープログラムの実装作業、マネージドセキュリティサポート、およびアドバイザリー要件をカバーし続けています。製品設定の改善とプロバイダーがより成熟した実装ツールキットを提供するにつれて、サービスの相対的な貢献は圧力を受けています。Saviynt は年間経常収益が3億 米ドルを超え、エンタープライズAIアイデンティティセキュリティプラットフォームであるZumaを立ち上げ、クラウド重視のベンダーがサービス拡大に比例せずにスケールできることを示しました。
ソリューションの長期的な根拠は、継続的なアクセス認定と行動ベースの権限レビューにあります。人間主導のサービスサイクルは、必要な頻度で数千のサードパーティアイデンティティにわたるアクセスを確実にレビューすることができません。プラットフォーム機能は、ジャストインタイムアクセスを発行し、認証情報をローテーションし、中央制御インターフェースから異常な動作を表面化させることができます。これらの管理は、人間によるレビューだけではアクセスリクエストの数と速度に対応できないエージェントのアイデンティティライフサイクルにも拡張されています。購買者はその結果、より広いユースケースをサポートするより少ないプラットフォームにガバナンスを統合しています。この統合により、統合の深さが強く、ワークフロー自動化がより完全なサプライヤーにとってサードパーティ・アイデンティティ管理市場がより有利になります。また、アクセスルール、権限記録、および管理が選択されたプラットフォームに組み込まれるにつれて、スイッチングコストが上昇します。


デプロイメントモデル別:
パブリッククラウドが集中型ポリシー適用を支援パブリッククラウドは、サードパーティ・アイデンティティ管理市場において2027年から2032年にかけてCAGR 12.78%で拡大する見込みです。企業は、分散したベンダー関係全体にアクセスポリシーを迅速に適用する必要がある場合にこのモデルを好みます。集中型管理により、アプリケーションと場所にわたって承認、失効決定、およびログをより一貫させることができます。プライベートクラウドは、厳格なデータレジデンシー要件を持つ政府機関、防衛請負業者、および金融機関にとって引き続き重要です。これらの購買者は、共有インフラに外部アイデンティティシグナルを配置できない場合があります。ハイブリッドクラウドは、レガシーディレクトリからクラウドベースのガバナンスへ移行する大規模組織にとって重要な移行モデルです。CISAは、ハイブリッドActive Directoryから異なる成熟段階を経てクラウドネイティブアイデンティティ管理へと向かう進行を説明しています。
オンプレミスデプロイメントは、エアギャップ環境や重要インフラには引き続き関連性がありますが、新規デプロイメントのシェアは低下しています。IETFのWIMSEワーキンググループのAIMSドラフト(2026年3月公開)は、パブリッククラウドの境界を越えたワークロードアイデンティティ認証のアプローチを示しています。この技術的な取り組みは、複数の環境にわたって動作する非人間アイデンティティのクラウドネイティブガバナンスを支援します。これにより、単一のクラウドプロバイダーを超えてワークロードアイデンティティを管理する必要がある組織の実装上の不確実性が軽減される可能性があります。RSAのソブリンアーキテクチャはプライベートクラウド、マルチクラウド、およびエアギャップ環境をサポートしており、クラウドファーストの需要と永続的なローカルデプロイメントニーズの両方に対応する必要性を反映しています。サードパーティ・アイデンティティ管理市場は、すべての購買者が同じクラウド移行スケジュールに従うと仮定するのではなく、プロバイダーが複数のデプロイメントパスをサポートすることを要求しています。
組織規模別:
大企業が主導する中で中小企業が加速大企業は2026年のサードパーティ・アイデンティティ管理市場規模の78.02%を占めました。その地位は、規制の複雑さ、多層サプライヤーネットワーク、および外部アイデンティティガバナンスが不可欠なセキュリティオペレーションプログラムを反映しています。これらの購買者はプラットフォームの幅広さ、セキュリティオペレーションツールとの統合、および監査証拠の品質を評価します。また、事業部門、地域システム、および大規模なサードパーティ集団にわたって機能する管理が必要です。中小企業は、クラウドネイティブサービスが専任のセキュリティオペレーションスタッフの必要性を低減するにつれて、2027年から2032年にかけてCAGR 12.67%で拡大する見込みです。消費量ベースの価格設定により、以前は大規模なプラットフォーム購入を正当化できなかった組織にとって、高度なアイデンティティ管理がよりアクセスしやすくなっています。Oktaは、2025年に中小企業がアイデンティティセキュリティの実践を進歩させ、大企業プログラムとの能力格差を縮小していることを発見しました。
JumpCloudの2026年5月の資金調達ラウンドは、投資後に同社を3.2 ビリオン 米ドルと評価し、プロバイダーが中小規模の組織を重要なクラウドアイデンティティの機会として見ていることを示しました。この需要は、より広いサプライヤーおよび顧客関係を持つデジタルネイティブの中小企業に特に関連しています。マネージドサービスプロバイダーは、サードパーティガバナンスをより広範なITセキュリティサービスに組み込むことができ、直接エンタープライズ販売が非効率な市場において中小顧客への実用的なルートを提供します。多くの中小企業は、サードパーティ・アイデンティティ管理を関連するワークフォースIAMサービスから分離することが依然として困難です。この調達の明確さの欠如は、初期の関心から契約済みデプロイメントへの移行を遅らせる可能性があります。製品定義、実装、および商業条件を簡素化するプロバイダーは、この需要を転換するためにより有利な立場にあります。サードパーティ・アイデンティティ管理市場は、複雑なエンタープライズプログラムとよりシンプルなクラウド主導の中小企業採用の間で異なる購買パターンを示し続けるでしょう。

アイデンティティタイプ別:
非人間の複雑性が増す中で人間のガバナンスが基盤として残る人間のアイデンティティは2026年のサードパーティ・アイデンティティ管理市場において66.08%の収益シェアを占め、請負業者、コンサルタント、およびサプライチェーン参加者を管理するための基盤であり続けています。これらのユーザーは多くの場合、エンタープライズアプリケーションと情報への一時的ではあるが機密性の高いアクセスを必要とします。SpyCloudは、アイデンティティベースのイベントを経験した組織の50%が、人間のベンダー認証情報から始まったケースを含む、一般的な初期アクセス経路として露出または過剰権限の非人間アイデンティティを特定したことを発見しました。この重複は、人間のアイデンティティプログラムをサービスアカウントや自動化されたワークフローから切り離せない理由を示しています。クラウドセキュリティアライアンスは、組織の92%がAIおよび非人間アイデンティティリスクの管理においてレガシーIAMに自信を持っていないと報告しました。すべての環境でエージェントのアクションを人間のスポンサーに追跡できたのはわずか28%であり、重大な説明責任のギャップが残っています。
AIエージェントのアイデンティティは2032年までにCAGR 12.45%で拡大する見込みであり、最も成長の速いアイデンティティサブセグメントとなっています。自律型エージェントは、継続的な人間の監督なしにAPIをクエリし、ワークフローを実行し、組織の境界を越えて動作することができます。OpenID財団は2025年10月にエージェント型AIアイデンティティに関するガイダンスを公開し、IETFは2026年3月にAIMSドラフトを公開し、標準化作業が進んでいることを示しています。マシンアイデンティティ、サービスアカウント、およびワークロードアイデンティティは、人間のアカウントを大幅に上回る可能性があるため、ガバナンスの課題を増大させています。クラウドセキュリティアライアンスは多くのエンタープライズ環境で90:1を超える比率を発見し、2024年から2025年にかけてこれらのアイデンティティが44%増加したと報告しました。プロバイダーは、非人間プリンシパルに対して短命の認証情報、認証情報のローテーション、SPIFFE/SPIRE統合、およびジャストインタイム認可で対応しています。サードパーティ・アイデンティティ管理業界は、これらの自動化されたアイデンティティを指名された人間のスポンサーと検証可能なアクセス目的に結びつけることにますます焦点を当てています。
業種別:
BFSIが規模を提供する中でITおよび信が最速で拡大BFSIは2026年のサードパーティ・アイデンティティ管理市場規模の23.01%を占めました。高額取引、詳細な監査要件、および密度の高い規制により、この業種では外部アクセスガバナンスが中核的な運用要件となっています。銀行はfintechのAPI統合を管理する必要があり、保険会社は請求処理ベンダーのアクセスを監督しています。資本市場企業もデータベンダーやその他の外部サービスプロバイダーへの接続を管理しています。これらのユースケースは、完全なアイデンティティ記録、制御された権限、および文書化された再認定に対する繰り返しの需要を生み出しています。ITおよび通信は2027年から2032年にかけてCAGR 12.68%で拡大する見込みです。このセクターはアイデンティティ管理の購買者であると同時に、エンタープライズ顧客向けのマネージドアイデンティティサービスのプロバイダーとしても機能しています。
ヘルスケアおよびライフサイエンスは、医療機器プロバイダー、受託研究機関、および臨床スタッフィングエージェンシーのガバナンスを必要としています。これらの環境でのアクセスエラーは、コンプライアンス義務だけでなく患者の安全にも影響を与える可能性があります。政府および防衛の需要は、SailPointの2025年3月のFedRAMP中程度認可を含む連邦契約における非従業員ガバナンス要件によって支えられています。エネルギーおよびユーティリティ、製造、小売、およびeコマースは、取締役会がサプライチェーンのリスクへの可視性向上を期待するにつれて需要を追加しています。小売業者とeコマース企業は、決済処理業者とフルフィルメントパートナーが関与する攻撃に特に敏感です。なぜなら、これらの認証情報は消費者データに直接つながる可能性があるからです。サードパーティ・アイデンティティ管理市場は、採用が当初主にコンプライアンスによって推進されていたセクターを超えて拡大しています。運用継続性とサプライヤーリスクに関するより広範な懸念が、アイデンティティガバナンスをより広範な業種戦略に取り込んでいます。
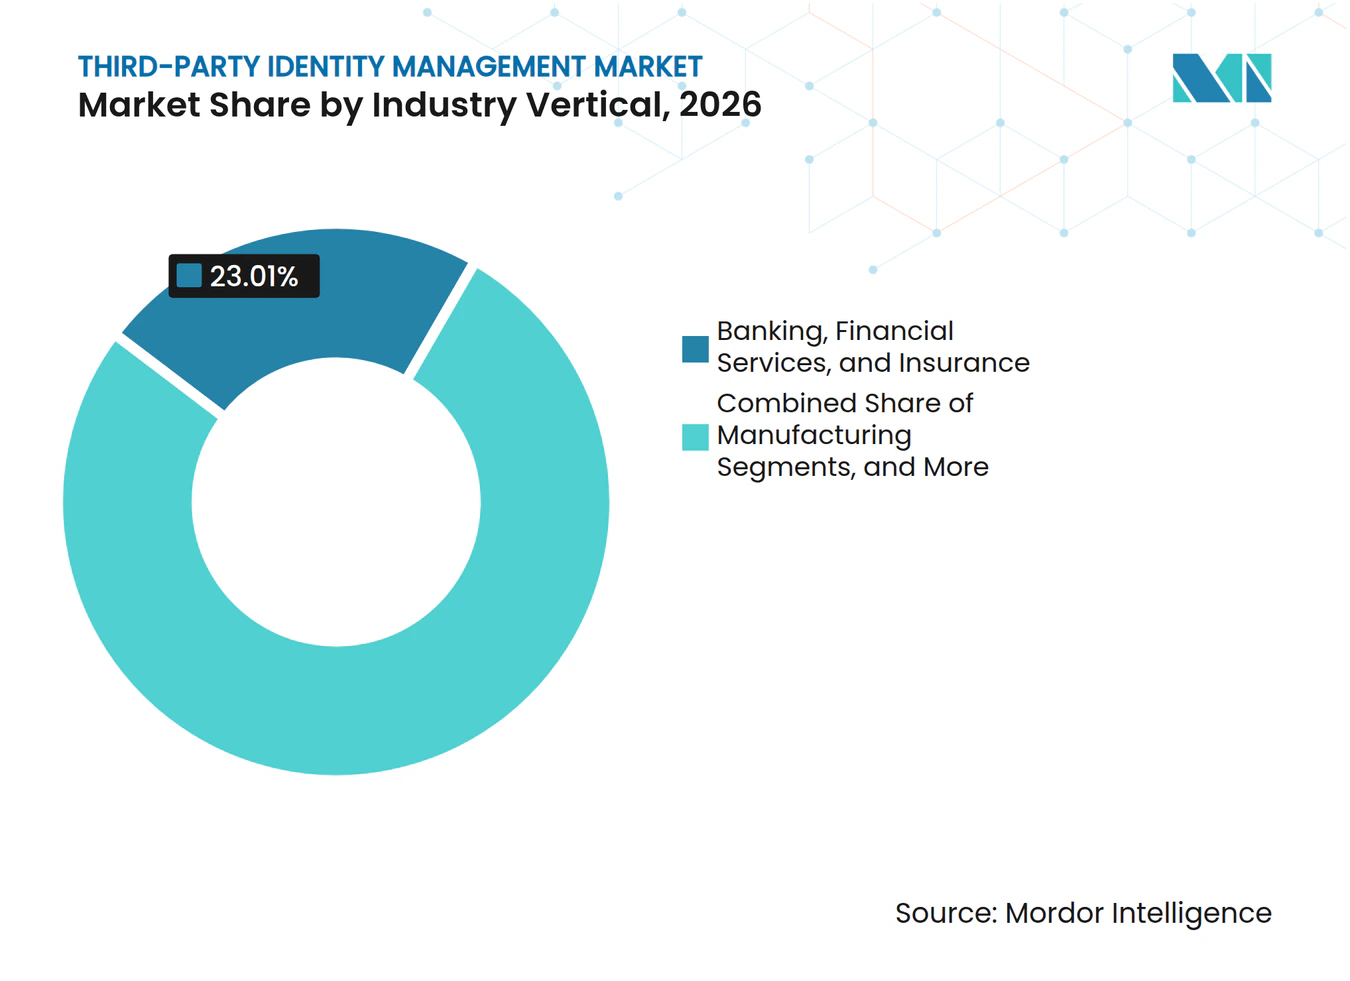
注記: 個別セグメントのシェアはレポート購入時に入手可能です
地域分析
北米サードパーティ・アイデンティティ管理市場
北米は2026年のサードパーティ・アイデンティティ管理市場シェアの43.95%を占めました。同地域は規制産業、成熟したセキュリティ調達、および外部アイデンティティ関係が通常の事業運営の一部となっている密度の高いサプライヤーエコシステムを兼ね備えています。金融サービス、ヘルスケア、および連邦政府調達が強力なガバナンス要件を生み出しているため、米国が最大の国別市場となっています。カナダは金融サービスおよび通信分野からの需要を加え、メキシコの製造業基盤は米国本社が管理するプログラムにサプライヤーガバナンスのニーズをもたらしています。SpyCloudの調査によると、通信業界はベンダー是正検証率が68%と最も高く、地域の通信事業者が他の多くのセクターよりも早くサードパーティ管理を正式化していることが示唆されています。
欧州サードパーティ・アイデンティティ管理市場
欧州におけるサードパーティ・アイデンティティ管理市場は、外部アイデンティティのガバナンスに直接影響を与える規制によって形成されています。DORAは対象となる金融機関に対し、2026年3月31日までにICTサードパーティ契約の完全な記録を国内規制当局に提出することを義務付けています。この要件により、金融セクター全体で外部アクセスガバナンスの見直しが促され、アイデンティティ記録のギャップが明らかになりました。NIS2のアクセス制御要件は、エネルギー、輸送、およびヘルスケア分野において同様のコンプライアンス主導の調達サイクルを生み出しています。ドイツは有益な地域事例を提供しており、ドイツの組織の76%がベンダー是正を積極的に確認しており、これは世界平均の60%を上回っています。この運用上の成熟度は、地域全体での継続的なプラットフォーム投資を支えています。
アジア太平洋、南米、中東・アフリカのサードパーティ・アイデンティティ管理市場
アジア太平洋地域は、サードパーティ・アイデンティティ管理市場において2027年から2032年にかけて12.56%のCAGRで拡大すると予測されており、地域別では最も高い成長率となっています。デジタルインフラの拡大、クラウド導入の増加、および管轄区域固有のガバナンス義務がこの見通しを支えています。シンガポールのインフォコム・メディア開発庁は2026年1月にエージェンティックAIに関するモデルガバナンスフレームワークを発行し、アイデンティティなりすましを主要リスとして特定し、信頼できるエージェントレジストリ、検証可能なクレデンシャル、および短命なOAuth 2.0/OIDCトークンの活用を求めました。中国のGB 45438-2025規格は2025年9月に施行され、機械可読なAIコンテンツ帰属を義務付けており、中国でAIを展開するサプライヤーのアイデンティティガバナンスニーズを拡大しています。インドのITサービスセクターは高い潜在性を持つ環境を提供しており、大規模な請負業者グループが組織の境界を越えて顧客システムへのアクセスを必要とすることが多いためです。南米、中東、およびアフリカも、ブラジル、サウジアラビア、アラブ首長国連邦、および南アフリカにおけるデジタルトランスフォーメーションの取り組みが非公式なベンダーアクセス慣行を正式な管理に置き換えるにつれて拡大しています。
競合環境
市場集中度
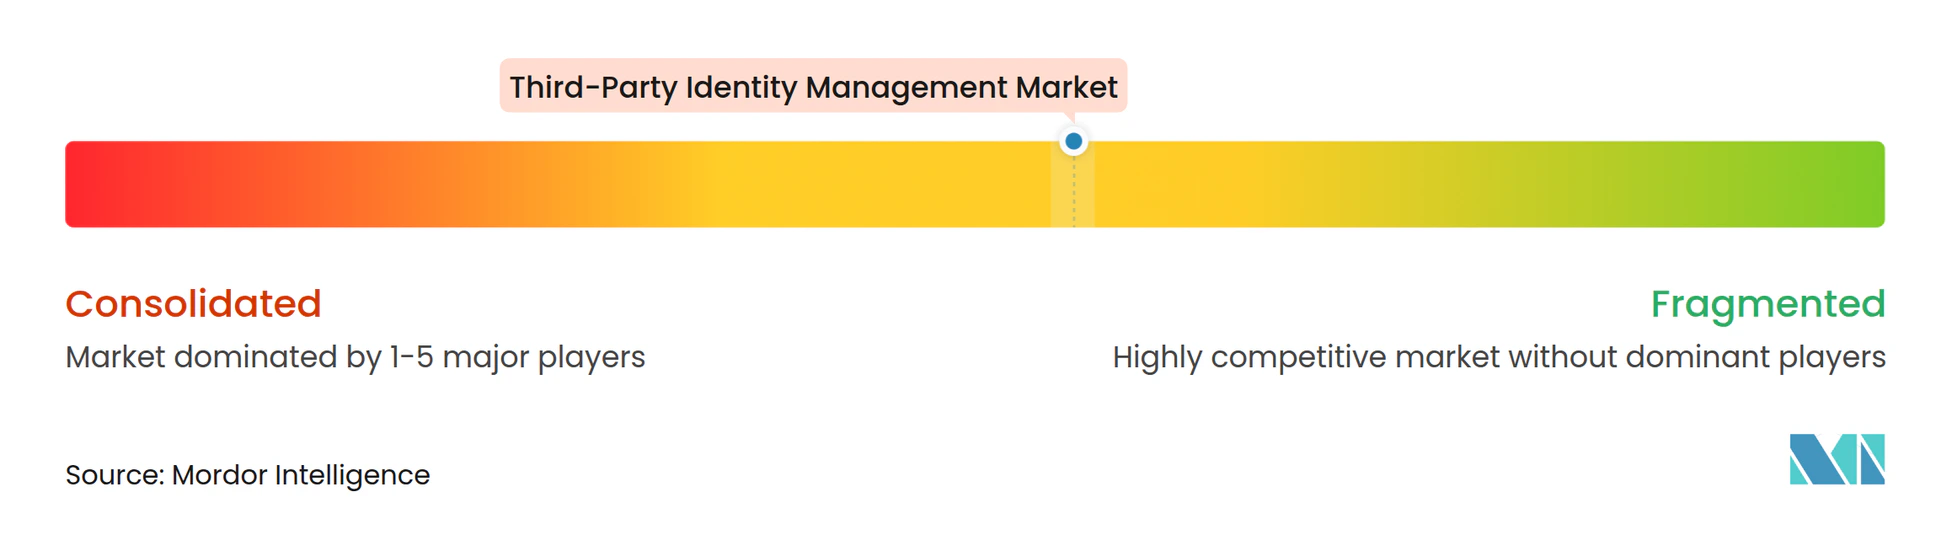
サードパーティ・アイデンティティ管理市場は、アイデンティティガバナンス、特権アクセス管理、および外部アイデンティティ検証を組み合わせたプラットフォームプロバイダーの間で適度に集中しています。その上位層の下では、Trulioo、Veriff、Socure、Sumsumなどの検証スペシャリスト、およびLoginRadius、FusionAuth、SecureAuthなどのパートナーアイデンティティプラットフォームにわたってより断片化しています。統合が2025年と2026年を特徴づけ、プロバイダーが非人間およびAIエージェントのガバナンス能力の制御を追求する中で2026年に14件のアイデンティティセクター買収が発表されました。Palo Alto Networksは2026年2月11日にCyberArkを211億 米ドルで買収し、特権アクセス管理、マシンアイデンティティ、およびシークレット管理機能をプラットフォーム戦略に取り込みました。ホワイトスペースは、組織間の再利用可能なアイデンティティと、プロバイダーが宣言されたエージェントアイデンティティを観察された動作に結びつけるスケールされた方法をまだ確立していないAIエージェントの証明に残っています。
Saviynt は年間経常収益が3億 米ドルを超え、2026年4月にポストマネーバリュエーション12億 米ドルでシリーズFの資金調達ラウンドを完了し、レガシーオンプレミススタック以外でクラウドベースのアイデンティティガバナンスプログラムを構築するエンタープライズに焦点を当てています。Trulioo、Veriff、およびSocureは、統合されたワークフローで文書検証、生体認証ライブネスチェック、および行動シグナルを組み合わせることで大量オンボーディングで競合しています。Truliooは2026年10月にFiservとのアイデンティティ検証インフラを統合し、取引段階で金融サービスインフラ内にサードパーティチェックを配置しました。この動きは、中堅銀行顧客の間での採用を制限してきたデプロイメントの摩擦を軽減できます。CrowdStrikeは2026年1月にSGNLを7億4,000万 米ドルで買収し、人間、非人間、およびAIアイデンティティにわたるリアルタイムのアクセス付与と失効機能を拡張しました。
Ciscoは2026年5月に自律型AIエージェントのエージェント型ワークフォースのガバナンス要件に対処するためにAstrix Securityを4億 米ドルで買収しました。SailPointは2026年6月にEntro Securityを2億 米ドルで買収し、70以上のエンタープライズソースにわたる非人間アイデンティティの発見をAgentic Fabricプラットフォームに追加しました。Delineaは2026年3月にStrongDMを買収し、サードパーティのエンジニアと請負業者向けのゼロトラストインフラアクセス管理を追加しました。これらの取引は、主要サプライヤーが発見、認可、検証、および脅威検出にわたってポートフォリオを拡張していることを示しています。次の競争上の焦点は、サプライヤーとエンタープライズの境界を越えて自律的に行動するエージェントのガバナンスになる可能性があります。これは技術的に未解決のままであり、拘束力のある標準が広く採用される前に信頼できるガバナンスアプローチを確立するプロバイダーに機会を残しています。
サードパーティ・アイデンティティ管理業界のリーダー
-
Okta, Inc.
-
Palo Alto Networks
-
SailPoint Technologies Holdings, Inc.
-
Ping Identity Corporation
-
Saviynt, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
サードパーティ・アイデンティティ管理市場 このレポートでカバーされる企業
- Okta, Inc.
- Palo Alto Networks
- Ping Identity Corporation
- SailPoint Technologies Holdings, Inc.
- Saviynt, Inc.
- One Identity LLC
- SecureAuth Corporation
- JumpCloud, Inc.
- HID Global Corporation
- Entrust Corporation
- ForgeRock, Inc.
- BeyondTrust Corporation
- Delinea, Inc.
- Auth0, Inc.
- FusionAuth, LLC
- LoginRadius Inc.
- 1Kosmos, Inc.
- Veriff OÜ
- Trulioo Information Services, Inc.
- Socure, Inc.
- Persona Identities, Inc.
- Sumsub, Inc.
- Signicat AS
- Veridas Digital Solutions, S.L.
- Incode Technologies, Inc.
- Trusona, Inc.
最近の産業開発事情 サードパーティ・アイデンティティ管理市場
- 2026年10月:TruliooはFiservの金融サービスプラットフォームにアイデンティティ検証インフラを組み込み、中堅銀行顧客へのガバナンスされたサードパーティアイデンティティチェックを拡張しました。この統合により、このセグメントでの採用を歴史的に制限してきたデプロイメントの摩擦が軽減されます。
- 2026年7月:Socureはリモート検証者を立ち上げ、自動化されたプロセスで即座に検証されない1%未満のユーザーに対してライブエージェント支援検証を追加することで、100%のアイデンティティ検証カバレッジを実現しました。
- 2026年6月:SailPointはEntro Securityの買収を2億 米ドルで完了しました。Entroの70以上のエンタープライズソースにわたる非人間アイデンティティの発見は、AIエージェントとサービスアカウントのライフサイクルガバナンスのためのSailPointのAgentic Fabricプラットフォームに供給されます。
- 2026年5月:Ciscoは自律型AIエージェントのエージェント型ワークフォースを管理するためにAstrix Securityを4億 米ドルで買収し、CiscoのセキュリティプラットフォームをサードパーティAIエージェントアイデンティティガバナンスに拡張しました。
グローバルサードパーティ・アイデンティティ管理市場レポートの範囲
サードパーティ・アイデンティティ管理市場は、コンポーネント(ソリューション、サービス)、デプロイメントモデル(パブリッククラウド、プライベートクラウド、ハイブリッドクラウド、オンプレミス)、組織規模(大企業、中小企業)、アイデンティティタイプ(人間のアイデンティティ、非人間のアイデンティティ(ワークロードアイデンティティ、マシンアイデンティティ、サービスアカウント、AIエージェントアイデンティティ))、業種(銀行、金融サービス、および保険、情報技術および通信、ヘルスケアおよびライフサイエンス、政府および防衛、エネルギーおよびユーティリティ、製造、小売およびeコマース、その他の業種)、地域(北米、南米、欧州、アジア太平洋地域、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で表示されます。
セグメンテーション概要
| ソリューション |
| サービス |
| パブリッククラウド |
| プライベートクラウド |
| ハイブリッドクラウド |
| オンプレミス |
| 大企業 |
| 中小企業 |
| 人間のアイデンティティ | |
| 非人間のアイデンティティ | ワークロードアイデンティティ |
| マシンアイデンティティ | |
| サービスアカウント | |
| AIエージェントアイデンティティ |
| 銀行、金融サービス、および保険 |
| 情報技術および通信 |
| ヘルスケアおよびライフサイエンス |
| 政府および防衛 |
| エネルギーおよびユーティリティ |
| 製造 |
| 小売およびeコマース |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 北米のその他 | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米のその他 | |
| 欧州 | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| ロシア | |
| 欧州のその他 | |
| アジア太平洋地域 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| アジア太平洋地域のその他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| トルコ | |
| 中東のその他 | |
| アフリカ | 南アフリカ |
| エジプト | |
| アフリカのその他 |
| コンポーネント別 | ソリューション | |
| サービス | ||
| デプロイメントモデル別 | パブリッククラウド | |
| プライベートクラウド | ||
| ハイブリッドクラウド | ||
| オンプレミス | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| アイデンティティタイプ別 | 人間のアイデンティティ | |
| 非人間のアイデンティティ | ワークロードアイデンティティ | |
| マシンアイデンティティ | ||
| サービスアカウント | ||
| AIエージェントアイデンティティ | ||
| 業種別 | 銀行、金融サービス、および保険 | |
| 情報技術および通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 政府および防衛 | ||
| エネルギーおよびユーティリティ | ||
| 製造 | ||
| 小売およびeコマース | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 北米のその他 | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米のその他 | ||
| 欧州 | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| 欧州のその他 | ||
| アジア太平洋地域 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋地域のその他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| トルコ | ||
| 中東のその他 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| アフリカのその他 | ||
レポートで回答される主要な質問
サードパーティ・アイデンティティ管理市場の規模はどのくらいですか?
サードパーティ・アイデンティティ管理市場は2026年に6.78 ビリオン 米ドルと評価されており、2027年から2032年にかけてCAGR 11.72%で2032年までに13.26 ビリオン 米ドルに達すると予測されています。このサードパーティ・アイデンティティ管理市場の見通しは、制御されたベンダーアクセス、クラウドベースのポリシー適用、および非人間とAIエージェントのアイデンティティのガバナンスに対する需要を反映しています。
サードパーティ・アイデンティティ管理の需要を促進しているものは何ですか?
サプライチェーン攻撃、ゼロトラスト管理、アウトソーシングされたアクセスルール、およびより広範なクラウド採用が、制御された外部アクセスの必要性を高めています。組織は、ベンダー関係がより多くなり、クラウドアプリケーションが相互接続され、タスクが終了した後もアクセスがアクティブなままである可能性があるため、定期的なレビューを超えて移行しています。
どのデプロイメントモデルが最も速く拡大していますか?
パブリッククラウドは、分散したアクセス関係全体での集中型ポリシー適用をサポートし、ベンダーエコシステムの一貫した承認、失効、およびログを可能にするため、2032年までにCAGR 12.78%で拡大する見込みです。
どの組織がこれらのツールを最も速く採用していますか?
中小企業は、クラウドネイティブプラットフォームと消費量ベースの価格設定が採用障壁を低減するにつれて、2032年までにCAGR 12.67%で拡大する見込みです。マネージドサービスプロバイダーも、直接販売が非効率な市場でこれらの管理をより広範なセキュリティサポートとともにパッケージ化しています。
どのアイデンティティタイプが最も速い機会を生み出していますか?
AIエージェントのアイデンティティは、自律型エージェントが組織の境界を越えてAPIとワークフローを使用するにつれて、2032年までにCAGR 12.45%で拡大する見込みです。
どの地域が最も速く拡大していますか?
アジア太平洋地域は、デジタルインフラ、クラウド採用、および地域のガバナンス義務に支えられ、2032年までにCAGR 12.56%で拡大する見込みです。インド、日本、およびシンガポールは、ますます正式化されるアイデンティティガバナンスニーズを通じて地域の機会を支えています。