
Marktgröße und Marktanteil für Drittanbieter-Identitätsmanagement
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
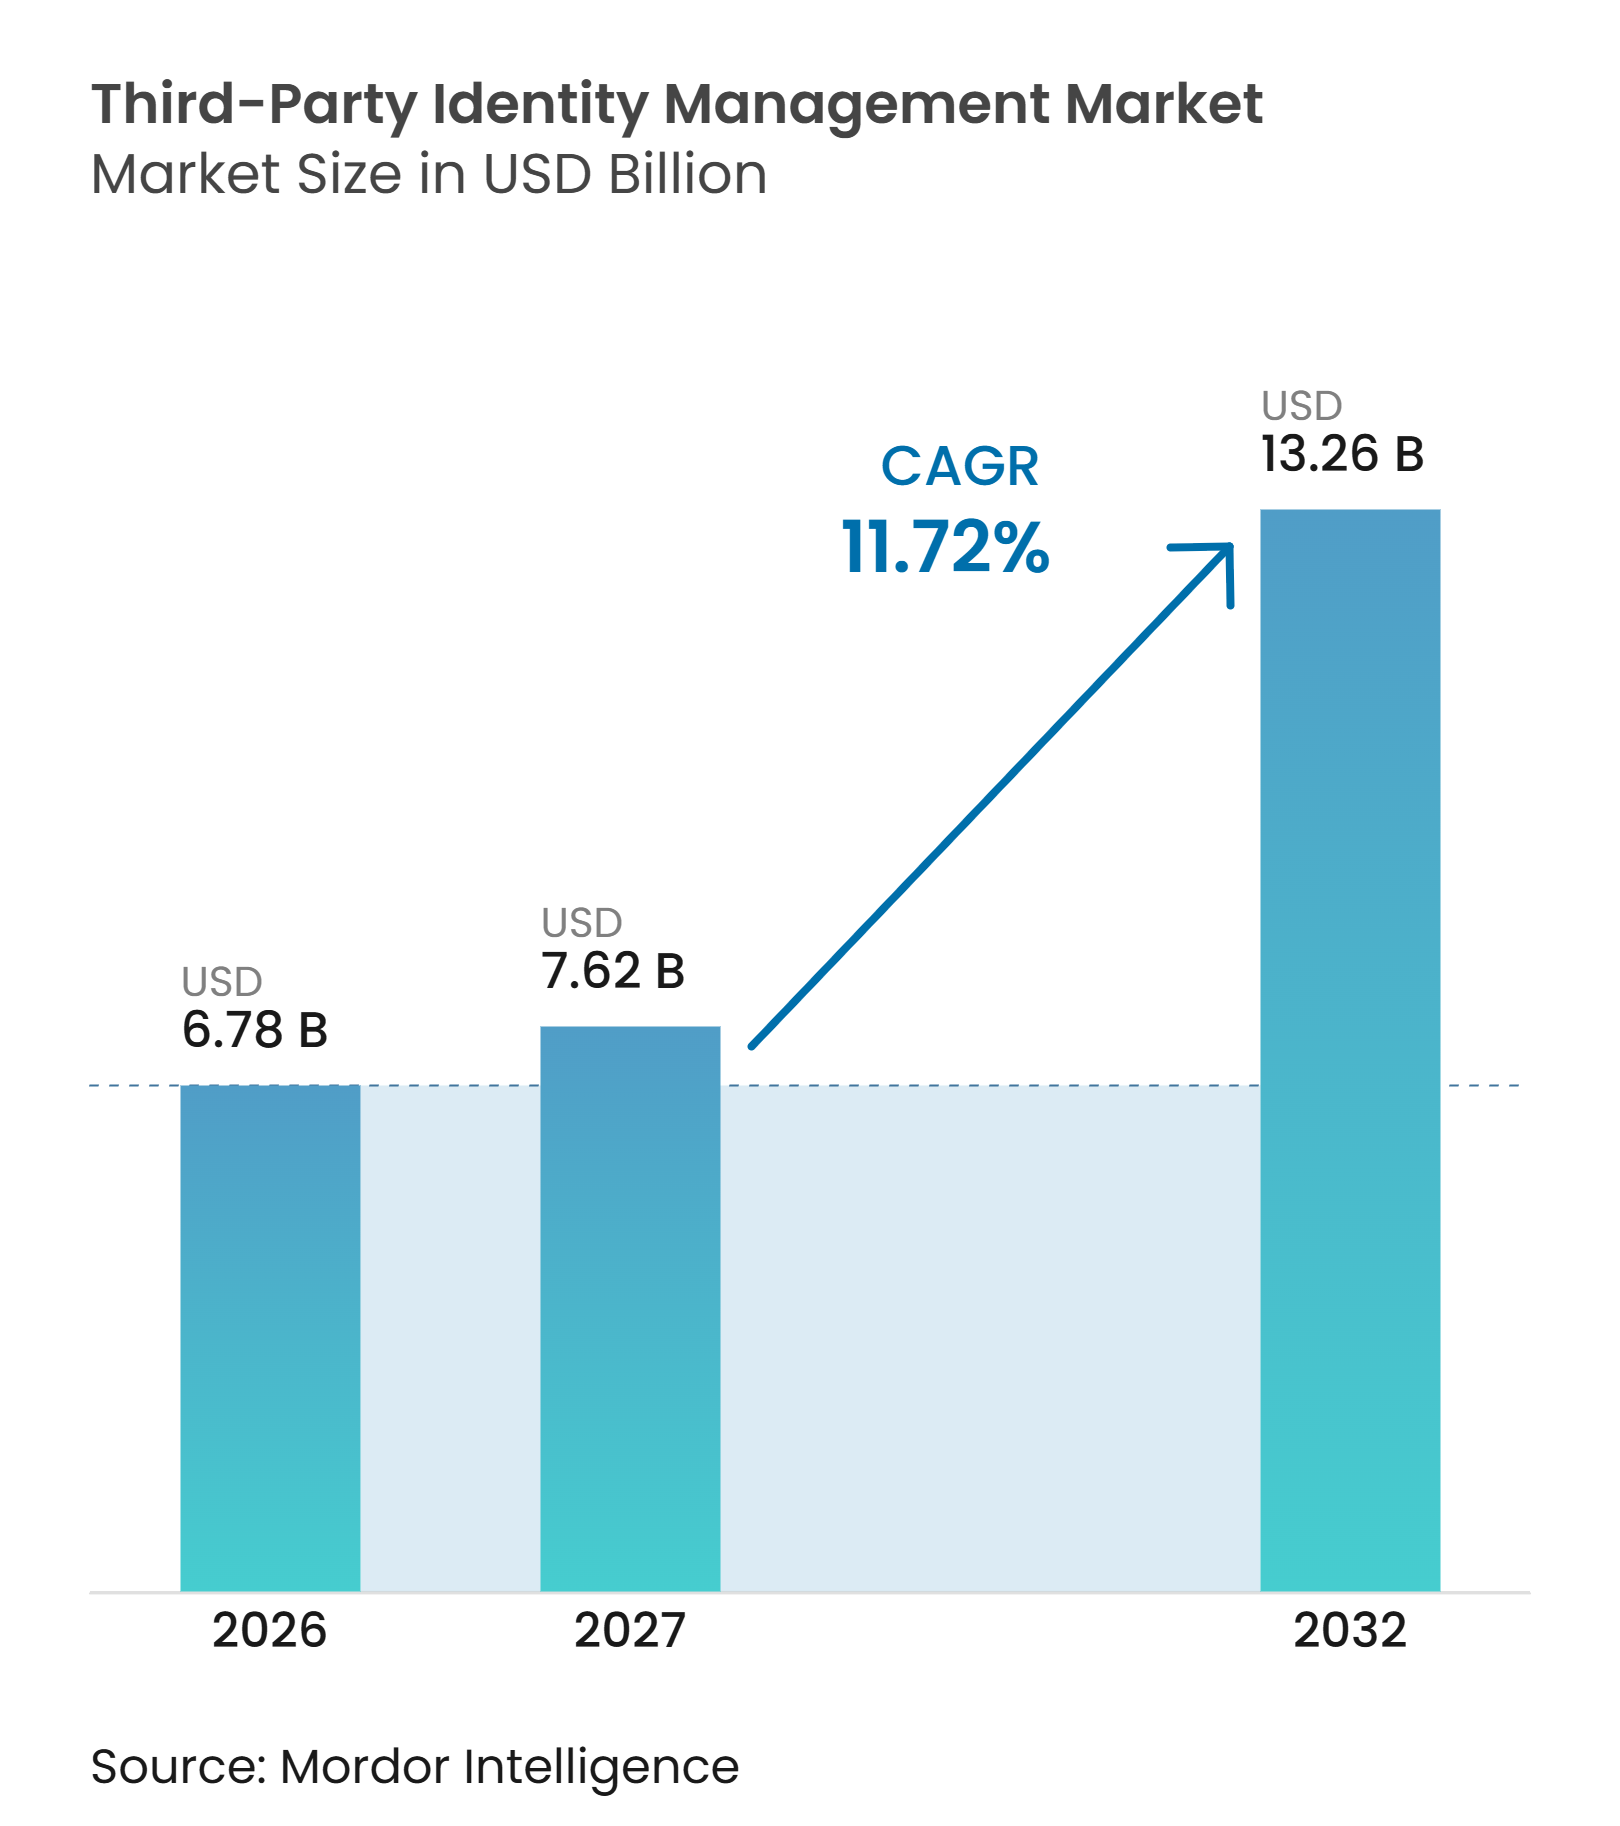
| Marktgröße (2027) | 7.62 Milliarden US-Dollar |
| Marktgröße (2032) | 13.26 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 11.72 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Drittanbieter-Identitätsmanagement von Mordor Intelligence
Die Marktgröße für Drittanbieter-Identitätsmanagement wird im Jahr 2026 auf 6,78 Milliarden USD geschätzt und soll bis 2032 auf 13,26 Milliarden USD anwachsen, mit einer CAGR von 11,72 % im Zeitraum 2027–2032. Sicherheitsteams behandeln den Zugang von Lieferanten, Auftragnehmern und Partnern zunehmend als primäre Angriffsfläche und nicht mehr als administrative Angelegenheit. Die Beteiligung Dritter erreichte laut dem Verizon Data Breach Investigations Report 2025 einen Anteil von 30 % aller Datenschutzverletzungen, und jede Lieferantenverletzung betraf im Durchschnitt 5,28 nachgelagerte Organisationen laut dem Black Kite-Bericht. Der Markt für Drittanbieter-Identitätsmanagement wird zudem durch die Ausweitung von Cloud-Diensten, SaaS-Anwendungen und autonomen Software-Agenten geprägt, die organisationsübergreifenden Zugang benötigen. Anbieter reagieren darauf, indem sie Identity Governance, Privileged Access Management und Verifizierungsfunktionen kombinieren, während der asiatisch-pazifische Raum eine bedeutende Neukundenchance bietet, da Cloud-Infrastruktur und Governance-Anforderungen zunehmen.
Wichtigste Erkenntnisse des Berichts
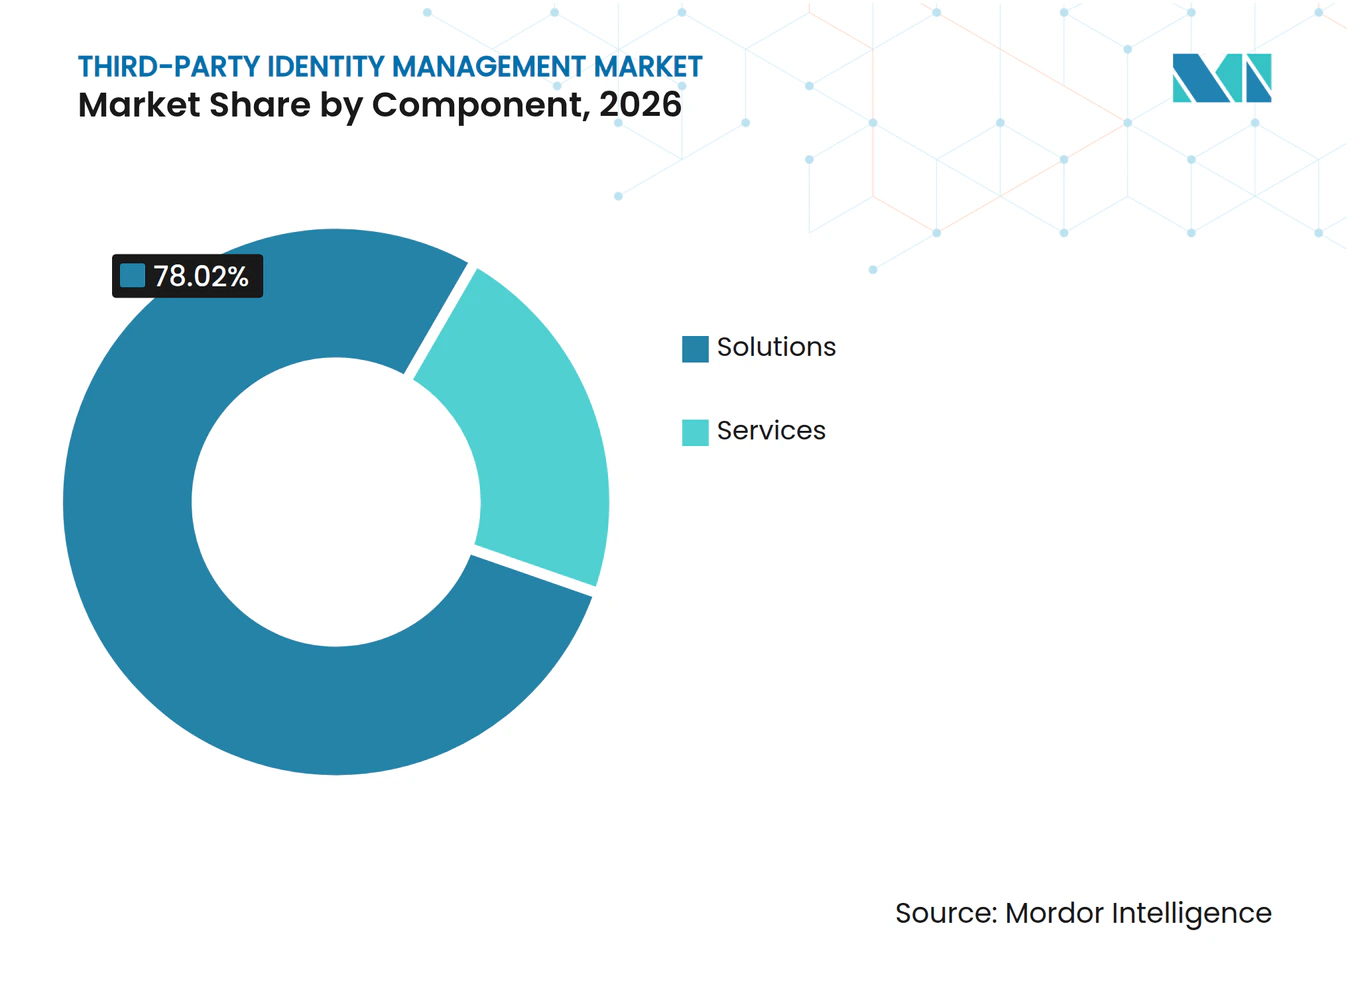
- Nach Komponente hielten Lösungen im Jahr 2026 einen Umsatzanteil von 78,02 %, während für Dienstleistungen keine separate CAGR für den Prognosezeitraum ausgewiesen wurde.
- Nach Bereitstellungsmodell wird die Public Cloud bis 2032 voraussichtlich mit einer CAGR von 12,78 % wachsen, während für das führende Bereitstellungsmodell kein Marktanteilswert für 2026 ausgewiesen wurde.
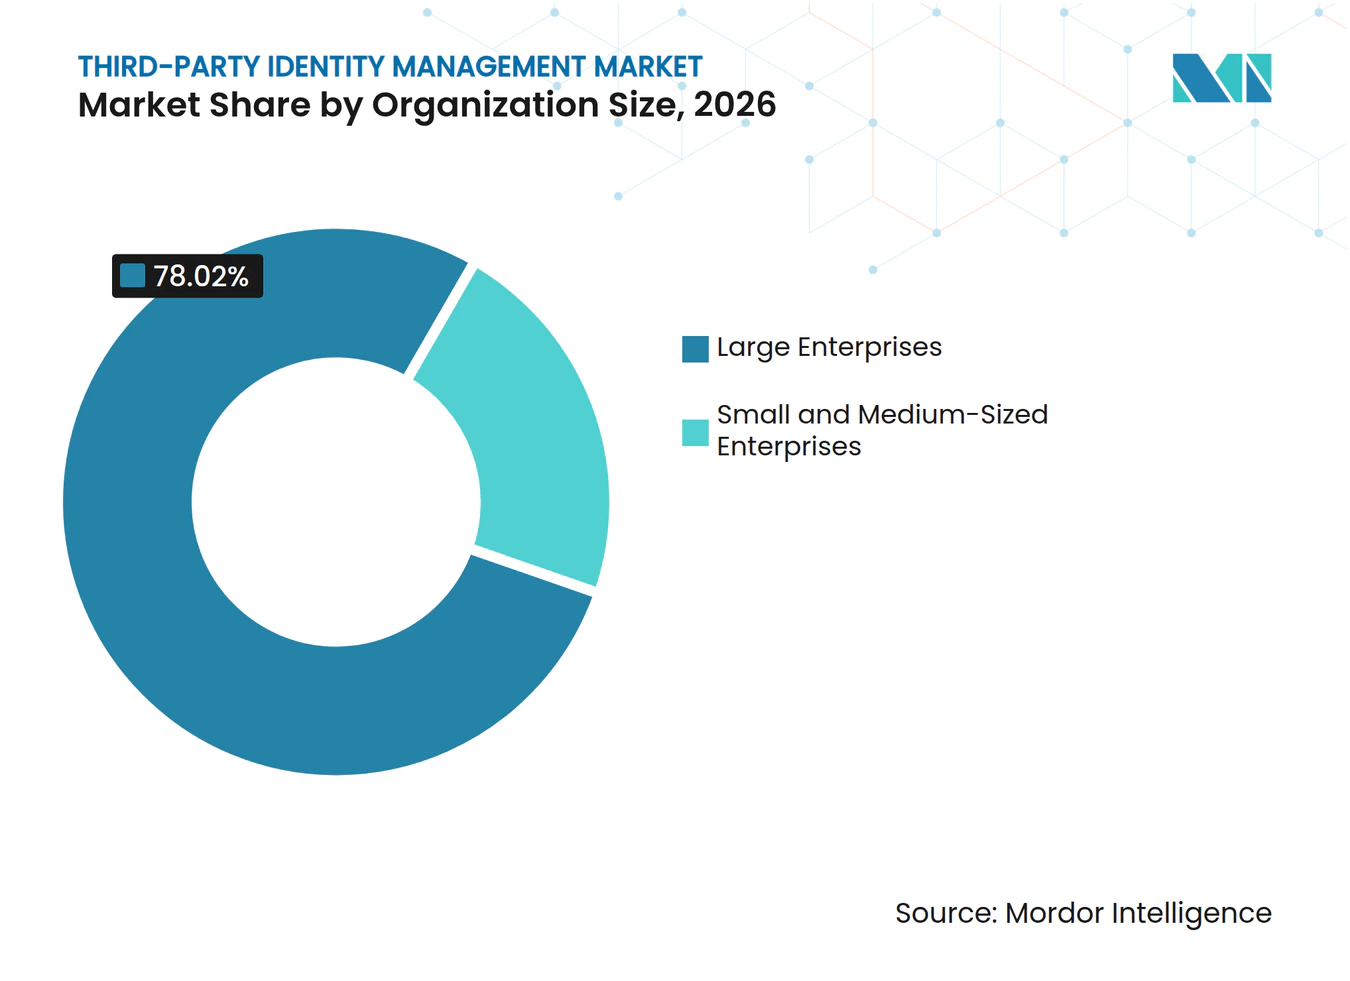
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 78,02 % am Markt für Drittanbieter-Identitätsmanagement, während KMU bis 2032 voraussichtlich mit einer CAGR von 12,67 % wachsen werden.
- Nach Identitätstyp hielten menschliche Identitäten im Jahr 2026 einen Umsatzanteil von 66,08 %, während KI-Agenten-Identitäten bis 2032 voraussichtlich mit einer CAGR von 12,45 % wachsen werden.
- Nach Branchenvertikale hielt BFSI im Jahr 2026 einen Umsatzanteil von 23,01 %, während IT und Telekommunikation bis 2032 voraussichtlich mit einer CAGR von 12,68 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 43,95 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 12,56 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Treiberwirkung*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Zunehmende Exposition gegenüber Drittanbieter-Datenschutzverletzungen und Lieferketten-Angriffen | +3.1% | Global | Kurzfristig (≤ 2 Jahre) |
| Zero-Trust- und Least-Privilege-Vorgaben | +2.5% | Global, angeführt von Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Regulatorische Verantwortlichkeit für ausgelagerten Zugang | +1.9% | Europa und Nordamerika als Kern, Ausstrahlungseffekte auf den asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Cloud- und SaaS-Ökosystem-Expansion | +1.6% | Global, asiatisch-pazifischer Raum am schnellsten | Mittelfristig (2–4 Jahre) |
| Ausbreitung nicht-menschlicher und KI-Agenten-Identitäten | +1.1% | Global, konzentriert in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Wiederverwendbare Unternehmensidentität und organisationsübergreifende Vertrauensnetzwerke | +0.8% | Europa und Nordamerika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Zunehmende Exposition gegenüber Drittanbieter-Datenschutzverletzungen und Lieferketten-Angriffen
Der Zugang Dritter ist zu einem zentralen Angriffspfad für Unternehmen geworden, während Identitätskontrollen mit der Ausweitung von Lieferanten-Ökosystemen nicht durchgängig Schritt gehalten haben. SecurityScorecard berichtete, dass 86 % der Sicherheitsverantwortlichen besorgt über Drittanbieter-Risiken waren, aber nur 9 % angaben, dass ihre internen Cybersicherheitsprogramme mehr als 75 % ihrer Lieferanten-Ökosysteme abdeckten.[1] Black Kite verifizierte im Jahr 2026 136 Datenschutzverletzungsereignisse bei Drittanbietern und schätzte, dass nicht offengelegte nachgelagerte Exposition 26.000 Organisationen betraf.[2] Dieselbe Untersuchung stellte fest, dass Unternehmensanmeldedaten in Dark-Web-Stealer-Protokollen bei 23,34 % der überwachten Organisationen vorhanden waren, was die Erkennung von Anmeldedaten und die Sperrung von Zugängen wichtiger macht. Die durchschnittlichen Offenlegungsverzögerungen stiegen von 76 Tagen im Jahr 2024 auf 117 Tage im Jahr 2025, was den Wert der kontinuierlichen Überwachung erhöht, bevor ein Lieferant einen Vorfall bekannt gibt. Käufer im Markt für Drittanbieter-Identitätsmanagement legen daher größeren Wert auf Echtzeitsignale, insbesondere weil 70 % der 50 am stärksten vernetzten Anbieter mindestens 1 ungepatchte Schwachstelle im CISA-Katalog bekannter ausgenutzter Schwachstellen aufwiesen.
Zero-Trust- und Least-Privilege-Vorgaben
Zero-Trust-Architektur ist zu einer grundlegenden Designanforderung geworden und prägt Kaufentscheidungen im Markt für Drittanbieter-Identitätsmanagement. Just-in-time-Zugang und Zero Standing Privileges ersetzen dauerhafte Lieferantenanmeldedaten durch Sitzungen, die kontextbezogen verifiziert, zeitlich begrenzt und nach Abschluss der Arbeit beendet werden. Dieser Ansatz reduziert die Exposition durch dauerhaft aktive Anmeldedaten, die nach Abschluss der unmittelbaren Aufgabe weiterhin gültig bleiben. Große Cloud- und SaaS-Anbieter erwarten zudem, dass Kunden wirksame Identitätskontrollen nachweisen, bevor sie bevorzugte kommerzielle Konditionen anbieten, wodurch Identity Governance Teil der Geschäftsbeziehung wird. Cisco schloss im Mai 2026 die Übernahme von Astrix Security für 400 Millionen USD ab, um die Governance auf eine agentische Belegschaft auszuweiten, was zeigt, dass Zero Trust nun auch nicht-menschliche Hauptakteure abdeckt, die im Auftrag menschlicher Sponsoren handeln. JumpClouds Series-F-Finanzierungsrunde mit einer Post-Money-Bewertung von 3,2 Milliarden USD im Mai 2026 zeigte ebenfalls das Investoreninteresse an Plattformen, die kleinere Organisationen bedienen, die sich Enterprise-Identity-Stacks nicht leisten können.
Regulatorische Verantwortlichkeit für ausgelagerten Zugang
Für den Markt für Drittanbieter-Identitätsmanagement halten Regulierungsbehörden betroffene Einrichtungen zunehmend für Identitäten verantwortlich, die Zugang zu ihren Systemen haben, unabhängig davon, ob diese Identitäten zu Mitarbeitern oder externen Parteien gehören. Der EU Digital Operational Resilience Act wurde am 17. Januar 2025 vollständig anwendbar und verpflichtet Finanzunternehmen, den IKT-Drittanbieterzugang mit Kontrollen zu steuern, die mit denen für interne Identitäten vergleichbar sind. Artikel 28 erfordert die Nachverfolgung über Auftragnehmer, SaaS-Integrationen und Cloud-IAM-Rollen hinweg, was einen vollständigen externen Identitätsdatensatz notwendig macht. Neunzehn kritische IKT-Drittanbieter wurden am 18. November 2025 unter die direkte Aufsicht der Europäischen Aufsichtsbehörden gestellt, was die Wirkung dieser Kontrollen auf Kunden-Identitätsprogramme ausweitet. SailPoint erhielt im März 2025 die FedRAMP-Moderate-Zulassung für sein Non-Employee Risk Management-Angebot, das es Bundesbehörden ermöglicht, die Drittanbieter-Governance entsprechend den föderalen Identitätsanforderungen zu automatisieren. Leitlinien des New York Department of Financial Services, die im Oktober 2025 herausgegeben wurden, signalisierten ähnliche Verantwortlichkeitserwartungen für Drittanbieter-Dienstleister in den Vereinigten Staaten.
Cloud- und SaaS-Ökosystem-Expansion
Multi-Cloud- und SaaS-native Architekturen vergrößern die Anzahl der Zugriffsbeziehungen, die Organisationen steuern müssen. SecurityScorecard stellte fest, dass 67 % der Organisationen mehr als 1.001 Lieferanten insgesamt hatten, wenn Viert- und Fünftparteienbeziehungen einbezogen wurden. Die Untersuchung ergab auch, dass 34 % zwischen 10.001 und 100.000 oder mehr Beziehungen verwalteten – ein Umfang, der nicht allein durch direkte Lieferantenprozesse bewältigt werden kann. Public-Cloud-IAM-Tools können Zugänge schnell bereitstellen, bieten jedoch nicht immer eine vollständige Lebenszyklussteuerung für externe Identitäten. SpyCloud berichtete, dass 91 % der befragten Organisationen KI-Tools mit Zugang zu internen Systemen nutzen, während nur 56 % eine formale Richtlinie für KI- und nicht-menschliche Identitätsprivilegien haben. Der Markt für Drittanbieter-Identitätsmanagement profitiert von diesem doppelten Effekt, da die Cloud-Expansion sowohl Zugriffsbeziehungen hinzufügt als auch das mit nicht verwalteten Privilegien verbundene Risiko erhöht. Dieselbe Anforderung unterstützt neue Bereitstellungen und Ersatzkäufe, da Organisationen Kontrollen über Cloud-Umgebungen hinweg standardisieren.
Analyse der Hemmnisse*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Integrationskosten über Legacy-Verzeichnisse und -Protokolle hinweg | -1.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Datenschutz, Datenspeicherort und biometrische Governance | -1.2% | Europa, asiatisch-pazifischer Raum, Global | Mittelfristig (2–4 Jahre) |
| Fragmentierte Sicherheitsgewährleistung über Lieferanten-Ökosysteme hinweg | -0.9% | Global | Mittelfristig (2–4 Jahre) |
| Identitätssignal-Asymmetrie bei kurzlebigem Auftragnehmer- und Maschinenzugang | -0.5% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Integrationskosten über Legacy-Verzeichnisse und -Protokolle hinweg
Die meisten Unternehmens-Identitätsumgebungen sind weiterhin an lokale Active-Directory-Gesamtstrukturen, Mainframe-Register und Legacy-LDAP-Verzeichnisse gebunden, die nicht für den föderativen externen Zugang konzipiert wurden. Die Verbindung dieser Systeme mit Cloud-nativen Plattformen erfordert Synchronisierung und Protokollübersetzung, was Implementierungskosten, Latenzrisiken und Betriebsaufwand erhöht.[3] Für mittelständische Organisationen kann die Zuordnung von Legacy-Berechtigungsstrukturen vor der Bereitstellung eine Budgetverpflichtung von 2–3 Jahren schaffen. Legacy-Verzeichnisse können auch die detaillierten Zugriffsprotokolle und Berechtigungshistorien fehlen, die Regulierungsbehörden heute erwarten. Organisationen, die eine Plattform verbinden, ohne diese Systeme zu aktualisieren, können eine Compliance-Lücke in der zugrunde liegenden Identitätsumgebung beibehalten. Omada veröffentlichte im September 2025 sein Cloud Application Gateway, um Identity Governance über verteilte Infrastruktur hinweg ohne Firewall-Änderungen zu erweitern, obwohl Unternehmen noch Zeit benötigen, um diese Art der Bereitstellung in großem Maßstab zu validieren.
Datenschutz, Datenspeicherort und biometrische Governance
Plattformen, die biometrische Daten, Gerätesignale oder Verhaltensmuster von externen Nutzern erfassen, unterliegen in verschiedenen Rechtsordnungen unterschiedlichen Datenschutzanforderungen. Die Verarbeitung biometrischer Daten von Nicht-Mitarbeitern kann die Einhaltung der DSGVO, des chinesischen Cybersicherheitsgesetzes und der US-amerikanischen staatlichen biometrischen Datenschutzgesetze erfordern, die sich in den Anforderungen zu Einwilligung, Aufbewahrung und Meldepflichten bei Datenschutzverletzungen unterscheiden. Identitätsverifizierungsdesigns müssen daher berücksichtigen, wo Signale gespeichert werden, wie lange Sitzungsaufzeichnungen verfügbar bleiben und welcher Prüfpfad über Grenzen hinweg erhalten bleibt. Die Anforderung des EU-Gesetzes über künstliche Intelligenz zur maschinenlesbaren Kennzeichnung wurde im August 2026 wirksam und schafft Offenlegungsüberlegungen, die sich mit Identitätsverifizierungsabläufen für KI-Agenten-Identitäten überschneiden können. Eine Bereitstellung, die Deutschland, Indien und Singapur bedient, muss wesentlich unterschiedliche Anforderungen an den Umgang mit biometrischen Daten berücksichtigen. Diese Anforderungen können Implementierungsmargen verringern und Zeitpläne für internationale Bereitstellungen im Markt für Drittanbieter-Identitätsmanagement verlängern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Lösungen führen, da Automatisierung manuelle Governance ersetztLösungen hielten im Jahr 2026 einen Umsatzanteil von 78,02 % im Markt für Drittanbieter-Identitätsmanagement, was den Übergang von manueller Bereitstellung zu automatisierten Identitätslebenszyklus-Plattformen widerspiegelt. Unternehmen nutzen richtliniengesteuerte Workflows, um Auftragnehmer, Partner und Lieferanten mit konsistenteren Genehmigungsaufzeichnungen einzubinden. Manuelle Ticketing-Systeme können eine Auftragnehmergruppe wochenlang warten lassen, während moderne Plattformen vergleichbare Workflows in Stunden automatisieren können. Dieser Unterschied wirkt sich auf die Lieferketten-Agilität aus, wenn externe Nutzer Zugang zu Anwendungen, Infrastruktur oder sensiblen Informationen benötigen. Dienstleistungen decken weiterhin Implementierungsarbeiten, verwalteten Sicherheitssupport und Beratungsanforderungen für komplexe Legacy-Programme ab. Ihr relativer Beitrag steht unter Druck, da sich die Produktkonfiguration verbessert und Anbieter ausgefeiltere Implementierungs-Toolkits anbieten. Saviynt überschritt 300 Millionen USD an jährlich wiederkehrenden Einnahmen und startete Zuma, seine KI-Identitätssicherheitsplattform für Unternehmen, was zeigt, dass Cloud-fokussierte Anbieter ohne proportionale Dienstleistungsexpansion skalieren können.
Das langfristige Argument für Lösungen beruht auf kontinuierlicher Zugriffszertifizierung und verhaltensbasierter Berechtigungsüberprüfung. Durch Menschen geführte Servicezyklen können den Zugang über Tausende von Drittanbieter-Identitäten nicht zuverlässig mit der erforderlichen Häufigkeit überprüfen. Plattformfunktionen können Just-in-time-Zugang gewähren, Anmeldedaten rotieren und ungewöhnliches Verhalten über eine zentrale Steuerungsschnittstelle aufzeigen. Diese Kontrollen werden auch auf Agenten-Identitätslebenszyklen ausgeweitet, bei denen menschliche Überprüfung allein die Anzahl und Geschwindigkeit von Zugriffsanfragen nicht bewältigen kann. Käufer konsolidieren daher die Governance auf weniger Plattformen, die breitere Anwendungsfälle unterstützen. Diese Konsolidierung macht den Markt für Drittanbieter-Identitätsmanagement für Anbieter mit größerer Integrationstiefe und vollständigerer Workflow-Automatisierung vorteilhafter. Sie erhöht auch die Wechselkosten, da Zugriffsregeln, Berechtigungsaufzeichnungen und Kontrollen in der ausgewählten Plattform verankert werden.


Nach Bereitstellungsmodell:
Public Cloud unterstützt zentralisierte RichtliniendurchsetzungDie Public Cloud wird im Markt für Drittanbieter-Identitätsmanagement von 2027 bis 2032 voraussichtlich mit einer CAGR von 12,78 % wachsen. Unternehmen bevorzugen dieses Modell, wenn sie Zugriffsrichtlinien schnell über verteilte Lieferantenbeziehungen hinweg anwenden müssen. Zentralisierte Kontrollen können Genehmigungen, Widerrufsentscheidungen und Protokollierung über Anwendungen und Standorte hinweg konsistenter gestalten. Private Cloud bleibt wichtig für Regierungsbehörden, Verteidigungsauftragnehmer und Finanzinstitute mit strengen Datenspeicherortanforderungen. Diese Käufer können externe Identitätssignale möglicherweise nicht in gemeinsamer Infrastruktur platzieren. Hybrid Cloud ist ein wichtiges Übergangsmodell für große Organisationen, die von Legacy-Verzeichnissen zu Cloud-basierter Governance wechseln. CISA beschreibt eine Progression von hybridem Active Directory über verschiedene Reifestufen hin zu Cloud-nativem Identitätsmanagement.
On-Premises-Bereitstellungen bleiben für luftgespaltene Umgebungen und kritische Infrastruktur relevant, obwohl sie einen sinkenden Anteil an neuen Bereitstellungen ausmachen. Der AIMS-Entwurf der IETF-WIMSE-Arbeitsgruppe, der im März 2026 veröffentlicht wurde, legt einen Ansatz für die Workload-Identitätsauthentifizierung über Public-Cloud-Grenzen hinweg dar. Diese technische Arbeit unterstützt Cloud-native Governance für nicht-menschliche Identitäten, die in mehreren Umgebungen operieren. Sie kann Implementierungsunsicherheiten für Organisationen reduzieren, die Workload-Identitäten über einen einzelnen Cloud-Anbieter hinaus verwalten müssen. RSAs souveräne Architektur unterstützt Private Cloud, Multi-Cloud und luftgespaltene Umgebungen, was die Notwendigkeit widerspiegelt, Cloud-first-Nachfrage neben dauerhaften lokalen Bereitstellungsanforderungen zu bedienen. Der Markt für Drittanbieter-Identitätsmanagement erfordert daher, dass Anbieter mehrere Bereitstellungspfade unterstützen, anstatt davon auszugehen, dass jeder Käufer denselben Cloud-Übergangsplan verfolgt.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU beschleunigenGroßunternehmen machten im Jahr 2026 78,02 % der Marktgröße für Drittanbieter-Identitätsmanagement aus. Ihre Position spiegelt regulatorische Komplexität, mehrstufige Lieferantennetzwerke und Sicherheitsbetriebsprogramme wider, bei denen externe Identitäts-Governance unerlässlich ist. Diese Käufer bewerten die Plattformbreite, die Integration mit Sicherheitsbetriebstools und die Qualität von Prüfnachweisen. Sie benötigen auch Kontrollen, die über Geschäftsbereiche, regionale Systeme und große Drittanbieter-Populationen hinweg funktionieren. KMU werden bis 2032 voraussichtlich mit einer CAGR von 12,67 % wachsen, da Cloud-native Angebote den Bedarf an dediziertem Sicherheitsbetriebspersonal reduzieren. Verbrauchsbasierte Preisgestaltung hat fortschrittliche Identitätskontrollen für Organisationen zugänglicher gemacht, die zuvor keinen großen Plattformkauf rechtfertigen konnten. Okta stellte fest, dass kleinere Unternehmen im Jahr 2025 ihre Identitätssicherheitspraktiken verbesserten und die Fähigkeitslücke zu größeren Unternehmensprogrammen verringerten.
JumpClouds Finanzierungsrunde im Mai 2026, die das Unternehmen nach der Investition mit 3,2 Milliarden USD bewertete, zeigte, dass Anbieter kleinere Organisationen als wichtige Cloud-Identitätschance sehen. Diese Nachfrage ist besonders relevant für digital-native KMU mit breiteren Lieferanten- und Kundenbeziehungen. Managed-Service-Anbieter können Drittanbieter-Governance in breitere IT-Sicherheitsangebote integrieren, was einen praktischen Weg zu kleineren Kunden in Märkten bietet, in denen direkte Unternehmensverkäufe ineffizient sind. Viele KMU haben noch Schwierigkeiten, Drittanbieter-Identitätsmanagement von verwandten Workforce-IAM-Angeboten zu trennen. Dieser Mangel an Beschaffungsklarheit kann die Bewegung vom anfänglichen Interesse zur vertraglich vereinbarten Bereitstellung verlangsamen. Anbieter, die Produktdefinition, Implementierung und kommerzielle Bedingungen vereinfachen, sind besser positioniert, um diese Nachfrage zu konvertieren. Der Markt für Drittanbieter-Identitätsmanagement wird daher weiterhin unterschiedliche Kaufmuster zwischen komplexen Unternehmensprogrammen und einfacherer Cloud-geführter KMU-Adoption zeigen.

Nach Identitätstyp:
Menschliche Governance bleibt grundlegend, während nicht-menschliche Komplexität zunimmtMenschliche Identitäten hielten im Jahr 2026 einen Umsatzanteil von 66,08 % im Markt für Drittanbieter-Identitätsmanagement und bleiben die Grundlage für die Steuerung von Auftragnehmern, Beratern und Lieferkettenakteuren. Diese Nutzer benötigen oft temporären, aber sensiblen Zugang zu Unternehmensanwendungen und -informationen. SpyCloud stellte fest, dass 50 % der Organisationen mit identitätsbasierten Ereignissen exponierte oder überprivilegierte nicht-menschliche Identitäten als häufige anfängliche Zugriffspfade identifizierten, einschließlich Fälle, die mit einem menschlichen Lieferantenanmeldedaten begannen. Diese Überschneidung zeigt, warum menschliche Identitätsprogramme nicht von Dienstkonten und automatisierten Workflows getrennt werden können. Die Cloud Security Alliance berichtete, dass 92 % der Organisationen kein Vertrauen in Legacy-IAM für die Verwaltung von KI- und nicht-menschlichen Identitätsrisiken hatten. Nur 28 % konnten Agenten-Aktionen in jeder Umgebung einem menschlichen Sponsor zuordnen, was eine wesentliche Verantwortlichkeitslücke hinterlässt.
KI-Agenten-Identitäten werden bis 2032 voraussichtlich mit einer CAGR von 12,45 % wachsen und sind damit das am schnellsten wachsende Identitäts-Teilsegment. Autonome Agenten können APIs abfragen, Workflows ausführen und über Organisationsgrenzen hinweg ohne kontinuierliche menschliche Aufsicht operieren. Die OpenID Foundation veröffentlichte im Oktober 2025 Leitlinien zur agentischen KI-Identität, während die IETF im März 2026 den AIMS-Entwurf veröffentlichte, was zeigt, dass die Standardisierungsarbeit voranschreitet. Maschinenidentitäten, Dienstkonten und Workload-Identitäten erhöhen die Governance-Herausforderung, da sie menschliche Konten um ein erhebliches Vielfaches übersteigen können. Die Cloud Security Alliance fand Verhältnisse über 90:1 in vielen Unternehmensumgebungen und berichtete von einem Anstieg dieser Identitäten um 44 % von 2024 bis 2025. Anbieter reagieren mit kurzlebigen Anmeldedaten, Anmeldedaten-Rotation, SPIFFE/SPIRE-Integration und Just-in-time-Autorisierung für nicht-menschliche Hauptakteure. Die Drittanbieter-Identitätsmanagement-Branche konzentriert sich zunehmend darauf, diese automatisierten Identitäten mit einem benannten menschlichen Sponsor und einem verifizierbaren Zugangszweck zu verknüpfen.
Nach Branchenvertikale:
BFSI liefert Skalierung, während IT und Telekommunikation am schnellsten wachsenBFSI machte im Jahr 2026 23,01 % der Marktgröße für Drittanbieter-Identitätsmanagement aus. Hochwertige Transaktionen, detaillierte Prüfanforderungen und dichte Regulierung machen externe Zugangs-Governance zu einer zentralen Betriebsanforderung in dieser Vertikale. Banken müssen fintech-API-Integrationen steuern, während Versicherer den Zugang für Schadenbearbeitungsanbieter überwachen. Kapitalmarktunternehmen verwalten auch die Konnektivität zu Datenanbietern und anderen externen Dienstleistern. Diese Anwendungsfälle schaffen wiederholbare Nachfrage nach vollständigen Identitätsdatensätzen, kontrollierten Privilegien und dokumentierter Rezertifizierung. IT und Telekommunikation werden bis 2032 voraussichtlich mit einer CAGR von 12,68 % wachsen. Der Sektor fungiert sowohl als Käufer von Identitätskontrollen als auch als Anbieter von verwalteten Identitätsdiensten für Unternehmenskunden.
Gesundheitswesen und Biowissenschaften erfordern Governance für Medizingeräteanbieter, Auftragsforschungsorganisationen und klinische Personalvermittlungsagenturen. Zugriffsfehler in diesen Umgebungen können die Patientensicherheit sowie Compliance-Verpflichtungen beeinträchtigen. Die Nachfrage aus Regierung und Verteidigung wird durch Nicht-Mitarbeiter-Governance-Anforderungen im Bundesauftragsbereich unterstützt, einschließlich SailPoints FedRAMP-Moderate-Zulassung vom März 2025. Energie und Versorgungsunternehmen, Fertigung, Einzelhandel und E-Commerce erhöhen die Nachfrage, da Vorstände eine bessere Sichtbarkeit in die Lieferkettenexposition erwarten. Einzelhändler und E-Commerce-Unternehmen sind besonders empfindlich gegenüber Angriffen, die Zahlungsabwickler und Fulfillment-Partner betreffen, da diese Anmeldedaten direkt zu Verbraucherdaten führen können. Der Markt für Drittanbieter-Identitätsmanagement erstreckt sich daher über Sektoren hinaus, in denen die Adoption anfänglich hauptsächlich durch Compliance getrieben wurde. Breitere Bedenken hinsichtlich der Betriebskontinuität und der Lieferantenexposition bringen Identity Governance in eine größere Bandbreite vertikaler Strategien.
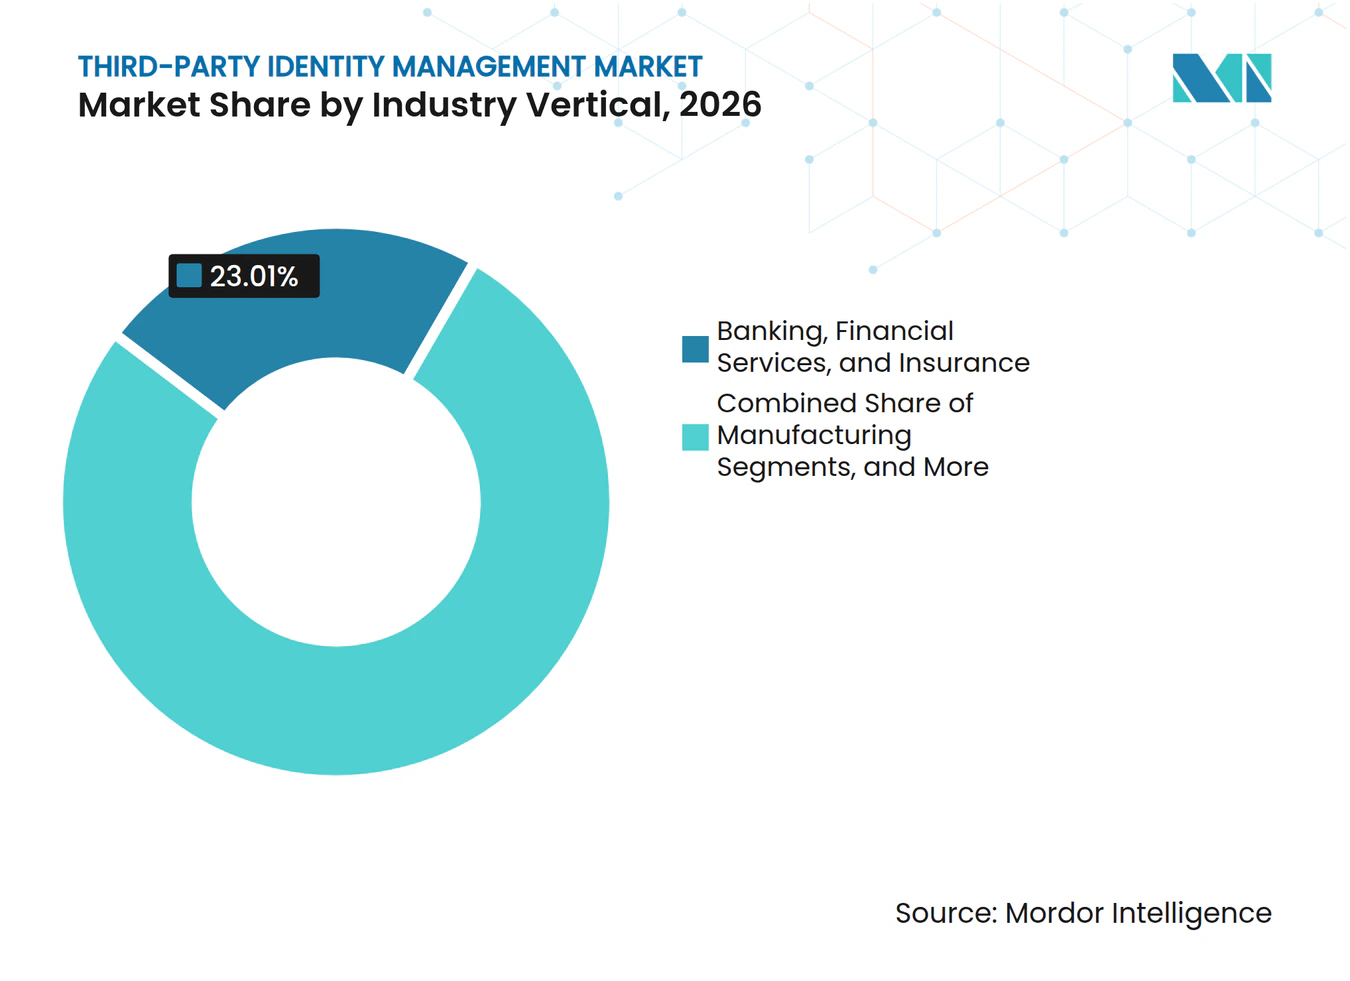
Notiz: Segmentanteile aller einzelnen Segmente sind nach dem Berichtskauf verfügbar
Geografische Analyse
Markt für Drittanbieter-Identitätsmanagement in Nordamerika
Nordamerika hatte im Jahr 2026 einen Anteil von 43,95 % am Markt für Drittanbieter-Identitätsmanagement. Die Region vereint regulierte Sektoren, ein ausgereiftes Sicherheitsbeschaffungswesen und ein dichtes Anbieter-Ökosystem, in dem externe Identitätsbeziehungen zum normalen Geschäftsbetrieb gehören. Die Vereinigten Staaten sind der größte Ländermarkt, da Finanzdienstleistungen, das Gesundheitswesen und Bundesaufträge starke Governance-Anforderungen erzeugen. Kanada trägt durch Nachfrage aus dem Finanzdienstleistungs- und Telekommunikationssektor bei, während Mexikos Fertigungsbasis Anforderungen an die Lieferanten-Governance in Programme einbringt, die von US-amerikanischen Hauptsitzen aus verwaltet werden. SpyCloud stellte fest, dass der Telekommunikationssektor mit 68 % die höchste Rate bei der Validierung von Anbieter-Behebungsmaßnahmen aufwies, was darauf hindeutet, dass regionale Telekommunikationsanbieter Drittanbieter-Kontrollen früher formalisiert haben als viele andere Sektoren.
Markt für Drittanbieter-Identitätsmanagement in Europa
Der Markt für Drittanbieter-Identitätsmanagement in Europa wird durch Regulierungen geprägt, die sich direkt auf die Governance externer Identitäten auswirken. DORA verpflichtet betroffene Finanzunternehmen, bis zum 31. März 2026 eine vollständige Aufzeichnung ihrer IKT-Drittanbieterverträge bei den nationalen Aufsichtsbehörden einzureichen. Diese Anforderung löste Überprüfungen der Governance für externen Zugriff im gesamten Finanzsektor aus und legte Lücken in Identitätsaufzeichnungen offen. Die Zugangskontrollanforderungen der NIS2 schaffen einen ähnlichen compliance-getriebenen Beschaffungszyklus in den Bereichen Energie, Verkehr und Gesundheitswesen. Deutschland bietet ein nützliches regionales Beispiel, da 76 % der deutschen Organisationen die Behebungsmaßnahmen von Anbietern aktiv bestätigten, verglichen mit einem globalen Durchschnitt von 60 %. Diese operative Reife unterstützt nachhaltige Plattforminvestitionen in der gesamten Region.
Markt für Drittanbieter-Identitätsmanagement in APAC, Südamerika und MEA
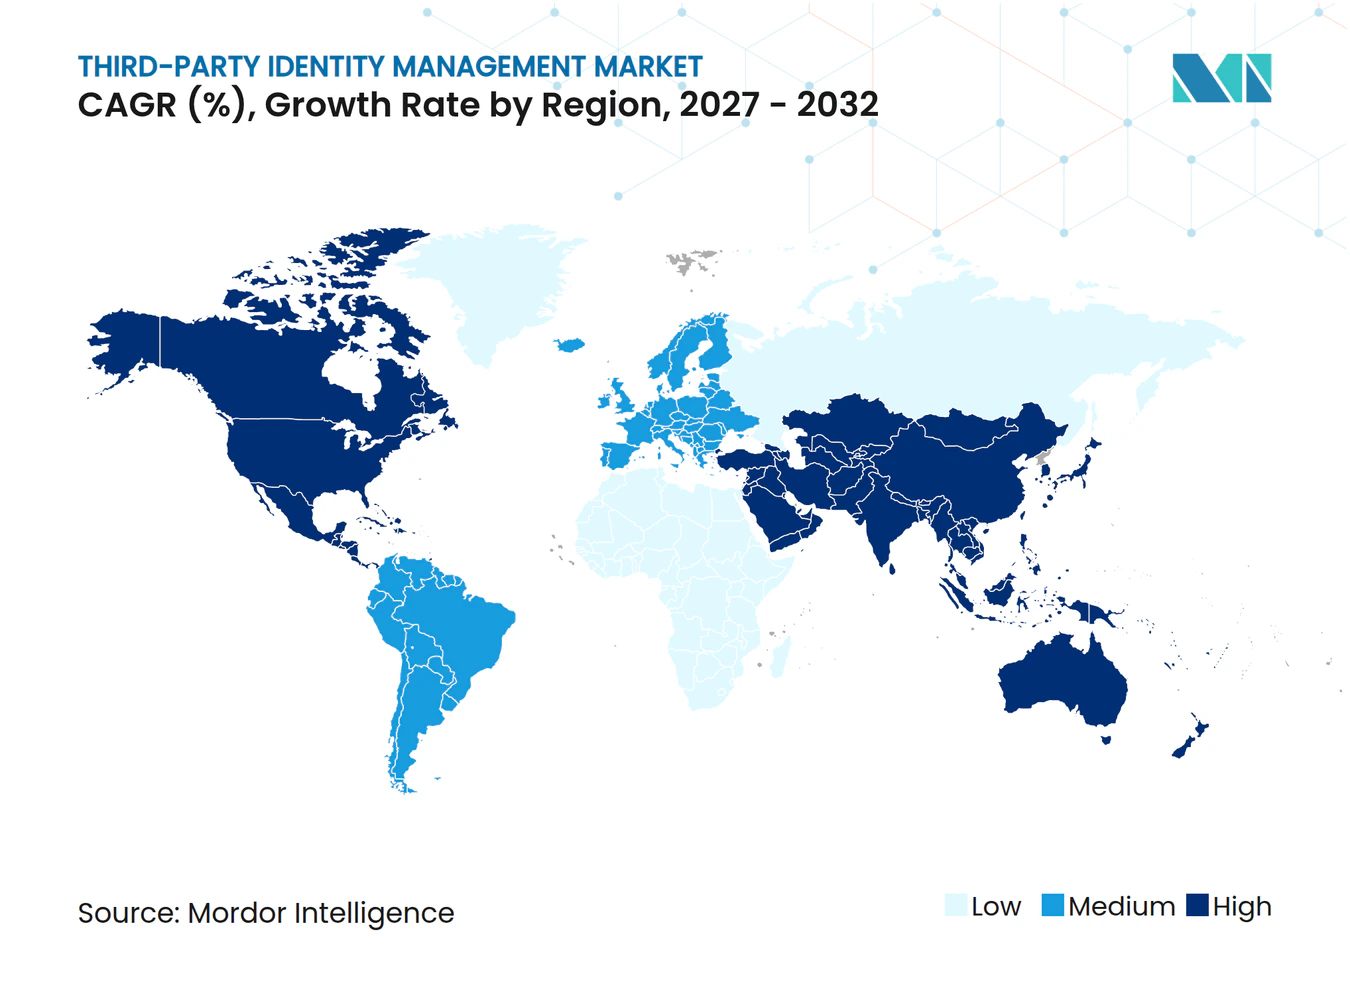
Asien-Pazifik wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 12,56 % wachsen – die höchste Rate unter allen Regionen im Markt für Drittanbieter-Identitätsmanagement. Der Ausbau der digitalen Infrastruktur, die zunehmende Cloud-Nutzung und jurisdiktionsspezifische Governance-Mandate stützen diese Prognose. Die Infocomm Media Development Authority Singapurs veröffentlichte im Januar 2026 ihren Modell-Governance-Rahmen für agentische KI, identifizierte Identitätsfälschung als primäres Risiko und forderte vertrauenswürdige Agenten-Register, verifizierbare Anmeldeinformationen sowie kurzlebige OAuth 2.0/OIDC-Token. Chinas Standard GB 45438-2025 trat im September 2025 in Kraft und schreibt maschinenlesbare KI-Inhaltszuordnung vor, was den Bedarf an Identitäts-Governance für Lieferanten, die KI in China einsetzen, ausweitet. Indiens IT-Dienstleistungssektor bietet ein hohes Potenzial, da große Auftragnehmergruppen häufig Zugang zu Kundensystemen über Organisationsgrenzen hinweg benötigen. Südamerika, der Nahe Osten und Afrika expandieren ebenfalls, da Initiativen zur digitalen Transformation in Brasilien, Saudi-Arabien, den Vereinigten Arabischen Emiraten und Südafrika informelle Anbieter-Zugriffspraktiken durch formale Kontrollen ersetzen.
Wettbewerbslandschaft
Marktkonzentration
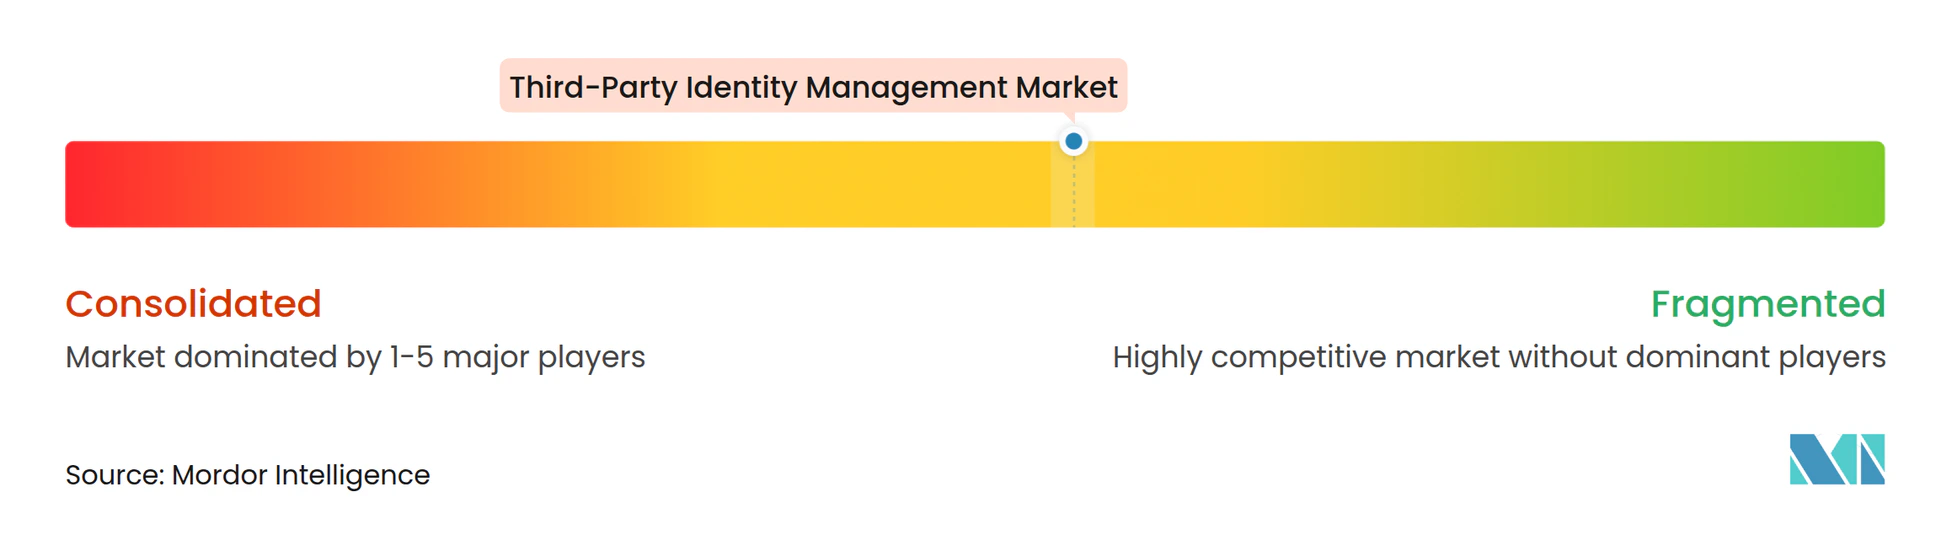
Der Markt für Drittanbieter-Identitätsmanagement ist mäßig konzentriert unter Plattformanbietern, die Identity Governance, Privileged Access Management und externe Identitätsverifizierung kombinieren. Unterhalb dieser oberen Ebene ist das Feld stärker fragmentiert über Verifizierungsspezialisten wie Trulioo, Veriff, Socure und Sumsub sowie Partner-Identitätsplattformen einschließlich LoginRadius, FusionAuth und SecureAuth. Konsolidierung prägte 2025 und 2026, mit 14 im Jahr 2026 angekündigten Übernahmen im Identitätssektor, da Anbieter die Kontrolle über nicht-menschliche und KI-Agenten-Governance-Fähigkeiten anstrebten. Palo Alto Networks schloss am 11. Februar 2026 die Übernahme von CyberArk für 21,1 Milliarden USD ab und brachte Privileged Access Management, Maschinenidentität und Secrets-Management-Fähigkeiten in seine Plattformstrategie ein. Weißer Raum verbleibt bei wiederverwendbarer Identität über Organisationen hinweg und bei der KI-Agenten-Attestierung, wo Anbieter noch keine skalierte Methode zur Verknüpfung einer deklarierten Agenten-Identität mit beobachtetem Verhalten etabliert haben.
Saviynt überschritt 300 Millionen USD an jährlich wiederkehrenden Einnahmen und schloss im April 2026 eine Series-F-Finanzierungsrunde mit einer Post-Money-Bewertung von 1,2 Milliarden USD ab, mit Fokus auf Unternehmen, die Cloud-basierte Identity-Governance-Programme außerhalb von Legacy-On-Premises-Stacks aufbauen. Trulioo, Veriff und Socure konkurrieren im hochvolumigen Onboarding durch die Kombination von Dokumentenverifizierung, biometrischen Liveness-Checks und Verhaltenssignalen in integrierten Workflows. Trulioo integrierte seine Identitätsverifizierungsinfrastruktur im Oktober 2026 mit Fiserv und platzierte Drittanbieter-Prüfungen innerhalb der Finanzdienstleistungsinfrastruktur auf der Transaktionsebene. Dieser Schritt kann die Bereitstellungsreibung reduzieren, die die Akzeptanz bei mittelgroßen Bankkunden bisher begrenzt hat. CrowdStrike schloss im Januar 2026 die Übernahme von SGNL für 740 Millionen USD ab und erweiterte damit Echtzeit-Zugangsgenehmigungen und -widerrufsfähigkeiten über menschliche, nicht-menschliche und KI-Identitäten hinweg.
Cisco schloss im Mai 2026 die Übernahme von Astrix Security für 400 Millionen USD ab, um Governance-Anforderungen für autonome KI-Agenten zu erfüllen. SailPoint erwarb Entro Security im Juni 2026 für 200 Millionen USD und fügte seiner Agentic-Fabric-Plattform nicht-menschliche Identitätserkennung über mehr als 70 Unternehmensquellen hinzu. Delinea erwarb StrongDM im März 2026, um Zero-Trust-Infrastrukturzugangsverwaltung für Drittanbieter-Ingenieure und Auftragnehmer hinzuzufügen. Diese Transaktionen zeigen, dass führende Anbieter ihre Portfolios über Erkennung, Autorisierung, Verifizierung und Bedrohungserkennung hinweg erweitern. Der nächste Wettbewerbsfokus wird wahrscheinlich die Governance für Agenten sein, die autonom über Lieferanten- und Unternehmensgrenzen hinweg agieren. Dies bleibt technisch ungelöst und bietet eine Chance für Anbieter, die glaubwürdige Governance-Ansätze etablieren, bevor verbindliche Standards weit verbreitet werden.
Branchenführer im Bereich Drittanbieter-Identitätsmanagement
-
Okta, Inc.
-
Palo Alto Networks
-
SailPoint Technologies Holdings, Inc.
-
Ping Identity Corporation
-
Saviynt, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Drittanbieter-Identitätsmanagement Unternehmen in diesem Bericht
- Okta, Inc.
- Palo Alto Networks
- Ping Identity Corporation
- SailPoint Technologies Holdings, Inc.
- Saviynt, Inc.
- One Identity LLC
- SecureAuth Corporation
- JumpCloud, Inc.
- HID Global Corporation
- Entrust Corporation
- ForgeRock, Inc.
- BeyondTrust Corporation
- Delinea, Inc.
- Auth0, Inc.
- FusionAuth, LLC
- LoginRadius Inc.
- 1Kosmos, Inc.
- Veriff OÜ
- Trulioo Information Services, Inc.
- Socure, Inc.
- Persona Identities, Inc.
- Sumsub, Inc.
- Signicat AS
- Veridas Digital Solutions, S.L.
- Incode Technologies, Inc.
- Trusona, Inc.
Neueste Industrielle Entwicklungen in Markt für Drittanbieter-Identitätsmanagement
- Oktober 2026: Trulioo integrierte seine Identitätsverifizierungsinfrastruktur in Fiservs Finanzdienstleistungsplattform und erweiterte damit gesteuerte Drittanbieter-Identitätsprüfungen auf mittelgroße Bankkunden. Die Integration reduziert die Bereitstellungsreibung, die die Akzeptanz in diesem Segment historisch begrenzt hat.
- Juli 2026: Socure startete Remote Verifier und ermöglichte damit eine 100%ige Identitätsverifizierungsabdeckung durch Hinzufügen von Live-Agenten-unterstützter Verifizierung für die weniger als 1 % der Nutzer, die nicht sofort durch automatisierte Prozesse verifiziert werden.
- Juni 2026: SailPoint schloss die Übernahme von Entro Security für 200 Millionen USD ab. Entros nicht-menschliche Identitätserkennung über mehr als 70 Unternehmensquellen speist SailPoints Agentic-Fabric-Plattform für die Lebenszyklussteuerung von KI-Agenten und Dienstkonten.
- Mai 2026: Cisco schloss die Übernahme von Astrix Security für 400 Millionen USD ab, um die agentische Belegschaft autonomer KI-Agenten zu steuern und Ciscos Sicherheitsplattform in die Drittanbieter-KI-Agenten-Identitäts-Governance zu erweitern.
Globaler Berichtsumfang für den Markt für Drittanbieter-Identitätsmanagement
Der Markt für Drittanbieter-Identitätsmanagement ist segmentiert nach Komponente (Lösungen, Dienstleistungen), Bereitstellungsmodell (Public Cloud, Private Cloud, Hybrid Cloud, On-Premises), Unternehmensgröße (Großunternehmen, kleine und mittelständische Unternehmen), Identitätstyp (Menschliche Identitäten, Nicht-menschliche Identitäten (Workload-Identitäten, Maschinenidentitäten, Dienstkonten, KI-Agenten-Identitäten)), Branchenvertikale (Banken, Finanzdienstleistungen und Versicherungen, Informationstechnologie und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und Verteidigung, Energie und Versorgungsunternehmen, Fertigung, Einzelhandel und E-Commerce sowie sonstige Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen sind in Wert (USD) angegeben.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Public Cloud |
| Private Cloud |
| Hybrid Cloud |
| On-Premises |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Menschliche Identitäten | |
| Nicht-menschliche Identitäten | Workload-Identitäten |
| Maschinenidentitäten | |
| Dienstkonten | |
| KI-Agenten-Identitäten |
| Banken, Finanzdienstleistungen und Versicherungen |
| Informationstechnologie und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und Verteidigung |
| Energie und Versorgungsunternehmen |
| Fertigung |
| Einzelhandel und E-Commerce |
| Sonstige Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Übriges Nordamerika | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Vereinigtes Königreich |
| Deutschland | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodell | Public Cloud | |
| Private Cloud | ||
| Hybrid Cloud | ||
| On-Premises | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Identitätstyp | Menschliche Identitäten | |
| Nicht-menschliche Identitäten | Workload-Identitäten | |
| Maschinenidentitäten | ||
| Dienstkonten | ||
| KI-Agenten-Identitäten | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen | |
| Informationstechnologie und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und Verteidigung | ||
| Energie und Versorgungsunternehmen | ||
| Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Sonstige Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Übriges Nordamerika | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Vereinigtes Königreich | |
| Deutschland | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Drittanbieter-Identitätsmanagement?
Der Markt für Drittanbieter-Identitätsmanagement wird im Jahr 2026 auf 6,78 Milliarden USD geschätzt und soll bis 2032 auf 13,26 Milliarden USD anwachsen, mit einer CAGR von 11,72 % im Zeitraum 2027–2032. Dieser Ausblick auf den Markt für Drittanbieter-Identitätsmanagement spiegelt die Nachfrage nach kontrolliertem Lieferantenzugang, Cloud-basierter Richtliniendurchsetzung und Governance nicht-menschlicher und KI-Agenten-Identitäten wider.
Was treibt die Nachfrage nach Drittanbieter-Identitätsmanagement an?
Lieferketten-Angriffe, Zero-Trust-Kontrollen, Regeln für ausgelagerten Zugang und eine breitere Cloud-Adoption erhöhen den Bedarf an kontrolliertem externen Zugang. Organisationen gehen über periodische Überprüfungen hinaus, weil Lieferantenbeziehungen zahlreicher sind, Cloud-Anwendungen miteinander verbunden sind und Zugang nach Abschluss einer Aufgabe aktiv bleiben kann.
Welches Bereitstellungsmodell wächst am schnellsten?
Die Public Cloud wird bis 2032 voraussichtlich mit einer CAGR von 12,78 % wachsen, da sie eine zentralisierte Richtliniendurchsetzung über verteilte Zugriffsbeziehungen hinweg unterstützt und konsistente Genehmigungen, Widerrufe und Protokollierung für Lieferanten-Ökosysteme ermöglicht.
Welche Organisationen nehmen diese Tools am schnellsten an?
KMU werden bis 2032 voraussichtlich mit einer CAGR von 12,67 % wachsen, da Cloud-native Plattformen und verbrauchsbasierte Preisgestaltung Adoptionsbarrieren reduzieren. Managed-Service-Anbieter bündeln diese Kontrollen auch mit breiterem Sicherheitssupport in Märkten, in denen direkte Verkäufe weniger effizient sind.
Welcher Identitätstyp schafft die schnellste Chance?
KI-Agenten-Identitäten werden bis 2032 voraussichtlich mit einer CAGR von 12,45 % wachsen, da autonome Agenten APIs und Workflows über Organisationsgrenzen hinweg nutzen.
Welche Region wächst am schnellsten?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 12,56 % wachsen, unterstützt durch digitale Infrastruktur, Cloud-Adoption und lokale Governance-Mandate. Indien, Japan und Singapur unterstützen die regionale Chance durch zunehmend formalisierte Identitäts-Governance-Anforderungen.