
Taille et part du marché de la gestion des identités tierces
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
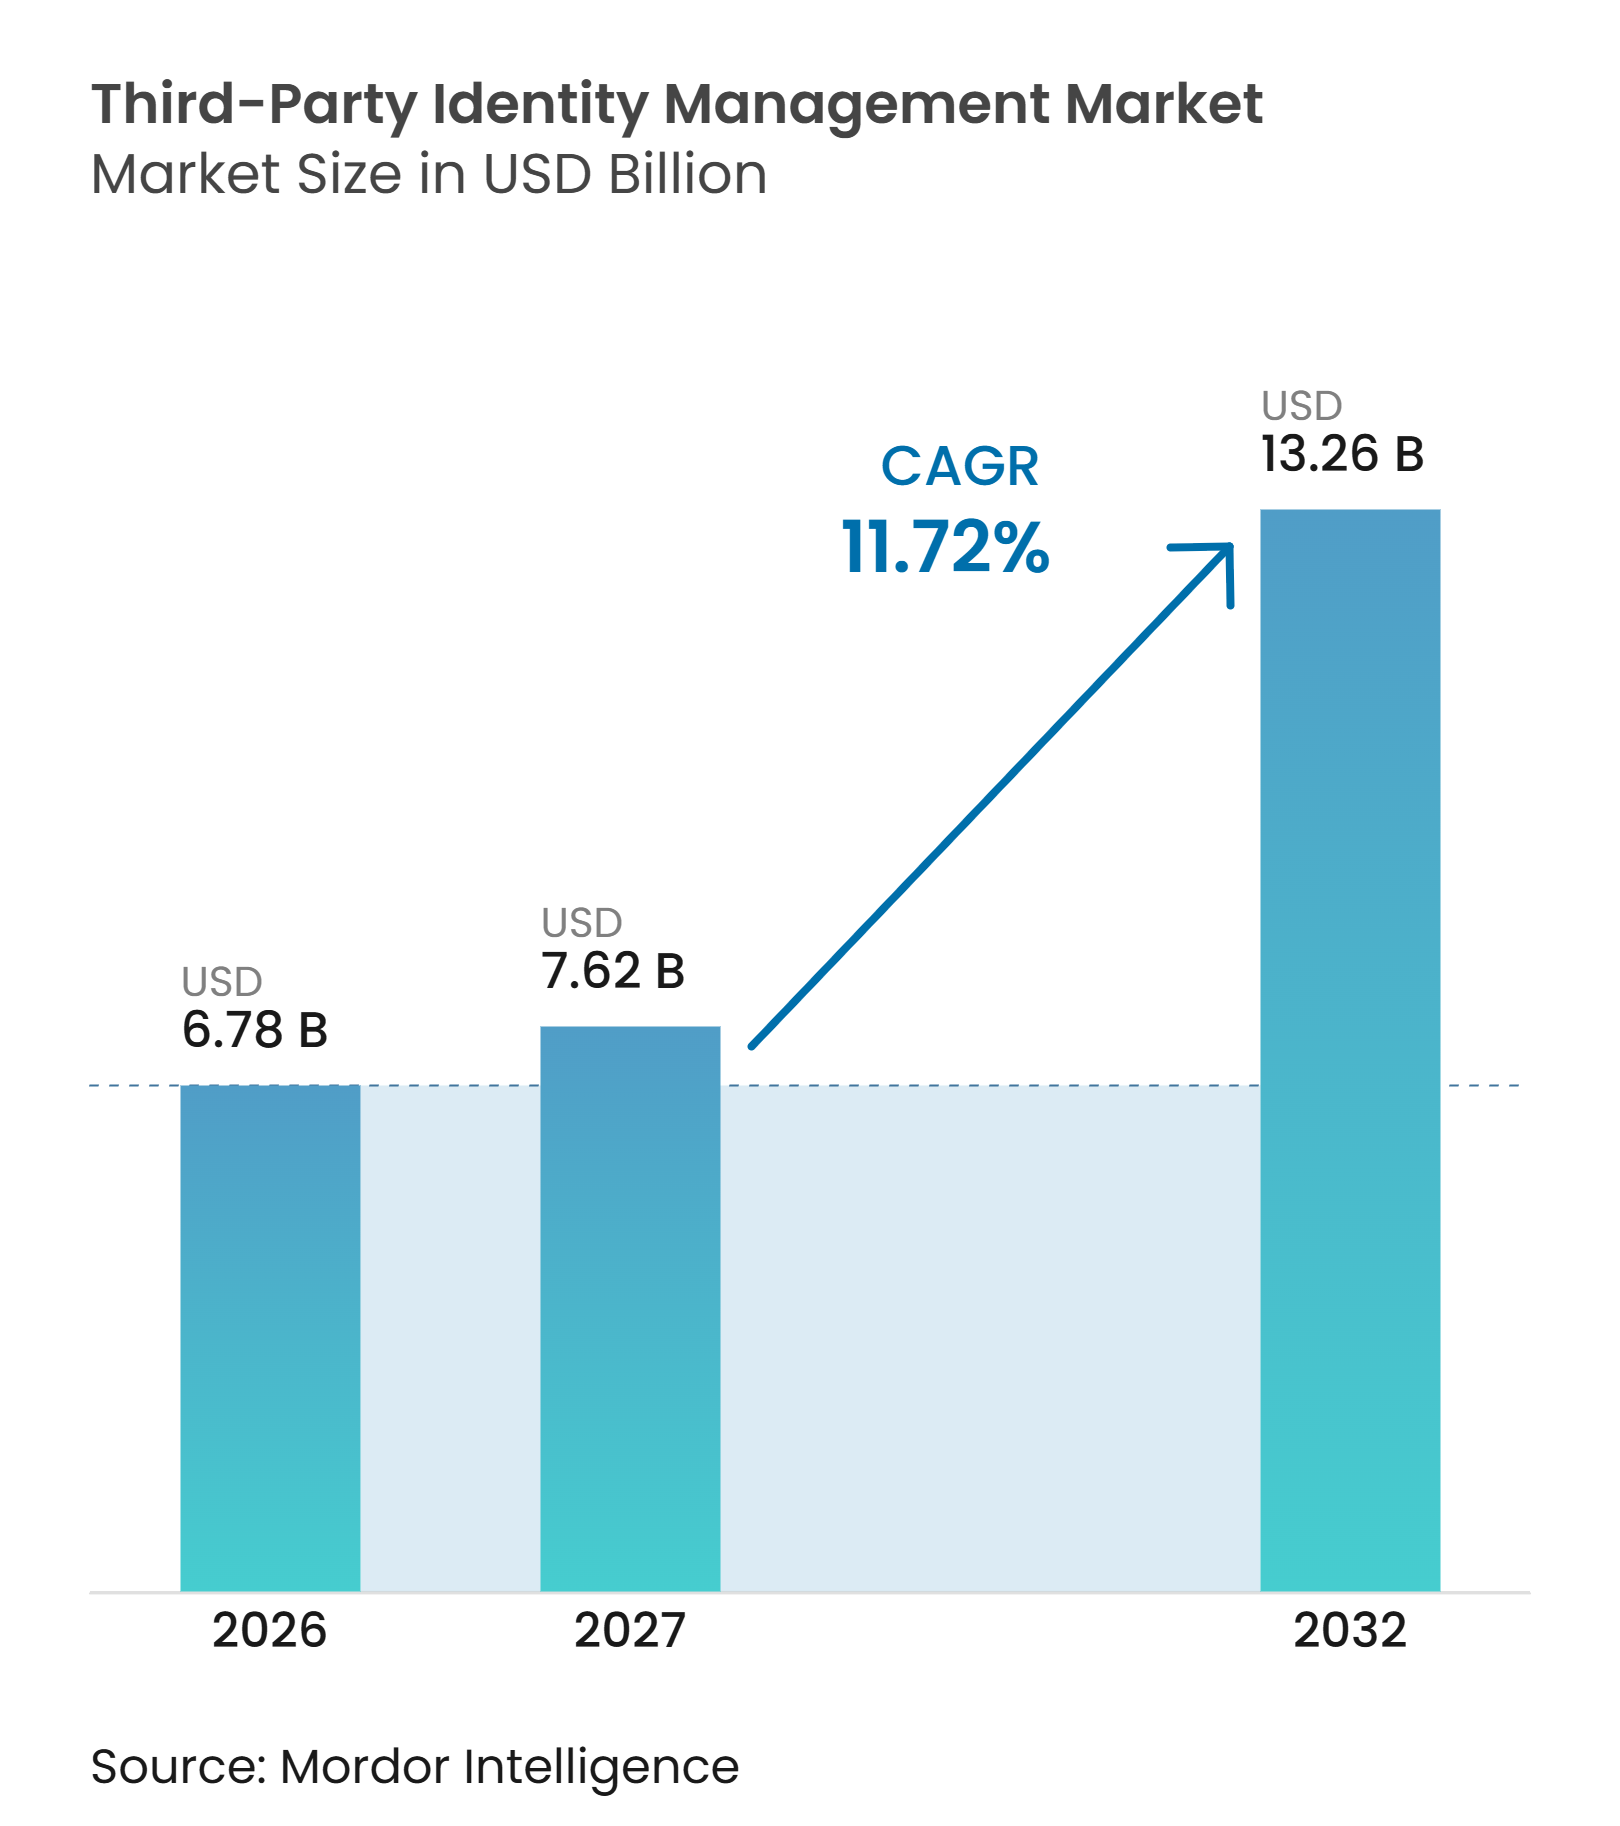
| Taille du Marché (2027) | 7.62 Milliards de dollars |
| Taille du Marché (2032) | 13.26 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 11.72 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la gestion des identités tierces par Mordor Intelligence
La taille du marché de la gestion des identités tierces est évaluée à 6,78 milliards USD en 2026 et devrait atteindre 13,26 milliards USD d'ici 2032, avec une expansion à un CAGR de 11,72 % durant la période 2027-2032. Les équipes de sécurité considèrent de plus en plus l'accès des fournisseurs, des sous-traitants et des partenaires comme une surface d'attaque principale, plutôt que comme une question administrative. L'implication de tiers a atteint 30 % des violations dans le rapport Verizon 2025 Data Breach Investigations Report, et chaque violation de fournisseur a affecté en moyenne 5,28 organisations en aval selon le rapport Black Kite. Le marché de la gestion des identités tierces est également façonné par l'expansion des services cloud, des applications SaaS et des agents logiciels autonomes qui nécessitent un accès au-delà des frontières organisationnelles. Les fournisseurs répondent en combinant la gouvernance des identités, la gestion des accès privilégiés et les capacités de vérification, tandis que l'Asie-Pacifique offre une importante opportunité de nouveaux clients à mesure que l'infrastructure cloud et les exigences de gouvernance se développent.
Points clés du rapport
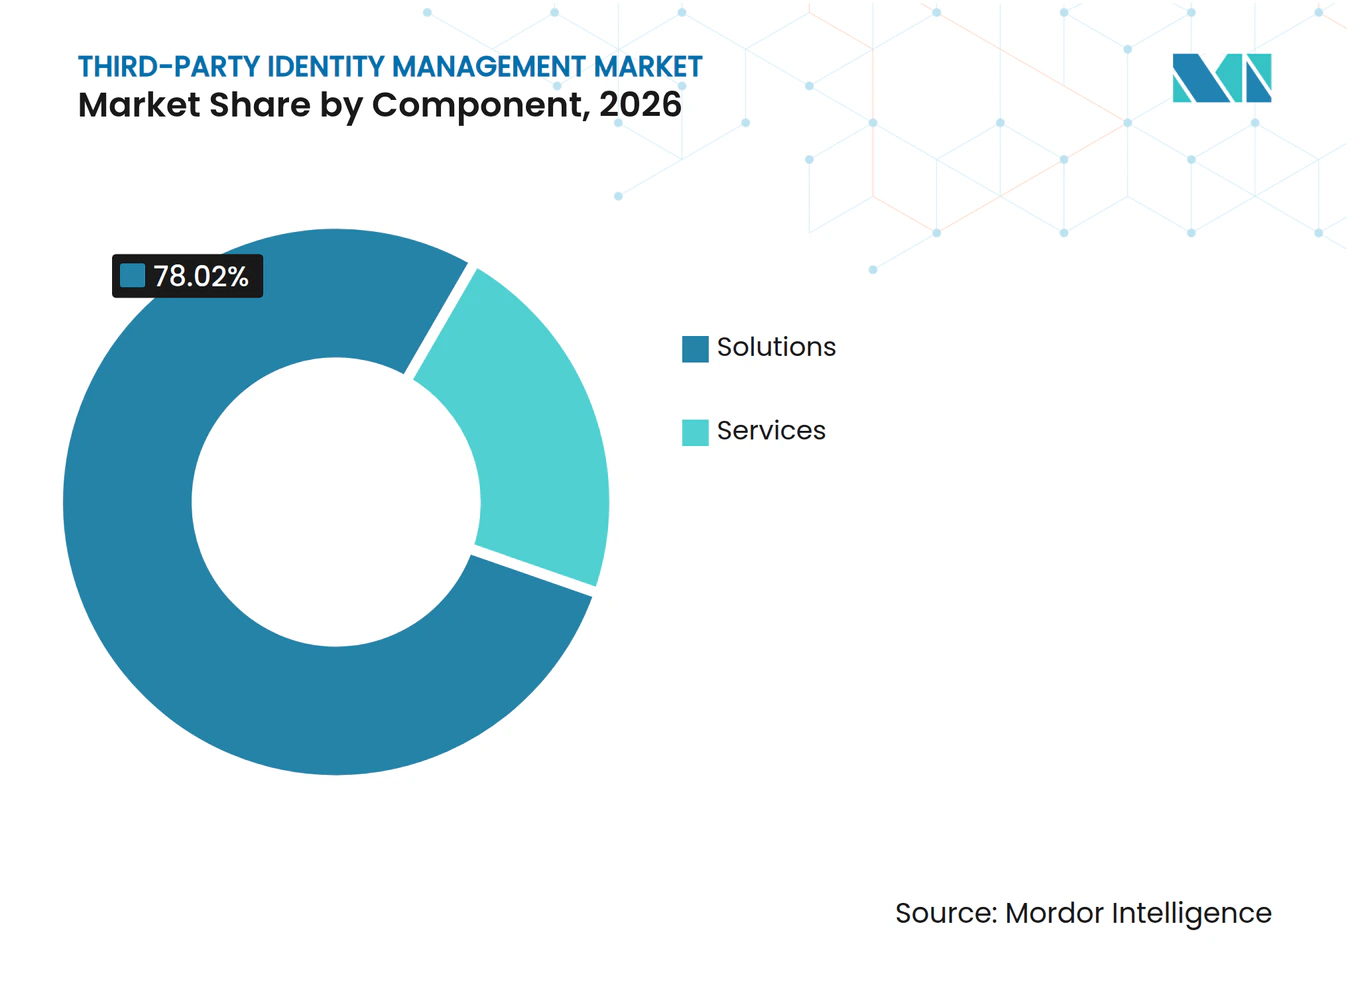
- Par composant, les solutions détenaient 78,02 % de la part des revenus en 2026, tandis qu'aucun CAGR distinct n'a été divulgué pour les services sur la période de prévision.
- Par modèle de déploiement, le cloud public devrait se développer à un CAGR de 12,78 % jusqu'en 2032, tandis qu'aucune part de marché 2026 n'a été divulguée pour le modèle de déploiement dominant.
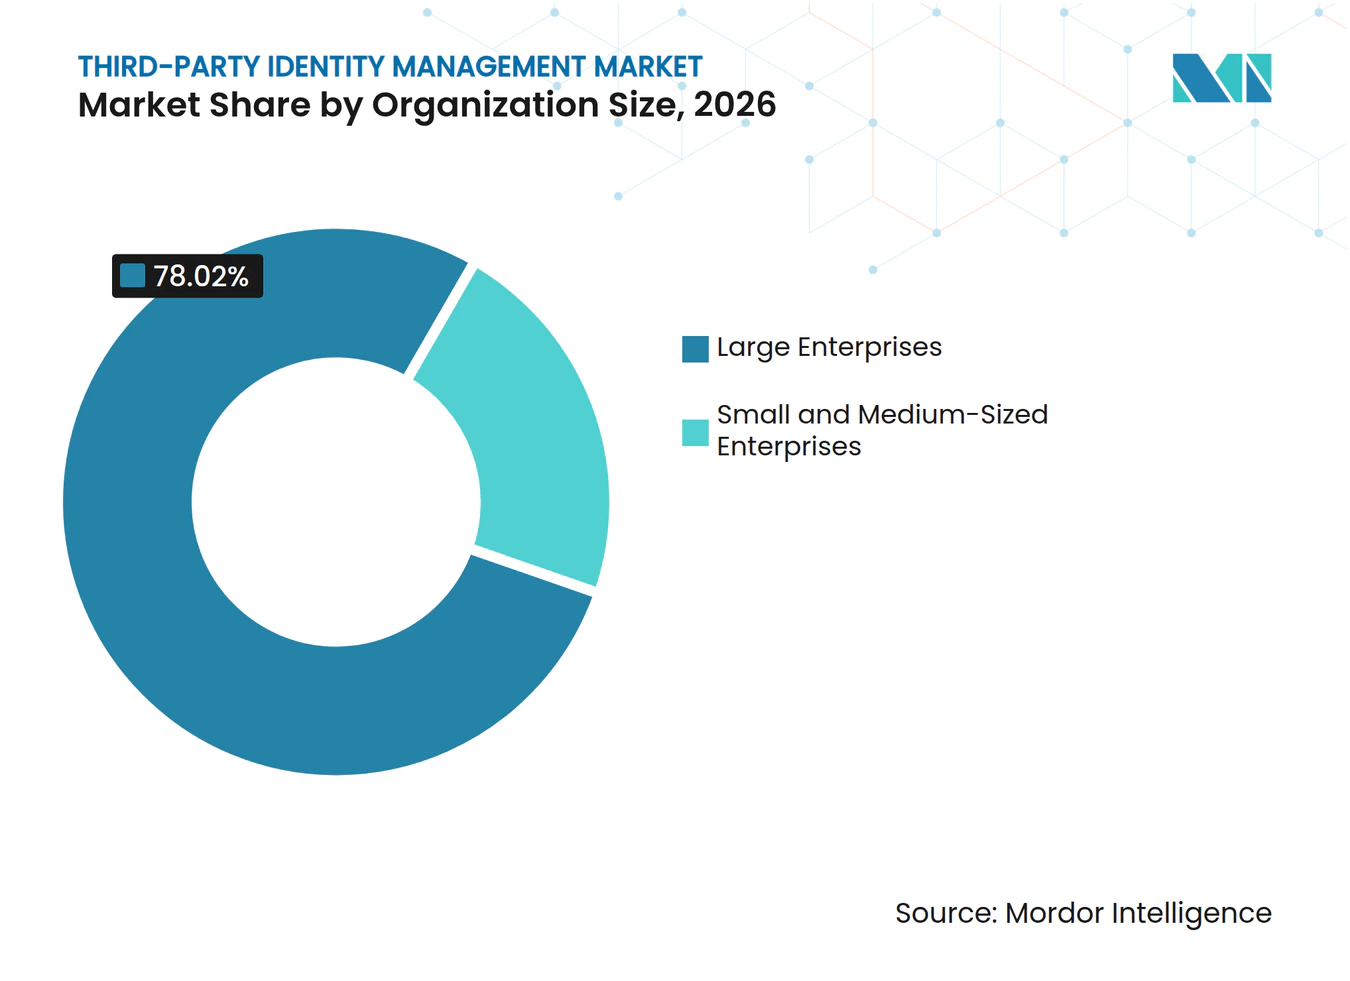
- Par taille d'organisation, les grandes entreprises détenaient 78,02 % de la part du marché de la gestion des identités tierces en 2026, tandis que les PME devraient se développer à un CAGR de 12,67 % jusqu'en 2032.
- Par type d'identité, les identités humaines détenaient 66,08 % de la part des revenus en 2026, tandis que les identités d'agents IA devraient se développer à un CAGR de 12,45 % jusqu'en 2032.
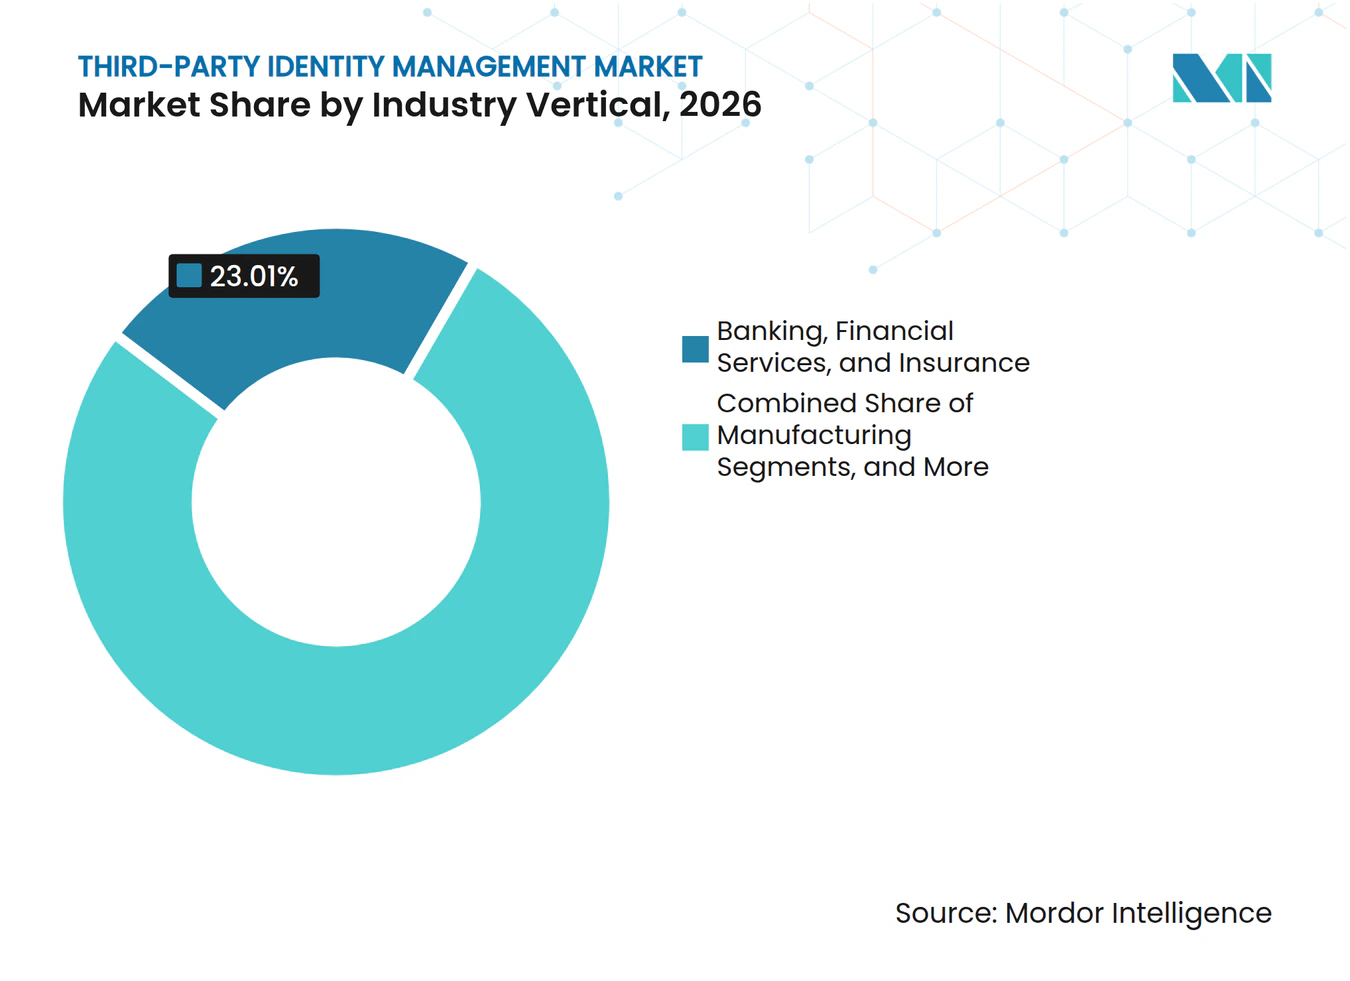
- Par secteur vertical, le BFSI détenait 23,01 % de la part des revenus en 2026, tandis que l'informatique et les télécommunications devraient se développer à un CAGR de 12,68 % jusqu'en 2032.
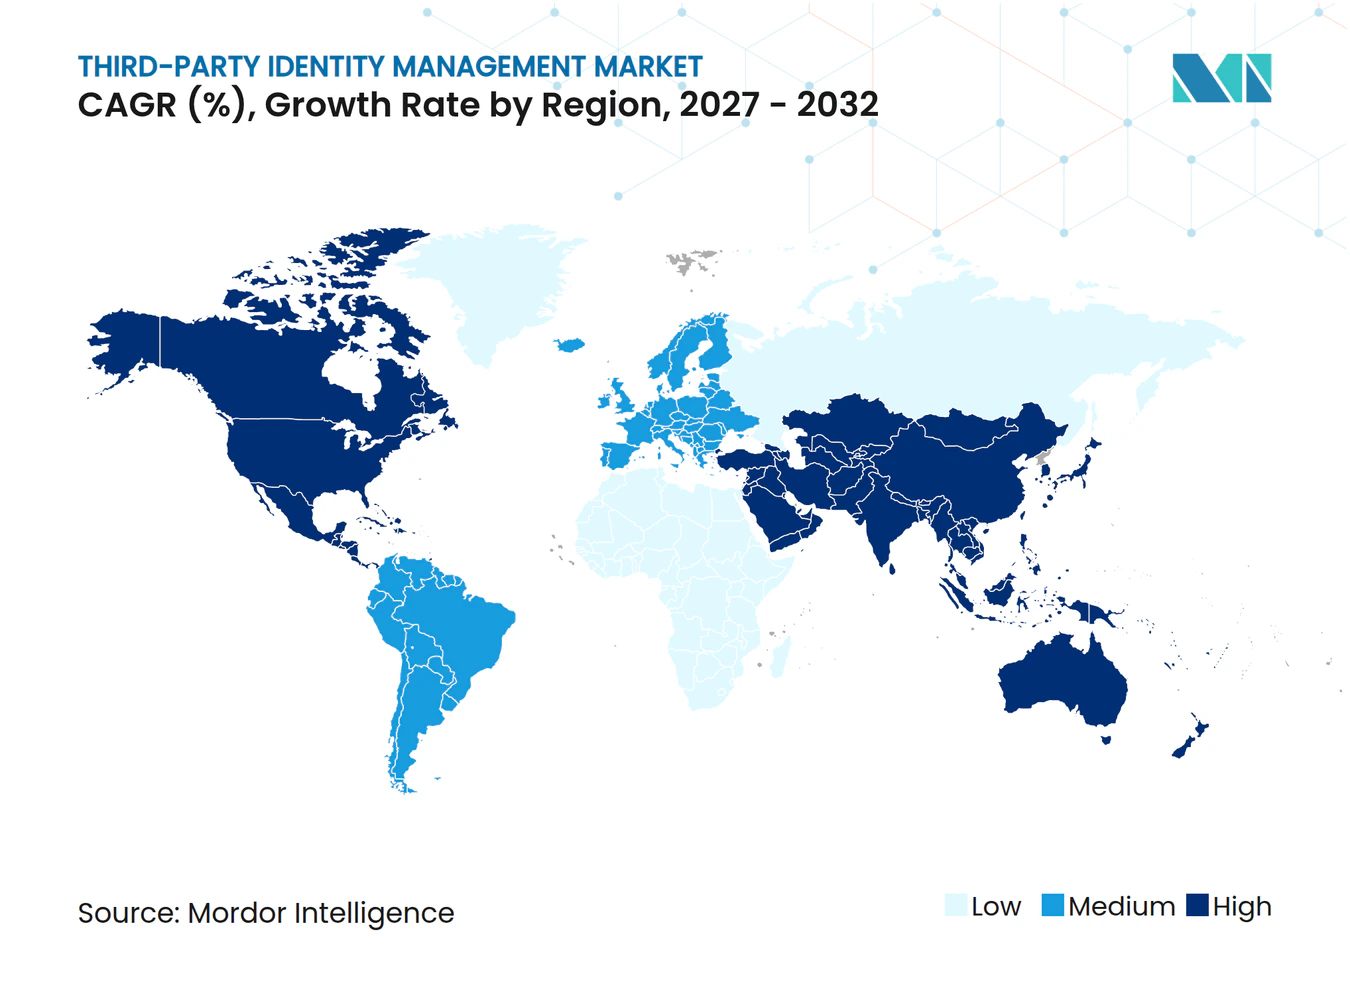
- Par géographie, l'Amérique du Nord détenait 43,95 % de la part des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 12,56 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Exposition croissante aux violations par des tiers et attaques sur la chaîne d'approvisionnement | +3.1% | Mondial | Court terme (≤ 2 ans) |
| Mandats de confiance zéro et de moindre privilège | +2.5% | Mondial, porté par l'Amérique du Nord et l'Europe | Moyen terme (2-4 ans) |
| Responsabilité réglementaire pour les accès externalisés | +1.9% | Europe et Amérique du Nord en cœur, avec répercussions sur l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion de l'écosystème cloud et SaaS | +1.6% | Mondial, Asie-Pacifique en tête | Moyen terme (2-4 ans) |
| Prolifération des identités non humaines et d'agents IA | +1.1% | Mondial, concentré en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Identité commerciale réutilisable et réseaux de confiance inter-organisations | +0.8% | Europe et Amérique du Nord | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Exposition croissante aux violations par des tiers et attaques sur la chaîne d'approvisionnement
L'accès par des tiers est devenu un vecteur d'attaque central pour les entreprises, tandis que les contrôles d'identité n'ont pas systématiquement suivi le rythme de l'expansion des écosystèmes de fournisseurs. SecurityScorecard a rapporté que 86 % des responsables de la sécurité étaient préoccupés par le risque tiers, mais seulement 9 % ont déclaré que leurs programmes internes de cybersécurité couvraient plus de 75 % de leurs écosystèmes de fournisseurs.[1] Black Kite a vérifié 136 événements de violation par des tiers en 2026 et a estimé que l'exposition en aval non divulguée a affecté 26 000 organisations.[2] La même recherche a révélé des identifiants d'entreprise dans des journaux de vol de données du dark web pour 23,34 % des organisations surveillées, ce qui rend la découverte des identifiants et la révocation des accès plus importantes. Les délais moyens de divulgation sont passés de 76 jours en 2024 à 117 jours en 2025, augmentant la valeur de la surveillance continue avant qu'un fournisseur n'annonce un incident. Les acheteurs sur le marché de la gestion des identités tierces accordent donc plus d'importance aux signaux en temps réel, notamment parce que 70 % des 50 fournisseurs les plus connectés présentaient au moins 1 vulnérabilité non corrigée dans le catalogue des vulnérabilités exploitées connues de la CISA.
Mandats de confiance zéro et de moindre privilège
L'architecture de confiance zéro est devenue une exigence de conception de référence et oriente les décisions d'achat sur le marché de la gestion des identités tierces. L'accès juste-à-temps et les privilèges permanents nuls remplacent les identifiants persistants des fournisseurs par des sessions vérifiées selon le contexte, limitées dans le temps et clôturées à la fin du travail. Cette approche réduit l'exposition créée par des identifiants permanents qui restent actifs après la fin de la tâche immédiate. Les principaux fournisseurs de cloud et de SaaS attendent également de leurs clients qu'ils démontrent des contrôles d'identité efficaces avant d'offrir des conditions commerciales préférentielles, faisant de la gouvernance des identités une composante de la relation commerciale. Cisco a finalisé son acquisition d'Astrix Security en mai 2026 pour 400 millions USD afin d'étendre la gouvernance à une main-d'œuvre agentique, montrant que la confiance zéro couvre désormais les entités non humaines agissant pour le compte de sponsors humains. La levée de fonds Série F de JumpCloud à une valorisation post-investissement de 3,2 milliards USD en mai 2026 a également témoigné de l'intérêt des investisseurs pour les plateformes servant les organisations plus petites dont le budget ne permet pas les solutions d'identité d'entreprise.
Responsabilité réglementaire pour les accès externalisés
Pour le marché de la gestion des identités tierces, les régulateurs tiennent de plus en plus les entités concernées responsables des identités ayant accès à leurs systèmes, qu'elles appartiennent à des employés ou à des parties externes. La loi européenne sur la résilience opérationnelle numérique (DORA) est devenue pleinement applicable le 17 janvier 2025, obligeant les entités financières à gouverner l'accès des tiers aux TIC avec des contrôles comparables à ceux utilisés pour les identités internes. L'article 28 exige un suivi des sous-traitants, des intégrations SaaS et des rôles IAM cloud, ce qui rend nécessaire un registre complet des identités externes. Dix-neuf fournisseurs tiers de TIC critiques ont été placés sous la supervision directe des Autorités de surveillance européennes le 18 novembre 2025, étendant l'effet de ces contrôles aux programmes d'identité des clients. SailPoint a obtenu l'autorisation FedRAMP Modéré pour son offre de gestion des risques liés aux non-employés en mars 2025, permettant aux agences fédérales d'automatiser la gouvernance des tiers conformément aux exigences fédérales en matière d'identité. Les orientations du Département des services financiers de New York publiées en octobre 2025 ont indiqué des attentes similaires en matière de responsabilité pour les prestataires de services tiers aux États-Unis.
Expansion de l'écosystème cloud et SaaS
Les architectures multi-cloud et natives SaaS augmentent le nombre de relations d'accès que les organisations doivent gouverner. SecurityScorecard a constaté que 67 % des organisations avaient plus de 1 001 fournisseurs au total lorsque les relations de quatrième et cinquième niveau étaient incluses. Ses recherches ont également révélé que 34 % géraient entre 10 001 et 100 000 relations ou plus, une échelle qui ne peut être gérée par des processus directs avec les fournisseurs seuls. Les outils IAM de cloud public peuvent provisionner rapidement les accès, mais n'offrent pas toujours une gouvernance complète du cycle de vie pour les identités externes. SpyCloud a rapporté que 91 % des organisations interrogées utilisent des outils d'IA ayant accès aux systèmes internes, tandis que seulement 56 % disposent d'une politique formelle pour les privilèges d'identité IA et non humaine. Le marché de la gestion des identités tierces bénéficie de cet effet double car l'expansion du cloud ajoute à la fois des relations d'accès et augmente le risque associé aux privilèges non gérés. La même exigence soutient les nouveaux déploiements et les achats de remplacement à mesure que les organisations standardisent les contrôles dans les environnements cloud.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Calendrier d'impact |
|---|---|---|---|
| Coût d'intégration entre les annuaires et protocoles hérités | -1.5% | Mondial | Court terme (≤ 2 ans) |
| Confidentialité, résidence des données et gouvernance biométrique | -1.2% | Europe, Asie-Pacifique, Mondial | Moyen terme (2-4 ans) |
| Assurance fragmentée dans les écosystèmes de fournisseurs | -0.9% | Mondial | Moyen terme (2-4 ans) |
| Asymétrie des signaux d'identité pour les accès éphémères des sous-traitants et des machines | -0.5% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Coût d'intégration entre les annuaires et protocoles hérités
La plupart des environnements d'identité d'entreprise restent liés à des forêts Active Directory sur site, des registres mainframe et des annuaires LDAP hérités qui n'ont pas été conçus pour un accès externe fédéré. La connexion de ces systèmes à des plateformes natives cloud nécessite une synchronisation et une traduction de protocoles, ajoutant des coûts de mise en œuvre, des risques de latence et des charges opérationnelles.[3] Pour les organisations du marché intermédiaire, la cartographie des structures d'autorisations héritées avant le déploiement peut créer un engagement budgétaire s'étalant sur 2 à 3 ans. Les annuaires hérités peuvent également manquer des journaux d'accès détaillés et de l'historique des droits désormais attendus par les régulateurs. Les organisations qui connectent une plateforme sans mettre à jour ces systèmes peuvent conserver une lacune de conformité au sein de l'environnement d'identité sous-jacent. Omada a publié sa passerelle d'application cloud en septembre 2025 pour étendre la gouvernance des identités à travers une infrastructure distribuée sans modifications du pare-feu, bien que les entreprises aient encore besoin de temps pour valider ce type de déploiement à grande échelle.
Confidentialité, résidence des données et gouvernance biométrique
Les plateformes qui collectent des données biométriques, des signaux d'appareils ou des modèles comportementaux auprès d'utilisateurs externes font face à des exigences de gouvernance des données différentes selon les juridictions. Le traitement des données biométriques de non-employés peut nécessiter la conformité au RGPD, à la loi chinoise sur la cybersécurité et aux lois américaines étatiques sur la confidentialité biométrique, qui diffèrent en matière de consentement, de conservation et d'exigences de notification en cas de violation. Les conceptions de vérification d'identité doivent donc aborder l'endroit où les signaux sont stockés, la durée pendant laquelle les enregistrements de session restent disponibles et la piste d'audit conservée au-delà des frontières. L'exigence de marquage lisible par machine de la loi européenne sur l'intelligence artificielle est entrée en vigueur en août 2026 et crée des considérations de divulgation pouvant s'articuler avec les flux de vérification d'identité pour les identités d'agents IA. Un déploiement couvrant l'Allemagne, l'Inde et Singapour doit répondre à des exigences de traitement des données biométriques matériellement différentes. Ces exigences peuvent réduire les marges de mise en œuvre et prolonger les délais pour les déploiements internationaux sur le marché de la gestion des identités tierces.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les solutions dominent à mesure que l'automatisation remplace la gouvernance manuelleLes solutions détenaient 78,02 % de la part des revenus de la gestion des identités tierces en 2026, reflétant le passage du provisionnement manuel aux plateformes automatisées de cycle de vie des identités. Les entreprises utilisent des flux de travail pilotés par des politiques pour intégrer les sous-traitants, les partenaires et les fournisseurs avec des enregistrements d'approbation plus cohérents. La gestion manuelle des tickets peut maintenir une cohorte de sous-traitants en attente pendant des semaines, tandis que les plateformes modernes peuvent automatiser des flux de travail comparables en quelques heures. Cette différence affecte l'agilité de la chaîne d'approvisionnement lorsque les utilisateurs externes ont besoin d'accéder à des applications, à des infrastructures ou à des informations sensibles. Les services continuent de couvrir les travaux de mise en œuvre, le support de sécurité géré et les besoins en conseil pour les programmes hérités complexes. Leur contribution relative est sous pression à mesure que la configuration des produits s'améliore et que les fournisseurs proposent des kits de mise en œuvre plus matures. Saviynt a dépassé 300 millions USD de revenus récurrents annuels et a lancé Zuma, sa plateforme de sécurité des identités d'entreprise basée sur l'IA, illustrant que les fournisseurs axés sur le cloud peuvent se développer sans expansion proportionnelle des services.
L'argument à long terme en faveur des solutions repose sur la certification continue des accès et l'examen des droits basé sur le comportement. Les cycles de service dirigés par des humains ne peuvent pas examiner de manière fiable les accès de milliers d'identités tierces à la fréquence requise. Les fonctions de plateforme peuvent émettre des accès juste-à-temps, faire pivoter les identifiants et signaler les comportements inhabituels depuis une interface de contrôle centrale. Ces contrôles sont également étendus aux cycles de vie des identités d'agents, où la seule révision humaine ne peut pas gérer le nombre et la vitesse des demandes d'accès. Les acheteurs consolident donc la gouvernance sur moins de plateformes prenant en charge des cas d'utilisation plus larges. Cette consolidation rend le marché de la gestion des identités tierces plus favorable aux fournisseurs disposant d'une plus grande profondeur d'intégration et d'une automatisation des flux de travail plus complète. Elle augmente également les coûts de changement à mesure que les règles d'accès, les enregistrements de droits et les contrôles s'intègrent dans la plateforme sélectionnée.


Par modèle de déploiement :
le cloud public soutient l'application centralisée des politiquesLe cloud public devrait se développer à un CAGR de 12,78 % de 2027 à 2032 sur le marché de la gestion des identités tierces. Les entreprises privilégient ce modèle lorsqu'elles ont besoin que les politiques d'accès s'appliquent rapidement à travers des relations fournisseurs distribuées. Les contrôles centralisés peuvent rendre les approbations, les décisions de révocation et la journalisation plus cohérentes entre les applications et les sites. Le cloud privé reste important pour les agences gouvernementales, les sous-traitants de la défense et les institutions financières soumises à des exigences strictes de résidence des données. Ces acheteurs peuvent ne pas être en mesure de placer des signaux d'identité externes dans une infrastructure partagée. Le cloud hybride est un modèle de transition important pour les grandes organisations qui passent d'annuaires hérités à une gouvernance basée sur le cloud. La CISA décrit une progression depuis Active Directory hybride à travers des étapes de maturité distinctes vers une gestion des identités native cloud.
Les déploiements sur site restent pertinents pour les environnements isolés et les infrastructures critiques, bien qu'ils représentent une part décroissante des nouveaux déploiements. Le projet AIMS du groupe de travail WIMSE de l'IETF, publié en mars 2026, présente une approche pour l'authentification des identités de charge de travail au-delà des frontières du cloud public. Ces travaux techniques soutiennent la gouvernance native cloud pour les identités non humaines opérant dans plusieurs environnements. Ils peuvent réduire l'incertitude de mise en œuvre pour les organisations qui doivent gérer des identités de charge de travail au-delà d'un seul fournisseur cloud. L'architecture souveraine de RSA prend en charge les environnements cloud privé, multi-cloud et isolés, reflétant la nécessité de répondre à la demande axée sur le cloud tout en maintenant des besoins de déploiement local persistants. Le marché de la gestion des identités tierces exige donc que les fournisseurs prennent en charge plusieurs voies de déploiement plutôt que de supposer que chaque acheteur suivra le même calendrier de transition vers le cloud.
Par taille d'organisation :
les grandes entreprises dominent tandis que les PME accélèrentLes grandes entreprises représentaient 78,02 % de la taille du marché de la gestion des identités tierces en 2026. Leur position reflète la complexité réglementaire, les réseaux de fournisseurs à plusieurs niveaux et les programmes d'opérations de sécurité où la gouvernance des identités externes est essentielle. Ces acheteurs évaluent l'étendue de la plateforme, l'intégration avec les outils d'opérations de sécurité et la qualité des preuves d'audit. Ils ont également besoin de contrôles opérant à travers les unités commerciales, les systèmes régionaux et les grandes populations de tiers. Les PME devraient se développer à un CAGR de 12,67 % durant 2027-2032 à mesure que les offres natives cloud réduisent le besoin de personnel dédié aux opérations de sécurité. La tarification basée sur la consommation a rendu les contrôles d'identité avancés plus accessibles aux organisations qui ne pouvaient pas auparavant justifier l'achat d'une grande plateforme. Okta a constaté que les petites entreprises faisaient progresser leurs pratiques de sécurité des identités en 2025, réduisant l'écart de capacité avec les programmes des grandes entreprises.
La levée de fonds de mai 2026 de JumpCloud, qui a valorisé l'entreprise à 3,2 milliards USD après l'investissement, a indiqué que les fournisseurs considèrent les organisations plus petites comme une opportunité importante en matière d'identité cloud. Cette demande est particulièrement pertinente pour les PME natives du numérique avec des relations fournisseurs et clients plus larges. Les prestataires de services gérés peuvent intégrer la gouvernance des tiers dans des offres de sécurité informatique plus larges, ce qui constitue une voie pratique vers les clients plus petits sur les marchés où les ventes directes aux entreprises sont inefficaces. De nombreuses PME ont encore du mal à distinguer la gestion des identités tierces des offres IAM de main-d'œuvre connexes. Ce manque de clarté dans les achats peut ralentir le passage de l'intérêt initial au déploiement contracté. Les fournisseurs qui simplifient la définition des produits, la mise en œuvre et les conditions commerciales sont mieux positionnés pour convertir cette demande. Le marché de la gestion des identités tierces continuera donc de présenter des schémas d'achat différents entre les programmes d'entreprise complexes et l'adoption plus simple des PME axée sur le cloud.

Par type d'identité :
la gouvernance des identités humaines reste fondamentale tandis que la complexité non humaine augmenteLes identités humaines détenaient 66,08 % de la part des revenus en 2026 au sein du marché de la gestion des identités tierces et restent le fondement de la gouvernance des sous-traitants, des consultants et des participants à la chaîne d'approvisionnement. Ces utilisateurs ont souvent besoin d'un accès temporaire mais sensible aux applications et informations d'entreprise. SpyCloud a constaté que 50 % des organisations ayant subi des événements liés aux identités ont identifié des identités non humaines exposées ou surprivilégiées comme des vecteurs d'accès initial courants, y compris des cas ayant débuté avec un identifiant de fournisseur humain. Ce chevauchement montre pourquoi les programmes d'identité humaine ne peuvent pas être séparés des comptes de service et des flux de travail automatisés. La Cloud Security Alliance a rapporté que 92 % des organisations manquaient de confiance dans les solutions IAM héritées pour gérer les risques liés aux identités IA et non humaines. Seulement 28 % pouvaient retracer les actions des agents jusqu'à un sponsor humain dans chaque environnement, laissant un écart de responsabilité significatif.
Les identités d'agents IA devraient se développer à un CAGR de 12,45 % jusqu'en 2032, ce qui en fait le sous-segment d'identité à la croissance la plus rapide. Les agents autonomes peuvent interroger des API, exécuter des flux de travail et opérer au-delà des frontières organisationnelles sans supervision humaine continue. La Fondation OpenID a publié des orientations sur l'identité de l'IA agentique en octobre 2025, tandis que l'IETF a publié le projet AIMS en mars 2026, montrant que les travaux de normalisation progressent. Les identités de machines, les comptes de service et les identités de charge de travail s'ajoutent au défi de gouvernance car ils peuvent dépasser en nombre les comptes humains dans une proportion substantielle. La Cloud Security Alliance a trouvé des ratios supérieurs à 90:1 dans de nombreux environnements d'entreprise et a signalé une augmentation de 44 % de ces identités de 2024 à 2025. Les fournisseurs répondent avec des identifiants à courte durée de vie, la rotation des identifiants, l'intégration SPIFFE/SPIRE et l'autorisation juste-à-temps pour les entités non humaines. Le secteur de la gestion des identités tierces se concentre de plus en plus sur la liaison de ces identités automatisées à un sponsor humain nommé et à un objectif d'accès vérifiable.
Par secteur vertical :
le BFSI fournit l'échelle tandis que l'informatique et les télécommunications se développent le plus rapidementLe BFSI représentait 23,01 % de la taille du marché de la gestion des identités tierces en 2026. Les transactions à haute valeur, les exigences d'audit détaillées et la réglementation dense font de la gouvernance des accès externes une exigence opérationnelle fondamentale dans ce secteur vertical. Les banques doivent gouverner les intégrations API des entreprises fintech, tandis que les assureurs supervisent l'accès des fournisseurs de traitement des sinistres. Les entreprises des marchés de capitaux gèrent également la connectivité avec les fournisseurs de données et d'autres prestataires de services externes. Ces cas d'utilisation créent une demande répétable pour des enregistrements d'identité complets, des privilèges contrôlés et une recertification documentée. L'informatique et les télécommunications devraient se développer à un CAGR de 12,68 % durant 2027-2032. Le secteur agit à la fois comme acheteur de contrôles d'identité et comme fournisseur de services d'identité gérés pour les clients entreprises.
La santé et les sciences de la vie nécessitent une gouvernance pour les fournisseurs de dispositifs médicaux, les organisations de recherche sous contrat et les agences de personnel clinique. Les erreurs d'accès dans ces contextes peuvent affecter la sécurité des patients ainsi que les obligations de conformité. La demande du gouvernement et de la défense est soutenue par les exigences de gouvernance des non-employés dans les contrats fédéraux, notamment l'autorisation FedRAMP Modéré de SailPoint en mars 2025. L'énergie et les services publics, la fabrication, le commerce de détail et le commerce électronique ajoutent de la demande à mesure que les conseils d'administration attendent une meilleure visibilité sur l'exposition de la chaîne d'approvisionnement. Les détaillants et les entreprises de commerce électronique sont particulièrement sensibles aux attaques impliquant les processeurs de paiement et les partenaires d'exécution car ces identifiants peuvent mener directement aux données des consommateurs. Le marché de la gestion des identités tierces s'étend donc au-delà des secteurs où l'adoption était initialement principalement motivée par la conformité. Des préoccupations plus larges concernant la continuité opérationnelle et l'exposition des fournisseurs intègrent la gouvernance des identités dans un plus grand nombre de stratégies sectorielles verticales.

Analyse géographique
Marché de la gestion des identités tierces en Amérique du Nord
L'Amérique du Nord représentait 43,95 % de la part de marché de la gestion des identités tierces en 2026. La région combine des secteurs réglementés, des achats de sécurité matures et un écosystème de fournisseurs dense où les relations d'identité externes font partie des opérations commerciales normales. Les États-Unis constituent le plus grand march national, car les services financiers, les soins de santé et les contrats fédéraux créent de solides exigences de gouvernance. Le Canada ajoute une demande provenant des services financiers et des télécommunications, tandis que la base manufacturière du Mexique introduit des besoins de gouvernance des fournisseurs dans des programmes gérés depuis les sièges sociaux américains. SpyCloud a constaté que les télécommunications affichaient le taux le plus élevé de validation de remédiation des fournisseurs, à 68 %, ce qui suggère que les fournisseurs régionaux de télécommunications ont formalisé les contrôles tiers plus tôt que de nombreux autres secteurs.
Marché de la gestion des identités tierces en Europe
Le marché de la gestion des identités tierces en Europe est façonné par une réglementation qui affecte directement la gouvernance des identités externes. DORA exige des entités financières concernées qu'elles soumettent un registre complet des contrats ICT tiers aux régulateurs nationaux avant le 31 mars 2026. Cette exigence a déclenché des révisions de la gouvernance des accès externes dans le secteur financier et a mis en évidence des lacunes dans les registres d'identité. Les exigences de contrôle d'accès de NIS2 créent un cycle d'approvisionnement similaire axé sur la conformité dans les secteurs de l'énergie, des transports et de la santé. L'Allemagne constitue un exemple régional utile, car 76 % des organisations allemandes ont activement confirmé la remédiation des fournisseurs, contre une moyenne mondiale de 60 %. Cette maturité opérationnelle soutient un investissement soutenu dans les plateformes à travers la région.
Marché de la gestion des identités tierces en APAC, en Amérique du Sud et au MEA
L'Asie-Pacifique devrait se développer à un CAGR de 12,56 % de 2027 à 2032, soit le taux le plus rapide parmi les régions du marché de la gestion des identités tierces. L'expansion des infrastructures numériques, l'adoption croissante du cloud et les mandats de gouvernance spécifiques aux juridictions soutiennent ces perspectives. L'Autorité de développement des médias et de l'infocommunication de Singapour a publié son cadre de gouvernance modèle pour l'IA agentique en janvier 2026, identifiant l'usurpation d'identité comme un risque primaire et appelant à des registres d'agents de confiance, des justificatifs vérifiables et des jetons OAuth 2.0/OIDC à courte durée de vie. La norme GB 45438-2025 de la Chine est entrée en vigueur en septembre 2025 et impose une attribution du contenu IA lisible par machine, ce qui élargit les besoins de gouvernance des identités pour les fournisseurs déployant l'IA en Chine. Le secteur des services informatiques de l'Inde offre un cadre à fort potentiel, car les grands groupes de sous-traitants nécessitent souvent un accès aux systèmes clients au-delà des frontières organisationnelles. L'Amérique du Sud, le Moyen-Orient et l'Afrique sont également en expansion, les initiatives de transformation numérique au Brésil, en Arabie saoudite, aux Émirats arabes unis et en Afrique du Sud remplaçant les pratiques informelles d'accès des fournisseurs par des contrôles formels.
Paysage concurrentiel
Concentration du Marché
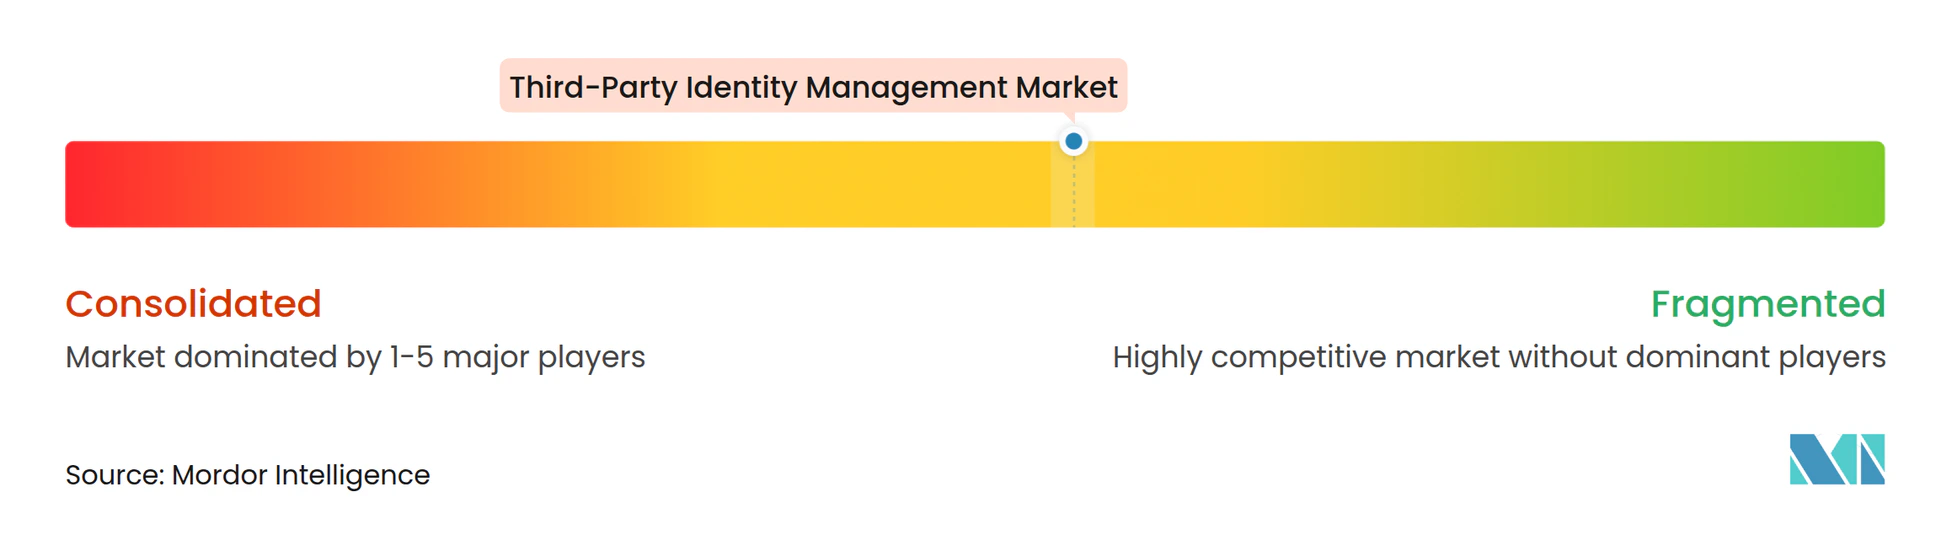
Le marché de la gestion des identités tierces est modérément concentré parmi les fournisseurs de plateformes qui combinent la gouvernance des identités, la gestion des accès privilégiés et la vérification des identités externes. En dessous de ce niveau supérieur, le domaine est plus fragmenté entre les spécialistes de la vérification tels que Trulioo, Veriff, Socure et Sumsub, ainsi que les plateformes d'identité partenaires incluant LoginRadius, FusionAuth et SecureAuth. La consolidation a caractérisé 2025 et 2026, avec 14 acquisitions dans le secteur de l'identité annoncées en 2026 alors que les fournisseurs cherchaient à contrôler les capacités de gouvernance des identités non humaines et d'agents IA. Palo Alto Networks a finalisé son acquisition de CyberArk pour 21,1 milliards USD le 11 février 2026, intégrant la gestion des accès privilégiés, l'identité des machines et la gestion des secrets dans sa stratégie de plateforme. Des espaces blancs subsistent dans la réutilisation des identités entre organisations et dans l'attestation des agents IA, où les fournisseurs n'ont pas encore établi de méthode à grande échelle pour lier une identité d'agent déclarée à un comportement observé.
Saviynt a dépassé 300 millions USD de revenus récurrents annuels et a clôturé une levée de fonds Série F à une valorisation post-investissement de 1,2 milliard USD en avril 2026, avec un accent sur les entreprises construisant des programmes de gouvernance des identités basés sur le cloud en dehors des solutions sur site héritées. Trulioo, Veriff et Socure se disputent l'intégration à haut volume en combinant la vérification de documents, les contrôles de vivacité biométrique et les signaux comportementaux dans des flux de travail intégrés. Trulioo a intégré son infrastructure de vérification d'identité avec Fiserv en octobre 2026, plaçant les contrôles tiers au sein de l'infrastructure des services financiers au stade de la transaction. Cette initiative peut réduire la friction de déploiement qui a limité l'adoption parmi les clients bancaires de niveau intermédiaire. CrowdStrike a finalisé son acquisition de SGNL pour 740 millions USD en janvier 2026, élargissant les capacités d'octroi et de révocation d'accès en temps réel pour les identités humaines, non humaines et IA.
Cisco a finalisé l'acquisition d'Astrix Security pour 400 millions USD en mai 2026 pour répondre aux exigences de gouvernance des agents IA autonomes. SailPoint a acquis Entro Security en juin 2026 pour 200 millions USD, ajoutant la découverte d'identités non humaines à travers plus de 70 sources d'entreprise à sa plateforme Agentic Fabric. Delinea a acquis StrongDM en mars 2026 pour ajouter la gestion des accès à l'infrastructure de confiance zéro pour les ingénieurs et sous-traitants tiers. Ces transactions montrent que les principaux fournisseurs étendent leurs portefeuilles à travers la découverte, l'autorisation, la vérification et la détection des menaces. Le prochain axe concurrentiel sera probablement la gouvernance des agents opérant de manière autonome au-delà des frontières des fournisseurs et des entreprises. Cela reste techniquement non résolu, laissant une opportunité pour les fournisseurs qui établissent des approches de gouvernance crédibles avant que des normes contraignantes ne soient largement adoptées.
Leaders du secteur de la gestion des identités tierces
-
Okta, Inc.
-
Palo Alto Networks
-
SailPoint Technologies Holdings, Inc.
-
Ping Identity Corporation
-
Saviynt, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la gestion des identités tierces Entreprises couvertes dans ce rapport
- Okta, Inc.
- Palo Alto Networks
- Ping Identity Corporation
- SailPoint Technologies Holdings, Inc.
- Saviynt, Inc.
- One Identity LLC
- SecureAuth Corporation
- JumpCloud, Inc.
- HID Global Corporation
- Entrust Corporation
- ForgeRock, Inc.
- BeyondTrust Corporation
- Delinea, Inc.
- Auth0, Inc.
- FusionAuth, LLC
- LoginRadius Inc.
- 1Kosmos, Inc.
- Veriff OÜ
- Trulioo Information Services, Inc.
- Socure, Inc.
- Persona Identities, Inc.
- Sumsub, Inc.
- Signicat AS
- Veridas Digital Solutions, S.L.
- Incode Technologies, Inc.
- Trusona, Inc.
Développements industriels récents dans Marché de la gestion des identités tierces
- Octobre 2026 : Trulioo a intégré son infrastructure de vérification d'identité dans la plateforme de services financiers de Fiserv, étendant les contrôles d'identité tiers gouvernés aux clients bancaires de niveau intermédiaire. L'intégration réduit la friction de déploiement qui a historiquement limité l'adoption dans ce segment.
- Juillet 2026 : Socure a lancé Remote Verifier, permettant une couverture de vérification d'identité à 100 % en ajoutant une vérification assistée par agent en direct pour les moins de 1 % d'utilisateurs non vérifiés instantanément par les processus automatisés.
- Juin 2026 : SailPoint a finalisé son acquisition d'Entro Security pour 200 millions USD. La découverte d'identités non humaines d'Entro à travers plus de 70 sources d'entreprise alimente la plateforme Agentic Fabric de SailPoint pour la gouvernance du cycle de vie des agents IA et des comptes de service.
- Mai 2026 : Cisco a finalisé l'acquisition d'Astrix Security pour 400 millions USD afin de gouverner la main-d'œuvre agentique des agents IA autonomes, étendant la plateforme de sécurité de Cisco à la gouvernance des identités d'agents IA tiers.
Périmètre du rapport mondial sur le marché de la gestion des identités tierces
Le marché de la gestion des identités tierces est segmenté par composant (solutions, services), modèle de déploiement (cloud public, cloud privé, cloud hybride, sur site), taille d'organisation (grandes entreprises, petites et moyennes entreprises), type d'identité (identités humaines, identités non humaines (identités de charge de travail, identités de machines, comptes de service, identités d'agents IA)), secteur vertical (banque, services financiers et assurance, technologies de l'information et télécommunications, santé et sciences de la vie, gouvernement et défense, énergie et services publics, fabrication, commerce de détail et commerce électronique, et autres secteurs verticaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont en valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Cloud public |
| Cloud privé |
| Cloud hybride |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Identités humaines | |
| Identités non humaines | Identités de charge de travail |
| Identités de machines | |
| Comptes de service | |
| Identités d'agents IA |
| Banque, services financiers et assurance |
| Technologies de l'information et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et défense |
| Énergie et services publics |
| Fabrication |
| Commerce de détail et commerce électronique |
| Autres secteurs verticaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Reste de l'Amérique du Nord | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Reste de l'Afrique |
| Par composant | Solutions | |
| Services | ||
| Par modèle de déploiement | Cloud public | |
| Cloud privé | ||
| Cloud hybride | ||
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par type d'identité | Identités humaines | |
| Identités non humaines | Identités de charge de travail | |
| Identités de machines | ||
| Comptes de service | ||
| Identités d'agents IA | ||
| Par secteur vertical | Banque, services financiers et assurance | |
| Technologies de l'information et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et défense | ||
| Énergie et services publics | ||
| Fabrication | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs verticaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Reste de l'Amérique du Nord | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la gestion des identités tierces ?
Le marché de la gestion des identités tierces est évalué à 6,78 milliards USD en 2026 et devrait atteindre 13,26 milliards USD d'ici 2032, à un CAGR de 11,72 % durant 2027-2032. Ces perspectives du marché de la gestion des identités tierces reflètent la demande pour un accès contrôlé des fournisseurs, l'application des politiques basée sur le cloud et la gouvernance des identités non humaines et d'agents IA.
Qu'est-ce qui stimule la demande de gestion des identités tierces ?
Les attaques sur la chaîne d'approvisionnement, les contrôles de confiance zéro, les règles d'accès externalisé et l'adoption plus large du cloud augmentent le besoin d'un accès externe contrôlé. Les organisations vont au-delà des révisions périodiques car les relations avec les fournisseurs sont plus nombreuses, les applications cloud sont interconnectées et l'accès peut rester actif après la fin d'une tâche.
Quel modèle de déploiement se développe le plus rapidement ?
Le cloud public devrait se développer à un CAGR de 12,78 % jusqu'en 2032 car il soutient l'application centralisée des politiques à travers des relations d'accès distribuées et permet des approbations, révocations et journalisations cohérentes pour les écosystèmes de fournisseurs.
Quelles organisations adoptent ces outils le plus rapidement ?
Les PME devraient se développer à un CAGR de 12,67 % jusqu'en 2032 à mesure que les plateformes natives cloud et la tarification basée sur la consommation réduisent les barrières à l'adoption. Les prestataires de services gérés intègrent également ces contrôles avec un support de sécurité plus large sur les marchés où les ventes directes sont moins efficaces.
Quel type d'identité crée l'opportunité la plus rapide ?
Les identités d'agents IA devraient se développer à un CAGR de 12,45 % jusqu'en 2032 à mesure que les agents autonomes utilisent des API et des flux de travail au-delà des frontières organisationnelles.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 12,56 % jusqu'en 2032, soutenue par l'infrastructure numérique, l'adoption du cloud et les mandats de gouvernance locaux. L'Inde, le Japon et Singapour soutiennent l'opportunité régionale grâce à des besoins de gouvernance des identités de plus en plus formalisés.