
Tamaño y Participación del Mercado de Gestión de Identidad de Terceros
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
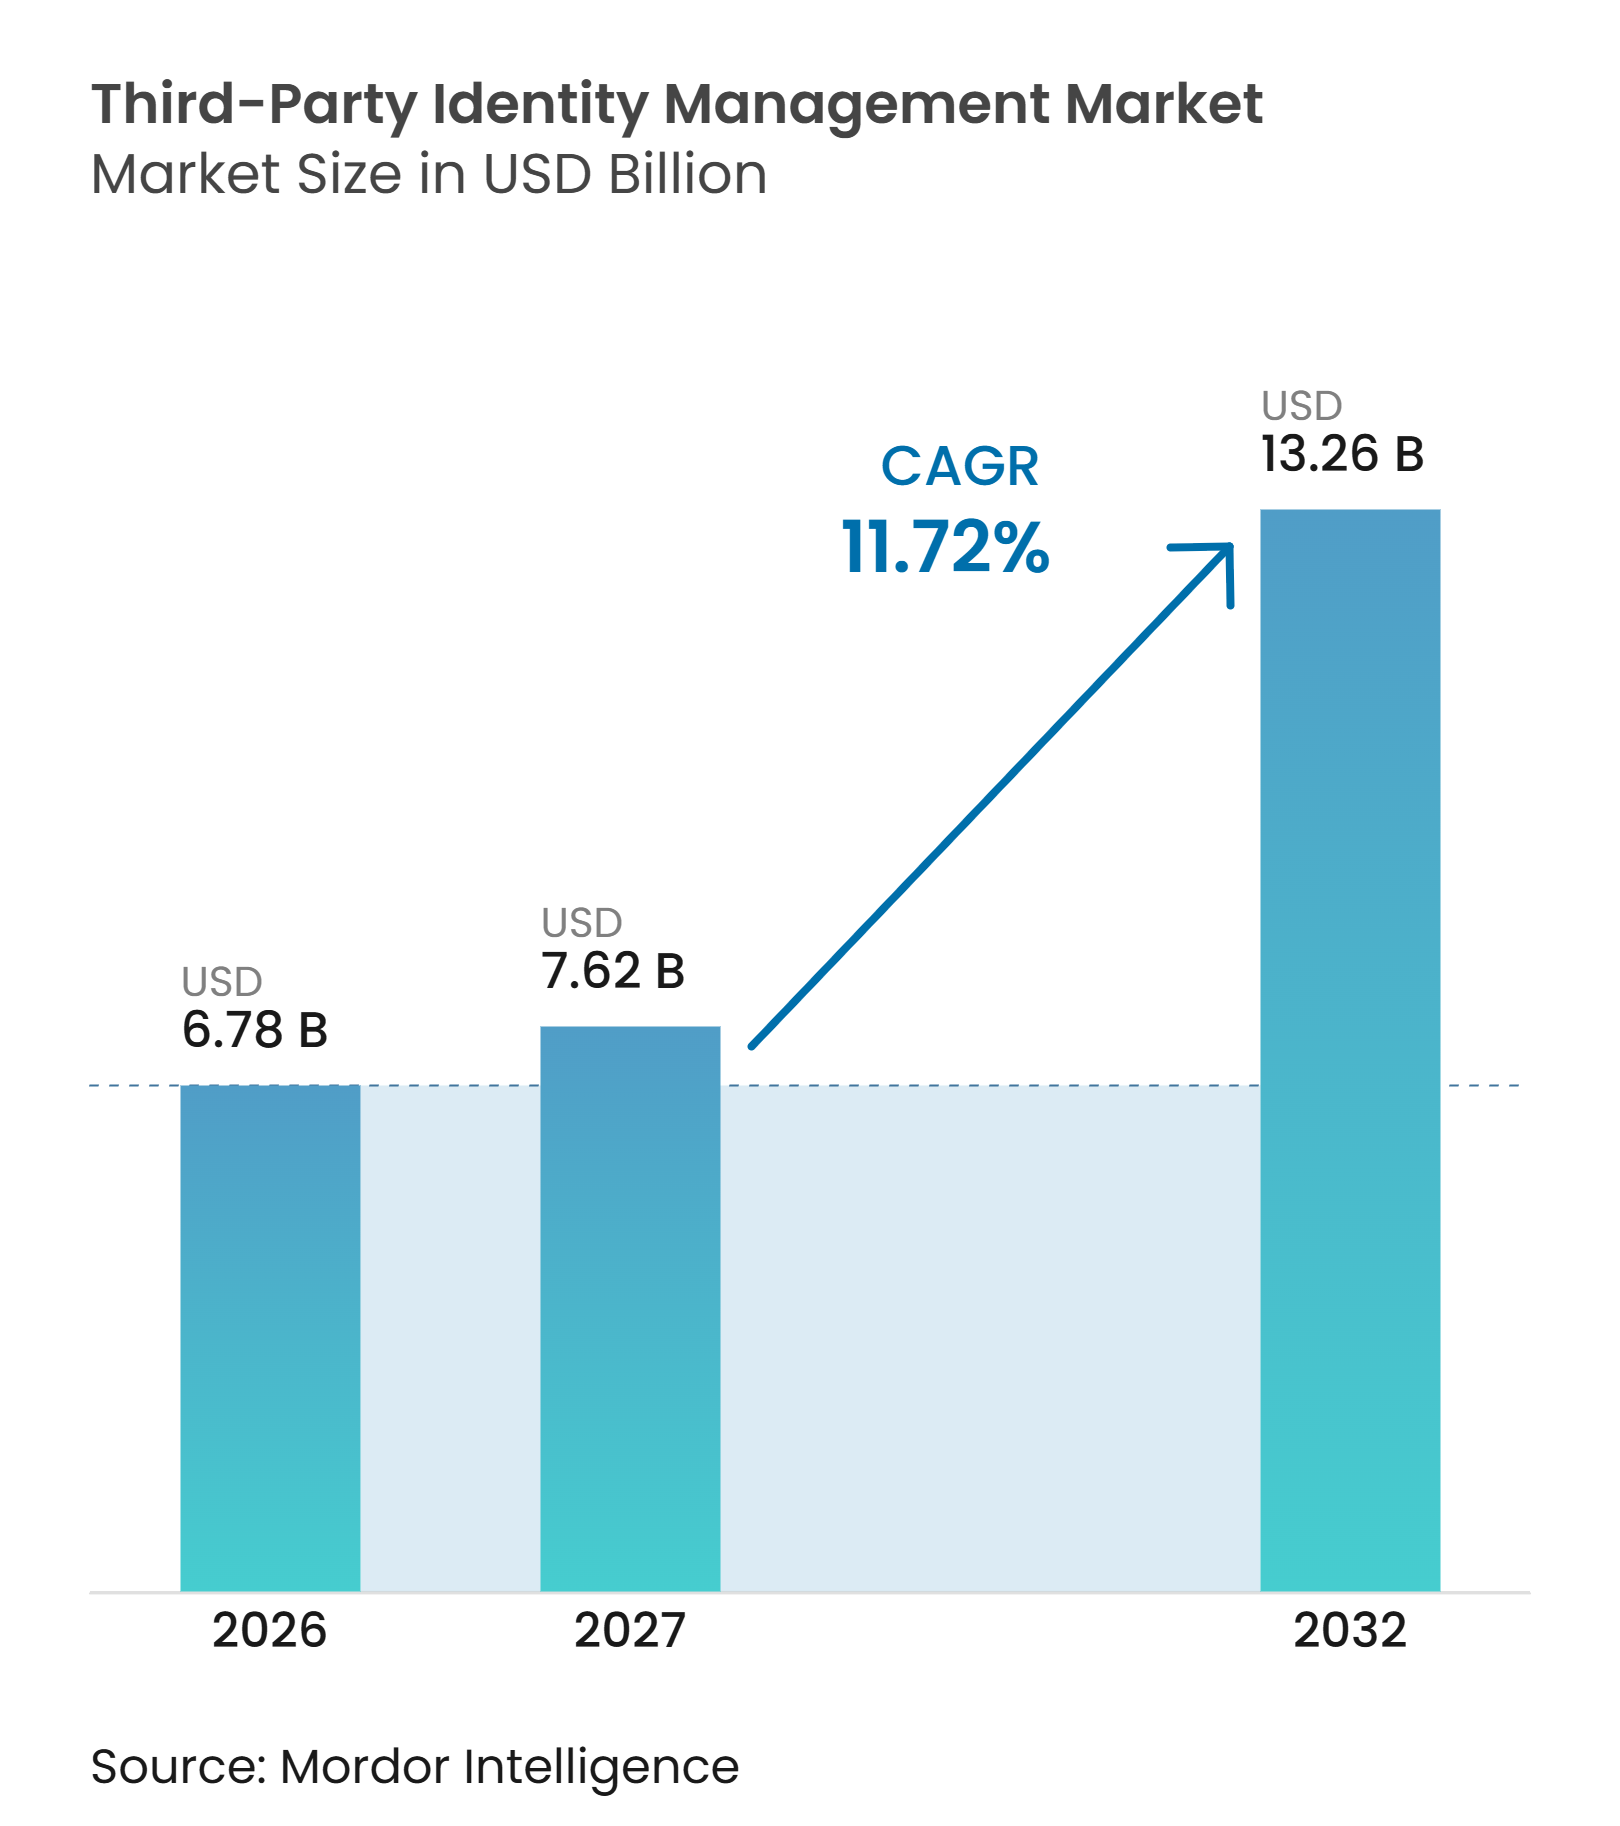
| Tamaño del Mercado (2027) | 7.62 Mil millones de dólares |
| Tamaño del Mercado (2032) | 13.26 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 11.72 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión de Identidad de Terceros por Mordor Intelligence
El tamaño del mercado de gestión de identidad de terceros se valora en 6,78 mil millones de USD en 2026 y se prevé que alcance los 13,26 mil millones de USD en 2032, expandiéndose a una CAGR del 11,72% durante 2027-2032. Los equipos de seguridad tratan cada vez más el acceso de proveedores, contratistas y socios como una superficie de ataque primaria, en lugar de como un asunto administrativo. La participación de terceros alcanzó el 30% de las brechas en el Informe de Investigaciones de Brechas de Datos de Verizon 2025, y cada brecha de proveedor afectó a un promedio de 5,28 organizaciones posteriores según el informe de Black Kite. El mercado de gestión de identidad de terceros también está moldeado por la expansión de los servicios en la nube, las aplicaciones SaaS y los agentes de software autónomos que requieren acceso a través de los límites organizacionales. Los proveedores están respondiendo combinando gobernanza de identidad, gestión de acceso privilegiado y capacidades de verificación, mientras que Asia-Pacífico ofrece una importante oportunidad de nuevos clientes a medida que se expanden la infraestructura en la nube y los requisitos de gobernanza.
Conclusiones Clave del Informe
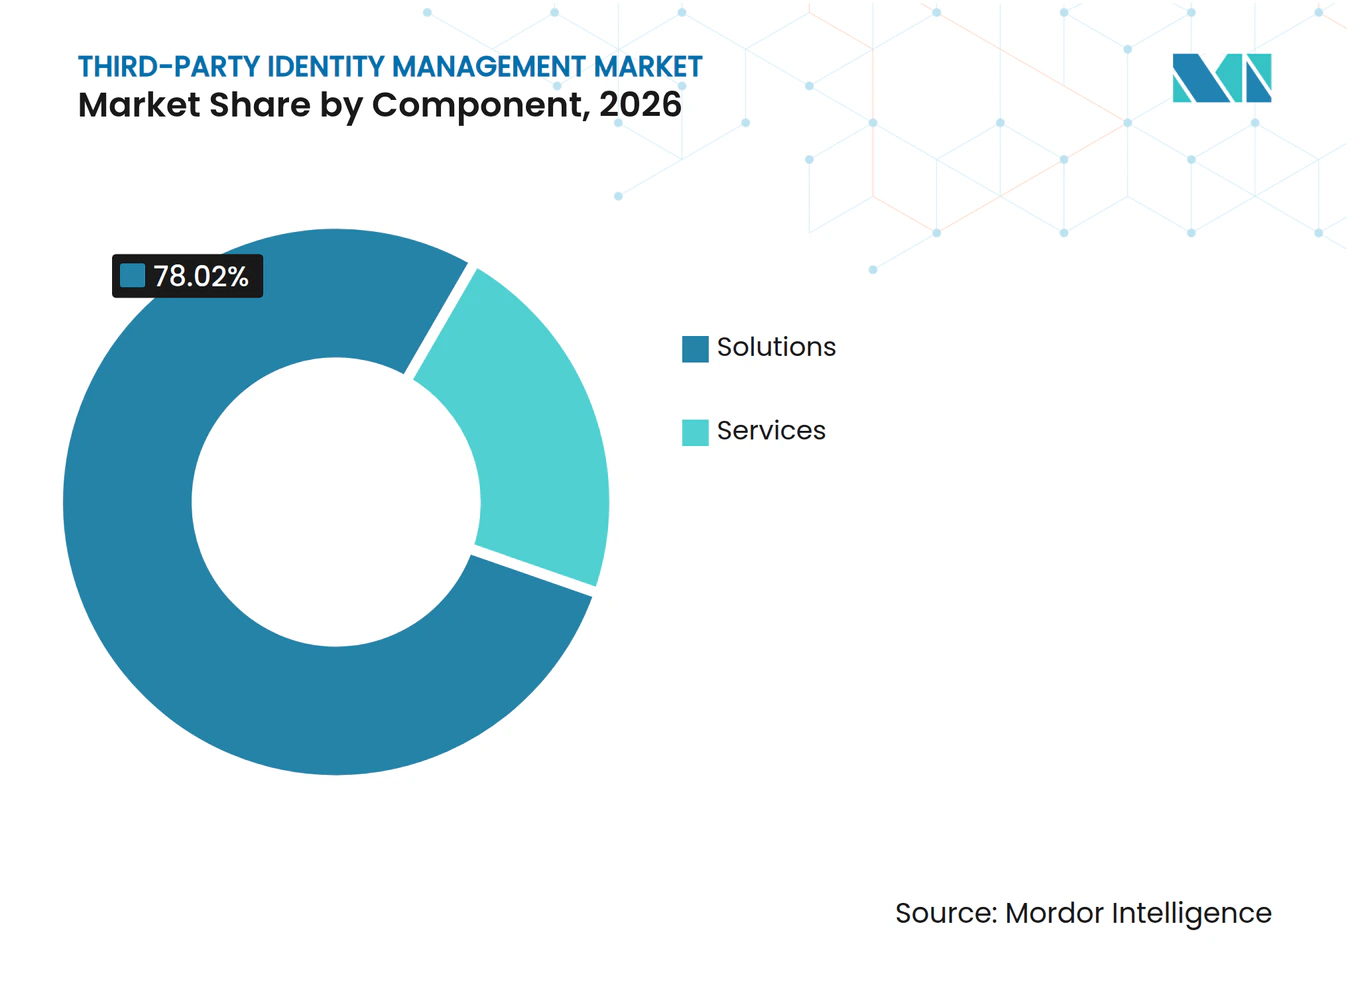
- Por componente, las soluciones tuvieron una participación de ingresos del 78,02% en 2026, mientras que los servicios no tuvieron una CAGR separada divulgada para el período de pronóstico.
- Por modelo de implementación, se proyecta que la nube pública se expanda a una CAGR del 12,78% hasta 2032, mientras que no se divulgó ninguna cifra de participación de mercado para 2026 para el modelo de implementación líder.
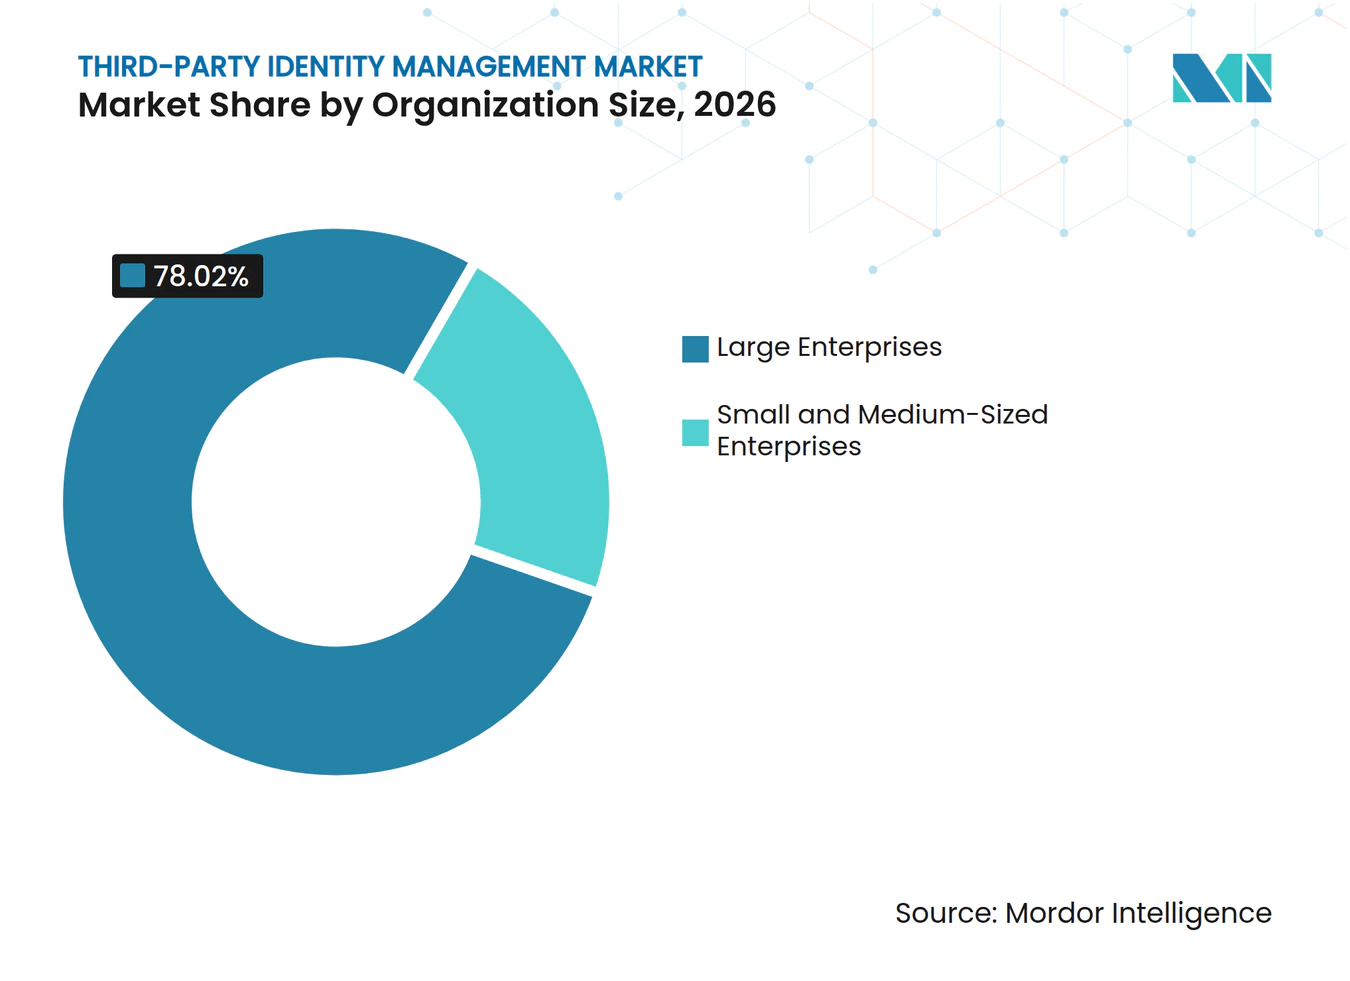
- Por tamaño de organización, las grandes empresas tuvieron el 78,02% de la participación del mercado de gestión de identidad de terceros en 2026, mientras que se proyecta que las pymes se expandan a una CAGR del 12,67% hasta 2032.
- Por tipo de identidad, las identidades humanas tuvieron una participación de ingresos del 66,08% en 2026, mientras que se proyecta que las identidades de agentes de IA se expandan a una CAGR del 12,45% hasta 2032.
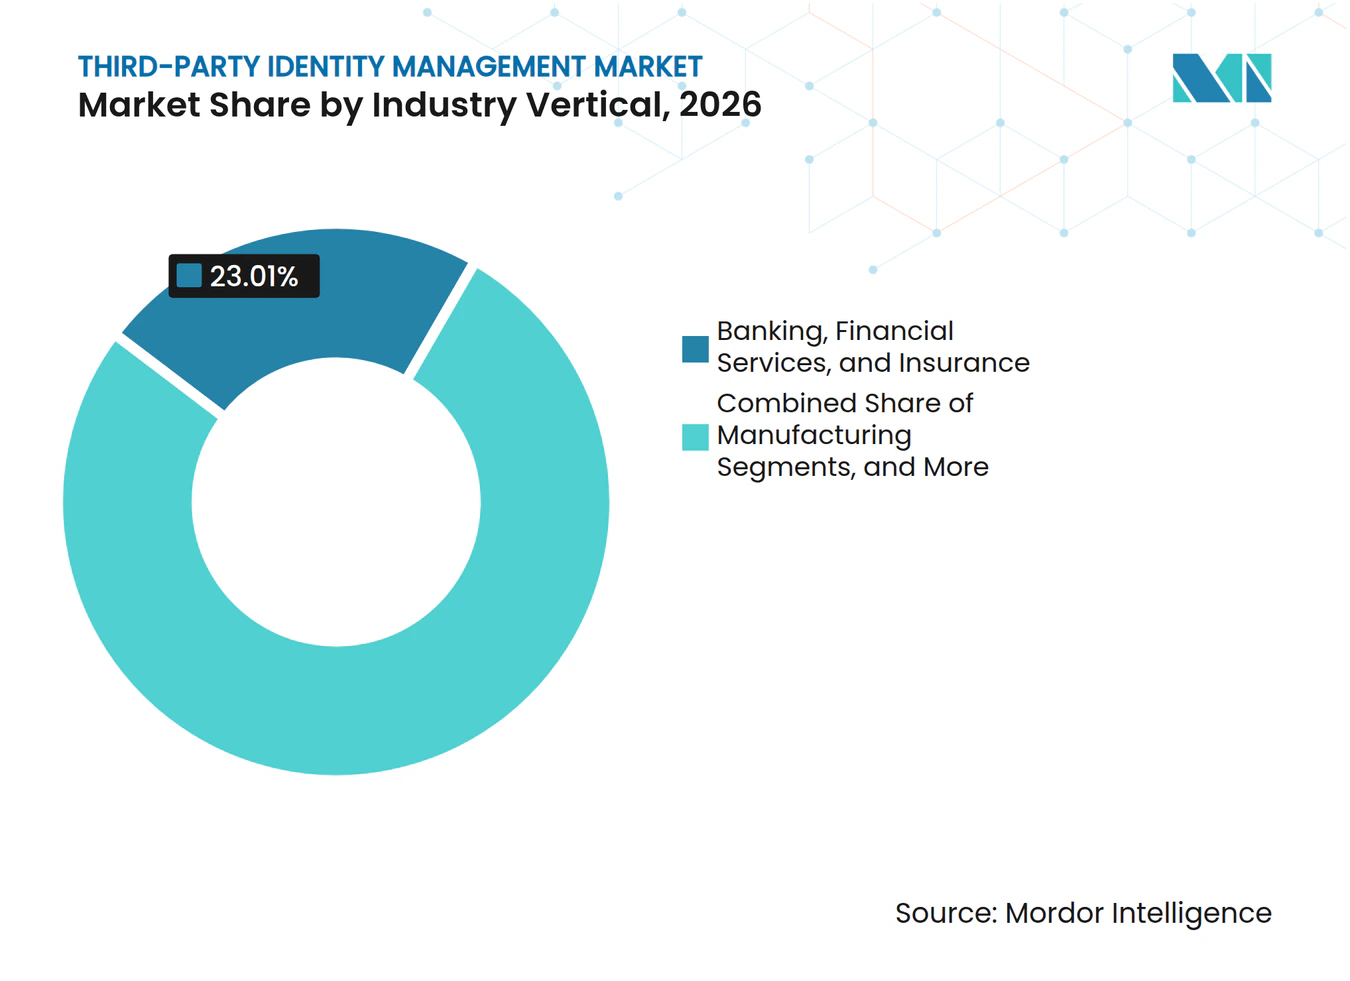
- Por vertical industrial, BFSI tuvo una participación de ingresos del 23,01% en 2026, mientras que se proyecta que TI y telecomunicaciones se expandan a una CAGR del 12,68% hasta 2032.
- Por geografía, América del Norte tuvo una participación de ingresos del 43,95% en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 12,56% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Aumento de la Exposición a Brechas de Terceros y Ataques a la Cadena de Suministro | +3.1% | Global | Corto plazo (≤ 2 años) |
| Mandatos de Confianza Cero y Mínimo Privilegio | +2.5% | Global, liderado por América del Norte y Europa | Mediano plazo (2-4 años) |
| Responsabilidad Regulatoria para el Acceso Externalizado | +1.9% | Europa y América del Norte como núcleo, con extensión a Asia-Pacífico | Corto plazo (≤ 2 años) |
| Expansión del Ecosistema de Nube y SaaS | +1.6% | Global, Asia-Pacífico el más rápido | Mediano plazo (2-4 años) |
| Proliferación de Identidades No Humanas y de Agentes de IA | +1.1% | Global, concentrado en América del Norte y Europa | Mediano plazo (2-4 años) |
| Identidad Empresarial Reutilizable y Redes de Confianza entre Organizaciones | +0.8% | Europa y América del Norte | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Aumento de la Exposición a Brechas de Terceros y Ataques a la Cadena de Suministro
El acceso de terceros se ha convertido en una ruta de ataque empresarial central, mientras que los controles de identidad no han seguido el ritmo de la expansión de los ecosistemas de proveedores de manera consistente. SecurityScorecard informó que el 86% de los líderes de seguridad estaban preocupados por el riesgo de terceros, pero solo el 9% dijo que sus programas internos de ciberseguridad cubrían más del 75% de sus ecosistemas de proveedores.[1] Black Kite verificó 136 eventos de brechas de terceros en 2026 y estimó que la exposición posterior no divulgada afectó a 26.000 organizaciones.[2] La misma investigación encontró credenciales corporativas en registros de robo de la web oscura para el 23,34% de las organizaciones monitoreadas, lo que hace que el descubrimiento de credenciales y la revocación de acceso sean más importantes. Los retrasos promedio en la divulgación aumentaron de 76 días en 2024 a 117 días en 2025, lo que incrementa el valor del monitoreo continuo antes de que un proveedor anuncie un incidente. Los compradores en el mercado de gestión de identidad de terceros, por lo tanto, otorgan mayor importancia a las señales en tiempo real, especialmente porque el 70% de los 50 proveedores más conectados tenía al menos 1 vulnerabilidad sin parchear en el catálogo de Vulnerabilidades Explotadas Conocidas de la Agencia de Seguridad de Infraestructura y Ciberseguridad.
Mandatos de Confianza Cero y Mínimo Privilegio
La arquitectura de confianza cero se ha convertido en un requisito de diseño de referencia y está dando forma a las decisiones de compra en el mercado de gestión de identidad de terceros. El acceso justo a tiempo y los privilegios permanentes cero reemplazan las credenciales persistentes de proveedores con sesiones que se verifican por contexto, se limitan por tiempo y se terminan cuando el trabajo está completo. Este enfoque reduce la exposición creada por las credenciales permanentes que permanecen activas después de que la tarea inmediata ha finalizado. Los principales proveedores de nube y SaaS también esperan que los clientes demuestren controles de identidad efectivos antes de ofrecer condiciones comerciales preferentes, haciendo de la gobernanza de identidad parte de la relación comercial. Cisco completó su adquisición de Astrix Security en mayo de 2026 por 400 millones de USD para extender la gobernanza a una fuerza de trabajo agéntica, lo que demuestra que la confianza cero ahora cubre a los principales no humanos que actúan en nombre de patrocinadores humanos. La Serie F de JumpCloud con una valoración post-inversión de 3,2 mil millones de USD en mayo de 2026 también mostró el interés de los inversores en plataformas que sirven a organizaciones más pequeñas con precios fuera del alcance de las pilas de identidad empresarial.
Responsabilidad Regulatoria para el Acceso Externalizado
Para el mercado de gestión de identidad de terceros, los reguladores responsabilizan cada vez más a las entidades cubiertas por las identidades con acceso a sus sistemas, independientemente de si esas identidades pertenecen a empleados o a partes externas. La Ley de Resiliencia Operativa Digital de la UE entró en plena aplicación el 17 de enero de 2025, requiriendo que las entidades financieras gobiernen el acceso de terceros de TIC con controles comparables a los utilizados para las identidades internas. El Artículo 28 requiere el seguimiento de contratistas, integraciones SaaS y roles de IAM en la nube, lo que hace necesario un registro completo de identidades externas. Diecinueve proveedores críticos de TIC de terceros quedaron bajo la supervisión directa de la Autoridad Supervisora Europea el 18 de noviembre de 2025, extendiendo el efecto de estos controles a través de los programas de identidad de los clientes. SailPoint obtuvo la autorización FedRAMP Moderado para su oferta de Gestión de Riesgos de No Empleados en marzo de 2025, permitiendo a las agencias federales automatizar la gobernanza de terceros alineada con los requisitos federales de identidad. La orientación del Departamento de Servicios Financieros de Nueva York emitida en octubre de 2025 indicó expectativas similares de responsabilidad para los proveedores de servicios de terceros en los Estados Unidos.
Expansión del Ecosistema de Nube y SaaS
Las arquitecturas multinube y nativas de SaaS amplían el número de relaciones de acceso que las organizaciones deben gobernar. SecurityScorecard encontró que el 67% de las organizaciones tenía más de 1.001 proveedores totales cuando se incluían las relaciones de cuarto y quinto nivel. Su investigación también encontró que el 34% gestionaba entre 10.001 y 100.000 o más relaciones, una escala que no puede manejarse únicamente a través de procesos directos con proveedores. Las herramientas de IAM de nube pública pueden aprovisionar acceso rápidamente, pero no siempre ofrecen una gobernanza completa del ciclo de vida para las identidades externas. SpyCloud informó que el 91% de las organizaciones encuestadas utilizan herramientas de IA con acceso a sistemas internos, mientras que solo el 56% tiene una política formal para los privilegios de identidad de IA y no humanos. El mercado de gestión de identidad de terceros se beneficia de este doble efecto porque la expansión de la nube tanto añade relaciones de acceso como eleva el riesgo asociado con los privilegios no gestionados. El mismo requisito respalda nuevas implementaciones y compras de reemplazo a medida que las organizaciones estandarizan los controles en los entornos de nube.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Costo de Integración en Directorios y Protocolos Heredados | -1.5% | Global | Corto plazo (≤ 2 años) |
| Privacidad, Residencia de Datos y Gobernanza Biométrica | -1.2% | Europa, Asia-Pacífico, Global | Mediano plazo (2-4 años) |
| Garantía Fragmentada en los Ecosistemas de Proveedores | -0.9% | Global | Mediano plazo (2-4 años) |
| Asimetría de Señales de Identidad en el Acceso de Corta Duración de Contratistas y Máquinas | -0.5% | América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Costo de Integración en Directorios y Protocolos Heredados
La mayoría de los entornos de identidad empresarial siguen vinculados a bosques de Active Directory locales, registros de mainframe y directorios LDAP heredados que no fueron diseñados para el acceso externo federado. Conectar estos sistemas a plataformas nativas de la nube requiere sincronización y traducción de protocolos, lo que añade costos de implementación, riesgo de latencia y trabajo operativo.[3] Para las organizaciones del mercado medio, mapear las estructuras de permisos heredados antes de la implementación puede crear un compromiso presupuestario que dure 2-3 años. Los directorios heredados también pueden carecer de los registros de acceso detallados y el historial de derechos que ahora exigen los reguladores. Las organizaciones que conectan una plataforma sin actualizar esos sistemas pueden retener una brecha de cumplimiento dentro del entorno de identidad subyacente. Omada lanzó su Puerta de Enlace de Aplicaciones en la Nube en septiembre de 2025 para extender la gobernanza de identidad a través de infraestructura distribuida sin cambios en el firewall, aunque las empresas aún necesitan tiempo para validar este tipo de implementación a escala.
Privacidad, Residencia de Datos y Gobernanza Biométrica
Las plataformas que recopilan datos biométricos, señales de dispositivos o patrones de comportamiento de usuarios externos enfrentan diferentes requisitos de gobernanza de datos en distintas jurisdicciones. El procesamiento de datos biométricos de no empleados puede requerir el cumplimiento del RGPD, la Ley de Ciberseguridad de China y los estatutos de privacidad biométrica de los estados de EE. UU., que difieren en los requisitos de consentimiento, retención y notificación de brechas. Los diseños de verificación de identidad deben, por lo tanto, abordar dónde se almacenan las señales, cuánto tiempo permanecen disponibles los registros de sesión y qué rastro de auditoría se conserva a través de las fronteras. El requisito de marcado legible por máquina de la Ley de Inteligencia Artificial de la UE entró en vigor en agosto de 2026 y crea consideraciones de divulgación que pueden intersectarse con los flujos de verificación de identidad para las identidades de agentes de IA. Una implementación que sirve a Alemania, India y Singapur debe abordar requisitos de manejo de datos biométricos materialmente diferentes. Estas demandas pueden reducir los márgenes de implementación y extender los plazos para las implementaciones internacionales en el mercado de gestión de identidad de terceros.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
Las Soluciones Lideran a Medida que la Automatización Reemplaza la Gobernanza ManualLas soluciones tuvieron el 78,02% de la participación de ingresos de gestión de identidad de terceros en 2026, lo que refleja el paso del aprovisionamiento manual a las plataformas automatizadas de ciclo de vida de identidad. Las empresas utilizan flujos de trabajo basados en políticas para incorporar contratistas, socios y proveedores con registros de aprobación más consistentes. La gestión manual de tickets puede mantener a un grupo de contratistas esperando durante semanas, mientras que las plataformas modernas pueden automatizar flujos de trabajo comparables en horas. Esta diferencia afecta la agilidad de la cadena de suministro cuando los usuarios externos necesitan acceso a aplicaciones, infraestructura o información sensible. Los servicios continúan cubriendo el trabajo de implementación, el soporte de seguridad gestionado y los requisitos de asesoría para programas heredados complejos. Su contribución relativa está bajo presión a medida que mejora la configuración del producto y los proveedores ofrecen kits de implementación más maduros. Saviynt superó los 300 millones de USD en ingresos recurrentes anuales y lanzó Zuma, su plataforma de seguridad de identidad empresarial con IA, lo que ilustra que los proveedores centrados en la nube pueden escalar sin una expansión proporcional de servicios.
El caso a largo plazo para las soluciones descansa en la certificación de acceso continuo y la revisión de derechos basada en el comportamiento. Los ciclos de servicio liderados por humanos no pueden revisar de manera confiable el acceso a través de miles de identidades de terceros con la frecuencia requerida. Las funciones de la plataforma pueden emitir acceso justo a tiempo, rotar credenciales y detectar comportamientos inusuales desde una interfaz de control central. Estos controles también se están extendiendo a los ciclos de vida de identidad de agentes, donde la revisión humana por sí sola no puede manejar el número y la velocidad de las solicitudes de acceso. Los compradores están, en consecuencia, consolidando la gobernanza en menos plataformas que admiten casos de uso más amplios. Esa consolidación hace que el mercado de gestión de identidad de terceros sea más favorable para los proveedores con mayor profundidad de integración y automatización de flujos de trabajo más completa. También aumenta los costos de cambio a medida que las reglas de acceso, los registros de derechos y los controles se integran en la plataforma seleccionada.


Por Modelo de Implementación:
La Nube Pública Respalda la Aplicación Centralizada de PolíticasSe proyecta que la nube pública se expanda a una CAGR del 12,78% de 2027 a 2032 en el mercado de gestión de identidad de terceros. Las empresas favorecen este modelo cuando necesitan que las políticas de acceso se apliquen rápidamente a través de relaciones de proveedores distribuidas. Los controles centralizados pueden hacer que las aprobaciones, las decisiones de revocación y el registro sean más consistentes en todas las aplicaciones y ubicaciones. La nube privada sigue siendo importante para las agencias gubernamentales, los contratistas de defensa y las instituciones financieras con estrictos requisitos de residencia de datos. Estos compradores pueden no ser capaces de colocar señales de identidad externas en infraestructura compartida. La nube híbrida es un modelo de transición importante para las grandes organizaciones que se mueven desde directorios heredados hacia la gobernanza basada en la nube. La Agencia de Seguridad de Infraestructura y Ciberseguridad describe una progresión desde Active Directory híbrido a través de distintas etapas de madurez hacia la gestión de identidad nativa de la nube.
Las implementaciones locales siguen siendo relevantes para entornos con aislamiento de red y la infraestructura crítica, aunque representan una participación decreciente de las nuevas implementaciones. El borrador AIMS del grupo de trabajo WIMSE del IETF, publicado en marzo de 2026, establece un enfoque para la autenticación de identidad de carga de trabajo a través de los límites de la nube pública. Este trabajo técnico respalda la gobernanza nativa de la nube para las identidades no humanas que operan en múltiples entornos. Puede reducir la incertidumbre de implementación para las organizaciones que necesitan gestionar identidades de carga de trabajo más allá de un único proveedor de nube. La arquitectura soberana de RSA admite entornos de nube privada, multinube y con aislamiento de red, lo que refleja la necesidad de atender la demanda de nube primero junto con las necesidades de implementación local persistentes. El mercado de gestión de identidad de terceros, por lo tanto, requiere que los proveedores admitan varias rutas de implementación en lugar de asumir que cada comprador seguirá el mismo calendario de transición a la nube.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las Pymes AceleranLas grandes empresas representaron el 78,02% del tamaño del mercado de gestión de identidad de terceros en 2026. Su posición refleja la complejidad regulatoria, las redes de proveedores de múltiples niveles y los programas de operaciones de seguridad donde la gobernanza de identidad externa es esencial. Estos compradores evalúan la amplitud de la plataforma, la integración con las herramientas de operaciones de seguridad y la calidad de la evidencia de auditoría. También necesitan controles que operen a través de unidades de negocio, sistemas regionales y grandes poblaciones de terceros. Se proyecta que las pymes se expandan a una CAGR del 12,67% durante 2027-2032 a medida que las ofertas nativas de la nube reducen la necesidad de personal dedicado de operaciones de seguridad. Los precios basados en el consumo han hecho que los controles de identidad avanzados sean más accesibles para las organizaciones que anteriormente no podían justificar una compra de plataforma grande. Okta encontró que las empresas más pequeñas estaban avanzando en sus prácticas de seguridad de identidad en 2025, reduciendo la brecha de capacidades con los programas empresariales más grandes.
La ronda de financiación de JumpCloud en mayo de 2026, que valoró la empresa en 3,2 mil millones de USD después de la inversión, indicó que los proveedores ven a las organizaciones más pequeñas como una importante oportunidad de identidad en la nube. Esta demanda es particularmente relevante para las pymes nativas digitalmente con relaciones más amplias con proveedores y clientes. Los proveedores de servicios gestionados pueden incorporar la gobernanza de terceros en ofertas más amplias de seguridad de TI, lo que proporciona una ruta práctica hacia clientes más pequeños en mercados donde las ventas empresariales directas son ineficientes. Muchas pymes todavía encuentran difícil separar la gestión de identidad de terceros de las ofertas relacionadas de IAM para la fuerza laboral. Esa falta de claridad en la adquisición puede ralentizar el movimiento desde el interés inicial hasta la implementación contratada. Los proveedores que simplifican la definición del producto, la implementación y los términos comerciales están mejor posicionados para convertir esta demanda. El mercado de gestión de identidad de terceros, por lo tanto, continuará mostrando diferentes patrones de compra entre los complejos programas empresariales y la adopción más simple de pymes liderada por la nube.

Por Tipo de Identidad:
La Gobernanza Humana Sigue Siendo Fundamental a Medida que Aumenta la Complejidad No HumanaLas identidades humanas tuvieron una participación de ingresos del 66,08% en 2026 dentro del mercado de gestión de identidad de terceros y siguen siendo la base para gobernar contratistas, consultores y participantes de la cadena de suministro. Estos usuarios a menudo necesitan acceso temporal pero sensible a las aplicaciones e información empresariales. SpyCloud encontró que el 50% de las organizaciones con eventos basados en identidad identificaron identidades no humanas expuestas o con exceso de privilegios como rutas de acceso inicial comunes, incluidos casos que comenzaron con una credencial de proveedor humano. Esta superposición muestra por qué los programas de identidad humana no pueden separarse de las cuentas de servicio y los flujos de trabajo automatizados. La Alianza de Seguridad en la Nube informó que el 92% de las organizaciones carecía de confianza en el IAM heredado para gestionar los riesgos de identidad de IA y no humanos. Solo el 28% podía rastrear las acciones de los agentes hasta un patrocinador humano en todos los entornos, dejando una brecha de responsabilidad material.
Se proyecta que las identidades de agentes de IA se expandan a una CAGR del 12,45% hasta 2032, convirtiéndolas en el subsegmento de identidad de más rápido crecimiento. Los agentes autónomos pueden consultar APIs, ejecutar flujos de trabajo y operar a través de los límites organizacionales sin supervisión humana continua. La Fundación OpenID publicó orientación sobre la identidad de IA agéntica en octubre de 2025, mientras que el IETF publicó el borrador AIMS en marzo de 2026, lo que muestra que el trabajo de estándares está avanzando. Las identidades de máquinas, las cuentas de servicio y las identidades de carga de trabajo se suman al desafío de gobernanza porque pueden superar en número a las cuentas humanas por un margen sustancial. La Alianza de Seguridad en la Nube encontró proporciones superiores a 90:1 en muchos entornos empresariales, e informó un aumento del 44% en estas identidades de 2024 a 2025. Los proveedores están respondiendo con credenciales de corta duración, rotación de credenciales, integración de SPIFFE/SPIRE y autorización justo a tiempo para los principales no humanos. La industria de gestión de identidad de terceros se centra cada vez más en vincular estas identidades automatizadas a un patrocinador humano nombrado y a un propósito de acceso verificable.
Por Vertical Industrial:
BFSI Proporciona Escala Mientras TI y Telecomunicaciones se Expanden Más RápidoBFSI representó el 23,01% del tamaño del mercado de gestión de identidad de terceros en 2026. Las transacciones de alto valor, los requisitos de auditoría detallados y la regulación densa hacen de la gobernanza de acceso externo un requisito operativo central en este vertical. Los bancos necesitan gobernar las integraciones de API de fintech, mientras que las aseguradoras supervisan el acceso de los proveedores de procesamiento de reclamaciones. Las empresas de mercados de capitales también gestionan la conectividad con proveedores de datos y otros proveedores de servicios externos. Estos casos de uso crean una demanda repetible de registros de identidad completos, privilegios controlados y recertificación documentada. Se proyecta que TI y telecomunicaciones se expandan a una CAGR del 12,68% durante 2027-2032. El sector actúa tanto como comprador de controles de identidad como proveedor de servicios de identidad gestionados para clientes empresariales.
La salud y las ciencias de la vida requieren gobernanza para los proveedores de dispositivos médicos, las organizaciones de investigación por contrato y las agencias de personal clínico. Los errores de acceso en estos entornos pueden afectar la seguridad del paciente, así como las obligaciones de cumplimiento. La demanda del gobierno y la defensa está respaldada por los requisitos de gobernanza de no empleados en la contratación federal, incluida la autorización FedRAMP Moderado de SailPoint en marzo de 2025. La energía y los servicios públicos, la manufactura, el comercio minorista y el comercio electrónico añaden demanda a medida que los consejos de administración esperan una mejor visibilidad de la exposición de la cadena de suministro. Los minoristas y las empresas de comercio electrónico son especialmente sensibles a los ataques que involucran procesadores de pagos y socios de cumplimiento porque esas credenciales pueden conducir directamente a los datos del consumidor. El mercado de gestión de identidad de terceros, por lo tanto, se está extendiendo más allá de los sectores donde la adopción fue impulsada inicialmente principalmente por el cumplimiento. Las preocupaciones más amplias sobre la continuidad operativa y la exposición de los proveedores están llevando la gobernanza de identidad a una gama más amplia de estrategias verticales.
Nota: Las participaciones de segmento de todos los segmentos individuales están disponibles al comprar el informe
Análisis Geográfico
Mercado de Gestión de Identidades de Terceros en América del Norte
América del Norte representó el 43,95% de la cuota del mercado de gestión de identidades de terceros en 2026. La región combina sectores regulados, una madurez en la adquisición de soluciones de seguridad y un denso ecosistema de proveedores en el que las relaciones de identidad externas forman parte de las operaciones comerciales habituales. Estados Unidos es el mayor mercado nacional, ya que los servicios financieros, la atención sanitaria y la contratación federal generan sólidos requisitos de gobernanza. Canadá suma demanda proveniente de los servicios financieros y las telecomunicaciones, mientras que la base manufacturera de México incorpora necesidades de gobernanza de proveedores en programas gestionados desde las sedes centrales en Estados Unidos. SpyCloud encontró que las telecomunicaciones registraron la tasa más alta de validación de remediación de proveedores, con un 68%, lo que sugiere que los proveedores regionales de telecomunicaciones han formalizado los controles de terceros antes que muchos otros sectores.
Mercado de Gestión de Identidades de Terceros en Europa
El mercado de gestión de identidades de terceros en Europa está moldeado por una regulación que afecta directamente a la gobernanza de las identidades externas. DORA exige a las entidades financieras cubiertas que presenten un registro completo de los contratos de terceros en materia de TIC a los reguladores nacionales antes del 31 de marzo de 2026. Este requisito desencadenó revisiones de la gobernanza del acceso externo en todo el sector financiero y puso de manifiesto deficiencias en los registros de identidad. Los requisitos de control de acceso de NIS2 están generando un ciclo de adquisición similar impulsado por el cumplimiento normativo en los sectores de energía, transporte y atención sanitaria. Alemania ofrece un ejemplo regional ilustrativo, ya que el 76% de las organizaciones alemanas confirmaron activamente la remediación de proveedores, frente a una media global del 60%. Esta madurez operativa respalda una inversión sostenida en plataformas en toda la región.
Mercado de Gestión de Identidades de Terceros en Asia-Pacífico, América del Sur y Oriente Medio y África
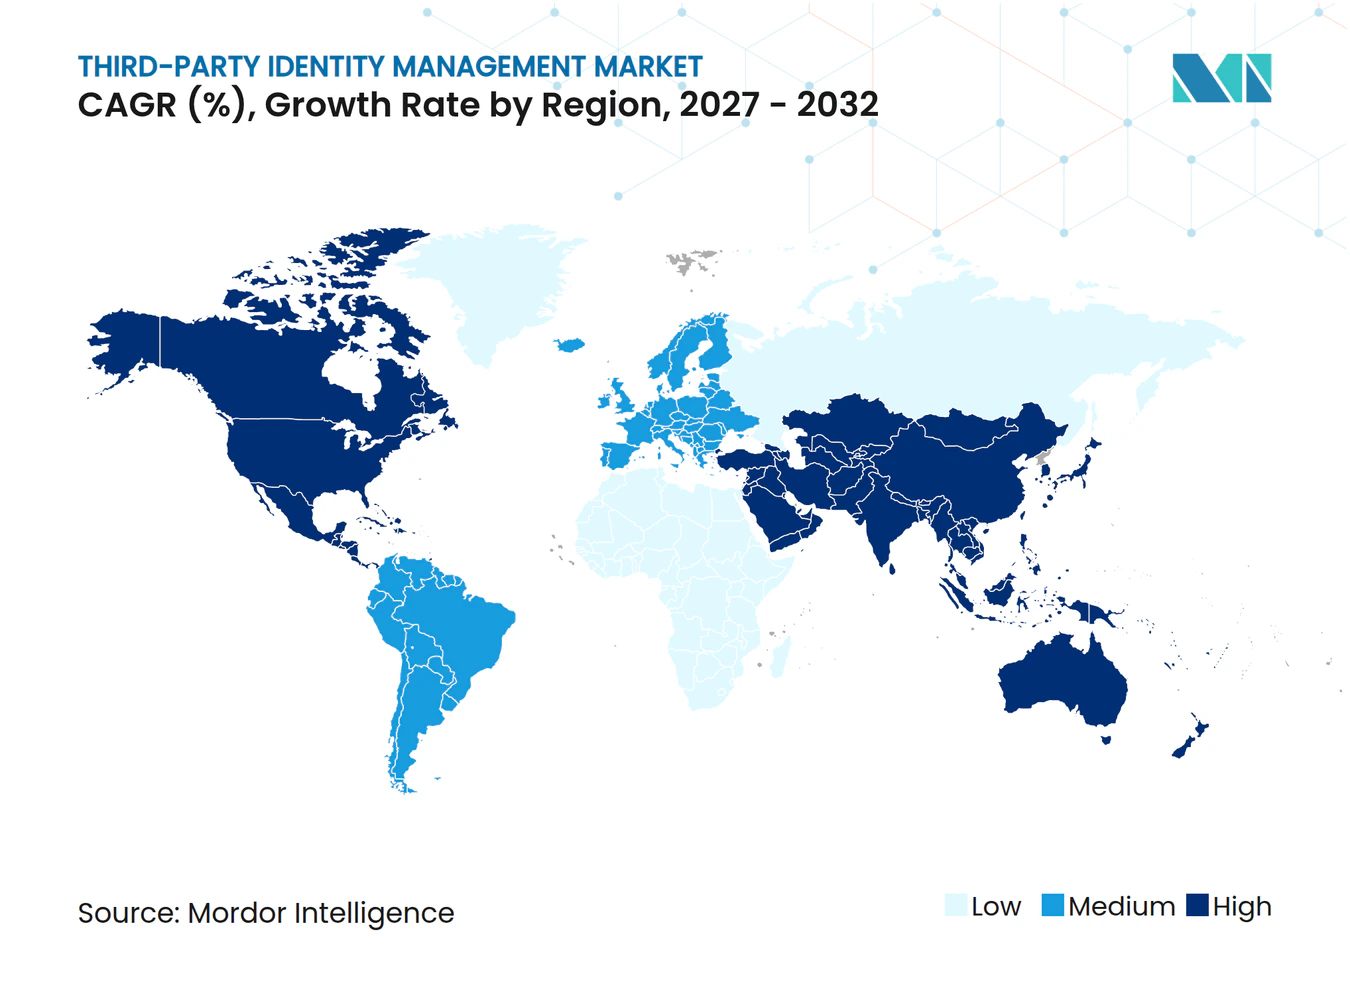
Se proyecta que Asia-Pacífico se expanda a una CAGR del 12,56% entre 2027 y 2032, la tasa más rápida entre las regiones en el mercado de gestión de identidades de terceros. La expansión de la infraestructura digital, la creciente adopción de la nube y los mandatos de gobernanza específicos de cada jurisdicción respaldan estas perspectivas. La Autoridad de Desarrollo de Medios e Infocomunicaciones de Singapur publicó su Marco de Gobernanza Modelo para la IA Agéntica en enero de 2026, identificando la suplantación de identidad como un riesgo primario y solicitando registros de agentes de confianza, credenciales verificables y tokens OAuth 2.0/OIDC de corta duración. El estándar GB 45438-2025 de China entró en vigor en septiembre de 2025 y exige la atribución de contenido generado por IA en formato legible por máquina, lo que amplía las necesidades de gobernanza de identidades para los proveedores que despliegan IA en China. El sector de servicios de TI de India ofrece un entorno de alto potencial, ya que los grandes grupos de contratistas suelen requerir acceso a los sistemas de los clientes a través de los límites organizacionales. América del Sur, Oriente Medio y África también se están expandiendo a medida que las iniciativas de transformación digital en Brasil, Arabia Saudita, los Emiratos Árabes Unidos y Sudáfrica reemplazan las prácticas informales de acceso de proveedores por controles formales.
Panorama Competitivo
Concentración del Mercado
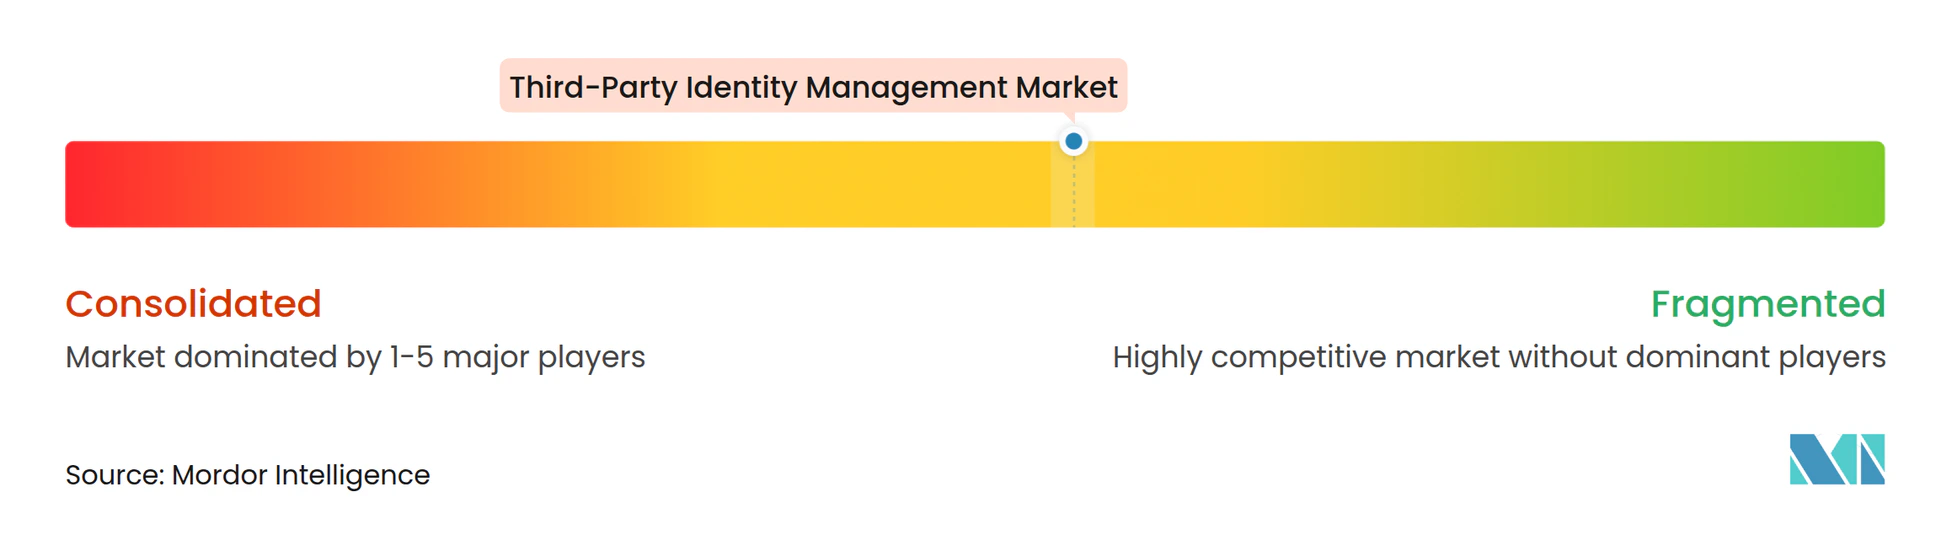
El mercado de gestión de identidad de terceros está moderadamente concentrado entre los proveedores de plataformas que combinan gobernanza de identidad, gestión de acceso privilegiado y verificación de identidad externa. Por debajo de ese nivel superior, el campo está más fragmentado entre especialistas en verificación como Trulioo, Veriff, Socure y Sumsub, así como plataformas de identidad de socios que incluyen LoginRadius, FusionAuth y SecureAuth. La consolidación definió 2025 y 2026, con 14 adquisiciones en el sector de identidad anunciadas en 2026 a medida que los proveedores buscaban el control de las capacidades de gobernanza de identidades no humanas y de agentes de IA. Palo Alto Networks completó su adquisición de CyberArk por 21,1 mil millones de USD el 11 de febrero de 2026, incorporando la gestión de acceso privilegiado, la identidad de máquinas y las capacidades de gestión de secretos a su estrategia de plataforma. El espacio en blanco permanece en la identidad reutilizable entre organizaciones y en la atestación de agentes de IA, donde los proveedores aún no han establecido un método escalado para vincular una identidad de agente declarada con el comportamiento observado.
Saviynt superó los 300 millones de USD en ingresos recurrentes anuales y cerró una ronda de financiación Serie F con una valoración post-inversión de 1,2 mil millones de USD en abril de 2026, con un enfoque en empresas que construyen programas de gobernanza de identidad basados en la nube fuera de las pilas locales heredadas. Trulioo, Veriff y Socure compiten en la incorporación de alto volumen combinando verificación de documentos, controles de vida biométrica y señales de comportamiento en flujos de trabajo integrados. Trulioo integró su infraestructura de verificación de identidad con Fiserv en octubre de 2026, colocando las verificaciones de terceros dentro de la infraestructura de servicios financieros en la etapa de transacción. Este movimiento puede reducir la fricción de implementación que ha limitado la adopción entre los clientes bancarios de nivel medio. CrowdStrike completó su adquisición de SGNL por 740 millones de USD en enero de 2026, ampliando las capacidades de concesión y revocación de acceso en tiempo real a través de identidades humanas, no humanas y de IA.
Cisco completó la adquisición de Astrix Security por 400 millones de USD en mayo de 2026 para abordar los requisitos de gobernanza de los agentes de IA autónomos. SailPoint adquirió Entro Security en junio de 2026 por 200 millones de USD, añadiendo el descubrimiento de identidades no humanas en más de 70 fuentes empresariales a su plataforma Agentic Fabric. Delinea adquirió StrongDM en marzo de 2026 para añadir la gestión de acceso a infraestructura de confianza cero para ingenieros y contratistas de terceros. Estas transacciones muestran que los proveedores líderes están ampliando sus carteras a través del descubrimiento, la autorización, la verificación y la detección de amenazas. El próximo enfoque competitivo probablemente será la gobernanza de agentes que actúan de forma autónoma a través de los límites de proveedores y empresas. Esto sigue sin resolverse técnicamente, dejando una oportunidad para los proveedores que establezcan enfoques de gobernanza creíbles antes de que los estándares vinculantes sean ampliamente adoptados.
Líderes de la Industria de Gestión de Identidad de Terceros
-
Okta, Inc.
-
Palo Alto Networks
-
SailPoint Technologies Holdings, Inc.
-
Ping Identity Corporation
-
Saviynt, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Gestión de Identidades de Terceros Empresas cubiertas en este informe
- Okta, Inc.
- Palo Alto Networks
- Ping Identity Corporation
- SailPoint Technologies Holdings, Inc.
- Saviynt, Inc.
- One Identity LLC
- SecureAuth Corporation
- JumpCloud, Inc.
- HID Global Corporation
- Entrust Corporation
- ForgeRock, Inc.
- BeyondTrust Corporation
- Delinea, Inc.
- Auth0, Inc.
- FusionAuth, LLC
- LoginRadius Inc.
- 1Kosmos, Inc.
- Veriff OÜ
- Trulioo Information Services, Inc.
- Socure, Inc.
- Persona Identities, Inc.
- Sumsub, Inc.
- Signicat AS
- Veridas Digital Solutions, S.L.
- Incode Technologies, Inc.
- Trusona, Inc.
Desarrollos recientes de la industria en Mercado de Gestión de Identidades de Terceros
- Octubre de 2026: Trulioo integró su infraestructura de verificación de identidad en la plataforma de servicios financieros de Fiserv, extendiendo las verificaciones de identidad de terceros gobernadas a los clientes bancarios de nivel medio. La integración reduce la fricción de implementación que históricamente ha limitado la adopción en este segmento.
- Julio de 2026: Socure lanzó Remote Verifier, permitiendo una cobertura de verificación de identidad del 100% al añadir verificación asistida por agente en vivo para el menos del 1% de los usuarios que no son verificados instantáneamente a través de procesos automatizados.
- Junio de 2026: SailPoint completó su adquisición de Entro Security por 200 millones de USD. El descubrimiento de identidades no humanas de Entro en más de 70 fuentes empresariales alimenta la plataforma Agentic Fabric de SailPoint para la gobernanza del ciclo de vida de los agentes de IA y las cuentas de servicio.
- Mayo de 2026: Cisco completó la adquisición de Astrix Security por 400 millones de USD para gobernar la fuerza de trabajo agéntica de agentes de IA autónomos, extendiendo la plataforma de seguridad de Cisco hacia la gobernanza de identidad de agentes de IA de terceros.
Alcance del Informe Global del Mercado de Gestión de Identidad de Terceros
El Mercado de Gestión de Identidad de Terceros está segmentado por Componente (Soluciones, Servicios), Modelo de Implementación (Nube Pública, Nube Privada, Nube Híbrida, Local), Tamaño de Organización (Grandes Empresas, Pequeñas y Medianas Empresas), Tipo de Identidad (Identidades Humanas, Identidades No Humanas (Identidades de Carga de Trabajo, Identidades de Máquinas, Cuentas de Servicio, Identidades de Agentes de IA)), Vertical Industrial (Banca, Servicios Financieros y Seguros, Tecnología de la Información y Telecomunicaciones, Salud y Ciencias de la Vida, Gobierno y Defensa, Energía y Servicios Públicos, Manufactura, Comercio Minorista y Comercio Electrónico, y Otros Verticales Industriales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). El Mercado se Pronostica en Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Nube Pública |
| Nube Privada |
| Nube Híbrida |
| Local |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Identidades Humanas | |
| Identidades No Humanas | Identidades de Carga de Trabajo |
| Identidades de Máquinas | |
| Cuentas de Servicio | |
| Identidades de Agentes de IA |
| Banca, Servicios Financieros y Seguros |
| Tecnología de la Información y Telecomunicaciones |
| Salud y Ciencias de la Vida |
| Gobierno y Defensa |
| Energía y Servicios Públicos |
| Manufactura |
| Comercio Minorista y Comercio Electrónico |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| Resto de América del Norte | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Reino Unido |
| Alemania | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Resto de África |
| Por Componente | Soluciones | |
| Servicios | ||
| Por Modelo de Implementación | Nube Pública | |
| Nube Privada | ||
| Nube Híbrida | ||
| Local | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Tipo de Identidad | Identidades Humanas | |
| Identidades No Humanas | Identidades de Carga de Trabajo | |
| Identidades de Máquinas | ||
| Cuentas de Servicio | ||
| Identidades de Agentes de IA | ||
| Por Vertical Industrial | Banca, Servicios Financieros y Seguros | |
| Tecnología de la Información y Telecomunicaciones | ||
| Salud y Ciencias de la Vida | ||
| Gobierno y Defensa | ||
| Energía y Servicios Públicos | ||
| Manufactura | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otros Verticales Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| Resto de América del Norte | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Reino Unido | |
| Alemania | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de gestión de identidad de terceros?
El mercado de gestión de identidad de terceros se valora en 6,78 mil millones de USD en 2026 y se prevé que alcance los 13,26 mil millones de USD en 2032, a una CAGR del 11,72% durante 2027-2032. Esta perspectiva del mercado de gestión de identidad de terceros refleja la demanda de acceso controlado de proveedores, aplicación de políticas basada en la nube y gobernanza de identidades no humanas y de agentes de IA.
¿Qué está impulsando la demanda de gestión de identidad de terceros?
Los ataques a la cadena de suministro, los controles de confianza cero, las reglas de acceso externalizado y la adopción más amplia de la nube están aumentando la necesidad de acceso externo controlado. Las organizaciones están yendo más allá de la revisión periódica porque las relaciones con los proveedores son más numerosas, las aplicaciones en la nube están interconectadas y el acceso puede permanecer activo después de que una tarea finaliza.
¿Qué modelo de implementación se está expandiendo más rápido?
Se proyecta que la nube pública se expanda a una CAGR del 12,78% hasta 2032 porque respalda la aplicación centralizada de políticas a través de relaciones de acceso distribuidas y permite aprobaciones, revocaciones y registros consistentes para los ecosistemas de proveedores.
¿Qué organizaciones están adoptando estas herramientas más rápido?
Se proyecta que las pymes se expandan a una CAGR del 12,67% hasta 2032 a medida que las plataformas nativas de la nube y los precios basados en el consumo reducen las barreras de adopción. Los proveedores de servicios gestionados también agrupan estos controles con soporte de seguridad más amplio en mercados donde las ventas directas son menos eficientes.
¿Qué tipo de identidad crea la oportunidad más rápida?
Se proyecta que las identidades de agentes de IA se expandan a una CAGR del 12,45% hasta 2032 a medida que los agentes autónomos utilizan APIs y flujos de trabajo a través de los límites organizacionales.
¿Qué región se está expandiendo más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 12,56% hasta 2032, respaldada por la infraestructura digital, la adopción de la nube y los mandatos de gobernanza locales. India, Japón y Singapur respaldan la oportunidad regional a través de necesidades de gobernanza de identidad cada vez más formalizadas.