
パスワードレスプッシュ認証市場の規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 5.15 十億米ドル |
| 市場規模 (2032) | 14.61 十億米ドル |
| 成長率 (2027 - 2032) | 23.21 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるパスワードレスプッシュ認証市場分析
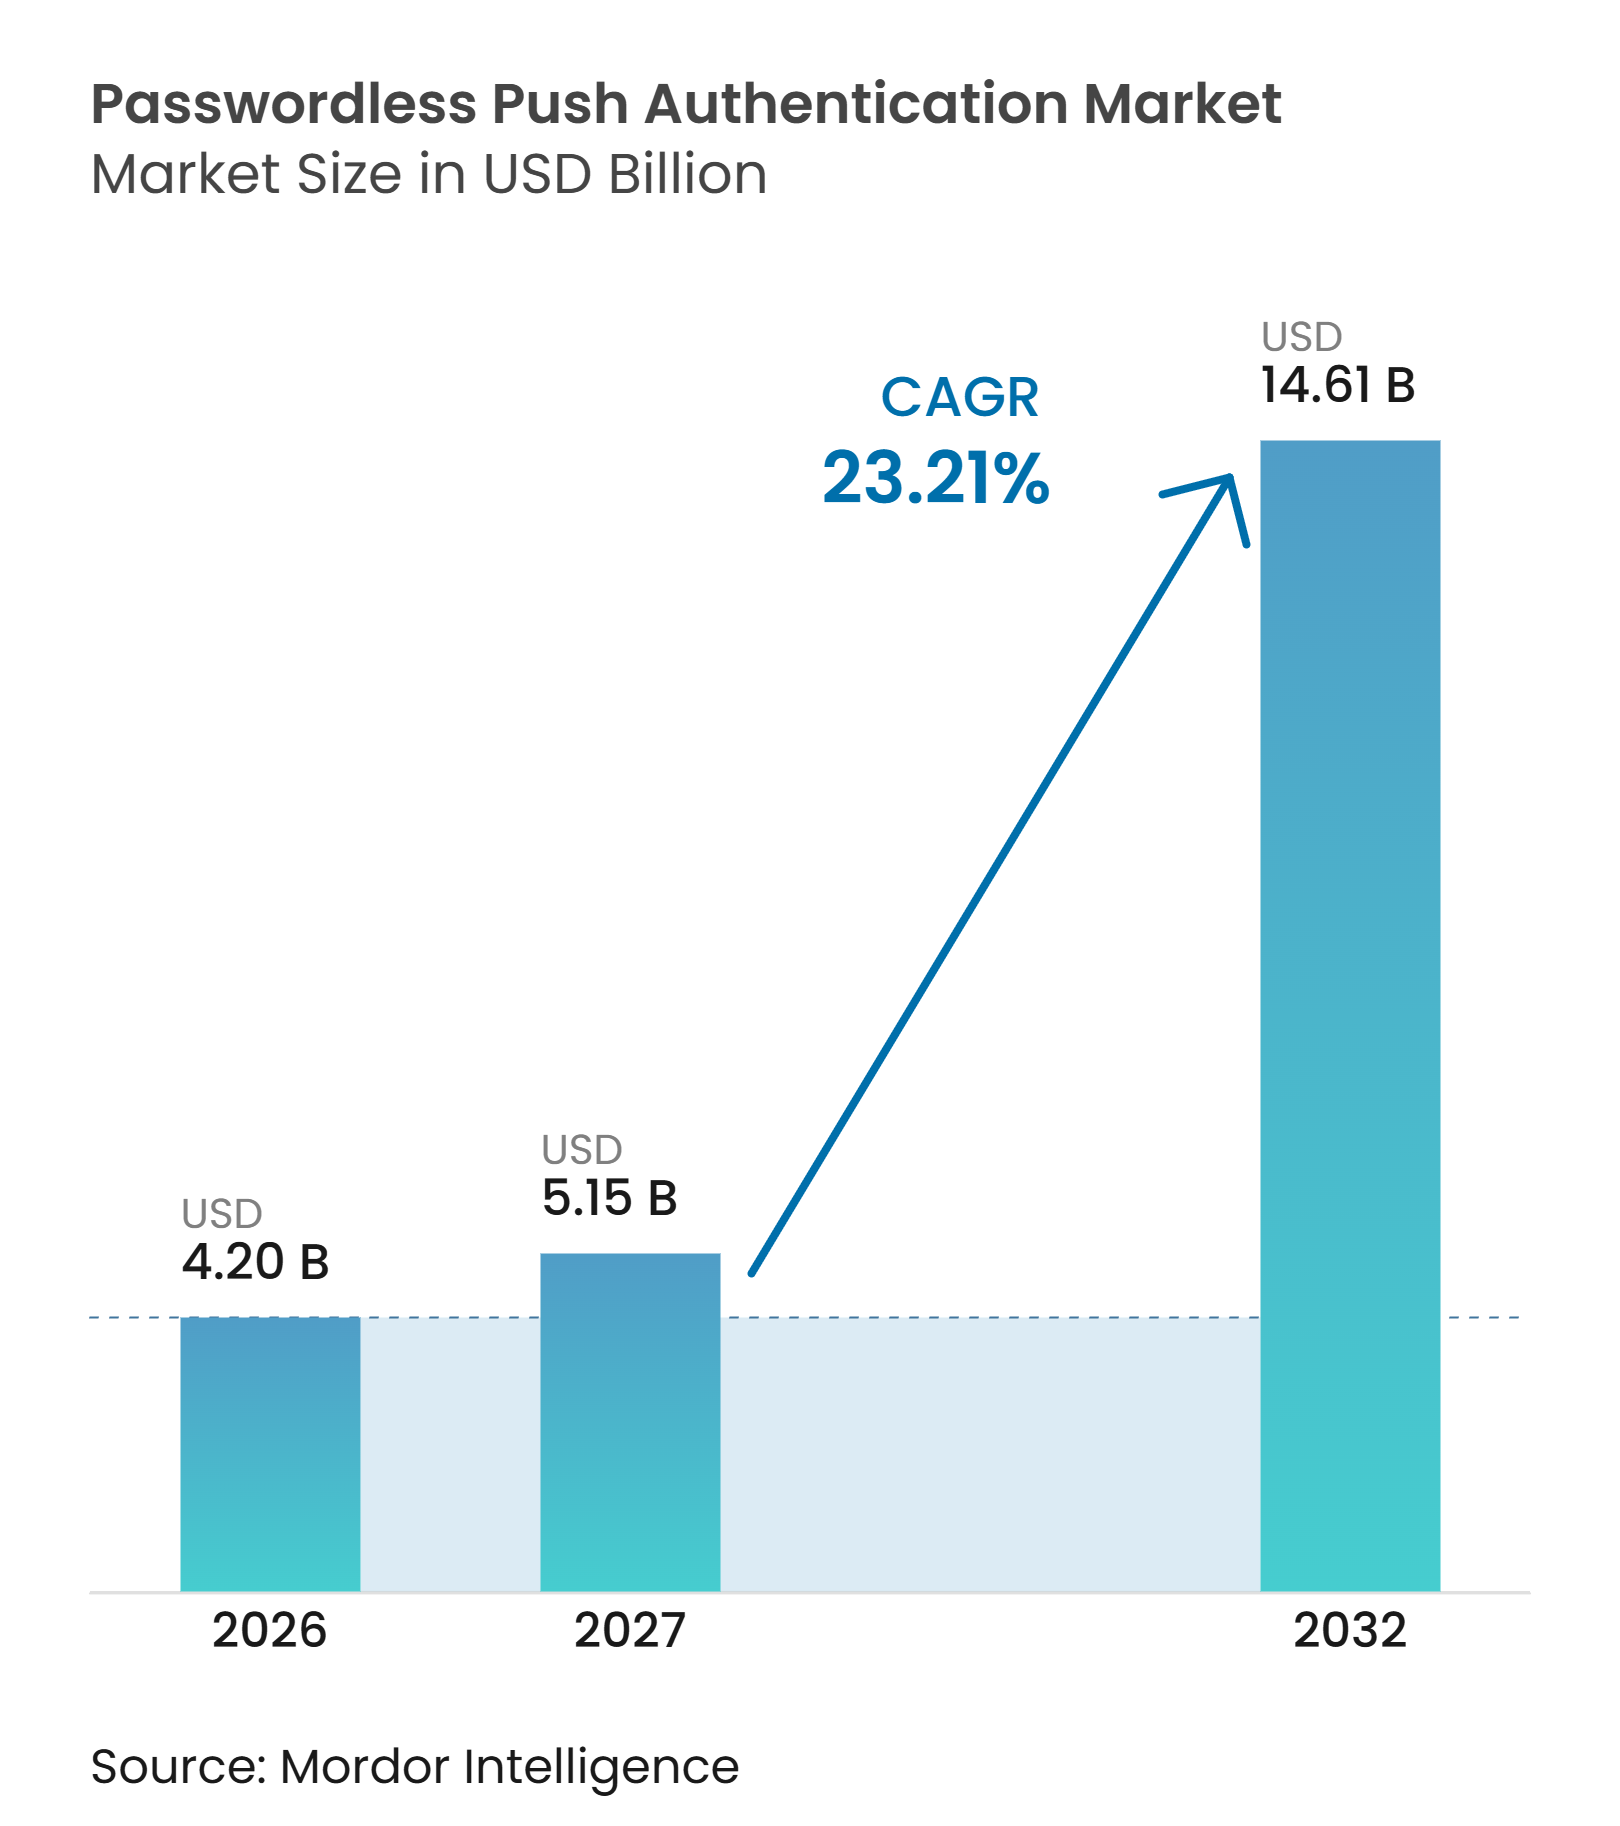
パスワードレスプッシュ認証市場規模は、2026年の4.20 ビリオン 米ドルから2027年には5.15 ビリオン 米ドルへ、さらに2032年までに14.61 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年にかけてCAGR 23.21%を記録すると予測されています。フィッシングおよびアカウント乗っ取りによる金銭的損失の増大により、雇用主、銀行、公共機関においてデバイスに紐付いた認証の必要性が高まっています。パスワードレスプッシュ認証市場は、セキュリティチームがパスワードおよびSMSベースのフローを置き換えるにつれ、初期の企業導入からより広範な採用へと移行しています。規制上の期限も、多くの認証プロジェクトを計画的な調達決定へと転換させています。モバイルバンキングおよびウォレットの活動は、決済やアカウント管理セッションを中断させることなく組織が取得しなければならない承認の数を増加させています。ベンダーは、パスキー、本人確認、リスク管理、および既存のアイデンティティシステムに適合するコクターを追加することで対応しており、一方で基本的なプッシュ承認は大手テクノロジープラットフォームを通じてより広く利用可能になっています。
レポートの主要ポイント
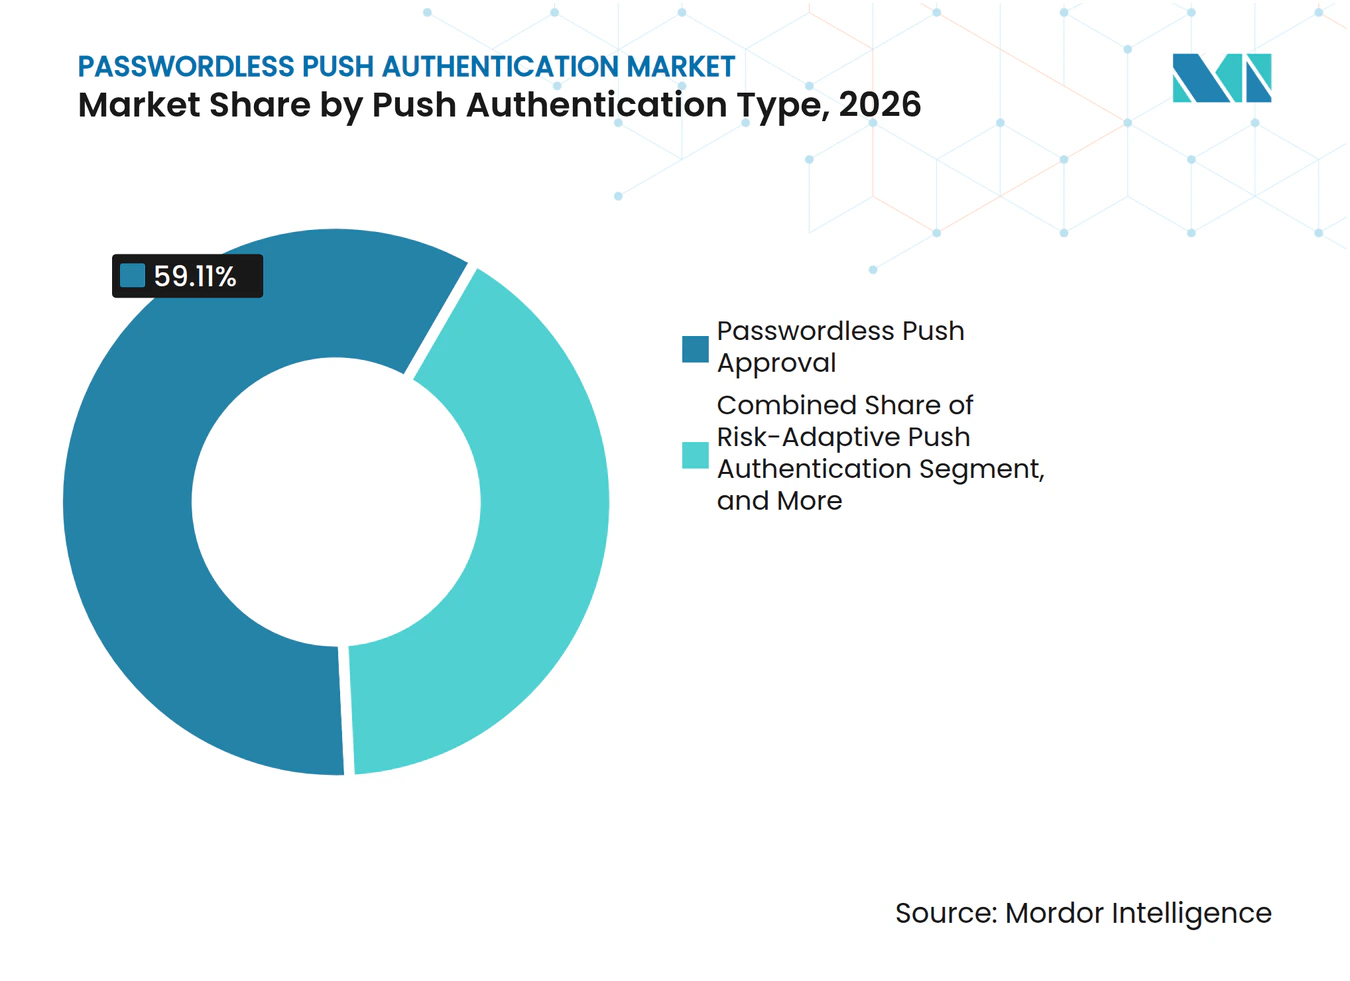
- プッシュ認証タイプ別では、パスワードレスプッシュ承認が2026年のパスワードレスプッシュ認証市場シェアの59.11%を占め、リスク適応型プッシュ認証は2032年にかけてCAGR 24.33%で拡大する見込みです。
- 展開モード別では、オンプレミスが2026年のパスワードレスプッシュ認証市場の67.10%を占め、クラウドは2032年にかけてCAGR 24.75%で拡大する見込みです。
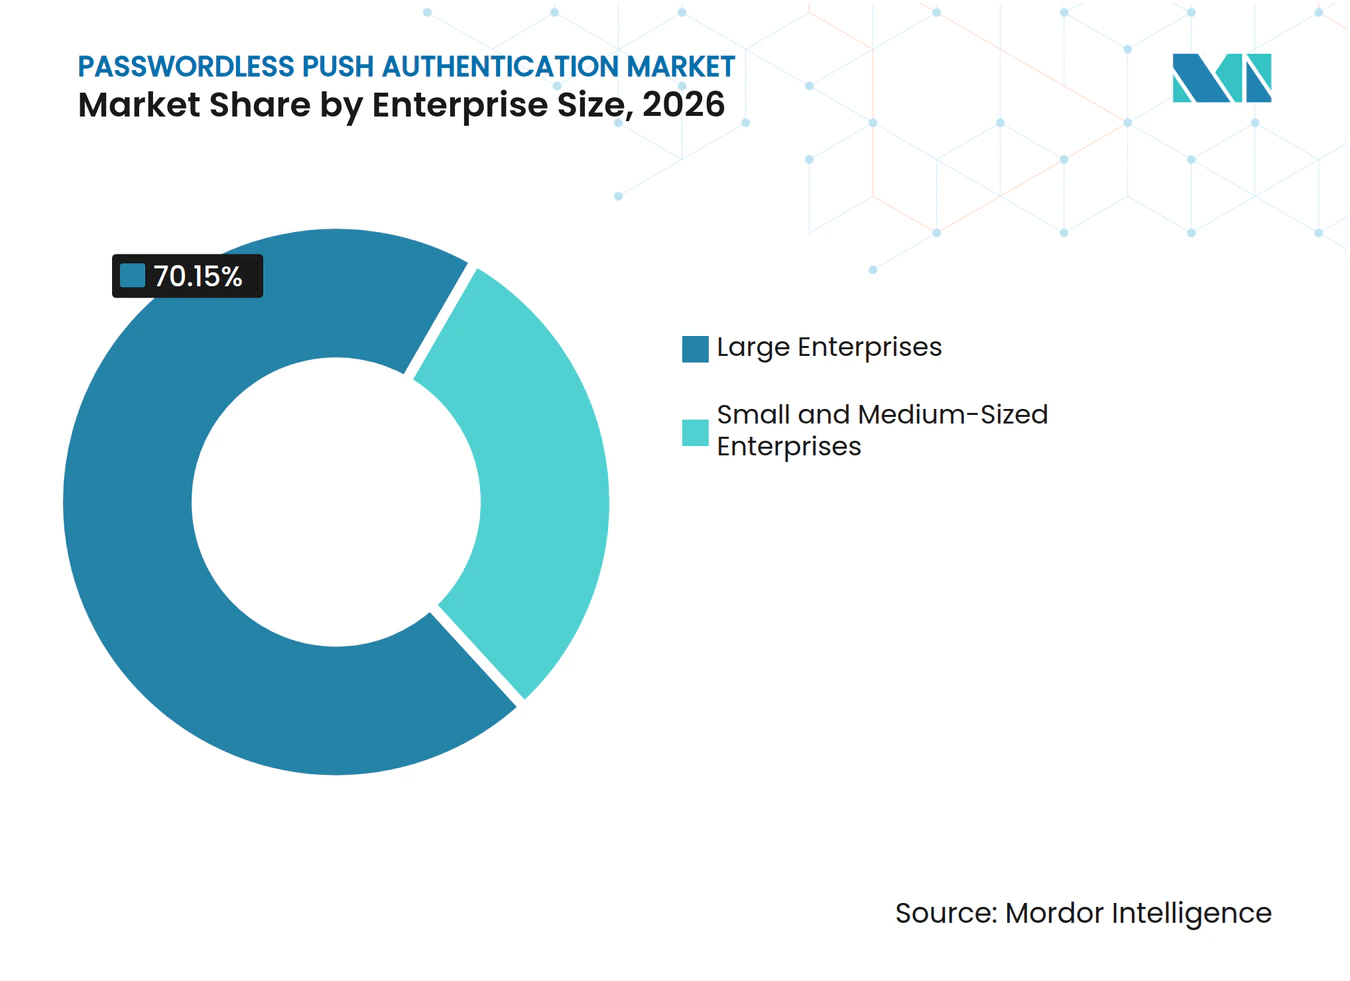
- 企業規模別では、大企業が2026年のパスワードレスプッシュ認証市場の70.15%を占め、中小企業は2032年にかけてCAGR 25.08%で拡大する見込みです。
- エンドユーザー産業別では、銀行・金融サービス・保険(BFSI)が2026年のパスワードレスプッシュ認証市場の29.88%を占め、政府・公共行政は2032年にかけてCAGR 23.76%で拡大する見込みです。
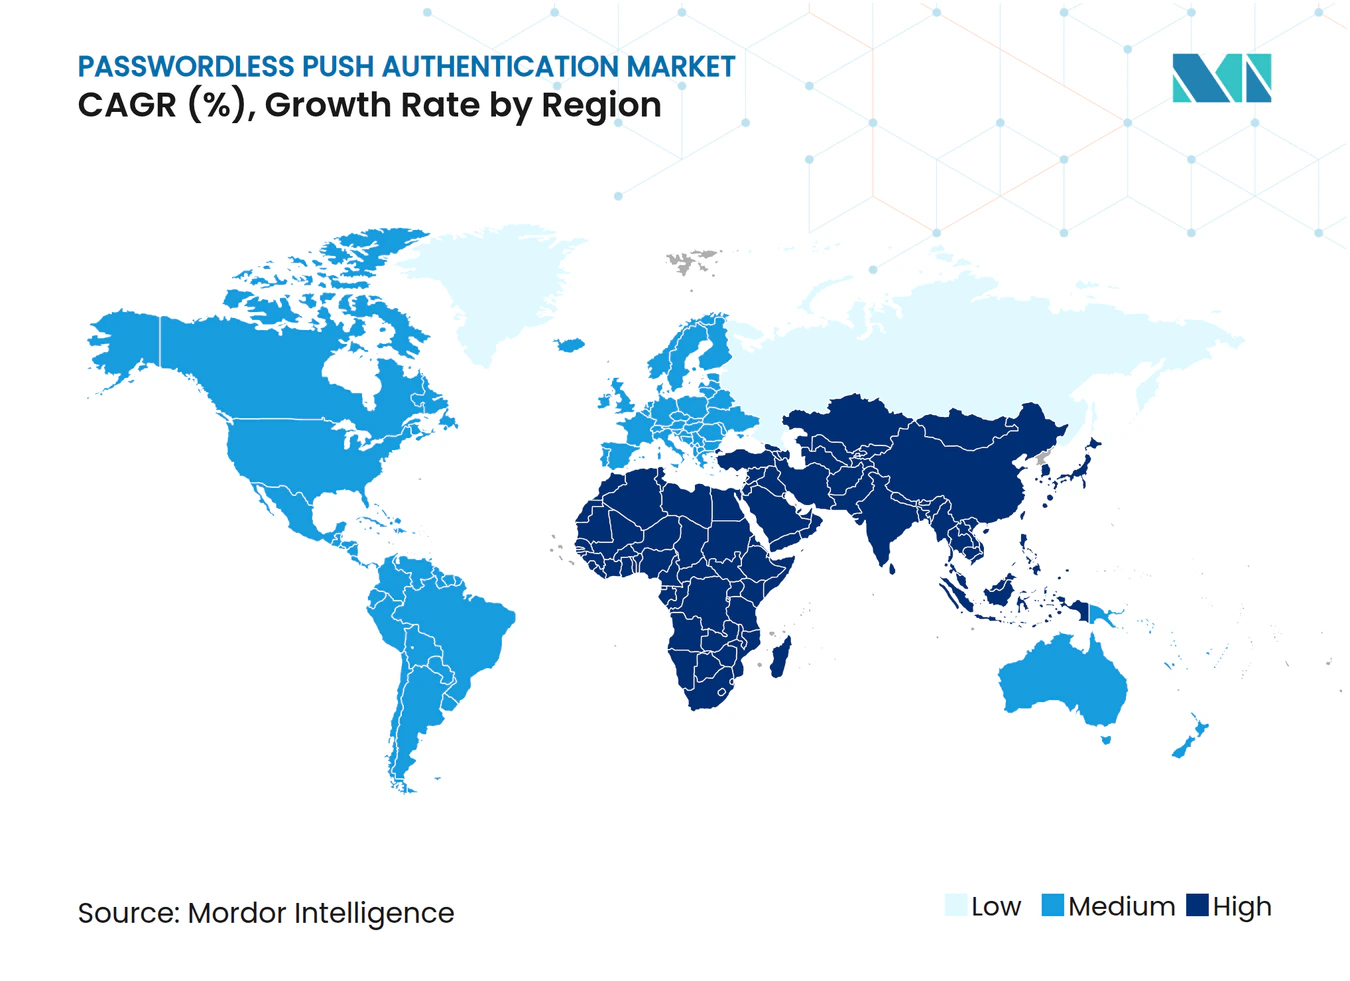
- 地域別では、北米が2026年のパスワードレスプッシュ認証市場の37.16%を占め、アジア太平洋地域は2032年にかけてCAGR 24.05%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGR予測への影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| フィッシングおよびクレデンシャルスタッフィングによる損失の増大 | +4.5% | グローバル | 短期(2年以内) |
| ゼロトラストおよびフィッシング耐性認証の義務化 | +4.2% | 北米・欧州、アジア太平洋地域への波及 | 短期(2年以内) |
| SMS OTPからアプリベース認証への移行 | +3.8% | グローバル、アジア太平洋地域および中東での早期普及 | 短期(2年以内) |
| モバイルバンキングおよび高額デジタル取引の拡大 | +3.5% | アジア太平洋地域が中心、南米・アフリカへの波及 | 中期(2〜4年) |
| 認証摩擦およびヘルプデスクコストの低減 | +2.8% | グローバル | 中期(2〜4年) |
| デバイスに紐付いたコンテキスト対応承認に対する企業需要 | +2.1% | 北米・欧州 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
フィッシングおよびクレデンシャルスタッフィングによる損失の増大がデバイスに紐付いた認証への需要を牽引
クレデンシャル攻撃は、孤立した試みではなく繰り返し実行可能な操作となっています。クレデンシャルの窃取とアカウント乗っ取りは直接的な損失をもたらすとともに、他のカテゴリーに記録される後続の不正行為を可能にする場合があります。盗まれたパスワードは、異なる犯罪カテゴリーに記録される後続の不正行為を支援する可能性があるため、直接損失の合計が全体的なリスクを示さない場合があります。パスワードレスプッシュ認証市場が恩恵を受けるのは、取得されたパスワードだけでは登録済みデバイス上での承認を生成できないためであり、これはすべてのアプリケーションを同時に変更することなくアカウント乗っ取りを削減しようとする組織にとって実用的なメリットです。これにより、制御ポイントがクレデンシャルの知識から、すでにユーザーに紐付けられたデバイスの所持へと変わります。したがって、セキュリティチームは、パスワードのみに依存するログイン方法を置き換えるより明確な理由を持つことになります。
ゼロトラストおよびフィッシング耐性認証の義務化が企業セキュリティを再構築
米国国立標準技術研究所(NIST)は2025年8月にデジタルアイデンティティガイドラインの最終版を公表し、認証保証レベル2以上の標準としてフィッシング耐性認証を設定しました。[1] パスワードレスプッシュ認証市場がこの要件から恩恵を受けるのは、規制対象組織がより強力な保証要件を満たすための実用的な方法を検討し、管理の選択を文書化し、内部審査者や規制当局に対して進捗を示す必要があるためです。2025年9月に公表された米国上院の条項は、国防総省に対して2026年にフィッシング耐性認証計画を策定し、2027年末までにレガシー方式を廃止するよう指示しました。FIDOアライアンスのガイダンスは、スマートカードが実用的でない場合の低干渉オプションとして、プッシュ対応FIDO2認証器を特定しました。公表された廃止日により、調達チームは従業員グループおよびアプリケーション全体にわたる展開を順序立てることができます。また、既存のすべてのアイデンティティコンポーネントを完全に置き換えることなく、クラウドおよびモバイル環境で機能できる製品への需要も高まっています。
SMS OTPからアプリベース認証への移行がプッシュ採用を加速
パスワードレスプッシュ認証市場は、規制された金融サービスにおけるSMS OTPからの移行によって支えられており、顧客および従業員の認証プログラムが同じポリシーサイクルの下で更新される場合があります。アラブ首長国連邦中央銀行の指令3057/2025は、認可された金融機関に対して2026年3月からSMSおよびメールOTPをスタンドアロン方式として使用することを停止し、アプリ内承認、パスキー、および生体認証を優先するよう求めました。フィリピン中央銀行(BSP)通達1213も、銀行に対して2026年6月までにフィッシング耐性方式へ移行するよう求めました。英国国家サイバーセキュリティセンターは2025年に、政府デジタルサービスにおけるSMS認証をFIDOパスキーに置き換え始めました。多くの組織は、古いアプリケーションやアイデンティティプロバイダーのサポートを継続しなければならないため、完全なパスキープログラムを即座に実装することができません。アプリベースのプッシュ承認は、より広範なアーキテクチャの変更が進む間、デバイスバインディングとコンテキストチェックを追加することで暫定的なアプローチとして機能します。
モバイルバンキングおよび高額デジタル取引の拡大が認証の重要性を高める
パスワードレスプッシュ認証市場は、モバイルバンキングの影響を受けており、これにより決済、プロフィール変更、高額アカウントリクエストに対する頻繁な認証の機会が生まれています。インドの2025年認証指針は、デジタル決済取引に2つの独立した要素を要求し、高額取引に対する追加リスクチェックを認めています。これにより、すべてのユーザーに同じステップを強制することなく、取引金額、デバイスの状態、および行動を評価できる承認方法が促進されます。グローバルモバイルウォレットユーザーは2024年に43億人に達し、2029年までに58億人に達すると予測されており、取引金額は10 トリリオン 米ドルから17 トリリオン 米ドルへと増加する見込みです。オーストラリア銀行協会は2025年にモバイルウォレット決済金額が前年比28%増加したと報告しました。これらの決済フローにより、不必要な遅延を加えることなく認証を安全に保つ必要性が高まっています。
抑制要因の影響分析*
| 抑制要因 | CAGR予測への影響(概算%) | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| プッシュ疲労と番号照合要件 | -2.0% | グローバル | 短期(2年以内) |
| レガシーアプリケーション統合とアカウント回復の複雑さ | -1.8% | グローバル、北米・欧州で最も深刻 | 中期(2〜4年) |
| デバイスおよび行動シグナルに関するプライバシーと同意の制約 | -1.4% | 欧州、アジア太平洋地域 | 中期(2〜4年) |
| ネイティブプラットフォームへのバンドルと基本プッシュ認証のコモディティ化 | -1.2% | グローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
プッシュ疲労と番号照合要件が大規模展開を制約
プッシュ疲労は、繰り返されるプロンプトが暗号の問題ではなくユーザー行動の問題となる時点を悪用します。2025年6月、Scattered Spiderはスタッフメンバーに承認プロンプトを繰り返し送信し、1件が承認されるまで続けることでハワイアン航空のシステムへのアクセスを取得しました。この事件は、攻撃者がマルウェアやエクスプロイトを持たない場合でも、基本的な通知フローが失敗する可能性があることを示しました。番号照合は、ユーザーがアクティブな画面に表示されたコードを入力することを要求し、プロンプトボンビングを実行しにくくします。この管理策は、チームがユーザーインターフェースを更新し、手順を改訂し、サポートスタッフを準備する必要があるため、展開を遅らせる可能性があります。小さなモバイル画面と分散した労働力は、その調整をより困難にし、広範な展開を遅らせる可能性があります。
レガシーアプリケーション統合とアカウント回復の複雑さが企業移行を遅らせる
パスワードレスプッシュ認証市場は、SAML、OAuth、またはOIDC接続をサポートしない独自のサインイン方式を使用する多くの製造、エネルギー、および運用技術システムと連携する必要があります。パスワードレスプッシュ認証市場は、組織がミドルウェアを構築したり、カスタムコネクターを使用したり、古いアプリケーションを置き換えたりする必要がある場合、展開サイクルが長くなります。これらのステップにより、総コストがソフトウェアライセンスを超え、複数年にわたる実装計画が生じる可能性があります。アカウント回復も懸念事項であり、登録済みデバイスを紛失した場合、ユーザーはフィッシングに対して依然として脆弱な秘密の質問やSMSコードに戻る可能性があります。CyberProofは、2025年7月の侵害において、フィッシング攻撃の後にモバイル通知の承認が成功し、各認証ステップが完了していたためログが正常に見えたと説明しました。したがって、安全な回復設計は、日常的なサインインフローと同じ注意を受ける必要があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
プッシュ認証タイプ別:
パスワードレス承認がリードし、リスク適応型モデルが勢いを増すパスワードレスプッシュ承認は、2026年のパスワードレスプッシュ認証市場において59.11%の市場シェアを保持しました。その地位は、Okta、Microsoft Entra、Ping Identityなどの企業アイデンティティプロバイダーとの幅広い互換性を反映しています。2025年および2026年に期限を抱える組織は、展開が数ヶ月ではなく数週間で完了できるため、これを選択することが多くありました。このアプーチにより、完全なFIDO2パスキーインフラを待つことなく認証を改善することができました。プッシュ強化パスワードレスMFAは、承認イベントに生体認証確認を追加します。このモデルは、ハードウェアキーのプロビジョニング負担なしに、医療および金融サービスにおけるより高い保証ニーズに対応できます。番号照合プッシュ認証は、企業がプッシュ疲労に対応するにつれて2025年に拡大しました。主要プラットフォームはこれをポリシー設定として利用可能にし、BSP通達1213はこれを高リスク取引のための許容可能なステップアップ措置として認識しました。
リスク適応型プッシュ認証は、2032年にかけてCAGR 24.33%で拡大する見込みであり、これはパスワードレスプッシュ認証市場全体の規模成長率を上回ります。この高い成長は、単純な承認プロンプトからコンテキストに基づく決定へのシフトを反映しています。2024年および2025年に基本的なプッシュ承認を採用した組織は、静的なプロンプトが通常のサインインと、見慣れないデバイスや地域からのアクセスを区別できないことを発見しました。リスク適応型システムは、行動シグナル、デバイスの状態、および取引コンテキストを組み合わせて、必要に応じて認証を強化または緩和します。韓国個人情報保護委員会は2025年12月に、デバイス上のFIDO生体認証処理が個人情報の同意規則の対象外であることを明確にしました。これにより、同意要件が使用を制限する可能性がある規制された銀行環境での展開が支援されます。スマートフォンが禁止されている場所では、ハードウェアトークン支援型およびボイスプッシュ方式が引き続き関連性を持ちます。ほとんどのユーザーがモバイルデバイスにアクセスできるため、これらの組み合わせた役割は依然として限定的ですが、厳格に管理された作業エリアや厳しいデバイス規則を持つ組織にとっては引き続き重要です。



展開モード別:
オンプレミスが管理を維持しながらクラウド利用が拡大オンプレミスは2026年のパスワードレスプッシュ認証市場シェアの67.10%を占めました。規制された金融機関、政府機関、および防衛請負業者は、認証記録と行動データを管理された環境内に保持することが多くあります。米国のFISMAおよび欧州連合のNIS2は、機密性の高いアイデンティティデータの所在に関する精査を強化しています。既存のActive Directoryフェデレーションサービス、RADIUSサーバー、およびカスタムSAML実装も、限られた予算サイクル内での移行を高コストにしています。エアギャップおよび制限されたネットワークは、組織が公共クラウドAPIを通じて承認イベントをルーティングすることをさらに妨げる場合があります。これらの条件により、厳格な運用要件を持つ組織にとってオンプレミスシステムは引き続き重要です。また、インフラへの即時変更よりも段階的アプローチをより現実的にします。バイヤーが認証移行中に重要なサービスを停止できないことが多いため、ベンダーはこれらのアカウントを獲得するために既存システムをサポートする必要があります。
クラウド展開は2032年にかけてCAGR 24.75%で拡大する見込みです。サービスとしてのアイデンティティプラットフォームは、複数の場所にわたって低レイテンシと冗長性を持つ大量の承認を処理できます。クラウドサービスのパスワードレスプッシュ認証市場規模は、オンプレミスのアイデンティティインフラを運用するリソースを持たない従業員200〜2,000人規模の組織によって支えられています。これらの組織の多くはすでにクラウドホスト型ソフトウェアを使用しており、大規模な雇用主と同じフィッシング耐性要件に直面しています。Descope と 1Kosmos は、これらのバイヤーにとってより低い摩擦の選択肢としてクラウドネイティブのオファリングを位置付けています。事前構築されたSaaS接続により、実装を数ヶ月から数日に短縮できます。クラウド採用により、継続的な更新とポリシー変更の管理も容易になります。バイヤーは、プロバイダーを選択する前に、データレジデンシー、統合ニーズ、および回復管理を評価する必要があります。
企業規模別:
大企業がリードし、中小企業が勢いを増す大企業は2026年のパスワードレスプッシュ認証市場シェアの70.15%を占めました。大企業はプッシュ認証をサポートできるアイデンティティおよびアクセス管理プラットフォームに複数年にわたる投資を行ってきました。金融サービス会社、医療システム、および防衛請負業者は早期にコンプライアンスの圧力に直面し、小規模な組織よりも先に初期展開を完了しました。現在の焦点は、リスク適応型オーケストレーションとデバイスライフサイクルの管理へと移行しています。HYPRは2025年6月に、従業員全体にわたる一回限りの本人確認審査を実施するWorkforce Identity Verification Auditを導入しました。[2] この製品は、各登録済みデバイスが意図した人物に属することを確認する必要性に対応しています。この要件は、分散した労働力と多数のデバイスを管理する組織にとって特に重要です。大規模なバイヤーは、複雑な内部環境に対する詳細な統合サポートも必要としています。
中小企業は2032年にかけてCAGR 25.08%で拡大する見込みです。サイバー保険の引受けにより、フィッシング耐性MFAへの注目が高まり、小規模組織のコスト計算が変わっています。パスワードのみのアクセスは、カバレッジを制限したり、プッシュ認証ライセンスのコストを超えるプレミアム割増料金につながる可能性があります。ユーザーあたり月額制のクラウドオファリングにより、以前は一部の中小企業をSMS OTPやパスワードに留めていた設備投資の障壁が低減されます。したがって、パスワードレスプッシュ認証市場は、専任のセキュリティチームを持たない企業にとってよりアクセスしやすくなっています。専門サービス、小売、および軽製造業は中小企業の比率が高く、クレデンシャル窃取に対して高度にさらされています。これらの組織はライセンスコストと業務上の混乱にも敏感です。セッアップ、回復、およびポリシー管理を簡素化するプロバイダーは、小規模なITチームが通常のビジネスアプリケーションと従業員のオンボーディングも管理しなければならない場合に、このグループをより適切に支援できます。

エンドユーザー産業別:
BFSIがリードし、政府機関の展開が加速BFSIは2026年のパスワードレスプッシュ認証市場において29.88%の市場シェアを保持しました。欧州のPSD2強力顧客認証、インドのインド準備銀行(RBI)指針、およびアラブ首長国連邦指令3057/2025はそれぞれ、SMSベースの取引確認の弱点を標的としています。金融機関は、従業員アクセスと顧客取引承認の両方にプッシュ承認を使用しています。これにより、他の多くのエンドユーザーよりも組織あたりの認証イベント数が多くなります。Kasperskyは2025年に、世界100大銀行の顧客から100万件以上の侵害されたオンラインバンキングクレデンシャルを記録しました。これらのクレデンシャルの流通は、盗まれたパスワードを超えた追加レイヤーとしてのデバイスに紐付いた取引確認の必要性を強化します。医療およびライフサイエンスも米国における拡大する使用事例を表しています。遠隔地の臨床従事者は、HIPAA関連の保護措置の下で電子健康記録へのアクセスを必要としています。
政府・公共行政は2032年にかけてCAGR 23.76%で拡大する見込みです。米国、英国、シンガポール、およびオーストラリアの民間機関は、複数年にわたる展開計画を必要とする大規模なユーザー集団を管理しています。これらの展開は、単一のアップグレードサイクルを生み出すのではなく、継続的な需要を維持できます。政府ユーザーはまた、古いアプリケーションと分散した従業員グループにわたって機能する方法を必要としています。産業製造、エネルギー、およびユーティリティは、運用技術がITネットワークとより密接に接続するにつれて、別の使用分野として台頭しています。米国サイバーセキュリティ・インフラセキュリティ庁(CISA)のクロスセクターパフォーマンス目標は、産業制御環境におけるサイバーセキュリティへの注目を高めています。小売および電子商取引の採用は、決済データへの従業員アクセスを中心としています。消費者向けの使用は、コンプライアンスおよびユーザビリティのニーズが従業員アイデンティティ要件のものと異なるため、より選択的です。
地域分析
北米パスワードレス プッシュ認証市場
北米は2026年のパスワードレス プッシュ認証市場シェアの37.16%を占めました。パスワードレス プッシュ認証市場は、米国における深固なアイデンティティ投資基盤と、請負業者の調達に影響を与える連邦規則によって支えられています。2025年9月に公表された上院の条項は、国防総省に対し2026年中にフィッシング耐性計画を策定し、2027年末までにレガシー方式を廃止するよう指示しました。サイバー保険の条件も、政府の義務に直接適用されない可能性のある中堅企業に圧力をかけています。
アジア太平洋パスワードレス プッシュ認証市場
アジア太平洋地域は2032年までに24.05%のCAGRで拡大すると予測されています。同地域のパスワードレス プッシュ認証市場は、2026年4月からのデジタル決済に関するインドの2要素認証ベースライン要件によって支えられています。[3] BSP通達1213号はフィリピンの銀行にSMSおよびメールOTPの段階的廃止を義務付け、HID Global Corporationは2025年9月にそのコンプライアンス要件を満たすFIDO認定ソリューショを発表しました。韓国の2025年12月のデバイス上での生体認証FIDOプロセシングに関する明確化により、同意に関連する障壁が取り除かれました。中国、日本、オーストラリアは成熟した二次市場であり、クラウド移行が追加需要をもたらしています。
EMEAおよび南米パスワードレス プッシュ認証市場
欧州は2026年に2番目に大きな地域シェアを保持し、ドイツ、英国、フランスが牽引しました。英国のパスキー推進施策、eIDAS 2.0デジタルウォレット要件、および進化するPSD3基準が西欧全域での企業購買を後押ししています。南米はブラジルとメキシコを通じて台頭しており、中東はUAEのビジョン2021およびサウジアラビアのビジョン2030プログラムを通じて成長しています。アフリカは依然として初期段階にあり、南アフリカとナイジェリアのfintech プラットフォームおよびモバイルマネー事業者を中心に普及が進んでいます。
競合環境
市場集中度
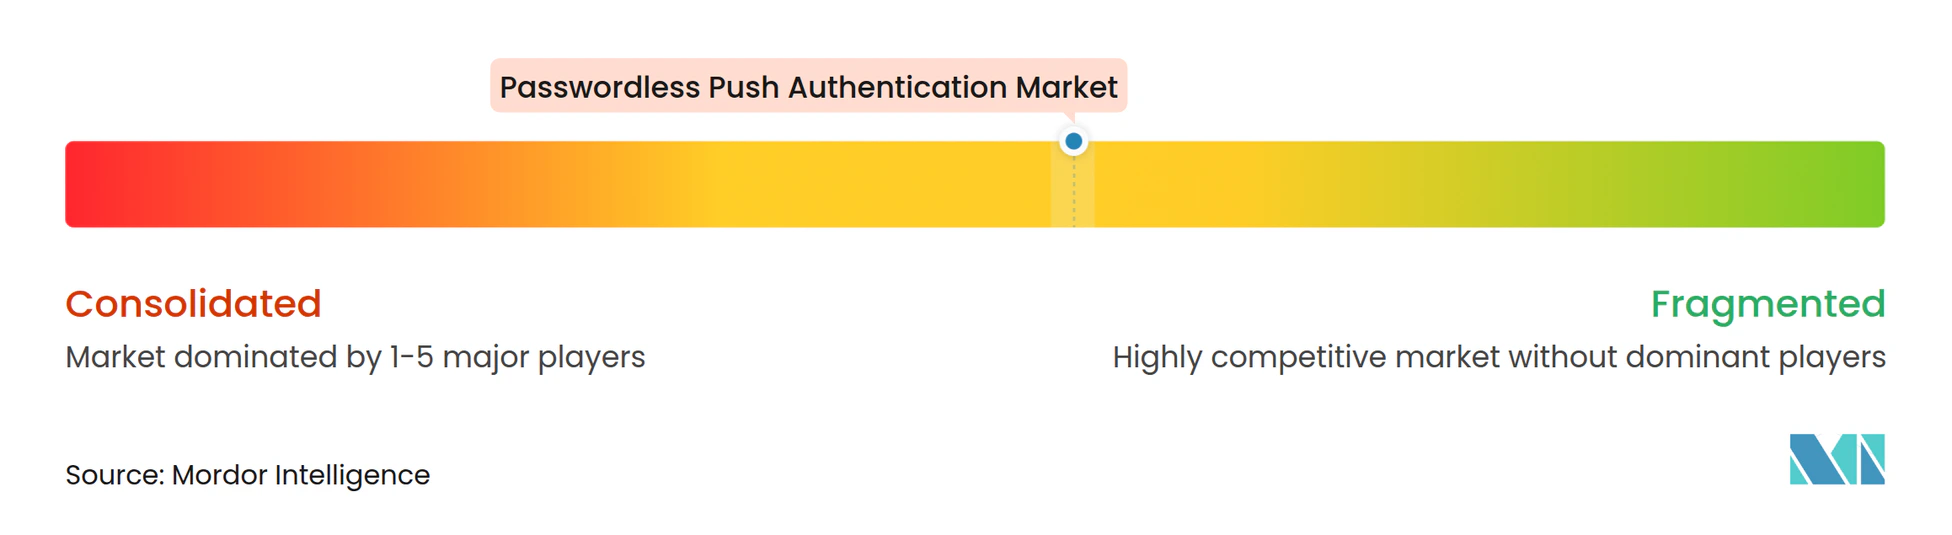
パスワードレスプッシュ認証市場は、主要なアイデンティティプラットフォームと専門ベンダーの間で適度に集中しています。Okta、Ping Identity、およびEntrustは、デバイスに紐付いたFIDO2ネイティブアーキテクチャを構築したパスワードレス専門企業と競合しています。競争は統合の深さに依存しており、HYPRとSecret Double Octopusは、Windowsログオン、VPN、および特権アクセス管理のコネクターを提供しています。確立されたベンダーは、アイデンティティガバナンス、MFA、およびライフサイクル管理のためのより広範なシステムを提供しています。
Ping Identityは2026年1月にKeylessの買収を完了し、ゼロ知識生体認証と300ミリ秒未満の再認証を追加しました。[4] SecureAuthは2025年10月にCloudentityを買収し、きめ細かいAPI認可とリアルタイムセッションポリシー適用を追加しました。HYPRとYubicoは2025年11月にパートナーシップを拡大し、本人確認済みYubiKeyプロビジョニングを自動化しました。これらの動きにより、プッシュ承認の周囲に本人確認、生体認証、ハードウェアクレデンシャル、および認可管理が追加されます。また、リスク管理、展開速度、およびアプリケーション互換性がベンダー選択の中心となっています。
パスワードレスプッシュ認証市場は、スマートフォン中心のモデルが適応を必要とする運用技術環境と共有デバイスの労働力において機会があります。Axiad IDS、Cyphercor、およびSecurEnvoyは、政府PIV/CAC移行やコールセンターの共有デバイスワークフローなどのニーズに対応しています。基本的なプッシュ承認はApple、Google、およびMicrosoftによってますますバンドルされており、独立したベンダーはリスク適応型インテリジェンスとワークフロー統合に注力する必要があります。したがって、パスワードレスプッシュ認証市場産業は、レガシーシステム、規制された環境、および回復管理に対応する大規模プラットフォームと専門プロバイダーの両方を支援しています。
パスワードレスプッシュ認証産業のリーダー企業
-
Okta, Inc.
-
Ping Identity Corporation
-
OneSpan Inc.
-
Yubico AB
-
SecureAuth Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
パスワードレス プッシュ認証市場 このレポートでカバーされる企業
- Okta, Inc.
- Ping Identity Corporation
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- Yubico AB
- HYPR Corp.
- Beyond Identity, Inc.
- Secret Double Octopus Ltd.
- Trusona, Inc.
- Veridium Ltd.
- 1Kosmos Inc.
- Descope, Inc.
- SecurEnvoy Ltd.
- Axiad IDS, Inc.
- SecureAuth Corporation
- Transmit Security, Inc.
- Cyphercor, Inc.
- Signicat AS
- Prove Identity, Inc.
最近の産業開発事情 パスワードレス プッシュ認証市場
- 2026年1月:Ping Identityは、ロンドンを拠点とするゼロ知識生体認証のイノベーターであるKeylessの買収を完了しました。統合された機能は、300ミリ秒未満の再認証を伴うデバイス非依存の暗号生体認証を提供し、CIAM、従業員、およびB2Bアイデンティティ環境全体にわたる継続的なパスワードレス保証を拡張し、PSD3、eIDAS 2.0、GDPR、およびCCPAのコンプライアンス要件をサポートします。
- 2026年1月:フィリピン中央銀行(バンコ・セントラル・ング・ピリピナス)は、BSP通達1213に基づく2026年6月の期限を延長しないことを確認し、フィリピン銀行セクター全体でプッシュ認証およびパスキーソリューションの即時調達の緊急性を生み出し、アジア太平洋市場で最も急速に進む規制移行の一つとして確立しました。
- 2025年12月:BeyondTrustとPing Identityは、特権アクセス管理、アイデンティティおよびアクセス管理、ならびにアイデンティティガバナンスおよび管理を統合アイデンティティセキュリティプラットフォームに統合する戦略的パートナーシップを発表しました。このプラットフォームは、指定パートナーおよびAWSマーケットプレイスを通じて利用可能であり、特権アクセス管理と企業プッシュ認証ワークフローの間のギャップを埋めます。
- 2025年11月:HYPRとYubicoは、HYPR AffirmをYubicoのYubiKeyプロビジョニングインフラと統合することでパートナーシップを拡大しました。このソリューションはYubiKey上にFIDOクレデンシャルを事前登録し、企業アイデンティティプロバイダーに紐付け、事前有効化されたハードウェアをエンドユーザーに出荷することで、登録時のIT仲介なしにAAL3でのハードウェアに裏付けられたフィッシング耐性認証を可能にします。
グローバルパスワードレスプッシュ認証市場レポートの調査範囲
パスワードレスプッシュ認証市場は、パスワードを必要とせずに登録済みモバイルデバイスに送信される安全なプッシュ通知を通じてユーザーが本人確認を行えるソフトウェアプラットフォームおよびサービスで構成されています。これらのソリューションは、デバイスに紐付いたクレデンシャル、生体認証、コンテキストリスク評価、行動分析、および暗号認証を活用して、安全でシームレスなアクセス体験を提供します。この市場は、企業および消費者環境全体にわたる従業員認証、顧客認証、デジタルバンキングセキュリティ、ゼロトラストアーキテクチャ、およびフィッシング耐性認証イニシアチブをサポートしています。
パスワードレスプッシュ認証市場レポートは、プッシュ認証タイプ(パスワードレスプッシュ承認、プッシュ強化パスワードレスMFA、番号照合プッシュ認証、リスク適応型プッシュ認証、その他のプッシュ認証タイプ)、展開モード(オンプレミス、クラウド)、企業規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、政府・公共行政、医療・ライフサイエンス、ITおよび通信、産業製造、小売・電子商取引、エネルギー・ユーティリティ、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)で提供されます。
セグメンテーション概要
| パスワードレスプッシュ承認 |
| プッシュ強化パスワードレスMFA |
| 番号照合プッシュ認証 |
| リスク適応型プッシュ認証 |
| その他のプッシュ認証タイプ |
| オンプレミス |
| クラウド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| 政府・公共行政 |
| 医療・ライフサイエンス |
| ITおよび通信 |
| 産業製造 |
| 小売・電子商取引 |
| エネルギー・ユーティリティ |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他の欧州 | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| プッシュ認証タイプ別 | パスワードレスプッシュ承認 | |
| プッシュ強化パスワードレスMFA | ||
| 番号照合プッシュ認証 | ||
| リスク適応型プッシュ認証 | ||
| その他のプッシュ認証タイプ | ||
| 展開モード別 | オンプレミス | |
| クラウド | ||
| 企業規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| 政府・公共行政 | ||
| 医療・ライフサイエンス | ||
| ITおよび通信 | ||
| 産業製造 | ||
| 小売・電子商取引 | ||
| エネルギー・ユーティリティ | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
パスワードレスプッシュ認証市場の規模はどのくらいですか?
パスワードレスプッシュ認証市場は、2026年の4.20 ビリオン 米ドルおよび2027年の5.15 ビリオン 米ドルから、CAGR 23.21%で2032年までに14.61 ビリオン 米ドルへと成長する見込みです。
パスワードレスプッシュ認証の需要を牽引しているものは何ですか?
フィッシングによる損失、認証の義務化、SMS OTPからの移行、およびモバイル決済活動の増加が採用を支えています。
最大のシェアを持つプッシュ認証タイプはどれですか?
パスワードレスプッシュ承認は、広く使用されている企業アイデンティティプロバイダーと連携するため、2026年に59.11%を占めました。
最も急速に成長している展開モデルはどれですか?
クラウド展開は、組織がサービスとしてのアイデンティティツールを採用するにつれて、2032年にかけてCAGR 24.75%で拡大する見込みです。
需要をリードしているエンドユーザーセクターはどれですか?
BFSIは、取引承認ニーズと地域のセキュリティ要件により、2026年に29.88%を占めました。
最も急速に成長している地域はどこですか?
アジア太平洋地域は、モバイルバンキングと認証規則に支えられ、2032年にかけてCAGR 24.05%で拡大する見込みです。