
Tamanho e Participação do Mercado de Autenticação Push sem Senha
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 5.15 Bilhões de dólares |
| Tamanho do Mercado (2032) | 14.61 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 23.21 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Autenticação Push sem Senha por Mordor Intelligence
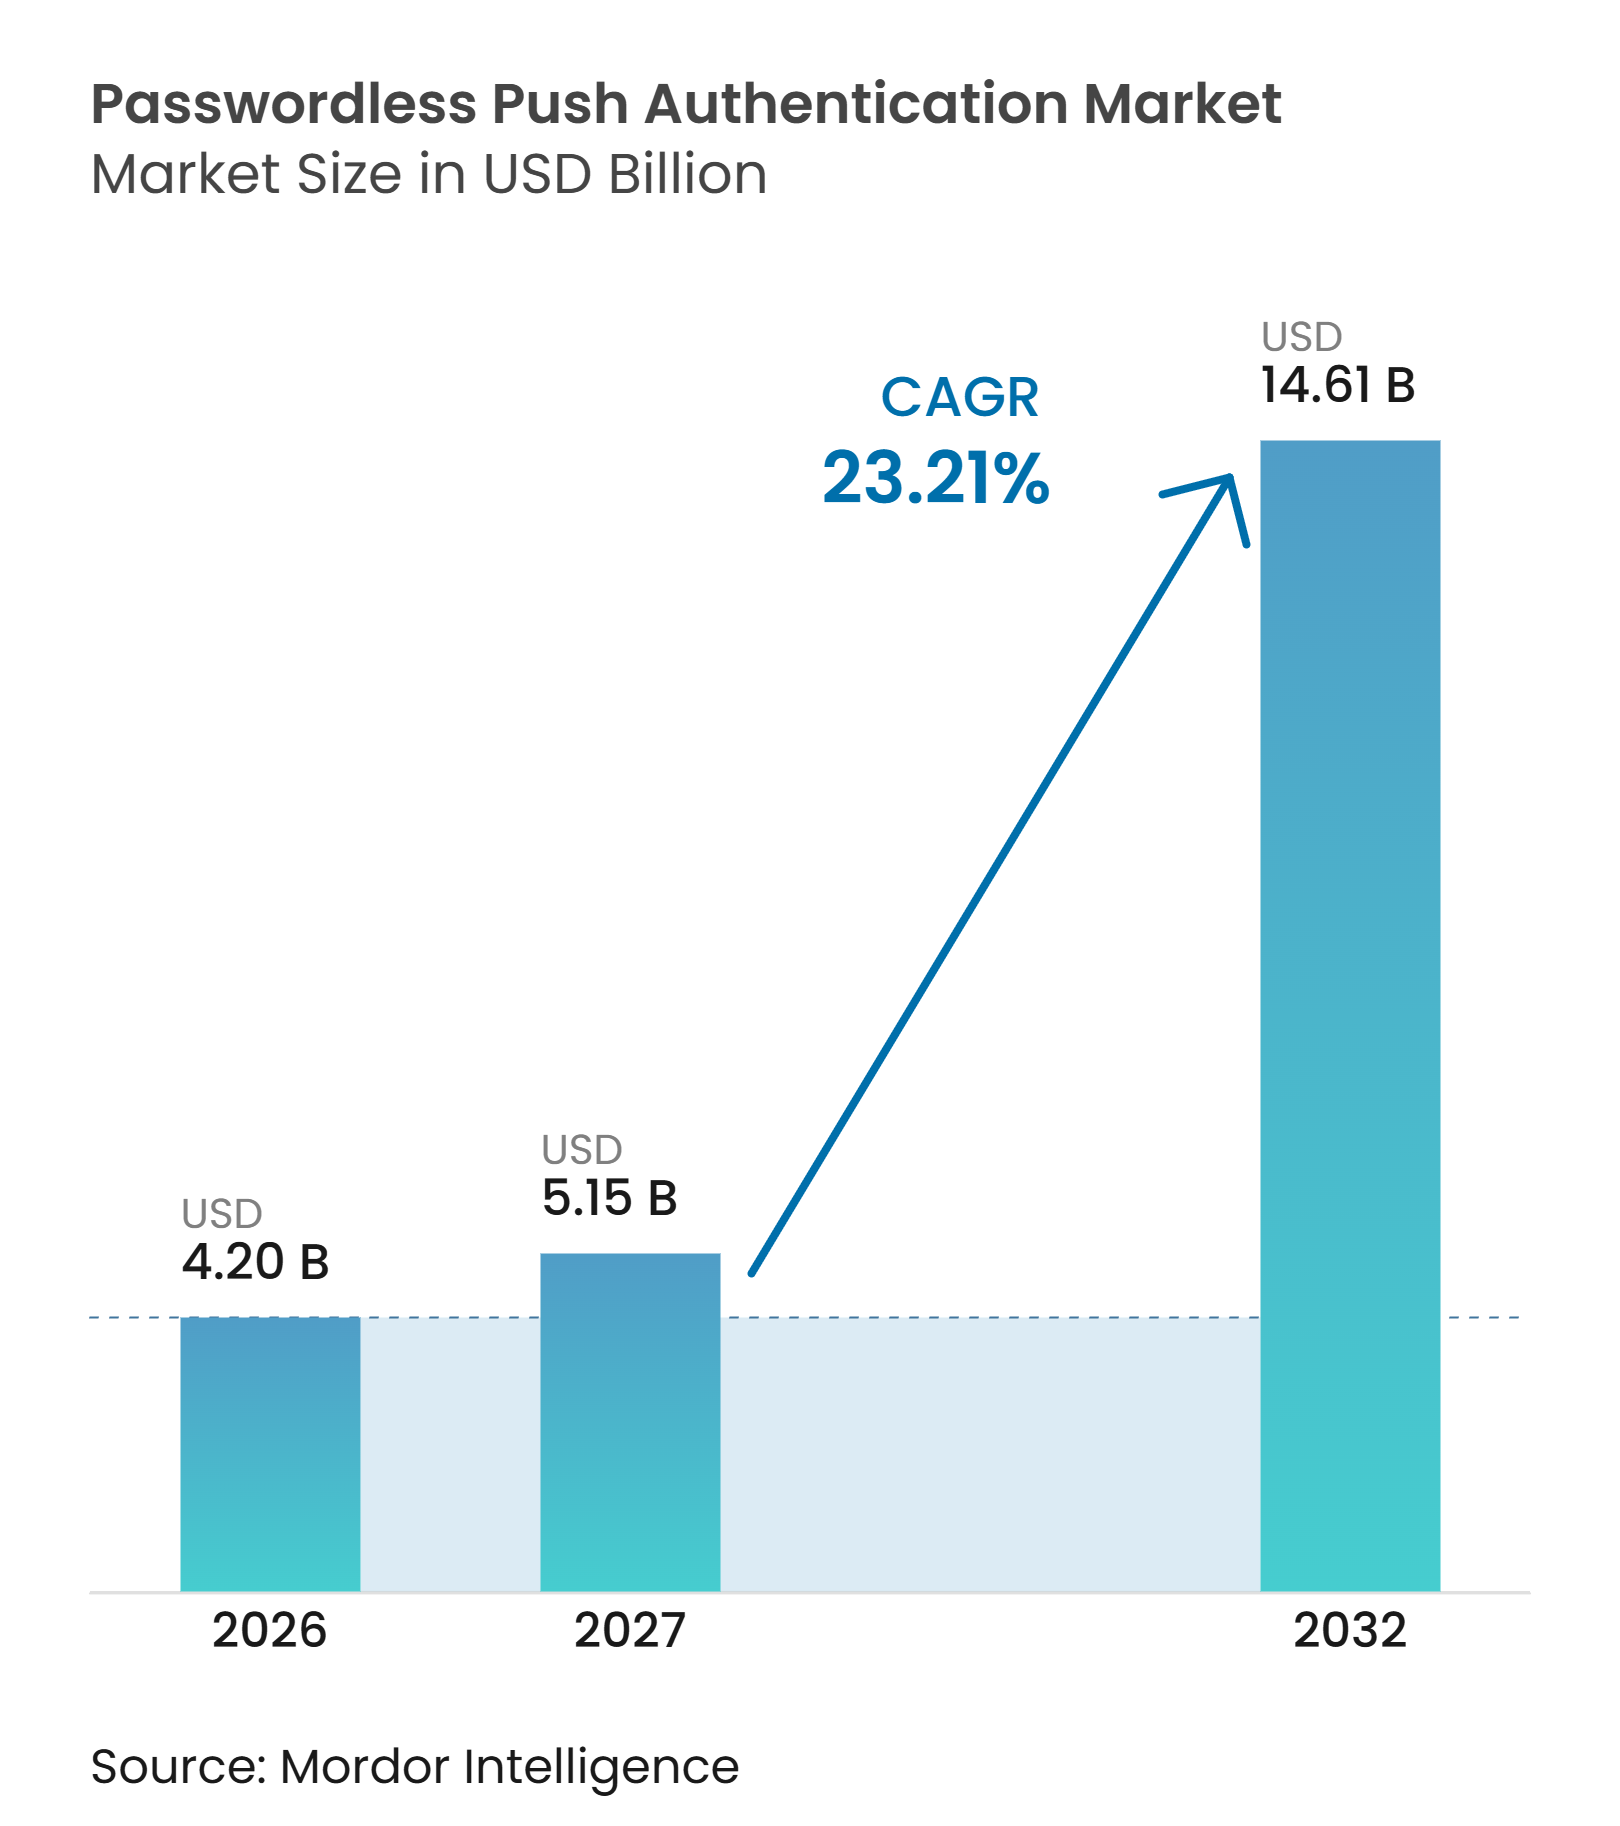
O tamanho do mercado de autenticação push sem senha está projetado para expandir de 4,20 bilhões de USD em 2026 para 5,15 bilhões de USD em 2027, e para 14,61 bilhões de USD até 2032, registrando um CAGR de 23,21% entre 2027 e 2032. O aumento das perdas financeiras decorrentes de phishing e de tomada de controle de contas está tornando a autenticação vinculada a dispositivos mais urgente para empregadores, bancos e agências públicas. O mercado de autenticação push sem senha está migrando das implantações iniciais em empresas para uma adoção mais ampla, à medida que as equipes de segurança substituem os fluxos baseados em senhas e SMS. Os prazos regulatórios também estão transformando muitos projetos de autenticação em decisões de aquisição programadas. A atividade de banco móvel e carteiras digitais aumenta o número de aprovações que as organizações precisam obter sem interromper um pagamento ou uma sessão de gerenciamento de conta. Os fornecedores estão respondendo adicionando chaves de acesso, verificação de identidade, controles de risco e conectores que se integram aos sistemas de identidade existentes, enquanto a aprovação push básica se torna mais amplamente disponível por meio de grandes plataformas tecnológicas.
Principais Conclusões do Relatório
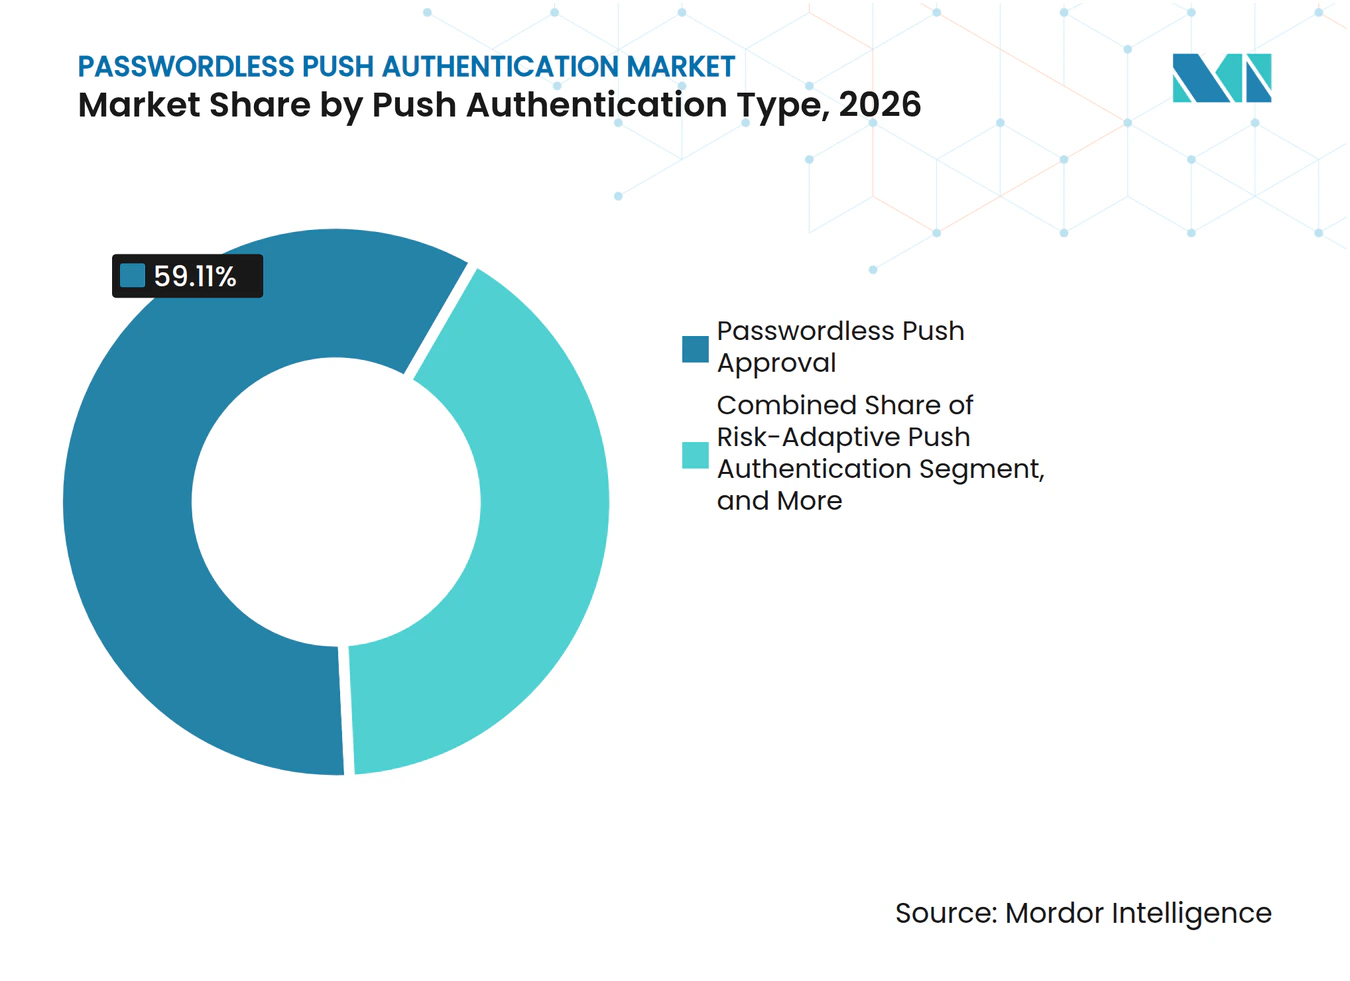
- Por tipo de autenticação push, a Aprovação Push sem Senha detinha 59,11% da participação do mercado de autenticação push sem senha em 2026, enquanto a Autenticação Push Adaptativa ao Risco está projetada para expandir a um CAGR de 24,33% até 2032.
- Por modo de implantação, o modelo Local detinha 67,10% do mercado de autenticação push sem senha em 2026, enquanto a Nuvem deve expandir a um CAGR de 24,75% até 2032.
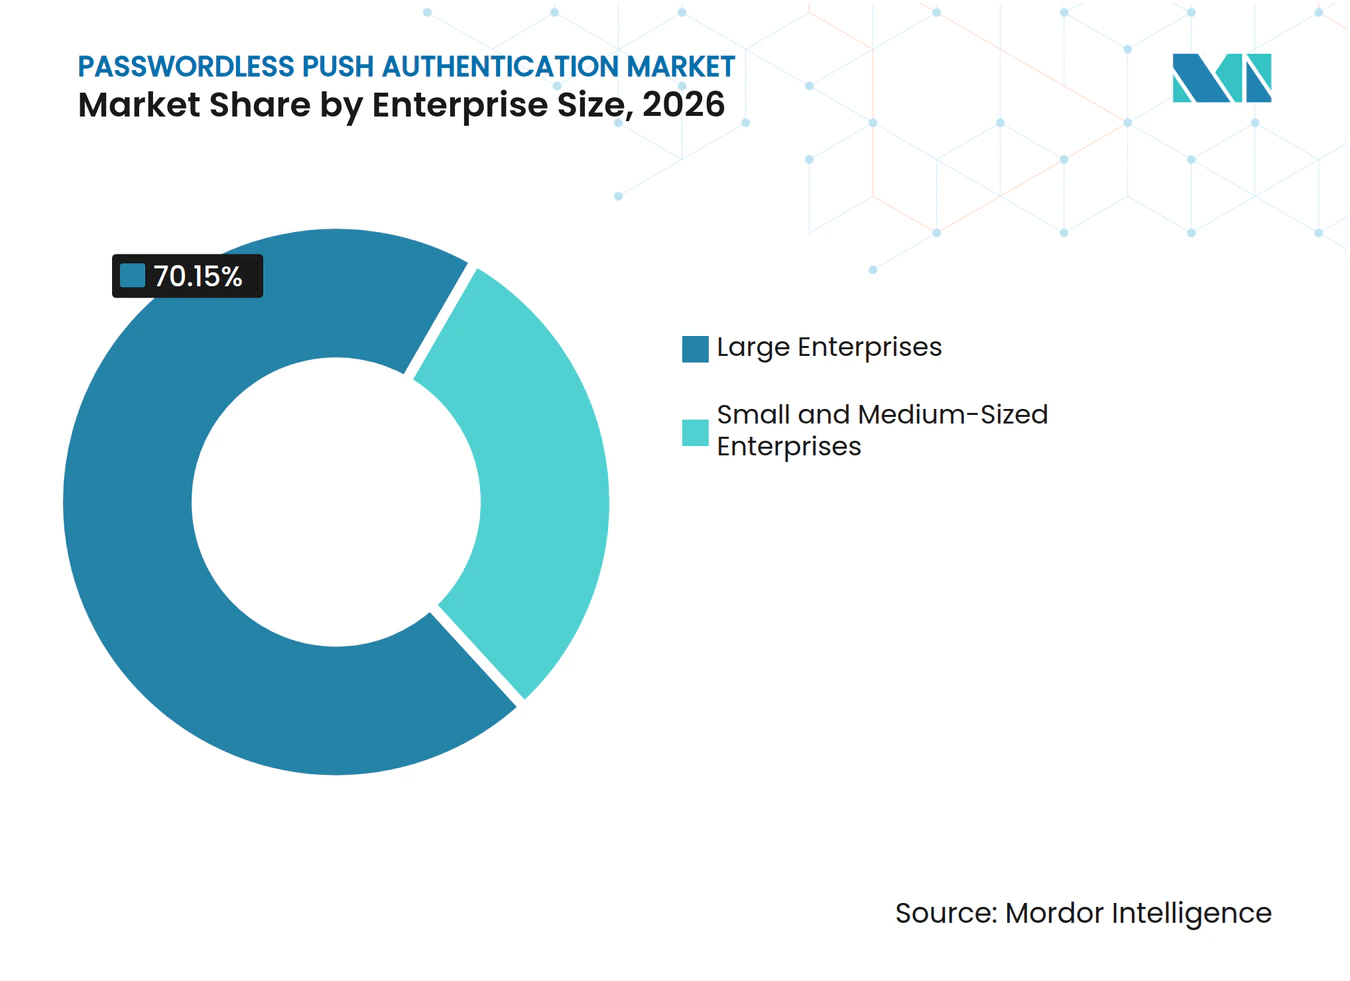
- Por porte da empresa, as Grandes Empresas detinham 70,15% do mercado de autenticação push sem senha em 2026, enquanto as PMEs estão projetadas para expandir a um CAGR de 25,08% até 2032.
- Por setor do usuário final, o BFSI detinha 29,88% do mercado de autenticação push sem senha em 2026, enquanto o Governo e a Administração Pública devem expandir a um CAGR de 23,76% até 2032.
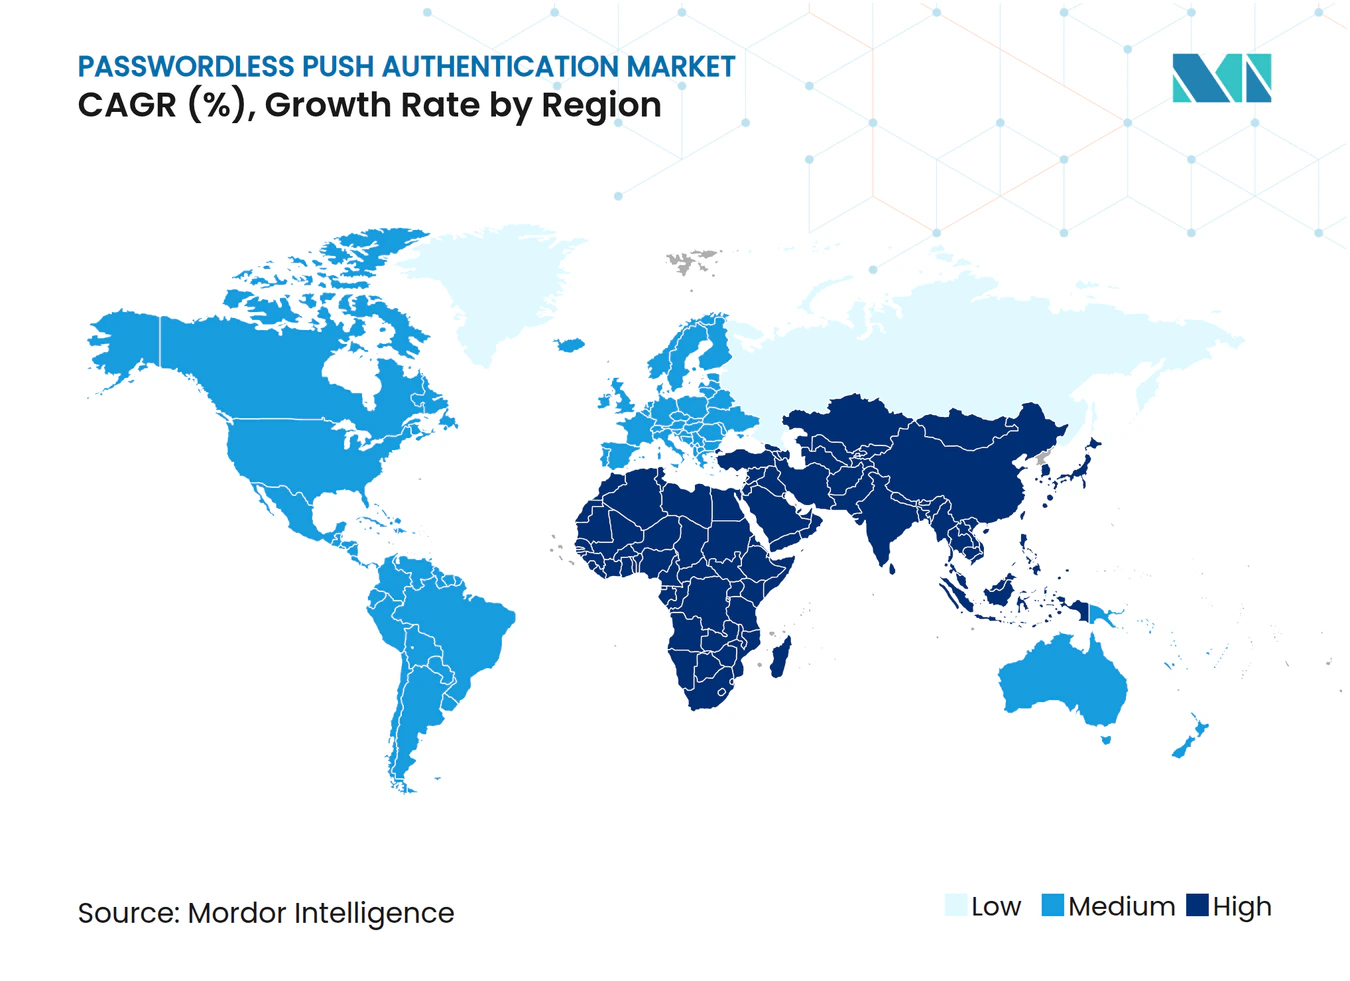
- Por geografia, a América do Norte detinha 37,16% do mercado de autenticação push sem senha em 2026, enquanto a Ásia-Pacífico está projetada para expandir a um CAGR de 24,05% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento das Perdas por Phishing e Preenchimento de Credenciais | +4.5% | Global | Curto prazo (≤ 2 anos) |
| Mandatos de Autenticação de Confiança Zero e Resistente a Phishing | +4.2% | América do Norte e Europa, com expansão para a Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Migração de OTP por SMS para Verificação Baseada em Aplicativo | +3.8% | Global, com ganhos iniciais na Ásia-Pacífico e no Oriente Médio | Curto prazo (≤ 2 anos) |
| Expansão do Banco Móvel e das Transações Digitais de Alto Valor | +3.5% | Ásia-Pacífico como núcleo, com expansão para a América do Sul e África | Médio prazo (2-4 anos) |
| Redução do Atrito na Autenticação e dos Custos de Suporte Técnico | +2.8% | Global | Médio prazo (2-4 anos) |
| Demanda Empresarial por Aprovação Vinculada a Dispositivos e Sensível ao Contexto | +2.1% | América do Norte e Europa | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
O Aumento das Perdas por Phishing e Preenchimento de Credenciais Impulsiona a Demanda por Autenticação Vinculada a Dispositivos
Os ataques de credenciais tornaram-se operações repetíveis em vez de tentativas isoladas. O roubo de credenciais e a tomada de controle de contas podem gerar perdas diretas e também podem viabilizar fraudes posteriores registradas em outras categorias. Uma senha roubada pode dar suporte a fraudes futuras registradas em uma categoria de crime diferente, de modo que os totais de perdas diretas podem não refletir a exposição total. O mercado de autenticação push sem senha se beneficia porque uma senha capturada não pode, por si só, gerar uma aprovação em um dispositivo registrado — uma vantagem prática para organizações que buscam reduzir a tomada de controle de contas sem alterar todos os aplicativos ao mesmo tempo. Isso desloca o ponto de controle do conhecimento de uma credencial para a posse de um dispositivo que já foi vinculado ao usuário. As equipes de segurança têm, portanto, uma razão mais clara para substituir os métodos de login que dependem exclusivamente de senhas.
Mandatos de Autenticação de Confiança Zero e Resistente a Phishing Reformulam a Segurança Empresarial
O NIST publicou as Diretrizes Finais de Identidade Digital em agosto de 2025, estabelecendo a autenticação resistente a phishing como padrão para o Nível de Garantia do Autenticador 2 e superior.[1] O mercado de autenticação push sem senha se beneficia desse requisito porque as organizações reguladas precisam considerar métodos práticos para atender às expectativas de garantia mais rigorosas, documentar suas escolhas de controle e demonstrar progresso a revisores internos e reguladores. A linguagem do Senado dos EUA, publicada em setembro de 2025, determinou ao Departamento de Defesa que estabelecesse um plano de autenticação resistente a phishing em 2026 e que desativasse os métodos legados até o final de 2027. As orientações da Aliança FIDO identificaram os autenticadores FIDO2 com capacidade push como uma opção de menor impacto onde os cartões inteligentes são impraticáveis. As datas de desativação publicadas permitem que as equipes de aquisição sequenciem as implantações entre grupos de funcionários e aplicativos. Elas também aumentam a demanda por produtos que possam funcionar em ambientes de nuvem e móveis sem exigir a substituição completa de todos os componentes de identidade existentes.
A Migração de OTP por SMS para Verificação Baseada em Aplicativo Acelera a Adoção do Push
O mercado de autenticação push sem senha é apoiado por uma migração dos OTPs por SMS em serviços financeiros regulados, onde os programas de autenticação de clientes e funcionários podem ser atualizados no mesmo ciclo de política. A diretiva 3057/2025 do Banco Central dos Emirados Árabes Unidos exigiu que as instituições financeiras licenciadas deixassem de usar OTPs por SMS e e-mail como métodos independentes a partir de março de 2026, favorecendo a aprovação no aplicativo, chaves de acesso e verificação biométrica. A Circular BSP 1213 das Filipinas também exigiu que os bancos fizessem a transição para métodos resistentes a phishing até junho de 2026. O Centro Nacional de Segurança Cibernética do Reino Unido começou a substituir a verificação por SMS nos serviços digitais governamentais por chaves de acesso FIDO em 2025. Muitas organizações não conseguem implementar um programa completo de chaves de acesso imediatamente porque precisam continuar dando suporte a aplicativos e provedores de identidade mais antigos. A aprovação push baseada em aplicativo pode servir como uma abordagem intermediária, adicionando vinculação de dispositivos e verificações contextuais enquanto a arquitetura mais ampla é alterada.
A Expansão do Banco Móvel e das Transações Digitais de Alto Valor Eleva as Exigências de Autenticação
O mercado de autenticação push sem senha é influenciado pelo banco móvel, que cria momentos frequentes de autenticação para pagamentos, alterações de perfil e solicitações de conta de alto valor. As diretrizes de autenticação da Índia de 2025 exigem 2 fatores independentes para transações de pagamento digital e permitem verificações de risco adicionais para atividades de alto valor. Isso incentiva um método de aprovação capaz de avaliar o valor da transação, a postura do dispositivo e o comportamento sem forçar todos os usuários pelo mesmo passo. Os usuários globais de carteiras digitais móveis atingiram 4,3 bilhões em 2024 e devem chegar a 5,8 bilhões até 2029, enquanto o valor das transações deve aumentar de 10 trilhões de USD para 17 trilhões de USD. A Associação Bancária Australiana registrou um aumento de 28% ano a ano no valor dos pagamentos por carteira digital móvel em 2025. Esses fluxos de pagamento aumentam a necessidade de manter a autenticação segura sem adicionar atrasos desnecessários.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto na Previsão do CAGR | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Fadiga de Push e Requisitos de Correspondência Numérica | -2.0% | Global | Curto prazo (≤ 2 anos) |
| Integração de Aplicativos Legados e Complexidade de Recuperação de Conta | -1.8% | Global, mais agudo na América do Norte e Europa | Médio prazo (2-4 anos) |
| Restrições de Privacidade e Consentimento para Sinais de Dispositivo e Comportamentais | -1.4% | Europa, Ásia-Pacífico | Médio prazo (2-4 anos) |
| Agrupamento em Plataformas Nativas e Comoditização da Autenticação Push Básica | -1.2% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
A Fadiga de Push e os Requisitos de Correspondência Numérica Restringem a Implantação em Massa
A fadiga de push explora o ponto em que solicitações repetidas se tornam um problema de comportamento do usuário em vez de um problema de criptografia. Em junho de 2025, o grupo Scattered Spider obteve acesso aos sistemas da Hawaiian Airlines após enviar repetidamente solicitações de aprovação a um funcionário até que 1 fosse aceita. O incidente demonstrou que os fluxos básicos de notificação podem falhar mesmo quando um invasor não possui malware ou uma exploração. A correspondência numérica exige que o usuário insira um código exibido na tela ativa, tornando o bombardeio de solicitações mais difícil de executar. Esse controle pode retardar a implantação porque as equipes precisam atualizar a interface do usuário, revisar as instruções e preparar a equipe de suporte. Telas de dispositivos móveis pequenas e forças de trabalho descentralizadas podem tornar esse ajuste mais difícil, potencialmente atrasando a implantação ampla.
A Integração de Aplicativos Legados e a Complexidade de Recuperação de Conta Retardam as Transições Empresariais
O mercado de autenticação push sem senha precisa funcionar com muitos sistemas de manufatura, energia e tecnologia operacional que utilizam métodos de login proprietários e não suportam conexões SAML, OAuth ou OIDC. O mercado de autenticação push sem senha enfrenta ciclos de implantação mais longos quando as organizações precisam construir middleware, usar conectores personalizados ou substituir aplicativos mais antigos. Essas etapas ampliam o custo total além de uma licença de software e podem criar planos de implementação de vários anos. A recuperação de conta é outra preocupação, pois um dispositivo registrado perdido pode remeter os usuários de volta a perguntas de conhecimento ou códigos SMS, que ainda são vulneráveis a phishing. A CyberProof descreveu um comprometimento em julho de 2025 no qual um ataque de phishing foi seguido pela aprovação bem-sucedida de uma notificação móvel, com os registros parecendo normais porque cada etapa de autenticação foi concluída. Um design seguro de recuperação deve, portanto, receber a mesma atenção que o fluxo de login cotidiano.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Tipo de Autenticação Push:
A Aprovação sem Senha Lidera Enquanto os Modelos Adaptativos ao Risco Ganham TraçãoA Aprovação Push sem Senha detinha 59,11% de participação de mercado no mercado de autenticação push sem senha em 2026. Sua posição reflete ampla compatibilidade com provedores de identidade empresarial como Okta, Microsoft Entra e Ping Identity. As organizações que enfrentavam prazos em 2025 e 2026 frequentemente a selecionaram porque a implantação podia ser concluída em semanas em vez de meses. A abordagem permitiu que melhorassem a autenticação sem aguardar uma infraestrutura completa de chaves de acesso FIDO2. A Autenticação Multifator sem Senha Aprimorada por Push adiciona confirmação biométrica ao evento de aprovação. Esse modelo pode atender a necessidades de maior garantia em saúde e serviços financeiros sem o ônus de provisionamento de chaves de hardware. A Autenticação Push com Correspondência Numérica expandiu durante 2025 à medida que as empresas responderam à fadiga de push. As principais plataformas a disponibilizaram como uma configuração de política, e a Circular BSP 1213 a reconheceu como uma medida de verificação adicional aceitável para transações de alto risco.
A Autenticação Push Adaptativa ao Risco deve expandir a um CAGR de 24,33% até 2032, acima da taxa de crescimento geral do tamanho do mercado de autenticação push sem senha. O crescimento mais elevado reflete uma mudança de simples solicitações de aprovação para decisões baseadas em contexto. As organizações que adotaram a aprovação push básica em 2024 e 2025 descobriram que as solicitações estáticas não conseguem distinguir um login rotineiro de um acesso originado de um dispositivo ou localização geográfica desconhecida. Os sistemas adaptativos ao risco reúnem sinais comportamentais, postura do dispositivo e contexto da transação para aumentar ou reduzir a verificação quando necessário. A Comissão de Proteção de Informações Pessoais da Coreia do Sul esclareceu em dezembro de 2025 que o processamento biométrico FIDO no dispositivo está fora das regras de consentimento de informações pessoais. Isso apoia implantações em um ambiente bancário regulado onde os requisitos de consentimento poderiam de outra forma limitar o uso. Os métodos assistidos por token de hardware e push por voz permanecem relevantes onde smartphones são proibidos. Seu papel combinado ainda é limitado porque a maioria dos usuários pode acessar dispositivos móveis, embora permaneçam importantes para áreas de trabalho rigidamente controladas e organizações com regras estritas de dispositivos.



Por Modo de Implantação:
O Modelo Local Mantém o Controle Enquanto o Uso da Nuvem se ExpandeO modelo Local detinha 67,10% da participação do mercado de autenticação push sem senha em 2026. Instituições financeiras reguladas, agências governamentais e contratantes de defesa frequentemente mantêm registros de autenticação e dados comportamentais em ambientes controlados. O FISMA nos Estados Unidos e o NIS2 na União Europeia reforçam o escrutínio sobre a localização de dados de identidade sensíveis. As implementações existentes de Serviços de Federação do Active Directory, servidores RADIUS e implementações SAML personalizadas também tornam a migração cara dentro de ciclos orçamentários limitados. Redes isoladas e restritas podem ainda impedir que as organizações roteiem eventos de aprovação por meio de APIs de nuvem pública. Essas condições mantêm os sistemas locais importantes para organizações com requisitos operacionais rigorosos. Elas também tornam uma abordagem gradual mais realista do que uma mudança imediata de infraestrutura. Os fornecedores precisam dar suporte aos sistemas existentes para competir por essas contas, uma vez que o comprador frequentemente não pode pausar serviços críticos durante uma transição de autenticação.
A implantação em nuvem está projetada para expandir a um CAGR de 24,75% até 2032. As plataformas de identidade como serviço podem lidar com grandes volumes de aprovação com baixa latência e redundância entre locais. O tamanho do mercado de autenticação push sem senha para serviços em nuvem é apoiado por organizações com 200 a 2.000 funcionários que não dispõem de recursos para operar infraestrutura de identidade local. Muitas dessas organizações já utilizam software hospedado na nuvem e ainda enfrentam os mesmos requisitos de resistência a phishing que empregadores maiores. Descope e 1Kosmos posicionaram ofertas nativas em nuvem como opções de menor atrito para esses compradores. As conexões SaaS pré-construídas podem reduzir a implementação de meses para dias. A adoção da nuvem também facilita o gerenciamento de atualizações contínuas e alterações de política. Os compradores ainda precisam avaliar a residência de dados, as necessidades de integração e os controles de recuperação antes de selecionar um provedor.
Por Porte da Empresa:
Grandes Empresas Lideram Enquanto as PMEs Ganham ImpulsoAs Grandes Empresas detinham 70,15% da participação do mercado de autenticação push sem senha em 2026. Elas realizaram investimentos plurianuais em plataformas de gerenciamento de identidade e acesso que podem suportar a autenticação push. Empresas de serviços financeiros, sistemas de saúde e contratantes de defesa enfrentaram pressão de conformidade antecipada e concluíram as implantações iniciais antes das organizações menores. Seu foco agora está se voltando para a orquestração adaptativa ao risco e o gerenciamento do ciclo de vida dos dispositivos. A HYPR introduziu sua Auditoria de Verificação de Identidade da Força de Trabalho em junho de 2025 para realizar uma revisão única de comprovação de identidade em toda a força de trabalho.[2] O produto atende à necessidade de confirmar que cada dispositivo registrado pertence à pessoa pretendida. Esse requisito é especialmente importante para forças de trabalho distribuídas e organizações que gerenciam muitos dispositivos. Os compradores maiores também precisam de suporte detalhado de integração para ambientes internos complexos.
As PMEs estão projetadas para expandir a um CAGR de 25,08% até 2032. A subscrição de seguros cibernéticos aumentou a atenção à autenticação multifator resistente a phishing, alterando o cálculo de custos para organizações menores. O acesso somente por senha pode limitar a cobertura ou levar a sobretaxas de prêmio que excedem o custo do licenciamento de autenticação push. As ofertas em nuvem com preços por usuário por mês reduzem a barreira de despesas de capital que anteriormente mantinha algumas PMEs em OTP por SMS ou senhas. O mercado de autenticação push sem senha é, portanto, mais acessível a empresas sem uma equipe de segurança dedicada. Serviços profissionais, varejo e manufatura leve têm alta representação de PMEs e estão altamente expostos ao roubo de credenciais. Essas organizações também são sensíveis aos custos de licenciamento e à interrupção operacional. Os provedores que simplificam a configuração, a recuperação e o gerenciamento de políticas podem atender melhor a esse grupo, especialmente quando uma pequena equipe de TI também precisa gerenciar aplicativos de negócios comuns e a integração de funcionários.

Por Setor do Usuário Final:
O BFSI Lidera Enquanto a Implantação Governamental se AceleraO BFSI detinha 29,88% de participação de mercado no mercado de autenticação push sem senha em 2026. A autenticação forte de clientes da PSD2 na Europa, as diretrizes do RBI na Índia e a diretiva dos Emirados Árabes Unidos 3057/2025 visam cada uma às fraquezas na confirmação de transações baseada em SMS. As instituições financeiras utilizam a aprovação push tanto para o acesso da força de trabalho quanto para a autorização de transações de clientes. Isso resulta em um volume maior de eventos de autenticação por organização do que para muitos outros usos finais. A Kaspersky registrou mais de 1 milhão de credenciais bancárias online comprometidas de clientes dos 100 maiores bancos do mundo durante 2025. A circulação dessas credenciais fortalece o argumento para a confirmação de transações vinculada a dispositivos como uma camada adicional além de uma senha roubada. A saúde e as ciências da vida também representam um caso de uso em expansão nos Estados Unidos. Os trabalhadores clnicos remotos precisam de acesso a registros eletrônicos de saúde sob as salvaguardas relacionadas à HIPAA.
O Governo e a Administração Pública devem expandir a um CAGR de 23,76% até 2032. As agências civis nos Estados Unidos, no Reino Unido, em Singapura e na Austrália gerenciam grandes populações de usuários que exigem planos de implantação plurianuais. Essas implantações podem sustentar a demanda em vez de produzir um único ciclo de atualização. Os usuários governamentais também precisam de métodos que funcionem em aplicativos mais antigos e grupos de funcionários dispersos. A manufatura industrial, a energia e os serviços públicos estão emergindo como outro campo de uso à medida que a tecnologia operacional se conecta mais estreitamente com as redes de TI. As metas de desempenho transversais da CISA aumentaram a atenção à segurança cibernética em ambientes de controle industrial. A adoção no varejo e no comércio eletrônico permanece centrada no acesso dos funcionários a dados de pagamento. Os usos voltados ao consumidor são mais seletivos porque suas necessidades de conformidade e usabilidade diferem das exigências de identidade da força de trabalho.
Análise Geográfica
Mercado de Autenticação Push sem Senha na América do Norte
A América do Norte deteve 37,16% da participação no mercado de autenticação push sem senha em 2026. O mercado de autenticação push sem senha é sustentado por uma base sólida de investimentos em identidade nos Estados Unidos e por regulamentações federais que influenciam as aquisições de contratantes. Uma disposição do Senado, publicada em setembro de 2025, determinou que o Departamento de Defesa desenvolvesse um plano resistente a phishing em 2026 e encerrasse os métodos legados até o final de 2027. As condições dos seguros cibernéticos também pressionam as empresas do mercado intermediário que podem não estar diretamente cobertas por um mandato governamental.
Mercado de Autenticação Push sem Senha na APAC
A Ásia-Pacífico deve expandir a uma CAGR de 24,05% até 2032. O mercado de autenticação push sem senha na região é sustentado pela linha de base de 2 fatores da Índia para pagamentos digitais a partir de abril de 2026.[3] A Circular BSP 1213 exigiu que os bancos filipinos eliminassem gradualmente as OTPs por SMS e e-mail, e a HID Global lançou soluções certificadas FIDO para atender a esse requisito de conformidade em setembro de 2025. A clarificação da Coreia do Sul, em dezembro de 2025, sobre o processamento biométrico FIDO no dispositivo removeu um obstáculo relacionado ao consentimento. China, Japão e Austrália são mercados secundários maduros onde a migração para a nuvem gera demanda adicional.
Mercado de Autenticação Push sem Senha na EMEA e América do Sul
A Europa deteve a segunda maior participação regional em 2026, liderada pela Alemanha, pelo Reino Unido e pela França. A iniciativa de chaves de acesso do Reino Unido, os requisitos de carteira digital do eIDAS 2.0 e os padrões em evolução do PSD3 sustentam as aquisições empresariais em toda a Europa Ocidental. A América do Sul está emergindo por meio do Brasil e do México, enquanto o Oriente Médio cresce por meio dos programas Visão 2021 dos Emirados Árabes Unidos e Visão 2030 da Arábia Saudita. A África permanece em um estágio mais inicial, com a adoção concentrada em plataformas fintech e operadores de dinheiro móvel na África do Sul e na Nigéria.
Cenário Competitivo
Concentração do Mercado
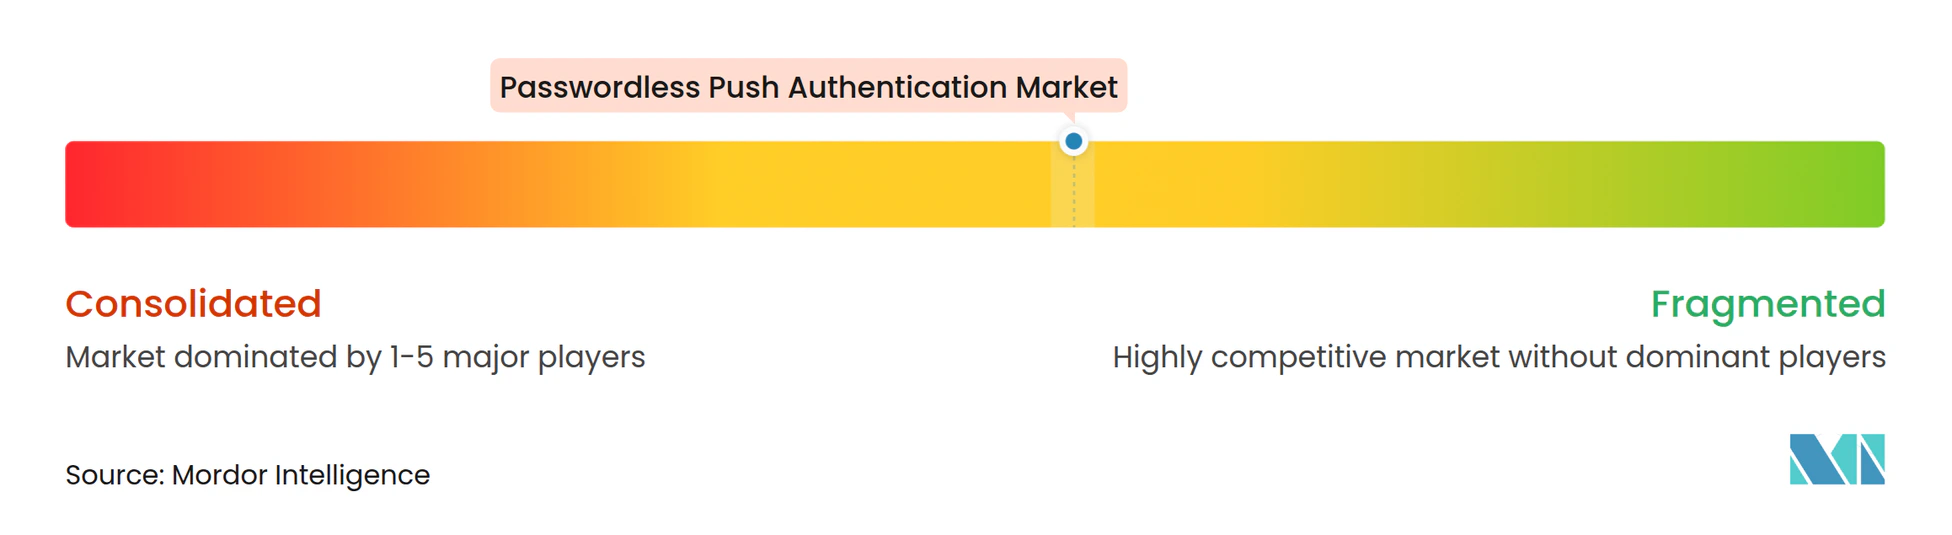
O mercado de autenticação push sem senha é moderadamente concentrado entre as principais plataformas de identidade e fornecedores especializados. Okta, Ping Identity e Entrust competem com especialistas em autenticação sem senha que construíram arquiteturas nativas FIDO2 vinculadas a dispositivos. A concorrência depende da profundidade da integração, pois HYPR e Secret Double Octopus oferecem conectores para login no Windows, VPN e gerenciamento de acesso privilegiado. Os fornecedores estabelecidos oferecem sistemas mais amplos para governança de identidade, autenticação multifator e gerenciamento do ciclo de vida.
A Ping Identity concluiu sua aquisição da Keyless em janeiro de 2026, adicionando Biometria de Conhecimento Zero e reverificação em menos de 300 milissegundos.[4] A SecureAuth adquiriu a Cloudentity em outubro de 2025, adicionando autorização de API granular e aplicação de política de sessão em tempo real. HYPR e Yubico expandiram sua parceria em novembro de 2025 para automatizar o provisionamento de YubiKey com verificação de identidade. Esses movimentos adicionam comprovação de identidade, biometria, credenciais de hardware e controles de autorização em torno da aprovação push. Eles também tornam os controles de risco, a velocidade de implantação e a compatibilidade de aplicativos centrais para a seleção de fornecedores.
O mercado de autenticação push sem senha tem oportunidades em ambientes de tecnologia operacional e forças de trabalho com dispositivos compartilhados, onde os modelos centrados em smartphones requerem adaptação. Axiad IDS, Cyphercor e SecurEnvoy atendem a necessidades como migração PIV/CAC governamental e fluxos de trabalho de dispositivos compartilhados em centrais de atendimento. A aprovação push básica está sendo cada vez mais agrupada pela Apple, Google e Microsoft, exigindo que os fornecedores independentes se concentrem em inteligência adaptativa ao risco e integração de fluxo de trabalho. O setor do mercado de autenticação push sem senha, portanto, suporta tanto grandes plataformas quanto provedores especializados que atendem a sistemas legados, ambientes regulados e controles de recuperação.
Líderes do Setor de Autenticação Push sem Senha
-
Okta, Inc.
-
Ping Identity Corporation
-
OneSpan Inc.
-
Yubico AB
-
SecureAuth Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Autenticação Push sem Senha Empresas cobertas neste relatório
- Okta, Inc.
- Ping Identity Corporation
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- Yubico AB
- HYPR Corp.
- Beyond Identity, Inc.
- Secret Double Octopus Ltd.
- Trusona, Inc.
- Veridium Ltd.
- 1Kosmos Inc.
- Descope, Inc.
- SecurEnvoy Ltd.
- Axiad IDS, Inc.
- SecureAuth Corporation
- Transmit Security, Inc.
- Cyphercor, Inc.
- Signicat AS
- Prove Identity, Inc.
Desenvolvimentos industriais recentes em Mercado de Autenticação Push sem Senha
- Janeiro de 2026: A Ping Identity concluiu sua aquisição da Keyless, uma inovadora londrina em Biometria de Conhecimento Zero. A capacidade integrada oferece autenticação biométrica criptográfica independente de dispositivo com reverificação em menos de 300 milissegundos, estendendo a garantia contínua sem senha em ambientes de identidade CIAM, força de trabalho e B2B e suportando os requisitos de conformidade com PSD3, eIDAS 2.0, GDPR e CCPA.
- Janeiro de 2026: O Bangko Sentral ng Pilipinas confirmou que não prorrogaria o prazo de junho de 2026 sob a Circular BSP 1213, criando urgência imediata de aquisição para soluções de autenticação push e chaves de acesso em todo o setor bancário filipino e consolidando-o como uma das transições regulatórias mais rápidas no mercado da Ásia-Pacífico.
- Dezembro de 2025: BeyondTrust e Ping Identity anunciaram uma parceria estratégica integrando Gerenciamento de Acesso Privilegiado, Gerenciamento de Identidade e Acesso e Governança e Administração de Identidade em uma plataforma unificada de segurança de identidade, disponível por meio de parceiros designados e no AWS Marketplace, fechando a lacuna entre os controles de acesso privilegiado e os fluxos de trabalho de autenticação push empresarial.
- Novembro de 2025: HYPR e Yubico expandiram sua parceria integrando o HYPR Affirm com a infraestrutura de provisionamento de YubiKey da Yubico. A solução pré-registra credenciais FIDO em YubiKeys, vincula-as a provedores de identidade empresarial e envia hardware pré-ativado aos usuários finais, permitindo autenticação resistente a phishing com suporte de hardware no AAL3 sem intermediação de TI durante o registro.
Escopo do Relatório Global do Mercado de Autenticação Push sem Senha
O Mercado de Autenticação Push sem Senha compreende plataformas de software e serviços que permitem aos usuários verificar suas identidades por meio de notificações push seguras enviadas a dispositivos móveis registrados sem a necessidade de senhas. Essas soluções utilizam credenciais vinculadas a dispositivos, biometria, avaliação de risco contextual, análise comportamental e autenticação criptográfica para oferecer experiências de acesso seguras e fluidas. O mercado suporta autenticação da força de trabalho, autenticação de clientes, segurança bancária digital, arquiteturas de Confiança Zero e iniciativas de autenticação resistente a phishing em ambientes empresariais e de consumo.
O Relatório do Mercado de Autenticação Push sem Senha é Segmentado por Tipo de Autenticação Push (Aprovação Push sem Senha, Autenticação Multifator sem Senha Aprimorada por Push, Autenticação Push com Correspondência Numérica, Autenticação Push Adaptativa ao Risco e Outros Tipos de Autenticação Push), Modo de Implantação (Local e Nuvem), Porte da Empresa (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Serviços Bancários, Financeiros e de Seguros [BFSI], Governo e Administração Pública, Saúde e Ciências da Vida, TI e Telecomunicações, Manufatura Industrial, Varejo e Comércio Eletrônico, Energia e Serviços Públicos e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Aprovação Push sem Senha |
| Autenticação Multifator sem Senha Aprimorada por Push |
| Autenticação Push com Correspondência Numérica |
| Autenticação Push Adaptativa ao Risco |
| Outros Tipos de Autenticação Push |
| Local |
| Nuvem |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Serviços Bancários, Financeiros e de Seguros (BFSI) |
| Governo e Administração Pública |
| Saúde e Ciências da Vida |
| TI e Telecomunicações |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Energia e Serviços Públicos |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| América do Sul | Brasil |
| Argentina | |
| México | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Japão | |
| Índia | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Tipo de Autenticação Push | Aprovação Push sem Senha | |
| Autenticação Multifator sem Senha Aprimorada por Push | ||
| Autenticação Push com Correspondência Numérica | ||
| Autenticação Push Adaptativa ao Risco | ||
| Outros Tipos de Autenticação Push | ||
| Por Modo de Implantação | Local | |
| Nuvem | ||
| Por Porte da Empresa | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Serviços Bancários, Financeiros e de Seguros (BFSI) | |
| Governo e Administração Pública | ||
| Saúde e Ciências da Vida | ||
| TI e Telecomunicações | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Energia e Serviços Públicos | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| América do Sul | Brasil | |
| Argentina | ||
| México | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Japão | ||
| Índia | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de autenticação push sem senha?
O mercado de autenticação push sem senha está projetado para crescer de 4,20 bilhões de USD em 2026 e 5,15 bilhões de USD em 2027 para 14,61 bilhões de USD até 2032, a um CAGR de 23,21%.
O que está impulsionando a demanda por autenticação push sem senha?
Perdas por phishing, mandatos de autenticação, a migração dos OTPs por SMS e o aumento da atividade de pagamentos móveis estão apoiando a adoção.
Qual tipo de autenticação push detém a maior participação?
A Aprovação Push sem Senha detinha 59,11% em 2026 porque funciona com provedores de identidade empresarial amplamente utilizados.
Qual modelo de implantação está crescendo mais rapidamente?
A implantação em nuvem deve expandir a um CAGR de 24,75% até 2032 à medida que as organizações adotam ferramentas de identidade como serviço.
Qual setor do usuário final lidera a demanda?
O BFSI detinha 29,88% em 2026 devido às necessidades de autorização de transações e aos requisitos de segurança regionais.
Qual região está crescendo mais rapidamente?
A Ásia-Pacífico está projetada para expandir a um CAGR de 24,05% até 2032, apoiada pelo banco móvel e pelas regras de autenticação.