
Tamaño y Participación del Mercado de Autenticación Push sin Contraseña
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 5.15 Mil millones de dólares |
| Tamaño del Mercado (2032) | 14.61 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 23.21 % |
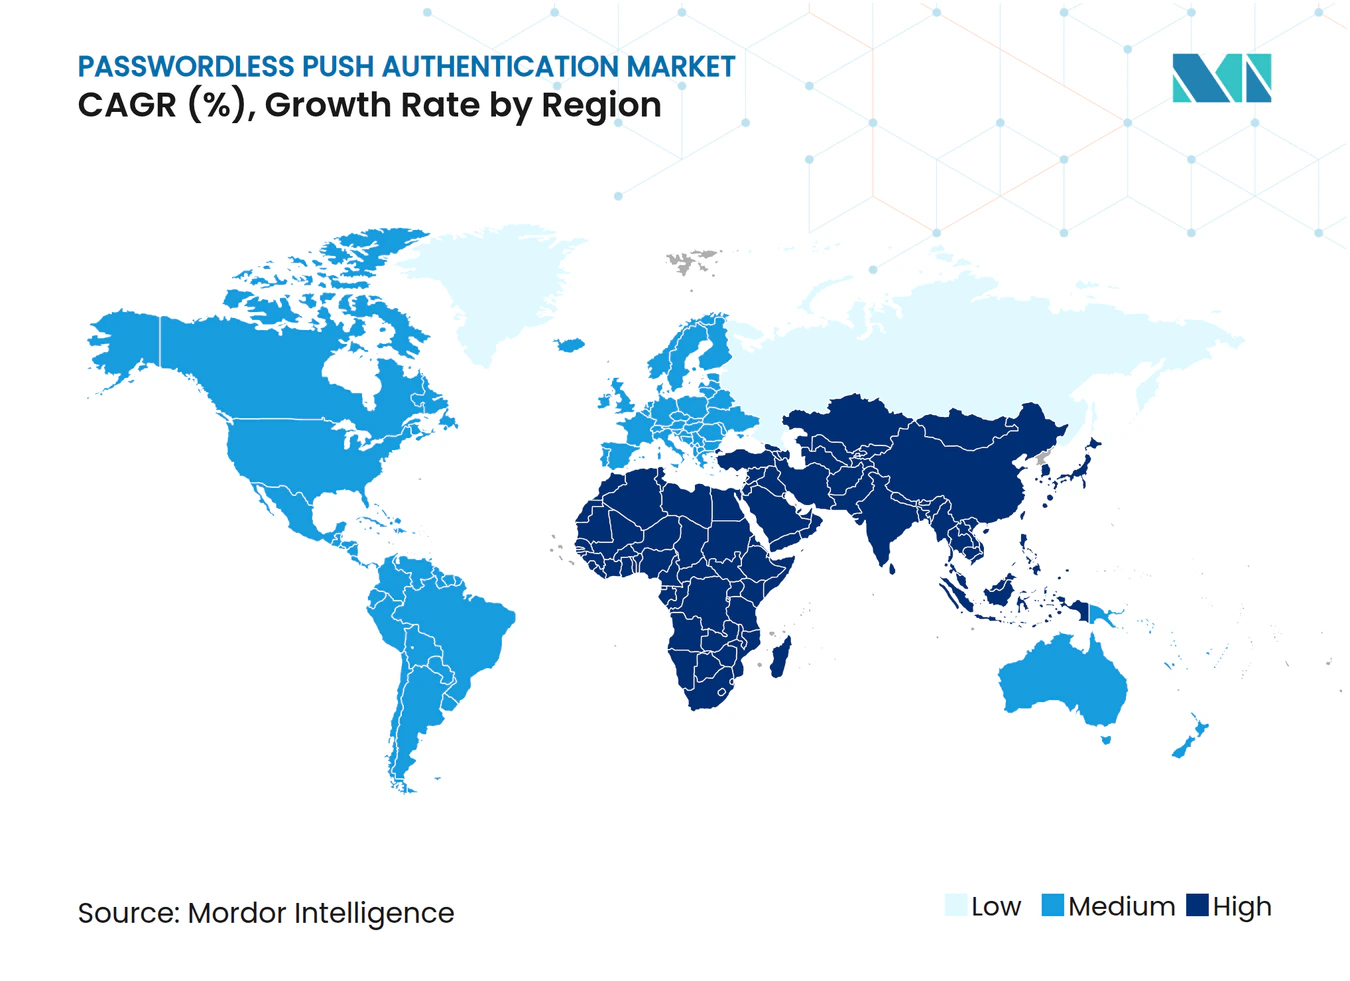
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Autenticación Push sin Contraseña por Mordor Intelligence
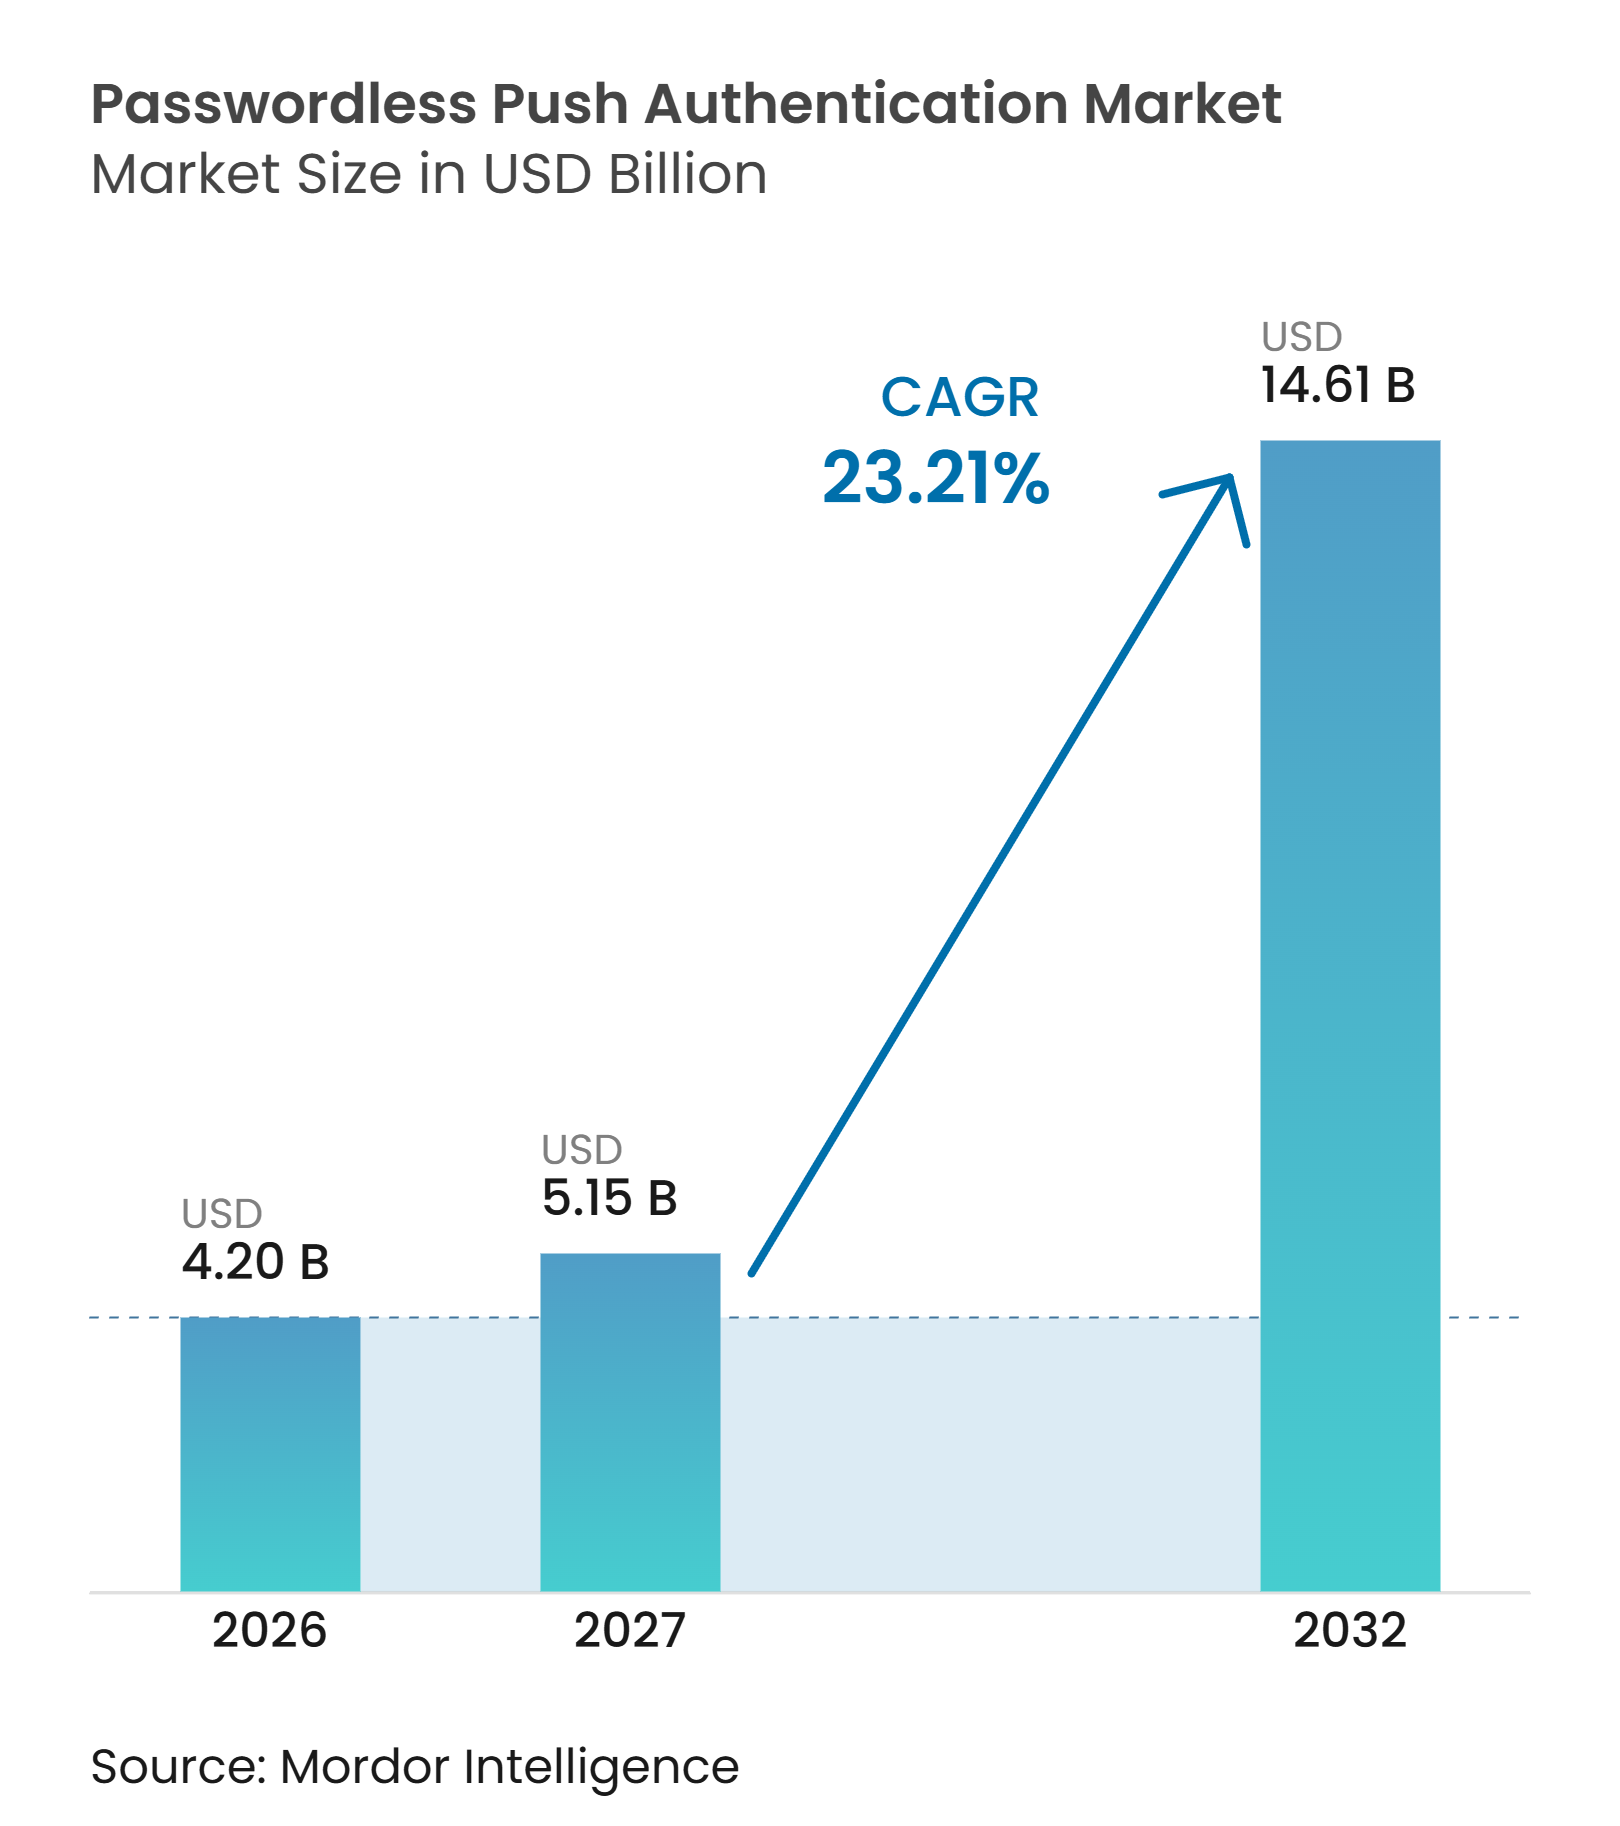
Se proyecta que el tamaño del mercado de autenticación push sin contraseña se expanda de 4,20 mil millones de USD en 2026 a 5,15 mil millones de USD en 2027, y a 14,61 mil millones de USD para 2032, registrando una CAGR del 23,21% entre 2027 y 2032. Las crecientes pérdidas financieras derivadas del phishing y la apropiación de cuentas están haciendo que la autenticación vinculada al dispositivo sea más urgente para empleadores, bancos y organismos públicos. El mercado de autenticación push sin contraseña está pasando de las implementaciones empresariales tempranas hacia una adopción más amplia, a medida que los equipos de seguridad reemplazan los flujos basados en contraseñas y SMS. Los plazos regulatorios también están convirtiendo muchos proyectos de autenticación en decisiones de adquisición programadas. La banca móvil y la actividad de billeteras digitales aumentan el número de aprobaciones que las organizaciones deben obtener sin interrumpir un pago o una sesión de gestión de cuentas. Los proveedores responden añadiendo claves de acceso, verificación de identidad, controles de riesgo y conectores que se integran con los sistemas de identidad existentes, mientras que la aprobación push básica se vuelve más ampliamente disponible a través de grandes plataformas tecnológicas.
Conclusiones Clave del Informe
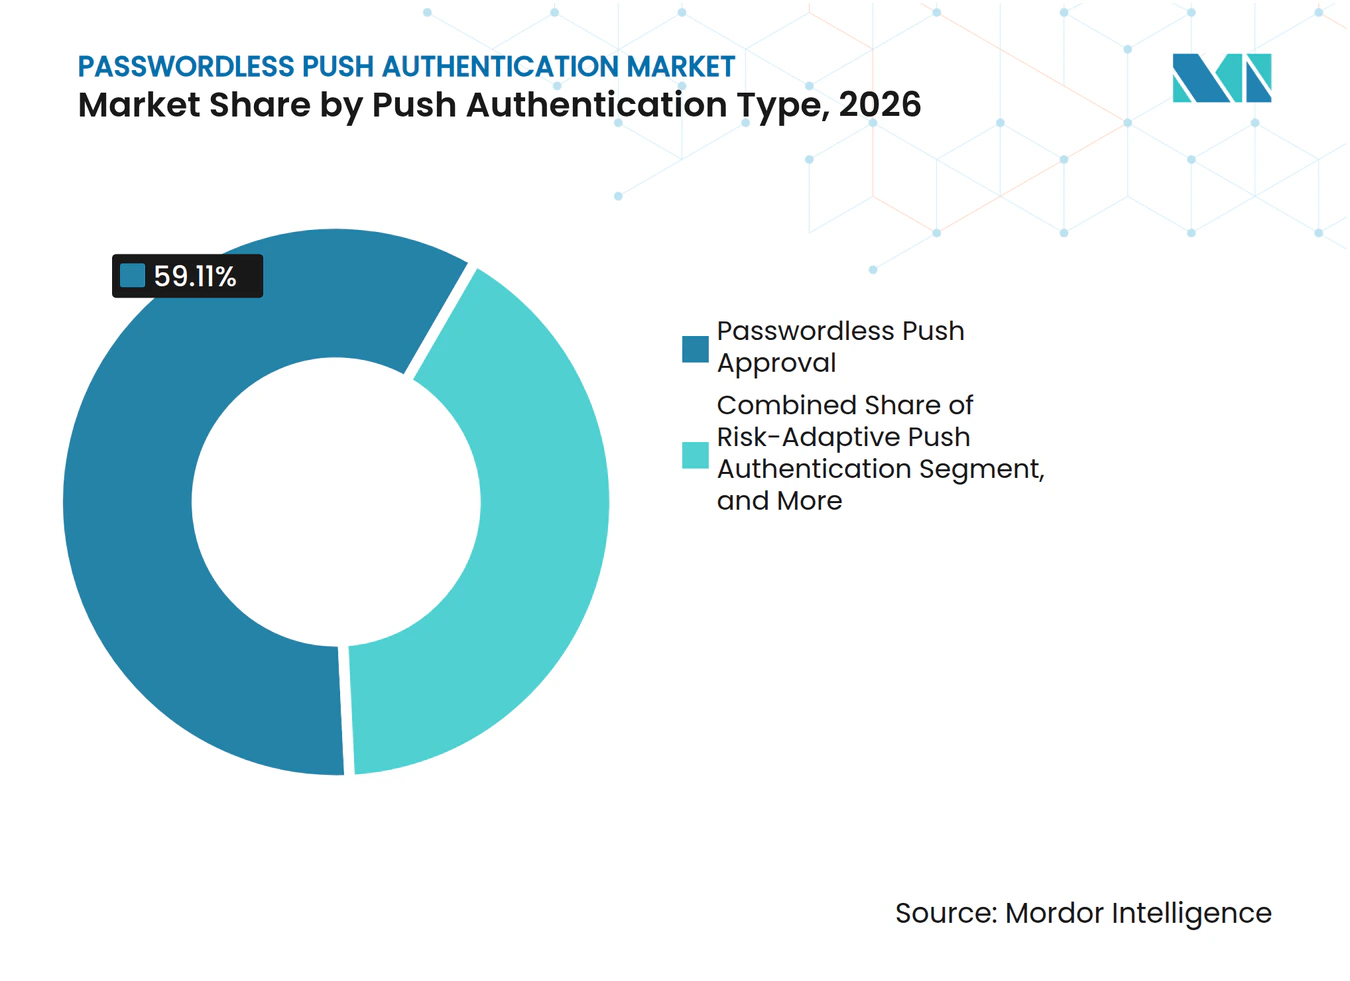
- Por tipo de autenticación push, la Aprobación Push sin Contraseña representó el 59,11% de la participación del mercado de autenticación push sin contraseña en 2026, mientras que se proyecta que la Autenticación Push Adaptativa al Riesgo se expanda a una CAGR del 24,33% hasta 2032.
- Por modo de implementación, Local representó el 67,10% del mercado de autenticación push sin contraseña en 2026, mientras que se espera que la Nube se expanda a una CAGR del 24,75% hasta 2032.
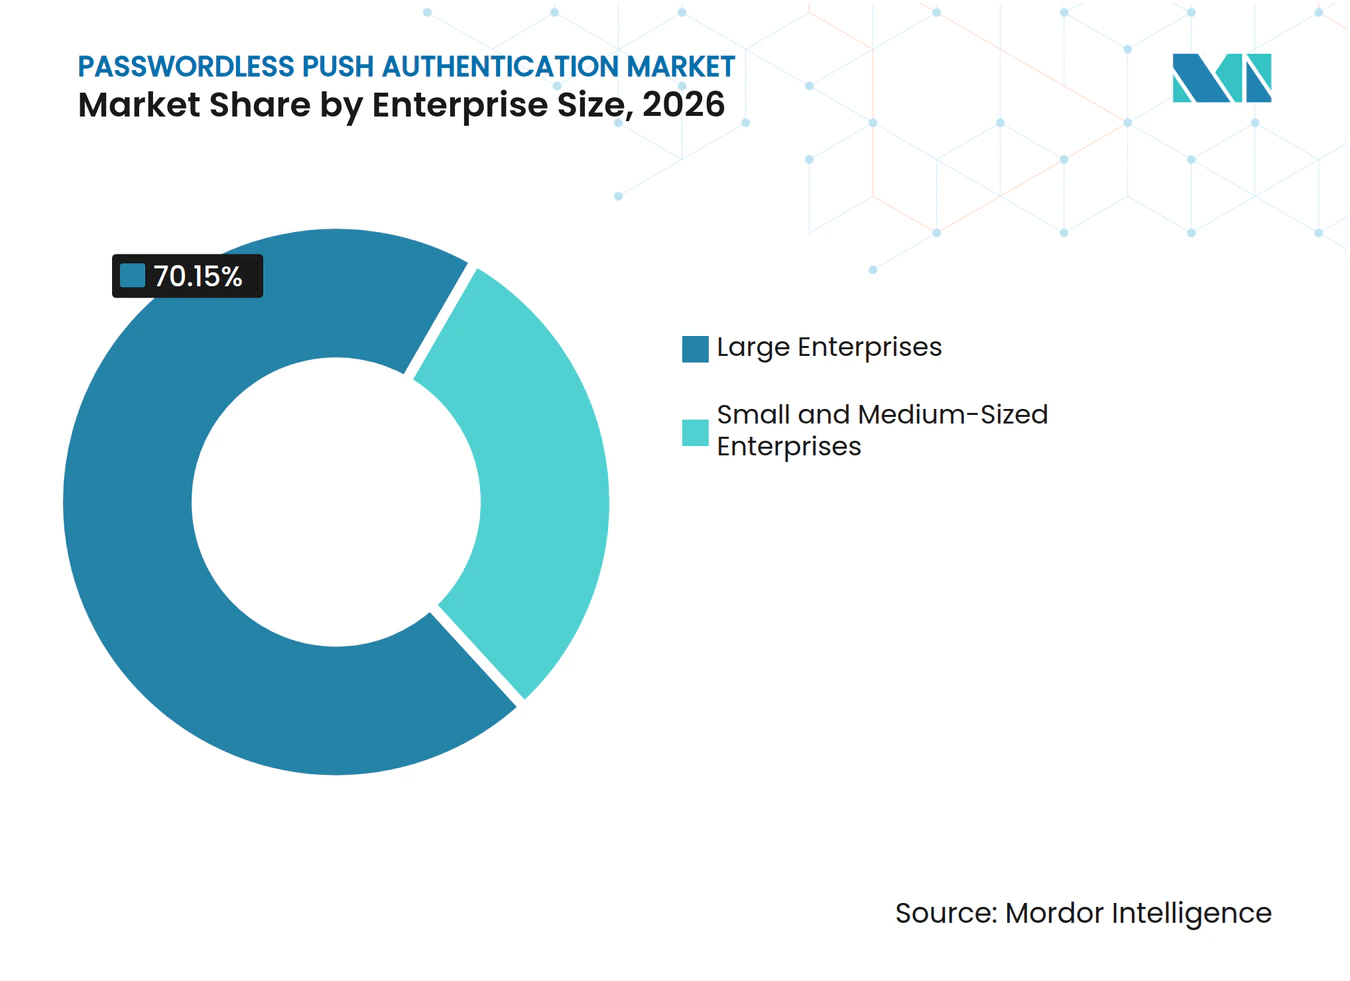
- Por tamaño de empresa, las Grandes Empresas representaron el 70,15% del mercado de autenticación push sin contraseña en 2026, mientras que se proyecta que las PYMES se expandan a una CAGR del 25,08% hasta 2032.
- Por industria del usuario final, BFSI representó el 29,88% del mercado de autenticación push sin contraseña en 2026, mientras que se espera que Gobierno y Administración Pública se expanda a una CAGR del 23,76% hasta 2032.
- Por geografía, América del Norte representó el 37,16% del mercado de autenticación push sin contraseña en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 24,05% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Crecientes Pérdidas por Phishing y Relleno de Credenciales | +4.5% | Global | Corto plazo (≤ 2 años) |
| Mandatos de Autenticación de Confianza Cero y Resistente al Phishing | +4.2% | América del Norte y Europa, con extensión a APAC | Corto plazo (≤ 2 años) |
| Migración de SMS OTP a Verificación Basada en Aplicaciones | +3.8% | Global, con ganancias tempranas en APAC y Oriente Medio | Corto plazo (≤ 2 años) |
| Expansión de la Banca Móvil y las Transacciones Digitales de Alto Valor | +3.5% | Núcleo APAC, con extensión a América del Sur y África | Mediano plazo (2-4 años) |
| Menor Fricción en la Autenticación y Reducción de Costos del Centro de Ayuda | +2.8% | Global | Mediano plazo (2-4 años) |
| Demanda Empresarial de Aprobación Vinculada al Dispositivo y Consciente del Contexto | +2.1% | América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Las Crecientes Pérdidas por Phishing y Relleno de Credenciales Impulsan la Demanda de Autenticación Vinculada al Dispositivo
Los ataques de credenciales se han convertido en operaciones repetibles en lugar de intentos aislados. El robo de credenciales y la apropiación de cuentas pueden generar pérdidas directas y también pueden facilitar fraudes posteriores registrados en otras categorías. Una contraseña robada puede respaldar un fraude posterior que se registra bajo una categoría de delito diferente, por lo que los totales de pérdidas directas pueden no mostrar la exposición completa. El mercado de autenticación push sin contraseña se beneficia porque una contraseña capturada no puede, por sí sola, generar una aprobación en un dispositivo registrado, un beneficio práctico para las organizaciones que intentan reducir la apropiación de cuentas sin modificar cada aplicación al mismo tiempo. Esto cambia el punto de control del conocimiento de una credencial a la posesión de un dispositivo que ya ha sido vinculado al usuario. Los equipos de seguridad, por lo tanto, tienen una razón más clara para reemplazar los métodos de inicio de sesión que dependen únicamente de contraseñas.
Los Mandatos de Autenticación de Confianza Cero y Resistente al Phishing Reconfiguran la Seguridad Empresarial
El NIST publicó las Directrices Finales de Identidad Digital en agosto de 2025, estableciendo la autenticación resistente al phishing como el estándar para el Nivel de Garantía del Autenticador 2 y superior.[1] El mercado de autenticación push sin contraseña se beneficia de este requisito porque las organizaciones reguladas deben considerar métodos prácticos para cumplir con expectativas de garantía más estrictas, documentar sus elecciones de control y demostrar avances a los revisores internos y reguladores. El texto del Senado de los Estados Unidos, publicado en septiembre de 2025, ordenó al Departamento de Defensa establecer un plan de autenticación resistente al phishing en 2026 y retirar los métodos heredados para finales de 2027. La guía de la Alianza FIDO identificó los autenticadores FIDO2 con capacidad push como una opción de menor disrupción donde las tarjetas inteligentes son impracticables. Las fechas de retiro publicadas permiten a los equipos de adquisiciones secuenciar las implementaciones entre grupos de empleados y aplicaciones. También aumentan la demanda de productos que puedan funcionar con entornos en la nube y móviles sin requerir un reemplazo completo de cada componente de identidad existente.
La Migración de SMS OTP a la Verificación Basada en Aplicaciones Acelera la Adopción Push
El mercado de autenticación push sin contraseña está respaldado por un alejamiento de los SMS OTP en los servicios financieros regulados, donde los programas de autenticación de clientes y empleados pueden actualizarse bajo el mismo ciclo de políticas. La directiva 3057/2025 del Banco Central de los Emiratos Árabes Unidos exigió a las instituciones financieras autorizadas dejar de usar SMS y correo electrónico OTP como métodos independientes a partir de marzo de 2026, favoreciendo la aprobación dentro de la aplicación, las claves de acceso y la verificación biométrica. La Circular BSP 1213 de Filipinas también exigió a los bancos la transición a métodos resistentes al phishing antes de junio de 2026. El Centro Nacional de Ciberseguridad del Reino Unido comenzó a reemplazar la verificación por SMS en los servicios digitales gubernamentales con claves de acceso FIDO en 2025. Muchas organizaciones no pueden implementar un programa completo de claves de acceso de inmediato porque deben continuar dando soporte a aplicaciones e proveedores de identidad más antiguos. La aprobación push basada en aplicaciones puede servir como enfoque provisional al añadir vinculación de dispositivos y verificaciones contextuales mientras cambia la arquitectura más amplia.
La Expansión de la Banca Móvil y las Transacciones Digitales de Alto Valor Elevan las Exigencias de Autenticación
El mercado de autenticación push sin contraseña está influenciado por la banca móvil, que crea momentos frecuentes de autenticación para pagos, cambios de perfil y solicitudes de cuentas de alto valor. Las directrices de autenticación de India de 2025 requieren 2 factores independientes para las transacciones de pago digital y permiten verificaciones de riesgo adicionales para actividades de alto valor. Esto fomenta un método de aprobación que puede evaluar el valor de la transacción, la postura del dispositivo y el comportamiento sin obligar a cada usuario a seguir el mismo paso. Los usuarios globales de billeteras móviles alcanzaron los 4.300 millones en 2024 y se espera que lleguen a 5.800 millones para 2029, mientras que el valor de las transacciones se espera que aumente de 10 billones de USD a 17 billones de USD. La Asociación Bancaria Australiana reportó un aumento interanual del 28% en el valor de los pagos con billetera móvil en 2025. Esos flujos de pago aumentan la necesidad de mantener la autenticación segura sin añadir demoras innecesarias.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Fatiga Push y Requisitos de Coincidencia Numérica | -2.0% | Global | Corto plazo (≤ 2 años) |
| Integración de Aplicaciones Heredadas y Complejidad de Recuperación de Cuentas | -1.8% | Global, más agudo en América del Norte y Europa | Mediano plazo (2-4 años) |
| Restricciones de Privacidad y Consentimiento para Señales de Dispositivos y Comportamiento | -1.4% | Europa, APAC | Mediano plazo (2-4 años) |
| Agrupación en Plataformas Nativas y Mercantilización de la Autenticación Push Básica | -1.2% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
La Fatiga Push y los Requisitos de Coincidencia Numérica Limitan el Despliegue Masivo
La fatiga push explota el punto en el que las solicitudes repetidas se convierten en un problema de comportamiento del usuario en lugar de un problema criptográfico. En junio de 2025, Scattered Spider obtuvo acceso a los sistemas de Hawaiian Airlines después de enviar repetidamente solicitudes de aprobación a un miembro del personal hasta que 1 fue aceptada. El incidente demostró que los flujos de notificación básicos pueden fallar incluso cuando un atacante carece de malware o un exploit. La coincidencia numérica requiere que el usuario ingrese un código que aparece en la pantalla activa, lo que dificulta la realización de ataques de bombardeo de solicitudes. Este control puede ralentizar el despliegue porque los equipos deben actualizar la interfaz de usuario, revisar las instrucciones y preparar al personal de soporte. Las pantallas móviles pequeñas y las fuerzas de trabajo descentralizadas pueden dificultar ese ajuste, lo que podría retrasar el despliegue amplio.
La Integración de Aplicaciones Heredadas y la Complejidad de Recuperación de Cuentas Ralentizan las Transiciones Empresariales
El mercado de autenticación push sin contraseña debe funcionar con muchos sistemas de fabricación, energía y tecnología operacional que utilizan métodos de inicio de sesión propietarios y no admiten conexiones SAML, OAuth u OIDC. El mercado de autenticación push sin contraseña enfrenta ciclos de implementación más largos cuando las organizaciones deben construir middleware, usar conectores personalizados o reemplazar aplicaciones más antiguas. Estos pasos extienden el costo total más allá de una licencia de software y pueden crear planes de implementación de varios años. La recuperación de cuentas es otra preocupación, ya que un dispositivo registrado perdido puede devolver a los usuarios a preguntas de conocimiento o códigos SMS, que aún son vulnerables al phishing. CyberProof describió un compromiso en julio de 2025 en el que un ataque de phishing fue seguido de la aprobación exitosa de una notificación móvil, con registros que parecían normales porque cada paso de autenticación fue completado. Un diseño de recuperación seguro debe, por lo tanto, recibir la misma atención que el flujo de inicio de sesión cotidiano.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Autenticación Push:
La Aprobación sin Contraseña Lidera Mientras los Modelos Adaptativos al Riesgo Ganan TerrenoLa Aprobación Push sin Contraseña representó el 59,11% de la participación de mercado en el mercado de autenticación push sin contraseña en 2026. Su posición refleja una amplia compatibilidad con proveedores de identidad empresarial como Okta, Microsoft Entra y Ping Identity. Las organizaciones que enfrentaban plazos en 2025 y 2026 a menudo la seleccionaron porque la implementación podía completarse en semanas en lugar de meses. El enfoque les permitió mejorar la autenticación sin esperar una infraestructura completa de claves de acceso FIDO2. La MFA sin Contraseña Mejorada con Push añade confirmación biométrica al evento de aprobación. Ese modelo puede abordar necesidades de mayor garantía en atención médica y servicios financieros sin la carga de aprovisionamiento de las claves de hardware. La Autenticación Push con Coincidencia Numérica se expandió durante 2025 a medida que las empresas respondieron a la fatiga push. Las principales plataformas la pusieron a disposición como configuración de política, y la Circular BSP 1213 la reconoció como una medida de escalada aceptable para transacciones de alto riesgo.
Se espera que la Autenticación Push Adaptativa al Riesgo se expanda a una CAGR del 24,33% hasta 2032, por encima de la tasa de crecimiento general del tamaño del mercado de autenticación push sin contraseña. El mayor crecimiento refleja un cambio de simples solicitudes de aprobación a decisiones basadas en el contexto. Las organizaciones que adoptaron la aprobación push básica en 2024 y 2025 descubrieron que las solicitudes estáticas no pueden distinguir un inicio de sesión rutinario del acceso originado desde un dispositivo o geografía desconocidos. Los sistemas adaptativos al riesgo reúnen señales de comportamiento, postura del dispositivo y contexto de transacción para aumentar o reducir la verificación cuando sea necesario. La Comisión de Protección de Información Personal de Corea del Sur aclaró en diciembre de 2025 que el procesamiento biométrico FIDO en el dispositivo queda fuera de las normas de consentimiento de información personal. Esto respalda las implementaciones en un entorno bancario regulado donde los requisitos de consentimiento podrían limitar el uso. Los métodos asistidos por token de hardware y de voz push siguen siendo relevantes donde los teléfonos inteligentes están prohibidos. Su papel combinado sigue siendo limitado porque la mayoría de los usuarios pueden acceder a dispositivos móviles, aunque siguen siendo importantes para áreas de trabajo estrictamente controladas y organizaciones con reglas de dispositivos estrictas.


Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modo de Implementación:
Local Mantiene el Control Mientras el Uso en la Nube se ExpandeLocal representó el 67,10% de la participación del mercado de autenticación push sin contraseña en 2026. Las instituciones financieras reguladas, los organismos gubernamentales y los contratistas de defensa a menudo mantienen los registros de autenticación y los datos de comportamiento dentro de entornos controlados. FISMA en los Estados Unidos y NIS2 en la Unión Europea refuerzan el escrutinio sobre la ubicación de los datos de identidad sensibles. Las implementaciones existentes de Servicios de Federación de Active Directory, servidores RADIUS e implementaciones SAML personalizadas también hacen que la migración sea costosa dentro de ciclos presupuestarios limitados. Las redes con espacio de aire y restringidas pueden impedir además que las organizaciones enruten los eventos de aprobación a través de API de nube pública. Estas condiciones mantienen la importancia de los sistemas locales para las organizaciones con requisitos operativos estrictos. También hacen que un enfoque por fases sea más realista que un cambio inmediato de infraestructura. Los proveedores deben dar soporte a los sistemas existentes para competir por estas cuentas, ya que el comprador a menudo no puede pausar los servicios críticos durante una transición de autenticación.
Se proyecta que la implementación en la nube se expanda a una CAGR del 24,75% hasta 2032. Las plataformas de identidad como servicio pueden manejar grandes volúmenes de aprobación con baja latencia y redundancia entre ubicaciones. El tamaño del mercado de autenticación push sin contraseña para los servicios en la nube está respaldado por organizaciones con entre 200 y 2.000 empleados que carecen de los recursos para operar una infraestructura de identidad local. Muchas de estas organizaciones ya utilizan software alojado en la nube y aún enfrentan los mismos requisitos de resistencia al phishing que los empleadores más grandes. Descope y 1Kosmos han posicionado sus ofertas nativas en la nube como opciones de menor fricción para estos compradores. Las conexiones SaaS prediseñadas pueden reducir la implementación de meses a días. La adopción de la nube también facilita la gestión de actualizaciones continuas y cambios de políticas. Los compradores aún deben evaluar la residencia de datos, las necesidades de integración y los controles de recuperación antes de seleccionar un proveedor.
Por Tamaño de Empresa:
Las Grandes Empresas Lideran Mientras las PYMES Ganan ImpulsoLas Grandes Empresas representaron el 70,15% de la participación del mercado de autenticación push sin contraseña en 2026. Han realizado inversiones plurianuales en plataformas de gestión de identidades y accesos que pueden soportar la autenticación push. Las empresas de servicios financieros, los sistemas de salud y los contratistas de defensa enfrentaron una presión de cumplimiento temprana y completaron las implementaciones iniciales antes que las organizaciones más pequeñas. Su enfoque ahora se está desplazando hacia la orquestación adaptativa al riesgo y la gestión de los ciclos de vida de los dispositivos. HYPR introdujo su Auditoría de Verificación de Identidad de la Fuerza Laboral en junio de 2025 para realizar una revisión de comprobación de identidad única en toda la fuerza laboral.[2] El producto aborda la necesidad de confirmar que cada dispositivo registrado pertenece a la persona prevista. Este requisito es especialmente importante para las fuerzas de trabajo distribuidas y las organizaciones que gestionan muchos dispositivos. Los compradores más grandes también necesitan soporte de integración detallado para entornos internos complejos.
Se proyecta que las PYMES se expandan a una CAGR del 25,08% hasta 2032. La suscripción de seguros cibernéticos ha aumentado la atención a la MFA resistente al phishing, cambiando el cálculo de costos para las organizaciones más pequeñas. El acceso solo con contraseña puede limitar la cobertura o generar recargos en las primas que superan el costo de la licencia de autenticación push. Las ofertas en la nube con precios por usuario y por mes reducen la barrera de gasto de capital que anteriormente mantenía a algunas PYMES en SMS OTP o contraseñas. El mercado de autenticación push sin contraseña es, por lo tanto, más accesible para las empresas sin un equipo de seguridad dedicado. Los servicios profesionales, el comercio minorista y la manufactura ligera tienen una alta representación de PYMES y están muy expuestos al robo de credenciales. Estas organizaciones también son sensibles a los costos de licencia y a la interrupción operativa. Los proveedores que simplifican la configuración, la recuperación y la gestión de políticas pueden servir mejor a este grupo, especialmente cuando un pequeño equipo de TI también debe gestionar las aplicaciones empresariales ordinarias y la incorporación de empleados.

Por Industria del Usuario Final:
BFSI Lidera Mientras el Despliegue Gubernamental se AceleraBFSI representó el 29,88% de la participación de mercado en el mercado de autenticación push sin contraseña en 2026. La autenticación reforzada de clientes PSD2 en Europa, las directrices del RBI en India y la directiva de los Emiratos Árabes Unidos 3057/2025 abordan cada una las debilidades en la confirmación de transacciones basada en SMS. Las instituciones financieras utilizan la aprobación push tanto para el acceso de la fuerza laboral como para la autorización de transacciones de clientes. Esto resulta en un mayor volumen de eventos de autenticación por organización que para muchos otros usos finales. Kaspersky registró más de 1 millón de credenciales de banca en línea comprometidas de clientes de los 100 bancos más grandes del mundo durante 2025. La circulación de estas credenciales refuerza el argumento a favor de la confirmación de transacciones vinculada al dispositivo como una capa adicional más allá de una contraseña robada. La atención médica y las ciencias de la vida también representan un caso de uso en expansión en los Estados Unidos. Los trabajadores clínicos remotos requieren acceso a registros de salud electrónicos bajo las salvaguardas relacionadas con HIPAA.
Se espera que Gobierno y Administración Pública se expanda a una CAGR del 23,76% hasta 2032. Las agencias civiles en los Estados Unidos, el Reino Unido, Singapur y Australia gestionan grandes poblaciones de usuarios que requieren planes de despliegue plurianuales. Estas implementaciones pueden sostener la demanda en lugar de producir un único ciclo de actualización. Los usuarios gubernamentales también necesitan métodos que funcionen en aplicaciones más antiguas y grupos de empleados dispersos. La manufactura industrial, la energía y los servicios públicos están emergiendo como otro campo de uso a medida que la tecnología operacional se conecta más estrechamente con las redes de TI. Los objetivos de rendimiento intersectoriales de CISA han aumentado la atención a la ciberseguridad en entornos de control industrial. La adopción en el comercio minorista y el comercio electrónico sigue centrada en el acceso de los empleados a los datos de pago. Los usos orientados al consumidor son más selectivos porque sus necesidades de cumplimiento y usabilidad difieren de los requisitos de identidad de la fuerza laboral.
Análisis Geográfico
Mercado de Autenticación Push sin Contraseña en América del Norte
América del Norte concentró el 37,16% de la cuota del mercado de autenticación push sin contraseña en 2026. El mercado de autenticación push sin contraseña está respaldado por una sólida base de inversión en identidad en los Estados Unidos y por normativas federales que influyen en la contratación pública. El texto del Senado, publicado en septiembre de 2025, ordenó al Departamento de Defensa desarrollar un plan resistente al phishing en 2026 y retirar los métodos heredados a finales de 2027. Las condiciones de los seguros cibernéticos también presionan a las empresas del mercado medio que pueden no estar directamente cubiertas por un mandato gubernamental.
Mercado de Autenticación Push sin Contraseña en Asia-Pacífico
Se proyecta que Asia-Pacífico se expanda a una CAGR del 24,05% hasta 2032. El mercado de autenticación push sin contraseña en la región está respaldado por la base de doble factor de autenticación de la India para pagos digitales a partir de abril de 2026.[3] La Circular 1213 de la Autoridad Monetaria de Filipinas exigió a los bancos filipinos eliminar gradualmente las OTP por SMS y correo electrónico, y HID Global lanzó soluciones certificadas FIDO para cumplir con ese requisito normativo en septiembre de 2025. La aclaración de Corea del Sur de diciembre de 2025 sobre el procesamiento biométrico FIDO en el dispositivo eliminó un obstáculo relacionado con el consentimiento. China, Japón y Australia son mercados secundarios maduros donde la migración a la nube genera demanda adicional.
Mercado de Autenticación Push sin Contraseña en EMEA y América del Sur
Europa concentró la segunda mayor cuota regional en 2026, liderada por Alemania, el Reino Unido y Francia. La iniciativa de claves de acceso del Reino Unido, los requisitos de billetera digital de eIDAS 2.0 y la evolución de los estándares PSD3 respaldan las adquisiciones empresariales en toda Europa Occidental. América del Sur está emergiendo a través de Brasil y México, mientras que Oriente Medio crece mediante los programas Visión 2021 de los Emiratos Árabes Unidos y Visión 2030 de Arabia Saudita. África se encuentra en una etapa más temprana, con una adopción centrada en plataformas fintech y operadores de dinero móvil en Sudáfrica y Nigeria.
Panorama Competitivo
Concentración del Mercado
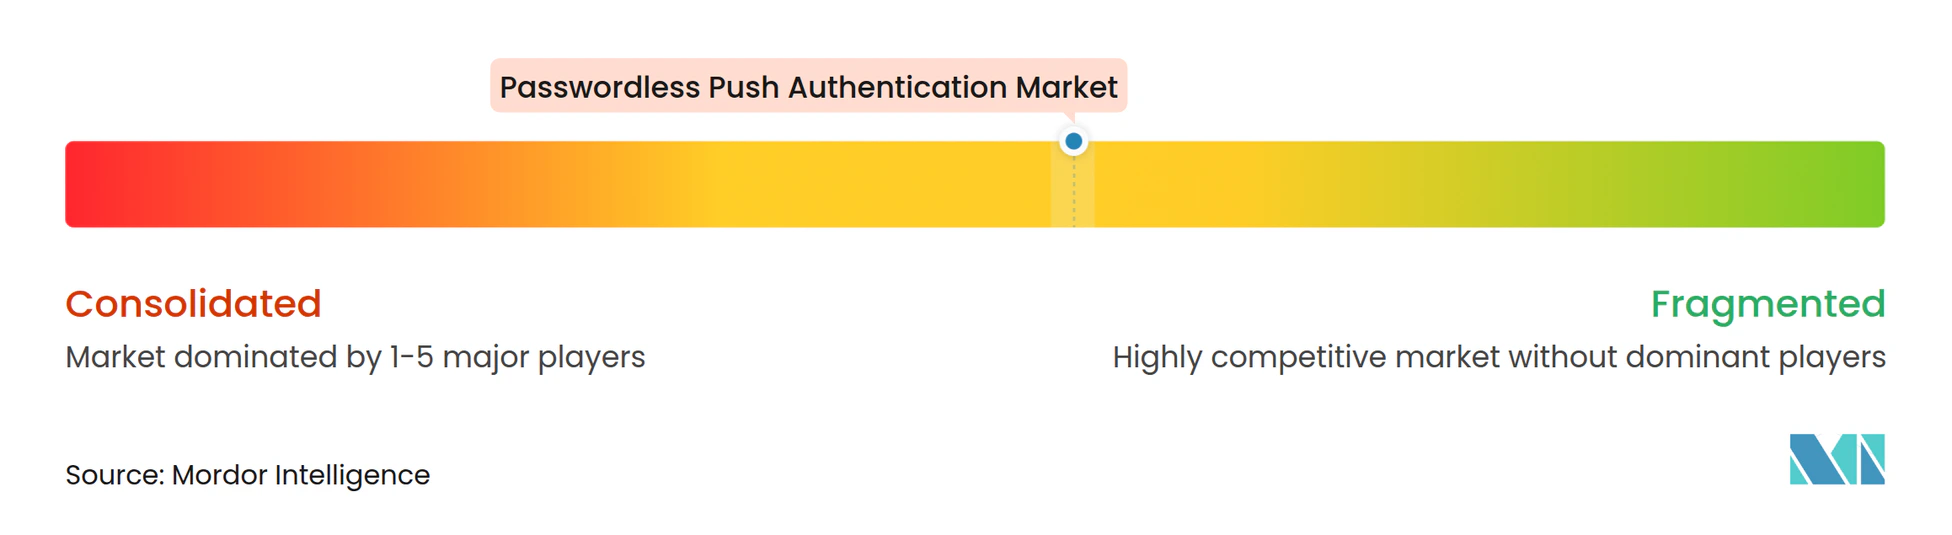
El mercado de autenticación push sin contraseña está moderadamente concentrado entre las principales plataformas de identidad y los proveedores especializados. Okta, Ping Identity y Entrust compiten con especialistas en autenticación sin contraseña que construyeron arquitecturas nativas FIDO2 vinculadas al dispositivo. La competencia depende de la profundidad de la integración, ya que HYPR y Secret Double Octopus ofrecen conectores para el inicio de sesión de Windows, VPN y gestión de acceso privilegiado. Los proveedores establecidos ofrecen sistemas más amplios para la gobernanza de identidades, MFA y gestión del ciclo de vida.
Ping Identity completó su adquisición de Keyless en enero de 2026, añadiendo Biometría de Conocimiento Cero y reverificación en menos de 300 milisegundos.[4] SecureAuth adquirió Cloudentity en octubre de 2025, añadiendo autorización de API detallada y aplicación de políticas de sesión en tiempo real. HYPR y Yubico ampliaron su asociación en noviembre de 2025 para automatizar el aprovisionamiento de YubiKey con verificación de identidad. Estos movimientos añaden comprobación de identidad, biometría, credenciales de hardware y controles de autorización en torno a la aprobación push. También hacen que los controles de riesgo, la velocidad de implementación y la compatibilidad de aplicaciones sean centrales para la selección de proveedores.
El mercado de autenticación push sin contraseña tiene oportunidades en entornos de tecnología operacional y fuerzas de trabajo con dispositivos compartidos, donde los modelos centrados en teléfonos inteligentes requieren adaptación. Axiad IDS, Cyphercor y SecurEnvoy atienden necesidades como la migración PIV/CAC gubernamental y los flujos de trabajo de dispositivos compartidos en centros de llamadas. La aprobación push básica está siendo cada vez más agrupada por Apple, Google y Microsoft, lo que requiere que los proveedores independientes se centren en la inteligencia adaptativa al riesgo y la integración de flujos de trabajo. La industria del mercado de autenticación push sin contraseña, por lo tanto, da soporte tanto a grandes plataformas como a proveedores especializados que abordan sistemas heredados, entornos regulados y controles de recuperación.
Líderes de la Industria de Autenticación Push sin Contraseña
-
Okta, Inc.
-
Ping Identity Corporation
-
OneSpan Inc.
-
Yubico AB
-
SecureAuth Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Autenticación Push sin Contraseña Empresas cubiertas en este informe
- Okta, Inc.
- Ping Identity Corporation
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- Yubico AB
- HYPR Corp.
- Beyond Identity, Inc.
- Secret Double Octopus Ltd.
- Trusona, Inc.
- Veridium Ltd.
- 1Kosmos Inc.
- Descope, Inc.
- SecurEnvoy Ltd.
- Axiad IDS, Inc.
- SecureAuth Corporation
- Transmit Security, Inc.
- Cyphercor, Inc.
- Signicat AS
- Prove Identity, Inc.
Desarrollos recientes de la industria en Mercado de Autenticación Push sin Contraseña
- Enero de 2026: Ping Identity completó su adquisición de Keyless, un innovador con sede en Londres en Biometría de Conocimiento Cero. La capacidad integrada ofrece autenticación biométrica criptográfica independiente del dispositivo con reverificación en menos de 300 milisegundos, extendiendo la garantía continua sin contraseña en entornos de CIAM, fuerza laboral e identidad B2B, y respaldando los requisitos de cumplimiento de PSD3, eIDAS 2.0, GDPR y CCPA.
- Enero de 2026: El Bangko Sentral ng Pilipinas confirmó que no extendería el plazo de junio de 2026 bajo la Circular BSP 1213, creando una urgencia de adquisición inmediata para soluciones de autenticación push y claves de acceso en todo el sector bancario filipino y consolidándolo como una de las transiciones regulatorias de más rápido movimiento en el mercado de Asia-Pacífico.
- Diciembre de 2025: BeyondTrust y Ping Identity anunciaron una asociación estratégica que integra la Gestión de Acceso Privilegiado, la Gestión de Identidades y Accesos, y la Gobernanza y Administración de Identidades en una plataforma unificada de seguridad de identidad, disponible a través de socios designados y en el Mercado de AWS, cerrando la brecha entre los controles de acceso privilegiado y los flujos de trabajo de autenticación push empresarial.
- Noviembre de 2025: HYPR y Yubico ampliaron su asociación integrando HYPR Affirm con la infraestructura de aprovisionamiento de YubiKey de Yubico. La solución pre-registra credenciales FIDO en YubiKeys, las vincula a los proveedores de identidad empresarial y envía hardware preactivado a los usuarios finales, habilitando la autenticación resistente al phishing respaldada por hardware en AAL3 sin intermediación de TI durante la inscripción.
Alcance del Informe Global del Mercado de Autenticación Push sin Contraseña
El Mercado de Autenticación Push sin Contraseña comprende plataformas de software y servicios que permiten a los usuarios verificar sus identidades a través de notificaciones push seguras enviadas a dispositivos móviles registrados sin requerir contraseñas. Estas soluciones aprovechan las credenciales vinculadas al dispositivo, la biometría, la evaluación de riesgos contextual, el análisis de comportamiento y la autenticación criptográfica para ofrecer experiencias de acceso seguras y fluidas. El mercado respalda la autenticación de la fuerza laboral, la autenticación de clientes, la seguridad de la banca digital, las arquitecturas de Confianza Cero e iniciativas de autenticación resistente al phishing en entornos empresariales y de consumo.
El Informe del Mercado de Autenticación Push sin Contraseña está Segmentado por Tipo de Autenticación Push (Aprobación Push sin Contraseña, MFA sin Contraseña Mejorada con Push, Autenticación Push con Coincidencia Numérica, Autenticación Push Adaptativa al Riesgo y Otros Tipos de Autenticación Push), Modo de Implementación (Local y en la Nube), Tamaño de Empresa (Grandes Empresas y Pequeñas y Medianas Empresas), Industria del Usuario Final (Banca, Servicios Financieros y Seguros [BFSI], Gobierno y Administración Pública, Salud y Ciencias de la Vida, TI y Telecomunicaciones, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Energía y Servicios Públicos y Otras Industrias del Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Aprobación Push sin Contraseña |
| MFA sin Contraseña Mejorada con Push |
| Autenticación Push con Coincidencia Numérica |
| Autenticación Push Adaptativa al Riesgo |
| Otros Tipos de Autenticación Push |
| Local |
| Nube |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Salud y Ciencias de la Vida |
| TI y Telecomunicaciones |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Energía y Servicios Públicos |
| Otras Industrias del Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Autenticación Push | Aprobación Push sin Contraseña | |
| MFA sin Contraseña Mejorada con Push | ||
| Autenticación Push con Coincidencia Numérica | ||
| Autenticación Push Adaptativa al Riesgo | ||
| Otros Tipos de Autenticación Push | ||
| Por Modo de Implementación | Local | |
| Nube | ||
| Por Tamaño de Empresa | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria del Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Salud y Ciencias de la Vida | ||
| TI y Telecomunicaciones | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Energía y Servicios Públicos | ||
| Otras Industrias del Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de autenticación push sin contraseña?
Se proyecta que el mercado de autenticación push sin contraseña aumente de 4,20 mil millones de USD en 2026 y 5,15 mil millones de USD en 2027 a 14,61 mil millones de USD para 2032, a una CAGR del 23,21%.
¿Qué está impulsando la demanda de autenticación push sin contraseña?
Las pérdidas por phishing, los mandatos de autenticación, el alejamiento de los SMS OTP y la mayor actividad de pagos móviles están respaldando la adopción.
¿Qué tipo de autenticación push tiene la mayor participación?
La Aprobación Push sin Contraseña representó el 59,11% en 2026 porque funciona con los proveedores de identidad empresarial más utilizados.
¿Qué modelo de implementación está creciendo más rápido?
Se espera que la implementación en la nube se expanda a una CAGR del 24,75% hasta 2032 a medida que las organizaciones adoptan herramientas de identidad como servicio.
¿Qué sector de usuario final lidera la demanda?
BFSI representó el 29,88% en 2026 debido a las necesidades de autorización de transacciones y los requisitos de seguridad regionales.
¿Qué región está creciendo más rápido?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 24,05% hasta 2032, respaldada por la banca móvil y las normas de autenticación.