
OT リモートアクセスセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 4.75 十億米ドル |
| 市場規模 (2032) | 11.37 十億米ドル |
| 成長率 (2027 - 2032) | 19.05 % |
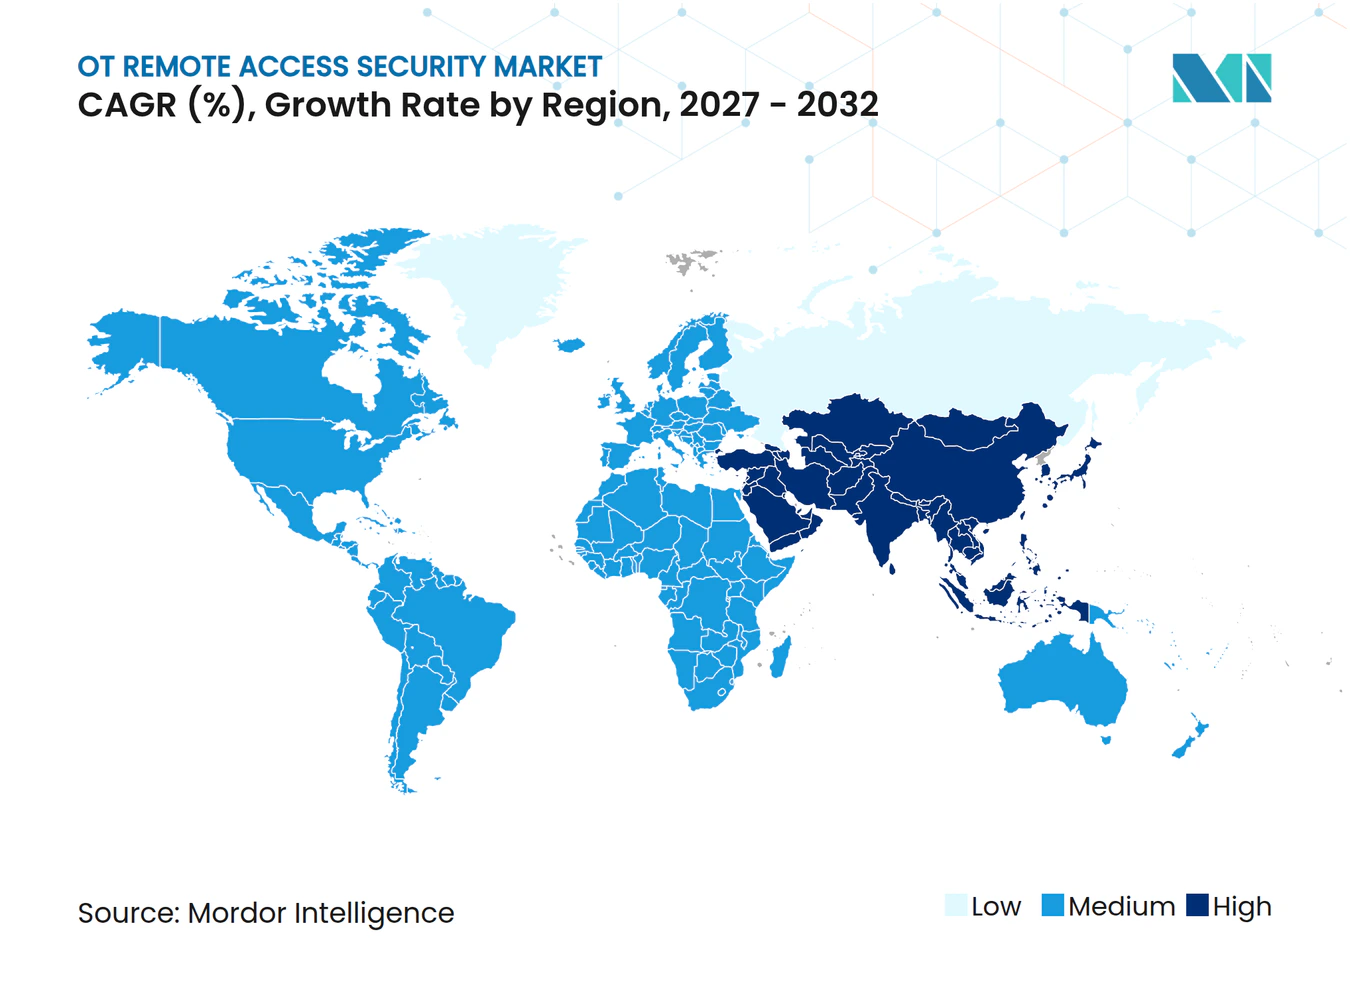
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 低 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor IntelligenceによるOT リモートアクセスセキュリティ市場分析
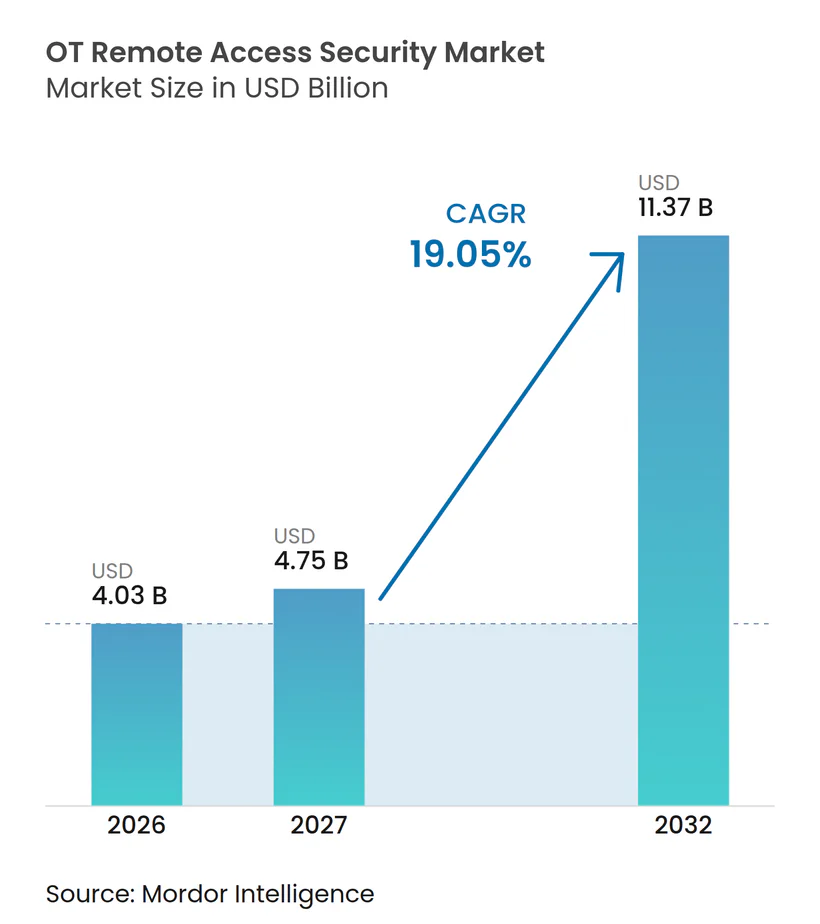
OT リモートアクセスセキュリティ市場規模は、2026年の4.03 ビリオン 米ドルから2032年までに11.37 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 19.05%を記録する見込みです。プラントネットワークが企業システム、クラウドサービス、外部メンテナンスチームと接続するにつれ、産業オペレーターはアクセス制御をより重視するようになっています。2026年第1四半期には産業用オートメーションシステムでマルウェアがブロックされ、ICSコンピューターの19.6%が脅威を検知しており、資産所有者にとってリモートアクセスリスクが引き続き注目されています。需要は基本的な接続性から、アイデンティティ制御、セッション記録、産業機器に適したポリシーへとシフトしています。規制もまた、購買決定においてアクセスガバナンスの証明をより重要なものにしています。OT リモートアクセスセキュリティ市場は、生産を中断することなくレガシーサイトにサービスを提供できるプロバイダーに機会をもたらしています。
レポートの主要ポイント
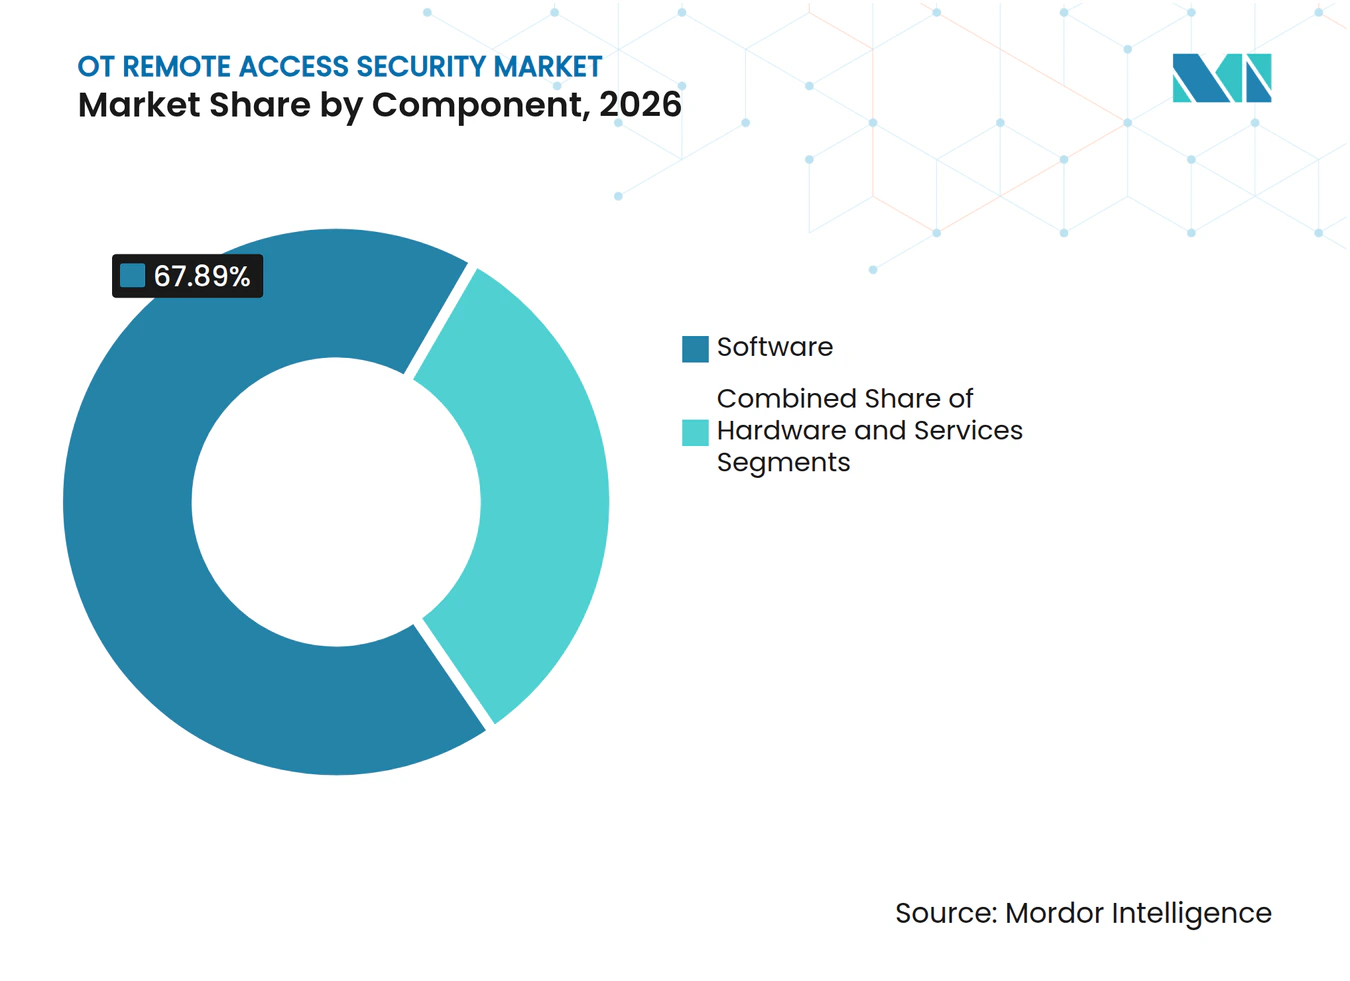
- コンポーネント別では、ソフトウェアが2026年のOT リモートアクセスセキュリティ市場の67.89%を占め、サービスは2032年にかけてCAGR 20.77%で拡大する見込みです。
- アクセスアーキテクチャ別では、VPNベースのリモートアクセスが2026年のOT リモートアクセスセキュリティ市場の65.20%を占め、ゼロトラストネットワークアクセスは2032年にかけてCAGR 20.16%で拡大する見込みです。
- アプリケーション別では、メンテナンスおよびサポートが2026年のOT リモートアクセスセキュリティ市場の68.12%を占め、インシデント対応および緊急修理は2032年にかけてCAGR 20.51%で拡大する見込みです。
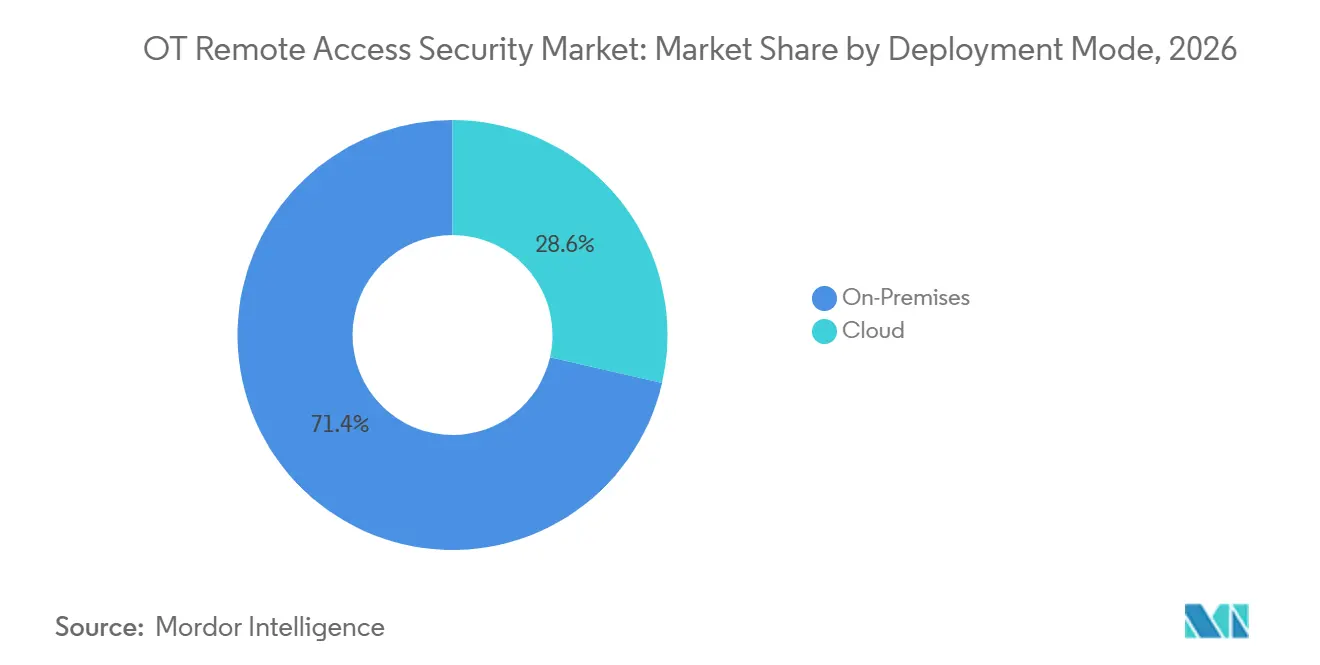
- 展開モード別では、オンプレミスが2026年のOT リモートアクセスセキュリティ市場の71.41%を占め、クラウド展開は2032年にかけてCAGR 21.04%で拡大する見込みです。
- エンドユーザー別では、産業製造が2026年のOT リモートアクセスセキュリティ市場の27.19%を占め、水・廃水処理は2032年にかけてCAGR 19.45%で拡大する見込みです。
- 地域別では、北米が2026年のOT リモートアクセスセキュリティ市場の38.10%を占め、アジア太平洋地域は2032年にかけてCAGR 19.81%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| 接続された制御環境に対する産業用サイバー攻撃 | +3.5% | グローバル | 短期(2年以内) |
| リモートメンテナンスおよび分散オペレーションの拡大 | +3.2% | グローバル | 短期(2年以内) |
| より厳格なサイバーセキュリティ規制および監査可能性要件 | +2.8% | 北米およびヨーロッパ、アジア太平洋地域の影響が拡大 | 中期(2〜4年) |
| インダストリー4.0およびIIoT接続性 | +2.1% | アジア太平洋地域が中心、北米およびヨーロッパへの波及あり | 期(2〜4年) |
| ベンダーエコシステムのアイデンティティおよびクレデンシャルガバナンスのギャップ | +1.8% | グローバル | 短期(2年以内) |
| ブラウンフィールドおよびエアギャップ資産に対するプロトコル対応アクセス | +1.4% | 北米およびヨーロッパ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
接続された制御環境に対する産業用サイバー攻撃
産業用制御システムへの攻撃は、露出したリモート接続がプラントネットワークへの直接的な経路であり続けるため、アクセス制御の必要性を高めています。2026年4月の共同勧告では、イランと関連するアクターが2026年3月以降、米国の水道、エネルギー、政府施設のインターネット接続PLCを標的にしていることが明らかにされました。この勧告では、露出したアクセスポートを通じてラダーロジックを操作し、シャットダウンアラームをオフにしようとする試みが確認されました。カスペルスキーは、2026年第1四半期にグローバルでICSコンピューターの19.6%が脅威の影響を受けたと報告しており、産業分野の露出が少数の注目ターゲットに限定されるものではなく広範であることを確認しています。OT リモートアクセスセキュリティ市場は、オペレーターが制御環境に対して多要素認証、個別ベンダーアイデンティティ、セッション記録を要求する際に恩恵を受けます。これらの要件は、組織がリモートアクセスが管理されていることの証拠を必要とするため、保険およびコンプライアンスの議論にも影響します。
リモートメンテナンスおよび分散オペレーションの拡大
リモートメンテナンスは、広大な地理的エリアにわたってサイトを管理する組織にとって、通常の運用慣行となっています。製造業者や公益事業者は、熟練した人員がすべての施設に常駐できない場合、外部の専門家に依存しています。2025年のSANS調査では、セキュアなリモートアクセスが最優先投資事項として特定され、外部接続とリモート経路が報告されたICSおよびOTサイバーセキュリティインシデントのかなりの割合を占めることが判明しました。この運用モデルにより、企業は異なる施設でVPN、OEMツール、専門的なOTプラットフォームを並行して運用することになりかねません。各ツールが独自のアカウント、承認プロセス、セッション記録を作成するため、結果として生じる複雑さは可視性を低下させます。OT リモートアクセスセキュリティ市場は、分散した資産ベース全体でポリシーと監査証拠を統合するプラットフォームへの需要によって支えられています。これにより、OT リモートアクセスセキュリティ市場は施設全体のガバナンスを標準化する役割を担います。
より厳格なサイバーセキュリティ規制および監査可能性要件
規制要件は、新しいルールの公表から監査中に使用可能な証拠を提出する能力へと注目が移っています。NERC CIP-003-9は2026年4月1日に発効し、低影響の一括電力システム資産に対して文書化されたベンダーの電子リモートアクセス制御をもたらしました。この変更により、フレームワーク下でこれまで注目度が低かった資産にも正式なアクセス要件が拡大されました。NIS2は、リモートメンテナンスセッションに対して多要素認証とアクセス制御を要求しており、その罰則規定は重要事業者にとって文書化されたコンプライアンスの重要性を高めています。IEC 62443に準拠した調達では、VPNが利用可能であるという一般的な声明の代わりに、最小権限アクセスと個別の説明責任がますす要求されています。セッションログ、記録、アイデンティティにリンクされた記録を生成するプロバイダーは、この要件に対応するうえで有利な立場にあります。
インダストリー4.0およびIIoT接続性
接続されたセンサー、エッジデバイス、クラウド分析は、プラントフロアと企業システム間の経路数を拡大しています。この拡大はOT リモートアクセスセキュリティ市場の中心であり、すべての新しい接続には、誰が機器にアクセスでき、何ができるかについての明確なルールが必要です。2025年の査読済みレビューでは、産業用モノのインターネット(IIoT)の採用が業務を改善する一方で、データセキュリティと相互運用性のリスクを生み出す可能性があることが判明しました。古い産業用資産は、組み込みのアイデンティティ制御なしにModbus、DNP3、または独自プロトコルを使用することが多いです。NISTのガイダンスは、確立された運用技術システムと並んでIIoTおよびクラウド環境に対処する必要性を認識しています。[1] したがって、エンドポイント自体がユーザーを認証できない場合、アクセス制御はネットワークレベルとセッションレベルで機能する必要があります。
抑制要因の影響分析*
| 抑制要因 | (~)CAGR予測への影響(%) | 地理的関連性 | 影響期間 |
|---|---|---|---|
| レガシープロトコルおよびエンドポイントの互換性の限界 | -2.3% | 北米およびヨーロッパ、ブラウンフィールド集中地域 | 長期(4年以上) |
| 高い導入コストおよびライフサイクルコスト | -1.9% | グローバル、新興市場での影響が大きい | 中期(2〜4年) |
| OTサイバーセキュリティスキルの不足 | -1.5% | グローバル | 中期(2〜4年) |
| 新しいアクセス制御経路への運用上の抵抗 | -1.2% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
レガシープロトコルおよびエンドポイントの互換性の限界
産業用資産の長い運用寿命は、互換性を採用における主要な制限にしています。多くのブラウンフィールドサイトでは、認証や暗号化を考慮して設計されていないModbus、DNP3、または独自プロトコルに依存するPLC、RTU、HMIが使用されています。セキュアな接続は、決定論的かつ時間的に敏感な操作に影響を与えることなくアクセスを保護する必要があります。2025年の査読済みフレームワークでは、OTサイバーセキュリティの統合には、人、プロセス、技術、サプライヤーへの協調的な注意が必要であることが判明しました。古い施設は現代のゾーンとコンジットを中心に設計されていなかったため、セグメンテーション要件が困難を加える可能性があります。エンドポイントの更新やファームウェアの変更が実用的でない場合、エージェントレスおよびプロトコル対応ツールは展開の負担を軽減できます。
高い導入コストおよびライフサイクルコスト
マルチサイトの導入コストは、各施設が独自の機器、ネットワーク設計、メンテナンス手順を持つため、当初の予想を超える可能性があります。コストには、ソフトウェア、エンジニアリング作業、統合、トレーニング、およびアクセス要件の変化に伴う設定更新が含まれます。組織はまた、リモートアクセスポリシーを効果的に適用する前に、OTとITのネットワーク分離に対する必要がある場合があります。定期的な監査準備と証拠収集は、展開後のライフサイクル負担を増加させます。この抑制要因は、クラウド提供型およびマネージドサービスモデルを有利にする可能性があります。なぜなら、これらのモデルは更新を一元化し、各サイトが完全なアクセス管理スタックを維持する必要性を減らすことができるからです。OT リモートアクセスセキュリティ市場は、プロバイダーがコスト構造を管理しやすくする際に恩恵を受けることができます。コストは、セキュリティ予算が限られた小規模オペレーターや新興市場の組織にとって、より大きな負担となります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
ソフトウェアの優位性とサービスへの転換ソフトウェアは2026年のOT リモートアクセスセキュリティ市場の67.89%を占めました。その地位は、現代の産業用アクセスプログラムにおけるポリシー適用、アイデンティティフェデレーション、セッション記録、監査証跡、ダッシュボードの重要性を反映しています。これらの機能は、ゲートウェイだけでなく、主にソフトウェアを通じて提供されます。プラットフォームは、名前付きユーザー、デバイス、施設、または特定のセッションにポリシーを適用できます。また、アクティビティを記録し、運用レビューを支援する証拠を作成することもできます。ハードウェアは、レガシーエンドポイントにエージェントを追加できないエアギャップおよびブラウンフィールド施設では引き続き重要です。このような場所では、生産機器を変更せずにアクセスを仲介するためにローカルゲートウェイが必要になることが多いです。したがって、ハードウェアは収益において最小のコンポーネントを占めるにもかかわらず、依然として必要です。ソフトウェアの地位は、購買者が接続の可用性と並んで制御と可視性を優先していることを示しています。
サービスは2032年にかけてCAGR 20.77%で拡大する見込みであり、最も成長の速いコンポーネントとなっています。産業組織は、複数のプラントにわたってプラットフォームを展開し、外部ベンダーのアクセスポリシーを管理するための支援を必要としています。マネージドサービスはまた、継続的なモニタリング、ポリシー更新、証拠収集を提供できます。Dispelは2026年1月に、OT リモートアクセスプラットフォーム内の24時間365日のマネージドケイパビリティとして統合脅威モニタリングを導入しました。この開発は、リモートアクセスとアクティブな脅威モニタリングを組み合わせることができるプロバイダーへの需要を反映しています。サービスはまた、内部チームがITとOTの責任を別々に持ち、容易に連携できない場合にも関連します。これにより、初期展開時および新しいサイトへの後続の拡張時に展開サポートが重要になる可能性があります。OT リモートアクセスセキュリティ産業は、したがって、スタンドアロンのソフトウェアライセンスに加えて、プロフェッショナルおよびマネージドオファリングの余地があります。


注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能
アクセスアーキテクチャ別:
VPN優位からゼロトラスト適用への移行VPNベースのリモートアクセスは2026年のOT リモートアクセスセキュリティ市場シェアの65.20%を占めました。この地位は、無制限のネットワークレベルアクセスへの選好ではなく、レガシー展開のインストールベースを反映しています。VPNはリモートユーザーをサイトに接続できますが、単独では産業プロトコルの認識やセッションレベルの制御を提供できない場合があります。これらの制限は、ベンダーが1つの資産または狭いメンテナンスタスクへのアクセスのみを必要とする場合に重要です。リモートアクセスVPNソフトウェアに影響する重大な認証バイパスの問題が、2026年6月にCISAの既知の悪用された脆弱性カタログに追加されました。[2] このイベントは、境界に面したリモートアクセスツールのセキュリティへの注目を強化しました。したがって、組織はアイデンティティ、資産、時間、役割によってアクセスをどのように制限できるかを検討しています。機密性の高い環境ではサイト接続の置き換えに時間がかかる可能性があるため、既存のVPN展開は引き続き重要です。
ゼロトラストネットワークアクセスは2032年にかけてCAGR 20.16%で拡大する見込みです。このアプローチにより、組織は接続が確立される前にアイデンティティを検証し、狭いポリシーを適用する方法を得ることができます。CISAおよびNSAのガイダンスは、ゼロトラストの原則を運用技術に拡張し、リモートセッションにおける暗黙の信頼を減らす制御を奨励しています。産業プロトコルベースのアクセスは、プラットフォームがアクセスルールを適用する前にプラント通信を理解する必要があるブラウンフィールドサイトで引き続き重要です。クラウドおよびエッジベースのアクセスは、すべてのサイトに大規模なローカルハードウェアスタックを維持できない分散オペレーターをサポートします。Xage Securityは、資産発見を実施可能なゼロトラストポリシーにリンクするビジビリティ・トゥ・ポリシースタジオを導入しました。この製品の方向性は、広範なVPNアクセスからより具体的な制御への移行に必要な労力を削減することを目指しています。OT リモートアクセスセキュリティ産業は、したがって、大規模なインストールVPNベースとポリシー主導のアクセスへの移行のバランスを取っています。
アプリケーション別:
メンテナンスおよびサポートがリードし、インシデント対応が台頭メンテナンスおよびサポートは2026年のOT リモートアクセスセキュリティ市場シェアの68.12%を占めました。技術者や機器ベンダーからの定期的な接続は、産業施設全体で大量のアクセスアクティビティを生み出します。この作業には、トラブルシューティング、設定変更、診断、および生産資産の定期的なサポート含まれる場合があります。定期的なアクセスの規模は、プラントオペレーターにとって明確な承認プロセスと記録を重要にします。Secomea は2026年に、調査対象組織の43%のみがベンダーセッションの完全な監査証跡を維持していたと報告しました。これにより、最大のアプリケーション領域に重大なガバナンスギャップが残ります。統合プラットフォームは、セキュリティおよびオペレーションチームに共通の証拠証跡を提供しながら、定期的なメンテナンスをサポートできます。このニーズは、非公式なクレデンシャルや共有VPNアカウントではなく、より制御されたベンダーアクセスへの需要を支えています。
インシデント対応および緊急修理は2032年にかけてCAGR 20.51%で拡大する見込みです。このセグメントは、後の調査をサポートできる記録を犠牲にすることなく、運用イベント中に迅速な接続を必要とします。これは、セキュアなリモートアクセスが主に計画されたメンテナンス向けに設定されていた以前のアプローチとは異なります。組織は現在、インシデントが発生する前に事前定義された役割、承認、緊急ワークフローを必要としています。リモートモニタリング、リアルタイム診断、資産管理は、オンサイトでの物理的な存在の必要性を減らす小規模なアプリケーションでもあります。これらのアプリケーションは、別々のツールで管理されている場合、別々のアクセス経路を作成する可能性があります。NIS2およびNERC CIPの要件は、リモートアクセスコンテキスト全体で統一された証拠証跡を支持しています。OT リモートアクセスセキュリティ市場は、したがって、共通のポリシーの下で定期的なアクティビティとクライシスアクセスを処理するプラットフォームへと移行しています。
展開モード別:
オンプレミスが優位を保ち、クラウドが変曲点を迎えるオンプレミス展開は2026年のOT リモートアクセスセキュリティ市場の71.41%を占めました。その優位性は、個別のネットワークとローカル制御を好むエネルギー、防衛、化学、プロセス産業の要件を反映しています。一部の組織には、データの処理場所を制限するデータ居住地または運用上のルールもあります。既存のプラントは多くの場合、すでにローカルゲートウェイとセキュリティシステムを運用しています。2025年のSANS調査では、資産の可視性とセキュアなリモートアクセスがICSおよびOTプログラムの主要な投資優先事項の中に位置付けられました。これらのプログラムは、オペレーターがすでに管理しているオンプレミス環境内で頻繁に開始されます。ローカル展開はまた、インターネットの信頼性と外部クラウド接続が運用上の懸念事項であるサイトをサポートできます。したがって、このセグメントは機密性の高い単一サイト運用にとって引き続き重要である可能性が高いです。
クラウド展開は2032年にかけてCAGR 21.04%で拡大する見込みです。マルチサイトの製造業者や水道事業者は、クラウドコントロールプレーンを使用して、すべての施設に完全な管理スタックをインストールすることなく、複数の場所にわたってポリシーを管理できます。このモデルは、個々のサイトハードウェアに関連する設備投資を削減できます。Tosiboxは2026年1月に、クラウドベースのモニタリングとゲートウェイレベルのアクセス管理を組み合わせた統合プラットフォームを立ち上げました。この設計は、ポリシー管理が一元化され、セッション適が資産の近くに留まるハイブリッドアプローチを示しています。このようなモデルは、大規模な施設ベース全体でポリシーの一貫性を改善しながら、稼働時間のニーズを維持できます。外部接続が許容されない場合、純粋なオンプレミス使用は引き続き重要です。OT リモートアクセスセキュリティ市場は、したがって、ローカルシステムの完全な置き換えではなく、ハイブリッド展開パターンへと移行しています。これにより、OT リモートアクセスセキュリティ市場において、柔軟な制御アーキテクチャに対する明確な機会が生まれます。

エンドユーザー別:
産業製造が市場を支え、水・廃水処理が加速産業製造は2026年の合計の27.19%を占めました。このセクターは、自動車、食品・飲料、化学、個別生産にわたって、OT資産の密な集積と定期的なベンダーアクセスニーズを持っています。生産機器は多くの場合、元の機器メーカーや専門インテグレーターからのサポートを必要とします。各接続は、制御環境に到達する際にスループット、安全性、製品品質に影響を与える可能性があります。したがって、製造組織は、プラントスケジュールと資産の重要性を認識するアクセスポリシーを必要としています。このセクターはまた、長寿命の機器を持つことが多く、古いネットワーク慣行の直接的な置き換えを困難にする可能性があります。その規模と運用の複雑さにより、OT リモートアクセスセキュリティ市場において最大のエンドユーザーセグメントであり続けています。需要はデジタル化イニシアチブと確立された生産ラインを保護する必要性の両方に結びついている可能性が高いです。OT リモートアクセスセキュリティ市場は、製造業者が複雑な施設全体で外部サポートを管理する必要がある場合に引き続き重要です。
水・廃水処理は2032年にかけてCAGR 19.45%で拡大する見込みです。地方自治体の公益事業者は、露出した運用技術に関わる攻撃や警告の後、より大きな注目を受けています。米国環境保護庁(EPA)は2025年10月に水道システム向けのサイバーセキュリティ計画リソースを公開し、公益事業プログラムのガイダンスの利用可能性を高めました。2026年の査読済み分析では、SCADAの脆弱性とレガシーOTインフラが米国の水道事業者にとって重要なサイバー物理リスクとして特定されました。エネルギーおよび公益事業者も引き続き重要であり、電力オペレーターはNERC CIPの要件に従っています。石油・ガスオペレーターは、セクター固有のセキュリティ要件の下でリモートおよび重要な資産を管理しています。輸送・物流、化学・医薬品、鉱業・金属は、時間をかけて接続された資産を追加している小規模なエンドユーザー領域です。ベンダーアイデンティティガバナンスは、資産タイプに関係なく、これらの業種全体で共通の要件であり続けています。
地域分析
北米OTリモートアクセスセキュリティ市場
北米は2026年のOTリモートアクセスセキュリティ市場において38.10%を占めた。同地域は、規制を受けた電力、水道、石油、ガス資産、および製造資産の大規模な基盤を有している。NERC CIP-003-9は、2026年4月に低影響の一括電力システム資産に対するベンダーの電子リモートアクセス要件を文書化して導入した。これにより、サードパーティアクセスは非公式な慣行から電力会社にとって監査可能な義務へと変化した。米国は同地域における主要な収益源であり続けており、カナダの事業者も国家ガイダンスおよびNERC CIP要件に沿ったアクセスプログラムを整備している。
アジア太平洋OTリモートアクセスセキュリティ市場
アジア太平洋地域は2032年にかけて19.81%のCAGRで拡大すると予測されている。東南アジアでは2026年第1四半期にICSコンピューターの23.21%が攻撃を受けおり、同地域における急速な製造業のデジタル化が重大なセキュリティ課題と結びついていることを示している。国家規制は、監視、リスク評価、および迅速なインシデント報告の要件を含め、地域全体でより厳格になりつつある。日本では、NTT コミュニケーションズとIIJが2025年にOT特有の侵入検知とセキュアリモートアクセスを組み合わせた統合OTセキュリティ管理ソリューションの提供を開始した。横河電機は2026年9月にシンガポールに産業サイバーレジリエンスセンターを開設し、地域向けのトレーニング、脅威シミュレーション、およびマネージドサービスを提供している。
EMEAおよび南米OTリモートアクセスセキュリティ市場
欧州は、ドイツ、英国、フランスにおける高い製造業密度に支えられ、OTリモートアクセスセキュリティ市場において重要な地位を占めている。NIS2およびIEC 62443に準拠した調達により、産業セクター全体でリモートアクセスの監査可能性の重要性が高まっている。IXONは2026年4月にIEC 62443-4-2認定のSecureEdgeゲートウェイを導入した。Moxaは2026年6月にIEC 62443-4-1 成熟度レベル3の二重認証を取得した。[3] 南米は、製造業および石油活動が産業セキュリティニーズへの認識を高めつつある新興地域である。中東は石油・ガス事業者からの集中した需要を有しており、アフリカは2026年第1四半期に27.4%という地域最高のICS攻撃率を記録しているにもかかわらず、最も小さな収益地域にとどまっている。
競合環境
市場集中度
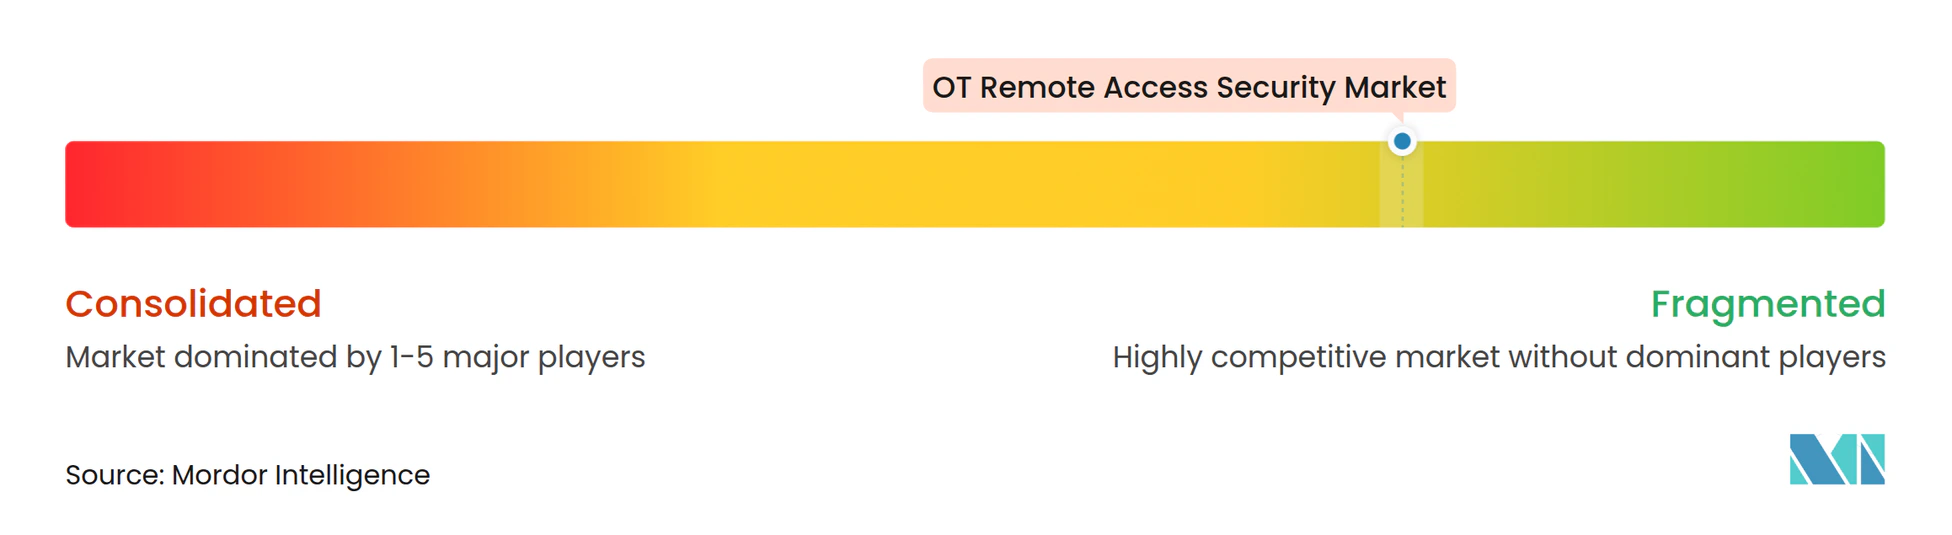
OT リモートアクセスセキュリティ市場は断片化しており、すべてのセグメントと地域にわたって支配的な地位を持つプロバイダーは存在しません。この分野には、Cyolo、Dispel、Secomea、IXON、XONA Systemsなどのネイティブなプロバイダーが含まれます。また、HMS Networks、Moxa、Westermoなどの産業用ネットワーキングサプライヤーも含まれており、これらはセキュアなリモートアクセスを含むように接続性ポートフォリオを拡大しています。OTネイティブプラットフォームは、アイデンティティベースのアクセス、プロトコル認識、セッションレベルの適用に焦点を当てています。ネットワーキングサプライヤーは一般的に、既存の接続性ハードウェアからアクセス管理を拡張しています。この違いは、購買が監査可能なセッション、個別のベンダーアイデンティティ、ポリシー適用の証拠を必要とする規制評価において最も顕著です。これらの条件は、一般的なリモート接続では不十分な場合に、専用プラットフォームを有利にします。
プロバイダーは、プラットフォームをパートナーエコシステムに組み込み、隣接するケイパビリティを追加することで、スイッチングコストを高めようとしています。Dispelは2025年8月にABBとの複数年にわたるグローバルパートナーシップを締結し、ABB Careの下でセキュアなリモートサービスをサポートしています。同社はまた、2026年8月にServiceNowのArmisとの統合を発表し、資産リスク情報をリモートアクセス決定に組み込みました。Cyoloは2026年7月にCPSセグメンテーションを導入し、人対機械のアクセスから機械対機械の通信制御へとオファリングを拡張しました。[4] これらの動きは、基本的なリモート接続を超えてアクセスプラットフォームの役割を広げています。また、アクセスを許可する前に資産、ユーザー、通信経路の可視性を必要とする購買者にも対応しています。コンプライアンス要件は、広範なカスタマイズなしにログ、アイデンティティ記録、ポリシー証拠を提供できるベンダーの評価を短縮しています。
競合環境には、マネージドモニタリング、行動分析、ポリシー生成のケイパビリティも含まれています。Dispelは2026年1月に24時間365日の統合脅威モニタリングサービスを立ち上げました。Cyoloは2026年9月にライブリスク検知をリリースし、接続を中断することなくアクティブなOT リモートセッション中に危険なオペレーター行動にフラグを立てます。これらの機能は、接続の許可とアクセスが承認された後に何が起こるかを監督するまでのギャップを縮小することを目的としています。プロトコル対応アーキテクチャを持つ企業はブラウンフィールドの要件に対応できる一方、大規模なネットワーキングベンダーは確立された機器関係において優位性を維持しています。OT リモートアクセスセキュリティ市場は、顧客のニーズが規制、展開モデル、資産の年齢、内部運用能力によって異なるため、さまざまなプロバイダータイプに開かれたままです。主要企業の合計シェアは開示されておらず、断片化した競合の説明を支持しています。
OT リモートアクセスセキュリティ産業のリーダー企業
-
HMS Networks AB
-
IXON B.V.
-
Moxa Inc.
-
Secomea A/S
-
Tosibox Oy
- 注:主要企業の掲載順は順位を示すものではありません。
OTリモートアクセスセキュリティ市場 このレポートでカバーされる企業
- AhnLab, Inc.
- Alleantia S.L.
- Bayshore Networks, Inc.
- Cyolo Security Ltd.
- Dispel LLC
- HMS Networks AB
- IXON B.V.
- Moxa Inc.
- Otector B.V.
- ProSoft Technology, Inc.
- Radiflow Ltd.
- Remote Engineer B.V.
- Secomea A/S
- TDi Technologies, Inc.
- Tosibox Oy
- Trout Software, Inc.
- Waterfall Security Solutions Ltd.
- Westermo Network Technologies AB
- Xage Security, Inc.
- XONA Systems, Inc.
最近の産業開発事情 OTリモートアクセスセキュリティ市場
- 2026年9月:Cyoloは、Cyolo PRO(特権リモートオペレーション)ソリューション向けにライブリスク検知をリリースし、AIを活用したリアルタイムの異常フラグ機能を導入しました。これにより、接続を中断することなくアクティブなOT リモートセッション中に危険なオペレーター行動にフラグが立てられます。この機能は、重要インフラ環境におけるベンダーリモートアクセスチャネル全体での接続後モニタリングの持続的なギャップに対処します。
- 2026年9月:横河エンジニアリングアジアがシンガポールに産業サイバーレジリエンスセンター(ICRC)を立ち上げ、東南アジア、オセアニア、台湾の地域ハブを設立し、OTサイバーセキュリティトレーニング、脅威シミュレーション、マネージドサービスを提供しています。このセンターは、2027年にかけて強化される地域の規制義務に先立ち、アジア太平洋地域のOTセキュリティ能力への企業投資の増大を反映しています。
- 2026年8月:DispelはBlack Hat USA 2026においてServiceNowのArmisとの統合を発表し、Armis CentrixのAIを活用したサイバーエクスポージャー管理プラットフォームとDispelゼロトラストエンジンを組み合わせることで、リアルタイムの資産リスクインテリジェンスが認可の時点でのすべてのリモートアクセス決定に反映されるようにしました。この統合は、産業環境においてセキュリティが所有する資産の可視性とオペレーションが所有するアクセス決定の間の運用上のギャップを解消します。
- 2026年7月:CyoloはCyolo CPSセグメンテーションを発表し、産業および重要インフラ組織向けに、人対機械のセキュアなリモートアクセスを超えて機械対機械の通信制御へとプラットフォームを拡張しました。この機能により、オペレーションを中断することなく横方向の移動を制限し、爆発半径を封じ込めるための見、通信の可視化、ポリシーシミュレーション、接続性の適用が可能になります。
グローバルOT リモートアクセスセキュリティ市場レポートの範囲
OT リモートアクセスセキュリティ市場は、運用技術システムおよび産業環境へのセキュアなリモート接続を可能にするハードウェア、ソフトウェア、サービスから生み出される収益で構成されています。これらのソリューションは、ゼロトラストアクセス、VPNベースのアクセス、産業プロトコル対応アクセス、クラウドベースのリモート接続などの技術を通じて、産業用資産、エンジニアリングワークステーション、制御システム、フィールド機器への制御されたアクセスを提供します。この市は、運用上の安全性とコンプライアンスを維持しながら、リモートメンテナンス、モニタリング、診断、サポート、緊急対応活動を保護するのに役立ちます。ソリューションはまた、サードパーティベンダーおよび内部ユーザーに対して認証、認可、セッションモニタリング、監査ケイパビリティを提供します。成長は、リモートオペレーションの採用増加、インダストリー4.0イニシアチブ、および分散した産業用資産へのセキュアなアクセスの必要性によって推進されています。
OT リモートアクセスセキュリティ市場レポートは、コンポーネント(ハードウェア、ソフトウェア、サービス)、アクセスアーキテクチャ(VPNベースのリモートアクセス、ゼロトラストネットワークアクセス、産業プロトコルベースのアクセス、クラウドおよびエッジベースのアクセス、その他のアクセスアーキテクチャ)、アプリケーション(リモートモニタリング、リアルタイム診断、資産管理、メンテナンスおよびサポート、インシデント対応および緊急修理)、展開モード(オンプレミス、クラウド)、エンドユーザー(産業製造、エネルギーおよび公益事業、石油・ガス、輸送・物流、化学・医薬品、鉱業・金属、水・廃水処理、その他のエンドユーザー)、地域(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| ハードウェア |
| ソフトウェア |
| サービス |
| VPNベースのリモートアクセス |
| ゼロトラストネットワークアクセス |
| 産業プロトコルベースのアクセス |
| クラウドおよびエッジベースのアクセス |
| その他のアクセスアーキテクチャ |
| リモートモニタリング |
| リアルタイム診断 |
| 資産管理 |
| メンテナンスおよびサポート |
| インシデント対応および緊急修理 |
| オンプレミス |
| クラウド |
| 産業製造 |
| エネルギーおよび公益事業 |
| 石油・ガス |
| 輸送・物流 |
| 化学・医薬品 |
| 鉱業・金属 |
| 水・廃水処理 |
| その他のエンドユーザー |
| 北米 | 米国 |
| カナダ | |
| 南米 | ブラジル |
| アルゼンチン | |
| メキシコ | |
| その他の南米 | |
| ヨーロッパ | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| その他のアジア太平洋 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| その他の中東 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| その他のアフリカ |
| コンポーネント別 | ハードウェア | |
| ソフトウェア | ||
| サービス | ||
| アクセスアーキテクチャ別 | VPNベースのリモートアクセス | |
| ゼロトラストネットワークアクセス | ||
| 産業プロトコルベースのアクセス | ||
| クラウドおよびエッジベースのアクセス | ||
| その他のアクセスアーキテクチャ | ||
| アプリケーション別 | リモートモニタリング | |
| リアルタイム診断 | ||
| 資産管理 | ||
| メンテナンスおよびサポート | ||
| インシデント対応および緊急修理 | ||
| 展開モード別 | オンプレミス | |
| クラウド | ||
| エンドユーザー別 | 産業製造 | |
| エネルギーおよび公益事業 | ||
| 石油・ガス | ||
| 輸送・物流 | ||
| 化学・医薬品 | ||
| 鉱業・金属 | ||
| 水・廃水処理 | ||
| その他のエンドユーザー | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| ヨーロッパ | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| その他のアジア太平洋 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| その他のアフリカ | ||
レポートで回答される主要な質問
OT リモートアクセスセキュリティ市場の規模はどのくらいですか?
OT リモートアクセスセキュリティ市場は2026年に4.03 ビリオン 米ドルと評価されており、2027年から2032年にかけてCAGR 19.05%で2032年までに11.37 ビリオン 米ドルに達する見込みです。
OT リモートアクセスセキュリティの需要を進しているものは何ですか?
サイバー攻撃、分散メンテナンス、IIoT接続性、監査要件が、アイデンティティベース、記録済み、ポリシー制御されたアクセスへの需要を高めています。
OT リモートアクセスセキュリティ支出をリードしているコンポーネントはどれですか?
ソフトウェアは2026年の合計の67.89%をリードしており、ポリシー適用、セッション記録、アイデンティティ管理、監査ツールがソフトウェア主導の機能であるためです。
最も成長の速いアクセスアーキテクチャはどれですか?
ゼロトラストネットワークアクセスは、オペレーターがより狭いアクセス権限と強力なアイデンティティ検証を求めるため、2032年にかけてCAGR 20.16%で成長する見込みです。
最も急速に拡大しているエンドユーザーはどれですか?
水・廃水処理は、地方自治体の公益事業のサイバーリスクと計画ガイダンスへの注目に支えられ、2032年にかけてCAGR 19.45%で成長する見込みです。
最も急速に拡大している地域はどこですか?
アジア太平洋地域は、製造デジタル化、新しい規制、ICS脅威の増加がセキュリティ要件を高めるため、2032年にかけてCAGR 19.81%で成長する見込みです。