
認証ソフトウェア市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 9.06 十億米ドル |
| 市場規模 (2032) | 17.22 十億米ドル |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる認証ソフトウェア市場分析
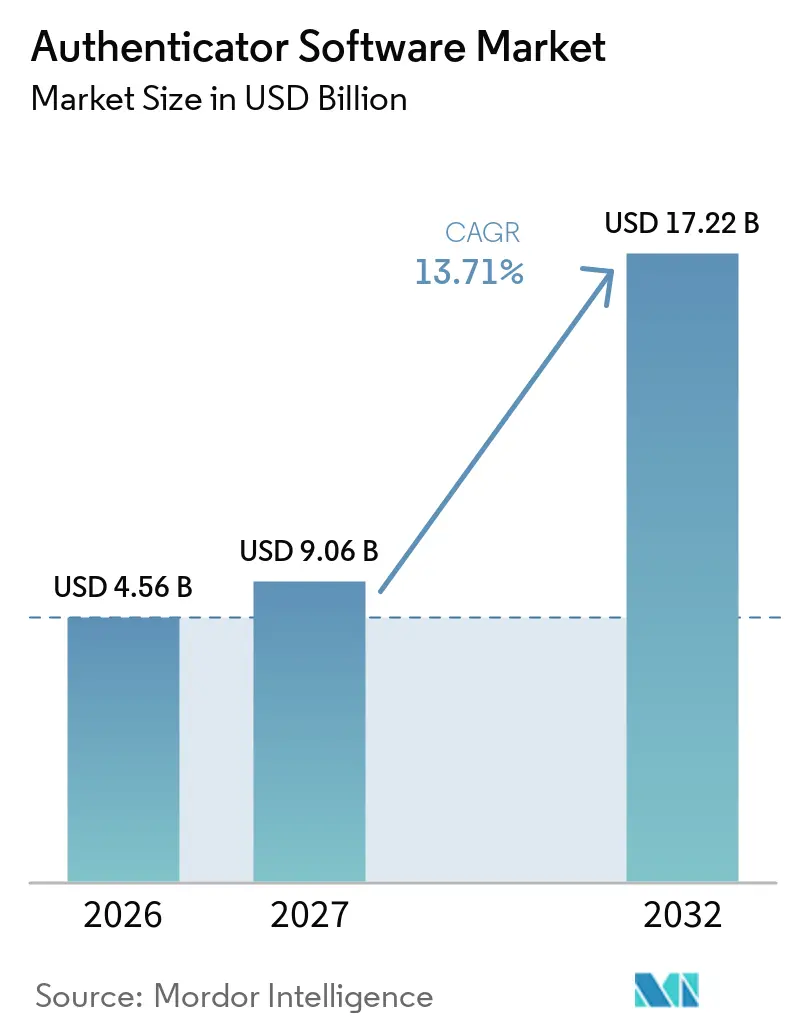
認証ソフトウェア市場規模は、2026年に4.56 ビリオン 米ドル、2027年に9.06 ビリオン 米ドルと予測され、2032年までに17.22 ビリオン 米ドルに達する見込みで、2027年から2032年にかけてCAGR 13.71%で成長します。アカウント乗っ取り行為の増加により、特に顧客アカウント、決済アクセス、特権管理システムがリスクにさらされている状況において、認証は任意のコントロールではなく、エンタープライズセキュリティの中核的な購買項目となっています。従来の多要素認証を回避できるフィッシングキットの増加により、再利用や傍受が困難なデバイス固定型および暗号化認証情報への需要が高まっています。クラウドベースのアイデンティティプラットフォームは、アプリケーション、ユーザー、管理対象デバイス全体に最新の脅威インテリジェンスと共通ポリシーを適用できることから、優先度が高まっています。金融サービスやその他の重要セクターでは、アクセス制御の証明がますます重要視されおり、規制要件が緊急性を高めています。認証ソフトウェア市場はまた、直接的な人間の監視なしに機密システムにアクセスするAIエージェント、サービスアカウント、その他の非人間アイデンティティを保護する必要性によっても形成されています。
レポートの主な要点
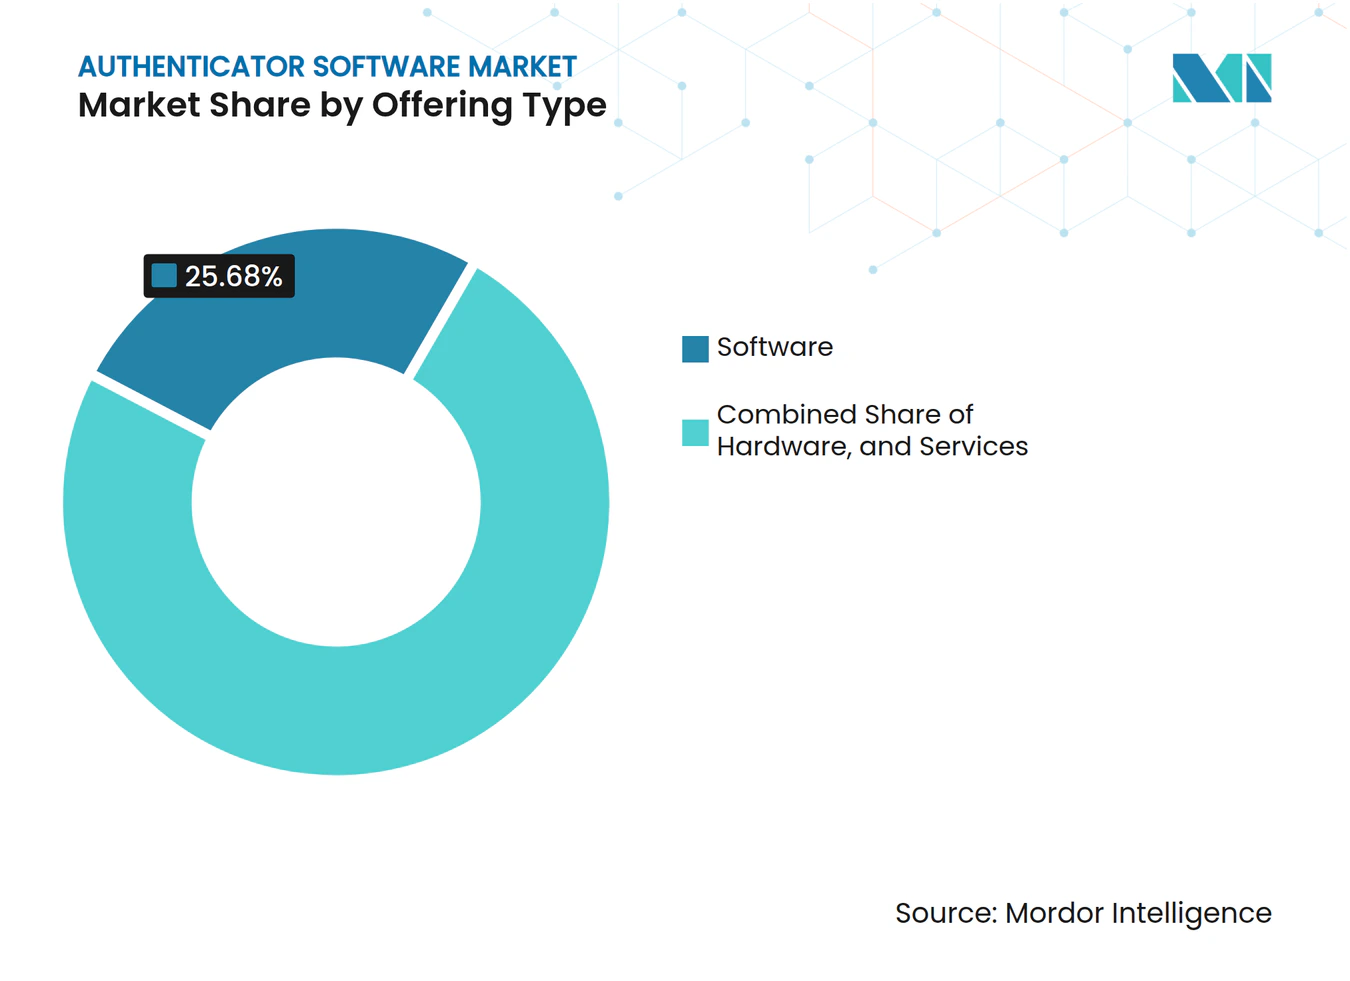
- 提供タイプ別では、ソフトウェアが2026年の認証ソフトウェア市場シェアの25.68%を占め、ハードウェア認証器は2032年にかけてCAGR 14.16%で拡大すると予測されています。
- 認証モデル別では、ツーファクター認証が2026年の収益の37.26%を占め、パスワードレス認証は2032年にかけてCAGR 13.97%で拡大すると予測されています。
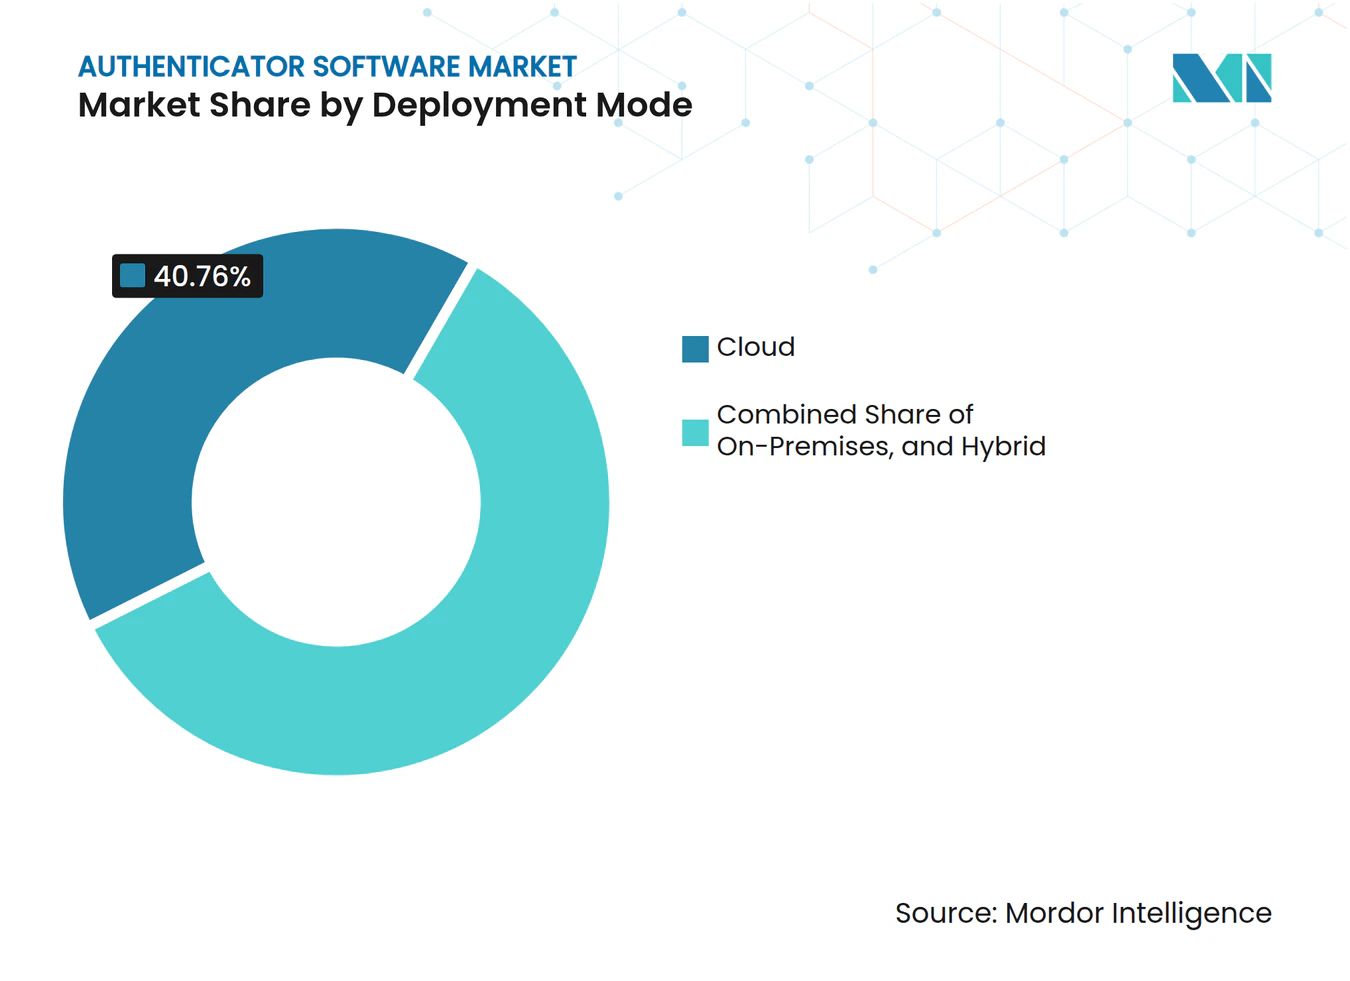
- 展開モード別では、クラウド展開が2026年の収益の40.76%を占め、2032年にかけてCAGR 14.26%で拡大すると予測されています。
- 企業規模別では、大企業が2026年の収益の66.73%を占め、中小企業は2032年にかけてCAGR 14.17%で拡大すると予測されています。
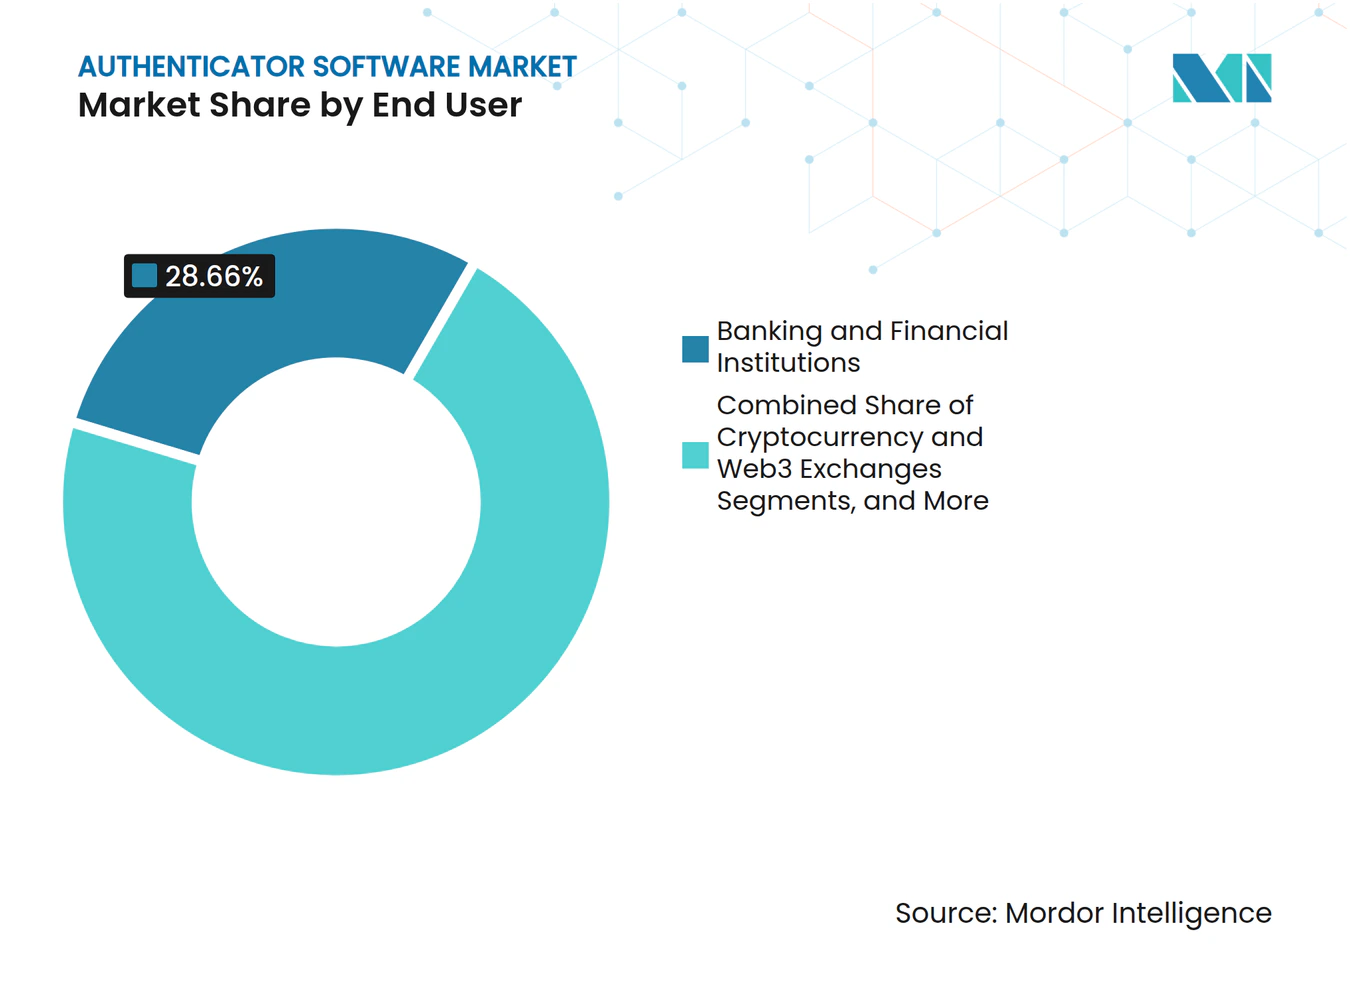
- エンドユーザー産業別では、銀行・金融機関が2026年の収益の28.66%を占め、暗号資産・Web3取引所は2032年にかけてCAGR 13.98%で拡大すると予測されています。
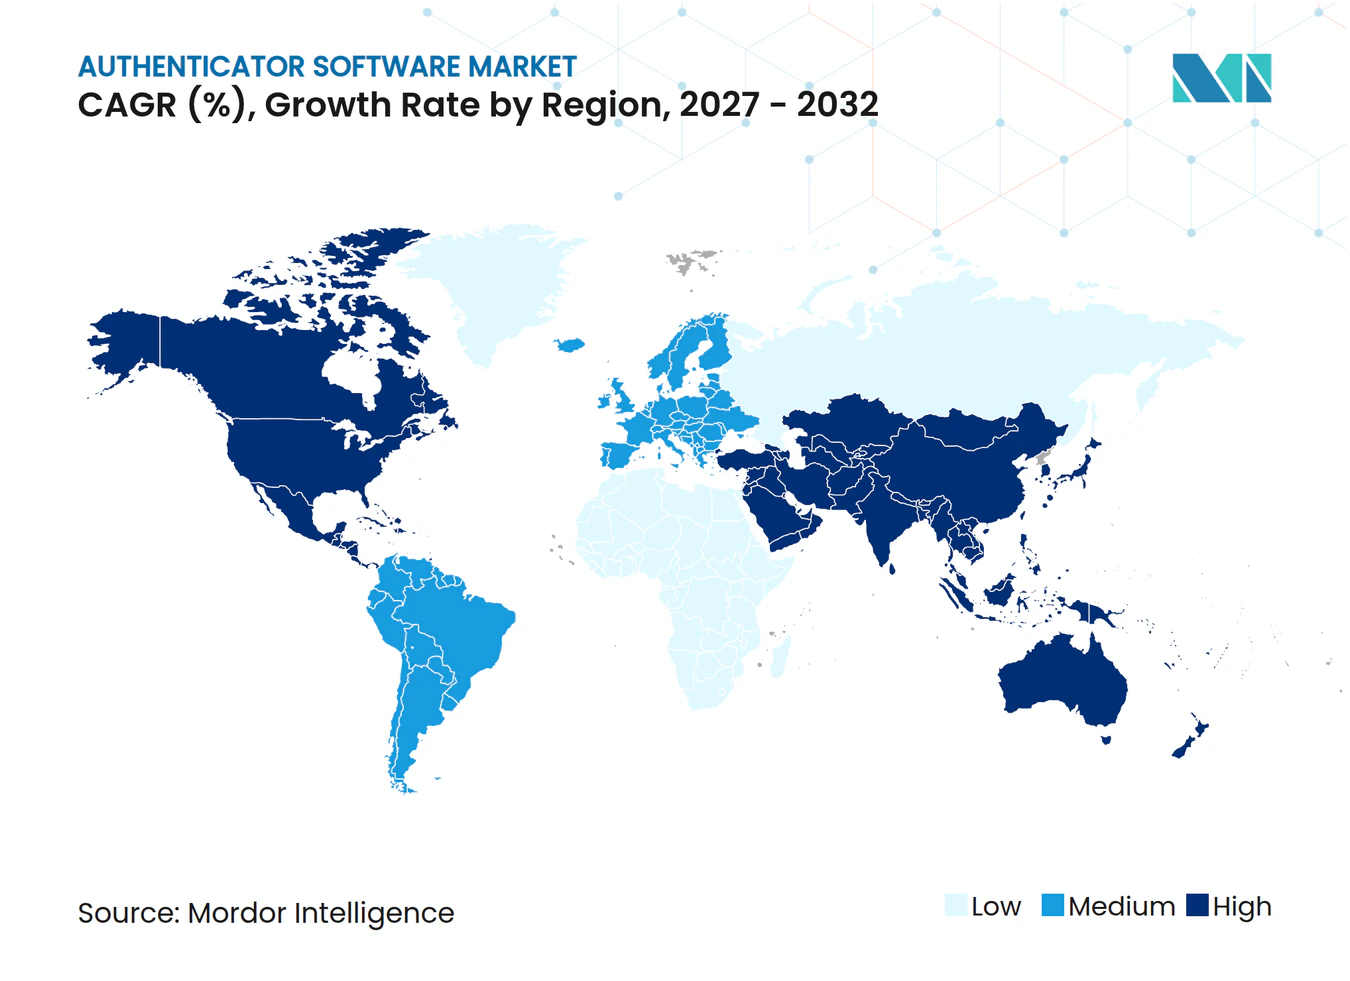
- 地域別では、北米が2026年の収益の51.99%を占め、アジア太平洋地域は2032年にかけてCAGR 14.27%で拡大すると予測されています。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%) | 地域的関連性 | 影響期間 |
|---|---|---|---|
| アイデンティティベースのサイバー攻撃とアカウント乗っ取りの増加 | +3.2% | グローバル、北米とヨーロッパで最も高い影響度 | 短期(2年以内) |
| サイバーセキュリティおよびデータ保護規制の強化 | +2.8% | 北米とヨーロッパ、アジア太平洋および中東・アフリカへの波及あり | 中期(2〜4年) |
| ゼロトラスト・セキュリティアーキテクチャの拡大 | +2.5% | 北米が中核、アジア太平洋とヨーロッパで強い採用 | 中期(2〜4年) |
| クラウドアプリケーションおよびハイブリッドワークフォースの成長 | +2% | グローバル、アジア太平洋が最も急成長する地域 | 短期(2年以内) |
| 高保証デジタルサービスにおけるパスキー採用 | +1.7% | 北米、ヨーロッパ、およびアジア太平洋(日本、インド、オーストラリアを含) | 中期(2〜4年) |
| AI対応ディープフェイクによる認証保証要件の増加 | +1.4% | グローバル、金融サービスと政府機関に集中 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
アイデンティティベースのサイバー攻撃とカウント乗っ取りの増加
アイデンティティベースの攻撃は認証ソフトウェアをセキュリティアーキテクチャの中核に位置づけており、認証ソフトウェア市場全体で需要を強化しています。eSentireは、2025年におけるアイデンティティベースのアカウント侵害脅威が前年比389%増加したと報告しました。また、サービスとしてのフィッシング(フィッシング・アズ・ア・サービス)の運用が追跡されたアカウント侵害の63%を引き起こしたとも報告しています。Proofpointは、2024年11月から2025年11月の間に99%の組織がアカウント乗っ取り試行の標的となったことを確認しました。また、67%が少なくとも1件の侵害を経験したことも判明しています。[1] ターゲット型スピアフィッシングは非ターゲット型攻撃より高い成功率を示しており、これにより認証情報の所持だけでなく行動シグナルも評価する認証器への需要が支持されています。
サイバーセキュリティおよびデータ保護規制の強化
規制要件は、特に監査可能性と強靭なアクセス制御が重要な金融サービスや重要インフラにおいて、認証ソフトウェア市場の主要な調達ドライバーとなっています。ニューヨーク州金融サービス局(NYDFS)の23 NYCRR Part 500に基づく要件により、多要素認証は対象金融機関にとって重要なコントロールとなっています。フランスのCNILは2025年3月に審議第2025-019号に基づくMFAガイダンスを公表しました。[2] これらの規則は、認証をデータ保護および業務レジリエンスの責任の中に位置づけています。投資を先送りしていた組織が同時期に展開支援求めており、その結果生じる需要は、確立された統合ツールとフィッシング耐性オプションを持つプラットフォームに有利に働いています。
ゼロトラスト・セキュリティアーキテクチャの拡大
ゼロトラストプログラムは、認証を単一のログインイベントから継続的なアクセス制御機能へと変化させており、エンタープライズセキュリティ設計における認証ソフトウェア市場の役割を拡大しています。組織は重要なアクセスポイントごとに堅牢な認証を要求するゼロトラスト戦略をますます採用しています。SANSは、アクセスプロセスからフィッシング可能な認証情報を排除するため、パスワードレス認証とFIDO2パスキーを重要なツールとして特定しました。継続的なチェックにより、認証器はセッションレベルのリスク情報のソースとなります。行動分析は、通常のパターンから逸脱した場合に追加認証をトリガーすることができます。このモデルにより、エンタープライズアイデンティティプラットフォームが管理しなければならないアクセス判断の数が増加します。
クラウドアプリケーションよびハイブリッドワークフォースの成長
クラウドアプリケーションとハイブリッドワークフォースは、セキュリティチームが管理しなければならないアイデンティティ、デバイス、アプリケーションの数を拡大させており、認証ソフトウェア市場のアドレス可能なニーズを広げています。Oktaは、2025年のサインイン調査において、ワークフォースのMFA採用率がグローバルで70%に達したと報告しました。同調査では、SaaSアプリケーションの74%にMFA保護が施されている一方、レガシーアプリケーションでは50%にとどまることも判明しました。小売業はMFA採用率が9パーセントポイント増加し、このデータセットの中で最大の業種別増加を記録しました。認証ソフトウェア市場は、購買者がクラウド、オンプレミス、運用技術(OT)環境全体に一元的なポリシーレイヤーを求める際に恩恵を受けます。旧来のアプリケーションをサポートするベンダーは、リプレイスメントサイクルにおいてより有利なポジションを築ける可能性があります。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%) | 地域関連性 | 影響期間 |
|---|---|---|---|
| レガシーアプリケーションおよび産業用システムにわたる統合の複雑性 | -1.8% | グローバル、中東・アフリカおよび南米で最も深刻 | 長期(4年以上) |
| ユーザーの摩擦と認証疲労 | -1.5% | グローバル、非デスクワーカーの多い業種に集中 | 短期(2年以内) |
| SMS OTP配信コストの上昇とキャリア付加料金 | -0.9% | グローバル、特に東南アジアと南米 | 中期(2〜4年) |
| セキュアエレメントおよびハードウェアトークンの供給制約 | -0.7% | グローバル、特にハードウェア認証器セグメント | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
レガシーアプリケーションおよび産業用システムにわたる統合の複雑性
レガシーアプリケーションは認証器の完全な展開における持続的な障壁であり続けており、認証ソフトウェア市場がエンタープライズ全体をカバーするスピードを制限しています。HYPRは、組織の32%がパスワードレス採用への主な障害としてレガシーアプリケーションのサポートを挙げていることを発見しました。2026年6月に200名の金融セクターアイデンティティリーダーを対象として実施された調査では、50%以上が、イフラの50%から74%がモダン認証APIを持たないレガシーシステムで構成されている環境を運用していることが判明しました。運用技術(OT)システムは、調達および所有権のプロセスが分離していることが多いため、さらに複雑性を加える場合があります。そのため、組織はコーポレートITを強化しながら、生産環境での認証ギャップを残し続けることがあります。RADIUSブリッジ、メインフレームコネクタ、および幅広いレガシーサポートを持つベンダーはこの需要に対応できます。
ユーザーの摩擦と認証疲労
ユーザーの摩擦は、ワーカーが頻繁にプッシュ通知を受け取ったり、管理対象デバイスへのアクセスが限られている場合に展開を遅らせる可能性があり、これは認証ソフトウェア市場にとって現実的な制約です。RSAは、組織の90%がパスワードレス認証への移行において課題を経験していると報告しました。[3] また、57%がパスワードレス認証を主要な方法として使用していないことも判明しました。小売業、ヘルスケア、物流のフロントラインワーカーは、オフィス勤務のスタッフよりも頻繁な認証リクエストに直面する可能性があります。アダプティブ認証は、リスクが高まったセッションにのみ追加ステップを限定することができます。FIDOアライアンスは、パスキーのサインイン成功率が93%であるのに対し、従来のMFAでは78%であり、サインインごとに平均27秒の時間節約が達成されることを報告しました。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供タイプ別:
ソフトウェアが収益をリードし、ハードウェアが勢いを増すソフトウェアは2026年の認証ソフトウェア市場シェアの25.68%を占めました。クラウドネイティブのアイデンティティプラットフォーム、モバイル認証アプリケーション、および開発者向け認証SDKが、認証ソフトウェア市場全体でこのポジションを支えています。これらの製品はエンタープライズアイデンティティシステムに統合でき、物デバイスを交換することなく更新が可能なため、管理者は一元管理されたソフトウェア変更を通じて新たな脅威に対応できます。また、組織はソフトウェアを使用して多くのアプリケーションやユーザーグループ全体のポリシーを管理することで、部門、パートナー、顧客間でアクセス要件が異なる場合の設定の不整合を削減します。ソフトウェアセグメントは、購買者が統一された管理、広範な展開カバレッジ、明確なポリシー所有権を必要とする認証ソフトウェア市場において引き続き中心的な存在です。
ハードウェア認証器は2032年にかけてCAGR 14.16%で拡大すると予測されています。セキュリティキー、スマートカード、バイオメトリックデバイスは、フィッシング耐性と高度ななりすまし技術に対して強固な認証情報を求める認証ソフトウェア市場全体の需要に応えています。FIDOアライアンスは、ハードウェアバックドパスキーを展開した調査参加者の全員がSMS OTPコストの低下を報告したことを発見しました。また、内部チームが独自に統合、リカバリープロセス、アクセスポリシーを維持できな場合に、特に展開と継続的な運用のサポートを求める中規模組織の間で、マネージド認証サービスも普及しつつあります。認証ソフトウェア産業は、ハードウェアバックドの認証情報とクラウド提供のポリシー管理を組み合わせる方向へますます進化しています。


注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能です
認証モデル別:
ツーファクター認証が規模を維持しながらパスワードレス認証が前進ツーファクター認証は2026年の収益の37.26%を占め、認証モデルの中で最大のポジションを確立しています。金融サービス、エンタープライズIT、政府サービスにおいてインストールベースが強固であり、認証ソフトウェア市場に幅広い既存ーザー基盤を提供しています。これらのセクターはしばしばコンプライアンス要件の充足、リモートアクセスの保護、ユーザーが機密アプリケーションやデータにアクセスする前に追加の確認ステップを適用するためにこれを使用しています。シングルファクター認証は、レガシー環境および低感度アクセス層で引き続き存在しています。スリーファクターおよびそれ以上の高次認証は、特権アクセスおよび国家安全保障ニーズに対してより選択的に使用されています。
パスワードレス認証は2027年から2032年にかけてCAGR 13.97%で拡大すると予測されています。FIDOアライアンスは2026年5月時点でグローバルに50億のアクティブパスキーを報告しました。また、組織の68%が従業員のサインイン用パスキーを展開済みまたは積極的に展開中であることも報告しました。FIDOアライアンスの2025年データは、パスキー採用後にログイン関連ヘルプデスクインシデントが81%削減されたことを示しました。認証ソフトウェア市場は、したがってフィッシング耐性とログインの使いやすさの両方を改善できる方法へとシフトしています。
展開モード別:
クラウド展開がシェアと予測拡大をリードクラウド展開は2026年の収益の40.76%を占め、2032年にかけてCAGR 14.26%で拡大すると予測されています。このセグメントは、より多くのエンタープライズアプリケーションがクラウドベースになっていることから、現在の採用率と予測拡大の両方をリードしています。従業員が幅広いSaaSおよびリモートシステムにアクセスする場合、オンプレミス認証はカバレッジのギャップになる可能性があります。クラウドプラットフォームはユーザーと拠点全体にポリシーと脅威インテリジェンスを一元的に更新できます。また、大量のセッションにおける継続的なリスクスコアリングに必要な計算能力も提供します。これは認証ソフトウェア市場においてホスト型アイデンティティサービスのより大きな役割を支援します。
プライベートクラウドは、データ居住要件と管理されたインフラを要求する金融サービスやヘルスケア組織にとって引き続き関連性があります。これらの要件は、GDPRコンプライアンスが主要な要因となるヨーロッパの調達において特に重要です。また、多くの大規模組織がクラウド、オンプレミス、運用技術(OT)システムを同時に運用しているため、ハイブリッド展開も普及しつつあります。RSAは2025年11月にID Plus for Microsoft M1を導入し、Microsoft Entra IDがネイティブに対応できないレガシー、オンプレミス、運用技術(OT)環境へのフィッシング耐性MFAを拡張しました。ローカルインフラでアダプティブ認証を使用するエンタープライズは、セッションレベルの分析が増加するにつれてレイテンシの制約に直面する可能性があります。これらの条件により、クラウド利用が拡大しても、ハイブリッド機能は認証ソフトウェア市場において重要であり続けます。

注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能です
企業規模別:
大企業が最大のポジションを維持しながら中小企業が加速大企業は2026年の収益の66.73%を占めました。アイデンティティプラットフォームの早期採用とより複雑な技術資産がそのリーディングポジションを支えています。多くはまた、正式な認証コントロールを要求する規制セクターで事業を展開しています。RSAは、アイデンティティ関連の侵害を経験した組織の45%が典型的な侵害ベンチマークを超えるコストに直面したと報告しました。さらに、24%が1,000万米ドルを超えるコストに直面したとも報告しています。
中小企業は2032年にかけてCAGR 14.17%で拡大すると予測されています。クラウド提供のプラットフォームとマネージドサービスにより、専任のアイデンティティチームの必要性が軽減され、認証ソフトウェア市場が小規模組織にとってよりアクセスしやすくなっています。小規模組織はしばしば認証をアカウント乗っ取りリスクに対する主要なコントロールとして扱います。これにより、小規模チームは複雑な設定を管理たり、大量のユーザーリクエストに対応する能力が限られている場合があることから、信頼性、展開の容易さ、サポートサービスが重要な選択要因となります。認証ソフトウェア市場は、エンタープライズ規模の実装ではなく、よりシンプルなパッケージでこれらの購買者にサービスを提供する機会があります。
エンドユーザー産業別:
銀行業が需要を支えながら暗号資産・Web3が拡大をリード銀行・金融機関は2026年の収益の28.66%を占めました。高額アカウントと厳格な規制上の期待が、このエンドユーザーグループに対する認証ソフトウェア市場の主な需要源となっています。2026年6月に実施された調査では、金融機関のワークフォースMFAのうちフィッシング耐性があるものは28%にとどまることが判明しました。このギャップは広範なMFAカバレッジにもかかわらず存在しており、旧来の認証方法の置き換えを支援します。DORAおよびFFIECガイダンスは、特に銀行がワークフォース、顧客、特権アクセスシナリオ全体でコントロールが有効であることを実証しなければならない場合に、認定フィッング耐性製品への関心をさらに高めています。
暗号資産・Web3は2032年にかけてCAGR 13.98%で拡大すると予測されています。ブロックチェーントランザクションは取り消しが困難であり、これにより強固な認証は直接的なユーザー信頼と業務上の要件となっています。暗号資産プラットフォームは、侵害されたブロックチェーントランザクションの取り消しが困難なため、アカウント詐欺のリスクが高まっています。テクノロジー、SaaS、ITサービス、DevOpsも、開発者向けSDKおよびAPIトークンの隣接する機会を提供しています。政府機関、ヘルスケア、小売業は、コンプライアンス義務とリスクプロファイルに基づいた異なる保証モデルを使用しています。
注記: 全個別セグメントのセグメントシェアはレポート購入時に入手可能です
地域分析
北米認証ソフトウェア市場
北米は2026年の世界収益の51.99%を占めました。同地域は、成熟したエンタープライズセキュリティ支出と、認証ソフトウェア市場を支える確立されたアイデンティティおよびアクセス管理エコシステムの恩恵を受けています。米国では、ニューヨーク州の金融サービスサイバーセキュリティ規則が対象機関における需要を支えています。カナダは、フィッシング耐性認証を採用する金融機関および政府機関を通じて貢献しており、アイデンティティンダーの高い集積が調達サイクルの短縮とエンタープライズツール全体にわたる統合支援を可能にしています。
欧州認証ソフトウェア市場
欧州は、GDPR、NIS2、およびDORAの義務によって形成されており、これらがコンプライアンス主導の購買を通じて認証ソフトウェア市場を前進させています。フランスの情報処理・自由委員会は2025年3月に正式な多要素認証ガイダンスを発行し、GDPRに基づくセキュリティ義務と関連付けました。英国、ドイツ、フランスが地域導入をリードしています。適切な技術的・組織的保護措置に関するGDPR基準は、機密データ処理における多要素認証のより広範な検討を支持しています。NIS2はまた、より多くの重要セクターおよび中堅市場の組織を正式なサイバーセキュリティ購買プロセスへと取り込んでいます。
アジア太平洋・中東・アフリカ認証ソフトウェア市場
アジア太平洋地域は2027年から2032年にかけて14.27%のCAGRで拡大すると予測されており、地域別で最も高い成長率となっています。Oktaはアジア太平洋全域のエンタープライズ多要素認証導入率において年比7パーセントポイントの増加を記録しました。インドはOktaの地域レポートにおいてエンタープライズ多要素認証導入率が89%を超えました。Yubicoは、中国企業の47%がAI主導の脅威に対応してフィッシング耐性多要素認証を導入したと報告しました。中東・アフリカでは、サウジアラビアとアラブ首長国連邦が国家デジタルトランスフォーメーションプログラムを通じてリードしており、南アフリカとエジプトは認証ソフトウェア市場内のfintech及びモバイル利用に関連した需要を提供しています。
競合環境
市場集中度
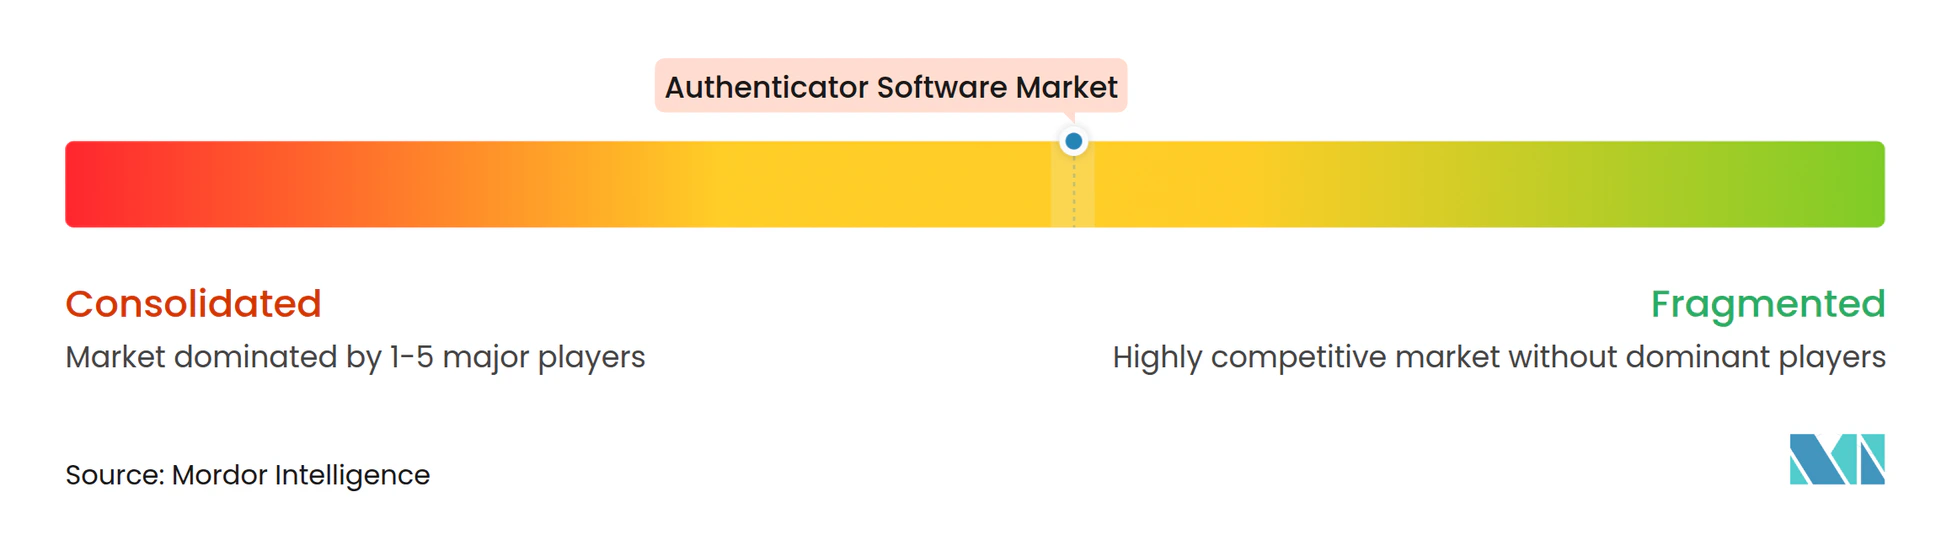
認証ソフトウェア市場は、プラットフォームレベルでは中程度に集中しています。確立されたアイデンティティベンダーが主要なエンタープライズアカウントを保有する一方、専門ベンダーは保証レベル、展開カバレッジ、業界要件において認証ソフトウェア市場全体で競争しています。AI主導の行動分析と非人間アイデンティティのサポートは、重要な差別化領域です。アイデンティティセキュリティベンダーは、ワークフォース認証を超えて、AIエージェント、サービスアカウント、マシンアイデンティティを保護するために範囲を拡大しており、認証ソフトウェア市場の範囲を広げています。
Palo Alto Networksは2025年7月にCyberArkを250億米ドルで買収する契約を発表しました。この提案されたトランザクションは、アイデンティティ、ネットワーク、クラウドセキュリティコントロール組み合わせることの戦略的価値を示しています。Yubicoは2026年3月にEnrollment Servicesを拡張し、Microsoft Entra IDおよびPing Identity向けの工場プロビジョニングおよびフィールドでのYubiKey展開をサポートしました。この動きにより、エンタープライズのパスワードレスロールアウトにおける手動登録作業が軽減されます。RSAは2026年3月にMicrosoftとのパートナーシップを拡大し、ハイブリッド、クラウド、オンプレミス環境全体で人間ユーザーとAIエージェントの認証をサポートしました。
ハードウェアベンダーは、認証ソフトウェア市場における金融サービスと政府機関の調達ニーズを満たすためにFIDO2およびWebAuthnコンプライアンスを活用しています。FIDOアライアンスは、相互運用可能なフィッシング耐性認証をサポートする仕様を確立しました。NISTのアイデンティティ保証期待値およびヨーロッパの規制への準拠は、認定製品を提供するベンダーに有利に働く可能性があります。小規模企業はアイデンティティ脅威の検出・対応およびアイデンティティグラフ分析において競争しており、運用技術(OT)、マシンアイデンティティ、ミッドマーケット展開にサービスを提供するプロバイダーには余地が残されています。マネージドサービスと使用量ベースの価格設定は、大規模エンタープライズプラットフォームのコストが高い組織に対応するのに役立ちます。
認証ソフトウェア産業リーダー
-
Microsoft Corporation
-
Okta, Inc.
-
Cisco Systems, Inc.
-
International Business Machines Corporation
-
Oracle Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
認証ソフトウェア市場 このレポートでカバーされる企業
- Microsoft Corporation
- Okta, Inc.
- Cisco Systems, Inc.
- International Business Machines Corporation
- Oracle Corporation
- Ping Identity Corporation
- CyberArk Software Ltd.
- Thales S.A.
- Broadcom Inc.
- RSA Security LLC
- OneSpan Inc.
- Entrust Corporation
- HID Global Corporation
- Yubico AB
- Google LLC
- ForgeRock, Inc.
- SecureAuth Corporation
- One Identity LLC
- ManageEngine
- Giesecke+Devrient GmbH
- TeleSign Corporation
- Keyless Technologies
- Secret Double Octopus Ltd.
- Trusona, Inc.
- FusionAuth, Inc.
- HYPR Corp.
最近の産業開発事情 認証ソフトウェア市場
- 2026年3月:RSA Securityは、RSAカンファレンス2026においてMicrosoftとの拡大パートナーシップを発表し、RSA ID PlusをMicrosoft 365 E7フロンティアスイートと統合して、ハイブリッド、クラウド、オンプレミス環境全体で人間ユーザーとAIエージェント双方の認証を保護しました。
- 2026年3月:YubicoはRSAカンファレンス2026においてEnrollment Servicesを拡張し、Microsoft Entra IDおよびPing Identityの環境向けフィールドでのYubiKey登録をサポートし、手動のIT管理登録なしにエンタープライズ規模での工場プロビジョニングによるパスワードレス展開を可能にしました。
- 2025年11月:RSA ID Plus for Microsoft M1がAzure Marketplace上で一般提供を開始し、Microsoft Entra IDがネイティブに対応できないレガシー、運用技術(OT)、メインフレーム、非Microsoft環境へのフィッシング耐性MFAおよびパスワードレスカバレッジを拡張しました。
- 2025年9月:OktaはOktane 2025においてOkta for AI Agentsを発表し、非人間アイデンティティおよびAIエージェント向けのエンドツーエンドのアイデンティティライフサイクル管理を導入しました。フェーズ1のアーリーアクセスは、AI主導ワークフローにわたる認証ガバナンスへのエンタープライズ需要に応えるため、2027会計年度第1四半期をターゲットとしています。
グローバル認証ソフトウェア市場レポートの調査範囲
認証ソフトウェア市場レポートは、提供タイプ別(ソフトウェア(認証ソリューション、モバイル認証アプリケーション、認証SDKおよびAPI、認証サーバーおよびポリシーエンジン)、ハードウェア(セキュリティキーおよびハードウェアトークン、スマートカードおよびセキュアエレメント、バイオメトリックデバイス)、サービス(マネージド認証サービス、プロフェッショナルサービス、統合・サポートサービス))、認証モデル別(シングルファクター認証、ツーファクター認証、スリーファクター認証、フォーファクター認証、ファイブファクター認証および高次認証、パスワードス認証、アダプティブ・リスクベース認証)、展開モード別(クラウド、オンプレミス、ハイブリッド)、企業規模別(中小企業、大企業)、エンドユーザー産業別(銀行・金融機関、暗号資産・Web3取引所、テクノロジー・SaaS・ITサービスおよびDevOps、政府・公共サービス、ヘルスケアおよび医薬品、小売・電子商取引、その他のエンドユーザー産業)、地域別(北米、南米、ヨーロッパ、アジア太平洋、中東、アフリカ)にセグメント化されています。市場予測は金額ベース(米ドル)で提供されます。
セグメンテーション概要
| ソフトウェア | 認証ソリューション |
| モバイル認証アプリケーション | |
| 認証SDKおよびAPI | |
| 認証サーバーおよびポリシーエンジン | |
| ハードウェア | セキュリティキーおよびハードウェアトークン |
| スマートカードおよびセキュアエレメント | |
| バイオメトリックデバイス | |
| サービス | マネージド認証サービス |
| プロフェッショナルサービス | |
| 統合・サポートサービス |
| シングルファクター認証 |
| ツーファクター認証 |
| スリーファクター認証 |
| フォーファクター認証 |
| ファイブファクター認証および高次認証 |
| アダプティブ・リスクベース認証 |
| パスワードレス認証 |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 中小企業 |
| 大企業 |
| 銀行・金融機関 |
| 暗号資産・Web3取引所 |
| テクノロジー・SaaS・ITサービスおよびDevOps |
| 政府・公共サービス |
| ヘルスケアおよび医薬品 |
| 小売・電子商取引 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| その他の北米 | |
| 南米 | ブラジル |
| その他の南米 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| ロシア | |
| その他のヨーロッパ | |
| アジア太平洋 | 中国 |
| 日本 | |
| インド | |
| 韓国 | |
| オーストラリア | |
| その他のアジア太平洋 | |
| 中東・アフリカ | サウジアラビア |
| アラブ首長国連邦 | |
| 南アフリカ | |
| エジプト | |
| その他の中東・アフリカ |
| 提供タイプ別 | ソフトウェア | 認証ソリューション |
| モバイル認証アプリケーション | ||
| 認証SDKおよびAPI | ||
| 認証サーバーおよびポリシーエンジン | ||
| ハードウェア | セキュリティキーおよびハードウェアトークン | |
| スマートカードおよびセキュアエレメント | ||
| バイオメトリックデバイス | ||
| サービス | マネージド認証サービス | |
| プロフェッショナルサービス | ||
| 統合・サポートサービス | ||
| 認証モデル別 | シングルファクター認証 | |
| ツーファクター認証 | ||
| スリーファクター認証 | ||
| フォーファクター認証 | ||
| ファイブファクター認証および高次認証 | ||
| アダプティブ・リスクベース認証 | ||
| パスワードレス認証 | ||
| 展開モード別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| 企業規模別 | 中小企業 | |
| 大企業 | ||
| エンドユーザー産業別 | 銀行・金融機関 | |
| 暗号資産・Web3取引所 | ||
| テクノロジー・SaaS・ITサービスおよびDevOps | ||
| 政府・公共サービス | ||
| ヘルスケアおよび医薬品 | ||
| 小売・電子商取引 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| その他の北米 | ||
| 南米 | ブラジル | |
| その他の南米 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| ロシア | ||
| その他のヨーロッパ | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東・アフリカ | サウジアラビア | |
| アラブ首長国連邦 | ||
| 南アフリカ | ||
| エジプト | ||
| その他の中東・アフリカ | ||
レポートで回答されている主な質問
認証ソフトウェア市場の規模は?
認証ソフトウェア市場は2026年に4.56 ビリオン 米ドルと評価されており、CAGR 13.71%で2032年までに17.22 ビリオン 米ドルに達すると予測されています。
どの提供タイプが認証ソフトウェアの需要をリードしていますか?
ソフトウェアは2026年収益の25.68%をリードしており、これはクラウドネイティブのアイデンティティプラットフォーム、モバイルアプリケーション、認証SDKが広く使用されているためです。
最も急速に拡大している認証アプローチはどれですか?
パスワードレス認証は、パスキーの普及拡大に支えられ、2032年にかけてCAGR 13.97%で拡大すると予測されています。
金融機関はなぜより強固な認証に投資するのですか?
銀行・金融機関は2026年収益の28.66%を占めており、規制要件とフィッシング耐性MFAのギャップが投資を増加させています。
認証ソフトウェアで最も成長が速い地域はどこですか?
アジア太平洋地域は、エンタープライズMFA採用率の上昇に支えられ、2032年にかけてCAGR 14.27%で拡大すると予測されています。
パスキーは認証運用にどのような影響を与えますか?
FIDOアライアンスは、パスキーがロイン関連のヘルプデスクインシデントを削減し、従来のMFAと比較してサインイン成功率を改善できることを報告しました。