
Marktgröße und Marktanteil für verwaltete Kubernetes-Sicherheitsdienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 1.34 Milliarden US-Dollar |
| Marktgröße (2032) | 3.01 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 17.57 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete Kubernetes-Sicherheitsdienste von Mordor Intelligence
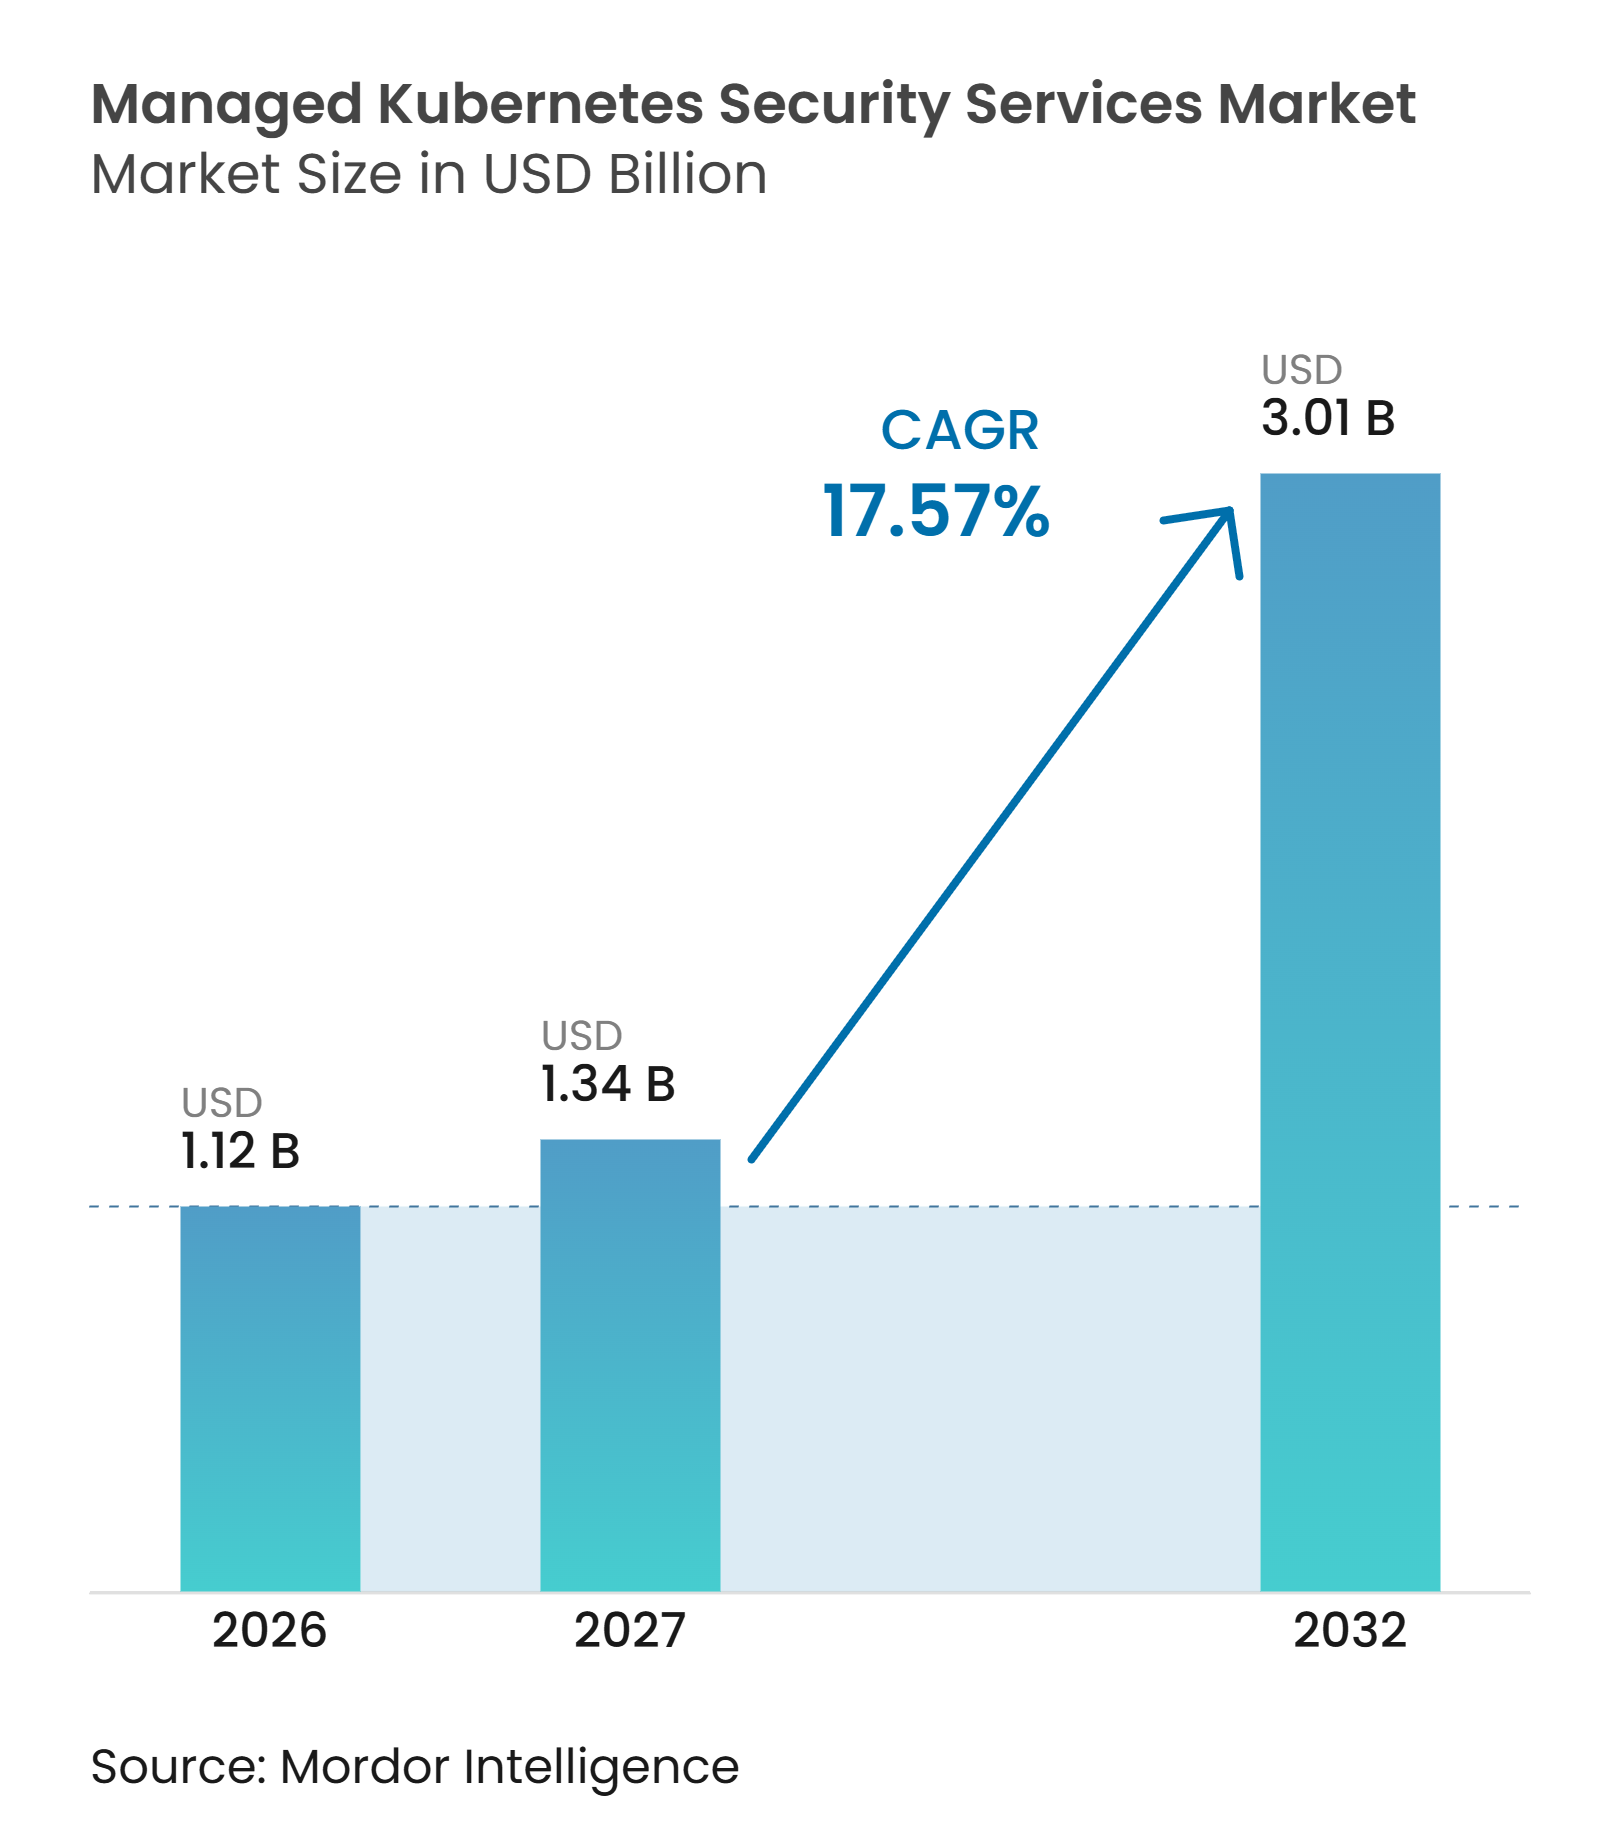
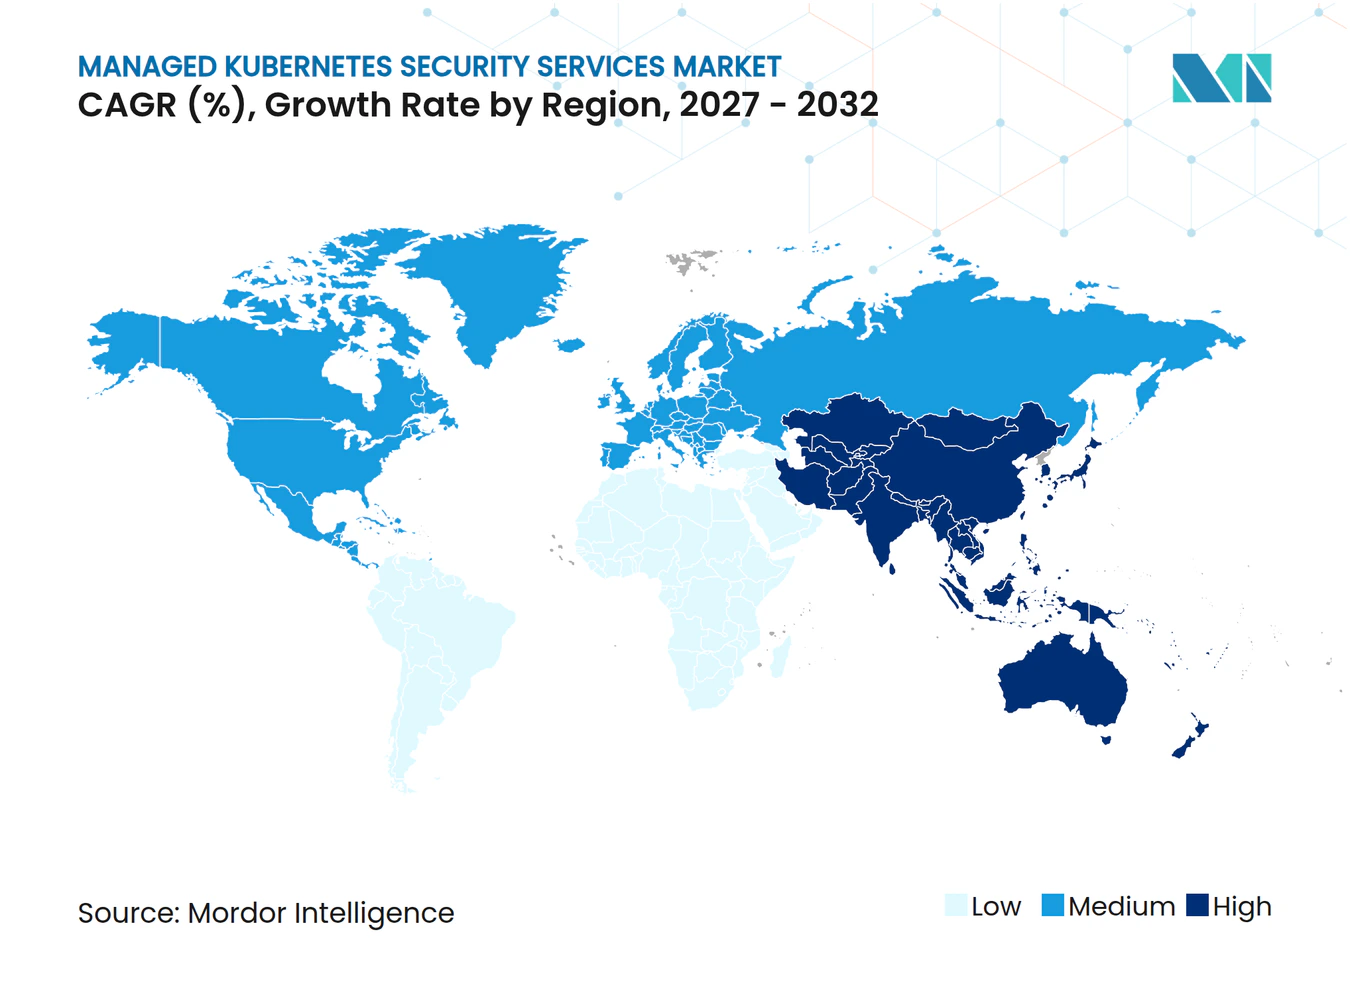
Die Marktgröße für verwaltete Kubernetes-Sicherheitsdienste wird voraussichtlich von 1,12 Milliarden USD im Jahr 2026 und 1,34 Milliarden USD im Jahr 2027 auf 3,01 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 17,57 % zwischen 2027 und 2032. Der Markt für verwaltete Kubernetes-Sicherheitsdienste profitiert von der Verlagerung containerisierter Anwendungen aus Testumgebungen in die Produktion, wo eine kontinuierliche Überwachung erforderlich wird. Organisationen verfügen häufig nicht über die erforderlichen Fachkapazitäten, um Cluster zu sichern, Kontrollen zu betreiben und auf Vorfälle in einer sich verändernden Anwendungsumgebung zu reagieren. Regulatorische Anforderungen machen auch überprüfbare Überwachung, Software-Herkunftsnachweise und das Management von Drittanbieterrisiken im Finanzdienstleistungs- und Gesundheitsbereich immer wichtiger. Nordamerika führt den Markt für verwaltete Kubernetes-Sicherheitsdienste an, während der asiatisch-pazifische Raum die stärkste prognostizierte regionale Expansion aufweist, unterstützt durch Cloud-Akzeptanz und die Einführung verwalteter Dienste. Der Wettbewerb konzentriert sich auf Anbieter, die Laufzeittransparenz, Richtlinienkontrollen, Compliance-Nachweise und Reaktionsdienste kombinieren können, ohne eine übermäßige Betriebsbelastung hinzuzufügen.
Wichtigste Erkenntnisse des Berichts
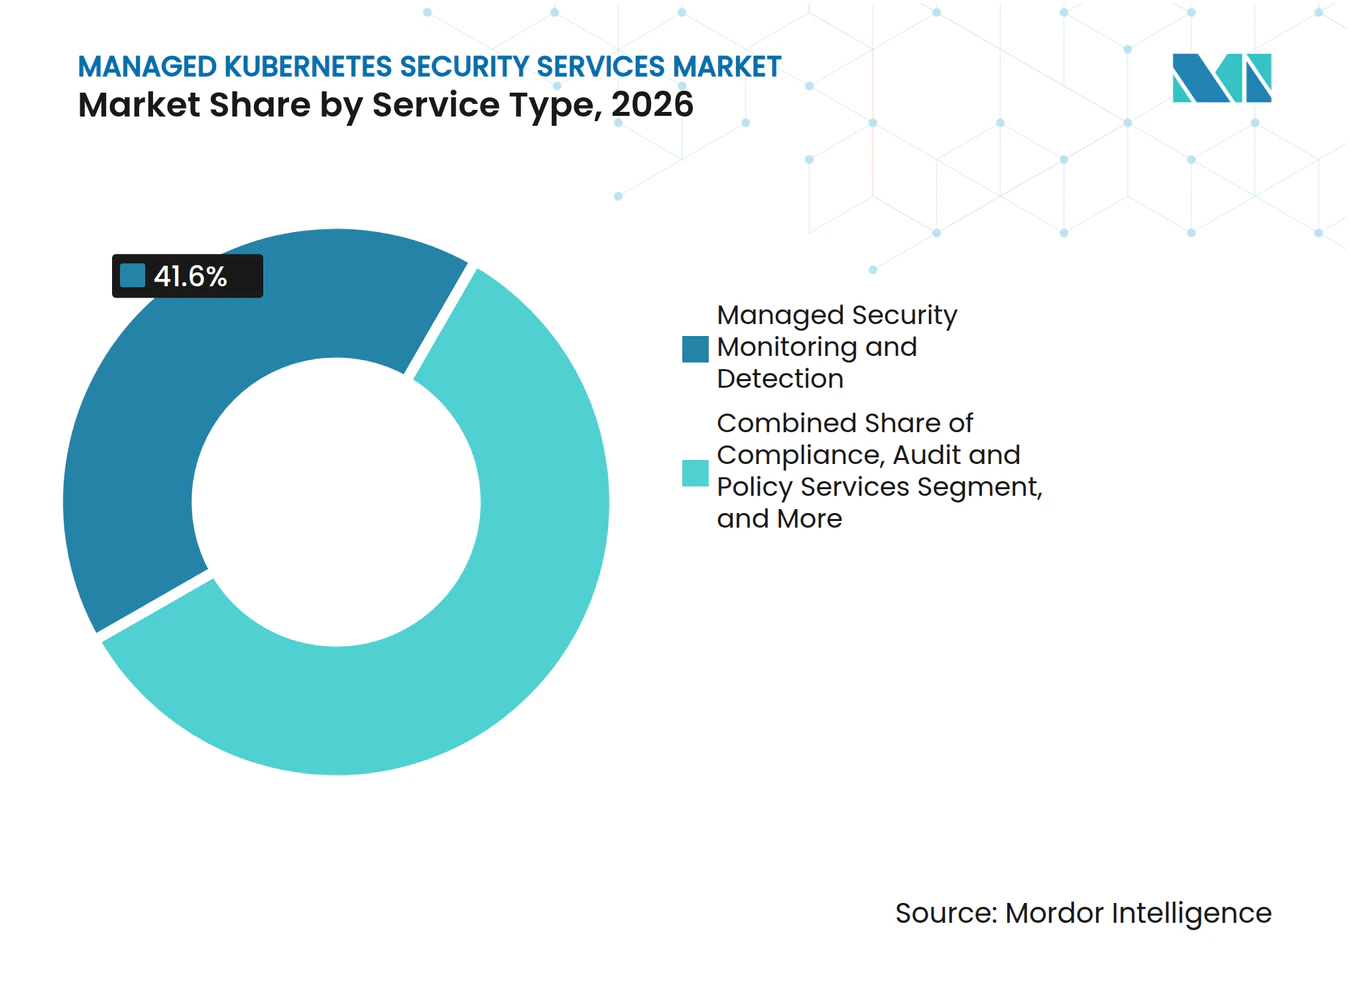
- Nach Dienstleistungstyp hielt die verwaltete Sicherheitsüberwachung und -erkennung im Jahr 2026 einen Marktanteil von 41,60 %, während Compliance-, Prüfungs- und Richtliniendienste bis 2032 voraussichtlich mit einer CAGR von 18,92 % wachsen werden.
- Nach Bereitstellungsmodus entfiel im Jahr 2026 ein Anteil von 54,20 % des Marktes für verwaltete Kubernetes-Sicherheitsdienste auf öffentlich verwaltetes Cloud-Kubernetes, während Edge- und verteiltes Kubernetes bis 2032 voraussichtlich mit einer CAGR von 18,79 % wachsen wird.
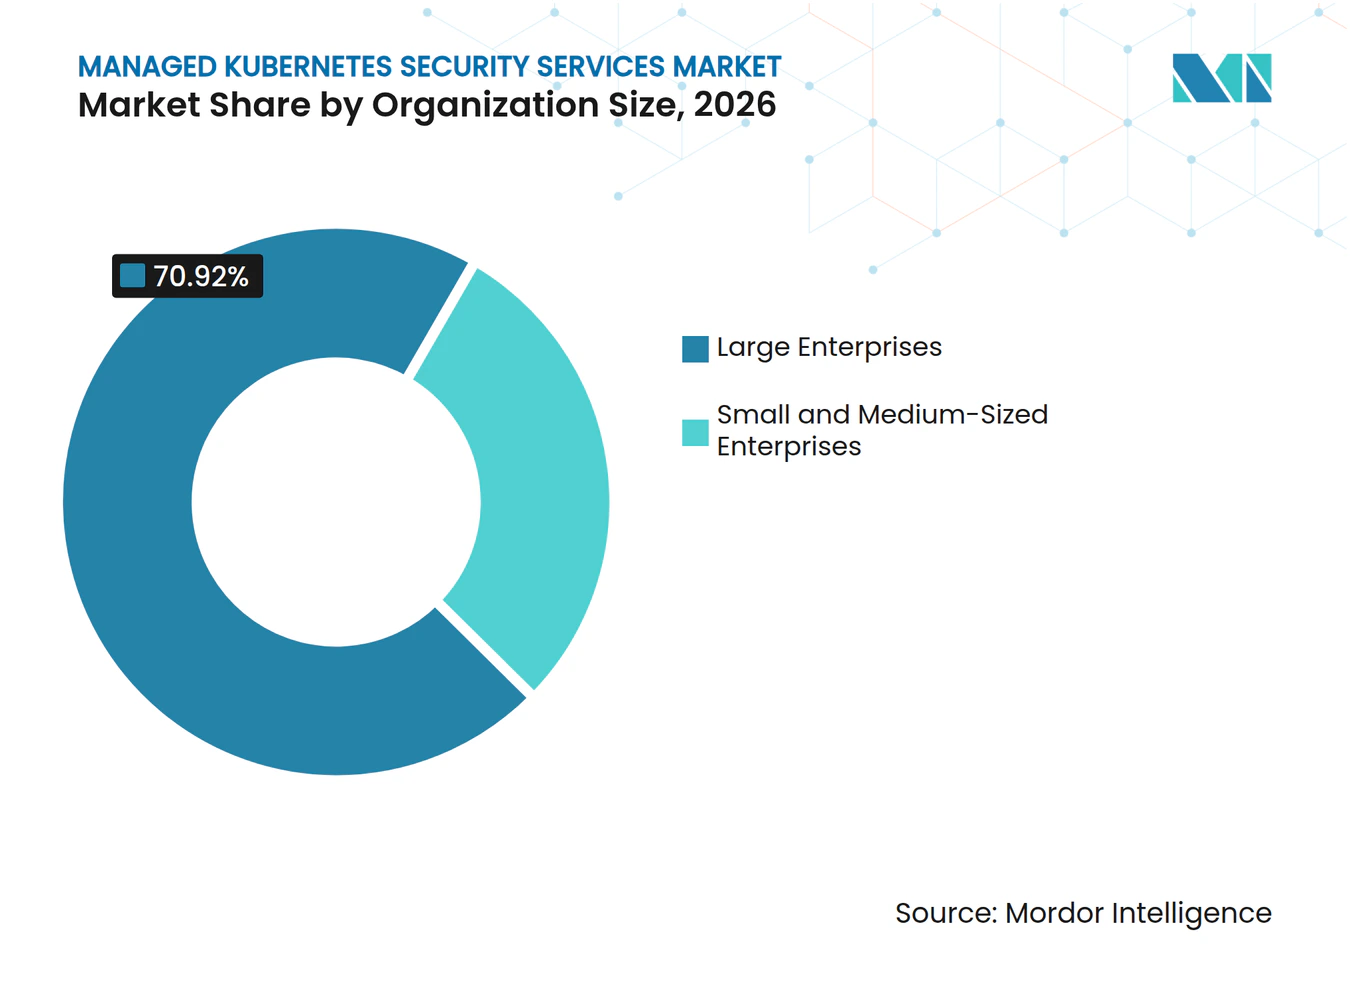
- Nach Unternehmensgröße repräsentierten Großunternehmen im Jahr 2026 einen Anteil von 70,92 % des Marktes für verwaltete Kubernetes-Sicherheitsdienste, während kleine und mittlere Unternehmen bis 2032 voraussichtlich mit einer CAGR von 19,61 % wachsen werden.
- Nach Branchenvertikale hielt der BFSI-Sektor im Jahr 2026 einen Marktanteil von 26,74 %, während Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich eine CAGR von 20,13 % verzeichnen werden.
- Nach Geografie entfielen im Jahr 2026 36,14 % des Marktes auf Nordamerika, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 20,37 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Einführung von Kubernetes in der Produktion und Cloud-nativen Workloads | +4.8% | Global, mit Schwerpunkt in Nordamerika, Westeuropa und den Kernmärkten des asiatisch-pazifischen Raums | Kurzfristig (≤ 2 Jahre) |
| Risiko von Container-Ausbrüchen und Privilegienerweiterungen | +3.7% | Global, verstärkt in mandantenfähigen öffentlichen Cloud-Umgebungen | Kurzfristig (≤ 2 Jahre) |
| Anforderungen an kontinuierliche Workload-Überwachung und Software-Herkunftsnachweise | +2.9% | Nordamerika und die Europäische Union, mit Ausstrahlungseffekten auf den asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Bedarf an kontinuierlicher Bedrohungserkennung und automatisierter Reaktion | +2.4% | Global, mit frühen Gewinnen im nordamerikanischen BFSI- und Gesundheitssektor | Mittelfristig (2–4 Jahre) |
| KI-, GPU- und maschinengesteuerte Kubernetes-Workloads | +1.7% | Nordamerika, die Europäische Union, China und Japan | Langfristig (≥ 4 Jahre) |
| Blinde Flecken bei kurzlebigen Workloads | +1.0% | Global, insbesondere im Hochfrequenzhandel, E-Commerce und Streaming | Mittelfristig (2–4 Jahre) |
| Quelle: Mordor Intelligence | |||
Beschleunigte Einführung von Kubernetes in der Produktion und Cloud-nativen Workloads
Der Markt für verwaltete Kubernetes-Sicherheitsdienste wird durch den Übergang von der experimentellen Kubernetes-Nutzung zur Produktionsbereitstellung unterstützt. Die Cloud Native Computing Foundation berichtete, dass im Jahr 2024 80 % der Organisationen Kubernetes in der Produktion betrieben, was zeigt, dass die Technologie für viele Anwendungsumgebungen zentral geworden ist. Der Produktionseinsatz bringt Verantwortlichkeiten mit sich, die über die Bereitstellung von Clustern hinausgehen, darunter Identitätsmanagement, Workload-Isolierung, Audit-Protokollierung, Vorfallsreaktion und die kontinuierliche Überprüfung von Kontrollen bei der Aktualisierung von Anwendungen. Diese Verantwortlichkeiten können schwer aufrechtzuerhalten sein, wenn sich Cluster, Releases und Anwendungs-Workloads häufig ändern und interne Betriebsteams konkurrierende Lieferverpflichtungen haben. Verwaltete Anbieter können einen Teil dieser Betriebslast durch kontinuierliche Überwachung, Sicherheitsoperationen, dokumentierte Verfahren und Sicherheitsexpertise übernehmen, die in der gesamten Kundenumgebung eingesetzt werden kann. Diese Nachfrage schafft Raum im Markt für verwaltete Kubernetes-Sicherheitsdienste für Dienste, die technische Kontrollen mit täglichen Betriebsnachweisen und klarer Unterstützung bei der Behebung verbinden.
Zunehmendes Risiko von Container-Ausbrüchen und Privilegienerweiterungen
Risiken durch Container-Ausbrüche machen die Laufzeitsicherheit zu einem wichtigeren Bestandteil des Marktes für verwaltete Kubernetes-Sicherheitsdienste. Die Cloud Native Computing Foundation beschrieb die runc-Schwachstellen vom November 2025, CVE-2025-31133, CVE-2025-52565 und CVE-2025-52881, als Schwachstellen, die es einem Angreifer unter bestimmten Bedingungen ermöglichen könnten, eine Container-Grenze zu überwinden. Forschungen in IEEE Access beschreiben verkettete Angriffe, bei denen einem anfänglichen Ausbruch eine laterale Bewegung über Dienstkonten oder persistenten Speicher folgen kann. Microsoft dokumentierte auch einen Angriff im Jahr 2025, bei dem kompromittierte Cloud-Konten genutzt wurden, um mehr als 200 Kryptomining-Container in einem Mandanten bereitzustellen. Diese Fälle erhöhen den Wert von Diensten, die nach der Bereitstellung abnormale Aktivitäten identifizieren, den Zusammenhang zwischen verwandten Ereignissen untersuchen und die Eindämmung unterstützen, bevor ein Vorfall weitere Workloads betrifft. Anbieter, die Telemetrie auf Kernel-Ebene nutzen, können Kontext aus laufenden Workloads sammeln und eine schnellere Eindämmung unterstützen, wenn verdächtige Sequenzen in einem Cluster auftreten.
Regulatorische Nachfrage nach kontinuierlicher Workload-Überwachung und Software-Herkunftsnachweisen
Regulatorische Verpflichtungen erweitern die Rolle der Anbieter im Markt für verwaltete Kubernetes-Sicherheitsdienste in Compliance-Programmen. ENISA veröffentlichte 2025 technische Implementierungsleitlinien für Cybersicherheits-Risikomanagementmaßnahmen im Rahmen von NIS2, die Lieferkettensicherheit, den Umgang mit Schwachstellen und das Vorfallsmanagement abdecken.[1] Die Europäische Kommission schlug im Januar 2026 auch gezielte NIS2-Änderungen vor, um die Verpflichtungen für ausgewählte Einrichtungen zu vereinfachen. DORA gilt seit Januar 2025 und verpflichtet Finanzunternehmen zur Steuerung von Informations- und Kommunikationstechnologierisiken sowie zur Prüfung der operativen Resilienz, was die Aufmerksamkeit auf klare Kontrollen für kritische Systeme und externe Anbieter erhöht. In Kubernetes-Umgebungen unterstützen diese Anforderungen die Nachfrage nach Audit-Trails, kontrollierten Zulassungsprozessen, dokumentierter Behebung und konsistenten Sicherheitsrichtlinien. Verwaltete Dienste können wiederkehrende Betriebsaufzeichnungen bereitstellen, die Organisationen helfen, die Kontrollleistung nachzuweisen, anstatt lediglich zu zeigen, dass ein Tool erworben wurde.
Wachsender Bedarf an kontinuierlicher Bedrohungserkennung und automatisierter Reaktion
Der Markt für verwaltete Kubernetes-Sicherheitsdienste profitiert auch dann, wenn Sicherheitsteams Schwierigkeiten haben, Warnmeldungen in Cloud-Umgebungen zu bewerten. ARMO berichtete 2025, dass befragte Praktiker mit hohen Warnmeldungsvolumina konfrontiert waren und dass viele Befragte aktive Angriffe übersehen hatten. Dieser Druck wird in Kubernetes verstärkt, da Signale aus dem Workload-Verhalten, Kubernetes-Audit-Protokollen, Identitäten, Registrierungen und Netzwerkrichtlinien stammen können, was Analysten häufig mit separaten Beweisquellen zurücklässt. Ein verwalteter Dienst kann diese Quellen in einen einzigen Untersuchungsprozess einbringen, Aktivitäten priorisieren, die Aufmerksamkeit erfordern, und den Kontext aufrechterhalten, wenn sich die Anwendungsumgebung ändert. Falco ist in diesem Umfeld zu einem wichtigen Laufzeitsensor geworden, und Sysdig berichtete, dass es bis November 2025 175 Millionen Downloads überschritten hatte. Anbieter, die Erkennung mit geführter Behebung kombinieren, können die durch verteilte Sicherheitssignale entstehende Betriebsbelastung reduzieren.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Overhead durch Laufzeitsensoren und Bedenken hinsichtlich der Produktionsleistung | -0.9% | Global, am stärksten in latenzempfindlichen Sektoren | Kurzfristig (≤ 2 Jahre) |
| Mangel an Kubernetes-Sicherheits- und Plattform-Engineering-Fachkenntnissen | -0.7% | Global, mit stärkerem Druck im asiatisch-pazifischen Raum und kleineren europäischen Märkten | Mittelfristig (2–4 Jahre) |
| Warnmeldungsmüdigkeit und begrenzte Korrelation des Laufzeitkontexts | -0.6% | Global | Kurzfristig (≤ 2 Jahre) |
| Komplexität der souveränen, luftgespaltenen und Multi-Cluster-Richtlinienverbundverwaltung | -0.4% | Europäische Union, Regierungs- und Verteidigungsumgebungen weltweit | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Overhead durch Laufzeitsensoren und Bedenken hinsichtlich der Produktionsleistung
Der Overhead durch Laufzeitsensoren bleibt ein praktisches Hemmnis für den Markt für verwaltete Kubernetes-Sicherheitsdienste. Innerhalb des Marktes für verwaltete Kubernetes-Sicherheitsdienste können Plattformteams besorgt sein, dass Agenten auf Knotenebene oder eine tiefe Systemaufrufinspektion Latenz hinzufügen, Rechenressourcen verbrauchen und es schwieriger machen, vereinbarte Leistungsniveaus für Produktionsanwendungen aufrechtzuerhalten. Die vorliegenden Belege deuten darauf hin, dass eine agentenbasierte Tiefeninspektion in Hochdurchsatzumgebungen einen CPU-Overhead von 2–5 % verursachen kann, was erheblich sein kann, wenn die Infrastrukturnutzung sorgfältig gesteuert wird. Diese Bedenken sind am stärksten im Finanzhandel, bei Echtzeit-Medien, Edge-Computing und anderen Workloads mit strengen Leistungsanforderungen, bei denen selbst kleine Verzögerungen betrieblich bedeutsam sein können. eBPF-basierte Verhaltenstechniken versuchen, die Menge der gesammelten Daten zu reduzieren, indem sie sich auf anomales Verhalten statt auf jedes Ereignis konzentrieren, sodass Anbieter die Sicherheitstransparenz effizienter ausrichten können. Selbst mit diesen Verbesserungen müssen Anbieter nachweisen, dass die Laufzeitüberwachung Produktions-Workloads schützen kann, ohne die Dienstleistung zu beeinträchtigen, Kosten zu erhöhen oder schwierige Betriebsschritte hinzuzufügen.
Mangel an Kubernetes-Sicherheits- und Plattform-Engineering-Fachkenntnissen
Der Fachkräftemangel kann den Markt für verwaltete Kubernetes-Sicherheitsdienste einschränken, obwohl er auch den Fall für Outsourcing stärkt. Für den Markt für verwaltete Kubernetes-Sicherheitsdienste benötigen Kunden ausreichend internes Wissen, um einen Anbieter zu bewerten, Verantwortungsgrenzen zu definieren, Investitionen zu priorisieren und auf wichtige Sicherheitsbefunde zu reagieren. Dienstleister benötigen auch erfahrenes Personal, um Erkennungsinhalte zu erstellen, Vorfälle zu untersuchen, Kundenumgebungen zu pflegen und technische Befunde in Maßnahmen zu übersetzen, die Geschäfts- und Plattformteams nutzen können. Die Talentbeschränkung kann die Lieferkosten erhöhen, die Personalflexibilität einschränken und die Expansion spezialisierter Teams in neue Kundenkonten oder Regionen verlangsamen. Automatisierung kann Anbietern helfen, wiederkehrende Befunde zu priorisieren und die Reichweite erfahrener Analysten zu erweitern, insbesondere wenn Routineaktionen etablierten Verfahren folgen. Automatisierte Unterstützung beseitigt jedoch nicht die Notwendigkeit einer qualifizierten Überprüfung, wenn ein potenzieller Vorfall geschäftskritische Workloads, sensible Daten oder regulierte Vorgänge betrifft.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp:
Überwachung führt, während Compliance-Dienste an Bedeutung gewinnenDie verwaltete Sicherheitsüberwachung und -erkennung hielt im Jahr 2026 einen Marktanteil von 41,60 % im Markt für verwaltete Kubernetes-Sicherheitsdienste. Das Segment bildet die Grundlage eines Kubernetes-Sicherheitsprogramms, da es kontinuierliche Transparenz über Laufzeitaktivitäten, Zugriffsereignisse, Richtlinienverstöße und Kompromittierungsindikatoren bietet. Es ist am wertvollsten dort, wo interne Teams keine Rund-um-die-Uhr-Abdeckung über mehrere Cluster, Anwendungen und Release-Zyklen hinweg bereitstellen können. Erkennungsdienste liefern auch die für spätere Untersuchungen, Behebungen und Kundenberichte erforderlichen Nachweise. Diese Rolle hält die Überwachung auch dann zentral, wenn Kunden breitere Sicherheitsdienstportfolios einführen und zusätzliche Kontrollen integrieren.
Compliance-, Prüfungs- und Richtliniendienste werden bis 2032 voraussichtlich mit einer CAGR von 18,92 % wachsen. Das Segment profitiert von NIS2, DORA, PCI DSS v4.0, HIPAA und verwandten Anforderungen für nachweisbare Kontrollen, die Organisationen konsistent in ihren Kubernetes-Umgebungen anwenden müssen. Kunden benötigen Hilfe bei der Übersetzung dieser Anforderungen in Richtliniendefinitionen, Audit-Trails und wiederkehrende Prüfungen unter Verwendung von Referenzen wie CIS Kubernetes Benchmarks, NIST SP 800-53 und ISO/IEC 27001:2022. Vorfallsreaktion und digitale Forensik bieten Unterstützung, wenn präventive Kontrollen versagen oder potenzielle Sicherheitsverletzungen verstanden werden müssen. Implementierungs-, Härtungs-, Schulungs-, Beratungs- und verwaltete Supportdienste werden häufig auch mit technischen Kontrollen kombiniert, was Anbieterbeziehungen dauerhafter macht.



Nach Bereitstellungsmodus:
Öffentliche Cloud ist der Kern, während Edge-Bereitstellung expandiertÖffentlich verwaltetes Cloud-Kubernetes entfiel im Jahr 2026 auf 54,20 % des Marktes für verwaltete Kubernetes-Sicherheitsdienste. Diese Position spiegelt die Konzentration von Produktions-Workloads auf verwalteten Plattformen wie Amazon EKS, Azure Kubernetes Service und Google Kubernetes Engine wider. Öffentliche Cloud-Kunden benötigen konsistente Kontrollen über Bereitstellungen, Identitäten, Registrierungen und Anwendungsteams hinweg, während sie die Vorteile nativer Cloud-Funktionen beibehalten. Verwaltete Dienste können eine zentrale Betriebsschicht bereitstellen und Verantwortungsgrenzen zwischen dem Cloud-Anbieter, dem Dienstleister und dem Kunden klären. Das Segment profitiert vom Umfang und der Häufigkeit von Cloud-nativen Releases, die eine wiederkehrende Überwachung wichtig machen.
Edge- und verteiltes Kubernetes wird bis 2032 voraussichtlich mit einer CAGR von 18,79 % wachsen. Das Wachstum ist mit 5G-Netzwerk-Slicing, industriellem IoT und autonomen Fahranwendungen verbunden, die eine latenzarme Verarbeitung in der Nähe von Nutzern oder Geräten erfordern. Verteilte Knoten können physisch verteilt sein und verfügen möglicherweise nicht über dediziertes Sicherheitspersonal, was eine konsistente Härtung und Fernüberwachung erschwert. Eine Studie aus dem Jahr 2025 über leichtgewichtige Kubernetes-Distributionen stellte erhebliche Unterschiede in den CIS-Compliance-Ergebnissen fest, was den Bedarf an Härtung in Edge-Umgebungen unterstreicht.[2] Private Cloud und On-Premises-Kubernetes bleiben relevant, wo Datenresidenz wichtig ist, während hybride und Multi-Cloud-Umgebungen Richtlinien erfordern, die über separate Cluster und Anbieter hinweg konsistent bleiben.
Nach Unternehmensgröße:
Großunternehmen verankern den Umsatz, während KMU verwaltete Dienste einführenGroßunternehmen repräsentierten im Jahr 2026 70,92 % des Marktes für verwaltete Kubernetes-Sicherheitsdienste. Diese Kunden neigen dazu, größere Anwendungsbestände, mehr Cluster und ein höheres Maß an regulatorischer Exposition zu haben als kleinere Organisationen. Ihre Engagements können den gesamten Sicherheitslebenszyklus abdecken, einschließlich Image-Scanning, Konfigurationshärtung, Laufzeitüberwachung, Forensik, Reaktion und Integration mit Sicherheitsoperationszentren. Der Umfang dieser Programme kann Anbieter mit breiteren Betriebskapazitäten und etablierten Reaktionsprozessen bevorzugen. Langfristige Beziehungen sind besonders wertvoll, wenn Dienste in Release-, Compliance- und Vorfallsmanagementprozesse eingebettet werden.
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 19,61 % wachsen. Verbrauchsbasierte Preisgestaltung kann verwaltete Dienste für Organisationen zugänglicher machen, die kein großes internes Sicherheitsteam finanzieren oder tiefe Plattformexpertise aufbauen können. Dies ist relevant für SaaS-native Unternehmen, die Kubernetes frühzeitig einführen und Zugang zu Kontrollen und Reaktionsprozessen benötigen, die sonst schwer aufzubauen wären. Die NIS2-Änderungen der Europäischen Kommission vom Januar 2026 schufen einen klareren Compliance-Pfad für einige kleinere Einrichtungen. Wenn diese Kunden reifen, können Anbieter Beziehungen von der Basisüberwachung auf Compliance-Management, technische Härtung und Reaktionsunterstützung ausweiten.

Nach Branchenvertikale:
BFSI führt, während Gesundheitswesen und Biowissenschaften beschleunigenBFSI hielt im Jahr 2026 einen Marktanteil von 26,74 %. Banken und Versicherungen haben starke Anreize, containerisierte Zahlungssysteme, Kundenanwendungen und Kernbankingworkloads zu schützen, bei denen Ausfälle und unbefugter Zugriff erhebliche betriebliche Konsequenzen haben. DORA und andere Erwartungen des Finanzsektors erhöhen den Bedarf an kontinuierlichem Risikomanagement, klarer Rechenschaftspflicht und dokumentierten Drittanbietervereinbarungen. Verwaltete Anbieter können Überwachung, Richtliniendurchsetzung und Nachweise für Überprüfungen von Kubernetes-Operationen liefern. Diese Bedingungen machen BFSI zu einer etablierten Kundenbasis für den Markt für verwaltete Kubernetes-Sicherheitsdienste.
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich eine CAGR von 20,13 % verzeichnen. Cloud-native Plattformen für elektronische Gesundheitsakten und KI-gestützte Diagnostik erhöhen die Bedeutung sicherer Workload-Operationen, Verfügbarkeit und kontrollierten Zugriffs auf sensible Informationen. HIPAA-Anforderungen und sich entwickelnde Cybersicherheitserwartungen für in medizinischen Kontexten verwendete Software unterstützen regelmäßige Sicherheitsbewertungen und Dokumentation. Der Sektor kann verwaltete Unterstützung nutzen, wenn er KI-Inferenz-Workloads einführt, die geschützte Daten verarbeiten und kontinuierlichen Schutz benötigen. Regierung und öffentliche Verwaltung, IT und Telekommunikation, Einzelhandel und E-Commerce, Industrieproduktion sowie Energie und Versorgungsunternehmen tragen ebenfalls durch ihre Compliance-Anforderungen und verteilten Bereitstellungsanforderungen zur Nachfrage bei.
Geografische Analyse
Markt für verwaltete Kubernetes-Sicherheitsdienste in Nordamerika
Nordamerika hatte im Jahr 2026 einen Anteil von 36,14 % am Markt für verwaltete Kubernetes-Sicherheitsdienste. Die Region verfügt über eine dichte Basis cloud-nativer Unternehmen, verwalteter Dienstleister und regulierter Nutzer, die einen konsistenten Schutz für Produktions-Workloads benötigen. Die US-amerikanischen Bundesanforderungen an die Software-Lieferkette haben die Aufmerksamkeit auf Software-Stücklisten, Image-Herkunft und kontinuierliche Überwachung für Auftragnehmer und Behörden erhöht, was eine strukturierte Beschaffung für Kubernetes-Sicherheitsoperationen und laufende Compliance-Dienste unterstützen kann. Kanada und Mexiko weiten ihre cloud-nativen Aktivitäten über regionale Lieferketten aus und schaffen damit Nachfrage über den US-Kernmarkt hinaus.
Markt für verwaltete Kubernetes-Sicherheitsdienste in Europa
Europa verfügt über ein eigenständiges Betriebsumfeld, da NIS2, DORA und der Cyber Resilience Act die Verantwortlichkeiten im Bereich Cybersicherheit prägen. Deutschland, das Vereinigte Königreich und Frankreich sind wichtige Anwender, wobei Finanzinstitute starke Anreize haben, ICT-Drittparteienrisikoregelungen zu formalisieren. Anforderungen an souveräne Cloud-Lösungen knnen eine Nachfrage nach Diensten erzeugen, die Daten und Verwaltungsaktivitäten innerhalb europäischer Rechtsgebiete halten, wenn Kunden keine außerhalb der Region verwalteten Management-Ebenen nutzen können. Die ENISA-Leitlinien und die NIS-Kooperationsgruppe tragen dazu bei, die Erwartungen an die Cybersicherheit in den Mitgliedstaaten stärker zu vereinheitlichen. Dieses regulatorische Umfeld begünstigt Anbieter, die neben technischen Sicherheitsoperationen auch prüfbare Nachweise liefern können.
Markt für verwaltete Kubernetes-Sicherheitsdienste in APAC, Südamerika und dem Nahen Osten
Asien-Pazifik wird voraussichtlich bis 2032 mit einer CAGR von 20,37 % wachsen. China, Japan, Indien und Südkorea sind wichtige Quellen für digitale Transformation, Cloud-Adoption und die Nachfrage nach produktionsreifen verwalteten Diensten. Alibaba Cloud führte im März 2025 den ACK Auto Mode für unternehmensweite Kubernetes-Umgebungen ein.[3] IIJ brachte im Mai 2026 in Japan eine integrierte Amazon EKS-Unterstützungslösung auf den Markt, die Bereitstellung und laufende Sicherheitsoperationen abdeckt.[4] Südamerika, angeführt von Brasilien, und der Nahe Osten, angeführt von den VAE und Saudi-Arabien, bleiben Märkte in einem früheren Entwicklungsstadium, da die lokale Cloud-Infrastruktur und regulierte digitale Dienste ausgebaut werden.
Wettbewerbslandschaft
Marktkonzentration
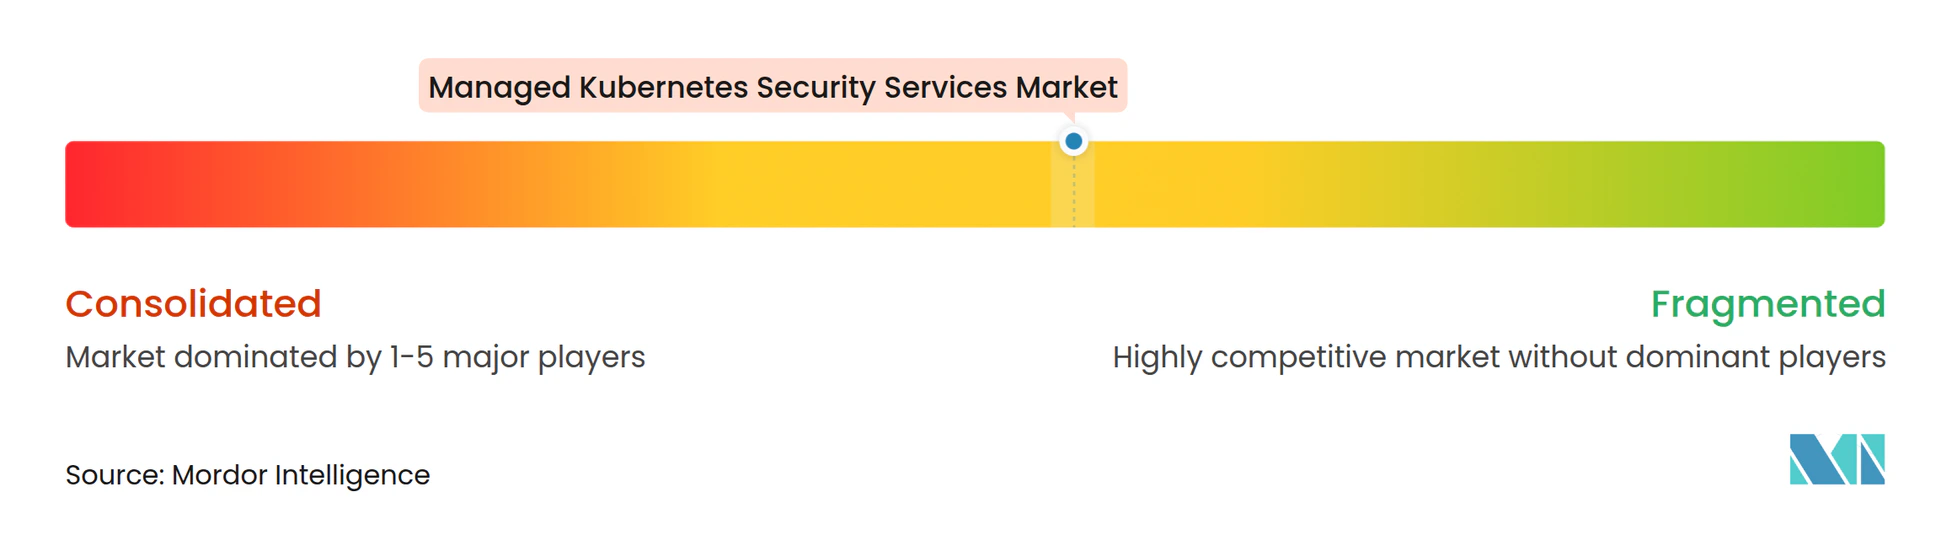
Der Markt für verwaltete Kubernetes-Sicherheitsdienste ist mäßig fragmentiert. Innerhalb des Marktes für verwaltete Kubernetes-Sicherheitsdienste betten Hyperscaler wie Amazon Web Services, Microsoft und Google Sicherheitsfunktionen in verwaltete Kubernetes-Kontrollebenen ein, während breitere Anbieter von Cloud-nativen Anwendungsschutzplattformen Palo Alto Networks, CrowdStrike, Trend Micro, Fortinet, Check Point und Cisco umfassen. Auf Kubernetes spezialisierte Anbieter umfassen Sysdig, Aqua Security, ARMO, AccuKnox und Tigera, während Teilnehmer im Bereich Lieferkette und Positionsmanagement JFrog, Anchore, Tenable, Orca Security, Red Hat und SUSE umfassen. Diese Gruppen konkurrieren in den Bereichen Laufzeitschutz, Positionsmanagement, Compliance, Reaktion und Software-Herkunftsnachweise. Das Wettbewerbsfeld gibt Kunden die Wahl zwischen breiten Plattformen und Spezialisten mit tiefer Kubernetes-Betriebserfahrung.
Plattformkonsolidierung ist wichtig, da Kunden häufig weniger Sicherheits-Workflows in Cloud-Umgebungen und direktere Verbindungen zu bestehenden Sicherheitsoperationszentren und SIEM-Prozessen bevorzugen. eBPF-basierte Laufzeittelemetrie ist zu einem wichtigen Differenzierungsmerkmal geworden, da sie Verhaltenskontext aus laufenden Workloads liefert, anstatt isolierte Warnmeldungen aus separaten Tools. Sysdig stellte im August 2025 seine agentische Cloud-Sicherheitsplattform Sysdig Sage vor, um KI-gesteuerte Behebungsempfehlungen bereitzustellen. Red Hat veröffentlichte im Juni 2026 Advanced Cluster Security for Kubernetes 4.11 mit KI-integrierten Leitplanken für Build-to-Runtime-Sicherheit. Palo Alto Networks erweiterte Prisma Cloud Compute Edition im Oktober 2026 mit JFrog Artifactory-Integration im Scan-Ablauf.
Software-Herkunftsnachweise und Software-Stücklisten werden wichtiger, da die Anforderungen an die Lieferkette zunehmen. KI-Workload-Sicherheit zieht ebenfalls Aufmerksamkeit auf sich, da Organisationen Kubernetes-basierte Inferenz- und Entwicklungstools einsetzen. Etablierte Anbieter können profitieren, wenn Beschaffungskriterien CNCF-bezogene Praktiken und Kubernetes-Härtungsleitlinien erfordern, während Spezialisten für maßgeschneiderte Laufzeiterkennung relevant bleiben. Der Markt für verwaltete Kubernetes-Sicherheitsdienste unterstützt den Wettbewerb zwischen integrierten Plattformen und fokussierten technischen Anbietern, aber das vorliegende Material liefert keine kombinierten Marktanteile für die führenden Unternehmen.
Branchenführer im Bereich verwaltete Kubernetes-Sicherheitsdienste
-
Amazon Web Services, Inc.
-
Microsoft Corporation
-
Google LLC
-
Palo Alto Networks, Inc.
-
Red Hat, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete Kubernetes-Sicherheitsdienste Unternehmen in diesem Bericht
- Amazon Web Services, Inc.
- Microsoft Corporation
- Google LLC
- Palo Alto Networks, Inc.
- Sysdig, Inc.
- Aqua Security Software Ltd.
- Red Hat, Inc.
- CrowdStrike Holdings, Inc.
- Trend Micro Incorporated
- SUSE LLC
- Fortinet, Inc.
- Check Point Software Technologies Ltd.
- Cisco Systems, Inc.
- AccuKnox, Inc.
- ARMO Ltd.
- Tigera, Inc.
- Orca Security Ltd.
- Tenable Holdings, Inc.
- JFrog Ltd.
- Anchore, Inc.
Neueste Industrielle Entwicklungen in Markt für verwaltete Kubernetes-Sicherheitsdienste
- Oktober 2026: Palo Alto Networks veröffentlichte Prisma Cloud Compute Edition Version 34.05.168 mit JFrog Artifactory-Integration im Scan-Ablauf und erweiterter OpenShift-on-RHEL-10-Unterstützung, wodurch Software-Lieferketten-Herkunftsnachweise direkt in Laufzeitsicherheits-Workflows für NIS2- und CRA-Compliance eingebunden werden.
- September 2026: Check Point Software Technologies veröffentlichte Firewall R82.20 mit einer KI-Netzwerk-Firewall, die Kubernetes-gehosteten LLM-Datenverkehr inspiziert, einschließlich Prompt-Injection-Versuchen und KI-Agenten-Datenabfluss, ohne eine Neuarchitekturierung der Infrastruktur zu erfordern.
- Juli 2026: CrowdStrike veröffentlichte Falcon Cloud Security mit einem Kubernetes Deployment Wizard, der produktionsbereite Installationsskripte für EKS, AKS, GKE, Red Hat OpenShift und andere CNCF-konforme Umgebungen generiert und die Sicherheitsbereitstellung über heterogene Cluster hinweg standardisiert.
- März 2026: Check Point veröffentlichte seinen KI Factory Security Blueprint, der Kubernetes-Container-Layer-Mikrosegmentierung mit NVIDIA BlueField DPU-Integration für hardwarebeschleunigte KI-Workload-Sicherheit abdeckt.
Globaler Berichtsumfang für den Markt für verwaltete Kubernetes-Sicherheitsdienste
Verwaltete Kubernetes-Sicherheitsdienste sind ausgelagerte, spezialisierte Cybersicherheitslösungen, bei denen ein Drittanbieter die operative Verantwortung für die Sicherung, Prüfung und Härtung der containerisierten Workloads und Cloud-nativen Orchestrierungsumgebungen einer Organisation übernimmt. Während sich Standard-Kubernetes-Verwaltungsdienste auf das Hosting der Kontrollebeneninfrastruktur konzentrieren, erweitern sicherheitsorientierte verwaltete Dienste den Schutz auf den gesamten Container-Lebenszyklus.
Der Marktbericht für verwaltete Kubernetes-Sicherheitsdienste ist segmentiert nach Dienstleistungstyp (verwaltete Sicherheitsüberwachung und -erkennung, professionelle Implementierungs- und Härtungsdienste, Compliance-, Prüfungs- und Richtliniendienste, Vorfallsreaktions- und digitale Forensikdienste sowie Schulungs-, Beratungs- und verwaltete Supportdienste), Bereitstellungsmodus (öffentlich verwaltetes Cloud-Kubernetes, Private Cloud und On-Premises-Kubernetes, hybrides und Multi-Cloud-Kubernetes sowie Edge- und verteiltes Kubernetes), Unternehmensgröße (Großunternehmen sowie kleine und mittlere Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Gesundheitswesen und Biowissenschaften, Regierung und öffentliche Verwaltung, IT und Telekommunikation, Einzelhandel und E-Commerce, Industrieproduktion, Energie und Versorgungsunternehmen sowie andere Branchenvertikalen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Verwaltete Sicherheitsüberwachung und -erkennung |
| Professionelle Implementierungs- und Härtungsdienste |
| Compliance-, Prüfungs- und Richtliniendienste |
| Vorfallsreaktions- und digitale Forensikdienste |
| Schulungs-, Beratungs- und verwaltete Supportdienste |
| Öffentlich verwaltetes Cloud-Kubernetes |
| Private Cloud und On-Premises-Kubernetes |
| Hybrides und Multi-Cloud-Kubernetes |
| Edge- und verteiltes Kubernetes |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentliche Verwaltung |
| IT und Telekommunikation |
| Einzelhandel und E-Commerce |
| Industrieproduktion |
| Energie und Versorgungsunternehmen |
| Andere Branchenvertikalen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Verwaltete Sicherheitsüberwachung und -erkennung | |
| Professionelle Implementierungs- und Härtungsdienste | ||
| Compliance-, Prüfungs- und Richtliniendienste | ||
| Vorfallsreaktions- und digitale Forensikdienste | ||
| Schulungs-, Beratungs- und verwaltete Supportdienste | ||
| Nach Bereitstellungsmodus | Öffentlich verwaltetes Cloud-Kubernetes | |
| Private Cloud und On-Premises-Kubernetes | ||
| Hybrides und Multi-Cloud-Kubernetes | ||
| Edge- und verteiltes Kubernetes | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Branchenvertikale | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentliche Verwaltung | ||
| IT und Telekommunikation | ||
| Einzelhandel und E-Commerce | ||
| Industrieproduktion | ||
| Energie und Versorgungsunternehmen | ||
| Andere Branchenvertikalen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwaltete Kubernetes-Sicherheitsdienste?
Der Markt für verwaltete Kubernetes-Sicherheitsdienste wird voraussichtlich von 1,12 Milliarden USD im Jahr 2026 und 1,34 Milliarden USD im Jahr 2027 auf 3,01 Milliarden USD bis 2032 wachsen, mit einer CAGR von 17,57 %.
Was treibt die Nachfrage nach verwalteten Kubernetes-Sicherheitsdiensten an?
Die Einführung von Kubernetes in der Produktion, Laufzeitsicherheitsrisiken, Compliance-Pflichten und die Notwendigkeit, Warnmeldungen in Cloud-Umgebungen zu verwalten, sind wichtige Nachfragefaktoren.
Welcher Dienstleistungstyp führt bei verwalteten Kubernetes-Sicherheitsdiensten?
Die verwaltete Sicherheitsüberwachung und -erkennung führte im Jahr 2026 mit einem Anteil von 41,60 %, was die Bedeutung kontinuierlicher Laufzeittransparenz widerspiegelt.
Welcher Bereitstellungsmodus hat die größte Akzeptanz?
Öffentlich verwaltetes Cloud-Kubernetes entfiel im Jahr 2026 auf 54,20 %, unterstützt durch den Umfang der Produktions-Workloads auf verwalteten Cloud-Plattformen.
Welche Kundengruppe expandiert am schnellsten?
Kleine und mittlere Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 19,61 % wachsen, da verbrauchsbasierte Dienste den Zugang zu Sicherheitsfähigkeiten verbessern.
Welche Region wird voraussichtlich am schnellsten expandieren?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich eine CAGR von 20,37 % verzeichnen, unterstützt durch Cloud-Akzeptanz in China, Japan, Indien und Südkorea.