
アイデンティティ露出管理市場の規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
| 市場規模 (2027) | 0.71 十億米ドル |
| 市場規模 (2032) | 1.56 十億米ドル |
| 成長率 (2027 - 2032) | 17.05 % |
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
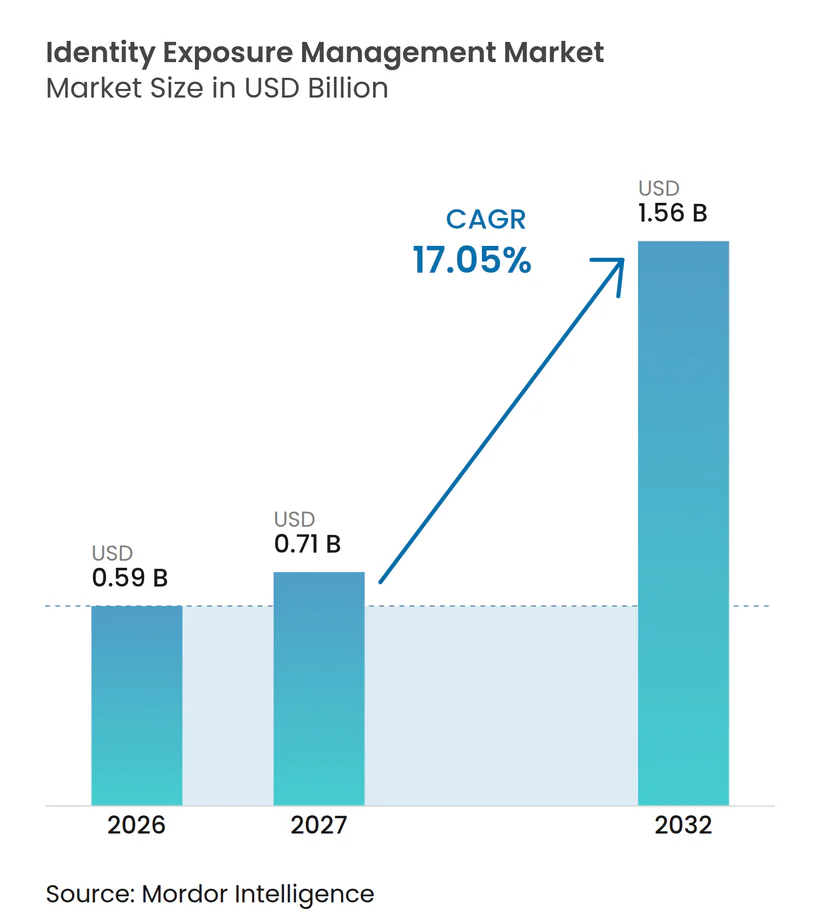
Mordor Intelligenceによるアイデンティティ露出管理市場分析
アイデンティティ露出管理市場規模は、2026年の0.59 ビリオン 米ドルおよび2027年の0.71 ビリオン 米ドルから、2032年までに1.56 ビリオン 米ドルへと拡大する見込みであり、2027年から2032年の間にCAGR 17.05%を記録すると予測されます。クレデンシャルを収集するマルウェアは購買者の優先事項を変えつつあります。これは、盗まれたセッションクッキーがパスワードや多要素認証に依存するログイン制御を回避できるためです。アイデンティティ露出管理市場は、露出したアイデンティティを継続的に検出し、その検出結果をアイデンティティプロバイダーの修復に直接結びつけるニーズからも恩恵を受けています。クラウドの採用、非人的アイデンティティの拡散、AIエージェントのクレデンシャルは、監視要件を従業員アカウントを超えて拡大させています。犯罪地下組織のインテリジェンス、自動トリアージ、直接的な修復インテグレーションを組み合わせたベンダーは、エンタープライズのコアセキュリティプログラムの一部となる明確な機会を持っています。
主要レポートのポイント
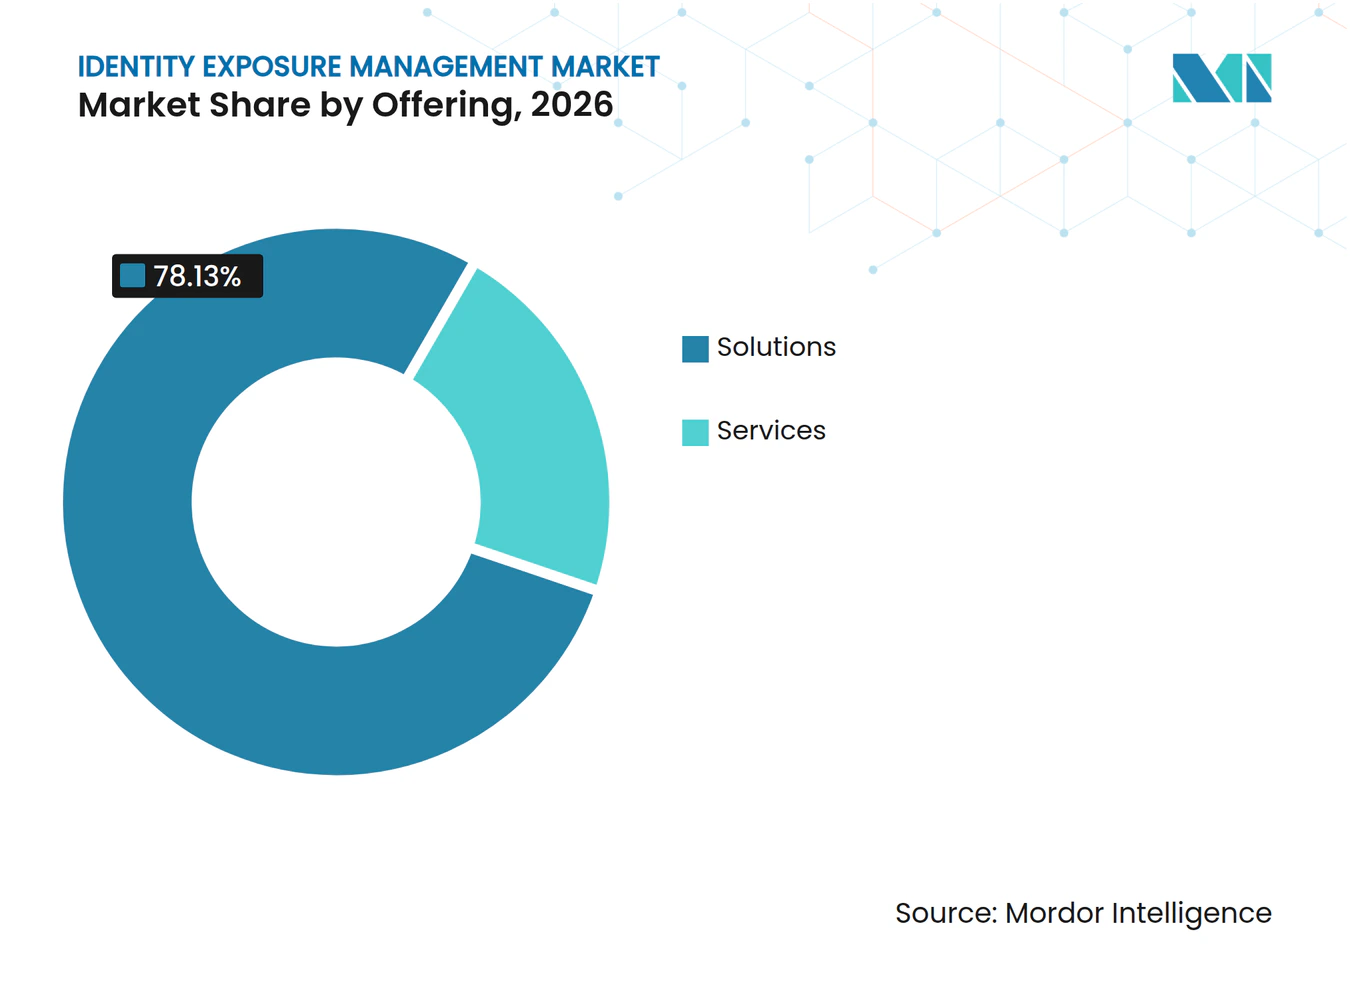
- 提供内容別では、ソリューションが2026年のアイデンティティ露出管理市場シェアの78.13%を占め、サービスは2032年までCAGR 17.46%で拡大する見込みです。
- 展開モード別では、クラウドが2026年のアイデンティティ露出管理市場規模の57.21%を占め、2032年までCAGR 17.64%で拡大する見込みです。
- 組織規模別では、大企業が2026年の収益の74.37%を占め、中小企業は2032年までCAGR 17.43%で拡大する見込みです。
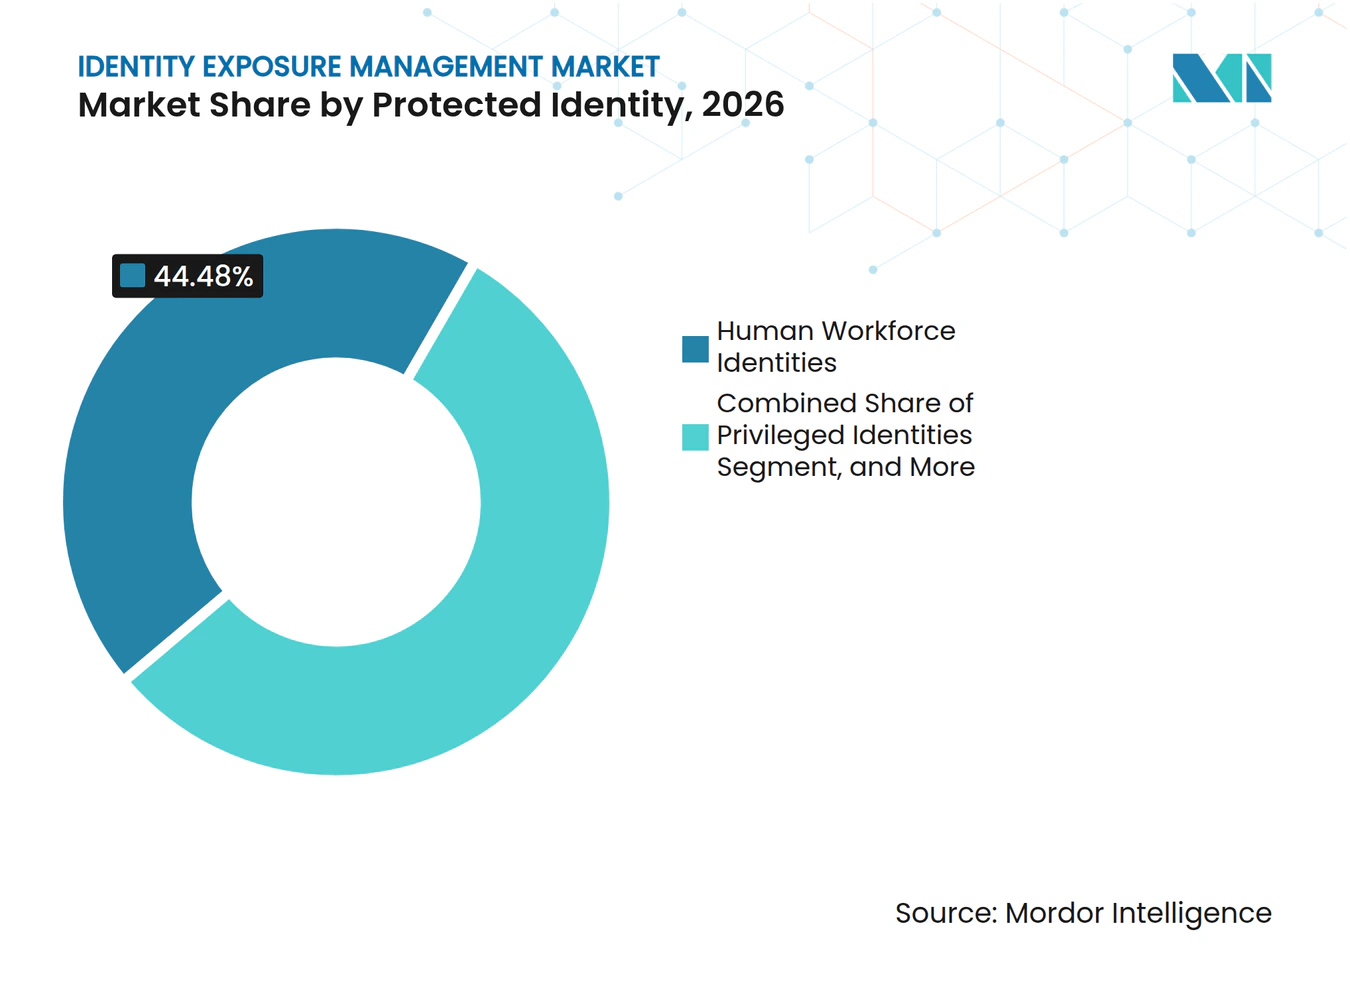
- 保護対象アイデンティティタイプ別では、人的ワークフォースアイデンティティが2026年の収益の44.48%を占め、AIエージェントアイデンティティは2032年までCAGR 18.04%で成長する見込みです。
- 業種別では、BFSIが2026年の収益の25.03%を占め、ヘルスケアおよびライフサイエンスは2032年までCAGR 18.42%で拡大する見込みです。
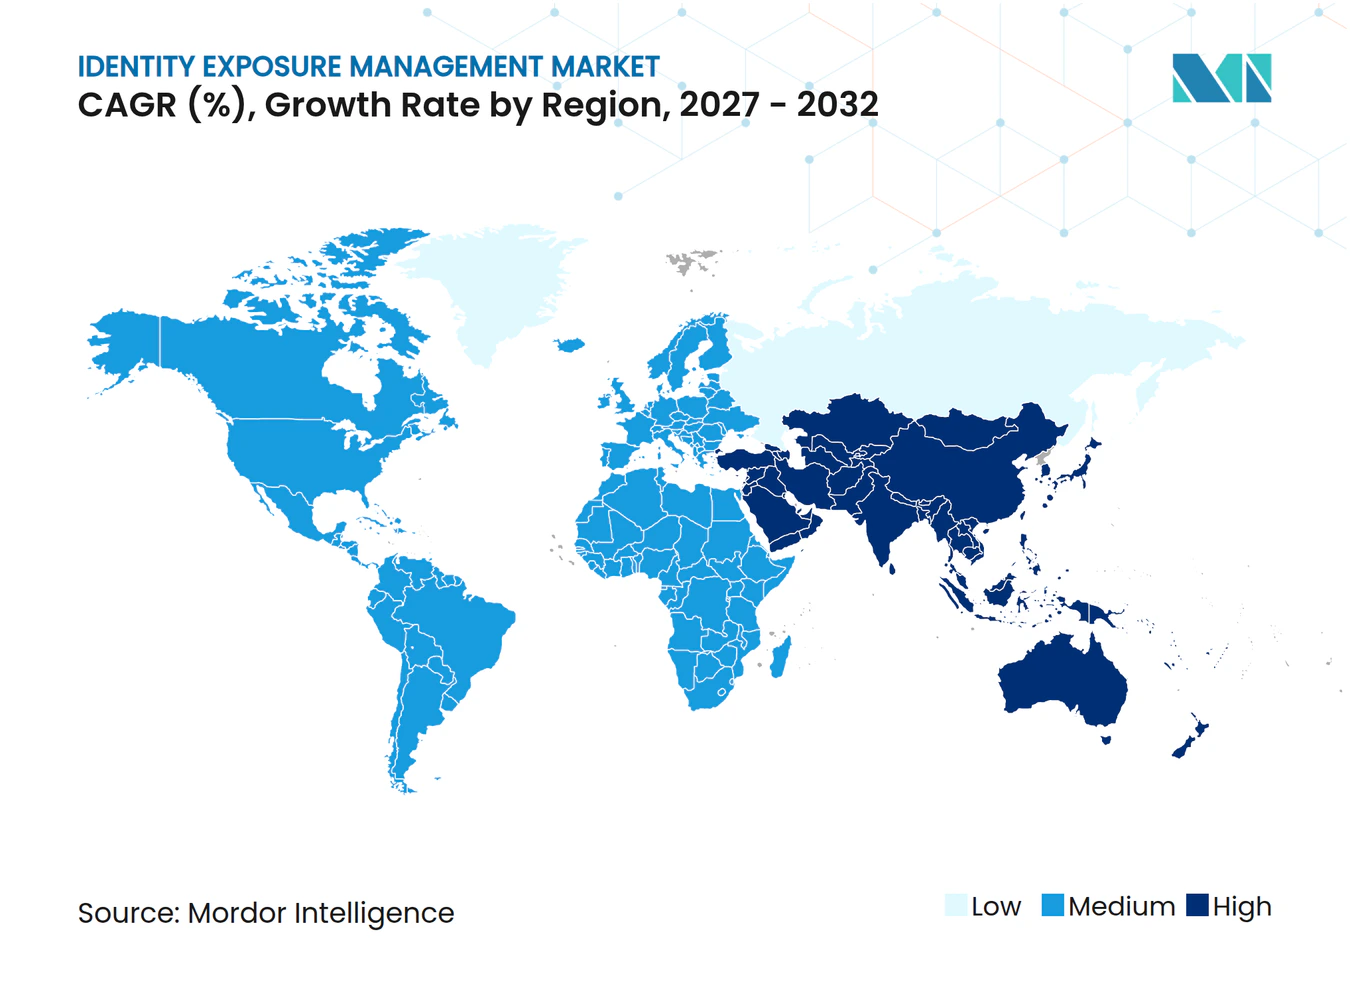
- 地域別では、北米が2026年の収益の39.28%を占め、アジア太平洋地域は2032年までCAGR 18.12%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
促進要因の影響分析*
| 促進要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 境界制御を回避するアイデンティティ中心の攻撃 | +4.2% | グローバル | 短期(2年以内) |
| アカウント乗っ取りを可能にするスティーラーログとセッショントークン | +3.5% | 北米およびヨーロッパ、アジア太平洋地域への波及 | 短期(2年以内) |
| 非人的・機械アイデンティティの拡大 | +3.0% | 北米およびヨーロッパ、アジア太平洋地域で台頭 | 中期(2〜4年) |
| クラウドおよびハイブリッドアイデンティティの拡散 | +2.5% | グローバル | 中期(2〜4年) |
| 露出から封じ込めまでの時間を短縮する自動検証と修復 | +1.8% | 北米およびヨーロッパ、シンガポールおよびオーストラリアで早期成果 | 中期(2〜4年) |
| 経営幹部およびリスクの高い人員に対するアイデンティティ露出モニタリング | +1.2% | 北米およびヨーロッパ | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
境界制御を回避するアイデンティティ中心の攻撃
従来の境界防御は、クレデンシャルやセッションアーティファクトが盗まれた後にアクセス要求が正当に見える可能性があるため、正当だが侵害されたアイデンティティを中心に構築された攻撃に対して十分に対処できません。Sophosは、調査対象組織の71%が2025年に少なくとも1件のアイデンティティ関連セキュリティ侵害を経験し、インシデントあたりの平均修復コストは1.64 ミリオン 米ドルであったと報告しています。[1] アイデンティティ露出管理市場は、有効なクレンシャルによって攻撃者がネットワークの脆弱性を悪用せずにシステムにアクセスできる場合に関連性を増し、ネットワーク専用の制御が初期の不正使用を特定するうえで有効性を失います。盗まれたクレデンシャルとセッションアーティファクトは、活動が認可されたユーザーのものに見え、通常のアプリケーションパスの範囲内に留まり、管理されたエンドポイント上のマルウェアに関連する明らかな警告サインを回避できるため、アクセス制御の評価をより困難にします。盗まれたクッキーや個人デバイスの活動に対する可視性が限られている組織は、特に正当なアカウント保有者と侵入者のどちらがセッションを開始したかを判断できない場合、より大きな監視ギャップに直面します。DORAおよびNIS2も、金融サービスおよび重要インフラに対して文書化されたアクセス制御とアイデンティティリスク管理の重要性を強調しており、セキュリティリーダーに監視を強化するコンプライアンス上の理由と、攻撃者の滞留時間を短縮する技術的な理由を与えています。
アカウント乗っ取りを可能にするスティーラーログとセッショントークン
インフォスティーラーマルウェアは、犯罪マーケットプレイスで販売されるエンタープライズクレデンシャルの繰り返し発生する供給源となっており、ブラウザに保存されたデータや保存された認証クレデンシャルの窃取を繰り返し可能なアクセス経路に変えています。Recorded Futureは2025年に8億9,200万件のマルウェアログクレデンシャル露出をインデックス化し、下半期は上半期より50%高い水準でした。この量は、特に露出した従業員アカウントが多くの接続されたクラウドアプリケーションへのアクセスを許可できる場合に、すべての露出したクレデンシャルを手動でレビューできないセキュリティチームにとって継続的な露出モニタリングをより重要にします。同じ調査では、盗まれたクレデンシャルの36.4%が流出後24時間以内にインデックス化され、52.9%が1週間以内にインデックス化されたことが判明しており、手動レビューとパスワードリセットに利用できる時間が限られています。セッションクッキーは、新しいパスワードや多要素認証チャレンジを必要とせずにクラウドおよびSaaSアプリケーションにユーザーを認証できるため、パスワードリセットだけではすべてのアクティブセッションリスクに対処できない場合があります。したがって、アイデンティティ露出管理市場は、露出シグナルを検証し、リンクされたアプリケーションを特定し、攻撃者が利用可能なアクセスを使用するか別のサービスに移動する前に封じ込めをトリガーできるプラットフォームを優遇します。
非人的・機械アイデンティティの拡大
機械アイデンティティは、アプリケーション、スクリプト、サービス、および自動化ツールが継続的にクレデンシャルを使用し、多くの場合、名前付きワークフォースアカウントに適用される定期的なレビューなしに運用されるため、大きな露出面となっています。CyberArkは、セキュリティリーダーの79%が翌年に機械アイデンティティが最大150%増加すると予想していることを発見しました。この変化の規模は、アイデンティティチームがどのクレデンシャルがアクティブであるか、誰がそれらを所有しているか、それらに関連する権限がビジネスニーズと一致しているかどうかを把握することをより困難にします。露出したAPIキー、トークン、よび無人サービスアカウントは、所有権が不明確な場合があり、即時リセットが本番サービスを中断させる可能性があるため、異なる修復上の課題を生み出します。SpyCloudは2025年に1,810万件の露出したAPIキーとトークンを回収し、その中には決済および送金プラットフォームにリンクされた60,000件以上が含まれていました。アイデンティティ露出管理市場は、モニタリングがシークレットローテーション、アイデンティティガバナンス、ワークロード修復プロセス、および休眠クレデンシャルと重要なサービスをサポートするクレデンシャルを区別できるセキュリティチームを可能にする明確な記録に接続されている場合に、このギャップに対処できます。
クラウドおよびハイブリッドアイデンティティの拡散
マルチクラウドおよびハイブリッドアーキテクチャは、クラウドプラットフォーム、SaaSアプリケーション、レガシーシステム、およびローカルディレクトリ全体にアイデンティティレコードを作成するため、アクセス決定は異なる所有者とロギング慣行を持つシステム間に分散されることが多いです。RSAは、2026年に組織の75%がハイブリッド環境で運用していることを発見しました。Fortinet は別途、組織の88%がハイブリッドまたはマルチクラウド環境を使用していると報告しました。このような組み合わせは、セキュリティチームに重複した制御と、どのアイデンティティがどのシステムにアクセスできるかについての不完全な可視性をもたらす可能性があり、一方でエフェメラルなクラウドクレデンシャルは標準的なアイデンティティレコードよりも迅速に作成・廃止される場合があります。Permisoは、アプリケーションの57%が中央アイデンティティプロバイダーを通じて認証をルーティングしていないことを報告しており、中央アイデンティティツールに多大な投資を行った組織においてもカバレッジギャップが明らかになっています。アイデンティティ露出管理市場は、購買者が別々のダッシュボードではなく、クラウドおよびレガシー環境全体のクレデンシャル、トークン、権限、および露出シグナルの共通ビューを求めるにつれて恩恵を受けます。
抑制要因の影響分析*
| 抑制要因 | CAGRへの影響(概算)% | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| 断片化したアイデンティティテレメトリと不完全な資産所有権 | -2.5% | グローバル | 短期(2年以内) |
| プライバシー、データレジデンシー、ダークウェブ収集の制約 | -2.0% | ヨーロッパ、アジア太平洋地域、UAEおよびサウジアラビアでの国内的な進展 | 中期(2〜4年) |
| レガシー環境における誤検知と修復の摩擦 | -1.5% | グローバル、政府および製造業で最も深刻 | 中期(2〜4年) |
| 独自カテゴリとしてのIEMに対する購買者の認知の限界 | -1.2% | 南米、中東・アフリカ、アジア太平洋新興市場 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
断片化したアイデンティティテレメトリと不完全な資産所有権
プラットフォームの有効性は完全なアイデンティティインベントリに依存していますが、多くの企業はアカウント、クレデンシャル、関連アプリケーション、およびそれらを担当する人員やチームの統合されたビューを欠いています。Orchid Securityは、エンタープライズアカウントの40%がHRシステムにもはや存在しないユーザーに属していることを発見しました。また、非人的アイデンティティの3分の2が中央アイデンティティプロバイダーを通じてではなく、アプリケーション内でローカルに認証・認可されており、クレデンシャルがまだ必要かどうかを確認する中央チームの能力を低下させていることも発見しました。[2] ManageEngineは、大企業の半数以上が同時に3つ以上のIAMベンダーを管理していると報告しました。未割り当てのサービスアカウントとレガシーアプリケーショントークンは、責任ある所有者がリセットを承認し、運用上の影響を評価し、代替クレデンシャルが正しく設定されていることを確認できないため、修復を遅らせる可能性があります。アイデンティティ露出管理市場は、購買者がアラートを確実に実行可能として扱う前に、まず資産、テレメトリ、所有権記録、および重複したアイデンティティデータを照合しなければならない、より遅い展開サイクルに直面しています。
プライバシー、データレジデンシー、ダークウェブ収集の制約
犯罪マーケットプレイスのデータを使用するプラットフォームは、個人データ、国境を越えた処理、顧客通知、保持、および報告に関する異なる法的要件を管理しなければなりません。ヨーロッパのプライバシー義務は、ベンダーと顧客がどのデータを処理できるか、また特定の個人またはアカウントにどのようにリンクできるかを決定しなければならないため、目的が防御的であっても犯罪ソースから収集されたデータの使用を複雑にする可能性があります。この問題は、ベンダーがデータ最小化、報告、顧客制御、およびインテリジェンスデータと修復アクションを取るために使用されるレコードの分離のための明確なプロセスを設計することを要求します。シンガポール、インド、UAE、およびサウジアラビアのデータレジデンシー要件は、地域的な取り扱い手配、ローカルストレージの決定、および管轄固有の制限を考慮した契約条件を必要とする場合もあります。管轄ごとにインテリジェンスデータを分離する必要性は、グローバルベンダーの製品および運用の複雑さを増大させ、均一なサービスモデルの提供をより困難にする可能性があります。アイデンティティ露出管理市場は、データアーキテクチャが地域の要件を満たさない場合、または購買者が機密のアイデンティティ情報を外部インテリジェンスプラットフォームに接続する前にさらなる保証を必要とする場合に、より遅い国際展開に直面する可能性があります。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
提供内容別:
マネージドサービスが勢いを増す中、ソリューションがリードソリューションは2026年の収益の78.13%を占め、アイデンティティ露出管理市場における主要な提供内容となっています。企業は、Okta、Ping Identity、およびMicrosoft Entra IDのワークフローに露出の検出結果を接続できる場合にプラットフォーム展開を好みます。これらのインテグレーションは、アラートと修復の間の遅延を短縮します。直接インテグレーションはまた、露出したクレデンシャルに対して取られたアクションを文書化することを容易にします。大規模なセキュリティチームは、既存のアイデンティティおよびセキュリティオペレーションプロセスに適合するプラットフォームを好む傾向があります。このセグメントは、侵害されたクレデンシャル、トークン、およびその他のアイデンティティアーティファクトの継続的なモニタリングを中心に据えています。
サービスは、より小規模なセキュリティチームが運用サポートを求めるにつれて、2032年までCAGR 17.46%で拡大する見込みです。マネージドオファリングは、ダークウェブインテリジェンス収集、アラートトリアージ、修復ガイダンス、エスカレーション手順、およびサブスクリプションモデル内の報告を組み合わせることができるため、顧客はこれらすべての機能を内部で組み立てる必要がありません。アイデンティティ露出管理業界は、特に購買者がワークフォースクレデンシャル、APIキー、クッキー、およびアプリケーショントークンの組み合わせを評価しなければならない場合に、非人的アイデンティティモニタリングとマルチ管轄データ処理がより困難になるにつれてサービス需要が高まっています。Flareは2026年6月にそのプラットフォームとアイデンティティ露出管理オファリングを拡張し、より広範な運用サポートへのベンダーの関心を反映しました。マネージドサービスはまた、購買者が大規模なエンタープライズ展開に関連する長い実装サイクルなしにモニタリングを開始できるようにし、同時に内部チームに最も緊急な露出の検出結果を優先し解決するための明確なプロセスを提供します。


展開モード別:
クラウド展開が規模と成長の両方を維持クラウド展開は2026年の収益の57.21%を占め、2032年までCAGR 17.64%で成長する見込みです。このモードは、顧客が完全なインテリジェンスインフラを運用することなく、大規模なデータ収集、行動分析、およびアプリケーションプログラミングインターフェースインテグレーションをサポートします。アイデンティティ露出管理市場は外部および内部ソースからの頻繁な更新を必要とするため、クラウドセグメントが主要なシェアを保持しています。クラウドサービスはまた、アイデンティティプロバイダーおよびSaaSアプリケーションとの迅速なインテグレーションを可能にします。これらの機能は、露出したクレデンシャルやセッショントークンが迅速な対応を必要とする場合に重要です。
オンプレミス展開は、外部インテリジェンスデータのローカルシステムへの移動が厳格な審査の対象となるエアギャップ環境を持つ金融機関、防衛組織、および規制されたユーティリティにとって引き続き関連性があります。これらの購買者は、情報のセキュリティ上の潜在的な価値が明確であっても、外部インテリジェンスフィードがローカルシステムに入ることを許可される前に、追加の制御、記録、および承認を必要とする場合があります。ハイブリッド展開も、組織が機密テレメトリをローカルに保持しながら、大規模に外部露出情報を収集・更新できるクラウドベースのインテリジェンスサービスを使用できるため、関心を集めています。RSAは、2026年に組織の75%がハイブリッド環境で運用していることを発見しました。したがって、アイデンティティ露出管理業界は、クラウドアーキテクチャが新規展開のデフォルトオプションとなり、ベンダーがより簡単なインテグレーションに製品開発を集中させる中でも、複数の提供モデルを維持する可能性が高いです。クラウドとレガシーシステムの両方をカバーする必要性は、別々のチームが不完全なコンテキストで関連するアイデンティティイベントを調査する可能性があるため、ハイブリッド購買者にとって単一の制御ビューを価値あるものにします。
組織規模別:
中小企業が高成長層として台頭大企業は、大規模で複雑なアイデンティティ環境を管理するため、2026年の収益の74.37%を占めました。そのセキュリティオペレーションチームは、露出アラートを調査しリセットを調整するために必要なスタッフを持つ可能性が高いです。2025年に発表された調査では、平均的な企業が25万件以上の機械アイデンティティを管理していることが報告されました。大規模組織はまた、中小企業よりも多くの規制上の精査とサプライチェーンの露出に直面しています。その規模は、プラットフォームベースの継続的なモニタリングを既存のアイデンティティセキュリティプログラムへの実用的な追加にします。
中小企業は2032年までCAGR 17.43%で拡大する見込みです。SaaSプラットフォームとマネージドサービスは、以前は意味のあるクレデンシャルモニタリングに必要だったインフラとスペシャリストスタッフを削減し、より小規模なセキュリティチームが確立されたインテリジェンスと修復ワークフローをゼロから構築するのではなく使用できるようにします。アイデンティティ露出管理市場は、これらの組織に大規模な内部アイデンティティエンジニアリング機能を構築したり、データ収集と分析のための別個の環境を維持したりすることなくリスクを監視する方法を提供します。サプライチェーンの要件は、より大きな顧客がパートナーに商業的資格審査、セキュリティレビュー、または継続的なベンダー管理の一環としてアイデンティティ制御を実証するよう求める場合に採用を促進することもあります。Orchid Securityの発見、すなわちエンタープライズアプリケーションアカウントの40%がHRシステムに不在のユーザーに属していたという事実は、より弱いガバナンスが生み出す可能性のある課題を示しています。アクセスしやすいマネージドサービスは、より小規模な企業に露出検出から実用的な修復決定への明確な経路を提供することで、大規模組織と中規模組織の間の採用格差を縮小するのに役立ちます。
保護対象アイデンティティタイプ別:
AIエージェントクレデンシャルが最も急成長する露出セグメントを牽引人的ワークフォースアイデンティティは、従業員クレデンシャルが不正アクセスの一般的な出発点であり続けるため、2026年の収益の44.48%を占めました。ワークフォースユーザーは、パスワード、クッキー、認証トークン、および個人デバイスを通じて露出したクレデンシャルのモニタリングを必要とします。特権アイデンティティも、管理者アクセスが広範な横方向移動を可能にするため、大きな注目を集めています。顧客およびコンシューマーアイデンティティは、顧客アイデンティティおよびアクセス管理システムと重複する別個の露出層を作り出します。アイデンティティ露出管理市場は、所有者、ビジネスへの影響、および修復パスが異なるため、各アイデンティティタイプに対して異なるワークフローを必要とします。
AIエージェントアイデンティティは、保護対象アイデンティティタイプの中で最も速い速度で、2032年までCAGR 18.04%で拡大する見込みです。これらのエージェントは展開時にクレデンシャルを継承し、従来のアイデンティティチームの直接監視を超えて運用される可能性があり、エージェントの目的だけでなく、エージェントが要求、使用、および接続されたサービスに渡すことができるアクセスを理解する必要性を生み出します。Orchid Securityは、2026年末までにエンタープライズアプリケーションの40%がタスク固有のAIエージェントを組み込むと予測しており、これは1年前の5%未満と比較されます。非人的・機械アイデンティティモニタリングには、APIキーの発見、シークレットボールト接続、CI/CDパイプラインクレデンシャルスキャン、および基礎となる自動化が変更された後もアクティブなままのクレデンシャルのチェックも含まれます。アイデンティティ露出管理業界は、自動化されたアクセスをコアアイデンティティプログラムの例外として扱うのではなく、ワークフォースアカウントを超えて検出と修復のワークフローを拡張することで対応しています。この拡張は、自動化されたワークロードが人間の所有権の限られた証拠で広範な権限を保持できるため、アイデンティティ、目的、および修復権限の明確な記録がますます重要になることから重要です。

注記: すべての個別セグメントのセグメントシェアはレポート購入時に入手可能です
業種別:
ヘルスケアが前進し、BFSIが収益を支えるBFSIは2026年の収益の25.03%を占め、アイデンティティ露出管理市場で最大の業種シェアを持ちました。金融機関はクレデンシャルベースの詐欺、規制上の義務、およびアイデンティティ侵害による高い評判上の影響に直面しています。DORAは2025年1月17日に施行可能となり、金融機関が文書化された技術およびアイデンティティリスク管理を維持する必要性を高めました。Regulaは、アイデンティティ検証予算を50%以上増加させる計画を持つ銀行の割合が2年間で4.4%から15%に上昇したと報告しました。これらの条件は、侵害されたクレデンシャルおよび関連するアクセスアーティファクトを検出するシステムへの継続的な需要を支えています。
ヘルスケアおよびライフサイエンスは2032年までCAGR 18.42%で拡大する見込みです。ヘルスケア組織は、それぞれ異なる認証および所有権慣行を持つワークフォースアカウント、臨床アプリケーション、パートナーアクセス、接続されたサービス、およびレガシーシステムの組み合わせを管理しながら患者情報を保護しなければなりません。アイデンティティモニタリングは、露出したクレデンシャルが機密サービスへのアクセスに使用される前にフラグを立てながら、内部セキュリティおよびコンプライアンスチームのための対応を文書化することで、この要件をサポートできます。政府および防衛も、アクセスが許可された後もクレデンシャルの状態を確認することが重要なゼロトラストプログラムに継続的なアイデンティティポスチャモニタリングを追加しています。ITおよび通信プロバイダーは、クラウドインフラアカウントとAPIキーが魅力的なターゲットであり、多くの顧客や接続されたシステムへのアクセスをサポートできるため、投資を増やしています。小売、電子商取引、エネルギー、およびユーティリティは、コンシューマーおよびワークフォースのクレデンシャル窃取がデジタルサービス、サプライヤー接続、およびアプリケーションアカウントに影響を与えるにつれて、より小さいが拡大する機会を表しています。
地域分析
北米アイデンティティ露出管理市場
北米は2026年のグローバル収益の39.28%を占め、アイデンティティ露出管理市場において最大の地域シェアを誇る。同地域には、金融、ヘルスケア、テクノロジー組織が高度に集積しており、積極的なサイバーセキュリティ要件の対象となってる。また、クラウドサービス、ローカル管理ディレクトリ、および広範なサードパーティアプリケーション接続を統合した大規模エンタープライズ環境が広がっている。米国のヘルスケア組織は、レガシーインフラストラクチャと複雑なベンダー接続を通じて、アイデンティティ関連リスクに繰り返しさらされてきた。こうした運用環境により、セキュリティチームが露出したアカウントを特定し、それらがアクセス可能なアプリケーションを把握し、複数のシステムにわたって対応を調整することが重要となっている。この環境は、アイデンティティインテリジェンス、クレデンシャル修復、およびエンタープライズアイデンティティプラットフォームへの直接接続に対するバイヤーの関心を支えており、特に分散環境全体にわたる露出シグナルの影響を迅速に評価する手段を必要とするセキュリティリーダーにとって重要である。
北米およびアジア太平洋アイデンティティ露出管理市場
カナダとメキシコは、より強固な脅威インテリジェンス運用を求める金融サービスおよびテクノロジーバイヤーを通じて、地域の機会を拡大している。北米のアイデンティティ露出管理市場はまた、確立されたローカルデータインフラストラクチャ、成熟したカスタマーサポート能力、および既存のセキュリティとアイデンティティのワークフローへの調査結果の統合を可能にする直接製品統合を持つベンダーからも恩恵を受けている。アジア太平洋地域は2032年までに18.12%のCAGRで拡大すると予測されている。中国、インド、日本、韓国、オーストラリア、およびシンガポールにおけるデジタルインフラストラクチャへの投資は、監視が必要な労働力、消費者、クラウド、およびマシンアイデンティティの数を拡大させており、分散認証と自動アクセスに依存するアプリケーションを採用する組織が増加している。Semperisは2026年9月にシンガポールのインフォコム・メディア開発庁から認定を受け、アジア太平洋全域で3桁の収益成長を報告した。規制要件とクラウド導入が需要を支えているが、ローカルデータレジデンシー規則が地域デリバリーを複雑にする可能性があり、ベンダーは露出データの収集、処理、および保持場所についてより明確な説明を提供することが求められる。
欧州・中東・アフリカおよび南米アイデンティティ露出管理市場
欧州は、DORAおよびNIS2が金融企業と重要インフラ事業者に対するアイデンティティ管理義務を強化し、アイデンティティ管理をより広範な運用レジリエンスおよびサイバーリスクのアジェンダに位置づけているため、相当なシェアを維持している。英国、ドイツ、フランスは重要な欧州市場であり、これらの国の大規模組織は国内および国境を越えたコンプライアンスニーズの両方に直面している。個人データに関するGDPR要件は、特にサービスが外部証拠を顧客アカウントにリンクし、下された決定の防御可能な記録を保持しなければならない場合に、犯罪マーケットプレイスインテリジェンスの処理と報告を困難にする可能性がある。これにより、ベンダーは欧州顧客向けにデータレジデンシーオプションと匿名化レポートを検討するよう促されている。南米、中東、アフリカは導入の初期段階にあるが、デジタルバンキング、通信、および国家デジタルトランスフォーメーショプログラムが需要を拡大している。ブラジルのLGPD、アラブ首長国連邦およびサウジアラビアにおける近代化の取り組み、ならびに南アフリカ、エジプト、ナイジェリアにおけるデジタルサービスの拡大は、アイデンティティ露出モニタリングの新興基盤を形成しているが、バイヤーの認知度とローカル実装リソースは北米や欧州と比較して依然として発展途上にある場合がある。
競合環境
市場集中度
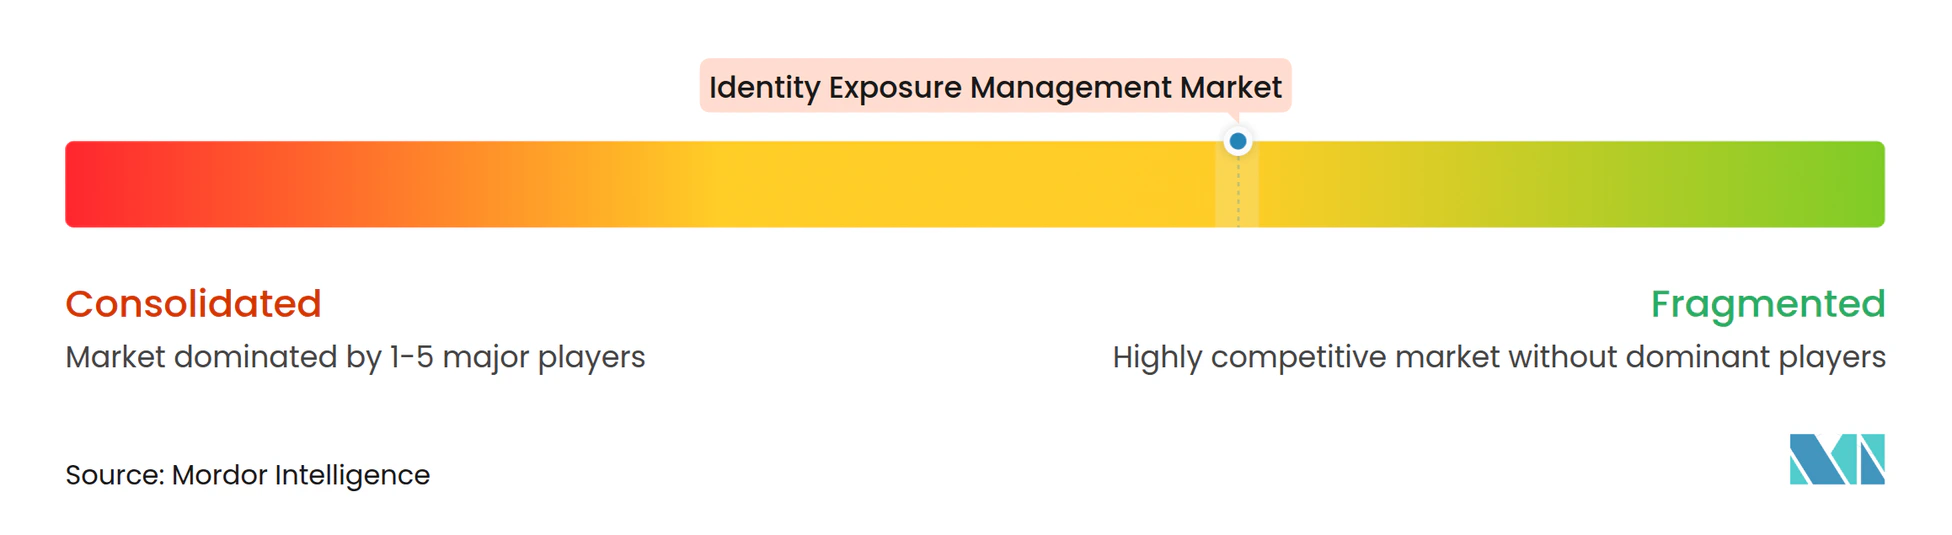
アイデンティティ露出管理市場は適度に断片化されており、スペシャリストベンダーが回収したアイデンティティデータの幅広さ、鮮度、および有用性で競争しています。SpyCloudとFlare Systemsは純粋プレイ分野の中心にあり、Silverfort、Semperis、およびSaviynt はアイデンティティセキュリティ、レジリエンス、およびガバナンスの基盤からこのカテゴリに参入しています。SpyCloudは2026年7月に回収したアイデンティティ資産が1兆件を超えたと報告しました。[3] Flareは同社の2026年6月の発表によると、2026年のGartner Magic Quadrant for Cyber Threat Intelligenceで認定されました。競争は、プロバイダーが露出シグナルを顧客のアイデンティティ環境内のアクションに変換できるかどうかによってますます形成されています。
直接インテグレーションは、アイデンティティ露出管理市場における最も重要な戦略的動きの1つです。SpyCloudは2026年6月にOktaインテグレーションを拡張し、Okta管理環境での露出から修復までの時間を数日から5分未満に短縮しました。また、2026年4月にPing IdentityのPingOne DaVinciおよびPingOne Advanced Identity Cloudとのインテグレーションを発表しました。Semperisは2026年2月にMightyIDを買収し、ハイブリッド環境でのOktaおよびPing Identityへのカバレッジを拡張しました。これらの動きは、修復インテグレーションが検出カバレッジと同様に重要になっていることを示しています。
買収とプラットフォーム拡張も、ベンダーがアイデンティティインテリジェンスを権限の管理、インシデントの調査、および自動化されたワークロードの管理に使用されるシステムと接続しようとするにつれて、競争の境界を変えています。Silverfortは2025年10月にAccess IntelligenceとIdentity Graphを立ち上げ、人的、機械的、およびAIエージェントアイデンティティ全体の可視性を追加しました。アイデンティティ露出管理市場は、非人的アイデンティティの自律的な修復とヨーロッパおよびアジア太平洋地域の要件に対応するデータアーキテクチャを提供できるプロバイダーに対して引き続き開かれています。露出の検出結果から測定可能で追跡可能な封じ込めアクションへの移行能力は、顧客がスペシャリストインテリジェンスプロバイダーとより大規模なアイデンティティセキュリティプラットフォームを比較するにつれて、主要な差別化ポイントであり続けるでしょう。
アイデンティティ露出管理業界のリーダー
-
SpyCloud, Inc.
-
Flare Systems Inc.
-
Recorded Future, Inc.
-
Constella Intelligence, Inc.
-
ZeroFox Holdings, Inc.
- 注:主要企業の掲載順は順位を示すものではありません。
アイデンティティ露出管理市場 このレポートでカバーされる企業
- SpyCloud, Inc.
- Flare Systems Inc.
- Constella Intelligence, Inc.
- KELA Technologies Ltd.
- Intel 471 Inc.
- Flashpoint Intelligence, Inc.
- ZeroFox Holdings, Inc.
- Recorded Future, Inc.
- Black Kite, Inc.
- CyCognito, Inc.
- Censys, Inc.
- IONIX Ltd.
- XM Cyber Ltd.
- Outpost24 AB
- SecurityScorecard, Inc.
- Armis Security Ltd.
- JupiterOne, Inc.
- Panorays, Inc.
- Silverfort, Inc.
- Veza Technologies, Inc.
- Semperis, Inc.
- Saviynt, Inc.
最近の産業開発事情 アイデンティティ露出管理市場
- 2026年9月:Semperisは、Active Directory移行を全段階で観察可能かつセキュリティ中心にするActive Directory Migrator 2.0を立ち上げ、北米、ヨーロッパ、アジア太平洋地域の規制産業全体でワールドワイドに提供しました。このリリースでは、ウェーブベースの実行のためのDirectory Synchronization Setsと、コミット前にすべての変更をプレビューするステージングレポートが導入され、移行関連のアイデンティティ露出ウィンドウが削減されました。
- 2026年9月:SpyCloudは年次アイデンティティ脅威レポートをリリースし、露出の可視性、モニタリング、ガバナンス、自動化、および修復の成熟度に基づいて組織を4つの層(リアクティブ、ビルディング、オペレーショナル、オプティマイズド)に分類するIdentity Threat Protection Maturity Modelを導入しました。このレポートは、非人的アイデンティティを攻撃者がエンタープライズ環境に侵入する最も一般的な経路として特定し、回答者の42%がNHIの悪用または侵害を報告しました。
- 2026年9月:Semperisはシンガポールのインフォコム・メディア開発庁から認定を受け、アジア太平洋地域全体での3桁の収益成長を確認し、東南アジア、オーストラリアおよびニュージーランド、日本全体で新たな上級営業および管理職の採用を行いました。
- 2026年7月:SaviyntはAIエージェント、大規模言語モデル、および非人的アイデンティティを発見・管理するためのAIアイデンティティセキュリティプラットフォームZumaを立ち上げ、同時に年間経常収益が300 ミリオン 米ドルを超え、予約成長が80%を超え、顧客維持率が96%であることを報告しました。
グローバルアイデンティティ露出管理市場レポートの範囲
アイデンティティ露出管理市場とは、人的、特権的、非人的、機械的、顧客、コンシューマー、およびAIエージェントアイデンティティ全体にわたるアイデンティティ関連のセキュリティリスクを特定、評価、優先順位付け、および修復するためのソリューションとサービスの市場を指します。これらのソリューションは、クラウド、オンプレミス、およびハイブリッド環境全体にわたる過剰なアクセス権限、設定ミス、侵害されたクレデンシャル、休眠アカウント、アイデンティティの脆弱性、および潜在的な攻撃パスを組織が発見するのを支援します。この市場には、アイデンティティ露出評価、継続的なモニタリング、リスク分析、アクセスガバナンス、特権管理、および組織がアイデンティティベースのサイバー脅威を削減し、全体的なセキュリティポスチャを強化できるようにする自動修復機能が含まれます。
アイデンティティ露出管理市場レポートは、提供内容(ソリューションおよびサービス)、展開モード(クラウド、オンプレミス、ハイブリッド)、組織規模(大企業および中小企業)、保護対象アイデンティティタイプ(人的ワークフォースアイデンティティ、特権アイデンティティ、非人的・機械アイデンティティ、顧客・コンシューマーアイデンティティ、AIエージェントアイデンティティ)、業種(BFSI、政府・防衛、ITおよび通信、ヘルスケアおよびライフサイエンス、小売・電子商取引、エネルギーおよびユーティリティ、製造業、その他の業種)、地域(北米、南米、ヨーロッパアジア太平洋地域、中東・アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| ソリューション |
| サービス |
| クラウド |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 人的ワークフォースアイデンティティ |
| 特権アイデンティティ |
| 非人的・機械アイデンティティ |
| 顧客・コンシューマーアイデンティティ |
| AIエージェントアイデンティティ |
| 銀行・金融サービス・保険 |
| 政府・防衛 |
| ITおよび通信 |
| ヘルスケアおよびライフサイエンス |
| 小売・電子商取引 |
| エネルギーおよびユーティリティ |
| 製造業 |
| 教育 |
| その他の業種 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| ヨーロッパ | 英国 |
| ドイツ | |
| フランス | |
| イタリア | |
| スペイン | |
| ヨーロッパその他 | |
| アジア太平洋地域 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| オーストラリア | |
| アジア太平洋地域その他 | |
| 中東 | アラブ首長国連邦 |
| サウジアラビア | |
| イスラエル | |
| トルコ | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| エジプト | |
| ナイジェリア | |
| アフリカその他 |
| 提供内容別 | ソリューション | |
| サービス | ||
| 展開モード別 | クラウド | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| 保護対象アイデンティティタイプ別 | 人的ワークフォースアイデンティティ | |
| 特権アイデンティティ | ||
| 非人的・機械アイデンティティ | ||
| 顧客・コンシューマーアイデンティティ | ||
| AIエージェントアイデンティティ | ||
| 業種別 | 銀行・金融サービス・保険 | |
| 政府・防衛 | ||
| ITおよび通信 | ||
| ヘルスケアおよびライフサイエンス | ||
| 小売・電子商取引 | ||
| エネルギーおよびユーティリティ | ||
| 製造業 | ||
| 教育 | ||
| その他の業種 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| ヨーロッパ | 英国 | |
| ドイツ | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ヨーロッパその他 | ||
| アジア太平洋地域 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| オーストラリア | ||
| アジア太平洋地域その他 | ||
| 中東 | アラブ首長国連邦 | |
| サウジアラビア | ||
| イスラエル | ||
| トルコ | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| ナイジェリア | ||
| アフリカその他 | ||
レポートで回答される主要な質問
アイデンティティ露出管理市場の規模はどのくらいですか?
アイデンティティ露出管理市場規模は、2026年の0.59 ビリオン 米ドルおよび2027年の0.71 ビリオン 米ドルから、2032年までに1.56 ビリオン 米ドルへと拡大する見込みであり、CAGR 17.05%を記録します。この推計は2027年から2032年の予測期間を反映しており、この期間中の需要は、侵害されたクレデンシャル、セッションクッキー、APIキー、およびその他のアイデンティティアーティファクトが不正アクセスに使用される前に特定する必要性によって支えられています。
アイデンティティ露出管理プラットフォームの採用を促進しているものは何ですか?
クレデンシャル窃取、盗まれたセッションクッキー、非人的アイデンティティ、およびクラウドアイデンティティの拡散が、継続的なモニタリングとより迅速な修復の必要性を高めています。アイデンティティ露出管理市場のプラットフォームは、露出検出をアイデンティティプロバイダーのアクション、明確な所有権、および文書化された対応プロセスと接続することがますます期待されています。
どの提供内容が収益をリードしていますか?
ソリューションは2026年の収益の78.13%をリードし、サービスは2032年までCAGR 17.46%で拡大する見込みです。サービスは、内部リソースが限られている場合にモニタリング、アラートトリアージ、修復ワークフロー、運用報告、およびエスカレーションサポートを必要とする組織からの需要に対応します。
どの展開モデルが最も急速に進展していますか?
クラウド展開は2026年の収益の57.21%を占め、2032年までCAGR 17.64%で拡大する見込みです。クラウド提供は大規模なインテリジェンス収集とSaaSアプリケーションおよびアイデンティティプロバイダーへの直接接続をサポートします。
どの顧客グループが最も急速に拡大すると予想されますか?
中小企業は、マネージドサービスとSaaSプラットフォームが採用障壁を低下させるにつれて、2032年までCAGR 17.43%で拡大する見込みです。これらの提供モデルは、社内の広範なアイデンティティエンジニアリングリソースの必要性を削減できます。
最も高い予測CAGRを持つ地域はどこですか?
アジア太平洋地域は、デジタルインフラへの投資と進化するサイバーセキュリティ要件に支えられ、2032年までCAGR 18.12%で拡大する見込みです。データレジデンシー義務は、ベンダーが地域全体でアイデンティティ露出管理市場のオファリングを提供する方法に影響を与える可能性があります。