
継続的アイデンティティ検証市場の規模とシェア
市場概要
| 調査期間 | 2020 - 2031 |
|---|---|
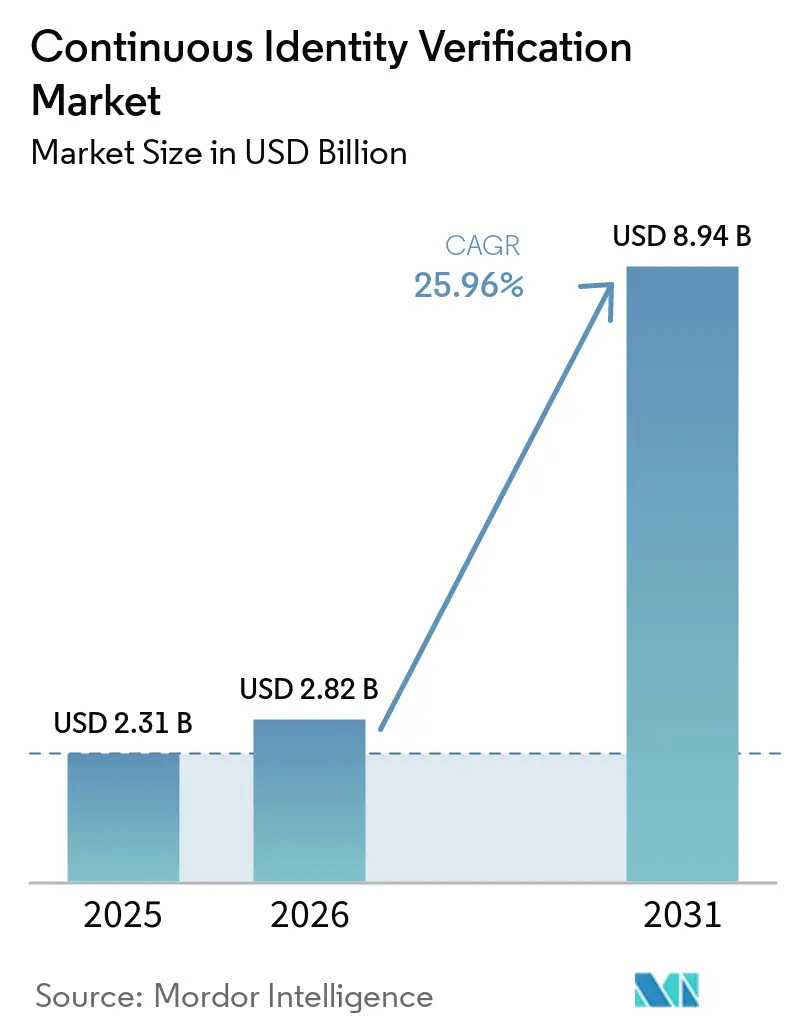
| 市場規模 (2026) | 2.82 十億米ドル |
| 市場規模 (2031) | 8.94 十億米ドル |
| 成長率 (2026 - 2031) | 25.96 % |
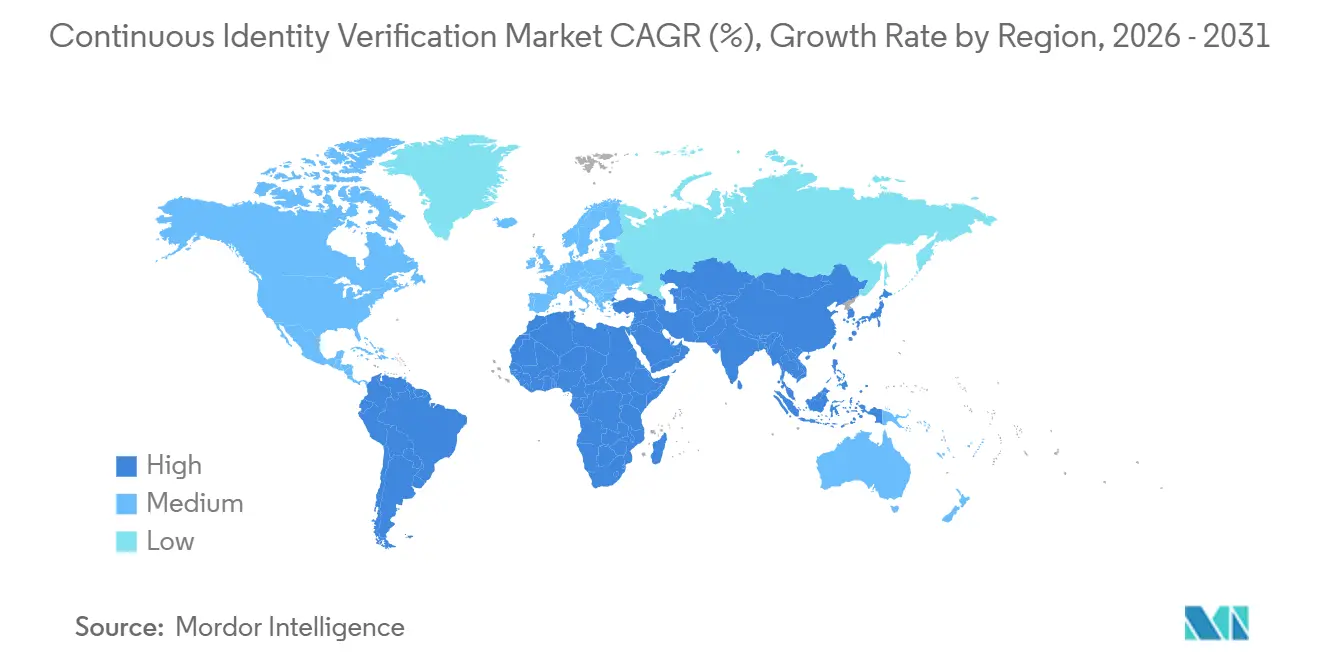
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
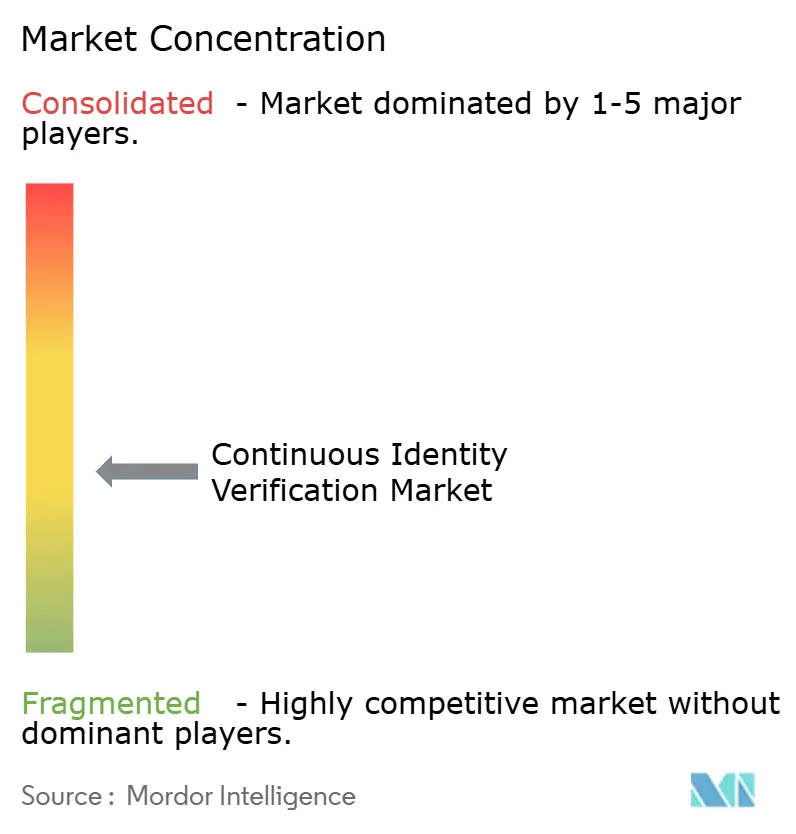
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによる継続的アイデンティティ検証市場分析
継続的アイデンティティ検証市場規模は2025年に2.31 ビリオン 米ドルと評価され、2026年の2.82 ビリオン 米ドルから2031年には8.94 ビリオン 米ドルに達すると推定されており、予測期間(2026年~2031年)のCAGRは25.96%です。継続的アイデンティティ検証市場は、企業がペリメーターベースの制御からアイデンティティ中心のセキュリティプログラムへと移行するにつれて拡大しています。アカウント乗っ取りによる損失の増大と盗まれたセッショントークンの持続性が、ログイン後も継続するチェックへの需要を高めています。バイヤーは行動生体認証、パッシブライブネス、デバイスセッションインテリジェンスを優先しています。これらのツールは顧客セッション全体にわたってリスクを評価できるためです。大手決済ネットワークが行動インテリジェンス機能を取得しており、VisaとMastercardの両ポートフォリオを管理する銀行のサプライヤー選択に変化をもたらしています。継続的アイデンティティ検証市場はまた、プライバシー制御、オンデバイス処理、規制環境全体への展開をサポートできるベンダーにとっても成長余地を提供しています。
主要レポートのポイント
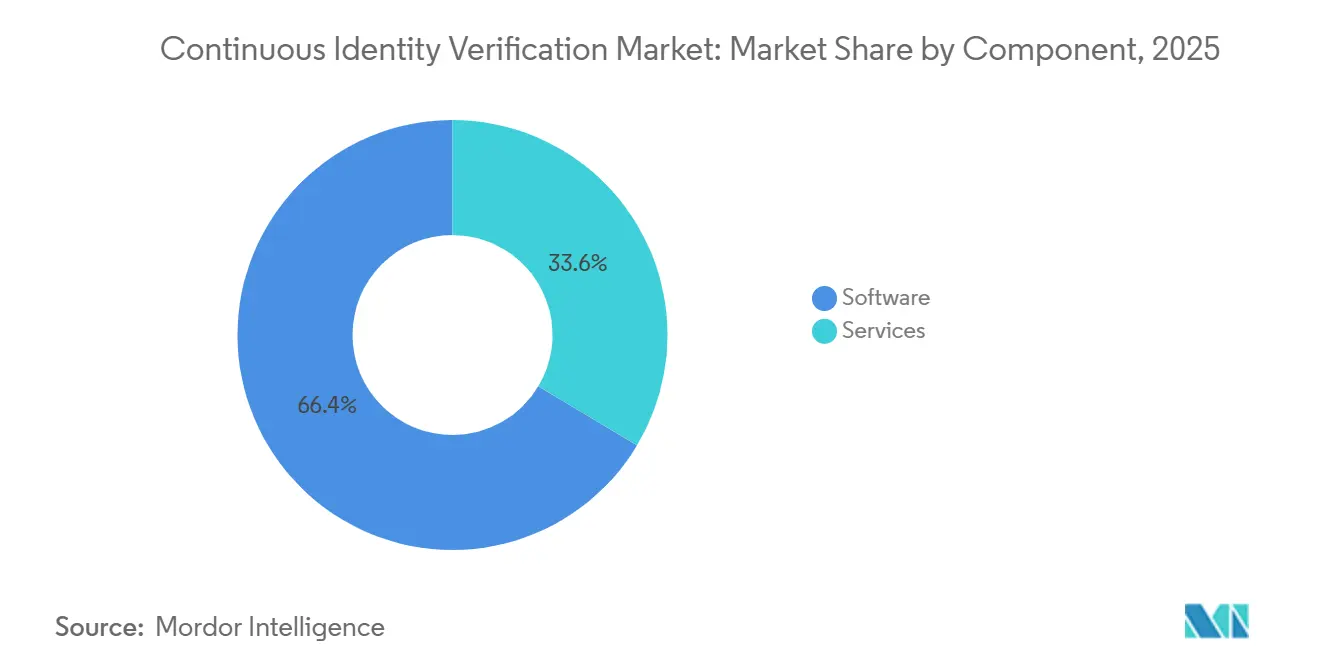
- コンポーネント別では、ソフトウェアが2025年の継続的アイデンティティ検証市場シェアの66.43%を占め、サービスは2031年までに27.81%のCAGRで拡大する見込みです。
- ソリューションタイプ別では、統合マルチシグナル継続的アイデンティティプラットフォームが2025年の収益の37.26%を占め、行動・インタラクション生体認証は2031年までに31.29%のCAGRで拡大する見込みです。
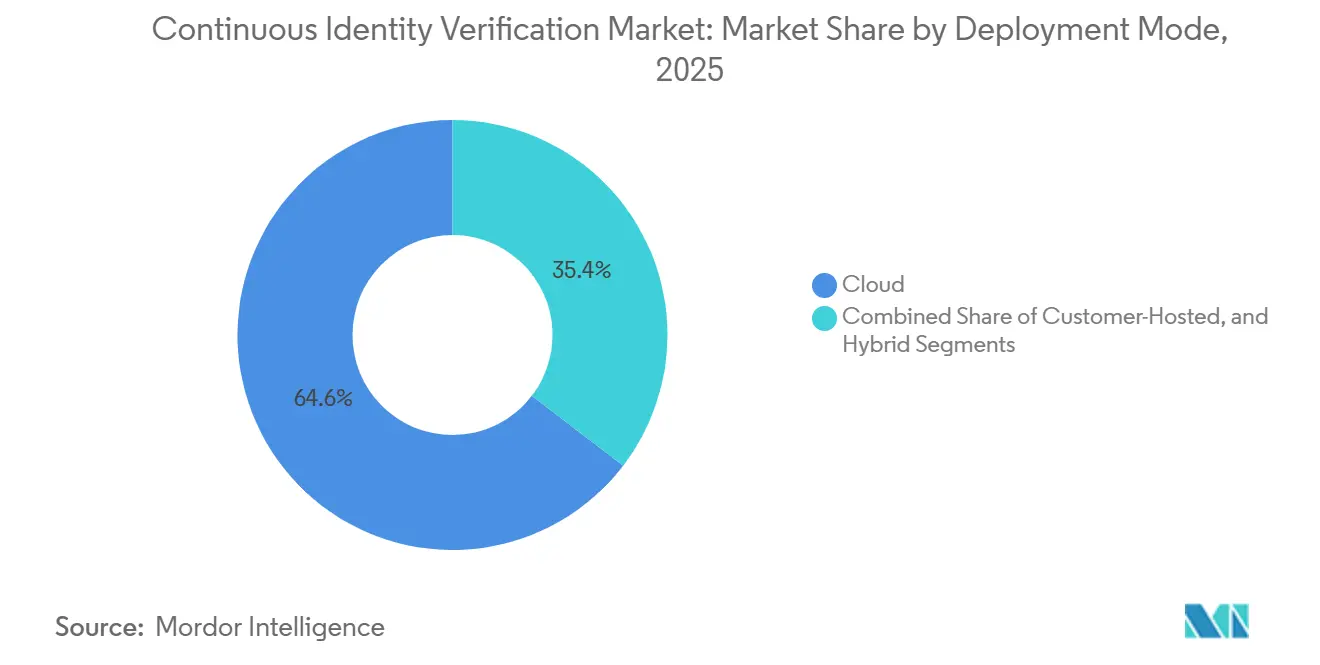
- 展開モード別では、クラウド展開が2025年の継続的アイデンティティ検証市場収益の64.59%を占め、ハイブリッド展開は2031年までに28.36%のCAGRで成長する見込みです。
- エンドユーザー別では、銀行・金融機関が2025年の収益の34.53%を占め、ヘルスケアおよびライフサイエンスは2031年までに29.21%のCAGRで拡大する見込みです。
- 地域別では、北米が2025年の継続的アイデンティティ検証市場のグローバル収益の36.72%を占め、アジア太平洋地域は2031年までに31.86%のCAGRで拡大する見込みです。
注:本レポートの市場規模および予測数値は、Mordor Intelligence 独自の推定フレームワークを使用して作成されており、2026年1月時点の最新の利用可能なデータとインサイトで更新されています。
グローバル継続的アイデンティティ検証市場のトレンドとインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%)予測 | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| ゼロトラストおよびアイデンティティファーストアーキテクチャの拡大 | +6.5% | 北米および西欧での早期成果を伴うグローバル | 長期(4年以上) |
| アカウント乗っ取りおよびセッションハイジャックの深刻化 | +5.8% | 北米、英国、アジア太平洋主要市場に集中するグローバル | 短期(2年以内) |
| 強力なリスクベース認証に対する規制圧力 | +4.3% | 欧州連合および英国、北米 | 中期(2年~4年) |
| 摩擦のない不正防止への需要 | +3.7% | アジア太平洋および北米での採用が速いグローバル | 中期(2年~4年) |
| 高リスクアクションのための再利用可能な検証済み人間アンカー | +2.5% | 欧州連合および北米での早期牽引力を伴うグローバル | 中期(2年~4年) |
| プライバシー保護型オンデバイス行動モデリング | +2.0% | プライバシー規制が厳格な欧州連合およびアジア太平洋市場を重視するグローバル | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
ゼロトラストおよびアイデンティティファーストアーキテクチャの拡大
ゼロトラストプログラムは、ログイン時のチェックだけでなく、セッション中の検証を必要とします。この変化により、継続的アイデンティティ検証市場においてアイデンティティ制御がアクセス決定の中心に置かれ、システムは以前に提供された認証情報を検証するだけでなく、コンテキストを評価しなければなりません。米国家安全保障局は2026年1月に国家安全保障システム向けゼロトラスト実装ガイドラインプライマーを公表し、公共部門システムの共通アプローチを支援しました。[1] NIST特別刊行物1800-35は2025年6月に商業的に構築された19件の参照実装を文書化しました。IBMは2025年の分析において、成熟したゼロトラスト慣行を持つ組織は非採用者と比較して侵害コストが1.8 ミリオン 米ドル少なかったと報告しました。これらの要件は、アイデンティティリスクを継続的に評価し、反復可能な制御パターンを確立し、固定されたネットワーク境界のみに依存しないツールへの予算配分を支援します。
アカウント乗っ取りおよびセッションハイジャックの深刻化
アカウント乗っ取りは、銀行やデジタルビジネスが持続的なアイデンティティ制御を見直す主要な理由です。米国連邦準備制度は2026年2月にアカウント乗っ取りを持続的な脅威として説明し、協調的な不正防止措置の必要性を強調しました。[2] 盗まれた認証情報とセッショントークンにより、ユーザーが初期認証ステップを完了した後も犯罪者がアクティブな状態を維持できるため、ログイン制御が意図通りに機能していても顧客が危険にさらされます。この問題により、継続的アイデンティティ検証市場はアクセス許可後のデバイス、行動、セッションシグナルの監視において重要な役割を担います。ThreatMarkは、強制された顧客が予期されるチェックを完了しながらも不正が発生するケースを説明しており、これによりアイデンティティマッチングから異常なセッションコンテキストの検出へとニーズが拡大します。したがって、機関は有効なセッションが行動を変化させた際にレビューまたはステップアップ認証をトリガーできる制御を必要としており、これはログインセキュリティを超えた運用範囲の拡を意味します。
強力なリスクベース認証に対する規制圧力
欧州の決済規制はリスクベース認証の根拠を強化しています。欧州銀行監督機構は、生理的特性および行動プロセスに結びついた行動データを、強力な顧客認証の有効な固有要素として認識しています。FIDOアライアンスは2025年4月の欧州委員会への書簡において、標準に準拠した認証要件を求めました。継続的アイデンティティ検証市場は、決済プロバイダーが認証決定が変化するリスクにどのように対応するか、また自社の制御が認識された認証標準をどのように満たすかを文書化する必要がある場合に恩恵を受けます。同時に、EU AI法は高リスクな生体認証の使用に関する制御を要求しており、監督および適合義務が含まれます。確立されたテスト、監査証拠、設定可能なポリシー制御を持つベンダーは、複数の法域で事業を展開するバイヤーをより適切にサポートできます。
摩擦のない不正防止への需要
金融サービスプロバイダーは、オンボーディングや決済時に不必要な遅延を生じさせることなく不正を制限する必要があります。再利用可能なアイデンティティにより、以前の検証済み生体認証イベントが後のセッションでのより静かな再認証をサポートできます。Jumioは2026年9月に、アジア太平洋地域でのselfie.DONE展開により検証完了率が20%向上し、最大60%のユーザーが書類を提出せずに検証を完了したと報告しました。この結果は、検証記録と高リスクイベントへの対応プロセスを維持しながら、繰り返しの書類要求の必要性を減らす方法をバイヤーが重視する理由を示しています。継続的アイデンティティ検証市場は、行動ベースラインが繰り返しチェックの運用コストを削減する場合に恩恵を受けます。採用は依然として透明な同意と、セッションリスクが変化した顧客のための明確なエスカレーションパスに依存します。
抑制要因の影響分析*
| 抑制要因 | (~)CAGRへの影響(%)予測 | 地理的関連性 | 影響タイムライン |
|---|---|---|---|
| 生体認証プライバシー、同意、およびアルゴリズムガバナンスの負担 | -3.4% | 北米、欧州連合、およびグローバル市場 | 長期(4年以上) |
| アイデンティティ、不正、およびコアシステム全体の統合複雑性 | -2.8% | グローバル、特に北米および欧州の大企業 | 中期(2年~4年) |
| 行動ドリフトと新規ユーザーのグラウンドトゥルースの限界 | -1.9% | グローバル | 中期(2年~4年) |
| 敵対的模倣、センタースプーフィング、およびリモートアクセスツール回避 | -1.5% | アジア太平洋および北米に圧力が集中するグローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
生体認証プライバシー、同意、およびアルゴリズムガバナンスの負担
生体認証プライバシー規則は、プロバイダーがすべての事業拠点で異なる要件を満たさなければならない場合、展開を遅らせる可能性があります。イリノイ州BIPAは通知、同意、保持慣行を要求し、違反申し立てに対する私的法的措置を認めています。これらの要件により、ガバナンス、記録管理、明確な顧客コミュニケーションが展開の中心的な考慮事項となります。継続的アイデンティティ検証市場のベンダーは、同意フロー、データ居住設定、およびモデルの文書化を管理しなければなりません。これらのタスクは、複数の法的管轄区域の顧客にサービスを提供するマルチテナントプラットフォームではより困難になります。プライバシー保護アーキテクチャは負担を軽減できすが、ガバナンスと顧客コミュニケーションの必要性をなくすことはできません。
アイデンティティ、不正、およびコアシステム全体の統合複雑性
大規模な金融機関は、アイデンティティプラットフォームをコアバンキング、不正意思決定、アイデンティティガバナンス、およびレガシー認証システムに接続することが多いです。セッションレベルの行動テレメトリに対する単一の標準アプリケーションプログラミングインターフェースは存在しません。その結果、チームはコネクタを構築し、データを正規化し、以前は個別に管理されていたシステム間でリスクポリシーを調整しなければなりません。ThreatMarkは2026年3月にEBA CLEARINGの不正パターンおよび異常検出プログラムに参加し、その行動インテリジェンスを決済監視フロー内で使用できるようにしました。[3] 継続的アイデンティティ検証市場は、展開にこのレベルの統合が必要な場合、およびバイヤーがセキュリティ、不正、テクノロジーチームを調整しなければならない場合に、より長い販売サイクルに直面します。既存のコネクタとマネージドサービス機能を持つプロバイダーは、内部リソースが限られているバイヤーの実装作業を軽減できます。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:ソフトウェアが収益を支え、サービスが展開ニーズに対応
ソフトウェアは2025年の継続的アイデンティティ検証市場シェアの66.43%を占めました。この地位は、顧客オンボーディング、ログイン、トランザクションワークフロー全体にわたる行動インテリジェンスエンジン、リスクスコアリングモジュール、アイデンティティオーケストレーションプラットフォームの継続的なライセンス供与を反映しています。プラットフォームベンダーは、行動シグナル、デバイス指標、ケース管理機能を1つの運用環境にバンドルでき、不正パターンが変化する中で銀行が一貫してポリシーを適用するのに役立ちます。ソフトウェア層は継続的な収益をサポートしますが、バイヤーは完全な機能セットを使用する前に実装作業が必要です。この耐久性のあるソフトウェアベースは、継続的アイデンティティ検証市場に、より広範なアイデンティティセキュリティプログラムの実用的な基盤を提供します。
サービスは2026年から2031年にかけて27.81%のCAGRを記録する見込みであり、コンポーネント分割の中で最も速い成長率です。実装、マネージド検出、統合アドバイザリー、ポリシー設定がこの需要を占めています。継続的アイデンティティ検証市場では、多くの組織が限定的なパイロットから事業部門や顧客ジャーニー全体への広範な展開へと移行しています。これらのプログラムは、既存の不正制御および管轄区域固有のルールへの適応を必要とします。InnaIT Technologiesは、インド準備銀行の2025年認証指示に準拠した設定可能な行動トラストポリシーを提供しており、地域のコンプライアンスニーズがサービス業務をどのように形成するかを示しています。[4]


ソリューションタイプ別:統合プラットフォームがリードし、行動生体認証がより速く成長
統合マルチシグナルプラットフォームは2025年の収益の37.26%を占めました。企業はこれらのプラットフォームを選択して、行動、デバイス、生体認証、セッション情報を単一のリスクスコアに統合し、各シグナルに対して個別の制御を管理することを避けます。BioCatchは、そのプラットフォームがタイピングパターン、タッチ行動、アプリケーションシグナルを含む1セッションあたり3,000以上の匿名化されたデータポイントを評価すると述べています。[5] 継続的アイデンティティ検証市場は、企業がオンボーディングから決済承認まで一貫した意思決定プロセスを必要とする場合に統合プラットフォームを好みます。統一されたアプローチはまた、リスクイベントが検出された際のケースレビューを簡素化できます。
行動・インタラクション生体認証は2026年から2031年にかけて31.29%のCAGRで成長する見込みです。継続的アイデンティティ検証市場の展開において、これらのツールは静的な生体認証やデバイスチェックをパスできるセッションハイジャック、リモートアクセスツール詐欺、および承認済み決済詐欺に対処します。2026年にMobile Networks and Applicationsに掲載された研究では、センサーデータを使用して97.28%のAUC(曲線下面積)を達成した行動二要素認証モデルが報告されました。生体認証再検証、パッシブライブネス、デバイスおよびセッションインテリジェンス、継続的リスクスコアリングは、独自の製品カテゴリとして発展しています。iProovは2026年2月にインジェクション攻撃検出においてCEN/TS 18099ハイおよびIngeniumレベル4認証を取得し、規制セクターのライブネス調達に対する期待を定義するのに役立っています。
展開モード別:クラウドがリードし、ハイブリッドモデルがデータ制御に対応
クラウド展開は2025年の収益の64.59%を占めました。このモデルは自動更新、弾力的なキャパシティ、プロバイダーのクライアントベース全体のシグナルからの共有学習をサポートします。顧客が新しいアイデンティティ制御の使用を開始するために必要なインフラ作業を削減し、迅速なアプリケーションプログラミングインターフェース主導の統合を必要とするデジタルファースト金融プロバイダーに適しています。クラウドシステムは、顧客が各変更をローカルで運用することなく、改訂されたリスクモデルを提供できます。クラウド展開の継続的アイデンティティ検証市場規模はこれらの運用上の利点によって支えられていますが、データ処理ポリシーは規制対象のバイヤーにとって引き続き重要です。
ハイブリッド展開は2026年から2031にかけて28.36%のCAGRで拡大する見込みです。これらの構成により、機関は行動テレメトリのローカル処理をクラウドベースのリスクスコアリングおよびオーケストレーションから分離できます。2026年のIEEE Transactions on Services Computingの研究では、差分プライバシー保護下での連合学習行動認証フレームワークが92.7%以上の精度を報告しました。この証拠は、生の生体認証情報を中央に転送するのではなく、デバイスに近い場所でデータをトレーニングまたは処理するアプローチを支持します。継続的アイデンティティ検証市場の実装において、ハイブリッド設計は欧州連合規制対象の展開やその他の厳格な生体認証データ制御を持つバイヤーのプライバシー要件を満たしながら、集中型分析を維持できます。
注記: 個別セグメントのすべてのセグメントシェアはレポート購入時に入手可能
エンドユーザー別:金融機関がリードし、ヘルスケアおよびライフサイエンスが加速
銀行・金融機関は2025年の収益の34.53%を占めました。その主導的な地位は、高いトランザクション量、不正への直接的な露出、および広範な規制義務を反映しています。BioCatchは2026年初頭時点で資産規模上位4行のうち3行を含む350以上の銀行クライアントにグローバルでサービスを提供しています。フィンテックおよび決済プロバイダーは、デジタル顧客体験に適したクラウドベースの制御を必要とするため、継続的アイデンティティ検証市場プラットフォームを使用しています。保険、小売、eコマース、通信、および政府プログラムは、アカウント乗っ取り、ロイヤルティ詐欺、デジタル給付へのアクセスに対処するために持続的なアイデンティティチェックを使用しています。
ヘルスケアおよびライフサイエンスは2026年から2031年にかけて29.21%のCAGRで成長する見込みです。共有臨床デバイス、患者安全要件、および電子健康記録へのアクセス制御の必要性がこの需要を支えています。これらの条件は、単一のログイン決定のみに依存するのではなく、初期証明イベント後も継続するチェックの必要性を生み出します。LexisNexis Risk Solutionsは2026年2月にヘルスケアアイデンティティ管理プラットフォームを導入し、Ping IdentityとOLOIDは2026年5月に米国の臨床ワークフォース向けパスワードレストラストモデルを発表しました。これらの取り組みは、ヘルスケアが継続的アイデンティティ検証市場の重要な成長分野になりつつある理由を示しています。
地域分析
北米は2025年のグローバル収益の36.72%を占めました。確立された銀行展開が行動シグナルを大規模に収集・分析する一方、米国家安全保障局の2026年1月のガイダンスとNIST特別刊行物800-63-4は、連邦および商業環境におけるアイデンティティ中心のセキュリティアプローチを支援しています。イリノイ州、テキサス州、ワシントン州の生体認証法は、同意管理、処理、オンデバイス制御の要件を形成しています。この地域的地位は、継続的な不正監視を必要とする大規模金機関の集中を反映しています。
アジア太平洋地域は2026年から2031年にかけて31.86%のCAGRで拡大する見込みです。モバイルファーストバンキング、国家デジタルアイデンティティプログラム、および越境コマースがリアルタイムチェックへの需要を促進し、高量のデジタル活動を通じて継続的アイデンティティ検証市場に恩恵をもたらしています。Jumioは2026年9月にアジア太平洋全域でselfie.DONEを拡大し、検証完了率が20%向上し、最大60%のユーザーが書類提出なしで完了したと報告しました。Facephiは2026年2月にHancomを通じて日本に参入し、eKYCおよび非対面認証のためにCyberlinksと契約しました。インド、韓国、中国、オーストラリア、その他のアジア太平洋市場は、金融サービスおよび公共デジタルサービス全体で大量の機会を提供しています。
欧州は2025年に2番目に大きな地理的地位を占めました。PSD2の強力な顧客認証要件により行動生体認証が関連するインフラ投資となり、欧州銀行監督機構はその使用に対する規制上の根拠を提供しています。ThreatMarkは2026年3月にEBA CLEARINGのプログラムに参加し、Entersektは2026年6月にノルウェーでCGIとパートナーシップを締結し、クラウドベースの3-Dセキュア認証を提供しました。南米は新興市場であり、中東およびアフリカは金融デジタル化がクラウドベースプラットフォームへの需要を生み出している初期段階の地域です。

競合環境
継続的アイデンティティ検証市場はソリューション層では適度に分散していますが、プラットフォーム層では統合が進んでいます。Visaは2026年8月にBioCatchを2.4 ビリオン 米ドルで買収する最終合意を発表し(規制当局の承認を条件)、BioCatchが毎月190 ビリオンのユーザーセッションを処理し、2025年に1.85 ビリオン 米ドルの年間経常収益を報告したと述べました。この買収は、決済ネットワーク全体の関係を管理する金融機関にとってベンダー中立性の問題を提起します。CallsignとThreatMarkは銀行規模での重要な独立ベンダーとして残っています。したがって、バイヤーは調達時に支配権変更および中立性条項を見直しています。
主要企業は規制市場へのアクセスにローカルパートナーシップを活用しています。FacephiはHancomを通じて日本に参入し、eKYCおよび非対面認証についてCyberlinksとの作業を開始しました。[6] Entersektは北欧の発行銀行向けにクラウドベースの3-Dセキュア認証を提供するためCGIとパートナーシップを締結しました。Jumioは2026年4月にオンボーディング後の行動、デバイス、ネットワークシグナルを監視するJumio Watchを導入しました。iProovは2026年3月にリモート採用、共有デバイスアクセス、特権アクセス、アカウント回復のためのワークフォースソリューションスイートを発売しました。これの行動は、一回限りの証明から継続的な監視とワークフォース保証へのシフトを示しています。
技術的保証は継続的アイデンティティ検証市場における重要な差別化要因です。iProovの2026年2月のインジェクション攻撃検出認証は、政府および規制対象企業のライブネス調達における地位を支えています。連合学習と差分プライバシーは、2026年のプライバシー保護型マウスダイナミクス認証に関する研究で検討されているように、厳格な生体認証データ規則を持つ市場をターゲットとするベンダーに関連しています。中規模ヘルスケア、北米以外の政府デジタルサービス、および事前構築済みコネクタ、明確なデータガバナンス制御、マルチベンダー統合サポートを必要とする小規模フィンテックプラットフォームに機会が残っています。
継続的アイデンティティ検証業界リーダー
-
BioCatch Ltd.
-
Callsign Inc.
-
ThreatMark s.r.o.
-
Mastercard Incorporated
-
Facephi Biometria S.A.
- 注:主要企業の掲載順は順位を示すものではありません。

最近の業界動向
- 2026年9月:Jumioは南米および北米での成功した展開に続き、アジア太平洋全域でselfie.DONEを開始しました。展開では検証完了率が20%向上し、最大60%のユーザーがセルフィーのみで検証を完了し、1日あたり85,000件のペースで成長する7,500万以上のアイデンティティのグローバルアイデンティティグラフによって支えられています。
- 2026年6月:Jumioは、Trinsicパートナーシップを通じた欧州連合のほぼ20か国にわたるeIDAS準拠のeIDを含む、単一の統合を通じて60か国以上でデジタルID受け入れを可能にする最初のアイデンティティインテリジェンスプロバイダーとなりました。この機能により、越境デジタルオンボーディングのための個別のベンダー関係と国別認定要件が不要になります。
- 2026年6月:EntersektとCGIはノルウェーで北欧の発行銀行向けにクラウドベースの3-Dセキュア認証を提供するパートナーシップを発表し、Santander Norwayが最初の共同クライアントとなりました。EntersektのEMVCo認定アクセスコントロールサーバーは、生体認証、アプリ内承認、FIDO認証を含む適応型リスクベースの意思決定を提供します。
- 2026年5月:iProovはiProov Verified Meetingsを発表し、ビデオ通話参加者のリアルタイム生体認証検証を可能にして、AI生成ディープフェイクおよびインジェクション攻撃を検出します。この製品はエンタープライズビデオ会議向けiProovワークフォースソリューションスイートの一部を構成します。


グローバル継続的アイデンティティ検証市場レポートの範囲
継続的アイデンティティ検証市場は、オンボーディングやログイン時のみではなく、アクティブなセッション中にユーザーを継続的に認証しリスクを評価するソリューションで構成されています。これらのソリューションはアカウント乗っ取り、セッションハイジャック、および不正活動をリアルタイムで検出します。市場は行動生体認証、デバイスおよびセッションインテリジェンス、パッシブライブネス検出、継続的リスクスコアリングを使用して、ワンタイムパスワード(OTP)やセキュリティ質問などの侵襲的なステップアップ検証を必要とせずに信頼を維持します。ソリューションは不正防止、マネーロンダリング対策(AML)、およびアクセス制御システムと統合して、PSD2/SCA免除およびNIST AALガイドラインに準拠した摩擦のない認証を可能にします。BFSI、eコマース、ヘルスケア、デジタルサービスセクターにサービスを提供し、クレデンシャルスタッフィング、セッション固定、およびブラウザ内中間者攻撃に対処しながら行動生体認証市場を支援します。
継続的アイデンティティ検証市場レポートは、コンポーネント(ソフトウェア、サービス)、ソリューションタイプ(行動・インタラクション生体認証、生体認証再検証およびパッシブライブネス、デバイスおよびセッションアイデンティティインテリジェンス、継続的アイデンティティリスクスコアリングおよび意思決定オーケストレーション、統合マルチシグナル継続的アイデンティティプラットフォーム)、展開モード(クラウド、顧客ホスト型、ハイブリッド)、エンドユーザー(銀行・金融機関、フィンテックおよび決済サービスプロバイダー、保険会社、小売・eコマースおよびマーケットプレイス、テクノロジー・メディア・通信、ヘルスケアおよびライフサイエンス、政府および公共行政、その他のエンドユーザー)、地域(北米、南米、欧州、アジア太平洋、中東およびアフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
| ソフトウェア |
| サービス |
| 行動・インタラクション生体認証 |
| 生体認証再検証およびパッシブライブネス |
| デバイスおよびセッションアイデンティティインテリジェンス |
| 継続的アイデンティティリスクスコアリングおよび意思決定オーケストレーション |
| 統合マルチシグナル継続的アイデンティティプラットフォーム |
| クラウド |
| 顧客ホスト型 |
| ハイブリッド |
| 銀行・金融機関 |
| フィンテックおよび決済サービスプロバイダー |
| 保険会社 |
| 小売・eコマースおよびマーケットプレイス |
| テクノロジー・メディア・通信 |
| ヘルスケアおよびライフサイエンス |
| 政府および公共行政 |
| その他のエンドユーザー |
| 北米 | 米国 | |
| カナダ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| メキシコ | ||
| その他の南米 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| スペイン | ||
| ロシア | ||
| その他の欧州 | ||
| アジア太平洋 | 中国 | |
| 日本 | ||
| インド | ||
| 韓国 | ||
| オーストラリア | ||
| その他のアジア太平洋 | ||
| 中東およびアフリカ | 中東 | サウジアラビア |
| アラブ首長国連邦 | ||
| その他の中東 | ||
| アフリカ | 南アフリカ | |
| エジプト | ||
| その他のアフリカ | ||
| コンポーネント別 | ソフトウェア | ||
| サービス | |||
| ソリューションタイプ別 | 行動・インタラクション生体認証 | ||
| 生体認証再検証およびパッシブライブネス | |||
| デバイスおよびセッションアイデンティティインテリジェンス | |||
| 継続的アイデンティティリスクスコアリングおよび意思決定オーケストレーション | |||
| 統合マルチシグナル継続的アイデンティティプラットフォーム | |||
| 展開モード別 | クラウド | ||
| 顧客ホスト型 | |||
| ハイブリッド | |||
| エンドユーザー別 | 銀行・金融機関 | ||
| フィンテックおよび決済サービスプロバイダー | |||
| 保険会社 | |||
| 小売・eコマースおよびマーケットプレイス | |||
| テクノロジー・メディア・通信 | |||
| ヘルスケアおよびライフサイエンス | |||
| 政府および公共行政 | |||
| その他のエンドユーザー | |||
| 地域別 | 北米 | 米国 | |
| カナダ | |||
| 南米 | ブラジル | ||
| アルゼンチン | |||
| メキシコ | |||
| その他の南米 | |||
| 欧州 | ドイツ | ||
| 英国 | |||
| フランス | |||
| イタリア | |||
| スペイン | |||
| ロシア | |||
| その他の欧州 | |||
| アジア太平洋 | 中国 | ||
| 日本 | |||
| インド | |||
| 韓国 | |||
| オーストラリア | |||
| その他のアジア太平洋 | |||
| 中東およびアフリカ | 中東 | サウジアラビア | |
| アラブ首長国連邦 | |||
| その他の中東 | |||
| アフリカ | 南アフリカ | ||
| エジプト | |||
| その他のアフリカ | |||


レポートで回答される主要な質問
継続的アイデンティティ検証市場の規模はどのくらいですか?
継続的アイデンティティ検証市場は2025年に2.31 ビリオン 米ドルと評価され、2026年には2.82 ビリオン 米ドルと推定されています。2031年までに25.96%のCAGRで8.94 ビリオン 米ドルに達すると予測されています。
継続的アイデンティティ検証の採用を促進しているものは何ですか?
ゼロトラストプログラム、アカウント乗っ取りリスク、リスクベース認証規則、および顧客摩擦を軽減する必要性が採用を支えています。
継続的アイデンティティ検証においてどのコンポーネントが収益をリードしていますか?
ソフトウェアが2025年の収益の66.43%でリードしています。サービスは2031年までに27.81%のCAGRでより速く成長する見込みです。
最も広く使用されている展開アプローチはどれですか?
クラウド展開はモデル更新、スケーリング、アプリケーションプログラミングインターフェース主導の統合をサポートするため、2025年の収益の64.59%を占めました。
ヘルスケアがアイデンティティ保証プロバイダーにとって重要になっている理由は何ですか?
ヘルスケアおよびライフサイエンスは、プロバイダーが共有デバイスアクセス、患者安全、電子健康記録セキュリティに対処するにつれて、2031年までに29.21%のCAGRで成長する見込みです。
最も速く成長すると予想される地域はどこですか?
アジア太平洋地域はモバイルバンキング、デジタルアイデンティティプログラム、越境コマースに支えられ、2031年までに31.86%のCAGRで成長する見込みです。


 お客様のデータは安全であり、販売や共有は一切行われません。
