
Marktgröße und Marktanteil der kontinuierlichen Identitätsverifizierung
Marktübersicht
| Studienzeitraum | 2020 - 2031 |
|---|---|
| Marktgröße (2026) | 2.82 Milliarden US-Dollar |
| Marktgröße (2031) | 8.94 Milliarden US-Dollar |
| Wachstumsrate (2026 - 2031) | 25.96 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse der kontinuierlichen Identitätsverifizierung von Mordor Intelligence
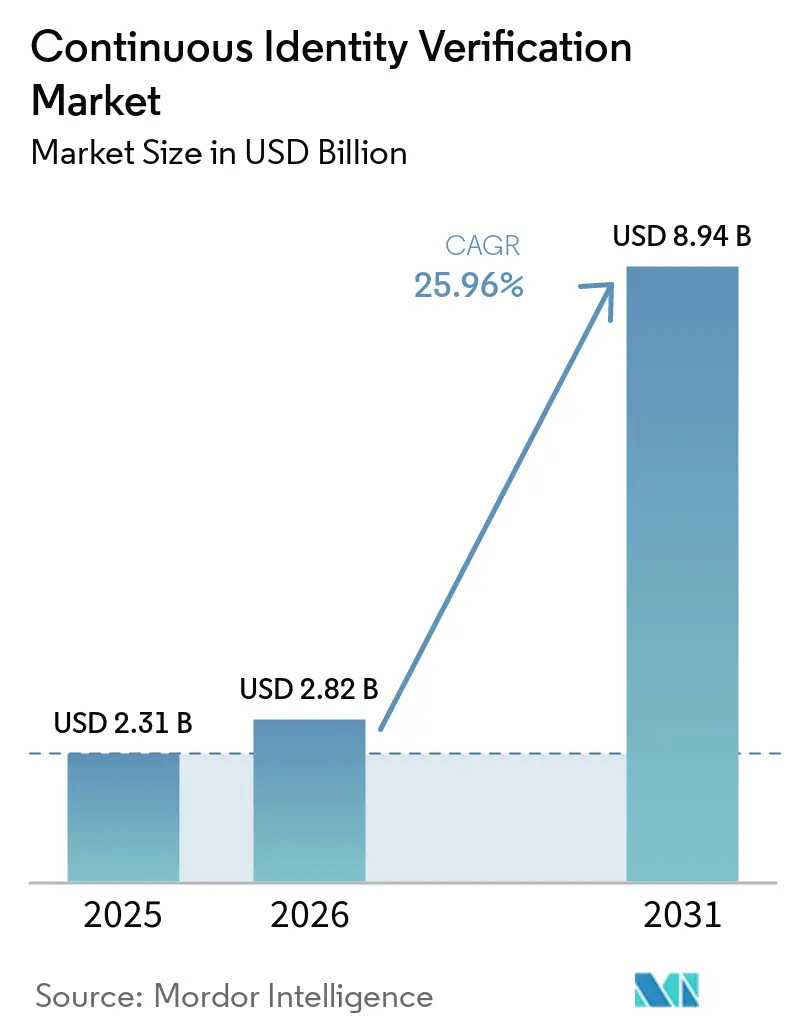
Die Marktgröße für kontinuierliche Identitätsverifizierung wurde im Jahr 2025 auf 2,31 Milliarden USD geschätzt und wird voraussichtlich von 2,82 Milliarden USD im Jahr 2026 auf 8,94 Milliarden USD bis 2031 wachsen, bei einer CAGR von 25,96 % während des Prognosezeitraums (2026–2031). Der Markt für kontinuierliche Identitätsverifizierung expandiert, da Unternehmen von perimeterbasierter Kontrolle zu identitätszentrierten Sicherheitsprogrammen übergehen. Höhere Verluste durch Kontoübernahmen und die Persistenz gestohlener Sitzungstoken erhöhen die Nachfrage nach Prüfungen, die nach dem Login fortgesetzt werden. Käufer priorisieren verhaltensbasierte Biometrie, passive Lebenderkennung und Geräte-Sitzungsintelligenz, da diese Tools das Risiko während einer gesamten Kundensitzung bewerten können. Große Zahlungsnetzwerke erwerben Fähigkeiten zur Verhaltensintelligenz, was die Lieferantenauswahl für Banken verändert, die sowohl Visa- als auch Mastercard-Portfolios verwalten. Der Markt für kontinuierliche Identitätsverifizierung bietet auch Raum für Anbieter, die Datenschutzkontrollen, geräteseitige Verarbeitung und die Bereitstellung in regulierten Umgebungen unterstützen können.
Wichtigste Erkenntnisse des Berichts
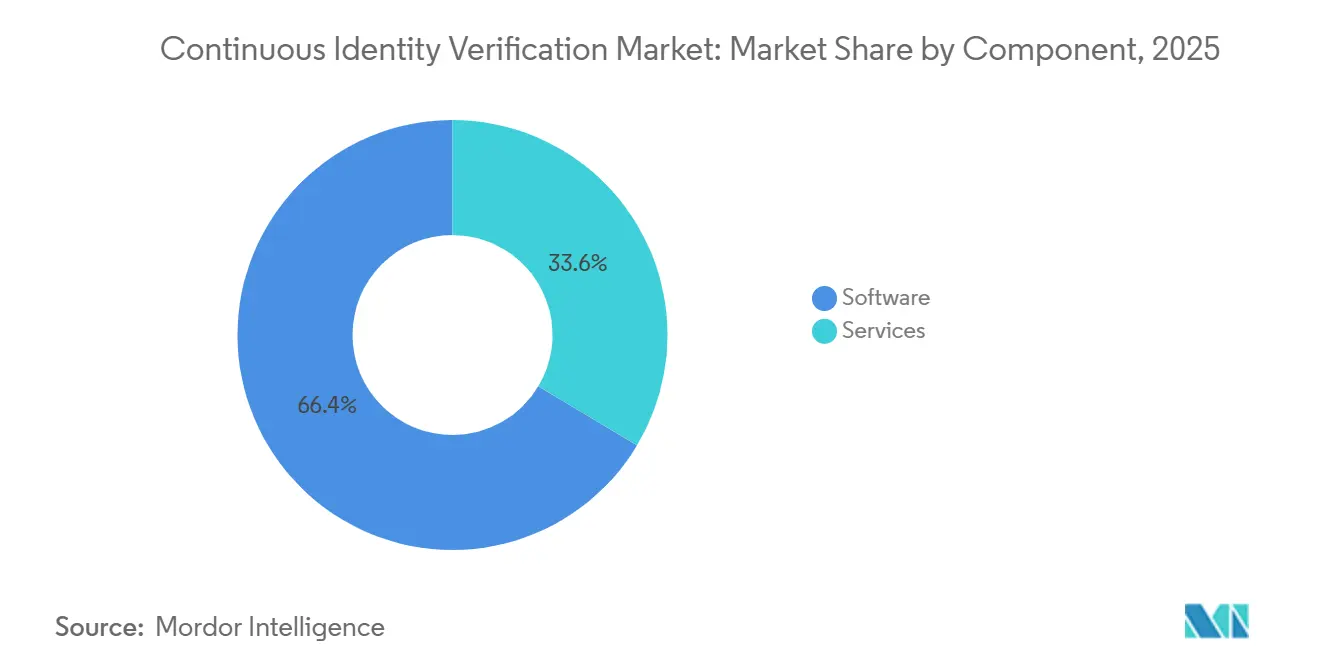
- Nach Komponente hielt Software im Jahr 2025 einen Marktanteil von 66,43 % am Markt für kontinuierliche Identitätsverifizierung, während Dienstleistungen bis 2031 voraussichtlich mit einer CAGR von 27,81 % wachsen werden.
- Nach Lösungstyp hielten integrierte Multi-Signal-Plattformen für kontinuierliche Identität im Jahr 2025 einen Umsatzanteil von 37,26 %, während verhaltens- und interaktionsbasierte Biometrie bis 2031 voraussichtlich mit einer CAGR von 31,29 % wachsen wird.
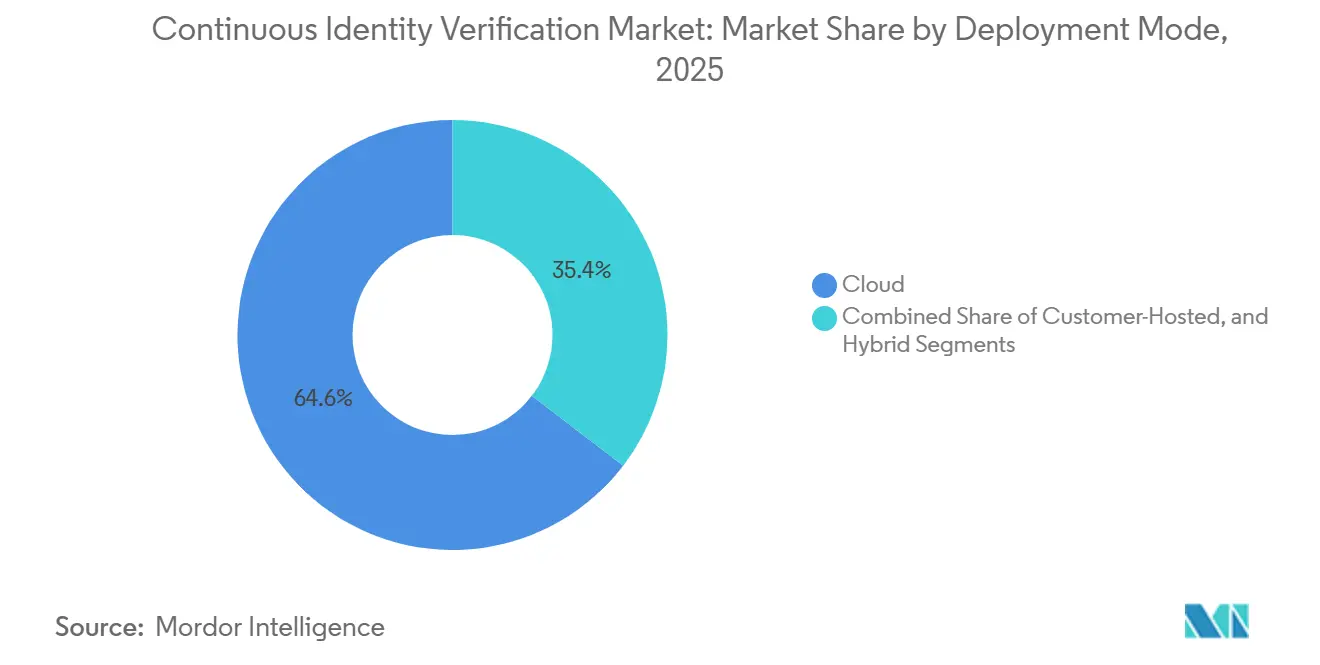
- Nach Bereitstellungsmodus entfiel im Jahr 2025 ein Umsatzanteil von 64,59 % auf die Cloud-Bereitstellung im Markt für kontinuierliche Identitätsverifizierung, während die hybride Bereitstellung bis 2031 voraussichtlich mit einer CAGR von 28,36 % wachsen wird.
- Nach Endnutzer hielten Banken und Finanzinstitute im Jahr 2025 einen Umsatzanteil von 34,53 %, während das Gesundheitswesen und die Biowissenschaften bis 2031 voraussichtlich mit einer CAGR von 29,21 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2025 einen Anteil von 36,72 % am globalen Umsatz im Markt für kontinuierliche Identitätsverifizierung, während der asiatisch-pazifische Raum bis 2031 voraussichtlich mit einer CAGR von 31,86 % wachsen wird.
Hinweis: Die Marktgröße und Prognosezahlen in diesem Bericht werden mithilfe des proprietären Schätzungsrahmens von Mordor Intelligence erstellt und mit den neuesten verfügbaren Daten und Erkenntnissen vom Januar 2026 aktualisiert.
Globale Trends und Erkenntnisse im Markt für kontinuierliche Identitätsverifizierung
Analyse der Treiberwirkung*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Ausweitung von Zero-Trust- und identitätszentrierten Architekturen | +6.5% | Global, mit frühen Gewinnen in Nordamerika und Westeuropa | Langfristig (≥ 4 Jahre) |
| Eskalation von Kontoübernahmen und Sitzungs-Hijacking | +5.8% | Global, konzentriert in Nordamerika, dem Vereinigten Königreich und den Kernmärkten des asiatisch-pazifischen Raums | Kurzfristig (≤ 2 Jahre) |
| Regulatorischer Druck für starke, risikobasierte Authentifizierung | +4.3% | Europäische Union und Vereinigtes Königreich, Nordamerika | Mittelfristig (2–4 Jahre) |
| Nachfrage nach reibungsloser Betrugsprävention | +3.7% | Global, mit schnellerer Akzeptanz im asiatisch-pazifischen Raum und Nordamerika | Mittelfristig (2–4 Jahre) |
| Wiederverwendbare verifizierte menschliche Anker für risikoreiche Aktionen | +2.5% | Global, mit früher Dynamik in der Europäischen Union und Nordamerika | Mittelfristig (2–4 Jahre) |
| Datenschutzfreundliche geräteseitige Verhaltensmodellierung | +2.0% | Global, mit Schwerpunkt in der datenschutzstrengen Europäischen Union und den Märkten des asiatisch-pazifischen Raums | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Ausweitung von Zero-Trust- und identitätszentrierten Architekturen
Zero-Trust-Programme erfordern eine Verifizierung während einer Sitzung und nicht nur eine Prüfung beim Login. Diese Änderung stellt Identitätskontrollen in den Mittelpunkt von Zugriffsentscheidungen im Markt für kontinuierliche Identitätsverifizierung, wo das System den Kontext bewerten muss, anstatt nur eine zuvor bereitgestellte Berechtigung zu validieren. Die National Security Agency veröffentlichte im Januar 2026 ihren Zero Trust Implementation Guidelines Primer for National Security Systems und unterstützte damit einen gemeinsamen Ansatz für Systeme des öffentlichen Sektors.[1] NIST Special Publication 1800-35 dokumentierte im Juni 2025 19 kommerziell entwickelte Referenzimplementierungen. IBM berichtete in seiner Analyse von 2025, dass Organisationen mit ausgereiften Zero-Trust-Praktiken 1,8 Millionen USD weniger an Kosten durch Datenschutzverletzungen verzeichneten als Nicht-Anwender. Diese Anforderungen unterstützen die Budgetzuweisung für Tools, die kontinuierlich das Identitätsrisiko bewerten, ein wiederholbares Kontrollmuster etablieren und sich nicht ausschließlich auf eine feste Netzwerkgrenze stützen.
Eskalation von Kontoübernahmen und Sitzungs-Hijacking
Kontoübernahmen sind ein wesentlicher Grund, warum Banken und digitale Unternehmen persistente Identitätskontrollen überprüfen. Die Federal Reserve beschrieb Kontoübernahmen im Februar 2026 als anhaltende Bedrohung und hob die Notwendigkeit koordinierter Maßnahmen zur Betrugsprävention hervor.[2] Gestohlene Zugangsdaten und Sitzungstoken können es einem Kriminellen ermöglichen, nach Abschluss eines ersten Authentifizierungsschritts durch einen Nutzer aktiv zu bleiben, wodurch Kunden gefährdet sind, selbst wenn eine Anmeldekontrolle wie vorgesehen funktioniert. Dieses Problem verleiht dem Markt für kontinuierliche Identitätsverifizierung eine Rolle bei der Überwachung von Geräte-, Verhaltens- und Sitzungssignalen nach der Zugriffsgewährung. ThreatMark hat Fälle beschrieben, in denen ein unter Zwang stehender Kunde die erwarteten Prüfungen abschließt, während Betrug dennoch stattfindet, was den Bedarf von der Identitätsabgleichung auf die Erkennung ungewöhnlicher Sitzungskontexte ausweitet. Institutionen benötigen daher Kontrollen, die eine Überprüfung oder eine schrittweise Authentifizierung auslösen können, wenn sich das Verhalten einer gültigen Sitzung ändert – eine Verschiebung, die den operativen Zuständigkeitsbereich über die Anmeldesicherheit hinaus erweitert.
Regulatorischer Druck für starke, risikobasierte Authentifizierung
Europäische Zahlungsregeln stärken die Grundlage für risikobasierte Authentifizierung. Die Europäische Bankenaufsichtsbehörde erkennt Verhaltensdaten, die mit physiologischen Merkmalen und Verhaltensprozessen verknüpft sind, als gültiges Inhärenz-Element für die starke Kundenauthentifizierung an. Die FIDO Alliance forderte in ihrem Schreiben vom April 2025 an die Europäische Kommission standardkonforme Authentifizierungsanforderungen. Der Markt für kontinuierliche Identitätsverifizierung profitiert, wenn Zahlungsanbieter dokumentieren müssen, wie Authentifizierungsentscheidungen auf sich ändernde Risiken reagieren und wie ihre Kontrollen anerkannte Authentifizierungsstandards erfüllen. Gleichzeitig verlangt der EU-KI-Act Kontrollen rund um risikoreiche biometrische Anwendungen, einschließlich Aufsichts- und Konformitätspflichten. Anbieter mit etablierten Tests, Prüfnachweisen und konfigurierbaren Richtlinienkontrollen sind besser positioniert, um Käufer zu unterstützen, die in mehreren Rechtssystemen tätig sind.
Nachfrage nach reibungsloser Betrugsprävention
Anbieter von Finanzdienstleistungen müssen Betrug begrenzen, ohne unnötige Verzögerungen beim Onboarding oder bei Zahlungen zu verursachen. Eine wiederverwendbare Identität kann es ermöglichen, dass ein zuvor verifiziertes biometrisches Ereignis eine stillere Reauthentifizierung in späteren Sitzungen unterstützt. Jumio berichtete im September 2026, dass seine selfie.DONE-Bereitstellungen im asiatisch-pazifischen Raum die Verifizierungsabschlussraten um 20 % erhöhten, wobei bis zu 60 % der Nutzer die Verifizierung ohne Einreichung eines Dokuments abschlossen. Das Ergebnis zeigt, warum Käufer Methoden schätzen, die den Bedarf an wiederholten Dokumentenanfragen reduzieren und gleichzeitig einen Verifizierungsnachweis und einen Prozess für risikoreiche Ereignisse beibehalten. Der Markt für kontinuierliche Identitätsverifizierung kann davon profitieren, wenn eine Verhaltensbasis die Betriebskosten wiederholter Prüfungen senkt. Die Akzeptanz hängt weiterhin von transparenter Einwilligung und klaren Eskalationspfaden für Kunden ab, deren Sitzungsrisiko sich ändert.
Analyse der Hemmnisse*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Belastung durch biometrischen Datenschutz, Einwilligung und algorithmische Governance | -3.4% | Nordamerika, die Europäische Union und globale Märkte | Langfristig (≥ 4 Jahre) |
| Integrationskomplexität über Identitäts-, Betrugs- und Kernsysteme hinweg | -2.8% | Global, insbesondere große Unternehmen in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Verhaltensabweichung und begrenzte Ground-Truth-Daten für neue Nutzer | -1.9% | Global | Mittelfristig (2–4 Jahre) |
| Gegnerische Nachahmung, Sensor-Spoofing und Umgehung von Fernzugriffswerkzeugen | -1.5% | Global, mit Druck im asiatisch-pazifischen Raum und Nordamerika | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Belastung durch biometrischen Datenschutz, Einwilligung und algorithmische Governance
Biometrische Datenschutzregeln können die Bereitstellung verlangsamen, wenn Anbieter in jedem Betriebsstandort unterschiedliche Anforderungen erfüllen müssen. Das Illinois BIPA verlangt Benachrichtigung, Einwilligung und Aufbewahrungspraktiken und ermöglicht private Klagen bei mutmaßlichen Verstößen. Diese Anforderungen machen Governance, Aufzeichnungspflichten und eine klare Kundenkommunikation zu zentralen Bereitstellungsüberlegungen. Anbieter im Markt für kontinuierliche Identitätsverifizierung müssen Einwilligungsabläufe, Datenspeicherungseinstellungen und Dokumentation für ihre Modelle verwalten. Diese Aufgaben werden in mandantenfähigen Plattformen, die Kunden in mehreren Rechtssystemen bedienen, anspruchsvoller. Datenschutzfreundliche Architekturen können die Belastung reduzieren, beseitigen jedoch nicht den Bedarf an Governance und Kundenkommunikation.
Integrationskomplexität über Identitäts-, Betrugs- und Kernsysteme hinweg
Große Finanzinstitute verbinden eine Identitätsplattform häufig mit Kernbanksystemen, Betrugsentscheidungssystemen, Identitäts-Governance und Legacy-Authentifizierungssystemen. Es gibt keine einheitliche Standard-Programmierschnittstelle für verhaltensbasierte Telemetrie auf Sitzungsebene. Infolgedessen müssen Teams Konnektoren erstellen, Daten normalisieren und Risikorichtlinien über Systeme hinweg abstimmen, die zuvor separat verwaltet wurden. ThreatMark trat im März 2026 dem Fraud Pattern and Anomaly Detection-Programm von EBA CLEARING bei, wodurch seine Verhaltensintelligenz in Zahlungsüberwachungsabläufen genutzt werden kann.[3] Der Markt für kontinuierliche Identitätsverifizierung sieht sich mit längeren Verkaufszyklen konfrontiert, wenn die Bereitstellung dieses Integrationsniveau erfordert und wenn Käufer Sicherheits-, Betrugs- und Technologieteams aufeinander abstimmen müssen. Anbieter mit bestehenden Konnektoren und Managed-Service-Fähigkeiten können den Implementierungsaufwand für Käufer mit begrenzten internen Ressourcen reduzieren.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente: Software unterstützt den Umsatz, während Dienstleistungen den Bereitstellungsbedarf decken
Software hielt im Jahr 2025 einen Marktanteil von 66,43 % am Markt für kontinuierliche Identitätsverifizierung. Diese Position spiegelt wiederkehrende Lizenzierung für Verhaltensintelligenz-Engines, Risikobewertungsmodule und Identitätsorchestrierungsplattformen über Kunden-Onboarding-, Anmelde- und Transaktions-Workflows hinweg wider. Plattformanbieter können Verhaltenssignale, Geräteindikatoren und Fallverwaltungsfunktionen in einer Betriebsumgebung bündeln, was Banken hilft, Richtlinien konsistent anzuwenden, wenn sich Betrugsmuster ändern. Die Softwareschicht unterstützt wiederkehrende Einnahmen, aber Käufer benötigen dennoch Implementierungsarbeit, bevor sie den vollen Funktionsumfang nutzen. Diese dauerhafte Softwarebasis gibt dem Markt für kontinuierliche Identitätsverifizierung eine praktische Grundlage für umfassendere Identitätssicherheitsprogramme.
Dienstleistungen werden voraussichtlich von 2026 bis 2031 eine CAGR von 27,81 % verzeichnen, die schnellste Rate innerhalb der Komponentenaufteilung. Implementierung, verwaltete Erkennung, Integrationsberatung und Richtlinienkonfiguration machen diese Nachfrage aus. Der Markt für kontinuierliche Identitätsverifizierung beobachtet, dass viele Organisationen von begrenzten Pilotprojekten zu umfassenderen Bereitstellungen über Geschäftsbereiche und Kunden-Journeys hinweg übergehen. Diese Programme erfordern eine Anpassung an bestehende Betrugskontrollen und jurisdiktionsspezifische Regeln. InnaIT Technologies bietet konfigurierbare verhaltensbasierte Vertrauensrichtlinien an, die auf die Authentication Directions 2025 der Reserve Bank of India abgestimmt sind, und veranschaulicht damit, wie lokale Compliance-Anforderungen die Dienstleistungsarbeit prägen.[4]


Nach Lösungstyp: Integrierte Plattformen führen, während verhaltensbasierte Biometrie schneller wächst
Integrierte Multi-Signal-Plattformen machten im Jahr 2025 37,26 % des Umsatzes aus. Unternehmen wählen diese Plattformen, um Verhaltens-, Geräte-, biometrische und Sitzungsinformationen in einem einzigen Risikowert zu kombinieren und die Verwaltung separater Kontrollen für jedes Signal zu vermeiden. BioCatch gibt an, dass seine Plattform mehr als 3.000 anonymisierte Datenpunkte pro Sitzung auswertet, einschließlich Tippmustern, Touch-Verhalten und Anwendungssignalen.[5] Der Markt für kontinuierliche Identitätsverifizierung bevorzugt integrierte Plattformen, wenn Unternehmen einen konsistenten Entscheidungsprozess vom Onboarding bis zur Zahlungsautorisierung benötigen. Ein einheitlicher Ansatz kann auch die Fallprüfung vereinfachen, wenn ein Risikoereignis erkannt wird.
Verhaltens- und interaktionsbasierte Biometrie wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 31,29 % wachsen. In Bereitstellungen im Markt für kontinuierliche Identitätsverifizierung adressieren diese Tools Sitzungs-Hijacking, Betrug durch Fernzugriffswerkzeuge und autorisierte Zahlungsbetrug, die statische biometrische oder Geräteprüfungen passieren können. Eine in Mobile Networks and Applications im Jahr 2026 veröffentlichte Studie berichtete von einem verhaltensbasierten Zwei-Faktor-Authentifizierungsmodell, das eine Fläche unter der Kurve von 97,28 % unter Verwendung von Sensordaten erzielte. Biometrische Reverifizierung, passive Lebenderkennung, Geräte- und Sitzungsintelligenz sowie kontinuierliche Risikobewertung entwickeln sich als eigenständige Produktkategorien. iProov erlangte im Februar 2026 die CEN/TS 18099 High- und Ingenium Level 4-Zertifizierung für die Erkennung von Injektionsangriffen und trägt damit dazu bei, die Erwartungen für die Beschaffung von Lebenderkennung im regulierten Sektor zu definieren.
Nach Bereitstellungsmodus: Cloud führt, während hybride Modelle Datenkontrollanforderungen adressieren
Die Cloud-Bereitstellung hielt im Jahr 2025 einen Umsatzanteil von 64,59 %. Das Modell unterstützt automatische Updates, elastische Kapazität und gemeinsames Lernen aus Signalen über die Kundenbasis eines Anbieters hinweg. Es reduziert den Infrastrukturaufwand, der für einen Kunden erforderlich ist, um eine neue Identitätskontrolle zu nutzen, und eignet sich für digital-first-Finanzanbieter, die eine schnelle programmierschnittstellen-geführte Integration benötigen. Cloud-Systeme können überarbeitete Risikomodelle bereitstellen, ohne dass Kunden jede Änderung lokal betreiben müssen. Die Marktgröße für Cloud-Bereitstellungen im Markt für kontinuierliche Identitätsverifizierung wird durch diese Betriebsvorteile unterstützt, obwohl Datenverarbeitungsrichtlinien für regulierte Käufer weiterhin wichtig sind.
Die hybride Bereitstellung wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 28,36 % wachsen. Diese Konfigurationen ermöglichen es einer Institution, die lokale Verarbeitung von Verhaltenstelemetrie von der cloudbasierten Risikobewertung und Orchestrierung zu trennen. Eine Studie in IEEE Transactions on Services Computing aus dem Jahr 2026 berichtete von einer Genauigkeit von mehr als 92,7 % für ein föderiertes Lern-Verhaltensauthentifizierungsframework unter Differential-Privacy-Schutz. Diese Erkenntnisse unterstützen Ansätze, bei denen Daten näher am Gerät trainiert oder verarbeitet werden, anstatt biometrische Rohdaten zentral zu übertragen. Im Rahmen von Implementierungen im Markt für kontinuierliche Identitätsverifizierung kann ein hybrides Design Datenschutzanforderungen erfüllen und gleichzeitig zentralisierte Analysen für Bereitstellungen in der Europäischen Union und andere Käufer mit strengen biometrischen Datenkontrollanforderungen beibehalten.

Nach Endnutzer: Finanzinstitute führen, während Gesundheitswesen und Biowissenschaften beschleunigen
Banken und Finanzinstitute hielten im Jahr 2025 einen Umsatzanteil von 34,53 %. Ihre führende Position spiegelt hohe Transaktionsvolumina, direkte Betrugsexposition und umfangreiche regulatorische Verpflichtungen wider. BioCatch bedient weltweit mehr als 350 Bankenkunden, darunter 3 der 4 größten US-Banken nach Vermögenswerten Anfang 2026. Fintechs und Zahlungsanbieter nutzen Plattformen im Markt für kontinuierliche Identitätsverifizierung, weil sie cloudbasierte Kontrollen benötigen, die zu digitalen Kundenerlebnissen passen. Versicherungen, Einzelhandel, E-Commerce, Telekommunikation und staatliche Programme nutzen persistente Identitätsprüfungen, um Kontoübernahmen, Treueprogrammbetrug und den Zugang zu digitalen Leistungen zu bekämpfen.
Das Gesundheitswesen und die Biowissenschaften werden voraussichtlich von 2026 bis 2031 mit einer CAGR von 29,21 % wachsen. Gemeinsam genutzte klinische Geräte, Patientensicherheitsanforderungen und die Notwendigkeit, den Zugang zu elektronischen Gesundheitsakten zu kontrollieren, unterstützen diese Nachfrage. Diese Bedingungen schaffen einen Bedarf an Prüfungen, die nach einem ersten Verifizierungsereignis fortgesetzt werden, anstatt sich ausschließlich auf eine einzelne Anmeldeentscheidung zu stützen. LexisNexis Risk Solutions stellte im Februar 2026 eine Plattform für das Gesundheitsidentitätsmanagement vor, während Ping Identity und OLOID im Mai 2026 ein passwortloses Vertrauensmodell für die klinische Belegschaft in den USA ankündigten. Diese Initiativen zeigen, warum das Gesundheitswesen zu einem wichtigen Wachstumsbereich für den Markt für kontinuierliche Identitätsverifizierung wird.
Geografische Analyse
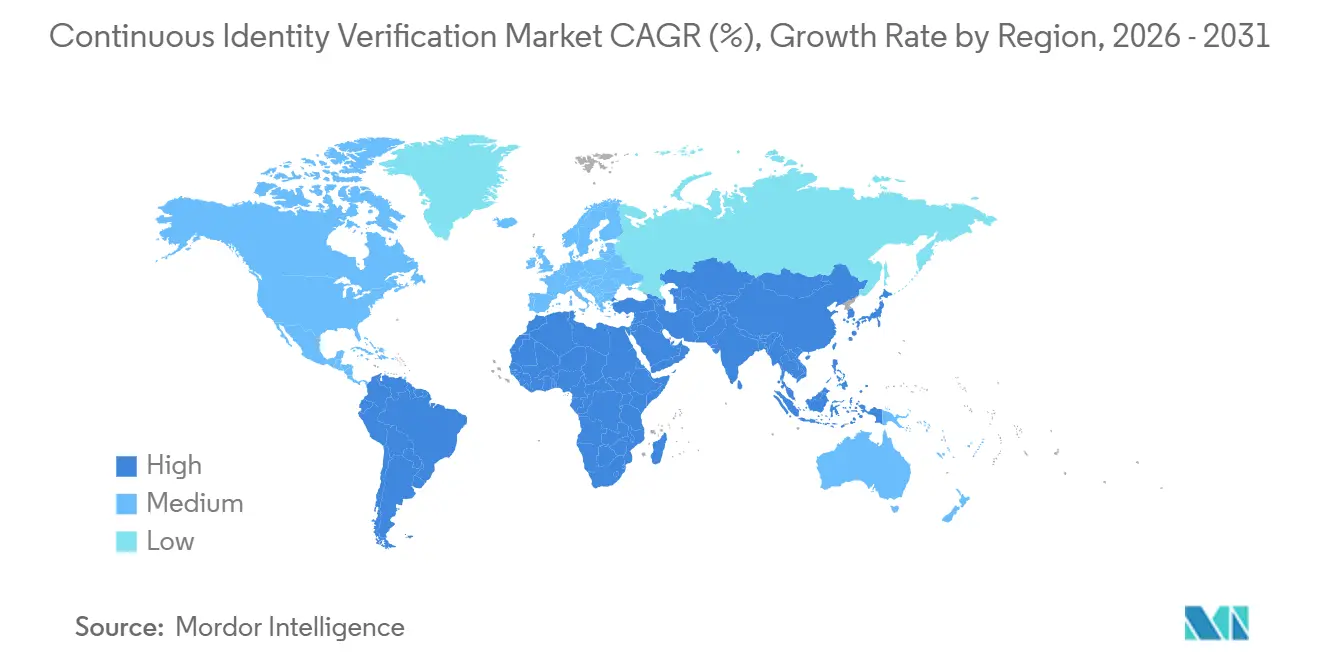
Nordamerika hielt im Jahr 2025 einen Anteil von 36,72 % am globalen Umsatz. Etablierte Bankbereitstellungen erfassen und analysieren Verhaltenssignale in großem Maßstab, während die Leitlinien der National Security Agency vom Januar 2026 und NIST Special Publication 800-63-4 identitätszentrierte Sicherheitsansätze in föderalen und kommerziellen Umgebungen unterstützen. Staatliche biometrische Gesetze in Illinois, Texas und Washington prägen die Anforderungen an Einwilligungsmanagement, Verarbeitung und geräteseitige Kontrolle. Die regionale Position spiegelt die Konzentration großer Finanzinstitute wider, die eine kontinuierliche Betrugsüberwachung benötigen.
Der asiatisch-pazifische Raum wird voraussichtlich von 2026 bis 2031 mit einer CAGR von 31,86 % wachsen. Mobile-first-Banking, nationale digitale Identitätsprogramme und grenzüberschreitender Handel treiben die Nachfrage nach Echtzeit-Prüfungen an und kommen dem Markt für kontinuierliche Identitätsverifizierung durch hochvolumige digitale Aktivitäten zugute. Jumio weitete selfie.DONE im September 2026 auf den asiatisch-pazifischen Raum aus und berichtete von einem Anstieg der Verifizierungsabschlussraten um 20 % sowie bis zu 60 % Abschlüssen ohne Dokumenteneinreichung. Facephi trat im Februar 2026 über Hancom in den japanischen Markt ein und schloss einen Vertrag mit Cyberlinks für eKYC und nicht-persönliche Authentifizierung. Indien, Südkorea, China, Australien und andere Märkte im asiatisch-pazifischen Raum bieten hochvolumige Chancen in Finanzdienstleistungen und öffentlichen digitalen Diensten.
Europa hielt im Jahr 2025 die zweitgrößte geografische Position. PSD2-Anforderungen für starke Kundenauthentifizierung machten verhaltensbasierte Biometrie zu einer relevanten Infrastrukturinvestition, und die Europäische Bankenaufsichtsbehörde bietet eine regulatorische Grundlage für deren Einsatz. ThreatMark trat im März 2026 dem Programm von EBA CLEARING bei, und Entersekt ging im Juni 2026 eine Partnerschaft mit CGI in Norwegen für cloudbasierte 3-D-Secure-Authentifizierung ein. Südamerika entwickelt sich, während der Nahe Osten und Afrika frühere Phasenregionen sind, in denen die finanzielle Digitalisierung die Nachfrage nach cloudbasierten Plattformen schafft.

Wettbewerbslandschaft
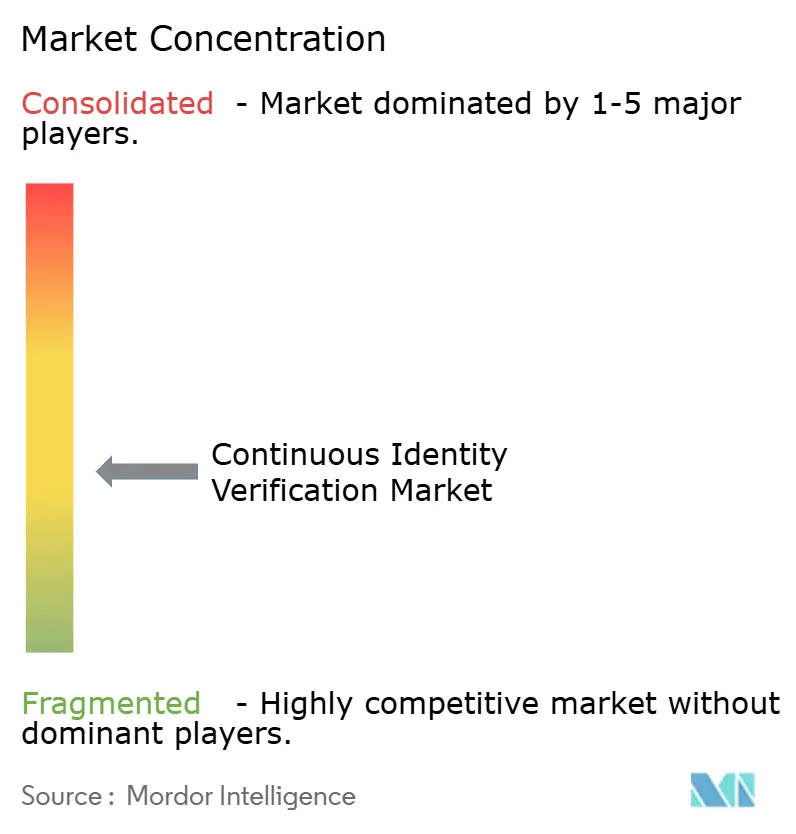
Der Markt für kontinuierliche Identitätsverifizierung ist auf der Lösungsebene mäßig fragmentiert, konsolidiert sich jedoch auf der Plattformebene. Visa gab im August 2026 eine endgültige Vereinbarung zur Übernahme von BioCatch für 2,4 Milliarden USD bekannt, vorbehaltlich der behördlichen Genehmigung, und erklärte, dass BioCatch monatlich 19 Milliarden Nutzersitzungen verarbeitet und im Jahr 2025 einen jährlich wiederkehrenden Umsatz von 185 Millionen USD verzeichnete. Diese Übernahme wirft Fragen zur Anbieter-Neutralität für Finanzinstitute auf, die Beziehungen über Zahlungsnetzwerke hinweg verwalten. Callsign und ThreatMark bleiben wichtige unabhängige Anbieter auf Bankebene. Käufer überprüfen daher Kontrollwechsel- und Neutralitätsklauseln während der Beschaffung.
Führende Unternehmen nutzen lokalisierte Partnerschaften, um regulierte Märkte zu erschließen. Facephi trat über Hancom in den japanischen Markt ein und begann die Zusammenarbeit mit Cyberlinks für eKYC und nicht-persönliche Authentifizierung.[6] Entersekt ging eine Partnerschaft mit CGI ein, um cloudbasierte 3-D-Secure-Authentifizierung für nordische Emittentenbanken bereitzustellen. Jumio führte im April 2026 Jumio Watch ein, um Verhaltens-, Geräte- und Netzwerksignale nach dem Onboarding zu überwachen. iProov startete im März 2026 seine Workforce Solution Suite für Remote-Einstellung, gemeinsamen Gerätezugang, privilegierten Zugang und Kontowiederherstellung. Diese Maßnahmen zeigen eine Verschiebung von einmaliger Verifizierung hin zu wiederkehrender Überwachung und Belegschaftssicherung.
Technische Sicherheit ist eine wichtige Differenzierungsquelle im Markt für kontinuierliche Identitätsverifizierung. Die Zertifizierung von iProov vom Februar 2026 für die Erkennung von Injektionsangriffen stärkt seine Position bei der Beschaffung von Lebenderkennung für Regierungen und regulierte Unternehmen. Föderiertes Lernen und Differential Privacy sind relevant für Anbieter, die Märkte mit strengen biometrischen Datenregeln anvisieren, wie in der Forschung von 2026 zur datenschutzfreundlichen Mausdynamik-Authentifizierung untersucht. Chancen bestehen im mittelständischen Gesundheitswesen, in digitalen Regierungsdiensten außerhalb Nordamerikas und in kleineren Fintech-Plattformen, die vorgefertigte Konnektoren, klare Daten-Governance-Kontrollen und Unterstützung für die Integration mehrerer Anbieter benötigen.
Marktführer der kontinuierlichen Identitätsverifizierung
-
BioCatch Ltd.
-
Callsign Inc.
-
ThreatMark s.r.o.
-
Mastercard Incorporated
-
Facephi Biometria S.A.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert

Aktuelle Branchenentwicklungen
- September 2026: Jumio startete selfie.DONE im asiatisch-pazifischen Raum nach erfolgreichen Einführungen in Südamerika und Nordamerika. Bereitstellungen zeigten einen Anstieg der Verifizierungsabschlussraten um 20 %, wobei bis zu 60 % der Nutzer die Verifizierung ausschließlich per Selfie abschlossen, unterstützt durch einen globalen Identitätsgraphen von mehr als 75 Millionen Identitäten, der täglich um 85.000 wächst.
- Juni 2026: Jumio wurde der erste Anbieter von Identitätsintelligenz, der die Akzeptanz digitaler Ausweise in mehr als 60 Ländern über eine einzige Integration ermöglichte, einschließlich eIDAS-konformer elektronischer Ausweise in fast 20 Ländern der Europäischen Union durch eine Trinsic-Partnerschaft. Die Funktion eliminiert separate Anbieterbeziehungen und länderspezifische Akkreditierungsanforderungen für grenzüberschreitendes digitales Onboarding.
- Juni 2026: Entersekt und CGI gaben eine Partnerschaft in Norwegen bekannt, um cloudbasierte 3-D-Secure-Authentifizierung für nordische Emittentenbanken bereitzustellen, mit Santander Norwegen als erstem gemeinsamen Kunden. Der EMVCo-zertifizierte Access Control Server von Entersekt liefert adaptive, risikobasierte Entscheidungsfindung einschließlich Biometrie, In-App-Genehmigung und FIDO-Authentifizierung.
- Mai 2026: iProov kündigte iProov Verified Meetings an, das eine biometrische Echtzeit-Verifizierung von Videoanruf-Teilnehmern ermöglicht, um KI-generierte Deepfakes und Injektionsangriffe zu erkennen. Das Produkt ist Teil der Workforce Solution Suite von iProov für Unternehmens-Videokonferenzen.


Globaler Berichtsumfang des Marktes für kontinuierliche Identitätsverifizierung
Der Markt für kontinuierliche Identitätsverifizierung umfasst Lösungen, die Nutzer kontinuierlich authentifizieren und das Risiko während aktiver Sitzungen bewerten, anstatt nur beim Onboarding oder beim Login. Diese Lösungen erkennen Kontoübernahmen, Sitzungs-Hijacking und betrügerische Aktivitäten in Echtzeit. Der Markt nutzt verhaltensbasierte Biometrie, Geräte- und Sitzungsintelligenz, passive Lebenderkennung und kontinuierliche Risikobewertung, um Vertrauen aufrechtzuerhalten, ohne aufdringliche schrittweise Verifizierung zu erfordern, wie Einmalpasswörter (OTPs) und Sicherheitsfragen. Lösungen integrieren sich mit Betrugspräventions-, Anti-Geldwäsche- (AML) und Zugangskontrollsystemen, um eine reibungslose Authentifizierung zu ermöglichen, die mit PSD2/SCA-Ausnahmen und NIST AAL-Richtlinien übereinstimmt. Sie bedienen die BFSI-, E-Commerce-, Gesundheits- und digitalen Dienstleistungssektoren und adressieren Credential-Stuffing, Sitzungsfixierung und Man-in-the-Browser-Angriffe, während sie den Markt für verhaltensbasierte Biometrie unterstützen.
Der Bericht zum Markt für kontinuierliche Identitätsverifizierung ist segmentiert nach Komponente (Software und Dienstleistungen), Lösungstyp (verhaltens- und interaktionsbasierte Biometrie, biometrische Reverifizierung und passive Lebenderkennung, Geräte- und Sitzungsidentitätsintelligenz, kontinuierliche Identitätsrisikobewertung und Entscheidungsorchestrierung sowie integrierte Multi-Signal-Plattformen für kontinuierliche Identität), Bereitstellungsmodus (Cloud, kundenseitig gehostet und Hybrid), Endnutzer (Banken und Finanzinstitute, Fintechs und Zahlungsdienstleister, Versicherungsunternehmen, Einzelhandel, E-Commerce und Marktplätze, Technologie, Medien und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und öffentliche Verwaltung sowie sonstige Endnutzer) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum sowie Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Software |
| Dienstleistungen |
| Verhaltens- und interaktionsbasierte Biometrie |
| Biometrische Reverifizierung und passive Lebenderkennung |
| Geräte- und Sitzungsidentitätsintelligenz |
| Kontinuierliche Identitätsrisikobewertung und Entscheidungsorchestrierung |
| Integrierte Multi-Signal-Plattformen für kontinuierliche Identität |
| Cloud |
| Kundenseitig gehostet |
| Hybrid |
| Banken und Finanzinstitute |
| Fintechs und Zahlungsdienstleister |
| Versicherungsunternehmen |
| Einzelhandel, E-Commerce und Marktplätze |
| Technologie, Medien und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentliche Verwaltung |
| Sonstige Endnutzer |
| Nordamerika | Vereinigte Staaten | |
| Kanada | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Mexiko | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Übriges Afrika | ||
| Nach Komponente | Software | ||
| Dienstleistungen | |||
| Nach Lösungstyp | Verhaltens- und interaktionsbasierte Biometrie | ||
| Biometrische Reverifizierung und passive Lebenderkennung | |||
| Geräte- und Sitzungsidentitätsintelligenz | |||
| Kontinuierliche Identitätsrisikobewertung und Entscheidungsorchestrierung | |||
| Integrierte Multi-Signal-Plattformen für kontinuierliche Identität | |||
| Nach Bereitstellungsmodus | Cloud | ||
| Kundenseitig gehostet | |||
| Hybrid | |||
| Nach Endnutzer | Banken und Finanzinstitute | ||
| Fintechs und Zahlungsdienstleister | |||
| Versicherungsunternehmen | |||
| Einzelhandel, E-Commerce und Marktplätze | |||
| Technologie, Medien und Telekommunikation | |||
| Gesundheitswesen und Biowissenschaften | |||
| Regierung und öffentliche Verwaltung | |||
| Sonstige Endnutzer | |||
| Nach Geografie | Nordamerika | Vereinigte Staaten | |
| Kanada | |||
| Südamerika | Brasilien | ||
| Argentinien | |||
| Mexiko | |||
| Übriges Südamerika | |||
| Europa | Deutschland | ||
| Vereinigtes Königreich | |||
| Frankreich | |||
| Italien | |||
| Spanien | |||
| Russland | |||
| Übriges Europa | |||
| Asiatisch-pazifischer Raum | China | ||
| Japan | |||
| Indien | |||
| Südkorea | |||
| Australien | |||
| Übriger asiatisch-pazifischer Raum | |||
| Naher Osten und Afrika | Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | |||
| Übriger Naher Osten | |||
| Afrika | Südafrika | ||
| Ägypten | |||
| Übriges Afrika | |||


Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für kontinuierliche Identitätsverifizierung?
Der Markt für kontinuierliche Identitätsverifizierung wurde im Jahr 2025 auf 2,31 Milliarden USD geschätzt und wird im Jahr 2026 auf 2,82 Milliarden USD geschätzt. Es wird prognostiziert, dass er bis 2031 bei einer CAGR von 25,96 % 8,94 Milliarden USD erreichen wird.
Was treibt die Akzeptanz der kontinuierlichen Identitätsverifizierung an?
Zero-Trust-Programme, das Risiko von Kontoübernahmen, risikobasierte Authentifizierungsregeln und die Notwendigkeit, Kundenreibung zu reduzieren, unterstützen die Akzeptanz.
Welche Komponente führt beim Umsatz in der kontinuierlichen Identitätsverifizierung?
Software führte im Jahr 2025 mit einem Umsatzanteil von 66,43 %. Dienstleistungen werden voraussichtlich schneller mit einer CAGR von 27,81 % bis 2031 wachsen.
Welcher Bereitstellungsansatz wird am häufigsten verwendet?
Die Cloud-Bereitstellung hielt im Jahr 2025 einen Umsatzanteil von 64,59 %, da sie Modell-Updates, Skalierung und programmierschnittstellen-geführte Integration unterstützt.
Warum wird das Gesundheitswesen für Anbieter von Identitätssicherheit immer wichtiger?
Das Gesundheitswesen und die Biowissenschaften werden voraussichtlich bis 2031 mit einer CAGR von 29,21 % wachsen, da Anbieter gemeinsamen Gerätezugang, Patientensicherheit und die Sicherheit elektronischer Gesundheitsakten adressieren.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird voraussichtlich bis 2031 mit einer CAGR von 31,86 % wachsen, unterstützt durch Mobile-Banking, digitale Identitätsprogramme und grenzüberschreitenden Handel.


 Ihre Daten sind sicher und werden niemals verkauft oder weitergegeben.
