
アプリケーションおよびサービスアイデンティティセキュリティ市場規模とシェア
市場概要
| 調査期間 | 2021 - 2032 |
|---|---|
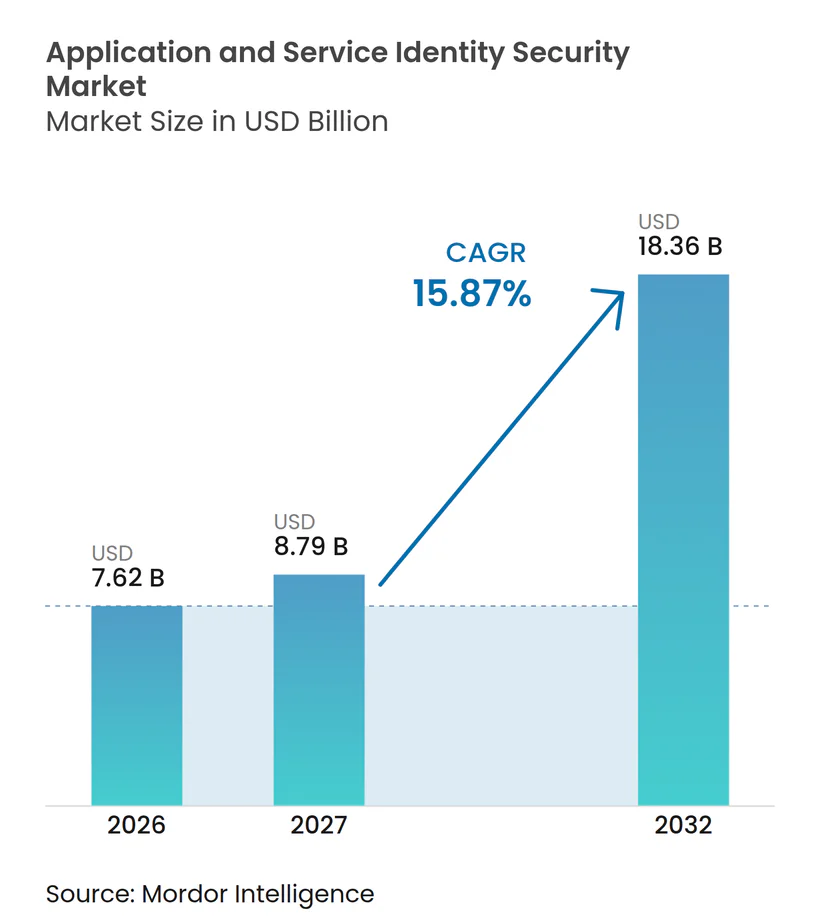
| 市場規模 (2027) | 8.79 十億米ドル |
| 市場規模 (2032) | 18.36 十億米ドル |
| 成長率 (2027 - 2032) | 15.87 % |
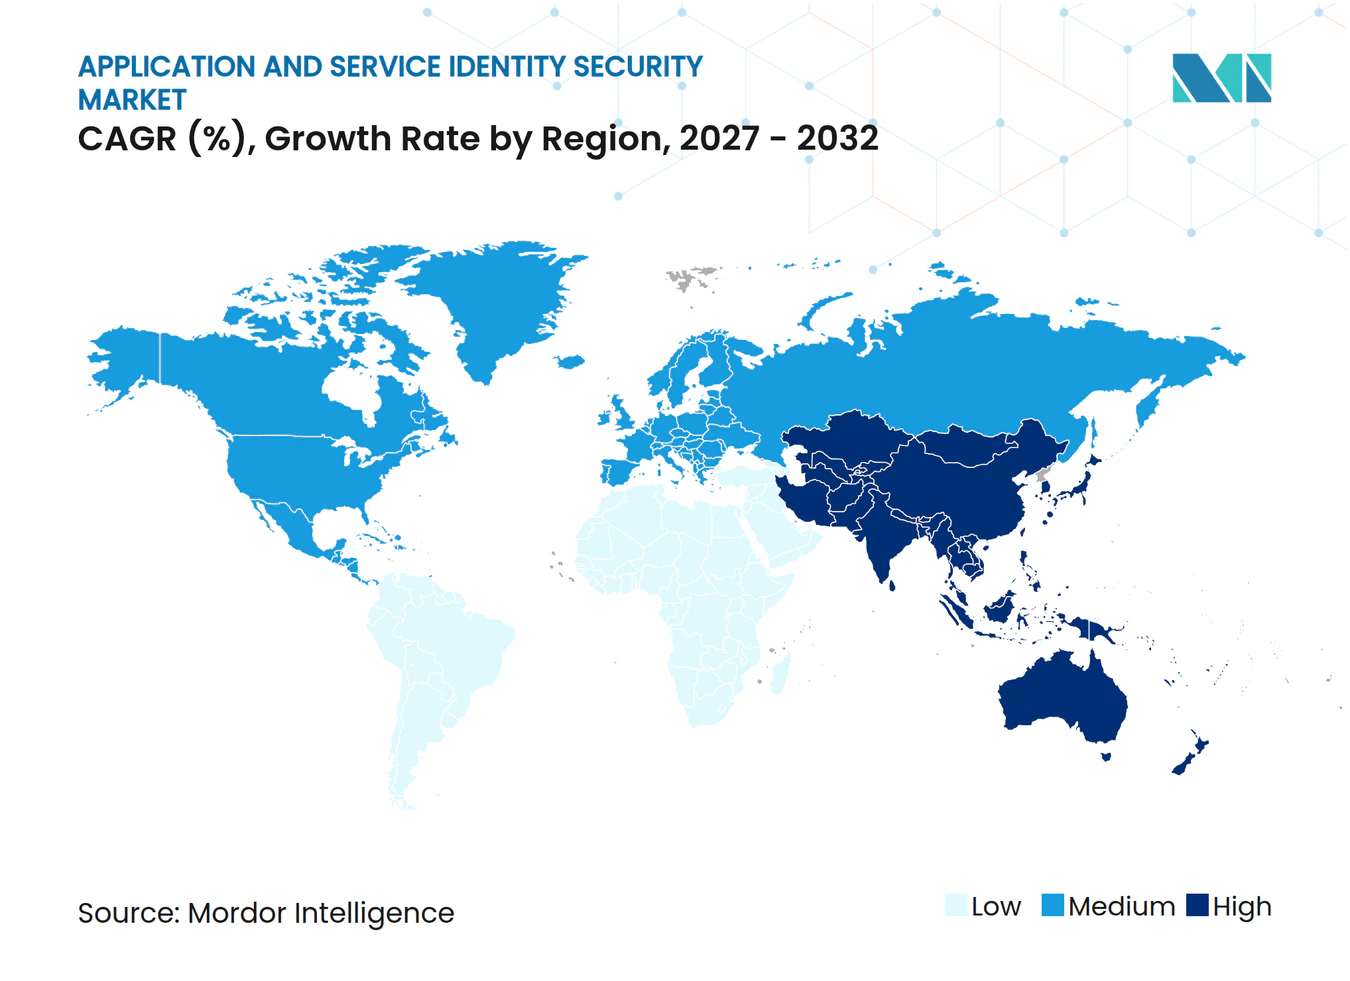
| 最も急速に成長している市場 | アジア太平洋地域 |
| 最大市場 | 北米 |
| 市場集中度 | 中 |
主要プレーヤー 注:主要企業の掲載順は順位を示すものではありません。 画像 © Mordor Intelligence。再利用にはCC BY 4.0の表示が必要です。 | |
Mordor Intelligenceによるアプリケーションおよびサービスアイデンティティセキュリティ市場分析
プリケーションおよびサービスアイデンティティセキュリティ市場規模は、2026年の7.62 ビリオン 米ドル、2027年の8.79 ビリオン 米ドルから、2032年までに18.36 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 15.87%を記録する見込みです。アプリケーションおよびサービスアイデンティティセキュリティ市場は、クラウド環境全体におけるサービスアカウント、アプリケーショントークン、証明書、ワークロードクレデンシャルの急速な生成によって形成されています。また、企業は所有権、アクセスレビュー、クレデンシャルローテーションに関する明確なプロセスを確立する前に、自律型AIツールを導入しています。このギャップにより、アイデンティティを検出し、責任を割り当て、不要になったアクセスを削除できるプラットフォームへの需要が高まっています。規制要件により、金融サービス、政府、医療、その他の規制対象分野において、監査可能なコントロールの重要性が増しています。ベンダー戦略は、より広範なアイデンティティセキュリティプラットフォーム内で、シークレット管理、証書自動化、アクセスガバナンス、ランタイム可視性を組み合わせる方向へと進化しています。
レポートの主要ポイント
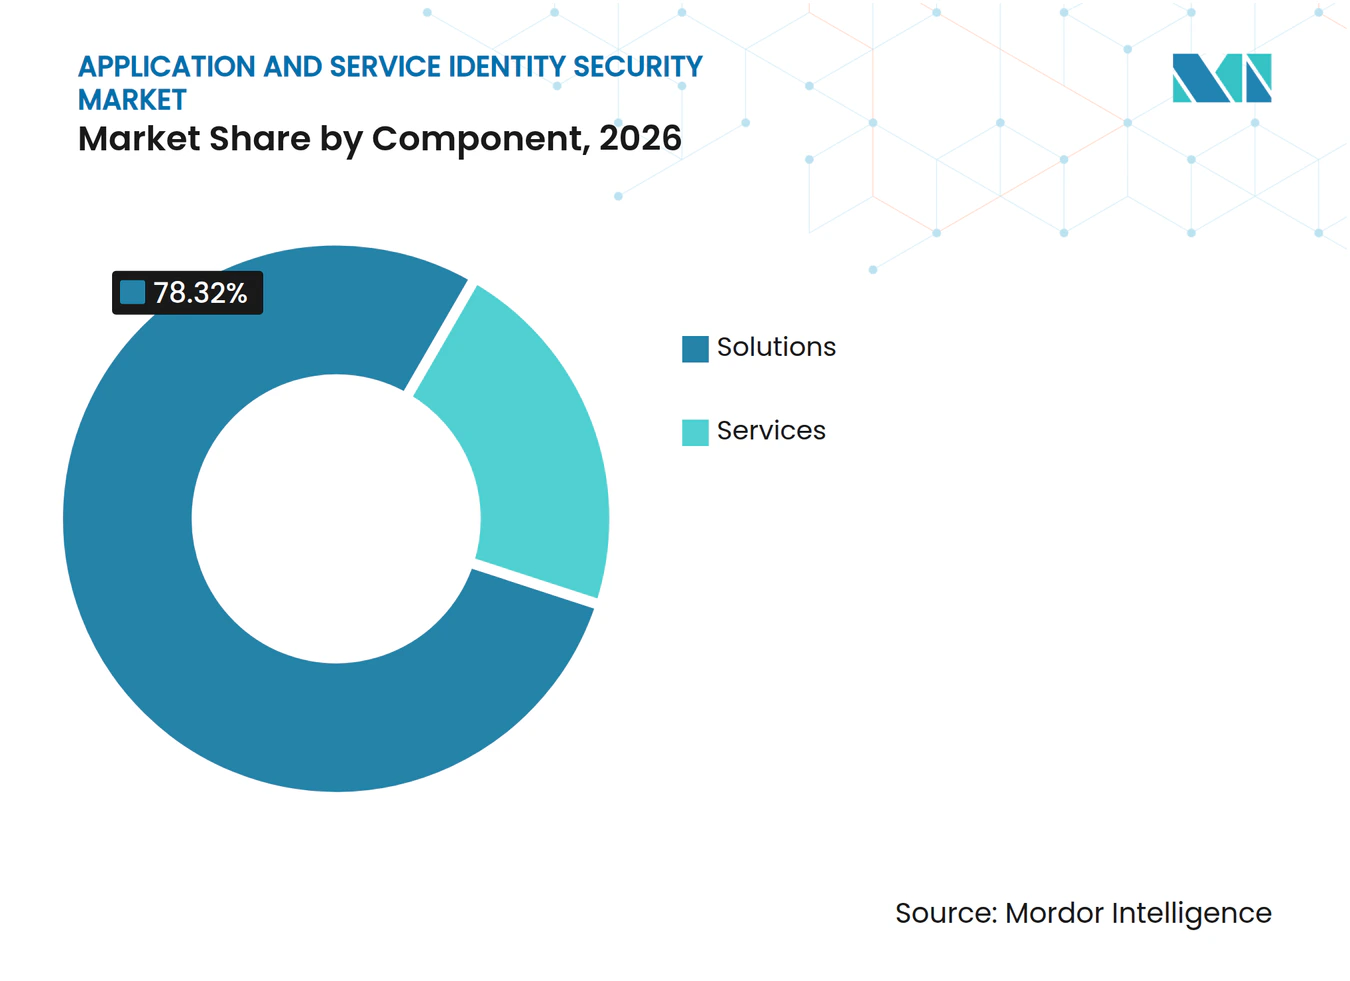
- コンポーネント別では、ソリューションが2026年のアプリケーションおよびサービスアイデンティティセキュリティ市場シェアの78.32%を占め、サービスは2032年にかけてCAGR 19.73%で拡大する見込みです。
- アイデンティティタイプ別では、アプリケーションおよびサービスアイデンティティが2026年の収益の26.41%を占め、AIエージェントアイデンティティは2032年にかけてCAGR 22.61%で拡大する見込みです。
- デプロイメントモデル別では、クラウドベースのデプロイメントが2026年のアプリケーションおよびサービスアイデンティティセキュリティ市場シェアの68.58%を占め、2032年にかけてCAGR 18.92%で成長する見込みです。
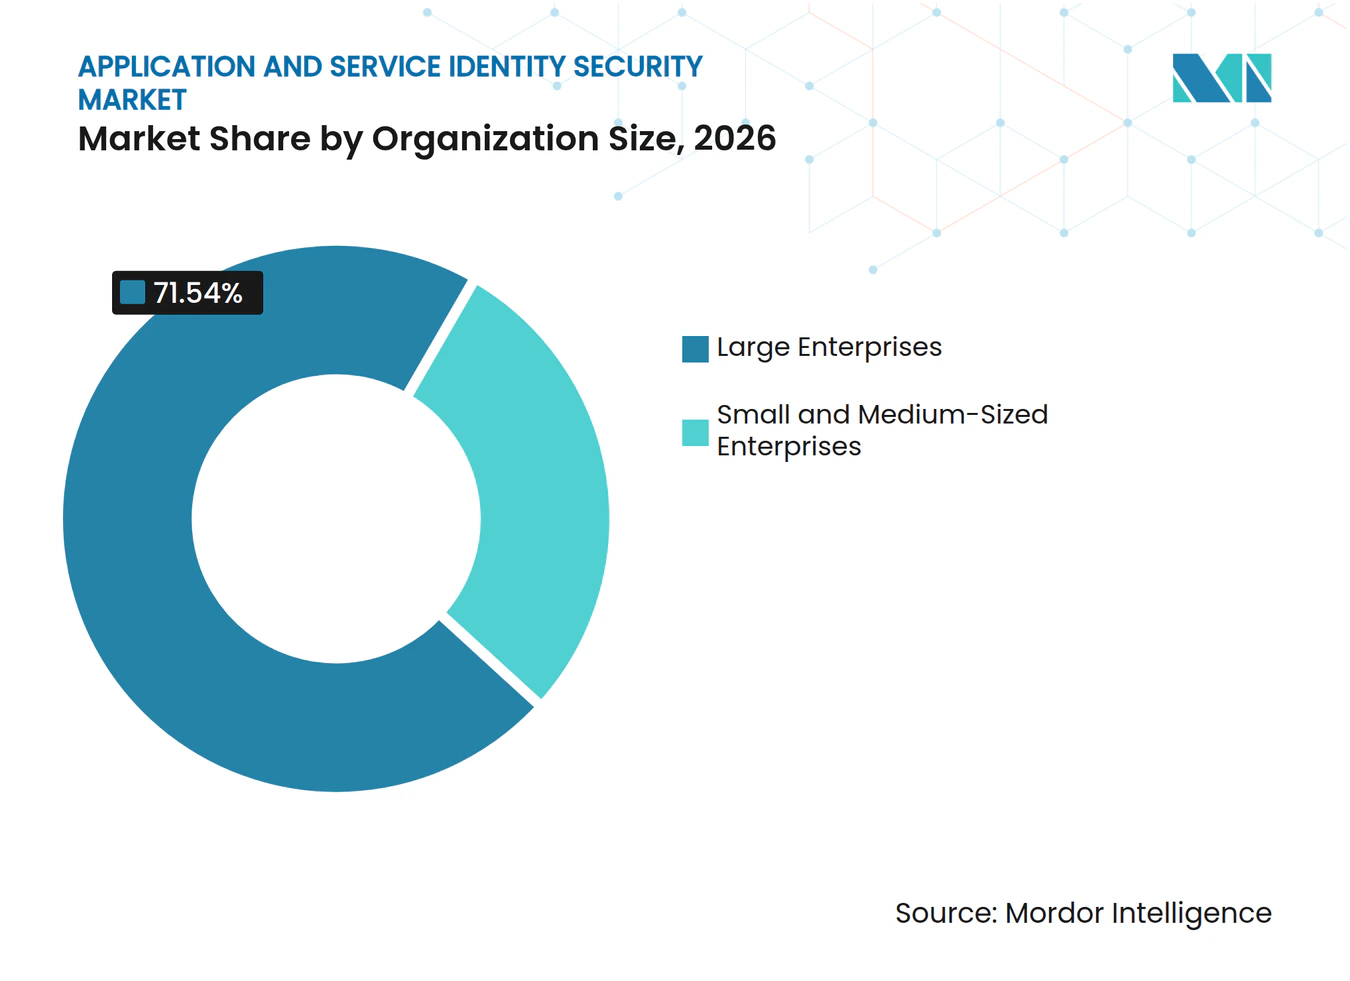
- 組織規模別では、大企業が2026年の収益の71.54%を占め、中小企業は2032年にかけてCAGR 21.82%で拡大する見込みです。
- エンドユーザー産業別では、ITおよび通信が2026年の収益の26.69%を占め、医療・ライフサイエンスは2032年にかけてCAGR 18.54%で大する見込みです。
- 地域別では、北米が2026年のアプリケーションおよびサービスアイデンティティセキュリティ市場収益の41.64%を占め、アジア太平洋地域は2032年にかけてCAGR 21.86%で拡大する見込みです。
注:本レポートの市場数値は、基準年2026年における9か月間の実績データと第4四半期の予測を組み合わせたMordor Intelligence独自の推定フレームワークに基づいています。
市場動向とインサイト
ドライバーの影響分析*
| ドライバー | (~)CAGRへの影響(%)予測 | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| クラウドネイティブアプリケーションとAPIの急増 | +4.2% | 北米とアジア太平洋地域で最も高い強度を示すグローバル市場 | 短期(2年以内) |
| ゼロトラストと最小権限の採用 | +3.6% | 北米、欧州、アジア太平洋地域のコア市場 | 中期(2〜4年) |
| 追跡可能なマシンアクセスに対する規制上の圧力 | +3.0% | 欧州、北米、および拡大するアジア太平洋市場 | 中期(2〜4年) |
| AIエージェントと自律型ワークフローの拡大 | +2.5% | 北米とアジア太平洋地域での採用が速いグローバル市場 | 短期(2年以内) |
| エフェメラルサービス向けの短命かつシークレットレスなクレデンシャル | +1.3% | 北米、欧、アジア太平洋地域のコア市場 | 中期(2〜4年) |
| ソフトウェアサプライチェーンとサードパーティ統合のアイデンティティガバナンス | +0.9% | 北米とEU規制セクターで早期の成果を上げているグローバル市場 | 長期(4年以上) |
| 情報源: Mordor Intelligence | |||
クラウドネイティブアプリケーションとAPIの急増
APIの資産は、それに関連するクレデンシャルを管理するコントロールよりも速いペースで拡大しています。2026年のAkamaiの調査によると、企業の87%が前年にAPIセキュリティインシデントを経験しており、平均コストは700,000 米ドルでした。[1] 同調査では、機密データを返すAPIを特定できた回答者はわずか23%であり、2022年の40%から低下していることも明らかになりました。すべてのAPIは、非人間クレデンシャルがサービスまたはアプリケーションに紐付けらるポイントを生み出す可能性があります。アプリケーションおよびサービスアイデンティティセキュリティ市場は、購買者がこれらの接続を特定し、意図した使用後も権限を保持するクレデンシャルを失効させる必要がある場合に恩恵を受けます。クラウドネイティブAPIプロテクションに関するNISTのガイダンスは、ランタイム前およびランタイム中のアイデンティティコントロールを求めており、APIセキュリティプログラムにおけるアイデンティティ管理の役割を強化しています。
ゼロトラストと最小権限の採用
ゼロトラストプログラムは、ポリシーの表明から実装へと移行しており、マシンアイデンティティコントロールに対する資金調達済みの需要を生み出しています。Omadaの調査によると、2026年には調査対象の企業セキュリティリーダーの95%がゼロトラストを採用していると回答しました。[2] マシンアイデンティティにコンテキストベースのアクセスポリシーを適用していたのはわずか32%であり、2022年の21%から上昇しています。ゼロトラストの広範な採用とマシン固有のポリシーカバレッジの差は、アプリケーションおよびサービスアイデンティティセキュリティ市場にとって実践的な機会を生み出しています。組織は、ワークロードの目的、アイデンティティの所有権、および現在の運用状況に基づいてアクセスを制限するコントロールを必要としています。これらの要件は、検出、ポリシー適用、およびアクセスレビューのための証拠を組み合わせたプラットフォームを優位にします。
追跡可能なマシンアクセスに対する規制上の圧力
規制フレームワークにより、マシンアクセスに対する文書化されたコントロールの必要性が高まっています。デジタル運用レジリエンス法(DORA)は2025年1月17日よりEU金融機関に適用されており、重要なICT機能に関連するアクセスの定期的なレビューを義務付けています。サービスアカウントおよびAPIクレデンシャルは、規制対象システムをサポートする場合、これらの重要な機能の範囲内に含まれる可能性があります。NIS2指令は、欧州連合内の重要エンティティおよび重要なエンティティ全体にサイバーセキュリティ義務を拡大しています。これらの義務は、クレデンシャルの所有者、アクセス可能な対象、およびそのアクセスがレビューされているかどうかを示せるシステムを優位にします。したがって、アプリケーションおよびサービスアイデンティティセキュリティ市場は、銀行、保険、政府、および重要インフラにおいてより強力なコンプライアンスの根拠を持ちます。
AIエージェントと自律型ワークフローの拡大
AIエージェントのデプロイメントにより、非人間アイデンティティガバナンスが上級管理職の注目を集めています。Oktaの報告によると、組織の91%がAIエージェントを使用している一方、44%はガバナンスが追いついていないと回答しています。多くのエージェントは、人間の従業員のオンボーディングに匹敵する所有権プロセスなしに作成されています。IETFのAIMSドラフトは、エージェント認証にOAuth 2.0ベースのアプローチを提案していますが、依然としてドラフト標準にとどまっています。これにより、組織はベンダー固有の慣行と再利用されたサービスアカウントが混在した状態に置かれています。OWASPは、長期間有効で十分に管理されていない非人間クレデンシャルを重大なセキュリティ上の懸念として特定しています。自律型ワークフローが拡大するにつれ、アプリケーションおよびサービスアイデンティティセキュリティ市場は、エージェントが企業システム全体で行動することを許可される前に、所有権、権限、および失効に対処できます。
制約要因の影響分析*
| 制約要因 | (~)CAGRへの影響(%)予測 | 地理的関連性 | 影響の時間軸 |
|---|---|---|---|
| レガシー静的クレデンシャルとPKIの断片化 | -1.8% | 欧州とアジア太平洋地域のオンプレミス環境に最も強い影響を与えるグローバル市場 | 長期(4年以上) |
| IAM、PAM、CIEM、シークレットツール間の統合の複雑さ | -1.4% | グローバル | 中期(2〜4年) |
| エフェメラルおよびシャドウアイデンティティの所有権の曖昧さ | -1.0% | 北米、欧州、アジア平洋地域 | 中期(2〜4年) |
| 依存関係コンテキストなしに本番クレデンシャルをローテーションする運用リスク | -0.7% | グローバル | 短期(2年以内) |
| 情報源: Mordor Intelligence | |||
レガシー静的クレデンシャルとPKIの断片化
断片化されたPKI環境は、静的クレデンシャルを自動化された代替手段に置き換えることを困難にしています。CyberArkが後援したPonemon研究所の調査によると、組織の56%が証明書の障害によるサービス中断を経験していました。[3] 同調査では、企業管理下にある証明書の平均数は114,591件と報告されています。これらの環境では、所有権チームが分散し、インベントリが一貫しておらず、下流の依存関係をテストせずには変更できないクレデンシャルが存在することが多いです。TLSの有効期間の短縮により自動化の必要性が高まっていますが、同時に古いPKIプロセスの限界も露呈しています。この制約は、購買者が本番証明書ワークフローを安全に変更できない場合、アプリケーションおよびサービスアイデンティティセキュリティ市場での採用を遅らせる可能性があります。
IAM、PAM、CIEM、シークレットツール間の統合の複雑さ
企業のガバナンスプログラムは、アイデンティティ管理、特権アクセス管理、クラウドエンタイトルメントツール、およびシークレットプラットフォームを接続する必要があることが多いです。Entro Securityの報告によると、組織はHashiCorp Vault、Azure Key Vault、AWS Secrets Manager、Kubernetes Secrets、GitHub Secretsを含む少なくとも5つの独立したボールトソリューションを運用していました。これらのシステムは、異なるデータ構造、ローテーションルール、およびライフサイクルインターフェースを使用する場合があります。Omadaの調査では、ゼロトラスト統合を追求する企業の40%にとって、一貫性のないAPIが相互運用性の主要な課題あることが明らかになりました。統合作業は、本来であれば検出と修復をサポートするはずのセキュリティエンジニアリングのキャパシティを消費する可能性があります。したがって、アプリケーションおよびサービスアイデンティティセキュリティ市場は、長期にわたるリスクの高い実装プログラムを必要とせずに価値を実証しなければなりません。
*当社の予測では、推進要因および抑制要因の影響を加算的ではなく方向性のあるものとして扱います。影響予測は、ベースライン成長、構成効果、および変数間の相互作用を反映しています。
セグメント分析
コンポーネント別:
統合プラットフォームが企業の意思決定を支援ソリューションは2026年のアプリケーションおよびサービスアイデンティティセキュリティ市場シェアの78.32%を占めました。購買者は、孤立した製品から、共通のコントロールプレーンからシークレット、証明書、ワークロードアイデンティティ、AIエージェントクレデンシャルをカバーするプラットフォームへと移行しています。PAM、CIEM、シークレットツールが分離されていると、あるチームが別のチームが管理するクレデンシャルを把握できないギャップが生じる可能性があります。SailPointは2026年3月に、Amazon Bedrock、Google Vertex AI、Microsoft Foundry、Salesforce Agentforce、ServiceNow AIプラットフォーム向けのエージェントアイデンティティコネクターを備えた適応型アイデンティティ機能を拡張しました。[4] これは、事業部門全体ですでに使用されているAIサービスと統合するガバナンスツールへの購買者の関心を反映しています。
サービスは2027年から2032年にかけてCAGR 19.73%で拡大する見込みです。組織は、ローテーションポリシーの設定、アイデンティティグラフの構築、CI/CDパイプラインへのコントロールの接続をサポートする必要があります。これらのタスクには、多くの内部セキュリティチームが持っていない専門的なスキルが必要です。マネージドサービスの需要は、マシンアイデンティティのインベントリがセキュリティ人員の増加よりも速く拡大している中小企業にとって特に重要です。金融機関や政府機関も、監査準備に定期的な証拠収集が必要な場合、継続的なサポートを必要としています。非人間アイデンティティセキュリティ産業は、実装パートナーが顧客のプラットフォームデプロイメントを運用プログラムに転換する際に恩恵を受けます。


アイデンティティタイプ別:
エージェントクレデンシャルが最速の拡大をリードアプリケーションおよびサービスアイデンティティは2026年の収益の26.41%を占めました。このカテゴリには、本番サービスアカウント、マイクロサービストークン、およびシステム間統合に使用されるクレデンシャルが含まれます。これらのアイデンティティは、最初に作成された時点では適切であったが、システムが変更された後は過剰となった権限を保持していることが多いです。APIキー、OAuthトークン、ワークロードアイデンティティ、コンテナアイデンティティ、マシン証明書も、多くのクラウドネイティブデリバリーパイプライン内で作成されます。OWASPは、長期間有効な静的シークレットを広く悪用可能な非人間アイデンティティの弱点として特定しています。アプリケーションおよびサービスアイデンティティセキュリティ市場は、ソフトウェアが継続的に使用するアイデンティティに所有権、ライフサイクルコントロール、およびアクセスレビューを適用することでこの問題に対処します。
AIエージェントアイデンティティは2027年から2032年にかけてCAGR 22.61%で拡大する見込みです。企業は、データの取得、ワークフローの開始、ビジネスシステムとのインタラクションが可能なエージェントをデプロイしています。これらのエージェントには指定された所有者がいない場合があり、別のワークロード向けに作成されたサービスアカウントの権限を継承する可能性があります。責任が明確に定義されていないため、エージェントがまだそのアクセスを必要としているかどうかを評価することが困難です。採用とガバナンスのギャップに関するOktaの調査結果は、企業での利用がコントロール設計よりも速く進んでいることを示しています。これにより、アプリケーションおよびサービスアイデンティティセキュリティ市場において、登録、ポリシー、監視、および失効機能への直接的な需要が生まれています。
デプロイメントモデル別:
クラウドデリバリーがデフォルトアーキテクチャにクラウドベースのデプロイメントは2026年の収益の68.58%を占め、2027年から2032年にかけてCAGR 18.92%で成長する見込みです。クラウドアイデンティティプロバイダーは、継続的なシークレットローテーション、SPIFFEおよびSVIDの発行、クラウドIAMサービスとの統合をサポーできます。クラウドネイティブアプリケーションも、クラウドプラットフォームが提供するライフサイクルコントロールに適したエフェメラルクレデンシャルを生成します。対照的に、オンプレミスシステムは遅延と追加の障害ポイントをもたらすアダプターを必要とする場合があります。したがって、アプリケーションおよびサービスアイデンティティセキュリティ市場は、クラウドワークロードとAPIベースのデリバリーモデルのより広範な利用と連動しています。
オンプレミスデプロイメントは、データ主権要件を持つ防衛、政府、および規制対象の金融機関にとって引き続き重要です。認定プロバイダーと確立された調達要件により、クレデンシャル発行をパブリッククラウドに移行する能力が制限される場合があります。ハイブリッドモデルも、組織が既存システムを一度に置き換えるのではなく段階的にワークロードを移行する場合に関連します。大企業は、クラウドとレガシー環境全体で運用上の柔軟性を維持するためにハイブリッドデプロイメントを使用することが多いです。運用技術を企クラウドシステムに接続する産業オペレーターは、ローカルにホストされたアイデンティティブローカーを必要とする場合があります。これらのパターンは、クラウドデリバリーが速く拡大する中でも、多様なデプロイメントモデルへの需要を維持します。
組織規模別:
エンタープライズガバナンスがリードし、中小企業の採用が加速大企業は2026年の収益の71.54%を占めました。マルチクラウドの本番環境は、サービスアカウント、トークン、証明書、ワークロードアイデンティティの大規模な集団を生み出します。所有権は、セキュリティエンジニアリング、DevOps、クラウドオペレーション、アプリケーションチームに分散していることが多いです。Omadaの調査によると、調査対象企業の72%でITセキュリティチームが非人間アイデンティティセキュリティを所有しており、クラウドオペレーションチームとDevOpsチームがそれぞれ39%と33%で所有権を共有していました。この断片化された説明責任は、プラットフォームが利用可能な場合でも、ローテーション、デプロビジョニング、およびレビュー活動をらせる可能性があります。
中小企業は2027年から2032年にかけてCAGR 21.82%で拡大する見込みです。AIコーディングアシスタント、カスタマーサービスボット、および自動化されたワークフローの採用により、小規模チームが管理しなければならないクレデンシャルの数が増加しています。クラウドデリバリーとマネージドセキュリティチャネルにより、専任のアイデンティティチームなしにガバナンスツールを採用しやすくなっています。多くの中小企業の購買者は、独立したプラットフォームとしてではなく、より広範なクラウドアイデンティティパッケージの一部として非人間アイデンティティコントロールを取得しています。このアプローチにより、増加するアプリケーションと統合をサポートしながら管理ニーズを削減できます。アプリケーションおよびサービスアイデンティティセキュリティ市場は、サービス、バンドルオファリング、およびよりシンプルなデプロイメントモデルを通じてこれらの購買者にリーチできます。

エンドユーザー産業別:
技術密度がリードし、医療分野のモメンタムが高まるITおよび通信は2026年の収益の26.69%を占めました。同セクターは、大量のサービスアカウント、OAuthトークン、コンテナアイデンティティを生成するCI/CDパイプライン、APIファーストサービス、クラウドプラットフォームを運用しています。これらの技術環境はアクセス要件の頻繁な変更をもたらし、クレデンシャル検出の必要性を高めます。銀行、金融サービス、保険も、機密性の高いトランザクションが自動化システムに依存しているため、重要な需要基盤を形成しています。SISAおよびCERT-InとCSIRT-Finのデジタル脅威レポートは、BFSI環境において人間のユーザークレデンシャと並んで非人間アイデンティティが標的とされていることを特定しました。アプリケーションおよびサービスアイデンティティセキュリティ市場は、組織がアプリケーションアクセスと規制対象データフローの両方を制御しなければならない場合に関連します。
医療・ライフサイエンス産業は2027年から2032年にかけてCAGR 18.54%で拡大する見込みです。接続された医療機器、診断AIシステム、検査室自動化、および遠隔モニタリングはそれぞれ、ライフサイクルコントロールを必要とするマシンクレデンシャルを使用しています。クラウドネイティブ医療システムに関する研究では、接続された医療機器が保護された健康情報の近くで限られたアイデンティティ監視のもとで通信できることが指摘されています。診断エージェントと臨床意思決定支援ツールは、スタッフに適用されるものと同様の責任とアクセスルールを必要とするアイデンティティを追加します。医療提供者は、これらのコントロールと信頼性の高い臨床システムへの運用上の必要性のバランスを取らなければなりません。これにより、ガバンス、監査証跡、および慎重にテストされたクレデンシャルローテーションが、アプリケーションおよびサービスアイデンティティセキュリティ市場の重要な要件となっています。
地域分析
北米アプリケーションおよびサービスアイデンティティセキュリティ市場
北米は2026年のアプリケーションおよびサービスアイデンティティセキュリティ市場シェアの41.64%を占めた。同地域はエンタープライズクラウドワークロード、サイバーセキュリティベンダー、および大規模なソフトウェアデリバリー環境を運営する組織の集積度が高い。同地域のベンダーベースにはPalo Alto Networks、Okta、SailPoint、IBM、およびMicrosoftが含まれる。上場企業は重大なイバーセキュリティインシデントを4営業日以内に開示することを義務付けるSECルールに従っており、アクセス関連イベントへの経営幹部の注目度が高まっている。こうした状況は、組織がサービスアカウントおよびマシンクレデンシャルの管理強化を必要とする際の調達意思決定を短縮し得る。
アジア太平洋および欧州アプリケーションおよびサービスアイデンティティセキュリティ市場
アジア太平洋地域は2027年から2032年にかけて21.86%のCAGRで拡大すると予測される。インド、中国、日本、韓国、およびオーストラリアにおけるクラウドプログラムは、既存のガバナンスプロセスの処理能力を超え得るアイデンティティ量を生み出している。インドはクラウド導入の進展に伴い、開発者向けシークレット管理およびワークロードアイデンティティツールへの需要を支えている。日本の産業オートメーションプログラムは、歴史的にアイデンティティガバナンスの対象外であった運用技術環境にマシンクレデンシャルをもたらしている。欧州は引き続き第2位の地域市場であり、規制対象の金融機関におる文書化されたアクセスレビューを義務付けるDORA要件によって支えられている。これらの義務は、銀行および保険分野におけるアイデンティティ管理への複数年にわたる支出を促進し得る。
中東・アフリカおよび南米アプリケーションおよびサービスアイデンティティセキュリティ市場
中東、アフリカ、および南米は、アプリケーションおよびサービスアイデンティティセキュリティ市場において初期段階にある地域である。サウジアラビアおよびアラブ首長国連邦は、デジタルプログラムの拡大に伴い、金融サービス、政府、およびエネルギーインフラにおける需要を創出している。南アフリカ、ナイジェリア、およびエジプトは、APIおよび自動化されたクレデンシャルに依存する金融サービスクラウド環境を構築している。ブラジルは、個人データを処理する自動化システムに対して文書化された管理が必要な金融サービスおよびエネルギー分野での導入を支えている。これらの地域では、内部のアイデンティティリソースがまだ発展途上にある場合、クラウドベースおよびマネージドサービスの提供が好まれる可能性がある。現地規制、業界の優先事項、およびクラウド成熟度のレベルの多様性が、これらの地域にわたる異なる市場参入アプローチを支えている。
競合環境
市場集中度
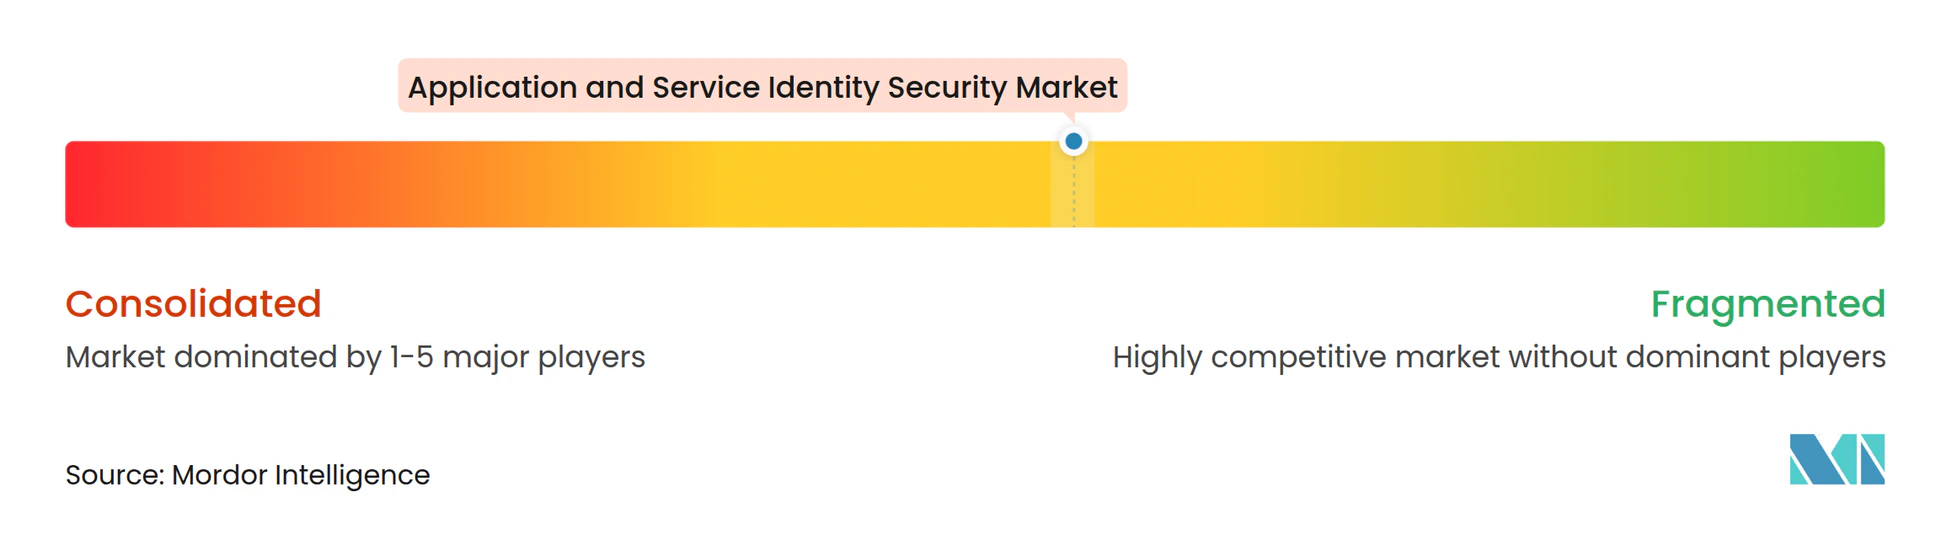
アプリケーションおよびサービスアイデンティティセキュリティ市場は、広範なプラットフォームプロバイダーの間では適度に集中しており、専門ベンダーの間では断片化しています。Palo Alto Networks、IBM、Okta、SailPoint、Microsoftは、シークレット、証明書、AIエージェントアイデンティティ、ワークロードアクセスを統合されたコントロール環境に統合する、より広範なアイデンティティセキュリティオファリングを構築しています。Keyfactor、GitGuardian、Teleportなどの専門企業は、トラストインフラ、シークレット検出、インフラアクセスにおける集中した機能を通じて差別化されたポジションを維持しています。この組み合わせにより、大規模な購買者は広範なスイートと専門ツールの間で選択できます。また、内部で構築するには時間がかかる機能を追加するための重要な手段として、パートナーシップと買収が重要になっています。
Palo Alto Networksは2026年2月にCyberArkの買収を完了し、特権アクセスとシンアイデンティティ機能をクラウドセキュリティポートフォリオと組み合わせたIdiraアイデンティティセキュリティプラットフォームを立ち上げました。SailPointは2026年6月にEntro Securityの買収を完了し、シークレットライフサイクルインテリジェンスをAgentic Fabricに追加しました。Keyfactorは2026年7月にCofideの買収を発表し、SPIFFEベースのワークロードアイデンティティ管理とランタイムアテステーションを追加しました。これらの動きは、ベンダーが検出、ガバナンス、証明書、シークレット、ランタイムアクティビティ全体のカバレッジを求めていることを示しています。IETFのAIMSドラフトも、SPIFFE、OAuth 2.0、ワークロードアイデンティティ標準に基づくフレームワークを提案しているため、製品設計に影響を与える可能性があります。
残存するギャップは、クレデンシャルが検出・管理された後の継続的な行動監視です。多くのプラットフォームはインベントリとポリシーツールを提供していますが、期待される認可コンテキスト外で動作するクレデンシャルを特定できるものは少ないです。KeyfactorのCofide買収とSailPointのEntro Security買収は、ランタイム可観測性とシークレットインテリジェンスへの強い関心を示しています。AI駆動の異常検出、自動化されたアクセス認定、自然言語ポリシーオーサリングが製品差別化の領域になりつつあります。アプリケーションおよびサービスアイデンティティセキュリティ市場は、セキュリティおよびコンプライアンスチームに信頼性の高い証拠を提供しながらデプロイメントの摩擦を軽減するベンダーを優遇する可能性が高いです。購買者は、プラットフォームの幅広さ、相互運用性、運用上の安全性、および新たに作成されたアイデンティティを迅速に管理する能力を引き続き評価するでしょう。
アプリケーションおよびサービスアイデンティティセキュリティ産業のリーダー企業
-
Microsoft Corporation
-
Amazon Web Services, Inc.
-
Google LLC
-
Okta, Inc.
-
Ping Identity Corporation
- 注:主要企業の掲載順は順位を示すものではありません。
アプリケーションおよびサービスアイデンティティセキュリティ市場 このレポートでカバーされる企業
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Okta, Inc.
- Ping Identity Corporation
- IBM Corporation
- Oracle Corporation
- CyberArk Software Ltd.
- Palo Alto Networks, Inc.
- SailPoint Technologies Holdings, Inc.
- Delinea, Inc.
- BeyondTrust Corporation
- HashiCorp, Inc.
- Keeper Security, Inc.
- One Identity LLC
- Aembit, Inc.
- Akeyless Security Ltd.
- Astrix Security Ltd.
- Clutch Security Ltd.
- Entro Security Ltd.
- GitGuardian SAS
- P0 Security, Inc.
- Permiso Security, Inc.
- Silverfort Inc.
- Teleport Security, Inc.
- Token Security Ltd.
- Saviynt, Inc.
- Keyfactor, Inc.
- Sectigo Limited
- DigiCert, Inc.
- Entrust Corporation
- Thales S.A.
最近の産業開発事情 アプリケーションおよびサービスアイデンティティセキュリティ市場
- 2026年9月:CyeraはOasis Securityの10億 米ドルの買収を完了し、統合プラットフォームをCyera Identityとしてリブランドしました。この取引により、NHI検出とガバナンスがCyeraのデータセキュリティポスチャ管理プラットフォームに統合され、統合されたデータとアイデンティティセキュリティアーキテクチャへのシフトが反映されています。
- 2026年8月:OktaはPermiso Securityの2億 米ドルの買収を完了し、クラウドアイデンティティ脅威の検出と対応をOktaプラットフォームに統合しました。これは、Okta2026年6月に25以上のAIプラットフォームパートナーにわたるモデルコンテキストプロトコル認可拡張としてクロスアプリアクセスを立ち上げたことに続くものです。
- 2026年8月:CiscoはTeleport Securityとの戦略的投資とパートナーシップを発表し、TeleportのインフラアクセスプラットフォームをCisco Identity Intelligenceに統合しました。この取り決めにより、CiscoのジャストインタイムアクセスコントロールがSaaSとインフラアクセスにまたがるサーバー、データベース、Kubernetesワークロードクレデンシャルに拡張されます。
- 2026年6月:1PasswordはAponoの2億5,000万 米ドルから3億 米ドルの買収を完了し、エンタープライズクレデンシャルプラットフォームにジャストインタイム特権アクセス管理を追加しました。この買収は、1Passwordがエンタープライズ非人間アイデンティティガバナンスへの戦略的拡大を示し、PAMの既存プレイヤーと中小企業アクセスで直接競合することを示しています。
グローバルアプリケーションおよびサービスアイデンティティセキュリティ市場レポートの調査範囲
アプリケーションおよびサービスアイデンティティセキュリティ市場は、アプリケーション、API、ワークロード、コンテナ、マシン、シークレット、AIエージェント全体にわたる非人間アイデンティティを保護するソリューションとサービスをカバーしています。アイデンティティの発行、認証、認可、クレデンシャルローテーション、エンタイトルメントガバナンス、およびサービス間・マシン間アクセスの監視が含まれます。
アプリケーションおよびサービスアイデンティティセキュリティ市場レポートは、コンポーネント(ソリューション、サービス)、アイデンティティタイプ(アプリケーションおよびサービスアイデンティティ、APIキーおよびOAuthトークンアイデンティティ、ワークロードおよびコンテナアイデンティティ、マシン証明書、シークレット・パスワードおよびアクセストークン、AIエージェントアイデンティティ、その他のアイデンティティタイプ)、デプロイメントモデル(クラウドベース、オンプレミス、ハイブリッド)、組織規模(大企業、中小企業)、エンドユーザー産業(銀行・金融サービス・保険(BFSI)、ITおよび通信、医療・ライフサイエンス、政府・公共部門、産業製造、小売・電子商取引、その他のエンドユーザー産業)、地域(北米、南米、欧州、アジア太平洋、中東、アフリカ)別にセグメント化されています。市場予測は金額(米ドル)ベースで提供されます。
セグメンテーション概要
| ソリューション |
| サービス |
| アプリケーションおよびサービスアイデンティティ |
| APIキーおよびOAuthトークンアイデンティティ |
| ワークロードおよびコンテナアイデンティティ |
| マシン証明書 |
| シークレット、パスワードおよびアクセストークン |
| AIエージェントアイデンティティ |
| その他のアイデンティティタイプ |
| クラウドベース |
| オンプレミス |
| ハイブリッド |
| 大企業 |
| 中小企業 |
| 銀行・金融サービス・保険(BFSI) |
| ITおよび通信 |
| 医療・ライフサイエンス |
| 政府・公共部門 |
| 産業製造 |
| 小売・電子商取引 |
| その他のエンドユーザー産業 |
| 北米 | 米国 |
| カナダ | |
| メキシコ | |
| 南米 | ブラジル |
| アルゼンチン | |
| 南米その他 | |
| 欧州 | ドイツ |
| 英国 | |
| フランス | |
| イタリア | |
| 欧州その他 | |
| アジア太平洋 | 中国 |
| インド | |
| 日本 | |
| 韓国 | |
| アジア太平洋その他 | |
| 中東 | サウジアラビア |
| アラブ首長国連邦 | |
| 中東その他 | |
| アフリカ | 南アフリカ |
| ナイジェリア | |
| アフリカその他 |
| コンポーネント別 | ソリューション | |
| サービス | ||
| アイデンティティタイ別 | アプリケーションおよびサービスアイデンティティ | |
| APIキーおよびOAuthトークンアイデンティティ | ||
| ワークロードおよびコンテナアイデンティティ | ||
| マシン証明書 | ||
| シークレット、パスワードおよびアクセストークン | ||
| AIエージェントアイデンティティ | ||
| その他のアイデンティティタイプ | ||
| デプロイメントモデル別 | クラウドベース | |
| オンプレミス | ||
| ハイブリッド | ||
| 組織規模別 | 大企業 | |
| 中小企業 | ||
| エンドユーザー産業別 | 銀行・金融サービス・保険(BFSI) | |
| ITおよび通信 | ||
| 医療・ライフサイエンス | ||
| 政府・公共部門 | ||
| 産業製造 | ||
| 小売・電子商取引 | ||
| その他のエンドユーザー産業 | ||
| 地域別 | 北米 | 米国 |
| カナダ | ||
| メキシコ | ||
| 南米 | ブラジル | |
| アルゼンチン | ||
| 南米その他 | ||
| 欧州 | ドイツ | |
| 英国 | ||
| フランス | ||
| イタリア | ||
| 欧州その他 | ||
| アジア太平洋 | 中国 | |
| インド | ||
| 日本 | ||
| 韓国 | ||
| アジア太平洋その他 | ||
| 中東 | サウジアラビア | |
| アラブ首長国連邦 | ||
| 中東その他 | ||
| アフリカ | 南アフリカ | |
| ナイジェリア | ||
| アフリカその他 | ||
レポートで回答される主要な質問
アプリケーションおよびサービスアイデンティティセキュリティ市場の規模はどのくらいですか?
アプリケーションおよびサービスアイデンティティセキュリティ市場規模は、2026年の7.62 ビリオン 米ドル、2027年の8.79 ビリオン 米ドルから、2032年までに18.36 ビリオン 米ドルへと拡大し、2027年から2032年にかけてCAGR 15.87%を記録する見込みです。
アプリケーションおよびサービスアイデンティティセキュリティへの需要を牽引しているものは何ですか?
クラウドネイティブアプリケーション、APIの利用、ゼロトラストプログラム、規制上のコントロール、およびAIエージェントのデプロイメントが、クレデンシャルガバナンスの必要性を高めています。
アプリケーションおよびサービスアイデンティティセキュリティへの支出をリードしているコンポーネントはどれですか?
ソリューションは2026年の収益の78.32%を占め、サービスは2032年にかけてCAGR 19.73%で拡大する見込みです。
最も速く拡大しているアイデンティティタイプはどれですか?
AIエージェントアイデンティティは、組織が所有権とアクセスコントロールを正式化するにつれて、2027年から2032年にかけてCAGR 22.61%で拡大する見込みです。
最も広く使用されているデプロイメントモデルはどれですか?
クラウドベースのデプロイメントは2026年の収益の68.58%を占め、2032年にかけてCAGR 18.92%で進展する見込みです。
非人間アイデンティティコントロールの採用をリードしている地域はどこですか?
北米は2026年の収益の41.64%を占め、アジア太平洋地域は2032年にかけてCAGR 21.86%で拡大する見込みです。