
Marktgröße und Marktanteil für Anwendungs- und Dienstidentitätssicherheit
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 8.79 Milliarden US-Dollar |
| Marktgröße (2032) | 18.36 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 15.87 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Anwendungs- und Dienstidentitätssicherheit von Mordor Intelligence
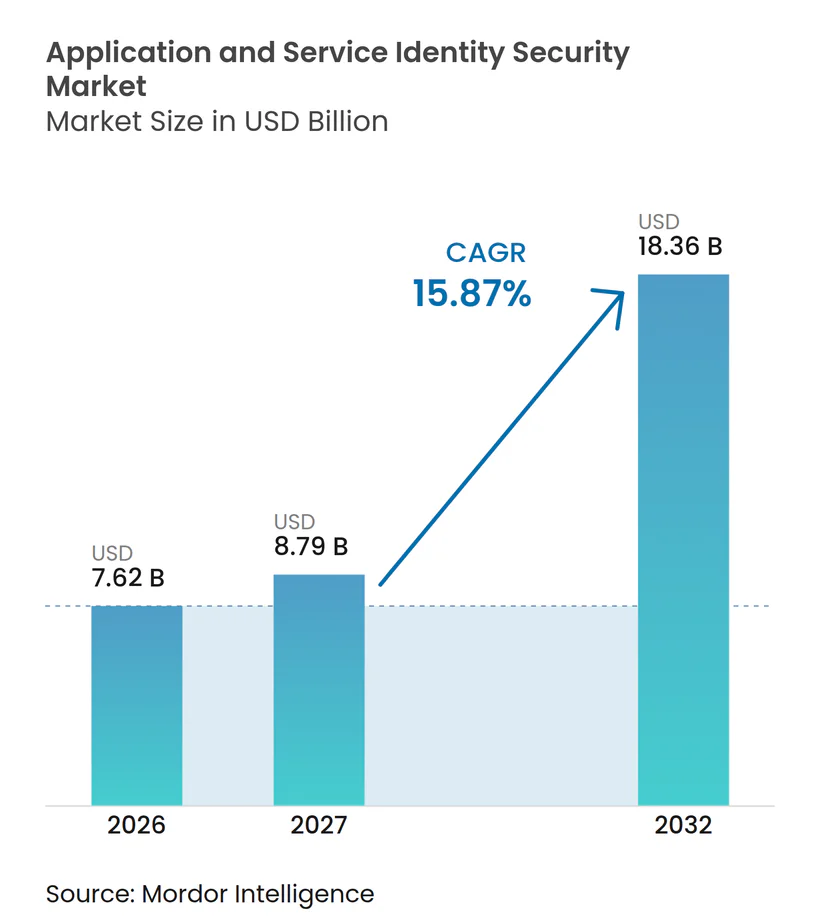
Die Marktgröße für Anwendungs- und Dienstidentitätssicherheit wird voraussichtlich von 7,62 Milliarden USD im Jahr 2026 und 8,79 Milliarden USD im Jahr 2027 auf 18,36 Milliarden USD bis 2032 anwachsen, was einer CAGR von 15,87 % zwischen 2027 und 2032 entspricht. Der Markt für Anwendungs- und Dienstidentitätssicherheit wird durch die rasche Erstellung von Dienstkonten, Anwendungstoken, Zertifikaten und Workload-Anmeldeinformationen in Cloud-Umgebungen geprägt. Unternehmen setzen außerdem autonome KI-Tools ein, bevor sie klare Prozesse für Eigentümerschaft, Zugriffsüberprüfung und Rotation von Anmeldeinformationen etabliert haben. Diese Lücke erhöht die Nachfrage nach Plattformen, die Identitäten erkennen, Verantwortlichkeiten zuweisen und Zugriffe entfernen können, wenn diese nicht mehr benötigt werden. Regulatorische Anforderungen machen überprüfbare Kontrollen in Finanzdienstleistungen, Behörden, dem Gesundheitswesen und anderen regulierten Bereichen immer wichtiger. Anbieterstrategien kombinieren zunehmend Secrets-Management, Zertifikatsautomatisierung, Zugriffs-Governance und Laufzeittransparenz innerhalb umfassenderer Identitätssicherheitsplattformen.
Wichtigste Erkenntnisse des Berichts
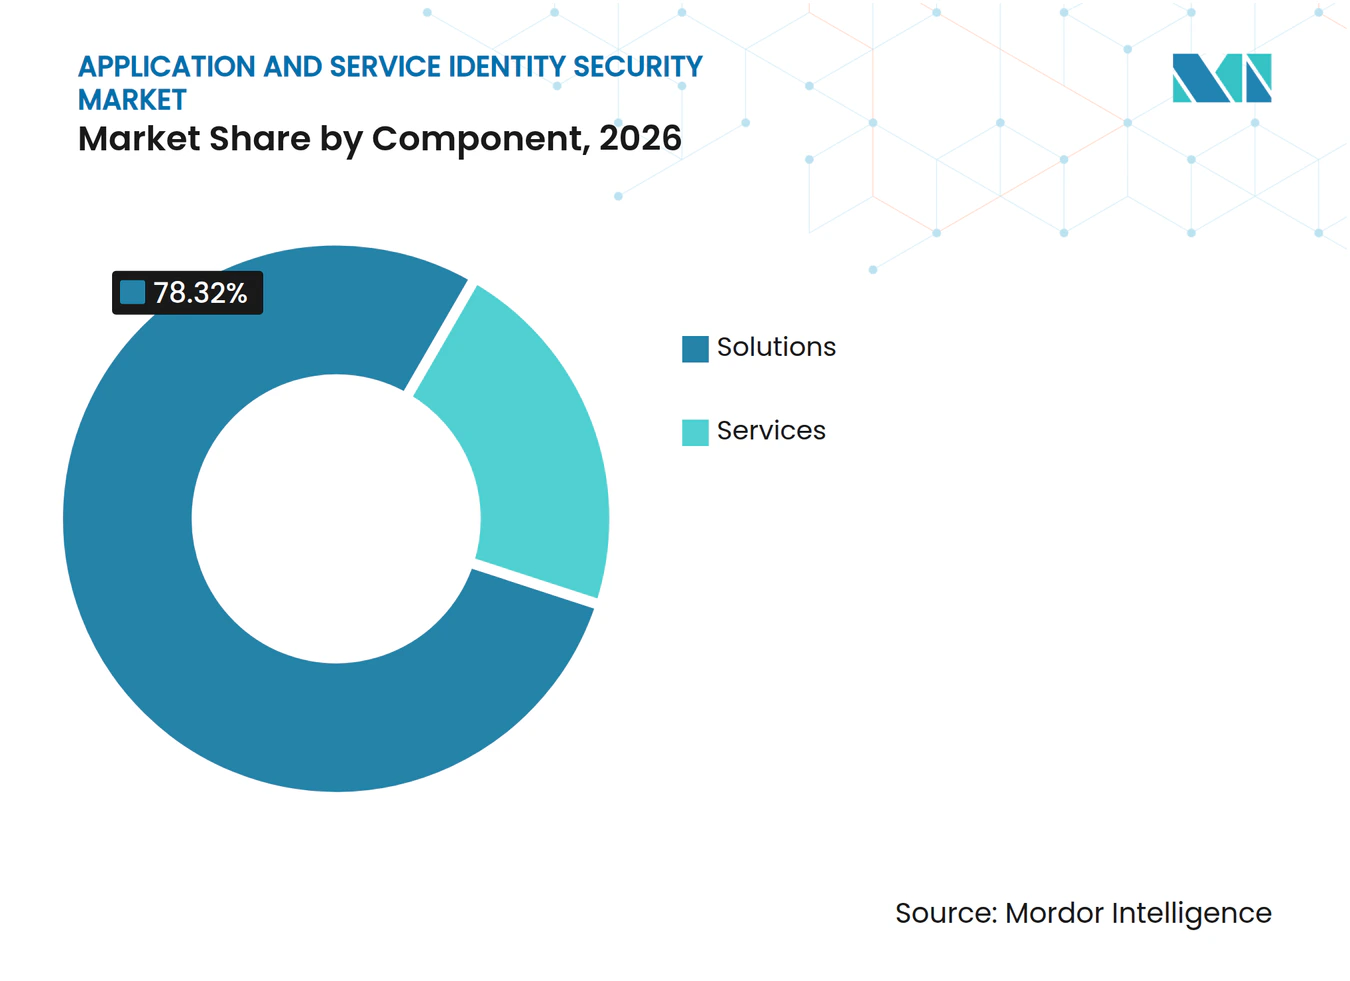
- Nach Komponente hielten Lösungen im Jahr 2026 einen Marktanteil von 78,32 % am Markt für Anwendungs- und Dienstidentitätssicherheit, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 19,73 % wachsen werden.
- Nach Identitätstyp hielten Anwendungs- und Dienstidentitäten im Jahr 2026 einen Umsatzanteil von 26,41 %, während KI-Agenten-Identitäten bis 2032 voraussichtlich mit einer CAGR von 22,61 % wachsen werden.
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Marktanteil von 68,58 % am Markt für Anwendungs- und Dienstidentitätssicherheit auf die Cloud-basierte Bereitstellung, die bis 2032 voraussichtlich mit einer CAGR von 18,92 % wachsen wird.
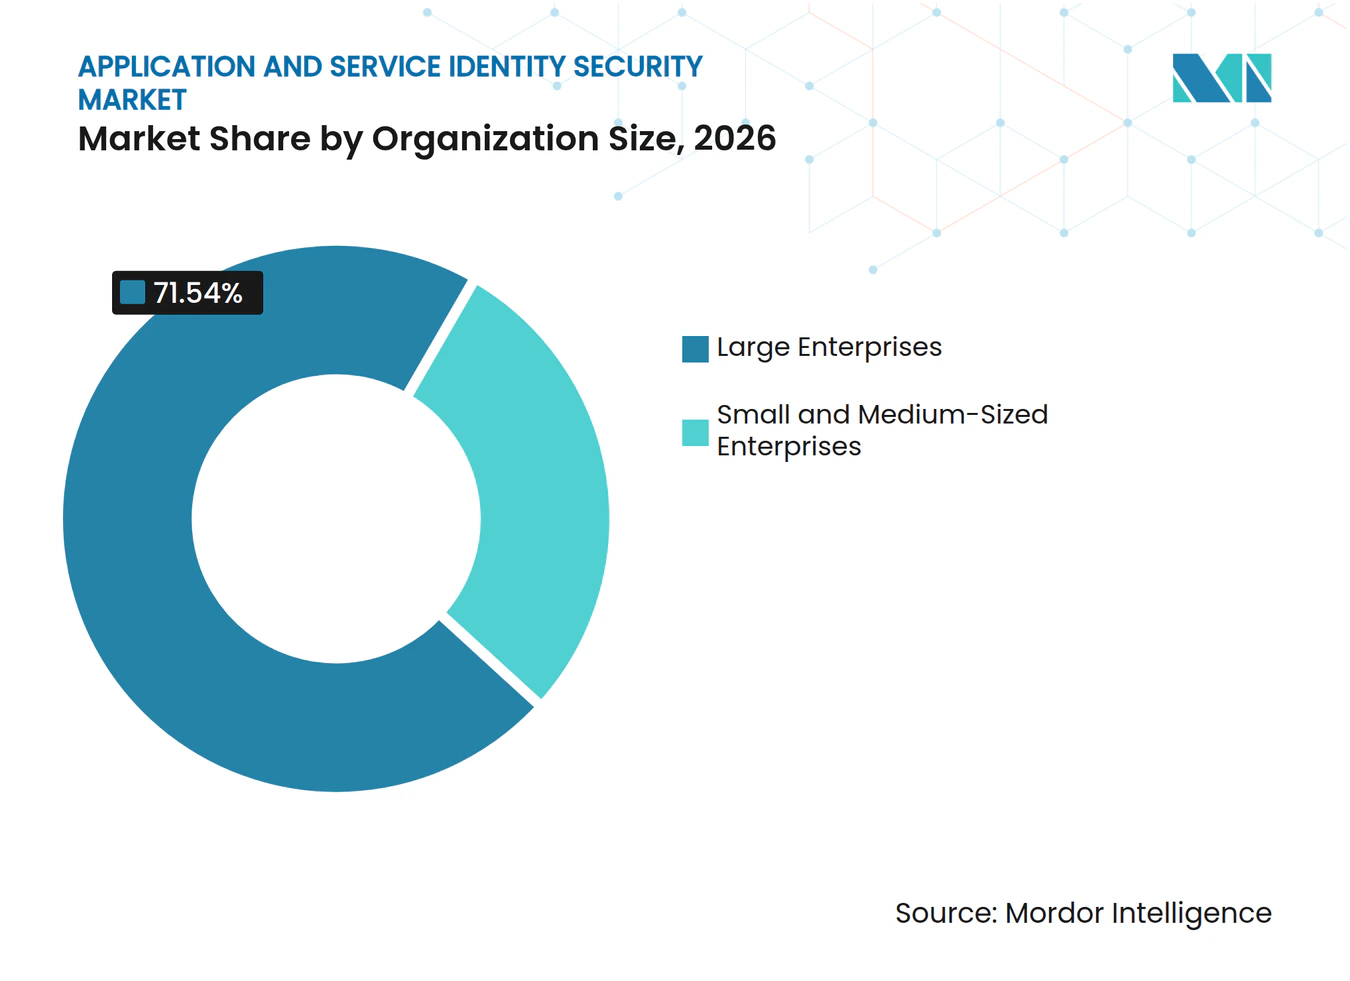
- Nach Unternehmensgröße entfielen im Jahr 2026 71,54 % des Umsatzes auf Großunternehmen, während KMU bis 2032 voraussichtlich mit einer CAGR von 21,82 % wachsen werden.
- Nach Endnutzerbranche hielten IT und Telekommunikation im Jahr 2026 einen Umsatzanteil von 26,69 %, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 18,54 % wachsen werden.
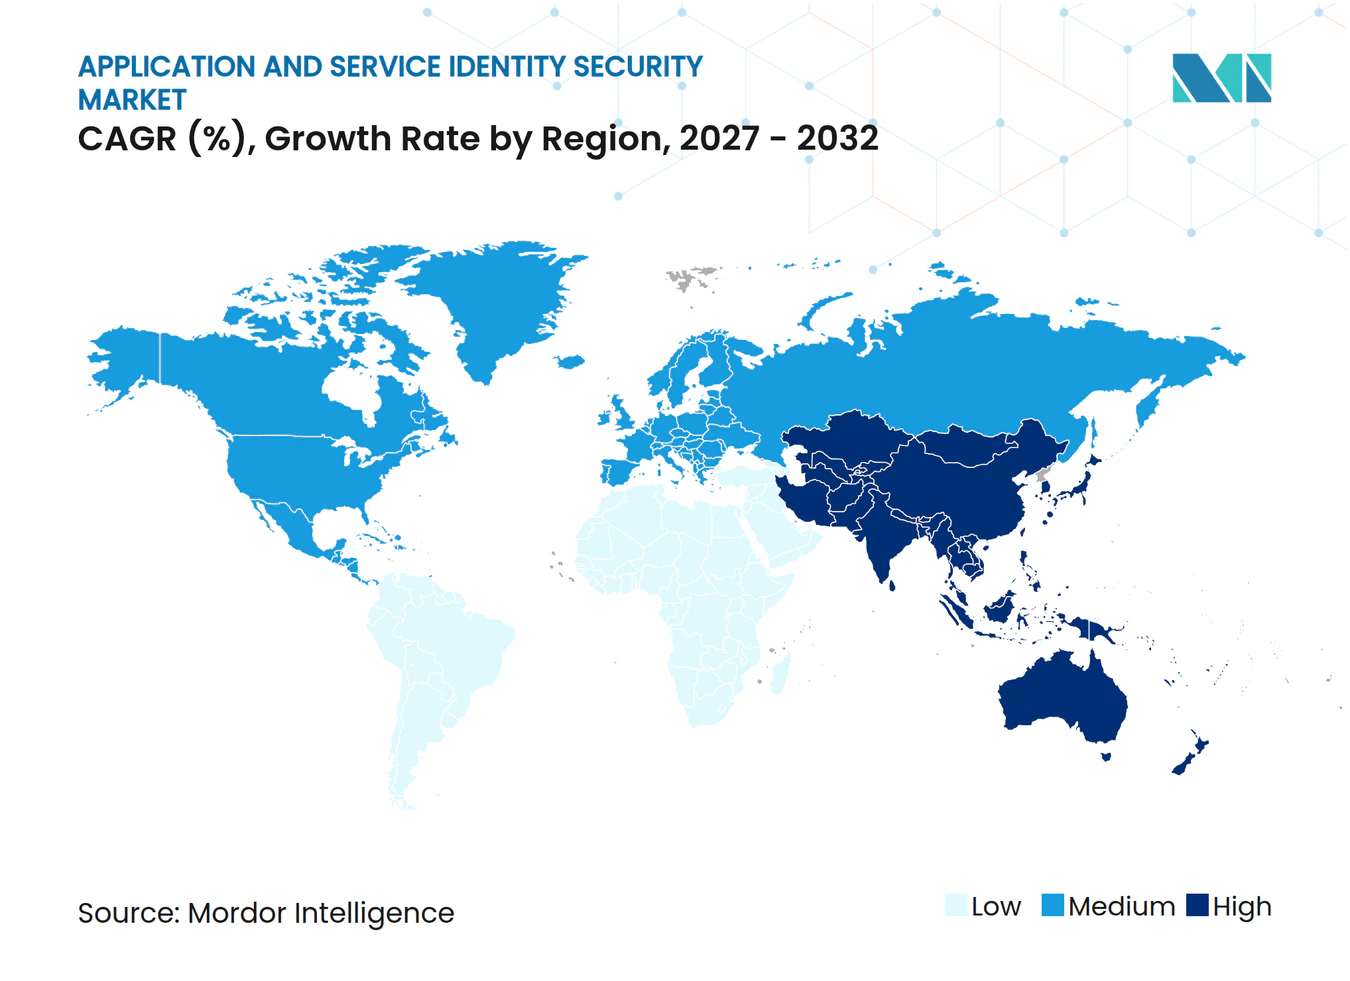
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 41,64 % am Markt für Anwendungs- und Dienstidentitätssicherheit, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 21,86 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| TREIBER | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Proliferation Cloud-nativer Anwendungen und APIs | +4.2% | Global, mit höchster Intensität in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Einführung von Zero Trust und dem Prinzip der minimalen Rechtevergabe | +3.6% | Kernmärkte Nordamerika, Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Regulatorischer Druck für nachvollziehbaren Maschinenzugriff | +3.0% | Europa, Nordamerika und wachsende Märkte im asiatisch-pazifischen Raum | Mittelfristig (2–4 Jahre) |
| Ausweitung von KI-Agenten und autonomen Workflows | +2.5% | Global, mit schnellerer Einführung in Nordamerika und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Kurzlebige, geheimnislose Anmeldeinformationen für ephemere Dienste | +1.3% | Kernmärkte Nordamerika, Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Identitäts-Governance für Software-Lieferketten und Drittanbieter-Integrationen | +0.9% | Global, mit frühen Gewinnen in Nordamerika und EU-regulierten Sektoren | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Proliferation Cloud-nativer Anwendungen und APIs
API-Bestände wachsen schneller als die Kontrollen, die die damit verbundenen Anmeldeinformationen regeln. Die Akamai-Studie von 2026 ergab, dass 87 % der Unternehmen im Vorjahr einen API-Sicherheitsvorfall erlebt hatten, mit durchschnittlichen Kosten von 700.000 USD.[1] Dieselbe Studie ergab, dass nur 23 % der Befragten APIs identifizieren konnten, die sensible Daten zurückgeben, verglichen mit 40 % im Jahr 2022. Jede API kann einen Punkt schaffen, an dem eine nicht-menschliche Anmeldeinformation an einen Dienst oder eine Anwendung gebunden ist. Der Markt für Anwendungs- und Dienstidentitätssicherheit profitiert, wenn Käufer diese Verbindungen identifizieren und Anmeldeinformationen widerrufen müssen, die nach ihrer beabsichtigten Verwendung weiterhin Berechtigungen behalten. Die NIST-Leitlinien für den Cloud-nativen API-Schutz fordern Identitätskontrollen vor und während der Laufzeit und unterstreichen damit die Rolle des Identitätsmanagements in API-Sicherheitsprogrammen.
Einführung von Zero Trust und dem Prinzip der minimalen Rechtevergabe
Zero-Trust-Programme entwickeln sich von Grundsatzerklärungen hin zur Implementierung und schaffen eine finanzierte Nachfrage nach Maschinenidentitätskontrollen. Omada stellte fest, dass 95 % der befragten Unternehmens-Sicherheitsverantwortlichen im Jahr 2026 die Einführung von Zero Trust berichteten.[2] Nur 32 % wendeten kontextbasierte Zugriffsrichtlinien auf Maschinenidentitäten an, gegenüber 21 % im Jahr 2022. Die Differenz zwischen der breiten Zero-Trust-Einführung und der maschinenspezifischen Richtlinienabdeckung eröffnet eine praktische Chance für den Markt für Anwendungs- und Dienstidentitätssicherheit. Organisationen benötigen Kontrollen, die den Zugriff basierend auf dem Workload-Zweck, der Identitätseigentümerschaft und den aktuellen Betriebsbedingungen einschränken. Diese Anforderungen begünstigen Plattformen, die Erkennung, Richtliniendurchsetzung und Nachweise für Zugriffsüberprüfungen kombinieren.
Regulatorischer Druck für nachvollziehbaren Maschinenzugriff
Regulatorische Rahmenbedingungen erhöhen den Bedarf an dokumentierten Kontrollen über den Maschinenzugriff. Der Digital Operational Resilience Act gilt seit dem 17. Januar 2025 für EU-Finanzunternehmen und erfordert regelmäßige Überprüfungen der Zugriffe im Zusammenhang mit kritischen IKT-Funktionen. Dienstkonten und API-Anmeldeinformationen können unter diese kritischen Funktionen fallen, wenn sie regulierte Systeme unterstützen. Die NIS2-Richtlinie erweitert die Cybersicherheitspflichten auf wesentliche und wichtige Einrichtungen in der Europäischen Union. Diese Verpflichtungen begünstigen Systeme, die nachweisen können, wer eine Anmeldeinformation besitzt, worauf sie zugreifen kann und ob dieser Zugriff überprüft wurde. Der Markt für Anwendungs- und Dienstidentitätssicherheit hat daher einen stärkeren Compliance-Anwendungsfall in den Bereichen Bankwesen, Versicherungen, Behörden und kritische Infrastrukturen.
Ausweitung von KI-Agenten und autonomen Workflows
Der Einsatz von KI-Agenten rückt die Governance nicht-menschlicher Identitäten in den Fokus des Senior Managements. Okta berichtete, dass 91 % der Organisationen KI-Agenten einsetzen, während 44 % angaben, dass die Governance nicht Schritt gehalten habe. Viele Agenten werden ohne einen Eigentümerprozess erstellt, der mit dem Onboarding menschlicher Mitarbeiter vergleichbar ist. Der IETF-AIMS-Entwurf schlägt einen auf OAuth 2.0 basierenden Ansatz zur Agentenauthentifizierung vor, bleibt jedoch ein Entwurfsstandard. Dies lässt Organisationen mit einer Mischung aus anbieterspezifischen Praktiken und wiederverwendeten Dienstkonten zurück. OWASP identifiziert langlebige und unzureichend verwaltete nicht-menschliche Anmeldeinformationen als ein wesentliches Sicherheitsproblem. Mit der Ausweitung autonomer Workflows kann der Markt für Anwendungs- und Dienstidentitätssicherheit Eigentümerschaft, Berechtigungen und Widerruf adressieren, bevor ein Agent über Unternehmenssysteme hinweg agieren darf.
Analyse der Auswirkungen von Hemmnissen*
| HEMMNIS | (~) % AUSWIRKUNG AUF DIE CAGR-PROGNOSE | GEOGRAFISCHE RELEVANZ | ZEITHORIZONT DER AUSWIRKUNG |
|---|---|---|---|
| Veraltete statische Anmeldeinformationen und PKI-Fragmentierung | -1.8% | Global, mit der stärksten Auswirkung in On-Premises-lastigen Umgebungen in Europa und dem asiatisch-pazifischen Raum | Langfristig (≥ 4 Jahre) |
| Integrationskomplexität über IAM, PAM, CIEM und Secrets-Tools hinweg | -1.4% | Global | Mittelfristig (2–4 Jahre) |
| Unklare Eigentümerschaft ephemerer und versteckter Identitäten | -1.0% | Nordamerika, Europa und asiatisch-pazifischer Raum | Mittelfristig (2–4 Jahre) |
| Operationelles Risiko der Rotation von Produktions-Anmeldeinformationen ohne Abhängigkeitskontext | -0.7% | Global | Kurzfristig (≤ 2 Jahre) |
| Quelle: Mordor Intelligence | |||
Veraltete statische Anmeldeinformationen und PKI-Fragmentierung
Fragmentierte PKI-Umgebungen erschweren den Ersatz statischer Anmeldeinformationen durch automatisierte Alternativen. Eine von CyberArk gesponserte Ponemon-Studie ergab, dass 56 % der Organisationen Dienstunterbrechungen durch Zertifikatsfehler erlebt hatten.[3] Die Studie berichtete von durchschnittlich 114.591 Zertifikaten unter Unternehmensverwaltung. Diese Umgebungen haben häufig separate Eigentümerteams, inkonsistente Inventare und Anmeldeinformationen, die nicht geändert werden können, ohne nachgelagerte Abhängigkeiten zu testen. Kürzere TLS-Gültigkeitszeiträume erhöhen den Bedarf an Automatisierung, legen aber auch die Grenzen älterer PKI-Prozesse offen. Dieses Hemmnis kann die Einführung im Markt für Anwendungs- und Dienstidentitätssicherheit verzögern, wenn Käufer Produktionszertifikat-Workflows nicht sicher ändern können.
Integrationskomplexität über IAM, PAM, CIEM und Secrets-Tools hinweg
Unternehmens-Governance-Programme müssen häufig Identitätsmanagement, Privileged-Access-Management, Cloud-Berechtigungstools und Secrets-Plattformen miteinander verbinden. Entro Security berichtete, dass Organisationen mindestens 5 separate Vault-Lösungen betrieben, darunter HashiCorp Vault, Azure Key Vault, AWS Secrets Manager, Kubernetes Secrets und GitHub Secrets. Diese Systeme können unterschiedliche Datenstrukturen, Rotationsregeln und Lifecycle-Schnittstellen verwenden. Omada stellte fest, dass inkonsistente APIs für 40 % der Unternehmen, die eine Zero-Trust-Integration anstreben, die größte Interoperabilitätsherausforderung darstellten. Integrationsarbeiten können Kapazitäten im Bereich Security Engineering binden, die andernfalls für Erkennung und Behebung genutzt werden könnten. Der Markt für Anwendungs- und Dienstidentitätssicherheit muss daher seinen Mehrwert nachweisen, ohne langwierige, risikoreiche Implementierungsprogramme zu erfordern.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Komponente:
Integrierte Plattformen unterstützen UnternehmensentscheidungenLösungen hielten im Jahr 2026 einen Marktanteil von 78,32 % am Markt für Anwendungs- und Dienstidentitätssicherheit. Käufer bewegen sich weg von isolierten Produkten hin zu Plattformen, die Secrets, Zertifikate, Workload-Identitäten und KI-Agenten-Anmeldeinformationen über eine gemeinsame Steuerungsebene abdecken. Separate PAM-, CIEM- und Secrets-Tools können Lücken schaffen, in denen ein Team die von einem anderen verwalteten Anmeldeinformationen nicht einsehen kann. SailPoint erweiterte seine adaptiven Identitätsfähigkeiten im März 2026 mit Agenten-Identitäts-Konnektoren für Amazon Bedrock, Google Vertex AI, Microsoft Foundry, Salesforce Agentforce und ServiceNow AI Platform.[4] Dies spiegelt das Käuferinteresse an Governance-Tools wider, die sich in die bereits in den Geschäftsbereichen genutzten KI-Dienste integrieren.
Dienstleistungen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 19,73 % wachsen. Organisationen benötigen Unterstützung bei der Konfiguration von Rotationsrichtlinien, dem Aufbau von Identitätsgraphen und der Verbindung von Kontrollen mit CI/CD-Pipelines. Diese Aufgaben erfordern spezialisierte Fähigkeiten, die vielen internen Sicherheitsteams fehlen. Die Nachfrage nach verwalteten Diensten ist besonders relevant für KMU, deren Maschinenidentitätsinventare schneller gewachsen sind als ihre Sicherheitspersonalausstattung. Finanzinstitute und Behörden benötigen ebenfalls kontinuierliche Unterstützung, wenn die Prüfungsvorbereitung eine regelmäßige Beweiserhebung erfordert. Die Branche für nicht-menschliche Identitätssicherheit profitiert, wenn Implementierungspartner Kunden dabei helfen, die Plattformbereitstellung in ein operatives Programm umzuwandeln.


Nach Identitätstyp:
Agenten-Anmeldeinformationen führen die schnellste Expansion anAnwendungs- und Dienstidentitäten hielten im Jahr 2026 einen Umsatzanteil von 26,41 %. Diese Kategorie umfasst Produktionsdienstkonten, Microservice-Token und Anmeldeinformationen für die System-zu-System-Integration. Diese Identitäten behalten häufig Berechtigungen, die bei der ersten Erstellung angemessen waren, nach Systemänderungen jedoch übermäßig sind. API-Schlüssel, OAuth-Token, Workload-Identitäten, Container-Identitäten und Maschinenzertifikate werden ebenfalls in vielen Cloud-nativen Bereitstellungspipelines erstellt. OWASP identifiziert langlebige statische Secrets als eine weit verbreitete Schwachstelle bei nicht-menschlichen Identitäten. Der Markt für Anwendungs- und Dienstidentitätssicherheit adressiert dieses Problem, indem er Eigentümerschaft, Lifecycle-Kontrollen und Zugriffsüberprüfungen auf Identitäten anwendet, die Software kontinuierlich nutzt.
KI-Agenten-Identitäten werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 22,61 % wachsen. Unternehmen setzen Agenten ein, die Daten abrufen, Workflows starten und mit Geschäftssystemen interagieren können. Diese Agenten haben möglicherweise keinen benannten Eigentümer und können Dienstkonto-Berechtigungen erben, die für einen anderen Workload erstellt wurden. Das Fehlen einer definierten Verantwortlichkeit erschwert die Beurteilung, ob ein Agent seinen Zugriff noch benötigt. Die Erkenntnisse von Okta zu Einführungs- und Governance-Lücken zeigen, dass der Unternehmenseinsatz schneller voranschreitet als das Kontrolldesign. Dies schafft einen direkten Bedarf an Registrierungs-, Richtlinien-, Überwachungs- und Widerrufsfunktionen im Markt für Anwendungs- und Dienstidentitätssicherheit.
Nach Bereitstellungsmodell:
Cloud-Bereitstellung wird zur StandardarchitekturDie Cloud-basierte Bereitstellung entfiel im Jahr 2026 auf 68,58 % des Umsatzes und wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 18,92 % wachsen. Cloud-Identitätsanbieter können kontinuierliche Secret-Rotation, SPIFFE- und SVID-Ausstellung sowie die Integration mit Cloud-IAM-Diensten unterstützen. Cloud-native Anwendungen erstellen außerdem ephemere Anmeldeinformationen, die für Lifecycle-Kontrollen geeignet sind, die von Cloud-Plattformen bereitgestellt werden. Im Gegensatz dazu benötigen On-Premises-Systeme möglicherweise Adapter, die Verzögerungen und zusätzliche Fehlerquellen einführen. Der Markt für Anwendungs- und Dienstidentitätssicherheit ist daher auf die breitere Nutzung von Cloud-Workloads und API-basierten Bereitstellungsmodellen ausgerichtet.
Die On-Premises-Bereitstellung bleibt für Verteidigungs-, Behörden- und regulierte Finanzorganisationen mit Datensouveränitätsanforderungen relevant. Zertifizierte Anbieter und etablierte Beschaffungsanforderungen können die Möglichkeit einschränken, die Ausstellung von Anmeldeinformationen in eine öffentliche Cloud zu verlagern. Hybridmodelle sind auch dort relevant, wo Organisationen Workloads schrittweise migrieren, anstatt bestehende Systeme auf einmal zu ersetzen. Großunternehmen nutzen häufig hybride Bereitstellungen, um die betriebliche Flexibilität über Cloud- und Legacy-Umgebungen hinweg zu erhalten. Industriebetreiber, die Betriebstechnologie mit unternehmensweiten Cloud-Systemen verbinden, benötigen möglicherweise lokal gehostete Identitäts-Broker. Diese Muster erhalten die Nachfrage nach verschiedenen Bereitstellungsmodellen, auch wenn die Cloud-Bereitstellung schneller wächst.
Nach Unternehmensgröße:
Unternehmens-Governance führt und KMU-Einführung beschleunigt sichGroßunternehmen hielten im Jahr 2026 71,54 % des Umsatzes. Ihre Multi-Cloud-Produktionsumgebungen schaffen große Bestände an Dienstkonten, Token, Zertifikaten und Workload-Identitäten. Die Eigentümerschaft ist häufig auf Security Engineering, DevOps, Cloud-Betrieb und Anwendungsteams verteilt. Omada stellte fest, dass IT-Sicherheitsteams in 72 % der befragten Unternehmen die Sicherheit nicht-menschlicher Identitäten verantworteten, während Cloud-Betriebs- und DevOps-Teams die Eigentümerschaft zu 39 % bzw. 33 % teilten. Diese fragmentierte Verantwortlichkeit kann Rotations-, Deprovisionierungs- und Überprüfungsaktivitäten verzögern, selbst wenn eine Plattform verfügbar ist.
KMU werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 21,82 % wachsen. Die Einführung von KI-Coding-Assistenten, Kundenservice-Bots und automatisierten Workflows erhöht die Anzahl der Anmeldeinformationen, die kleinere Teams verwalten müssen. Cloud-Bereitstellung und verwaltete Sicherheitskanäle erleichtern die Einführung von Governance-Tools ohne dedizierte Identitätsteams. Viele KMU-Käufer erhalten Kontrollen für nicht-menschliche Identitäten als Teil umfassenderer Cloud-Identitätspakete und nicht als separate Plattformen. Dieser Ansatz kann den Verwaltungsaufwand reduzieren und gleichzeitig eine wachsende Anzahl von Anwendungen und Integrationen unterstützen. Der Markt für Anwendungs- und Dienstidentitätssicherheit kann diese Käufer über Dienstleistungen, gebündelte Angebote und einfachere Bereitstellungsmodelle erreichen.

Nach Endnutzerbranche:
Technologiedichte führt und Dynamik im Gesundheitswesen nimmt zuIT und Telekommunikation hielten im Jahr 2026 einen Umsatzanteil von 26,69 %. Der Sektor betreibt CI/CD-Pipelines, API-first-Dienste und Cloud-Plattformen, die eine große Anzahl von Dienstkonten, OAuth-Token und Container-Identitäten generieren. Diese technischen Umgebungen schaffen häufige Änderungen der Zugriffsanforderungen und erhöhen den Bedarf an der Erkennung von Anmeldeinformationen. Bankwesen, Finanzdienstleistungen und Versicherungen stellen ebenfalls eine wesentliche Nachfragebasis dar, da sensible Transaktionen von automatisierten Systemen abhängen. Der SISA-, CERT-In- und CSIRT-Fin-Bericht über digitale Bedrohungen identifizierte nicht-menschliche Identitäten als Ziele neben menschlichen Benutzeranmeldeinformationen im BFSI-Bereich. Der Markt für Anwendungs- und Dienstidentitätssicherheit ist relevant, wo Organisationen sowohl den Anwendungszugriff als auch regulierte Datenflüsse kontrollieren müssen.
Die Gesundheits- und Biowissenschaftsbranche wird voraussichtlich von 2027 bis 2032 mit einer CAGR von 18,54 % wachsen. Vernetzte Medizingeräte, diagnostische KI-Systeme, Laborautomatisierung und Fernüberwachung nutzen jeweils Maschinenberechtigungen, die einer Lifecycle-Kontrolle bedürfen. Forschungen zu Cloud-nativen Gesundheitssystemen haben festgestellt, dass vernetzte Medizingeräte mit begrenzter Identitätsüberwachung in der Nähe geschützter Gesundheitsinformationen kommunizieren können. Diagnostische Agenten und klinische Entscheidungsunterstützungstools fügen Identitäten hinzu, die ähnliche Verantwortlichkeiten und Zugriffsregeln benötigen wie die für Mitarbeiter geltenden. Gesundheitsdienstleister müssen diese Kontrollen mit dem betrieblichen Bedarf an zuverlässigen klinischen Systemen in Einklang bringen. Dies macht Governance, Prüfpfade und sorgfältig getestete Rotation von Anmeldeinformationen zu wichtigen Anforderungen für den Markt für Anwendungs- und Dienstidentitätssicherheit.
Geografische Analyse
Nordamerika Markt für Anwendungs- und Dienstidentitätssicherheit
Nordamerika hielt im Jahr 2026 einen Marktanteil von 41,64 % am Markt für Anwendungs- und Dienstidentitätssicherheit. Die Region weist eine hohe Konzentration an unternehmensweiten Cloud-Workloads, Cybersicherheitsanbietern und Organisationen auf, die umfangreiche Softwarebereitstellungsumgebungen betreiben. Zur Anbieterbasis gehören Palo Alto Networks, Okta, SailPoint, IBM und Microsoft. Börsennotierte Unternehmen unterliegen SEC-Vorschriften, die eine Offenlegung wesentlicher Cybersicherheitsvorfälle innerhalb von 4 Werktagen vorschreiben, was die Aufmerksamkeit der Führungsebene für zugriffsbezogene Ereignisse erhöht. Diese Bedingungen können Beschaffungsentscheidungen beschleunigen, wenn Organisationen eine bessere Kontrolle über Dienstkonten und Maschinenzugangsdaten benötigen.
APAC und Europa Markt für Anwendungs- und Dienstidentitätssicherheit
Der asiatisch-pazifische Raum wird voraussichtlich von 2027 bis 2032 mit einem CAGR von 21,86 % wachsen. Cloud-Programme in Indien, China, Japan, Südkorea und Australien erzeugen Identitätsvolumina, die die Kapazität bestehender Governance-Prozesse übersteigen können. Indien unterstützt die Nachfrage nach entwicklerorientierten Secrets-Management- und Workload-Identity-Tools, da die Cloud-Akzeptanz zunimmt. Japans Programme zur industriellen Automatisierung bringen Maschinenzugangsdaten in Betriebstechnologieumgebungen, die historisch gesehen außerhalb von Identity-Governance-Praktiken lagen. Europa bleibt der zweitgrößte regionale Markt, gestützt durch DORA-Anforderungen für dokumentierte Zugriffsüberprüfungen in regulierten Finanzunternehmen. Diese Verpflichtungen können mehrjährige Ausgaben für Identitätskontrollen im Bank- und Versicherungswesen fördern.
MEA und Südamerika Markt für Anwendungs- und Dienstidentitätssicherheit
Der Nahe Osten, Afrika und Südamerika sind Regionen mit einem frühen Entwicklungsstand im Markt für Anwendungs- und Dienstidentitätssicherheit. Saudi-Arabien und die Vereinigten Arabischen Emirate erzeugen Nachfrage in den Bereichen Finanzdienstleistungen, Regierung und Energieinfrastruktur, da digitale Programme expandieren. Südafrika, Nigeria und Ägypten bauen Cloud-Umgebungen für Finanzdienstleistungen auf, die auf APIs und automatisierten Zugangsdaten basieren. Brasilien unterstützt die Akzeptanz in den Bereichen Finanzdienstleistungen und Energie, wo Organisationen dokumentierte Kontrollen für automatisierte Systeme benötigen, die personenbezogene Daten verarbeiten. Diese Regionen bevorzugen möglicherweise cloudbasierte und verwaltete Angebote, wo interne Identitätsressourcen noch im Aufbau sind. Die Bandbreite lokaler Vorschriften, Branchenprioritäten und Cloud-Reifegrade unterstützt unterschiedliche Markteinführungsansätze in diesen Regionen.
Wettbewerbslandschaft
Marktkonzentration
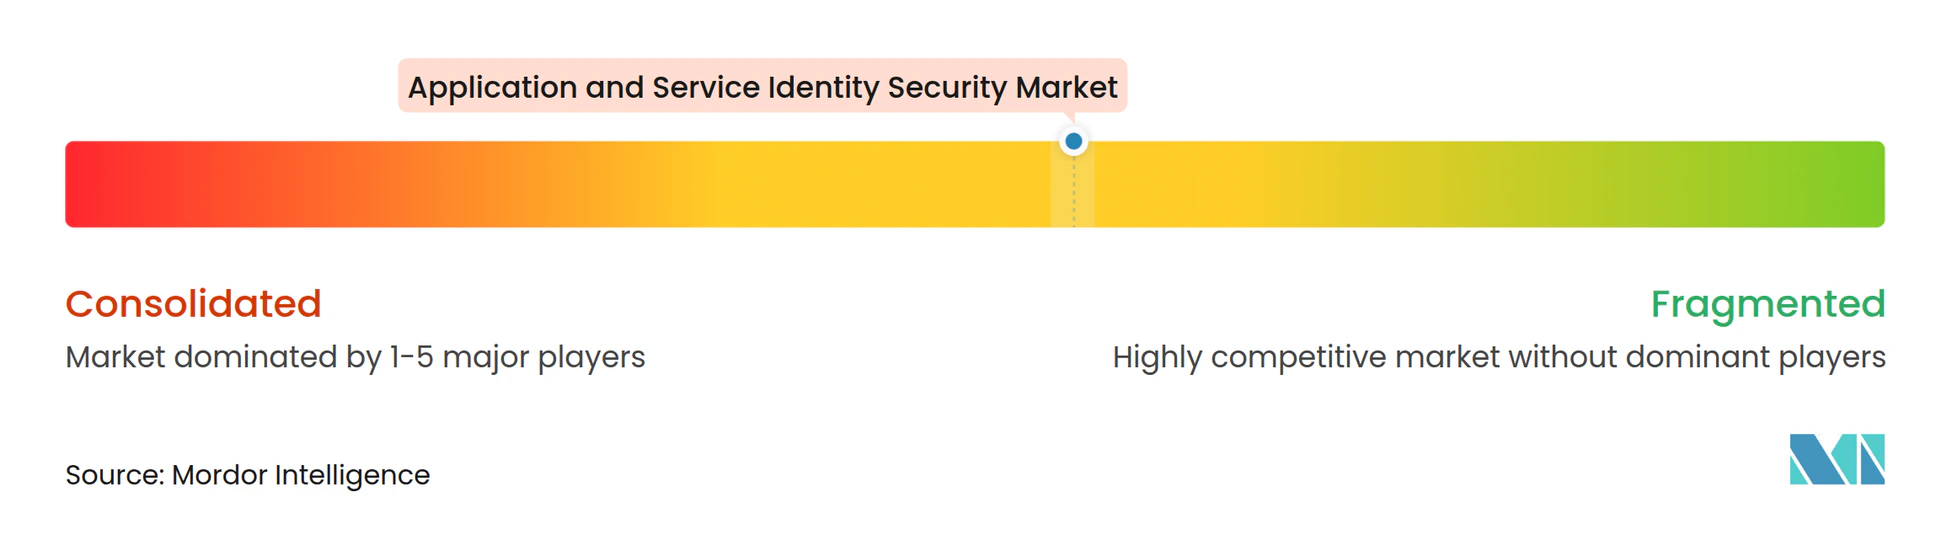
Der Markt für Anwendungs- und Dienstidentitätssicherheit ist unter breiten Plattformanbietern mäßig konzentriert und unter Spezialanbietern fragmentiert. Palo Alto Networks, IBM, Okta, SailPoint und Microsoft bauen umfassendere Identitätssicherheitsangebote auf, die Secrets, Zertifikate, KI-Agenten-Identitäten und Workload-Zugriff in einheitliche Steuerungsumgebungen integrieren. Spezialisten wie Keyfactor, GitGuardian und Teleport behalten differenzierte Positionen durch fokussierte Fähigkeiten in den Bereichen Vertrauensinfrastruktur, Secret-Erkennung und Infrastrukturzugriff. Diese Mischung gibt großen Käufern die Wahl zwischen umfassenderen Suiten und Spezialtools. Sie macht Partnerschaften und Akquisitionen auch zu wichtigen Wegen, um Fähigkeiten hinzuzufügen, deren interne Entwicklung länger dauern würde.
Palo Alto Networks schloss im Februar 2026 die Übernahme von CyberArk ab und startete die Idira-Identitätssicherheitsplattform, die Privileged-Access- und Maschinenidentitätsfähigkeiten mit seinem Cloud-Sicherheitsportfolio kombiniert. SailPoint schloss im Juni 2026 die Übernahme von Entro Security ab und fügte seinem Agentic Fabric Secrets-Lifecycle-Intelligence hinzu. Keyfactor kündigte im Juli 2026 die Übernahme von Cofide an, um SPIFFE-basiertes Workload-Identitätsmanagement und Laufzeit-Attestierung hinzuzufügen. Diese Maßnahmen zeigen, dass Anbieter eine Abdeckung über Erkennung, Governance, Zertifikate, Secrets und Laufzeitaktivitäten hinweg anstreben. Der IETF-AIMS-Entwurf könnte auch das Produktdesign beeinflussen, da er ein Framework auf Basis von SPIFFE, OAuth 2.0 und Workload-Identitätsstandards vorschlägt.
Eine verbleibende Lücke ist die kontinuierliche Verhaltensüberwachung von Anmeldeinformationen, nachdem diese erkannt und verwaltet wurden. Viele Plattformen bieten Inventare und Richtlinientools, aber weniger können Anmeldeinformationen identifizieren, die sich außerhalb ihres erwarteten Autorisierungskontexts verhalten. Die Cofide-Übernahme von Keyfactor und die Entro-Security-Übernahme von SailPoint deuten auf ein stärkeres Interesse an Laufzeit-Observability und Secrets-Intelligence hin. KI-gestützte Anomalieerkennung, automatisierte Zugriffszertifizierung und natürlichsprachliche Richtlinienerstellung werden zu Bereichen der Produktdifferenzierung. Der Markt für Anwendungs- und Dienstidentitätssicherheit wird voraussichtlich Anbieter belohnen, die die Bereitstellungsreibung reduzieren und gleichzeitig zuverlässige Nachweise für Sicherheits- und Compliance-Teams liefern. Käufer werden weiterhin Plattformbreite, Interoperabilität, betriebliche Sicherheit und die Fähigkeit zur schnellen Verwaltung neu erstellter Identitäten bewerten.
Marktführer für Anwendungs- und Dienstidentitätssicherheit
-
Microsoft Corporation
-
Amazon Web Services, Inc.
-
Google LLC
-
Okta, Inc.
-
Ping Identity Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für Anwendungs- und Dienstidentitätssicherheit Unternehmen in diesem Bericht
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Okta, Inc.
- Ping Identity Corporation
- IBM Corporation
- Oracle Corporation
- CyberArk Software Ltd.
- Palo Alto Networks, Inc.
- SailPoint Technologies Holdings, Inc.
- Delinea, Inc.
- BeyondTrust Corporation
- HashiCorp, Inc.
- Keeper Security, Inc.
- One Identity LLC
- Aembit, Inc.
- Akeyless Security Ltd.
- Astrix Security Ltd.
- Clutch Security Ltd.
- Entro Security Ltd.
- GitGuardian SAS
- P0 Security, Inc.
- Permiso Security, Inc.
- Silverfort Inc.
- Teleport Security, Inc.
- Token Security Ltd.
- Saviynt, Inc.
- Keyfactor, Inc.
- Sectigo Limited
- DigiCert, Inc.
- Entrust Corporation
- Thales S.A.
Neueste Industrielle Entwicklungen in Markt für Anwendungs- und Dienstidentitätssicherheit
- September 2026: Cyera schloss die Übernahme von Oasis Security für 1,00 Milliarden USD ab und benannte die kombinierte Plattform in Cyera Identity um. Die Transaktion konsolidiert die Erkennung und Governance nicht-menschlicher Identitäten unter Cyeras Plattform für das Management der Datensicherheitslage und spiegelt den Wandel hin zu einheitlichen Daten- und Identitätssicherheitsarchitekturen wider.
- August 2026: Okta schloss die Übernahme von Permiso Security für 200,00 Millionen USD ab und integrierte die Cloud-Identitätsbedrohungserkennung und -reaktion in die Okta-Plattform. Dies folgte auf Oktas Start von Cross App Access im Juni 2026 als Model-Context-Protocol-Autorisierungserweiterung für mehr als 25 KI-Plattformpartner.
- August 2026: Cisco kündigte eine strategische Investition und Partnerschaft mit Teleport Security an, um Teleports Infrastrukturzugriffsplattform in Cisco Identity Intelligence zu integrieren. Die Vereinbarung erweitert Ciscos Just-in-Time-Zugriffskontrollen auf Server-, Datenbank- und Kubernetes-Workload-Anmeldeinformationen, die SaaS- und Infrastrukturzugriff umfassen.
- Juni 2026: 1Password schloss die Übernahme von Apono für 250,00 Millionen USD bis 300,00 Millionen USD ab und fügte seiner Unternehmens-Anmeldeinformationsplattform Just-in-Time-Privileged-Access-Management hinzu. Die Übernahme signalisiert die strategische Expansion von 1Password in die Unternehmens-Governance nicht-menschlicher Identitäten und steht damit in direktem Wettbewerb mit etablierten PAM-Anbietern im KMU-Zugriff.
Globaler Berichtsumfang für den Markt für Anwendungs- und Dienstidentitätssicherheit
Der Markt für Anwendungs- und Dienstidentitätssicherheit umfasst Lösungen und Dienstleistungen, die nicht-menschliche Identitäten über Anwendungen, APIs, Workloads, Container, Maschinen, Secrets und KI-Agenten hinweg absichern. Er umfasst Identitätsausstellung, Authentifizierung, Autorisierung, Rotation von Anmeldeinformationen, Berechtigungs-Governance und Überwachung für Dienst-zu-Dienst- und Maschine-zu-Maschine-Zugriff.
Der Bericht zum Markt für Anwendungs- und Dienstidentitätssicherheit ist segmentiert nach Komponente (Lösungen und Dienstleistungen), Identitätstyp (Anwendungs- und Dienstidentitäten, API-Schlüssel- und OAuth-Token-Identitäten, Workload- und Container-Identitäten, Maschinenzertifikate, Secrets, Passwörter und Zugriffstoken, KI-Agenten-Identitäten und andere Identitätstypen), Bereitstellungsmodell (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen und kleine und mittlere Unternehmen), Endnutzerbranche (Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI), IT und Telekommunikation, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor, Industrielle Fertigung, Einzelhandel und E-Commerce sowie andere Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Anwendungs- und Dienstidentitäten |
| API-Schlüssel- und OAuth-Token-Identitäten |
| Workload- und Container-Identitäten |
| Maschinenzertifikate |
| Secrets, Passwörter und Zugriffstoken |
| KI-Agenten-Identitäten |
| Andere Identitätstypen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittlere Unternehmen |
| Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) |
| IT und Telekommunikation |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Industrielle Fertigung |
| Einzelhandel und E-Commerce |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Komponente | Lösungen | |
| Dienstleistungen | ||
| Nach Identitätstyp | Anwendungs- und Dienstidentitäten | |
| API-Schlüssel- und OAuth-Token-Identitäten | ||
| Workload- und Container-Identitäten | ||
| Maschinenzertifikate | ||
| Secrets, Passwörter und Zugriffstoken | ||
| KI-Agenten-Identitäten | ||
| Andere Identitätstypen | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittlere Unternehmen | ||
| Nach Endnutzerbranche | Bankwesen, Finanzdienstleistungen und Versicherungen (BFSI) | |
| IT und Telekommunikation | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Industrielle Fertigung | ||
| Einzelhandel und E-Commerce | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Anwendungs- und Dienstidentitätssicherheit?
Die Marktgröße für Anwendungs- und Dienstidentitätssicherheit wird voraussichtlich von 7,62 Milliarden USD im Jahr 2026 und 8,79 Milliarden USD im Jahr 2027 auf 18,36 Milliarden USD bis 2032 anwachsen, was einer CAGR von 15,87 % zwischen 2027 und 2032 entspricht.
Was treibt die Nachfrage nach Anwendungs- und Dienstidentitätssicherheit an?
Cloud-native Anwendungen, API-Nutzung, Zero-Trust-Programme, regulatorische Kontrollen und der Einsatz von KI-Agenten erhöhen den Bedarf an Governance von Anmeldeinformationen.
Welche Komponente führt die Ausgaben für Anwendungs- und Dienstidentitätssicherheit an?
Lösungen hielten im Jahr 2026 einen Umsatzanteil von 78,32 %, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 19,73 % wachsen werden.
Welcher Identitätstyp wächst am schnellsten?
KI-Agenten-Identitäten werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 22,61 % wachsen, da Organisationen Eigentümerschaft und Zugriffskontrollen formalisieren.
Welches Bereitstellungsmodell wird am häufigsten genutzt?
Die Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 68,58 % und wird voraussichtlich bis 2032 mit einer CAGR von 18,92 % wachsen.
Welche Region führt bei der Einführung von Kontrollen für nicht-menschliche Identitäten?
Nordamerika hielt im Jahr 2026 einen Umsatzanteil von 41,64 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 21,86 % wachsen wird.