
Tamanho e Participação do Mercado de Segurança de Identidade de Aplicações e Serviços
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
| Tamanho do Mercado (2027) | 8.79 Bilhões de dólares |
| Tamanho do Mercado (2032) | 18.36 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 15.87 % |
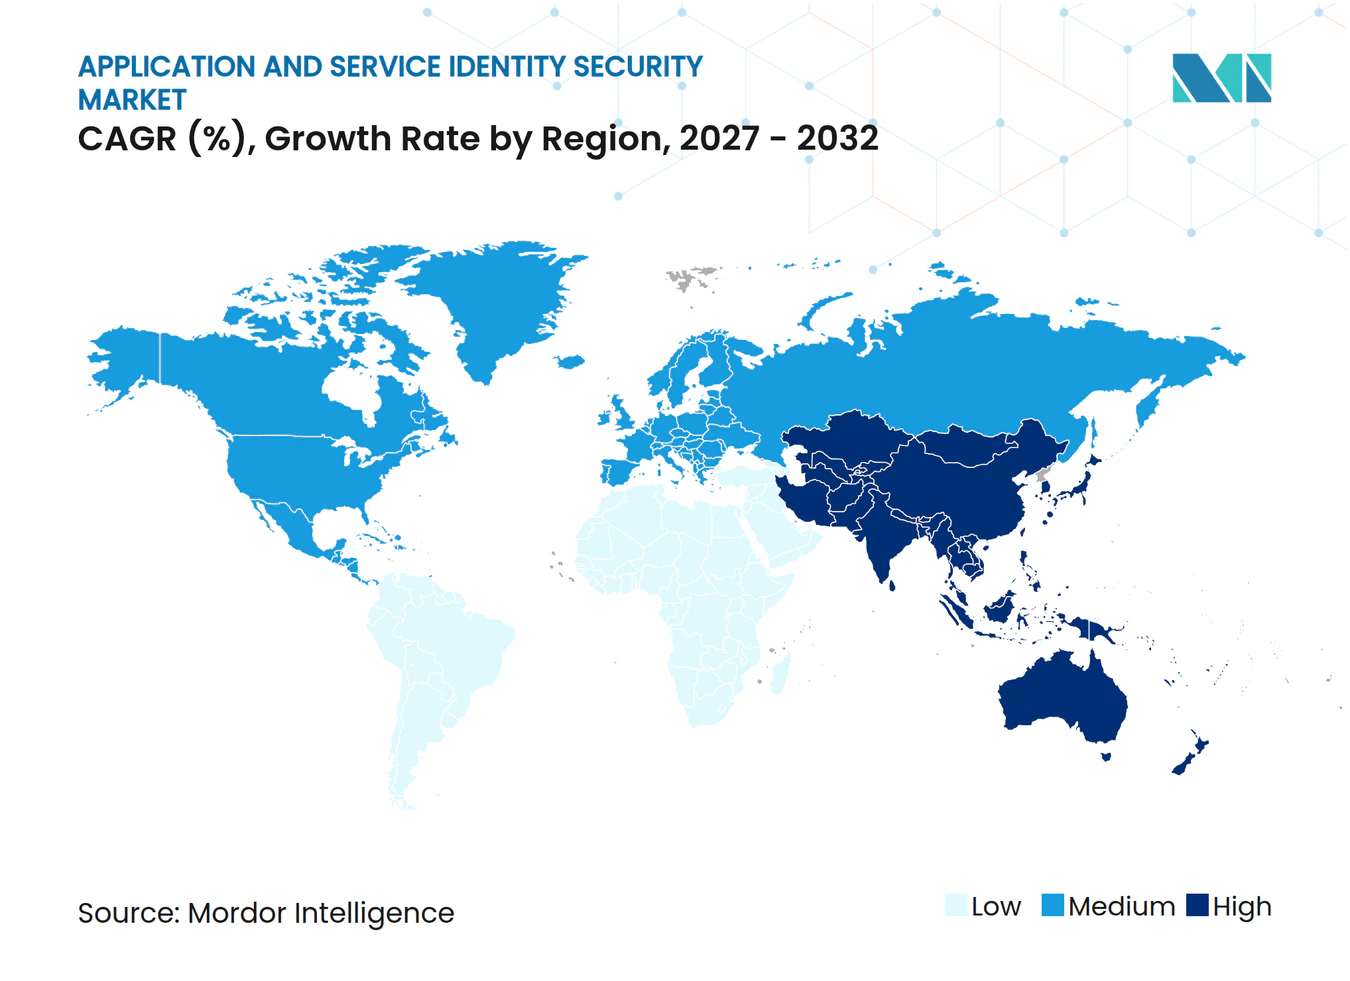
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Segurança de Identidade de Aplicações e Serviços por Mordor Intelligence
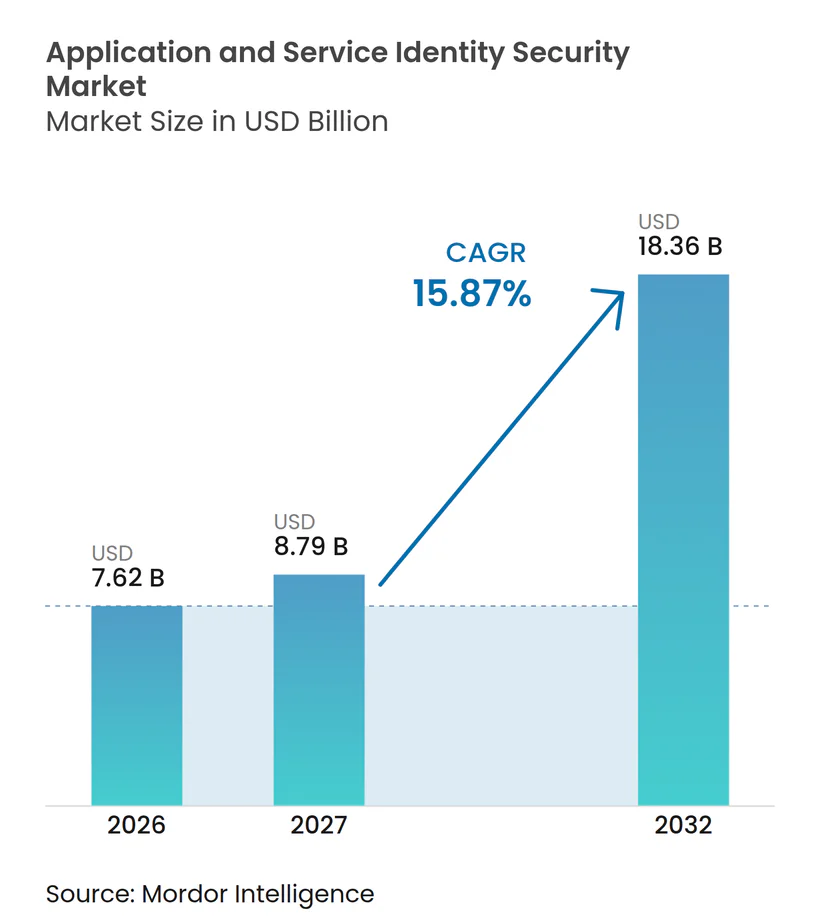
O tamanho do mercado de segurança de identidade de aplicações e serviços está projetado para expandir de 7,62 bilhões de USD em 2026 e 8,79 bilhões de USD em 2027 para 18,36 bilhões de USD até 2032, registrando um CAGR de 15,87% entre 2027 e 2032. O mercado de segurança de identidade de aplicações e serviços está sendo moldado pela criação acelerada de contas de serviço, tokens de aplicações, certificados e credenciais de carga de trabalho em ambientes de nuvem. As empresas também estão adotando ferramentas de IA autônomas antes de estabelecerem processos claros para propriedade, revisão de acesso e rotação de credenciais. Essa lacuna aumenta a demanda por plataformas capazes de descobrir identidades, atribuir responsabilidades e remover acessos quando não são mais necessários. Os requisitos regulatórios estão tornando os controles auditáveis mais importantes em serviços financeiros, governo, saúde e outros ambientes regulamentados. As estratégias dos fornecedores combinam cada vez mais gerenciamento de segredos, automação de certificados, governança de acesso e visibilidade em tempo de execução dentro de plataformas mais amplas de segurança de identidade.
Principais Conclusões do Relatório
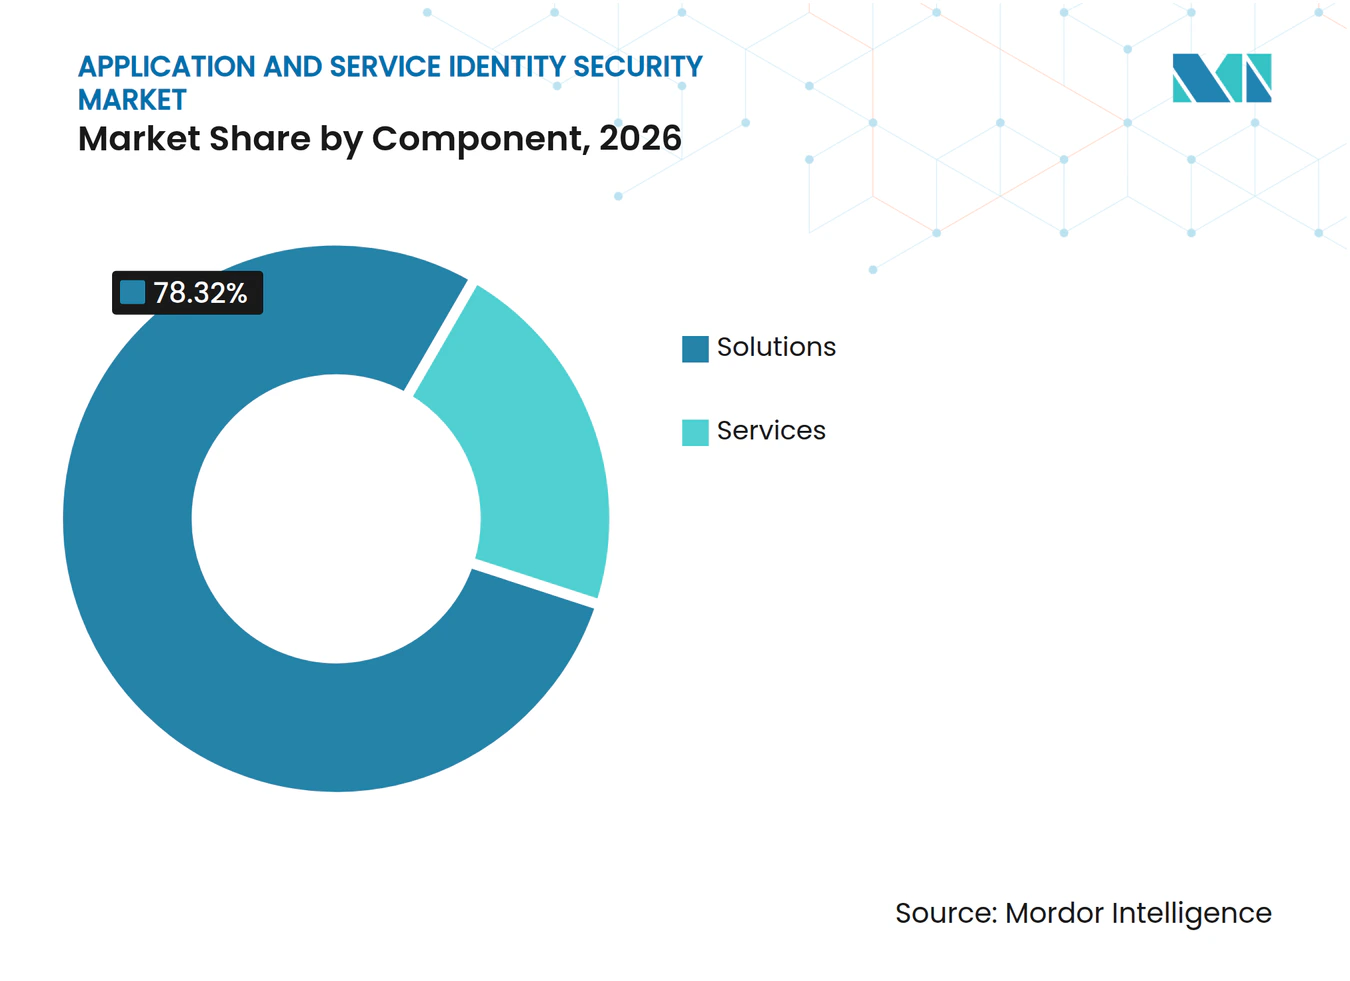
- Por componente, as soluções detinham 78,32% da participação do mercado de segurança de identidade de aplicações e serviços em 2026, enquanto os serviços estão projetados para expandir a um CAGR de 19,73% até 2032.
- Por tipo de identidade, as identidades de aplicações e serviços detinham 26,41% da receita em 2026, enquanto as identidades de agentes de IA devem expandir a um CAGR de 22,61% até 2032.
- Por modelo de implantação, a implantação baseada em nuvem representou 68,58% da participação do mercado de segurança de identidade de aplicações e serviços em 2026 e está projetada para crescer a um CAGR de 18,92% até 2032.
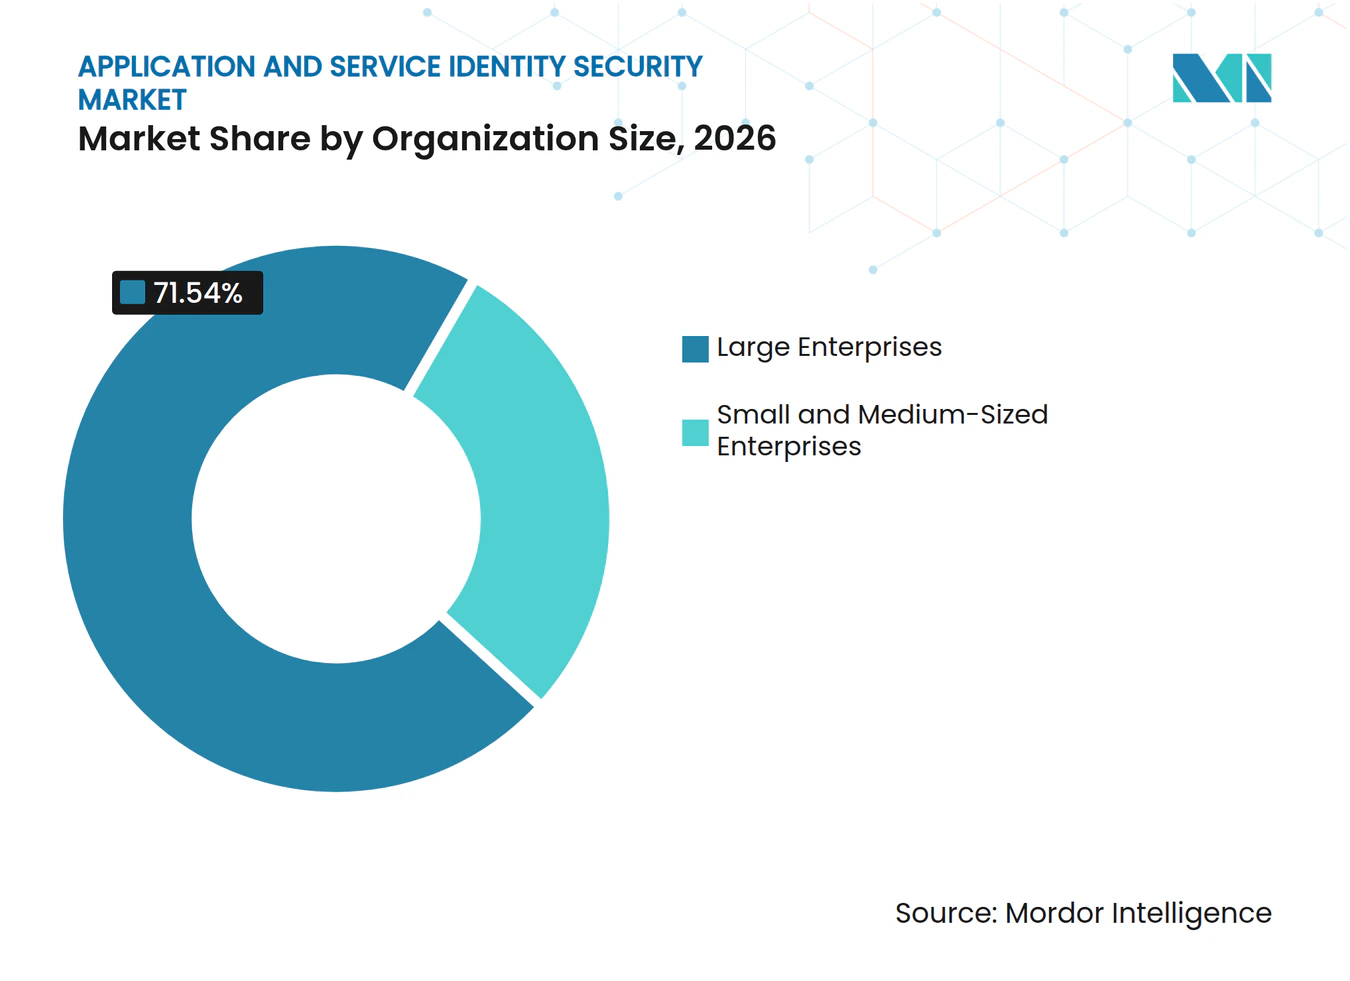
- Por tamanho da organização, as grandes empresas representaram 71,54% da receita em 2026, enquanto as PMEs devem expandir a um CAGR de 21,82% até 2032.
- Por setor do usuário final, TI e telecomunicações detinham 26,69% da receita em 2026, enquanto saúde e ciências da vida estão projetadas para expandir a um CAGR de 18,54% até 2032.
- Por geografia, a América do Norte detinha 41,64% da receita no mercado de segurança de identidade de aplicações e serviços em 2026, enquanto a Ásia-Pacífico deve expandir a um CAGR de 21,86% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| IMPULSIONADOR | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Proliferação de Aplicações Nativas em Nuvem e APIs | +4.2% | Global, com maior intensidade na América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Adoção de Confiança Zero e Privilégio Mínimo | +3.6% | América do Norte, Europa e mercados centrais da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Pressão Regulatória por Acesso Rastreável de Máquinas | +3.0% | Europa, América do Norte e mercados em expansão na Ásia-Pacífico | Médio prazo (2-4 anos) |
| Expansão de Agentes de IA e Fluxos de Trabalho Autônomos | +2.5% | Global, com adoção mais rápida na América do Norte e Ásia-Pacífico | Curto prazo (≤ 2 anos) |
| Credenciais de Curta Duração e Sem Segredos para Serviços Efêmeros | +1.3% | América do Norte, Europa e mercados centrais da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Governança de Identidade na Cadeia de Fornecimento de Software e Integrações de Terceiros | +0.9% | Global, com ganhos iniciais na América do Norte e setores regulamentados pela UE | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Proliferação de Aplicações Nativas em Nuvem e APIs
Os portfólios de APIs estão se expandindo mais rapidamente do que os controles que regem as credenciais a eles associadas. O estudo da Akamai de 2026 constatou que 87% das empresas sofreram um incidente de segurança de API no ano anterior, com um custo médio de 700.000 USD.[1] O mesmo estudo constatou que apenas 23% dos entrevistados conseguiam identificar APIs que retornavam dados sensíveis, em comparação com 40% em 2022. Cada API pode criar um ponto onde uma credencial não humana está vinculada a um serviço ou aplicação. O mercado de segurança de identidade de aplicações e serviços se beneficia quando os compradores precisam identificar essas conexões e revogar credenciais que retêm permissões após o uso pretendido. As diretrizes do NIST para proteção de APIs nativas em nuvem exigem controles de identidade antes e durante o tempo de execução, reforçando o papel do gerenciamento de identidade nos programas de segurança de APIs.
Adoção de Confiança Zero e Privilégio Mínimo
Os programas de Confiança Zero estão passando de declarações de política para implementação, criando demanda financiada por controles de identidade de máquinas. A Omada constatou que 95% dos líderes de segurança empresarial pesquisados relataram adoção de Confiança Zero em 2026.[2] Apenas 32% aplicaram políticas de acesso baseadas em contexto a identidades de máquinas, ante 21% em 2022. A diferença entre a ampla adoção de Confiança Zero e a cobertura de políticas específicas para máquinas deixa uma abertura prática para o mercado de segurança de identidade de aplicações e serviços. As organizações precisam de controles que limitem o acesso com base na finalidade da carga de trabalho, na propriedade da identidade e nas condições operacionais atuais. Esses requisitos favorecem plataformas que combinam descoberta, aplicação de políticas e evidências para revisões de acesso.
Pressão Regulatória por Acesso Rastreável de Máquinas
Os marcos regulatórios estão aumentando a necessidade de controles documentados sobre o acesso de máquinas. O Regulamento de Resiliência Operacional Digital aplica-se às entidades financeiras da UE desde 17 de janeiro de 2025 e exige revisões periódicas do acesso associado a funções críticas de TIC. Contas de serviço e credenciais de API podem se enquadrar nessas funções críticas quando suportam sistemas regulamentados. A Diretiva NIS2 estende as obrigações de cibersegurança a entidades essenciais e importantes na União Europeia. Essas obrigações favorecem sistemas capazes de demonstrar quem é o proprietário de uma credencial, o que ela pode acessar e se esse acesso foi revisado. O mercado de segurança de identidade de aplicações e serviços, portanto, tem um argumento de conformidade mais sólido em bancos, seguros, governo e infraestrutura crítica.
Expansão de Agentes de IA e Fluxos de Trabalho Autônomos
A implantação de agentes de IA está trazendo a governança de identidade não humana para a atenção da alta administração. A Okta relatou que 91% das organizações utilizam agentes de IA, enquanto 44% afirmaram que a governança não acompanhou o ritmo. Muitos agentes são criados sem um processo de propriedade comparável ao processo de integração de funcionários humanos. O rascunho AIMS do IETF propõe uma abordagem baseada em OAuth 2.0 para autenticação de agentes, mas ainda é um padrão em rascunho. Isso deixa as organizações com uma combinação de práticas específicas de fornecedores e contas de serviço reutilizadas. O OWASP identifica credenciais não humanas de longa duração e insuficientemente governadas como uma preocupação material de segurança. À medida que os fluxos de trabalho autônomos se expandem, o mercado de segurança de identidade de aplicações e serviços pode abordar propriedade, permissões e revogação antes que um agente seja autorizado a atuar nos sistemas empresariais.
Análise de Impacto das Restrições*
| RESTRIÇÃO | (~) % DE IMPACTO NA PREVISÃO DE CAGR | RELEVÂNCIA GEOGRÁFICA | PRAZO DE IMPACTO |
|---|---|---|---|
| Credenciais Estticas Legadas e Fragmentação de PKI | -1.8% | Global, com maior efeito em ambientes com forte presença local na Europa e Ásia-Pacífico | Longo prazo (≥ 4 anos) |
| Complexidade de Integração entre Ferramentas de IAM, PAM, CIEM e Segredos | -1.4% | Global | Médio prazo (2-4 anos) |
| Propriedade Ambígua de Identidades Efêmeras e Ocultas | -1.0% | América do Norte, Europa e Ásia-Pacífico | Médio prazo (2-4 anos) |
| Risco Operacional de Rotação de Credenciais de Produção Sem Contexto de Dependência | -0.7% | Global | Curto prazo (≤ 2 anos) |
| Fonte: Mordor Intelligence | |||
Credenciais Estáticas Legadas e Fragmentação de PKI
Ambientes de PKI fragmentados dificultam a substituição de credenciais estáticas por alternativas automatizadas. Um estudo do Instituto Ponemon patrocinado pela CyberArk constatou que 56% das organizações sofreram interrupções de serviço decorrentes de falhas em certificados.[3] O estudo relatou uma média de 114.591 certificados sob gerenciamento empresarial. Esses ambientes frequentemente possuem equipes de propriedade separadas, inventários inconsistentes e credenciais que não podem ser alteradas sem testar as dependências a jusante. Períodos de validade de TLS mais curtos aumentam a necessidade de automação, mas também expõem os limites dos processos de PKI mais antigos. Essa restrição pode atrasar a adoção no mercado de segurança de identidade de aplicações e serviços quando os compradores não conseguem alterar com segurança os fluxos de trabalho de certificados de produção.
Complexidade de Integração entre Ferramentas de IAM, PAM, CIEM e Segredos
Os programas de governança empresarial frequentemente precisam conectar gerenciamento de identidade, gerenciamento de acesso privilegiado, ferramentas de direitos em nuvem e plataformas de segredos. A Entro Security relatou que as organizações operavam pelo menos 5 soluções de cofre separadas, incluindo HashiCorp Vault, Azure Key Vault, AWS Secrets Manager, Kubernetes Secrets e GitHub Secrets. Esses sistemas podem usar estruturas de dados, regras de rotação e interfaces de ciclo de vida diferentes. A Omada constatou que APIs inconsistentes eram o principal desafio de interoperabilidade para 40% das empresas que buscavam integração de Confiança Zero. O trabalho de integração pode consumir a capacidade de engenharia de segurança que, de outra forma, apoiaria a descoberta e a remediação. O mercado de segurança de identidade de aplicações e serviços deve, portanto, demonstrar valor sem exigir programas de implementação longos e de alto risco.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Componente:
Plataformas Integradas Apoiam Decisões EmpresariaisAs soluções detinham 78,32% da participação do mercado de segurança de identidade de aplicações e serviços em 2026. Os compradores estão indo além de produtos isolados em direção a plataformas que cobrem segredos, certificados, identidades de carga de trabalho e credenciais de agentes de IA a partir de um plano de controle comum. Ferramentas separadas de PAM, CIEM e segredos podem criar lacunas onde uma equipe não consegue ver as credenciais gerenciadas por outra. A SailPoint expandiu suas capacidades de identidade adaptativa em março de 2026 com conectores de identidade de agentes para Amazon Bedrock, Google Vertex AI, Microsoft Foundry, Salesforce Agentforce e ServiceNow AI Platform.[4] Isso reflete o interesse dos compradores em ferramentas de governança que se integram aos serviços de IA já utilizados nas unidades de negócios.
Os serviços estão projetados para expandir a um CAGR de 19,73% de 2027 a 2032. As organizações precisam de suporte para configurar políticas de rotação, construir grafos de identidade e conectar controles a pipelines de CI/CD. Essas tarefas exigem habilidades especializadas que muitas equipes internas de segurança não possuem. A demanda por serviços gerenciados é particularmente relevante para PMEs cujos inventários de identidade de máquinas se expandiram mais rapidamente do que suas equipes de segurança. Instituições financeiras e órgãos governamentais também precisam de suporte contínuo quando a preparação para auditorias exige coleta regular de evidências. O setor de segurança de identidade não humana se beneficia quando os parceiros de implementação ajudam os clientes a converter a implantação de plataformas em um programa operacional.


Por Tipo de Identidade:
Credenciais de Agentes Lideram a Expansão Mais RápidaAs identidades de aplicações e serviços detinham 26,41% da receita em 2026. Essa categoria inclui contas de serviço de produção, tokens de microsserviços e credenciais usadas para integração sistema a sistema. Essas identidades frequentemente retêm permissões que eram apropriadas quando criadas, mas são excessivas após mudanças nos sistemas. Chaves de API, tokens OAuth, identidades de carga de trabalho, identidades de contêineres e certificados de máquinas também são criados em muitos pipelines de entrega nativos em nuvem. O OWASP identifica segredos estáticos de longa duração como uma fraqueza amplamente explorável de identidade não humana. O mercado de segurança de identidade de aplicações e serviços aborda essa questão aplicando propriedade, controles de ciclo de vida e revisões de acesso a identidades que o software usa continuamente.
As identidades de agentes de IA devem expandir a um CAGR de 22,61% de 2027 a 2032. As empresas estão implantando agentes capazes de recuperar dados, iniciar fluxos de trabalho e interagir com sistemas de negócios. Esses agentes podem não ter um proprietário nomeado e podem herdar permissões de contas de serviço criadas para outra carga de trabalho. A ausência de uma responsabilidade definida dificulta a avaliação de se um agente ainda requer seu acesso. As descobertas da Okta sobre adoção e lacunas de governança indicam que o uso empresarial está avançando mais rapidamente do que o design de controles. Isso cria uma necessidade direta de funções de registro, política, monitoramento e revogação no mercado de segurança de identidade de aplicações e serviços.
Por Modelo de Implantação:
A Entrega em Nuvem Torna-se a Arquitetura PadrãoA implantação baseada em nuvem representou 68,58% da receita em 2026 e está projetada para crescer a um CAGR de 18,92% de 2027 a 2032. Os provedores de identidade em nuvem podem suportar rotação contínua de segredos, emissão de SPIFFE e SVID, e integração com serviços de IAM em nuvem. As aplicações nativas em nuvem também criam credenciais efêmeras adequadas para controles de ciclo de vida fornecidos por plataformas de nuvem. Em contraste, os sistemas locais podem precisar de adaptadores que introduzem atrasos e pontos adicionais de falha. O mercado de segurança de identidade de aplicações e serviços está, portanto, alinhado com o uso mais amplo de cargas de trabalho em nuvem e modelos de entrega baseados em APIs.
A implantação local permanece relevante para organizações de defesa, governo e financeiras regulamentadas com requisitos de soberania de dados. Provedores certificados e requisitos de aquisição estabelecidos podem limitar a capacidade de mover a emissão de credenciais para uma nuvem pública. Modelos híbridos também são relevantes onde as organizações migram cargas de trabalho gradualmente em vez de substituir sistemas existentes de uma só vez. Grandes empresas frequentemente usam implantação híbrida para manter flexibilidade operacional em ambientes de nuvem e legados. Operadores industriais que conectam tecnologia operacional a sistemas de nuvem empresarial podem exigir corretores de identidade hospedados localmente. Esses padrões preservam a demanda por modelos de implantação variados mesmo à medida que a entrega em nuvem se expande mais rapidamente.
Por Tamanho da Organização:
A Governança Empresarial Lidera e a Adoção por PMEs AceleraAs grandes empresas detinham 71,54% da receita em 2026. Seus ambientes de produção em múltiplas nuvens criam grandes populações de contas de serviço, tokens, certificados e identidades de carga de trabalho. A propriedade frequentemente está distribuída entre engenharia de segurança, DevOps, operações em nuvem e equipes de aplicações. A Omada constatou que as equipes de segurança de TI eram proprietárias da segurança de identidade não humana em 72% das empresas pesquisadas, enquanto as equipes de operações em nuvem e DevOps compartilhavam a propriedade em 39% e 33%, respectivamente. Essa responsabilidade fragmentada pode atrasar atividades de rotação, desprovisionamento e revisão mesmo quando uma plataforma está disponível.
As PMEs devem expandir a um CAGR de 21,82% de 2027 a 2032. A adoção de assistentes de codificação de IA, bots de atendimento ao cliente e fluxos de trabalho automatizados está aumentando o número de credenciais que equipes menores precisam gerenciar. A entrega em nuvem e os canais de segurança gerenciada tornam as ferramentas de governança mais fáceis de adotar sem equipes dedicadas de identidade. Muitos compradores de PMEs obtêm controles de identidade não humana como parte de pacotes mais amplos de identidade em nuvem, em vez de plataformas separadas. Essa abordagem pode reduzir as necessidades de administração enquanto suporta um número crescente de aplicações e integrações. O mercado de segurança de identidade de aplicações e serviços pode alcançar esses compradores por meio de serviços, ofertas agrupadas e modelos de implantação mais simples.

Por Setor do Usuário Final:
A Densidade Tecnológica Lidera e o Impulso da Saúde CresceTI e telecomunicações detinham 26,69% da receita em 2026. O setor opera pipelines de CI/CD, serviços com prioridade em APIs e plataformas em nuvem que geram grandes quantidades de contas de serviço, tokens OAuth e identidades de contêineres. Esses ambientes técnicos criam mudanças frequentes nos requisitos de acesso e aumentam a necessidade de descoberta de credenciais. Bancos, serviços financeiros e seguros também representam uma base de demanda material porque transações sensíveis dependem de sistemas automatizados. O Relatório de Ameaças Digitais da SISA, CERT-In e CSIRT-Fin identificou identidades não humanas como alvos ao lado de credenciais de usuários humanos em ambientes de BFSI. O mercado de segurança de identidade de aplicações e serviços é relevante onde as organizações precisam controlar tanto o acesso a aplicações quanto os fluxos de dados regulamentados.
O setor de saúde e ciências da vida está projetado para expandir a um CAGR de 18,54% de 2027 a 2032. Dispositivos médicos conectados, sistemas de IA de diagnóstico, automação laboratorial e monitoramento remoto utilizam credenciais de máquinas que precisam de controle de ciclo de vida. Pesquisas sobre sistemas de saúde nativos em nuvem observaram que dispositivos médicos conectados podem se comunicar com supervisão limitada de identidade próximo a informações de saúde protegidas. Agentes de diagnóstico e ferramentas de suporte à decisão clínica adicionam identidades que precisam de responsabilidades e regras de acesso semelhantes às aplicadas à equipe. Os prestadores de saúde devem equilibrar esses controles com a necessidade operacional de sistemas clínicos confiáveis. Isso torna a governança, as trilhas de auditoria e a rotação cuidadosamente testada de credenciais requisitos importantes para o mercado de segurança de identidade de aplicações e serviços.
Análise Geográfica
Mercado de Segurança de Identidade de Aplicações e Serviços na América do Norte
A América do Norte deteve 41,64% da participação no mercado de segurança de identidade de aplicações e serviços em 2026. A região possui alta concentração de cargas de trabalho empresariais em nuvem, fornecedores de cibersegurança e organizações que operam grandes ambientes de entrega de software. Sua base de fornecedores inclui Palo Alto Networks, Okta, SailPoint, IBM e Microsoft. As empresas de capital aberto estão sujeitas às regras da SEC que exigem a divulgação de incidentes de cibersegurança materiais em até 4 dias úteis, aumentando a atenção dos executivos a eventos relacionados ao acesso. Essas condições podem encurtar as decisões de aquisição quando as organizações precisam de maior controle sobre contas de serviço e credenciais de máquinas.
Mercado de Segurança de Identidade de Aplicações e Serviços na APAC e Europa
A Ásia-Pacífico deve expandir a um CAGR de 21,86% de 2027 a 2032. Os programas de nuvem na Índia, China, Japão, Coreia do Sul e Austrália estão criando volumes de identidade que podem superar a capacidade dos processos de governança existentes. A Índia sustenta a demanda por ferramentas de gerenciamento de segredos voltadas para desenvolvedores e ferramentas de identidade de carga de trabalho à medida que a adoção da nuvem avança. Os programas de automação industrial do Japão introduzem credenciais de máquinas em ambientes de tecnologia operacional que historicamente estiveram fora das práticas de governança de identidade. A Europa permanece como o segundo maior mercado regional, apoiada pelos requisitos do DORA para revisões de acesso documentadas em entidades financeiras regulamentadas. Essas obrigações podem sustentar gastos plurianuais em controles de identidade no setor bancário e de seguros.
Mercado de Segurança de Identidade de Aplicações e Serviços no Oriente Médio, África e América do Sul
O Oriente Médio, a África e a América do Sul são áreas em estágio inicial para o mercado de segurança de identidade de aplicações e serviços. A Arábia Saudita e os Emirados Árabes Unidos estão gerando demanda em serviços financeiros, governo e infraestrutura de energia à medida que os programas digitais se expandem. A África do Sul, a Nigéria e o Egito estão desenvolvendo ambientes de nuvem para serviços financeiros que dependem de APIs e credenciais automatizadas. O Brasil sustenta a adoção em serviços financeiros e energia, onde as organizações precisam de controles documentados para sistemas automatizados que processam dados pessoais. Essas regiões podem favorecer ofertas baseadas em nuvem e gerenciadas, onde os recursos internos de identidade ainda estão em desenvolvimento. A variedade de regulamentações locais, prioridades setoriais e níveis de maturidade em nuvem sustenta diferentes abordagens de entrada no mercado nessas geografias.
Cenário Competitivo
Concentração do Mercado
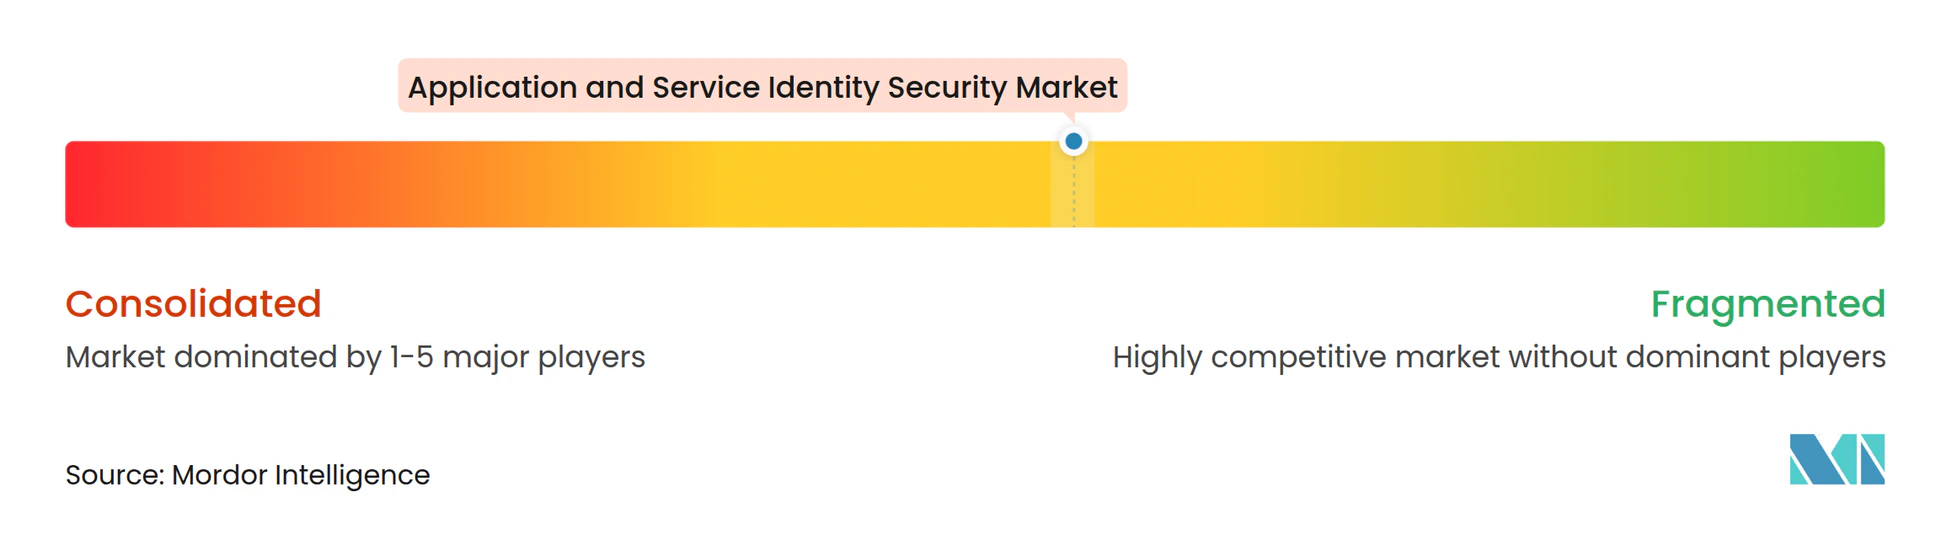
O mercado de segurança de identidade de aplicações e serviços é moderadamente concentrado entre provedores de plataformas amplas e fragmentado entre fornecedores especializados. Palo Alto Networks, IBM, Okta, SailPoint e Microsoft estão construindo ofertas mais amplas de segurança de identidade que integram segredos, certificados, identidade de agentes de IA e acesso a cargas de trabalho em ambientes de controle unificados. Especialistas como Keyfactor, GitGuardian e Teleport mantêm posições diferenciadas por meio de capacidades focadas em infraestrutura de confiança, detecção de segredos e acesso à infraestrutura. Essa combinação oferece aos grandes compradores uma escolha entre suítes mais amplas e ferramentas especializadas. Também torna as parcerias e aquisições rotas importantes para adicionar capacidades que levariam mais tempo para serem desenvolvidas internamente.
A Palo Alto Networks concluiu sua aquisição da CyberArk em fevereiro de 2026 e lançou a plataforma de segurança de identidade Idira, combinando capacidades de acesso privilegiado e identidade de máquinas com seu portfólio de segurança em nuvem. A SailPoint concluiu sua aquisição da Entro Security em junho de 2026, adicionando inteligência de ciclo de vida de segredos ao seu Agentic Fabric. A Keyfactor anunciou sua aquisição da Cofide em julho de 2026 para adicionar gerenciamento de identidade de carga de trabalho baseado em SPIFFE e atestação em tempo de execução. Essas ações mostram que os fornecedores estão buscando cobertura em descoberta, governança, certificados, segredos e atividade em tempo de execução. O rascunho AIMS do IETF também pode influenciar o design de produtos porque propõe uma estrutura baseada em SPIFFE, OAuth 2.0 e padrões de identidade de carga de trabalho.
Uma lacuna remanescente é o monitoramento comportamental contínuo de credenciais após sua descoberta e governança. Muitas plataformas fornecem inventários e ferramentas de política, mas poucas conseguem identificar credenciais que se comportam fora de seu contexto de autorização esperado. A aquisição da Cofide pela Keyfactor e a aquisição da Entro Security pela SailPoint apontam para um interesse mais forte em observabilidade em tempo de execução e inteligência de segredos. Detecção de anomalias com tecnologia de IA, certificação automatizada de acesso e criação de políticas em linguagem natural estão se tornando áreas de diferenciação de produtos. O mercado de segurança de identidade de aplicações e serviços provavelmente recompensará os fornecedores que reduzem o atrito de implantação enquanto fornecem evidências confiáveis para equipes de segurança e conformidade. Os compradores continuarão a avaliar a amplitude da plataforma, a interoperabilidade, a segurança operacional e a capacidade de governar identidades recém-criadas rapidamente.
Líderes do Setor de Segurança de Identidade de Aplicações e Serviços
-
Microsoft Corporation
-
Amazon Web Services, Inc.
-
Google LLC
-
Okta, Inc.
-
Ping Identity Corporation
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Segurança de Identidade de Aplicações e Serviços Empresas cobertas neste relatório
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Okta, Inc.
- Ping Identity Corporation
- IBM Corporation
- Oracle Corporation
- CyberArk Software Ltd.
- Palo Alto Networks, Inc.
- SailPoint Technologies Holdings, Inc.
- Delinea, Inc.
- BeyondTrust Corporation
- HashiCorp, Inc.
- Keeper Security, Inc.
- One Identity LLC
- Aembit, Inc.
- Akeyless Security Ltd.
- Astrix Security Ltd.
- Clutch Security Ltd.
- Entro Security Ltd.
- GitGuardian SAS
- P0 Security, Inc.
- Permiso Security, Inc.
- Silverfort Inc.
- Teleport Security, Inc.
- Token Security Ltd.
- Saviynt, Inc.
- Keyfactor, Inc.
- Sectigo Limited
- DigiCert, Inc.
- Entrust Corporation
- Thales S.A.
Desenvolvimentos industriais recentes em Mercado de Segurança de Identidade de Aplicações e Serviços
- Setembro de 2026: A Cyera concluiu sua aquisição de 1 bilhão de USD da Oasis Security, renomeando a plataforma combinada como Cyera Identity. O negócio consolida a descoberta e governança de NHI sob a plataforma de gerenciamento de postura de segurança de dados da Cyera, refletindo a mudança em direção a arquiteturas unificadas de segurança de dados e identidade.
- Agosto de 2026: A Okta concluiu sua aquisição da Permiso Security por 200 milhões de USD, integrando detecção e resposta a ameaças de identidade em nuvem na Plataforma Okta. Isso seguiu o lançamento pela Okta, em junho de 2026, do Acesso entre Aplicações como uma extensão de autorização do Protocolo de Contexto de Modelo em mais de 25 parceiros de plataformas de IA.
- Agosto de 2026: A Cisco anunciou um investimento estratégico e parceria com a Teleport Security para integrar a plataforma de acesso à infraestrutura da Teleport ao Cisco Identity Intelligence. O acordo estende os controles de acesso just-in-time da Cisco a credenciais de servidores, bancos de dados e cargas de trabalho Kubernetes abrangendo acesso a SaaS e infraestrutura.
- Junho de 2026: A 1Password concluiu sua aquisição da Apono por 250 milhões a 300 milhões de USD, adicionando gerenciamento de acesso privilegiado just-in-time à sua plataforma de credenciais empresariais. A aquisição sinaliza a expansão estratégica da 1Password para a governança de NHI empresarial, competindo diretamente com os incumbentes de PAM no acesso de PMEs.
Escopo do Relatório Global do Mercado de Segurança de Identidade de Aplicações e Serviços
O mercado de segurança de identidade de aplicações e serviços abrange soluções e serviços que protegem identidades não humanas em aplicações, APIs, cargas de trabalho, contêineres, máquinas, segredos e agentes de IA. Inclui emissão de identidade, autenticação, autorização, rotação de credenciais, governança de direitos e monitoramento para acesso serviço a serviço e máquina a máquina.
O Relatório do Mercado de Segurança de Identidade de Aplicações e Serviços é Segmentado por Componente (Soluções e Serviços), Tipo de Identidade (Identidades de Aplicações e Serviços, Chaves de API e Identidades de Token OAuth, Identidades de Carga de Trabalho e Contêineres, Certificados de Máquinas, Segredos, Senhas e Tokens de Acesso, Identidades de Agentes de IA e Outros Tipos de Identidade), Modelo de Implantação (Baseado em Nuvem, Local e Híbrido), Tamanho da Organização (Grandes Empresas e Pequenas e Médias Empresas), Setor do Usuário Final (Bancos, Serviços Financeiros e Seguros (BFSI), TI e Telecomunicações, Saúde e Ciências da Vida, Governo e Setor Público, Manufatura Industrial, Varejo e Comércio Eletrônico e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Identidades de Aplicações e Serviços |
| Chaves de API e Identidades de Token OAuth |
| Identidades de Carga de Trabalho e Contêineres |
| Certificados de Máquinas |
| Segredos, Senhas e Tokens de Acesso |
| Identidades de Agentes de IA |
| Outros Tipos de Identidade |
| Baseado em Nuvem |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequenas e Médias Empresas |
| Bancos, Serviços Financeiros e Seguros (BFSI) |
| TI e Telecomunicações |
| Saúde e Ciências da Vida |
| Governo e Setor Público |
| Manufatura Industrial |
| Varejo e Comércio Eletrônico |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Nigéria | |
| Restante da África |
| Por Componente | Soluções | |
| Serviços | ||
| Por Tipo de Identidade | Identidades de Aplicações e Serviços | |
| Chaves de API e Identidades de Token OAuth | ||
| Identidades de Carga de Trabalho e Contêineres | ||
| Certificados de Máquinas | ||
| Segredos, Senhas e Tokens de Acesso | ||
| Identidades de Agentes de IA | ||
| Outros Tipos de Identidade | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Local | ||
| Híbrido | ||
| Por Tamanho da Organização | Grandes Empresas | |
| Pequenas e Médias Empresas | ||
| Por Setor do Usuário Final | Bancos, Serviços Financeiros e Seguros (BFSI) | |
| TI e Telecomunicações | ||
| Saúde e Ciências da Vida | ||
| Governo e Setor Público | ||
| Manufatura Industrial | ||
| Varejo e Comércio Eletrônico | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Nigéria | ||
| Restante da África | ||
Principais Perguntas Respondidas no Relatório
Qual é o tamanho do mercado de segurança de identidade de aplicações e serviços?
O tamanho do mercado de segurança de identidade de aplicações e serviços está projetado para expandir de 7,62 bilhões de USD em 2026 e 8,79 bilhões de USD em 2027 para 18,36 bilhões de USD até 2032, registrando um CAGR de 15,87% entre 2027 e 2032.
O que está impulsionando a demanda por segurança de identidade de aplicações e serviços?
Aplicações nativas em nuvem, uso de APIs, programas de Confiança Zero, controles regulatórios e implantação de agentes de IA estão aumentando a necessidade de governança de credenciais.
Qual componente lidera os gastos em segurança de identidade de aplicações e serviços?
As soluções detinham 78,32% da receita em 2026, enquanto os serviços devem expandir a um CAGR de 19,73% até 2032.
Qual tipo de identidade está se expandindo mais rapidamente?
As identidades de agentes de IA estão projetadas para expandir a um CAGR de 22,61% de 2027 a 2032, à medida que as organizações formalizam a propriedade e os controles de acesso.
Qual modelo de implantação é mais amplamente utilizado?
A implantação baseada em nuvem detinha 68,58% da receita em 2026 e está projetada para avançar a um CAGR de 18,92% até 2032.
Qual região lidera a adoção de controles de identidade não humana?
A América do Norte detinha 41,64% da receita em 2026, enquanto a Ásia-Pacífico deve expandir a um CAGR de 21,86% até 2032.