
Taille et part du marché de la sécurité des identités d'applications et de services
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 8.79 Milliards de dollars |
| Taille du Marché (2032) | 18.36 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 15.87 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la sécurité des identités d'applications et de services par Mordor Intelligence
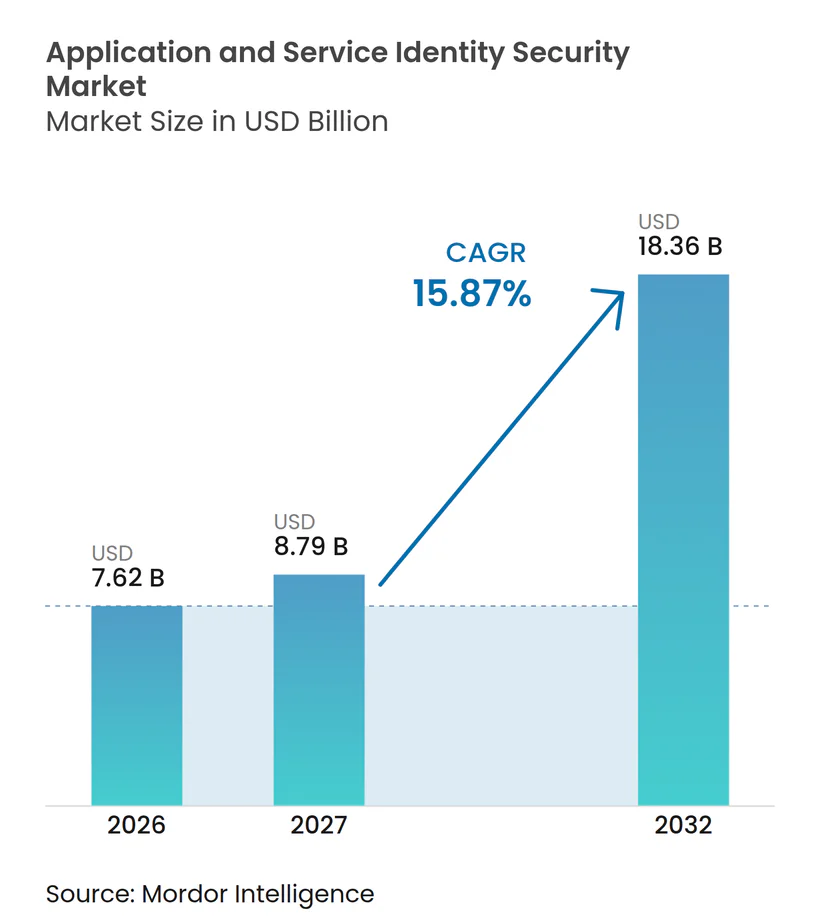
La taille du marché de la sécurité des identités d'applications et de services devrait s'étendre de 7,62 milliards USD en 2026 et 8,79 milliards USD en 2027 à 18,36 milliards USD d'ici 2032, enregistrant un CAGR de 15,87 % entre 2027 et 2032. Le marché de la sécurité des identités d'applications et de services est façonné par la création rapide de comptes de service, de jetons d'application, de certificats et d'identifiants de charge de travail dans les environnements cloud. Les entreprises adoptent également des outils d'intelligence artificielle autonomes avant d'avoir établi des processus clairs pour la propriété, la révision des accès et la rotation des identifiants. Cet écart accroît la demande de plateformes capables de découvrir les identités, d'attribuer les responsabilités et de supprimer les accès lorsqu'ils ne sont plus nécessaires. Les exigences réglementaires rendent les contrôles auditables plus importants dans les services financiers, le gouvernement, la santé et d'autres environnements réglementés. Les stratégies des fournisseurs combinent de plus en plus la gestion des secrets, l'automatisation des certificats, la gouvernance des accès et la visibilité en temps réel au sein de plateformes de sécurité des identités plus larges.
Points clés du rapport
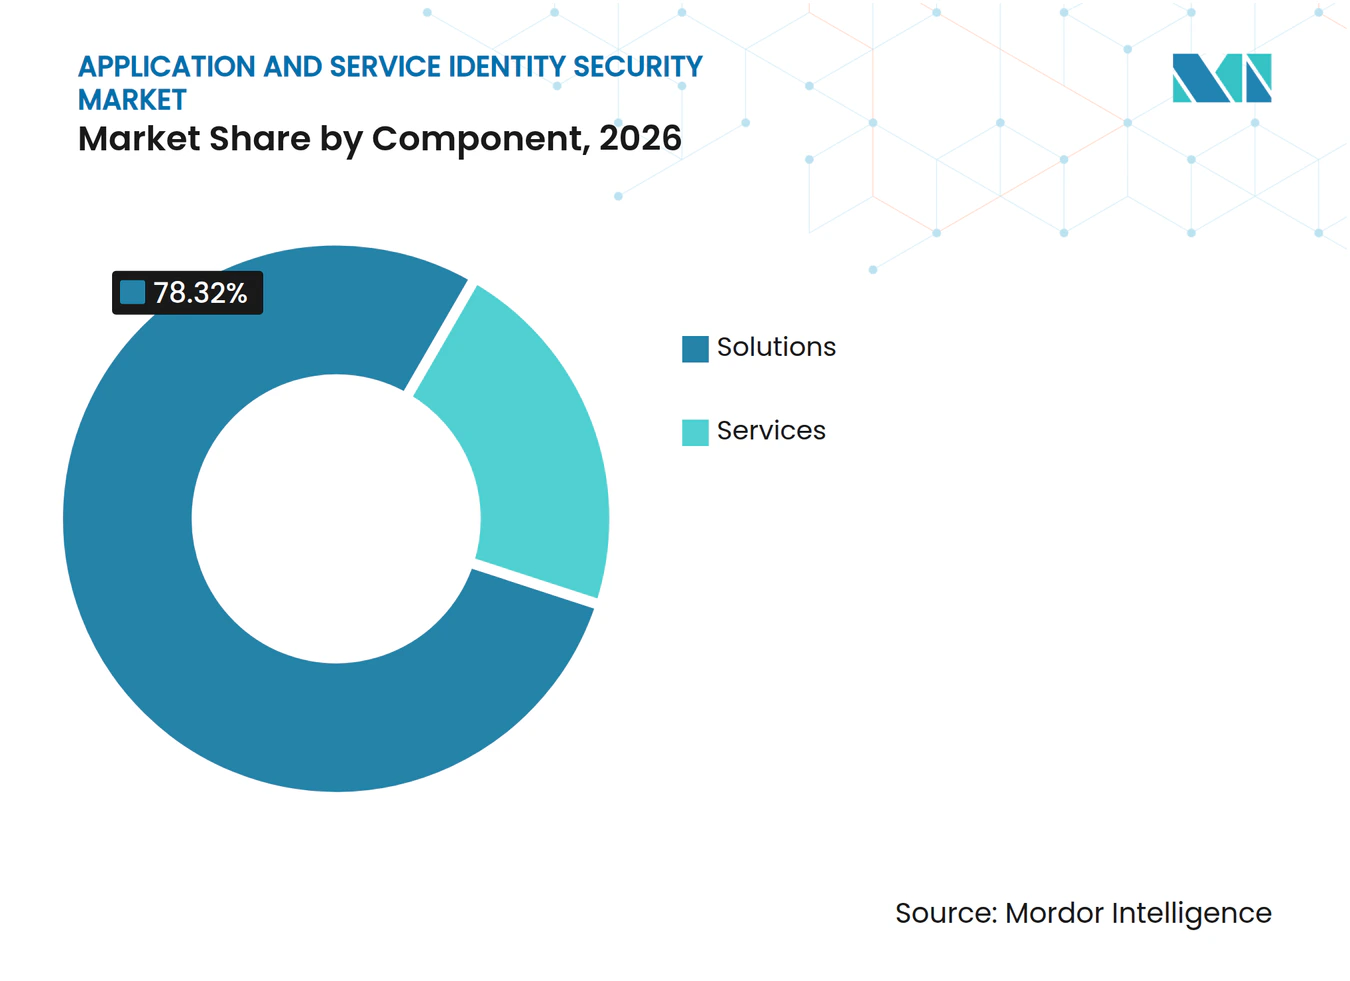
- Par composant, les solutions détenaient 78,32 % de la part du marché de la sécurité des identités d'applications et de services en 2026, tandis que les services devraient se développer à un CAGR de 19,73 % jusqu'en 2032.
- Par type d'identité, les identités d'applications et de services détenaient 26,41 % des revenus en 2026, tandis que les identités d'agents d'intelligence artificielle devraient se développer à un CAGR de 22,61 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud représentait 68,58 % de la part du marché de la sécurité des identités d'applications et de services en 2026 et devrait croître à un CAGR de 18,92 % jusqu'en 2032.
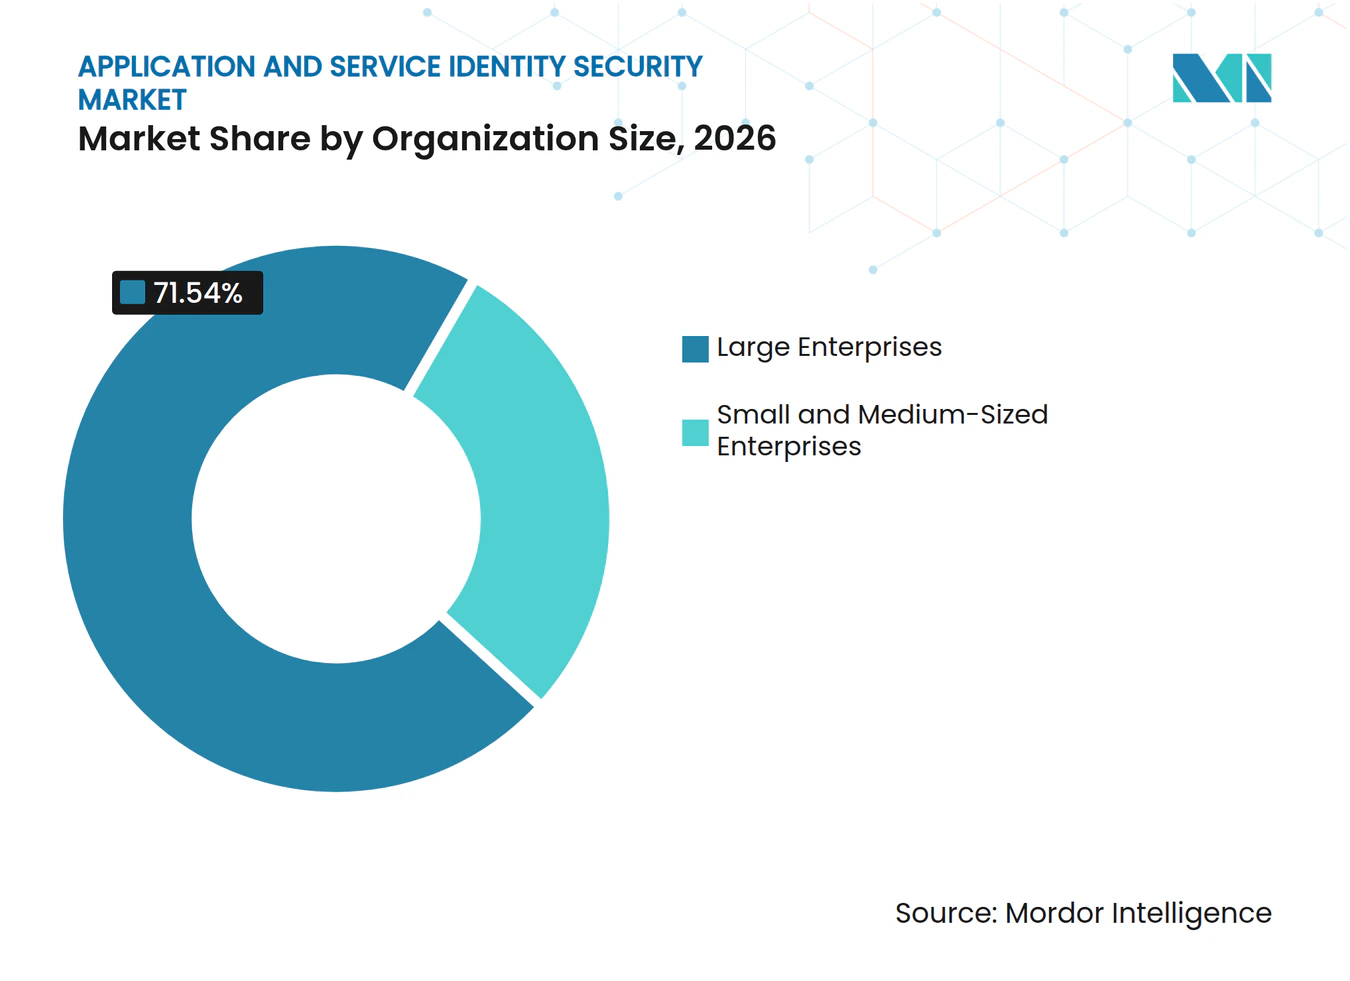
- Par taille d'organisation, les grandes entreprises représentaient 71,54 % des revenus en 2026, tandis que les PME devraient se développer à un CAGR de 21,82 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, l'informatique et les télécommunications détenaient 26,69 % des revenus en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 18,54 % jusqu'en 2032.
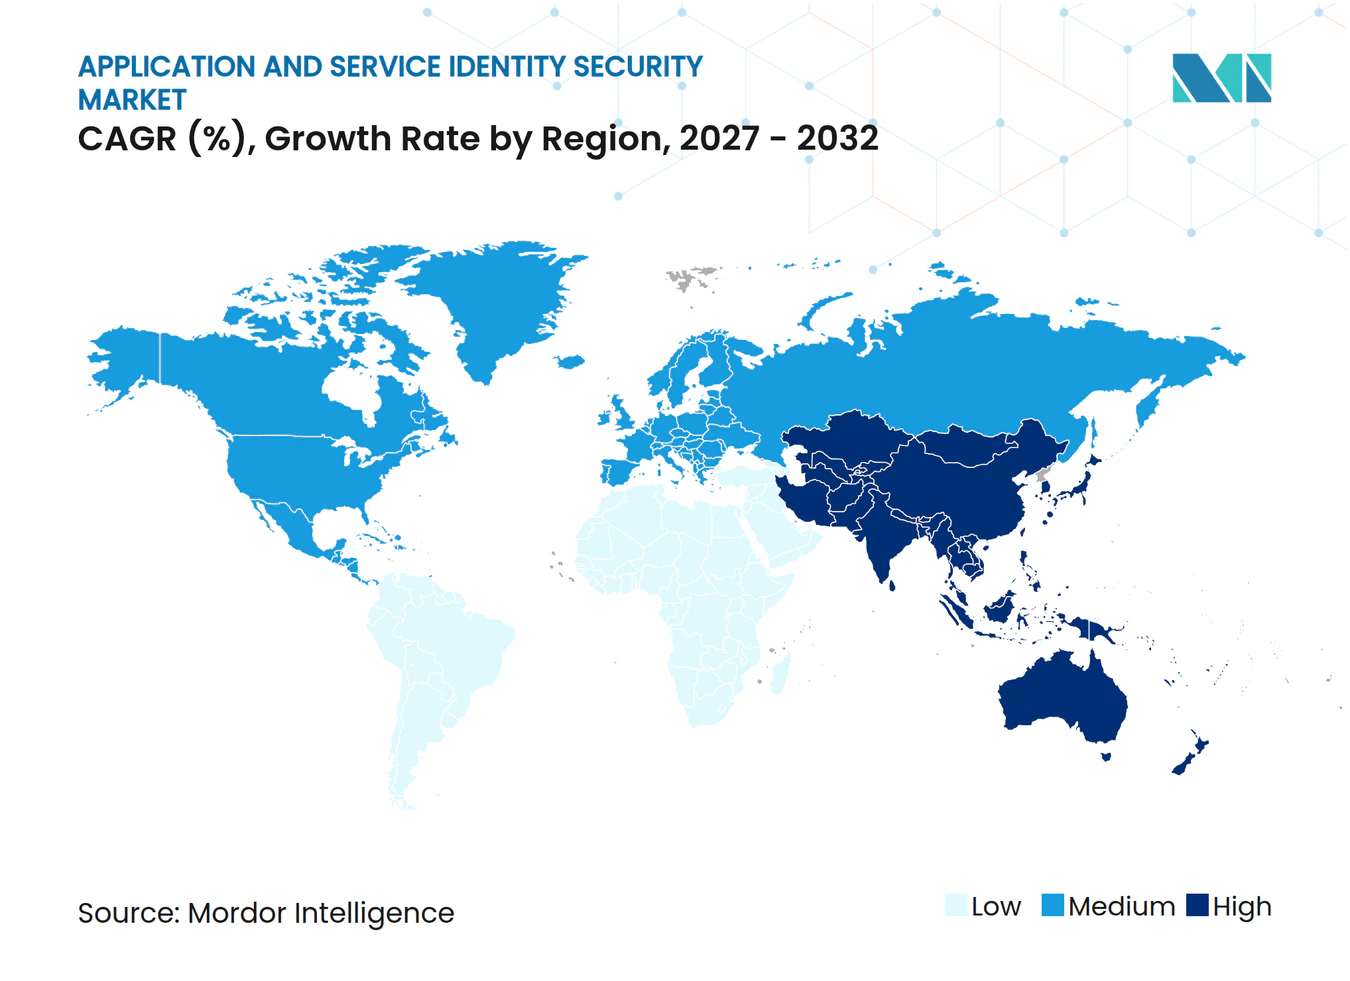
- Par géographie, l'Amérique du Nord détenait 41,64 % des revenus sur le marché de la sécurité des identités d'applications et de services en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 21,86 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Prolifération des applications cloud natives et des API | +4.2% | Mondial, avec une intensité maximale en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Adoption du Zero Trust et du moindre privilège | +3.6% | Marchés principaux : Amérique du Nord, Europe et Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Pression réglementaire pour un accès machine traçable | +3.0% | Europe, Amérique du Nord et marchés d'Asie-Pacifique en expansion | Moyen terme (2 à 4 ans) |
| Expansion des agents d'intelligence artificielle et des flux de travail autonomes | +2.5% | Mondial, avec une adoption plus rapide en Amérique du Nord et en Asie-Pacifique | Court terme (≤ 2 ans) |
| Identifiants éphémères à courte durée de vie et sans secret pour les services éphémères | +1.3% | Marchés principaux : Amérique du Nord, Europe et Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Gouvernance des identités dans la chaîne d'approvisionnement logicielle et les intégrations tierces | +0.9% | Mondial, avec des gains précoces en Amérique du Nord et dans les secteurs réglementés par l'UE | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Prolifération des applications cloud natives et des API
Les parcs d'API se développent plus rapidement que les contrôles régissant les identifiants qui leur sont associés. L'étude Akamai de 2026 a révélé que 87 % des entreprises avaient subi un incident de sécurité lié aux API au cours de l'année précédente, avec un coût moyen de 700 000 USD.[1] La même étude a révélé que seulement 23 % des répondants pouvaient identifier les API renvoyant des données sensibles, contre 40 % en 2022. Chaque API peut créer un point où un identifiant non humain est associé à un service ou à une application. Le marché de la sécurité des identités d'applications et de services bénéficie lorsque les acheteurs ont besoin d'identifier ces connexions et de révoquer les identifiants qui conservent des autorisations après leur utilisation prévue. Les directives du NIST pour la protection des API cloud natives préconisent des contrôles d'identité avant l'exécution et pendant l'exécution, renforçant le rôle de la gestion des identités dans les programmes de sécurité des API.
Adoption du Zero Trust et du moindre privilège
Les programmes Zero Trust passent des déclarations de politique à la mise en œuvre, créant une demande financée pour les contrôles d'identité machine. Omada a constaté que 95 % des responsables de la sécurité d'entreprise interrogés avaient déclaré adopter le Zero Trust en 2026.[2] Seulement 32 % appliquaient des politiques d'accès basées sur le contexte aux identités machine, contre 21 % en 2022. L'écart entre l'adoption large du Zero Trust et la couverture des politiques spécifiques aux machines laisse une ouverture pratique pour le marché de la sécurité des identités d'applications et de services. Les organisations ont besoin de contrôles qui limitent l'accès en fonction de l'objectif de la charge de travail, de la propriété de l'identité et des conditions d'exploitation actuelles. Ces exigences favorisent les plateformes qui combinent la découverte, l'application des politiques et les preuves pour les révisions d'accès.
Pression réglementaire pour un accès machine traçable
Les cadres réglementaires accroissent la nécessité de contrôles documentés sur l'accès machine. La loi sur la résilience opérationnelle numérique s'applique aux entités financières de l'UE depuis le 17 janvier 2025 et exige des révisions régulières des accès associés aux fonctions TIC critiques. Les comptes de service et les identifiants d'API peuvent relever de ces fonctions critiques lorsqu'ils soutiennent des systèmes réglementés. La directive NIS2 étend les obligations de cybersécurité aux entités essentielles et importantes de l'Union européenne. Ces obligations favorisent les systèmes capables de montrer qui est propriétaire d'un identifiant, à quoi il peut accéder et si cet accès a été révisé. Le marché de la sécurité des identités d'applications et de services dispose donc d'un argument de conformité plus solide dans les secteurs bancaire, assurantiel, gouvernemental et des infrastructures critiques.
Expansion des agents d'intelligence artificielle et des flux de travail autonomes
Le déploiement d'agents d'intelligence artificielle attire l'attention de la direction générale sur la gouvernance des identités non humaines. Okta a rapporté que 91 % des organisations utilisent des agents d'intelligence artificielle, tandis que 44 % ont déclaré que la gouvernance n'avait pas suivi le rythme. De nombreux agents sont créés sans processus de propriété comparable à l'intégration des employés humains. Le projet IETF AIMS propose une approche basée sur OAuth 2.0 pour l'authentification des agents, mais il reste un projet de norme. Cela laisse les organisations avec un mélange de pratiques spécifiques aux fournisseurs et de comptes de service réutilisés. L'OWASP identifie les identifiants non humains à longue durée de vie et insuffisamment gouvernés comme une préoccupation de sécurité matérielle. À mesure que les flux de travail autonomes se développent, le marché de la sécurité des identités d'applications et de services peut traiter la propriété, les autorisations et la révocation avant qu'un agent soit autorisé à agir sur les systèmes d'entreprise.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | HORIZON TEMPOREL DE L'IMPACT |
|---|---|---|---|
| Identifiants statiques hérités et fragmentation de l'infrastructure à clé publique | -1.8% | Mondial, avec l'effet le plus fort dans les environnements à prédominance sur site en Europe et en Asie-Pacifique | Long terme (≥ 4 ans) |
| Complexité d'intégration entre les outils de gestion des identités et des accès, de gestion des accès privilégiés, de gestion des droits d'accès au cloud et de gestion des secrets | -1.4% | Mondial | Moyen terme (2 à 4 ans) |
| Propriété ambiguë des identités éphémères et fantômes | -1.0% | Amérique du Nord, Europe et Asie-Pacifique | Moyen terme (2 à 4 ans) |
| Risque opérationnel lié à la rotation des identifiants de production sans contexte de dépendance | -0.7% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Identifiants statiques hérités et fragmentation de l'infrastructure à clé publique
Les environnements d'infrastructure à clé publique fragmentés rendent plus difficile le remplacement des identifiants statiques par des alternatives automatisées. Une étude Ponemon commanditée par CyberArk a révélé que 56 % des organisations avaient subi des interruptions de service dues à des défaillances de certificats.[3] L'étude a rapporté une moyenne de 114 591 certificats sous gestion d'entreprise. Ces environnements ont souvent des équipes de propriété distinctes, des inventaires incohérents et des identifiants qui ne peuvent pas être modifiés sans tester les dépendances en aval. Des périodes de validité TLS plus courtes accroissent le besoin d'automatisation, mais exposent également les limites des anciens processus d'infrastructure à clé publique. Cette contrainte peut retarder l'adoption sur le marché de la sécurité des identités d'applications et de services lorsque les acheteurs ne peuvent pas modifier en toute sécurité les flux de travail des certificats de production.
Complexité d'intégration entre les outils de gestion des identités et des accès, de gestion des accès privilégiés, de gestion des droits d'accès au cloud et de gestion des secrets
Les programmes de gouvernance d'entreprise doivent souvent connecter la gestion des identités, la gestion des accès privilégiés, les outils de droits d'accès au cloud et les plateformes de secrets. Entro Security a rapporté que les organisations exploitaient au moins 5 solutions de coffre-fort distinctes, notamment HashiCorp Vault, Azure Key Vault, AWS Secrets Manager, Kubernetes Secrets et GitHub Secrets. Ces systèmes peuvent utiliser des structures de données, des règles de rotation et des interfaces de cycle de vie différentes. Omada a constaté que les API incohérentes constituaient le principal défi d'interopérabilité pour 40 % des entreprises poursuivant l'intégration Zero Trust. Les travaux d'intégration peuvent mobiliser des capacités d'ingénierie de sécurité qui soutiendraient autrement la découverte et la remédiation. Le marché de la sécurité des identités d'applications et de services doit donc démontrer sa valeur sans nécessiter de longs programmes de mise en œuvre à haut risque.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par composant :
les plateformes intégrées soutiennent les décisions d'entrepriseLes solutions détenaient 78,32 % de la part du marché de la sécurité des identités d'applications et de services en 2026. Les acheteurs dépassent les produits isolés pour se tourner vers des plateformes couvrant les secrets, les certificats, les identités de charge de travail et les identifiants d'agents d'intelligence artificielle depuis un plan de contrôle commun. Des outils distincts de gestion des accès privilégiés, de gestion des droits d'accès au cloud et de gestion des secrets peuvent créer des lacunes où une équipe ne peut pas voir les identifiants gérés par une autre. SailPoint a étendu ses capacités d'identité adaptative en mars 2026 avec des connecteurs d'identité d'agent pour Amazon Bedrock, Google Vertex AI, Microsoft Foundry, Salesforce Agentforce et ServiceNow AI Platform.[4] Cela reflète l'intérêt des acheteurs pour des outils de gouvernance qui s'intègrent aux services d'intelligence artificielle déjà utilisés dans les unités opérationnelles.
Les services devraient se développer à un CAGR de 19,73 % de 2027 à 2032. Les organisations ont besoin d'assistance pour configurer les politiques de rotation, construire des graphes d'identité et connecter les contrôles aux pipelines d'intégration et de déploiement continus. Ces tâches nécessitent des compétences spécialisées que de nombreuses équipes de sécurité internes ne possèdent pas. La demande de services gérés est particulièrement pertinente pour les PME dont les inventaires d'identités machine se sont développés plus rapidement que leurs effectifs en sécurité. Les institutions financières et les organismes gouvernementaux ont également besoin d'un soutien continu lorsque la préparation aux audits nécessite une collecte régulière de preuves. Le secteur de la sécurité des identités non humaines bénéficie lorsque les partenaires de mise en œuvre aident les clients à convertir le déploiement de la plateforme en un programme opérationnel.


Par type d'identité :
les identifiants d'agents mènent l'expansion la plus rapideLes identités d'applications et de services détenaient 26,41 % des revenus en 2026. Cette catégorie comprend les comptes de service de production, les jetons de microservices et les identifiants utilisés pour l'intégration système à système. Ces identités conservent souvent des autorisations qui étaient appropriées lors de leur création initiale mais qui sont excessives après l'évolution des systèmes. Les clés API, les jetons OAuth, les identités de charge de travail, les identités de conteneurs et les certificats machine sont également créés dans de nombreux pipelines de livraison cloud natifs. L'OWASP identifie les secrets statiques à longue durée de vie comme une faiblesse d'identité non humaine largement exploitable. Le marché de la sécurité des identités d'applications et de services traite ce problème en appliquant la propriété, les contrôles du cycle de vie et les révisions d'accès aux identités que les logiciels utilisent en continu.
Les identités d'agents d'intelligence artificielle devraient se développer à un CAGR de 22,61 % de 2027 à 2032. Les entreprises déploient des agents capables de récupérer des données, de démarrer des flux de travail et d'interagir avec les systèmes d'entreprise. Ces agents peuvent ne pas avoir de propriétaire désigné et peuvent hériter des autorisations de comptes de service créés pour une autre charge de travail. L'absence de responsabilité définie rend difficile l'évaluation de la nécessité pour un agent de conserver son accès. Les conclusions d'Okta sur les lacunes en matière d'adoption et de gouvernance indiquent que l'utilisation en entreprise progresse plus vite que la conception des contrôles. Cela crée un besoin direct de fonctions d'enrôlement, de politique, de surveillance et de révocation sur le marché de la sécurité des identités d'applications et de services.
Par modèle de déploiement :
la livraison cloud devient l'architecture par défautLe déploiement basé sur le cloud représentait 68,58 % des revenus en 2026 et devrait croître à un CAGR de 18,92 % de 2027 à 2032. Les fournisseurs d'identité cloud peuvent prendre en charge la rotation continue des secrets, l'émission de SPIFFE et de SVID, et l'intégration avec les services de gestion des identités et des accès cloud. Les applications cloud natives créent également des identifiants éphémères adaptés aux contrôles du cycle de vie fournis par les plateformes cloud. En revanche, les systèmes sur site peuvent nécessiter des adaptateurs qui introduisent des délais et des points de défaillance supplémentaires. Le marché de la sécurité des identités d'applications et de services est donc aligné sur l'utilisation plus large des charges de travail cloud et des modèles de livraison basés sur les API.
Le déploiement sur site reste pertinent pour les organisations de défense, gouvernementales et financières réglementées ayant des exigences de souveraineté des données. Les fournisseurs certifiés et les exigences d'approvisionnement établies peuvent limiter la capacité à déplacer l'émission d'identifiants vers un cloud public. Les modèles hybrides sont également pertinents lorsque les organisations migrent progressivement les charges de travail plutôt que de remplacer les systèmes existants en une seule fois. Les grandes entreprises utilisent souvent le déploiement hybride pour maintenir une flexibilité opérationnelle entre les environnements cloud et hérités. Les opérateurs industriels connectant la technologie opérationnelle aux systèmes cloud d'entreprise peuvent nécessiter des courtiers d'identité hébergés localement. Ces modèles préservent la demande pour des modèles de déploiement variés même si la livraison cloud se développe plus rapidement.
Par taille d'organisation :
la gouvernance des grandes entreprises mène et l'adoption par les PME s'accélèreLes grandes entreprises détenaient 71,54 % des revenus en 2026. Leurs environnements de production multi-cloud créent de larges populations de comptes de service, de jetons, de certificats et d'identités de charge de travail. La propriété est souvent répartie entre les équipes d'ingénierie de sécurité, de DevOps, d'opérations cloud et d'applications. Omada a constaté que les équipes de sécurité informatique étaient propriétaires de la sécurité des identités non humaines dans 72 % des entreprises interrogées, tandis que les équipes d'opérations cloud et de DevOps partageaient la propriété dans respectivement 39 % et 33 % des cas. Cette responsabilité fragmentée peut retarder la rotation, le déprovisionnement et les activités de révision même lorsqu'une plateforme est disponible.
Les PME devraient se développer à un CAGR de 21,82 % de 2027 à 2032. L'adoption d'assistants de codage par intelligence artificielle, de robots de service client et de flux de travail automatisés augmente le nombre d'identifiants que les petites équipes doivent gérer. La livraison cloud et les canaux de sécurité gérés facilitent l'adoption des outils de gouvernance sans équipes d'identité dédiées. De nombreux acheteurs PME obtiennent des contrôles d'identité non humaine dans le cadre de packages d'identité cloud plus larges plutôt que comme plateformes distinctes. Cette approche peut réduire les besoins d'administration tout en prenant en charge un nombre croissant d'applications et d'intégrations. Le marché de la sécurité des identités d'applications et de services peut atteindre ces acheteurs par le biais de services, d'offres groupées et de modèles de déploiement plus simples.

Par secteur d'activité des utilisateurs finaux :
la densité technologique mène et la dynamique dans la santé se renforceL'informatique et les télécommunications détenaient 26,69 % des revenus en 2026. Le secteur exploite des pipelines d'intégration et de déploiement continus, des services axés sur les API et des plateformes cloud qui génèrent un grand nombre de comptes de service, de jetons OAuth et d'identités de conteneurs. Ces environnements techniques créent des changements fréquents dans les exigences d'accès et accroissent le besoin de découverte d'identifiants. Les services bancaires, financiers et d'assurance représentent également une base de demande matérielle car les transactions sensibles dépendent de systèmes automatisés. Le rapport sur les menaces numériques de la SISA, du CERT-In et du CSIRT-Fin a identifié les identités non humaines comme des cibles aux côtés des identifiants des utilisateurs humains dans les environnements de services bancaires, financiers et d'assurance. Le marché de la sécurité des identités d'applications et de services est pertinent là où les organisations doivent contrôler à la fois l'accès aux applications et les flux de données réglementées.
Le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 18,54 % de 2027 à 2032. Les dispositifs médicaux connectés, les systèmes d'intelligence artificielle diagnostique, l'automatisation de laboratoire et la surveillance à distance utilisent chacun des identifiants machine nécessitant un contrôle du cycle de vie. Des recherches sur les systèmes de santé cloud natifs ont noté que les dispositifs médicaux connectés peuvent communiquer avec une supervision d'identité limitée à proximité d'informations de santé protégées. Les agents de diagnostic et les outils d'aide à la décision clinique ajoutent des identités nécessitant des responsabilités et des règles d'accès similaires à celles appliquées au personnel. Les prestataires de soins de santé doivent équilibrer ces contrôles avec le besoin opérationnel de systèmes cliniques fiables. Cela fait de la gouvernance, des pistes d'audit et de la rotation soigneusement testée des identifiants des exigences importantes pour le marché de la sécurité des identités d'applications et de services.
Analyse géographique
Marché de la sécurité des identités des applications et des services en Amérique du Nord
L'Amérique du Nord détenait 41,64 % de la part du marché de la sécurité des identités des applications et des services en 2026. La région présente une forte concentration de charges de travail cloud d'entreprise, de fournisseurs de cybersécurité et d'organisations exploitant de vastes environnements de livraison de logiciels. Sa base de fournisseurs comprend Palo Alto Networks, Okta, SailPoint, IBM et Microsoft. Les sociétés cotées en bourse sont soumises aux règles de la SEC qui exigent la divulgation des incidents de cybersécurité significatifs dans un délai de 4 jours ouvrables, ce qui accroît l'attention des dirigeants sur les événements liés aux accès. Ces conditions peuvent raccourcir les délais de décision d'achat lorsque les organisations ont besoin d'un meilleur contrôle des comptes de service et des identifiants machine.
Marché de la sécurité des identités des applications et des services en Asie-Pacifique et en Europe
L'Asie-Pacifique devrait se développer à un CAGR de 21,86 % de 2027 à 2032. Les programmes cloud en Inde, en Chine, au Japon, en Corée du Sud et en Australie génèrent des volumes d'identités pouvant dépasser la capacité des processus de gouvernance existants. L'Inde soutient la demande d'outils de gestion des secrets orientés développeurs et d'outils d'identité des charges de travail à mesure que l'adoption du cloud progresse. Les programmes d'automatisation industrielle du Japon introduisent des identifiants machine dans des environnements de technologie opérationnelle qui étaient historiquement en dehors des pratiques de gouvernance des identités. L'Europe demeure le deuxième marché régional en importance, soutenu par les exigences DORA relatives aux revues d'accès documentées dans les entités financières réglementées. Ces obligations peuvent soutenir des dépenses pluriannuelles en matière de contrôles d'identité dans les secteurs bancaire et assurantiel.
Marché de la sécurité des identités des applications et des services au Moyen-Orient, en Afrique et en Amérique du Sud
Le Moyen-Orient, l'Afrique et l'Amérique du Sud sont des zones à un stade précoce pour le marché de la sécurité des identités des applications et des services. L'Arabie saoudite et les Émirats arabes unis créent une demande dans les services financiers, le secteur public et les infrastructures énergétiques à mesure que les programmes numériques se développent. L'Afrique du Sud, le Nigeria et l'Égypte développent des environnements cloud de services financiers qui reposent sur des API et des identifiants automatisés. Le Brésil soutient l'adoption dans les services financiers et l'énergie, où les organisations ont besoin de contrôles documentés pour les systèmes automatisés traitant des données personnelles. Ces régions peuvent privilégier les offres cloud et les services gérés là où les ressources internes en matière d'identité sont encore en cours de développement. La diversité des réglementations locales, des priorités sectorielles et des niveaux de maturité cloud favorise différentes approches de mise sur le marché dans ces zones géographiques.
Paysage concurrentiel
Concentration du Marché
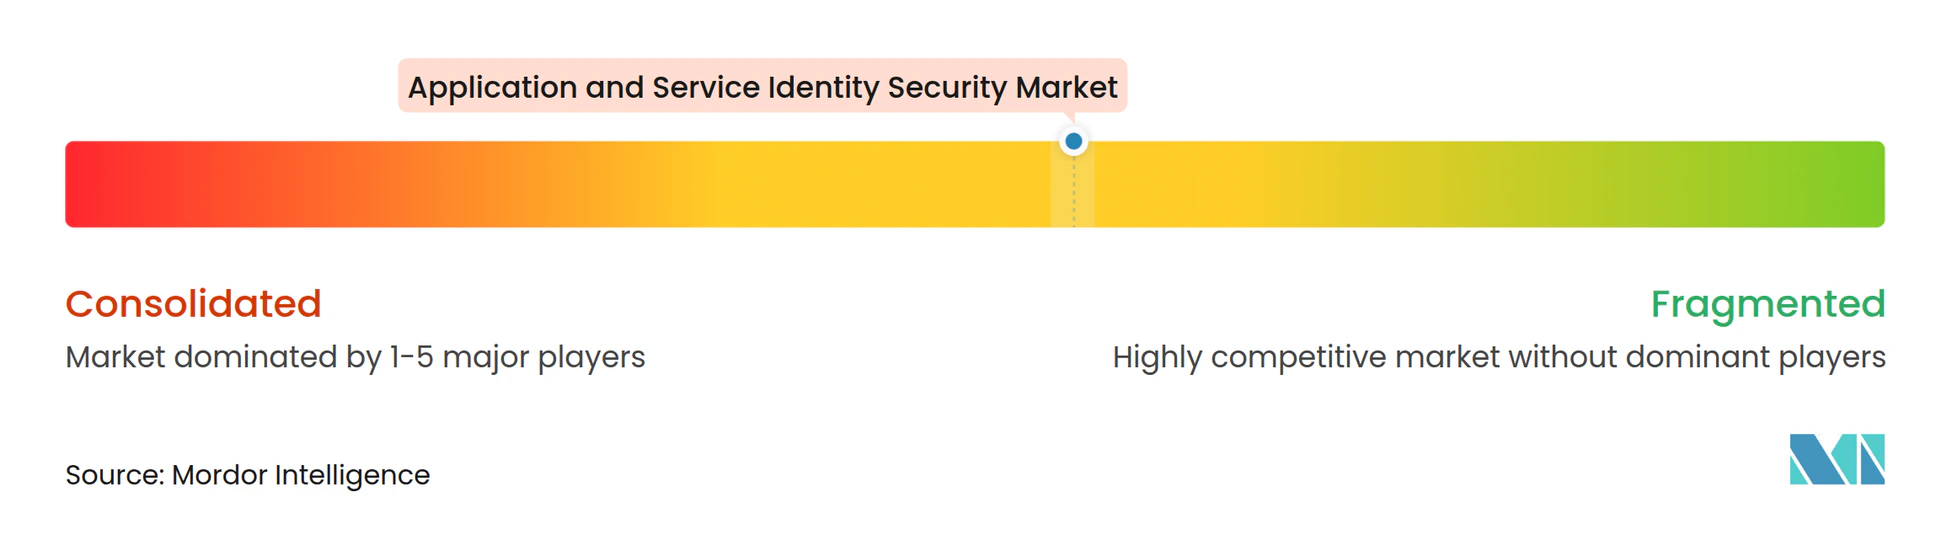
Le marché de la sécurité des identités d'applications et de services est modérément concentré parmi les fournisseurs de plateformes larges et fragmenté parmi les fournisseurs spécialisés. Palo Alto Networks, IBM, Okta, SailPoint et Microsoft développent des offres de sécurité des identités plus larges qui intègrent les secrets, les certificats, l'identité des agents d'intelligence artificielle et l'accès aux charges de travail dans des environnements de contrôle unifiés. Des spécialistes tels que Keyfactor, GitGuardian et Teleport conservent des positions différenciées grâce à des capacités ciblées dans l'infrastructure de confiance, la détection de secrets et l'accès aux infrastructures. Ce mélange offre aux grands acheteurs le choix entre des suites plus larges et des outils spécialisés. Il fait également des partenariats et des acquisitions des voies importantes pour ajouter des capacités qui prendraient plus de temps à développer en interne.
Palo Alto Networks a finalisé son acquisition de CyberArk en février 2026 et lancé la plateforme de sécurité des identités Idira, combinant les capacités d'accès privilégié et d'identité machine avec son portefeuille de sécurité cloud. SailPoint a finalisé son acquisition d'Entro Security en juin 2026, ajoutant l'intelligence du cycle de vie des secrets à son Agentic Fabric. Keyfactor a annoncé son acquisition de Cofide en juillet 2026 pour ajouter la gestion des identités de charge de travail basée sur SPIFFE et l'attestation en temps réel. Ces actions montrent que les fournisseurs cherchent une couverture dans la découverte, la gouvernance, les certificats, les secrets et l'activité en temps réel. Le projet IETF AIMS pourrait également influencer la conception des produits car il propose un cadre basé sur SPIFFE, OAuth 2.0 et les normes d'identité de charge de travail.
Une lacune persistante est la surveillance comportementale continue des identifiants après leur découverte et leur gouvernance. De nombreuses plateformes fournissent des inventaires et des outils de politique, mais moins peuvent identifier les identifiants se comportant en dehors de leur contexte d'autorisation attendu. L'acquisition de Cofide par Keyfactor et l'acquisition d'Entro Security par SailPoint témoignent d'un intérêt accru pour l'observabilité en temps réel et l'intelligence des secrets. La détection d'anomalies par intelligence artificielle, la certification d'accès automatisée et la création de politiques en langage naturel deviennent des domaines de différenciation des produits. Le marché de la sécurité des identités d'applications et de services est susceptible de récompenser les fournisseurs qui réduisent les frictions de déploiement tout en fournissant des preuves fiables aux équipes de sécurité et de conformité. Les acheteurs continueront d'évaluer l'étendue de la plateforme, l'interopérabilité, la sécurité opérationnelle et la capacité à gouverner rapidement les identités nouvellement créées.
Leaders du secteur de la sécurité des identités d'applications et de services
-
Microsoft Corporation
-
Amazon Web Services, Inc.
-
Google LLC
-
Okta, Inc.
-
Ping Identity Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la sécurité des identités des applications et des services Entreprises couvertes dans ce rapport
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Okta, Inc.
- Ping Identity Corporation
- IBM Corporation
- Oracle Corporation
- CyberArk Software Ltd.
- Palo Alto Networks, Inc.
- SailPoint Technologies Holdings, Inc.
- Delinea, Inc.
- BeyondTrust Corporation
- HashiCorp, Inc.
- Keeper Security, Inc.
- One Identity LLC
- Aembit, Inc.
- Akeyless Security Ltd.
- Astrix Security Ltd.
- Clutch Security Ltd.
- Entro Security Ltd.
- GitGuardian SAS
- P0 Security, Inc.
- Permiso Security, Inc.
- Silverfort Inc.
- Teleport Security, Inc.
- Token Security Ltd.
- Saviynt, Inc.
- Keyfactor, Inc.
- Sectigo Limited
- DigiCert, Inc.
- Entrust Corporation
- Thales S.A.
Développements industriels récents dans Marché de la sécurité des identités des applications et des services
- Septembre 2026 : Cyera a finalisé son acquisition d'Oasis Security pour 1 milliard USD, rebaptisant la plateforme combinée Cyera Identity. L'opération consolide la découverte et la gouvernance des identités non humaines au sein de la plateforme de gestion de la posture de sécurité des données de Cyera, reflétant l'évolution vers des architectures de sécurité des données et des identités unifiées.
- Août 2026 : Okta a finalisé son acquisition de Permiso Security pour 200 millions USD, intégrant la détection et la réponse aux menaces d'identité cloud dans la plateforme Okta. Cela a suivi le lancement par Okta en juin 2026 de l'accès inter-applications en tant qu'extension d'autorisation du protocole de contexte de modèle auprès de plus de 25 partenaires de plateformes d'intelligence artificielle.
- Août 2026 : Cisco a annoncé un investissement stratégique et un partenariat avec Teleport Security pour intégrer la plateforme d'accès aux infrastructures de Teleport dans Cisco Identity Intelligence. L'accord étend les contrôles d'accès juste-à-temps de Cisco aux identifiants de serveurs, de bases de données et de charges de travail Kubernetes couvrant les accès aux logiciels en tant que service et aux infrastructures.
- Juin 2026 : 1Password a finalisé son acquisition d'Apono pour 250 à 300 millions USD, ajoutant la gestion des accès privilégiés juste-à-temps à sa plateforme d'identifiants d'entreprise. L'acquisition signale l'expansion stratégique de 1Password dans la gouvernance des identités non humaines d'entreprise, en concurrence directe avec les acteurs établis de la gestion des accès privilégiés sur l'accès aux PME.
Périmètre du rapport mondial sur le marché de la sécurité des identités d'applications et de services
Le marché de la sécurité des identités d'applications et de services couvre les solutions et services qui sécurisent les identités non humaines dans les applications, les API, les charges de travail, les conteneurs, les machines, les secrets et les agents d'intelligence artificielle. Il comprend l'émission d'identités, l'authentification, l'autorisation, la rotation des identifiants, la gouvernance des droits et la surveillance pour les accès de service à service et de machine à machine.
Le rapport sur le marché de la sécurité des identités d'applications et de services est segmenté par composant (solutions et services), type d'identité (identités d'applications et de services, clés API et identités de jetons OAuth, identités de charges de travail et de conteneurs, certificats machine, secrets, mots de passe et jetons d'accès, identités d'agents d'intelligence artificielle et autres types d'identité), modèle de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'activité des utilisateurs finaux (services bancaires, financiers et d'assurance, informatique et télécommunications, santé et sciences de la vie, gouvernement et secteur public, fabrication industrielle, commerce de détail et commerce électronique, et autres secteurs d'activité des utilisateurs finaux) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Identités d'applications et de services |
| Clés API et identités de jetons OAuth |
| Identités de charges de travail et de conteneurs |
| Certificats machine |
| Secrets, mots de passe et jetons d'accès |
| Identités d'agents d'intelligence artificielle |
| Autres types d'identité |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Services bancaires, financiers et d'assurance |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Gouvernement et secteur public |
| Fabrication industrielle |
| Commerce de détail et commerce électronique |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigeria | |
| Reste de l'Afrique |
| Par composant | Solutions | |
| Services | ||
| Par type d'identité | Identités d'applications et de services | |
| Clés API et identités de jetons OAuth | ||
| Identités de charges de travail et de conteneurs | ||
| Certificats machine | ||
| Secrets, mots de passe et jetons d'accès | ||
| Identités d'agents d'intelligence artificielle | ||
| Autres types d'identité | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'activité des utilisateurs finaux | Services bancaires, financiers et d'assurance | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Gouvernement et secteur public | ||
| Fabrication industrielle | ||
| Commerce de détail et commerce électronique | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigeria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la sécurité des identités d'applications et de services ?
La taille du marché de la sécurité des identités d'applications et de services devrait s'étendre de 7,62 milliards USD en 2026 et 8,79 milliards USD en 2027 à 18,36 milliards USD d'ici 2032, enregistrant un CAGR de 15,87 % entre 2027 et 2032.
Qu'est-ce qui stimule la demande de sécurité des identités d'applications et de services ?
Les applications cloud natives, l'utilisation des API, les programmes Zero Trust, les contrôles réglementaires et le déploiement d'agents d'intelligence artificielle accroissent le besoin de gouvernance des identifiants.
Quel composant mène les dépenses en matière de sécurité des identités d'applications et de services ?
Les solutions détenaient 78,32 % des revenus en 2026, tandis que les services devraient se développer à un CAGR de 19,73 % jusqu'en 2032.
Quel type d'identité se développe le plus rapidement ?
Les identités d'agents d'intelligence artificielle devraient se développer à un CAGR de 22,61 % de 2027 à 2032 à mesure que les organisations formalisent la proprité et les contrôles d'accès.
Quel modèle de déploiement est le plus largement utilisé ?
Le déploiement basé sur le cloud détenait 68,58 % des revenus en 2026 et devrait progresser à un CAGR de 18,92 % jusqu'en 2032.
Quelle région mène l'adoption des contrôles d'identité non humaine ?
L'Amérique du Nord détenait 41,64 % des revenus en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 21,86 % jusqu'en 2032.