
Tamaño y Participación del Mercado de Seguridad de Identidad de Aplicaciones y Servicios
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
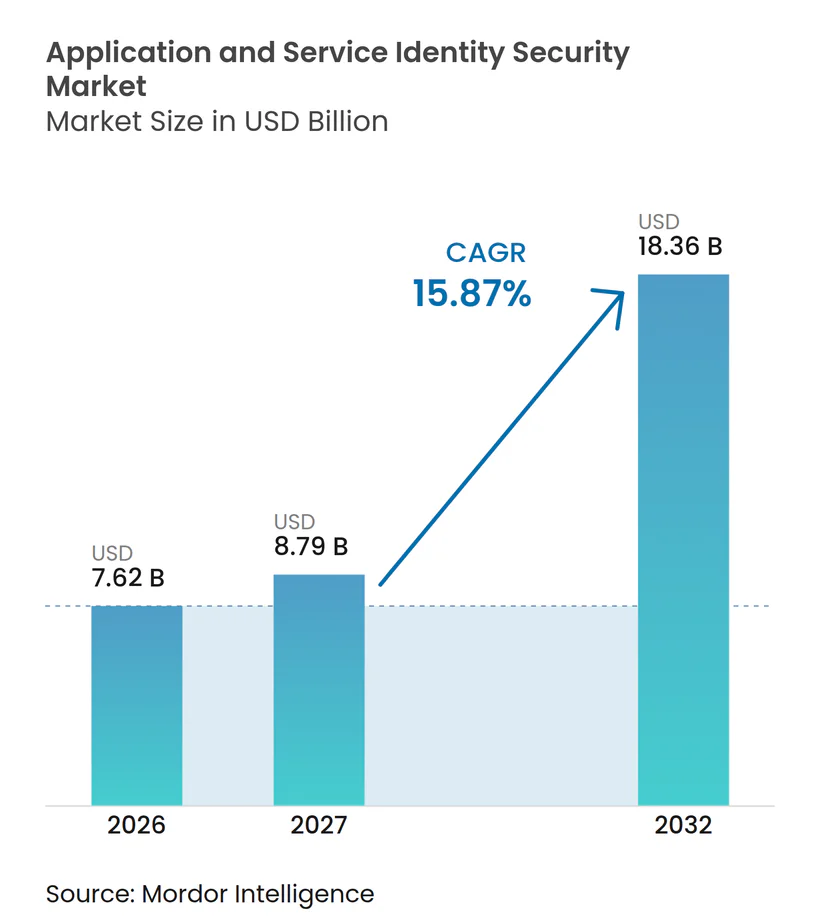
| Tamaño del Mercado (2027) | 8.79 Mil millones de dólares |
| Tamaño del Mercado (2032) | 18.36 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 15.87 % |
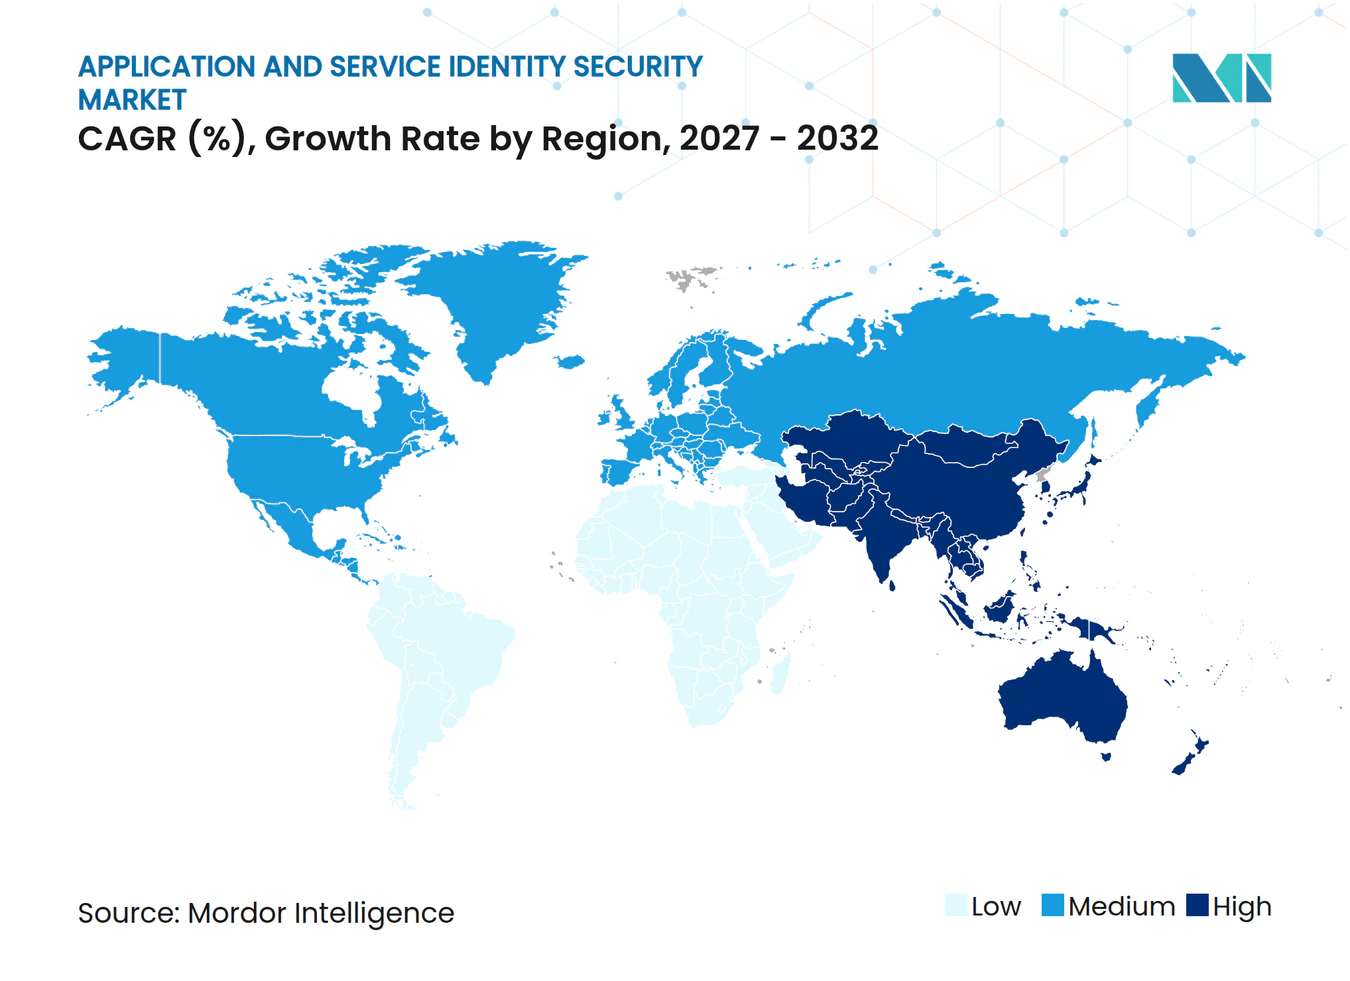
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Seguridad de Identidad de Aplicaciones y Servicios por Mordor Intelligence
Se proyecta que el tamaño del mercado de seguridad de identidad de aplicaciones y servicios se expanda desde 7,62 mil millones de USD en 2026 y 8,79 mil millones de USD en 2027 hasta 18,36 mil millones de USD en 2032, registrando una CAGR del 15,87% entre 2027 y 2032. El mercado de seguridad de identidad de aplicaciones y servicios está siendo moldeado por la rápida creación de cuentas de servicio, tokens de aplicaciones, certificados y credenciales de carga de trabajo en entornos de nube. Las empresas también están adoptando herramientas de inteligencia artificial autónomas antes de haber establecido procesos claros para la propiedad, la revisión de acceso y la rotación de credenciales. Esta brecha incrementa la demanda de plataformas capaces de descubrir identidades, asignar responsabilidades y eliminar el acceso cuando ya no es necesario. Los requisitos regulatorios están haciendo que los controles auditables sean más importantes en los servicios financieros, el gobierno, la atención médica y otros entornos regulados. Las estrategias de los proveedores combinan cada vez más la gestión de secretos, la automatización de certificados, la gobernanza de acceso y la visibilidad en tiempo de ejecución dentro de plataformas de seguridad de identidad más amplias.
Conclusiones Clave del Informe
- Por componente, las soluciones representaron el 78,32% de la participación del mercado de seguridad de identidad de aplicaciones y servicios en 2026, mientras que se proyecta que los servicios se expandan a una CAGR del 19,73% hasta 2032.
- Por tipo de identidad, las identidades de aplicaciones y servicios representaron el 26,41% de los ingresos en 2026, mientras que se espera que las identidades de agentes de inteligencia artificial se expandan a una CAGR del 22,61% hasta 2032.
- Por modelo de implementación, la implementación basada en la nube representó el 68,58% de la participación del mercado de seguridad de identidad de aplicaciones y servicios en 2026 y se proyecta que crezca a una CAGR del 18,92% hasta 2032.
- Por tamaño de organización, las grandes empresas representaron el 71,54% de los ingresos en 2026, mientras que se espera que las PYMEs se expandan a una CAGR del 21,82% hasta 2032.
- Por industria de usuario final, las tecnologías de la información y las telecomunicaciones representaron el 26,69% de los ingresos en 2026, mientras que se proyecta que la atención médica y las ciencias de la vida se expandan a una CAGR del 18,54% hasta 2032.
- Por geografía, América del Norte representó el 41,64% de los ingresos en el mercado de seguridad de identidad de aplicaciones y servicios en 2026, mientras que se espera que Asia-Pacífico se expanda a una CAGR del 21,86% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Proliferación de Aplicaciones Nativas de la Nube y API | +4.2% | Global, con mayor intensidad en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Adopción de Confianza Cero y Mínimo Privilegio | +3.6% | América del Norte, Europa y mercados principales de Asia-Pacífico | Mediano plazo (2-4 años) |
| Presión Regulatoria para el Acceso Rastreable de Máquinas | +3.0% | Europa, América del Norte y mercados de Asia-Pacífico en expansión | Mediano plazo (2-4 años) |
| Expansión de Agentes de Inteligencia Artificial y Flujos de Trabajo Autónomos | +2.5% | Global, con adopción más rápida en América del Norte y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Credenciales de Corta Duración y Sin Secretos para Servicios Efímeros | +1.3% | América del Norte, Europa y mercados principales de Asia-Pacífico | Mediano plazo (2-4 años) |
| Gobernanza de Identidad en la Cadena de Suministro de Software e Integraciones de Terceros | +0.9% | Global, con ganancias tempranas en América del Norte y sectores regulados por la UE | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Proliferación de Aplicaciones Nativas de la Nube y API
Los ecosistemas de API se están expandiendo más rápido que los controles que rigen las credenciales asociadas a ellos. El estudio de Akamai de 2026 encontró que el 87% de las empresas experimentaron un incidente de seguridad de API en el año anterior, con un costo promedio de 700.000 USD.[1] El mismo estudio encontró que solo el 23% de los encuestados podía identificar las API que devuelven datos sensibles, en comparación con el 40% en 2022. Cada API puede crear un punto donde una credencial no humana está vinculada a un servicio o aplicación. El mercado de seguridad de identidad de aplicaciones y servicios se beneficia cuando los compradores necesitan identificar estas conexiones y revocar credenciales que conservan permisos después de su uso previsto. La guía del NIST para la protección de API nativas de la nube exige controles de identidad antes del tiempo de ejecución y durante el tiempo de ejecución, reforzando el papel de la gestión de identidades en los programas de seguridad de API.
Adopción de Confianza Cero y Mínimo Privilegio
Los programas de Confianza Cero están pasando de declaraciones de política a implementación, creando demanda financiada para controles de identidad de máquinas. Omada encontró que el 95% de los líderes de seguridad empresarial encuestados reportaron la adopción de Confianza Cero en 2026.[2] Solo el 32% aplicó políticas de acceso basadas en contexto a identidades de máquinas, frente al 21% en 2022. La diferencia entre la amplia adopción de Confianza Cero y la cobertura de políticas específicas para máquinas deja una apertura práctica para el mercado de seguridad de identidad de aplicaciones y servicios. Las organizaciones necesitan controles que limiten el acceso según el propósito de la carga de trabajo, la propiedad de la identidad y las condiciones operativas actuales. Estos requisitos favorecen las plataformas que combinan descubrimiento, aplicación de políticas y evidencia para las revisiones de acceso.
Presión Regulatoria para el Acceso Rastreable de Máquinas
Los marcos regulatorios están aumentando la necesidad de controles documentados sobre el acceso de máquinas. La Ley de Resiliencia Operativa Digital se aplica a las entidades financieras de la UE desde el 17 de enero de 2025 y requiere revisiones periódicas del acceso asociado a funciones críticas de TIC. Las cuentas de servicio y las credenciales de API pueden estar dentro de esas funciones críticas cuando respaldan sistemas regulados. La Directiva NIS2 extiende las obligaciones de ciberseguridad a entidades esenciales e importantes en la Unión Europea. Estas obligaciones favorecen los sistemas que pueden mostrar quién es el propietario de una credencial, a qué puede acceder y si ese acceso ha sido revisado. El mercado de seguridad de identidad de aplicaciones y servicios tiene, por tanto, un argumento de cumplimiento más sólido en la banca, los seguros, el gobierno y la infraestructura crítica.
Expansión de Agentes de Inteligencia Artificial y Flujos de Trabajo Autónomos
El despliegue de agentes de inteligencia artificial está llevando la gobernanza de identidades no humanas a la atención de la alta dirección. Okta informó que el 91% de las organizaciones utilizan agentes de inteligencia artificial, mientras que el 44% señaló que la gobernanza no había seguido el ritmo. Muchos agentes se crean sin un proceso de propiedad comparable al proceso de incorporación de empleados humanos. El borrador AIMS del IETF propone un enfoque basado en OAuth 2.0 para la autenticación de agentes, pero sigue siendo un estándar en borrador. Esto deja a las organizaciones con una combinación de prácticas específicas de proveedores y cuentas de servicio reutilizadas. OWASP identifica las credenciales no humanas de larga duración e insuficientemente gobernadas como una preocupación de seguridad material. A medida que los flujos de trabajo autónomos se expanden, el mercado de seguridad de identidad de aplicaciones y servicios puede abordar la propiedad, los permisos y la revocación antes de que se permita a un agente actuar en los sistemas empresariales.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Credenciales Estáticas Heredadas y Fragmentación de PKI | -1.8% | Global, con mayor efecto en entornos con predominio local en Europa y Asia-Pacífico | Largo plazo (≥ 4 años) |
| Complejidad de Integración entre Herramientas de IAM, PAM, CIEM y Secretos | -1.4% | Global | Mediano plazo (2-4 años) |
| Propiedad Ambigua de Identidades Efímeras y en la Sombra | -1.0% | América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Riesgo Operativo de Rotar Credenciales de Producción Sin Contexto de Dependencias | -0.7% | Global | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Credenciales Estáticas Heredadas y Fragmentación de PKI
Los entornos de PKI fragmentados dificultan la sustitución de credenciales estáticas por alternativas automatizadas. Un estudio del Instituto Ponemon patrocinado por CyberArk encontró que el 56% de las organizaciones habían experimentado interrupciones del servicio por fallos de certificados.[3] El estudio reportó un promedio de 114.591 certificados bajo gestión empresarial. Estos entornos suelen tener equipos de propiedad separados, inventarios inconsistentes y credenciales que no pueden modificarse sin probar las dependencias posteriores. Los períodos de validez de TLS más cortos aumentan la necesidad de automatización, pero también exponen las limitaciones de los procesos de PKI más antiguos. Esta restricción puede retrasar la adopción en el mercado de seguridad de identidad de aplicaciones y servicios cuando los compradores no pueden cambiar de forma segura los flujos de trabajo de certificados de producción.
Complejidad de Integración entre Herramientas de IAM, PAM, CIEM y Secretos
Los programas de gobernanza empresarial a menudo necesitan conectar la gestión de identidades, la gestión de acceso privilegiado, las herramientas de derechos en la nube y las plataformas de secretos. Entro Security informó que las organizaciones operaban al menos 5 soluciones de almacén separadas, incluidas HashiCorp Vault, Azure Key Vault, AWS Secrets Manager, Kubernetes Secrets y GitHub Secrets. Estos sistemas pueden utilizar diferentes estructuras de datos, reglas de rotación e interfaces de ciclo de vida. Omada encontró que las API inconsistentes eran el principal desafío de interoperabilidad para el 40% de las empresas que perseguían la integración de Confianza Cero. El trabajo de integración puede consumir la capacidad de ingeniería de seguridad que de otro modo respaldaría el descubrimiento y la remediación. El mercado de seguridad de identidad de aplicaciones y servicios debe, por tanto, demostrar valor sin requerir programas de implementación largos y de alto riesgo.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
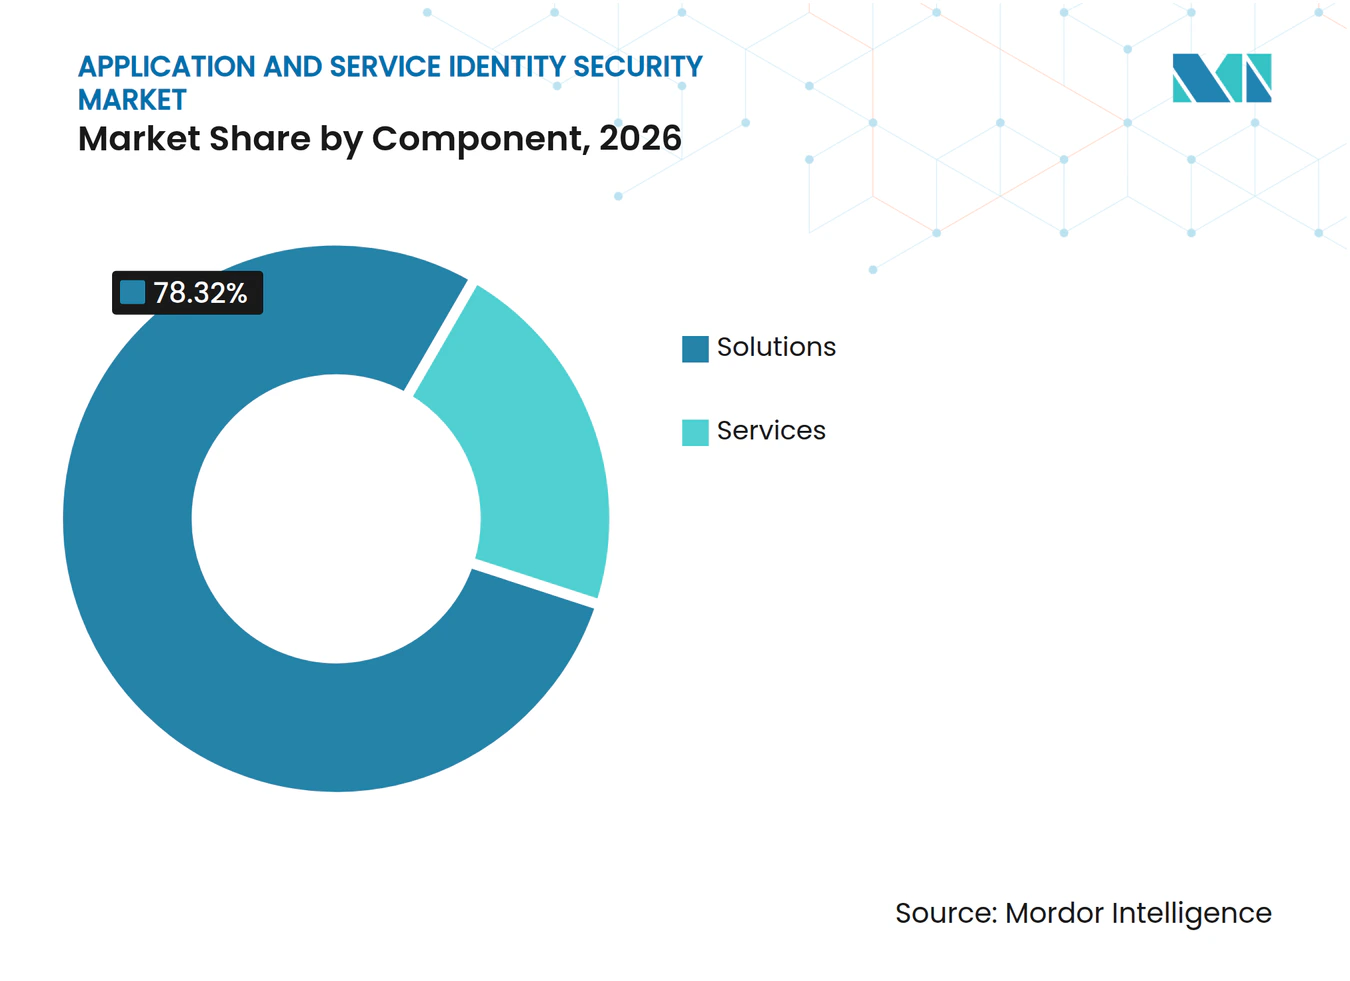
Las Plataformas Integradas Respaldan las Decisiones EmpresarialesLas soluciones representaron el 78,32% de la participación del mercado de seguridad de identidad de aplicaciones y servicios en 2026. Los compradores están pasando de productos aislados a plataformas que cubren secretos, certificados, identidades de carga de trabajo y credenciales de agentes de inteligencia artificial desde un plano de control común. Las herramientas separadas de PAM, CIEM y secretos pueden crear brechas donde un equipo no puede ver las credenciales gestionadas por otro. SailPoint amplió sus capacidades de identidad adaptativa en marzo de 2026 con conectores de identidad de agentes para Amazon Bedrock, Google Vertex AI, Microsoft Foundry, Salesforce Agentforce y ServiceNow AI Platform.[4] Esto refleja el interés de los compradores en herramientas de gobernanza que se integren con los servicios de inteligencia artificial ya utilizados en las unidades de negocio.
Se proyecta que los servicios se expandan a una CAGR del 19,73% de 2027 a 2032. Las organizaciones necesitan apoyo para configurar políticas de rotación, construir grafos de identidad y conectar controles a las canalizaciones de CI/CD. Estas tareas requieren habilidades especializadas que muchos equipos de seguridad internos no poseen. La demanda de servicios gestionados es particularmente relevante para las PYMEs cuyos inventarios de identidades de máquinas se han expandido más rápido que su personal de seguridad. Las instituciones financieras y los organismos gubernamentales también necesitan apoyo continuo cuando la preparación de auditorías requiere la recopilación periódica de evidencias. La industria de seguridad de identidades no humanas se beneficia cuando los socios de implementación ayudan a los clientes a convertir el despliegue de la plataforma en un programa operativo.


Por Tipo de Identidad:
Las Credenciales de Agentes Lideran la Expansión Más RápidaLas identidades de aplicaciones y servicios representaron el 26,41% de los ingresos en 2026. Esta categoría incluye cuentas de servicio de producción, tokens de microservicios y credenciales utilizadas para la integración entre sistemas. Estas identidades a menudo conservan permisos que eran apropiados cuando se crearon por primera vez, pero que son excesivos después de que los sistemas cambian. Las claves API, los tokens OAuth, las identidades de carga de trabajo, las identidades de contenedores y los certificados de máquinas también se crean dentro de muchas canalizaciones de entrega nativas de la nube. OWASP identifica los secretos estáticos de larga duración como una debilidad de identidad no humana ampliamente explotable. El mercado de seguridad de identidad de aplicaciones y servicios aborda este problema aplicando propiedad, controles de ciclo de vida y revisiones de acceso a las identidades que el software utiliza de forma continua.
Se espera que las identidades de agentes de inteligencia artificial se expandan a una CAGR del 22,61% de 2027 a 2032. Las empresas están desplegando agentes que pueden recuperar datos, iniciar flujos de trabajo e interactuar con sistemas empresariales. Estos agentes pueden no tener un propietario designado y pueden heredar permisos de cuentas de servicio que fueron creadas para otra carga de trabajo. La ausencia de una responsabilidad definida dificulta evaluar si un agente todavía requiere su acceso. Los hallazgos de Okta sobre las brechas de adopción y gobernanza indican que el uso empresarial avanza más rápido que el diseño de controles. Esto crea una necesidad directa de funciones de inscripción, política, monitoreo y revocación en el mercado de seguridad de identidad de aplicaciones y servicios.
Por Modelo de Implementación:
La Entrega en la Nube se Convierte en la Arquitectura PredeterminadaLa implementación basada en la nube representó el 68,58% de los ingresos en 2026 y se proyecta que crezca a una CAGR del 18,92% de 2027 a 2032. Los proveedores de identidad en la nube pueden admitir la rotación continua de secretos, la emisión de SPIFFE y SVID, y la integración con los servicios de IAM en la nube. Las aplicaciones nativas de la nube también crean credenciales efímeras adecuadas para los controles de ciclo de vida entregados por las plataformas en la nube. Por el contrario, los sistemas locales pueden necesitar adaptadores que introduzcan retrasos y puntos adicionales de fallo. El mercado de seguridad de identidad de aplicaciones y servicios está, por tanto, alineado con el uso más amplio de cargas de trabajo en la nube y modelos de entrega basados en API.
La implementación local sigue siendo relevante para organizaciones de defensa, gobierno y finanzas reguladas con requisitos de soberanía de datos. Los proveedores certificados y los requisitos de adquisición establecidos pueden limitar la capacidad de trasladar la emisión de credenciales a una nube pública. Los modelos híbridos también son relevantes cuando las organizaciones migran cargas de trabajo de forma gradual en lugar de reemplazar los sistemas existentes de una sola vez. Las grandes empresas suelen utilizar la implementación híbrida para mantener la flexibilidad operativa en entornos de nube y heredados. Los operadores industriales que conectan tecnología operativa a sistemas de nube empresarial pueden requerir intermediarios de identidad alojados localmente. Estos patrones preservan la demanda de modelos de implementación variados incluso cuando la entrega en la nube se expande más rápido.
Por Tamaño de Organización:
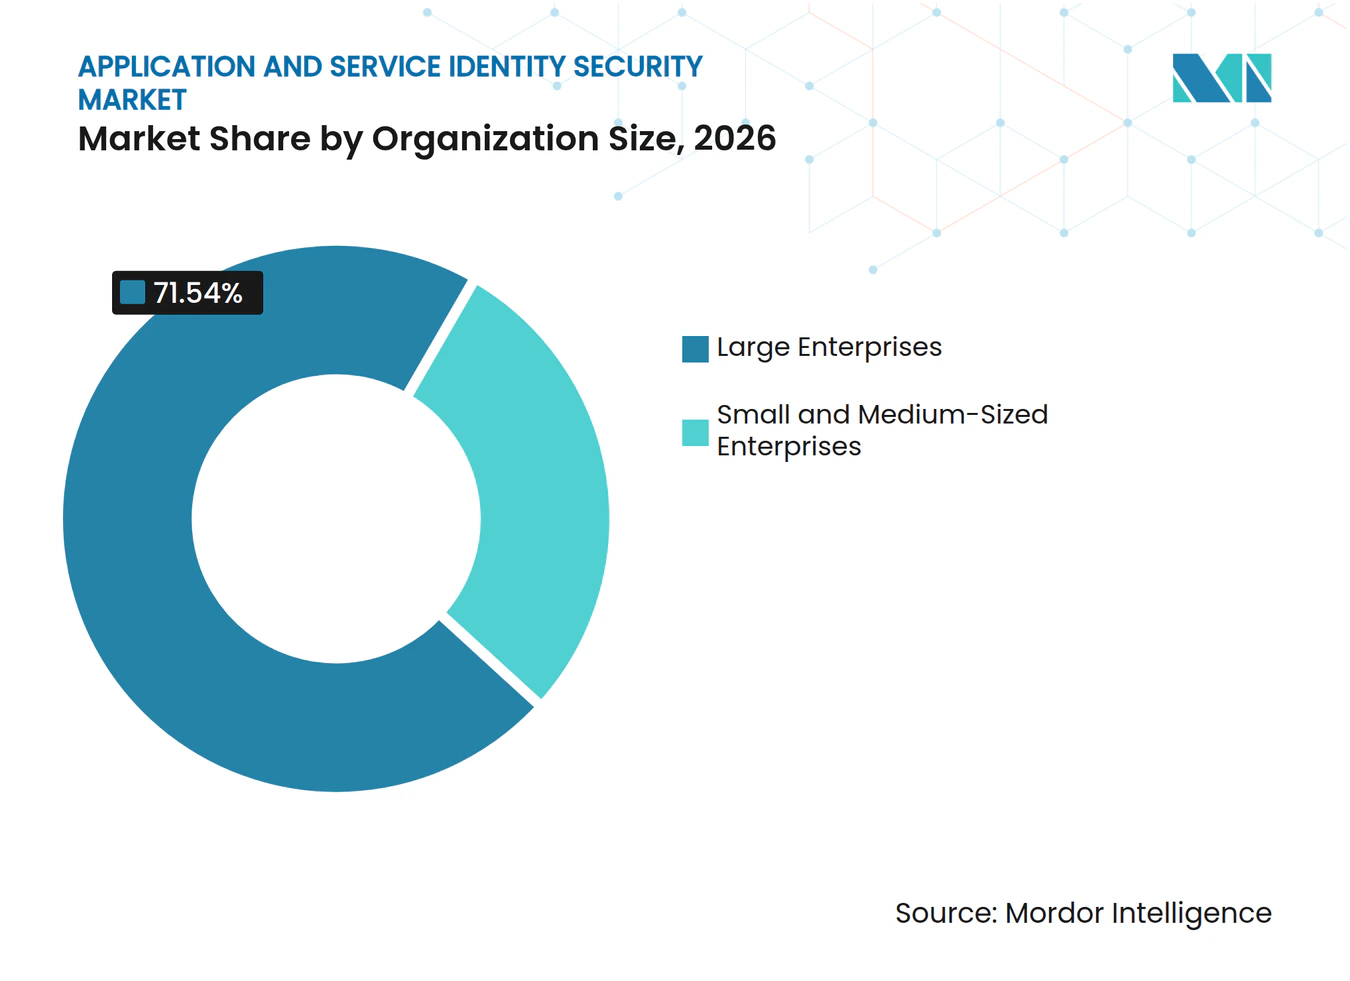
La Gobernanza Empresarial Lidera y la Adopción de PYMEs se AceleraLas grandes empresas representaron el 71,54% de los ingresos en 2026. Sus entornos de producción multinube crean grandes poblaciones de cuentas de servicio, tokens, certificados e identidades de carga de trabajo. La propiedad suele estar distribuida entre los equipos de ingeniería de seguridad, DevOps, operaciones en la nube y aplicaciones. Omada encontró que los equipos de seguridad de TI eran propietarios de la seguridad de identidades no humanas en el 72% de las empresas encuestadas, mientras que los equipos de operaciones en la nube y DevOps compartían la propiedad en el 39% y el 33%, respectivamente. Esta responsabilidad fragmentada puede retrasar las actividades de rotación, desaprovisionamiento y revisión incluso cuando hay una plataforma disponible.
Se espera que las PYMEs se expandan a una CAGR del 21,82% de 2027 a 2032. La adopción de asistentes de codificación de inteligencia artificial, bots de atención al cliente y flujos de trabajo automatizados está aumentando el número de credenciales que los equipos más pequeños deben gestionar. La entrega en la nube y los canales de seguridad gestionada facilitan la adopción de herramientas de gobernanza sin equipos de identidad dedicados. Muchos compradores de PYMEs obtienen controles de identidades no humanas como parte de paquetes de identidad en la nube más amplios en lugar de como plataformas separadas. Este enfoque puede reducir las necesidades de administración al tiempo que respalda un número creciente de aplicaciones e integraciones. El mercado de seguridad de identidad de aplicaciones y servicios puede llegar a estos compradores a través de servicios, ofertas agrupadas y modelos de implementación más simples.

Por Industria de Usuario Final:
La Densidad Tecnológica Lidera y el Impulso en Atención Médica CreceLas tecnologías de la información y las telecomunicaciones representaron el 26,69% de los ingresos en 2026. El sector opera canalizaciones de CI/CD, servicios con prioridad en API y plataformas en la nube que generan grandes cantidades de cuentas de servicio, tokens OAuth e identidades de contenedores. Estos entornos técnicos crean cambios frecuentes en los requisitos de acceso y aumentan la necesidad de descubrimiento de credenciales. La banca, los servicios financieros y los seguros también representan una base de demanda material porque las transacciones sensibles dependen de sistemas automatizados. El Informe de Amenazas Digitales de SISA, CERT-In y CSIRT-Fin identificó las identidades no humanas como objetivos junto con las credenciales de usuarios humanos en entornos de BFSI. El mercado de seguridad de identidad de aplicaciones y servicios es relevante donde las organizaciones deben controlar tanto el acceso a aplicaciones como los flujos de datos regulados.
Se proyecta que la industria de atención médica y ciencias de la vida se expanda a una CAGR del 18,54% de 2027 a 2032. Los dispositivos médicos conectados, los sistemas de inteligencia artificial para diagnóstico, la automatización de laboratorios y el monitoreo remoto utilizan credenciales de máquinas que necesitan control del ciclo de vida. La investigación sobre sistemas de atención médica nativos de la nube ha señalado que los dispositivos médicos conectados pueden comunicarse con una supervisión de identidad limitada cerca de información de salud protegida. Los agentes de diagnóstico y las herramientas de apoyo a la decisión clínica añaden identidades que necesitan responsabilidades y reglas de acceso similares a las aplicadas al personal. Los proveedores de atención médica deben equilibrar estos controles con la necesidad operativa de sistemas clínicos confiables. Esto hace que la gobernanza, las pistas de auditoría y la rotación de credenciales cuidadosamente probada sean requisitos importantes para el mercado de seguridad de identidad de aplicaciones y servicios.
Análisis Geográfico
Mercado de Seguridad de Identidad de Aplicaciones y Servicios en América del Norte
América del Norte concentró el 41,64% de la cuota del mercado de seguridad de identidad de aplicaciones y servicios en 2026. La región cuenta con una alta concentración de cargas de trabajo empresariales en la nube, proveedores de ciberseguridad y organizaciones que operan grandes entornos de entrega de software. Su base de proveedores incluye a Palo Alto Networks, Okta, SailPoint, IBM y Microsoft. Las empresas que cotizan en bolsa están sujetas a las normas de la SEC que exigen la divulgación de incidentes de ciberseguridad materiales en un plazo de 4 días hábiles, lo que incrementa la atención ejecutiva hacia los eventos relacionados con el acceso. Estas condiciones pueden acortar los ciclos de decisión de compra cuando las organizaciones necesitan un mayor control sobre las cuentas de servicio y las credenciales de máquina.
Mercado de Seguridad de Identidad de Aplicaciones y Servicios en APAC y Europa
Se proyecta que Asia-Pacífico se expanda a una CAGR del 21,86% entre 2027 y 2032. Los programas de nube en India, China, Japón, Corea del Sur y Australia están generando volúmenes de identidad que pueden superar la capacidad de los procesos de gobernanza existentes. India impulsa la demanda de herramientas de gestión de secretos orientadas a desarrolladores y de identidad de cargas de trabajo a medida que avanza la adopción de la nube. Los programas de automatización industrial de Japón incorporan credenciales de máquina en entornos de tecnología operativa que históricamente han estado fuera de las prácticas de gobernanza de identidad. Europa sigue siendo el segundo mercado regional más grande, respaldado por los requisitos de DORA para revisiones de acceso documentadas en entidades financieras reguladas. Estas obligaciones pueden sostener un gasto plurianual en controles de identidad en la banca y los seguros.
Mercado de Seguridad de Identidad de Aplicaciones y Servicios en Oriente Medio, África y América del Sur
Oriente Medio, África y América del Sur son áreas en etapas más tempranas para el mercado de seguridad de identidad de aplicaciones y servicios. Arabia Saudita y los Emiratos Árabes Unidos están generando demanda en servicios financieros, gobierno e infraestructura energética a medida que se expanden los programas digitales. Sudáfrica, Nigeria y Egipto están desarrollando entornos de nube para servicios financieros que dependen de APIs y credenciales automatizadas. Brasil impulsa la adopción en servicios financieros y energía, donde las organizaciones necesitan controles documentados para los sistemas automatizados que procesan datos personales. Estas regiones pueden favorecer las ofertas basadas en la nube y los servicios gestionados donde los recursos internos de identidad aún se encuentran en desarrollo. La diversidad de regulaciones locales, prioridades sectoriales y niveles de madurez en la nube respalda diferentes enfoques de comercialización en estas geografías.
Panorama Competitivo
Concentración del Mercado
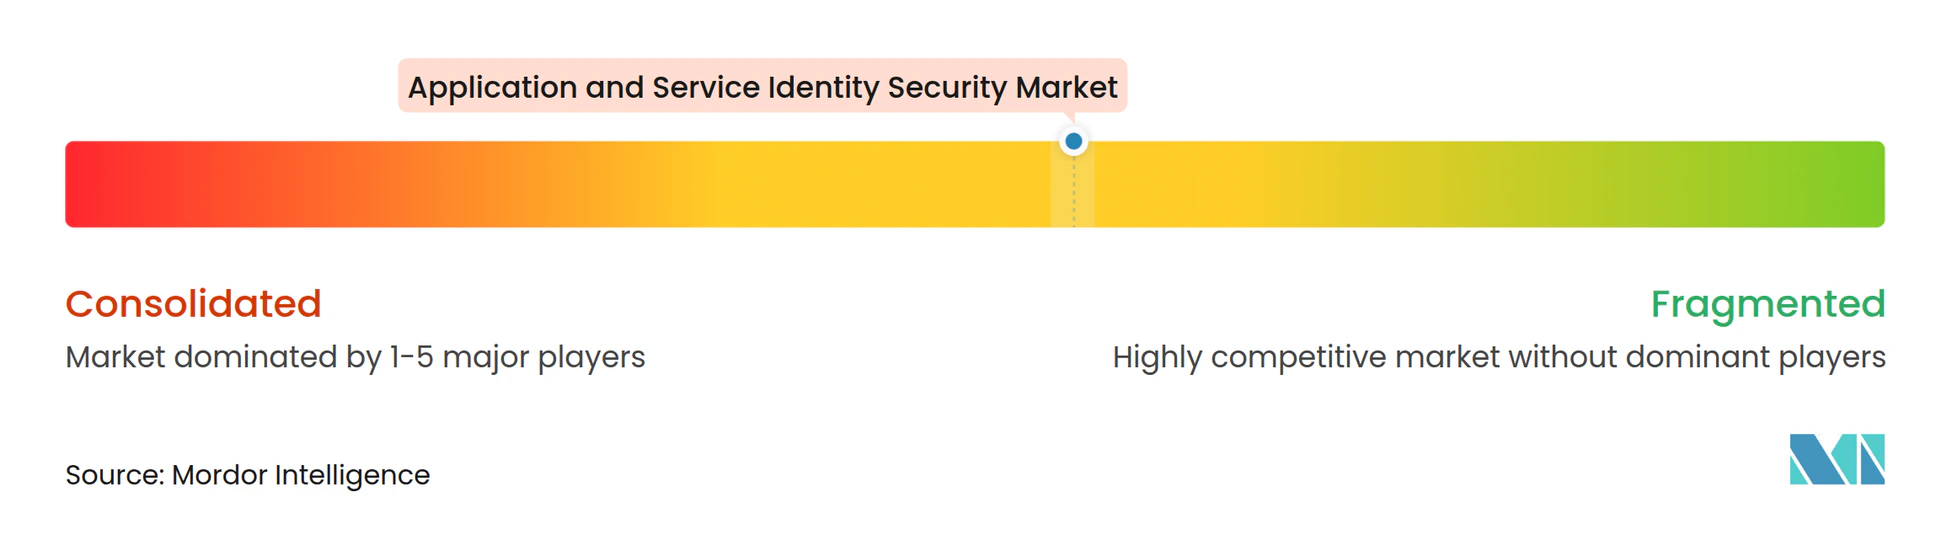
El mercado de seguridad de identidad de aplicaciones y servicios está moderadamente concentrado entre los proveedores de plataformas amplias y fragmentado entre los proveedores especializados. Palo Alto Networks, IBM, Okta, SailPoint y Microsoft están construyendo ofertas de seguridad de identidad más amplias que integran secretos, certificados, identidad de agentes de inteligencia artificial y acceso a cargas de trabajo en entornos de control unificados. Los especialistas como Keyfactor, GitGuardian y Teleport mantienen posiciones diferenciadas a través de capacidades enfocadas en infraestructura de confianza, detección de secretos y acceso a infraestructura. Esta combinación ofrece a los grandes compradores la opción entre suites más amplias y herramientas especializadas. También hace que las asociaciones y adquisiciones sean rutas importantes para agregar capacidades que llevarían más tiempo desarrollar internamente.
Palo Alto Networks completó su adquisición de CyberArk en febrero de 2026 y lanzó la plataforma de seguridad de identidad Idira, combinando capacidades de acceso privilegiado e identidad de máquinas con su cartera de seguridad en la nube. SailPoint completó su adquisición de Entro Security en junio de 2026, añadiendo inteligencia del ciclo de vida de secretos a su Agentic Fabric. Keyfactor anunció su adquisición de Cofide en julio de 2026 para añadir gestión de identidad de carga de trabajo basada en SPIFFE y atestación en tiempo de ejecución. Estas acciones muestran que los proveedores buscan cobertura en descubrimiento, gobernanza, certificados, secretos y actividad en tiempo de ejecución. El borrador AIMS del IETF también podría influir en el diseño de productos porque propone un marco basado en SPIFFE, OAuth 2.0 y estándares de identidad de carga de trabajo.
Una brecha persistente es el monitoreo conductual continuo de las credenciales después de que han sido descubiertas y gobernadas. Muchas plataformas proporcionan inventarios y herramientas de política, pero pocas pueden identificar credenciales que se comportan fuera de su contexto de autorización esperado. La adquisición de Cofide por parte de Keyfactor y la adquisición de Entro Security por parte de SailPoint apuntan a un mayor interés en la observabilidad en tiempo de ejecución y la inteligencia de secretos. La detección de anomalías impulsada por inteligencia artificial, la certificación de acceso automatizada y la creación de políticas en lenguaje natural se están convirtiendo en áreas de diferenciación de productos. El mercado de seguridad de identidad de aplicaciones y servicios probablemente recompensará a los proveedores que reduzcan la fricción en la implementación al tiempo que proporcionan evidencia confiable para los equipos de seguridad y cumplimiento. Los compradores seguirán evaluando la amplitud de la plataforma, la interoperabilidad, la seguridad operativa y la capacidad de gobernar las identidades recién creadas con rapidez.
Líderes de la Industria de Seguridad de Identidad de Aplicaciones y Servicios
-
Microsoft Corporation
-
Amazon Web Services, Inc.
-
Google LLC
-
Okta, Inc.
-
Ping Identity Corporation
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Seguridad de Identidad de Aplicaciones y Servicios Empresas cubiertas en este informe
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Okta, Inc.
- Ping Identity Corporation
- IBM Corporation
- Oracle Corporation
- CyberArk Software Ltd.
- Palo Alto Networks, Inc.
- SailPoint Technologies Holdings, Inc.
- Delinea, Inc.
- BeyondTrust Corporation
- HashiCorp, Inc.
- Keeper Security, Inc.
- One Identity LLC
- Aembit, Inc.
- Akeyless Security Ltd.
- Astrix Security Ltd.
- Clutch Security Ltd.
- Entro Security Ltd.
- GitGuardian SAS
- P0 Security, Inc.
- Permiso Security, Inc.
- Silverfort Inc.
- Teleport Security, Inc.
- Token Security Ltd.
- Saviynt, Inc.
- Keyfactor, Inc.
- Sectigo Limited
- DigiCert, Inc.
- Entrust Corporation
- Thales S.A.
Desarrollos recientes de la industria en Mercado de Seguridad de Identidad de Aplicaciones y Servicios
- Septiembre de 2026: Cyera completó su adquisición de Oasis Security por 1.000 millones de USD, rebautizando la plataforma combinada como Cyera Identity. El acuerdo consolida el descubrimiento y la gobernanza de identidades no humanas bajo la plataforma de gestión de postura de seguridad de datos de Cyera, reflejando el cambio hacia arquitecturas unificadas de seguridad de datos e identidades.
- Agosto de 2026: Okta completó su adquisición de Permiso Security por 200 millones de USD, integrando la detección y respuesta a amenazas de identidad en la nube en la Plataforma Okta. Esto siguió al lanzamiento de Okta en junio de 2026 de Acceso entre Aplicaciones como una extensión de autorización del Protocolo de Contexto de Modelo en más de 25 socios de plataformas de inteligencia artificial.
- Agosto de 2026: Cisco anunció una inversión estratégica y una asociación con Teleport Security para integrar la plataforma de acceso a infraestructura de Teleport en Cisco Identity Intelligence. El acuerdo extiende los controles de acceso justo a tiempo de Cisco a credenciales de servidores, bases de datos y cargas de trabajo de Kubernetes que abarcan el acceso a SaaS e infraestructura.
- Junio de 2026: 1Password completó su adquisición de Apono por entre 250 millones y 300 millones de USD, añadiendo gestión de acceso privilegiado justo a tiempo a su plataforma de credenciales empresariales. La adquisición señala la expansión estratégica de 1Password hacia la gobernanza de identidades no humanas empresariales, compitiendo directamente con los actores establecidos de PAM en el acceso de PYMEs.
Alcance del Informe Global del Mercado de Seguridad de Identidad de Aplicaciones y Servicios
El mercado de seguridad de identidad de aplicaciones y servicios abarca soluciones y servicios que protegen las identidades no humanas en aplicaciones, API, cargas de trabajo, contenedores, máquinas, secretos y agentes de inteligencia artificial. Incluye la emisión de identidades, autenticación, autorización, rotación de credenciales, gobernanza de derechos y monitoreo para el acceso de servicio a servicio y de máquina a máquina.
El Informe del Mercado de Seguridad de Identidad de Aplicaciones y Servicios está segmentado por Componente (Soluciones y Servicios), Tipo de Identidad (Identidades de Aplicaciones y Servicios, Claves API e Identidades de Tokens OAuth, Identidades de Cargas de Trabajo y Contenedores, Certificados de Máquinas, Secretos, Contraseñas y Tokens de Acceso, Identidades de Agentes de Inteligencia Artificial y Otros Tipos de Identidad), Modelo de Implementación (Basado en la Nube, Local e Híbrido), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Industria de Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Tecnologías de la Información y Telecomunicaciones, Atención Médica y Ciencias de la Vida, Gobierno y Sector Público, Manufactura Industrial, Comercio Minorista y Comercio Electrónico y Otras Industrias de Usuario Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Identidades de Aplicaciones y Servicios |
| Claves API e Identidades de Tokens OAuth |
| Identidades de Cargas de Trabajo y Contenedores |
| Certificados de Máquinas |
| Secretos, Contraseñas y Tokens de Acceso |
| Identidades de Agentes de Inteligencia Artificial |
| Otros Tipos de Identidad |
| Basado en la Nube |
| Local |
| Híbrido |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Tecnologías de la Información y Telecomunicaciones |
| Atención Médica y Ciencias de la Vida |
| Gobierno y Sector Público |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Otras Industrias de Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Soluciones | |
| Servicios | ||
| Por Tipo de Identidad | Identidades de Aplicaciones y Servicios | |
| Claves API e Identidades de Tokens OAuth | ||
| Identidades de Cargas de Trabajo y Contenedores | ||
| Certificados de Máquinas | ||
| Secretos, Contraseñas y Tokens de Acceso | ||
| Identidades de Agentes de Inteligencia Artificial | ||
| Otros Tipos de Identidad | ||
| Por Modelo de Implementación | Basado en la Nube | |
| Local | ||
| Híbrido | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | |
| Tecnologías de la Información y Telecomunicaciones | ||
| Atención Médica y Ciencias de la Vida | ||
| Gobierno y Sector Público | ||
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otras Industrias de Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de seguridad de identidad de aplicaciones y servicios?
Se proyecta que el tamaño del mercado de seguridad de identidad de aplicaciones y servicios se expanda desde 7,62 mil millones de USD en 2026 y 8,79 mil millones de USD en 2027 hasta 18,36 mil millones de USD en 2032, registrando una CAGR del 15,87% entre 2027 y 2032.
¿Qué está impulsando la demanda de seguridad de identidad de aplicaciones y servicios?
Las aplicaciones nativas de la nube, el uso de API, los programas de Confianza Cero, los controles regulatorios y el despliegue de agentes de inteligencia artificial están aumentando la necesidad de gobernanza de credenciales.
¿Qué componente lidera el gasto en seguridad de identidad de aplicaciones y servicios?
Las soluciones representaron el 78,32% de los ingresos en 2026, mientras que se espera que los servicios se expandan a una CAGR del 19,73% hasta 2032.
¿Qué tipo de identidad se está expandiendo más rápido?
Se proyecta que las identidades de agentes de inteligencia artificial se expandan a una CAGR del 22,61% de 2027 a 2032 a medida que las organizaciones formalizan la propiedad y los controles de acceso.
¿Qué modelo de implementación es el más utilizado?
La implementación basada en la nube representó el 68,58% de los ingresos en 2026 y se proyecta que avance a una CAGR del 18,92% hasta 2032.
¿Qué región lidera la adopción de controles de identidades no humanas?
América del Norte representó el 41,64% de los ingresos en 2026, mientras que se espera que Asia-Pacífico se expanda a una CAGR del 21,86% hasta 2032.