
Taille et part du marché des services de migration vers la cryptographie post-quantique
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 0.81 Milliards de dollars |
| Taille du Marché (2032) | 2.92 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 29.23 % |
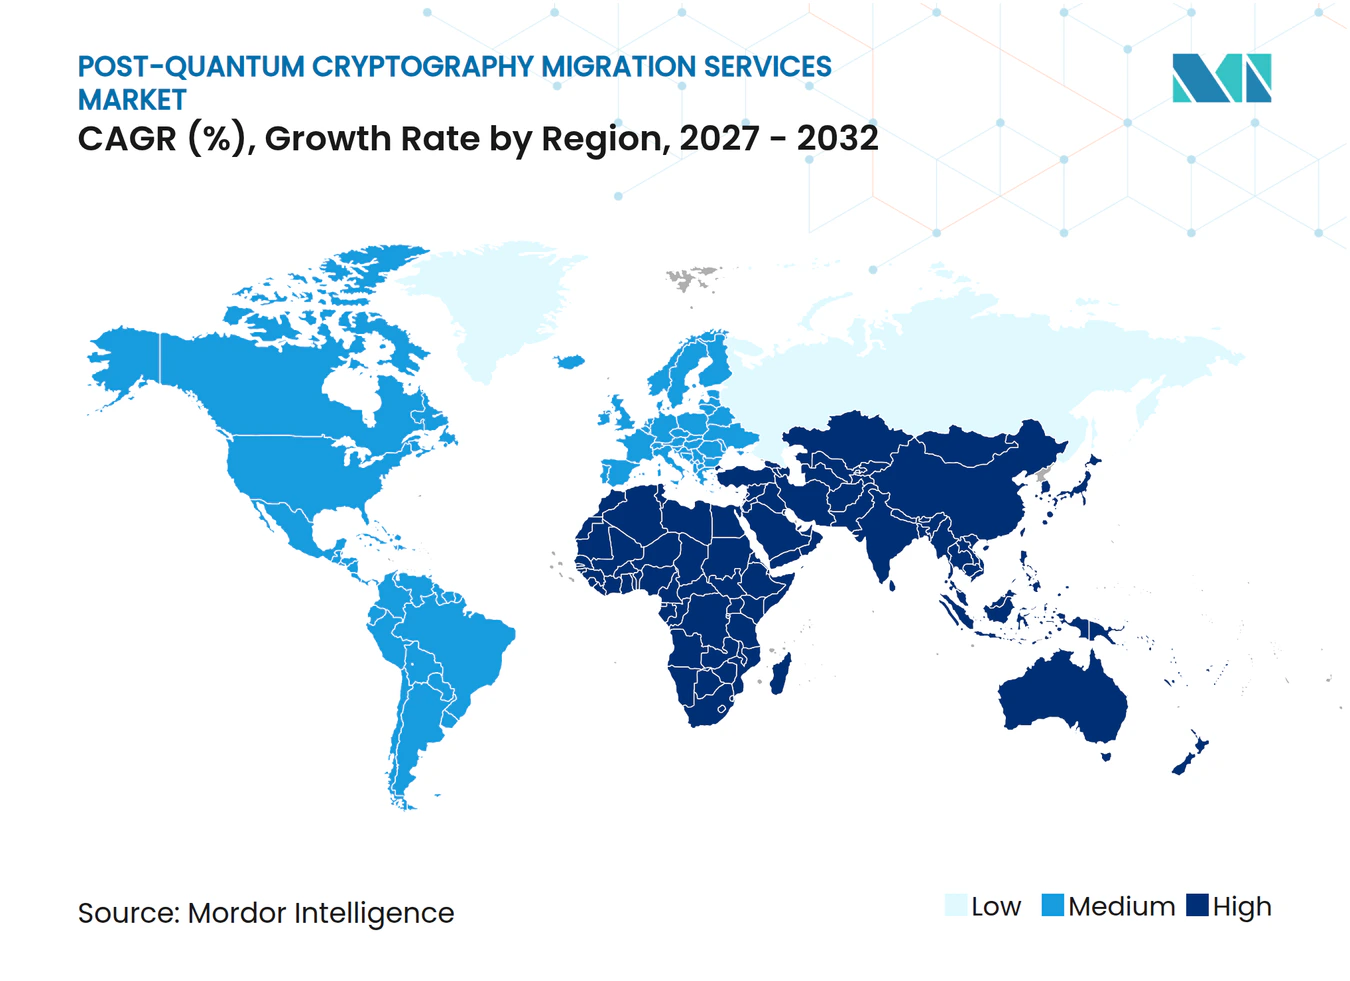
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Faible |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de migration vers la cryptographie post-quantique par Mordor Intelligence
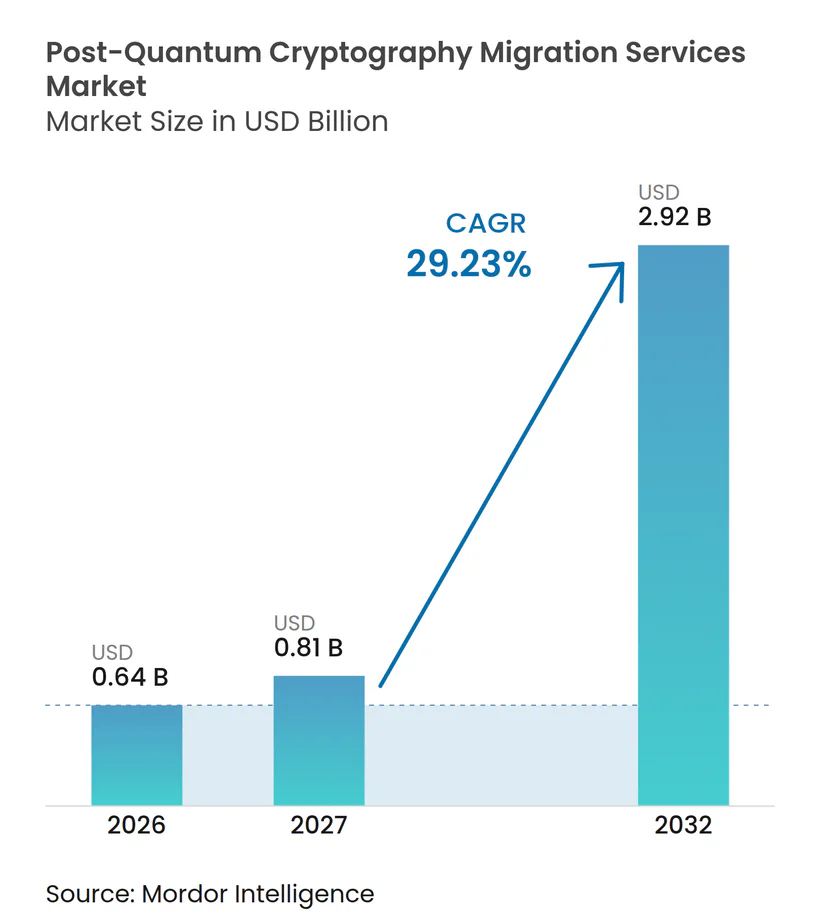
La taille du marché des services de migration vers la cryptographie post-quantique devrait s'étendre de 0,64 milliard USD en 2026 et 0,81 milliard USD en 2027 à 2,92 milliards USD d'ici 2032, enregistrant un CAGR de 29,23 % entre 2027 et 2032. Les calendriers gouvernementaux contraignants, les algorithmes standardisés et les préoccupations relatives aux données chiffrées à longue durée de vie font passer les travaux de sécurisation quantique de la phase de préparation à celle de programmes opérationnels. Les organisations traitent de plus en plus l'exposition cryptographique comme un problème actuel de sécurité et de conformité, car les informations chiffrées collectées aujourd'hui pourraient être attaquées ultérieurement. Les prestataires de services répondent avec des outils de découverte, des capacités de crypto-agilité et des intégrations matérielles validées qui soutiennent des transitions par étapes. Le marché des services de migration vers la cryptographie post-quantique bénéficie également d'un élargissement de la base d'approvisionnement, car les règles du secteur public peuvent s'étendre aux sous-traitants et aux fournisseurs de technologie. Cela crée des opportunités pour les prestataires capables de relier inventaire, gouvernance, remédiation et opérations gérées dans un seul engagement.
Principaux enseignements du rapport
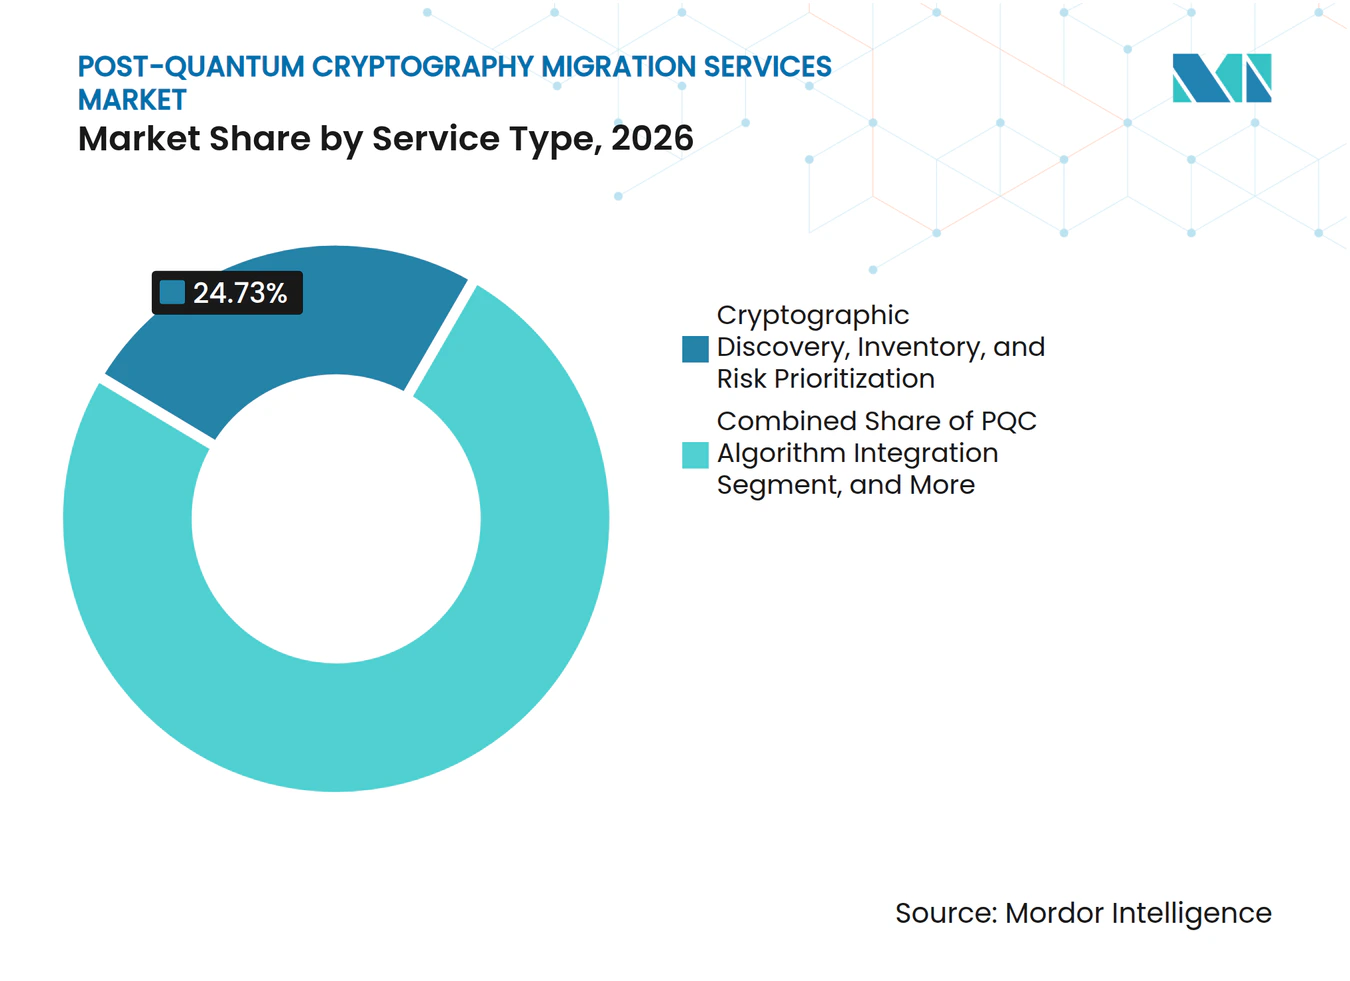
- Par type de service, la découverte cryptographique, l'inventaire et la priorisation des risques détenaient 24,73 % de la part du marché des services de migration vers la cryptographie post-quantique en 2026, tandis que l'intégration d'algorithmes PQC et la remédiation devraient progresser à un CAGR de 31,28 % jusqu'en 2032.
- Par cible de migration, les applications et le code source représentaient 27,41 % de la taille du marché des services de migration vers la cryptographie post-quantique en 2026, tandis que l'infrastructure à clé publique (PKI), les certificats et l'identité numérique devraient progresser à un CAGR de 32,76 % jusqu'en 2032.
- Par modèle de déploiement, la livraison basée sur le cloud détenait une part de 64,89 % sur le marché des services de migration vers la cryptographie post-quantique en 2026 et devrait progresser à un CAGR de 30,94 % jusqu'en 2032.
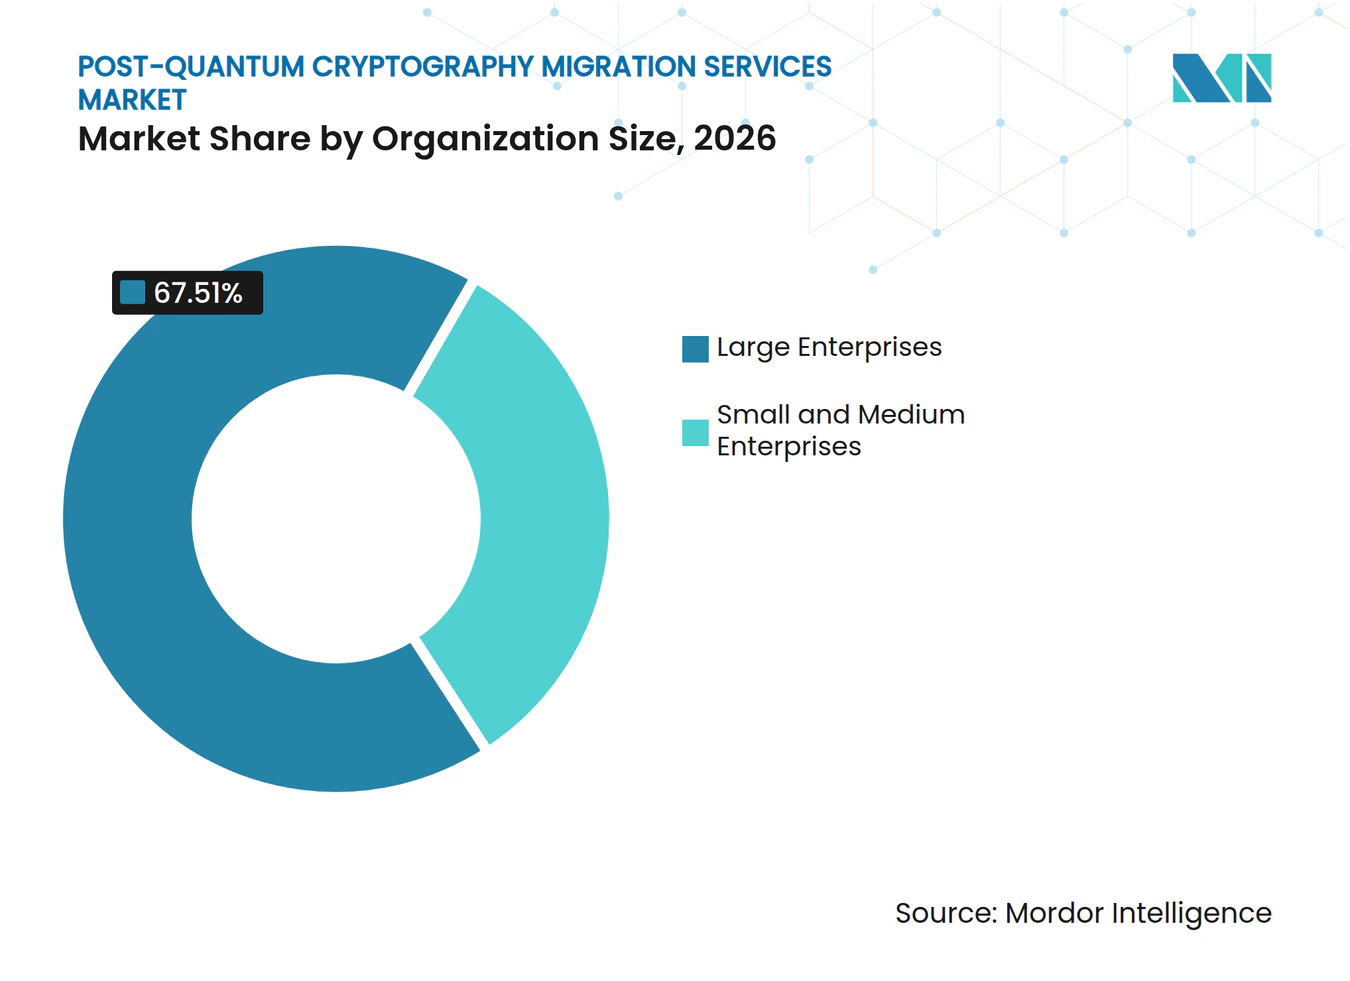
- Par taille d'organisation, les grandes entreprises détenaient une part de 67,51 % en 2026, tandis que les petites et moyennes entreprises devraient progresser à un CAGR de 31,43 % jusqu'en 2032.
- Par secteur d'utilisation finale, le secteur BFSI détenait une part de 34,28 % en 2026, tandis que le gouvernement et l'administration publique devraient progresser à un CAGR de 33,61 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord détenait une part de 41,67 % en 2026 sur le marché des services de migration vers la cryptographie post-quantique, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 32,94 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Finalisation des normes PQC du NIST et calendriers de migration gouvernementaux | +8.0% | Mondial, avec la plus forte attraction en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Risque de collecte immédiate et déchiffrement ultérieur pour les données sensibles à longue durée de vie | +6.5% | Mondial, prononcé dans les secteurs BFSI, défense et santé | Court terme (≤ 2 ans) |
| Dette cryptographique dans le cloud, l'infrastructure à clé publique (PKI) et les applications distribuées | +4.5% | Amérique du Nord et Europe, avec des répercussions sur l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Expansion de l'identité numérique, des paiements et des infrastructures connectées | +3.5% | Mondial, avec l'Asie-Pacifique et l'Europe en expansion rapide | Moyen terme (2-4 ans) |
| Nomenclature cryptographique et adoption de la découverte continue | +3.0% | Amérique du Nord et Europe, avec une adoption précoce par les entreprises en Asie-Pacifique | Court terme (≤ 2 ans) |
| Visibilité de la cryptographie au niveau des fournisseurs comme exigence d'approvisionnement | +2.0% | Mondial, avec l'application la plus stricte dans les chaînes d'approvisionnement fédérales des États-Unis | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Finalisation des normes PQC du NIST et calendriers de migration gouvernementaux
Le NIST a finalisé FIPS 203 pour ML-KEM, FIPS 204 pour ML-DSA et FIPS 205 pour SLH-DSA, offrant aux organisations une base définie pour la planification de la migration. Le NIST a également sélectionné HQC comme candidat à une standardisation supplémentaire en mars 2025. Ces normes permettent aux équipes de sécurité de remplacer la planification générale par des tests, des décisions d'architecture et la sélection de fournisseurs. La feuille de route coordonnée de la Commission européenne demande aux États membres de commencer la transition d'ici fin 2026 et d'achever les transitions pour les cas d'usage à haut risque d'ici 2030.[1] Le marché des services de migration vers la cryptographie post-quantique est donc porté par un passage d'activités de préparation facultatives à des programmes nécessitant des jalons documentés. Les sous-traitants et fournisseurs peuvent également être impliqués dans ces travaux lorsque les exigences des marchés publics font de la capacité de sécurisation quantique une condition de participation.
Risque de collecte immédiate et déchiffrement ultérieur pour les données sensibles à longue durée de vie
Le risque de collecte immédiate et déchiffrement ultérieur survient lorsqu'un adversaire stocke du trafic ou des données chiffrés maintenant et attend une capacité future pour briser la protection par clé publique sous-jacente. Europol a exhorté les organisations de services financiers à prioriser l'activité de migration post-quantique car le risque s'applique aux données ayant des exigences de confidentialité à long terme. Un document de la Réserve fédérale a examiné ce risque dans les réseaux de registres distribués et a noté que le déchiffrement ultérieur peut exposer de manière permanente des informations précédemment enregistrées. Les institutions financières, les organisations de soins de santé et les organismes publics sont davantage exposés lorsque les dossiers doivent rester confidentiels pendant de nombreuses années. Cette condition place l'inventaire cryptographique et la classification des données au cœur du marché des services de migration vers la cryptographie post-quantique. Elle favorise également un séquençage de la migration qui protège en premier lieu les données ayant la durée de vie de confidentialité la plus longue.
Dette cryptographique dans le cloud, l'infrastructure à clé publique (PKI) et les applications distribuées
De nombreuses entreprises ont des dépendances cryptographiques dans les bibliothèques logicielles, les images de conteneurs, les processus CI/CD, les hiérarchies PKI, les API et les services cloud. Le projet de sécurité quantique de l'OWASP identifie l'absence d'un inventaire cryptographique et d'une nomenclature cryptographique comme un obstacle majeur à une transition réussie.[2] Les systèmes natifs du cloud peuvent rendre les dépendances difficiles à identifier car les applications sont réparties sur de nombreux services et plateformes externes. Les programmes de découverte doivent souvent couvrir les référentiels de code source, les autorités de certification, les modules de sécurité matériels (HSM), les systèmes de gestion des clés et les points de terminaison réseau. Ces résultats peuvent conduire à un programme de remédiation plus long à mesure que les dépendances cachées et les contraintes tierces deviennent apparentes. Le marché des services de migration vers la cryptographie post-quantique connaît une demande récurrente, les clients ayant besoin d'une surveillance continue plutôt que d'un inventaire ponctuel.
Expansion de l'identité numérique, des paiements et des infrastructures connectées
Les identités numériques, l'authentification des paiements, les appareils connectés et les identifiants machine reposent sur la cryptographie à clé publique à grande échelle. La Banque des règlements internationaux a utilisé le Projet Leap pour examiner la résilience quantique des systèmes de paiement. Les réseaux de paiement et les plateformes d'identité doivent maintenir la confiance lors du changement de certificats, de clés et de flux d'authentification. Les identités non humaines, telles que les jetons API, les certificats machine et les clés d'appareils, élargissent également le nombre d'actifs nécessitant une supervision. Cela accroît la demande de services combinant la gestion du cycle de vie des certificats avec la migration d'algorithmes et les contrôles de politique. Les prestataires du marché des services de migration vers la cryptographie post-quantique peuvent répondre à ce besoin en reliant les données de découverte aux travaux de déploiement et de validation.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Pénurie d'ingénieurs et de talents spécialisés en migration PQC | -3.5% | Mondial, plus aigu en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Dépendances héritées et contraintes d'interopérabilité | -2.5% | Mondial, plus sévère dans les grandes entreprises disposant de parcs de systèmes mainframe et embarqués | Moyen terme (2-4 ans) |
| Des clés, signatures et messages de protocole plus volumineux augmentent la charge de performance | -1.5% | Mondial, plus aigu dans les environnements à ressources limitées et sensibles à la latence | Moyen terme (2-4 ans) |
| Responsabilité peu claire pour la cryptographie intégrée dans les composants tiers et open source | -1.0% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Pénurie d'ingénieurs et de talents spécialisés en migration PQC
Le nombre de professionnels capables d'exécuter une migration post-quantique dans des environnements vastes et complexes reste limité. Les institutions de services financiers ont signalé à la fois un manque de compétences spécialisées et une propriété interne peu claire des programmes de transition cryptographique.[3] La migration nécessite des connaissances en cryptographie, en ingénierie logicielle, en protocoles réseau, en PKI, en modules de sécurité matériels et en gouvernance. Cette combinaison rend difficile pour les organisations de doter entièrement leurs programmes de personnel interne. La contrainte peut ralentir l'exécution à court terme, notamment en Amérique du Nord et en Europe, où les premiers programmes se disputent des spécialistes rares. Elle peut également soutenir la demande sur le marché des services de migration vers la cryptographie post-quantique pour les services gérés et le support opérationnel pluriannuel.
Dépendances héritées et contraintes d'interopérabilité
Le matériel hérité, les micrologiciels, les protocoles propriétaires et les logiciels embarqués peuvent limiter le rythme du remplacement cryptographique. Les systèmes utilisés dans le contrôle industriel, les soins de santé, la banque de base et les infrastructures critiques peuvent ne pas prendre en charge les mises à jour modulaires d'algorithmes. Les tests de performance ont montré que les approches TLS et de certificats post-quantiques peuvent entraîner des tailles de messages plus importantes et une latence plus élevée dans les configurations contraintes. Les déploiements hybrides ajoutent une complexité supplémentaire car les méthodes classiques et post-quantiques doivent fonctionner ensemble pendant la transition. Cela fait des tests et de la validation une phase nécessaire plutôt qu'une vérification finale. Ces conditions peuvent différer le remplacement complet tout en créant une demande pour des services de conception de déploiement pratique, de tests de compatibilité et de remédiation par étapes.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
la découverte et l'inventaire ancrent les dépenses, mais la remédiation mène la croissanceLa découverte cryptographique, l'inventaire et la priorisation des risques détenaient 24,73 % des revenus en 2026. Les organisations ne peuvent pas séquencer une migration avant d'avoir identifié où les algorithmes vulnérables, les certificats, les bibliothèques et les protocoles sont utilisés. Les engagements de découverte évaluent les référentiels de code source, les autorités de certification, les HSM, les services de gestion des clés cloud et les points de terminaison réseau. Le travail crée une nomenclature cryptographique qui relie les applications et l'infrastructure aux dépendances cryptographiques. La stratégie, la gouvernance et la feuille de route de migration soutiennent les premières décisions concernant la propriété, la politique, le classement des risques et l'allocation budgétaire. Les tests, la validation et l'optimisation des performances confirment ensuite que les contrôles candidats peuvent fonctionner dans des environnements similaires à la production.
L'intégration d'algorithmes PQC et la remédiation devraient progresser à un CAGR de 31,28 % jusqu'en 2032. Les clients ayant achevé les premiers travaux de découverte et de planification en 2025 et 2026 peuvent passer au remplacement d'algorithmes et à la remédiation au niveau des bibliothèques. Cette phase peut inclure des mises à jour des API, des dépendances logicielles, des méthodes d'échange de clés, des flux de signature et des politiques de sécurité. La migration PKI, des certificats et de l'identité numérique reste un service connexe important car les organisations doivent retirer les hiérarchies de certificats vulnérables et émettre des identifiants de remplacement sur de grands parcs d'appareils. Microsoft a conseillé aux organisations d'inventorier les dépendances de certificats et de créer des environnements hors production pour les tests post-quantiques.[4] Le secteur des services de migration vers la cryptographie post-quantique exige donc que les prestataires accompagnent les travaux de l'évaluation jusqu'au déploiement contrôlé.



Par cible de migration :
les applications dominent, mais l'infrastructure à clé publique (PKI) et l'identité accélèrent le plus rapidementLes applications et le code source représentaient 27,41 % du marché des services de migration vers la cryptographie post-quantique en 2026. La cryptographie au niveau de la couche logicielle est largement déployée et peut souvent être traitée par des mises à jour de bibliothèques, des modifications de code et des contrôles CI/CD. Les équipes applicatives doivent identifier toute dépendance intégrée à RSA, ECDSA, Diffie-Hellman et à la gestion des certificats avant d'effectuer ces modifications. Les charges de travail cloud et les plateformes de données sont également des cibles importantes car les fournisseurs d'infrastructure introduisent la prise en charge de l'échange de clés hybrides. AWS a documenté des approches pour migrer les charges de travail et les services de protection des données vers la cryptographie résistante aux attaques quantiques.[5] Les HSM, la gestion des clés et des secrets, ainsi que les réseaux et protocoles sécurisés, nécessitent un travail de compatibilité plus minutieux car les cycles de vie des micrologiciels et du matériel peuvent limiter les options disponibles.
L'infrastructure à clé publique (PKI), les certificats et l'identité numérique devraient progresser à un CAGR de 32,76 % jusqu'en 2032. Les systèmes de confiance numérique nécessitent des options de migration qui maintiennent l'interopérabilité entre les navigateurs, les appareils, les applications et les partenaires externes. Un projet de l'IETF décrit les certificats composites, les certificats doubles et les certificats post-quantiques autonomes comme des approches distinctes avec différents compromis d'implémentation. Des périodes de validité de certificats plus courtes peuvent accroître le besoin de renouvellement automatisé pendant que les organisations introduisent des profils de certificats hybrides. Cela fait de la gestion du cycle de vie des certificats une partie directe du chemin de migration plutôt qu'une tâche administrative distincte. Le marché des services de migration vers la cryptographie post-quantique offre des opportunités aux prestataires capables d'intégrer la planification PKI, l'émission automatisée, les tests et la gouvernance.
Par modèle de déploiement :
le cloud domine à la fois en part et en croissanceLa livraison basée sur le cloud détenait 64,89 % de la part des revenus du marché des services de migration vers la cryptographie post-quantique en 2026. Elle devrait également progresser à un CAGR de 30,94 % jusqu'en 2032. Les plateformes SaaS peuvent centraliser la découverte cryptographique, l'inventaire et la gestion du cycle de vie dans plusieurs environnements. Elles peuvent réduire la nécessité d'installer et de maintenir des outils distincts dans chaque emplacement. Les services basés sur le cloud permettent également aux organisations de relier les résultats des applications, des certificats, des points de terminaison et des services de gestion des clés dans une vue opérationnelle unique. Cela est précieux lorsque les équipes internes manquent des compétences spécialisées nécessaires pour développer et maintenir leurs propres plateformes.
Les feuilles de route des hyperscalers font des environnements cloud un endroit pratique pour commencer les tests d'échange de clés hybrides et de charges de travail. AWS a déclaré que la migration devrait commencer par une compréhension des actifs cryptographiques, des dépendances et des exigences opérationnelles de chaque service. Les modèles sur site restent nécessaires dans les environnements classifiés, les environnements de banque de base et les opérations avec des exigences strictes de souveraineté des données. Les conceptions hybrides peuvent soutenir un mouvement progressif en faisant fonctionner en parallèle des charges de travail classiques et capables de post-quantique. Thales TCT a signalé la validation FIPS 140-3 Niveau 3 pour ses HSM Luna T-Series, répondant aux exigences de déploiement ancré dans le matériel. Le marché des services de migration vers la cryptographie post-quantique doit donc prendre en charge à la fois les services cloud centralisés et les systèmes locaux étroitement contrôlés.
Par taille d'organisation :
les grandes entreprises génèrent les revenus tandis que les PME mènent le taux de croissanceLes grandes entreprises détenaient 67,51 % de la taille du marché des services de migration vers la cryptographie post-quantique en 2026. Ces organisations ont tendance à exploiter de vastes parcs d'applications, des réseaux internationaux, des référentiels de données à longue durée de vie et de grandes populations de certificats. Elles sont également exposées dans davantage de juridictions et peuvent financer des programmes de transformation pluriannuels. Leurs engagements couvrent fréquemment l'évaluation, la gouvernance, la remédiation, la validation et la gestion continue de la conformité. Les grandes entreprises de services informatiques sont structurées pour soutenir ce type de travail de bout en bout. Les grands comptes peuvent également nécessiter une coordination entre les unités commerciales, les fournisseurs de technologie, les prestataires cloud et les régulateurs externes.
Les petites et moyennes entreprises devraient progresser à un CAGR de 31,43 % jusqu'en 2032. Les outils de découverte et de gestion du cycle de vie fournis via le cloud peuvent abaisser le seuil d'entrée pour les organisations plus petites. Le Centre national de cybersécurité (NCSC) du Royaume-Uni a indiqué que les organisations utilisant des navigateurs standard et des services SaaS bénéficieront des transitions menées par les fournisseurs dans les infrastructures communes, tandis que les logiciels personnalisés nécessiteront des actions spécifiques. Les fournisseurs plus petits peuvent également faire face à des attentes plus fortes lorsque les grands clients incluent des exigences de sécurisation quantique dans les contrats fournisseurs. Cela peut faire passer les travaux post-quantiques d'une considération technique à une exigence commerciale. Les prestataires peuvent adresser ce segment avec des services gérés, des évaluations packagées et des programmes de remédiation guidés.

Par secteur d'utilisation finale :
le BFSI ancre le marché, le gouvernement redéfinit le plafond de croissanceLe secteur BFSI détenait 34,28 % de la part des revenus du marché des services de migration vers la cryptographie post-quantique en 2026. Les institutions financières gèrent des volumes élevés de transactions sensibles, de données d'identité, de messages de paiement et de dossiers qui doivent rester protégés sur de longues périodes. Europol a identifié l'urgence de la migration post-quantique dans les services financiers et la pertinence de la menace de collecte immédiate et déchiffrement ultérieur. La Banque des règlements internationaux a également exploré des approches de sécurisation quantique pour la résilience des systèmes de paiement à travers le Projet Leap. L'informatique et les télécommunications sont des secteurs adjacents majeurs car la signalisation réseau, les certificats d'appareils et les systèmes d'identité des clients fonctionnent à grande échelle. Ces secteurs ont besoin de plans de migration par étapes qui évitent les interruptions de service et préservent l'interopérabilité.
Le secteur du gouvernement et de l'administration publique devrait progresser à un CAGR de 33,61 % jusqu'en 2032. Les agences publiques doivent protéger les informations classifiées, les données des citoyens, les services publics et les systèmes critiques qui peuvent avoir des exigences de conservation à long terme. La feuille de route de l'UE fournit aux États membres une orientation temporelle pour initier la migration et prioriser les cas d'usage à haut risque. Les soins de santé et les dispositifs médicaux font face à une complexité supplémentaire car les modifications de logiciels et de micrologiciels peuvent nécessiter un examen réglementaire. Les opérateurs d'énergie et de services publics sont également attirés dans la planification de la transition par les obligations d'infrastructure critique et les exigences des fournisseurs. Le secteur des services de migration vers la cryptographie post-quantique peut soutenir ces clients avec des inventaires, la priorisation des risques, des conceptions validées et des preuves pour les organismes de supervision.
Analyse géographique
Marché des Services de Migration vers la Cryptographie Post-Quantique en Amérique du Nord
L'Amérique du Nord détenait 41,67 % de la part de marché des services de migration vers la cryptographie post-quantique en 2026. La région combine une activité fédérale en matière de sécurité, des achats de défense, une demande du secteur financier, des grandes plateformes cloud et une concentration de fournisseurs spécialisés. SandboxAQ a annoncé en décembre 2025 un accord de cinq ans avec le DSI du Département de la Guerre pour déployer AQtive Guard dans le cadre de la découverte cryptographique à travers les systèmes.[6] La concentration d'entreprises de services informatiques et de fournisseurs de technologies cryptographiques offre aux organisations un large éventail d'options de mise en œuvre. Elle accroît également la pression concurrentielle entre les prestataires qui recherchent des contrats fédéraux et liés aux infrastructures critiques.
Marché des Services de Migration vers la Cryptographie Post-Quantique en EMEA et en Amérique du Sud
L'Europe dispose d'une base politique solide pour le marché des services de migration vers la cryptographie post-quantique. La feuille de route coordonnée de la Commission européenne prévoit le début des activités de transition d'ici fin 2026. L'Office fédéral allemand de la sécurité des technologies de l'information (BSI) a publié en janvier 2026 sa mise à jour sur les mécanismes cryptographiques et les longueurs de clés. La loi sur la résilience opérationnelle numérique impose également des responsabilités en matière de cyber-résilience aux entités financières. Ces conditions créent une demande de planification de la migration pouvant être alignée sur la supervision, les relations avec les fournisseurs et les contrôles de risques existants. L'Amérique du Sud, le Moyen-Orient et l'Afrique demeurent des zones à un stade plus précoce, avec des opportunités initiales liées aux programmes du secteur public, des services financiers et de l'énergie.
Marché des Services de Migration vers la Cryptographie Post-Quantique en Asie-Pacifique
L'Asie-Pacifique devrait se développer à un CAGR de 32,94 % jusqu'en 2032. La Corée du Sud a démontré 16 modules cryptographiques et 19 cas de transition résistants aux technologies quantiques dans le cadre d'un projet pilote national en décembre 2025. Les normes nationales, l'expansion des infrastructures cloud et les programmes technologiques soutenus par l'État peuvent créer des exigences de services localisées. Le programme de cybersécurité et de cryptographie post-quantique du Japon a identifié la protection des données sensibles et des systèmes critiques comme une priorité importante. L'Inde a également publié un document sur l'écosystème quantique sécurisé qui aborde une approche nationale pour les infrastructures critiques. Ces développements soutiennent des modèles de services capables d'adapter les normes mondiales aux algorithmes nationaux, aux réglementations locales et aux écosystèmes technologiques régionaux.
Paysage concurrentiel
Concentration du Marché
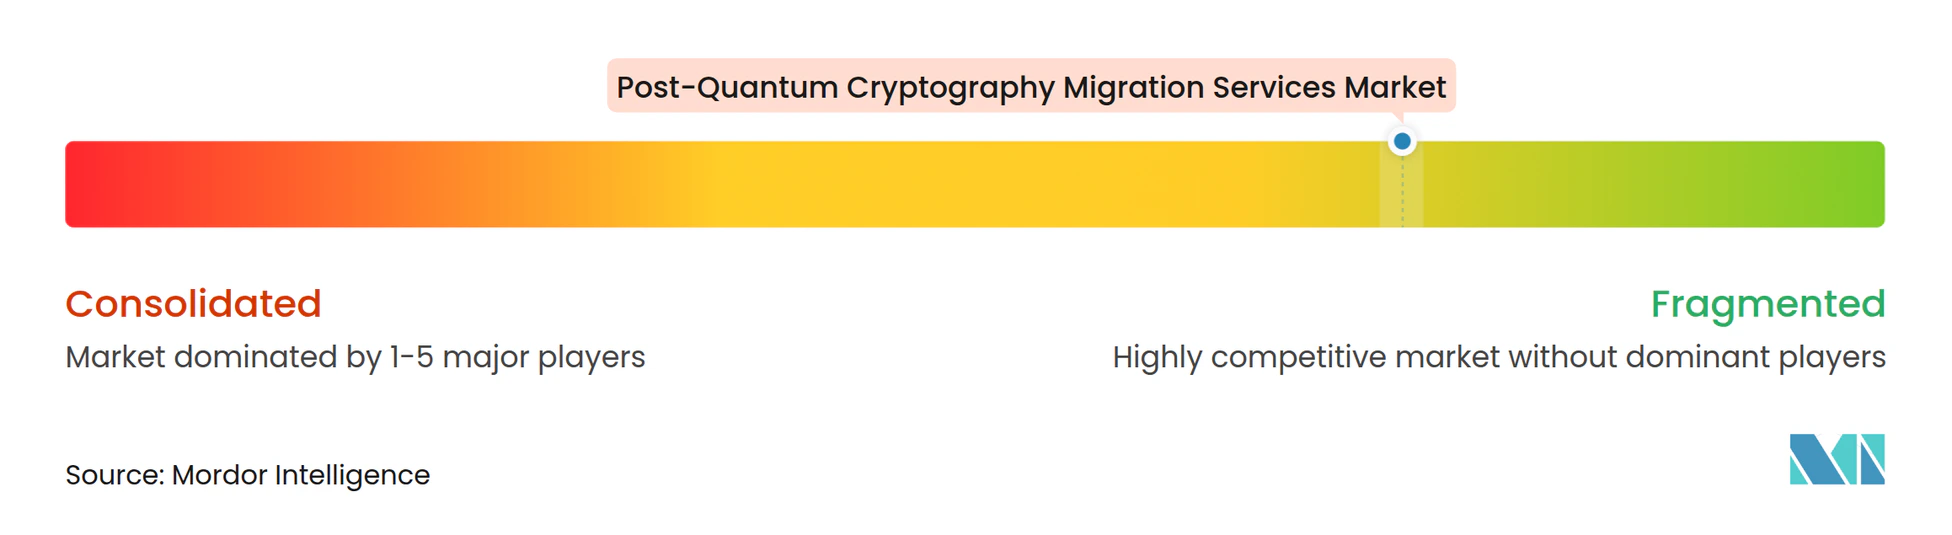
Le marché des services de migration vers la cryptographie post-quantique est fragmenté car aucun prestataire unique ne couvre tous les types de services, toutes les géographies et tous les environnements clients. Les grandes entreprises de services informatiques mondiales telles qu'IBM Consulting, Accenture, Deloitte, Capgemini, TCS, Wipro, Infosys, HCLTech, NTT DATA et Eviden se disputent les programmes de transformation. Les prestataires spécialisés, notamment SandboxAQ, PQShield, QuSecure, Keyfactor, DigiCert, Thales, Entrust, CryptoNext Security et ISARA, se concentrent sur des couches particulières de la pile cryptographique. Les hyperscalers, notamment AWS, Microsoft, Google et Cloudflare, influencent la transition en intégrant des options de sécurisation quantique dans l'infrastructure cloud. Ce mélange signifie que les acheteurs ont souvent besoin d'un écosystème de prestataires plutôt que d'un seul fournisseur.
Les partenariats deviennent importants car la découverte, la gestion des certificats, l'assurance matérielle, l'intégration d'algorithmes et l'intégration de systèmes sont difficiles à livrer comme activités séparées. Entrust et IBM Consulting ont annoncé une collaboration en avril 2026 combinant la plateforme de sécurité cryptographique d'Entrust avec l'orchestrateur de migration quantique sécurisée d'IBM Consulting. Keyfactor, IBM Consulting, Thales et Quantinuum ont formé l'Alliance Quantum-Safe 360 en août 2025 pour fournir des conseils et une expertise pour la préparation des entreprises. IBM et Telefónica Tech ont également conclu une collaboration en janvier 2025 pour développer et livrer des offres de sécurité de sécurisation quantique. Ces mouvements montrent que le secteur des services de migration vers la cryptographie post-quantique forme des réseaux de livraison autour de capacités complémentaires.
La différenciation technologique est centrée sur la découverte automatisée, les intergiciels de crypto-agilité, l'automatisation des certificats et le matériel validé. QuSecure a signalé une disponibilité opérationnelle TRL-7 pour QuProtect R3 avec l'armée des États-Unis en septembre 2026. Thales TCT a signalé que ses HSM Luna T-Series ont reçu la validation FIPS 140-3 Niveau 3 en août 2026. Les prestataires capables de relier les résultats de découverte à la remédiation et aux contrôles opérationnels peuvent réduire les transferts qui ralentissent les programmes clients. Des opportunités subsistent dans l'automatisation de la nomenclature cryptographique pour les appareils embarqués, les offres gérées pour les organisations plus petites et la gouvernance pour les chaînes d'approvisionnement de logiciels open source. Le marché des services de migration vers la cryptographie post-quantique récompensera les entreprises qui rendent la migration mesurable, interopérable et plus facile à gérer dans le temps.
Leaders du secteur des services de migration vers la cryptographie post-quantique
-
International Business Machines Corporation
-
Accenture plc
-
Capgemini SE
-
Deloitte Touche Tohmatsu Limited
-
Tata Consultancy Services Limited
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services de Migration vers la Cryptographie Post-Quantique Entreprises couvertes dans ce rapport
- International Business Machines Corporation
- Accenture plc
- Capgemini SE
- Deloitte Touche Tohmatsu Limited
- Tata Consultancy Services Limited
- PwC International Limited
- KPMG International Cooperative
- Ernst & Young Global Limited
- Thales S.A.
- Entrust Corporation
- SandboxAQ LLC
- PQShield Limited
- QuSecure, Inc.
- Keyfactor, Inc.
- DigiCert, Inc.
- ISARA Corporation
- CryptoNext Security
- Microsoft Corporation
- Amazon Web Services, Inc.
- Google LLC
- Cloudflare, Inc.
- NTT DATA Corporation
- HCLTech
- Wipro Limited
- Infosys Limited
- Eviden
- Quantinuum Ltd.
- NXP Semiconductors N.V.
Développements industriels récents dans Marché des Services de Migration vers la Cryptographie Post-Quantique
- Octobre 2026 : Microsoft a lancé un programme pilote TLS de cryptographie post-quantique pour les autorités de certification afin d'évaluer l'interopérabilité dans des environnements contrôlés, conseillant aux organisations de commencer immédiatement à inventorier les dépendances de certificats et à créer des environnements de test PQC hors production.
- Septembre 2026 : QuSecure a démontré une disponibilité opérationnelle TRL-7 pour QuProtect R3 lors du Capstone 6 du Projet Convergence de l'armée américaine, fournissant des communications résistantes aux attaques quantiques et une découverte cryptographique pour les systèmes de mission tactique dans le cadre des délais de migration fédéraux contraignants de l'EO-14412.
- Août 2026 : Les HSM Luna T-Series de Thales TCT ont obtenu la validation FIPS 140-3 Niveau 3 (micrologiciel 7.15.1), couvrant les algorithmes ML-DSA, ML-KEM et LMS, en faisant les premiers HSM compatibles PQC fabriqués aux États-Unis validés sous tous les algorithmes PQC de la Suite CNSA 2.0 de la NSA.
- Juin 2026 : SandboxAQ a reçu un engagement de 500 millions USD du Département du Commerce des États-Unis et a confirmé sa plateforme AQtive Guard comme outil de découverte cryptographique automatisée pour les agences fédérales commençant l'inventaire PQC mandaté dans le cadre de l'EO-14412.
Périmètre du rapport sur le marché mondial des services de migration vers la cryptographie post-quantique
Le marché des services de migration vers la cryptographie post-quantique comprend les revenus générés par les services de conseil, de consultation, de mise en œuvre, d'intégration, de test et de services gérés qui aident les organisations à faire migrer leurs systèmes cryptographiques d'algorithmes vulnérables aux attaques quantiques vers des alternatives résistantes aux attaques quantiques. Ces services couvrent généralement la découverte cryptographique, la création d'inventaires, l'évaluation des risques, la feuille de route de migration, le remplacement d'algorithmes et de protocoles, la migration PKI et des certificats, les tests d'interopérabilité et la validation post-migration. Les orientations de migration du NIST identifient la découverte, l'inventaire cryptographique, l'analyse des risques et la remédiation priorisée comme des composantes essentielles du processus de transition.
Le rapport sur le marché des services de migration vers la cryptographie post-quantique est segmenté par type de service (stratégie, gouvernance et feuille de route de migration, découverte cryptographique, inventaire et priorisation des risques, intégration d'algorithmes PQC et remédiation, migration PKI, des certificats et de l'identité numérique, migration des réseaux, TLS et des protocoles sécurisés, tests, validation et optimisation des performances, et autres services), cible de migration (applications et code source, PKI, certificats et identité numérique, réseaux et protocoles sécurisés, charges de travail cloud et plateformes de données, HSM, gestion des clés et des secrets, et autres cibles de migration), modèle de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), secteur d'utilisation finale (banque, services financiers et assurance (BFSI), informatique et télécommunications, gouvernement et administration publique, soins de santé et dispositifs médicaux, énergie et services publics, et autres secteurs d'utilisation finale) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Stratégie, gouvernance et feuille de route de migration |
| Découverte cryptographique, inventaire et priorisation des risques |
| Intégration d'algorithmes PQC et remédiation |
| Migration PKI, des certificats et de l'identité numérique |
| Migration des réseaux, TLS et des protocoles sécurisés |
| Tests, validation et optimisation des performances |
| Autres services |
| Applications et code source |
| PKI, certificats et identité numérique |
| Réseaux et protocoles sécurisés |
| Charges de travail cloud et plateformes de données |
| HSM, gestion des clés et des secrets |
| Autres cibles de migration |
| Basé sur le cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Banque, services financiers et assurance (BFSI) |
| Informatique et télécommunications |
| Gouvernement et administration publique |
| Soins de santé et dispositifs médicaux |
| Énergie et services publics |
| Autres secteurs d'utilisation finale |
| Amérique du Nord | États-Unis |
| Canada | |
| Amérique du Sud | Brésil |
| Mexique | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Corée du Sud | |
| Inde | |
| Australie et Nouvelle-Zélande | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Israël |
| Arabie saoudite | |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Reste de l'Afrique |
| Par type de service | Stratégie, gouvernance et feuille de route de migration | |
| Découverte cryptographique, inventaire et priorisation des risques | ||
| Intégration d'algorithmes PQC et remédiation | ||
| Migration PKI, des certificats et de l'identité numérique | ||
| Migration des réseaux, TLS et des protocoles sécurisés | ||
| Tests, validation et optimisation des performances | ||
| Autres services | ||
| Par cible de migration | Applications et code source | |
| PKI, certificats et identité numérique | ||
| Réseaux et protocoles sécurisés | ||
| Charges de travail cloud et plateformes de données | ||
| HSM, gestion des clés et des secrets | ||
| Autres cibles de migration | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation finale | Banque, services financiers et assurance (BFSI) | |
| Informatique et télécommunications | ||
| Gouvernement et administration publique | ||
| Soins de santé et dispositifs médicaux | ||
| Énergie et services publics | ||
| Autres secteurs d'utilisation finale | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Amérique du Sud | Brésil | |
| Mexique | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Corée du Sud | ||
| Inde | ||
| Australie et Nouvelle-Zélande | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Israël | |
| Arabie saoudite | ||
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de migration vers la cryptographie post-quantique ?
La taille du marché des services de migration vers la cryptographie post-quantique devrait s'étendre de 0,64 milliard USD en 2026 et 0,81 milliard USD en 2027 à 2,92 milliards USD d'ici 2032, enregistrant un CAGR de 29,23 % entre 2027 et 2032.
Pourquoi les banques priorisent-elles les programmes de sécurité post-quantique ?
Le secteur BFSI détenait une part de 34,28 % en 2026, porté par les dossiers financiers à longue durée de vie, les systèmes de paiement, l'infrastructure d'identité et l'exposition au risque de collecte immédiate et déchiffrement ultérieur.
Quelle est la cible de migration en expansion la plus rapide ?
L'infrastructure à clé publique (PKI), les certificats et l'identité numérique devraient progresser à un CAGR de 32,76 % jusqu'en 2032, à mesure que les organisations mettent à jour les hiérarchies de confiance et les opérations de certificats.
Pourquoi les entreprises ont-elles besoin d'une découverte cryptographique avant le remplacement d'algorithmes ?
La découverte identifie les algorithmes intégrés, les certificats, les clés, les bibliothèques et les dépendances tierces qui pourraient autrement retarder ou affaiblir un programme de migration.
Quelle région présente les prévisions les plus solides pour les services de migration post-quantique ?
L'Asie-Pacifique devrait progresser à un CAGR de 32,94 % jusqu'en 2032, soutenue par l'activité de normalisation nationale, les investissements dans le cloud et les programmes menés par les gouvernements.