
Taille et part du marché des services de contrat de réponse aux ransomwares
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
| Taille du Marché (2027) | 9.70 Milliards de dollars |
| Taille du Marché (2032) | 20.44 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 16.08 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de contrat de réponse aux ransomwares par Mordor Intelligence
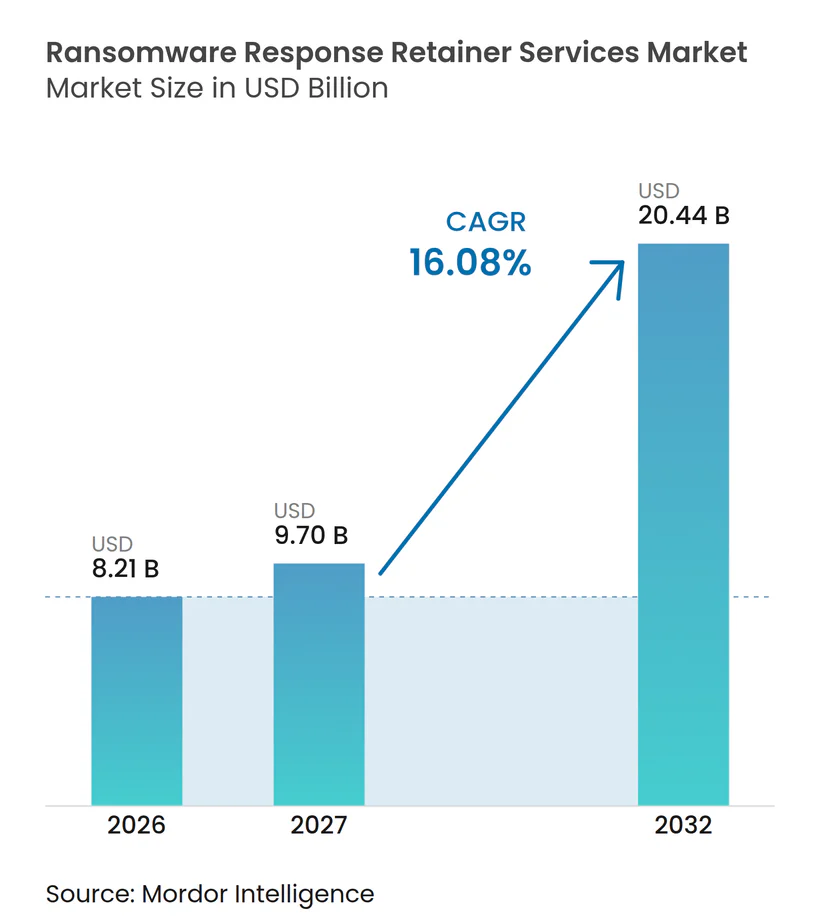
La taille du marché des services de contrat de réponse aux ransomwares devrait s'étendre de 8,21 milliards USD en 2026 et 9,70 milliards USD en 2027 à 20,44 milliards USD d'ici 2032, enregistrant un CAGR de 16,08% entre 2027 et 2032. Le marché des services de contrat de réponse aux ransomwares est soutenu par le passage aux attaques de double extorsion, où les attaquants chiffrent les systèmes et dérobent des données, augmentant la valeur d'une réponse juridique et technique préparée. Les courtes fenêtres de notification rendent la capacité forensique pré-contractée plus importante pour les organisations réglementées. Les processus de renouvellement des assurances soutiennent également la demande, car les assureurs s'attendent de plus en plus à des voies de réponse approuvées et à des prestataires établis. Les prestataires intégrés à des plateformes renforcent leur position en combinant renseignement sur les menaces, données des points de terminaison, investigation dans le cloud et services de réponse dans le cadre d'un seul accord. Les arrangements de crédit flexibles créent une opportunité pour le marché des services de contrat de réponse aux ransomwares de servir les acheteurs qui ont besoin de travaux de préparation et d'un soutien d'urgence sans maintenir des contrats séparés.
Points clés du rapport
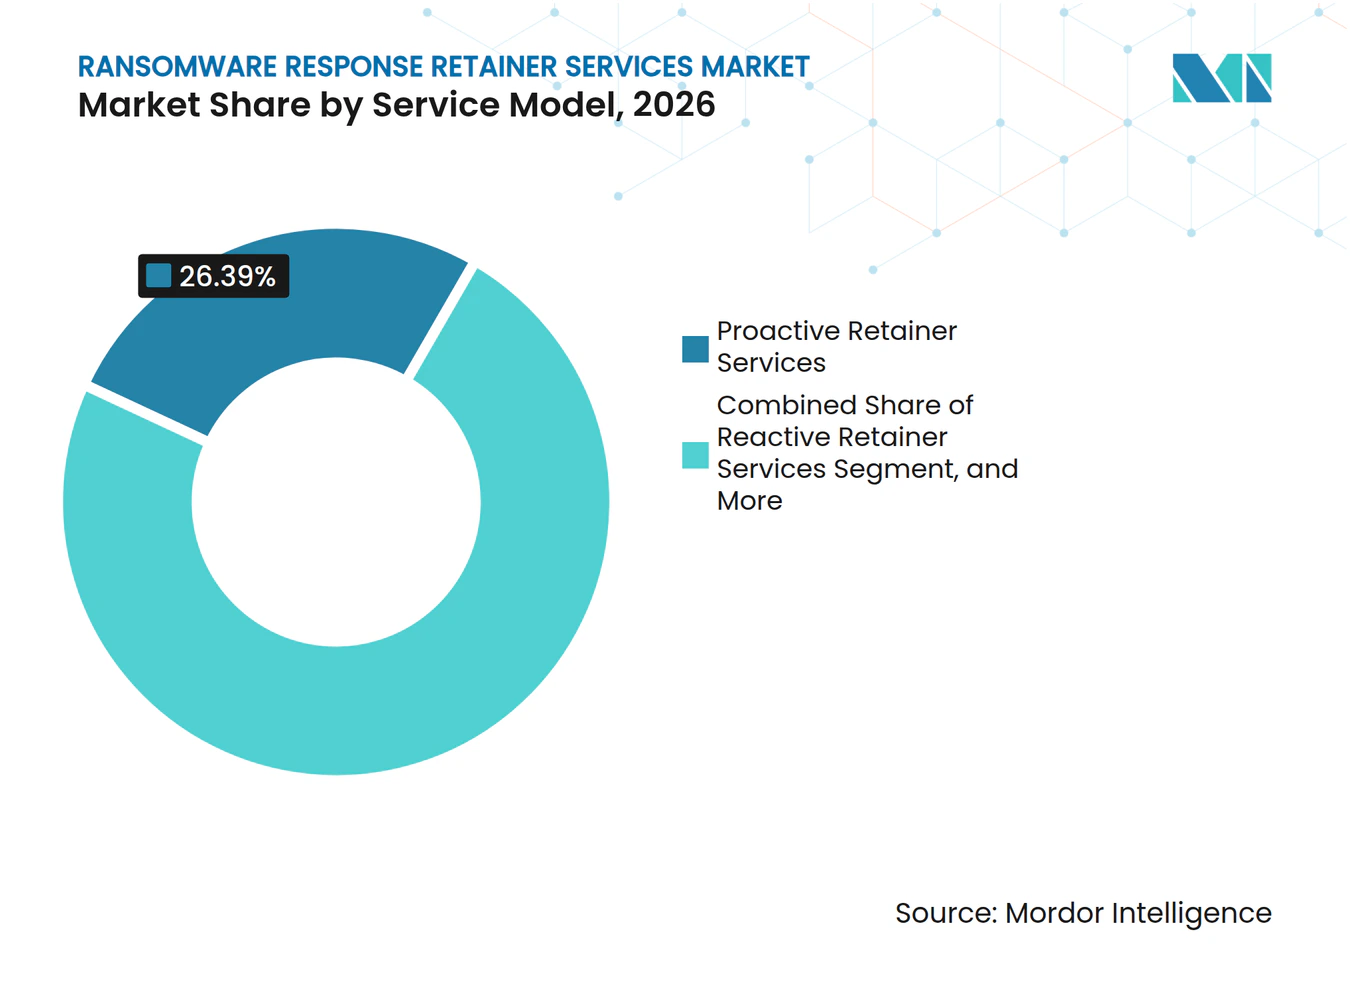
- Par modèle de service, les services de contrat proactifs ont représenté 26,39% de la part de revenus du marché des services de contrat de réponse aux ransomwares en 2026, tandis que les arrangements hybrides proactifs et réactifs devraient se développer à un CAGR de 17,44% jusqu'en 2032.
- Par mode de déploiement, la livraison prioritairement à distance a représenté 56,97% de la part en 2026 et devrait se développer à un CAGR de 17,12% jusqu'en 2032.
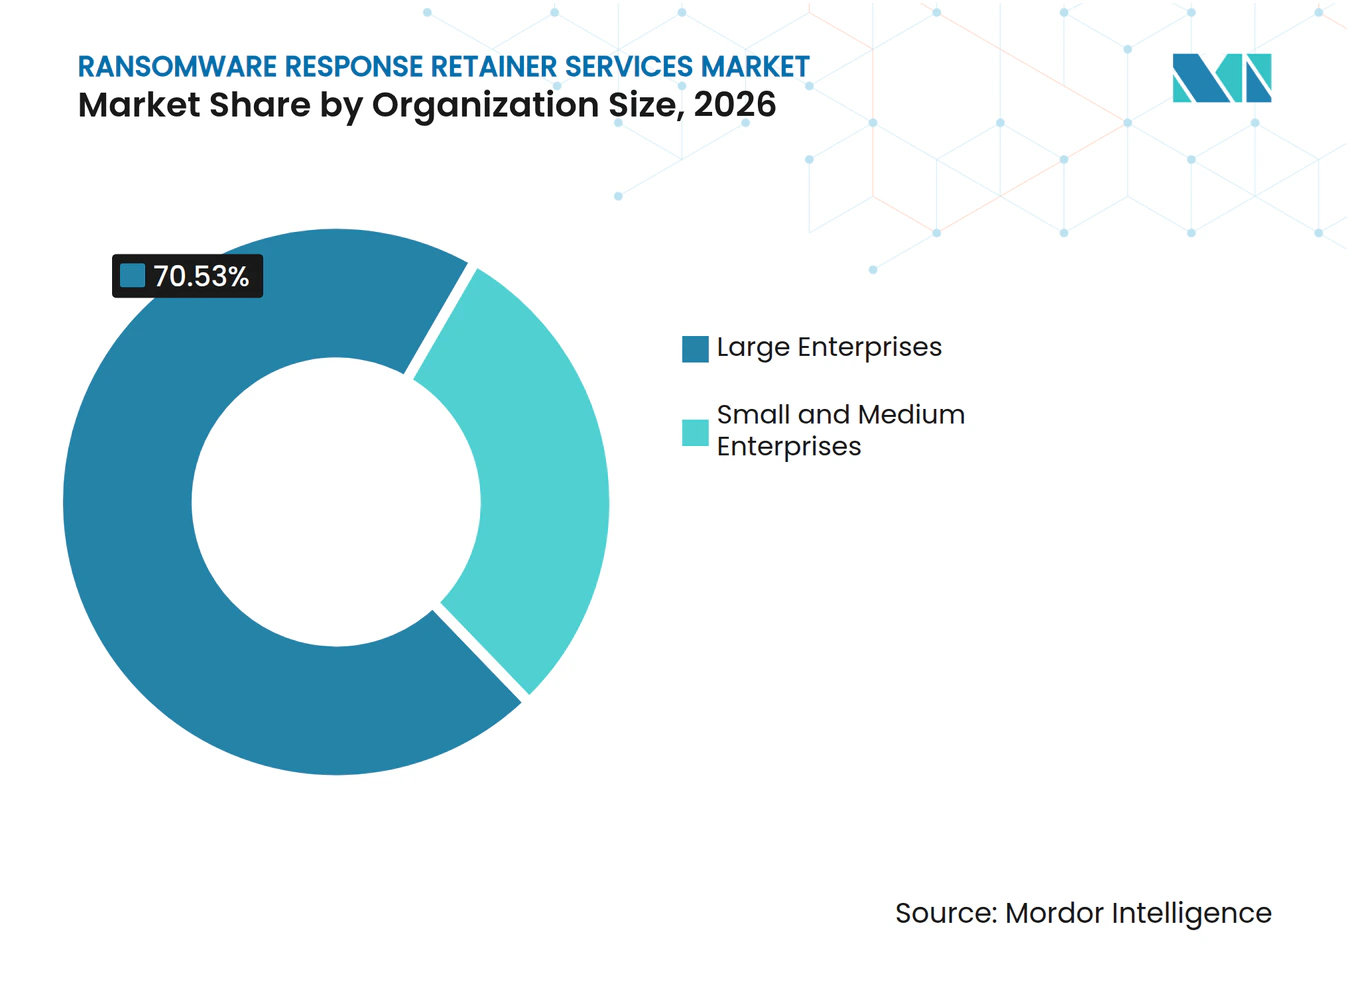
- Par taille d'organisation, les grandes entreprises ont représenté 70,53% de la part du marché des services de contrat de réponse aux ransomwares en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 18,29% jusqu'en 2032.
- Par utilisateur final, le BFSI a représenté 25,18% de la part de revenus en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 19,17% jusqu'en 2032.
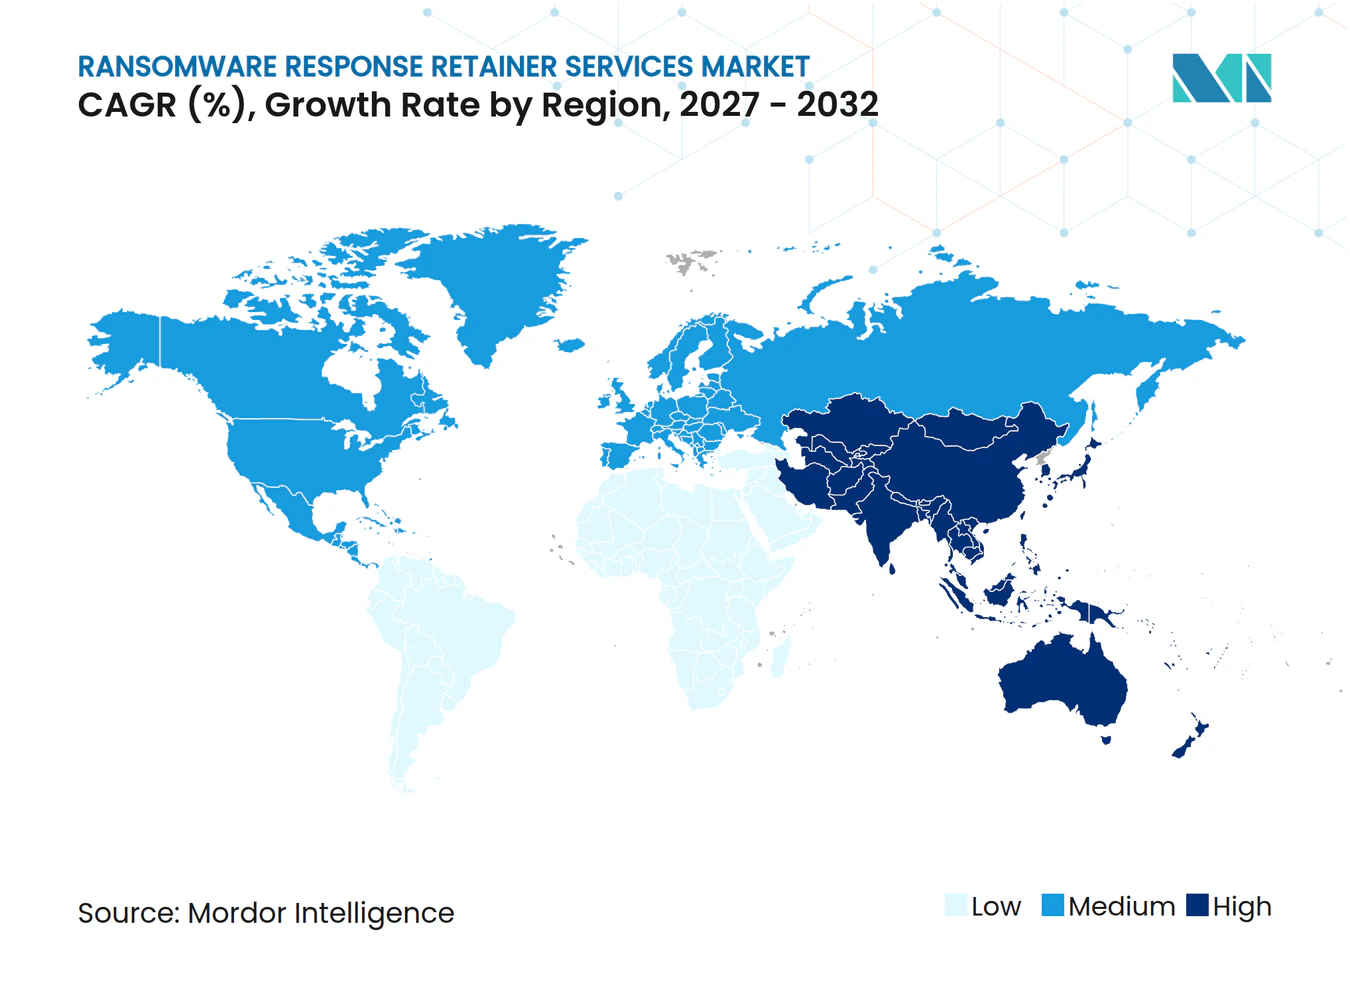
- Par géographie, l'Amérique du Nord a représenté 39,21% de la part du marché des services de contrat de réponse aux ransomwares en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 19,42% jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des facteurs de croissance*
| Facteur de croissance | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Escalade des ransomwares et de la double extorsion | +5.1% | Mondial, intensité maximale en Amérique du Nord et en Europe | Court terme (≤ 2 ans) |
| Délais obligatoires de divulgation et de notification des incidents | +3.7% | Amérique du Nord et Europe en cœur, extension vers l'Asie-Pacifique et le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Exigences des assureurs cyber en matière de contrat et de prestataires référencés | +3.0% | Amérique du Nord et Europe, Asie-Pacifique émergente | Moyen terme (2-4 ans) |
| Pénurie de compétences internes en criminalistique numérique et réponse aux incidents | +2.3% | Mondial | Long terme (≥ 4 ans) |
| Utilisation par les acteurs malveillants de l'ingénierie sociale et de l'extorsion accélérées par l'IA | +1.7% | Mondial, plus élevé en Amérique du Nord et en Europe occidentale | Court terme (≤ 2 ans) |
| Économie des contrats pour les vecteurs d'attaque cloud, identité et tiers | +1.4% | Amérique du Nord et Asie-Pacifique en cœur | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Escalade des ransomwares et de la double extorsion
Le marché des services de contrat de réponse aux ransomwares est façonné par des attaques qui combinent le chiffrement des systèmes avec le vol de données et les menaces de divulgation publique. Zscaler a signalé une hausse de 145,9% en glissement annuel des attaques de ransomwares bloquées d'avril 2024 à avril 2025. Ses recherches ont également enregistré 238,5 To d'exfiltration de données sur 10 grandes familles de ransomwares et une augmentation de 70,1% des divulgations publiques d'extorsion. Coalition a signalé que les cas de double extorsion représentaient 70% des sinistres liés aux ransomwares en 2025, tandis que les demandes de rançon initiales ont augmenté de 47% en glissement annuel. Le même rapport a établi le coût moyen d'un sinistre lié aux ransomwares à 1,18 million USD en 2025, contre 705 000 USD en 2024. Ces coûts rendent un processus pré-convenu d'investigation, de coordination juridique et de réponse plus précieux que d'attendre d'identifier des prestataires après le début d'un incident.
Délais obligatoires de divulgation et de notification des incidents
Le marché des services de contrat de réponse aux ransomwares bénéficie des règles de notification qui laissent peu de temps pour sélectionner un prestataire forensique. La directive NIS2 exige une alerte précoce dans les 24 heures suivant la prise de connaissance et une notification d'incident dans les 72 heures. DORA exige que les entités financières classifient et signalent les incidents majeurs liés aux technologies de l'information et de la communication dans les 4 heures suivant leur classification dans les circonstances définies par le règlement. La Commission des valeurs mobilières des États-Unis exige qu'un déclarant divulgue un incident de cybersécurité significatif dans les 4 jours ouvrables suivant la détermination du caractère significatif de l'incident.[1] Ces délais rendent difficile l'achèvement de la contractualisation avec les prestataires, du cadrage technique et de la préparation des divulgations uniquement après une attaque. Le marché des services de contrat de réponse aux ransomwares bénéficie donc d'un soutien là où les conseils d'administration doivent aligner les conclusions des investigations avec les communications destinées aux investisseurs, aux régulateurs et aux clients.
Exigences des assureurs cyber en matière de contrat et de prestataires référencés
L'assurance cyber lie de plus en plus le renouvellement des polices à une réponse aux incidents planifiée. Chubb décrit des services cyber pour l'atténuation des pertes via des arrangements approuvés, illustrant comment les processus menés par les assureurs peuvent orienter les assurés vers des ressources de réponse établies. LevelBlue a lancé son Resilience Retainer en mars 2026 avec plus de 50 approbations d'assureurs et une représentation sur plus de 50 panels d'assurance. Cette approche offre aux acheteurs une voie plus claire vers des prestataires capables de travailler avec les exigences des assureurs lors d'un événement en cours. Elle rend également un contrat moins dépendant des dépenses discrétionnaires en technologies de l'information, car il peut s'intégrer dans la planification du renouvellement des assurances. Le marché des services de contrat de réponse aux ransomwares peut bénéficier lorsque les assureurs évaluent les arrangements de réponse pré-négociés, de conseil juridique en cas de violation et de communication de crise dans le cadre de la préparation.
Pénurie de compétences internes en criminalistique numérique et réponse aux incidents
Les organisations font face à des difficultés persistantes pour constituer leurs propres équipes de criminalistique numérique et de réponse aux incidents. L'ISC2 a constaté que 30% des organisations ne trouvaient pas de personnes possédant les compétences requises, tandis que 29% ne disposaient pas du budget nécessaire pour recruter suffisamment de personnel. Son étude a également révélé que 25% des répondants considéraient les lacunes en matière d'expertise en criminalistique numérique et réponse aux incidents comme une vulnérabilité organisationnelle. Un contrat réserve l'accès à des enquêteurs spécialisés avant qu'un incident majeur n'intensifie la concurrence pour les capacités disponibles. Cela est important lorsque plusieurs organisations ont besoin d'aide lors d'une vaste campagne de ransomwares. Le marché des services de contrat de réponse aux ransomwares sert par conséquent d'option de capacité pour les acheteurs qui ne peuvent pas justifier une équipe spécialisée permanente.
Analyse de l'impact des facteurs de frein*
| Facteur de frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel d'impact |
|---|---|---|---|
| Coût élevé des capacités spécialisées en criminalistique numérique et réponse aux incidents et des outils de collecte de preuves | -0.8% | Mondial, plus aigu en Asie-Pacifique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Friction dans les achats et le budget pour les engagements de contrat prépayés | -0.6% | Mondial, plus élevé dans les segments des petites et moyennes entreprises | Moyen terme (2-4 ans) |
| Contraintes transfrontalières en matière de preuves, de résidence des données et de privilège juridique | -0.5% | Europe, Asie-Pacifique, Moyen-Orient et Afrique | Long terme (≥ 4 ans) |
| Insuffisances de capacité lors d'incidents simultanés durant des campagnes majeures | -0.4% | Mondial | Court terme (≤ 2 ans) |
| Source: Mordor Intelligence | |||
Coût élevé des capacités spécialisées en criminalistique numérique et réponse aux incidents et des outils de collecte de preuves
Le coût des spécialistes et des outils de collecte de preuves peut limiter l'adoption, notamment parmi les acheteurs du marché intermédiaire. Les contrats annuels publiés par des prestataires américains varient de 37 000 USD à 105 000 USD pour certaines offres. Un prestataire a également besoin de la collecte de preuves dans le cloud, de la télémétrie des points de terminaison, de la forensique mémoire et de certifications répondant aux attentes des clients et des assureurs. Ces exigences se reflètent dans le prix payé pour des enquêteurs expérimentés et dans le coût du maintien d'une pratique active. Les acheteurs disposant de budgets de sécurité limités doivent peser la capacité de réponse prépayée par rapport aux contrôles de sécurité opérationnels qui nécessitent un financement immédiat. Cette contrainte peut ralentir l'adoption sur le marché des services de contrat de réponse aux ransomwares lorsque les frais de service sont perçus comme un coût de veille plutôt que comme une dépense opérationnelle.
Friction dans les achats et le budget pour les engagements de contrat prépayés
Les accords prépayés peuvent être difficiles à approuver lorsque les incidents ne surviennent pas selon un calendrier prévisible. Les équipes financières peuvent se concentrer sur les taux d'utilisation plutôt que sur la valeur de la capacité de réponse réservée. CrowdStrike a introduit Flex for Services en mars 2026 et a offert aux nouveaux clients éligibles 200 heures de services via son Zero Dollar Flex Fund, dont 160 heures de réponse aux incidents et 40 heures de services proactifs. LevelBlue a introduit un modèle basé sur des crédits avec un report à 100%, ce qui répond aux préoccupations liées aux soldes inutilisés.[2] Ces modèles commerciaux réduisent une objection clé, mais ils ne suppriment pas la nécessité pour les acheteurs d'évaluer la valeur du prestataire et d'allouer un budget annuel. Le marché des services de contrat de réponse aux ransomwares doit donc démontrer un lien clair entre les travaux de préparation et la résilience financière.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par modèle de service :
les arrangements hybrides se développent aux côtés des contrats proactifsLes services de contrat proactifs ont représenté 26,39% de la part du marché des services de contrat de réponse aux ransomwares en 2026, ce qui en fait le plus grand modèle de service. Ces arrangements soutiennent les exercices de planification, la chasse aux menaces et les travaux de préparation avant un événement perturbateur. Ils créent également une relation plus régulière entre le prestataire et le client, ce qui peut améliorer la connaissance des systèmes, des contacts et des droits de décision. Les accords hybrides proactifs et réactifs devraient se développer à un CAGR de 17,44% jusqu'en 2032. La taille du marché des services de contrat de réponse aux ransomwares pour les arrangements hybrides bénéficie d'un pool de crédits unique pouvant financer les activités de préparation et la réponse d'urgence.
Les structures hybrides réduisent la crainte qu'un accord réactif reste inutilisé lors d'une année calme. Elles peuvent également empêcher un client de découvrir lors d'un incident que ses heures contractées sont insuffisantes pour les travaux juridiques, techniques et de récupération. CrowdStrike a lancé Flex for Services en mars 2026 pour permettre aux clients d'utiliser un modèle de consommation unique pour la réponse aux incidents, la chasse aux menaces et les services de conseil en intelligence artificielle. Le Resilience Retainer de LevelBlue a également combiné un arrangement basé sur des crédits avec des dispositions de report. Ces approches soutiennent la demande continue sur le marché des services de contrat de réponse aux ransomwares, bien que les accords réactifs restent pertinents pour les prestataires spécialisés axés sur la négociation urgente et la restauration.



Par mode de déploiement :
la livraison prioritairement à distance a l'avantage de l'échelle tandis que le travail sur site reste importantLa livraison prioritairement à distance a représenté 56,97% de la part du marché des services de contrat de réponse aux ransomwares en 2026 et devrait se développer à un CAGR de 17,12% jusqu'en 2032. Elle permet à un prestataire de commencer la collecte de preuves et le triage sans attendre les déplacements. Palo Alto Networks Unit 42 a signalé que les données des applications de type logiciel en tant que service sont apparues dans 23% des cas investigués en 2025, contre 6% en 2022. Ce changement signifie que les preuves pertinentes résident souvent dans des services cloud où l'arrivée physique apporte peu de valeur supplémentaire. La livraison à distance soutient également les clients transfrontaliers où un accès immédiat aux données des points de terminaison et d'identité est disponible.
Unit 42 a signalé que le groupe d'attaquants le plus rapide a atteint l'exfiltration de données en 72 minutes en 2025, contre 285 minutes en 2024. Ce délai favorise l'activation à distance car les premières décisions d'investigation peuvent être nécessaires en quelques minutes. La livraison sur site continue d'être importante dans les environnements de technologie opérationnelle, les cas de preuves physiques et les sites qui nécessitent des enquêteurs en langue locale ou des outils conformes aux exigences de résidence des données. La livraison hybride offre aux entreprises multinationales une revue à distance initiale suivie d'une visite sur site lorsque l'investigation s'étend aux systèmes hérités ou aux environnements industriels. Ce modèle de service soutient le marché des services de contrat de réponse aux ransomwares car la méthode de livraison correcte dépend des systèmes affectés et de la localisation juridique des preuves.
Par taille d'organisation :
les grandes entreprises sont en tête tandis que les petites et moyennes entreprises gagnent en accèsLes grandes entreprises ont représenté 70,53% du marché des services de contrat de réponse aux ransomwares en 2026. Leur taille entraîne une plus grande exposition réglementaire, des environnements technologiques plus complexes et un besoin accru de coordonner les travaux juridiques, techniques, d'assurance et de communication. Coalition a constaté que les organisations dont le chiffre d'affaires dépasse 100 millions USD ont fait face à une fréquence de sinistres 5 fois plus élevée que leurs homologues plus petites en 2025. Ces entreprises peuvent également utiliser un contrat pour réserver un soutien sur plusieurs unités commerciales et pays. Leurs équipes d'achats ont tendance à disposer des ressources nécessaires pour évaluer des niveaux de service détaillés et la compatibilité avec les assureurs.
Les petites et moyennes entreprises devraient se développer à un CAGR de 18,29% jusqu'en 2032. Les offres flexibles abaissent la barrière d'engagement pour les organisations qui ne disposaient pas auparavant d'un processus d'achat formel pour la réponse aux incidents spécialisée. Arctic Wolf Networks, Inc. a introduit l'Incident360 Retainer en mai 2025 avec une préparation proactive et une couverture de réponse complète pour 1 incident majeur pendant la durée du contrat.[3] S&J et CyLeague Holdings ont introduit un package de réponse pré-contracté au Japon pour les organisations de 300 employés ou plus à partir de 1 million JPY (6 800 USD) par an. Sur le marché des services de contrat de réponse aux ransomwares, une couverture claire, des délais de réponse définis et la flexibilité des crédits peuvent simplifier les achats pour ce groupe.

Par utilisateur final :
le BFSI soutient les revenus tandis que la santé et les sciences de la vie progressent plus rapidementLe BFSI a représenté 25,18% du marché des services de contrat de réponse aux ransomwares en 2026. Les institutions financières opèrent sous un ensemble exigeant d'obligations de déclaration, notamment les règles de la Commission des valeurs mobilières des États-Unis, les attentes du Département des services financiers de New York et les exigences européennes de résilience opérationnelle numérique. Un prestataire pré-contracté aide ce groupe à coordonner les conclusions techniques avec les communications réglementaires et destinées aux investisseurs. L'exigence est particulièrement forte lorsqu'un événement affecte les systèmes de paiement, les transactions, les données personnelles ou les prestataires de services tiers.
La santé et les sciences de la vie devraient se développer à un CAGR de 19,17% jusqu'en 2032. Zscaler a identifié la santé parmi les 3 secteurs les plus ciblés dans ses recherches sur les ransomwares de 2025, tandis que ses données ont également montré une hausse de 935% en glissement annuel des attaques de ransomwares contre le pétrole et le gaz. La santé nécessite une récupération rapide car les perturbations opérationnelles peuvent affecter les services aux patients et les informations sensibles. Les prestataires de technologies de l'information et de télécommunications nécessitent également une capacité contractée car les intégrations de logiciels en tant que service, les autorisations OAuth et les relations avec les prestataires de services gérés peuvent créer des vecteurs d'attaque tiers. La fabrication, l'énergie et les services publics, le commerce de détail et le commerce électronique, ainsi que d'autres utilisateurs finaux élargissent le marché des services de contrat de réponse aux ransomwares à plusieurs contextes opérationnels.
Analyse géographique
Marché des Services de Contrat de Réponse aux Ransomwares en Amérique du Nord
L'Amérique du Nord a représenté 39,21 % des revenus régionaux en 2026. La région dispose d'un ensemble dense de règles de notification, notamment la période de divulgation de 4 jours ouvrables de la Securities and Exchange Commission des États-Unis après une détermination de matérialité. Les règles du New York Department of Financial Services exigent que les entités concernées notifient le département dans les 72 heures suivant un événement de cybersécurité déclarable.[4] Les organisations bancaires américaines doivent notifier leur régulateur fédéral principal dans les 36 heures suivant la détermination qu'un incident de sécurité informatique qualifié s'est produit. Ces exigences font du soutien forensique contractuel une ressource de conformité pratique pour les entreprises financières et autres entreprises réglementées.
Marché des Services de Contrat de Réponse aux Ransomwares en Europe
L'Europe est la deuxième région en importance et est façonnée par NIS2, qui étend les responsabilités en matière de cyber-risques à l'ensemble des secteurs critiques, et DORA, qui établit des processus de reporting stricts pour les entités financières. La taille du marché des services de contrat de réponse aux ransomwares en Europe est également influencée par les exigences en matière de gestion des preuves, de confidentialité et de compétence juridictionnelle. Ces facteurs favorisent les prestataires capables de répondre aux besoins linguistiques locaux et de maintenir des flux de travail conformes aux exigences de résidence des données. Les acheteurs européens peuvent sélectionner des prestataires disposant d'une capacité de livraison régionale, même lorsqu'une plateforme mondiale offre les mêmes outils techniques de base.
Marché des Services de Contrat de Réponse aux Ransomwares en APAC et MEA
La région Asie-Pacifique devrait se développer à un CAGR de 19,42 % jusqu'en 2032. Le régulateur indien des assurances a publié en mars 2025 une directive exigeant que les assureurs réglementés inscrivent à l'avance des experts en réponse aux incidents cyber et en forensique numérique. L'Inde exige également que les incidents cyber déclarables soient signalés au CERT-In dans un délai de 6 heures. Le Japon, la Chine, le Moyen-Orient et l'Afrique représentent des zones importantes de demande future à mesure que l'infrastructure numérique se développe et que la capacité spécialisée locale reste limitée. Les acheteurs régionaux auront besoin de modèles de services qui tiennent compte de la langue, de la localisation des données et de la disponibilité des enquêteurs lors d'incidents transfrontaliers.
Paysage concurrentiel
Concentration du Marché
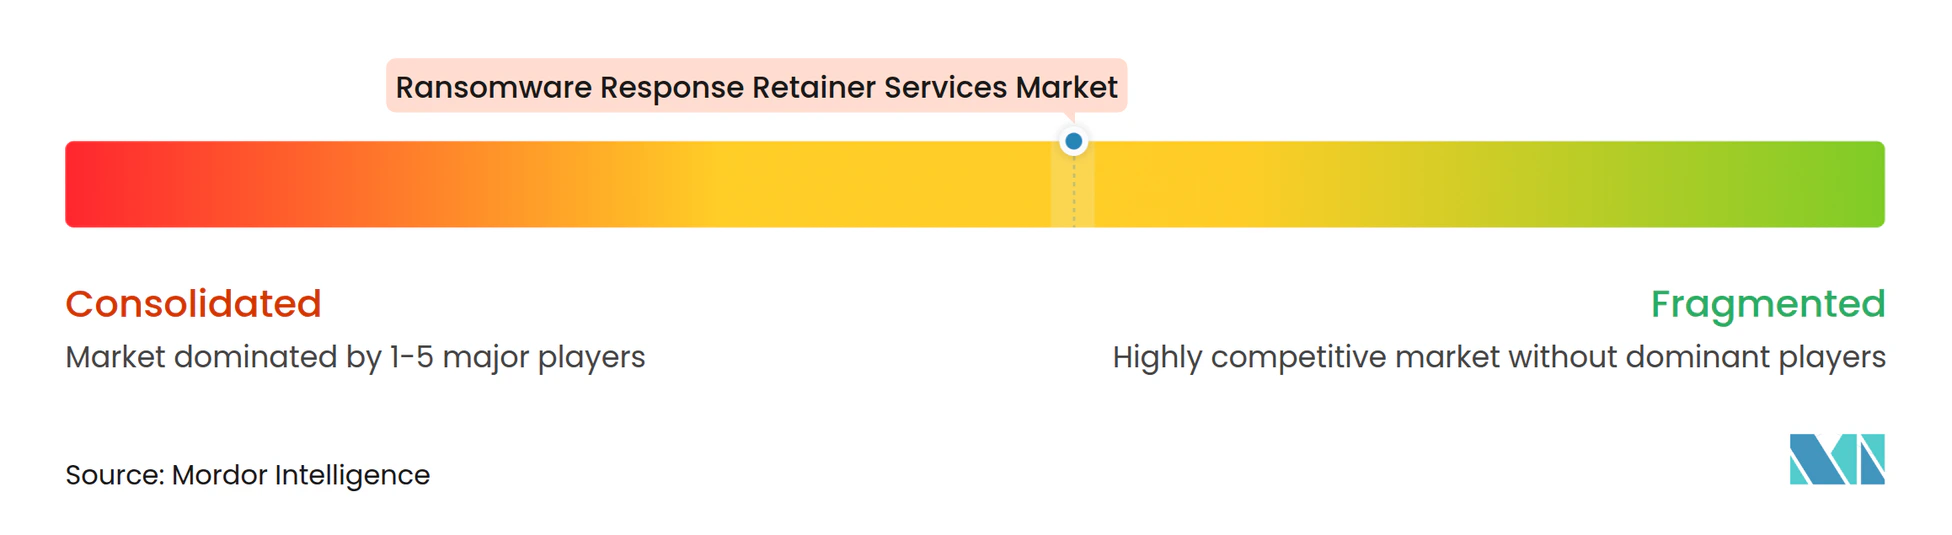
Le marché des services de contrat de réponse aux ransomwares est modérément fragmenté en dessous des principaux prestataires intégrés à des plateformes. CrowdStrike, Kroll, Palo Alto Networks Unit 42, IBM X-Force et Mandiant bénéficient d'une forte visibilité auprès des entreprises grâce à leurs plateformes technologiques, leurs pratiques reconnues de réponse aux incidents et leurs relations avec les assureurs. Des spécialistes tels que Coveware, Arete et Sygnia se distinguent par leur expérience en négociation de ransomwares et leurs réseaux de déploiement rapide. Les acheteurs préfèrent de plus en plus un prestataire capable de relier le renseignement sur les menaces, les informations des points de terminaison, la forensique cloud, la coordination juridique et la réponse d'urgence. Cette préférence soutient la consolidation et exerce une pression sur les prestataires plus petits qui n'offrent qu'une partie du processus de réponse.
CrowdStrike a lancé Flex for Services en mars 2026, étendant son modèle de consommation à des services dirigés par des experts comprenant la réponse aux incidents, la chasse aux menaces et les services de conseil en intelligence artificielle. CrowdStrike a également signé un accord pour acquérir Pangea en septembre 2025 pour 260 millions USD, ajoutant des capacités de détection et de réponse basées sur l'intelligence artificielle à la plateforme Falcon. Sophos a finalisé son acquisition de Secureworks pour 859 millions USD en février 2025. Il a ensuite lancé Sophos Emergency Incident Response en juin 2025 en tant que service convergé combinant les capacités des deux entreprises.
Kroll et CrowdStrike ont développé le Projet QuiltWorks pour relier la découverte de vulnérabilités basée sur l'intelligence artificielle à la remédiation active des incidents. Kroll a déclaré en mai 2026 que les clients migrant plus de 500 000 points de terminaison vers le partenariat ont atteint des délais de restauration mesurés en heures et des réductions du coût total de possession allant jusqu'à 30%. Le marché des services de contrat de réponse aux ransomwares dispose également d'un espace pour des offres à prix réduit pour les petites et moyennes entreprises, la forensique des technologies opérationnelles et les services multilingues répondant aux règles régionales en matière de preuves. Blackpanda, S&J, CyLeague Holdings et SCSK Security illustrent l'essor des offres régionales ciblant les acheteurs japonais ou plus largement asiatiques-pacifiques. SCSK Security a introduit un plan de réponse de base, d'évaluation des vulnérabilités et de renseignement sur les menaces en février 2025 à 990 000 JPY (6 700 USD) par an.
Leaders du secteur des services de contrat de réponse aux ransomwares
-
Accenture plc
-
Arctic Wolf Networks, Inc.
-
Arete Incident Response, Inc.
-
BAE Systems plc
-
Booz Allen Hamilton Holding Corporation
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services de Contrat de Réponse aux Ransomwares Entreprises couvertes dans ce rapport
- Accenture plc
- Arctic Wolf Networks, Inc.
- Arete Incident Response, Inc.
- BAE Systems plc
- Booz Allen Hamilton Holding Corporation
- Cisco Systems, Inc.
- GuidePoint Security
- Coveware, Inc.
- CrowdStrike Holdings, Inc.
- Google LLC
- IBM Corporation
- Kroll, LLC
- NCC Group plc
- Palo Alto Networks, Inc.
- Rapid7, Inc.
- Secureworks Corp.
- Sophos Limited
- Sygnia Inc.
- WithSecure Corporation
Développements industriels récents dans Marché des Services de Contrat de Réponse aux Ransomwares
- Juillet 2026 : Beazley Security et Halcyon ont introduit le Cyber Resilience Retainer, un contrat inédit pour aider les organisations à se préparer, à résister et à se remettre des cyberattaques grâce à une approche coordonnée de la gestion des incidents, de la réponse aux incidents et de la résilience face aux ransomwares.
- Mai 2026 : Kroll a annoncé les premiers jalons des 150 jours de son partenariat avec CrowdStrike, notamment la co-fondation du Projet QuiltWorks aux côtés de CrowdStrike pour relier la découverte de vulnérabilités basée sur l'IA à la remédiation active des incidents. Kroll a été nommé Partenaire MSSP des Amériques de l'année 2026 de CrowdStrike, les délais de restauration des clients sont tombés à quelques heures et le coût total de possession a diminué jusqu'à 30% dans les comptes migrés.
- Mars 2026 : CrowdStrike a lancé Flex for Services, étendant son modèle basé sur la consommation à l'ensemble de son portefeuille de services de sécurité dirigés par des experts, notamment la réponse aux incidents, la chasse aux menaces et le conseil en IA. Le Zero Dollar Flex Fund associé a fourni aux nouveaux clients éligibles 200 heures de services, 160 heures de réponse aux incidents et 40 heures de services proactifs, sans coût d'initiation initial, supprimant ainsi la barrière d'engagement prépayé pour les premiers acheteurs de contrats.
- Mars 2026 : LevelBlue a lancé le Resilience Retainer, un modèle basé sur des crédits avec un report à 100% et des accords de niveau de service aussi bas que 1 heure. Il a intégré des capacités de Cybereason, Stroz Friedberg et Trustwave, et a été approuvé par plus de 50 assureurs cyber et référencé sur plus de 50 panels d'assurance.
Portée du rapport mondial sur le marché des services de contrat de réponse aux ransomwares
Les services de contrat de réponse aux ransomwares sont des accords spécialisés de cybersécurité d'entreprise basés sur un abonnement qui garantissent à une organisation un accès immédiat et prioritaire à des spécialistes experts en criminalistique numérique et réponse aux incidents (DFIR) en cas d'attaque par ransomware.
Le rapport sur le marché des services de contrat de réponse aux ransomwares est segmenté par modèle de service (services de contrat proactifs, services de contrat réactifs et services de contrat hybrides proactifs et réactifs), modèle de déploiement (livraison prioritairement à distance, livraison sur site et livraison hybride à distance et sur site), taille d'organisation (grandes entreprises et petites et moyennes entreprises), utilisateur final (BFSI, informatique et télécommunications, santé et sciences de la vie, fabrication, énergie et services publics, commerce de détail et commerce électronique, et autres secteurs d'utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Services de contrat proactifs |
| Services de contrat réactifs |
| Services de contrat hybrides proactifs et réactifs |
| Livraison prioritairement à distance |
| Livraison sur site |
| Livraison hybride à distance et sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| BFSI |
| Informatique et télécommunications |
| Santé et sciences de la vie |
| Fabrication |
| Énergie et services publics |
| Commerce de détail et commerce électronique |
| Autres utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique du Sud |
| Par modèle de service | Services de contrat proactifs | |
| Services de contrat réactifs | ||
| Services de contrat hybrides proactifs et réactifs | ||
| Par mode de déploiement | Livraison prioritairement à distance | |
| Livraison sur site | ||
| Livraison hybride à distance et sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par utilisateur final | BFSI | |
| Informatique et télécommunications | ||
| Santé et sciences de la vie | ||
| Fabrication | ||
| Énergie et services publics | ||
| Commerce de détail et commerce électronique | ||
| Autres utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique du Sud | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de contrat de réponse aux ransomwares ?
Le marché des services de contrat de réponse aux ransomwares devrait atteindre 20,44 milliards USD d'ici 2032 contre 9,70 milliards USD en 2027, à un CAGR de 16,08%.
Qu'est-ce qu'un contrat de réponse aux ransomwares ?
Il s'agit d'un accord pré-contracté qui donne à une organisation accès à un soutien de réponse aux incidents, comprenant souvent l'investigation, la récupération, la coordination juridique et les travaux de préparation.
Pourquoi les organisations achètent-elles des contrats de réponse aux ransomwares ?
Les attaques de double extorsion, les courtes exigences de notification et les attentes des assureurs augmentent la valeur d'avoir un prestataire de réponse arrangé avant un incident.
Quel modèle de service se développe le plus rapidement ?
Les arrangements hybrides proactifs et réactifs devraient se développer à un CAGR de 17,44% jusqu'en 2032 car ils peuvent couvrir les travaux de préparation et d'urgence à partir d'un seul pool de crédits.
Quelles organisations sont les plus grands utilisateurs de ces services ?
Les grandes entreprises ont représenté 70,53% de la part en 2026, reflétant leur exposition réglementaire, leurs systèmes complexes et leur besoin de coordonner de multiples parties prenantes.
Quelle région se développe le plus rapidement ?
L'Asie-Pacifique devrait se développer à un CAGR de 19,42% jusqu'en 2032, soutenue par le développement des exigences réglementaires et l'expansion de l'infrastructure numérique.