
Marktgröße und Marktanteil für verwaltete primäre DNS-Dienste
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 3.65 Milliarden US-Dollar |
| Marktgröße (2032) | 7.64 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 15.88 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwaltete primäre DNS-Dienste von Mordor Intelligence
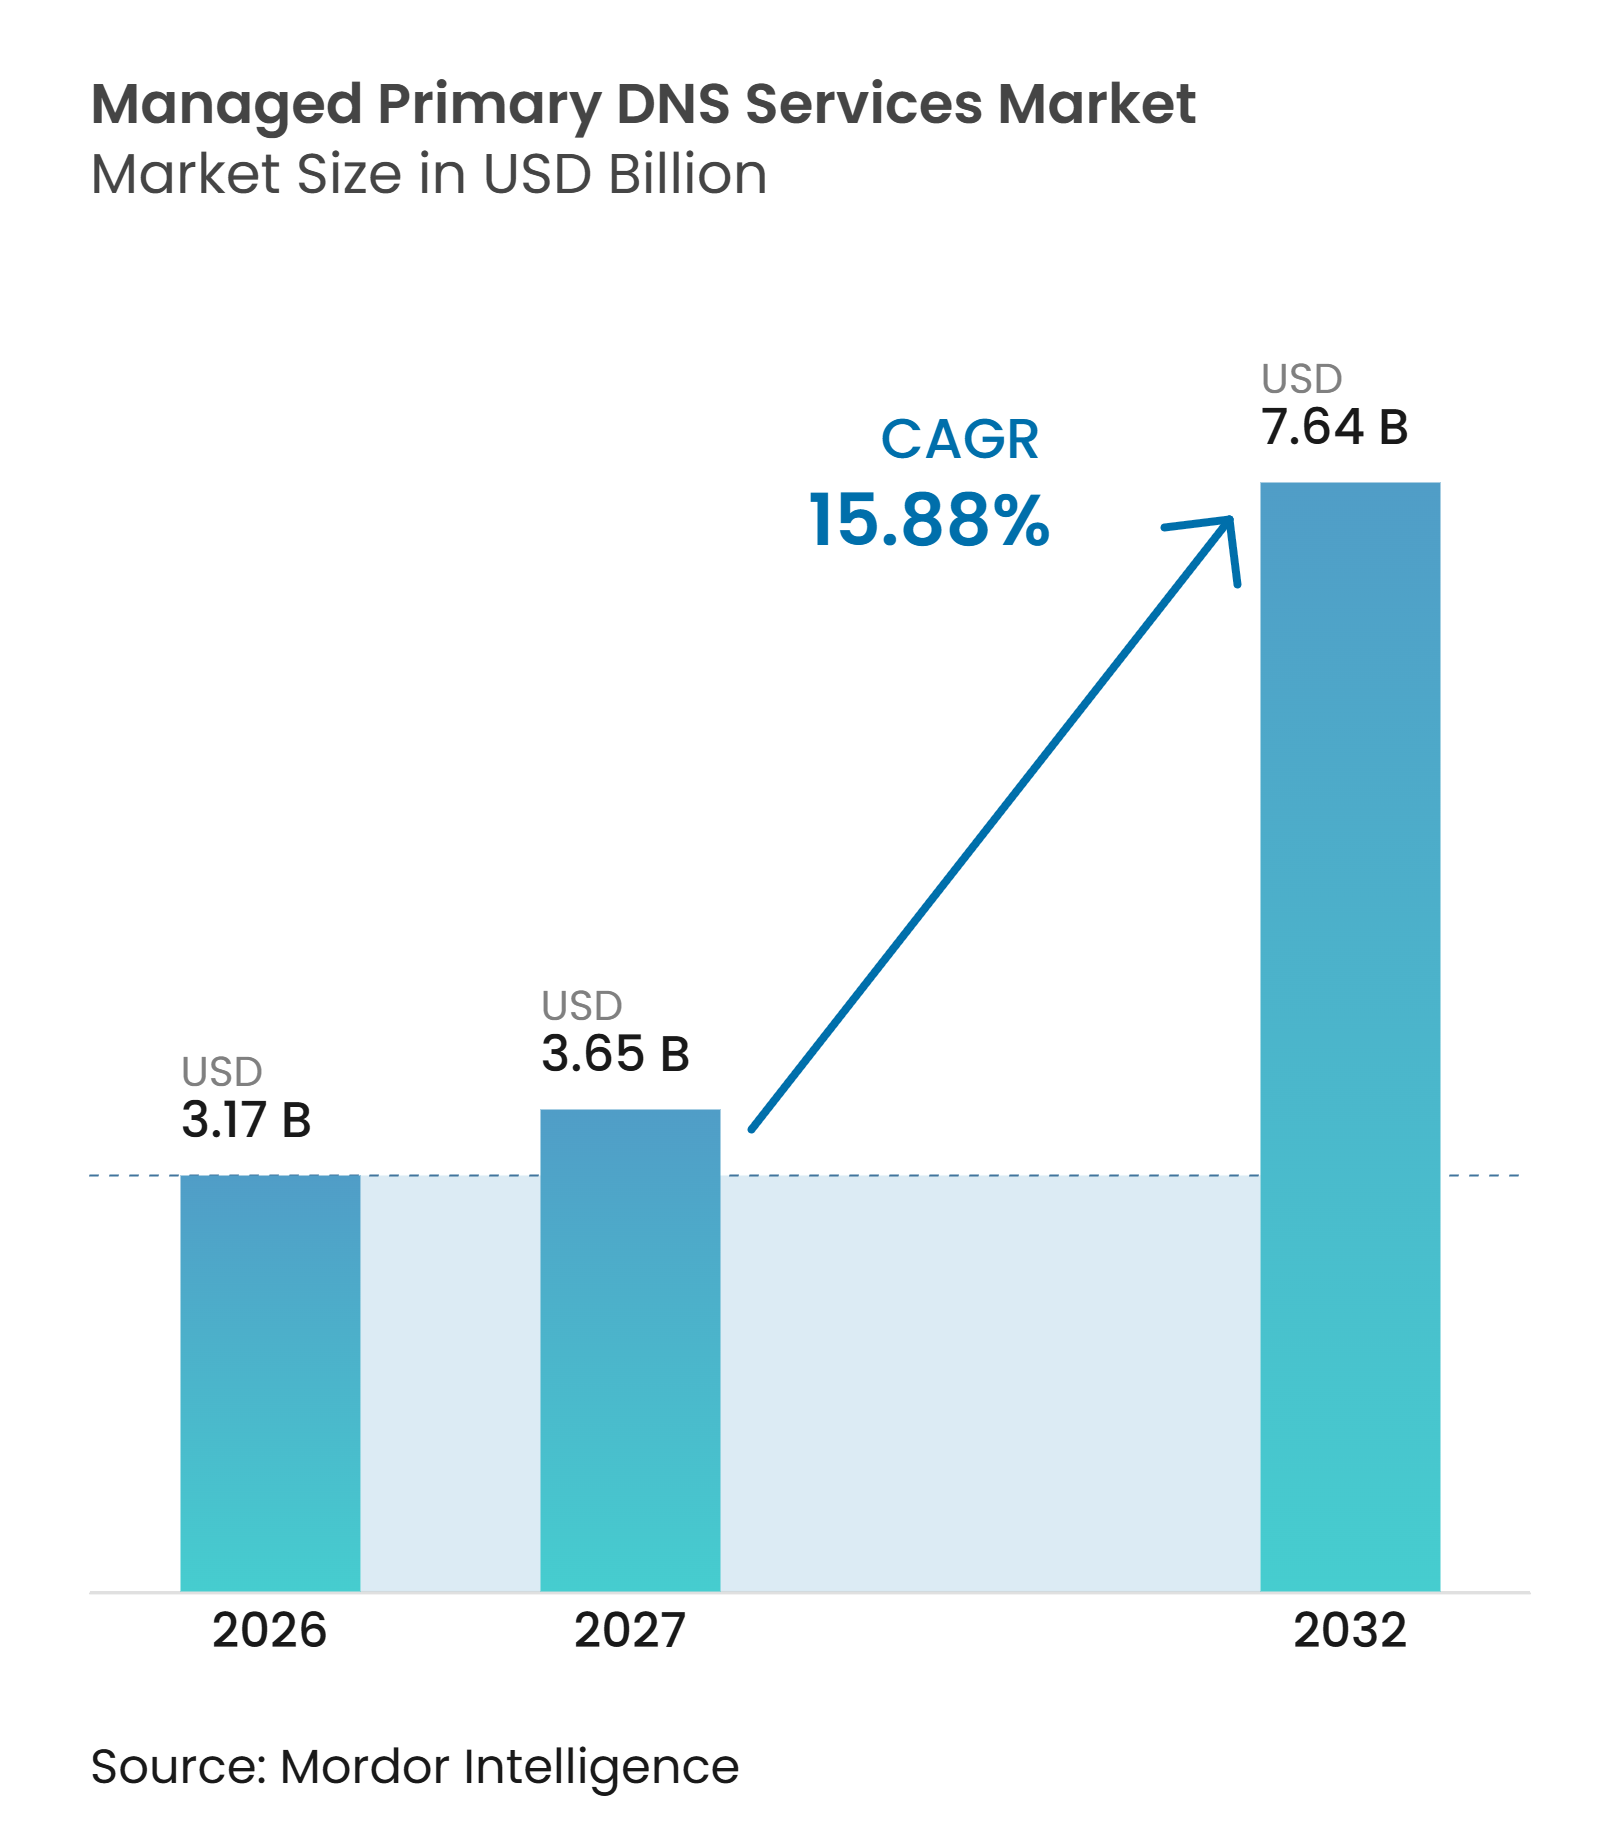
Die Marktgröße für verwaltete primäre DNS-Dienste wird voraussichtlich von 3,17 Milliarden USD im Jahr 2026 auf 3,65 Milliarden USD im Jahr 2027 und bis 2032 auf 7,64 Milliarden USD anwachsen, was einem CAGR von 15,88 % zwischen 2027 und 2032 entspricht. Die Migration von Unternehmen in die Cloud und zu Software-as-a-Service-Plattformen erhöht die Anzahl der DNS-Zonen, Routing-Richtlinien und Failover-Einstellungen, die IT-Teams verwalten müssen. DNS-Sicherheit gewinnt zunehmend an Bedeutung, da Unternehmen mit DDoS-Angriffen, Domain-Missbrauch und schädlichem Datenverkehr konfrontiert sind, der digitale Dienste unterbrechen kann. Souveräne DNS-Anforderungen verändern zudem die Anbieterökonomie, da in einigen Rechtsordnungen eine landesinterne Auflösungsinfrastruktur erforderlich sein kann. Anbieter konkurrieren durch Sicherheitskontrollen, Anycast-Abdeckung, Automatisierung und Integration in Entwicklungs-Workflows. Der Markt für verwaltete primäre DNS-Dienste entwickelt sich daher über die autoritative Auflösung hinaus zu einer umfassenderen operativen und sicherheitsbezogenen Rolle.
Wichtigste Erkenntnisse des Berichts
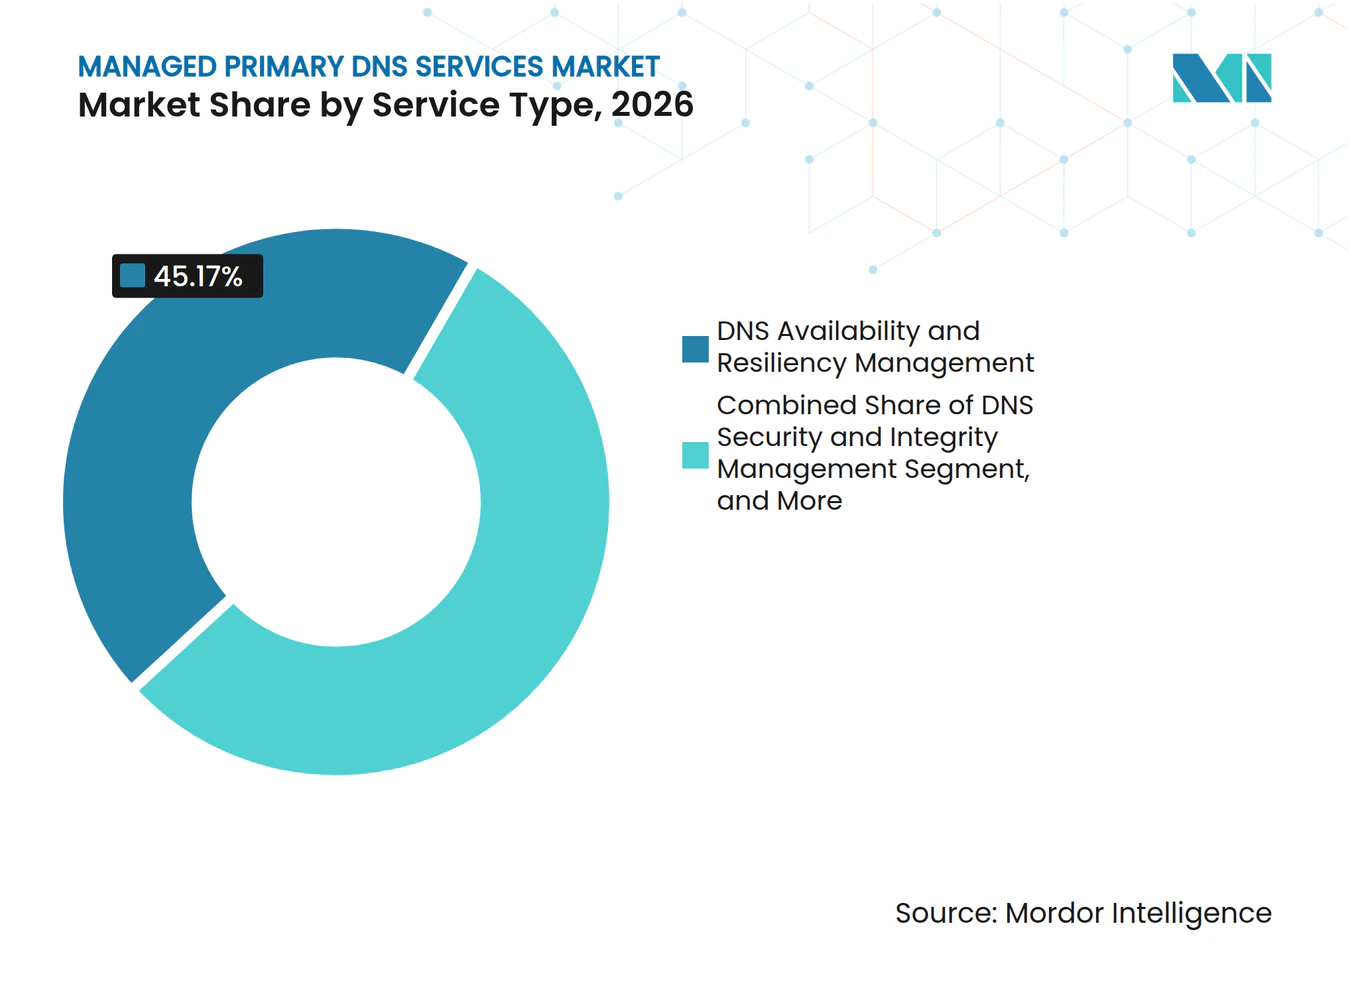
- Nach Dienstleistungstyp hielt DNS-Verfügbarkeits- und Resilienzmanagement im Jahr 2026 einen Anteil von 45,17 % am Umsatz des Marktes für verwaltete primäre DNS-Dienste, während DNS-Sicherheits- und Integritätsmanagement bis 2032 voraussichtlich mit einem CAGR von 16,81 % wachsen wird.
- Nach Bereitstellungsmodus hielt On-Premise im Jahr 2026 einen Anteil von 62,44 % am Umsatz des Marktes für verwaltete primäre DNS-Dienste, während Cloud bis 2032 voraussichtlich mit einem CAGR von 17,29 % wachsen wird.
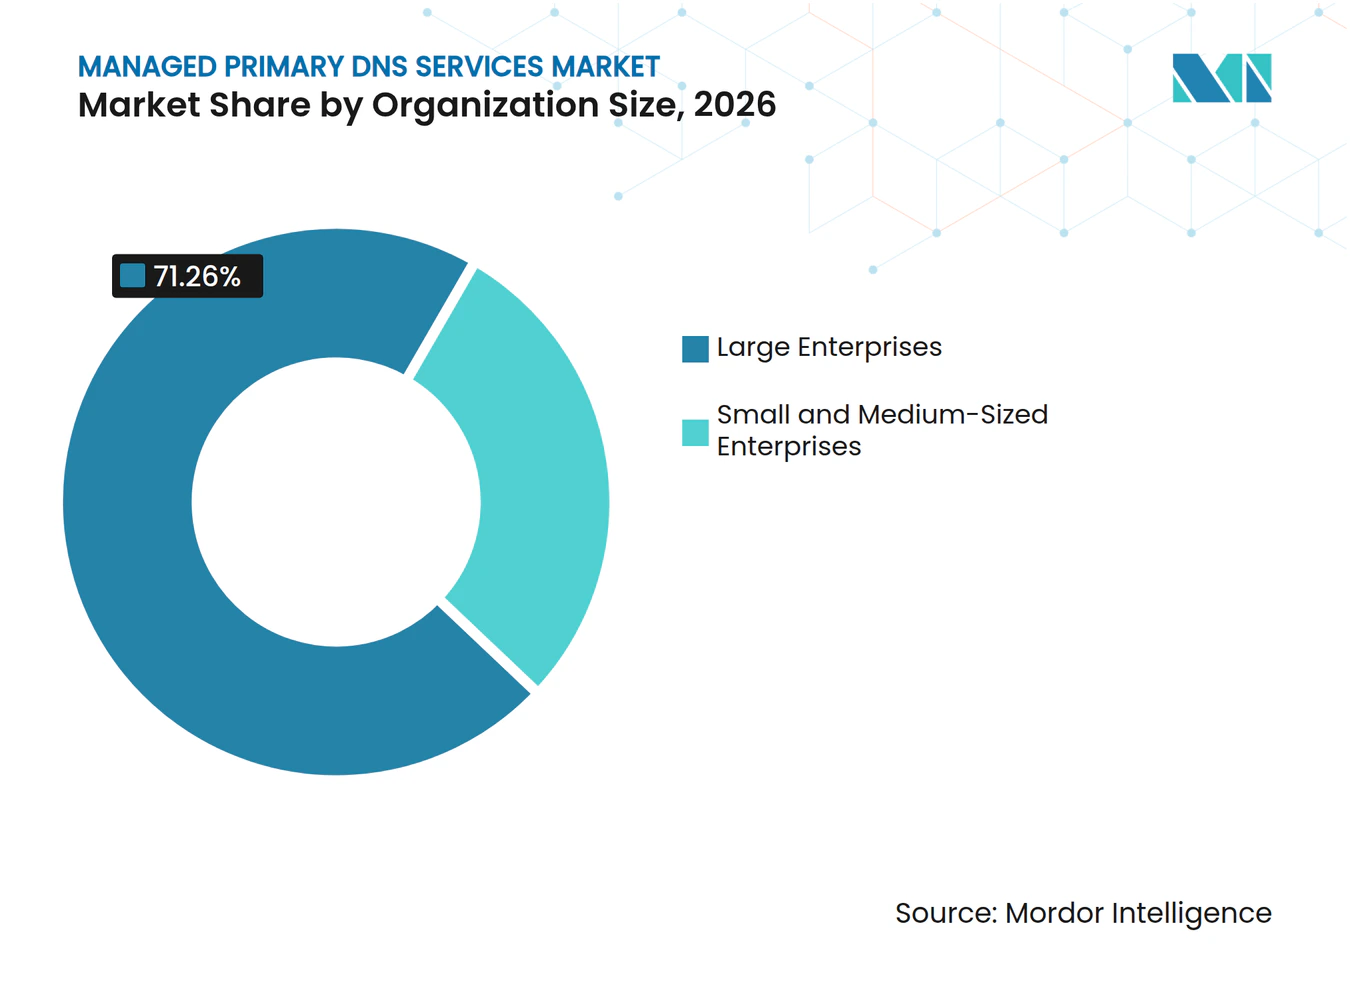
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 71,26 % am Umsatz des Marktes für verwaltete primäre DNS-Dienste, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einem CAGR von 17,58 % wachsen werden.
- Nach Endnutzerbranche entfiel auf IT und Telekommunikation im Jahr 2026 ein Anteil von 28,19 % am Umsatz des Marktes für verwaltete primäre DNS-Dienste, während Gesundheitswesen und Biowissenschaften bis 2032 voraussichtlich mit einem CAGR von 16,24 % wachsen werden.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Anteil von 37,66 % am Umsatz des Marktes für verwaltete primäre DNS-Dienste, während Asien-Pazifik bis 2032 voraussichtlich mit einem CAGR von 16,56 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Globale Trends und Erkenntnisse im Markt für verwaltete primäre DNS-Dienste
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Migration von Unternehmen in die Cloud und zu Software-as-a-Service | +4.2% | Global | Mittelfristig (2–4 Jahre) |
| Zunehmende DNS-zentrierte DDoS- und Hijacking-Bedrohungen | +3.1% | Global | Kurzfristig (≤ 2 Jahre) |
| Multi-Cloud, Multi-CDN und Edge-Traffic-Steuerung | +2.3% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| IoT und Abfrageerweiterung durch vernetzte Endpunkte | +1.6% | Asien-Pazifik, Nordamerika | Langfristig (≥ 4 Jahre) |
| DNS-Automatisierung für Kubernetes und kurzlebige Infrastruktur | +1.1% | Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| Souveräne und lokalisierte DNS-Anforderungen | +0.8% | Europa, Asien-Pazifik, Indien, China | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Migration von Unternehmen in die Cloud und zu Software-as-a-Service
Die Migration von Unternehmen in die Cloud und zu Software-as-a-Service-Plattformen erhöht die Anzahl der DNS-Zonen, Routing-Richtlinien und Failover-Einstellungen, die IT-Teams verwalten müssen. Der Markt für verwaltete primäre DNS-Dienste profitiert davon, wenn eine einzelne Organisation gleichzeitig auf AWS, Azure, Google Cloud und regionale Anbieter setzt. Diese Umgebungen erzeugen eine verteilte DNS-Administration, die mit separaten manuellen Prozessen nur schwer zu bewältigen ist. Google Cloud stellte im Februar 2025 öffentliche IP-Integritätsprüfungen für Cloud DNS allgemein zur Verfügung und ermöglichte damit integritätsbewusstes Routing über öffentliche Multicloud-Endpunkte von einer einzigen Oberfläche aus. Diese Veröffentlichung verdeutlicht die Notwendigkeit, DNS-Routing auf den Infrastrukturzustand in mehreren Umgebungen reagieren zu lassen. DNS-Fehler während der Migration zu Software-as-a-Service können als Anwendungs- oder Middleware-Fehler erscheinen, was den Wert von verwalteten Änderungsprüfungs- und Auditfunktionen erhöht.
Zunehmende DNS-zentrierte DDoS- und Hijacking-Bedrohungen
Vorfälle auf DNS-Ebene stellen ein unmittelbares Risiko für die Anwendungsverfügbarkeit und den Sicherheitsbetrieb dar. NETSCOUT verzeichnete im zweiten Halbjahr 2025 weltweit mehr als 8 Millionen DDoS-Angriffe, darunter mindestens 38 bedeutende Ereignisse gegen DNS-Root-Server. Derselbe Bericht verzeichnete ein Spitzenangriffvolumen von 30 Terabit pro Sekunde, was das Ausmaß des Datenverkehrs zeigt, den ein verteilter Schutz bewältigen muss. Infoblox berichtete, dass es im Jahr 2025 über mehr als 70 Milliarden tägliche DNS-Abfragen hinweg 100,8 Millionen neu beobachtete Domains analysierte. Davon wurden 25,1 % als bösartig oder verdächtig eingestuft, und es wurden fast 500.000 Domains von Traffic-Distribution-Systemen identifiziert, die zur Rotation von Angriffsinfrastruktur genutzt werden. Dieses Umfeld stützt den Markt für verwaltete primäre DNS-Dienste, indem es den Bedarf an Erkennung, Filterung, Ratenbegrenzung und verteilter Abwehr bei Abfragevolumina erhöht, die interne Sicherheitsteams möglicherweise nicht allein bewältigen können.
Multi-Cloud, Multi-CDN und Edge-Traffic-Steuerung
DNS-Traffic-Steuerung wird zunehmend als Leistungssteuerungsschicht eingesetzt und nicht nur als Failover-Mechanismus. Organisationen mit mehreren Content-Delivery-Netzwerken benötigen unabhängige Routing-Entscheidungen bei der Auswahl des besten Ursprungs oder Lieferpfads. IBM NS1 Connect stellte im Oktober 2025 seine Pulsar-Funktion vor, die über leichtgewichtige JavaScript-Beacons gesammelte Echtzeit-Nutzertelemetrie nutzt, um DNS-Filterkettenentscheidungen zu informieren.[1] Dieser Ansatz verbindet beobachtete Latenz und Verfügbarkeit mit der autoritativen DNS-Antwort. Der Markt für verwaltete primäre DNS-Dienste profitiert davon, wenn globale Anwendungsbetreiber eine neutrale Schicht zur Steuerung des Datenverkehrs zwischen Anbietern benötigen. Leistungseinbußen können Kundentransaktionen und Abonnements beeinträchtigen, weshalb die Traffic-Steuerung sowohl für den Betrieb als auch für die kommerzielle Leistung relevant ist.
IoT und Abfrageerweiterung durch vernetzte Endpunkte
Vernetzte Geräte erzeugen DNS-Anfragen für Telemetrie, Firmware-Verifizierung, Cloud-Zugang und Benachrichtigungsdienste. Diese Anfragen können in festen Intervallen fortgesetzt werden, auch wenn der Anwendungsdatenverkehr begrenzt ist. Die Internet Engineering Task Force dokumentierte das DNS-Verhalten in IoT-Geräten, einschließlich der Nichteinhaltung von Time-to-Live-Werten, wiederholter Wiederholungsversuche bei Resolver-Ausfällen und schwacher Quellport-Randomisierung. Diese Verhaltensweisen können das Datenverkehrsvolumen erhöhen und eine unzureichend ausgestattete DNS-Infrastruktur gefährden. Verwaltete Plattformen können Ratenbegrenzungen, Anomalieerkennung und DDoS-Kontrollen anwenden, um die autoritative Infrastruktur zu schützen. Der Markt für verwaltete primäre DNS-Dienste bietet eine Chance für Geräteflotten, die eine zuverlässige Auflösung benötigen, ohne den internen Teams eine zusätzliche Betriebslast aufzubürden.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Kostenlose und gebündelte DNS-Alternativen | -1.6% | Global, KMU-intensive Märkte | Kurzfristig (≤ 2 Jahre) |
| IPv6-, DNSSEC- und Hybrid-Integrationskomplexität | -1.0% | Global | Mittelfristig (2–4 Jahre) |
| Migrationsrisiko und Anbieterabhängigkeit | -0.7% | Nordamerika und Europa, Großunternehmen | Mittelfristig (2–4 Jahre) |
| Konflikte zwischen Abfragelokalisierung und Anycast-Wirtschaftlichkeit | -0.3% | Asien-Pazifik, Naher Osten, Afrika | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Kostenlose und gebündelte DNS-Alternativen
Kostenlose öffentliche Resolver und Internetdienstanbieter-Bundles machen grundlegendes DNS für kleine Organisationen mit begrenzten Budgets verfügbar. Diese Optionen erhöhen die Hürde für einen Käufer, für verwaltetes autoritatives DNS zu bezahlen. Der Markt für verwaltete primäre DNS-Dienste adressiert weiterhin Anforderungen, die kostenlose Angebote in der Regel nicht erfüllen, darunter Richtlinienkontrollen, Service-Level-Verpflichtungen und detaillierte Analysen. Der Kontrast zwischen kostenlosen Diensten und verwalteten Angeboten schafft eine große Basis von Basisnutzern neben einem kleineren Premium-Segment. Diese Aufteilung kann die Konversion bei preissensiblen kleinen und mittelständischen Unternehmen verlangsamen, ohne den Bedarf an verwalteten Funktionen in komplexen Umgebungen zu beseitigen.
IPv6-, DNSSEC- und Hybrid-Integrationskomplexität
DNSSEC, IPv6 und hybride DNS-Umgebungen stellen zusätzliche Implementierungsanforderungen an eine Managed-Service-Entscheidung. Das National Institute of Standards and Technology (NIST) veröffentlichte im April 2025 den ersten öffentlichen Entwurf von SP 800-81 Revision 3 und identifizierte die DNSSEC-Zonensignierung als grundlegende Kontrolle für die Integrität autoritativer DNS-Systeme. Die Leitlinien beschreiben DNS auch als Durchsetzungspunkt für Zero-Trust-Richtlinien, was einen Sicherheitsmehrwert bietet, gleichzeitig aber Disziplin im Schlüsselmanagement und Monitoring erfordert. IPv6-Deployments erfordern koordiniertes AAAA-Record-Management, DNSSEC-Signierung und Resolver-Kompatibilität. Organisationen, die On-Premise-Appliances beibehalten und gleichzeitig Cloud-Dienste hinzufügen, müssen einen komplizierteren Integrationsprozess bewältigen. Diese betrieblichen Anforderungen können Kaufzyklen verlängern und Bedenken hinsichtlich der Abhängigkeit von einem einzigen Anbieter im Markt für verwaltete primäre DNS-Dienste verstärken.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Dienstleistungstyp: Resilienz führt beim Umsatz, während Sicherheit an Dynamik gewinnt
DNS-Verfügbarkeits- und Resilienzmanagement hielt im Jahr 2026 einen Marktanteil von 45,17 % im Markt für verwaltete primäre DNS-Dienste. Seine Position spiegelt die Bedeutung der Betriebszeit wider, da ein DNS-Ausfall eine Anwendung für Nutzer unzugänglich machen kann. Das Segment unterstützt Redundanz, Integritätsprüfungen, Failover und Datenverkehrskontinuität für Organisationen mit kundenorientierten Diensten. Zonenverwaltung und -administration übernimmt die Routinearbeit der Pflege von Einträgen und der Koordination von Domain-Einstellungen. DNS-Änderungs- und Delegationsverwaltung unterstützt die Governance über Aktualisierungen, die andernfalls die Namensauflösung unterbrechen könnten.
DNS-Sicherheits- und Integritätsmanagement wird bis 2032 voraussichtlich mit einem CAGR von 16,81 % wachsen. Organisationen übernehmen Sicherheitsfunktionen, die bösartige Domains blockieren, Tunneling-Aktivitäten identifizieren und Response-Policy-Zonen durchsetzen. Akamai Technologies führte im Juni 2025 DNS Posture Management als agentenlosen Dienst zur Überwachung und Behebung über AWS, Azure, Google Cloud und andere DNS-Anbieter hinweg ein.[2] Der Dienst umfasst Compliance-Unterstützung für NIST, PCI DSS und HIPAA und richtet DNS-Kontrollen damit enger an den Anforderungen des Risikomanagements aus. Weitere Dienstleistungstypen umfassen aufkommende Funktionen wie Post-Quanten-DNSSEC-Signaturansätze, die die zukünftige Produktentwicklung unterstützen könnten, sobald die Standards ausgereift sind.



Nach Bereitstellungsmodus: Cloud-Adoption verändert eine On-Premise-Basis
On-Premise-Deployments machten im Jahr 2026 62,44 % der Marktgröße für verwaltete primäre DNS-Dienste aus. Diese Position spiegelt frühere Investitionen in physische Appliances wider, die mit Active Directory, internen Netzwerkkontrollen und Compliance-Grenzen verbunden sind. Der Austausch von DNS-Infrastruktur kann ein breites operatives Risiko erzeugen, da ein Konfigurationsfehler die unternehmensweite Namensauflösung beeinträchtigen kann. Einige große Organisationen schränken auch ein, welche DNS-Daten Cloud-Grenzen überschreiten dürfen. Diese Bedingungen erhalten die Rolle von On-Premise-Deployments in Umgebungen aufrecht, die eine direkte Kontrolle über die interne DNS-Infrastruktur benötigen.
Cloud-basiertes verwaltetes DNS wird bis 2032 voraussichtlich mit einem CAGR von 17,29 % wachsen. Containerisierte und serverlose Anwendungen erstellen Zonen und Einträge über Infrastructure-as-Code-Workflows, die physische Appliances möglicherweise nicht so einfach unterstützen. AWS stellte Route 53 Global Resolver im März 2026 in 30 Regionen allgemein zur Verfügung und bietet Anycast-Auflösung, IPv4- und IPv6-Unterstützung, zentralisiertes Logging und DNS-Firewall-Filterung. Hybride Deployments kombinieren autoritative On-Premise-Zonen mit in der Cloud gehosteten Kopien für Resilienz. Sie bieten einen Übergangspfad für Organisationen, die Cloud-Flexibilität benötigen und gleichzeitig lokale Kontrollen im Markt für verwaltete primäre DNS-Dienste beibehalten möchten.
Nach Unternehmensgröße: Großunternehmen führen, während KMU die Akzeptanz steigern
Großunternehmen erzielten im Jahr 2026 einen Umsatzanteil von 71,26 %. Ihre Anforderungen umfassen Multi-Region-Anycast-Abdeckung, programmierbare Traffic-Steuerung, schnelles Failover und Service-Level-Verpflichtungen. Große DNS-Umgebungen können viele Zonen, Einträge und Delegationsstrukturen umfassen, die kontrollierte Änderungen und Audit-Trails erfordern. Diese Organisationen verfügen über komplexe Anwendungslandschaften und sind mit erheblichen Konsequenzen konfrontiert, wenn die Namensauflösung ausfällt. Ihre bestehenden Technologieinvestitionen unterstützen daher weiterhin den größten Umsatzbeitrag in diesem Segment.
Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich mit einem CAGR von 17,58 % wachsen. Abonnement- und verbrauchsbasierte Preismodelle reduzieren die anfängliche Infrastrukturbelastung, die zuvor größere Käufer begünstigte. Sicherheit ist für kleinere Organisationen zunehmend relevant, da sie möglicherweise keine internen Teams haben, die DNS-Missbrauch kontinuierlich überwachen. Infoblox stellte fest, dass 95 % der bedrohungsbezogenen Domains nur in einer einzigen Kundenumgebung erscheinen, was den Wert des Informationsaustauschs auf Anbieterebene unterstreicht. Cloudflare aktualisierte im Mai 2026 seine DNS-Eintragsschnittstelle und führte im Juni 2026 DNS-Eintragsquoten auf Kontoebene für Unternehmenskunden ein, was auf kontinuierliche Investitionen in eine einheitliche Administrationserfahrung hindeutet.

Nach Endnutzerbranche: IT und Telekommunikation führt, während das Gesundheitswesen aufholt
IT und Telekommunikation machten im Jahr 2026 28,19 % des Marktes für verwaltete primäre DNS-Dienste aus. Technologieunternehmen und Betreiber auf Carrier-Ebene verwalten große Domain-Portfolios und arbeiten unter anspruchsvollen Verfügbarkeits- und Latenzanforderungen. Telekommunikationsnetzwerke nutzen auch DNS-basierte Diensterkennung für 5G-Kernnetzwerkfunktionen. Dies bettet DNS stärker in den Netzwerkbetrieb ein, anstatt es nur als Unternehmensanwendungswerkzeug zu behandeln. Das Segment erfordert daher zuverlässige Auflösung, operative Transparenz und kontrollierte Änderungsprozesse.
Gesundheitswesen und Biowissenschaften werden bis 2032 voraussichtlich mit einem CAGR von 16,24 % wachsen. Patientenportale, Telemedizin-Plattformen und FHIR-Anwendungsprogrammierschnittstellen erfordern hohe Verfügbarkeit. Die HIPAA-Sicherheitsregel verlangt angemessene administrative, physische und technische Schutzmaßnahmen für elektronisch geschützte Gesundheitsinformationen. Gesundheitsorganisationen sind auch mit Cyberrisiken konfrontiert, bei denen DNS für Command-and-Control-Aktivitäten genutzt werden kann. BFSI, Regierung und öffentliche Verwaltung benötigen Logging- und Filterfunktionen für Compliance und Sicherheitsbetrieb. Industrielle Fertigung, Einzel- und E-Commerce sowie Bildungs- und Forschungseinrichtungen bieten Raum für eine breitere Akzeptanz, da digitale Systeme mehr DNS-Komplexität hinzufügen.
Geografische Analyse
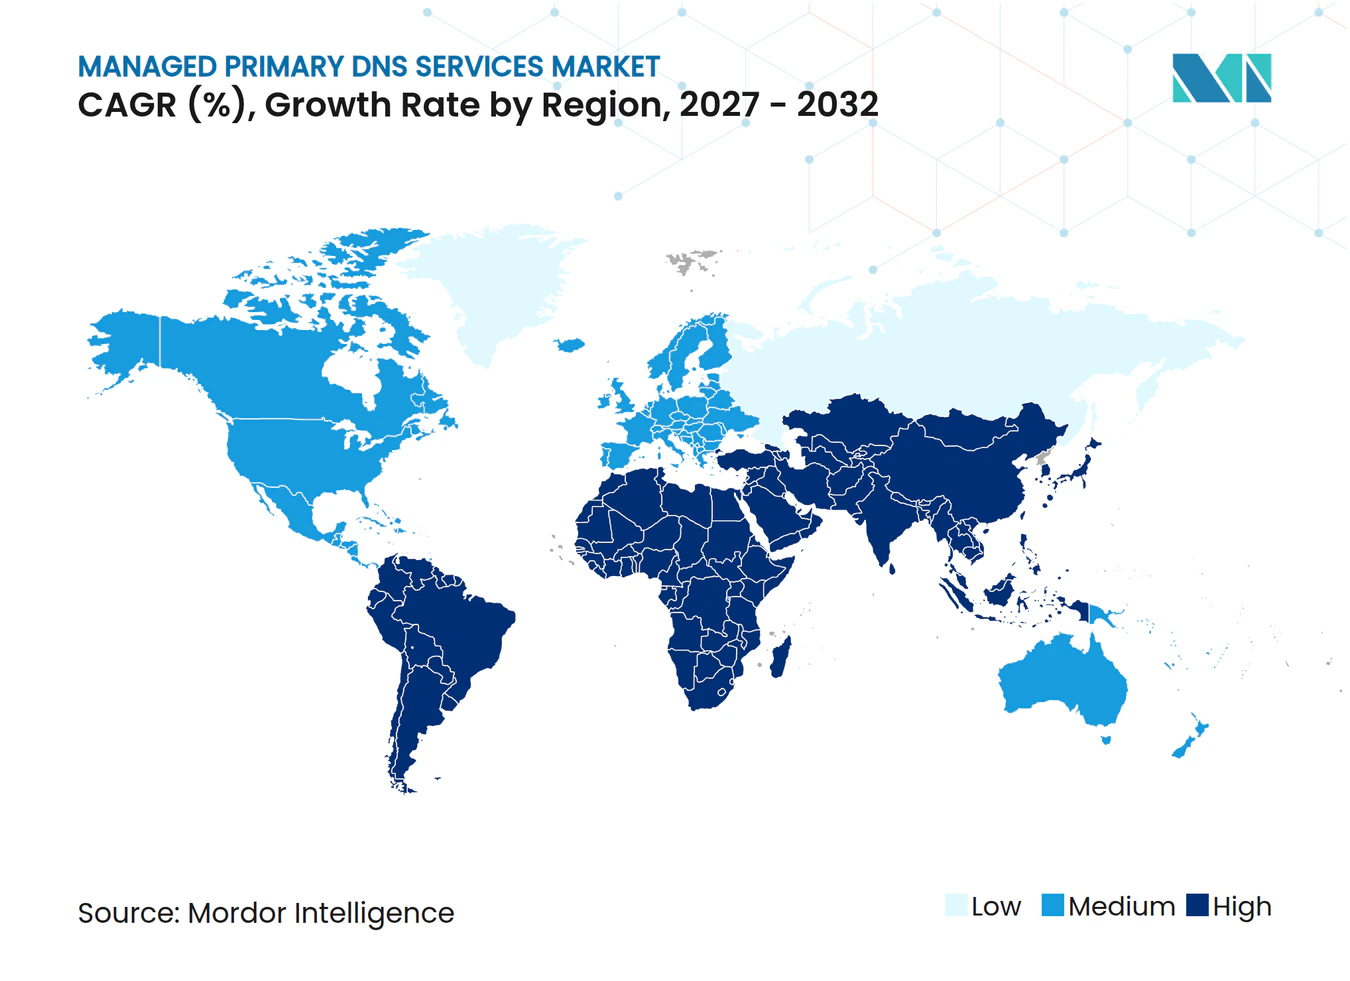
Nordamerika hielt im Jahr 2026 einen Marktanteil von 37,66 % im Markt für verwaltete primäre DNS-Dienste. Die Region vereint eine hohe Konzentration von Cloud-Anbietern, eine dichte Unternehmensbasis und etablierte Ausgaben für Cybersicherheit. Leitlinien der US-Regierung unterstützen ebenfalls die Nachfrage nach schützenden DNS-Funktionen. Die National Security Agency (NSA) und die Cybersecurity and Infrastructure Security Agency (CISA) veröffentlichten im April 2025 Version 1.4 ihrer Leitlinien für schützendes DNS und empfahlen Regierungsorganisationen, unternehmenstaugliche schützende DNS-Resolver einzusetzen und historische Abfrageprotokolle für die Bedrohungssuche aufzubewahren. Kanada und Mexiko tragen durch Cloud-Migration und grenzüberschreitende Anwendungsbereitstellung zur Nachfrage bei. In den Vereinigten Staaten können Anbieter ihren Fokus auf Sicherheits- und Traffic-Steuerungsdienste für bestehende Konten legen, da die Erstakzeptanz weniger zentral wird.
Asien-Pazifik wird bis 2032 voraussichtlich mit einem CAGR von 16,56 % wachsen. Die regionale Nachfrage wird durch regulatorische Anforderungen und Investitionen in digitale Infrastruktur gestützt. Indien verpflichtet Satellitenkommunikationsbetreiber unter überarbeiteten Lizenzregeln dazu, die inländische DNS-Auflösung zu ermöglichen und inländische Points of Presence einzurichten. Chinas DNS-Governance-Ansatz, staatliche Cloud-Programme in Japan und der Einsatz von Unternehmens-5G in Südkorea unterstützen ebenfalls lokalisierte und resiliente DNS-Infrastruktur. Der Markt für verwaltete primäre DNS-Dienste ist über die Regionen hinweg fragmentiert und umfasst globale Hyperscaler sowie inländische Registrare. Anbieter, die jurisdiktionelle Points of Presence einrichten, können regulatorische Anforderungen erfüllen und gleichzeitig um neue Cloud-native Deployments konkurrieren.
Europa hält den drittgrößten Umsatzanteil und weist eine durch Regulierung geprägte Nachfrage auf. Die Durchführungsverordnung der Europäischen Kommission zu NIS2 behandelt bestimmte DNS-Verfügbarkeits- und Integritätsereignisse als bedeutende Vorfälle, die eine Meldepflicht auslösen.[3] Deutschland, das Vereinigte Königreich und Frankreich bleiben führende Standorte für regionale Ausgaben. Die Cloud-Migration der öffentlichen Verwaltung in Italien und Russlands nationaler DNS-Ansatz schaffen unterschiedliche lokale Betriebsbedingungen. Südamerika, der Nahe Osten und Afrika sind Märkte in einem früheren Entwicklungsstadium, in denen digitale Regierungsprogramme, Cloud-Adoption und der Ausbau von Points of Presence bis 2032 eine breitere Nutzung unterstützen können.
Wettbewerbslandschaft
Marktkonzentration
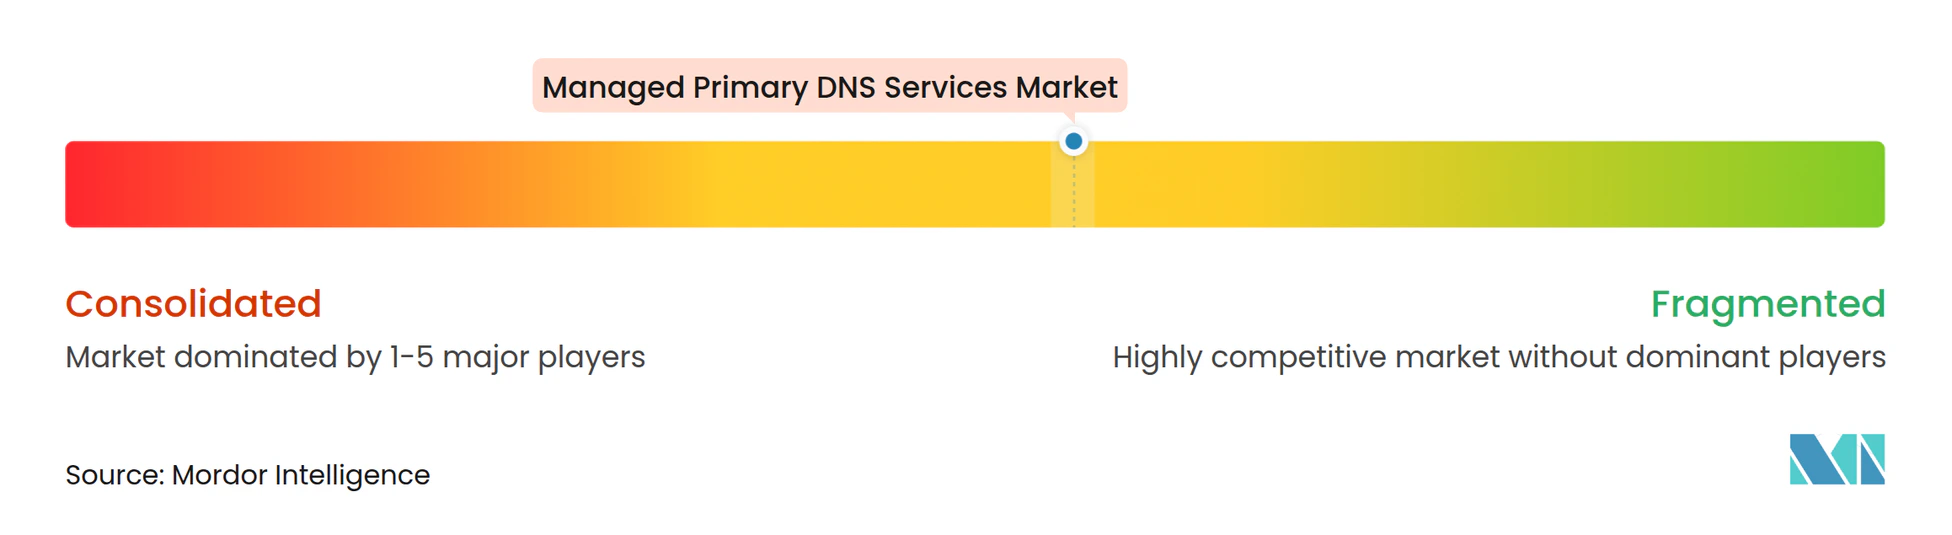
Der Markt für verwaltete primäre DNS-Dienste ist im Unternehmensbereich mäßig konzentriert. Cloudflare, Amazon Web Services, Akamai Technologies, Microsoft Azure DNS und IBM NS1 Connect bedienen einen großen Teil der Unternehmens- und Hyperscale-Nachfrage. Spezialisierte Anbieter wie Constellix, DNSimple, Vercara, ClouDNS und easyDNS konkurrieren durch regionale Reichweite, spezifische Funktionen und Preisflexibilität. Diese Struktur gibt Käufern die Wahl zwischen breiten Cloud-Plattformen und Anbietern mit einem engeren Fokus auf DNS. Unternehmenskäufer bewerten häufig Verfügbarkeit, Sicherheit, Datenspeicherort, API-Unterstützung und Migrationsrisiko gemeinsam. Kleinere Anbieter können dort konkurrieren, wo Käufer einen intensiven Service oder spezifische Compliance-Unterstützung wünschen.
Cloudflare stellte im Juli 2026 Internal DNS allgemein zur Verfügung und kombinierte dabei die Verwaltung öffentlicher und privater DNS-Zonen mit gemeinsamen Richtlinien und Audit-Trails. AWS stellte Route 53 Global Resolver im März 2026 mit Anycast-DNS-Auflösung, Abfrageprotokollierung und DNS-Firewall-Filterung allgemein zur Verfügung.[4] AWS zeigte im Juni 2026 auch eine Vorschau der Integration von Palo Alto Networks' Advanced DNS Security mit Route 53 Resolver DNS Firewall. Diese Schritte positionieren DNS als integrierten Bestandteil von Cloud-Sicherheit und Netzwerkbetrieb. Akamai Technologies führte im März 2026 Multi-Signer-DNSSEC-Unterstützung für Edge DNS unter RFC 8901 Modell 2 ein. Dies ermöglicht es mehreren Anbietern, dieselbe Zone zu signieren, und kann Resilienz ohne Zonenübertragung unterstützen.
Compliance-Automatisierung ist ein Bereich, in dem Anbieter ihre Angebote differenzieren können. Akamai Technologies' DNS Posture Management bietet Kunden Überwachung und geführte Behebung in Multi-Vendor-DNS-Umgebungen. Anbieter mit Expertise im Gesundheitswesen und in Finanzdienstleistungen können durch das Angebot von Business-Associate-Agreements, Datenspeicherortoptionen und verwalteter Sicherheitsabdeckung konkurrieren. Post-Quanten-DNSSEC ist eine weitere Überlegung für Produkt-Roadmaps. Das NIST erörterte zustandslose hashbasierte Signaturen für DNSSEC in seinen Post-Quanten-Standardisierungsmaterialien vom April 2025. Anbieter, die kryptografische Agilität für Kunden sichtbar machen, könnten sicherheitsorientierte Unternehmen ansprechen. Globale Anycast-Netzwerke bleiben wichtig, aber souveräne DNS-Anforderungen können den Wert lokaler Infrastruktur erhöhen. Der Markt für verwaltete primäre DNS-Dienste belohnt daher sowohl Plattformbreite als auch glaubwürdige Unterstützung für lokale Compliance-Anforderungen.
Marktführer im Bereich verwaltete primäre DNS-Dienste
-
Cloudflare, Inc.
-
Amazon Web Services, Inc.
-
Akamai Technologies, Inc.
-
Microsoft Corporation
-
IBM Corporation
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Aktuelle Branchenentwicklungen
- Oktober 2026: Amazon Web Services führte DNS-Analysen und -Erkenntnisse für Route 53 Global Resolver und DNS Firewall ein und integrierte dabei native Amazon CloudWatch-Metriken und Contributor Insights. Die Funktion ermöglicht es Netzwerk- und Sicherheitsteams, DNS-Abfragemuster zu analysieren, die Wirksamkeit von Firewall-Regeln zu überwachen, anomale Aktivitäten zu erkennen und automatisierte Alarme einzurichten – beispielsweise bei mehr als 10 blockierten Abfragen pro VPC pro Stunde. Dies positioniert AWS Route 53 als vollständige DNS-Observability-Plattform und stärkt seine Wettbewerbsposition gegenüber dedizierten DNS-Sicherheitsanbietern.
- Juli 2026: Cloudflare stellte Internal DNS allgemein zur Verfügung und bietet Unternehmenskunden damit eine einzige Steuerungsebene für die Verwaltung öffentlicher und privater DNS-Zonen sowie die Durchsetzung einheitlicher DNS-Richtlinien über interne und externe DNS-Ressourcen hinweg. Das Produkt, das in Cloudflare Gateway Enterprise-Abonnements ohne zusätzliche Kosten enthalten ist, adressiert die Split-Horizon-DNS-Komplexität, die Organisationen dazu zwingt, mehrere nicht synchronisierte DNS-Umgebungen zu pflegen.
- Juli 2026: Verisign, Inc. gab die Delegierung der Top-Level-Domain .web in den DNS-Root bekannt, wobei Verisign, Inc. als Registry-Betreiber bestimmt wurde. Die am 22. Juli 2026 angekündigte Delegierung folgt auf jahrelange ICANN-Verfahren und erweitert den globalen Domain-Name-Raum, wodurch der autoritativen Auflösungsaufwand für kritische Internetinfrastruktur zunimmt.
- Juni 2026: Amazon Web Services zeigte eine Vorschau der Integration von Palo Alto Networks' Advanced DNS Security mit Amazon Route 53 Resolver DNS Firewall, die es Sicherheitsadministratoren ermöglicht, DNS-Bedrohungsschutzmaßnahmen – einschließlich Command-and-Control, Malware, Phishing und neu registrierte Domains – direkt innerhalb der Route 53 DNS Firewall-Regeln über ein eingebettetes AWS Marketplace-Widget durchzusetzen, ohne separate Firewall-Appliances einzusetzen.
Berichtsumfang des globalen Marktes für verwaltete primäre DNS-Dienste
Der Markt für verwaltete primäre DNS-Dienste umfasst ausgelagerte Dienste, die autoritative primäre Domain-Name-System-Infrastruktur (DNS) verwalten und betreiben, einschließlich Zonenverwaltung, DNS-Eintragsmanagement, Delegationsverwaltung, Verfügbarkeitssicherung, Resilienzmanagement und DNS-Sicherheitsbetrieb. Diese Dienste gewährleisten zuverlässige Domain-Auflösung, hohe Verfügbarkeit, Sicherheit und Leistung für digitale Unternehmensressourcen und -anwendungen.
Der Bericht über den Markt für verwaltete primäre DNS-Dienste ist segmentiert nach Dienstleistungstyp (Zonenverwaltung und -administration, DNS-Änderungs- und Delegationsverwaltung, DNS-Verfügbarkeits- und Resilienzmanagement, DNS-Sicherheits- und Integritätsmanagement sowie weitere Dienstleistungstypen), Bereitstellungsmodus (On-Premise, Cloud und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Endnutzerbranche (Banken, Finanzdienstleistungen und Versicherungen [BFSI], Regierung und öffentliche Verwaltung, Gesundheitswesen und Biowissenschaften, IT und Telekommunikation, Industrielle Fertigung, Einzel- und E-Commerce, Bildungs- und Forschungseinrichtungen sowie weitere Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, Asien-Pazifik, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
| Zonenverwaltung und -administration |
| DNS-Änderungs- und Delegationsverwaltung |
| DNS-Verfügbarkeits- und Resilienzmanagement |
| DNS-Sicherheits- und Integritätsmanagement |
| Weitere Dienstleistungstypen |
| On-Premise |
| Cloud |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Banken, Finanzdienstleistungen und Versicherungen (BFSI) |
| Regierung und öffentliche Verwaltung |
| Gesundheitswesen und Biowissenschaften |
| IT und Telekommunikation |
| Industrielle Fertigung |
| Einzel- und E-Commerce |
| Bildungs- und Forschungseinrichtungen |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Russland | |
| Übriges Europa | |
| Asien-Pazifik | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger Asien-Pazifik-Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Dienstleistungstyp | Zonenverwaltung und -administration | |
| DNS-Änderungs- und Delegationsverwaltung | ||
| DNS-Verfügbarkeits- und Resilienzmanagement | ||
| DNS-Sicherheits- und Integritätsmanagement | ||
| Weitere Dienstleistungstypen | ||
| Nach Bereitstellungsmodus | On-Premise | |
| Cloud | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Endnutzerbranche | Banken, Finanzdienstleistungen und Versicherungen (BFSI) | |
| Regierung und öffentliche Verwaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| IT und Telekommunikation | ||
| Industrielle Fertigung | ||
| Einzel- und E-Commerce | ||
| Bildungs- und Forschungseinrichtungen | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Russland | ||
| Übriges Europa | ||
| Asien-Pazifik | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger Asien-Pazifik-Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie hoch ist der Wert des Sektors für verwaltete primäre DNS-Dienste?
Die Marktgröße für verwaltete primäre DNS-Dienste beträgt im Jahr 2026 3,17 Milliarden USD und wird bis 2032 voraussichtlich 7,64 Milliarden USD bei einem CAGR von 15,88 % erreichen. Der Markt für verwaltete primäre DNS-Dienste wird durch Cloud-Migration, Sicherheitsanforderungen und lokale DNS-Vorschriften geprägt.
Welcher Dienstleistungstyp führt bei verwalteten primären DNS-Diensten?
DNS-Verfügbarkeits- und Resilienzmanagement führt mit einem Umsatzanteil von 45,17 % im Jahr 2026. Der Markt für verwaltete primäre DNS-Dienste verzeichnet auch eine steigende Nachfrage nach Sicherheits- und Integritätsmanagement.
Welches Bereitstellungsmodell wächst am schnellsten?
Cloud-basiertes verwaltetes DNS wird bis 2032 voraussichtlich mit einem CAGR von 17,29 % wachsen. Der Markt für verwaltete primäre DNS-Dienste wird durch automatisierte DNS-Konfigurationen in Cloud- und Software-as-a-Service-Umgebungen unterstützt.
Warum nutzen Organisationen verwaltete primäre DNS-Dienste?
Organisationen nutzen diese Dienste für resiliente Auflösung, Traffic-Steuerung, Sicherheitskontrollen, Logging und DNS-Änderungsmanagement. Der Markt für verwaltete primäre DNS-Dienste unterstützt Organisationen, die diese Funktionen in verschiedenen Infrastrukturumgebungen benötigen.
Welche Käufergruppe wächst am schnellsten?
Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich mit einem CAGR von 17,58 % wachsen. Der Markt für verwaltete primäre DNS-Dienste bietet diesen Käufern Zugang zu abonnementbasierten Servicemodellen.
Welche Region wächst bei verwalteten primären DNS-Diensten am schnellsten?
Asien-Pazifik wird bis 2032 voraussichtlich mit einem CAGR von 16,56 % wachsen. Der Markt für verwaltete primäre DNS-Dienste in der Region wird durch Infrastrukturinvestitionen und Anforderungen an die inländische Auflösung beeinflusst.