
Marktgröße und Marktanteil für Managed DNS Traffic Management und Failover Services
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
| Marktgröße (2027) | 2.55 Milliarden US-Dollar |
| Marktgröße (2032) | 4.88 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 13.86 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für Managed DNS Traffic Management und Failover Services von Mordor Intelligence
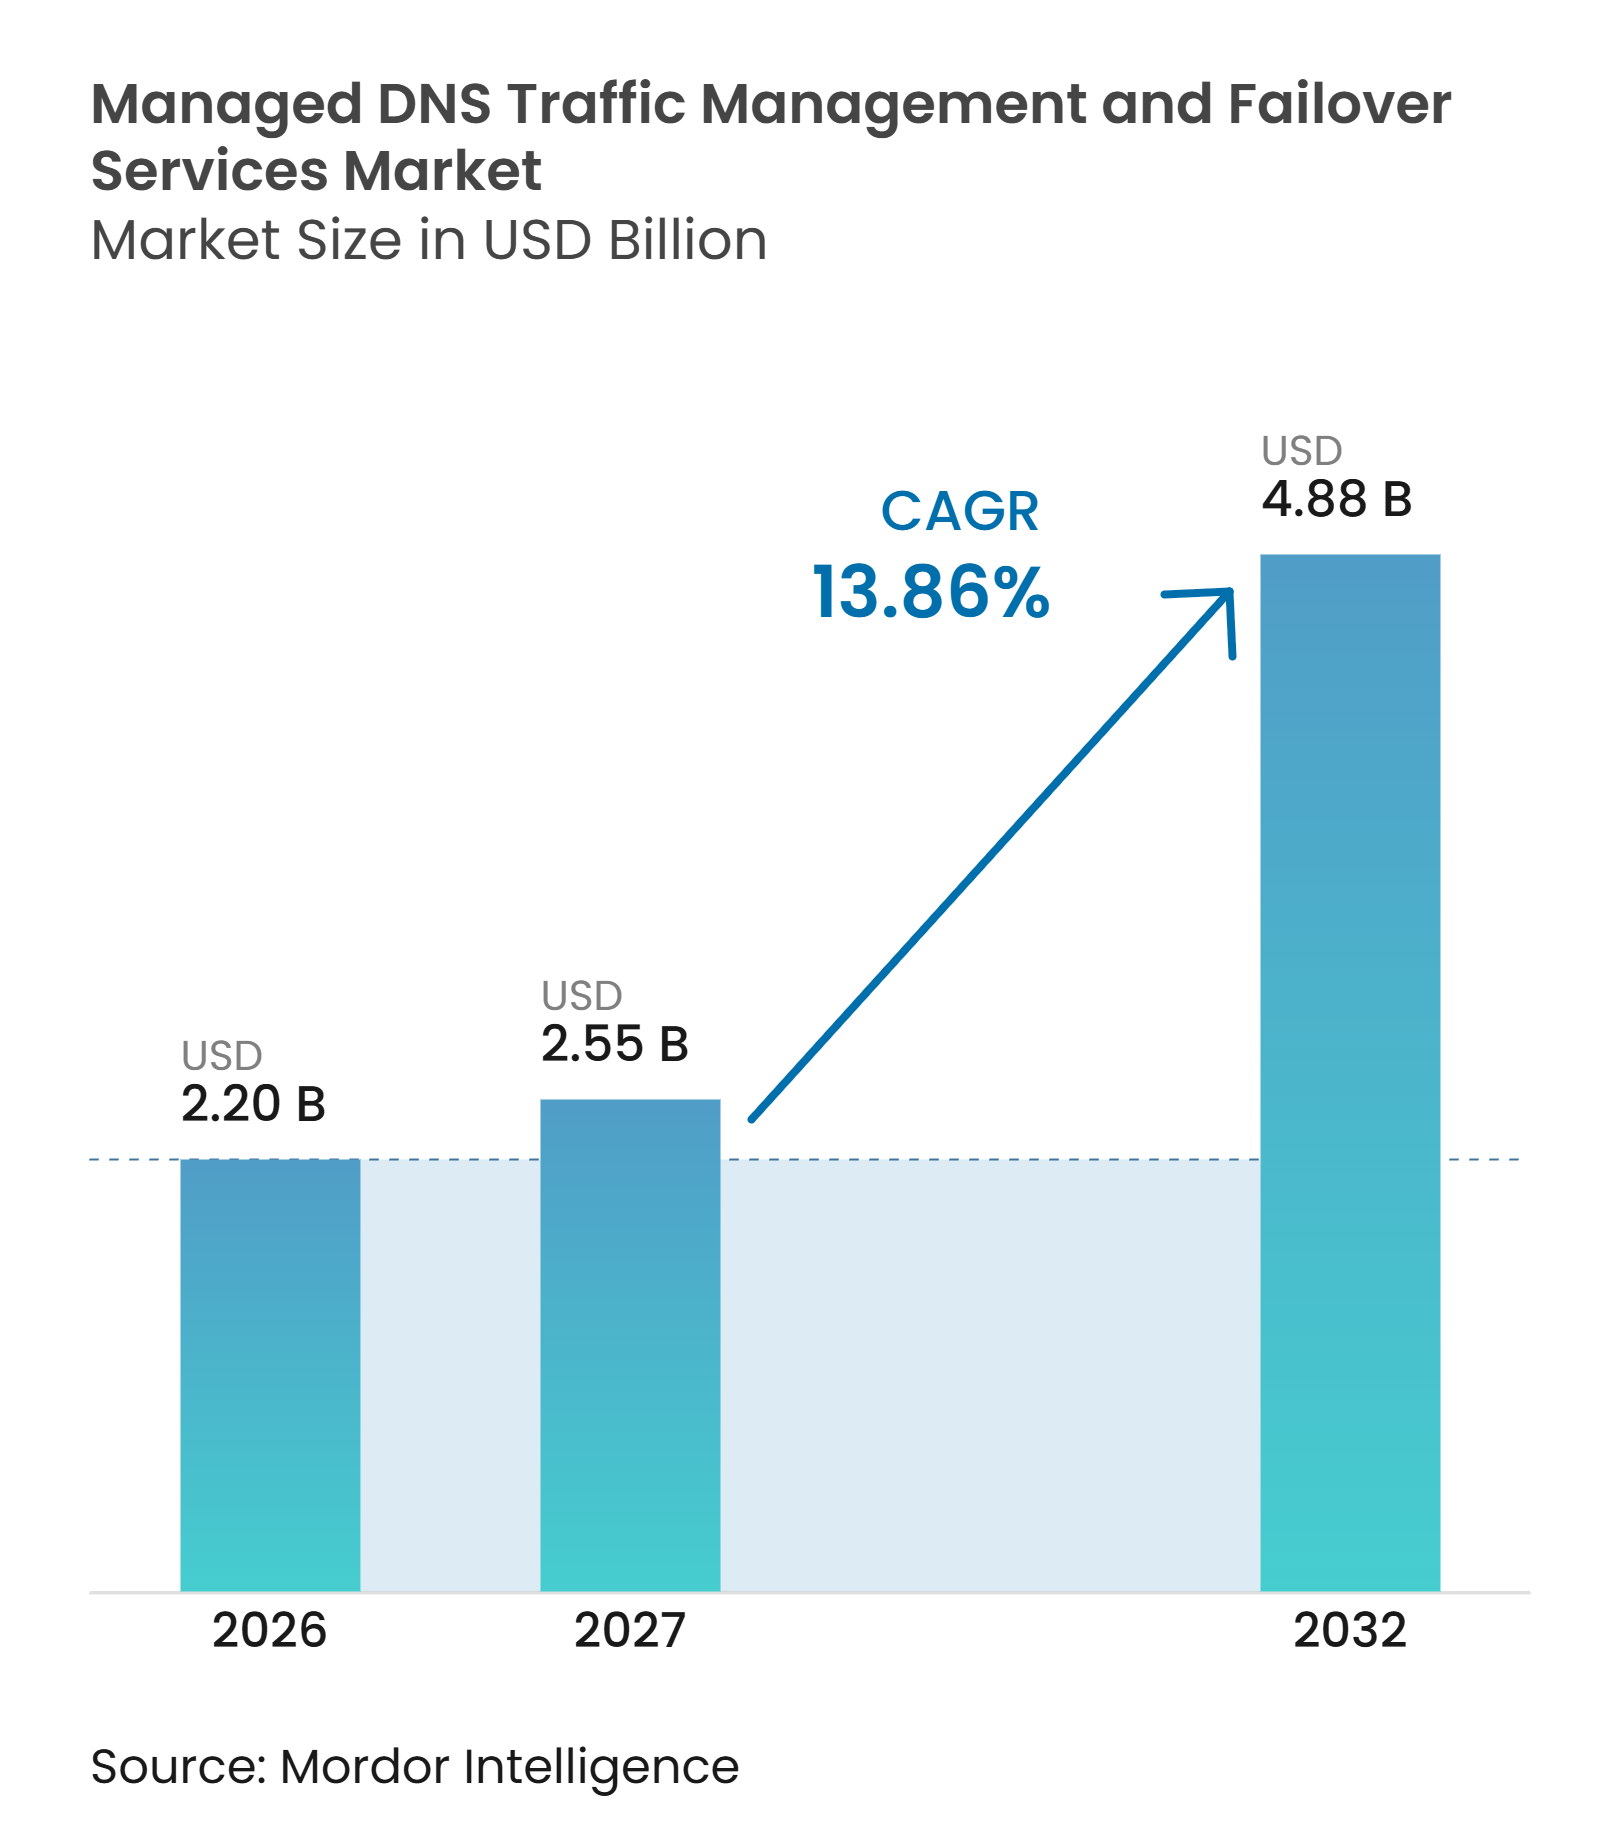
Die Marktgröße für Managed DNS Traffic Management und Failover Services wird voraussichtlich von 2,20 Milliarden USD im Jahr 2026 und 2,55 Milliarden USD im Jahr 2027 auf 4,88 Milliarden USD bis 2032 anwachsen, mit einer CAGR von 13,86 % zwischen 2027 und 2032. Cloud-native Produktionsumgebungen machen die DNS-Auflösung zu einer zentralen Betriebsabhängigkeit, da verteilte Anwendungen eine zuverlässige Weiterleitung zwischen Diensten, Regionen und Cloud-Plattformen erfordern. Höhere Volumina vernetzter Geräte und Edge-Workloads erhöhen die Häufigkeit und Zeitkritikalität von DNS-Abfragen. Angriffe auf die DNS-Verfügbarkeit veranlassen Unternehmen dazu, automatisiertes Routing, Failover und Schutzfunktionen anstelle von einfachem Authoritative DNS allein zu beschaffen. Staatliche Schutz-DNS-Programme in den Vereinigten Staaten und im Vereinigten Königreich erhöhen zudem die Bedeutung prüfbarer und widerstandsfähiger DNS-Betriebsabläufe. Der Markt für Managed DNS Traffic Management und Failover Services begünstigt daher Anbieter, die globale Infrastruktur, Sicherheitskontrollen, Multi-Cloud-Unterstützung und klare betriebliche Verantwortlichkeit kombinieren.
Wichtigste Erkenntnisse des Berichts
- Nach Servicetyp hielt DNS Traffic Management und Global Server Load Balancing im Jahr 2026 einen Anteil von 32,67 % am Markt für Managed DNS Traffic Management und Failover Services, während Dynamic DNS und spezialisierte DNS-Dienste bis 2032 voraussichtlich mit einer CAGR von 14,98 % wachsen werden.
- Nach Bereitstellungsmodell hielt die Cloud-basierte Bereitstellung im Jahr 2026 einen Umsatzanteil von 69,27 % und wird bis 2032 voraussichtlich mit einer CAGR von 15,30 % wachsen.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Anteil von 73,81 % am Markt für Managed DNS Traffic Management und Failover Services, während kleine und mittelständische Unternehmen bis 2032 voraussichtlich mit einer CAGR von 15,53 % wachsen werden.
- Nach Anwendung hielten Cloud- und SaaS-Anwendungen im Jahr 2026 einen Umsatzanteil von 33,41 %, während mobile Anwendungen bis 2032 voraussichtlich mit einer CAGR von 15,24 % wachsen werden.
- Nach Endnutzerbranche hielt IT und Telekommunikation im Jahr 2026 einen Anteil von 28,63 % am Markt für Managed DNS Traffic Management und Failover Services, während das Gesundheitswesen und die Biowissenschaften bis 2032 voraussichtlich mit einer CAGR von 15,80 % wachsen werden.
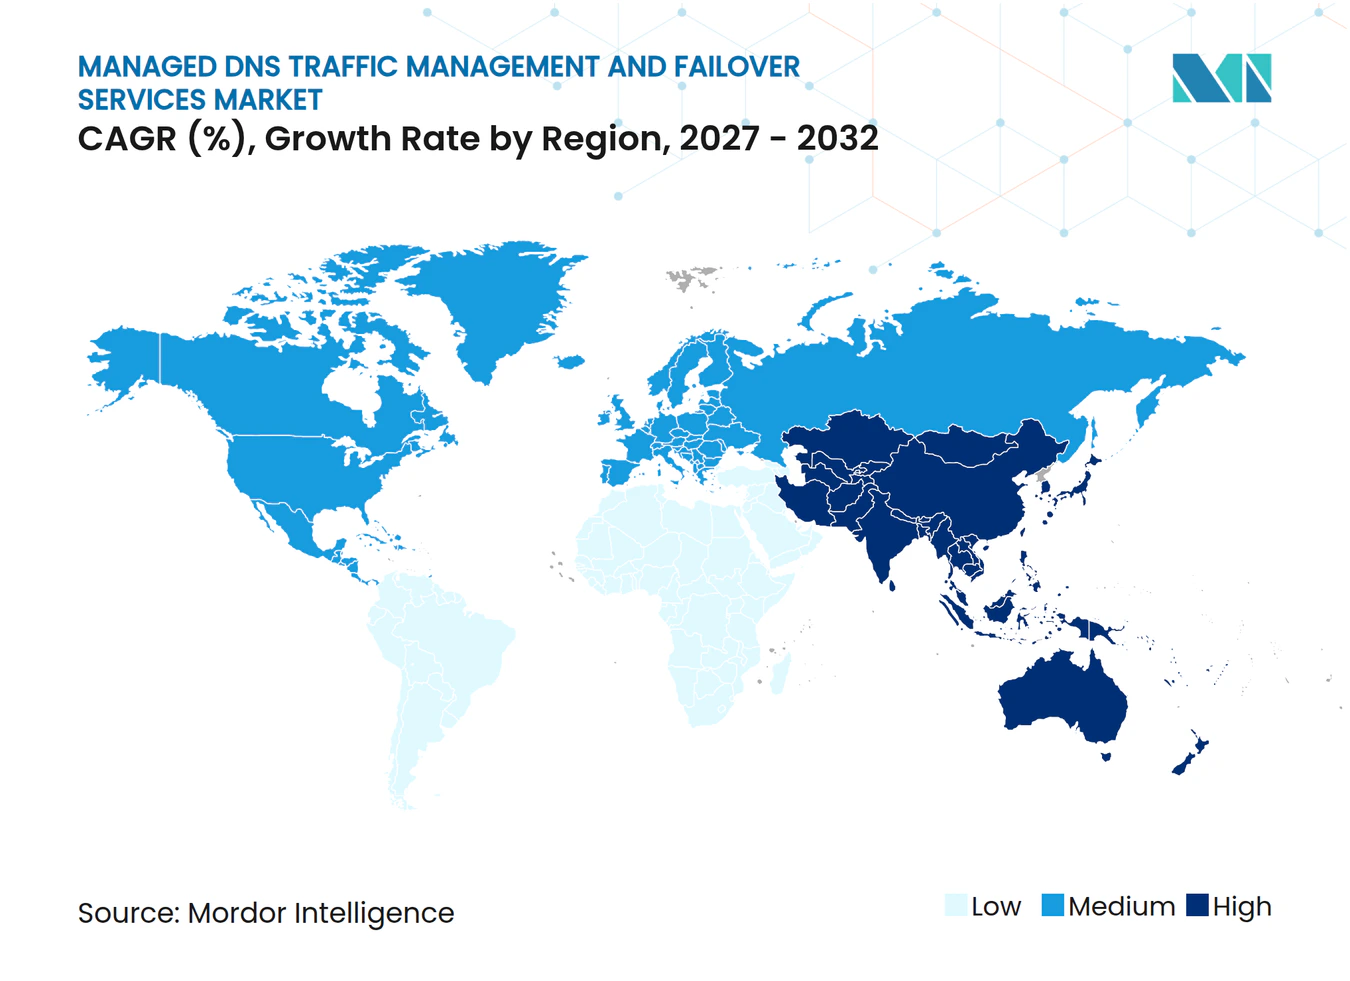
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 38,91 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 16,28 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Wachstumstreibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Verbreitung Cloud-nativer Anwendungen | +4.5% | Global, am stärksten in Nordamerika und Westeuropa | Kurzfristig (≤ 2 Jahre) |
| Steigende DNS-Abfragevolumina durch IoT und Edge Computing | +3.2% | Schwerpunkt asiatisch-pazifischer Raum, Ausstrahlungseffekte auf Nordamerika sowie Naher Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Ausbau von Multi-CDN- und Multi-Cloud-Architekturen | +2.8% | Global | Kurzfristig (≤ 2 Jahre) |
| Zunehmende DNS-fokussierte DDoS- und Verfügbarkeitsbedrohungen | +2.1% | Global, am stärksten in Nordamerika, Europa und dem asiatisch-pazifischen Raum | Kurzfristig (≤ 2 Jahre) |
| Staatliche Einführung von Schutz-DNS-Programmen | +1.2% | Nordamerika und Vereinigtes Königreich | Mittelfristig (2–4 Jahre) |
| API-First-DNS-Automatisierung und Einführung von Infrastructure-as-Code | +0.9% | Nordamerika und Europa | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Verbreitung Cloud-nativer Anwendungen
Cloud-native Bereitstellung macht DNS zu einer Dienstabhängigkeit innerhalb von Produktionsanwendungen und nicht nur zu einer Perimeter-Netzwerkfunktion. Die Cloud Native Computing Foundation berichtete, dass 98 % der befragten Unternehmen Cloud-native Techniken einsetzen, wobei der Container-Einsatz in der Produktion bei 56 % und der Kubernetes-Einsatz in 82 % der containerisierten Umgebungen liegt. CoreDNS war in 76 % dieser Umgebungen im Produktionseinsatz, was DNS direkt in den Betriebspfad containerisierter Workloads einbettet und Service Discovery, Workload-Kommunikation sowie den Zugriff auf verteilte Anwendungskomponenten unterstützt.[1] Ein Routing-Fehler kann den Dienstpfad beeinträchtigen, selbst wenn Rechenressourcen weiterhin verfügbar sind. Der Markt für Managed DNS Traffic Management und Failover Services profitiert davon, wenn Unternehmen richtlinienbasiertes Routing, regionsübergreifendes Failover, Service-Level-Verpflichtungen und eine einheitliche Übersicht über Traffic-Regeln jenseits des In-Cluster-DNS benötigen. Dieselbe Entwicklung erhöht den Wert von Berichts- und Governance-Funktionen für Unternehmen, die Sicherheitskontrollen für containerisierte Software dokumentieren müssen.
Steigende DNS-Abfragevolumina durch IoT und Edge Computing
Internet-of-Things-Geräte belasten die DNS-Infrastruktur anders als herkömmliche Unternehmens-Endpunkte. Im Rahmen des ACM-DNS-Workshops vorgestellte Forschungsergebnisse zeigten, dass einzelne Smart Devices wiederholt DNS-Anfragen generieren und dass viele Geräte Lücken bei empfohlenen DNS-Sicherheitspraktiken aufweisen. Einige Geräte halten sich nicht an das erwartete Time-to-Live-Verhalten oder behalten feste Resolver-Einstellungen bei, was standardmäßige DNS-Betriebspraktiken für große Flotten vernetzter Geräte weniger effektiv machen kann. Edge Computing fügt weitere Standorte hinzu, an denen Anwendungen Namen auflösen, und lässt weniger Zeit, um eine fehlgeschlagene Suche zu korrigieren. Diese Bedingungen begünstigen Anycast-Netzwerke, die Anfragen näher am Endpunkt beantworten können, und unterstützen adaptive Time-to-Live-Einstellungen mit Routing-Richtlinien, die für verschiedene Geräteklassen ausgelegt sind. Der Markt für Managed DNS Traffic Management und Failover Services gewinnt an Relevanz, da vernetzte Geräte eine zuverlässige Namensauflösung außerhalb zentralisierter Rechenzentren erfordern, während Anbieter sich durch die Erkennung ungewöhnlichen Geräteverhaltens differenzieren können, bevor es zu Dienstunterbrechungen kommt.
Ausbau von Multi-CDN- und Multi-Cloud-Architekturen
Unternehmen, die Anwendungen über mehrere Clouds und Content-Delivery-Netzwerke verteilen, benötigen einen neutralen Mechanismus, um Nutzer an das richtige Ziel zu leiten. DNS Traffic Management kann Latenzregeln, gewichtetes Routing, Integritätsprüfungen und Failover anwenden, ohne dass alle Workloads bei einem einzigen Anbieter liegen müssen. Dies ist wichtig, wenn Anwendungen separate Anbieter für Computing, Speicherung, Sicherheit, Content Delivery, Ausfallsicherheit, Kostenmanagement oder regionale Betriebsanforderungen nutzen. Der Markt für Managed DNS Traffic Management und Failover Services schließt die Koordinationslücke zwischen diesen Plattformen. Die Time-to-Live-Konfiguration ist besonders wichtig, da inkonsistente Einstellungen Nutzer nach einem Ausfall auf einem veralteten Ziel halten können. Anbieter, die Routing-Änderungen in Echtzeit verwalten können, können dieses Risiko reduzieren, konsistente Wiederherstellungsverfahren unterstützen und Teams dabei helfen, eine einheitliche Richtlinie aufrechtzuerhalten, wenn die Anwendungsverantwortung auf mehrere interne Gruppen verteilt ist.
Zunehmende DNS-fokussierte DDoS- und Verfügbarkeitsbedrohungen
DNS-fokussierte Angriffe erhöhen die Kosten dafür, Authoritative DNS als einfaches Hilfsmittel zu behandeln. Cloudflare berichtete, dass DNS-Angriffe im ersten Halbjahr 2026 34,3 % der DDoS-Aktivitäten auf Netzwerkebene ausmachten, während DNS-Flood-Angriffe von 25,7 % auf 40,0 % von Quartal zu Quartal zunahmen und 935 Angriffe 1 Tbps überschritten. Cloudflare meldete außerdem 5.343 Angriffsereignisse pro Stunde, wobei 90,60 % der Angriffe weniger als 10 Minuten dauerten. Ein Angriff auf einen Authoritative Server kann verhindern, dass Nutzer mehrere abhängige Dienste erreichen, selbst wenn die Anwendungen weiterhin funktionsfähig sind. Der Markt für Managed DNS Traffic Management und Failover Services wird durch den Bedarf an automatisiertem Schutz gestützt, da kurze Angriffe enden können, bevor ein manueller Eingriff beginnt. Dauerhafter Schutz, gesundheitsbasiertes Routing, resiliente Auflösung, Richtlinienkontrolle und Prüfprotokolle werden zu verknüpften Beschaffungsanforderungen.
Analyse der Auswirkungen von Markthemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Versunkene Kosten für Legacy-On-Premises-DNS | -3.2% | Nordamerika und Europa, Märkte mit hohem Großunternehmensanteil | Kurzfristig (≤ 2 Jahre) |
| Betriebliche Komplexität von IPv6, DNSSEC und hybridem DNS | -2.5% | Global | Mittelfristig (2–4 Jahre) |
| Preisverfall bei einfachem Authoritative DNS | -1.8% | Global, am stärksten in Märkten mit hohem Anteil kleiner und mittelständischer Unternehmen | Langfristig (≥ 4 Jahre) |
| Konzentration der Drittanbieter-Steuerungsebene und Souveränitätskonflikte | -1.3% | Europa, Naher Osten und asiatisch-pazifischer Raum | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Versunkene Kosten für Legacy-On-Premises-DNS
Großunternehmen können Migrationen verzögern, weil sie bereits in BIND-Server-Cluster, proprietäre DNS-Appliances und On-Premises-DDI-Plattformen investiert haben. Ein Übergang erfordert außerdem Parallelbetrieb, Mitarbeiterschulungen, Change Management, Tests sowie eine detaillierte Übersicht über bestehende Zonen, interne Abhängigkeiten, Zugriffsrechte und Wiederherstellungsverfahren. Teams müssen entscheiden, welche Einträge zuerst verschoben werden können und welche Systeme unter lokaler Kontrolle bleiben müssen. Interne Abschreibungspläne können Migrationsentscheidungen in kapitalintensiven Unternehmen um 2–4 Jahre verzögern, insbesondere in Nordamerika und Westeuropa, wo etablierte Unternehmen häufig über große installierte Basen verfügen. Der Markt für Managed DNS Traffic Management und Failover Services sieht sich bei diesen Käufern einem langsameren frühen Adoptionszyklus gegenüber. Die Nachfrage kann sich in Richtung der späteren Jahre des Prognosezeitraums verlagern, wenn Anlagen außer Betrieb genommen werden und Anbieter schrittweise Migration und Hybridbetrieb unterstützen.
Betriebliche Komplexität von IPv6, DNSSEC und hybridem DNS
Hybride Bereitstellungen können erfordern, dass herkömmliches DNS, DNSSEC-signierte Zonen, DNS-over-HTTPS und DNS-over-TLS nebeneinander betrieben werden. Jedes Protokoll und jede Umgebung hat eigene Konfigurations-, Überwachungs- und Fehlerbehebungsanforderungen, und eine kleine Konfigurationslücke kann das Auflösungsverhalten in einer Mischung aus On-Premises- und Cloud-Assets beeinflussen. Die CISA stellte fest, dass die Koordination von DNSSEC, verschlüsseltem DNS und Schutz-DNS über mobile, Roaming-, On-Premises- und Cloud-Endpunkte hinweg erheblichen Implementierungsaufwand verursachen kann.[2] Die ACM-Forschung beschrieb auch gerätebezogene DNS-Sicherheitslücken, die die Integrationsarbeit für Internet-of-Things-Bereitstellungen erschweren können. Der Markt für Managed DNS Traffic Management und Failover Services muss praktische Migrationsunterstützung, Richtlinientransparenz und zuverlässige Kontrollen bereitstellen, die Netzwerk-, Sicherheits- und Anwendungsteams nutzen können. Komplexität kann eine schnelle Einführung entmutigen, selbst wenn Unternehmen den Wert widerstandsfähigerer DNS-Betriebsabläufe erkennen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Servicetyp:
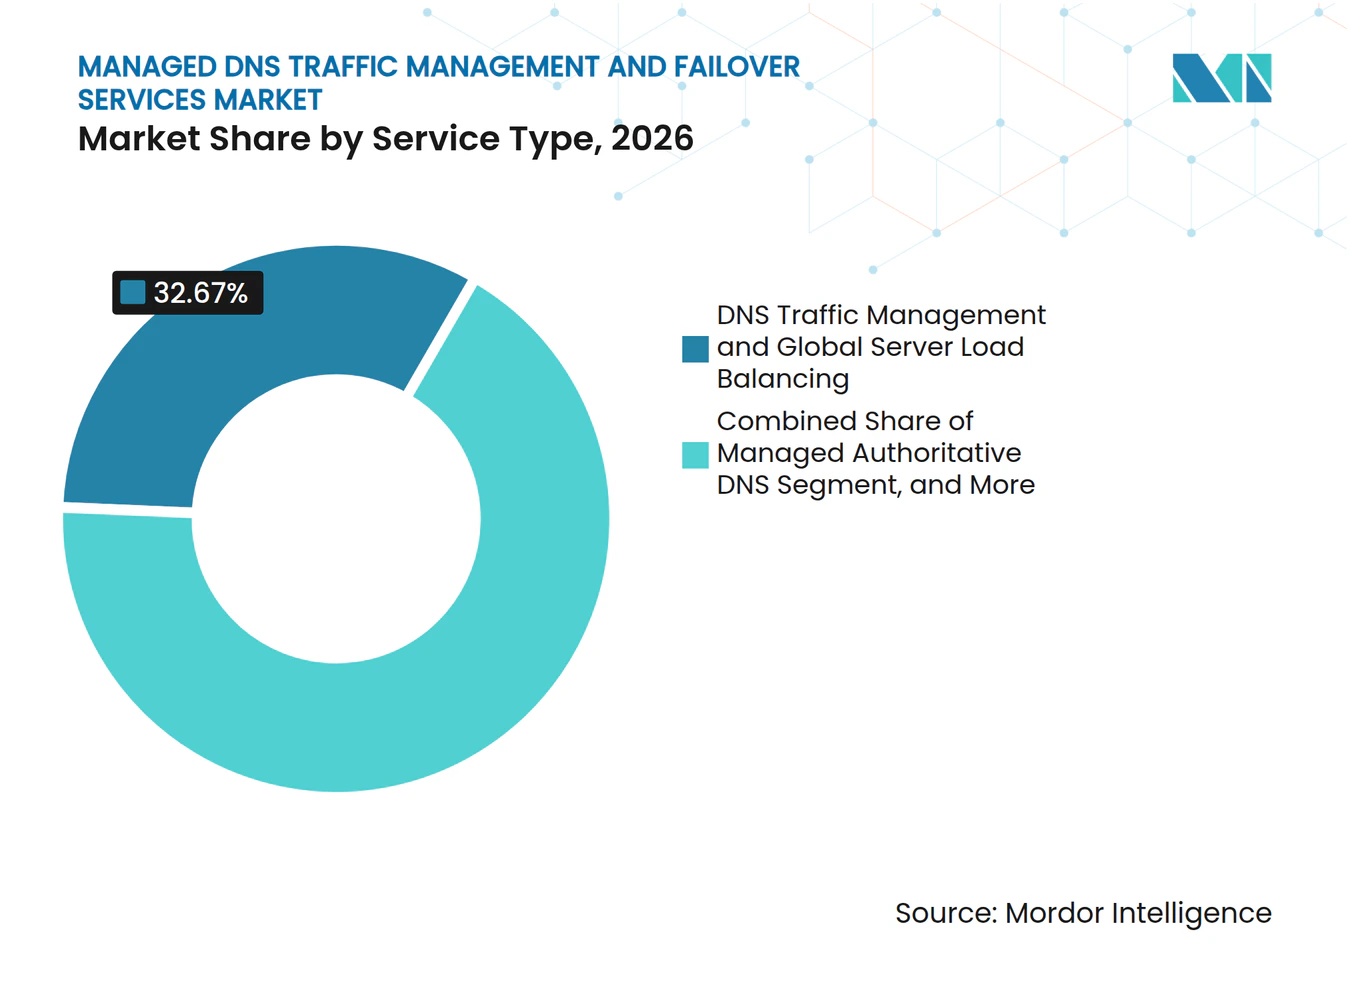
Traffic Management verankert den Umsatz, Dynamic DNS beschleunigt das WachstumDNS Traffic Management und Global Server Load Balancing hielten im Jahr 2026 einen Marktanteil von 32,67 % am Markt für Managed DNS Traffic Management und Failover Services. Das Segment bedient Unternehmen, die eine einzige autoritative Antwort benötigen, um den Traffic auf mehrere aktive Ziele zu verteilen. Diese Anforderung ist in Multi-CDN- und Multi-Cloud-Umgebungen verbreitet, in denen Anwendungen den Traffic nach Geografie, Latenz, Kapazität oder Dienstintegrität verteilen müssen. Käufer zahlen für diese Funktionen, weil sie DNS-Betrieb direkt mit Verfügbarkeits- und Leistungsergebnissen verknüpfen. Managed Authoritative DNS, Managed Secondary DNS sowie DNS Failover und Disaster Recovery bleiben wichtige angrenzende Dienste. Failover wird zunehmend zusammen mit Traffic Management beschafft, da Unternehmen denselben Anbieter benötigen, um Integritätsprobleme zu erkennen und das Routing schnell zu ändern.
Dynamic DNS und spezialisierte DNS-Dienste werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 14,98 % wachsen. Der Dienst ist relevant für Edge-Bereitstellungen, vernetzte Geräte und Workloads, die Ressourcen schneller erstellen oder verschieben, als es das statische Zonenmanagement ermöglichen kann. Die ACM-Forschung zum DNS-Verhalten von Internet-of-Things-Geräten unterstützt den Bedarf an Diensten, die wiederkehrende Anfragen und gerätespezifische DNS-Bedingungen bewältigen können. Anbieter passen Dynamic DNS durch Time-to-Live-Richtlinien und Routing-Regeln an, die das Geräteverhalten widerspiegeln. Innerhalb der Branche für Managed DNS Traffic Management und Failover Services kann Dynamic DNS zunehmend als Teil einer Premium-Traffic-Management-Funktion und nicht als separate Grundfunktion verkauft werden. Dieser Ansatz kann den Servicewert steigern, ohne eine ähnliche Erhöhung der Anzahl verwalteter Domains zu erfordern.



Nach Bereitstellungsmodell:
Cloud-Zentralisierung definiert die DNS-Architektur neuDie Cloud-basierte Bereitstellung machte im Jahr 2026 69,27 % der Marktgröße für Managed DNS Traffic Management und Failover Services aus. Verteilte Anycast-Infrastruktur verleiht Cloud-Diensten die geografische Reichweite, die für latenzarme Auflösung und resiliente Traffic-Steuerung erforderlich ist. Der Aufbau einer vergleichbaren On-Premises-Infrastruktur erfordert erhebliche Investitionen in Colocation, Netzwerkkapazität, Betriebspersonal und Sicherheitskontrollen. Cloud-Bereitstellung richtet das DNS-Management auch auf Anwendungs-Workloads aus, die bereits auf Cloud-Plattformen migrieren. Die Cloud-basierte Bereitstellung wird bis 2032 voraussichtlich mit einer CAGR von 15,30 % wachsen. API-First-Architekturen unterstützen diese Entwicklung, da sie es ermöglichen, DNS-Änderungen in Infrastructure-as-Code-Workflows zu integrieren.
Die On-Premises-Bereitstellung bleibt für Rüstungsunternehmen, Zentralbanken und Betreiber kritischer Infrastrukturen relevant, die DNS-Anfragen nicht über Drittanbietersysteme leiten können. Diese Unternehmen können Sicherheits-, Souveränitäts- oder regulatorische Anforderungen haben, die die Nutzung extern verwalteter Resolver einschränken. Die hybride Bereitstellung bietet einen Übergangspfad, indem sie Cloud-basiertes Traffic Management auf On-Premises-Authoritative-DNS ausweitet. Amazon Route 53 Global Resolver erreichte im März 2026 die allgemeine Verfügbarkeit mit einheitlicher öffentlicher und privater DNS-Auflösung sowie Unterstützung für DNS-over-HTTPS und DNS-over-TLS.[3] Das Produkt zeigt, wie große Anbieter öffentliche und private DNS-Funktionen in einem einzigen Betriebsmodell kombinieren. Dies kann den betrieblichen Grund für die Aufrechterhaltung separater On-Premises-DNS-Bestände im Laufe der Zeit verringern.
Nach Unternehmensgröße:
Unternehmensmaßstab verankert die Nachfrage, kleine und mittelständische Unternehmen beschleunigen das WachstumGroßunternehmen hielten im Jahr 2026 73,81 % des Umsatzes, da sie die komplexesten Multi-Regionen-DNS-Bestände betreiben. Diese Unternehmen benötigen häufig DNSSEC-Signierung, Global-Server-Load-Balancing-Richtlinienverwaltung, Integration von Sicherheitsinformations- und Ereignisverwaltungssystemen sowie detaillierte Abfrageprotokollierung. Sie haben auch eine größere Anzahl von Anwendungen, Standorten und Cloud-Konten zu koordinieren. Infoblox gab an, dass mehr als 200 Unternehmen seine Universal-DDI-Plattform innerhalb von 1 Jahr nach der Markteinführung eingeführt haben. Die Integration von externem DNS von Cloudflare und Akamai in ein einheitliches Dashboard demonstriert den Wert, der auf zentralisierte Betriebskontrolle gelegt wird.
Kleine und mittelständische Unternehmen werden bis 2032 voraussichtlich mit einer CAGR von 15,53 % wachsen. Abonnementpläne von Anbietern wie Cloudflare, Constellix und DNSimple haben erweitertes Traffic Management für Unternehmen mit weniger Domains zugänglicher gemacht. Diese Käufer sind weiterhin einem direkten Umsatzrisiko ausgesetzt, wenn ihr Authoritative DNS nicht verfügbar wird. Die Ergebnisse von Cloudflare für das erste Halbjahr 2026 zeigen, warum DNS-Schutz auch über die größten Unternehmen hinaus relevant ist, mit häufiger Angriffstätigkeit auf Netzwerkebene und DNS-Floods, die einen größeren Anteil der Angriffe ausmachen. Der Markt für Managed DNS Traffic Management und Failover Services gewinnt Nachfrage von kleinen und mittelständischen Unternehmen, wenn automatisierter Schutz zu vorhersehbaren monatlichen Preisen angeboten wird. Das Segment profitiert auch davon, wenn Anbieter die Einrichtung vereinfachen und den Bedarf an spezialisierten DNS-Engineering-Teams reduzieren.
Nach Anwendung:
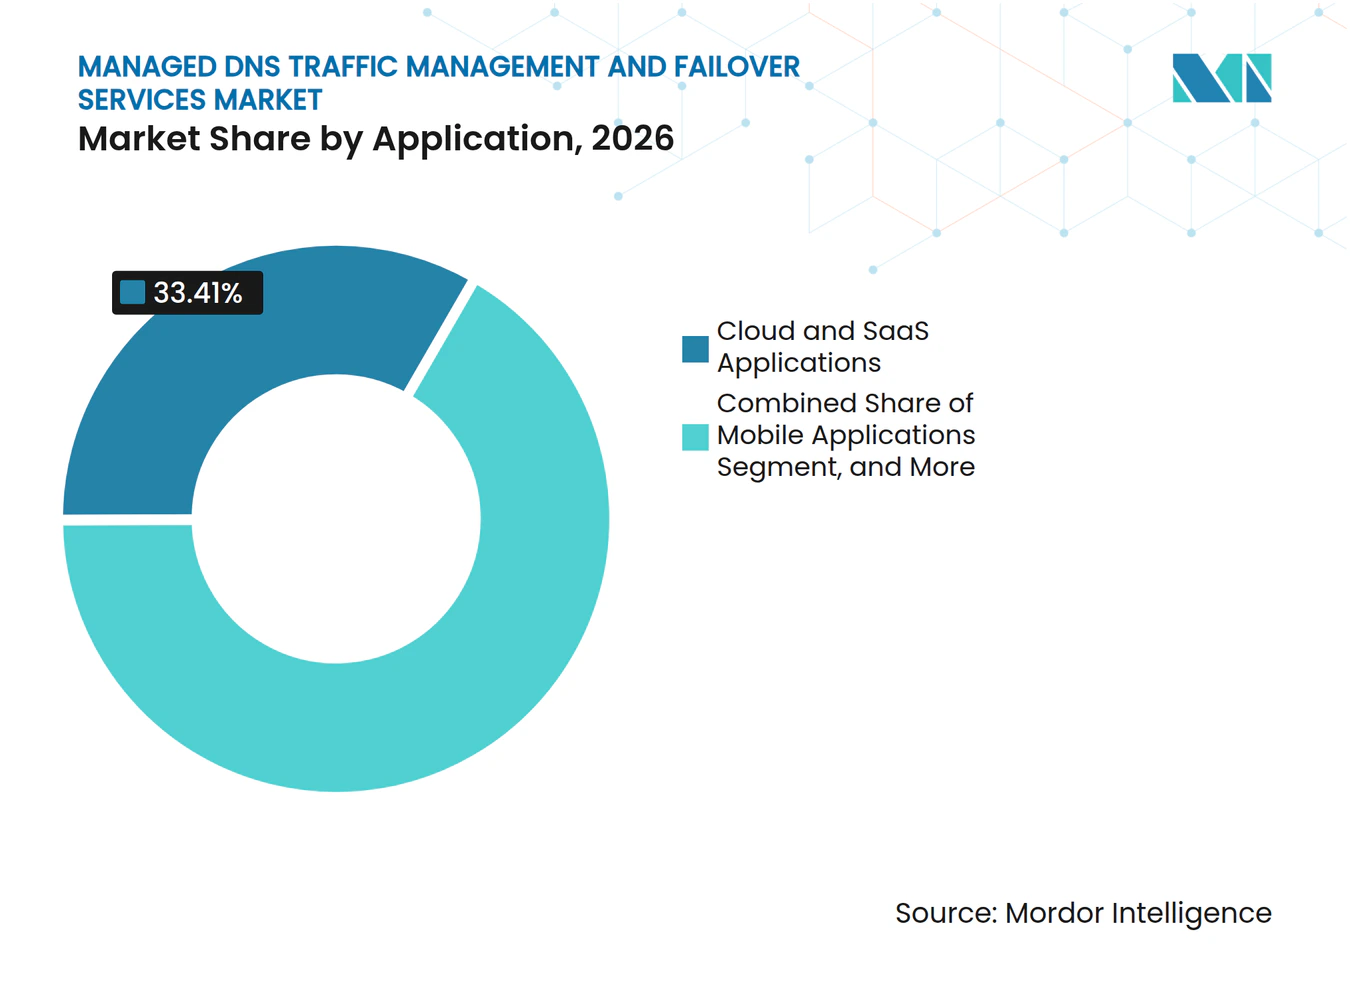
SaaS definiert die Kernnachfrage, Mobile ist die wachstumsstarke SchichtCloud- und SaaS-Anwendungen hielten im Jahr 2026 33,41 % des Umsatzes, den größten Anwendungsanteil im Markt für Managed DNS Traffic Management und Failover Services. Multi-Tenant-Anwendungen leiten große Mengen gleichzeitiger Nutzersitzungen durch geografisch verteilte Infrastruktur. DNS Traffic Management unterstützt Tenant-Routing, regionale Verteilung und Failover zwischen Anwendungsinstanzen. E-Commerce- und digitale Plattformen erfordern ebenfalls eine konsistente Auflösung, da Dienstunterbrechungen Transaktionen unterbrechen können. Content-Delivery-Netzwerke nutzen sowohl Global Server Load Balancing als auch DNS-integrierte Traffic-Funktionen für Kunden. Unternehmensnetzwerke und hybride IT stellen eine wichtige Workload-Basis dar, da Unternehmen Legacy-DNS-Funktionen in Richtung Cloud-verwalteter Betriebsabläufe migrieren.
Mobile Anwendungen werden voraussichtlich von 2027 bis 2032 mit einer CAGR von 15,24 % wachsen. Mobile Nutzer wechseln zwischen Netzwerken, was häufige IP-Adressänderungen verursacht und schnelleres Failover wichtiger macht. Netzwerklatenz kann auch einen ineffizienten DNS-Auflösungspfad für den Nutzer sichtbarer machen. Managed-DNS-Anbieter müssen Anfragen für große Populationen mobiler Endpunkte effizient auflösen. Sie benötigen außerdem Routing-Richtlinien, die auf Änderungen des Dienstintegritätsstatus reagieren können, ohne manuelle Aktualisierungen zu erfordern. Der Markt für Managed DNS Traffic Management und Failover Services ist positioniert, um diese Anwendungsgruppe durch latenzarme Infrastruktur, adaptives Routing und automatisierte Reaktion auf Dienstintegritätsänderungen zu bedienen.

Nach Endnutzerbranche:
IT und Telekommunikation verankern den Umsatz, das Gesundheitswesen gibt das Wachstumstempo vorIT und Telekommunikation hielten im Jahr 2026 28,63 % des Umsatzes. Telekommunikationsbetreiber verwalten einige der größten Authoritative-DNS-Umgebungen und nutzen Managed Secondary DNS zur Erhöhung der Redundanz. BFSI ist ein weiterer wichtiger Käufer, da Finanzplattformen Geschäftskontinuität und zuverlässigen Zugang zu Online-Diensten erfordern. Einzelhandels- und E-Commerce-Unternehmen beschaffen Global Server Load Balancing zur Unterstützung von Spitzentransaktionen und Kunden an mehreren Standorten. Medien- und Unterhaltungsunternehmen benötigen zuverlässiges Routing, wenn der Inhaltskonsum rund um Live-Events stark ansteigt. Die Branche für Managed DNS Traffic Management und Failover Services ist für all diese Nutzer relevant, da eine DNS-Unterbrechung ansonsten funktionierende digitale Dienste unerreichbar machen kann.
Das Gesundheitswesen und die Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 15,80 % wachsen. Telemedizin-Plattformen, elektronische Patientenaktensysteme und medizinische Internet-of-Things-Geräte benötigen eine zuverlässige DNS-Auflösung in verteilten Umgebungen. Verfügbarkeitsausfälle können den klinischen Betrieb beeinträchtigen, was die Bedeutung von Failover und Traffic Management erhöht. Die ACM-Forschung identifiziert wiederkehrendes DNS-Verhalten und Sicherheitsbeschränkungen bei vernetzten Geräten, die das Risiko in medizinischen Internet-of-Things-Umgebungen erhöhen können. Die CISA berichtete, dass ihr Protective DNS Resolver Service mehr als 104 zivile Bundesbehörden der Exekutive unterstützte und täglich durchschnittlich 1,6 Milliarden Abfragen bei einer Resolver-Verfügbarkeit von 99,999 % bearbeitete. Dieses öffentliche Programm veranschaulicht die Rolle resilienter DNS-Dienste für Regierungsnutzer, die sichere und kontinuierliche Betriebsabläufe benötigen.
Geografische Analyse
Markt für verwaltete DNS-Datenverkehrsverwaltung und Failover-Dienste in Amerika
Nordamerika hielt im Jahr 2026 einen Anteil von 38,91 % am Markt für verwaltete DNS-Datenverkehrsverwaltung und Failover-Dienste. Die Region profitiert von einer hohen Dichte an Cloud-Anbietern, ausgereiften Technologieausgaben im Unternehmensbereich sowie der Nachfrage des öffentlichen Sektors nach schützendem DNS. Der Protective DNS Resolver Service der CISA unterstützte mehr als 104 zivile Bundesbehörden der Exekutive und verarbeitete täglich durchschnittlich 1,6 Milliarden Abfragen. Dieser Umfang unterstreicht die Bedeutung eines ausfallsicheren, überwachten DNS für Regierungsdienste. Amazon stellte Route 53 als öffentlich autoritativen DNS im April 2025 auch in den AWS GovCloud-Regionen allgemein verfügbar und bietet Regierungskunden damit einen DNSSEC-fähigen öffentlichen DNS-Dienst in dieser Umgebung. AWS. Südamerika verfügt über eine kleinere Basis, wobei Brasilien und Argentinien als wichtigste Unternehmenskäufer fungieren. Infrastrukturlücken und uneinheitliche regulatorische Rahmenbedingungen können das Tempo der Region im Vergleich zu reiferen Märkten einschränken.
Markt für verwaltete DNS-Datenverkehrsverwaltung und Failover-Dienste in Europa und dem Nahen Osten
Europa wird durch Anforderungen an die Datenhaltung und Sicherheitsanforderungen für kritische Infrastrukturen geprägt. Das National Cyber Security Centre des Vereinigten Königreichs schloss im Jahr 2024 eine neue Partnerschaft zur Bereitstellung von schützendem DNS mit Cloudflare, Inc.[4] Das NCSC veröffentlichte im August 2026 außerdem Leitlinien zu schützendem DNS für den Privatsektor. Diese Maßnahmen fördern das kommerzielle Interesse an schützenden DNS-Funktionen, die den Sicherheitsanforderungen des öffentlichen und privaten Sektors gerecht werden können. Deutschland, das Vereinigte Königreich und Frankreich bleiben die größten europäischen Käufer. Der Nahe Osten verzeichnet ebenfalls eine wachsende Nachfrage durch Investitionen in souveräne Cloud- und Rechenzentrumsinfrastrukturen im Rahmen von Saudi Vision 2030 und der Strategie für die digitale Wirtschaft der Vereinigten Arabischen Emirate.
Markt für verwaltete DNS-Datenverkehrsverwaltung und Failover-Dienste im asiatisch-pazifischen Raum und Afrika
Der asiatisch-pazifische Raum wird voraussichtlich zwischen 2027 und 2032 mit einem CAGR von 16,28 % wachsen. China benötigt autoritative DNS-Dienste, die Unternehmens-Internet-der-Dinge-Netzwerke und digitale Zahlungsplattformen innerhalb souveräner Grenzen unterstützen können. Das digitale Zahlungsökosystem Indiens sowie die Cloud-Mandate der Initiative Digital India fördern ebenfalls die Nachfrage nach verwaltetem DNS in großem Maßstab. Japan und Südkorea benötigen latenzarme Auflösung für die Digitalisierung der fortschrittlichen Fertigung und Edge-KI-Implementierungen. Der Markt für verwaltete DNS-Datenverkehrsverwaltung und Failover-Dienste bietet in der Region starke Chancen, da sowohl staatliche Digitalprogramme als auch private Plattformen zuverlässige nationale und grenzüberschreitende Betriebsabläufe benötigen. Afrika befindet sich noch in einem frühen Stadium, wobei Südafrika und Nigeria erste Nachfragezentren bilden. Investitionen in Rechenzentren können nach 2028 eine breitere Akzeptanz unterstützen, wenn die digitale Unternehmensinfrastruktur weiter ausgebaut wird.
Wettbewerbslandschaft
Marktkonzentration
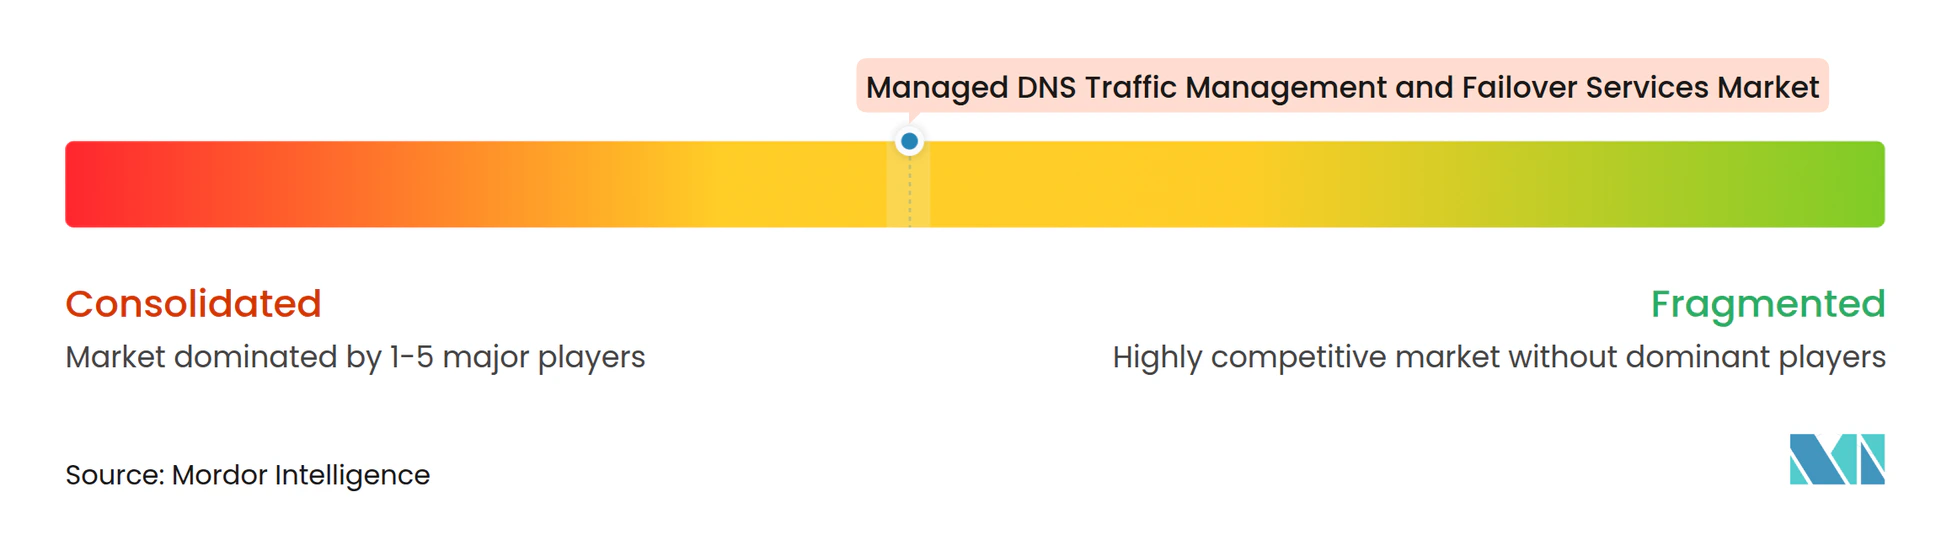
Der Markt für Managed DNS Traffic Management und Failover Services ist unter Tier-1-Anbietern mäßig konsolidiert und unter spezialisierten und mittelständischen Anbietern fragmentiert. AWS, Cloudflare, Microsoft, Google und Akamai profitieren von der Integration mit ihren umfassenderen Cloud-, Content-Delivery- und Sicherheitsplattformen. Unternehmen, die bereits Computing und Speicherung auf diesen Plattformen betreiben, können DNS Traffic Management als Steuerungsebenen-Dienst einführen, anstatt einen separaten Kauf zu tätigen. Dies schafft Wechselkosten für reine Spezialanbieter. Cloudflare meldete für das Geschäftsjahr 2025 einen Umsatz von 2.167,9 Millionen USD, ein Anstieg von 30 % gegenüber dem Vorjahr. Seine Größe und sein Netzwerk-Fußabdruck stützen seine Position im Cloud-basierten Managed DNS.
Spezialisten, darunter Infoblox, Vercara, Constellix und EfficientIP, konkurrieren durch Multi-Cloud-Neutralität, Service-Level-Präzision und DNSSEC-Management. Diese Fähigkeiten sind wichtig, wenn Käufer die Abhängigkeit von einer einzigen hyperscale DNS-Steuerungsebene als Governance-Risiko betrachten. Akamai führte im Juni 2025 DNS Posture Management ein, um agentenlosen, Multi-Cloud-Überblick und Echtzeit-Überwachung von DNS-Assets zu bieten. Die Veröffentlichung verlagerte den Wettbewerbsfokus auf DNS-Sicherheitslage und Konfigurationsrisiko, nicht nur auf Auflösungsgeschwindigkeit. Infoblox integrierte im November 2025 externes DNS von Cloudflare und Akamai in seine Verwaltungsplattform und unterstützte damit die zentralisierte Kontrolle eines verteilten DNS-Bestands. Diese Produktentwicklungen zeigen, wie Interoperabilität Spezialisten helfen kann, in gemischten Anbieterumgebungen relevant zu bleiben.
Der Wettbewerb wird auch durch den Wandel von dauerhafter On-Premises-Lizenzierung hin zu abonnementbasierter Bereitstellung geprägt. Anbieter müssen nachweisen, dass sie Routing, Failover, Beobachtbarkeit und Schutzkontrollen kombinieren können, ohne einen Kunden von einer einzigen öffentlichen Cloud abhängig zu machen. Verisign erweiterte seine Registry-Infrastruktur im Juli 2026 durch die Delegierung der generischen Top-Level-Domain .web, mit einem stufenweisen kommerziellen Start über Registrar-Partner. Diese Entwicklung spiegelt die anhaltende Bedeutung von Registry-Infrastruktur im weiteren DNS-Ökosystem wider. KI-native DNS-Orchestrierung und agentisches Workload-Routing bleiben Bereiche von wettbewerblichem Interesse, da autonome Software möglicherweise adaptivere Time-to-Live-Richtlinien und Routing-Entscheidungen erfordert. Anbieter, die diese betrieblichen Anforderungen erfüllen und gleichzeitig Transparenz und Richtlinienkontrolle wahren können, können ihre Position im Markt für Managed DNS Traffic Management und Failover Services stärken.
Branchenführer im Bereich Managed DNS Traffic Management und Failover Services
-
Amazon Web Services, Inc.
-
Cloudflare, Inc.
-
Akamai Technologies, Inc.
-
Oracle Corporation
-
Verisign, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwaltete DNS-Datenverkehrsverwaltung und Failover-Dienste Unternehmen in diesem Bericht
- Amazon Web Services, Inc.
- Cloudflare, Inc.
- Akamai Technologies, Inc.
- Microsoft Corporation
- Google LLC
- Oracle Corporation
- International Business Machines Corporation
- GoDaddy Inc.
- Verisign, Inc.
- Vercara, LLC
- Neustar Security Services, LLC
- Tiggee LLC
- Constellix LLC
- Infoblox Inc.
- DNSimple Corporation
- No-IP, Inc.
- CDNetworks Co., Ltd.
- EfficientIP SAS
- BlueCat Networks (USA) Inc.
- Alibaba Cloud Computing Ltd.
Neueste Industrielle Entwicklungen in Markt für verwaltete DNS-Datenverkehrsverwaltung und Failover-Dienste
- Oktober 2026: Cloudflare gab bekannt, dass seine 1.1.1.1- und Gateway-DNS-Resolver den neuen DNSSEC-Root-KSK-2024 bereits vor dem geplanten Rollover im Oktober 2026 vertrauen. Das Unternehmen veröffentlicht Diagnose- und Konfigurationstools, die DNS-Betreibern helfen sollen, die Unterstützung für KSK-2024 über Resolver und Validatoren hinweg zu bestätigen. Cloudflare berichtet, dass seine eigene DNS-Infrastruktur, einschließlich Managed DNS für Kunden, auf Kontinuität durch das Schlüsselwechselereignis im Oktober 2026 getestet wurde.
- Juli 2026: Verisign gab die Delegierung der generischen Top-Level-Domain .web in die globale DNS-Root-Zone mit Verisign als designiertem Registry-Betreiber bekannt, mit einem stufenweisen kommerziellen Start über Registrar-Partner für 2026, wodurch die Registry-Infrastruktur von Verisign mit über 29 Jahren 100 % DNS-Verfügbarkeit für .com und .net auf einen neuen hochfrequentierten Namespace ausgeweitet wird.
- Juli 2026: FlashStart, ein führender Cloud-basierter DNS-Filteranbieter, hat offiziell FlashStart 2026 gestartet, seine DNS-Sicherheitsplattform der nächsten Generation. Die aktualisierte Plattform führt KI-Echtzeit-Scanning ein, um Malware sofort zu blockieren und Browsing-Richtlinien auf verteilten Unternehmensgeräten durchzusetzen. Dieser Start markiert einen kritischen Branchenwandel von einfacher Routing-Verfügbarkeit hin zu sicherem Traffic Management.
- März 2026: AWS gab die allgemeine Verfügbarkeit von Amazon Route 53 Global Resolver bekannt, einem Anycast-basierten Dienst, der einheitliche öffentliche und private DNS-Auflösung mit Unterstützung für DNS-over-HTTPS und DNS-over-TLS bietet und darauf ausgelegt ist, DNS von regionalen Cloud-Ausfällen zu entkoppeln, nachdem es im Oktober 2025 zu einem Ausfall in der US-Ostregion gekommen war.
Umfang des globalen Marktberichts für Managed DNS Traffic Management und Failover Services
Managed DNS Traffic Management und Failover Services sind ausgelagerte, hochverfügbare IT-Routing-Lösungen, bei denen ein spezialisierter Drittanbieter die betriebliche Verantwortung für die Konfiguration, Optimierung und Absicherung der Domain-Name-System-Infrastruktur (DNS) eines Unternehmens übernimmt. Diese Dienste leiten eingehende Nutzeranfragen dynamisch über global verteilte Serverumgebungen weiter, basierend auf Echtzeit-Integritätstelemetrie, Netzwerklatenz und geografischer Nähe.
Der Bericht über den Markt für Managed DNS Traffic Management und Failover Services ist segmentiert nach Servicetyp (Managed Authoritative DNS, Managed Secondary DNS, DNS Traffic Management und Global Server Load Balancing, DNS Failover und Disaster Recovery, Dynamic DNS und spezialisierte DNS-Dienste sowie weitere Servicetypen), Bereitstellungsmodell (Cloud-basiert, On-Premises und Hybrid), Unternehmensgröße (Großunternehmen sowie kleine und mittelständische Unternehmen), Anwendung (Cloud- und SaaS-Anwendungen, E-Commerce und digitale Plattformen, Content-Delivery-Netzwerke, Unternehmensnetzwerke und hybride IT, mobile Anwendungen sowie weitere Anwendungen), Endnutzerbranche (IT und Telekommunikation, BFSI, Einzelhandel und E-Commerce, Medien und Unterhaltung, Gesundheitswesen und Biowissenschaften, Regierung und öffentlicher Sektor sowie weitere Endnutzerbranchen) und Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Managed Authoritative DNS |
| Managed Secondary DNS |
| DNS Traffic Management und Global Server Load Balancing |
| DNS Failover und Disaster Recovery |
| Dynamic DNS und spezialisierte DNS-Dienste |
| Weitere Servicetypen |
| Cloud-basiert |
| On-Premises |
| Hybrid |
| Großunternehmen |
| Kleine und mittelständische Unternehmen |
| Cloud- und SaaS-Anwendungen |
| E-Commerce und digitale Plattformen |
| Content-Delivery-Netzwerke |
| Unternehmensnetzwerke und hybride IT |
| Mobile Anwendungen |
| Weitere Anwendungen |
| IT und Telekommunikation |
| BFSI |
| Einzelhandel und E-Commerce |
| Medien und Unterhaltung |
| Gesundheitswesen und Biowissenschaften |
| Regierung und öffentlicher Sektor |
| Weitere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Japan | |
| Indien | |
| Südkorea | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Vereinigte Arabische Emirate |
| Saudi-Arabien | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Nigeria | |
| Übriges Afrika |
| Nach Servicetyp | Managed Authoritative DNS | |
| Managed Secondary DNS | ||
| DNS Traffic Management und Global Server Load Balancing | ||
| DNS Failover und Disaster Recovery | ||
| Dynamic DNS und spezialisierte DNS-Dienste | ||
| Weitere Servicetypen | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premises | ||
| Hybrid | ||
| Nach Unternehmensgröße | Großunternehmen | |
| Kleine und mittelständische Unternehmen | ||
| Nach Anwendung | Cloud- und SaaS-Anwendungen | |
| E-Commerce und digitale Plattformen | ||
| Content-Delivery-Netzwerke | ||
| Unternehmensnetzwerke und hybride IT | ||
| Mobile Anwendungen | ||
| Weitere Anwendungen | ||
| Nach Endnutzerbranche | IT und Telekommunikation | |
| BFSI | ||
| Einzelhandel und E-Commerce | ||
| Medien und Unterhaltung | ||
| Gesundheitswesen und Biowissenschaften | ||
| Regierung und öffentlicher Sektor | ||
| Weitere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Japan | ||
| Indien | ||
| Südkorea | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Vereinigte Arabische Emirate | |
| Saudi-Arabien | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für Managed DNS Traffic Management und Failover Services?
Die Marktgröße für Managed DNS Traffic Management und Failover Services beträgt im Jahr 2026 2,20 Milliarden USD und wird bis 2032 voraussichtlich 4,88 Milliarden USD bei einer CAGR von 13,86 % erreichen. Der Ausblick spiegelt den verstärkten Einsatz Cloud-nativer Systeme, vernetzter Geräte, Multi-Cloud-Bereitstellungen und automatisierten DNS-Schutzes wider. Unternehmen legen bei der Auswahl eines Anbieters auch mehr Gewicht auf transparente Betriebsprotokolle, einen erprobten Wiederherstellungsprozess und Traffic-Richtlinien, die aktualisiert werden können, ohne Dienste zu unterbrechen. Diese Überlegungen sind besonders wichtig, wenn DNS gleichzeitig kundenorientierte Anwendungen, interne Dienste und Drittanbieter-Plattformverbindungen unterstützt. Diese Anforderungen stützen die anhaltende Nachfrage nach verwalteten Traffic-Steuerungs- und Failover-Diensten.
Welcher Servicetyp führt bei Managed DNS Traffic Management und Failover Services?
DNS Traffic Management und Global Server Load Balancing führt mit einem Umsatzanteil von 32,67 % im Jahr 2026, da Unternehmen intelligentes Routing über aktive Ziele hinweg benötigen. Der Dienst leitet Nutzer nach Standort, Leistung, Kapazität und Anwendungsintegrität weiter, während Failover den Zugang aufrechterhält, wenn ein Ziel nicht verfügbar wird. Im Markt für Managed DNS Traffic Management und Failover Services werden diese Funktionen häufig zusammen beschafft, da effektives Routing von der schnellen Erkennung ungesunder Dienststandorte abhängt. Der Dienst hilft Teams auch dabei, einen konsistenten Ansatz aufrechtzuerhalten, wenn Anwendungen in mehreren Regionen betrieben werden. Er gibt Netzwerk- und Anwendungsteams eine gemeinsame Methode zur Festlegung von Traffic-Prioritäten und zum Testen von Wiederherstellungsmaßnahmen. Dies reduziert Koordinationslücken während eines Dienstvorfalls und verbessert die Bereitschaft.
Warum expandieren Cloud-basierte DNS-Dienste?
Die Cloud-basierte Bereitstellung hielt im Jahr 2026 69,27 % des Umsatzes und wird voraussichtlich mit einer CAGR von 15,30 % wachsen, da Unternehmen verteilte Anycast-Infrastruktur und Cloud-Steuerungsebenen nutzen. Der Markt für Managed DNS Traffic Management und Failover Services unterstützt diesen Wandel mit Routing, öffentlicher und privater Auflösung sowie Richtlinienkontrollen, die besser auf Cloud-gehostete Anwendungsumgebungen abgestimmt sind. Cloud-Bereitstellung kann auch die Kosten und den Aufwand für den Aufbau verteilter Infrastruktur für jeden Unternehmensstandort reduzieren und gleichzeitig Betriebsteams dabei helfen, dieselbe DNS-Richtlinie standortübergreifend anzuwenden. Dies ist wichtig, wenn kleinere Betriebsteams Anwendungen unterstützen müssen, die Nutzer in mehreren Ländern bedienen. Es unterstützt auch eine schnellere Reaktion auf regionale Verfügbarkeitsprobleme.
Welches Endnutzersegment wird voraussichtlich am schnellsten wachsen?
Das Gesundheitswesen und die Biowissenschaften werden bis 2032 voraussichtlich mit einer CAGR von 15,80 % wachsen, unterstützt durch Telemedizin, elektronische Patientenakten und medizinische Internet-of-Things-Bereitstellungen. Diese Nutzer benötigen eine zuverlässige Auflösung über Standorte und Geräte hinweg, da ein Verfügbarkeitsproblem den klinischen Betrieb sowie routinemäßige Technologie-Workflows beeinträchtigen kann. Managed-DNS-Anbieter müssen daher sorgfältige Richtlinienkontrolle, Dienstkontinuität und ein klares Betriebsprotokoll für verfügbarkeitsbezogene Entscheidungen unterstützen. Diese Anforderung macht zuverlässige Routing- und Wiederherstellungsfunktionen für Krankenhäuser, klinische Plattformen und vernetzte Pflegesysteme relevant. Sie kann die Kontinuitätsplanung für diverse Pflegeumgebungen unterstützen. Käufer benötigen möglicherweise auch Transparenz bei DNS-Richtlinienänderungen, da diese Änderungen den Zugang zu wichtigen digitalen Diensten beeinflussen können.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 16,28 % wachsen, unterstützt durch digitale Zahlungen, nationale Cloud-Programme, fortschrittliche Fertigung und Edge-KI-Bereitstellungen. Der Markt für Managed DNS Traffic Management und Failover Services ist relevant, wo Unternehmen latenzarme Auflösung benötigen und gleichzeitig nationale Infrastruktur- und Datensouveränitätsanforderungen erfüllen müssen. Die regionale Chance spiegelt sowohl große digitale Plattformen als auch öffentliche Programme wider, die Cloud- und Konnektivitätskapazitäten ausbauen. Dies erhöht die Nachfrage nach Anbietern, die regionale Infrastruktur mit konsistenten Betriebskontrollen kombinieren können. Anbieter müssen lokale Anforderungen mit zuverlässigen globalen Servicepraktiken in Einklang bringen. Das Servicedesign muss die unterschiedlichen Leistungs-, Sicherheits- und Betriebsanforderungen nationaler digitaler Ökosysteme berücksichtigen.
Wie beeinflussen DNS-Angriffe Beschaffungsentscheidungen?
Häufige DNS-Flood-Aktivitäten erhöhen die Nachfrage nach dauerhaftem Schutz, gesundheitsbasiertem Routing, automatisiertem Failover und resilienten Authoritative-DNS-Betriebsabläufen. Unternehmen behandeln DNS zunehmend als Kontinuitätsanforderung, da eine Unterbrechung Nutzer daran hindern kann, ansonsten verfügbare Anwendungen, Transaktionssysteme, digitale Plattformen und öffentliche Dienste zu erreichen. Der Markt für Managed DNS Traffic Management und Failover Services reagiert auf diese Bedenken, indem er Sicherheitskontrollen mit Traffic-Steuerung und Dienstwiederherstellungsfunktionen kombiniert. Das Ergebnis ist eine stärkere Präferenz für Dienste, die Schutzmaßnahmen automatisieren und die betriebliche Transparenz während eines Vorfalls wahren. Anbieter werden nach ihrer Fähigkeit bewertet, ein Ereignis zu erkennen, den Dienstzugang aufrechtzuerhalten und Teams Nachweise für die Nachvorfallüberprüfung bereitzustellen. Dies hilft Unternehmen, die Bereitschaft zu bewerten, bevor eine Unterbrechung Nutzer betrifft.