
Taille et part du marché des services de réponse aux incidents OT
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
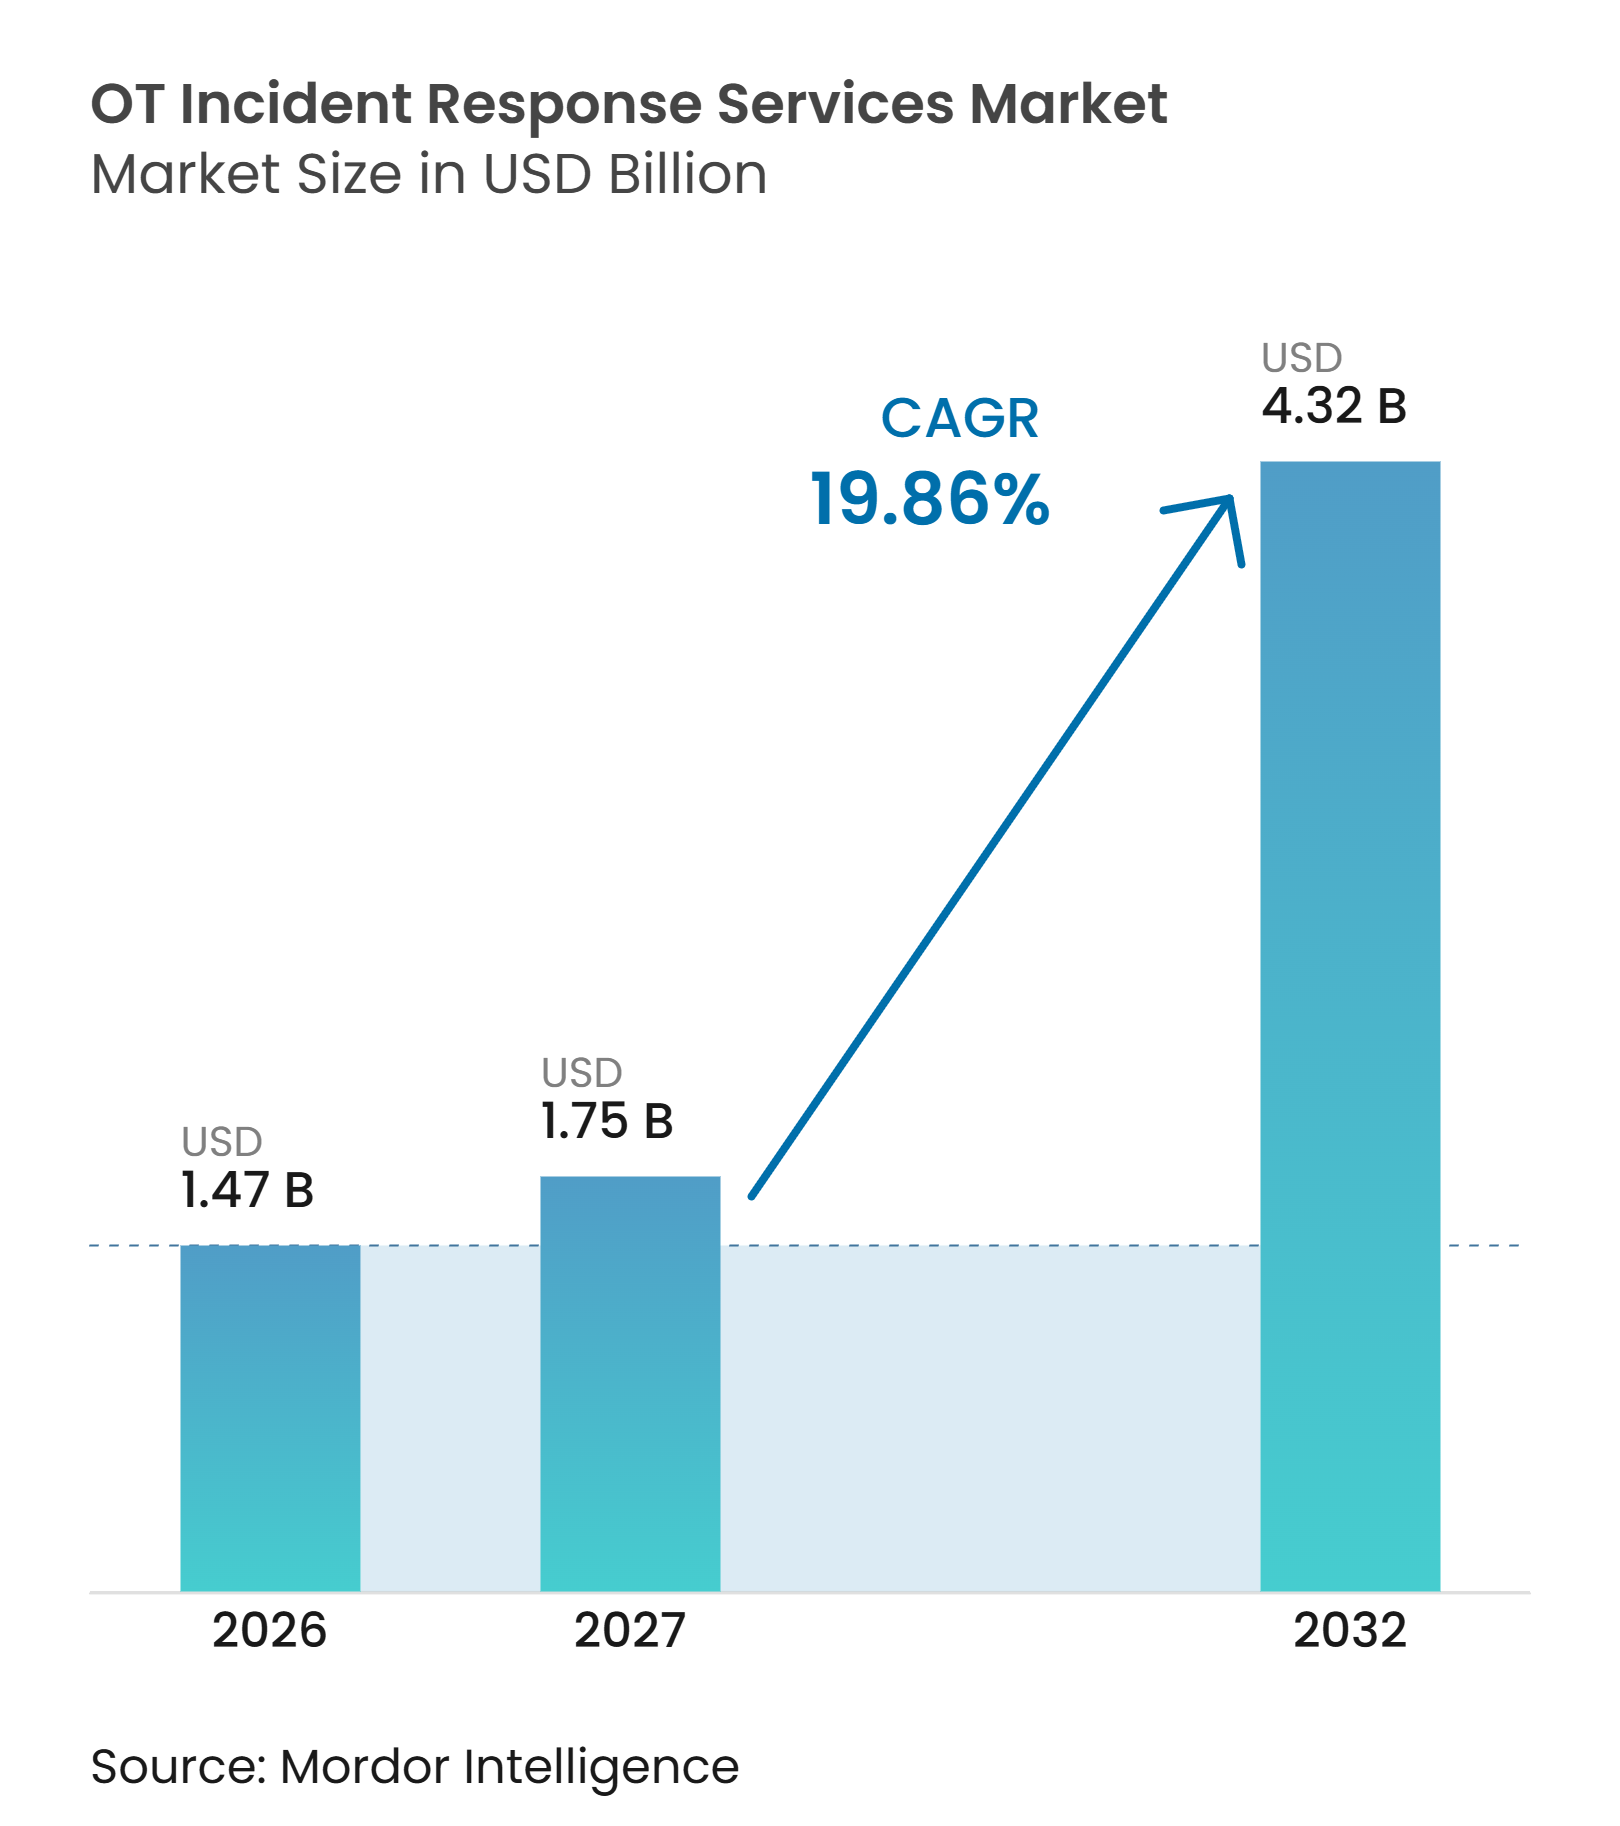
| Taille du Marché (2027) | 1.75 Milliards de dollars |
| Taille du Marché (2032) | 4.32 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 19.86 % |
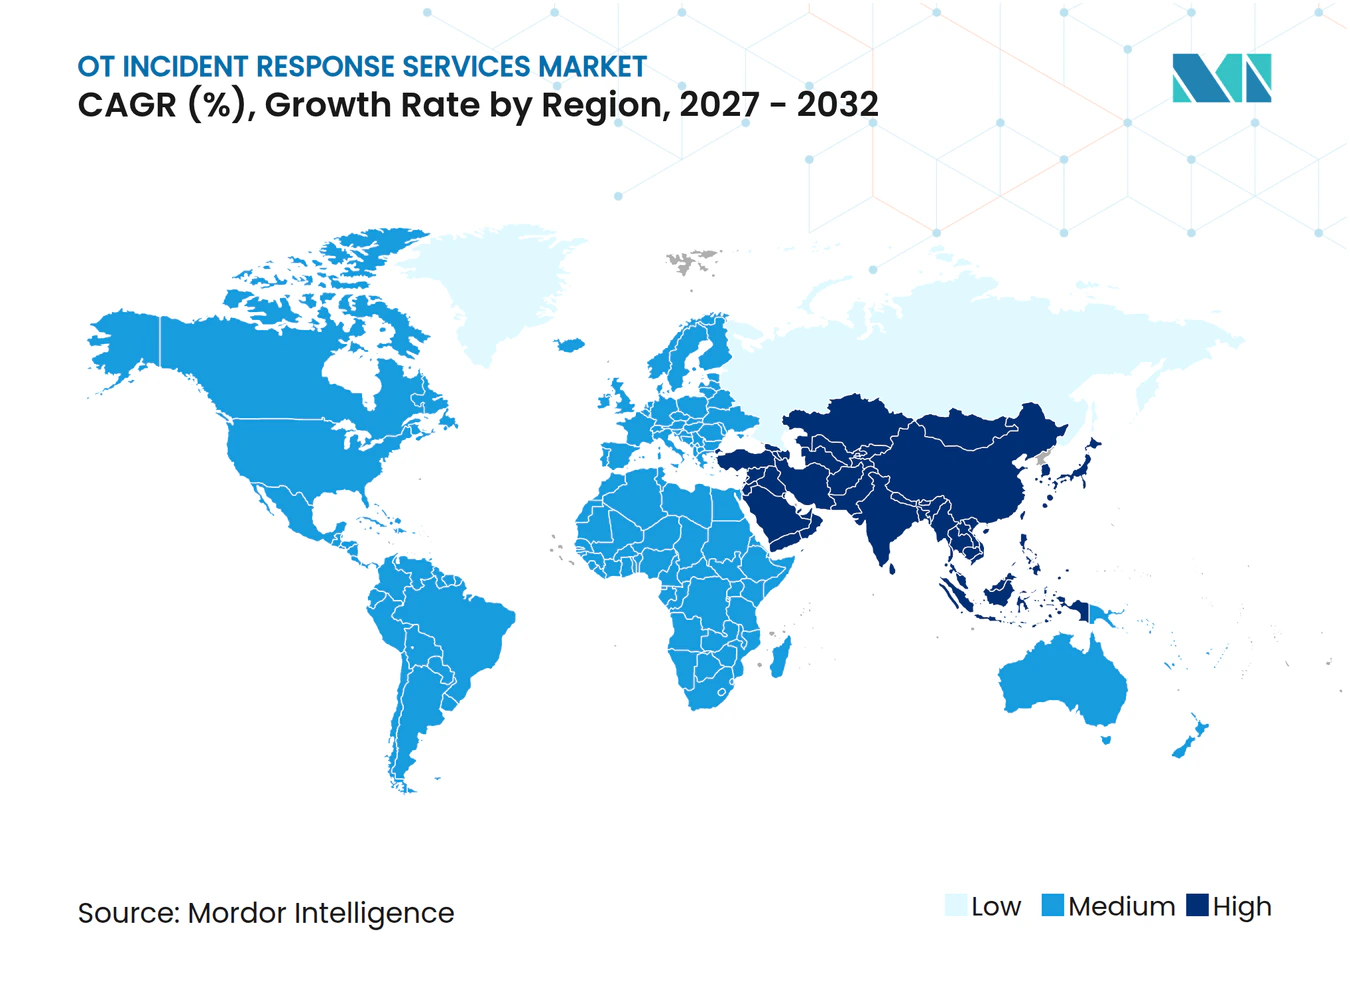
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services de réponse aux incidents OT par Mordor Intelligence
La taille du marché des services de réponse aux incidents OT devrait s'étendre de 1,47 milliard USD en 2026 à 1,75 milliard USD en 2027, puis à 4,32 milliards USD d'ici 2032, enregistrant un CAGR de 19,86 % entre 2027 et 2032. Le marché des services de réponse aux incidents OT est en croissance car les opérateurs industriels font face à des menaces de plus en plus fréquentes et complexes susceptibles de se propager des réseaux d'entreprise vers les environnements de production. Le besoin de plans de reprise spécialisés augmente, car les équipes de sécurité doivent protéger à la fois les processus physiques et les données. Les prestataires répondent à cette demande avec des contrats de rétention qui donnent aux clients accès à des intervenants qualifiés avant qu'un incident ne survienne. Le marché des services de réponse aux incidents OT bénéficie également d'une attention réglementaire accrue portée aux infrastructures critiques et d'une utilisation plus large des systèmes industriels connectés. La concurrence est centrée sur l'expertise en protocoles industriels, le renseignement sur les menaces et la capacité de réponse permettant de réduire les perturbations lors d'un événement en cours.
Points clés du rapport
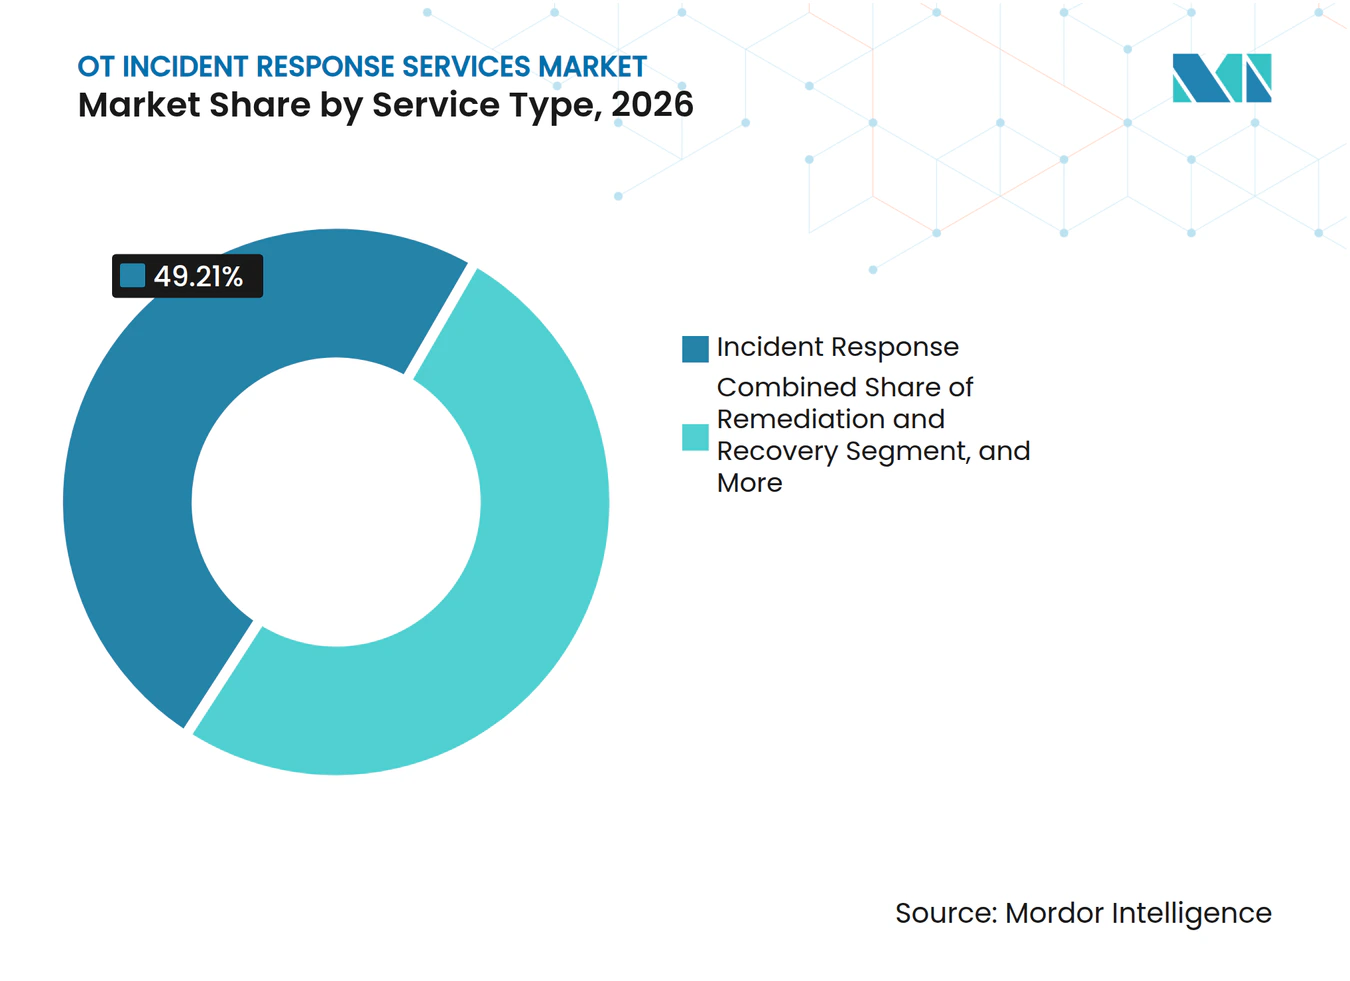
- Par type de service, la réponse aux incidents a représenté 49,21 % de la part du marché des services de réponse aux incidents OT en 2026, tandis que le contrat de rétention et la réponse d'urgence devraient progresser à un CAGR de 21,23 % jusqu'en 2032.
- Par type d'incident, les incidents de rançongiciel ont représenté 45,68 % du marché des services de réponse aux incidents OT en 2026, tandis que les incidents cybernétiques liés à la chaîne d'approvisionnement devraient progresser à un CAGR de 21,62 % jusqu'en 2032.
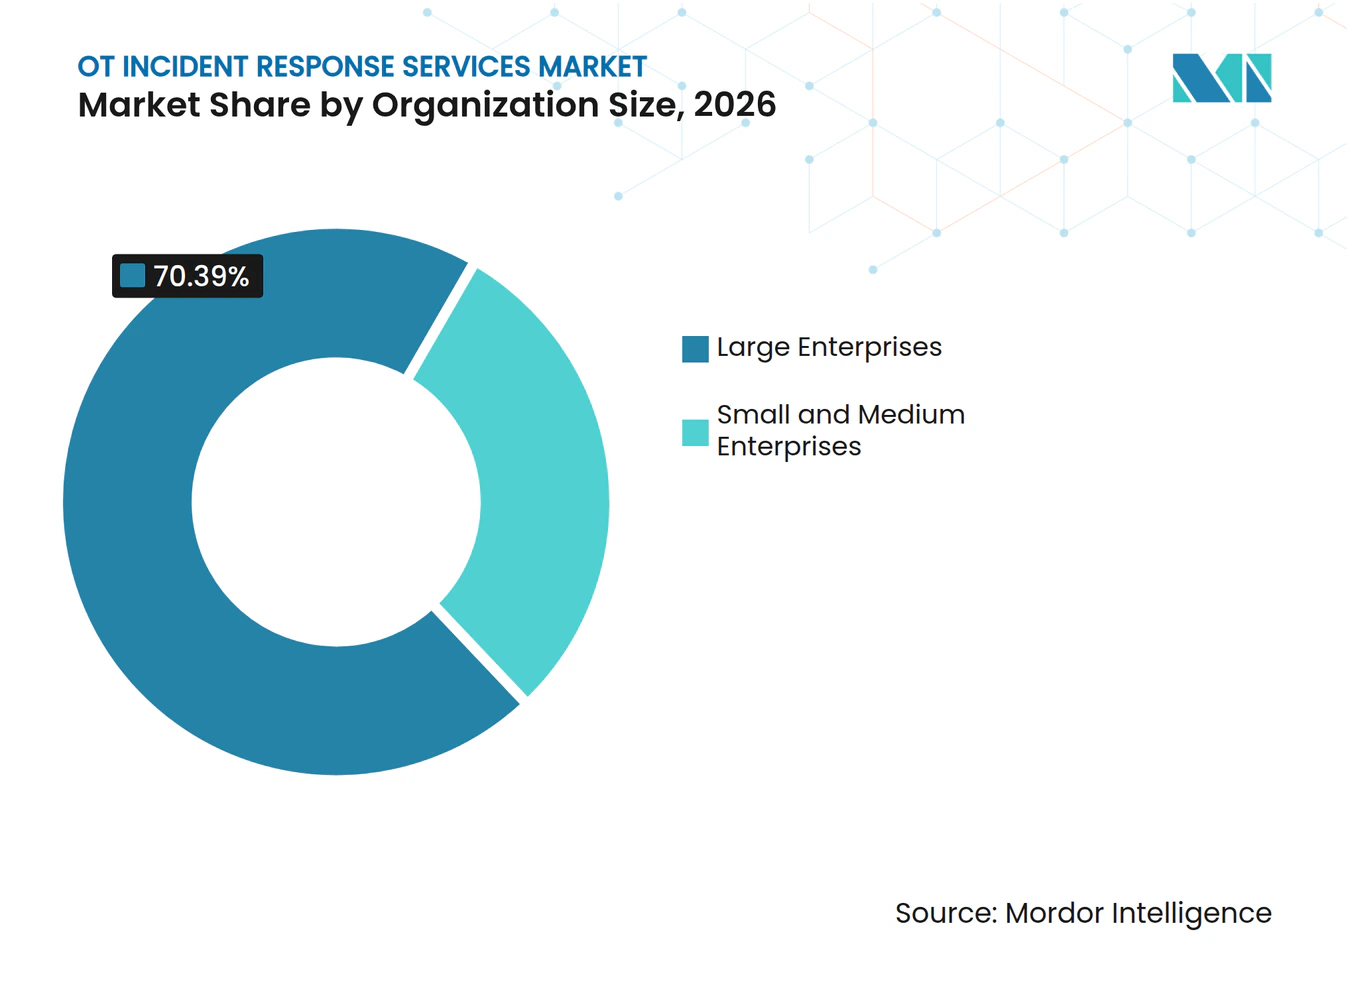
- Par taille d'organisation, les grandes entreprises ont représenté 70,39 % du marché des services de réponse aux incidents OT en 2026, tandis que les PME devraient progresser à un CAGR de 21,98 % jusqu'en 2032.
- Par secteur d'utilisation final, la fabrication industrielle a représenté 29,41 % du marché des services de réponse aux incidents OT en 2026, tandis que le secteur de l'eau et des eaux usées devrait progresser à un CAGR de 20,65 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord a représenté 36,88 % du marché en 2026, tandis que l'Asie-Pacifique devrait progresser à un CAGR de 20,91 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et perspectives mondiales du marché des services de réponse aux incidents OT
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Fréquence et sophistication croissantes des cyberattaques OT | +5.0% | Mondial | Court terme (≤ 2 ans) |
| Escalade des menaces de rançongiciels et de la chaîne d'approvisionnement contre les opérations industrielles | +4.5% | Amérique du Nord, Europe, Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion de la convergence IT-OT et de la connectivité industrielle | +3.8% | Mondial, avec concentration en Asie-Pacifique et en Amérique du Nord | Moyen terme (2-4 ans) |
| Renforcement des réglementations en matière de cybersécurité des infrastructures critiques | +2.8% | Amérique du Nord et UE, avec répercussions au Moyen-Orient et en Asie-Pacifique | Moyen terme (2-4 ans) |
| Exigences de résilience opérationnelle pour les installations à sécurité critique | +1.9% | Mondial, avec des gains précoces en Amérique du Nord, en Allemagne et dans les États du Golfe | Long terme (≥ 4 ans) |
| Pénurie d'intervenants spécialisés OT favorisant l'adoption des contrats de rétention | +1.5% | Mondial | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Fréquence et sophistication croissantes des cyberattaques OT
Le marché des services de réponse aux incidents OT est soutenu par une évolution dans la manière dont les attaquants approchent les cibles industrielles. Ils cartographient de plus en plus les environnements de contrôle et cherchent des moyens de perturber les processus plutôt que de simplement chiffrer des fichiers. Dragos a suivi 26 groupes de menaces OT nommés dans le monde en 2025, dont 11 groupes actifs et 3 groupes nouvellement identifiés appelés SYLVANITE, AZURITE et PYROXENE. Ces groupes ont été associés à des activités dans les secteurs de l'énergie, de l'eau et de la fabrication critique. AZURITE a mené des campagnes aux États-Unis, en Europe et en Asie-Pacifique en 2025, avec un chevauchement opérationnel signalé avec Flax Typhoon, lié à la Chine. Ces mêmes éléments indiquent que les principales régions font face simultanément à des activités liées à des États, ce qui accroît le besoin de préparation à la réponse industrielle. Le délai entre la divulgation d'une vulnérabilité et l'exploitation publique est tombé à une médiane de 24 jours en 2025. Cette fenêtre plus courte accroît la valeur d'un arrangement de service prêt avant le début d'une investigation. Kaspersky ICS CERT a signalé que des objets malveillants ont été bloqués sur 19,6 % des ordinateurs ICS dans le monde au premier trimestre 2026.[1] Le marché des services de réponse aux incidents OT bénéficie donc d'une demande de la part d'opérateurs ayant besoin d'un triage rapide sans attendre de sélectionner un prestataire après un événement. Les intervenants doivent également distinguer l'activité d'entreprise ordinaire des risques susceptibles d'affecter les postes de travail d'ingénierie, les contrôleurs et les opérations physiques. Cette exigence favorise les équipes qui comprennent les processus industriels autant que les méthodes d'investigation en matière de sécurité.
Escalade des menaces de rançongiciels et de la chaîne d'approvisionnement contre les opérations industrielles
Les rançongiciels demeurent une raison majeure pour laquelle les opérateurs se procurent des services de réponse spécialisés. Dragos a documenté 119 groupes de rançongiciels ciblant des organisations industrielles en 2025, en hausse de 49 % par rapport à l'année précédente, et a signalé 3 300 organisations touchées dans le monde. La fabrication représentait plus des deux tiers des victimes dans cette évaluation. Ce schéma élargit le besoin adressable pour le marché des services de réponse aux incidents OT dans les installations qui considéraient auparavant la cybersécurité comme relevant principalement des technologies de l'information. Le nombre d'incidents ayant des conséquences physiques est tombé à 57 en 2025 contre 76 en 2024, mais l'environnement général de menace des rançongiciels est resté étendu. L'exposition à la chaîne d'approvisionnement rend le problème plus difficile à contenir car les opérateurs dépendent des fournisseurs d'équipements, des bureaux d'ingénierie, de l'accès à distance et des canaux de mise à jour. Des affiliés de rançongiciels ont compromis 124 fournisseurs d'équipements ICS et 148 bureaux d'ingénierie ICS en 2025. Ces incidents peuvent fournir aux attaquants un accès à de nombreux clients en aval via des identifiants partagés ou des processus de distribution de logiciels. L'exposition étend la portée d'une investigation au-delà d'un seul opérateur et dans la chaîne technologique de soutien. La nécessité de retracer les connexions tierces et de préserver la sécurité des opérations crée un travail qui va au-delà d'une réponse standard aux rançongiciels en entreprise.
Expansion de la convergence IT-OT et de la connectivité industrielle
Les systèmes industriels sont de plus en plus connectés aux réseaux d'entreprise, aux services cloud et aux canaux de support à distance. Cela aide les opérateurs à collecter des données et à gérer les actifs, mais transfère également les vulnérabilités d'entreprise vers les environnements de production. Seulement 30 % des réseaux OT disposaient d'une visibilité suffisante pour détecter les menaces avant un impact opérationnel en 2025. La même évaluation a révélé que 56 % étaient incapables de surveiller l'activité en dessous de la frontière IT-OT. Le marché des services de réponse aux incidents OT bénéficie lorsque les organisations ont besoin d'équipes externes pour reconstituer l'activité dans un environnement que leurs propres outils n'observent pas entièrement. Les groupes de menaces ont adapté leurs méthodes pour exploiter cette lacune de visibilité. Dragos a décrit SYLVANITE comme un courtier d'accès initial qui a exploité les failles d'Ivanti dans les systèmes orientés IT avant que l'accès établi ne soit transmis à VOLTZITE pour une activité OT plus approfondie. Ce type de transfert peut faire apparaître un cas comme un problème IT même lorsque le chemin probable mène vers des actifs opérationnels. Fortinet a constaté que 14 % des organisations disposaient d'une visibilité OT complète en 2026, contre 5 % en 2025. Cette amélioration laisse encore de nombreux opérateurs avec une couverture partielle. Les prestataires de réponse peuvent combler cette lacune en combinant des preuves réseau, le contexte des actifs et les contributions des ingénieurs lors du confinement et de la reprise.
Renforcement des réglementations en matière de cybersécurité des infrastructures critiques
Les changements réglementaires rendent les dépenses de sécurité OT plus formelles pour de nombreux opérateurs d'infrastructures critiques. La FERC a approuvé 11 normes de fiabilité NERC CIP modifiées le 24 mars 2026. Les modifications approuvées ont permis la virtualisation dans les cadres OT sécurisés et ont ajouté des obligations d'audit et de surveillance pour les opérateurs du système électrique en vrac. Ces obligations font de la préparation aux incidents une partie de la conformité continue plutôt qu'un projet occasionnel. Elles renforcent également le rôle des procédures de réponse documentées, du personnel formé et des preuves que les actions de reprise ont été gérées en toute sécurité. La feuille de route NERC CIP, publiée en janvier 2026, a indiqué qu'une grande partie de l'OT soutenant la production et le transport d'électricité se situe en dehors de la couverture de surveillance CIP à impact moyen et élevé. La réglementation de la FERC autour de CIP-003-11 comble une partie de cette lacune de couverture. La CISA a également documenté l'exploitation par des acteurs affiliés à l'Iran d'automates programmables connectés à Internet de Rockwell Automation, Schneider Electric et Siemens dans son avis mis à jour de juillet 2026. Le marché des services de réponse aux incidents OT gagne en pertinence car les opérateurs ont besoin de plans de réponse qui répondent aux attentes réglementaires tout en protégeant les équipements susceptibles de se situer en dehors des seuils de surveillance traditionnels. Les exigences pour les installations à sécurité critique et la pénurie d'intervenants spécialisés OT soutiennent davantage l'adoption des contrats de rétention, car les équipes internes ne peuvent pas toujours fournir l'expertise nécessaire.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Les actifs hérités et les protocoles propriétaires compliquent la réponse | -2.2% | Mondial, plus aigu en Amérique du Nord, en Europe et en Asie du Sud | Moyen terme (2-4 ans) |
| Risque de perturbation de la production lors de l'investigation et du confinement | -1.8% | Mondial | Court terme (≤ 2 ans) |
| Données limitées sur les incidents OT et références de réponse incohérentes | -1.3% | Mondial, plus aigu en Afrique et en Amérique du Sud | Long terme (≥ 4 ans) |
| Budgets fragmentés entre les fonctions opérations, sécurité et cybersécurité | -0.9% | Mondial, concentré dans les segments PME et marché intermédiaire | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Les actifs hérités et les protocoles propriétaires compliquent la réponse
Les systèmes hérités peuvent ralentir les investigations car de nombreuses installations industrielles ont été conçues pour un fonctionnement continu plutôt que pour un travail médico-légal moderne. Certains actifs sont en service depuis des décennies et utilisent des protocoles propriétaires que les outils de sécurité courants ne prennent pas en charge. Leurs limites de traitement et le manque de support des fournisseurs peuvent empêcher le déploiement de logiciels de surveillance standard. La feuille de route NERC CIP a constaté qu'une part significative de l'OT de production et de transport se situait en dehors de la couverture de surveillance CIP à impact moyen et élevé. Cela laisse des preuves incomplètes lors d'un événement et peut rendre difficile l'identification rapide des appareils affectés. Le marché des services de réponse aux incidents OT doit donc soutenir un travail minutieux sur des systèmes d'âges et de modèles opérationnels très différents. Vedere Labs de Forescout a constaté que 19 des 22 automates programmables dans les villes touchées par les incidents du secteur de l'eau de juillet 2026 étaient vulnérables à CVE-2017-16740. La vulnérabilité disposait d'un correctif fournisseur disponible depuis 2017, mais le correctif n'avait pas été déployé sur ces appareils. Les installations utilisant simultanément des plateformes Siemens, Rockwell et Schneider nécessitent une connaissance de plusieurs protocoles et familles d'appareils. Les praticiens généralistes peuvent ne pas posséder cette connaissance. L'offre limitée d'intervenants qualifiés peut augmenter les coûts des services et retarder les engagements. Cela fait également de la spécialisation industrielle une partie nécessaire d'une offre de réponse crédible.
Risque de perturbation de la production lors de l'investigation et du confinement
Les actions de confinement dans les environnements OT peuvent interrompre les processus physiques, elles ne peuvent donc pas simplement suivre les procédures d'isolation IT standard. Les opérateurs du pétrole et du gaz, des produits chimiques et de l'énergie peuvent faire face à des pénalités contractuelles lorsqu'un temps d'arrêt non planifié affecte les livraisons. Ces pertes potentielles peuvent dépasser la demande de rançon lors d'un événement actif. Les opérateurs peuvent retarder un confinement agressif lorsqu'un arrêt pourrait créer un risque pour la sécurité ou la continuité. Dragos a signalé un temps de présence moyen des rançongiciels de 42 jours dans les environnements OT en 2025. Cela illustre pourquoi les décisions nécessitent souvent une coordination entre les équipes de sécurité et les opérateurs d'usine. Les lignes de production restent exposées pendant la période d'investigation, pas seulement les données de l'organisation. De nombreux appareils OT embarqués manquent également de journalisation native, ce qui signifie que les enquêteurs doivent reconstruire les chronologies via la télémétrie réseau. Cela peut allonger le travail et introduire de l'incertitude lorsque les équipes décident de ce qui peut être isolé en toute sécurité. Le marché des services de réponse aux incidents OT doit combiner l'investigation cybernétique avec le jugement opérationnel. Les budgets fragmentés et les références d'incidents incohérentes peuvent retarder davantage ce travail, en particulier pour les petites organisations dont les fonctions opérations, sécurité et cybersécurité sont séparées.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service : la réponse aux incidents réactive ancre les revenus, les contrats de rétention se développent
La réponse aux incidents a représenté 49,21 % de la part du marché des services de réponse aux incidents OT en 2026. La plupart des opérateurs industriels font encore appel à des équipes de réponse après confirmation d'une violation plutôt que dans le cadre d'un programme de préparation avancée. Cette approche réactive peut laisser les équipes travailler sous pression temporelle pendant qu'elles déterminent la portée d'un événement. Dragos a signalé un temps de présence moyen des rançongiciels OT de 42 jours en 2025. La durée de ce temps de présence montre le besoin d'un accès plus rapide au personnel qui comprend les systèmes industriels. Les services de médecine légale et d'investigation établissent les preuves nécessaires aux notifications, aux demandes d'assurance et à la prise de décision. Les services de remédiation et de reprise restaurent ensuite les systèmes et vérifient que les opérations peuvent reprendre en toute sécurité. Le secteur des services de réponse aux incidents OT dépend de ces activités connectées car une réponse est incomplète si une installation ne peut pas reprendre des opérations fiables. Les acheteurs évaluent la capacité à travers le confinement, l'investigation, la reprise et l'amélioration post-incident plutôt que de traiter chaque activité comme entièrement séparée.
Le contrat de rétention et la réponse d'urgence devraient croître à un CAGR de 21,23 % de 2027 à 2032. Cette catégorie répond à la pénurie de praticiens disposant de qualifications OT et au coût de la sélection d'un prestataire lors d'un incident en cours. Un contrat de rétention donne à un opérateur des heures pré-autorisées et des contacts connus avant le début d'un incident. Dragos propose des niveaux de rétention Essentiel, Standard et Amélioré avec respectivement 80, 160 et 240 heures. La société indique que ces arrangements comprennent un premier contact dans l'heure et une arrivée sur site dans les 48 heures pour les sites surveillés. Ces niveaux de service montrent comment les prestataires conditionnent une expertise rare dans un arrangement commercial continu. La demande de contrats de rétention reflète également le besoin opérationnel d'éviter les délais de contractualisation lorsqu'une usine peut déjà être perturbée. Le marché des services de réponse aux incidents OT offre de la place aux prestataires capables de combiner surveillance, renseignement sur les menaces, exercices et soutien à la réponse dans un seul engagement. Cette structure peut aider un opérateur à établir des étapes d'escalade avant que le personnel ne doive prendre des décisions sensibles à la sécurité.



Par type d'incident : les rançongiciels en tête, l'exposition à la chaîne d'approvisionnement accroît la complexité
Les incidents de rançongiciel ont représenté 45,68 % du marché des services de réponse aux incidents OT en 2026. Les environnements OT peuvent être particulièrement vulnérables aux perturbations liées au chiffrement car la restauration des systèmes peut nécessiter des procédures de remise en service spécifiques au fournisseur. Cela peut prolonger les temps d'arrêt au-delà du processus de reprise utilisé pour de nombreux systèmes technologiques d'entreprise. NCC Group a signalé 2 073 attaques de rançongiciels contre des organisations industrielles au cours des 12 mois jusqu'en mars 2026. Son renseignement sur les menaces a décrit les cibles industrielles comme représentant 29,6 % de l'activité des rançongiciels chaque mois. Les incidents de logiciels malveillants et les incidents d'intrusion réseau fournissent souvent une reconnaissance et un mouvement latéral avant l'introduction de charges utiles de rançongiciels ou d'effaceurs. Une équipe de réponse doit donc rechercher la voie d'accès initiale ainsi que l'événement de rançongiciel lui-même. Cela rend la connaissance des actifs industriels importante tout au long de l'investigation. Cela renforce également le rôle des plans de reprise qui préservent à la fois les preuves et la sécurité de l'usine.
Les incidents cybernétiques liés à la chaîne d'approvisionnement devraient croître à un CAGR de 21,62 % de 2027 à 2032. La liste du rapport 2025 comprend 124 fournisseurs d'équipements ICS et 148 bureaux d'ingénierie ICS, soulignant pourquoi les opérateurs en aval ne peuvent pas évaluer le risque uniquement au sein de leurs propres réseaux. Les identifiants d'accès à distance, les versions de logiciels, les micrologiciels et les mises à jour automatiques peuvent relier un incident fournisseur à de nombreux sites industriels. Les enquêteurs doivent retracer la relation entre les composants tiers et l'environnement opérationnel affecté. Ce travail peut nécessiter des preuves provenant des fournisseurs, des équipes d'ingénierie et du personnel des opérations internes. Le marché des services de réponse aux incidents OT a un rôle clair dans les incidents où une réponse doit tenir compte à la fois de la victime directe et de l'écosystème fournisseur plus large. Les prestataires IT généralistes peuvent être en mesure de gérer certaines tâches au niveau des systèmes, mais le travail sur la chaîne d'approvisionnement industrielle nécessite également une connaissance du comportement des appareils et des séquences de reprise sécurisées. La demande se déplace donc vers des services capables d'identifier l'origine, la portée et l'impact opérationnel d'une relation fournisseur compromise.
Par taille d'organisation : les grandes entreprises en tête, les PME augmentent leur adoption
Les grandes entreprises ont représenté 70,39 % du marché des services de réponse aux incidents OT en 2026. Ces opérateurs gèrent souvent les environnements industriels les plus complexes et font face à la plus grande exposition financière directe lorsqu'un site de production est perturbé. Ils font également face à des obligations réglementaires et des exigences d'assurance plus formelles. Leurs processus d'approvisionnement comprennent généralement des contrats de rétention, des exercices de simulation annuels et des procédures d'escalade documentées. Cela donne aux grandes organisations un chemin structuré pour engager un prestataire de réponse avant qu'un incident ne survienne. Cela permet également au prestataire d'apprendre les actifs, le personnel et les priorités opérationnelles du site à l'avance. Les contrats des grandes entreprises peuvent couvrir plusieurs installations et différents environnements technologiques. Le marché des services de réponse aux incidents OT dispose d'une base durable de demande de la part de prestataires capables de soutenir un travail de réponse complexe entre les équipes d'entreprise et d'usine.
Les PME devraient croître à un CAGR de 21,98 % de 2027 à 2032. Les fournisseurs industriels de niveau intermédiaire sont de plus en plus attrayants pour les attaquants car leurs identifiants d'accès à distance peuvent fournir un accès aux réseaux OT plus importants. Ces organisations s'appuyaient historiquement sur un soutien ad hoc ou sur des prestataires axés sur les systèmes IT. Les contrats de rétention par abonnement abaissent la barrière à l'utilisation de services spécialisés sans nécessiter une équipe de sécurité OT interne. Les prestataires de services de sécurité gérés regroupent également le renseignement sur les menaces, les outils de surveillance et les heures de réponse dans un seul package. Cela peut rendre une capacité de réponse définie plus accessible pour les entreprises disposant de ressources internes limitées. Le marché des services de réponse aux incidents OT peut croître grâce à ces offres packagées, car les PME ont souvent besoin d'une couverture pratique plutôt que d'un grand programme sur mesure. Cependant, la propriété du budget peut être fragmentée entre les équipes opérations, sécurité et cybersécurité. Les prestataires doivent donc démontrer comment la préparation peut limiter les perturbations opérationnelles et simplifier la prise de décision lorsqu'un événement survient.

Par secteur d'utilisation final : la fabrication en tête, l'eau et les eaux usées s'accélèrent
La fabrication industrielle a représenté 29,41 % du chiffre d'affaires total du marché en 2026. Les installations de fabrication font face à une forte exposition aux rançongiciels, à des arrêts de production coûteux et à des connexions plus larges entre les réseaux d'entreprise et opérationnels. Les investissements dans l'Industrie 4.0 ont élargi cette connectivité sur de nombreux sites. L'énergie et les services publics, le pétrole et le gaz, ainsi que les produits chimiques et pétrochimiques nécessitent également des efforts de réponse complexes car les systèmes de sécurité peuvent être intégrés aux réseaux d'entreprise. Dans ces secteurs, les conséquences d'un événement peuvent aller au-delà de la perte de données. La valeur des contrats peut augmenter lorsque les intervenants doivent évaluer les risques de processus, coordonner avec les équipes d'ingénierie et valider un retour sécurisé au service.
L'eau et les eaux usées devraient croître à un CAGR de 20,65 % de 2027 à 2032. Le FBI et l'EPA ont signalé en juillet 2026 que des attaques avaient dégradé les opérations des services d'eau dans au moins 7 États américains.[2] La CISA a séparément signalé que plus de 100 systèmes OT exposés sur Internet dans le secteur de l'eau ont été ciblés en juillet 2026. Les attaques impliquaient principalement des automates programmables connectés directement à des modems cellulaires sans contrôles de sécurité intermédiaires. Vedere Labs de Forescout a indiqué que des milliers d'automates programmables Rockwell Automation exposés sur Internet étaient exposés dans le monde entier. Le secteur des services de réponse aux incidents OT a un besoin croissant de soutenir les opérateurs d'eau qui peuvent disposer de ressources de sécurité limitées mais fournissent des services publics essentiels. La planification de la réponse dans ce secteur vertical doit aborder la continuité des processus physiques, la configuration des appareils et la coordination avec les autorités publiques. Ces exigences rendent la préparation spécialisée particulièrement importante.
Analyse géographique
L'Amérique du Nord a représenté 36,88 % du chiffre d'affaires total du marché en 2026. L'AA26-097A de la CISA et l'alerte conjointe du FBI et de l'EPA sur les attaques d'automates programmables dans le secteur de l'eau montrent une forte attention réglementaire et d'application à la préparation des technologies opérationnelles. L'Évaluation nationale des cybermenaces 2025-2026 du Canada a identifié les rançongiciels comme la principale menace de cybercriminalité pour les infrastructures critiques. La concentration de la région en infrastructures exposées et en prestataires spécialisés soutient la demande de contrats de rétention parmi les opérateurs américains et canadiens de l'énergie, des services publics, de la fabrication et de l'eau.
L'Europe est la deuxième géographie en importance dans la recherche fournie, avec l'Allemagne, le Royaume-Uni et la France soutenant la demande grâce aux efforts de transposition de NIS2. L'attaque ELECTRUM de décembre 2025 sur les installations polonaises de chaleur et d'électricité combinées a renforcé le besoin de préparation à la réponse spécifique OT dans la région. L'Asie-Pacifique devrait croître à un CAGR de 20,91 % de 2027 à 2032, soutenue par la numérisation industrielle et des exigences de sécurité plus larges en Chine, au Japon, en Corée du Sud et en Inde. Les campagnes d'AZURITE en Asie-Pacifique au cours de 2025 montrent que la région fait également face à des activités liées à des États.[3] Les investissements dans les infrastructures de l'Inde et le programme d'incitation liée à la production élargissent son empreinte OT manufacturière, tandis que la base d'automatisation du Japon et le MLPS 2.0 de la Chine soutiennent la demande de services structurés et conformes.
L'Amérique du Sud, le Moyen-Orient et l'Afrique représentent des zones plus petites mais importantes pour le marché des services de réponse aux incidents OT. Le Brésil et l'Argentine augmentent leur adoption dans l'énergie et les services publics à mesure que la modernisation des infrastructures progresse. L'Arabie saoudite et les Émirats arabes unis sont des marchés actifs en raison du rôle stratégique du secteur énergétique et de leur alignement avec les cadres internationaux de cybersécurité OT. L'Afrique reste à un stade plus précoce, avec l'Afrique du Sud et le Nigéria comme principaux centres de demande. Kaspersky ICS CERT a signalé que l'Afrique avait la part régionale la plus élevée d'ordinateurs ICS attaqués à 27,3 % au quatrième trimestre 2025, un niveau susceptible d'accroître la demande formelle à mesure que l'application et les investissements se développent.
Paysage concurrentiel
Concentration du Marché
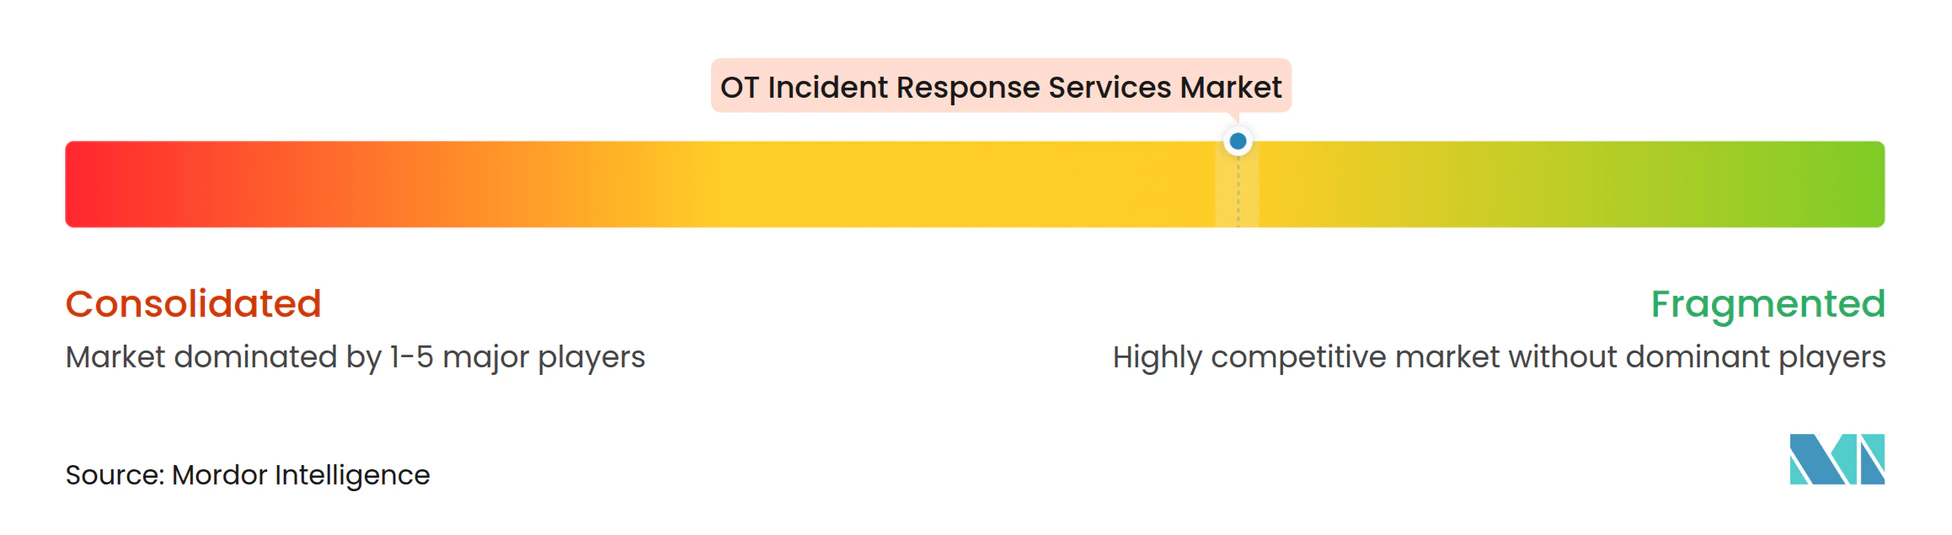
Le marché des services de réponse aux incidents OT est modérément fragmenté. Les spécialistes natifs OT se font concurrence grâce à la connaissance des protocoles industriels et au renseignement sur les menaces propriétaire, tandis que les prestataires de sécurité IT s'étendent par le biais d'acquisitions et de programmes conjoints. Dragos a reçu les scores les plus élevés dans l'évaluation Forrester Wave 2026 pour l'investigation et la réponse aux incidents spécifiques OT et pour le soutien à la convergence IT-OT, selon l'annonce de la société. Le domaine comprend des prestataires de surveillance, de visibilité des actifs, de médecine légale et de réponse gérée. Aucun prestataire n'a une position dominante dans les contrats de rétention pour le marché intermédiaire, l'attribution de la chaîne d'approvisionnement et la médecine légale OT assistée par l'IA.
Accenture a annoncé des accords en juin 2026 pour prendre une participation majoritaire dans Dragos et acquérir runZero et NetRise, avec une valeur d'entreprise combinée de 4,175 milliards USD. Dragos a ensuite finalisé les acquisitions de runZero et NetRise en septembre 2026, ajoutant la gestion de l'exposition, le renseignement sur la chaîne d'approvisionnement logicielle et la visibilité des appareils au niveau du micrologiciel. Claroty et Frenos ont annoncé un partenariat en juillet 2026 combinant la protection des systèmes cyber-physiques avec des tests de pénétration OT simulés.[4] Ces mouvements combinent la prévention, les tests et la capacité de réponse autour des clients industriels. Ils montrent également l'importance d'une couverture de plateforme large et d'une expertise de réponse spécialisée.
L'analyse assistée par l'IA devient une caractéristique concurrentielle, mais elle dépend d'un contexte industriel fiable. Dragos a lancé EmberAI en juin 2026 en utilisant son Intelligence Fabric, que la société a déclaré s'appuyer sur plus de 5 pétaoctets de télémétrie OT quotidienne et plus de 10 ans de suivi des adversaires à travers 26 groupes de menaces nommés. Claroty a lancé Claire en mai 2026, et Nozomi Networks a lancé Vantage IQ en janvier 2026 pour les équipes de sécurité OT et IoT. Le marché des services de réponse aux incidents OT favorisera les prestataires qui appliquent l'automatisation tout en conservant le jugement opérationnel humain.
Leaders du secteur des services de réponse aux incidents OT
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Waterfall Security Solutions Ltd.
-
Forescout Technologies, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Développements récents du secteur
- Septembre 2026 : Dragos a finalisé l'acquisition de runZero et NetRise à la suite de la clôture de l'investissement majoritaire d'Accenture, étendant la plateforme Dragos pour inclure la gestion de l'exposition, le renseignement sur les risques de la chaîne d'approvisionnement logicielle et la visibilité des appareils au niveau du micrologiciel.
- Août 2026 : Vedere Labs de Forescout a identifié 4 407 automates programmables Rockwell Automation et Allen-Bradley exposés sur Internet dans le monde entier, dont 65 % aux États-Unis. Sur 22 automates programmables dans les villes où les services d'eau ont confirmé des attaques, 19 étaient vulnérables à CVE-2017-16740.
- Juillet 2026 : Le FBI et l'EPA ont publié un avis de sécurité public conjoint, I-073026-PSA, confirmant que les services d'eau et d'eaux usées dans au moins 7 États américains avaient signalé des cyberattaques ciblant les automates programmables MicroLogix de Rockwell Automation exposés sur Internet depuis le 27 juillet. Les attaques se sont ensuite étendues à au moins 12 États, avec des pertes de pression et des inondations confirmées sur plusieurs sites.
- Juillet 2026 : Claroty et Frenos ont annoncé un partenariat pour intégrer la plateforme de protection des systèmes cyber-physiques de Claroty avec les tests de pénétration OT simulés natifs à l'IA de Frenos, permettant une validation continue de la posture défensive contre les comportements adversariaux du monde réel dans les environnements de technologie opérationnelle.
Portée du rapport mondial sur le marché des services de réponse aux incidents OT
Le marché des services de réponse aux incidents OT comprend les revenus générés par des services de cybersécurité spécialisés qui aident les organisations industrielles à se préparer, à répondre, à investiguer, à contenir, à remédier et à se remettre des incidents de cybersécurité affectant les environnements de technologie opérationnelle (OT). Ces services sont conçus pour protéger les systèmes de contrôle industriel, les réseaux SCADA, les infrastructures critiques et les actifs opérationnels connectés contre les cybermenaces. Le marché comprend la réponse d'urgence basée sur des contrats de rétention, les engagements de réponse aux incidents, les investigations médico-légales, les services de remédiation et de reprise, et les activités de préparation aux incidents. Il soutient la continuité des activités, la résilience opérationnelle et la conformité réglementaire dans les environnements industriels. Le marché sert des secteurs tels que la fabrication, l'énergie, les services publics, le pétrole et le gaz, le transport et les infrastructures hydrauliques.
Le rapport sur le marché des services de réponse aux incidents OT est segmenté par type de service (contrat de rétention et réponse d'urgence, réponse aux incidents, médecine légale et investigation, remédiation et reprise, et autres types de services), type d'incident (incidents de rançongiciel, incidents de logiciels malveillants, incidents cybernétiques liés à la chaîne d'approvisionnement, incidents d'intrusion réseau, et autres types d'incidents), taille d'organisation (grandes entreprises, et petites et moyennes entreprises), secteur d'utilisation final (fabrication industrielle, énergie et services publics, pétrole et gaz, produits chimiques et pétrochimiques, mines et métaux, transport et logistique, eau et eaux usées, et autres secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
| Contrat de rétention et réponse d'urgence |
| Réponse aux incidents |
| Médecine légale et investigation |
| Remédiation et reprise |
| Autres types de services |
| Incidents de rançongiciel |
| Incidents de logiciels malveillants |
| Incidents cybernétiques liés à la chaîne d'approvisionnement |
| Incidents d'intrusion réseau |
| Autres types d'incidents |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Fabrication industrielle |
| Énergie et services publics |
| Pétrole et gaz |
| Produits chimiques et pétrochimiques |
| Mines et métaux |
| Transport et logistique |
| Eau et eaux usées |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Nigéria | |
| Reste de l'Afrique |
| Par type de service | Contrat de rétention et réponse d'urgence | |
| Réponse aux incidents | ||
| Médecine légale et investigation | ||
| Remédiation et reprise | ||
| Autres types de services | ||
| Par type d'incident | Incidents de rançongiciel | |
| Incidents de logiciels malveillants | ||
| Incidents cybernétiques liés à la chaîne d'approvisionnement | ||
| Incidents d'intrusion réseau | ||
| Autres types d'incidents | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par secteur d'utilisation final | Fabrication industrielle | |
| Énergie et services publics | ||
| Pétrole et gaz | ||
| Produits chimiques et pétrochimiques | ||
| Mines et métaux | ||
| Transport et logistique | ||
| Eau et eaux usées | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services de réponse aux incidents OT ?
Le marché des services de réponse aux incidents OT devrait croître de 1,75 milliard USD en 2027 à 4,32 milliards USD d'ici 2032, à un CAGR de 19,86 %.
Pourquoi les opérateurs industriels utilisent-ils des services de réponse aux incidents OT ?
Les attaquants ciblent les systèmes industriels connectés, tandis que les opérateurs ont besoin d'un soutien spécialisé pour investiguer, contenir et se remettre des incidents sans créer d'interruptions de production dangereuses.
Quel type de service est en tête de la demande pour les services de réponse aux incidents OT ?
La réponse aux incidents était en tête avec une part de 49,21 % en 2026, tandis que le contrat de rétention et la réponse d'urgence devraient croître à un CAGR de 21,23 % jusqu'en 2032.
Quel type d'incident crée le plus grand besoin pour ces services ?
Les incidents de rançongiciel détenaient une part de 45,68 % en 2026, tandis que les incidents cybernétiques liés à la chaîne d'approvisionnement devraient croître à un CAGR de 21,62 % jusqu'en 2032.
Quel secteur d'utilisation final connaît la croissance la plus rapide pour les services de réponse OT ?
L'eau et les eaux usées devraient croître à un CAGR de 20,65 % jusqu'en 2032, à la suite d'attaques ayant perturbé les opérations des services d'eau dans plusieurs États américains en 2026.
Quelle région devrait connaître la croissance la plus rapide pour les services de réponse OT ?
L'Asie-Pacifique devrait croître à un CAGR de 20,91 % jusqu'en 2032, soutenue par la numérisation industrielle et l'élargissement des exigences en matière de cybersécurité.