
Taille et part du marché de l'Identity Exposure Management
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
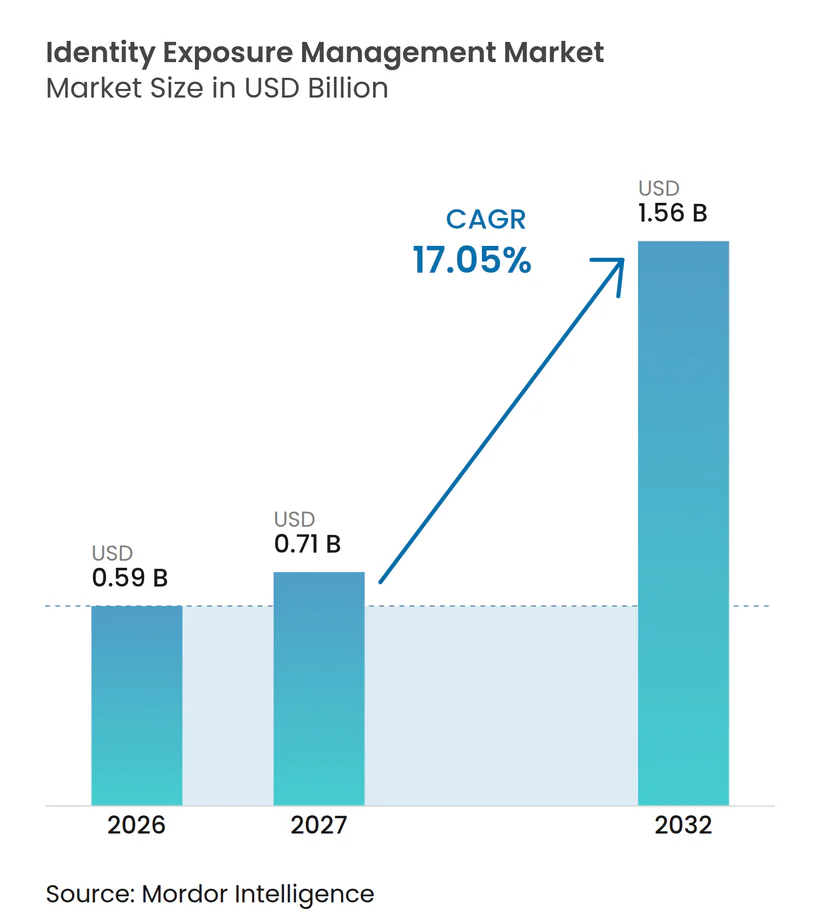
| Taille du Marché (2027) | 0.71 Milliards de dollars |
| Taille du Marché (2032) | 1.56 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 17.05 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de l'Identity Exposure Management par Mordor Intelligence
La taille du marché de l'Identity Exposure Management devrait s'étendre de 0,59 milliard USD en 2026 et 0,71 milliard USD en 2027 à 1,56 milliard USD d'ici 2032, enregistrant un CAGR de 17,05 % entre 2027 et 2032. Les logiciels malveillants de collecte d'identifiants modifient les priorités des acheteurs, car les cookies de session volés peuvent contourner les contrôles de connexion qui reposent sur les mots de passe et l'authentification multifacteur. Le marché de l'Identity Exposure Management bénéficie également de la nécessité de détecter en continu les identités exposées et de relier les résultats directement aux mesures correctives des fournisseurs d'identité. L'adoption du cloud, la prolifération des identités non humaines et les identifiants des agents d'IA élargissent les exigences de surveillance au-delà des comptes des employés. Les fournisseurs qui combinent le renseignement sur les réseaux criminels souterrains, le triage automatisé et les intégrations de remédiation directe ont une opportunité plus claire de s'intégrer aux programmes de sécurité d'entreprise de base.
Points clés du rapport
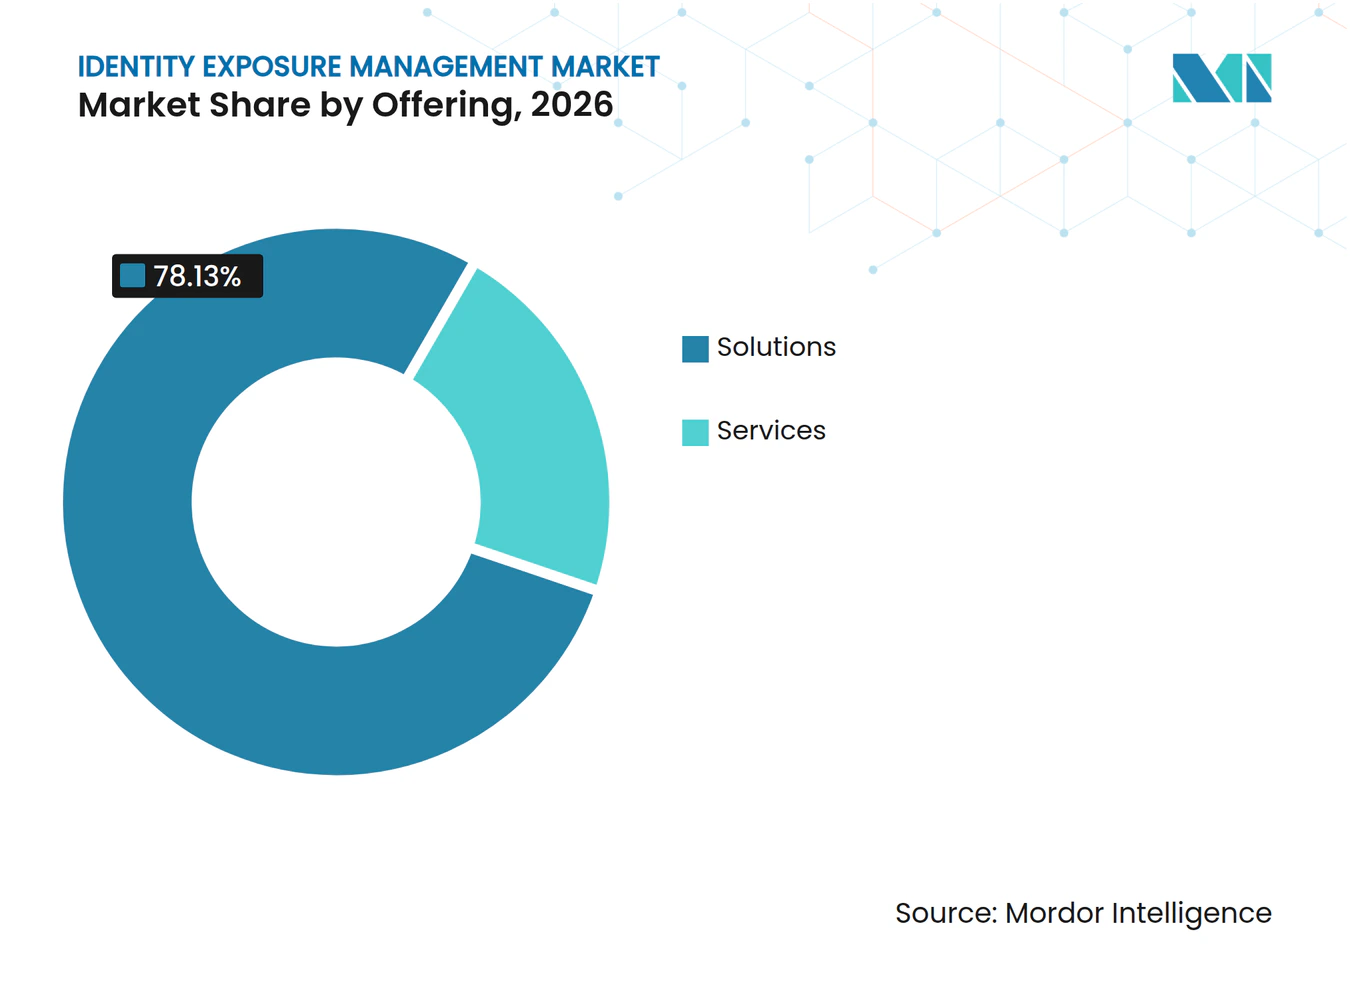
- Par offre de solutions, celles-ci détenaient 78,13 % de la part du marché de l'Identity Exposure Management en 2026, tandis que les services devraient se développer à un CAGR de 17,46 % jusqu'en 2032.
- Par mode de déploiement, le cloud représentait 57,21 % de la taille du marché de l'Identity Exposure Management en 2026 et devrait se développer à un CAGR de 17,64 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises détenaient 74,37 % du chiffre d'affaires en 2026, tandis que les petites et moyennes entreprises devraient se développer à un CAGR de 17,43 % jusqu'en 2032.
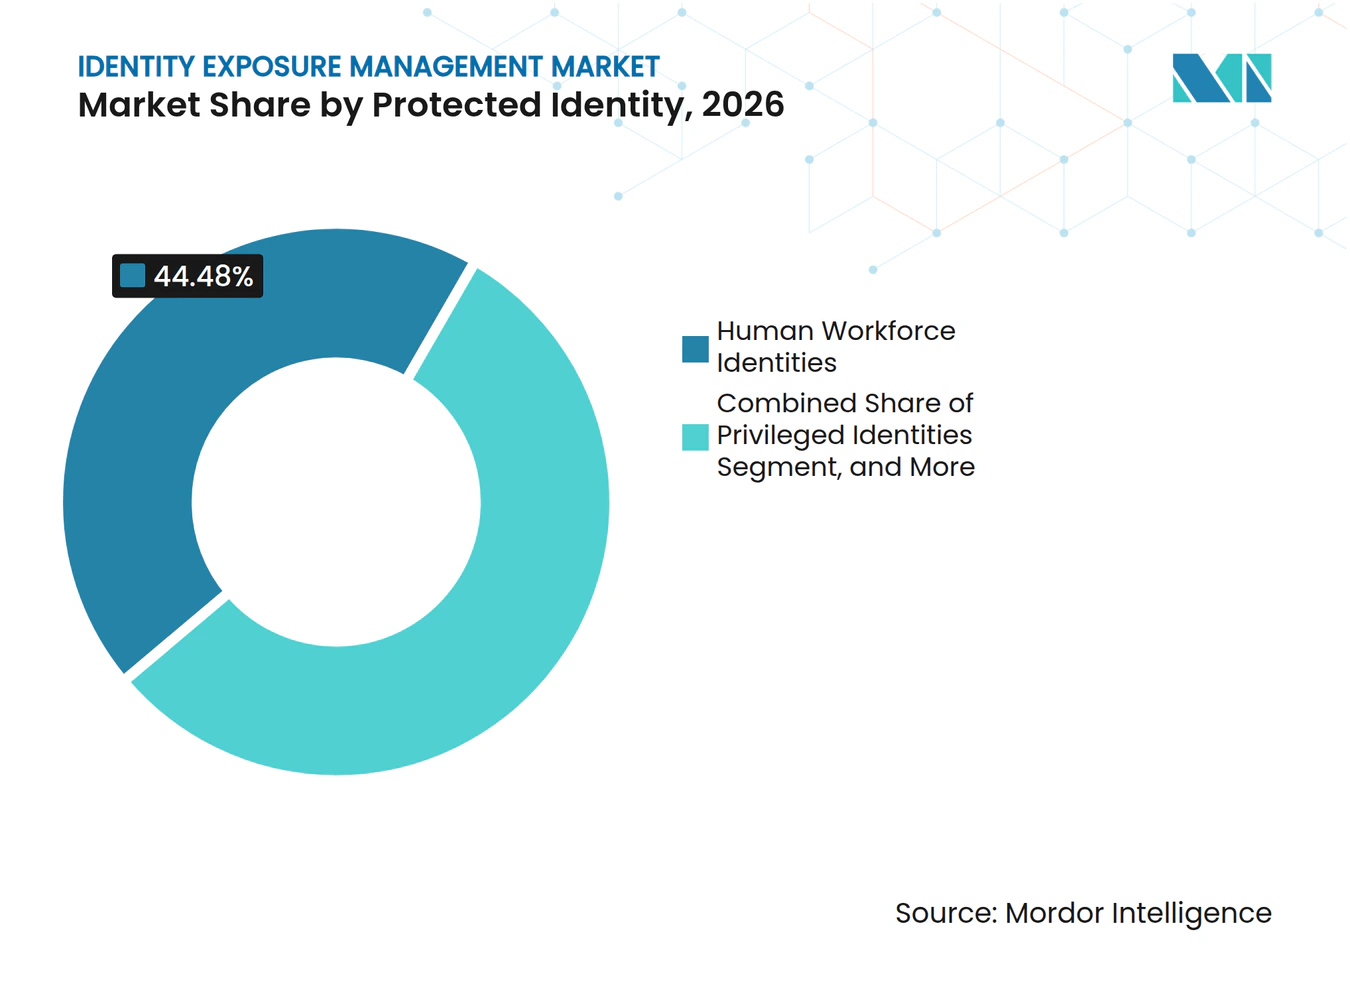
- Par type d'identité protégée, les identités de la main-d'œuvre humaine représentaient 44,48 % du chiffre d'affaires en 2026, tandis que les identités des agents d'IA devraient croître à un CAGR de 18,04 % jusqu'en 2032.
- Par secteur d'activité, le BFSI détenait 25,03 % du chiffre d'affaires en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 18,42 % jusqu'en 2032.
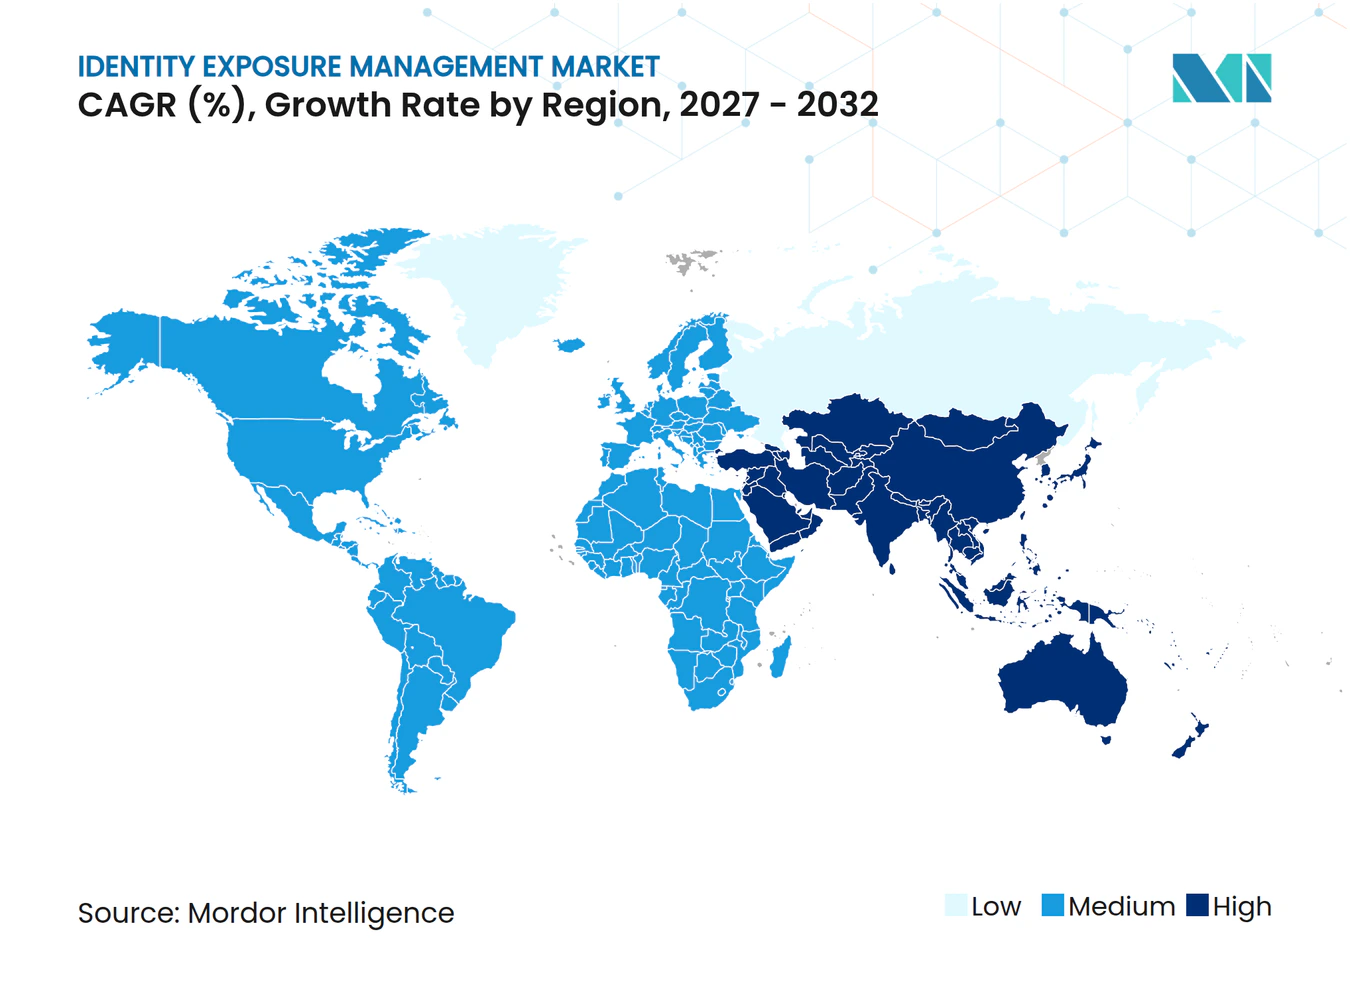
- Par géographie, l'Amérique du Nord détenait 39,28 % du chiffre d'affaires en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 18,12 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Attaques centrées sur l'identité contournant les contrôles périmètriques | +4.2% | Mondial | Court terme (≤ 2 ans) |
| Journaux de stealers et jetons de session permettant la prise de contrôle de comptes | +3.5% | Amérique du Nord et Europe, extension vers l'Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion des identités non humaines et machine | +3.0% | Amérique du Nord et Europe, Asie-Pacifique émergente | Moyen terme (2-4 ans) |
| Prolifération des identités cloud et hybrides | +2.5% | Mondial | Moyen terme (2-4 ans) |
| Validation automatisée et remédiation réduisant le délai entre exposition et confinement | +1.8% | Amérique du Nord et Europe, gains précoces à Singapour et en Australie | Moyen terme (2-4 ans) |
| Surveillance de l'exposition des identités pour les dirigeants et le personnel à haut risque | +1.2% | Amérique du Nord et Europe | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Attaques centrées sur l'identité contournant les contrôles périmètriques
Les défenses périmètriques traditionnelles ne traitent pas adéquatement les attaques fondées sur des identités légitimes mais compromises, car la demande d'accès peut sembler valide après qu'un identifiant ou un artefact de session a été volé. Sophos a rapporté que 71 % des organisations interrogées ont subi au moins 1 violation de sécurité liée à l'identité en 2025, et le coût moyen de remédiation était de 1,64 million USD par incident.[1] Le marché de l'Identity Exposure Management gagne en pertinence lorsqu'un identifiant valide permet à un attaquant d'accéder aux systèmes sans exploiter une faille réseau, rendant les contrôles uniquement réseau moins utiles pour identifier le premier abus. Les identifiants volés et les artefacts de session rendent les contrôles d'accès plus difficiles à évaluer, car l'activité peut sembler être celle d'un utilisateur autorisé, rester dans les chemins d'application normaux et éviter les signes d'alerte évidents associés aux logiciels malveillants sur un terminal géré. Les organisations disposant d'une visibilité limitée sur les cookies volés et l'activité des appareils personnels font face à un écart de surveillance plus important, notamment lorsqu'elles ne peuvent pas déterminer si c'est le titulaire légitime du compte ou un intrus qui a initié la session. DORA et NIS2 soulignent également l'importance des contrôles d'accès documentés et de la gestion des risques liés à l'identité pour les services financiers et les infrastructures critiques, donnant aux responsables de la sécurité une raison de conformité pour renforcer la surveillance et une raison technique pour réduire le temps de présence des attaquants.
Journaux de stealers et jetons de session permettant la prise de contrôle de comptes
Les logiciels malveillants de type infostealer sont devenus une source récurrente d'identifiants d'entreprise vendus sur les marchés criminels, transformant le vol de données stockées dans les navigateurs et d'identifiants d'authentification sauvegardés en une voie d'accès reproductible. Recorded Future a indexé 892 millions d'expositions d'identifiants via des journaux de logiciels malveillants en 2025, le second semestre étant supérieur de 50 % au premier semestre. Ce volume rend la surveillance continue des expositions plus pertinente pour les équipes de sécurité qui ne peuvent pas examiner manuellement chaque identifiant exposé, surtout lorsqu'un compte employé exposé peut donner accès à de nombreuses applications cloud connectées. La même étude a révélé que 36,4 % des identifiants volés étaient indexés dans les 24 heures suivant l'exfiltration et 52,9 % dans la semaine, ce qui limite le temps disponible pour la révision manuelle et la réinitialisation des mots de passe. Les cookies de session peuvent authentifier les utilisateurs auprès des applications cloud et SaaS sans nécessiter un nouveau mot de passe ni un défi d'authentification multifacteur, ce qui signifie que les réinitialisations de mots de passe seules peuvent ne pas toujours traiter chaque risque de session active. Le marché de l'Identity Exposure Management favorise donc les plateformes capables de valider les signaux d'exposition, d'identifier les applications liées et de déclencher le confinement avant que l'attaquant n'utilise l'accès disponible ou ne se déplace vers un autre service.
Expansion des identités non humaines et machine
Les identités machine sont devenues une large surface d'exposition, car les applications, les scripts, les services et les outils d'automatisation utilisent des identifiants en continu, souvent sans la révision de routine qui s'applique aux comptes nominatifs de la main-d'œuvre. CyberArk a constaté que 79 % des responsables de la sécurité s'attendaient à ce que les identités machine augmentent jusqu'à 150 % au cours de l'année suivante. L'ampleur de ce changement rend plus difficile pour les équipes d'identité de savoir quels identifiants sont actifs, qui en est propriétaire et si les autorisations qui leur sont associées correspondent toujours aux besoins de l'entreprise. Les clés API exposées, les jetons et les comptes de service non surveillés créent un défi de remédiation différent, car la propriété peut être floue et une réinitialisation immédiate peut interrompre un service en production. SpyCloud a récupéré 18,1 millions de clés API et de jetons exposés en 2025, dont plus de 60 000 liés à des plateformes de paiement et de transfert de fonds. Le marché de l'Identity Exposure Management peut combler cette lacune lorsque la surveillance est connectée à la rotation des secrets, à la gouvernance des identités, aux processus de remédiation des charges de travail et à des enregistrements clairs permettant aux équipes de sécurité de distinguer un identifiant dormant d'un identifiant soutenant un service critique.
Prolifération des identités cloud et hybrides
Les architectures multi-cloud et hybrides créent des enregistrements d'identité sur les plateformes cloud, les applications SaaS, les systèmes hérités et les annuaires locaux, de sorte que les décisions d'accès sont souvent réparties entre des systèmes avec des propriétaires et des pratiques de journalisation différents. RSA a constaté que 75 % des organisations opéraient dans des environnements hybrides en 2026. Fortinet a séparément rapporté que 88 % des organisations utilisaient des environnements hybrides ou multi-cloud. Ce mélange peut laisser les équipes de sécurité avec des contrôles qui se chevauchent et une visibilité incomplète sur les identités pouvant accéder à quels systèmes, tandis que les identifiants cloud éphémères peuvent être créés et retirés plus rapidement que les enregistrements d'identité standard. Permiso a rapporté que 57 % des applications ne routaient pas l'authentification via un fournisseur d'identité central, rendant l'écart de couverture visible même dans les organisations qui ont fortement investi dans des outils d'identité centraux. Le marché de l'Identity Exposure Management bénéficie de la demande des acheteurs pour une vue commune des identifiants, des jetons, des autorisations et des signaux d'exposition dans les environnements cloud et hérités, plutôt que des tableaux de bord séparés incapables de fournir une image fiable à l'échelle de l'entreprise.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Télémétrie d'identité fragmentée et propriété incomplète des actifs | -2.5% | Mondial | Court terme (≤ 2 ans) |
| Contraintes liées à la confidentialité, à la résidence des données et à la collecte sur le dark web | -2.0% | Europe, Asie-Pacifique, gains nationaux aux Émirats arabes unis et en Arabie saoudite | Moyen terme (2-4 ans) |
| Faux positifs et friction de remédiation dans les environnements hérités | -1.5% | Mondial, plus aigu dans les secteurs gouvernemental et manufacturier | Moyen terme (2-4 ans) |
| Sensibilisation limitée des acheteurs à l'IEM en tant que catégorie distincte | -1.2% | Amérique du Sud, Moyen-Orient et Afrique, marchés émergents d'Asie-Pacifique | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Télémétrie d'identité fragmentée et propriété incomplète des actifs
L'efficacité de la plateforme dépend d'un inventaire complet des identités, mais de nombreuses entreprises ne disposent pas d'une vue consolidée des comptes, des identifiants, des applications associées et des personnes ou équipes qui en sont responsables. Orchid Security a constaté que 40 % des comptes d'entreprise appartenaient à des utilisateurs qui ne figuraient plus dans les systèmes RH. Il a également constaté que les deux tiers des identités non humaines étaient authentifiées et autorisées localement au sein des applications plutôt que via un fournisseur d'identité central, ce qui réduit la capacité d'une équipe centrale à confirmer si un identifiant est toujours nécessaire.[2] ManageEngine a rapporté que plus de la moitié des grandes entreprises gèrent simultanément 3 fournisseurs IAM ou plus. Les comptes de service non attribués et les jetons d'application hérités peuvent retarder la remédiation, car aucun propriétaire responsable ne peut approuver une réinitialisation, évaluer les effets opérationnels ou confirmer que les identifiants de remplacement sont correctement configurés. Le marché de l'Identity Exposure Management fait face à des cycles de déploiement plus lents, dans lesquels les acheteurs doivent d'abord réconcilier les actifs, la télémétrie, les enregistrements de propriété et les données d'identité en double avant qu'une alerte puisse être traitée de manière fiable comme exploitable.
Contraintes liées à la confidentialité, à la résidence des données et à la collecte sur le dark web
Les plateformes qui utilisent des données provenant de marchés criminels doivent gérer différentes exigences légales en matière de données personnelles, de traitement transfrontalier, de notification des clients, de conservation et de reporting. Les obligations européennes en matière de confidentialité peuvent compliquer l'utilisation de données collectées auprès de sources criminelles, même lorsque l'objectif déclaré est défensif, car les fournisseurs et les clients doivent déterminer quelles données peuvent être traitées et comment elles peuvent être liées à un individu ou à un compte spécifique. Cette question exige des fournisseurs qu'ils conçoivent des processus clairs pour la minimisation des données, le reporting, les contrôles des clients et la séparation des données de renseignement des enregistrements utilisés pour prendre des mesures correctives. Les exigences de résidence des données à Singapour, en Inde, aux Émirats arabes unis et en Arabie saoudite peuvent également nécessiter des arrangements de traitement régionaux, des décisions de stockage local et des conditions contractuelles tenant compte des restrictions spécifiques à chaque juridiction. La nécessité de séparer les données de renseignement par juridiction augmente la complexité des produits et des opérations pour les fournisseurs mondiaux et peut rendre un modèle de service uniforme plus difficile à délivrer. Le marché de l'Identity Exposure Management peut faire face à un déploiement international plus lent lorsque l'architecture des données ne répond pas aux exigences locales ou lorsque les acheteurs ont besoin d'assurances supplémentaires avant de connecter des informations d'identité sensibles à une plateforme de renseignement externe.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les solutions sont en tête tandis que les services gérés prennent de l'élanLes solutions représentaient 78,13 % du chiffre d'affaires en 2026, ce qui en fait l'offre dominante sur le marché de l'Identity Exposure Management. Les entreprises préfèrent les déploiements de plateformes lorsqu'elles peuvent connecter les résultats d'exposition aux flux de travail dans Okta, Ping Identity et Microsoft Entra ID. Ces intégrations réduisent le délai entre l'alerte et la remédiation. Les intégrations directes facilitent également la documentation des actions prises sur les identifiants exposés. Les grandes équipes de sécurité préfèrent souvent une plateforme qui s'adapte à leurs processus existants d'identité et d'opérations de sécurité. Le segment reste centré sur la surveillance continue des identifiants compromis, des jetons et d'autres artefacts d'identité.
Les services devraient se développer à un CAGR de 17,46 % jusqu'en 2032, les petites équipes de sécurité recherchant un soutien opérationnel. Les offres gérées peuvent combiner la collecte de renseignements sur le dark web, le triage des alertes, les conseils de remédiation, les procédures d'escalade et le reporting dans un modèle d'abonnement, de sorte que le client n'a pas besoin d'assembler toutes ces capacités en interne. Le secteur de l'Identity Exposure Management constate une hausse de la demande de services à mesure que la surveillance des identités non humaines et la gestion des données multi-juridictions deviennent plus difficiles, notamment lorsqu'un acheteur doit évaluer un mélange d'identifiants de main-d'œuvre, de clés API, de cookies et de jetons d'application. Flare a étendu sa plateforme et son offre d'Identity Exposure Management en juin 2026, reflétant l'intérêt des fournisseurs pour un soutien opérationnel plus large. Les services gérés permettent également aux acheteurs de commencer la surveillance sans le long cycle de mise en œuvre associé aux déploiements d'entreprise majeurs, tout en donnant aux équipes internes un processus défini pour prioriser et résoudre les résultats d'exposition les plus urgents.


Par mode de déploiement :
le déploiement cloud maintient à la fois l'échelle et la croissanceLe déploiement cloud représentait 57,21 % du chiffre d'affaires en 2026 et devrait croître à un CAGR de 17,64 % jusqu'en 2032. Ce mode prend en charge de grandes collections de données, des analyses comportementales et des intégrations d'interfaces de programmation d'applications sans que les clients aient à exploiter l'intégralité de l'infrastructure de renseignement. Le segment cloud détient la part dominante, car le marché de l'Identity Exposure Management nécessite des mises à jour fréquentes provenant de sources externes et internes. Les services cloud peuvent également permettre une intégration rapide avec les fournisseurs d'identité et les applications SaaS. Ces capacités sont importantes lorsque des identifiants exposés ou des jetons de session nécessitent une réponse rapide.
Le déploiement sur site reste pertinent pour les institutions financières, les organisations de défense et les services publics réglementés disposant d'environnements isolés, où le transfert de données de renseignement externes vers les systèmes locaux est soumis à un examen renforcé. Ces acheteurs peuvent nécessiter des contrôles, des enregistrements et des approbations supplémentaires avant que les flux de renseignement externes soient autorisés à entrer dans les systèmes locaux, même lorsque la valeur potentielle de sécurité de l'information est claire. Le déploiement hybride suscite également un intérêt croissant, car il permet aux organisations de conserver la télémétrie sensible localement tout en utilisant des services de renseignement basés sur le cloud capables de collecter et de mettre à jour les informations d'exposition externes à grande échelle. RSA a constaté que 75 % des organisations opéraient dans des environnements hybrides en 2026. Le secteur de l'Identity Exposure Management devrait donc conserver plusieurs modèles de livraison, même si les architectures cloud deviennent l'option par défaut pour les nouveaux déploiements et que les fournisseurs concentrent le développement de produits sur une intégration plus simple. La nécessité de couvrir à la fois les systèmes cloud et hérités rend une vue de contrôle unique précieuse pour les acheteurs hybrides, car des équipes séparées pourraient autrement enquêter sur des événements d'identité liés avec un contexte incomplet.
Par taille d'organisation :
les petites et moyennes entreprises émergent comme le segment à forte croissanceLes grandes entreprises représentaient 74,37 % du chiffre d'affaires en 2026, car elles gèrent des environnements d'identité vastes et complexes. Leurs équipes d'opérations de sécurité sont plus susceptibles de disposer du personnel nécessaire pour enquêter sur les alertes d'exposition et coordonner les réinitialisations. Des recherches publiées en 2025 ont rapporté que les entreprises moyennes gèrent plus de 250 000 identités machine. Les grandes organisations font également face à un contrôle réglementaire plus important et à une exposition plus grande à la chaîne d'approvisionnement que les petites entreprises. Leur échelle fait de la surveillance continue basée sur une plateforme un complément pratique aux programmes de sécurité des identités existants.
Les petites et moyennes entreprises devraient se développer à un CAGR de 17,43 % jusqu'en 2032. Les plateformes SaaS et les services gérés réduisent l'infrastructure et les effectifs spécialisés précédemment nécessaires pour une surveillance significative des identifiants, permettant à une équipe de sécurité plus petite d'utiliser des flux de travail de renseignement et de remédiation établis plutôt que de les construire de zéro. Le marché de l'Identity Exposure Management offre à ces organisations un moyen de surveiller les risques sans créer une grande fonction d'ingénierie des identités interne ni maintenir un environnement séparé pour la collecte et l'analyse des données. Les exigences de la chaîne d'approvisionnement peuvent également encourager l'adoption lorsque des clients plus importants demandent à leurs partenaires de démontrer des contrôles d'identité dans le cadre de la qualification commerciale, des révisions de sécurité ou de la gestion continue des fournisseurs. La constatation d'Orchid Security selon laquelle 40 % des comptes d'applications d'entreprise appartenaient à des utilisateurs absents des systèmes RH illustre le défi que peut créer une gouvernance plus faible. Les services gérés accessibles peuvent aider à réduire la différence d'adoption entre les grandes et les moyennes organisations en offrant aux petites entreprises une voie plus claire de la détection des expositions à une décision de remédiation pratique.
Par type d'identité protégée :
les identifiants des agents d'IA constituent le segment d'exposition à la croissance la plus rapideLes identités de la main-d'œuvre humaine représentaient 44,48 % du chiffre d'affaires en 2026, car les identifiants des employés restent un point de départ courant pour les accès non autorisés. Les utilisateurs de la main-d'œuvre nécessitent une surveillance des mots de passe, des cookies, des jetons d'authentification et des identifiants exposés via des appareils personnels. Les identités privilégiées reçoivent également une attention significative, car l'accès administrateur peut permettre un large mouvement latéral. Les identités des clients et des consommateurs créent une couche d'exposition distincte qui chevauche les systèmes de gestion des identités et des accès des clients. Le marché de l'Identity Exposure Management nécessite des flux de travail différents pour chaque type d'identité, car le propriétaire, l'impact commercial et le chemin de remédiation varient.
Les identités des agents d'IA devraient se développer à un CAGR de 18,04 % jusqu'en 2032, le taux le plus rapide parmi les types d'identités protégées. Ces agents peuvent hériter d'identifiants lors du déploiement et opérer au-delà de la supervision directe des équipes d'identité traditionnelles, créant un besoin de comprendre non seulement l'objectif de l'agent, mais aussi l'accès qu'il peut demander, utiliser et transmettre aux services connectés. Orchid Security a prévu que 40 % des applications d'entreprise intégreraient des agents d'IA spécifiques à des tâches d'ici fin 2026, contre moins de 5 % 1 an auparavant. La surveillance des identités non humaines et machine comprend également la découverte de clés API, les connexions aux coffres-forts de secrets, l'analyse des identifiants dans les pipelines CI/CD et les vérifications des identifiants qui restent actifs après que l'automatisation sous-jacente a changé. Le secteur de l'Identity Exposure Management répond en étendant les flux de travail de détection et de remédiation au-delà des comptes de la main-d'œuvre, plutôt que de traiter l'accès automatisé comme une exception au programme d'identité de base. Cette expansion est importante, car les charges de travail automatisées peuvent détenir de larges autorisations avec peu de preuves de propriété humaine, rendant un enregistrement clair de l'identité, de l'objectif et de l'autorité de remédiation de plus en plus important.


Par secteur d'activité :
la santé progresse tandis que le BFSI ancre le chiffre d'affairesLe BFSI détenait 25,03 % du chiffre d'affaires en 2026, la plus grande part sectorielle sur le marché de l'Identity Exposure Management. Les institutions financières font face à la fraude basée sur les identifiants, aux obligations réglementaires et aux conséquences réputationnelles importantes des violations d'identité. DORA est devenu applicable le 17 janvier 2025, augmentant la nécessité pour les entités financières de maintenir des contrôles documentés des risques technologiques et d'identité. Regula a rapporté que la part des banques prévoyant d'augmenter leurs budgets de vérification d'identité de plus de 50 % est passée de 4,4 % à 15 % en 2 ans. Ces conditions soutiennent une demande continue pour des systèmes qui détectent les identifiants compromis et les artefacts d'accès associés.
La santé et les sciences de la vie devraient se développer à un CAGR de 18,42 % jusqu'en 2032. Les organisations de santé doivent protéger les informations des patients tout en gérant un mélange de comptes de main-d'uvre, d'applications cliniques, d'accès partenaires, de services connectés et de systèmes hérités, chacun avec des pratiques d'authentification et de propriété différentes. La surveillance des identités peut soutenir cette exigence en signalant les identifiants exposés avant que ces comptes ne soient utilisés pour accéder à des services sensibles, tout en documentant la réponse pour les équipes de sécurité et de conformité internes. Les gouvernements et la défense ajoutent également une surveillance continue de la posture d'identité aux programmes zéro confiance, où la vérification de l'état d'un identifiant reste importante après l'octroi de l'accès. Les fournisseurs de technologies de l'information et de télécommunications augmentent leurs investissements, car les comptes d'infrastructure cloud et les clés API sont des cibles attrayantes et peuvent soutenir l'accès à de nombreux clients ou systèmes connectés. Le commerce de détail, le commerce électronique, l'énergie et les services publics représentent une opportunité plus petite mais en expansion, car le vol d'identifiants des consommateurs et de la main-d'œuvre affecte leurs services numériques, leurs connexions avec les fournisseurs et leurs comptes d'application.
Analyse géographique
Marché de la Gestion de l'Exposition des Identités en Amérique du Nord
L'Amérique du Nord a représenté 39,28 % des revenus mondiaux en 2026, soit la part régionale la plus importante du marché de la gestion de l'exposition des identités. La région présente une forte concentration d'organisations financières, de santé et technologiques soumises à des exigences actives en matière de cybersécurité, avec de grands environnements d'entreprise qui intègrent souvent des services cloud, des répertoires gérés localement et de nombreuses connexions d'applications tierces. Les organisations de santé américaines ont été confrontées à des risques répétés liés aux identités en raison d'infrastructures héritées et de connexions complexes avec des fournisseurs. Ces conditions d'exploitation rendent important pour les équipes de sécurité d'identifier les comptes exposés, de déterminer les applications auxquelles ils peuvent accéder et de coordonner une réponse sur plus d'un système. Cet environnement soutient l'intérêt des acheteurs pour l'intelligence des identités, la remédiation des informations d'identification et les connexions directes aux plateformes d'identité d'entreprise, en particulier pour les responsables de la sécurité qui ont besoin d'un moyen plus rapide d'évaluer l'impact d'un signal d'exposition dans un environnement distribué.
Marché de la Gestion de l'Exposition des Identités en Amérique du Nord et en Asie-Pacifique
Le Canada et le Mexique contribuent à l'opportunité régionale grâce aux acheteurs des services financiers et de la technologie qui recherchent des opérations de renseignement sur les menaces plus solides. Le marché de la gestion de l'exposition des identités en Amérique du Nord bénéficie également de fournisseurs disposant d'une infrastructure de données locale établie, de capacités de support client matures et d'intégrations de produits directes permettant aux résultats de s'intégrer dans les flux de travail de sécurité et d'identité existants. L'Asie-Pacifique devrait se développer à un CAGR de 18,12 % jusqu'en 2032. Les investissements dans l'infrastructure numérique en Chine, en Inde, au Japon, en Corée du Sud, en Australie et à Singapour augmentent le nombre d'identités de main-d'œuvre, de consommateurs, de cloud et de machines nécessitant une surveillance, tandis que davantage d'organisations adoptent des applications reposant sur une authentification distribuée et un accès automatisé. Semperis a reçu une accréditation de l'Autorité de développement des médias et de l'infocomm de Singapour en septembre 2026 et a signalé une croissance des revenus à trois chiffres en Asie-Pacifique. Les exigences réglementaires et l'adoption du cloud soutiennent la demande, bien que les règles locales de résidence des données puissent compliquer la livraison régionale et obliger les fournisseurs à fournir une explication plus claire sur l'endroit où les données d'exposition sont collectées, traitées et conservées.
Marché de la Gestion de l'Exposition des Identités en Europe, Moyen-Orient, Afrique et en Amérique du Sud
L'Europe conserve une part substantielle car DORA et NIS2 renforcent les obligations de gestion des identités pour les entreprises financières et les opérateurs d'infrastructures critiques, plaçant les contrôles d'identité dans un cadre plus large de résilience opérationnelle et de gestion des cyber-risques. Le Royaume-Uni, l'Allemagne et la France sont d'importants marchés européens car les grandes organisations de ces pays font face à des besoins de conformité nationaux et transfrontaliers. Les exigences du RGPD en matière de données personnelles peuvent rendre le traitement et le signalement des renseignements provenant des marchés criminels plus difficiles, en particulier lorsqu'un service doit relier des preuves externes à un compte client et conserver un enregistrement défendable de la décision prise. Cela a encouragé les fournisseurs à envisager des options de résidence des données et des rapports anonymisés pour les clients européens. L'Amérique du Sud, le Moyen-Orient et l'Afrique en sont à des stades d'adoption plus précoces, mais les services bancaires numériques, les télécommunications et les programmes nationaux de transformation numérique élargissent la demande. La LGPD brésilienne, les efforts de modernisation aux Émirats arabes unis et en Arabie saoudite, ainsi que l'expansion des services numériques en Afrique du Sud, en Égypte et au Nigeria créent une base émergente pour la surveillance de l'exposition des identités, même si la sensibilisation des acheteurs et les ressources de mise en œuvre locales peuvent rester moins développées qu'en Amérique du Nord ou en Europe.
Paysage concurrentiel
Concentration du Marché
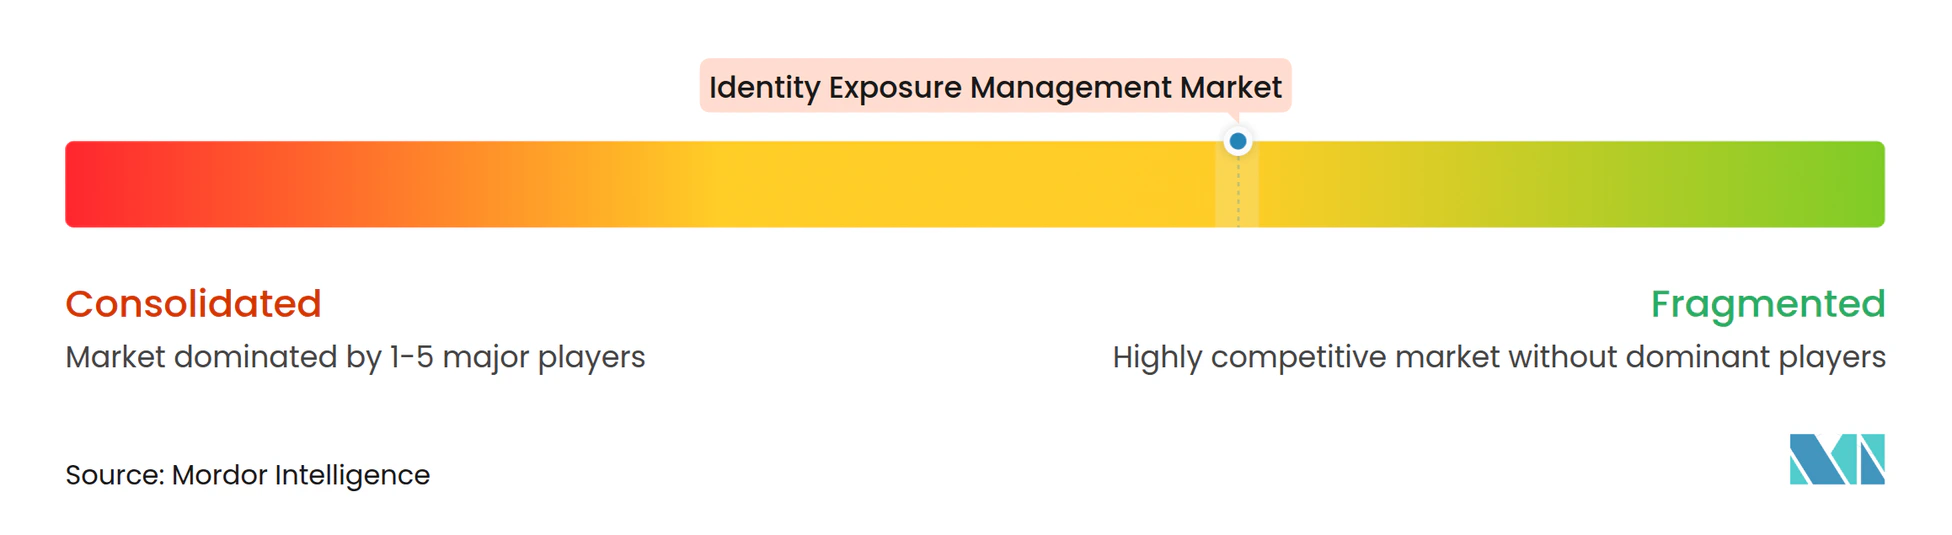
Le marché de l'Identity Exposure Management est modérément fragmenté, avec des fournisseurs spécialisés en concurrence sur l'étendue, la fraîcheur et l'utilité de leurs données d'identité récupérées. SpyCloud et Flare Systems sont au cœur du domaine des acteurs purs, tandis que Silverfort, Semperis et Saviynt s'étendent dans la catégorie à partir de fondations de sécurité des identités, de résilience et de gouvernance. SpyCloud a rapporté avoir dépassé 1 trillion d'actifs d'identité récupérés en juillet 2026.[3] Flare a été reconnu dans le Magic Quadrant 2026 de Gartner pour le renseignement sur les cybermenaces, selon l'annonce de la société en juin 2026. La concurrence est de plus en plus façonnée par la capacité d'un fournisseur à transformer un signal d'exposition en une action au sein de l'environnement d'identité du client.
Les intégrations directes sont l'un des mouvements stratégiques les plus importants sur le marché de l'Identity Exposure Management. SpyCloud a étendu son intégration Okta en juin 2026 pour réduire le délai entre exposition et remédiation de plusieurs jours à moins de 5 minutes dans les environnements gérés par Okta. Il a également annoncé des intégrations avec PingOne DaVinci et PingOne Advanced Identity Cloud de Ping Identity en avril 2026. Semperis a acquis MightyID en février 2026 pour étendre sa couverture à Okta et Ping Identity dans les environnements hybrides. Ces mouvements montrent que l'intégration de la remédiation devient aussi importante que la couverture de détection.
L'acquisition et l'expansion de la plateforme modifient également la frontière concurrentielle, les fournisseurs cherchant à connecter le renseignement sur les identités aux systèmes utilisés pour gouverner les autorisations, enquêter sur les incidents et gérer les charges de travail automatisées. Silverfort a lancé Access Intelligence et Identity Graph en octobre 2025, ajoutant une visibilité sur les identités humaines, machine et des agents d'IA. Le marché de l'Identity Exposure Management reste ouvert aux fournisseurs capables de fournir une remédiation autonome pour les identités non humaines et des architectures de données répondant aux exigences en Europe et en Asie-Pacifique. La capacité à passer d'un résultat d'exposition à une action de confinement mesurée et traçable restera un point de différenciation clé, car les clients comparent les fournisseurs de renseignement spécialisés aux plateformes de sécurité des identités plus larges.
Leaders du secteur de l'Identity Exposure Management
-
SpyCloud, Inc.
-
Flare Systems Inc.
-
Recorded Future, Inc.
-
Constella Intelligence, Inc.
-
ZeroFox Holdings, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la Gestion de l'Exposition des Identités Entreprises couvertes dans ce rapport
- SpyCloud, Inc.
- Flare Systems Inc.
- Constella Intelligence, Inc.
- KELA Technologies Ltd.
- Intel 471 Inc.
- Flashpoint Intelligence, Inc.
- ZeroFox Holdings, Inc.
- Recorded Future, Inc.
- Black Kite, Inc.
- CyCognito, Inc.
- Censys, Inc.
- IONIX Ltd.
- XM Cyber Ltd.
- Outpost24 AB
- SecurityScorecard, Inc.
- Armis Security Ltd.
- JupiterOne, Inc.
- Panorays, Inc.
- Silverfort, Inc.
- Veza Technologies, Inc.
- Semperis, Inc.
- Saviynt, Inc.
Développements industriels récents dans Marché de la Gestion de l'Exposition des Identités
- Septembre 2026 : Semperis a lancé Migrator for Active Directory 2.0, une reconstruction architecturale complète rendant les migrations Active Directory observables et axées sur la sécurité à chaque étape, avec une disponibilité mondiale dans les secteurs réglementés en Amérique du Nord, en Europe et en Asie-Pacifique. La version a introduit les ensembles de synchronisation d'annuaires pour l'exécution par vagues et des rapports de mise en scène prévisualisant chaque modification avant la validation, réduisant les fenêtres d'exposition des identités liées aux migrations.
- Septembre 2026 : SpyCloud a publié son rapport annuel sur les menaces liées à l'identité, introduisant le modèle de maturité de la protection contre les menaces d'identité regroupant les organisations en 4 niveaux — Réactif, En construction, Opérationnel et Optimisé — sur la base de la visibilité des expositions, de la surveillance, de la gouvernance, de l'automatisation et de la maturité de la remédiation. Le rapport a identifié les identités non humaines comme la voie la plus courante pour les attaquants dans les environnements d'entreprise, avec 42 % des répondants signalant une mauvaise utilisation ou une compromission des identités non humaines.
- Septembre 2026 : Semperis a reçu l'accréditation de l'Infocomm Media Development Authority de Singapour, confirmant une croissance des revenus à trois chiffres en Asie-Pacifique, avec de nouvelles recrues seniors dans les ventes et la direction dans toute l'Asie du Sud-Est, l'Australie et la Nouvelle-Zélande, et le Japon.
- Juillet 2026 : Saviynt a lancé Zuma, une plateforme de sécurité des identités basée sur l'IA pour la découverte et la gouvernance des agents d'IA, des grands modèles de langage et des identités non humaines, rapportant simultanément un chiffre d'affaires récurrent annuel supérieur à 300 millions USD, une croissance des réservations dépassant 80 % et un taux de fidélisation des clients de 96 %.
Périmètre du rapport sur le marché mondial de l'Identity Exposure Management
Le marché de l'Identity Exposure Management désigne le marché des solutions et services qui identifient, évaluent, priorisent et remédient aux risques de sécurité liés à l'identité pour les identités humaines, privilégiées, non humaines, machine, clients, consommateurs et agents d'IA. Ces solutions aident les organisations à découvrir les privilèges d'accès excessifs, les mauvaises configurations, les identifiants compromis, les comptes dormants, les vulnérabilités d'identité et les chemins d'attaque potentiels dans les environnements cloud, sur site et hybrides. Le marché comprend l'évaluation de l'exposition des identités, la surveillance continue, l'analyse des risques, la gouvernance des accès, la gestion des privilèges et les capacités de remédiation automatisée qui permettent aux organisations de réduire les cybermenaces basées sur l'identité et de renforcer leur posture de sécurité globale.
Le rapport sur le marché de l'Identity Exposure Management est segmenté par offre (solutions et services), mode de déploiement (cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), type d'identité protégée (identités de la main-d'œuvre humaine, identités privilégiées, identités non humaines et machine, identités des clients et des consommateurs, et identités des agents d'IA), secteur d'activité (BFSI, gouvernement et défense, technologies de l'information et télécommunications, santé et sciences de la vie, commerce de détail et commerce électronique, énergie et services publics, fabrication et autres secteurs d'activité) et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique et Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Cloud |
| Sur site |
| Hybride |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Identités de la main-d'œuvre humaine |
| Identités privilégiées |
| Identités non humaines et machine |
| Identités des clients et des consommateurs |
| Identités des agents d'IA |
| Banque, services financiers et assurance |
| Gouvernement et défense |
| Technologies de l'information et télécommunications |
| Santé et sciences de la vie |
| Commerce de détail et commerce électronique |
| Énergie et services publics |
| Fabrication |
| Éducation |
| Autres secteurs d'activité |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Espagne | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Israël | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigeria | |
| Reste de l'Afrique |
| Par offre | Solutions | |
| Services | ||
| Par mode de déploiement | Cloud | |
| Sur site | ||
| Hybride | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par type d'identité protégée | Identités de la main-d'œuvre humaine | |
| Identités privilégiées | ||
| Identités non humaines et machine | ||
| Identités des clients et des consommateurs | ||
| Identités des agents d'IA | ||
| Par secteur d'activité | Banque, services financiers et assurance | |
| Gouvernement et défense | ||
| Technologies de l'information et télécommunications | ||
| Santé et sciences de la vie | ||
| Commerce de détail et commerce électronique | ||
| Énergie et services publics | ||
| Fabrication | ||
| Éducation | ||
| Autres secteurs d'activité | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Espagne | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Israël | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigeria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de l'Identity Exposure Management ?
La taille du marché de l'Identity Exposure Management devrait s'étendre de 0,59 milliard USD en 2026 et 0,71 milliard USD en 2027 à 1,56 milliard USD d'ici 2032, à un CAGR de 17,05 %. L'estimation reflète une période de prévision de 2027 à 2032, au cours de laquelle la demande est soutenue par la nécessité d'identifier les identifiants compromis, les cookies de session, les clés API et d'autres artefacts d'identité avant qu'ils ne soient utilisés pour un accès non autorisé.
Qu'est-ce qui stimule l'adoption des plateformes d'Identity Exposure Management ?
Le vol d'identifiants, les cookies de session volés, les identités non humaines et la prolifération des identités cloud augmentent le besoin de surveillance continue et de remédiation plus rapide. Les plateformes du marché de l'Identity Exposure Management sont de plus en plus attendues pour connecter la détection des expositions aux actions des fournisseurs d'identité, une propriété claire et des processus de réponse documentés.
Quelle offre est en tête du chiffre d'affaires ?
Les solutions étaient en tête avec 78,13 % du chiffre d'affaires en 2026, tandis que les services devraient se développer à un CAGR de 17,46 % jusqu'en 2032. Les services répondent à la demande des organisations qui ont besoin d'aide pour la surveillance, le triage des alertes, les flux de travail de remédiation, le reporting opérationnel et le soutien à l'escalade lorsque les ressources internes sont limitées.
Quel modèle de déploiement progresse le plus rapidement ?
Le déploiement cloud représentait 57,21 % du chiffre d'affaires en 2026 et devrait se développer à un CAGR de 17,64 % jusqu'en 2032. La livraison cloud prend en charge la collecte de renseignements à grande échelle et les connexions directes aux applications SaaS et aux fournisseurs d'identité.
Quel groupe de clients devrait se développer le plus rapidement ?
Les petites et moyennes entreprises devraient se développer à un CAGR de 17,43 % jusqu'en 2032, grâce aux services gérés et aux plateformes SaaS qui réduisent les barrières à l'adoption. Ces modèles de livraison peuvent réduire le besoin de ressources importantes en ingénierie des identités en interne.
Quelle région présente le CAGR projeté le plus élevé ?
L'Asie-Pacifique devrait se développer à un CAGR de 18,12 % jusqu'en 2032, soutenue par les investissements dans l'infrastructure numérique et l'évolution des exigences en matière de cybersécurité. Les obligations de résidence des données peuvent influencer la manière dont les fournisseurs livrent l'offre du marché de l'Identity Exposure Management dans la région.