
Taille et part du marché des services IAM gérés
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
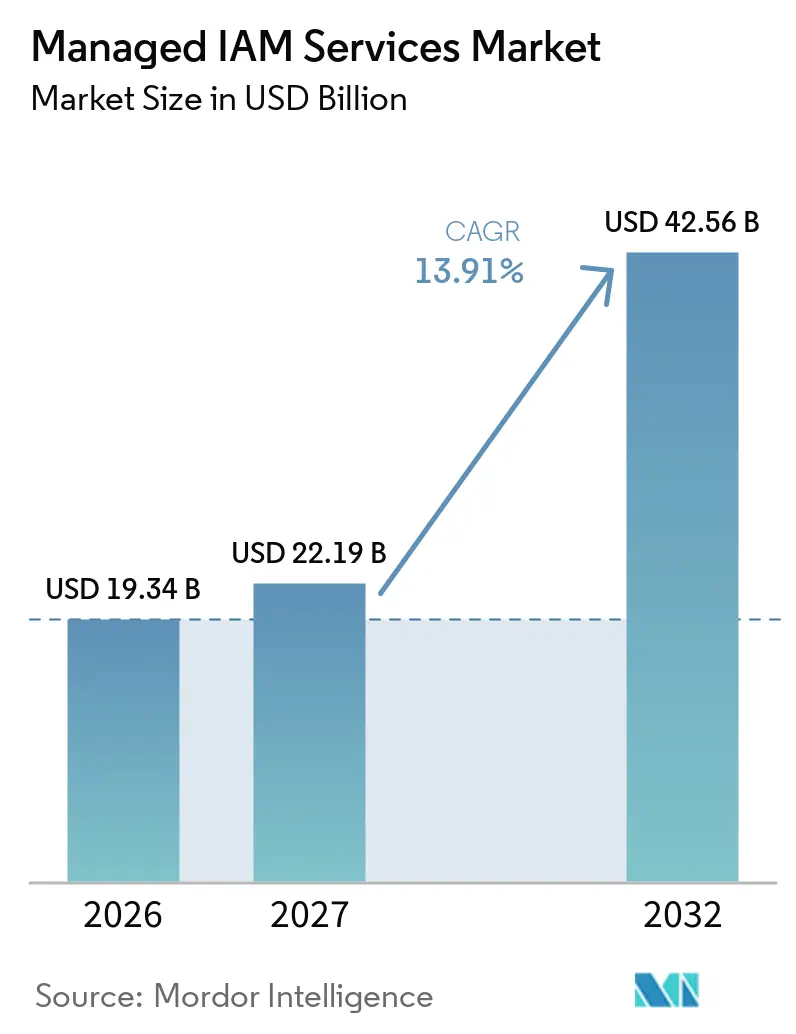
| Taille du Marché (2027) | 22.19 Milliards de dollars |
| Taille du Marché (2032) | 42.56 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 13.91 % |
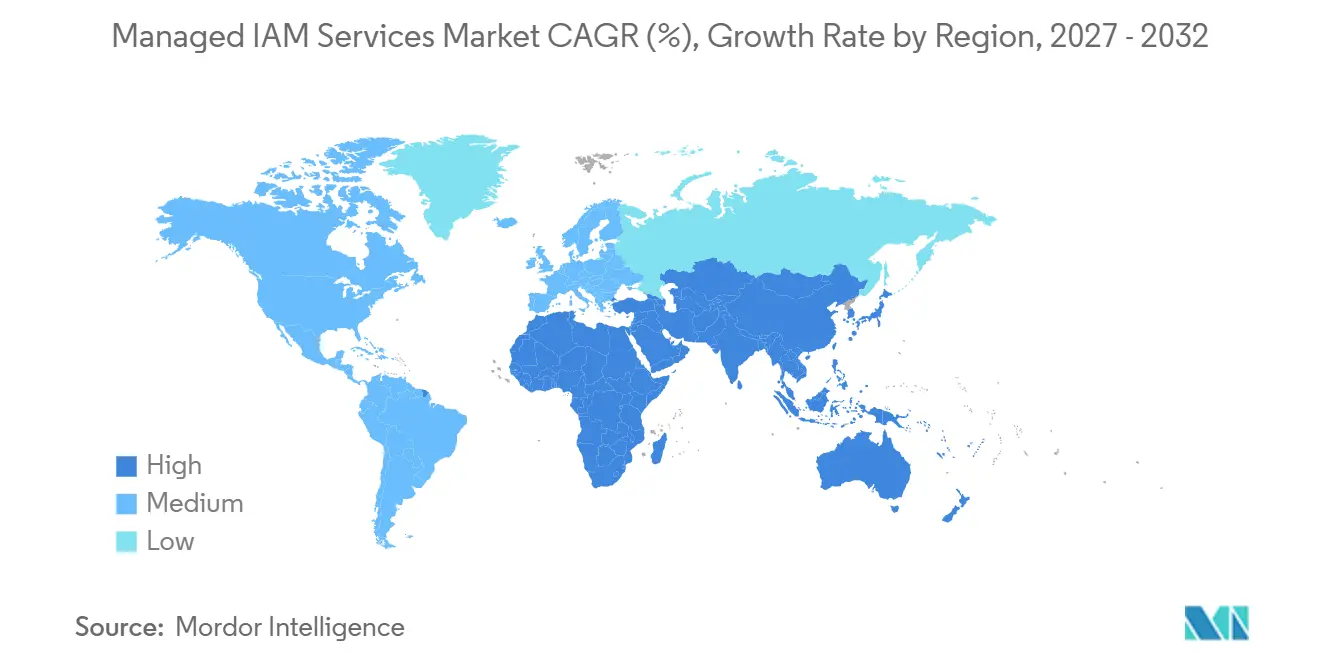
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
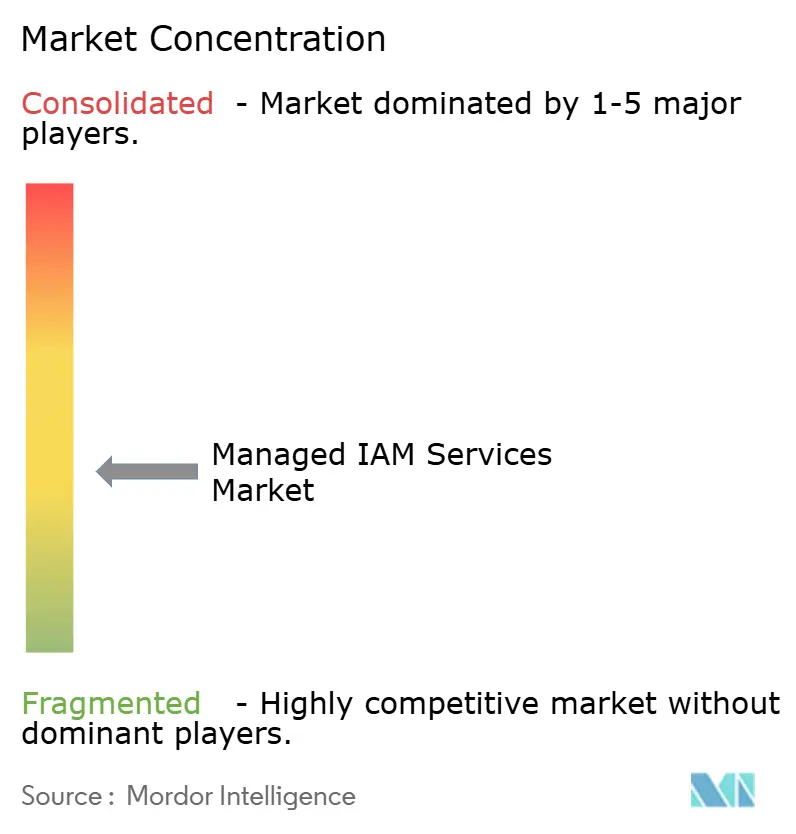
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché des services IAM gérés par Mordor Intelligence
La taille du marché des services IAM gérés devrait croître de 19,34 milliards USD en 2026 à 22,19 milliards USD en 2027, et est prévue pour atteindre 42,56 milliards USD d'ici 2032, à un CAGR de 13,91 % sur 2027-2032. Les incidents liés aux identités, la pénurie de professionnels expérimentés en identité et l'utilisation plus large des identifiants de machines et d'agents IA augmentent le besoin d'opérations externalisées. Les acheteurs transfèrent leur budget des outils autonomes vers des abonnements combinant surveillance continue, application des politiques et preuves de conformité. Ce changement fait de la qualité de service, de la couverture opérationnelle et de la capacité à fonctionner dans des environnements cloud et hérités des facteurs concurrentiels centraux sur le marché des services IAM gérés. Les coûts de transition et les enregistrements complexes de droits d'accès peuvent retarder l'adoption, en particulier lorsque les organisations exploitent plusieurs anciens répertoires et applications personnalisées. La tarification des identités de machines reste également difficile à prévoir car l'utilisation peut varier selon les appels d'API, les rotations de secrets et les identifiants de courte durée.
Principaux enseignements du rapport
- Par type de service, les opérations IAM gérées détenaient 27,31 % de la part du marché des services IAM gérés en 2026, tandis que la détection et la réponse aux menaces d'identité gérées devraient se développer à un CAGR de 16,88 % jusqu'en 2032.
- Par modèle de déploiement, la livraison basée sur le cloud représentait 67,58 % des revenus en 2026 et devrait se développer à un CAGR de 16,92 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises représentaient 68,54 % des revenus des services IAM gérés en 2026, tandis que les PME devraient se développer à un CAGR de 17,56 % jusqu'en 2032.
- Par type d'identité, les identités de la main-d'œuvre représentaient 31,76 % des revenus en 2026, tandis que les identités d'agents IA devraient se développer à un CAGR de 15,83 % jusqu'en 2032.
- Par secteur d'utilisation final, le BFSI détenait 26,69 % des revenus en 2026, tandis que la santé et les sciences de la vie devraient se développer à un CAGR de 14,77 % jusqu'en 2032.
- Par géographie, l'Amérique du Nord représentait 38,92 % des revenus des services IAM gérés en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 16,62 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| MOTEUR | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Exposition croissante aux violations centrées sur l'identité | +3.2% | Mondial | Court terme (≤ 2 ans) |
| Demande réglementaire de preuves d'accès continues | +2.5% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Exigences d'application du Zero Trust 24h/24 et 7j/7 | +2.0% | Mondial | Moyen terme (2-4 ans) |
| Prolifération des identités cloud et hybrides | +1.9% | Mondial | Moyen terme (2-4 ans) |
| Pénurie de talents spécialisés en opérations IAM | +1.6% | Amérique du Nord, Europe et Asie-Pacifique | Court terme (≤ 2 ans) |
| Expansion des identités non humaines et d'agents IA | +1.4% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Exposition croissante aux violations centrées sur l'identité
Les failles d'identité deviennent un point d'entrée central pour les cyberattaques, ce qui augmente la valeur des opérations d'identité continues. Sophos a rapporté que 71 % des organisations ont subi au moins 1 violation liée à l'identité au cours de l'année précédente, avec un coût moyen de récupération de 1,64 million USD par incident.[1] Son rapport Active Adversary a également révélé que des attaques liées à l'identité étaient impliquées dans 67 % des incidents examinés par ses équipes de réponse et de détection gérée. Les identifiants volés, la faiblesse de l'authentification multifacteur et les comptes mal gouvernés rendent les déploiements de logiciels discrets insuffisants pour de nombreuses organisations. Le marché des services IAM gérés bénéficie lorsque les acheteurs recherchent une assurance continue plutôt qu'un travail de configuration périodique. Sophos a également constaté qu'une gestion déficiente des identités non humaines ajoutait 150 000 USD au coût de récupération d'un incident d'identité, renforçant ainsi l'argument en faveur d'une supervision gérée
Demande réglementaire de preuves d'accès continues
Les travaux de conformité exigent de plus en plus des preuves que les contrôles d'accès fonctionnent en continu plutôt que seulement lors d'un audit. La loi européenne sur la résilience opérationnelle numérique (DORA) est devenue applicable le 17 janvier 2025, obligeant les entités financières concernées à gérer les risques liés aux technologies de l'information et de la communication, y compris les contrôles d'accès et les dépendances vis-à-vis des tiers. Le Département américain de la Santé et des Services sociaux a proposé des mises à jour de la règle de sécurité HIPAA en janvier 2025, incluant des exigences renforcées en matière d'authentification et de contrôle d'accès pour les informations de santé électroniques protégées. Ces obligations favorisent les prestataires capables de documenter les révisions d'accès, les certifications et l'application des politiques dans un format cohérent. Le marché des services IAM gérés bénéficie donc de travaux de conformité récurrents plutôt que de projets de mise en œuvre ponctuels. Les prestataires qui alignent leurs rapports sur les obligations des services financiers et de santé peuvent également rendre leurs contrats plus difficiles à remplacer.
Exigences d'application du Zero Trust 24h/24 et 7j/7
Les programmes Zero Trust exigent que les décisions d'accès reflètent l'évolution des risques, le contexte des utilisateurs et les règles de moindre privilège. De nombreuses organisations ne peuvent pas maintenir ce modèle opérationnel en permanence pour les utilisateurs distants, les charges de travail cloud et les systèmes hérités. L'enquête SANS 2026 a révélé que 85 % des répondants avaient déployé des outils de détection et de réponse aux menaces d'identité, mais que 55 % avaient tout de même signalé une compromission d'identité au cours des 12 mois précédents.[2] Cette différence entre la possession d'outils et la capacité de réponse soutenue soutient la demande de services gérés. Les offres gérées peuvent combiner la surveillance de l'authentification, l'analyse comportementale, les révisions d'accès et la coordination des réponses en une fonction d'opérations d'identité. Le marché des services IAM gérés est porté par le besoin de compléter, plutôt que de remplacer, les équipes de sécurité internes.
Prolifération des identités cloud et hybrides
La migration vers le cloud a élargi le nombre de systèmes que les organisations doivent connecter à leurs contrôles d'identité. Un parc informatique typique peut inclure Active Directory sur site, des fournisseurs d'identité cloud, des applications SaaS, des API, des comptes de service et des agents IA. Cette structure crée davantage d'événements de cycle de vie et de chemins d'accès que les petites équipes internes ne peuvent gouverner de manière cohérente. Netwrix a constaté que les répondants dont l'utilisation de l'IA avait considérablement augmenté les volumes d'identité signalaient des taux de violation près de 4 fois supérieurs à ceux des organisations où l'IA n'avait pas modifié les schémas d'accès. Les prestataires qui couvrent les locataires cloud, les répertoires locaux et les identifiants non humains via un seul modèle opérationnel disposent d'une ouverture claire. Le marché des services IAM gérés peut capter ce travail lorsque les clients ont besoin d'une équipe unique et responsable dans un environnement d'identité fragmenté.
Analyse de l'impact des freins*
| FREIN | (~) % D'IMPACT SUR LES PRÉVISIONS DE CAGR | PERTINENCE GÉOGRAPHIQUE | CALENDRIER D'IMPACT |
|---|---|---|---|
| Coûts élevés de transition et d'intégration | -2.1% | Mondial | Court terme (≤ 2 ans) |
| Complexité des répertoires hérités et des droits d'accès | -1.7% | Amérique du Nord et Europe | Moyen terme (2-4 ans) |
| Tarification de consommation ambiguë pour les identités de machines | -0.9% | Mondial | Long terme (≥ 4 ans) |
| Préoccupations relatives à la résidence des données et à la confiance en matière d'accès privilégié | -0.8% | Europe, cœur de l'Asie-Pacifique, avec des répercussions au Moyen-Orient et en Afrique | Moyen terme (2-4 ans) |
| Source: Mordor Intelligence | |||
Coûts élevés de transition et d'intégration
Une transition vers une livraison gérée nécessite le développement de connecteurs, la migration des données, l'alignement des politiques et la négociation des niveaux de service. Les organisations disposant de plusieurs répertoires, de systèmes de planification des ressources d'entreprise plus anciens et de flux de travail personnalisés peuvent faire face à des délais d'intégration de 12 à 18 mois avant que les opérations ne deviennent plus efficaces. Le coût de la première année peut être élevé car les dépenses de projet se chevauchent avec les frais d'abonnement. Les utilisateurs du secteur manufacturier et du secteur public peuvent supporter la charge la plus importante lorsque les systèmes critiques ne peuvent pas facilement fournir des événements d'identité à une plateforme gérée. Les connecteurs préconstruits et les accélérateurs d'intégration réduisent une partie de ce travail, mais ils ne suppriment pas la nécessité de réconcilier les politiques locales. Ce frein peut allonger les cycles d'achat sur le marché des services IAM gérés, même lorsque les acheteurs reconnaissent un besoin en matière de sécurité.
Complexité des répertoires hérités et des droits d'accès
Les environnements informatiques de longue date contiennent souvent des définitions de rôles, des appartenances à des groupes et des droits d'accès répartis dans plusieurs répertoires et listes au niveau des applications. Certaines autorisations sont non documentées, dupliquées ou incohérentes avec les fonctions actuelles. L'Agence de l'Union européenne pour la cybersécurité a rapporté que 34 % des organisations interrogées présentaient des lacunes dans leurs capacités de gestion des identités et des accès. Un prestataire qui hérite de droits d'accès non définis doit d'abord établir une base de gouvernance fiable avant de pouvoir automatiser les décisions. Les révisions d'accès peuvent également révéler des travaux de remédiation qui n'étaient pas inclus dans le périmètre initial. Ces problèmes créent une incertitude dans le calendrier des projets et la tarification des services, ce qui peut rendre les grands acheteurs plus lents à s'engager.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par type de service :
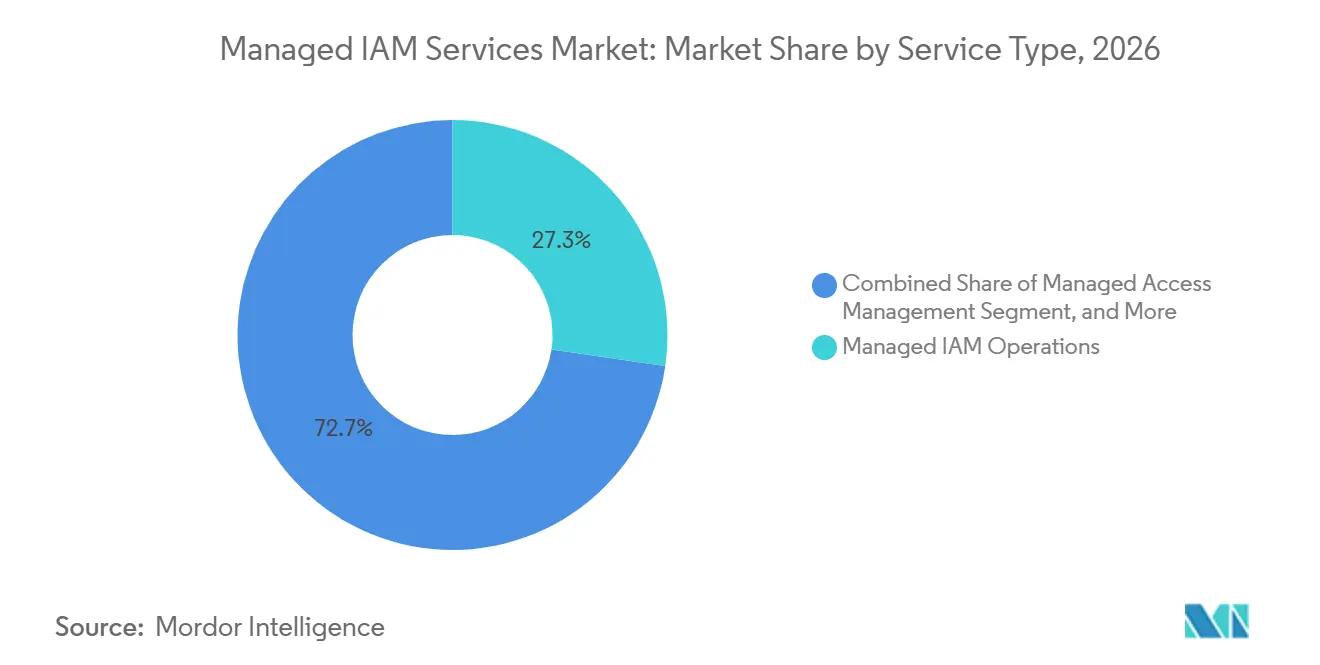
les opérations dominent les revenus tandis que l'ITDR modifie la composition de la croissanceLes opérations IAM gérées détenaient 27,31 % des revenus en 2026, ce qui en fait la plus grande catégorie de services sur le marché des services IAM gérés. Leur travail comprend le provisionnement, le déprovisionnement, la surveillance des répertoires, le support des révisions d'accès et la gestion quotidienne des demandes de cycle de vie des identités. Les clients commencent souvent par ce périmètre opérationnel stable car il répond à une charge de travail visible sans nécessiter une refonte immédiate de toutes les politiques d'identité. La gouvernance et l'administration des identités gérées, la gestion des accès gérée et la gestion des accès privilégiés gérée peuvent suivre lorsque les prestataires identifient des lacunes lors des opérations de routine. Cette séquence fait des premières relations de service un chemin vers des contrats plus larges dans le secteur des services IAM gérés.
Les services de répertoire et de fédération gérés restent importants pour les organisations qui migrent des répertoires locaux vers des fournisseurs d'identité cloud. La demande reste stable pendant la migration, bien qu'elle puisse s'atténuer une fois le principal travail d'intégration terminé. L'ITDR géré devrait se développer à un CAGR de 16,88 % jusqu'en 2032, le taux le plus rapide parmi les types de services. Les conclusions du SANS montrent pourquoi la détection et la réponse continues sont importantes après la mise en œuvre d'un outil. SailPoint a lancé Agent Identity Security en septembre 2025 pour aider les entreprises à agréger, certifier et gouverner les identités d'agents IA aux côtés des identités humaines.[3] L'orientation du produit suggère que les opérations, la gouvernance et la réponse aux menaces d'identité deviennent de plus en plus interconnectées sur le marché des services IAM gérés.

Par modèle de déploiement :
la livraison basée sur le cloud est en tête tandis que le déploiement sur site reste pertinentLa livraison basée sur le cloud détenait 67,58 % des revenus en 2026 et devrait se développer à un CAGR de 16,92 % jusqu'en 2032. Ce segment bénéficie de besoins réduits en maintenance d'infrastructure et de la capacité à faire évoluer les services d'identité lorsque les volumes d'applications et d'identifiants changent. La livraison cloud permet également aux prestataires d'exploiter des services communs de politique et de surveillance sur plusieurs sites clients. Ces avantages en font un modèle privilégié pour les organisations qui utilisent plusieurs services SaaS et plateformes cloud. La taille du marché des services IAM gérés pour la livraison basée sur le cloud est soutenue par le besoin de gérer des augmentations imprévisibles des identifiants d'agents IA et de machines.
La livraison hybride sert les organisations qui doivent relier les moteurs de politique cloud aux systèmes locaux, aux environnements isolés ou aux bases de données réglementées. Elle constitue un pont pratique lorsqu'une migration complète ne peut pas se faire en une seule fois. La livraison sur site reste pertinente dans les secteurs de la défense, des infrastructures critiques et du cloud souverain, où les règles de stockage des identifiants limitent l'utilisation du cloud. SailPoint a publié IdentityIQ 9.0 en octobre 2026 avec des contrôles d'accès granulaires basés sur le temps et une base technique reconstruite pour les déploiements sur site. L'investissement continu dans les produits montre que les prestataires gérés doivent conserver des compétences dans chaque approche de déploiement. Le marché des services IAM gérés n'est donc pas limité à une seule architecture technique.
Par taille d'organisation :
les grandes entreprises sont en tête tandis que les PME accélèrent leur adoptionLes grandes entreprises détenaient 68,54 % des revenus en 2026 car elles disposent de vastes parcs d'identités, d'une exposition réglementaire plus importante et de budgets pour des contrats pluriannuels. Leurs environnements peuvent inclure des employés, des sous-traitants, des partenaires, des administrateurs et des comptes d'application sur de nombreux systèmes. Les équipes internes restent souvent responsables de la stratégie d'identité tandis que les prestataires gèrent les processus opérationnels répétables. Cette structure soutient de grands volumes de services et crée des opportunités pour des modules complémentaires de gouvernance et d'accès privilégié. Les grands clients exigent également des niveaux de service détaillés, un support régional et des preuves de conformité, ce qui renforce l'importance de l'échelle du prestataire.
Les PME devraient se développer à un CAGR de 17,56 % jusqu'en 2032, le taux le plus rapide au sein de la répartition par taille d'organisation. La livraison SaaS, la configuration simplifiée et la tarification par abonnement rendent la gouvernance des identités gérée accessible aux organisations disposant d'équipes informatiques réduites. WALLIX a introduit WALLIX One PAM Core en septembre 2025 en tant qu'offre de gestion des accès privilégiés déployable en SaaS pour les PME et les entreprises de taille intermédiaire soumises aux exigences NIS2.[4] L'offre reflète la demande de déploiements mesurés en semaines plutôt qu'en grands programmes de transformation. La taille du marché des services IAM gérés pour les PME peut s'élargir à mesure que des plateformes accessibles répondent aux obligations qui s'appliquent aux petites organisations comme aux plus grandes. Les prestataires qui simplifient l'intégration peuvent atteindre des acheteurs qui s'appuyaient auparavant sur une administration manuelle.
Par type d'identité :
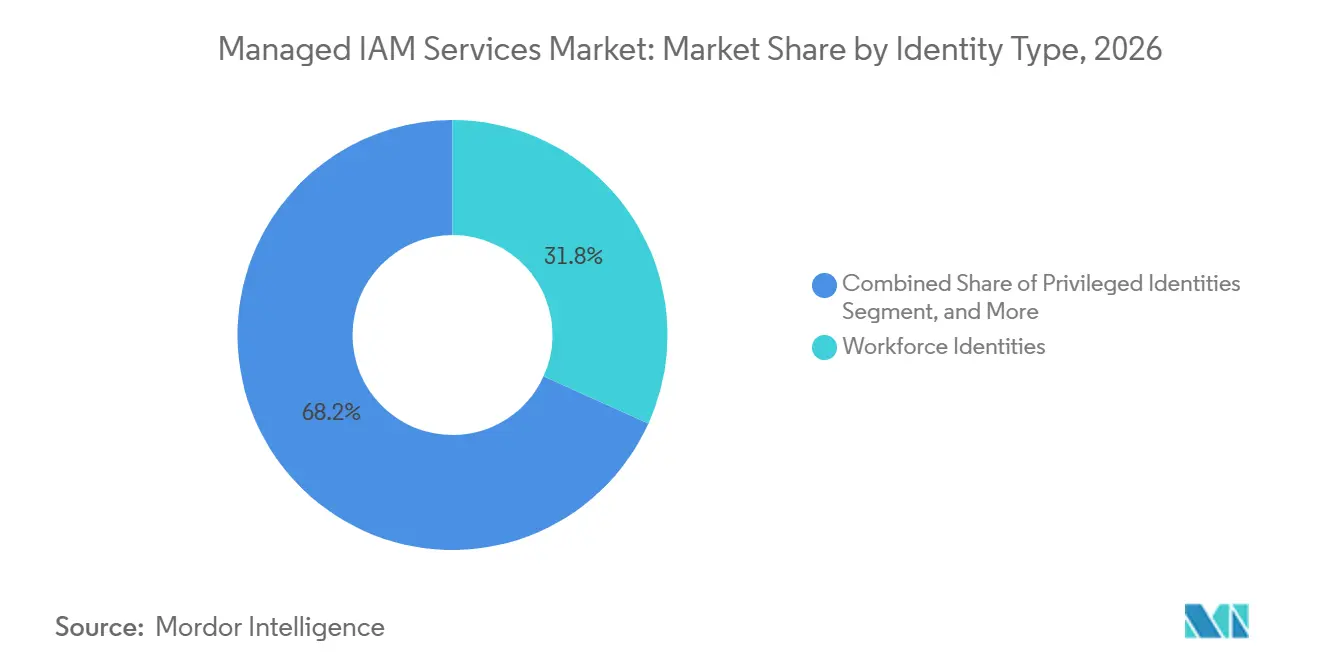
les identités de la main-d'œuvre sont en tête tandis que la gouvernance des agents IA émergeLes identités de la main-d'œuvre représentaient 31,76 % des revenus en 2026, reflétant le besoin établi de gérer l'accès des employés, les rôles, les certifications et les comptes privilégiés. Cette catégorie est familière aux clients comme aux prestataires car les processus de cycle de vie sont liés aux embauches, aux mutations et aux départs. Les identités des consommateurs, les identités interentreprises et les identités privilégiées nécessitent également des approches politiques distinctes et des flux de travail de service. Les pratiques de gouvernance matures donnent aux prestataires un point de départ défini pour la certification des accès et la gestion des rôles. Les opérations d'identité de la main-d'œuvre continueront d'être la base de nombreux engagements de services gérés sur le marché des services IAM gérés.
Les identités non humaines comprennent les comptes de service, les clés API, les agents d'automatisation des processus robotiques et les identifiants d'appareils. Sophos a constaté que 41 % des incidents d'identité impliquaient une gestion déficiente des identités non humaines comme facteur contributif. Les identités d'agents IA devraient se développer à un CAGR de 15,83 % jusqu'en 2032, à mesure que les entreprises introduisent davantage d'acteurs logiciels automatisés. Le NIST a publié en février 2026 un document conceptuel qui applique l'architecture Zero Trust et les orientations sur l'identité numérique à l'identité et à l'autorisation des logiciels et des agents IA. Ce travail signale une évolution vers des attentes de gouvernance plus formelles pour cette classe d'identité. Le marché des services IAM gérés doit donc prendre en charge les identifiants humains et non humains dans des processus de contrôle connectés.
Par secteur d'utilisation final :
le BFSI est en tête des dépenses tandis que la santé progresse plus rapidementLe BFSI détenait 26,69 % des revenus en 2026 car les institutions financières traitent les contrôles d'identité comme une infrastructure de supervision essentielle. Ces organisations doivent gérer les employés, les clients, les tiers, les utilisateurs privilégiés et les comptes système tout en produisant des preuves auditables. Une enquête Thales de 2025 a révélé que 93 % des répondants du secteur financier avaient priorisé la modernisation de l'identité de la main-d'œuvre. Le gouvernement et l'administration publique ont également besoin d'une gestion fiable de grandes populations accréditées et de droits d'accès complexes. Les utilisateurs des télécommunications et des médias font face à une pression similaire liée à l'accès des sous-traitants et aux environnements partenaires à forte intensité d'API.
Le secteur de la santé et des sciences de la vie devrait se développer à un CAGR de 14,77 % jusqu'en 2032, le taux le plus rapide parmi les utilisateurs finaux. Les modifications proposées à la règle de sécurité HIPAA soulignent le besoin d'une authentification renforcée et de contrôles d'accès pour les informations de santé électroniques protégées. La migration vers le cloud des dossiers de santé électroniques accroît le besoin de connecter les politiques d'accès locales et cloud. La demande du commerce de détail et du commerce électronique est façonnée par les exigences en matière d'identité des clients, de prévention de la fraude et de sécurité des transactions. Le voyage et l'hôtellerie font face à des volumes élevés d'identités de consommateurs et à une exposition à la fraude pendant les périodes de réservation de pointe. Ces conditions étendent le marché des services IAM gérés à des secteurs présentant des populations d'identités et des risques opérationnels très différents.
Analyse géographique
Marché des Services IAM Gérés dans les Amériques
L'Amérique du Nord détenait 38,92 % des revenus en 2026, la position régionale la plus importante sur le marché des services IAM gérés. La région bénéficie d'une base de services informatiques mature et d'un historique établi en matière d'adoption de la gestion des identités. Les exigences du secteur des services financiers continuent de créer une demande accrue en matière d'authentification multifacteur renforcée et de preuves de contrôle des accès. Le Département américain de la Santé et des Services sociaux a proposé des exigences de sécurité renforcées pour le secteur de la santé en 2025, ce qui a ajouté un nouveau facteur de conformité pour les opérations d'identité. L'Amérique du Sud se trouve à un stade précoce d'adoption, le Brésil et l'Argentine étant les principaux centres de demande. La banque numérique et l'évolution vers une surveillance continue des accès soutiennent l'activité régionale.
Marché des Services IAM Gérés en Europe
L'Europe est la deuxième zone géographique en importance, avec une demande renforcée par DORA et la transposition nationale de NIS2. DORA est applicable depuis janvier 2025 et a accru l'attention portée à la résilience opérationnelle et au risque lié aux tiers dans les services financiers. L'Allemagne, le Royaume-Uni et la France sont les principaux centres de demande. La région fait également face à une pénurie de professionnels qualifiés en gestion des identités, ce qui favorise l'externalisation lorsque le recrutement interne s'avère difficile. Les acheteurs exigent souvent un support opérationnel régional et une gestion rigoureuse des obligations de résidence des données. Ces besoins font de l'accès de confiance aux systèmes privilégiés un critère d'achat essentiel sur le marché des services IAM gérés.
Marché des Services IAM Gérés en APAC et au Moyen-Orient et Afrique
L'Asie-Pacifique devrait se développer à un CAGR de 16,62 % jusqu'en 2032, ce qui en fait la zone géographique à la croissance la plus rapide. La Chine, le Japon, l'Inde et la Corée du Sud sont les plus grands marchés nationaux, bien que leur maturité en matière d'IAM géré diffère. L'activité de numérisation nationale de l'Inde et l'utilisation croissante du cloud accroissent le besoin de gouvernance des accès des collaborateurs et des applications. Les entreprises de services financiers et de télécommunications d'Asie du Sud-Est doivent se conformer à différentes réglementations nationales de protection des données à mesure qu'elles développent leurs services numériques. Le Moyen-Orient est concentré aux Émirats arabes unis et en Arabie saoudite, où les programmes de transformation cloud soutiennent l'adoption de la gestion des identités. L'Afrique reste une région à un stade précoce, avec l'Afrique du Sud et l'Égypte en tête de la demande.
Paysage concurrentiel
Le marché des services IAM gérés est modérément fragmenté, comprenant des entreprises mondiales de services informatiques, des prestataires d'identité spécialisés et de grandes entreprises de plateformes cloud. Les grands prestataires se démarquent par leurs relations clients existantes, leurs vastes portefeuilles de cybersécurité et leur capacité à regrouper les opérations IAM avec des travaux cloud et de sécurité. Les prestataires spécialisés se démarquent par leurs centres d'opérations axés sur l'identité, leurs niveaux de service détaillés et leur expertise en gouvernance ou en accès privilégié. Microsoft, Amazon Web Services et Google influencent le marché en tant que fournisseurs de plateformes et en tant qu'habilitateurs de la livraison gérée. Cette structure peut exercer une pression sur les prix des prestataires purs et peut limiter la différenciation technique. Les acheteurs évaluent donc la profondeur d'intégration, la qualité opérationnelle et la connaissance sectorielle sur l'ensemble du marché des services IAM gérés.
Palo Alto Networks a finalisé l'acquisition de CyberArk Software pour 24,6 milliards USD en février 2026 et a ensuite positionné la plateforme Idira autour des identités humaines, machines et d'agents IA. La transaction combine la gestion des accès privilégiés avec des fonctions d'identité et de sécurité plus larges, ce qui peut influencer les services que les partenaires construisent autour de la plateforme. SailPoint a élargi son offre de partenaires de services gérés en mars 2025, donnant aux partenaires un moyen de proposer Identity Security Cloud aux petites entreprises. Il a ensuite introduit Navigators, un modèle de tarification flexible destiné à aider les partenaires à offrir des services d'identité basés sur la consommation. Ces actions montrent que les programmes de partenaires fournisseurs et le conditionnement restent des voies importantes vers les clients. Elles reflètent également le besoin de rendre les services d'identité avancés utilisables pour les organisations qui ne peuvent pas financer un déploiement initial important.
Cisco a finalisé l'acquisition d'Oort en avril 2026 et a rebaptisé l'entreprise Cisco Identity Intelligence, ajoutant des capacités de détection des menaces d'identité à son portefeuille. SailPoint a également introduit des innovations d'identité adaptative en mars 2026, incluant des modifications du moteur de certification des accès et des fonctions de séparation des tâches. Les prestataires capables de relier la gouvernance des identités, la gestion des accès, l'accès privilégié et la réponse aux menaces peuvent présenter un modèle opérationnel plus complet aux clients. Cependant, la complexité de la migration protège encore les relations avec les prestataires en place lorsque les politiques et les droits d'accès sont profondément intégrés. La tarification des identités de machines et d'agents IA reste une question ouverte car les volumes peuvent dépendre de l'activité automatisée plutôt que du nombre d'employés. La concurrence sur le marché des services IAM gérés restera centrée sur la cohérence des services, les partenariats de plateformes et la capacité à réduire le risque d'intégration.
Leaders du secteur des services IAM gérés
-
Accenture plc
-
Amazon Web Services, Inc.
-
BeyondTrust Corporation
-
Broadcom Inc.
-
CyberArk Software Ltd.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché des Services IAM Gérés Entreprises couvertes dans ce rapport
- Accenture plc
- Amazon Web Services, Inc.
- BeyondTrust Corporation
- Broadcom Inc.
- CyberArk Software Ltd.
- Deloitte Touche Tohmatsu Limited
- Dell Technologies Inc.
- Ernst & Young Global Limited
- Google LLC
- HCLTech
- IBM Corporation
- International Data Group, Inc.
- Microsoft Corporation
- NTT DATA Corporation
- Okta, Inc.
- Oracle Corporation
- Palo Alto Networks, Inc.
- Ping Identity Corporation
- SailPoint, Inc.
- Saviynt, Inc.
- Simeio Solutions
- Tata Consultancy Services Limited
- Thales S.A.
- Wipro Limited
Développements industriels récents dans Marché des Services IAM Gérés
- Octobre 2026 : SailPoint a publié IdentityIQ 9.0 lors de Navigate 2026, offrant des contrôles d'accès granulaires basés sur le temps et une base technique reconstruite pour les déploiements sur site, élargissant son marché adressable de services gérés aux organisations réglementées incapables de migrer entièrement vers le cloud.
- Avril 2026 : Wiz a acquis Permiso, intégrant la gouvernance des identités non humaines dans sa plateforme de protection des applications cloud natives et connectant la gestion de la posture de sécurité cloud aux données de droits d'identité pour les charges de travail, les comptes de service et les agents IA.
- Avril 2026 : Cisco a finalisé l'acquisition d'Oort, le rebaptisant Cisco Identity Intelligence, avec une cible de disponibilité générale au quatrième trimestre 2026 pour son module de détection et de réponse aux menaces d'identité. L'acquisition étend le portefeuille d'identités gérées de Cisco avec des analyses comportementales et une notation continue des risques d'identité.
- Mars 2026 : SailPoint a dévoilé des innovations d'identité adaptative, notamment un moteur de certification des accès de nouvelle génération et une refonte de la séparation des tâches, renforçant son positionnement en tant que plateforme gérant les identités d'agents IA aux côtés des principaux humains et machines dans un plan de contrôle géré unique.
Périmètre du rapport mondial sur le marché des services IAM gérés
Le marché des services IAM gérés couvre les services gérés continus pour l'exploitation, la surveillance, la gouvernance et la sécurisation des environnements d'identité et d'accès. Il comprend les opérations IAM gérées, la gouvernance des identités, la gestion des accès, l'accès privilégié, le répertoire et la fédération, la détection et la réponse aux menaces d'identité, et les services de support d'identité.
Le rapport sur le marché des services IAM gérés est segmenté par type de service (opérations IAM gérées, gouvernance et administration des identités gérées, gestion des accès gérée, gestion des accès privilégiés gérée, services de répertoire et de fédération gérés, détection et réponse aux menaces d'identité gérées, et autres types de services), modèle de déploiement (basé sur le cloud, sur site et hybride), taille d'organisation (grandes entreprises et petites et moyennes entreprises), type d'identité (identités de la main-d'œuvre, identités des consommateurs, identités interentreprises, identités privilégiées, identités non humaines, identités d'agents IA et autres types d'identités), secteur d'utilisation final (banque, services financiers et assurance (BFSI), gouvernement et administration publique, santé et sciences de la vie, commerce de détail et commerce électronique, télécommunications et médias, voyage et hôtellerie, et secteurs d'utilisation final), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Opérations IAM gérées |
| Gouvernance et administration des identités gérées |
| Gestion des accès gérée |
| Gestion des accès privilégiés gérée |
| Services de répertoire et de fédération gérés |
| Détection et réponse aux menaces d'identité gérées |
| Autres types de services |
| Basé sur le cloud |
| Hybride |
| Sur site |
| Grandes entreprises |
| Petites et moyennes entreprises |
| Identités de la main-d'œuvre |
| Identités des consommateurs |
| Identités interentreprises |
| Identités privilégiées |
| Identités non humaines |
| Identités d'agents IA |
| Autres types d'identités |
| Banque, services financiers et assurance (BFSI) |
| Gouvernement et administration publique |
| Santé et sciences de la vie |
| Commerce de détail et commerce électronique |
| Télécommunications et médias |
| Voyage et hôtellerie |
| Autres secteurs d'utilisation final |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Royaume-Uni |
| Allemagne | |
| France | |
| Italie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Japon | |
| Inde | |
| Corée du Sud | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Émirats arabes unis |
| Arabie saoudite | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Reste de l'Afrique |
| Par type de service | Opérations IAM gérées | |
| Gouvernance et administration des identités gérées | ||
| Gestion des accès gérée | ||
| Gestion des accès privilégiés gérée | ||
| Services de répertoire et de fédération gérés | ||
| Détection et réponse aux menaces d'identité gérées | ||
| Autres types de services | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Hybride | ||
| Sur site | ||
| Par taille d'organisation | Grandes entreprises | |
| Petites et moyennes entreprises | ||
| Par type d'identité | Identités de la main-d'œuvre | |
| Identités des consommateurs | ||
| Identités interentreprises | ||
| Identités privilégiées | ||
| Identités non humaines | ||
| Identités d'agents IA | ||
| Autres types d'identités | ||
| Par secteur d'utilisation final | Banque, services financiers et assurance (BFSI) | |
| Gouvernement et administration publique | ||
| Santé et sciences de la vie | ||
| Commerce de détail et commerce électronique | ||
| Télécommunications et médias | ||
| Voyage et hôtellerie | ||
| Autres secteurs d'utilisation final | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Royaume-Uni | |
| Allemagne | ||
| France | ||
| Italie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Japon | ||
| Inde | ||
| Corée du Sud | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Émirats arabes unis | |
| Arabie saoudite | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché des services IAM gérés ?
La taille du marché des services IAM gérés devrait croître de 19,34 milliards USD en 2026 à 22,19 milliards USD en 2027, et est prévue pour atteindre 42,56 milliards USD d'ici 2032, à un CAGR de 13,91 % sur 2027-2032.
Qu'est-ce qui stimule la demande de services IAM gérés ?
Les violations liées aux identités, les besoins de conformité continue, la prolifération des identités cloud et la pénurie de professionnels spécialisés augmentent la demande d'opérations d'identité externalisées.
Quel type de service IAM géré se développe le plus rapidement ?
La détection et la réponse aux menaces d'identité gérées devraient se développer à un CAGR de 16,88 % jusqu'en 2032, le taux le plus élevé parmi les types de services répertoriés.
Pourquoi les entreprises font-elles appel à des prestataires d'IAM gérés ?
Les prestataires peuvent gérer en continu les processus de cycle de vie des identités, les révisions d'accès, la surveillance et les preuves de conformité lorsque les équipes internes manquent de capacité ou de compétences spécialisées.
Quel modèle de déploiement est en tête de l'adoption des IAM gérés ?
La livraison basée sur le cloud détenait 67,58 % des revenus en 2026 et devrait se développer à un CAGR de 16,92 % jusqu'en 2032.
Quelle région devrait se développer le plus rapidement pour les services IAM gérés ?
L'Asie-Pacifique devrait se développer à un CAGR de 16,62 % jusqu'en 2032, soutenue par l'adoption du cloud, les programmes nationaux de numérisation et les exigences régionales de protection des données.