
Tamaño y Participación del Mercado de Protección Gestionada contra el Compromiso de Correo Electrónico Empresarial
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 3.12 Mil millones de dólares |
| Tamaño del Mercado (2032) | 6.46 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 15.67 % |
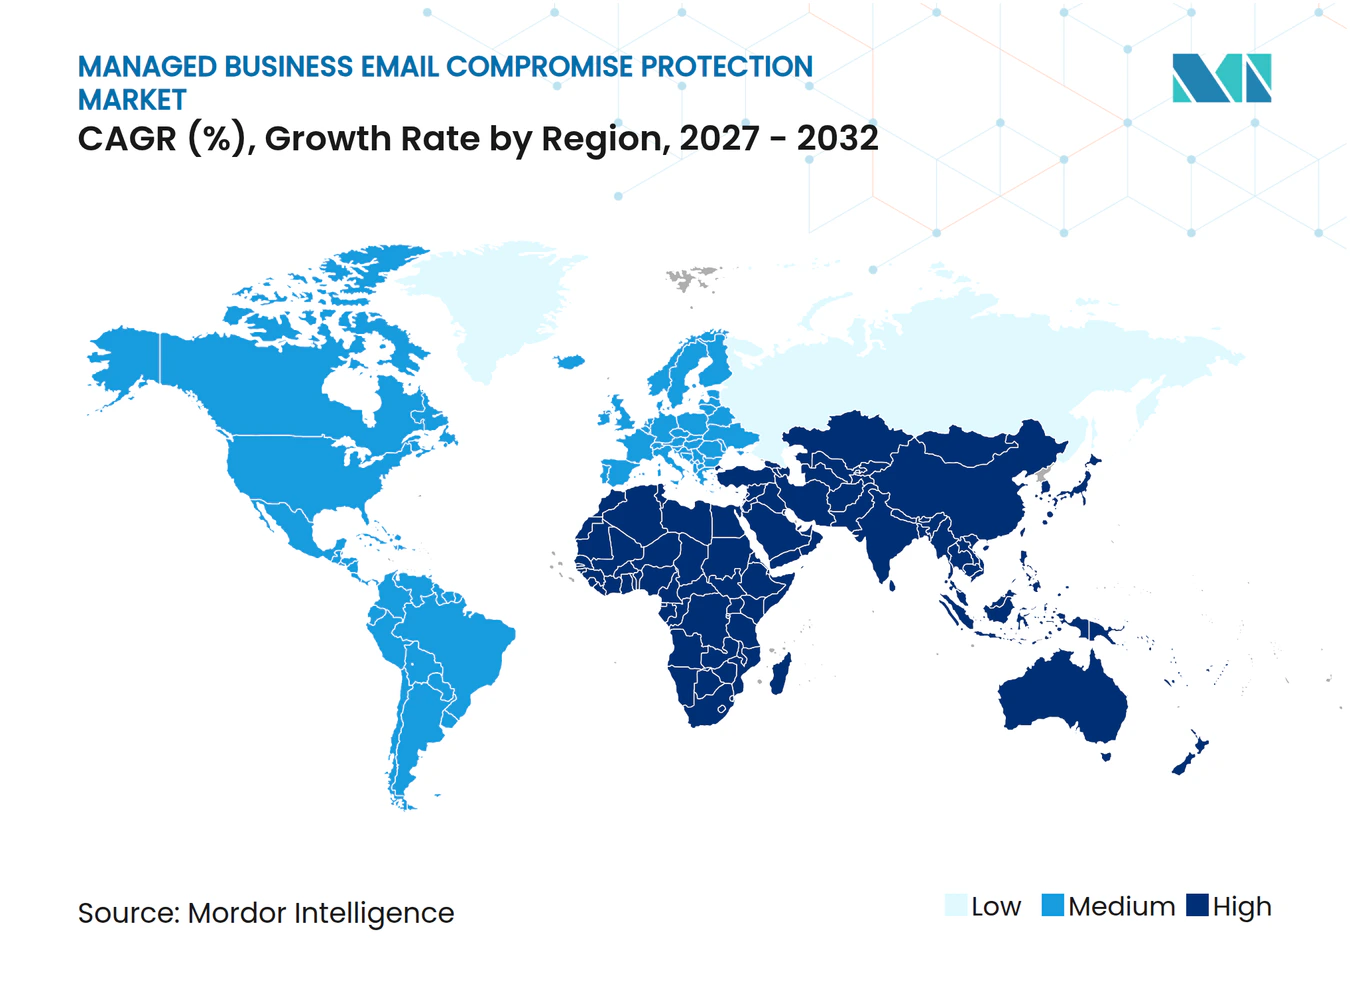
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Protección Gestionada contra el Compromiso de Correo Electrónico Empresarial por Mordor Intelligence
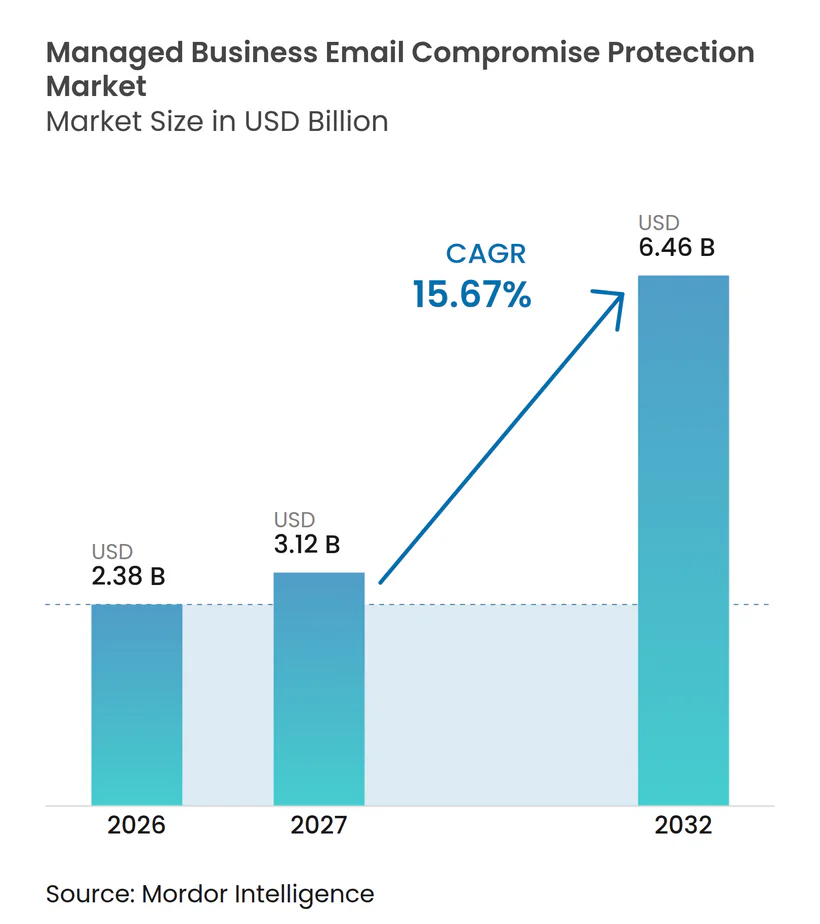
Se proyecta que el tamaño del mercado de protección gestionada contra el compromiso de correo electrónico empresarial se expanda de 2,38 mil millones de USD en 2026 a 2,38 mil millones de USD en 2027, y a 6,46 mil millones de USD para 2032, registrando un CAGR del 15,67% de 2027 a 2032. Las pérdidas financieras han transformado el compromiso de correo electrónico de una preocupación técnica a un riesgo de nivel directivo, ya que la desviación de pagos puede causar daños inmediatos y materiales. Las organizaciones están pasando del filtrado reactivo hacia una protección gestionada que combina detección conductual, monitoreo continuo y remediación posterior a la entrega. Las plataformas de productividad en la nube han ampliado la superficie de ataque e incrementado el valor de los servicios que revisan la configuración del inquilino, las identidades y los mensajes de forma conjunta. Los proveedores también están adaptando sus ofertas a medida que la suplantación de identidad generada por inteligencia artificial hace que las reglas convencionales y la revisión manual sean menos confiables. La competencia está cada vez más determinada por adquisiciones, implementación basada en API y la capacidad de generar alertas transparentes sin crear un gran volumen de falsos positivos.
Conclusiones Clave del Informe
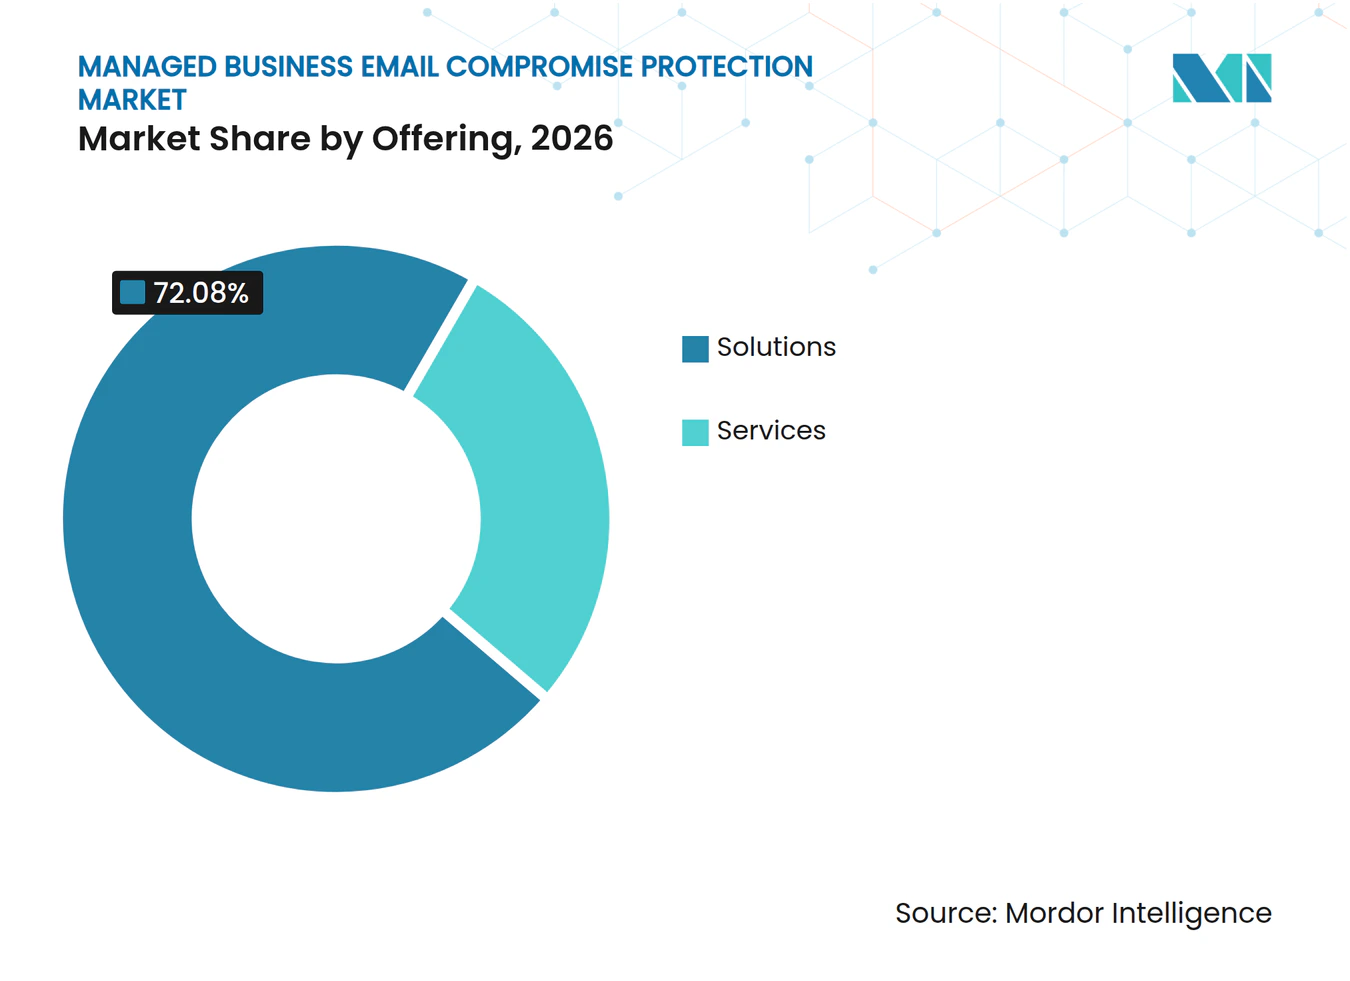
- Por oferta, las Soluciones representaron el 72,08% de los ingresos del mercado de protección gestionada contra el compromiso de correo electrónico empresarial en 2026, mientras que se proyecta que los Servicios se expandan a un CAGR del 16,06% hasta 2032.
- Por modelo de implementación, la implementación basada en la nube representó el 70,32% de los ingresos en 2026 y se proyecta que crezca a un CAGR del 16,42% hasta 2032.
- Por tamaño de organización, las Grandes Empresas representaron el 62,39% de los ingresos en 2026, mientras que se proyecta que las pymes se expandan a un CAGR del 16,19% hasta 2032.
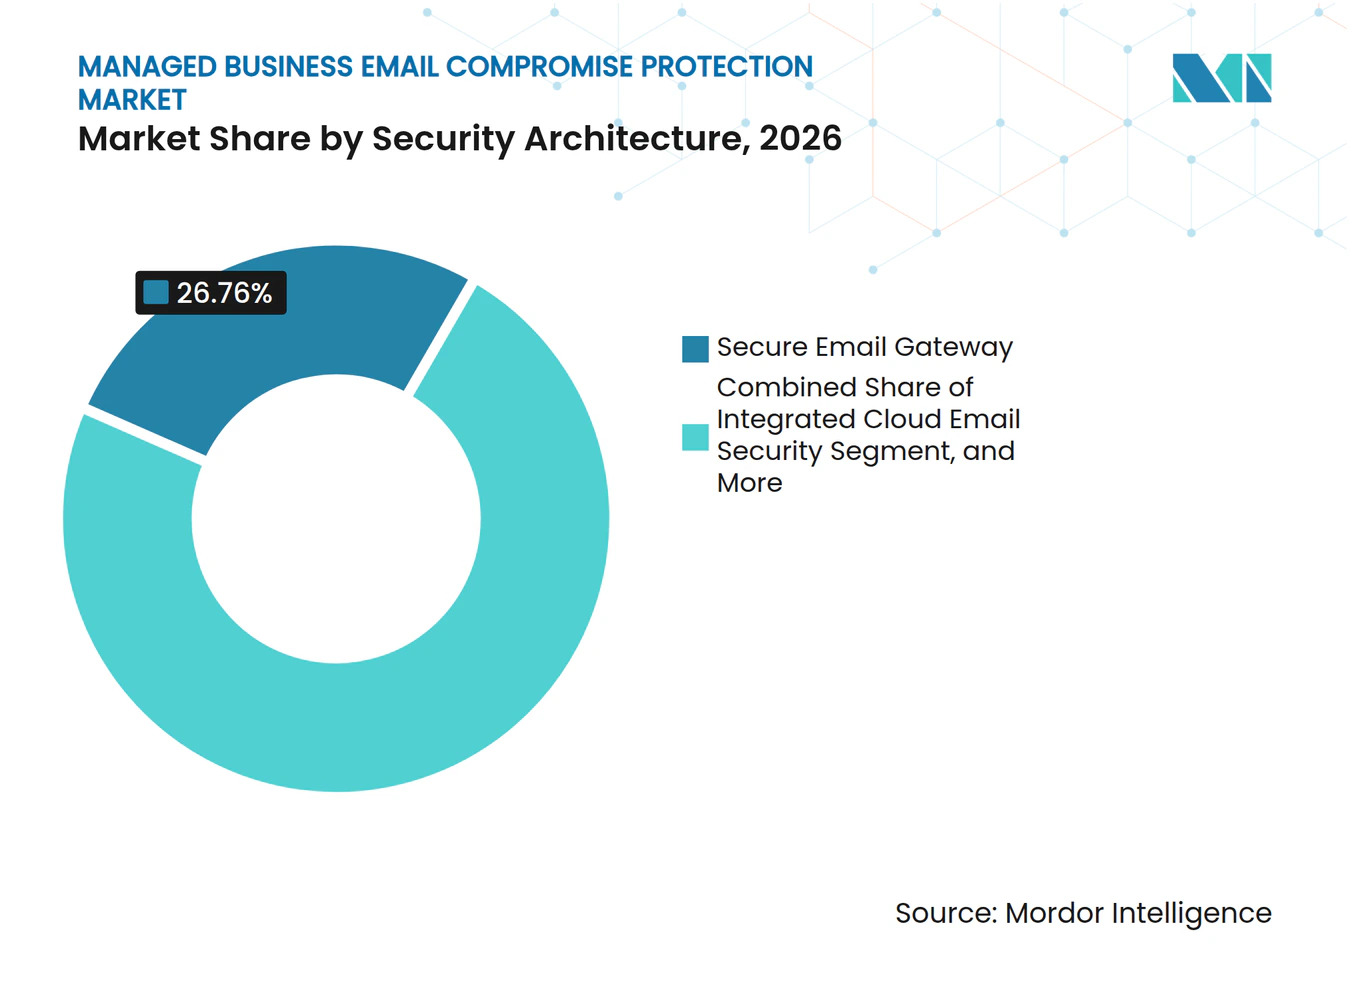
- Por arquitectura de seguridad, la Puerta de Enlace de Correo Electrónico Seguro representó el 26,76% de los ingresos en 2026, mientras que se proyecta que la Seguridad de Correo Electrónico en la Nube Integrada se expanda a un CAGR del 16,24% hasta 2032.
- Por industria del usuario final, Tecnología de la Información y Telecomunicaciones representó el 25,82% de los ingresos en 2026, mientras que se proyecta que el sector Sanitario crezca a un CAGR del 16,83% hasta 2032.
- Por geografía, América del Norte representó el 43,18% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 16,31% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Crecientes Pérdidas Financieras por el Compromiso de Correo Electrónico Empresarial | +4.2% | Global | Corto plazo (≤ 2 años) |
| Expansión del Buzón de Correo en la Nube y de las Suites de Colaboración | +3.5% | Global, con aceleración en Asia-Pacífico y Europa | Mediano plazo (2-4 años) |
| Suplantación de Identidad Generada por Inteligencia Artificial y Secuestro de Conversaciones | +2.5% | Global | Corto plazo (≤ 2 años) |
| Requisitos Regulatorios y de Control de Ciberseguros | +1.8% | América del Norte y la UE, con extensión al núcleo de Asia-Pacífico | Mediano plazo (2-4 años) |
| Externalización del Monitoreo de Amenazas de Correo Electrónico 24/7 a Proveedores de Seguridad Gestionada | +1.2% | Global, con concentración en América del Norte y Europa | Mediano plazo (2-4 años) |
| Detección Post-Entrega Basada en API y Remediación Automatizada | +0.8% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Crecientes Pérdidas Financieras por el Compromiso de Correo Electrónico Empresarial
El creciente costo del compromiso de correo electrónico empresarial ha situado la protección gestionada del correo electrónico en las discusiones de riesgo a nivel directivo y ha acortado los ciclos de adquisición. El FBI registró 3,05 mil millones de USD en pérdidas por compromiso de correo electrónico empresarial derivadas de 24.768 denuncias en 2025, frente a los 2,77 mil millones de USD en 2024, e informó que el 86% de las transacciones relacionadas utilizaron transferencias bancarias o ACH. El compromiso del correo electrónico de proveedores ilustra por qué verificar las identidades de los proveedores antes del pago sigue siendo importante. El uso de cuentas de proveedores legítimas puede hacer que las verificaciones básicas del remitente sean menos confiables. Estos patrones respaldan la demanda de monitoreo de relaciones con proveedores, cambios de pago y dominios de terceros. El mercado de protección gestionada contra el compromiso de correo electrónico empresarial se beneficia porque los compradores necesitan una cobertura que vincule los mensajes sospechosos con los flujos de trabajo financieros, en lugar de tratar cada correo electrónico como un evento aislado.
Expansión del Buzón de Correo en la Nube y de las Suites de Colaboración
La migración a suites de productividad basadas en la nube ha redistribuido el riesgo de seguridad del correo electrónico en lugar de eliminarlo. Proofpoint reportó más de 321 millones de usuarios activos mensuales de Microsoft 365 y declaró que más del 80% de las empresas de la lista Fortune 500 utilizaban Exchange Online a septiembre de 2025. Cisco Talos documentó el uso indebido activo de Microsoft 365 Exchange Online Direct Send en 2025, una exposición también descrita por varios proveedores de seguridad de correo electrónico en la evidencia suministrada. Los servicios basados en la nube pueden revisar el estado del buzón, los metadatos de comunicación y las señales de identidad después de la entrega del mensaje. Este acceso permite a los proveedores identificar brechas en la configuración del inquilino, así como contenido malicioso. El mercado de protección gestionada contra el compromiso de correo electrónico empresarial se extiende, por tanto, más allá del filtrado de puerta de enlace hacia la gobernanza de configuración de buzones de correo en la nube y cuentas de colaboración.
Suplantación de Identidad Generada por Inteligencia Artificial y Secuestro de Conversaciones
La inteligencia artificial generativa ha reducido el esfuerzo necesario para crear mensajes de suplantación de identidad creíbles y ha debilitado las señales lingüísticas en las que los usuarios y los filtros basados en reglas solían confiar. Okta documentó VoidProxy en 2025 como una plataforma de phishing como servicio que interceptaba en tiempo real los flujos de autenticación de Microsoft 365 y Google Workspace.[1] El Centro Canadiense de Ciberseguridad encontró que el phishing por compromiso de correo electrónico empresarial representó el 91% de más de 100 campañas analizadas entre 2023 y principios de 2025. El Grupo de Trabajo Anti-Phishing reportó un aumento del 57% trimestre a trimestre en el volumen de ataques de compromiso de correo electrónico empresarial por transferencia bancaria en el tercer trimestre de 2025. Los modelos conductuales que evalúan el historial de relaciones, los patrones de comunicación y el contexto de pago pueden detectar ataques que parecen legítimos en la superficie. Esta necesidad de actualizaciones continuas del modelo y revisión humana respalda la prestación gestionada en el mercado de protección gestionada contra el compromiso de correo electrónico empresarial.
Requisitos Regulatorios y de Control de Ciberseguros
La autenticación de correo electrónico y los controles contra el compromiso de correo electrónico empresarial se están convirtiendo en requisitos formales en lugar de mejoras de seguridad opcionales. La guía de la ENISA para la gestión de riesgos de NIS2 identifica controles que incluyen cifrado, autenticación multifactor y prácticas de comunicación segura relevantes para los sistemas de correo electrónico. DORA se aplica a las entidades financieras de la UE desde enero de 2025 y exige un informe inicial para incidentes importantes de TIC en un plazo de 4 horas. La Norma 33-11216 exige a los registrantes que divulguen incidentes de ciberseguridad materiales en el Formulario 8-K en un plazo de 4 días hábiles tras determinar que un incidente es material. Delinea encontró que los requisitos de detección de amenazas aumentaron del 40% al 53% de los criterios de elegibilidad para ciberseguros año tras año. El mercado de protección gestionada contra el compromiso de correo electrónico empresarial se beneficia de estos requisitos, ya que los proveedores gestionados pueden documentar controles, actividades de detección y pasos de remediación para los clientes.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Alta Carga de Falsos Positivos y Explicabilidad en la Detección por Inteligencia Artificial | -2.2% | Global | Corto plazo (≤ 2 años) |
| Restricciones de Privacidad y Residencia de Datos en el Análisis de Mensajes y Relaciones | -1.5% | UE, núcleo de Asia-Pacífico, con extensión a Oriente Medio y África | Mediano plazo (2-4 años) |
| Fragmentación Presupuestaria entre las Funciones de Seguridad, Finanzas y Prevención del Fraude | -0.9% | Global | Corto plazo (≤ 2 años) |
| Dependencia de las API, Permisos y Límites de Velocidad de las Suites de Productividad | -0.6% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Alta Carga de Falsos Positivos y Explicabilidad en la Detección por Inteligencia Artificial
La detección de compromiso de correo electrónico empresarial basada en inteligencia artificial puede generar fricción operativa cuando un pago legítimo o un mensaje ejecutivo es puesto en cuarentena sin una razón clara. Los equipos de finanzas y los asistentes ejecutivos pueden crear soluciones alternativas tras repetidos falsos positivos, reduciendo la cobertura efectiva de un servicio implementado. Mimecast reportó en 2025 que el 48% de las organizaciones afirmó que sus controles de detección no lograban detener el creciente volumen de compromiso de correo electrónico empresarial a escala, mientras que la fatiga de alertas seguía siendo un problema. Esta combinación muestra por qué una mayor sensibilidad de detección por sí sola no garantiza la aceptación por parte del usuario. Los proveedores gestionados pueden diferenciarse mediante una justificación documentada de las alertas y colas revisadas por humanos. Sin embargo, mantener esa capacidad requiere un ajuste continuo del modelo y limita el escalado rápido del servicio en el mercado de protección gestionada contra el compromiso de correo electrónico empresarial.
Restricciones de Privacidad y Residencia de Datos en el Análisis de Mensajes y Relaciones
La detección conductual requiere metadatos históricos, patrones de comunicación y señales de identidad para establecer una línea de base confiable. Las normas de privacidad en la UE, China, India y otras jurisdicciones pueden restringir las transferencias transfronterizas de los datos utilizados para ese análisis. Estas restricciones pueden fragmentar el conjunto de datos y reducir la calidad de la detección para los clientes que no pueden financiar el procesamiento local. Se proyecta que las pymes crezcan a un CAGR del 16,19% hasta 2032, pero sus opciones de adquisición pueden ser más limitadas en jurisdicciones altamente reguladas. Los proveedores pueden abordar este problema mediante infraestructura de detección soberana a nivel regional. El capital requerido para múltiples entornos de datos regionales puede ralentizar la implementación en el mercado de protección gestionada contra el compromiso de correo electrónico empresarial.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
Las Soluciones Lideran los Ingresos Mientras los Servicios Transforman la Economía de la PrestaciónLas Soluciones representaron el 72,08% de los ingresos del mercado de protección gestionada contra el compromiso de correo electrónico empresarial en 2026. La categoría incluye infraestructura de puerta de enlace, motores de inteligencia artificial conductual, herramientas de autenticación de correo electrónico y plataformas de prevención de pérdida de datos utilizadas por clientes empresariales y del mercado medio. Captura el gasto inicial en implementación y las renovaciones de licencias recurrentes, mientras que los ciclos maduros de reemplazo de puertas de enlace proporcionan una base de ingresos predecible a medida que las opciones tecnológicas se desplazan hacia productos nativos de la nube. Los proveedores pueden utilizar esta base instalada para introducir servicios gestionados de monitoreo y remediación. La industria de protección gestionada contra el compromiso de correo electrónico empresarial continúa dependiendo de las soluciones como base para la mayoría de las implementaciones de los clientes.
Se proyecta que los Servicios se expandan a un CAGR del 16,06% hasta 2032. Los compradores utilizan estos servicios para el monitoreo continuo, la respuesta a incidentes, las simulaciones de phishing y el mantenimiento de modelos conductuales. Muchas organizaciones carecen del personal necesario para operar un entorno de detección de compromiso de correo electrónico empresarial las 24 horas del día, por lo que los contratos gestionados ayudan a mantener la cobertura durante la escasez de analistas de seguridad. Este valor es duradero porque la exposición al compromiso de correo electrónico empresarial sigue siendo alta cuando la capacidad de seguridad interna es limitada. El mercado de protección gestionada contra el compromiso de correo electrónico empresarial ofrece a los proveedores ingresos recurrentes vinculados a resultados operativos en lugar de únicamente al uso del software.


Por Modelo de Implementación:
La Nube se Convierte en la Capa de Protección PredeterminadaLa implementación basada en la nube representó el 70,32% de los ingresos en 2026, y se proyecta que el tamaño del mercado de protección gestionada contra el compromiso de correo electrónico empresarial para este modelo de implementación crezca a un CAGR del 16,42% hasta 2032. Es el único modelo de implementación que ostenta la mayor participación y la tasa de crecimiento proyectada más alta. Las conexiones nativas de API con Microsoft 365 y Google Workspace permiten el análisis después de que un mensaje llega al buzón de entrada. Los proveedores pueden revisar los metadatos de comunicación, las señales de identidad y el estado del buzón a los que la inspección convencional basada en registros MX no accede, ampliando el papel de los servicios en la nube en la detección del compromiso de correo electrónico empresarial. También admite una implementación más rápida para las organizaciones que utilizan suites de productividad en la nube.
La implementación en las instalaciones sigue siendo relevante en sectores regulados como el gobierno, la defensa y los servicios financieros. Estos usuarios pueden restringir el procesamiento en la nube debido a requisitos de soberanía o de control interno. Los modelos híbridos combinan entornos de Exchange en las instalaciones con buzones de correo en la nube bajo un único motor de políticas. Esta estructura es común en grandes organizaciones que están migrando usuarios a plataformas en la nube de forma gradual. El mercado de protección gestionada contra el compromiso de correo electrónico empresarial aún necesita arquitecturas flexibles que puedan operar en entornos de correo electrónico mixtos.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las Pymes Crean Nuevas Fuentes de IngresosLas Grandes Empresas representaron el 62,39% de los ingresos en 2026. Su escala de relaciones con proveedores, transacciones de pago y presupuestos de seguridad respalda implementaciones multicapa. Una implementación típica combina una puerta de enlace de correo electrónico seguro para la inspección previa a la entrega con un motor conductual basado en API para el análisis posterior a la entrega y del correo interno. Una capa de servicio gestionado proporciona entonces monitoreo continuo y respuesta a incidentes, creando una oportunidad de ingresos separada para los proveedores. Las grandes organizaciones también tienen mayor capacidad para adoptar el procesamiento local donde se aplican requisitos de privacidad.
Se proyecta que las pymes se expandan a un CAGR del 16,19% hasta 2032. Barracuda reportó que las organizaciones más pequeñas a menudo dependen de controles básicos de correo electrónico que no pueden abordar tácticas sofisticadas como el secuestro de conversaciones y el compromiso del correo electrónico de proveedores. Los proveedores de servicios gestionados pueden distribuir la infraestructura de detección de nivel empresarial entre muchas cuentas de clientes. Los precios por buzón hacen que la protección avanzada sea más accesible para las organizaciones sin equipos dedicados de operaciones de seguridad, lo que convierte a este grupo en una fuente importante de crecimiento. El mercado de protección gestionada contra el compromiso de correo electrónico empresarial también requiere una implementación sencilla, alertas claras y soporte confiable para estos clientes.
Por Arquitectura de Seguridad:
La Consolidación de Plataformas Favorece la Cobertura IntegradaLa arquitectura de Puerta de Enlace de Correo Electrónico Seguro representó el 26,76% de los ingresos en 2026. Su base instalada sigue siendo sustancial porque muchas organizaciones utilizan controles de puerta de enlace en entornos de correo electrónico híbridos. La inspección de puerta de enlace es valiosa para verificar los mensajes antes de la entrega, pero tiene visibilidad limitada sobre los cambios en el buzón, los mensajes internos y el contexto de las relaciones después de la entrega. Los proveedores están manteniendo las capacidades de puerta de enlace mientras las conectan a plataformas de seguridad de correo electrónico más amplias. Este enfoque permite a los clientes preservar los controles establecidos mientras añaden detección conductual.
Se proyecta que la Seguridad de Correo Electrónico en la Nube Integrada crezca a un CAGR del 16,24% hasta 2032. La arquitectura utiliza API de buzón para acceder a señales posteriores a la entrega y al estado del buzón que una puerta de enlace no puede observar. Esta ventaja técnica está orientando a los compradores específicos de compromiso de correo electrónico empresarial hacia la protección basada en API, mientras que la autenticación de correo electrónico y la protección de dominios se convierten en componentes estándar de los servicios gestionados a medida que DMARC, DKIM y SPF adquieren importancia regulatoria. El cifrado y la prevención de pérdida de datos abordan los riesgos que plantean las cuentas comprometidas y la exposición de datos salientes. La concienciación sobre seguridad y la simulación de phishing completan el conjunto de la industria de protección gestionada contra el compromiso de correo electrónico empresarial al abordar el comportamiento del usuario con formación personalizada.

Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Industria del Usuario Final:
El Sector Sanitario Crece Mientras Tecnología de la Información y Telecomunicaciones Lidera el GastoTecnología de la Información y Telecomunicaciones representó el 25,82% de los ingresos en 2026. El sector tiene densas relaciones de pago, altos volúmenes de transacciones impulsadas por API y fuerzas laborales que dependen en gran medida de la comunicación digital. Estas características lo convierten en un objetivo persistente para la desviación de pagos y el compromiso de cuentas. BFSI es el segundo segmento de usuario final más grande porque los flujos de trabajo de autorización de pagos son fundamentales para el método de ataque. Los requisitos de DORA concentran aún más el gasto en controles de seguridad de correo electrónico en las instituciones financieras, mientras que el mercado de protección gestionada contra el compromiso de correo electrónico empresarial sirve a ambos sectores con herramientas que conectan el análisis de mensajes con el riesgo de identidad y transacciones.
Se proyecta que el sector Sanitario crezca a un CAGR del 16,83% hasta 2032. Verizon reportó que el compromiso de correo electrónico empresarial representó el 22% de las reclamaciones de ciberseguros en el sector sanitario, con un costo medio por incidente de 94.924 USD. El Consejo Ejecutivo de Indiana sobre Ciberseguridad reportó que más de 57 millones de pacientes tuvieron datos expuestos en 642 grandes brechas de seguridad sanitaria reportadas al Departamento de Salud y Servicios Humanos en 2025.[2] El comercio minorista y el comercio electrónico, la manufactura, el gobierno y la defensa, la educación, los servicios profesionales, la energía y los servicios públicos, el transporte y la logística, la hostelería y el turismo, y otros sectores representan la demanda restante. El mercado de protección gestionada contra el compromiso de correo electrónico empresarial puede atender sus necesidades mediante una detección alineada con los volúmenes de pago, la dependencia digital y las obligaciones regulatorias.
Análisis Geográfico
Mercado de Protección Gestionada contra el Compromiso de Correo Electrónico Empresarial en América del Norte
América del Norte representó el 43,18% de los ingresos en 2026, lo que le otorgó la mayor participación en el mercado de protección gestionada contra el compromiso de correo electrónico empresarial. La región combina una alta concentración de flujos de pago objetivo de BEC con un mercado de ciberseguros maduro y amplios requisitos de gobernanza. Estados Unidos representa la mayor parte de los ingresos regionales, y los informes de pérdidas del FBI continúan influyendo en los debates sobre seguridad y finanzas, mientras que las normas de divulgación de la SEC han reforzado la supervisión ejecutiva de los incidentes cibernéticos materiales. Canadá está incrementando la demanda a medida que las directrices públicas aumentan la concienciación sobre el phishing de adversario en el medio. México está emergiendo como un centro para los flujos de pago de manufactura transfronteriza.
Mercado de Protección Gestionada contra el Compromiso de Correo Electrónico Empresarial en Asia-Pacífico
Se proyecta que Asia-Pacífico crecerá a una CAGR del 16,31% hasta 2032. La región presenta una menor madurez en protección en varios mercados, lo que genera demanda de autenticación de correo electrónico y monitoreo gestionado. Proofpoint encontró que el 7,4% de las principales empresas japonesas tenían DMARC configurado en modo de proyección, mientras que Corea del Sur registró un 1,8% configurado en cuarentena y ninguno en rechazo. Red Sift reportó una preparación para la aplicación de DMARC del 25% en Japón y del 10,1% en Corea del Sur, en comparación con el 85,9% en Estados Unidos.[3] India está apoyando la inversión institucional en seguridad a través de los requisitos de ciberseguridad de la India Digital, mientras que las normas de localización de datos de China impulsan la demanda de implementaciones en nube soberana.
Mercado de Protección Gestionada contra el Compromiso de Correo Electrónico Empresarial en EMEA y América del Sur
Europa es el tercer mercado regional más grande, con Alemania, el Reino Unido y Francia como los mayores grupos de ingresos nacionales. La adquisición de Hornetsecurity por parte de Proofpoint demuestra la importancia de los servicios mediados por proveedores de servicios gestionados en el segmento de pymes europeas. América del Sur se está expandiendo desde una base más pequeña a medida que las organizaciones multinacionales alinean los controles locales con los estándares globales de protección de pagos. Oriente Medio, en particular Arabia Saudita y los Emiratos Árabes Unidos, está generando nueva demanda a medida que los servicios financieros se digitalizan, mientras que África sigue siendo el segmento geográfico más pequeño, pero tiene un potencial a largo plazo a medida que la digitalización bancaria avanza en Sudáfrica, Egipto y Nigeria.
Panorama Competitivo
Concentración del Mercado
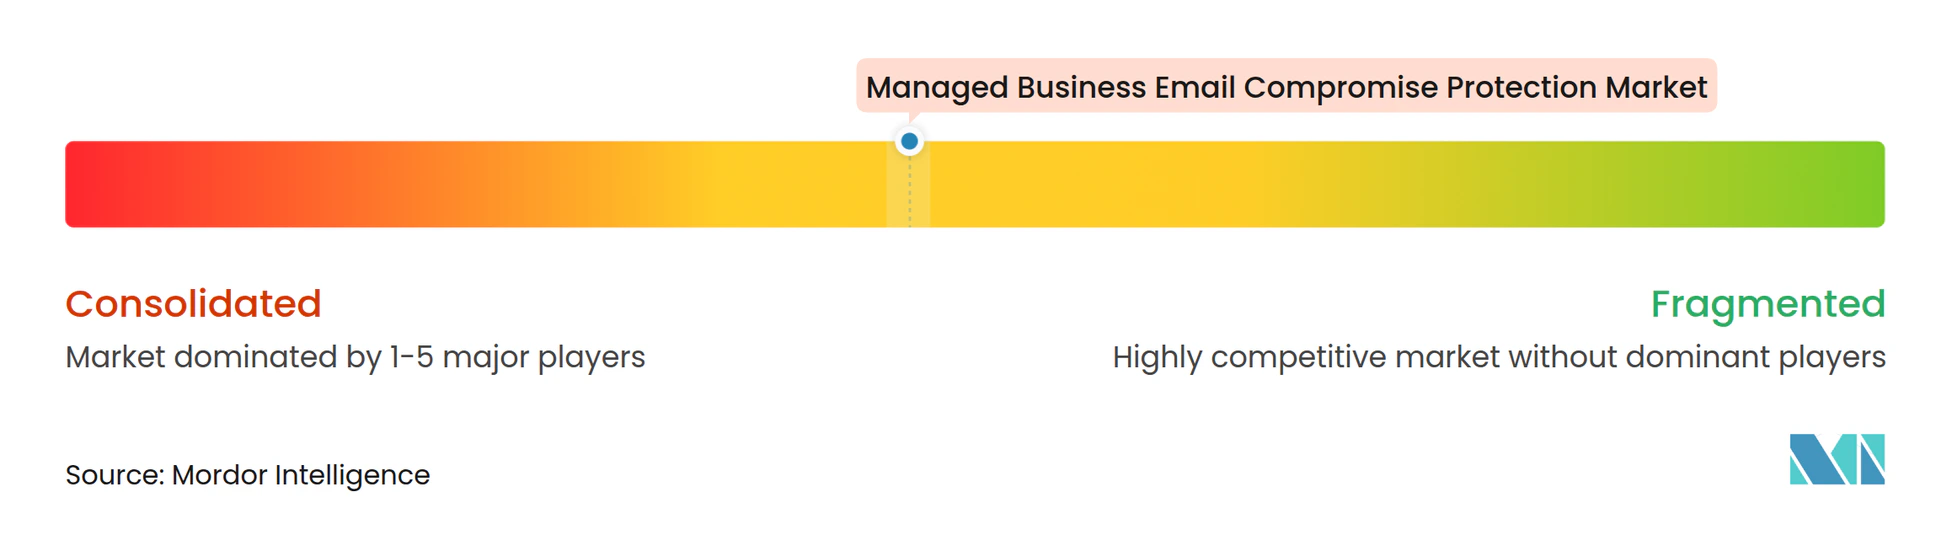
El mercado de protección gestionada contra el compromiso de correo electrónico empresarial está moderadamente consolidado entre los proveedores de plataformas amplias y fragmentado entre los proveedores de detección especializados. Proofpoint, Mimecast, Cisco y Microsoft operan en cuentas empresariales y del mercado medio a través de bases de puertas de enlace establecidas y plataformas de riesgo humano más amplias. Abnormal Security e IRONSCALES compiten mediante detección conductual basada en API y están ampliando sus capacidades de servicio. Los proveedores están combinando la telemetría de correo electrónico con señales de endpoints, identidad y aplicaciones en la nube para mejorar las líneas de base conductuales y reducir los falsos positivos. Las decisiones de adquisición favorecen cada vez más a los proveedores que pueden demostrar tanto transparencia operativa como cobertura confiable.
Proofpoint completó su adquisición de Hornetsecurity por 1,8 mil millones de USD en diciembre de 2025, ampliando su acceso al segmento de proveedores de servicios gestionados europeo. Hornetsecurity aportó aproximadamente 125.000 clientes, 12.000 socios de canal de proveedores de servicios gestionados y casi 200 millones de USD en ingresos recurrentes anuales. Varonis acordó adquirir SlashNext por hasta 150 millones de USD en septiembre de 2025, añadiendo seguridad de correo electrónico nativa de inteligencia artificial a su plataforma de seguridad de datos.[4] Sublime Security recaudó 150 millones de USD en una ronda Serie C en octubre de 2025 para respaldar la expansión hacia la detección y respuesta gestionadas para ataques de ingeniería social, lo que demuestra la inversión continua en tecnología de detección independiente. Estos movimientos muestran que el mercado de protección gestionada contra el compromiso de correo electrónico empresarial está atrayendo tanto la consolidación de plataformas como la inversión en tecnología de detección independiente.
Las oportunidades se concentran en la protección gestionada en nube soberana para clientes regulados de Asia-Pacífico y Oriente Medio, los servicios prestados por proveedores de servicios gestionados para pymes, y los vínculos entre la detección conductual de correo electrónico y la verificación de cuentas por pagar. Los proveedores que limitan los falsos positivos y explican sus decisiones con claridad pueden generar confianza con los equipos de finanzas y los usuarios ejecutivos. Las operaciones de servicio escalables son importantes porque los clientes esperan monitoreo y remediación más allá del horario comercial habitual. Los enfoques de inteligencia artificial agéntica buscan reducir los tiempos de respuesta de horas a minutos, pero necesitarán una gobernanza y controles claros.
Líderes de la Industria de Protección Gestionada contra el Compromiso de Correo Electrónico Empresarial
-
Proofpoint, Inc.
-
Mimecast Limited
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Barracuda Networks, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Protección Gestionada contra el Compromiso de Correo Electrónico Empresarial Empresas cubiertas en este informe
- Proofpoint, Inc.
- Mimecast Limited
- Microsoft Corporation
- Cisco Systems, Inc.
- Barracuda Networks, Inc.
- Check Point Software Technologies Ltd.
- Abnormal Security Corporation
- Broadcom Inc.
- Trend Micro Incorporated
- Fortinet, Inc.
- Google LLC
- Sophos Group plc
- Fortra LLC
- Cofense Inc.
- IRONSCALES, Inc.
- Cloudflare, Inc.
- Hornetsecurity GmbH
- Valimail, Inc.
- TitanHQ Limited
Desarrollos recientes de la industria en Mercado de Protección Gestionada contra el Compromiso de Correo Electrónico Empresarial
- Septiembre de 2026: Proofpoint presentó el sistema de Seguridad de Colaboración Agéntica en Protect 2026, combinando detección basada en intención, investigación agéntica y agentes de riesgo de usuario en una arquitectura unificada que extiende la protección gestionada contra el compromiso de correo electrónico empresarial a través del correo electrónico, las herramientas de colaboración y los flujos de trabajo de inteligencia artificial agéntica.
- Septiembre de 2026: Exclusive Networks anunció una asociación con Mimecast para distribuir protección contra amenazas de correo electrónico y colaboración, gestión de riesgos internos y capacidades de gobernanza de datos a clientes en India. La asociación aprovecha la plataforma de Mimecast, que procesa 24 billones de señales conductuales anualmente, ampliando el acceso a la protección gestionada contra el compromiso de correo electrónico empresarial en uno de los mercados de más rápido crecimiento de Asia-Pacífico.
- Marzo de 2026: Mimecast lanzó la seguridad de correo electrónico basada en API a nivel global, ofreciendo protección de nivel de puerta de enlace de correo electrónico seguro, inspección de URL, sandboxing de malware e inteligencia artificial conductual, sin cambios en los registros MX, e informó que sus modelos de detección capturan 3 veces más ataques de compromiso de correo electrónico empresarial y phishing de credenciales en comparación con los métodos tradicionales.
- Marzo de 2026: Abnormal AI lanzó Attune 1.0, un modelo de base conductual entrenado con más de 1.000 millones de señales conductuales derivadas que impulsa el 85% de las detecciones en la Plataforma de Comportamiento Anormal, estableciendo una capa de inteligencia compartida con implicaciones directas para la fidelidad de la detección de compromiso de correo electrónico empresarial y toma de control de cuentas.
Alcance del Informe Global del Mercado de Protección Gestionada contra el Compromiso de Correo Electrónico Empresarial
El Mercado de Protección Gestionada contra el Compromiso de Correo Electrónico Empresarial comprende soluciones y servicios que ayudan a las organizaciones a detectar, prevenir y responder a los ataques de compromiso de correo electrónico empresarial (BEC). Estas ofertas utilizan tecnologías como la inteligencia artificial, el aprendizaje automático, la autenticación de correo electrónico, el análisis conductual y la inteligencia de amenazas para identificar correos electrónicos fraudulentos, intentos de suplantación de identidad, solicitudes de pago no autorizadas y otras amenazas de ingeniería social.
El Informe del Mercado de Protección Gestionada contra el Compromiso de Correo Electrónico Empresarial está segmentado por Oferta (Soluciones y Servicios), Modelo de Implementación (Basado en la Nube, En las Instalaciones e Implementación Híbrida), Tamaño de la Organización (Pequeñas y Medianas Empresas y Grandes Empresas), Arquitectura de Seguridad (Puerta de Enlace de Correo Electrónico Seguro, Seguridad de Correo Electrónico en la Nube Integrada, Autenticación de Correo Electrónico y Protección de Dominios, Cifrado de Correo Electrónico y Prevención de Pérdida de Datos, y Concienciación sobre Seguridad y Simulación de Phishing), Industria del Usuario Final (Tecnología de la Información y Telecomunicaciones, BFSI, Sector Sanitario, Comercio Minorista y Comercio Electrónico, Manufactura, Gobierno y Defensa, Educación, Servicios Profesionales, Energía y Servicios Públicos, Transporte y Logística, Hostelería y Turismo, y Otras Industrias de Usuarios Finales) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Basado en la Nube |
| En las Instalaciones |
| Implementación Híbrida |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Puerta de Enlace de Correo Electrónico Seguro |
| Seguridad de Correo Electrónico en la Nube Integrada |
| Autenticación de Correo Electrónico y Protección de Dominios |
| Cifrado de Correo Electrónico y Prevención de Pérdida de Datos |
| Concienciación sobre Seguridad y Simulación de Phishing |
| Tecnología de la Información y Telecomunicaciones |
| BFSI |
| Sector Sanitario |
| Comercio Minorista y Comercio Electrónico |
| Manufactura |
| Gobierno y Defensa |
| Educación |
| Servicios Profesionales |
| Energía y Servicios Públicos |
| Transporte y Logística |
| Hostelería y Turismo |
| Otras Industrias de Usuarios Finales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| India | |
| Japón | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Turquía | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Egipto | |
| Nigeria | |
| Resto de África |
| Por Oferta | Soluciones | |
| Servicios | ||
| Por Modelo de Implementación | Basado en la Nube | |
| En las Instalaciones | ||
| Implementación Híbrida | ||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | |
| Grandes Empresas | ||
| Por Arquitectura de Seguridad | Puerta de Enlace de Correo Electrónico Seguro | |
| Seguridad de Correo Electrónico en la Nube Integrada | ||
| Autenticación de Correo Electrónico y Protección de Dominios | ||
| Cifrado de Correo Electrónico y Prevención de Pérdida de Datos | ||
| Concienciación sobre Seguridad y Simulación de Phishing | ||
| Por Industria del Usuario Final | Tecnología de la Información y Telecomunicaciones | |
| BFSI | ||
| Sector Sanitario | ||
| Comercio Minorista y Comercio Electrónico | ||
| Manufactura | ||
| Gobierno y Defensa | ||
| Educación | ||
| Servicios Profesionales | ||
| Energía y Servicios Públicos | ||
| Transporte y Logística | ||
| Hostelería y Turismo | ||
| Otras Industrias de Usuarios Finales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| India | ||
| Japón | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Turquía | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Egipto | ||
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de protección gestionada contra el compromiso de correo electrónico empresarial?
El mercado de protección gestionada contra el compromiso de correo electrónico empresarial está valorado en 2,38 mil millones de USD en 2026 y se proyecta que alcance los 6,46 mil millones de USD para 2032, a un CAGR del 15,67%.
¿Qué está impulsando la demanda de protección gestionada contra el compromiso de correo electrónico empresarial?
El aumento de las pérdidas por fraude en pagos, el uso del correo electrónico en la nube, la suplantación de identidad habilitada por inteligencia artificial y los requisitos formales de control están incrementando la demanda de monitoreo continuo y remediación.
¿Qué modelo de implementación lidera la adopción de la protección gestionada contra el compromiso de correo electrónico empresarial?
La implementación basada en la nube representó el 70,32% de los ingresos en 2026 y se proyecta que crezca a un CAGR del 16,42% hasta 2032.
¿Qué organizaciones están adoptando los servicios de protección contra el compromiso de correo electrónico empresarial más rápidamente?
Se proyecta que las pymes se expandan a un CAGR del 16,19% hasta 2032 porque los proveedores de servicios gestionados hacen que la seguridad avanzada del correo electrónico sea accesible sin un equipo dedicado de operaciones de seguridad.
¿Qué sector de usuario final está creciendo más rápido en protección contra el compromiso de correo electrónico empresarial?
Se proyecta que el sector sanitario crezca a un CAGR del 16,83% hasta 2032, respaldado por la exposición al fraude financiero y los importantes riesgos de seguridad de datos.
¿Qué región se espera que crezca más rápido?
Se proyecta que Asia-Pacífico se expanda a un CAGR del 16,31% hasta 2032, respaldado por la baja madurez en autenticación de correo electrónico y la creciente inversión institucional en seguridad.