
Tamanho e Participação do Mercado de Proteção Gerenciada contra Comprometimento de E-mail Corporativo
Visão Geral do Mercado
| Período de Estudo | 2021 - 2032 |
|---|---|
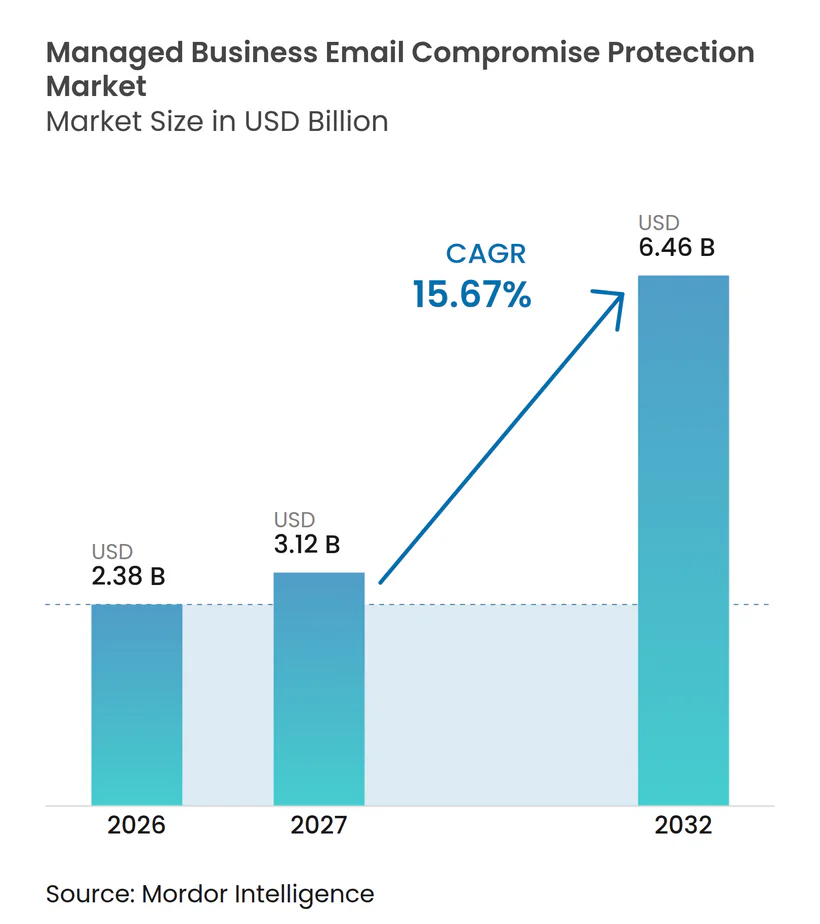
| Tamanho do Mercado (2027) | 3.12 Bilhões de dólares |
| Tamanho do Mercado (2032) | 6.46 Bilhões de dólares |
| Taxa de crescimento (2027 - 2032) | 15.67 % |
| Mercado de Crescimento Mais Rápido | Ásia-Pacífico |
| Maior Mercado | América do Norte |
| Concentração do Mercado | Médio |
Principais jogadores *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica Imagem © Mordor Intelligence. O reuso requer atribuição conforme CC BY 4.0. | |
Análise do Mercado de Proteção Gerenciada contra Comprometimento de E-mail Corporativo por Mordor Intelligence
O tamanho do mercado de proteção gerenciada contra comprometimento de e-mail corporativo está projetado para se expandir de 2,38 bilhões de USD em 2026 para 2,38 bilhões de USD em 2027, e para 6,46 bilhões de USD até 2032, registrando um CAGR de 15,67% de 2027 a 2032. As perdas financeiras deslocaram o comprometimento de e-mail de uma preocupação técnica para um risco de nível de conselho administrativo, pois o desvio de pagamentos pode causar danos imediatos e materiais. As organizações estão migrando de filtragem reativa para proteção gerenciada que combina detecção comportamental, monitoramento contínuo e remediação pós-entrega. As plataformas de produtividade em nuvem ampliaram a superfície de ataque e aumentaram o valor dos serviços que revisam configurações de locatários, identidades e mensagens em conjunto. Os provedores também estão adaptando suas ofertas à medida que a personificação gerada por inteligência artificial torna as regras convencionais e a revisão manual menos confiáveis. A concorrência é cada vez mais moldada por aquisições, implantação baseada em API e pela capacidade de fornecer alertas transparentes sem gerar um grande volume de falsos positivos.
Principais Conclusões do Relatório
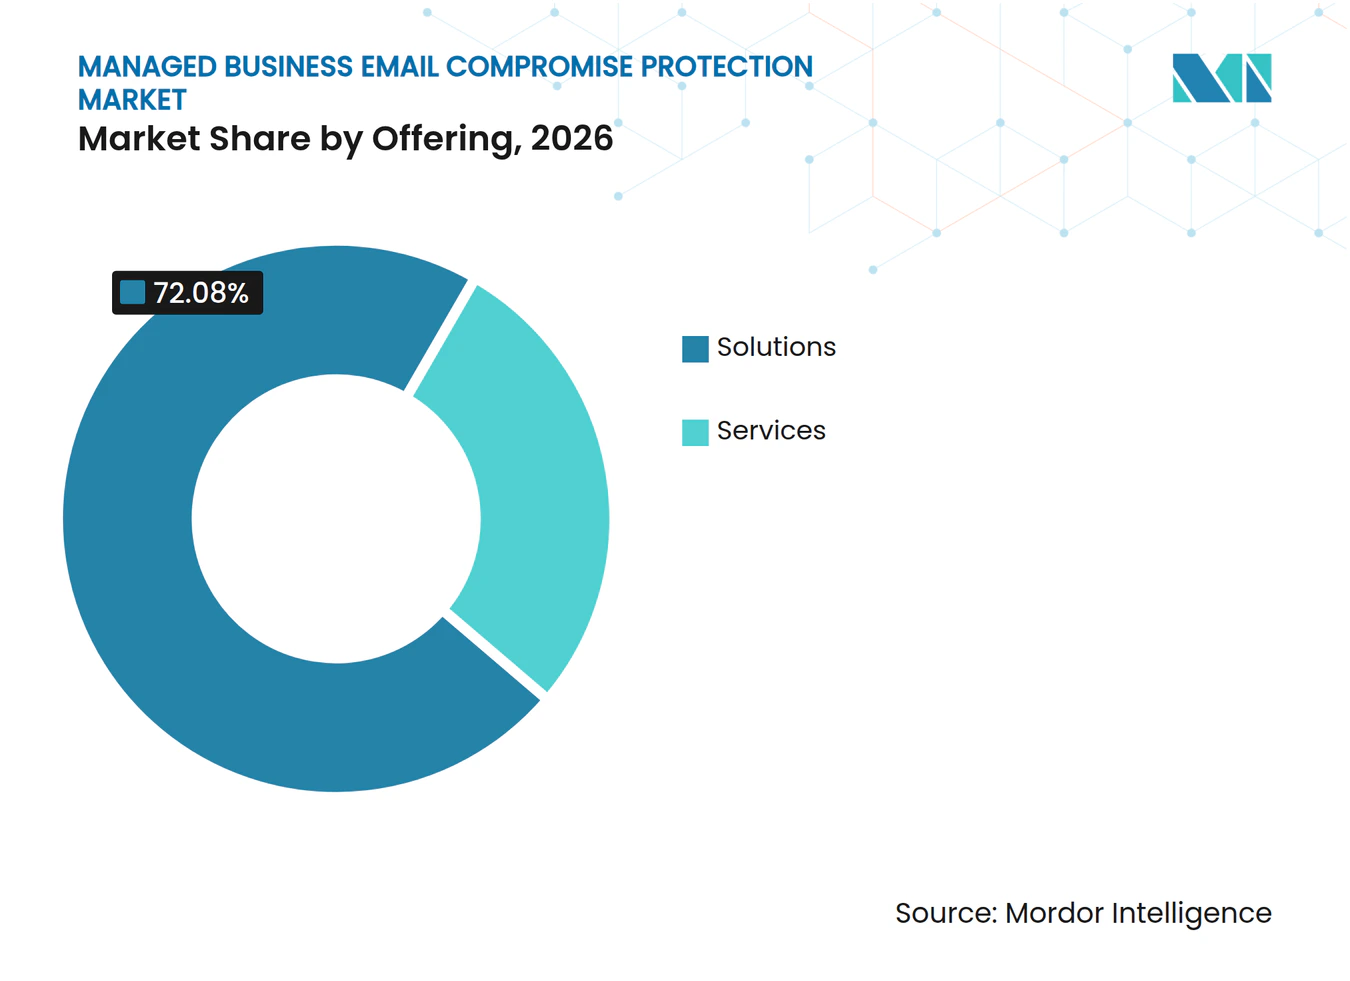
- Por oferta, Soluções detiveram 72,08% da receita do mercado de proteção gerenciada contra comprometimento de e-mail corporativo em 2026, enquanto Serviços estão projetados para se expandir a um CAGR de 16,06% até 2032.
- Por modelo de implantação, a implantação baseada em nuvem representou 70,32% da receita em 2026 e está projetada para crescer a um CAGR de 16,42% até 2032.
- Por tamanho da organização, Grandes Empresas detiveram 62,39% da receita em 2026, enquanto as PMEs estão projetadas para se expandir a um CAGR de 16,19% até 2032.
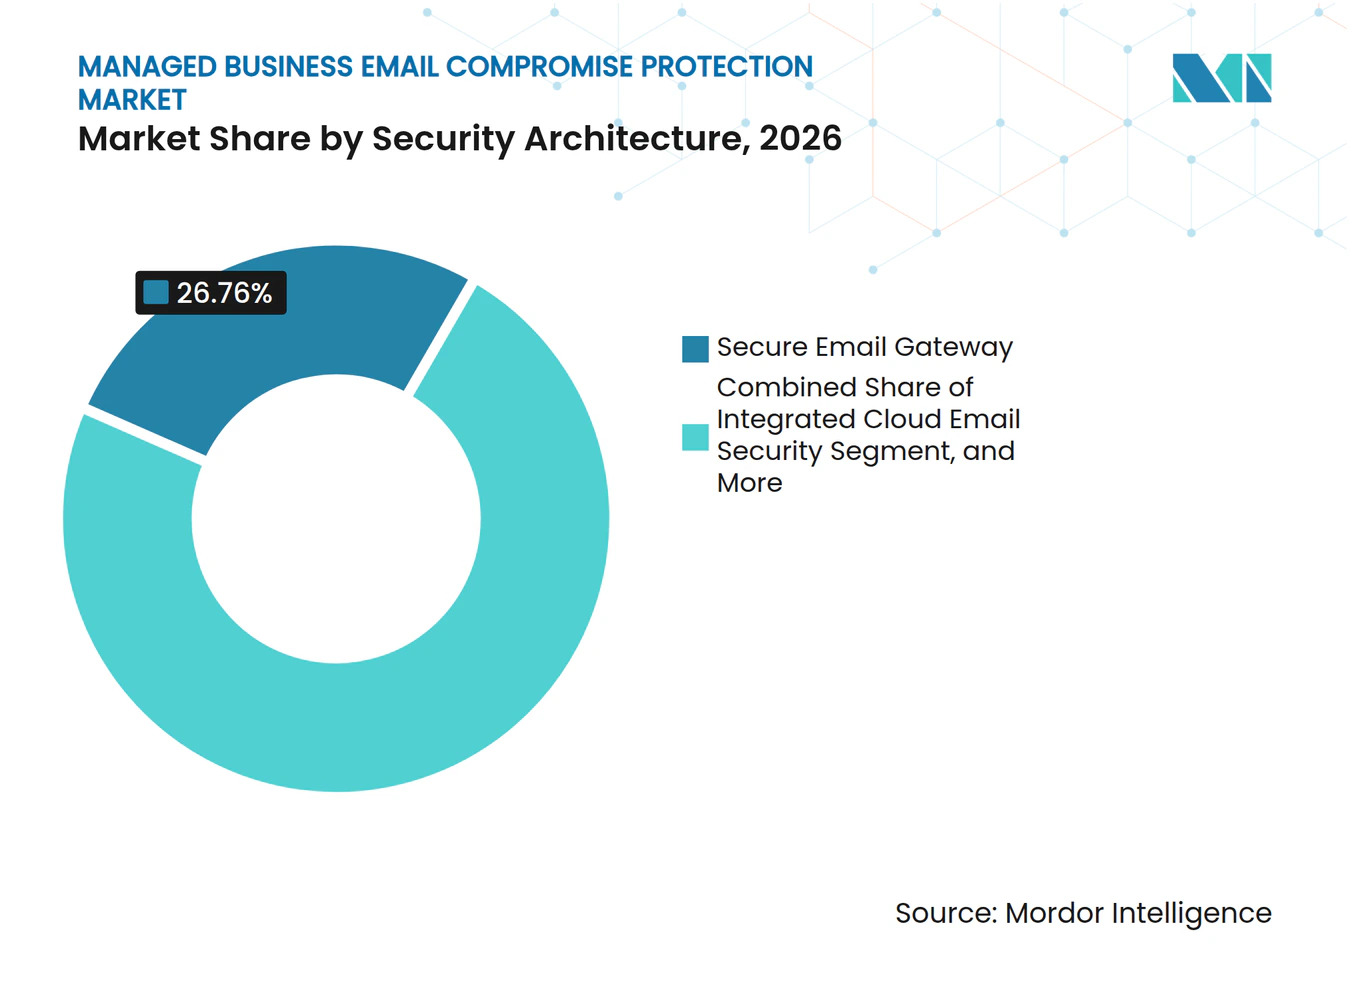
- Por arquitetura de segurança, o Gateway de E-mail Seguro deteve 26,76% da receita em 2026, enquanto a Segurança de E-mail em Nuvem Integrada está projetada para se expandir a um CAGR de 16,24% até 2032.
- Por setor do usuário final, Tecnologia da Informação e Telecomunicações representou 25,82% da receita em 2026, enquanto a Saúde está projetada para crescer a um CAGR de 16,83% até 2032.
- Por geografia, a América do Norte deteve 43,18% da receita em 2026, enquanto a Ásia-Pacífico está projetada para se expandir a um CAGR de 16,31% até 2032.
Nota: Os números de mercado apresentados neste relatório são baseados na estrutura de estimativa proprietária da Mordor Intelligence, que combina nove meses de dados reais com projeções do quarto trimestre para o ano base de 2026.
Tendências e Insights de Mercado
Análise de Impacto dos Impulsionadores*
| Impulsionador | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Aumento das Perdas Financeiras Decorrentes do Comprometimento de E-mail Corporativo | +4.2% | Global | Curto prazo (≤ 2 anos) |
| Expansão de Caixas de Correio em Nuvem e Suítes de Colaboração | +3.5% | Global, aceleração na Ásia-Pacífico e Europa | Médio prazo (2-4 anos) |
| Personificação Gerada por Inteligência Artificial e Sequestro de Conversas | +2.5% | Global | Curto prazo (≤ 2 anos) |
| Requisitos Regulatórios e de Controle de Ciberseguro | +1.8% | América do Norte e UE, com expansão para o núcleo da Ásia-Pacífico | Médio prazo (2-4 anos) |
| Terceirização do Monitoramento de Ameaças de E-mail 24/7 para Provedores de Segurança Gerenciada | +1.2% | Global, concentração na América do Norte e Europa | Médio prazo (2-4 anos) |
| Detecção Pós-Entrega Baseada em API e Remediação Automatizada | +0.8% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Aumento das Perdas Financeiras Decorrentes do Comprometimento de E-mail Corporativo
O aumento do custo do comprometimento de e-mail corporativo colocou a proteção gerenciada de e-mail nas discussões de risco do conselho administrativo e encurtou os ciclos de aquisição. O FBI registrou 3,05 bilhões de USD em perdas por comprometimento de e-mail corporativo provenientes de 24.768 reclamações em 2025, acima dos 2,77 bilhões de USD em 2024, e relatou que 86% das transações relacionadas utilizaram transferências eletrônicas ou ACH. O comprometimento de e-mail de fornecedores demonstra por que verificar as identidades dos fornecedores antes do pagamento continua sendo importante. O uso de contas legítimas de fornecedores pode tornar as verificações básicas de remetente menos confiáveis. Esses padrões sustentam a demanda por monitoramento de relacionamentos com fornecedores, alterações de pagamento e domínios de terceiros. O mercado de proteção gerenciada contra comprometimento de e-mail corporativo se beneficia porque os compradores precisam de cobertura que vincule mensagens suspeitas a fluxos de trabalho financeiros, em vez de tratar cada e-mail como um evento isolado.
Expansão de Caixas de Correio em Nuvem e Suítes de Colaboração
A migração para suítes de produtividade baseadas em nuvem redistribuiu o risco de segurança de e-mail em vez de eliminá-lo. A Proofpoint relatou mais de 321 milhões de usuários ativos mensais do Microsoft 365 e afirmou que mais de 80% das empresas da Fortune 500 utilizavam o Exchange Online em setembro de 2025. O Cisco Talos documentou o uso indevido ativo do Microsoft 365 Exchange Online Direct Send em 2025, uma exposição também descrita por vários fornecedores de segurança de e-mail nas evidências fornecidas. Os serviços baseados em nuvem podem revisar o estado da caixa de entrada, metadados de comunicação e sinais de identidade após a entrega da mensagem. Esse acesso permite que os provedores identifiquem lacunas na configuração do locatário, bem como conteúdo malicioso. O mercado de proteção gerenciada contra comprometimento de e-mail corporativo, portanto, vai além da filtragem de gateway para a governança de configuração de caixas de correio em nuvem e contas de colaboração.
Personificação Gerada por Inteligência Artificial e Sequestro de Conversas
A inteligência artificial generativa reduziu o esforço necessário para criar mensagens de personificação críveis e enfraqueceu as pistas linguísticas nas quais usuários e filtros baseados em regras costumavam se basear. A Okta documentou o VoidProxy em 2025 como uma plataforma de phishing como serviço que interceptou fluxos de autenticação do Microsoft 365 e do Google Workspace em tempo real.[1] O Centro Canadense de Segurança Cibernética constatou que o phishing por comprometimento de e-mail corporativo representou 91% de mais de 100 campanhas analisadas entre 2023 e início de 2025. O Grupo de Trabalho Antiphishing relatou um aumento de 57% trimestre a trimestre no volume de ataques de comprometimento de e-mail corporativo com transferência eletrônica no terceiro trimestre de 2025. Modelos comportamentais que avaliam o histórico de relacionamentos, padrões de comunicação e contexto de pagamento podem detectar ataques que parecem legítimos na superfície. Essa necessidade de atualizações contínuas de modelos e revisão humana sustenta a entrega gerenciada no mercado de proteção gerenciada contra comprometimento de e-mail corporativo.
Requisitos Regulatórios e de Controle de Ciberseguro
A autenticação de e-mail e os controles de comprometimento de e-mail corporativo estão se tornando requisitos formais em vez de melhorias de segurança opcionais. A orientação da ENISA para gestão de riscos da NIS2 identifica controles, incluindo criptografia, autenticação multifator e práticas de comunicação segura relevantes para sistemas de e-mail. O DORA se aplica às entidades financeiras da UE desde janeiro de 2025 e exige um relatório inicial para incidentes importantes de TIC em até 4 horas. A Regra 33-11216 exige que os registrantes divulguem incidentes materiais de cibersegurança no Formulário 8-K dentro de 4 dias úteis após determinar que um incidente é material. A Delinea constatou que os requisitos de detecção de ameaças aumentaram de 40% para 53% dos critérios de elegibilidade para ciberseguro ano a ano. O mercado de proteção gerenciada contra comprometimento de e-mail corporativo se beneficia desses requisitos, pois os provedores gerenciados podem documentar controles, atividades de detecção e etapas de remediação para os clientes.
Análise de Impacto das Restrições*
| Restrição | (~) % de Impacto no CAGR Previsto | Relevância Geográfica | Prazo de Impacto |
|---|---|---|---|
| Alto Ônus de Falsos Positivos e Explicabilidade na Detecção por Inteligência Artificial | -2.2% | Global | Curto prazo (≤ 2 anos) |
| Restrições de Privacidade e Residência de Dados na Análise de Mensagens e Relacionamentos | -1.5% | UE, núcleo da Ásia-Pacífico, com expansão para o Oriente Médio e África | Médio prazo (2-4 anos) |
| Fragmentação Orçamentária entre Segurança, Finanças e Funções de Prevenção de Fraudes | -0.9% | Global | Curto prazo (≤ 2 anos) |
| Dependência de APIs, Permissões e Limites de Taxa de Suítes de Produtividade | -0.6% | Global | Longo prazo (≥ 4 anos) |
| Fonte: Mordor Intelligence | |||
Alto Ônus de Falsos Positivos e Explicabilidade na Detecção por Inteligência Artificial
A detecção de comprometimento de e-mail corporativo baseada em inteligência artificial pode gerar atrito operacional quando um pagamento legítimo ou uma mensagem executiva é colocada em quarentena sem uma razão clara. As equipes financeiras e assistentes executivos podem criar soluções alternativas após falsos positivos repetidos, reduzindo a cobertura efetiva de um serviço implantado. A Mimecast relatou em 2025 que 48% das organizações afirmaram que seus controles de detecção não conseguiram conter o aumento dos volumes de comprometimento de e-mail corporativo em escala, enquanto a fadiga de alertas permaneceu um problema. Essa combinação mostra por que uma maior sensibilidade de detecção por si só não garante a aceitação pelos usuários. Os provedores gerenciados podem se diferenciar por meio de justificativas documentadas de alertas e filas revisadas por humanos. No entanto, manter essa capacidade requer ajuste contínuo de modelos e limita o dimensionamento rápido de serviços no mercado de proteção gerenciada contra comprometimento de e-mail corporativo.
Restrições de Privacidade e Residência de Dados na Análise de Mensagens e Relacionamentos
A detecção comportamental requer metadados históricos, padrões de comunicação e sinais de identidade para estabelecer uma linha de base confiável. As regras de privacidade na UE, China, Índia e outras jurisdições podem restringir transferências transfronteiriças dos dados utilizados para essa análise. Essas restrições podem fragmentar o conjunto de dados e reduzir a qualidade da detecção para clientes que não podem financiar o processamento local. As PMEs estão projetadas para crescer a um CAGR de 16,19% até 2032, mas suas opções de aquisição podem ser mais restritas em jurisdições altamente regulamentadas. Os provedores podem resolver esse problema por meio de infraestrutura de detecção soberana regional. O capital necessário para múltiplos ambientes de dados regionais pode retardar a implantação em todo o mercado de proteção gerenciada contra comprometimento de e-mail corporativo.
*Nossas previsões tratam os impactos dos impulsionadores e restrições como direcionais, e não aditivos. As previsões de impacto refletem o crescimento de base, os efeitos de composição e as interações entre variáveis.
Análise de Segmentos
Por Oferta:
Soluções Lideram a Receita Enquanto Serviços Transformam a Economia de EntregaSoluções detiveram 72,08% da receita do mercado de proteção gerenciada contra comprometimento de e-mail corporativo em 2026. A categoria inclui infraestrutura de gateway, mecanismos de inteligência artificial comportamental, ferramentas de autenticação de e-mail e plataformas de prevenção contra perda de dados utilizadas por clientes empresariais e de médio porte. Ela captura os gastos iniciais de implantação e as renovações recorrentes de licenças, enquanto os ciclos maduros de substituição de gateway fornecem uma base de receita previsível à medida que as escolhas tecnológicas se deslocam para produtos nativos em nuvem. Os provedores podem usar essa base instalada para introduzir serviços gerenciados de monitoramento e remediação. O setor de proteção gerenciada contra comprometimento de e-mail corporativo continua a depender de soluções como base para a maioria das implantações de clientes.
Os Serviços estão projetados para se expandir a um CAGR de 16,06% até 2032. Os compradores utilizam esses serviços para monitoramento contínuo, resposta a incidentes, simulações de phishing e manutenção de modelos comportamentais. Muitas organizações carecem do pessoal necessário para operar um ambiente de detecção de comprometimento de e-mail corporativo ininterruptamente, portanto, os contratos gerenciados ajudam a manter a cobertura durante a escassez de analistas de segurança. Esse valor é duradouro porque a exposição ao comprometimento de e-mail corporativo permanece alta quando a capacidade interna de segurança é limitada. O mercado de proteção gerenciada contra comprometimento de e-mail corporativo oferece aos provedores receita recorrente vinculada a resultados operacionais, e não apenas ao uso de software.


Por Modelo de Implantação:
A Nuvem Torna-se a Camada de Proteção PadrãoA implantação baseada em nuvem deteve 70,32% da receita em 2026, e o tamanho do mercado de proteção gerenciada contra comprometimento de e-mail corporativo para esse modelo de implantação está projetado para crescer a um CAGR de 16,42% até 2032. É o único modelo de implantação que detém a participação líder e a maior taxa de crescimento projetada. As conexões nativas de API com o Microsoft 365 e o Google Workspace permitem a análise após a entrada de uma mensagem na caixa de entrada. Os provedores podem revisar metadados de comunicação, sinais de identidade e estado da caixa de correio que a inspeção convencional baseada em registro MX não acessa, expandindo o papel dos serviços em nuvem na detecção de comprometimento de e-mail corporativo. Também suporta implementação mais rápida para organizações que utilizam suítes de produtividade em nuvem.
A implantação local permanece relevante em setores regulamentados, como governo, defesa e serviços financeiros. Esses usuários podem restringir o processamento em nuvem devido a requisitos de soberania ou controle interno. Os modelos híbridos combinam ambientes Exchange locais com caixas de correio em nuvem sob um único mecanismo de políticas. Essa estrutura é comum em grandes organizações que estão migrando usuários para plataformas em nuvem em etapas. O mercado de proteção gerenciada contra comprometimento de e-mail corporativo ainda necessita de arquiteturas flexíveis que possam operar em ambientes de e-mail mistos.
Por Tamanho da Organização:
Grandes Empresas Lideram Enquanto PMEs Criam Novos Pools de ReceitaGrandes Empresas detiveram 62,39% da receita em 2026. Sua escala de relacionamentos com fornecedores, transações de pagamento e orçamentos de segurança suporta implantações em múltiplas camadas. Uma implementação típica combina um gateway de e-mail seguro para inspeção pré-entrega com um mecanismo comportamental baseado em API para análise pós-entrega e de e-mail interno. Uma camada de serviço gerenciado fornece então monitoramento ininterrupto e resposta a incidentes, criando uma oportunidade de receita separada para os provedores. Grandes organizações também têm maior capacidade de adotar processamento local onde os requisitos de privacidade se aplicam.
As PMEs estão projetadas para se expandir a um CAGR de 16,19% at 2032. A Barracuda relatou que organizações menores frequentemente dependem de controles básicos de e-mail que não conseguem lidar com táticas sofisticadas, como sequestro de conversas e comprometimento de e-mail de fornecedores. Os provedores de serviços gerenciados podem distribuir infraestrutura de detecção de nível empresarial por muitas contas de clientes. O preço por caixa de correio torna a proteção avançada mais acessível para organizações sem equipes dedicadas de operações de segurança, tornando esse grupo uma importante fonte de crescimento. O mercado de proteção gerenciada contra comprometimento de e-mail corporativo também requer implantação simples, alertas claros e suporte confiável para esses clientes.
Por Arquitetura de Segurança:
A Consolidação de Plataformas Favorece a Cobertura IntegradaA arquitetura de Gateway de E-mail Seguro deteve 26,76% da receita em 2026. Sua base instalada permanece substancial porque muitas organizações utilizam controles de gateway em ambientes de e-mail híbridos. A inspeção de gateway é valiosa para verificar mensagens antes da entrega, mas tem visibilidade limitada sobre alterações na caixa de entrada, mensagens internas e contexto de relacionamento após a entrega. Os provedores estão mantendo as capacidades de gateway enquanto as conectam a plataformas de segurança de e-mail mais amplas. Essa abordagem permite que os clientes preservem os controles estabelecidos enquanto adicionam detecção comportamental.
A Segurança de E-mail em Nuvem Integrada está projetada para crescer a um CAGR de 16,24% até 2032. A arquitetura utiliza APIs de caixa de correio para acessar sinais pós-entrega e estado da caixa de entrada que um gateway não consegue observar. Essa vantagem técnica está movendo os compradores específicos de comprometimento de e-mail corporativo em direção à proteção com prioridade em API, enquanto a autenticação de e-mail e a proteção de domínio se tornam componentes padrão de serviços gerenciados à medida que DMARC, DKIM e SPF ganham importância regulatória. A criptografia e a prevenção contra perda de dados abordam os riscos representados por contas comprometidas e exposição de dados de saída. A conscientização de segurança e a simulação de phishing completam o conjunto do setor de proteção gerenciada contra comprometimento de e-mail corporativo ao abordar o comportamento do usuário com treinamento personalizado.


Por Setor do Usuário Final:
A Saúde Cresce Enquanto Tecnologia da Informação e Telecomunicações Lideram os GastosTecnologia da Informação e Telecomunicações representou 25,82% da receita em 2026. O setor possui densas relações de pagamento, altos volumes de transações impulsionadas por API e forças de trabalho que dependem fortemente da comunicação digital. Essas características o tornam um alvo persistente para desvio de pagamentos e comprometimento de contas. O BFSI é o segundo maior segmento de usuário final porque os fluxos de trabalho de autorização de pagamento são centrais para o método de ataque. Os requisitos do DORA concentram ainda mais os gastos em controles de segurança de e-mail em instituições financeiras, enquanto o mercado de proteção gerenciada contra comprometimento de e-mail corporativo atende a ambos os setores com ferramentas que conectam a análise de mensagens ao risco de identidade e transação.
A Saúde está projetada para crescer a um CAGR de 16,83% até 2032. A Verizon relatou que o comprometimento de e-mail corporativo representou 22% das reclamações de ciberseguro na área de saúde, com um custo médio de incidente de 94.924 USD. O Conselho Executivo de Segurança Cibernética de Indiana relatou que mais de 57 milhões de pacientes tiveram dados expostos em 642 grandes violações de saúde relatadas ao HHS em 2025.[2] Varejo e Comércio Eletrônico, Manufatura, Governo e Defesa, Educação, Serviços Profissionais, Energia e Servios Públicos, Transporte e Logística, Hospitalidade e Viagens, e outros setores respondem pela demanda restante. O mercado de proteção gerenciada contra comprometimento de e-mail corporativo pode atender às suas necessidades por meio de detecção alinhada com volumes de pagamento, dependência digital e obrigações regulatórias.
Análise Geográfica
Mercado de Proteção Gerenciada contra Comprometimento de E-mail Corporativo na América do Norte
A América do Norte respondeu por 43,18% da receita em 2026, conferindo-lhe a maior participação no mercado de proteção gerenciada contra comprometimento de e-mail corporativo. A região combina uma alta concentração de fluxos de pagamento visados por ataques BEC com um mercado de ciberseguro maduro e extensos requisitos de governança. Os Estados Unidos respondem pela maior parte da receita regional, e os relatórios de perdas do FBI continuam a influenciar as discussões sobre segurança e finanças, enquanto as regras de divulgação da SEC reforçaram a supervisão executiva de incidentes cibernéticos materiais. O Canadá está ampliando a demanda à medida que orientações públicas aumentam a conscientização sobre phishing de adversário no meio. O México está emergindo como um hub para fluxos de pagamento de manufatura transfronteiriça.
Mercado de Proteção Gerenciada contra Comprometimento de E-mail Corporativo na Ásia-Pacífico
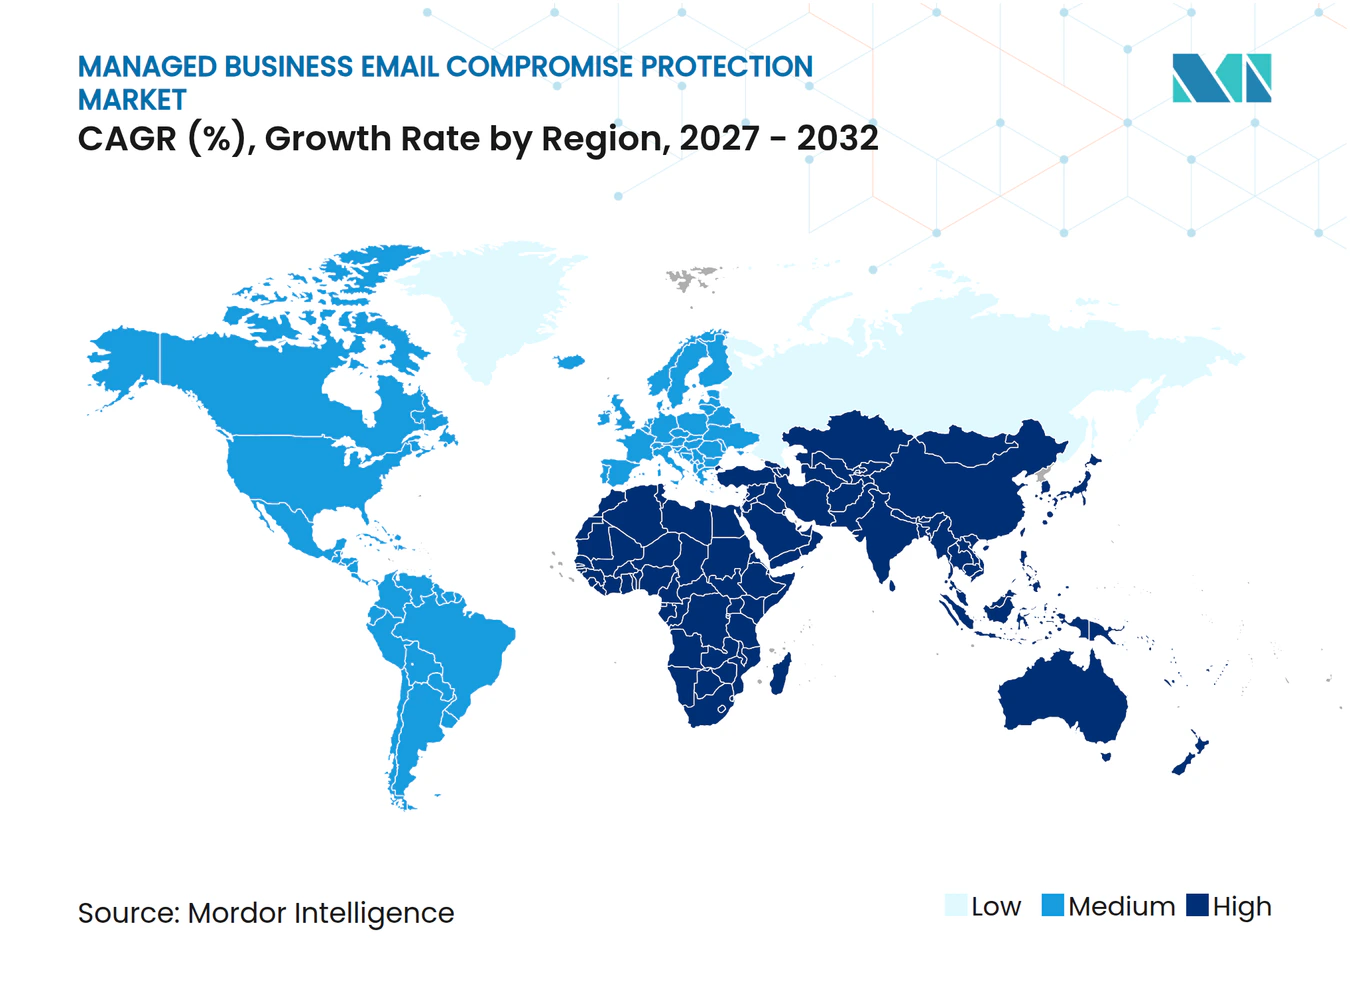
A Ásia-Pacífico deve crescer a um CAGR de 16,31% até 2032. A região apresenta menor maturidade de proteção em vários mercados, criando demanda por autenticação de e-mail e monitoramento gerenciado. A Proofpoint constatou que 7,4% das principais empresas japonesas tinham o DMARC configurado para proteção, enquanto a Coreia do Sul registrou 1,8% configurado para quarentena e nenhum para rejeição. A Red Sift reportou prontidão para aplicação do DMARC de 25% no Japão e 10,1% na Coreia do Sul, em comparação com 85,9% nos Estados Unidos.[3] A Índia está apoiando o investimento institucional em segurança por meio dos requisitos de cibersegurança do programa Digital India, enquanto as regras de localização de dados da China sustentam a demanda por implantações em nuvem soberana.
Mercado de Proteção Gerenciada contra Comprometimento de E-mail Corporativo na EMEA e América do Sul
A Europa é o terceiro maior mercado regional, com Alemanha, Reino Unido e França detendo os maiores volumes de receita nacional. A aquisição da Hornetsecurity pela Proofpoint demonstra a importância dos serviços mediados por provedores de serviços gerenciados no segmento de pequenas e médias empresas europeu. A América do Sul está se expandindo a partir de uma base menor à medida que organizações multinacionais alinham os controles locais com os padrões globais de proteção de pagamentos. O Oriente Médio, particularmente a Arábia Saudita e os Emirados Árabes Unidos, está gerando nova demanda à medida que os serviços financeiros se digitalizam, enquanto a África permanece o menor segmento geográfico, mas apresenta potencial de longo prazo à medida que a digitalização bancária avança na África do Sul, no Egito e na Nigéria.
Cenário Competitivo
Concentração do Mercado
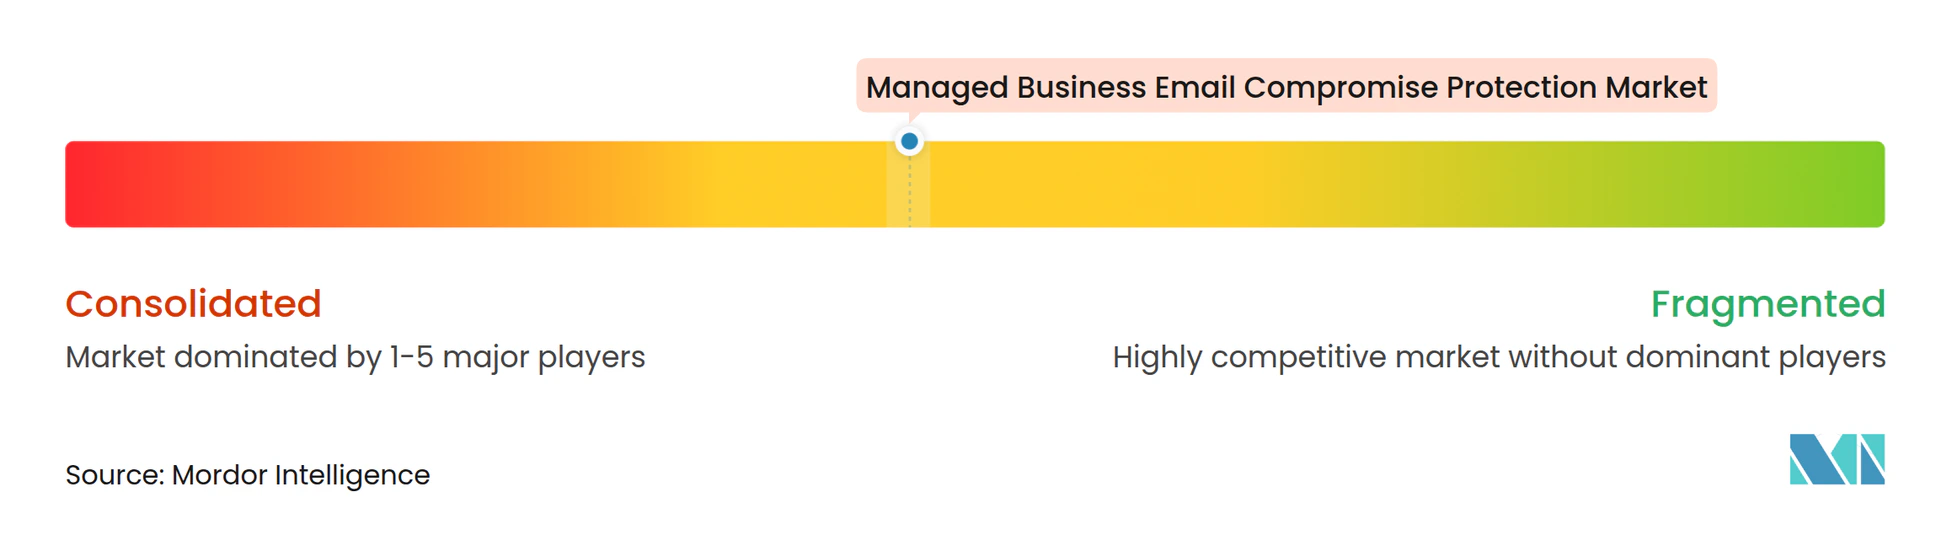
O mercado de proteção gerenciada contra comprometimento de e-mail corporativo é moderadamente consolidado entre fornecedores de plataformas amplas e fragmentado entre provedores de detecção especializados. Proofpoint, Mimecast, Cisco e Microsoft operam em contas empresariais e de médio porte por meio de bases de gateway estabelecidas e plataformas mais amplas de risco humano. Abnormal Security e IRONSCALES competem por meio de detecção comportamental baseada em API e estão expandindo suas capacidades de serviço. Os provedores estão combinando telemetria de e-mail com sinais de endpoint, identidade e aplicações em nuvem para melhorar as linhas de base comportamentais e reduzir falsos positivos. As decisões de aquisição favorecem cada vez mais fornecedores que conseguem demonstrar tanto transparência operacional quanto cobertura confiável.
A Proofpoint concluiu sua aquisição da Hornetsecurity por 1,8 bilhão de USD em dezembro de 2025, expandindo seu acesso ao segmento de provedores de serviços gerenciados europeu. A Hornetsecurity trouxe aproximadamente 125.000 clientes, 12.000 parceiros de canal de provedores de serviços gerenciados e quase 200 milhões de USD em receita recorrente anual. A Varonis concordou em adquirir a SlashNext por até 150 milhões de USD em setembro de 2025, adicionando segurança de e-mail nativa de inteligência artificial à sua plataforma de segurança de dados.[4] A Sublime Security captou 150 milhões de USD em uma rodada Série C em outubro de 2025 para apoiar a expansão para detecção e resposta gerenciadas para ataques de engenharia social, demonstrando investimento contínuo em tecnologia de detecção independente. Esses movimentos mostram que o mercado de proteção gerenciada contra comprometimento de e-mail corporativo está atraindo tanto a consolidação de plataformas quanto o investimento em tecnologia de detecção independente.
As oportunidades estão concentradas em proteção gerenciada em nuvem soberana para clientes regulamentados da Ásia-Pacífico e do Oriente Médio, serviços entregues por provedores de serviços gerenciados para PMEs e vínculos entre detecção comportamental de e-mail e verificação de contas a pagar. Os provedores que limitam falsos positivos e explicam suas decisões com clareza podem construir confiança com equipes financeiras e usuários executivos. As operações de serviço escaláveis são importantes porque os clientes esperam monitoramento e remediação além do horário comercial normal. As abordagens de inteligência artificial agêntica buscam reduzir os tempos de resposta de horas para minutos, mas precisarão de governança e controles claros.
Líderes do Setor de Proteção Gerenciada contra Comprometimento de E-mail Corporativo
-
Proofpoint, Inc.
-
Mimecast Limited
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Barracuda Networks, Inc.
- *Isenção de responsabilidade: Principais participantes classificados em nenhuma ordem específica
Mercado de Proteção Gerenciada contra Comprometimento de E-mail Corporativo Empresas cobertas neste relatório
- Proofpoint, Inc.
- Mimecast Limited
- Microsoft Corporation
- Cisco Systems, Inc.
- Barracuda Networks, Inc.
- Check Point Software Technologies Ltd.
- Abnormal Security Corporation
- Broadcom Inc.
- Trend Micro Incorporated
- Fortinet, Inc.
- Google LLC
- Sophos Group plc
- Fortra LLC
- Cofense Inc.
- IRONSCALES, Inc.
- Cloudflare, Inc.
- Hornetsecurity GmbH
- Valimail, Inc.
- TitanHQ Limited
Desenvolvimentos industriais recentes em Mercado de Proteção Gerenciada contra Comprometimento de E-mail Corporativo
- Setembro de 2026: A Proofpoint apresentou o sistema de Segurança de Colaboração Agêntica no Protect 2026, combinando detecção baseada em intenção, investigação agêntica e agentes de risco do usuário em uma arquitetura unificada que estende a proteção gerenciada contra comprometimento de e-mail corporativo por e-mail, ferramentas de colaboração e fluxos de trabalho de inteligência artificial agêntica.
- Setembro de 2026: A Exclusive Networks anunciou uma parceria com a Mimecast para distribuir proteção contra ameaças de e-mail e colaboração, gestão de riscos internos e capacidades de governança de dados para clientes na Índia. A parceria aproveita a plataforma da Mimecast, que processa 24 trilhões de sinais comportamentais anualmente, expandindo o acesso à proteção gerenciada contra comprometimento de e-mail corporativo em um dos mercados de crescimento mais rápido da Ásia-Pacífico.
- Março de 2026: A Mimecast lançou segurança de e-mail baseada em API globalmente, oferecendo proteção de nível de gateway de e-mail seguro, inspeção de URL, sandboxing de malware e inteligência artificial comportamental, sem alterações no registro MX, e relatou que seus modelos de detecção capturam 3 vezes mais ataques de comprometimento de e-mail corporativo e phishing de credenciais em comparação com métodos tradicionais.
- Março de 2026: A Abnormal AI lançou o Attune 1.0, um modelo de base comportamental treinado em mais de 1 bilhão de sinais comportamentais derivados que alimenta 85% das detecções na Plataforma de Comportamento Abnormal, estabelecendo uma camada de inteligência compartilhada com implicações diretas para a fidelidade de detecção de comprometimento de e-mail corporativo e tomada de conta.
Escopo do Relatório Global do Mercado de Proteção Gerenciada contra Comprometimento de E-mail Corporativo
O Mercado de Proteção Gerenciada contra Comprometimento de E-mail Corporativo compreende soluções e serviços que ajudam as organizações a detectar, prevenir e responder a ataques de comprometimento de e-mail corporativo (BEC). Essas ofertas utilizam tecnologias como inteligência artificial, aprendizado de máquina, autenticação de e-mail, análise comportamental e inteligência de ameaças para identificar e-mails fraudulentos, tentativas de personificação, solicitações de pagamento não autorizadas e outras ameaças de engenharia social.
O Relatório do Mercado de Proteção Gerenciada contra Comprometimento de E-mail Corporativo é Segmentado por Oferta (Soluções e Serviços), Modelo de Implantação (Baseado em Nuvem, Local e Implantação Híbrida), Tamanho da Organização (Pequenas e Médias Empresas e Grandes Empresas), Arquitetura de Segurança (Gateway de E-mail Seguro, Segurança de E-mail em Nuvem Integrada, Autenticação de E-mail e Proteção de Domínio, Criptografia de E-mail e Prevenção contra Perda de Dados, e Conscientização de Segurança e Simulação de Phishing), Setor do Usuário Final (Tecnologia da Informação e Telecomunicações, BFSI, Saúde, Varejo e Comércio Eletrônico, Manufatura, Governo e Defesa, Educação, Serviços Profissionais, Energia e Serviços Públicos, Transporte e Logística, Hospitalidade e Viagens, e Outros Setores do Usuário Final) e Geografia (América do Norte, América do Sul, Europa, Ásia-Pacífico, Oriente Médio e África). As Previsões de Mercado são Fornecidas em Termos de Valor (USD).
Visão geral da segmentação
| Soluções |
| Serviços |
| Baseado em Nuvem |
| Local |
| Implantação Híbrida |
| Pequenas e Médias Empresas |
| Grandes Empresas |
| Gateway de E-mail Seguro |
| Segurança de E-mail em Nuvem Integrada |
| Autenticação de E-mail e Proteção de Domínio |
| Criptografia de E-mail e Prevenção contra Perda de Dados |
| Conscientização de Segurança e Simulação de Phishing |
| Tecnologia da Informação e Telecomunicações |
| BFSI |
| Saúde |
| Varejo e Comércio Eletrônico |
| Manufatura |
| Governo e Defesa |
| Educação |
| Serviços Profissionais |
| Energia e Serviços Públicos |
| Transporte e Logística |
| Hospitalidade e Viagens |
| Outros Setores do Usuário Final |
| América do Norte | Estados Unidos |
| Canadá | |
| México | |
| América do Sul | Brasil |
| Argentina | |
| Restante da América do Sul | |
| Europa | Alemanha |
| Reino Unido | |
| França | |
| Itália | |
| Espanha | |
| Rússia | |
| Restante da Europa | |
| Ásia-Pacífico | China |
| Índia | |
| Japão | |
| Coreia do Sul | |
| Austrália | |
| Restante da Ásia-Pacífico | |
| Oriente Médio | Arábia Saudita |
| Emirados Árabes Unidos | |
| Turquia | |
| Restante do Oriente Médio | |
| África | África do Sul |
| Egito | |
| Nigéria | |
| Restante da África |
| Por Oferta | Soluções | |
| Serviços | ||
| Por Modelo de Implantação | Baseado em Nuvem | |
| Local | ||
| Implantação Híbrida | ||
| Por Tamanho da Organização | Pequenas e Médias Empresas | |
| Grandes Empresas | ||
| Por Arquitetura de Segurança | Gateway de E-mail Seguro | |
| Segurança de E-mail em Nuvem Integrada | ||
| Autenticação de E-mail e Proteção de Domínio | ||
| Criptografia de E-mail e Prevenção contra Perda de Dados | ||
| Conscientização de Segurança e Simulação de Phishing | ||
| Por Setor do Usuário Final | Tecnologia da Informação e Telecomunicações | |
| BFSI | ||
| Saúde | ||
| Varejo e Comércio Eletrônico | ||
| Manufatura | ||
| Governo e Defesa | ||
| Educação | ||
| Serviços Profissionais | ||
| Energia e Serviços Públicos | ||
| Transporte e Logística | ||
| Hospitalidade e Viagens | ||
| Outros Setores do Usuário Final | ||
| Por Geografia | América do Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América do Sul | Brasil | |
| Argentina | ||
| Restante da América do Sul | ||
| Europa | Alemanha | |
| Reino Unido | ||
| França | ||
| Itália | ||
| Espanha | ||
| Rússia | ||
| Restante da Europa | ||
| Ásia-Pacífico | China | |
| Índia | ||
| Japão | ||
| Coreia do Sul | ||
| Austrália | ||
| Restante da Ásia-Pacífico | ||
| Oriente Médio | Arábia Saudita | |
| Emirados Árabes Unidos | ||
| Turquia | ||
| Restante do Oriente Médio | ||
| África | África do Sul | |
| Egito | ||
| Nigéria | ||
| Restante da África | ||
Principais Questões Respondidas no Relatório
Qual é o tamanho do mercado de proteção gerenciada contra comprometimento de e-mail corporativo?
O mercado de proteção gerenciada contra comprometimento de e-mail corporativo é avaliado em 2,38 bilhões de USD em 2026 e está projetado para atingir 6,46 bilhões de USD até 2032, a um CAGR de 15,67%.
O que está impulsionando a demanda por proteção gerenciada contra comprometimento de e-mail corporativo?
O aumento das perdas por fraude em pagamentos, o uso de e-mail em nuvem, a personificação habilitada por inteligência artificial e os requisitos formais de controle estão aumentando a demanda por monitoramento contínuo e remediação.
Qual modelo de implantação lidera a adoção de proteção gerenciada contra comprometimento de e-mail corporativo?
A implantação baseada em nuvem deteve 70,32% da receita em 2026 e está projetada para crescer a um CAGR de 16,42% até 2032.
Quais organizações estão adotando serviços de proteço contra comprometimento de e-mail corporativo mais rapidamente?
As PMEs estão projetadas para se expandir a um CAGR de 16,19% até 2032 porque os provedores de serviços gerenciados tornam a segurança avançada de e-mail acessível sem uma equipe dedicada de operações de segurança.
Qual setor do usuário final está crescendo mais rapidamente para proteção contra comprometimento de e-mail corporativo?
A Saúde está projetada para crescer a um CAGR de 16,83% até 2032, sustentada pela exposição a fraudes financeiras e riscos significativos de segurança de dados.
Qual região deve crescer mais rapidamente?
A Ásia-Pacífico está projetada para se expandir a um CAGR de 16,31% até 2032, sustentada pela baixa maturidade de autenticação de e-mail e pelo crescente investimento institucional em segurança.