
Taille et part du marché de la protection gérée contre la compromission des e-mails professionnels
VUE D’ENSEMBLE DU MARCHÉ
| Période d'étude | 2021 - 2032 |
|---|---|
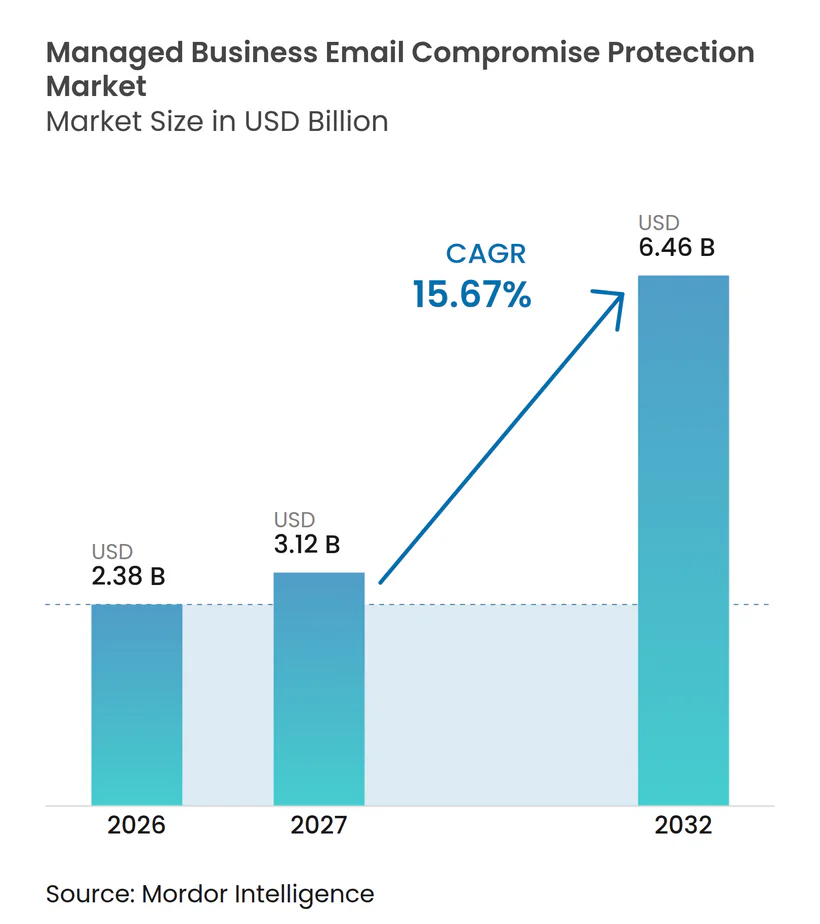
| Taille du Marché (2027) | 3.12 Milliards de dollars |
| Taille du Marché (2032) | 6.46 Milliards de dollars |
| Taux de croissance (2027 - 2032) | 15.67 % |
| Marché à la Croissance la Plus Rapide | Asie-Pacifique |
| Plus Grand Marché | Amérique du Nord |
| Concentration du Marché | Moyen |
Acteurs majeurs *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier Image © Mordor Intelligence. La réutilisation nécessite une attribution sous CC BY 4.0. | |
Analyse du marché de la protection gérée contre la compromission des e-mails professionnels par Mordor Intelligence
La taille du marché de la protection gérée contre la compromission des e-mails professionnels devrait s'étendre de 2,38 milliards USD en 2026 à 2,38 milliards USD en 2027, puis atteindre 6,46 milliards USD d'ici 2032, enregistrant un CAGR de 15,67 % de 2027 à 2032. Les pertes financières ont fait passer la compromission des e-mails d'une préoccupation technique à un risque de niveau conseil d'administration, car le détournement de paiements peut causer des dommages immédiats et significatifs. Les organisations passent d'un filtrage réactif à une protection gérée qui combine la détection comportementale, la surveillance continue et la remédiation après livraison. Les plateformes de productivité cloud ont élargi la surface d'attaque et accru la valeur des services qui examinent conjointement les paramètres des locataires, les identités et les messages. Les fournisseurs adaptent également leurs offres à mesure que l'usurpation d'identité générée par l'IA rend les règles conventionnelles et la révision manuelle moins fiables. La concurrence est de plus en plus façonnée par les acquisitions, le déploiement basé sur les API et la capacité à fournir des alertes transparentes sans générer un grand volume de faux positifs.
Principaux enseignements du rapport
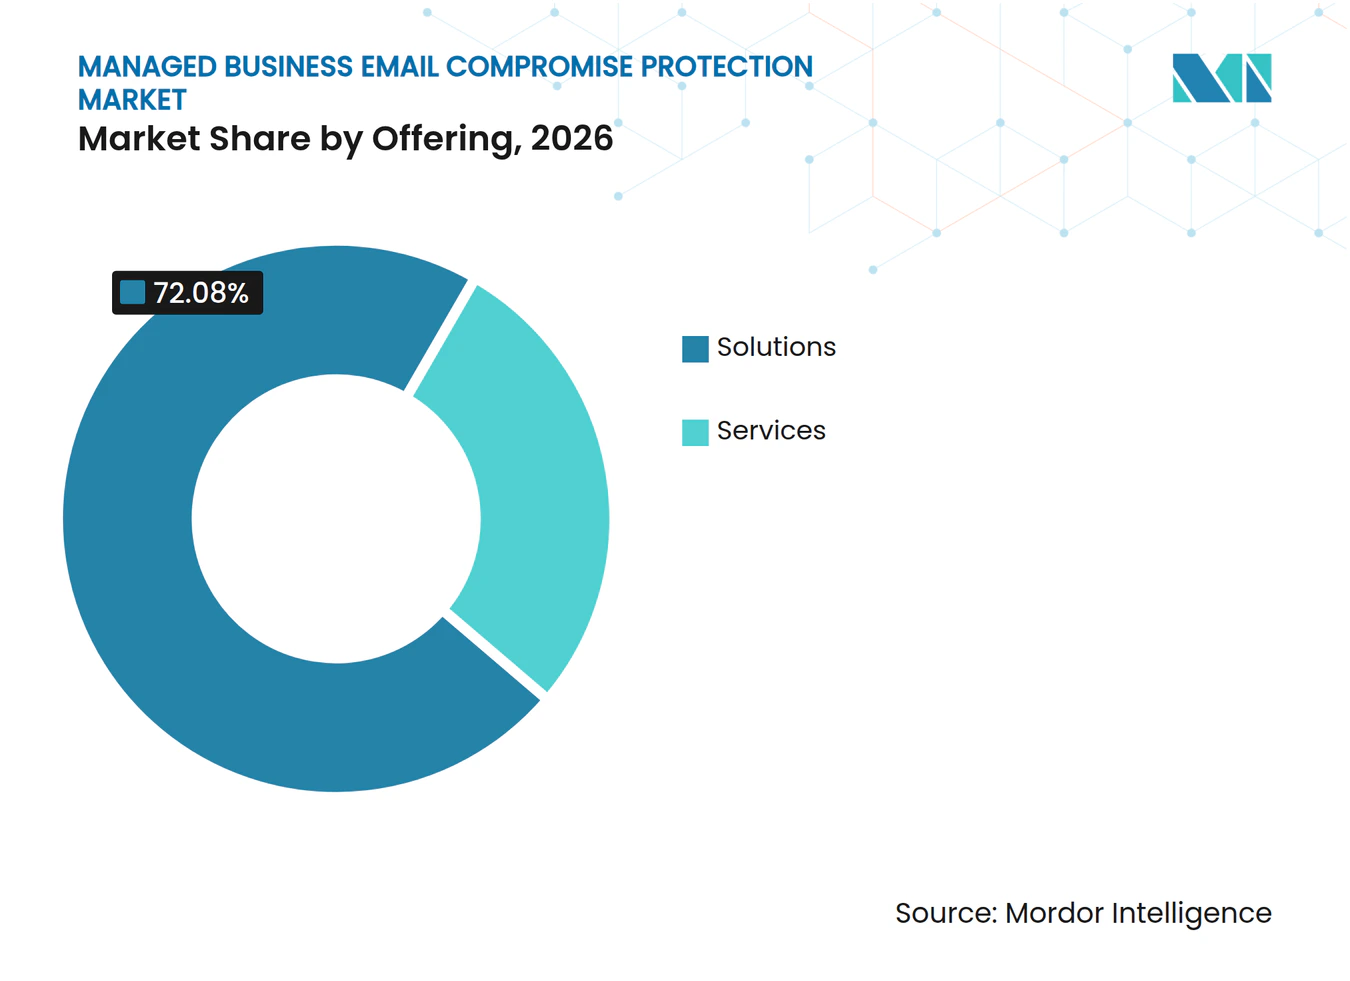
- Par offre, les solutions ont représenté 72,08 % du chiffre d'affaires du marché de la protection gérée contre la compromission des e-mails professionnels en 2026, tandis que les services devraient se développer à un CAGR de 16,06 % jusqu'en 2032.
- Par modèle de déploiement, le déploiement basé sur le cloud a représenté 70,32 % du chiffre d'affaires en 2026 et devrait croître à un CAGR de 16,42 % jusqu'en 2032.
- Par taille d'organisation, les grandes entreprises ont représenté 62,39 % du chiffre d'affaires en 2026, tandis que les PME devraient se développer à un CAGR de 16,19 % jusqu'en 2032.
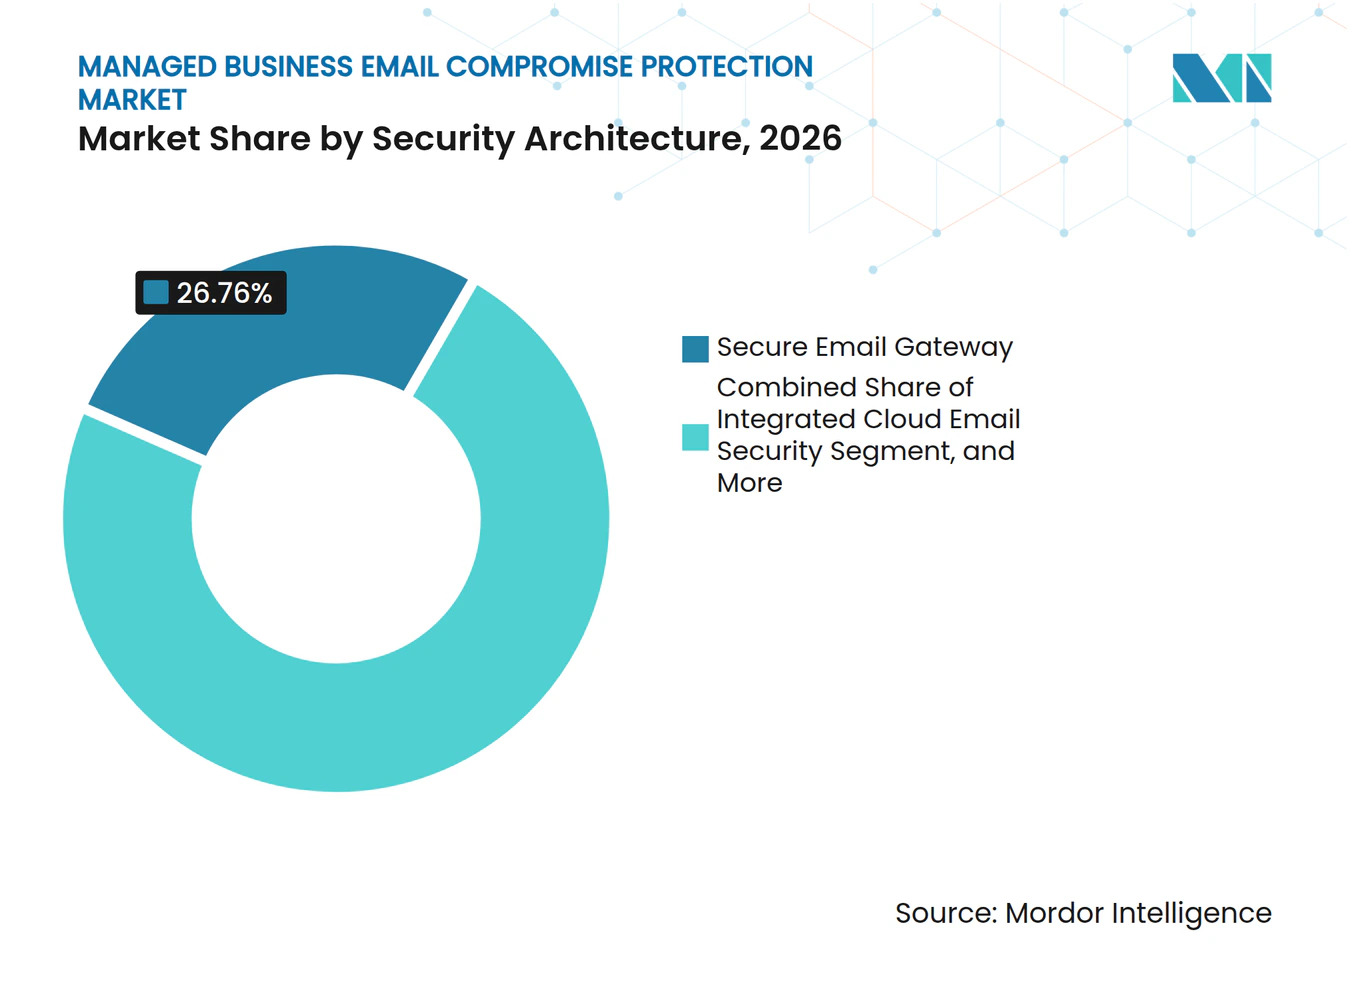
- Par architecture de sécurité, la passerelle e-mail sécurisée a représenté 26,76 % du chiffre d'affaires en 2026, tandis que la sécurité e-mail cloud intégrée devrait se développer à un CAGR de 16,24 % jusqu'en 2032.
- Par secteur d'activité des utilisateurs finaux, les technologies de l'information et les télécommunications ont représenté 25,82 % du chiffre d'affaires en 2026, tandis que le secteur de la santé devrait croître à un CAGR de 16,83 % jusqu'en 2032.
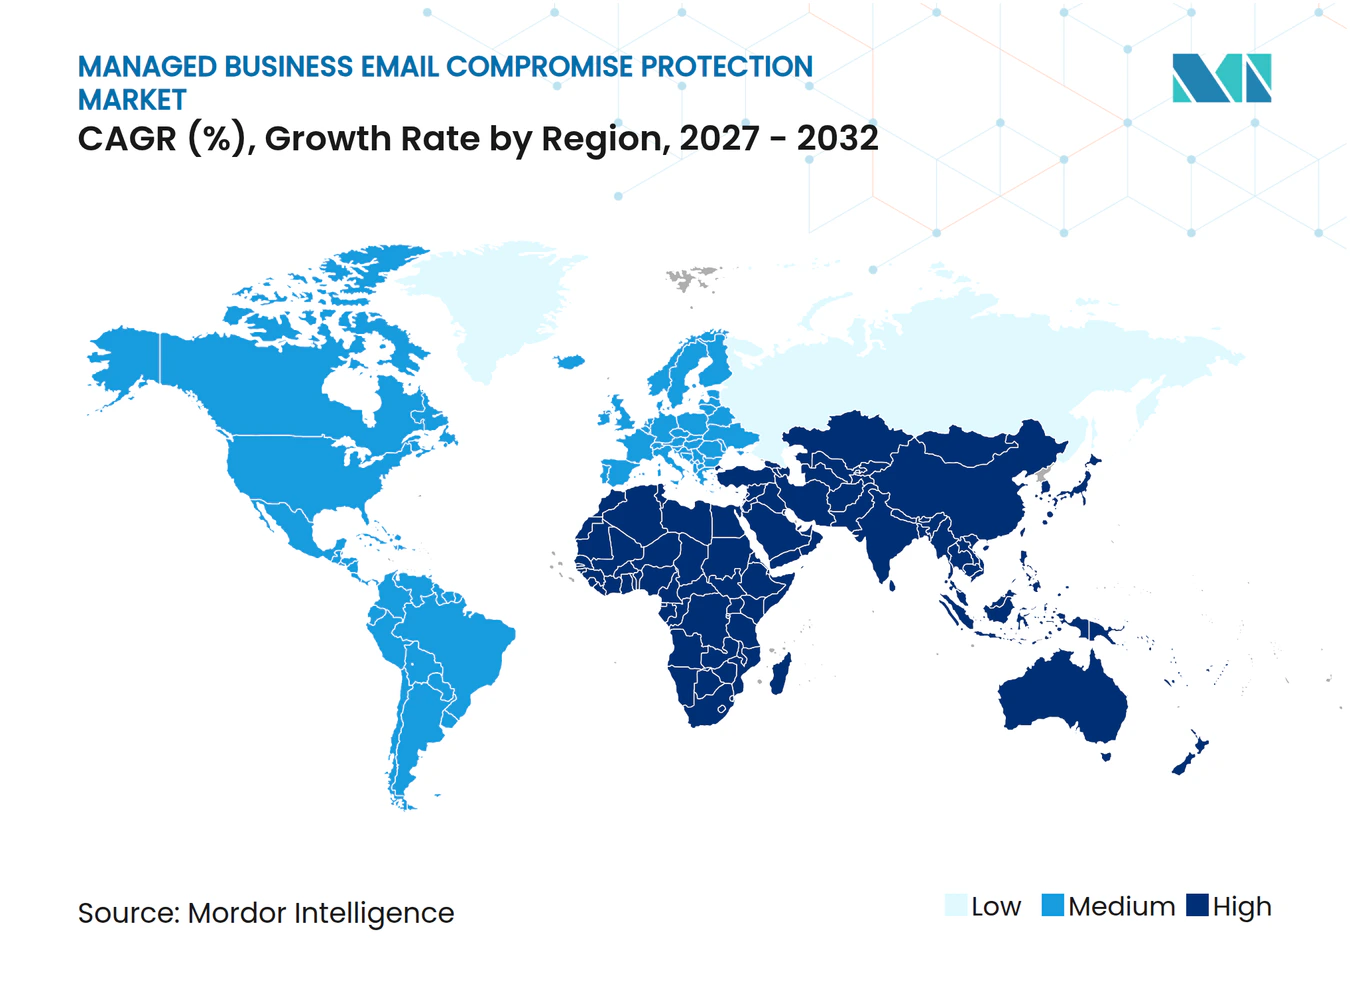
- Par géographie, l'Amérique du Nord a représenté 43,18 % du chiffre d'affaires en 2026, tandis que l'Asie-Pacifique devrait se développer à un CAGR de 16,31 % jusqu'en 2032.
Remarque : Les chiffres du marché présentés dans ce rapport reposent sur le cadre d'estimation exclusif de Mordor Intelligence, qui combine neuf mois de données réelles avec les projections du quatrième trimestre pour l'année de référence 2026.
Tendances et Analyses du Marché
Analyse de l'impact des moteurs*
| Moteur | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Escalade des pertes financières liées à la compromission des e-mails professionnels | +4.2% | Mondial | Court terme (≤ 2 ans) |
| Expansion des boîtes aux lettres cloud et des suites de collaboration | +3.5% | Mondial, accélération en Asie-Pacifique et en Europe | Moyen terme (2-4 ans) |
| Usurpation d'identité générée par l'IA et détournement de conversation | +2.5% | Mondial | Court terme (≤ 2 ans) |
| Exigences réglementaires et de contrôle en matière de cyberassurance | +1.8% | Amérique du Nord et UE, extension vers le cœur de l'Asie-Pacifique | Moyen terme (2-4 ans) |
| Externalisation de la surveillance des menaces e-mail 24h/24 et 7j/7 à des fournisseurs de sécurité gérée | +1.2% | Mondial, concentration en Amérique du Nord et en Europe | Moyen terme (2-4 ans) |
| Détection post-livraison basée sur les API et remédiation automatisée | +0.8% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Escalade des pertes financières liées à la compromission des e-mails professionnels
Le coût croissant de la compromission des e-mails professionnels a placé la protection gérée des e-mails dans les discussions sur les risques au niveau du conseil d'administration et a raccourci les cycles d'approvisionnement. Le FBI a enregistré 3,05 milliards USD de pertes liées aux compromissions des e-mails professionnels provenant de 24 768 plaintes en 2025, contre 2,77 milliards USD en 2024, et a signalé que 86 % des transactions associées utilisaient des virements bancaires ou des prélèvements automatiques (ACH). La compromission des e-mails de fournisseurs illustre pourquoi la vérification des identités des fournisseurs avant le paiement reste importante. L'utilisation de comptes de fournisseurs légitimes peut rendre les vérifications de base de l'expéditeur moins fiables. Ces schémas soutiennent la demande de surveillance des relations avec les fournisseurs, des modifications de paiement et des domaines tiers. Le marché de la protection gérée contre la compromission des e-mails professionnels en bénéficie car les acheteurs ont besoin d'une couverture qui relie les messages suspects aux flux de travail financiers plutôt que de traiter chaque e-mail comme un événement isolé.
Expansion des boîtes aux lettres cloud et des suites de collaboration
Le passage aux suites de productivité basées sur le cloud a redistribué le risque de sécurité des e-mails plutôt que de le supprimer. Proofpoint a signalé plus de 321 millions d'utilisateurs actifs mensuels de Microsoft 365 et a indiqué que plus de 80 % des entreprises du Fortune 500 utilisaient Exchange Online en septembre 2025. Cisco Talos a documenté en 2025 une utilisation abusive active de Microsoft 365 Exchange Online Direct Send, une exposition également décrite par plusieurs fournisseurs de sécurité des e-mails dans les preuves fournies. Les services basés sur le cloud peuvent examiner l'état de la boîte de réception, les métadonnées de communication et les signaux d'identité après la livraison des messages. Cet accès permet aux fournisseurs d'identifier les lacunes dans la configuration des locataires ainsi que les contenus malveillants. Le marché de la protection gérée contre la compromission des e-mails professionnels s'étend donc au-delà du filtrage par passerelle vers la gouvernance de la configuration pour les boîtes aux lettres cloud et les comptes de collaboration.
Usurpation d'identité générée par l'IA et détournement de conversation
L'IA générative a réduit l'effort nécessaire pour créer des messages d'usurpation d'identité crédibles et a affaibli les indices linguistiques sur lesquels les utilisateurs et les filtres basés sur des règles s'appuyaient autrefois. Okta a documenté VoidProxy en 2025 comme une plateforme de phishing en tant que service qui interceptait en temps réel les flux d'authentification de Microsoft 365 et Google Workspace.[1] Le Centre canadien pour la cybersécurité a constaté que le phishing par compromission des e-mails professionnels représentait 91 % de plus de 100 campagnes analysées entre 2023 et début 2025. Le Groupe de travail anti-hameçonnage a signalé une augmentation de 57 % d'un trimestre à l'autre du volume d'attaques par compromission des e-mails professionnels avec virement bancaire au troisième trimestre 2025. Les modèles comportementaux qui évaluent l'historique des relations, les schémas de communication et le contexte de paiement peuvent détecter des attaques qui semblent légitimes en surface. Ce besoin de mises à jour continues des modèles et de révision humaine soutient la livraison gérée sur le marché de la protection gérée contre la compromission des e-mails professionnels.
Exigences réglementaires et de contrôle en matière de cyberassurance
L'authentification des e-mails et les contrôles contre la compromission des e-mails professionnels deviennent des exigences formelles plutôt que des améliorations de sécurité facultatives. Les orientations de l'ENISA pour la gestion des risques NIS2 identifient des contrôles, notamment le chiffrement, l'authentification multifacteur et les pratiques de communication sécurisée pertinentes pour les systèmes de messagerie. DORA s'applique aux entités financières de l'UE depuis janvier 2025 et exige un rapport initial pour les incidents ICT majeurs dans un délai de 4 heures. La règle 33-11216 exige que les déclarants divulguent les incidents de cybersécurité significatifs sur le formulaire 8-K dans les 4 jours ouvrables suivant la détermination qu'un incident est significatif. Delinea a constaté que les exigences de détection des menaces sont passées de 40 % à 53 % des critères d'éligibilité à la cyberassurance d'une année sur l'autre. Le marché de la protection gérée contre la compromission des e-mails professionnels bénéficie de ces exigences, car les fournisseurs gérés peuvent documenter les contrôles, les activités de détection et les étapes de remédiation pour les clients.
Analyse de l'impact des freins*
| Frein | (~) % d'impact sur les prévisions de CAGR | Pertinence géographique | Horizon temporel de l'impact |
|---|---|---|---|
| Charge élevée de faux positifs et d'explicabilité dans la détection par IA | -2.2% | Mondial | Court terme (≤ 2 ans) |
| Contraintes de confidentialité et de résidence des données sur l'analyse des messages et des relations | -1.5% | UE, cœur de l'Asie-Pacifique, extension vers le Moyen-Orient et l'Afrique | Moyen terme (2-4 ans) |
| Fragmentation budgétaire entre les fonctions de sécurité, de finance et de prévention de la fraude | -0.9% | Mondial | Court terme (≤ 2 ans) |
| Dépendance aux API des suites de productivité, aux autorisations et aux limites de débit | -0.6% | Mondial | Long terme (≥ 4 ans) |
| Source: Mordor Intelligence | |||
Charge élevée de faux positifs et d'explicabilité dans la détection par IA
La détection des compromissions des e-mails professionnels basée sur l'IA peut créer des frictions opérationnelles lorsqu'un paiement légitime ou un message d'un dirigeant est mis en quarantaine sans raison claire. Les équipes financières et les assistants de direction peuvent créer des contournements après des faux positifs répétés, réduisant la couverture effective d'un service déployé. Mimecast a rapporté en 2025 que 48 % des organisations ont déclaré que leurs contrôles de détection n'arrêtaient pas les volumes croissants de compromissions des e-mails professionnels à grande échelle, tandis que la fatigue des alertes restait un problème. Cette combinaison montre pourquoi une sensibilité de détection plus élevée seule ne garantit pas l'acceptation par les utilisateurs. Les fournisseurs gérés peuvent se différencier grâce à une justification documentée des alertes et à des files d'attente examinées par des humains. Cependant, le maintien de cette capacité nécessite un réglage continu des modèles et limite la mise à l'échelle rapide des services sur le marché de la protection gérée contre la compromission des e-mails professionnels.
Contraintes de confidentialité et de résidence des données sur l'analyse des messages et des relations
La détection comportementale nécessite des métadonnées historiques, des schémas de communication et des signaux d'identité pour établir une base de référence fiable. Les règles de confidentialité dans l'UE, en Chine, en Inde et dans d'autres juridictions peuvent restreindre les transferts transfrontaliers des données utilisées pour cette analyse. Ces restrictions peuvent fragmenter le pool de données et réduire la qualité de la détection pour les clients qui ne peuvent pas financer le traitement local. Les PME devraient croître à un CAGR de 16,19 % jusqu'en 2032, mais leurs options d'approvisionnement peuvent être plus limitées dans les juridictions fortement réglementées. Les fournisseurs peuvent résoudre ce problème grâce à une infrastructure de détection souveraine régionale. Le capital requis pour plusieurs environnements de données régionaux peut ralentir le déploiement sur le marché de la protection gérée contre la compromission des e-mails professionnels.
*Nos prévisions considèrent les impacts des moteurs et des contraintes comme directionnels et non additifs. Les prévisions d'impact reflètent la croissance de référence, les effets de composition et les interactions entre variables.
Analyse des segments
Par offre :
les solutions dominent le chiffre d'affaires tandis que les services transforment l'économie de la livraisonLes solutions ont représenté 72,08 % du chiffre d'affaires du marché de la protection gérée contre la compromission des e-mails professionnels en 2026. La catégorie comprend l'infrastructure de passerelle, les moteurs d'IA comportementale, les outils d'authentification des e-mails et les plateformes de prévention des pertes de données utilisées par les clients des entreprises et du marché intermédiaire. Elle capte les dépenses de déploiement initial et les renouvellements de licences récurrents, tandis que les cycles de remplacement des passerelles matures fournissent une base de revenus prévisible à mesure que les choix technologiques s'orientent vers des produits natifs du cloud. Les fournisseurs peuvent utiliser cette base installée pour introduire des services de surveillance et de remédiation gérés. Le secteur de la protection gérée contre la compromission des e-mails professionnels continue de dépendre des solutions comme fondement de la plupart des déploiements clients.
Les services devraient se développer à un CAGR de 16,06 % jusqu'en 2032. Les acheteurs utilisent ces services pour la surveillance continue, la réponse aux incidents, les simulations de phishing et la maintenance des modèles comportementaux. De nombreuses organisations manquent du personnel nécessaire pour exploiter un environnement de détection des compromissions des e-mails professionnels en permanence, de sorte que les contrats gérés aident à maintenir la couverture pendant les pénuries d'analystes en sécurité. Cette valeur est durable car l'exposition aux compromissions des e-mails professionnels reste élevée lorsque la capacité de sécurité interne est limitée. Le marché de la protection gérée contre la compromission des e-mails professionnels offre aux fournisseurs des revenus récurrents liés aux résultats opérationnels plutôt qu'à la seule utilisation des logiciels.


Par modèle de déploiement :
le cloud devient la couche de protection par défautLe déploiement basé sur le cloud a représenté 70,32 % du chiffre d'affaires en 2026, et la taille du marché de la protection gérée contre la compromission des e-mails professionnels pour ce modèle de déploiement devrait croître à un CAGR de 16,42 % jusqu'en 2032. C'est le seul modèle de déploiement qui détient à la fois la part dominante et le taux de croissance projeté le plus élevé. Les connexions natives aux API avec Microsoft 365 et Google Workspace permettent une analyse après l'entrée d'un message dans la boîte de réception. Les fournisseurs peuvent examiner les métadonnées de communication, les signaux d'identité et l'état de la boîte aux lettres que l'inspection conventionnelle basée sur les enregistrements MX n'accède pas, élargissant le rôle des services cloud dans la détection des compromissions des e-mails professionnels. Cela prend également en charge une mise en œuvre plus rapide pour les organisations qui utilisent des suites de productivité cloud.
Le déploiement sur site reste pertinent dans les secteurs réglementés tels que le gouvernement, la défense et les services financiers. Ces utilisateurs peuvent restreindre le traitement cloud en raison d'exigences de souveraineté ou de contrôle interne. Les modèles hybrides combinent des environnements Exchange sur site avec des boîtes aux lettres cloud sous un seul moteur de politique. Cette structure est courante dans les grandes organisations qui migrent les utilisateurs vers des plateformes cloud par étapes. Le marché de la protection gérée contre la compromission des e-mails professionnels a encore besoin d'architectures flexibles capables de fonctionner dans des environnements de messagerie mixtes.
Par taille d'organisation :
les grandes entreprises dominent tandis que les PME créent de nouveaux bassins de revenusLes grandes entreprises ont représenté 62,39 % du chiffre d'affaires en 2026. Leur échelle de relations avec les fournisseurs, de transactions de paiement et de budgets de sécurité soutient des déploiements multicouches. Une mise en œuvre typique combine une passerelle e-mail sécurisée pour l'inspection avant livraison avec un moteur comportemental basé sur les API pour l'analyse post-livraison et des e-mails internes. Une couche de service géré fournit ensuite une surveillance et une réponse aux incidents en permanence, créant une opportunité de revenus distincte pour les fournisseurs. Les grandes organisations ont également une plus grande capacité à adopter le traitement local lorsque des exigences de confidentialité s'appliquent.
Les PME devraient se développer à un CAGR de 16,19 % jusqu'en 2032. Barracuda a signalé que les organisations plus petites s'appuient souvent sur des contrôles de messagerie de base qui ne peuvent pas faire face à des tactiques sophistiquées telles que le détournement de conversation et la compromission des e-mails de fournisseurs. Les fournisseurs de services gérés peuvent répartir l'infrastructure de détection de niveau entreprise sur de nombreux comptes clients. La tarification par boîte aux lettres rend la protection avancée plus accessible aux organisations sans équipes dédiées aux opérations de sécurité, faisant de ce groupe une source importante de croissance. Le marché de la protection gérée contre la compromission des e-mails professionnels exige également un déploiement simple, des alertes claires et un support fiable pour ces clients.
Par architecture de sécurité :
la consolidation des plateformes favorise une couverture intégréeL'architecture de passerelle e-mail sécurisée a représenté 26,76 % du chiffre d'affaires en 2026. Sa base installée reste substantielle car de nombreuses organisations utilisent des contrôles de passerelle dans des environnements de messagerie hybrides. L'inspection par passerelle est précieuse pour vérifier les messages avant la livraison, mais elle a une visibilité limitée sur les modifications de la boîte de réception, les messages internes et le contexte des relations après la livraison. Les fournisseurs maintiennent les capacités de passerelle tout en les connectant à des plateformes de sécurité des e-mails plus larges. Cette approche permet aux clients de préserver les contrôles établis tout en ajoutant la détection comportementale.
La sécurité e-mail cloud intégrée devrait croître à un CAGR de 16,24 % jusqu'en 2032. L'architecture utilise les API de boîte aux lettres pour accéder aux signaux post-livraison et à l'état de la boîte de réception qu'une passerelle ne peut pas observer. Cet avantage technique oriente les acheteurs spécifiques aux compromissions des e-mails professionnels vers une protection axée sur les API, tandis que l'authentification des e-mails et la protection des domaines deviennent des composants standard des services gérés à mesure que DMARC, DKIM et SPF gagnent en importance réglementaire. Le chiffrement et la prévention des pertes de données traitent les risques posés par les comptes compromis et l'exposition des données sortantes. La sensibilisation à la sécurité et la simulation de phishing complètent la pile du secteur de la protection gérée contre la compromission des e-mails professionnels en traitant le comportement des utilisateurs avec une formation personnalisée.


Par secteur d'activité des utilisateurs finaux :
le secteur de la santé croît tandis que les technologies de l'information et les télécommunications dominent les dépensesLes technologies de l'information et les télécommunications ont représenté 25,82 % du chiffre d'affaires en 2026. Le secteur présente des relations de paiement denses, des volumes de transactions élevés pilotés par les API et des effectifs qui dépendent fortement de la communication numérique. Ces caractéristiques en font une cible persistante pour le détournement de paiements et la compromission de comptes. Le BFSI est le deuxième segment d'utilisateurs finaux le plus important car les flux de travail d'autorisation de paiement sont au cœur de la méthode d'attaque. Les exigences DORA concentrent davantage les dépenses sur les contrôles de sécurité des e-mails dans les institutions financières, tandis que le marché de la protection gérée contre la compromission des e-mails professionnels sert les deux secteurs avec des outils qui relient l'analyse des messages à l'identité et au risque de transaction.
Le secteur de la santé devrait croître à un CAGR de 16,83 % jusqu'en 2032. Verizon a signalé que les compromissions des e-mails professionnels représentaient 22 % des réclamations de cyberassurance dans le secteur de la santé, avec un coût médian d'incident de 94 924 USD. Le Conseil exécutif de l'Indiana sur la cybersécurité a signalé que plus de 57 millions de patients avaient des données exposées dans 642 grandes violations de données de santé signalées au HHS en 2025.[2] Le commerce de détail et le commerce électronique, la fabrication, le gouvernement et la défense, l'éducation, les services professionnels, l'énergie et les services publics, le transport et la logistique, l'hôtellerie et le voyage, et d'autres secteurs représentent la demande restante. Le marché de la protection gérée contre la compromission des e-mails professionnels peut répondre à leurs besoins grâce à une détection alignée sur les volumes de paiement, la dépendance numérique et les obligations réglementaires.
Analyse géographique
Marché de la protection gérée contre la compromission des e-mails professionnels en Amérique du Nord
L'Amérique du Nord a représenté 43,18 % du chiffre d'affaires en 2026, ce qui lui confère la plus grande part du marché de la protection gérée contre la compromission des e-mails professionnels. La région combine une forte concentration de flux de paiement ciblés par les attaques BEC avec un marché de la cyber-assurance mature et des exigences de gouvernance étendues. Les États-Unis représentent la majeure partie du chiffre d'affaires régional, et les rapports de pertes du FBI continuent d'influencer les discussions sur la sécurité et la finance, tandis que les règles de divulgation de la SEC ont renforcé la supervision exécutive des incidents cyber significatifs. Le Canada accroît sa demande à mesure que les orientations publiques sensibilisent aux attaques de phishing par adversaire interposé. Le Mexique s'impose comme un hub pour les flux de paiement liés à la fabrication transfrontalière.
Marché de la protection gérée contre la compromission des e-mails professionnels en Asie-Pacifique
L'Asie-Pacifique devrait croître à un CAGR de 16,31 % jusqu'en 2032. La région présente une maturité de protection plus faible sur plusieurs marchés, ce qui crée une demande pour l'authentification des e-mails et la surveillance gérée. Proofpoint a constaté que 7,4 % des grandes entreprises japonaises avaient DMARC configuré en mode projet, tandis que la Corée du Sud enregistrait 1,8 % configuré en quarantaine et aucun en rejet. Red Sift a signalé un niveau de préparation à l'application du DMARC de 25 % au Japon et de 10,1 % en Corée du Sud, contre 85,9 % aux États-Unis.[3] L'Inde soutient l'investissement institutionnel en matière de sécurité grâce aux exigences de cybersécurité de Digital India, tandis que les règles de localisation des données en Chine soutiennent la demande de déploiements en cloud souverain.
Marché de la protection gérée contre la compromission des e-mails professionnels en EMEA et en Amérique du Sud
L'Europe est le troisième marché régional, l'Allemagne, le Royaume-Uni et la France détenant les plus importants volumes de chiffre d'affaires national. L'acquisition de Hornetsecurity par Proofpoint illustre l'importance des services assurés par les prestataires de services gérés dans le segment des PME européennes. L'Amérique du Sud se développe à partir d'une base plus modeste, à mesure que les organisations multinationales alignent leurs contrôles locaux sur les normes mondiales de protection des paiements. Le Moyen-Orient, notamment l'Arabie Saoudite et les Émirats Arabes Unis, génère une nouvelle demande à mesure que les services financiers se numérisent, tandis que l'Afrique demeure le plus petit segment géographique mais présente un potentiel à long terme à mesure que la numérisation bancaire progresse en Afrique du Sud, en Égypte et au Nigéria.
Paysage concurrentiel
Concentration du Marché
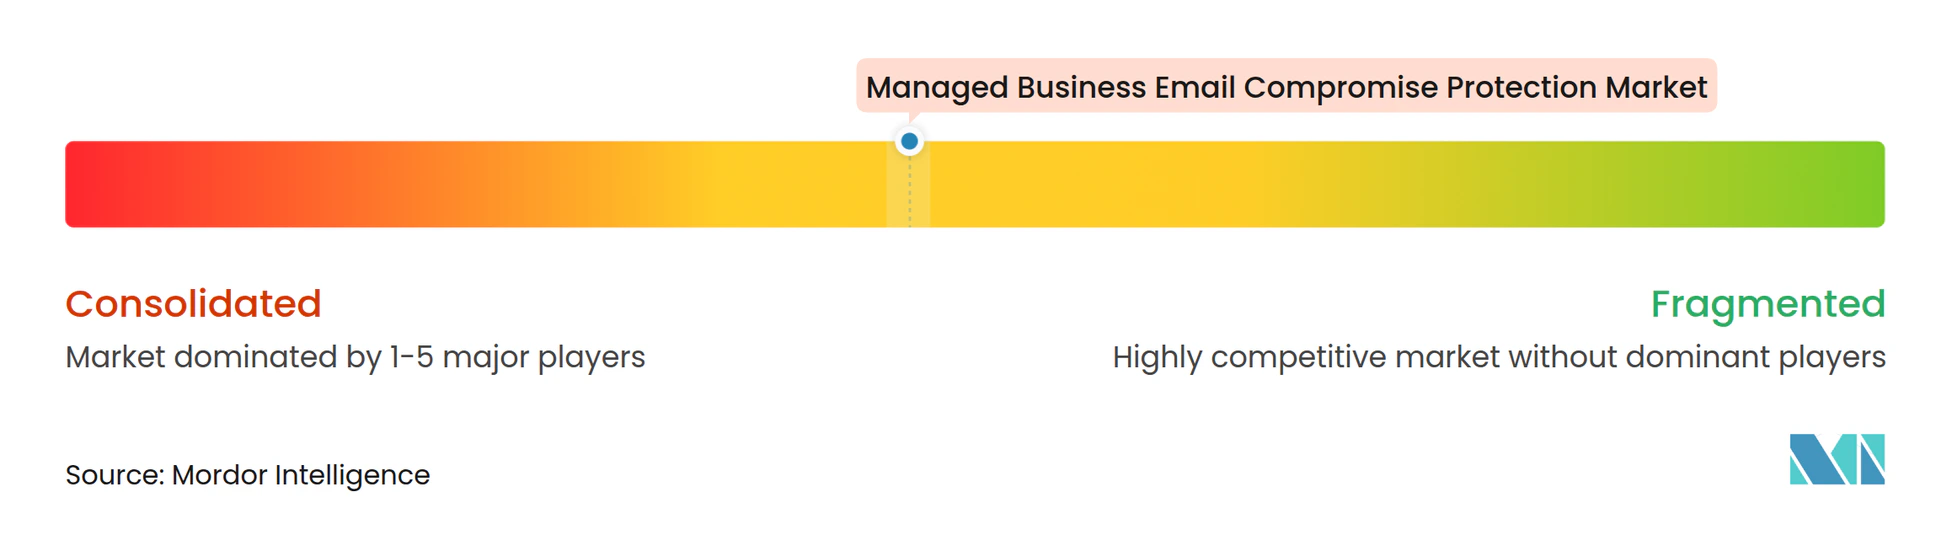
Le marché de la protection gérée contre la compromission des e-mails professionnels est modérément consolidé parmi les fournisseurs de plateformes larges et fragmenté parmi les fournisseurs de détection spécialisés. Proofpoint, Mimecast, Cisco et Microsoft opèrent sur les comptes des entreprises et du marché intermédiaire grâce à des bases de passerelles établies et à des plateformes de risque humain plus larges. Abnormal Security et IRONSCALES se distinguent par une détection comportementale basée sur les API et étendent leurs capacités de service. Les fournisseurs combinent la télémétrie des e-mails avec les signaux des points de terminaison, d'identité et d'applications cloud pour améliorer les bases comportementales et réduire les faux positifs. Les décisions d'approvisionnement favorisent de plus en plus les fournisseurs capables de démontrer à la fois la transparence opérationnelle et une couverture fiable.
Proofpoint a finalisé l'acquisition de Hornetsecurity pour 1,8 milliard USD en décembre 2025, élargissant son accès au segment des fournisseurs de services gérés européens. Hornetsecurity a apporté environ 125 000 clients, 12 000 partenaires de distribution de fournisseurs de services gérés et près de 200 millions USD de revenus récurrents annuels. Varonis a accepté d'acquérir SlashNext pour jusqu'à 150 millions USD en septembre 2025, ajoutant la sécurité des e-mails native à l'IA à sa plateforme de sécurité des données.[4] Sublime Security a levé 150 millions USD lors d'un tour de table de série C en octobre 2025 pour soutenir l'expansion dans la détection et la réponse gérées pour les attaques d'ingénierie sociale, montrant un investissement continu dans la technologie de détection indépendante. Ces mouvements montrent que le marché de la protection gérée contre la compromission des e-mails professionnels attire à la fois la consolidation des plateformes et l'investissement dans la technologie de détection indépendante.
Les opportunités sont concentrées dans la protection gérée par cloud souverain pour les clients réglementés d'Asie-Pacifique et du Moyen-Orient, les services fournis par les fournisseurs de services gérés pour les PME, et les liens entre la détection comportementale des e-mails et la vérification des comptes fournisseurs. Les fournisseurs qui limitent les faux positifs et expliquent clairement leurs décisions peuvent établir la confiance avec les équipes financières et les utilisateurs dirigeants. Des opérations de service évolutives sont importantes car les clients attendent une surveillance et une remédiation au-delà des heures normales de bureau. Les approches d'IA agentique cherchent à réduire les temps de réponse de quelques heures à quelques minutes, mais elles nécessiteront une gouvernance et des contrôles clairs.
Leaders du secteur de la protection gérée contre la compromission des e-mails professionnels
-
Proofpoint, Inc.
-
Mimecast Limited
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Barracuda Networks, Inc.
- *Avis de non-responsabilité : les principaux acteurs sont triés sans ordre particulier
Marché de la protection gérée contre la compromission des e-mails professionnels Entreprises couvertes dans ce rapport
- Proofpoint, Inc.
- Mimecast Limited
- Microsoft Corporation
- Cisco Systems, Inc.
- Barracuda Networks, Inc.
- Check Point Software Technologies Ltd.
- Abnormal Security Corporation
- Broadcom Inc.
- Trend Micro Incorporated
- Fortinet, Inc.
- Google LLC
- Sophos Group plc
- Fortra LLC
- Cofense Inc.
- IRONSCALES, Inc.
- Cloudflare, Inc.
- Hornetsecurity GmbH
- Valimail, Inc.
- TitanHQ Limited
Développements industriels récents dans Marché de la protection gérée contre la compromission des e-mails professionnels
- Septembre 2026 : Proofpoint a présenté le système Agentic Collaboration Security lors de Protect 2026, combinant la détection basée sur l'intention, l'investigation agentique et les agents de risque utilisateur dans une architecture unifiée qui étend la protection gérée contre les compromissions des e-mails professionnels aux e-mails, aux outils de collaboration et aux flux de travail d'IA agentique.
- Septembre 2026 : Exclusive Networks a annoncé un partenariat avec Mimecast pour distribuer des capacités de protection contre les menaces par e-mail et collaboration, de gestion des risques internes et de gouvernance des données aux clients en Inde. Le partenariat s'appuie sur la plateforme de Mimecast, qui traite 24 billions de signaux comportementaux annuellement, élargissant l'accès à la protection gérée contre les compromissions des e-mails professionnels dans l'un des marchés à la croissance la plus rapide d'Asie-Pacifique.
- Mars 2026 : Mimecast a lancé la sécurité des e-mails basée sur les API à l'échelle mondiale, offrant une protection de niveau passerelle e-mail sécurisée, une inspection des URL, un bac à sable pour les logiciels malveillants et une IA comportementale, sans modification des enregistrements MX, et a signalé que ses modèles de détection détectent 3 fois plus d'attaques de compromission des e-mails professionnels et de phishing de justificatifs d'identité par rapport aux méthodes traditionnelles.
- Mars 2026 : Abnormal AI a lancé Attune 1.0, un modèle de fondation comportemental entraîné sur plus de 1 milliard de signaux comportementaux dérivés qui alimente 85 % des détections sur la plateforme Abnormal Behavior Platform, établissant une couche d'intelligence partagée avec des implications directes pour la fidélité de détection des compromissions des e-mails professionnels et des prises de contrôle de comptes.
Périmètre du rapport sur le marché mondial de la protection gérée contre la compromission des e-mails professionnels
Le marché de la protection gérée contre la compromission des e-mails professionnels comprend des solutions et des services qui aident les organisations à détecter, prévenir et répondre aux attaques de compromission des e-mails professionnels (BEC). Ces offres utilisent des technologies telles que l'intelligence artificielle, l'apprentissage automatique, l'authentification des e-mails, l'analyse comportementale et le renseignement sur les menaces pour identifier les e-mails frauduleux, les tentatives d'usurpation d'identité, les demandes de paiement non autorisées et autres menaces d'ingénierie sociale.
Le rapport sur le marché de la protection gérée contre la compromission des e-mails professionnels est segmenté par offre (solutions et services), modèle de déploiement (basé sur le cloud, sur site et déploiement hybride), taille d'organisation (petites et moyennes entreprises et grandes entreprises), architecture de sécurité (passerelle e-mail sécurisée, sécurité e-mail cloud intégrée, authentification des e-mails et protection des domaines, chiffrement des e-mails et prévention des pertes de données, et sensibilisation à la sécurité et simulation de phishing), secteur d'activité des utilisateurs finaux (technologies de l'information et télécommunications, BFSI, santé, commerce de détail et commerce électronique, fabrication, gouvernement et défense, éducation, services professionnels, énergie et services publics, transport et logistique, hôtellerie et voyage, et autres secteurs d'activité des utilisateurs finaux), et géographie (Amérique du Nord, Amérique du Sud, Europe, Asie-Pacifique, Moyen-Orient et Afrique). Les prévisions du marché sont fournies en termes de valeur (USD).
Aperçu de la segmentation
| Solutions |
| Services |
| Basé sur le cloud |
| Sur site |
| Déploiement hybride |
| Petites et moyennes entreprises |
| Grandes entreprises |
| Passerelle e-mail sécurisée |
| Sécurité e-mail cloud intégrée |
| Authentification des e-mails et protection des domaines |
| Chiffrement des e-mails et prévention des pertes de données |
| Sensibilisation à la sécurité et simulation de phishing |
| Technologies de l'information et télécommunications |
| BFSI |
| Santé |
| Commerce de détail et commerce électronique |
| Fabrication |
| Gouvernement et défense |
| Éducation |
| Services professionnels |
| Énergie et services publics |
| Transport et logistique |
| Hôtellerie et voyage |
| Autres secteurs d'activité des utilisateurs finaux |
| Amérique du Nord | États-Unis |
| Canada | |
| Mexique | |
| Amérique du Sud | Brésil |
| Argentine | |
| Reste de l'Amérique du Sud | |
| Europe | Allemagne |
| Royaume-Uni | |
| France | |
| Italie | |
| Espagne | |
| Russie | |
| Reste de l'Europe | |
| Asie-Pacifique | Chine |
| Inde | |
| Japon | |
| Corée du Sud | |
| Australie | |
| Reste de l'Asie-Pacifique | |
| Moyen-Orient | Arabie saoudite |
| Émirats arabes unis | |
| Turquie | |
| Reste du Moyen-Orient | |
| Afrique | Afrique du Sud |
| Égypte | |
| Nigéria | |
| Reste de l'Afrique |
| Par offre | Solutions | |
| Services | ||
| Par modèle de déploiement | Basé sur le cloud | |
| Sur site | ||
| Déploiement hybride | ||
| Par taille d'organisation | Petites et moyennes entreprises | |
| Grandes entreprises | ||
| Par architecture de sécurité | Passerelle e-mail sécurisée | |
| Sécurité e-mail cloud intégrée | ||
| Authentification des e-mails et protection des domaines | ||
| Chiffrement des e-mails et prévention des pertes de données | ||
| Sensibilisation à la sécurité et simulation de phishing | ||
| Par secteur d'activité des utilisateurs finaux | Technologies de l'information et télécommunications | |
| BFSI | ||
| Santé | ||
| Commerce de détail et commerce électronique | ||
| Fabrication | ||
| Gouvernement et défense | ||
| Éducation | ||
| Services professionnels | ||
| Énergie et services publics | ||
| Transport et logistique | ||
| Hôtellerie et voyage | ||
| Autres secteurs d'activité des utilisateurs finaux | ||
| Par géographie | Amérique du Nord | États-Unis |
| Canada | ||
| Mexique | ||
| Amérique du Sud | Brésil | |
| Argentine | ||
| Reste de l'Amérique du Sud | ||
| Europe | Allemagne | |
| Royaume-Uni | ||
| France | ||
| Italie | ||
| Espagne | ||
| Russie | ||
| Reste de l'Europe | ||
| Asie-Pacifique | Chine | |
| Inde | ||
| Japon | ||
| Corée du Sud | ||
| Australie | ||
| Reste de l'Asie-Pacifique | ||
| Moyen-Orient | Arabie saoudite | |
| Émirats arabes unis | ||
| Turquie | ||
| Reste du Moyen-Orient | ||
| Afrique | Afrique du Sud | |
| Égypte | ||
| Nigéria | ||
| Reste de l'Afrique | ||
Questions clés auxquelles le rapport répond
Quelle est la taille du marché de la protection gérée contre la compromission des e-mails professionnels ?
Le marché de la protection gérée contre la compromission des e-mails professionnels est évalué à 2,38 milliards USD en 2026 et devrait atteindre 6,46 milliards USD d'ici 2032, à un CAGR de 15,67 %.
Qu'est-ce qui stimule la demande de protection gérée contre les compromissions des e-mails professionnels ?
La hausse des pertes liées à la fraude aux paiements, l'utilisation des e-mails cloud, l'usurpation d'identité activée par l'IA et les exigences formelles de contrôle augmentent la demande de surveillance continue et de remédiation.
Quel modèle de déploiement domine l'adoption de la protection gérée contre les compromissions des e-mails professionnels ?
Le déploiement basé sur le cloud a représenté 70,32 % du chiffre d'affaires en 2026 et devrait croître à un CAGR de 16,42 % jusqu'en 2032.
Quelles organisations adoptent le plus rapidement les services de protection contre les compromissions des e-mails professionnels ?
Les PME devraient se développer à un CAGR de 16,19 % jusqu'en 2032 car les fournisseurs de services gérés rendent la sécurité avancée des e-mails accessible sans équipe dédiée aux opérations de sécurité.
Quel secteur d'utilisateurs finaux connaît la croissance la plus rapide pour la protection contre les compromissions des e-mails professionnels ?
Le secteur de la santé devrait croître à un CAGR de 16,83 % jusqu'en 2032, soutenu par l'exposition à la fraude financière et aux risques importants en matière de sécurité des données.
Quelle région devrait connaître la croissance la plus rapide ?
L'Asie-Pacifique devrait se développer à un CAGR de 16,31 % jusqu'en 2032, soutenue par une faible maturité en matière d'authentification des e-mails et un investissement institutionnel croissant en matière de sécurité.