
Marktgröße und Marktanteil für verwalteten Schutz vor Business-E-Mail-Kompromittierung
Marktübersicht
| Studienzeitraum | 2021 - 2032 |
|---|---|
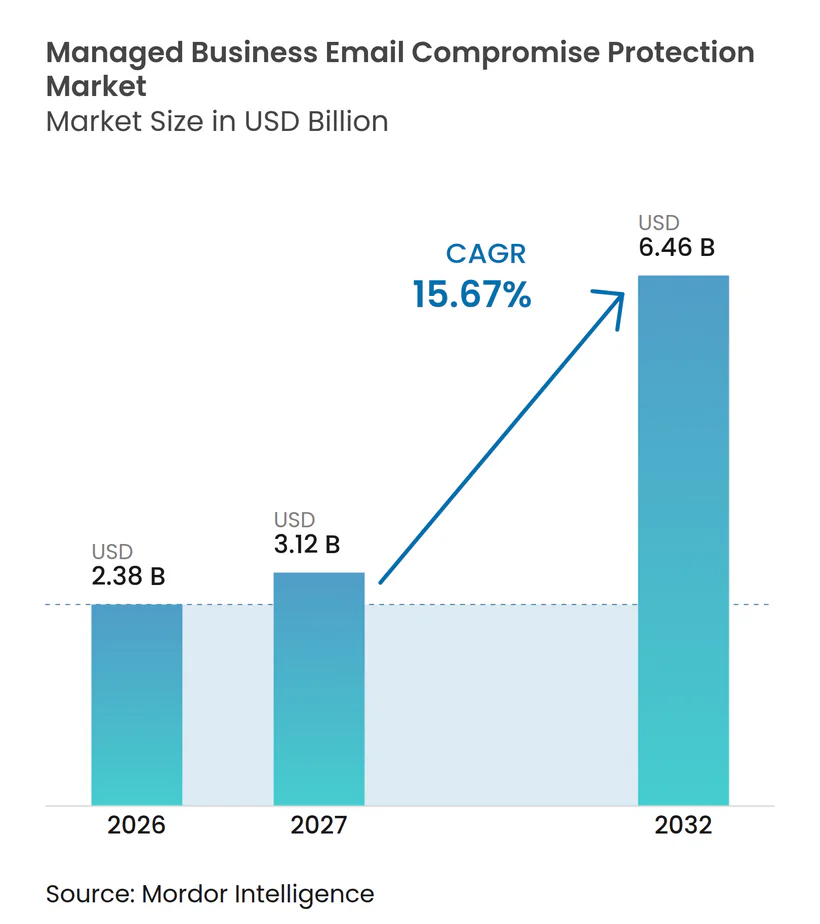
| Marktgröße (2027) | 3.12 Milliarden US-Dollar |
| Marktgröße (2032) | 6.46 Milliarden US-Dollar |
| Wachstumsrate (2027 - 2032) | 15.67 % |
| Schnellstwachsender Markt | Asien-Pazifik |
| Größter Markt | Nordamerika |
| Marktkonzentration | Mittel |
Hauptakteure *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert Bild © Mordor Intelligence. Wiederverwendung erfordert Namensnennung gemäß CC BY 4.0. | |
Marktanalyse für verwalteten Schutz vor Business-E-Mail-Kompromittierung von Mordor Intelligence
Die Marktgröße für verwalteten Schutz vor Business-E-Mail-Kompromittierung wird voraussichtlich von 2,38 Milliarden USD im Jahr 2026 auf 2,38 Milliarden USD im Jahr 2027 und bis 2032 auf 6,46 Milliarden USD anwachsen, mit einer CAGR von 15,67 % von 2027 bis 2032. Die finanziellen Verluste haben die E-Mail-Kompromittierung von einem technischen Problem zu einem Risikothema auf Vorstandsebene gemacht, da Zahlungsumleitungen unmittelbare und erhebliche Schäden verursachen können. Unternehmen wechseln von reaktiver Filterung hin zu verwaltetem Schutz, der Verhaltensanalyse, kontinuierliche Überwachung und Nachlieferungs-Behebung kombiniert. Cloud-Produktivitätsplattformen haben die Angriffsfläche vergrößert und den Wert von Diensten erhöht, die Mandanteneinstellungen, Identitäten und Nachrichten gemeinsam überprüfen. Anbieter passen ihre Angebote auch an, da KI-generierte Identitätsfälschungen herkömmliche Regeln und manuelle Überprüfungen weniger zuverlässig machen. Der Wettbewerb wird zunehmend durch Akquisitionen, API-basierte Bereitstellung und die Fähigkeit geprägt, transparente Warnmeldungen zu liefern, ohne eine große Anzahl von Fehlalarmen zu erzeugen.
Wichtigste Erkenntnisse des Berichts
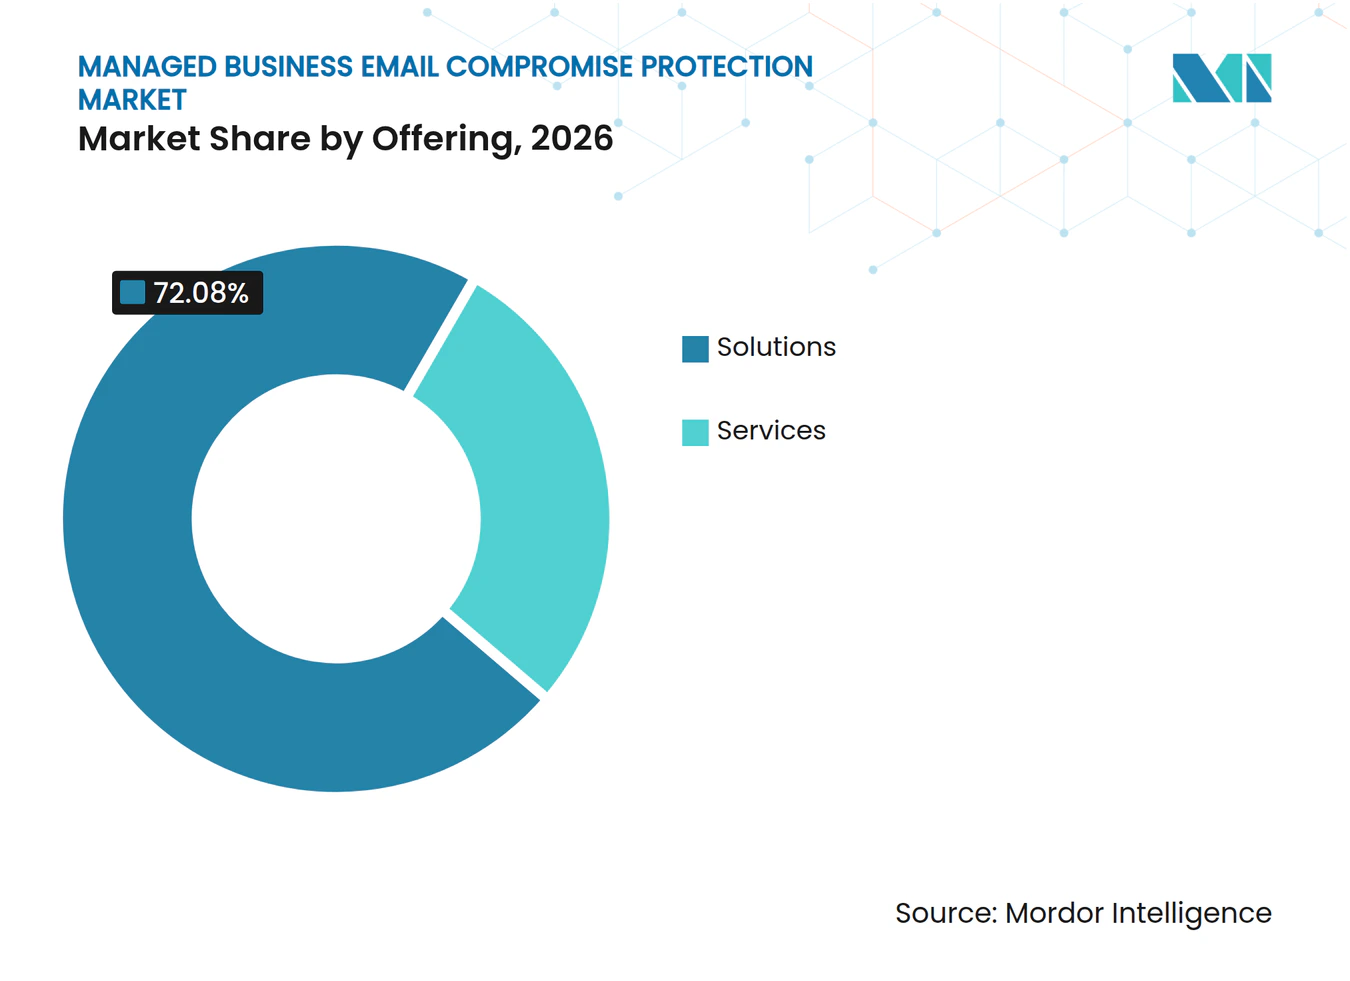
- Nach Angebot hielt Lösungen im Jahr 2026 einen Anteil von 72,08 % am Umsatz des Marktes für verwalteten Schutz vor Business-E-Mail-Kompromittierung, während Dienstleistungen bis 2032 voraussichtlich mit einer CAGR von 16,06 % wachsen werden.
- Nach Bereitstellungsmodell entfiel im Jahr 2026 ein Umsatzanteil von 70,32 % auf Cloud-basierte Bereitstellung, die bis 2032 voraussichtlich mit einer CAGR von 16,42 % wachsen wird.
- Nach Unternehmensgröße hielten Großunternehmen im Jahr 2026 einen Umsatzanteil von 62,39 %, während KMU bis 2032 voraussichtlich mit einer CAGR von 16,19 % wachsen werden.
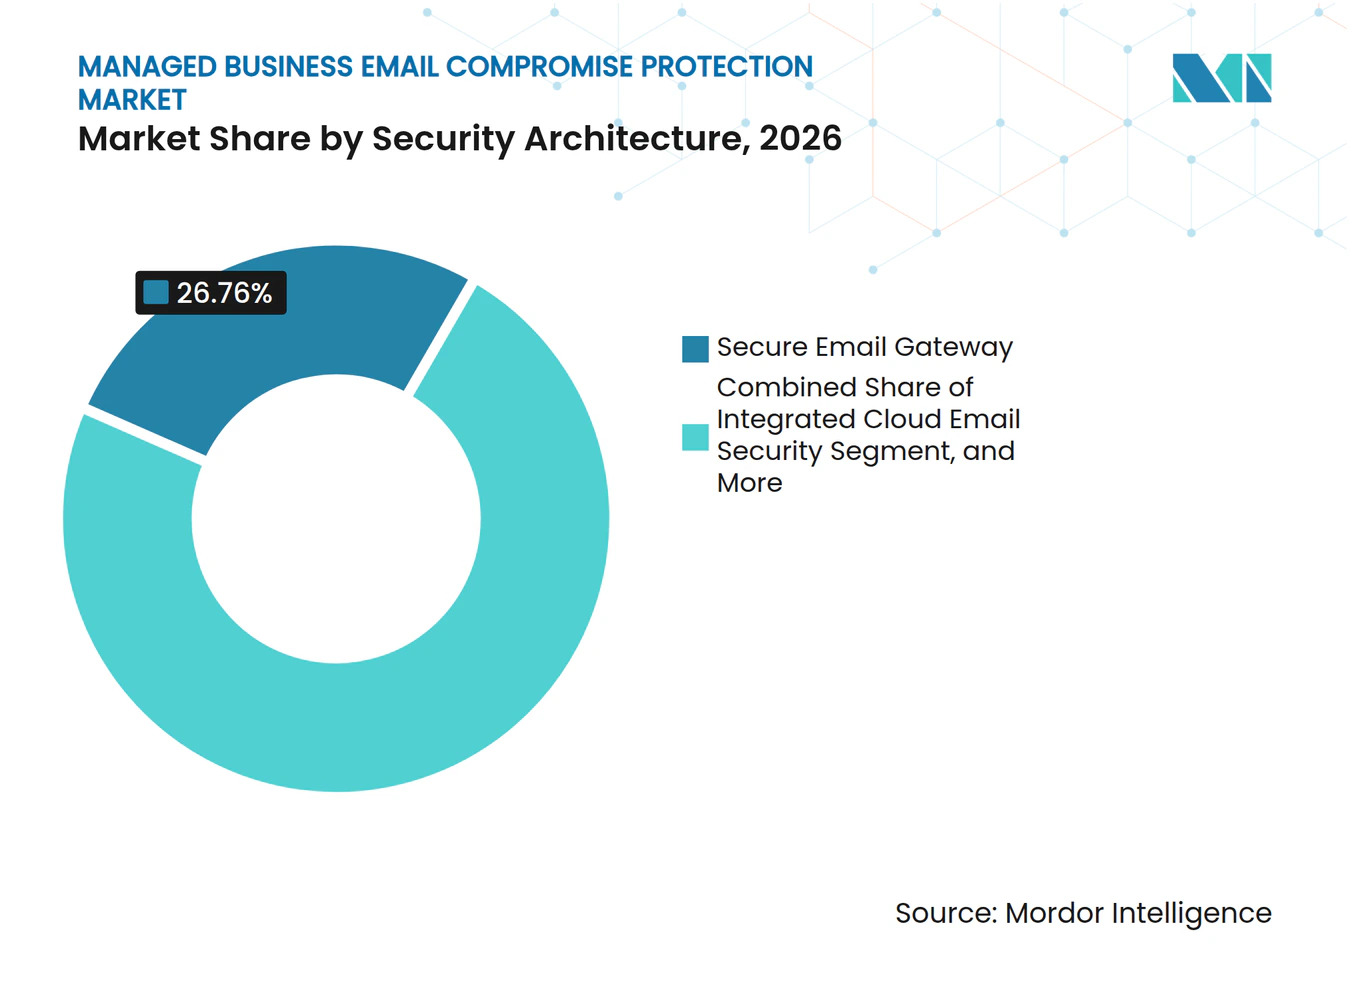
- Nach Sicherheitsarchitektur hielt Secure Email Gateway im Jahr 2026 einen Umsatzanteil von 26,76 %, während integrierte Cloud-E-Mail-Sicherheit bis 2032 voraussichtlich mit einer CAGR von 16,24 % wachsen wird.
- Nach Endnutzerbranche entfiel im Jahr 2026 ein Umsatzanteil von 25,82 % auf Informationstechnologie und Telekommunikation, während das Gesundheitswesen bis 2032 voraussichtlich mit einer CAGR von 16,83 % wachsen wird.
- Nach Geografie hielt Nordamerika im Jahr 2026 einen Umsatzanteil von 43,18 %, während der asiatisch-pazifische Raum bis 2032 voraussichtlich mit einer CAGR von 16,31 % wachsen wird.
Hinweis: Die in diesem Bericht angegebenen Marktzahlen basieren auf dem proprietären Schätzrahmen von Mordor Intelligence, der neun Monate an Ist-Daten mit den Prognosen für das vierte Quartal des Basisjahres 2026 kombiniert.
Markttrends und Einblicke
Analyse der Auswirkungen von Treibern*
| Treiber | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Steigende finanzielle Verluste durch Business-E-Mail-Kompromittierung | +4.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Expansion von Cloud-Postfächern und Kollaborations-Suiten | +3.5% | Global, Beschleunigung im asiatisch-pazifischen Raum und in Europa | Mittelfristig (2–4 Jahre) |
| KI-generierte Identitätsfälschung und Gesprächsübernahme | +2.5% | Global | Kurzfristig (≤ 2 Jahre) |
| Regulatorische Anforderungen und Anforderungen der Cyber-Versicherung | +1.8% | Nordamerika und EU, Ausstrahlungseffekte auf den asiatisch-pazifischen Kernraum | Mittelfristig (2–4 Jahre) |
| Auslagerung der 24/7-E-Mail-Bedrohungsüberwachung an verwaltete Sicherheitsdienstleister | +1.2% | Global, Konzentration in Nordamerika und Europa | Mittelfristig (2–4 Jahre) |
| API-basierte Erkennung nach der Zustellung und automatisierte Behebung | +0.8% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Steigende finanzielle Verluste durch Business-E-Mail-Kompromittierung
Die steigenden Kosten durch Business-E-Mail-Kompromittierung haben den verwalteten E-Mail-Schutz in die Risikoerörterungen auf Vorstandsebene gebracht und die Beschaffungszyklen verkürzt. Das FBI verzeichnete im Jahr 2025 BEC-Verluste in Höhe von 3,05 Milliarden USD aus 24.768 Beschwerden, gegenüber 2,77 Milliarden USD im Jahr 2024, und berichtete, dass 86 % der damit verbundenen Transaktionen Überweisungen oder ACH nutzten. Die Kompromittierung von Lieferanten-E-Mails zeigt, warum die Überprüfung von Lieferantenidentitäten vor der Zahlung nach wie vor wichtig ist. Die Nutzung legitimer Lieferantenkonten kann grundlegende Absenderprüfungen weniger zuverlässig machen. Diese Muster unterstützen die Nachfrage nach Überwachung von Lieferantenbeziehungen, Zahlungsänderungen und Drittanbieter-Domains. Der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung profitiert davon, weil Käufer eine Abdeckung benötigen, die verdächtige Nachrichten mit Finanzworkflows verknüpft, anstatt jede E-Mail als isoliertes Ereignis zu behandeln.
Expansion von Cloud-Postfächern und Kollaborations-Suiten
Der Wechsel zu Cloud-basierten Produktivitäts-Suiten hat das E-Mail-Sicherheitsrisiko umverteilt, anstatt es zu beseitigen. Proofpoint meldete mehr als 321 Millionen monatlich aktive Microsoft 365-Nutzer und erklärte, dass mehr als 80 % der Fortune-500-Unternehmen Exchange Online ab September 2025 nutzten. Cisco Talos dokumentierte im Jahr 2025 den aktiven Missbrauch von Microsoft 365 Exchange Online Direct Send, eine Schwachstelle, die auch von mehreren E-Mail-Sicherheitsanbietern in den bereitgestellten Belegen beschrieben wurde. Cloud-basierte Dienste können den Posteingangs-Status, Kommunikationsmetadaten und Identitätssignale nach der Nachrichtenzustellung überprüfen. Dieser Zugang ermöglicht es Anbietern, Lücken in der Mandantenkonfiguration sowie schädliche Inhalte zu identifizieren. Der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung geht daher über die Gateway-Filterung hinaus und umfasst die Konfigurationsverwaltung für Cloud-Postfächer und Kollaborationskonten.
KI-generierte Identitätsfälschung und Gesprächsübernahme
Generative KI hat den Aufwand für die Erstellung glaubwürdiger Identitätsfälschungsnachrichten reduziert und sprachliche Hinweise geschwächt, auf die Nutzer und regelbasierte Filter früher angewiesen waren. Okta dokumentierte VoidProxy im Jahr 2025 als Phishing-as-a-Service-Plattform, die Microsoft 365- und Google Workspace-Authentifizierungsabläufe in Echtzeit abfing.[1] Das Kanadische Zentrum für Cybersicherheit stellte fest, dass BEC-Phishing 91 % von mehr als 100 analysierten Kampagnen zwischen 2023 und Anfang 2025 ausmachte. Die Anti-Phishing Working Group meldete im dritten Quartal 2025 einen Anstieg des BEC-Angriffsvolumens mit Überweisungen um 57 % im Quartalsvergleich. Verhaltensmodelle, die Beziehungshistorie, Kommunikationsmuster und Zahlungskontext bewerten, können Angriffe erkennen, die oberflächlich legitim erscheinen. Dieser Bedarf an kontinuierlichen Modellaktualisierungen und menschlicher Überprüfung unterstützt die verwaltete Bereitstellung im Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung.
Regulatorische Anforderungen und Anforderungen der Cyber-Versicherung
E-Mail-Authentifizierung und BEC-Kontrollen werden zu formalen Anforderungen statt zu optionalen Sicherheitsverbesserungen. Die ENISA-Leitlinien für das NIS2-Risikomanagement identifizieren Kontrollen, einschließlich Verschlüsselung, Multi-Faktor-Authentifizierung und sichere Kommunikationspraktiken, die für E-Mail-Systeme relevant sind. DORA gilt seit Januar 2025 für EU-Finanzunternehmen und erfordert einen Erstbericht für schwerwiegende IKT-Vorfälle innerhalb von 4 Stunden. Regel 33-11216 verpflichtet Registranten, wesentliche Cybersicherheitsvorfälle auf Formular 8-K innerhalb von 4 Werktagen nach der Feststellung der Wesentlichkeit eines Vorfalls offenzulegen. Delinea stellte fest, dass die Anforderungen an die Bedrohungserkennung von 40 % auf 53 % der Cyber-Versicherungs-Eignungskriterien im Jahresvergleich gestiegen sind. Der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung profitiert von diesen Anforderungen, da verwaltete Anbieter Kontrollen, Erkennungsaktivitäten und Behebungsschritte für Kunden dokumentieren können.
Analyse der Auswirkungen von Hemmnissen*
| Hemmnis | (~) % Auswirkung auf die CAGR-Prognose | Geografische Relevanz | Zeithorizont der Auswirkung |
|---|---|---|---|
| Hohe Fehlalarmrate und Erklärbarkeitsbelastung bei der KI-Erkennung | -2.2% | Global | Kurzfristig (≤ 2 Jahre) |
| Datenschutz- und Datenspeicherortbeschränkungen bei der Nachrichten- und Beziehungsanalyse | -1.5% | EU, asiatisch-pazifischer Kernraum, Ausstrahlungseffekte auf den Nahen Osten und Afrika | Mittelfristig (2–4 Jahre) |
| Budgetfragmentierung zwischen Sicherheits-, Finanz- und Betrugspräventionsfunktionen | -0.9% | Global | Kurzfristig (≤ 2 Jahre) |
| Abhängigkeit von Produktivitäts-Suite-APIs, Berechtigungen und Ratenbegrenzungen | -0.6% | Global | Langfristig (≥ 4 Jahre) |
| Quelle: Mordor Intelligence | |||
Hohe Fehlalarmrate und Erklärbarkeitsbelastung bei der KI-Erkennung
KI-basierte BEC-Erkennung kann betriebliche Reibungsverluste erzeugen, wenn eine legitime Zahlung oder eine Nachricht einer Führungskraft ohne klaren Grund unter Quarantäne gestellt wird. Finanzteams und Assistenten von Führungskräften können nach wiederholten Fehlalarmen Umgehungslösungen entwickeln, was die effektive Abdeckung eines eingesetzten Dienstes verringert. Mimecast berichtete im Jahr 2025, dass 48 % der Unternehmen angaben, ihre Erkennungskontrollen hätten steigende BEC-Volumina nicht im großen Maßstab gestoppt, während Alarmmüdigkeit ein Problem blieb. Diese Kombination zeigt, warum eine höhere Erkennungsempfindlichkeit allein keine Benutzerakzeptanz garantiert. Verwaltete Anbieter können sich durch dokumentierte Alarmgründe und von Menschen überprüfte Warteschlangen differenzieren. Die Aufrechterhaltung dieser Fähigkeit erfordert jedoch eine kontinuierliche Modelloptimierung und begrenzt die schnelle Skalierung von Diensten im Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung.
Datenschutz- und Datenspeicherortbeschränkungen bei der Nachrichten- und Beziehungsanalyse
Die Verhaltensanalyse erfordert historische Metadaten, Kommunikationsmuster und Identitätssignale, um eine zuverlässige Ausgangsbasis zu schaffen. Datenschutzregeln in der EU, China, Indien und anderen Rechtsordnungen können grenzüberschreitende Übertragungen der für diese Analyse verwendeten Daten einschränken. Diese Einschränkungen können den Datensatz fragmentieren und die Erkennungsqualität für Kunden verringern, die keine lokale Verarbeitung finanzieren können. KMU werden bis 2032 voraussichtlich mit einer CAGR von 16,19 % wachsen, aber ihre Beschaffungsoptionen können in stark regulierten Rechtsordnungen enger sein. Anbieter können dieses Problem durch regional souveräne Erkennungsinfrastruktur lösen. Das für mehrere regionale Datenumgebungen erforderliche Kapital kann die Bereitstellung im Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung verlangsamen.
*Unsere Prognosen behandeln die Auswirkungen von Treibern und Einschränkungen als richtungsweisend und nicht additiv. Die Wirkungsprognosen berücksichtigen Basiswachstum, Mischungseffekte und Wechselwirkungen zwischen Variablen.
Segmentanalyse
Nach Angebot:
Lösungen führen beim Umsatz, während Dienstleistungen die Lieferökonomie verändernLösungen hielten im Jahr 2026 einen Anteil von 72,08 % am Umsatz des Marktes für verwalteten Schutz vor Business-E-Mail-Kompromittierung. Die Kategorie umfasst Gateway-Infrastruktur, KI-Verhaltensanalyse-Engines, E-Mail-Authentifizierungstools und Plattformen zur Verhinderung von Datenverlust, die von Unternehmens- und mittelständischen Kunden genutzt werden. Sie erfasst anfängliche Bereitstellungsausgaben und wiederkehrende Lizenzverlängerungen, während reife Gateway-Ersatzzyklen eine vorhersehbare Umsatzbasis bieten, da sich die Technologieentscheidungen hin zu Cloud-nativen Produkten verlagern. Anbieter können diese installierte Basis nutzen, um verwaltete Überwachungs- und Behebungsdienste einzuführen. Die Branche für verwalteten Schutz vor Business-E-Mail-Kompromittierung ist weiterhin auf Lösungen als Grundlage für die meisten Kundenbereitstellungen angewiesen.
Dienstleistungen werden bis 2032 voraussichtlich mit einer CAGR von 16,06 % wachsen. Käufer nutzen diese Dienste für kontinuierliche Überwachung, Reaktion auf Vorfälle, Phishing-Simulationen und Wartung von Verhaltensmodellen. Vielen Unternehmen fehlt das Personal, das für den Betrieb einer BEC-Erkennungsumgebung rund um die Uhr benötigt wird, sodass verwaltete Verträge dazu beitragen, die Abdeckung während des Mangels an Sicherheitsanalysten aufrechtzuerhalten. Dieser Wert ist dauerhaft, da die BEC-Exposition hoch bleibt, wenn die interne Sicherheitskapazität begrenzt ist. Der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung bietet Anbietern wiederkehrende Einnahmen, die an betriebliche Ergebnisse gebunden sind, nicht nur an die Softwarenutzung.


Nach Bereitstellungsmodell:
Cloud wird zur Standard-SchutzschichtCloud-basierte Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 70,32 %, und die Marktgröße für verwalteten Schutz vor Business-E-Mail-Kompromittierung für dieses Bereitstellungsmodell wird bis 2032 voraussichtlich mit einer CAGR von 16,42 % wachsen. Es ist das einzige Bereitstellungsmodell, das sowohl den führenden Anteil als auch die höchste prognostizierte Wachstumsrate aufweist. API-native Verbindungen mit Microsoft 365 und Google Workspace ermöglichen die Analyse, nachdem eine Nachricht in den Posteingang gelangt ist. Anbieter können Kommunikationsmetadaten, Identitätssignale und den Postfachstatus überprüfen, auf die eine herkömmliche MX-Record-basierte Inspektion keinen Zugriff hat, was die Rolle von Cloud-Diensten bei der BEC-Erkennung erweitert. Es unterstützt auch eine schnellere Implementierung für Unternehmen, die Cloud-Produktivitäts-Suiten verwenden.
On-Premises-Bereitstellung bleibt in regulierten Sektoren wie Behörden, Verteidigung und Finanzdienstleistungen relevant. Diese Nutzer können die Cloud-Verarbeitung aufgrund von Souveränitäts- oder internen Kontrollanforderungen einschränken. Hybridmodelle kombinieren On-Premises-Exchange-Umgebungen mit Cloud-Postfächern unter einer Richtlinien-Engine. Diese Struktur ist in großen Unternehmen verbreitet, die Nutzer schrittweise auf Cloud-Plattformen migrieren. Der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung benötigt weiterhin flexible Architekturen, die in gemischten E-Mail-Umgebungen betrieben werden können.
Nach Unternehmensgröße:
Großunternehmen führen, während KMU neue Umsatzpools schaffenGroßunternehmen hielten im Jahr 2026 einen Umsatzanteil von 62,39 %. Ihr Umfang an Lieferantenbeziehungen, Zahlungstransaktionen und Sicherheitsbudgets unterstützt mehrschichtige Bereitstellungen. Eine typische Implementierung kombiniert ein Secure Email Gateway für die Inspektion vor der Zustellung mit einer API-basierten Verhaltensanalyse-Engine für die Analyse nach der Zustellung und interner E-Mail. Eine verwaltete Dienstschicht bietet dann eine Rund-um-die-Uhr-Überwachung und Reaktion auf Vorfälle, was eine separate Umsatzmöglichkeit für Anbieter schafft. Große Unternehmen haben auch eine größere Fähigkeit, lokale Verarbeitung dort einzusetzen, wo Datenschutzanforderungen gelten.
KMU werden bis 2032 voraussichtlich mit einer CAGR von 16,19 % wachsen. Barracuda berichtete, dass kleinere Unternehmen häufig auf grundlegende E-Mail-Kontrollen angewiesen sind, die ausgefeilte Taktiken wie Gesprächsübernahme und Lieferanten-E-Mail-Kompromittierung nicht bewältigen können. Verwaltete Dienstleister können unternehmensgerechte Erkennungsinfrastruktur auf viele Kundenkonten verteilen. Preisgestaltung pro Postfach macht fortschrittlichen Schutz für Unternehmen ohne dedizierte Sicherheitsbetriebsteams zugänglicher, was diese Gruppe zu einer wichtigen Wachstumsquelle macht. Der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung erfordert für diese Kunden auch eine einfache Bereitstellung, klare Warnmeldungen und zuverlässigen Support.
Nach Sicherheitsarchitektur:
Plattformkonsolidierung begünstigt integrierte AbdeckungDie Secure-Email-Gateway-Architektur hielt im Jahr 2026 einen Umsatzanteil von 26,76 %. Ihre installierte Basis bleibt erheblich, da viele Unternehmen Gateway-Kontrollen in hybriden E-Mail-Umgebungen einsetzen. Die Gateway-Inspektion ist wertvoll für die Überprüfung von Nachrichten vor der Zustellung, hat jedoch eine begrenzte Sichtbarkeit auf Postfachänderungen, interne Nachrichten und Beziehungskontext nach der Zustellung. Anbieter pflegen Gateway-Funktionen und verbinden sie gleichzeitig mit breiteren E-Mail-Sicherheitsplattformen. Dieser Ansatz ermöglicht es Kunden, etablierte Kontrollen beizubehalten und gleichzeitig Verhaltensanalyse hinzuzufügen.
Integrierte Cloud-E-Mail-Sicherheit wird bis 2032 voraussichtlich mit einer CAGR von 16,24 % wachsen. Die Architektur nutzt Postfach-APIs, um Signale nach der Zustellung und den Postfachstatus abzurufen, die ein Gateway nicht beobachten kann. Dieser technische Vorteil bewegt BEC-spezifische Käufer hin zu API-first-Schutz, während E-Mail-Authentifizierung und Domain-Schutz zu Standard-Managed-Service-Komponenten werden, da DMARC, DKIM und SPF an regulatorischer Bedeutung gewinnen. Verschlüsselung und Verhinderung von Datenverlust adressieren Risiken durch kompromittierte Konten und die Offenlegung ausgehender Daten. Sicherheitsbewusstsein und Phishing-Simulation vervollständigen den Stack der Branche für verwalteten Schutz vor Business-E-Mail-Kompromittierung, indem sie das Nutzerverhalten durch personalisierte Schulungen adressieren.


Nach Endnutzerbranche:
Gesundheitswesen wächst, während Informationstechnologie und Telekommunikation die Ausgaben anführenInformationstechnologie und Telekommunikation entfielen im Jahr 2026 auf einen Umsatzanteil von 25,82 %. Der Sektor verfügt über dichte Zahlungsbeziehungen, hohe API-gesteuerte Transaktionsvolumina und Belegschaften, die stark auf digitale Kommunikation angewiesen sind. Diese Merkmale machen ihn zu einem anhaltenden Ziel für Zahlungsumleitungen und Kontokompromittierungen. BFSI ist das zweitgrößte Endnutzersegment, da Zahlungsautorisierungs-Workflows zentral für die Angriffsmethode sind. DORA-Anforderungen konzentrieren die Ausgaben für E-Mail-Sicherheitskontrollen in Finanzinstituten weiter, während der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung beide Sektoren mit Tools bedient, die die Nachrichtenanalyse mit Identitäts- und Transaktionsrisiken verknüpfen.
Das Gesundheitswesen wird bis 2032 voraussichtlich mit einer CAGR von 16,83 % wachsen. Verizon berichtete, dass BEC 22 % der Cyber-Versicherungsansprüche im Gesundheitswesen ausmachte, mit einem mittleren Vorfallskosten von 94.924 USD. Der Indiana Executive Council on Cybersecurity berichtete, dass mehr als 57 Millionen Patienten durch 642 große Gesundheitsverletzungen, die 2025 beim HHS gemeldet wurden, Datenverluste erlitten.[2] Einzelhandel und E-Commerce, Fertigung, Behörden und Verteidigung, Bildung, professionelle Dienstleistungen, Energie und Versorgungsunternehmen, Transport und Logistik, Gastgewerbe und Reisen sowie andere Sektoren machen die verbleibende Nachfrage aus. Der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung kann deren Bedürfnisse durch Erkennung adressieren, die auf Zahlungsvolumina, digitale Abhängigkeit und regulatorische Verpflichtungen abgestimmt ist.
Geografische Analyse
Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung in Nordamerika
Nordamerika hatte im Jahr 2026 mit einem Anteil von 43,18 % am Umsatz den größten Anteil am Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung. Die Region vereint eine hohe Konzentration von BEC-gefährdeten Zahlungsabläufen mit einem ausgereiften Cyber-Versicherungsmarkt und umfangreichen Governance-Anforderungen. Die Vereinigten Staaten machen den größten Teil des regionalen Umsatzes aus, und die Verlustmeldungen des FBI beeinflussen weiterhin die Diskussionen über Sicherheit und Finanzen, während die Offenlegungsregeln der SEC die Aufsicht der Führungsebene über wesentliche Cybervorfälle gestärkt haben. Kanada verzeichnet eine steigende Nachfrage, da öffentliche Leitlinien das Bewusstsein für Adversary-in-the-Middle-Phishing schärfen. Mexiko entwickelt sich zu einem Knotenpunkt für grenzüberschreitende Zahlungsströme im verarbeitenden Gewerbe.
Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung im asiatisch-pazifischen Raum
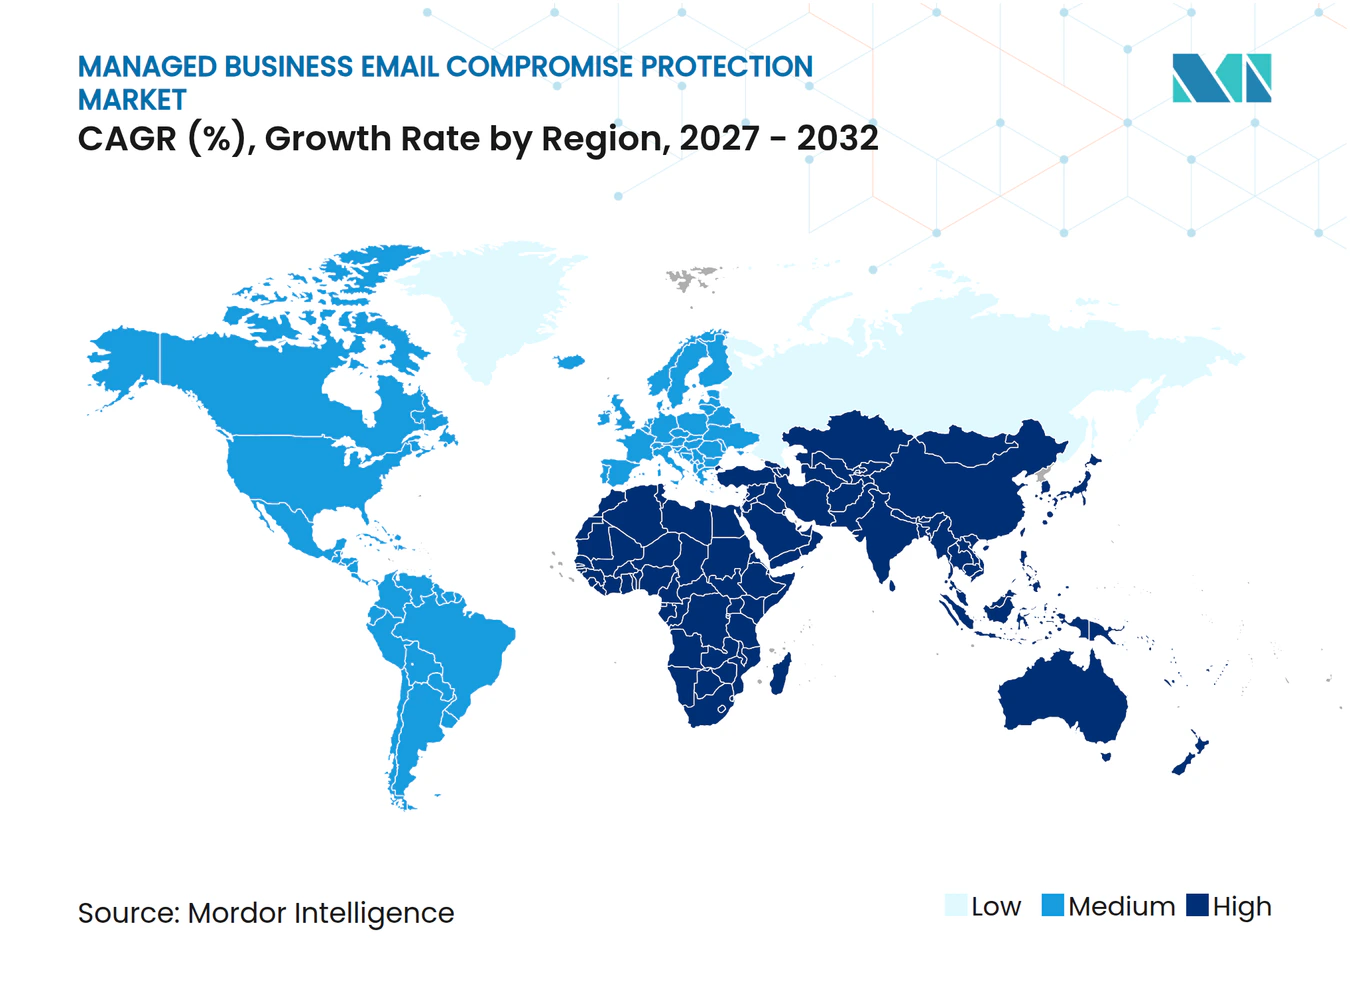
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 16,31 % wachsen. Die Region weist in mehreren Märkten einen geringeren Schutzreifegrad auf, was eine Nachfrage nach E-Mail-Authentifizierung und verwaltetem Monitoring erzeugt. Proofpoint stellte fest, dass 7,4 % der führenden japanischen Unternehmen DMARC auf „project” eingestellt hatten, während Südkorea 1,8 % auf „quarantine” und keines auf „reject” verzeichnete. Red Sift meldete eine DMARC-Durchsetzungsbereitschaft von 25 % in Japan und 10,1 % in Südkorea, verglichen mit 85,9 % in den Vereinigten Staaten.[3] Indien fördert institutionelle Sicherheitsinvestitionen durch die Cybersicherheitsanforderungen der Digital-India-Initiative, während Chinas Datenlokalisierungsvorschriften die Nachfrage nach souveränen Cloud-Bereitstellungen unterstützen.
Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung in EMEA und Südamerika
Europa ist der drittgrößte regionale Markt, wobei Deutschland, das Vereinigte Königreich und Frankreich die größten nationalen Umsatzpools aufweisen. Die Übernahme von Hornetsecurity GmbH durch Proofpoint, Inc. verdeutlicht die Bedeutung von MSP-vermittelten Diensten im europäischen KMU-Segment. Südamerika wächst von einer kleineren Basis aus, da multinationale Unternehmen lokale Kontrollen mit globalen Standards zum Zahlungsschutz in Einklang bringen. Der Nahe Osten, insbesondere Saudi-Arabien und die Vereinigten Arabischen Emirate, schafft neue Nachfrage durch die Digitalisierung des Finanzdienstleistungssektors, während Afrika das kleinste geografische Segment bleibt, jedoch langfristiges Potenzial aufweist, da die Digitalisierung des Bankwesens in Südafrika, Ägypten und Nigeria voranschreitet.
Wettbewerbslandschaft
Marktkonzentration
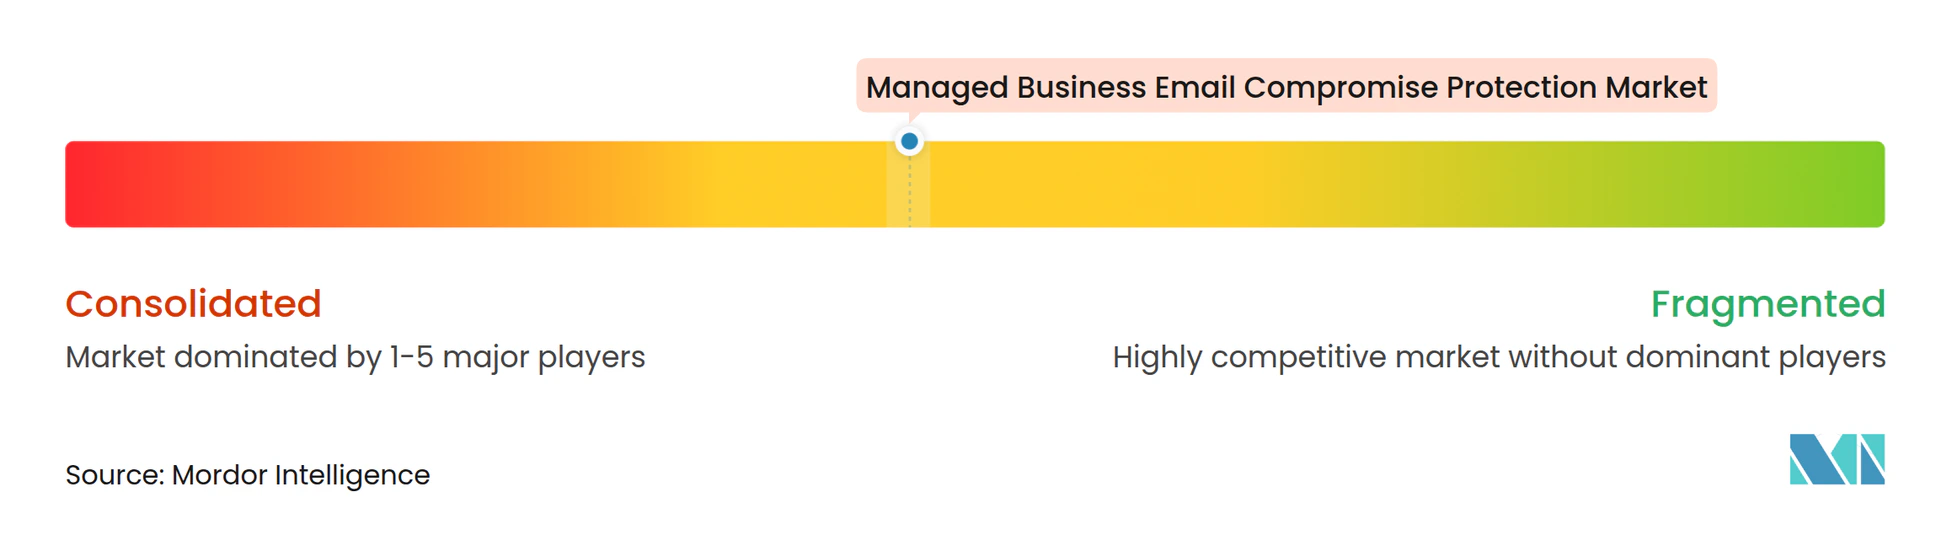
Der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung ist unter breiten Plattformanbietern mäßig konsolidiert und unter spezialisierten Erkennungsanbietern fragmentiert. Proofpoint, Mimecast, Cisco und Microsoft sind über etablierte Gateway-Basen und breitere Plattformen für menschliche Risiken in Unternehmens- und mittelständischen Konten tätig. Abnormal Security und IRONSCALES konkurrieren durch API-basierte Verhaltensanalyse und erweitern ihre Dienstleistungskapazitäten. Anbieter kombinieren E-Mail-Telemetrie mit Endpunkt-, Identitäts- und Cloud-Anwendungssignalen, um Verhaltensbaselines zu verbessern und Fehlalarme zu reduzieren. Beschaffungsentscheidungen bevorzugen zunehmend Anbieter, die sowohl betriebliche Transparenz als auch zuverlässige Abdeckung nachweisen können.
Proofpoint schloss im Dezember 2025 die Übernahme von Hornetsecurity für 1,8 Milliarden USD ab und erweiterte damit seinen Zugang zum europäischen MSP-Segment. Hornetsecurity brachte rund 125.000 Kunden, 12.000 MSP-Kanalpartner und nahezu 200 Millionen USD an jährlich wiederkehrenden Einnahmen mit. Varonis stimmte im September 2025 der Übernahme von SlashNext für bis zu 150 Millionen USD zu und fügte seiner Datensicherheitsplattform KI-native E-Mail-Sicherheit hinzu.[4] Sublime Security sammelte im Oktober 2025 in einer Series-C-Runde 150 Millionen USD ein, um die Expansion in verwaltete Erkennung und Reaktion auf sozial manipulierte Angriffe zu unterstützen, was auf anhaltende Investitionen in unabhängige Erkennungstechnologie hinweist. Diese Schritte zeigen, dass der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung sowohl Plattformkonsolidierung als auch Investitionen in unabhängige Erkennungstechnologie anzieht.
Chancen konzentrieren sich auf souveränen Cloud-verwalteten Schutz für regulierte Kunden im asiatisch-pazifischen Raum und im Nahen Osten, MSP-gelieferte Dienste für KMU sowie Verbindungen zwischen verhaltensbasierter E-Mail-Erkennung und der Überprüfung von Kreditorenbuchhaltung. Anbieter, die Fehlalarme begrenzen und ihre Entscheidungen klar erläutern, können das Vertrauen von Finanzteams und Führungskräften aufbauen. Skalierbare Dienstleistungsabläufe sind wichtig, da Kunden Überwachung und Behebung über die normalen Geschäftszeiten hinaus erwarten. Agentische KI-Ansätze versuchen, die Reaktionszeiten von Stunden auf Minuten zu reduzieren, werden jedoch klare Governance und Kontrollen benötigen.
Marktführer in der Branche für verwalteten Schutz vor Business-E-Mail-Kompromittierung
-
Proofpoint, Inc.
-
Mimecast Limited
-
Microsoft Corporation
-
Cisco Systems, Inc.
-
Barracuda Networks, Inc.
- *Haftungsausschluss: Hauptakteure in keiner bestimmten Reihenfolge sortiert
Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung Unternehmen in diesem Bericht
- Proofpoint, Inc.
- Mimecast Limited
- Microsoft Corporation
- Cisco Systems, Inc.
- Barracuda Networks, Inc.
- Check Point Software Technologies Ltd.
- Abnormal Security Corporation
- Broadcom Inc.
- Trend Micro Incorporated
- Fortinet, Inc.
- Google LLC
- Sophos Group plc
- Fortra LLC
- Cofense Inc.
- IRONSCALES, Inc.
- Cloudflare, Inc.
- Hornetsecurity GmbH
- Valimail, Inc.
- TitanHQ Limited
Neueste Industrielle Entwicklungen in Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung
- September 2026: Proofpoint stellte auf der Protect 2026 das System Agentic Collaboration Security vor, das absichtsbasierte Erkennung, agentische Untersuchung und Nutzerrisikoagenten in einer einheitlichen Architektur kombiniert, die den verwalteten BEC-Schutz auf E-Mail, Kollaborationstools und agentische KI-Workflows ausweitet.
- September 2026: Exclusive Networks gab eine Partnerschaft mit Mimecast bekannt, um E-Mail- und Kollaborationsbedrohungsschutz, Insider-Risikomanagement und Daten-Governance-Funktionen an Kunden in Indien zu vertreiben. Die Partnerschaft nutzt die Plattform von Mimecast, die jährlich 24 Billionen Verhaltenssignale verarbeitet, und erweitert den Zugang zu verwaltetem BEC-Schutz in einem der am schnellsten wachsenden Märkte des asiatisch-pazifischen Raums.
- März 2026: Mimecast führte weltweit API-basierte E-Mail-Sicherheit ein und bietet Schutz auf Secure-Email-Gateway-Niveau, URL-Inspektion, Malware-Sandboxing und KI-Verhaltensanalyse ohne MX-Record-Änderungen. Das Unternehmen berichtete, dass seine Erkennungsmodelle 3-mal mehr BEC- und Anmeldedaten-Phishing-Angriffe im Vergleich zu herkömmlichen Methoden abfangen.
- März 2026: Abnormal AI startete Attune 1.0, ein Verhaltens-Grundlagenmodell, das auf mehr als 1 Milliarde abgeleiteten Verhaltenssignalen trainiert wurde und 85 % der Erkennungen auf der Abnormal Behavior Platform antreibt, und etablierte damit eine gemeinsame Intelligenzschicht mit direkten Auswirkungen auf die BEC- und Kontoübernahme-Erkennungsgenauigkeit.
Globaler Berichtsumfang des Marktes für verwalteten Schutz vor Business-E-Mail-Kompromittierung
Der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung umfasst Lösungen und Dienstleistungen, die Unternehmen dabei helfen, Business-E-Mail-Kompromittierungs-Angriffe (BEC) zu erkennen, zu verhindern und darauf zu reagieren. Diese Angebote nutzen Technologien wie künstliche Intelligenz, maschinelles Lernen, E-Mail-Authentifizierung, Verhaltensanalyse und Bedrohungsintelligenz, um betrügerische E-Mails, Identitätsfälschungsversuche, unbefugte Zahlungsanforderungen und andere Social-Engineering-Bedrohungen zu identifizieren.
Der Marktbericht für verwalteten Schutz vor Business-E-Mail-Kompromittierung ist segmentiert nach Angebot (Lösungen und Dienstleistungen), Bereitstellungsmodell (Cloud-basiert, On-Premises und hybride Bereitstellung), Unternehmensgröße (kleine und mittlere Unternehmen sowie Großunternehmen), Sicherheitsarchitektur (Secure Email Gateway, integrierte Cloud-E-Mail-Sicherheit, E-Mail-Authentifizierung und Domain-Schutz, E-Mail-Verschlüsselung und Verhinderung von Datenverlust sowie Sicherheitsbewusstsein und Phishing-Simulation), Endnutzerbranche (Informationstechnologie und Telekommunikation, BFSI, Gesundheitswesen, Einzelhandel und E-Commerce, Fertigung, Behörden und Verteidigung, Bildung, professionelle Dienstleistungen, Energie und Versorgungsunternehmen, Transport und Logistik, Gastgewerbe und Reisen sowie andere Endnutzerbranchen) sowie Geografie (Nordamerika, Südamerika, Europa, asiatisch-pazifischer Raum, Naher Osten und Afrika). Die Marktprognosen werden in Wertangaben (USD) bereitgestellt.
Segmentierungsübersicht
| Lösungen |
| Dienstleistungen |
| Cloud-basiert |
| On-Premises |
| Hybride Bereitstellung |
| Kleine und mittlere Unternehmen |
| Großunternehmen |
| Secure Email Gateway |
| Integrierte Cloud-E-Mail-Sicherheit |
| E-Mail-Authentifizierung und Domain-Schutz |
| E-Mail-Verschlüsselung und Verhinderung von Datenverlust |
| Sicherheitsbewusstsein und Phishing-Simulation |
| Informationstechnologie und Telekommunikation |
| BFSI |
| Gesundheitswesen |
| Einzelhandel und E-Commerce |
| Fertigung |
| Behörden und Verteidigung |
| Bildung |
| Professionelle Dienstleistungen |
| Energie und Versorgungsunternehmen |
| Transport und Logistik |
| Gastgewerbe und Reisen |
| Andere Endnutzerbranchen |
| Nordamerika | Vereinigte Staaten |
| Kanada | |
| Mexiko | |
| Südamerika | Brasilien |
| Argentinien | |
| Übriges Südamerika | |
| Europa | Deutschland |
| Vereinigtes Königreich | |
| Frankreich | |
| Italien | |
| Spanien | |
| Russland | |
| Übriges Europa | |
| Asiatisch-pazifischer Raum | China |
| Indien | |
| Japan | |
| Südkorea | |
| Australien | |
| Übriger asiatisch-pazifischer Raum | |
| Naher Osten | Saudi-Arabien |
| Vereinigte Arabische Emirate | |
| Türkei | |
| Übriger Naher Osten | |
| Afrika | Südafrika |
| Ägypten | |
| Nigeria | |
| Übriges Afrika |
| Nach Angebot | Lösungen | |
| Dienstleistungen | ||
| Nach Bereitstellungsmodell | Cloud-basiert | |
| On-Premises | ||
| Hybride Bereitstellung | ||
| Nach Unternehmensgröße | Kleine und mittlere Unternehmen | |
| Großunternehmen | ||
| Nach Sicherheitsarchitektur | Secure Email Gateway | |
| Integrierte Cloud-E-Mail-Sicherheit | ||
| E-Mail-Authentifizierung und Domain-Schutz | ||
| E-Mail-Verschlüsselung und Verhinderung von Datenverlust | ||
| Sicherheitsbewusstsein und Phishing-Simulation | ||
| Nach Endnutzerbranche | Informationstechnologie und Telekommunikation | |
| BFSI | ||
| Gesundheitswesen | ||
| Einzelhandel und E-Commerce | ||
| Fertigung | ||
| Behörden und Verteidigung | ||
| Bildung | ||
| Professionelle Dienstleistungen | ||
| Energie und Versorgungsunternehmen | ||
| Transport und Logistik | ||
| Gastgewerbe und Reisen | ||
| Andere Endnutzerbranchen | ||
| Nach Geografie | Nordamerika | Vereinigte Staaten |
| Kanada | ||
| Mexiko | ||
| Südamerika | Brasilien | |
| Argentinien | ||
| Übriges Südamerika | ||
| Europa | Deutschland | |
| Vereinigtes Königreich | ||
| Frankreich | ||
| Italien | ||
| Spanien | ||
| Russland | ||
| Übriges Europa | ||
| Asiatisch-pazifischer Raum | China | |
| Indien | ||
| Japan | ||
| Südkorea | ||
| Australien | ||
| Übriger asiatisch-pazifischer Raum | ||
| Naher Osten | Saudi-Arabien | |
| Vereinigte Arabische Emirate | ||
| Türkei | ||
| Übriger Naher Osten | ||
| Afrika | Südafrika | |
| Ägypten | ||
| Nigeria | ||
| Übriges Afrika | ||
Im Bericht beantwortete Schlüsselfragen
Wie groß ist der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung?
Der Markt für verwalteten Schutz vor Business-E-Mail-Kompromittierung wird im Jahr 2026 auf 2,38 Milliarden USD geschätzt und soll bis 2032 einen Wert von 6,46 Milliarden USD erreichen, mit einer CAGR von 15,67 %.
Was treibt die Nachfrage nach verwaltetem BEC-Schutz an?
Steigende Zahlungsbetrugsverluste, die Nutzung von Cloud-E-Mail, KI-gestützte Identitätsfälschung und formale Kontrollanforderungen erhöhen die Nachfrage nach kontinuierlicher Überwachung und Behebung.
Welches Bereitstellungsmodell führt bei der Einführung von verwaltetem BEC-Schutz?
Cloud-basierte Bereitstellung hielt im Jahr 2026 einen Umsatzanteil von 70,32 % und wird bis 2032 voraussichtlich mit einer CAGR von 16,42 % wachsen.
Welche Unternehmen führen BEC-Schutzdienste am schnellsten ein?
KMU werden bis 2032 voraussichtlich mit einer CAGR von 16,19 % wachsen, da verwaltete Dienstleister fortschrittliche E-Mail-Sicherheit ohne ein dediziertes Sicherheitsbetriebsteam zugänglich machen.
Welcher Endnutzersektor wächst beim BEC-Schutz am schnellsten?
Das Gesundheitswesen wird bis 2032 voraussichtlich mit einer CAGR von 16,83 % wachsen, unterstützt durch die Exposition gegenüber Finanzbetrug und erheblichen Datensicherheitsrisiken.
Welche Region wird voraussichtlich am schnellsten wachsen?
Der asiatisch-pazifische Raum wird bis 2032 voraussichtlich mit einer CAGR von 16,31 % wachsen, unterstützt durch geringe E-Mail-Authentifizierungsreife und wachsende institutionelle Sicherheitsinvestitionen.