
Tamaño y Participación del Mercado de Protección contra el Compromiso de Correo Electrónico Empresarial
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 1.87 Mil millones de dólares |
| Tamaño del Mercado (2031) | 4.41 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 18.72 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Protección contra el Compromiso de Correo Electrónico Empresarial por Mordor Intelligence
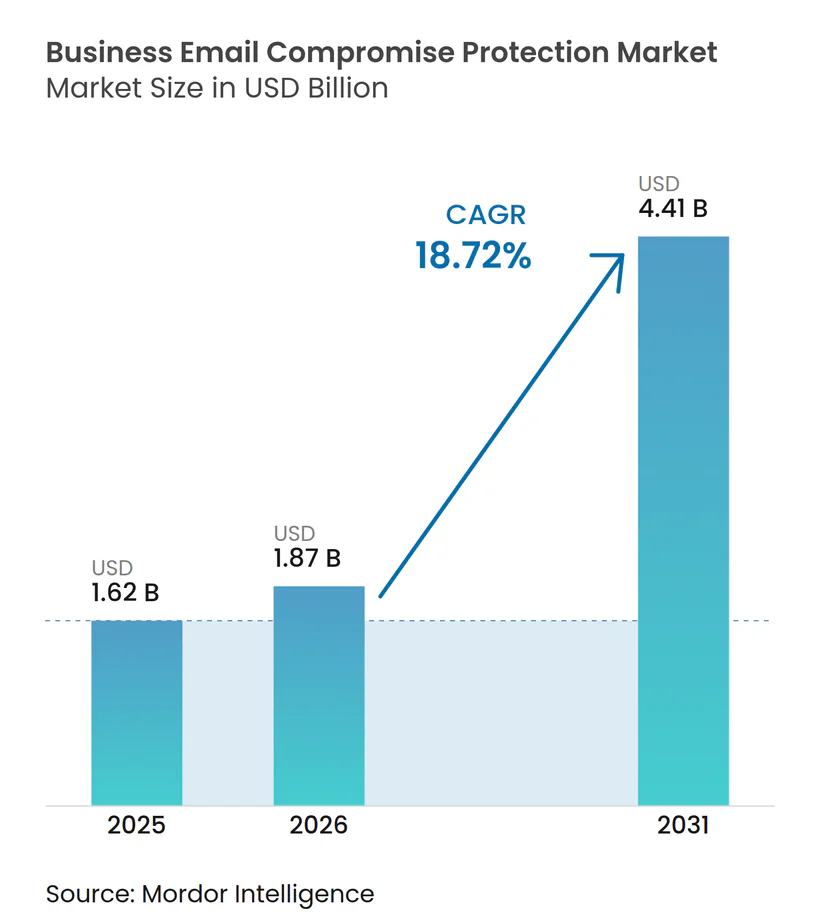
Se proyecta que el tamaño del mercado de protección contra el compromiso de correo electrónico empresarial se expanda de 1,62 mil millones de USD en 2025 a 1,87 mil millones de USD en 2026, y a 4,41 mil millones de USD en 2031, registrando una CAGR del 18,72% de 2026 a 2031. El aumento de las pérdidas financieras ha convertido la protección contra el compromiso de correo electrónico empresarial en una preocupación directa para los equipos de finanzas, tesorería y seguridad, en lugar de ser una adquisición limitada de seguridad de correo electrónico. Los atacantes utilizan cada vez más la suplantación de identidad, facturas falsificadas y sesiones robadas para que las solicitudes fraudulentas parezcan rutinarias. Los entornos de correo electrónico en la nube han ampliado la necesidad de herramientas que inspeccionen el comportamiento sin alterar el enrutamiento normal del correo. Los proveedores están respondiendo con una cobertura de plataforma más amplia, modelos de entrega gestionada y adquisiciones que añaden capacidades de inteligencia y gobernanza de inteligencia artificial. Estas condiciones respaldan la demanda continua del mercado de protección contra el compromiso de correo electrónico empresarial en organizaciones que necesitan una verificación de pagos más sólida y una respuesta a incidentes más rápida.
Conclusiones Clave del Informe
- Por oferta de soluciones, el 71,23% de la participación del mercado de protección contra el compromiso de correo electrónico empresarial correspondió a 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 21,84% hasta 2031.
- Por modo de implementación, la nube representó el 69,84% de los ingresos en 2025 y se proyecta que crezca a una CAGR del 23,61% hasta 2031.
- Por tamaño de organización, las grandes empresas representaron el 68,71% de los ingresos en el mercado de protección contra el compromiso de correo electrónico empresarial en 2025, mientras que se proyecta que las pymes registren la CAGR más alta del 22,93% hasta 2031.
- Por usuario final, el sector BFSI representó el 29,43% de los ingresos en 2025, mientras que se proyecta que la atención médica y las ciencias de la vida se expandan a una CAGR del 21,58% hasta 2031.
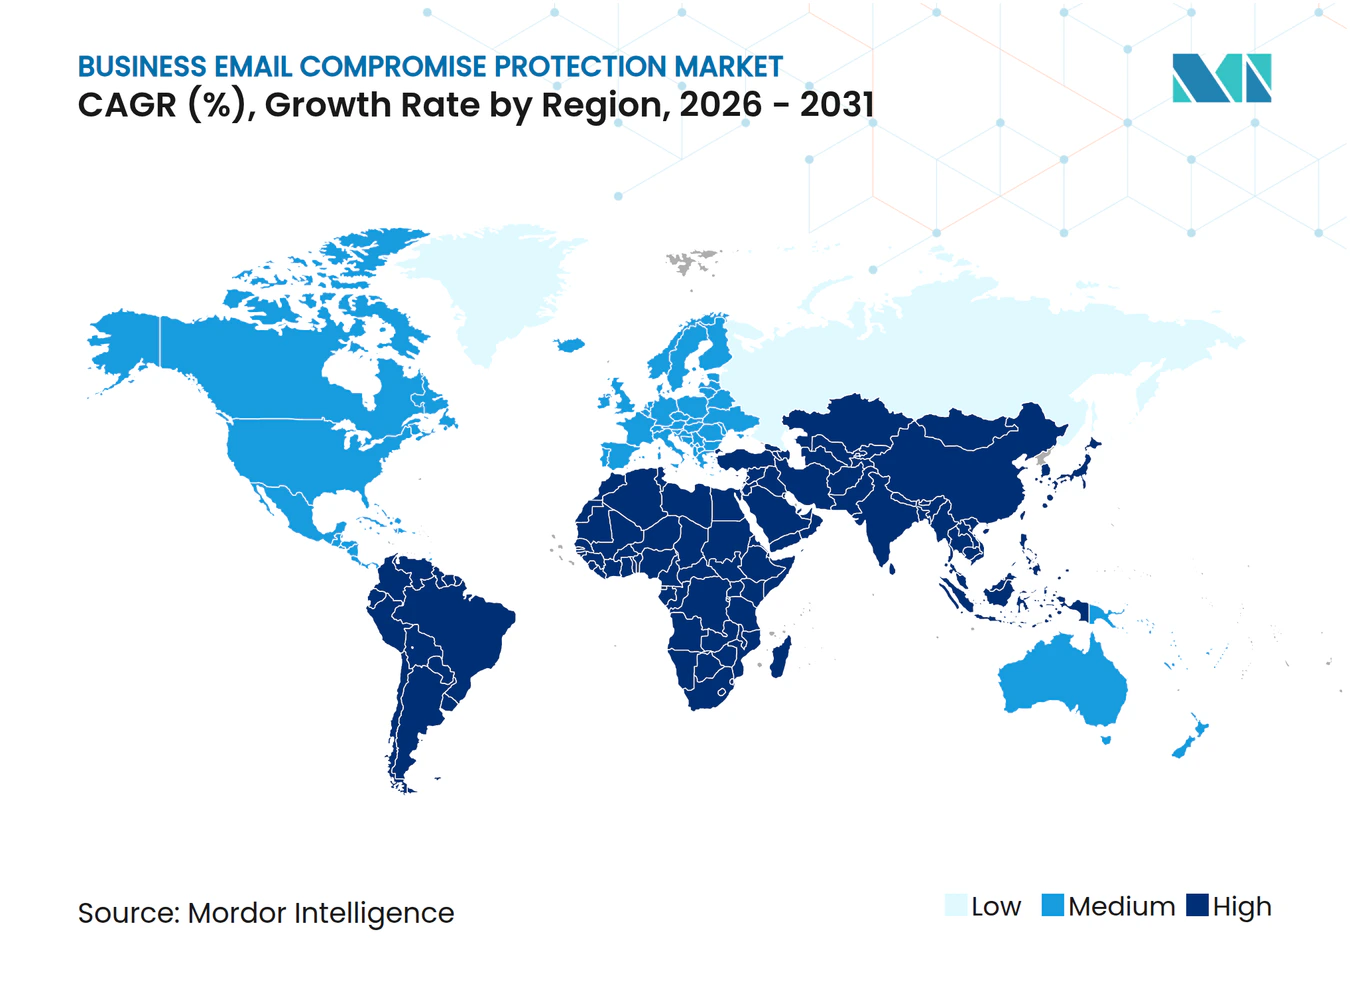
- Por geografía, América del Norte representó el 41,56% de los ingresos en el mercado de protección contra el compromiso de correo electrónico empresarial en 2025, mientras que se proyecta que Asia-Pacífico crezca a una CAGR del 22,73% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Escalada de Pérdidas Financieras por Compromiso de Correo Electrónico Empresarial y Costos de Recuperación | +5.4% | Global, con las pérdidas documentadas más altas en América del Norte | Corto plazo (≤ 2 años) |
| Ingeniería Social y Suplantación de Identidad Habilitadas por Inteligencia Artificial | +4.2% | Global, con aceleración en Asia-Pacífico y Oriente Medio y África | Mediano plazo (2-4 años) |
| Adopción de Correo Electrónico en la Nube y Plataformas de Colaboración | +3.8% | Global, con centros de crecimiento en Asia-Pacífico y América del Sur | Corto plazo (≤ 2 años) |
| Requisitos Regulatorios y de Control de Ciberseguros | +2.6% | América del Norte y Europa, con expansión hacia Asia-Pacífico | Mediano plazo (2-4 años) |
| Expansión de Ecosistemas de Proveedores, Suministradores y Pagos | +1.9% | América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Mayor Demanda de Remediación Automatizada Posterior a la Entrega | +1.5% | Global, con adopción temprana concentrada en América del Norte | Corto plazo (≤ 2 años) |
| Fuente: Mordor Intelligence | |||
Escalada de Pérdidas Financieras por Compromiso de Correo Electrónico Empresarial y Costos de Recuperación
El mercado de protección contra el compromiso de correo electrónico empresarial está impulsado por la magnitud de las pérdidas financieras asociadas con los ataques de desvío de pagos. El FBI IC3 registró 3,046 mil millones de USD en pérdidas por compromiso de correo electrónico empresarial en 24.768 denuncias en 2025, en comparación con 2,77 mil millones de USD en 2024.[1] Esta cifra se mantuvo como la 2.ª categoría de pérdidas más alta en los informes federales estadounidenses sobre ciberdelincuencia. Los fondos que se mueven a través de bancos intermediarios en el Reino Unido y Hong Kong, seguidos de China, México y los Emiratos Árabes Unidos, pueden ser más difíciles de recuperar tras una transferencia. La exposición global acumulada por compromiso de correo electrónico empresarial reportada entre octubre de 2013 y diciembre de 2023 alcanzó los 55,5 mil millones de USD. Este perfil de pérdidas permite a los líderes de seguridad enmarcar el mercado de protección contra el compromiso de correo electrónico empresarial como un medio para prevenir pérdidas financieras, lo que puede incorporar a los equipos de tesorería en el proceso de compra.
Ingeniería Social y Suplantación de Identidad Habilitadas por Inteligencia Artificial
La ingeniería social habilitada por inteligencia artificial está dificultando la distinción entre una solicitud de pago legítima y una fraudulenta. Microsoft documentó una campaña de septiembre de 2026 que envió más de 1 millón de correos electrónicos de fraude de facturas asistidos por inteligencia artificial a equipos de cuentas por pagar. La campaña combinó la suplantación de ejecutivos, facturas falsificadas de ServiceNow y dominios similares creados poco antes de su uso.[2] La Cloud Security Alliance también encontró que la plataforma de phishing como servicio Forg365 combinó la redacción de señuelos multilingüe asistida por inteligencia artificial con el robo de tokens mediante adversario en el medio. Estas capacidades facilitan a los atacantes ajustar el lenguaje y los detalles de las facturas al rol del destinatario. El mercado de protección contra el compromiso de correo electrónico empresarial, por lo tanto, favorece los controles que evalúan el comportamiento, las relaciones y el contexto de pago en lugar de depender únicamente de mensajes maliciosos conocidos.
Adopción de Correo Electrónico en la Nube y Plataformas de Colaboración
La migración al correo electrónico en la nube y a las plataformas de colaboración está ampliando el mercado direccionable para la protección contra el compromiso de correo electrónico empresarial. Las herramientas basadas en API pueden monitorear la actividad del buzón de correo en Microsoft 365 y Google Workspace sin añadir una puerta de enlace separada a la ruta del correo. La API Defend Graph de KnowBe4 utiliza este modelo y proporciona orientación en tiempo real en 13 idiomas. Sophos documentó un caso de FlowerStorm en 2025 en el que el conjunto de herramientas capturó un token de sesión autenticado de Microsoft 365 y luego cambió las reglas del buzón de entrada para interceptar las comunicaciones con proveedores. Dichos ataques eluden la autenticación multifactor al utilizar una sesión ya autenticada. Esto hace que el análisis directo de la actividad del buzón de correo y las comunicaciones de pago inusuales sea más importante a medida que las organizaciones trasladan sus operaciones de correo electrónico a plataformas en la nube.
Requisitos Regulatorios y de Control de Ciberseguros
Los requisitos de cumplimiento normativo añaden otro motivo para invertir en el mercado de protección contra el compromiso de correo electrónico empresarial. El requisito 5.4.1 de PCI DSS v4.0 entró en vigor el 31 de marzo de 2025, haciendo que los controles de autenticación de correo electrónico sean relevantes para las auditorías del sector de pagos. La Directiva NIS2 alcanzó su plazo de transposición en octubre de 2024, extendiendo las obligaciones de ciberseguridad a sectores adicionales de infraestructura crítica en toda Europa. La propuesta de Regla de Seguridad de la HIPAA, publicada en enero de 2025, también estableció expectativas de ciberseguridad más estrictas para las entidades sanitarias cubiertas. Las organizaciones con autenticación débil pueden enfrentar escrutinio en varios programas de auditoría y gestión de riesgos. Esta presión respalda las ofertas consolidadas que conectan la autenticación, la detección, la investigación y la remediación.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Alto Riesgo de Falsos Positivos y Fricción en los Procesos Empresariales | -2.4% | Global | Corto plazo (≤ 2 años) |
| Visibilidad Limitada en el Tráfico Cifrado y de Cuentas Comprometidas | -1.8% | Global | Mediano plazo (2-4 años) |
| Fragmentación del Presupuesto entre los Equipos de Correo Electrónico, Identidad y Fraude | -1.2% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Escasez de Personal Cualificado en Detección y Respuesta a Incidentes | -0.9% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Alto Riesgo de Falsos Positivos y Fricción en los Procesos Empresariales
Los falsos positivos pueden ralentizar el trabajo legítimo y limitar la confianza en el mercado de protección contra el compromiso de correo electrónico empresarial. Las modificaciones de facturas de contactos de proveedores desconocidos y las solicitudes de ejecutivos durante actividades de fusiones y adquisiciones pueden parecer inusuales incluso cuando son legítimas. Las colas de revisión manual pueden retrasar las aprobaciones de pagos y crear presión para flexibilizar los ajustes de detección. Una configuración más laxa puede debilitar la cobertura que se pretendía proporcionar con la implementación. Abnormal AI informó que las organizaciones típicas encontraron 462 ataques avanzados por mes por cada 1.000 buzones de correo que eludieron los controles nativos de Microsoft, lo que demuestra la dificultad de la calibración.[3] Los proveedores están abordando este problema con funciones de explicación que presentan la evidencia detrás de una decisión de detección, ayudando a los administradores a ajustar los controles sin reducir ampliamente la protección.
Visibilidad Limitada en el Tráfico Cifrado y de Cuentas Comprometidas
Un buzón de correo completamente autenticado puede limitar la visibilidad de las defensas orientadas a la puerta de enlace. El phishing mediante código de dispositivo, el robo de tokens y la reutilización de credenciales permiten a los atacantes enviar mensajes desde una cuenta legítima. Microsoft puso a disposición general los identificadores de tokens vinculables en julio de 2025, lo que respalda la revisión forense a través de los registros de inicio de sesión de Entra tras un incidente. Dicha revisión puede establecer lo que ocurrió después de que se complete el fraude, pero por sí sola no detiene un pago en curso. Un estudio de 2025 publicado en Computers & Security encontró que la detección de compromiso de correo electrónico empresarial basada en aprendizaje automático sigue siendo limitada cuando se basa en patrones de ataque conocidos y se enfrenta a mensajes novedosos que carecen de URL, archivos adjuntos u otros indicadores visibles. Esta limitación genera demanda en el mercado de protección contra el compromiso de correo electrónico empresarial, pero puede ralentizar la adopción cuando los compradores esperan que una sola herramienta resuelva todos los escenarios de cuentas comprometidas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Oferta:
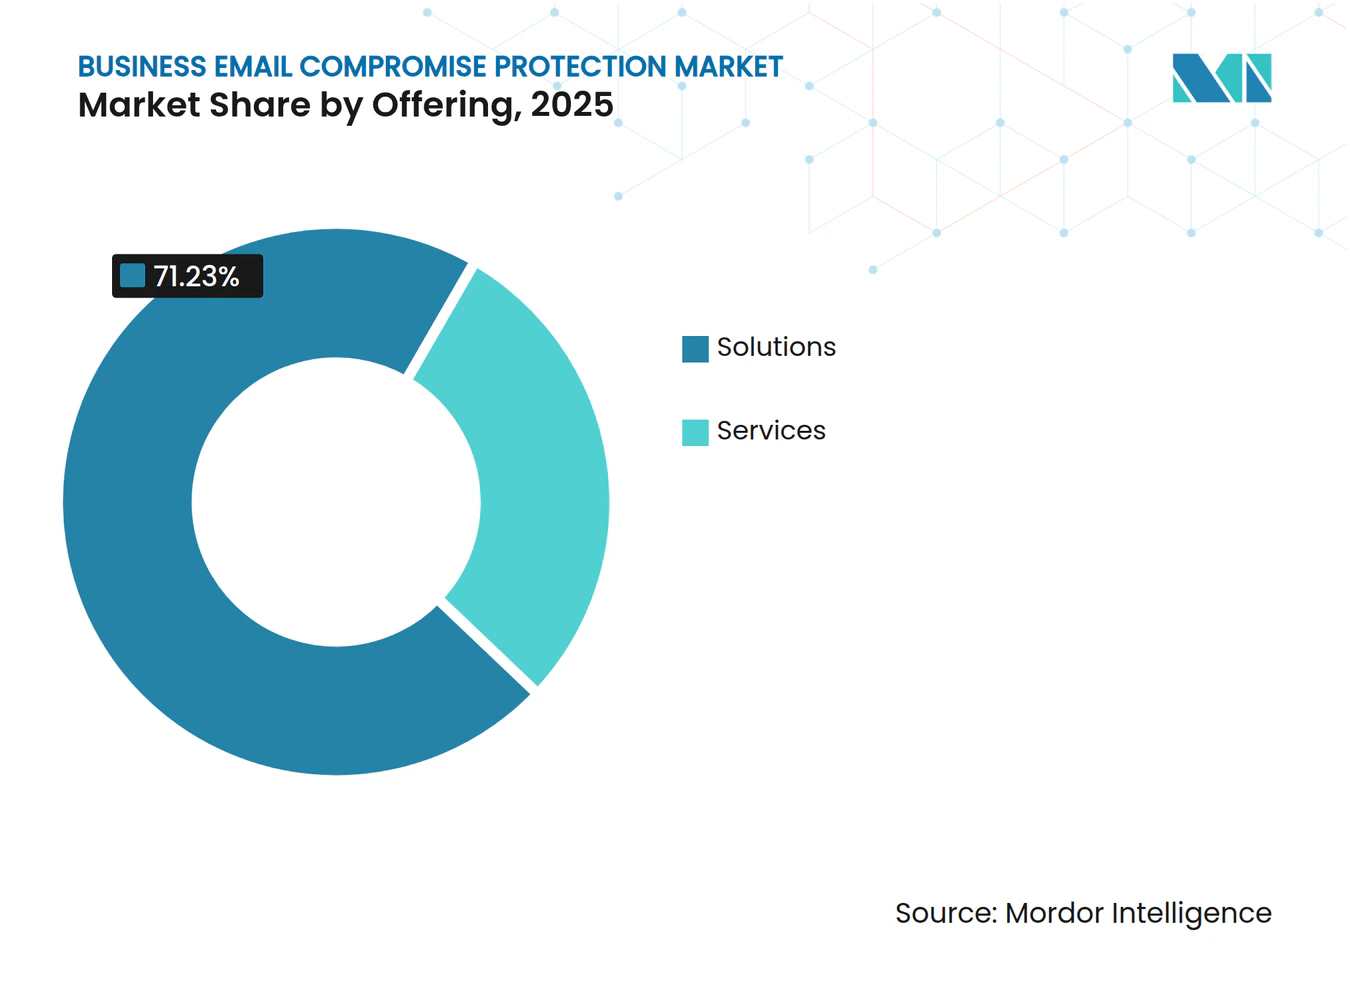
Las Soluciones Lideran los Ingresos mientras los Servicios Escalan a través de Canales GestionadosLas soluciones representaron el 71,23% de los ingresos en 2025. Las organizaciones han favorecido las plataformas diseñadas específicamente cuando la velocidad de implementación y la consolidación de proveedores influyen en el proceso de selección. Estas plataformas pueden combinar la autenticación de correo electrónico, el análisis de comportamiento, la detección y la investigación en un único entorno operativo. La preferencia también refleja la necesidad de proteger los flujos de trabajo de pagos, adquisiciones y ejecutivos sin requerir productos separados para cada control. El tamaño del mercado de protección contra el compromiso de correo electrónico empresarial para soluciones se mantuvo mayor porque las empresas suelen comenzar con adquisiciones de tecnología. Los proveedores establecidos pueden ampliar esta posición conectando los controles de correo electrónico con capacidades más amplias de riesgo humano y operaciones de seguridad.
Se proyecta que los servicios crezcan a una CAGR del 21,84% hasta 2031, convirtiéndolos en la oferta de más rápido crecimiento. El estudio de la fuerza laboral ISC2 de 2025 encontró que el 59% de los encuestados reportó necesidades críticas o significativas de habilidades, frente al 44% en 2024. Esta brecha respalda los acuerdos gestionados que proporcionan experiencia operativa junto con la tecnología. Proofpoint lanzó una unidad de Plataforma MSP dedicada en mayo de 2026, utilizando la red de más de 12.000 socios de canal de Hornetsecurity en 120 países.[4] La industria de protección contra el compromiso de correo electrónico empresarial también está combinando la entrega de software y servicios a través de la orientación al usuario en tiempo real. Esta superposición puede hacer que la distinción entre una venta de plataforma y un compromiso de seguridad gestionada sea menos clara con el tiempo.


Por Modo de Implementación:
La Nube Domina mientras los Límites de Autenticación Híbrida Atraen la ExplotaciónLas implementaciones en la nube representaron el 69,84% de los ingresos del mercado de protección contra el compromiso de correo electrónico empresarial en 2025. La nube también fue el modo de implementación de más rápido crecimiento, con una CAGR proyectada del 23,61% hasta 2031. El modelo admite conexiones API directas a sistemas de correo electrónico en la nube sin requerir cambios en los relés SMTP. Esto puede reducir la fricción en la implementación al tiempo que permite a los proveedores evaluar la actividad del buzón de correo y los patrones de relación. La posición de ingresos de la nube refleja el movimiento más amplio de los entornos de correo corporativo hacia plataformas alojadas. También ofrece a los proveedores una forma de entregar actualizaciones de protección sin cambios de hardware en el sitio del cliente.
Los entornos locales e híbridos siguen siendo relevantes para las organizaciones reguladas con requisitos de residencia de datos o de control. Una encuesta de 2025 encontró que el 78% de las organizaciones en sectores altamente regulados mantenían parte de su infraestructura de correo electrónico en instalaciones locales, con la seguridad de los datos identificada como la principal barrera para una migración completa. Estos entornos mixtos pueden crear puntos débiles donde los conectores unen un relé local y un inquilino en la nube. La investigación Ghost-Sender de Abnormal AI de 2025 documentó cómo dichos límites pueden eludir los controles de Filtrado Mejorado. Esto puede crear rutas de suplantación que el monitoreo rutinario de la puerta de enlace no detecta. Los proveedores que atienden a estos compradores deben admitir la integración en la nube teniendo en cuenta los elementos locales restantes.
Por Tamaño de Organización:
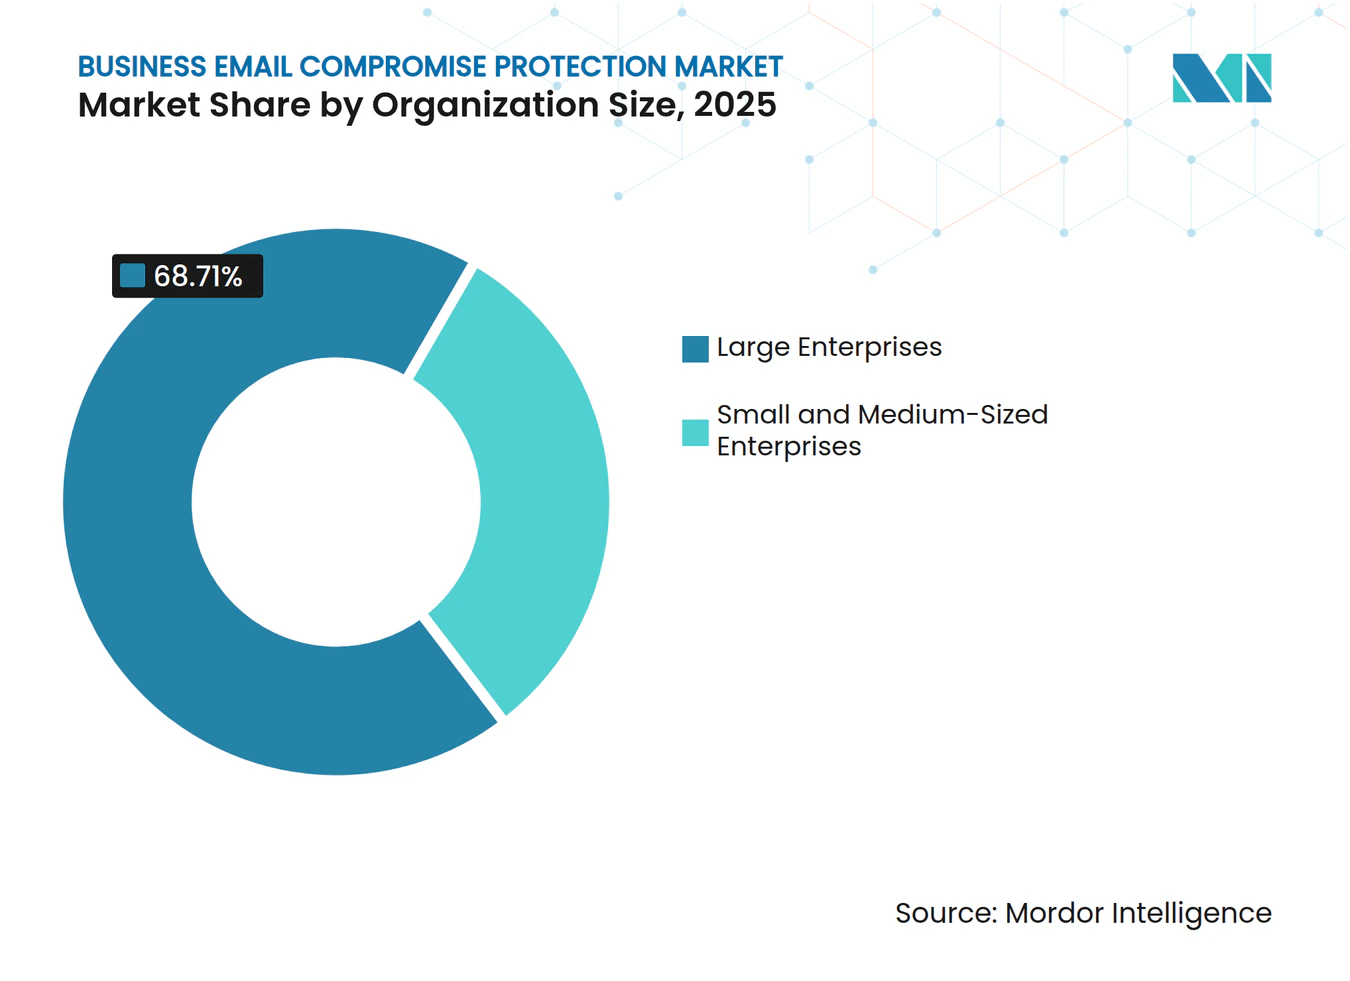
Las Grandes Empresas Anclan los Ingresos mientras las Pymes Impulsan el CrecimientoLas grandes empresas representaron el 68,71% de los ingresos del mercado de protección contra el compromiso de correo electrónico empresarial en 2025. La actividad de alto valor en tesorería, adquisiciones y cuentas por pagar convierte a estas organizaciones en objetivos atractivos para el fraude de desvío de pagos. Sus equipos de seguridad también cuentan con los recursos para integrar controles de correo electrónico, identidad y fraude en varias funciones empresariales. Las grandes organizaciones a menudo requieren investigaciones detalladas y una cobertura de flujo de trabajo más amplia después de identificar un mensaje sospechoso. El tamaño del mercado de protección contra el compromiso de correo electrónico empresarial asociado a este grupo sigue siendo sustancial porque una sola transferencia exitosa puede tener un impacto financiero material. Las implementaciones de mayor escala también ayudan a los proveedores a construir cuentas de referencia y perfeccionar los modelos de detección en entornos de correo complejos.
Se proyecta que las pymes registren una CAGR del 22,93% hasta 2031. La protección entregada en la nube reduce la carga de infraestructura y pone controles más avanzados a disposición a través de proveedores de servicios gestionados. Apexanalytix informó que las organizaciones con menos de 1.000 empleados tenían una probabilidad semanal del 70% de encontrar al menos 1 intento de compromiso de correo electrónico empresarial. Esta exposición puede introducir riesgos de fraude de pagos en las decisiones empresariales, incluso cuando una pyme tiene un pequeño equipo de seguridad interno. Proofpoint introdujo 365 Total Protection a través de su unidad de Plataforma MSP en mayo de 2026 para atender este canal. La industria de protección contra el compromiso de correo electrónico empresarial puede expandirse a través de estos canales porque los socios de servicio combinan la implementación y el monitoreo continuo con el software.

Por Usuario Final:
El Sector BFSI Ostenta la Mayor Participación mientras la Atención Médica y las Ciencias de la Vida se AceleranEl sector BFSI representó el 29,43% de los ingresos en 2025. Las instituciones financieras enfrentan una exposición directa al fraude de desvío de pagos y operan bajo amplias expectativas de control del fraude. Esta combinación puede respaldar una mayor adopción de productos más avanzados y contratos de seguridad más largos. Los flujos de trabajo de tesorería, las aprobaciones de transferencias bancarias y los pagos a proveedores crean casos de uso claros para la detección de comportamiento y la verificación escalonada. El gobierno y la administración pública, las tecnologías de la información y las telecomunicaciones, la manufactura industrial, el comercio minorista y el comercio electrónico, y otros usuarios forman una base de demanda más amplia. Sus necesidades varían según la complejidad de la cadena de suministro, los procesos de pago y la madurez de la autenticación de correo electrónico.
Se proyecta que la industria de atención médica y ciencias de la vida crezca a una CAGR del 21,58% hasta 2031. El Departamento de Salud y Servicios Humanos registró 170 brechas de seguridad sanitaria relacionadas con el correo electrónico en 2025 que afectaron a más de 2,5 millones de personas.[5] La misma investigación informó que casi 3 de cada 4 organizaciones afectadas por brechas carecían de DMARC o utilizaban configuraciones de solo monitoreo. La propuesta de Regla de Seguridad de la HIPAA añade importancia a la protección de la información de salud electrónica protegida. Estas condiciones hacen que el mercado de protección contra el compromiso de correo electrónico empresarial sea relevante para las entidades cubiertas que necesitan prácticas más sólidas de autenticación, detección y respuesta a incidentes.
Análisis Geográfico
Mercado de Protección contra el Compromiso de Correo Electrónico Empresarial en América del Norte
América del Norte concentró el 41,56% de los ingresos del mercado de protección contra el compromiso de correo electrónico empresarial en 2025. La región registró la mayor concentración documentada de pérdidas por BEC, con 3,046 mil millones de USD reportados al FBI IC3 en 2025. Las agencias federales de Estados Unidos operan bajo la Directiva Operativa Vinculante 18-01, que exige la implementación de DMARC para los dominios gubernamentales. Este enfoque influye en la contratación pública civil a través de las cadenas de suministro y los requisitos de contratación del gobierno. Canadá cuenta con un mandato paralelo para dominios gubernamentales. La escala de América del Norte está respaldada por una amplia base de correo electrónico empresarial, aunque las plataformas integradas pueden ejercer presión sobre los ingresos por implementación.
Mercado de Protección contra el Compromiso de Correo Electrónico Empresarial en Europa
Europa es la segunda región más grande en el mercado de protección contra el compromiso de correo electrónico empresarial. Alemania, el Reino Unido, Francia e Italia conforman la base de demanda principal. La Directiva NIS2 está impulsando compras orientadas al cumplimiento normativo en un grupo más amplio de organizaciones de infraestructura crítica. Proofpoint completó su adquisición de Hornetsecurity por 1,8 mil millones de USD en diciembre de 2025 para ampliar su alcance a través de la red de socios de Hornetsecurity. Dicha red abarcaba más de 12.000 MSP y más de 125.000 clientes en 120 países. Las directrices gubernamentales del Reino Unido sobre DMARC y los requisitos de certificación de seguridad en la nube de Alemania también influyen en las decisiones sobre plataformas de correo electrónico empresarial.
Mercado de Protección contra el Compromiso de Correo Electrónico Empresarial en APAC y MEA
Se proyecta que Asia-Pacífico crecerá a una CAGR del 22,73% hasta 2031, la tasa regional más alta en el mercado de protección contra el compromiso de correo electrónico empresarial. La adopción de la nube, el phishing generado por inteligencia artificial y las bases más débiles de autenticación de correo electrónico están impulsando la demanda. China, India y Japón lideran la adopción en la región. El sector de servicios de TI de India y sus programas digitales crean una sólida base para implementaciones de protección nativas en la nube. Los datos del FBI IC3 identifican a los bancos con sede en Hong Kong y China como puntos intermediarios frecuentes en los flujos de fondos por BEC. Oriente Medio y África son áreas emergentes, con los Emiratos Árabes Unidos y Arabia Saudita como primeros adoptantes y Sudáfrica liderando la adopción temprana en el continente.
Panorama Competitivo
Concentración del Mercado
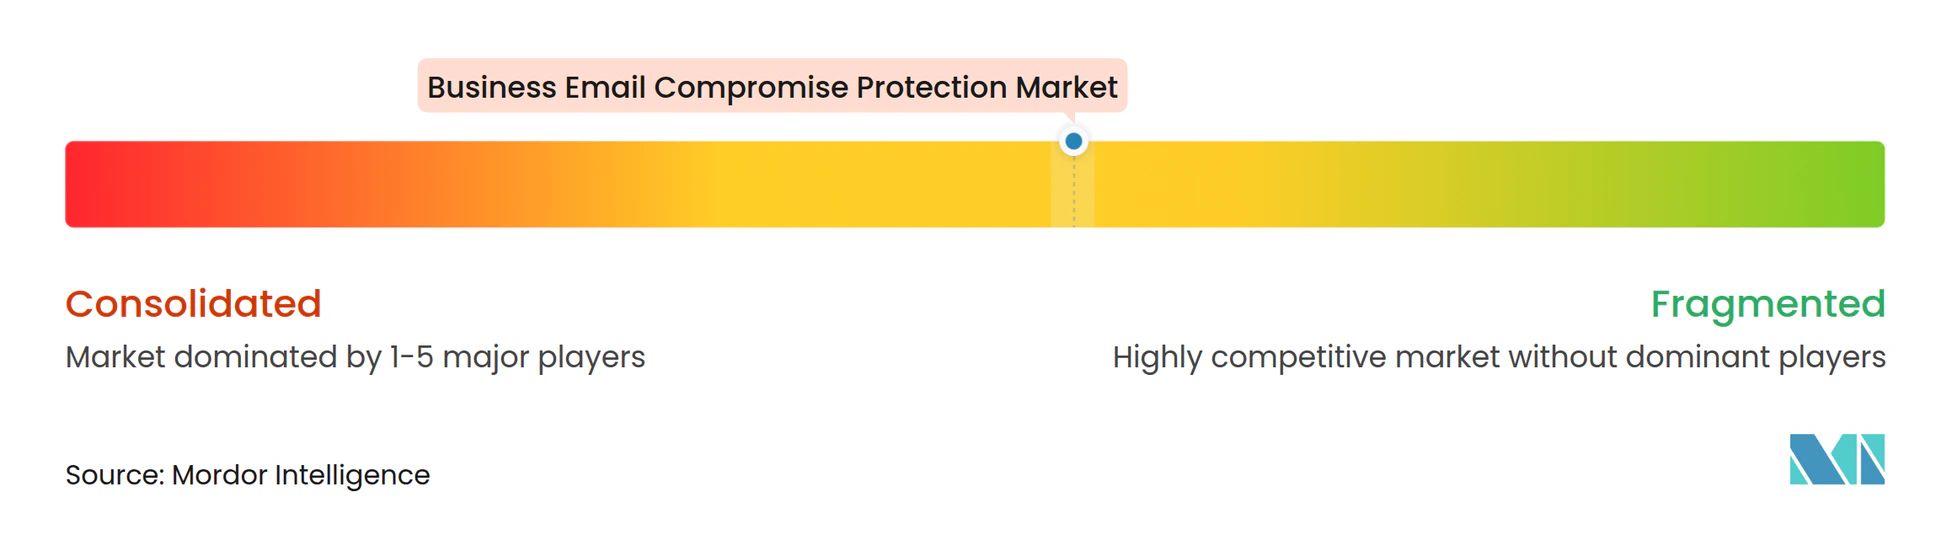
El mercado de protección contra el compromiso de correo electrónico empresarial muestra una concentración moderada. Proofpoint, Microsoft, Cisco y Check Point mantienen una posición combinada significativa a través de ofertas de ciberseguridad integradas. Los especialistas en inteligencia artificial de comportamiento, incluidos Abnormal AI, IRONSCALES y Cofense, compiten en detección enfocada e implementación más rápida. Abnormal AI declaró que protegía a más del 25% de las empresas de la lista Fortune 500 a través de un modelo basado en API que no requiere reconfiguración de la puerta de enlace. El campo competitivo incluye, por lo tanto, plataformas amplias y proveedores especializados que atienden una brecha específica de seguridad de correo electrónico. Los compradores pueden comparar la cobertura integrada con la velocidad de implementación y el enfoque de detección de un especialista.
La adquisición de Hornetsecurity por parte de Proofpoint en diciembre de 2025 por 1,8 mil millones de USD amplió su alcance entre las pymes y los proveedores de servicios gestionados. Su adquisición de Acuvity en febrero de 2026 extendió su posición hacia la seguridad y gobernanza de inteligencia artificial en personas, agentes de inteligencia artificial y datos. Estos movimientos ampliaron el alcance de la empresa más allá de la detección de compromiso de correo electrónico empresarial a nivel de bandeja de entrada. IRONSCALES lanzó su actualización de Invierno 2026, con agentes de Equipo Rojo, Centro de Operaciones de Seguridad de Phishing y Simulación de Phishing, así como protección contra deepfakes para Microsoft Teams.[6] Estas acciones muestran que los proveedores están añadiendo funciones habilitadas por inteligencia artificial al tiempo que aumentan la amplitud de la cobertura de los canales de colaboración.
El mercado de protección contra el compromiso de correo electrónico empresarial también ofrece oportunidades en la verificación de pagos a proveedores, el análisis de plataformas de colaboración y la remediación automatizada posterior a la entrega. Cloudflare reportó una reducción del 20,4% en los errores de detección de phishing entre el tercer y el cuarto trimestre de 2025 tras integrar la categorización impulsada por modelos de lenguaje de gran escala en su pila de seguridad de correo electrónico. Este resultado indica que la calidad de la detección puede mejorar mediante la iteración continua del modelo. KnowBe4 lanzó Defend para Google Workspace en septiembre de 2026, extendiendo la detección de comportamiento basada en API y la orientación en tiempo real en el punto de riesgo a los entornos de Gmail. La amplitud de la integración nativa de la plataforma está adquiriendo tanta importancia como un algoritmo de detección independiente. Los proveedores que pueden conectar la detección, la explicación y la remediación en herramientas de correo electrónico y colaboración pueden satisfacer un conjunto más amplio de necesidades de los compradores.
Líderes de la Industria de Protección contra el Compromiso de Correo Electrónico Empresarial
-
Abnormal Security Corporation
-
Cisco Systems, Inc.
-
Microsoft Corporation
-
Proofpoint, Inc.
-
Mimecast Limited
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Protección contra el Compromiso de Correo Electrónico Empresarial Empresas cubiertas en este informe
- Abnormal Security Corporation
- Cisco Systems, Inc.
- Microsoft Corporation
- Proofpoint, Inc.
- Mimecast Limited
- Agari Data, Inc.
- Area 1 Security, Inc.
- Barracuda Networks, Inc.
- Bitdefender SRL
- Check Point Software Technologies Ltd.
- Cofense, Inc.
- Cloudflare, Inc.
- Egress Software Technologies Ltd.
- Fortra, LLC
- Fortinet, Inc.
- Heimdal Security A/S
- IRONSCALES Ltd.
- KnowBe4, Inc.
- OpenText Corporation
- Sophos Limited
- Trellix, Inc.
- Trend Micro Incorporated
- Trustifi, Inc.
- Valimail, Inc.
- Virtru Corporation
- ZeroFox Holdings, Inc.
Desarrollos recientes de la industria en Mercado de Protección contra el Compromiso de Correo Electrónico Empresarial
- Septiembre de 2026: Proofpoint amplió Prism Investigator a Microsoft 365 para la investigación impulsada por inteligencia artificial de correos electrónicos, mensajes de Teams y archivos sin requerir archivado previo, y lanzó agentes de Inteligencia de Comunicaciones Humanas que incorporan señales de gobernanza de inteligencia artificial en las investigaciones de riesgo interno.
- Septiembre de 2026: KnowBe4 lanzó Defend para Google Workspace, extendiendo la detección de comportamiento basada en API y la orientación en tiempo real en el punto de riesgo a los entornos de Gmail. La solución estuvo disponible el 15 de septiembre de 2026, añadiendo la plataforma en la nube de Google a su cobertura existente de Microsoft 365.
- Febrero de 2026: Proofpoint adquirió Acuvity, un especialista en seguridad y gobernanza de inteligencia artificial empresarial, posicionándose para gobernar espacios de trabajo agénticos que cubren personas, agentes de inteligencia artificial y datos junto con las amenazas de correo electrónico convencionales. No se divulgaron los términos financieros.
- Diciembre de 2025: Proofpoint completó su adquisición de Hornetsecurity Group por 1,8 mil millones de USD. Hornetsecurity generó 200 millones de USD en ingresos recurrentes anuales, con un crecimiento del 20% interanual, y opera en más de 120 países a través de más de 12.000 proveedores de servicios gestionados.
Alcance del Informe Global del Mercado de Protección contra el Compromiso de Correo Electrónico Empresarial
El mercado de protección contra el compromiso de correo electrónico empresarial abarca soluciones de seguridad de correo electrónico diseñadas específicamente para detectar y prevenir ataques de compromiso de correo electrónico empresarial (BEC), en los que los adversarios suplantan a ejecutivos, proveedores o socios de confianza para solicitar fraudulentamente pagos o datos confidenciales. Estas soluciones combinan la autenticación de correo electrónico (SPF, DKIM, DMARC), el monitoreo de dominios y proveedores, el análisis de comportamiento y los controles de concienciación del usuario para detener la suplantación de identidad, los dominios similares y los ataques de cuentas comprometidas que eluden los filtros antiphishing tradicionales.
El Informe del Mercado de Protección contra el Compromiso de Correo Electrónico Empresarial está segmentado por Oferta (Soluciones y Servicios), Modo de Implementación (Nube, Local e Híbrido), Tamaño de Organización (Pequeñas y Medianas Empresas y Grandes Empresas), Usuario Final (Banca, Servicios Financieros y Seguros (BFSI), Gobierno y Administración Pública, Tecnologías de la Información y Telecomunicaciones, Atención Médica y Ciencias de la Vida, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, y Otros Usuarios Finales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, y Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones |
| Servicios |
| Nube |
| Local |
| Híbrido |
| Pequeñas y Medianas Empresas |
| Grandes Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Tecnologías de la Información y Telecomunicaciones |
| Atención Médica y Ciencias de la Vida |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Otros Usuarios Finales |
| América del Norte | Estados Unidos | |
| Canadá | ||
| América del Sur | Brasil | |
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos |
| Arabia Saudita | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Resto de África | ||
| Por Oferta | Soluciones | ||
| Servicios | |||
| Por Modo de Implementación | Nube | ||
| Local | |||
| Híbrido | |||
| Por Tamaño de Organización | Pequeñas y Medianas Empresas | ||
| Grandes Empresas | |||
| Por Usuario Final | Banca, Servicios Financieros y Seguros (BFSI) | ||
| Gobierno y Administración Pública | |||
| Tecnologías de la Información y Telecomunicaciones | |||
| Atención Médica y Ciencias de la Vida | |||
| Manufactura Industrial | |||
| Comercio Minorista y Comercio Electrónico | |||
| Otros Usuarios Finales | |||
| Por Geografía | América del Norte | Estados Unidos | |
| Canadá | |||
| América del Sur | Brasil | ||
| México | |||
| Resto de América del Sur | |||
| Europa | Alemania | ||
| Reino Unido | |||
| Francia | |||
| Italia | |||
| Resto de Europa | |||
| Asia-Pacífico | China | ||
| Japón | |||
| India | |||
| Resto de Asia-Pacífico | |||
| Oriente Medio y África | Oriente Medio | Emiratos Árabes Unidos | |
| Arabia Saudita | |||
| Resto de Oriente Medio | |||
| África | Sudáfrica | ||
| Resto de África | |||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de protección contra el compromiso de correo electrónico empresarial?
Se proyecta que el tamaño del mercado de protección contra el compromiso de correo electrónico empresarial se expanda de 1,62 mil millones de USD en 2025 a 1,87 mil millones de USD en 2026, y a 4,41 mil millones de USD en 2031, registrando una CAGR del 18,72% de 2026 a 2031.
¿Qué está impulsando la demanda de protección contra el compromiso de correo electrónico empresarial?
Las pérdidas reportadas por compromiso de correo electrónico empresarial alcanzaron los 3,046 mil millones de USD en 24.768 denuncias al FBI IC3 en 2025, mientras que la suplantación de identidad asistida por inteligencia artificial y la adopción del correo electrónico en la nube están aumentando la necesidad de controles más sólidos.
¿Qué modelo de implementación lidera la demanda de protección contra el compromiso de correo electrónico empresarial?
La nube representó el 69,84% de los ingresos en 2025 y se proyecta que crezca a una CAGR del 23,61% hasta 2031, porque la protección basada en API puede funcionar directamente con entornos de correo electrónico alojados.
¿Qué sector de usuario final lidera la adopción de protección contra el compromiso de correo electrónico empresarial?
El sector BFSI representó el 29,43% de los ingresos en 2025 porque los flujos de trabajo de pagos, tesorería y cuentas por pagar tienen una exposición directa al fraude.
¿Qué región está creciendo más rápido en protección contra el compromiso de correo electrónico empresarial?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 22,73% hasta 2031, respaldada por la adopción de la nube, la actividad de phishing generada por inteligencia artificial y una línea de base de autenticación de correo electrónico en desarrollo.
¿Por qué los servicios gestionados de protección contra el compromiso de correo electrónico empresarial están ganando terreno?
Se proyecta que los servicios crezcan a una CAGR del 21,84% hasta 2031, a medida que las organizaciones abordan la escasez de habilidades de seguridad internas a través de acuerdos de detección y respuesta gestionadas.