
Tamaño y Participación del Mercado de Gestión de la Superficie de Ataque OT
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 3.45 Mil millones de dólares |
| Tamaño del Mercado (2032) | 9.21 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 21.72 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
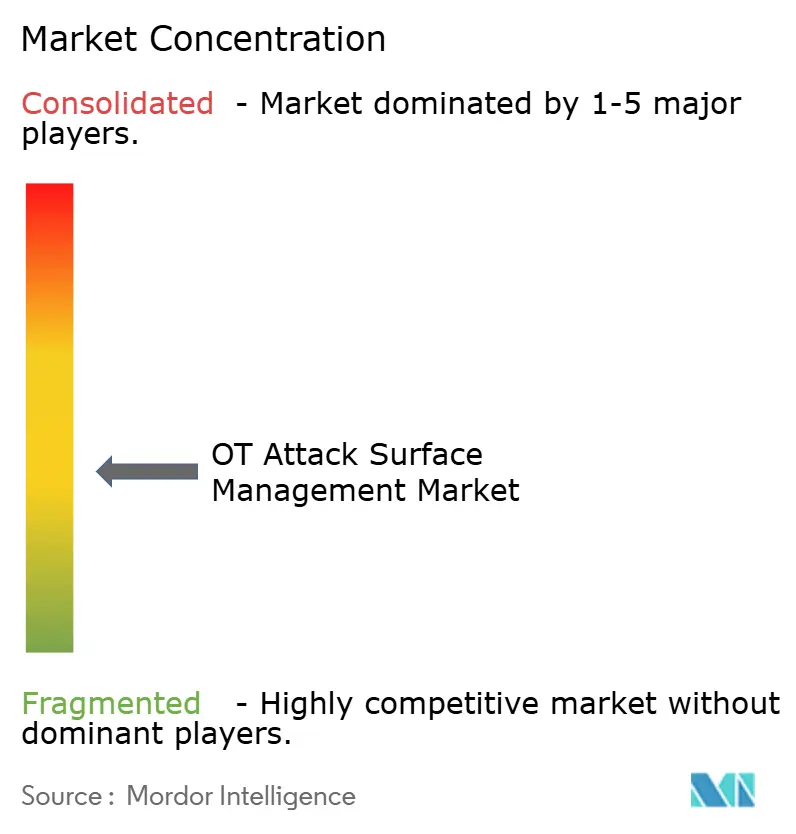
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Gestión de la Superficie de Ataque OT por Mordor Intelligence
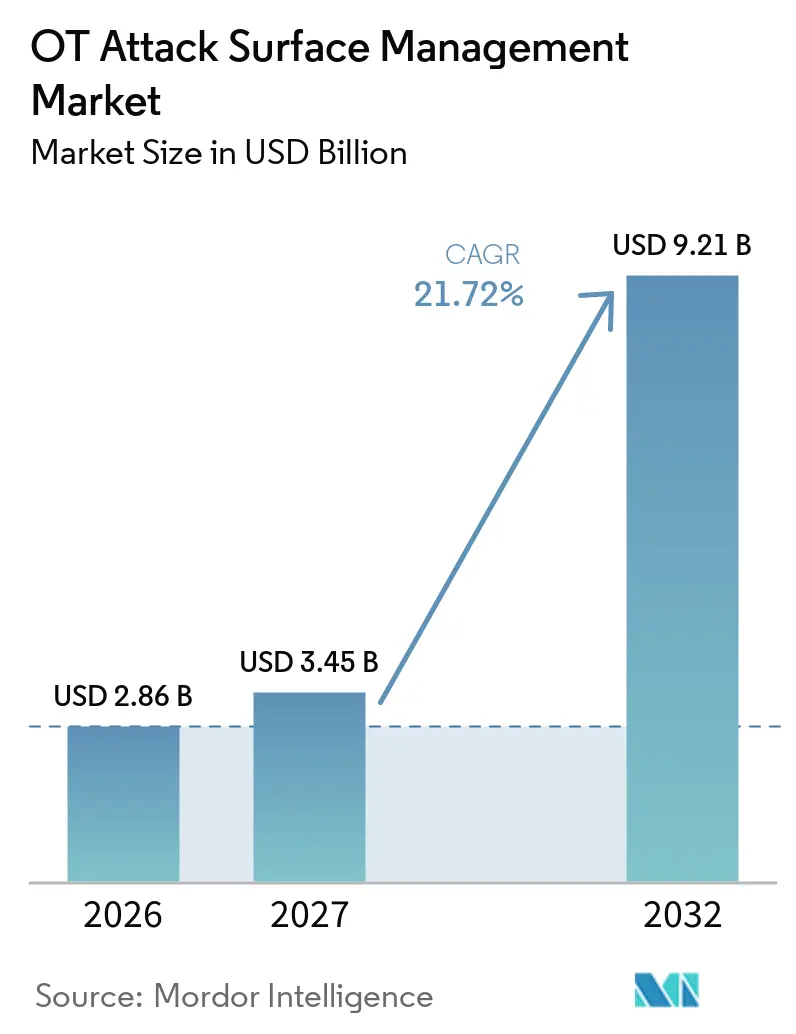
El tamaño del mercado de gestión de la superficie de ataque OT está valorado en 2,86 mil millones de USD en 2026 y se prevé que alcance los 9,21 mil millones de USD en 2032, expandiéndose a un CAGR del 21,72% de 2027 a 2032. El mercado de gestión de la superficie de ataque OT está creciendo a medida que las redes de TI y OT se vuelven más conectadas, ampliando el conjunto de activos industriales que pueden verse afectados por un incidente cibernético. Muchas instalaciones aún carecen de una visión actualizada de los dispositivos, propietarios, software y comunicaciones en las redes de planta. Esto convierte al descubrimiento e inventario en un punto de partida práctico para el mercado de gestión de la superficie de ataque OT, ya que las organizaciones no pueden proteger equipos que no han identificado. Los requisitos regulatorios, las necesidades de documentación de los aseguradores y la creciente conectividad industrial están incorporando a los equipos de seguridad, ingeniería y cumplimiento normativo en el mismo proceso de adquisición. Los proveedores están respondiendo mediante combinaciones de plataformas, opciones de entrega en la nube y herramientas que conectan los datos de activos con los registros de remediación y cumplimiento.
Conclusiones Clave del Informe
- Por capacidad de solución, el descubrimiento de activos e inventario representó el 57,05% de los ingresos del mercado de gestión de la superficie de ataque OT en 2026, mientras que se proyecta que el análisis de rutas de ataque y la visualización se expandan a un CAGR del 23,56% hasta 2032.
- Por modo de implementación, el despliegue local representó el 66,81% de los ingresos del mercado de gestión de la superficie de ataque OT en 2026, mientras que se proyecta que la nube se expanda a un CAGR del 23,89% hasta 2032.
- Por tipo de activo, los sistemas de control industrial representaron el 42,18% de los ingresos del mercado de gestión de la superficie de ataque OT en 2026, mientras que se proyecta que el IoT industrial y los sensores se expandan a un CAGR del 23,20% hasta 2032.
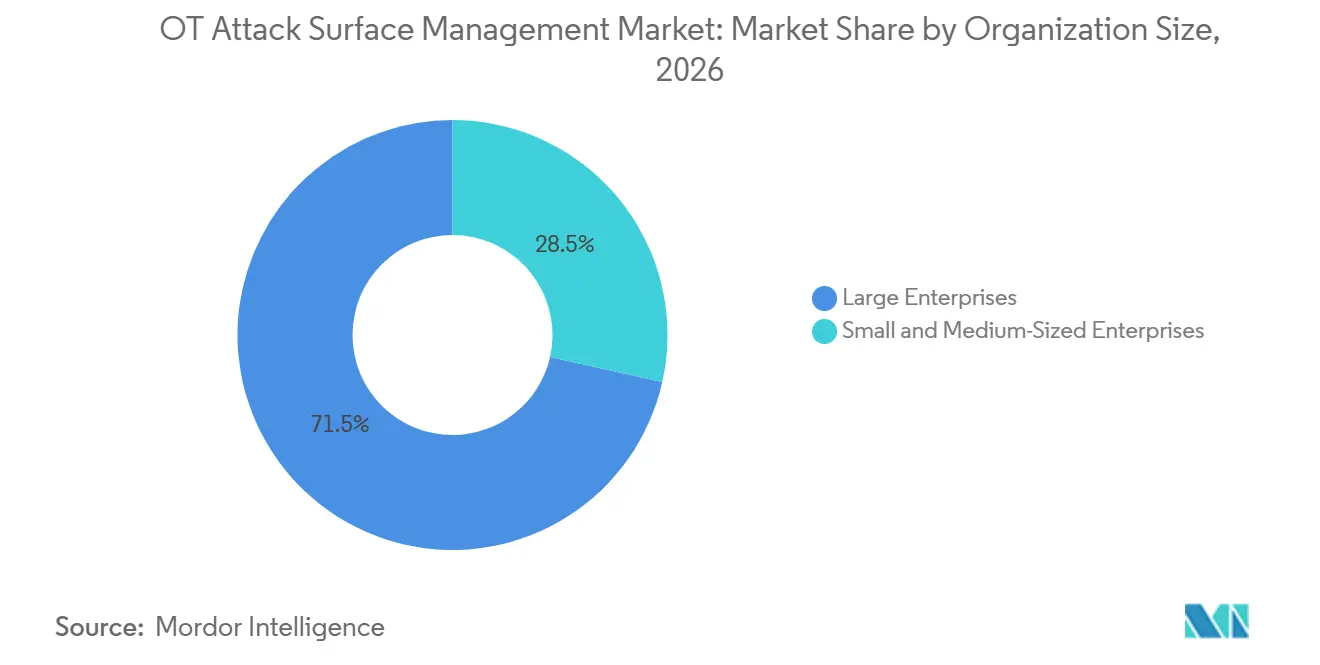
- Por tamaño de organización, las grandes empresas representaron el 71,49% de los ingresos del mercado de gestión de la superficie de ataque OT en 2026, mientras que se proyecta que las pequeñas y medianas empresas se expandan a un CAGR del 24,15% hasta 2032.
- Por industria de uso final, la manufactura industrial representó el 29,11% de los ingresos del mercado de gestión de la superficie de ataque OT en 2026, mientras que se proyecta que el gobierno y la administración pública se expandan a un CAGR del 22,49% hasta 2032.
- Por geografía, América del Norte representó el 36,19% de los ingresos en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 22,81% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Gestión de la Superficie de Ataque OT
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Convergencia TI-OT que Amplía la Exposición de Activos No Gestionados | +6.5% | Global, concentrado en los corredores industriales de América del Norte, Europa y Asia-Pacífico | Corto plazo (≤ 2 años) |
| Regulación de Infraestructura Crítica que Exige Visibilidad OT Continua | +5.2% | América del Norte, Europa y Asia-Pacífico | Mediano plazo (2-4 años) |
| Digitalización Industrial que Aumenta la Densidad de Activos Conectados | +4.0% | Asia-Pacífico, América del Norte, Europa, Oriente Medio y África | Mediano plazo (2-4 años) |
| Requisitos de Seguros y Auditorías que Exigen Inventarios de Activos con Calidad de Evidencia | +2.1% | Global, más agudo en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Descubrimiento Activo Seguro que Mejora la Cobertura Más Allá del Monitoreo Pasivo | +1.0% | Global, especialmente en grandes parques distribuidos de energía y servicios públicos | Mediano plazo (2-4 años) |
| Contextualización de Activos Asistida por IA que Reduce la Carga de Trabajo de Gestión de Exposición OT | +0.9% | Global, con adopción más rápida en América del Norte y Europa | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Convergencia TI-OT que Amplía la Exposición de Activos No Gestionados
La convergencia de TI y OT ha reducido la separación que antes limitaba el acceso a los sistemas de planta. El mercado de gestión de la superficie de ataque OT se beneficia cuando los operadores necesitan identificar vínculos entre herramientas de acceso remoto, servicios en la nube, estaciones de trabajo de ingeniería y controladores. TXOne Networks informó que el 96% de los incidentes de seguridad OT en 2025 comenzaron con un compromiso a nivel de TI, lo que destaca la importancia de asegurar la vía de acceso a las operaciones. Claroty informó que más del 12% de las organizaciones industriales tenían activos OT comunicándose con dominios maliciosos. ISACA señaló que los entornos conectados heredan riesgos del acceso remoto, el uso de la nube y los diversos protocolos de IoT que muchos sistemas heredados no fueron diseñados para gestionar. CISA también advirtió en mayo de 2025 que los activos expuestos y las credenciales predeterminadas pueden permitir que actores menos sofisticados ataquen sistemas OT.
Regulación de Infraestructura Crítica que Exige Visibilidad OT Continua
La regulación está evolucionando desde controles perimetrales hacia una visibilidad interna continua y la evidencia de que los controles están operando. Esto apoya el mercado de gestión de la superficie de ataque OT porque los registros de activos, el monitoreo de redes y las pistas de auditoría son requeridos conjuntamente. La FERC aprobó NERC CIP-015-1 en junio de 2025, y el estándar exige el monitoreo de seguridad de redes internas para los sistemas cibernéticos del sistema eléctrico masivo especificados. El estándar entró en vigor el 2 de septiembre de 2025, con fechas de cumplimiento del 1 de octubre de 2028 y del 1 de octubre de 2030. La FERC aprobó CIP-015-2 en agosto de 2026 para extender el monitoreo a los sistemas de control de acceso electrónico y físico fuera del perímetro de seguridad. El Ministerio de Economía, Comercio e Industria de Japón también emitió directrices de seguridad OT para fábricas de dispositivos semiconductores en junio de 2025, vinculando las prácticas de planta con el NIST CSF 2.0 y marcos relacionados.
Digitalización Industrial que Aumenta la Densidad de Activos Conectados
La digitalización industrial está añadiendo sensores, historiadores, dispositivos de borde y PLCs de software a los entornos operativos. Cada dispositivo añadido incrementa la necesidad de descubrimiento, clasificación y monitoreo en el mercado de gestión de la superficie de ataque OT. Fortinet informó que el 40% de las organizaciones encuestadas tenían sistemas ICS con menos de 5 años de antigüedad en 2026, en comparación con el 20% en 2025. Forescout encontró que el 44% de las organizaciones industriales reportaron visibilidad cibernética en tiempo real, mientras que casi el 60% no podía detectar de manera confiable amenazas OT e IoT. La guía de inventario de activos de CISA describe un proceso para que los propietarios y operadores documenten la criticidad, las funciones y las dependencias de sus activos OT. La guía refuerza que una lista de activos mantenida manualmente no puede seguir el ritmo de un parque industrial en constante cambio.
Requisitos de Seguros y Auditorías que Exigen Inventarios de Activos con Calidad de Evidencia
Los procesos de seguros y auditorías están otorgando mayor peso al control documentado de activos. El mercado de gestión de la superficie de ataque OT ofrece una forma de convertir los datos de descubrimiento en registros que respaldan la suscripción y las revisiones de cumplimiento. Los aseguradores esperan cada vez más inventarios de activos documentados, incluidas versiones de firmware, estado de parches y controles compensatorios, en el momento de una pérdida. Esta necesidad es particularmente relevante para los operadores que enfrentan tanto la renovación del seguro como obligaciones formales bajo NERC CIP, NIS2 o ISO 27001. Un único inventario que respalde múltiples procesos de revisión puede reducir la recopilación duplicada de evidencias. El valor es mayor donde los operadores de infraestructura crítica de servicios públicos, química y otros sectores deben demostrar controles a varias partes externas.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Restricciones de Protocolos Heredados y Seguridad que Limitan el Descubrimiento Activo | -2.8% | Global, más severo en los sectores de energía, química y agua de instalaciones existentes | Largo plazo (≥ 4 años) |
| Datos Incompletos de Propiedad de Activos que Ralentizan la Remediación de Exposiciones | -1.6% | Global, concentrado en grandes empresas con múltiples sitios | Mediano plazo (2-4 años) |
| Sensibilidad al Tiempo de Inactividad Operacional que Extiende los Ciclos de Implementación | -1.2% | Global, particularmente en industrias de procesos continuos | Mediano plazo (2-4 años) |
| Escasez de Especialistas en Ciberseguridad OT que Aumenta el Costo Total de Propiedad | -0.9% | Global, más agudo en Asia-Pacífico y América del Sur | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Restricciones de Protocolos Heredados y Seguridad que Limitan el Descubrimiento Activo
Los protocolos heredados como Modbus, DNP3, PROFIBUS y los protocolos propietarios de proveedores no fueron diseñados para el escaneo de seguridad activo. Una sonda puede causar bloqueos de dispositivos, interrupciones de comunicación o cambios de estado inesperados en un entorno crítico para la seguridad. El NCCoE del NIST declaró que los parques OT incluyen protocolos propietarios que no se aplican a los enfoques estándar de gestión de activos de TI.[1] La misma descripción del proyecto señaló que la recopilación de configuraciones heredadas puede requerir inspección física manual. El monitoreo pasivo no identifica equipos que no generan tráfico, lo que deja los activos oscuros, los equipos con aislamiento de red y los controladores que se comunican con poca frecuencia con menor visibilidad. Esta restricción hace necesarias las inspecciones físicas en algunas instalaciones de energía, química y agua, lo que extiende el tiempo y el costo de implementación.
Datos Incompletos de Propiedad de Activos que Ralentizan la Remediación de Exposiciones
El descubrimiento por sí solo no resuelve una vulnerabilidad a menos que una persona o equipo tenga responsabilidad sobre el activo afectado. La falta de claridad en la propiedad entre los equipos de TI y OT sigue siendo una barrera práctica para la remediación una vez completado el inventario. Claroty identificó la falta de claridad en la propiedad como uno de los principales desafíos de los clientes en su anuncio de financiación de enero de 2026. El proyecto de gestión de activos OT del NIST de 2026 incluye el seguimiento de la responsabilidad desde la especificación y adquisición hasta el desmantelamiento. Sin propietarios responsables, las vulnerabilidades identificadas pueden permanecer sin resolver, reduciendo el valor operativo de las herramientas de gestión de exposición. También puede desincentivar la inversión en funciones más avanzadas de análisis de rutas de ataque y visualización cuando los hallazgos básicos no están siendo atendidos.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Capacidad de Solución: El Descubrimiento Ancla los Ingresos Mientras la Inteligencia de Rutas de Ataque Lidera el Crecimiento
El descubrimiento de activos e inventario representó el 57,05% de la participación del mercado de gestión de la superficie de ataque OT en 2026. Es la primera capacidad requerida antes de que los operadores puedan mapear vulnerabilidades, rutas de comunicación y propiedad del sistema. CISA identificó las brechas en el inventario de activos como una debilidad material en los entornos OT y publicó orientación sobre cómo construir un inventario completo y utilizable. La gestión de exposición y vulnerabilidades, junto con el monitoreo de redes y comunicaciones, se vuelven más importantes una vez que una organización cuenta con un registro de activos estable. Estas funciones permiten a los operadores pasar de una lista de dispositivos hacia la priorización y la supervisión continua. Otras capacidades, como los módulos de informes y el middleware de integración, apoyan el flujo de trabajo, pero a menudo se incorporan en plataformas más amplias.
Se proyecta que el análisis de rutas de ataque y la visualización crezcan a un CAGR del 23,56% de 2027 a 2032. El tamaño del mercado de gestión de la superficie de ataque OT para esta capacidad está impulsado por usuarios que necesitan comprender si un grupo de debilidades conectadas podría impactar un proceso físico. Una investigación revisada por pares publicada en 2026 encontró que la evaluación de riesgos OT basada en grafos de ataque mejoró la predicción de rutas de adversarios en comparación con las evaluaciones basadas únicamente en puntuaciones de vulnerabilidad. Claroty introdujo su Biblioteca CPS en agosto de 2025 y lanzó Claroty Claire en mayo de 2026 para añadir contexto de activos a los datos de vulnerabilidad y exposición. Dragos introdujo EmberAI en 2026 para ayudar a los analistas a consultar activos y traducir avisos en evaluaciones específicas del sitio.[2] A medida que maduran las prácticas de evaluación de riesgos basadas en ISA/IEC 62443, el análisis de rutas documentado puede servir conjuntamente a los equipos de seguridad, ingeniería y cumplimiento normativo.
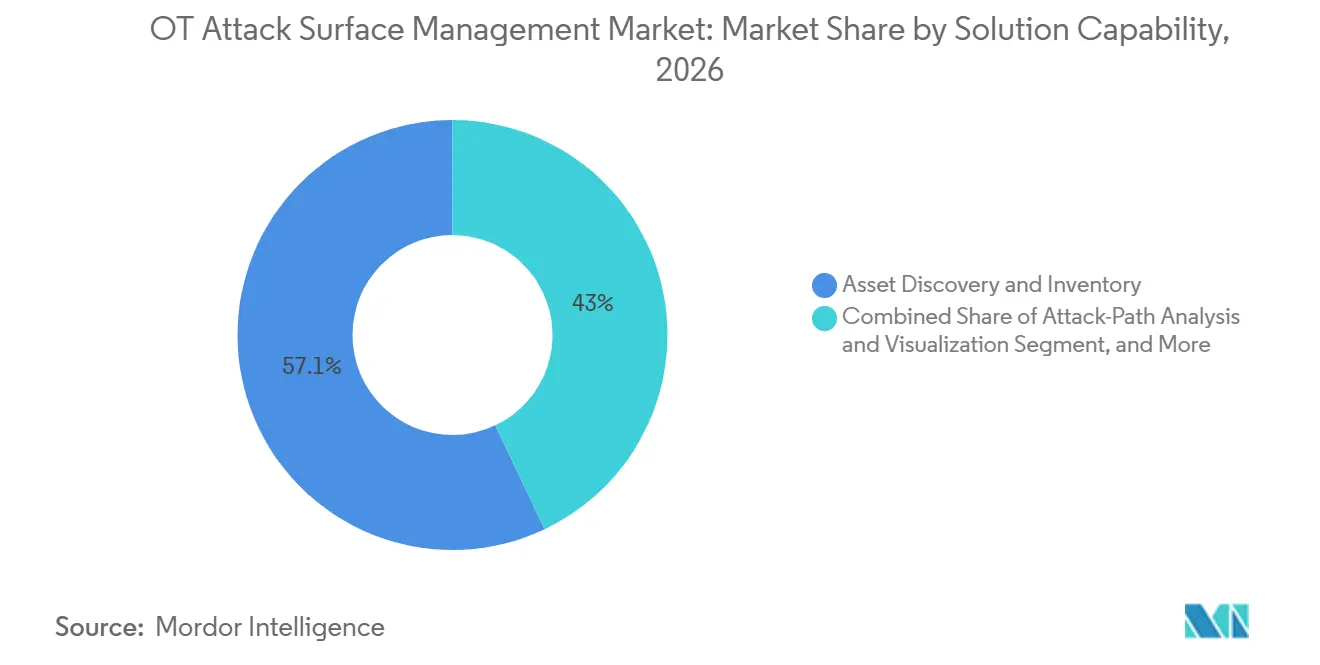
Nota: Las participaciones de todos los segmentos individuales están disponibles con la compra del informe
Por Modo de Implementación: El Despliegue Local Domina Mientras la Arquitectura en la Nube se Acelera
El despliegue local representó el 66,81% de los ingresos en 2026. Muchos entornos OT priorizan el rendimiento determinista, la separación con aislamiento de red y el movimiento restringido de datos, lo que limita el uso de la conectividad en la nube en sitios sensibles. Las instalaciones nucleares, relacionadas con la defensa y las instalaciones industriales clasificadas pueden requerir procesamiento local debido a las normas de soberanía de datos. Las plataformas locales pueden, por tanto, seguir siendo necesarias incluso cuando los programas de seguridad empresarial utilizan herramientas en la nube en otros lugares. Los modelos híbridos proporcionan una opción intermedia mediante recopiladores a nivel de planta y análisis gestionados de forma centralizada. Este enfoque puede preservar los controles operativos locales al tiempo que permite la supervisión de múltiples sitios.
Se proyecta que el despliegue en la nube crezca a un CAGR del 23,89% de 2027 a 2032. El mercado de gestión de la superficie de ataque OT se beneficia de la entrega en la nube, donde los costos de hardware, los requisitos de personal especializado y los retrasos en las actualizaciones de software crean barreras para equipos más pequeños. CISA emitió 2.155 CVEs en 508 avisos de ICS en 2025, lo que muestra el valor operativo de la inteligencia oportuna y las actualizaciones de plataforma. Las plataformas xDome de Claroty y de gestión de TXOne muestran cómo la recopilación de datos local puede combinarse con análisis de riesgos disponibles de forma centralizada. Las opciones en la nube son particularmente relevantes para los sitios de logística, alimentos y bebidas, y manufactura de mercado medio donde los requisitos de continuidad son menos restrictivos que en las operaciones de servicios públicos principales. Las pequeñas y medianas empresas pueden usar el modelo para obtener capacidades que serían difíciles de mantener completamente en las instalaciones.
Por Tipo de Activo: Los ICS Dominan Mientras el IoT Industrial Amplía la Superficie de Exposición
Los sistemas de control industrial representaron el 42,18% de los ingresos en el segmento de tipo de activo en 2026. Estos sistemas traducen comandos digitales en acciones físicas y, por tanto, tienen una importancia operativa directa. Claroty identificó más de 111.000 vulnerabilidades explotables conocidas en casi 1 millón de dispositivos OT en organizaciones de manufactura, logística y recursos naturales. La empresa informó que el 68% de esas vulnerabilidades estaban vinculadas a grupos activos de ransomware. Los sistemas SCADA, los PLCs, las unidades terminales remotas y los sistemas de control distribuido tienen cobertura de monitoreo pasivo establecida, pero los protocolos heredados aún pueden limitar el descubrimiento activo. Las instalaciones químicas, de petróleo y gas prestan especial atención a los sistemas de control distribuido porque un compromiso puede afectar procesos de alta consecuencia.
Se proyecta que el IoT industrial y los sensores crezcan a un CAGR del 23,20% de 2027 a 2032. Los despliegues de IIoT pueden añadir puntos finales más rápidamente que las categorías OT tradicionales, y muchos de estos puntos finales llegan sin un agente de seguridad ni un perfil de activo establecido. La conectividad inalámbrica y el firmware de grado de consumo también pueden estar fuera de la visibilidad del monitoreo pasivo de Ethernet. Tenable lanzó VM-Native OT Discovery en abril de 2026 para usar apretones de manos conscientes del protocolo para PLCs, HMIs, dispositivos IoT y activos de TI en la sombra. La investigación sobre redes de fábricas convergentes también encontró que los puntos finales de IIoT pueden aparecer temprano en rutas de ataque de múltiples etapas. La combinación del rápido crecimiento de puntos finales y la cobertura heredada incompleta convierte a esta categoría de activos en una fuente importante de demanda insatisfecha.
Por Tamaño de Organización: Las Grandes Empresas Lideran Mientras las PYMEs Impulsan la Próxima Fase de Crecimiento
Las grandes empresas representaron el 71,49% de los ingresos en 2026. Operan grandes parques OT y a menudo enfrentan los plazos de auditoría y regulatorios más exigentes. NERC CIP, los requisitos de entidades esenciales de NIS2 y las directivas de seguridad de oleoductos pueden aplicarse más directamente a los operadores con activos críticos o mayor escala. Dragos informó que solo el 30% de las redes OT tenían visibilidad adecuada, aunque las grandes organizaciones típicamente tienen presupuestos más amplios y más recursos internos para abordar el problema. Claroty declaró que atendía a 24 de las empresas de la lista Fortune 100 a enero de 2026, mostrando dónde se ha concentrado la adopción entre los principales operadores de infraestructura crítica. Los sitios distribuidos y los propietarios de activos variados aún pueden dificultar la remediación, incluso para estos clientes bien dotados de recursos.
Se proyecta que las pequeñas y medianas empresas crezcan a un CAGR del 24,15% de 2027 a 2032. NIS2 extiende los requisitos de cumplimiento a 18 sectores, incorporando a más operadores de mercado medio en los plazos formales de ciberseguridad. La entrega como SaaS reduce la carga inicial de infraestructura y personal especializado que había mantenido a muchas empresas más pequeñas fuera del mercado de gestión de la superficie de ataque OT. Radiflow introdujo Radiflow360 en 2025 con mapeo de activos y puntuación de riesgos para operadores industriales de mercado medio. Estos compradores siguen siendo sensibles al precio y son más propensos a favorecer el descubrimiento automatizado con un tiempo de obtención de valor corto. Los proveedores que limitan la necesidad de servicios profesionales extendidos pueden estar mejor posicionados con este grupo.
Por Industria de Uso Final: La Manufactura Ancla la Demanda Mientras la Urgencia Gubernamental se Acelera
La manufactura industrial representó el 29,11% de los ingresos en 2026. Cuenta con una gran población de activos de producción conectados, equipos envejecidos y sistemas de TI y OT compartidos. Dragos informó que la manufactura representó más de dos tercios de las víctimas de ransomware en organizaciones industriales en 2025. El informe también encontró una segmentación inadecuada de TI y OT en casi la mitad de las evaluaciones de manufactura. La energía y los servicios públicos, así como el petróleo y el gas, siguen siendo usuarios importantes porque NERC CIP y las directivas de seguridad de oleoductos requieren capacidades definidas de monitoreo e inventario. Los productos químicos, el agua, las aguas residuales, el transporte y la logística tienen sus propias restricciones operativas y necesidades de cumplimiento.
Se proyecta que el gobierno y la administración pública crezcan a un CAGR del 22,49% de 2027 a 2032. Un aviso de julio de 2026 de CISA y otras agencias federales advirtió que actores afiliados a Irán estaban explotando dispositivos OT conectados a internet, incluidos PLCs, en infraestructura crítica. La Coalición de Ciberseguridad de Tecnología Operacional solicitó una directiva operacional vinculante de CISA sobre seguridad OT de referencia para las agencias civiles federales en octubre de 2026. La asociación de Claroty con Carahsoft en 2026 se dirigió a agencias estatales, locales y federales con ofertas de seguridad OT. La actividad de amenazas, la atención política y la menor madurez de referencia están creando un caso de adquisición más sólido en las instalaciones del sector público.
Análisis Geográfico
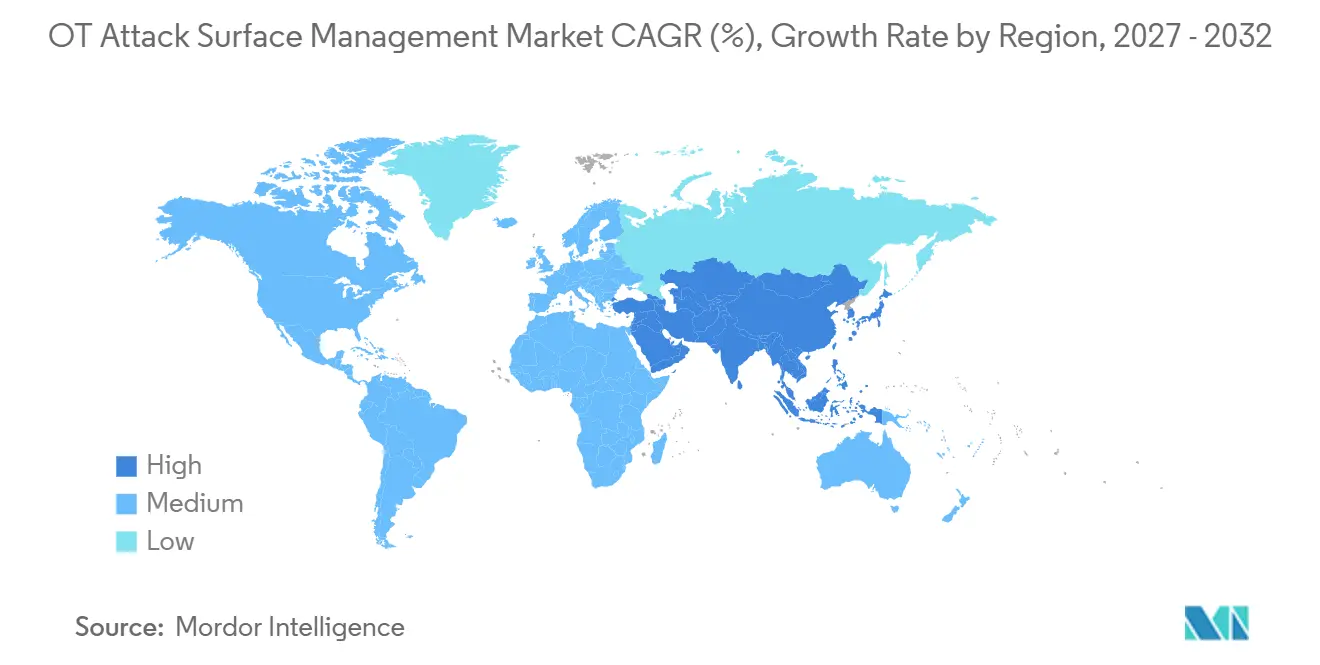
América del Norte representó el 36,19% de los ingresos en 2026, la mayor participación del mercado de gestión de la superficie de ataque OT entre las regiones. La aprobación de CIP-015-1 por parte de la FERC creó un ciclo de adquisición para el monitoreo de redes internas en las entidades relevantes del sistema eléctrico masivo. CIP-015-2, aprobado en 2026, amplió ese esfuerzo a los sistemas de control de acceso fuera del perímetro de seguridad electrónica. La Directiva de Seguridad TSA Pipeline-2021-02F añadió un requisito relacionado para los operadores de oleoductos de líquidos y gas en 2025. Estados Unidos lidera la demanda regional, mientras que Canadá está adoptando prácticas alineadas.
Europa es un mercado importante de gestión de la superficie de ataque OT, ya que los requisitos de NIS2 han llevado a muchos operadores industriales a establecer inventarios de activos en 2025 y 2026. Alemania, el Reino Unido y Francia son los principales centros de demanda debido a sus bases industriales, infraestructura energética y organismos de aplicación. El Proyecto de Ley de Ciberseguridad y Resiliencia del Reino Unido añade expectativas de responsabilidad e informes de incidentes para los proveedores de servicios de infraestructura.[3] América del Sur se encuentra en una etapa más temprana de adopción, y los fabricantes multinacionales están aplicando prácticas comunes de seguridad OT en sitios de Brasil y Argentina.
Se proyecta que Asia-Pacífico crezca a un CAGR del 22,81% de 2027 a 2032. Este mercado de gestión de la superficie de ataque OT combina una rápida digitalización, una gran base manufacturera y requisitos de seguridad cada vez más formales. Las directrices de fábricas de semiconductores de Japón de 2025 proporcionan orientación de adquisición y auditoría para una amplia cadena de suministro. China, India y Corea del Sur están añadiendo dispositivos industriales conectados más rápido de lo que se despliegan las herramientas de seguridad. Oriente Medio y África se encuentran en etapas más tempranas, con Arabia Saudita, los Emiratos Árabes Unidos, Sudáfrica y Nigeria como puntos de entrada clave.
Panorama Competitivo
El mercado de gestión de la superficie de ataque OT está moderadamente concentrado en el nivel superior y fragmentado por debajo de él. Las adquisiciones en 2025 y 2026 cambiaron la estructura del grupo de proveedores líderes. Accenture acordó en junio de 2026 adquirir una participación mayoritaria en Dragos y adquirir runZero y NetRise, con las transacciones cerrándose en septiembre de 2026. El enfoque combinado vincula la inteligencia de amenazas OT, la gestión de exposición y la visibilidad del firmware de dispositivos. Mitsubishi Electric completó su adquisición de Nozomi Networks en enero de 2026, colocando el software de seguridad OT bajo un gran proveedor de equipos industriales.
En el mercado de gestión de la superficie de ataque OT, la diferenciación depende de los datos de activos OT, el contexto operativo y la evidencia que puede utilizarse sin reelaboración manual. Claroty recaudó 150 millones de USD en financiación de la Serie F en enero de 2026 e introdujo Claroty Claire en mayo de 2026.[4] TXOne lanzó Sennin en abril de 2026 para conectar la evaluación de riesgos con los flujos de trabajo de gobernanza y remediación. Tenable lanzó VM-Native OT Discovery en abril de 2026 como parte de Tenable One.
El mercado de gestión de la superficie de ataque OT aún tiene espacio para proveedores que validen los controles de segmentación y aborden los entornos de transporte más allá de las instalaciones industriales fijas. Shift5 recibió la certificación NIAP en noviembre de 2025 para el cifrado de disco completo para entornos OT de borde clasificados. Armexa y Emerson establecieron una colaboración en diciembre de 2025 para proporcionar servicios de ciberseguridad OT para usuarios de DeltaV. La alineación con IEC 62443 sigue siendo una forma para que los compradores comparen capacidades y prácticas de implementación.
Líderes de la Industria de Gestión de la Superficie de Ataque OT
-
Armis Security, Ltd.
-
Claroty Ltd.
-
Dragos, Inc.
-
Nozomi Networks Inc.
-
Xage Security, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Septiembre de 2026: Dragos, Inc. completó oficialmente las adquisiciones de NetRise y runZero tras el cierre de la inversión mayoritaria de Accenture el 16-17 de septiembre de 2026. La plataforma combinada ahora proporciona visibilidad de activos desde la capa de red industrial hasta el firmware del dispositivo y la cadena de suministro de software, apoyando la documentación de cumplimiento para NERC CIP, NIS2 y las directivas de la TSA.
- Septiembre de 2026: TXOne Networks lanzó un punto de control de seguridad OT diseñado específicamente para la inspección de medios extraíbles en Black Hat USA 2026, permitiendo a las organizaciones inspeccionar y desinfectar unidades USB y archivos de mantenimiento en los puntos de entrada de las instalaciones sin instalar software en los activos de producción ni requerir conectividad a internet.
- Septiembre de 2026: TXOne Networks lanzó vEdgeIPS Pro en SEMICON Taiwan 2026, su primera línea de dispositivos virtuales, extendiendo la seguridad OT en línea impulsada por IA a entornos de control industrial virtualizados sin requerir nuevo hardware físico.
- Junio de 2026: TXOne Networks lanzó Virtual Portable Inspector, una herramienta de inspección OT basada en software que permite la evaluación de seguridad sin agente en sitios distribuidos geográficamente, activos sin interfaces USB accesibles e instalaciones donde la inspección en sitio genera sobrecarga de implementación.
Alcance del Informe Global del Mercado de Gestión de la Superficie de Ataque OT
El Mercado de Gestión de la Superficie de Ataque OT comprende los ingresos generados por soluciones y servicios que descubren, evalúan, priorizan y gestionan continuamente las exposiciones cibernéticas en entornos de tecnología operacional. Estas plataformas proporcionan visibilidad sobre dispositivos conectados, redes industriales, vías de comunicación, vulnerabilidades y posibles rutas de ataque que podrían exponer operaciones críticas a riesgos cibernéticos. El mercado incluye capacidades como el descubrimiento de activos, la gestión de exposición, el monitoreo de redes, la priorización de riesgos, el análisis de rutas de ataque y los informes de cumplimiento. Las organizaciones utilizan estas soluciones para reducir su exposición cibernética, fortalecer su postura de seguridad y mejorar la resiliencia en los sistemas industriales. El mercado está ganando impulso a medida que la conectividad industrial y los requisitos regulatorios continúan aumentando.
El Informe del Mercado de Gestión de la Superficie de Ataque OT está segmentado por Capacidad de Solución (Descubrimiento de Activos e Inventario, Gestión de Exposición y Vulnerabilidades, Monitoreo de Redes y Comunicaciones, Análisis de Rutas de Ataque y Visualización, y Otras Capacidades de Solución), Modo de Implementación (Nube, Local e Híbrido), Tipo de Activo (Sistemas de Control Industrial, Sistemas de Control Supervisorio y Adquisición de Datos, Controladores Lógicos Programables y Unidades Terminales Remotas, Sistemas de Control Distribuido, IoT Industrial y Sensores, y Otros Tipos de Activos), Tamaño de Organización (Grandes Empresas, y Pequeñas y Medianas Empresas), Industria de Uso Final (Energía y Servicios Públicos, Petróleo y Gas, Manufactura Industrial, Química y Petroquímica, Agua y Aguas Residuales, Transporte y Logística, Gobierno y Administración Pública, y Otras Industrias de Uso Final) y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Descubrimiento de Activos e Inventario |
| Gestión de Exposición y Vulnerabilidades |
| Monitoreo de Redes y Comunicaciones |
| Análisis de Rutas de Ataque y Visualización |
| Otras Capacidades de Solución |
| Nube |
| Local |
| Híbrido |
| Sistemas de Control Industrial |
| Sistemas de Control Supervisorio y Adquisición de Datos |
| Controladores Lógicos Programables y Unidades Terminales Remotas |
| Sistemas de Control Distribuido |
| IoT Industrial y Sensores |
| Otros Tipos de Activos |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Manufactura Industrial |
| Química y Petroquímica |
| Agua y Aguas Residuales |
| Transporte y Logística |
| Gobierno y Administración Pública |
| Otras Industrias de Uso Final |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Capacidad de Solución | Descubrimiento de Activos e Inventario | |
| Gestión de Exposición y Vulnerabilidades | ||
| Monitoreo de Redes y Comunicaciones | ||
| Análisis de Rutas de Ataque y Visualización | ||
| Otras Capacidades de Solución | ||
| Por Modo de Implementación | Nube | |
| Local | ||
| Híbrido | ||
| Por Tipo de Activo | Sistemas de Control Industrial | |
| Sistemas de Control Supervisorio y Adquisición de Datos | ||
| Controladores Lógicos Programables y Unidades Terminales Remotas | ||
| Sistemas de Control Distribuido | ||
| IoT Industrial y Sensores | ||
| Otros Tipos de Activos | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria de Uso Final | Energía y Servicios Públicos | |
| Petróleo y Gas | ||
| Manufactura Industrial | ||
| Química y Petroquímica | ||
| Agua y Aguas Residuales | ||
| Transporte y Logística | ||
| Gobierno y Administración Pública | ||
| Otras Industrias de Uso Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de gestión de la superficie de ataque OT?
El tamaño del mercado de gestión de la superficie de ataque OT está valorado en 2,86 mil millones de USD en 2026 y se prevé que alcance los 9,21 mil millones de USD en 2032, expandiéndose a un CAGR del 21,72% de 2027 a 2032.
¿Qué está impulsando la adopción de la gestión de la superficie de ataque OT?
Los sistemas de TI y OT conectados, los requisitos de inventario de activos, la digitalización industrial y las obligaciones regulatorias de monitoreo están apoyando el mercado de gestión de la superficie de ataque OT.
¿Qué capacidad de solución lidera los ingresos?
El descubrimiento de activos e inventario lidera el mercado de gestión de la superficie de ataque OT con el 57,05% de los ingresos en 2026, ya que proporciona el registro de activos necesario para el trabajo posterior de seguridad y cumplimiento.
¿Qué modelo de implementación está creciendo más rápido?
Se proyecta que el despliegue en la nube se expanda a un CAGR del 23,89% hasta 2032 en el mercado de gestión de la superficie de ataque OT, ya que reduce las demandas de infraestructura y operación para muchos usuarios.
¿Qué segmento de uso final está creciendo más rápido?
Se proyecta que el gobierno y la administración pública se expandan a un CAGR del 22,49% hasta 2032, a medida que las agencias públicas abordan las amenazas OT y las necesidades de seguridad de referencia en el mercado de gestión de la superficie de ataque OT.
¿Qué región se está expandiendo más rápido?
Se proyecta que Asia-Pacífico se expanda a un CAGR del 22,81% hasta 2032, respaldado por la digitalización, los requisitos formales de seguridad y la expansin de la manufactura conectada en el mercado de gestión de la superficie de ataque OT en sus principales economías industriales.