
Tamaño y Participación del Mercado de Automatización de Flujos de Trabajo SOC
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 5.13 Mil millones de dólares |
| Tamaño del Mercado (2032) | 14.49 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 23.08 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Bajo |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Automatización de Flujos de Trabajo SOC por Mordor Intelligence
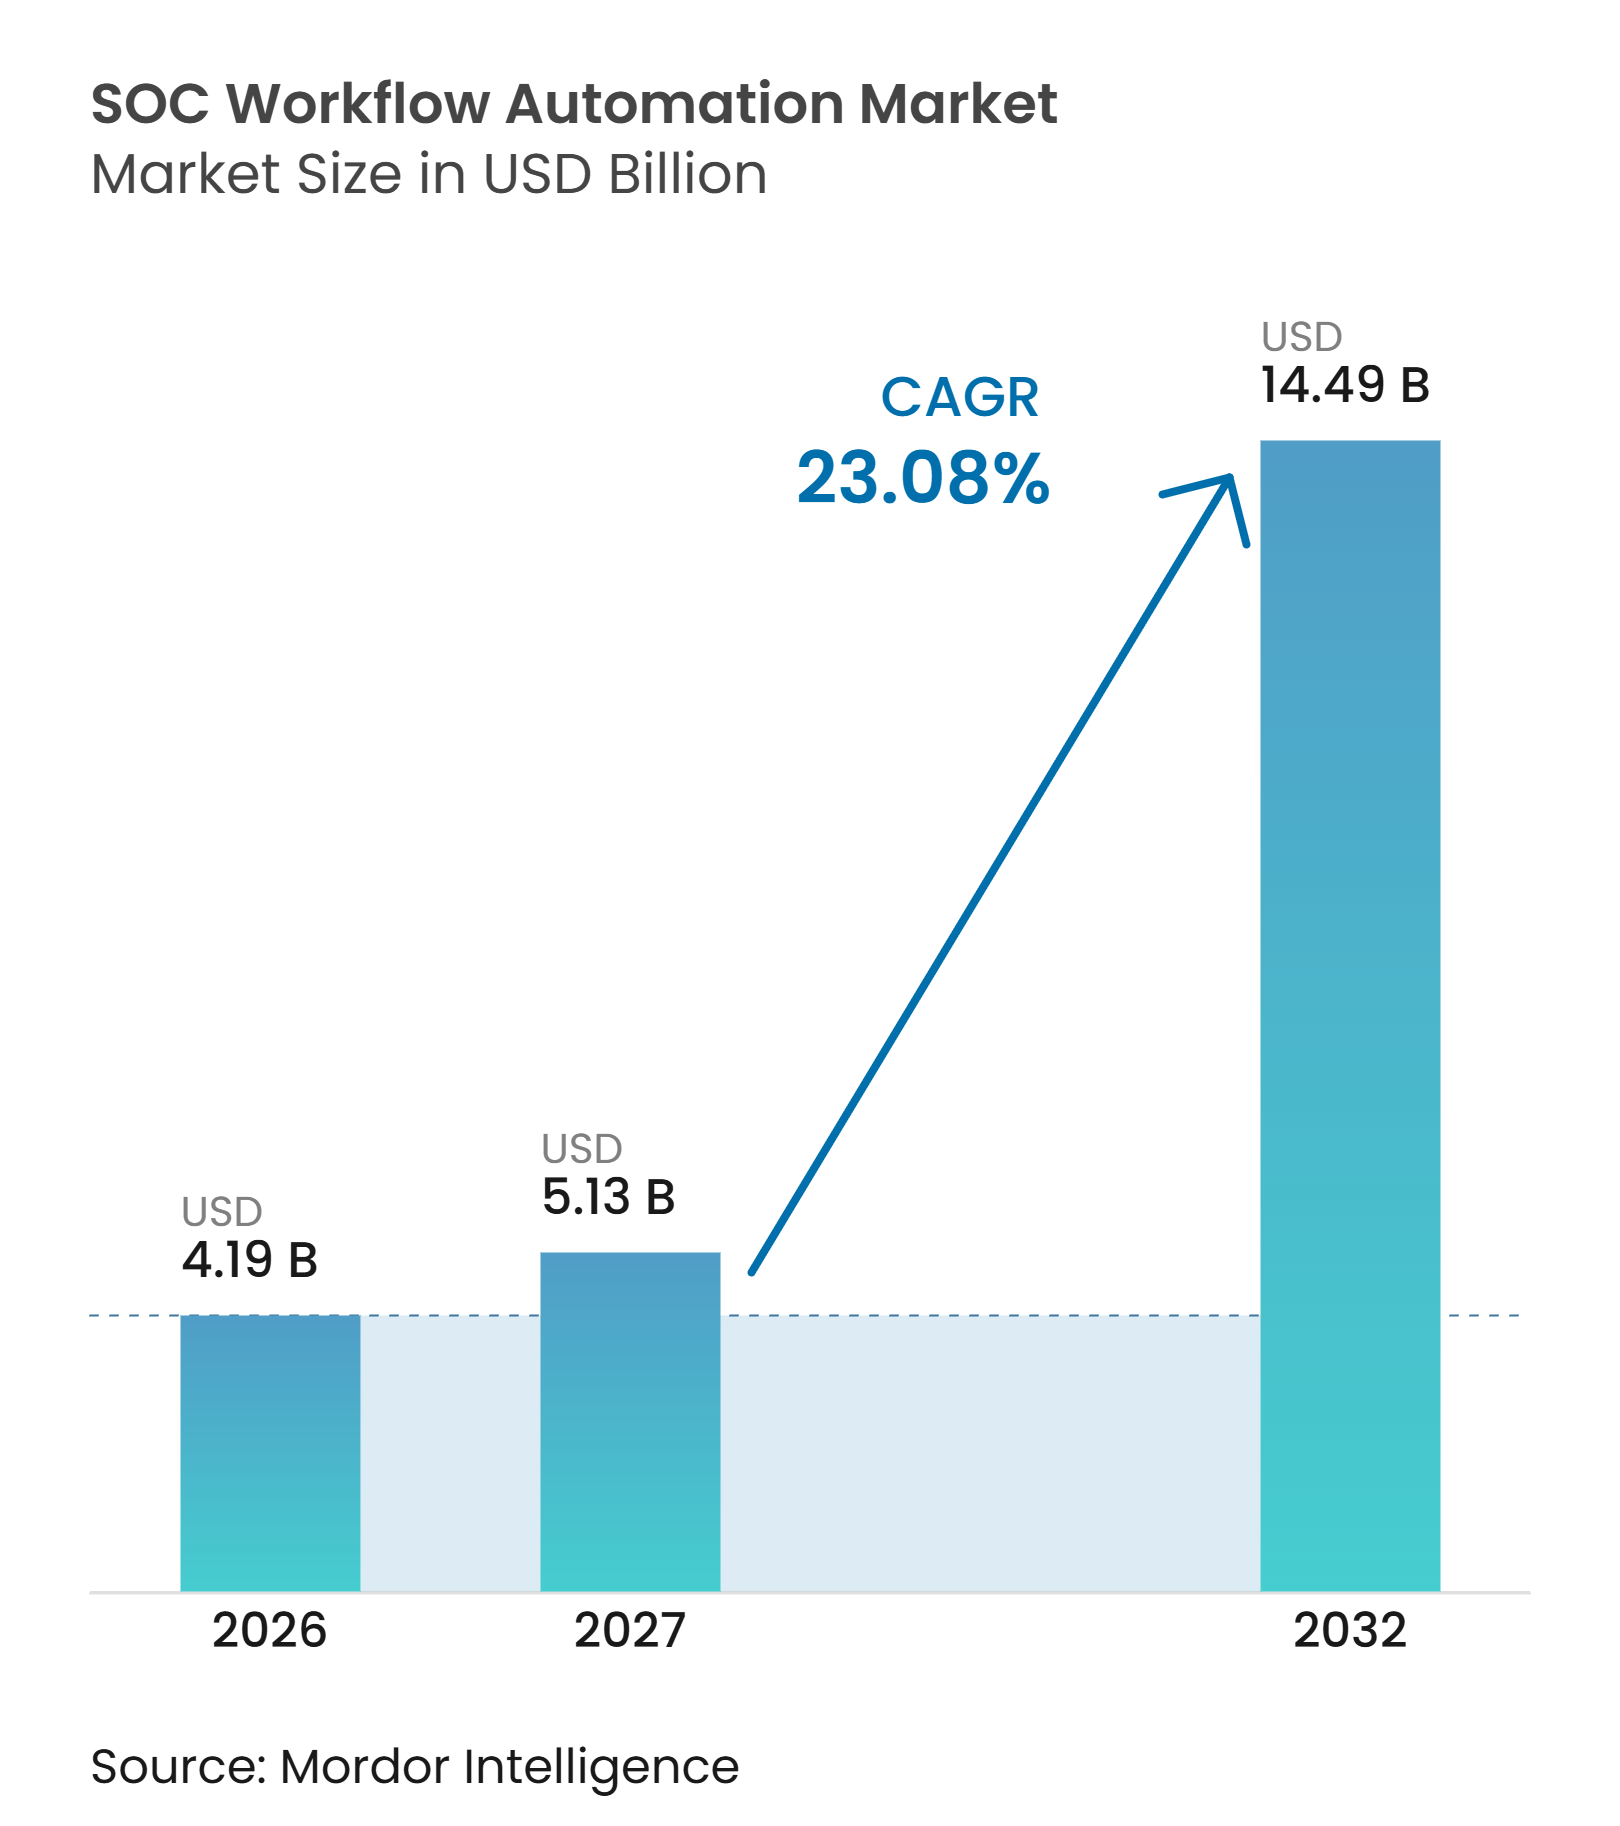
El tamaño del mercado de automatización de flujos de trabajo SOC fue valorado en 4,19 mil millones de USD en 2026 y se estima que crecerá desde 5,13 mil millones de USD en 2027 hasta alcanzar 14,49 mil millones de USD para 2032, a una CAGR del 23,08% durante el período de pronóstico (2027-2032). El aumento en los volúmenes de alertas, los plazos de reporte más cortos y la capacidad limitada de los analistas están haciendo que las operaciones de seguridad manuales sean más difíciles de sostener en grandes organizaciones. El mercado de automatización de flujos de trabajo SOC está, por lo tanto, evolucionando de una compra de control de costos hacia un requisito operativo para las organizaciones que necesitan investigar y responder con rapidez. La automatización de la seguridad también puede generar un caso financiero medible, ya que IBM informó que el uso extensivo de IA de seguridad y automatización estuvo asociado con 1,9 millones de USD en menores costos de brechas en su estudio de 2025. La IA generativa está ampliando la base de clientes potenciales al hacer que el diseño de manuales de respuesta sea más accesible para equipos sin grandes recursos de ingeniería de seguridad. Al mismo tiempo, el trabajo de integración sigue siendo una restricción importante porque los entornos de herramientas complejos pueden retrasar la implementación, requerir mantenimiento continuo y reducir la confiabilidad de los flujos de trabajo automatizados una vez que una plataforma está en producción.
Conclusiones Clave del Informe
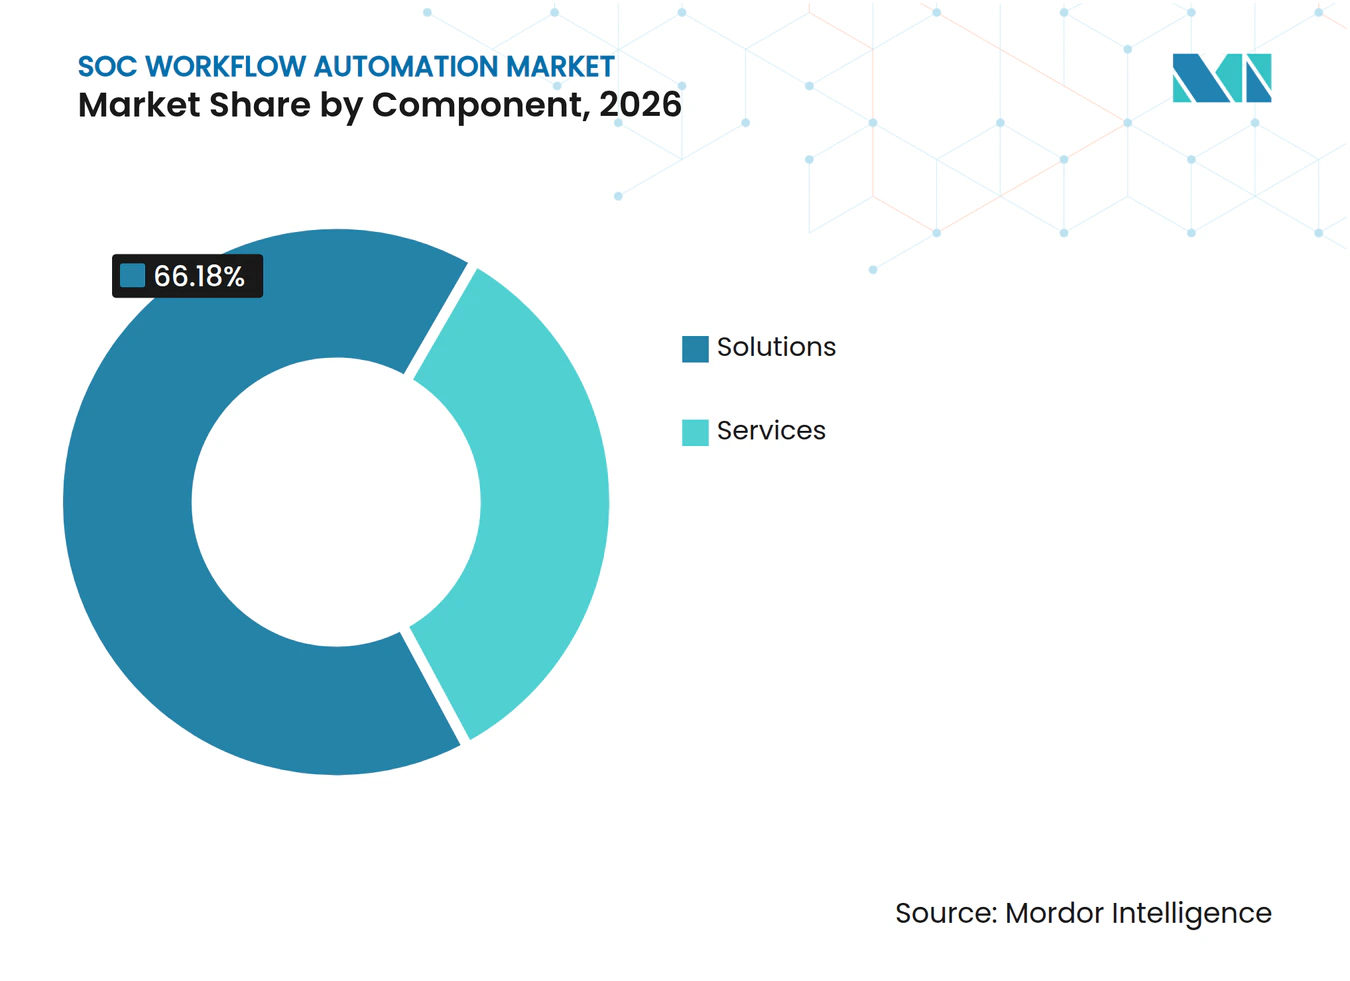
- Por componente, las soluciones representaron el 66,18% de los ingresos del mercado de automatización de flujos de trabajo SOC en 2026, mientras que se proyecta que los servicios se expandan a una CAGR del 24,19% hasta 2032.
- Por modo de implementación, las implementaciones locales representaron el 70,15% de los ingresos del mercado de automatización de flujos de trabajo SOC en 2026, mientras que se proyecta que las implementaciones en la nube se expandan a una CAGR del 24,40% hasta 2032.
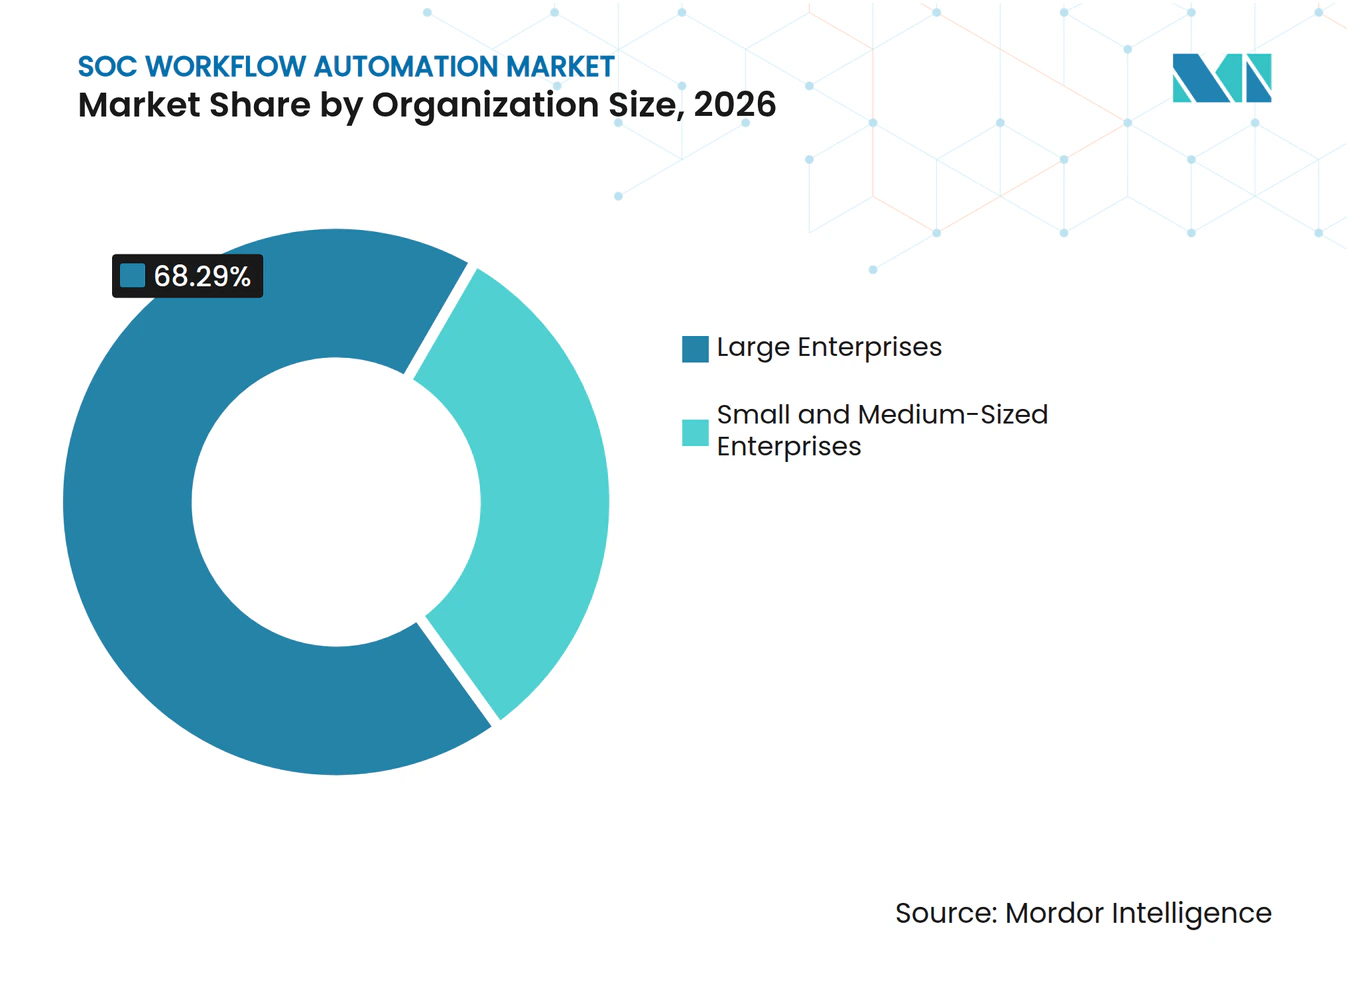
- Por tamaño de organización, las grandes empresas representaron el 68,29% de los ingresos del mercado de automatización de flujos de trabajo SOC en 2026, mientras que se proyecta que las pymes se expandan a una CAGR del 24,87% hasta 2032.
- Por vertical industrial, el sector BFSI representó el 29,11% de los ingresos del mercado de automatización de flujos de trabajo SOC en 2026, mientras que se proyecta que el gobierno y la administración pública se expandan a una CAGR del 23,57% hasta 2032.
- Por geografía, América del Norte representó el 35,16% de los ingresos del mercado de automatización de flujos de trabajo SOC en 2026, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 23,81% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado
Análisis de Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| Escalada en los Volúmenes de Alertas y Complejidad de Incidentes | +4.5% | Global, mayor concentración en América del Norte y Europa | Corto plazo (≤ 2 años) |
| Mandatos de Automatización Impulsados por el Cumplimiento Normativo | +3.8% | Europa, América del Norte | Mediano plazo (2-4 años) |
| Escasez de Talento en Ciberseguridad y Agotamiento de Analistas | +3.2% | Global, agudo en América del Norte, Europa Occidental y mercados desarrollados de Asia-Pacífico | Corto plazo (≤ 2 años) |
| Aceleración de Manuales de Respuesta Habilitada por IA Generativa | +2.8% | Global, adopción más rápida en América del Norte y el núcleo de Asia-Pacífico | Mediano plazo (2-4 años) |
| Incentivos de Ciberseguros para Controles de Respuesta Demostrables | +2.0% | América del Norte y Europa | Mediano plazo (2-4 años) |
| Adopción de SOC Componible con Enfoque en API | +1.5% | Global, incluida la expansión hacia Oriente Medio y África | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Escalada en los Volúmenes de Alertas y Complejidad de Incidentes
Los centros de operaciones de seguridad están gestionando cargas de alertas que los equipos de analistas no pueden revisar manualmente a escala, especialmente cuando los mismos analistas también deben validar el contexto, priorizar casos, comunicarse con otros equipos, documentar acciones para revisión posterior y apoyar las mejoras continuas en los procesos de detección y respuesta. Esto convierte el triaje y la respuesta automatizados en un impulsor central de demanda para el mercado de automatización de flujos de trabajo SOC, ya que puede ofrecer una primera respuesta consistente, recopilar evidencia básica de los sistemas conectados y priorizar los casos que necesitan un analista antes de que ese analista dedique tiempo a un caso, mejorando el uso de recursos especializados limitados. ISACA encontró que el 71% de los profesionales de seguridad identificaron un panorama de amenazas cada vez más complejo como su principal factor de estrés en 2026, en comparación con el 63% en 2025. Un mayor volumen de alertas puede aumentar la fatiga de los analistas, lo que puede elevar el riesgo de casos perdidos, retrasados o investigados de manera inconsistente dentro de una cola de respuesta ya presionada. La investigación retrasada puede prolongar el tiempo de permanencia del atacante, aumentar el número de personas involucradas en una respuesta y elevar el costo eventual de una brecha. IBM informó que las organizaciones con IA de seguridad y automatización extensivas tuvieron costos de brechas 1,9 millones de USD más bajos que las organizaciones sin esas capacidades, lo que brinda a los equipos directivos una razón financiera directa para automatizar el trabajo de seguridad repetitivo.
Mandatos de Automatización Impulsados por el Cumplimiento Normativo
Los plazos regulatorios están aumentando la demanda de procesos de respuesta documentados y repetibles en el mercado de automatización de flujos de trabajo SOC, especialmente cuando múltiples funciones de control deben trabajar desde el mismo registro de incidentes. La Ley de Resiliencia Operativa Digital entró en vigor directamente el 17 de enero de 2025 y aplica requisitos de resiliencia operativa a las entidades financieras cubiertas en la Unión Europea. Estos requisitos hacen que la recopilación manual de evidencia y las rutas de escalada inconsistentes sean más difíciles de defender durante una auditoría, especialmente cuando una organización necesita demostrar qué acción se tomó y cuándo fue aprobada. Las organizaciones necesitan flujos de trabajo que puedan registrar acciones, preservar información de casos, conectar sistemas relevantes y dirigir incidentes a los responsables de la toma de decisiones apropiados sin depender de transferencias informales. El mismo modelo operativo es relevante cuando las organizaciones deben coordinar equipos de seguridad, legales, de riesgo y de cumplimiento durante un incidente y posteriormente necesitan revisar la secuencia de decisiones. Este requisito respalda la demanda de manuales de respuesta estructurados porque pueden crear un registro consistente de cómo se evaluó, gestionó, escaló y cerró un evento, al tiempo que ayuda a los equipos a aplicar el mismo proceso de respuesta básico cuando varios departamentos deben trabajar desde el registro del incidente.
Escasez de Talento en Ciberseguridad y Agotamiento de Analistas
La presión sobre la fuerza laboral es otra razón importante por la que las organizaciones están adoptando la automatización de flujos de trabajo SOC: la contratación por sí sola no aborda el creciente volumen y la complejidad del trabajo de seguridad operativa, especialmente cuando los analistas experimentados deben dedicar gran parte de su tiempo al triaje básico y la administración de casos. La encuesta de ISSA a profesionales de ciberseguridad encontró que el 75% de las organizaciones encuestadas reportaron una escasez de habilidades a principios de 2026, mientras que el 47% de los profesionales estaban considerando abandonar la profesión. La misma encuesta encontró que el 44% de los equipos de seguridad fueron desviados del trabajo estratégico hacia la respuesta a incidentes, y el 42% cargaba con mayores cargas de trabajo. ISACA también informó que el 58% de las organizaciones consideraban que sus equipos estaban con personal insuficiente, el 61% tenía puestos de ciberseguridad vacantes y el 52% de las personas que consideraban abandonar citaban el alto estrés laboral como razón principal. Este patrón puede volverse autorreinforciante porque las salidas dejan a los analistas restantes con más incidentes, menos tiempo para el trabajo de mejora y menos oportunidades para desarrollar las habilidades necesarias para investigaciones complejas. La encuesta de SANS encontró que el 79% de los SOC utilizaban herramientas de IA o aprendizaje automático, pero solo el 36% de esos SOC habían integrado las herramientas en flujos de trabajo definidos, lo que subraya la necesidad de plataformas que conviertan el resultado de las herramientas en procesos operativos controlados.
Aceleración de Manuales de Respuesta Habilitada por IA Generativa
La IA generativa está cambiando la rapidez con que los equipos pueden crear y revisar manuales de respuesta en el mercado de automatización de flujos de trabajo SOC al reducir la cantidad de trabajo de ingeniería especializada necesario para describir la lógica de respuesta rutinaria. Las interfaces de lenguaje natural pueden permitir a los ingenieros de seguridad describir la lógica de respuesta sin tener que escribir cada paso del flujo de trabajo desde cero, acortando así el tiempo entre la identificación de un caso de uso y la prueba de una automatización funcional. En enero de 2026, Swimlane declaró que sus agentes de IA realizaban trabajo equivalente al de 60.000 analistas SOC diariamente en toda su base de clientes. Torq declaró que su plataforma puede reducir el tiempo de investigación hasta en un 90% mediante el triaje autónomo, aunque los resultados pueden variar según el entorno, la calidad de los datos, la cobertura de integración y el diseño del flujo de trabajo.[1] Un estudio revisado por pares de 2026 también examinó la generación de manuales de seguridad con conciencia lógica mediante el aprendizaje de representación adversarial, respaldando la base técnica para automatizar partes de la creación de manuales de respuesta. Estas capacidades pueden ayudar a las organizaciones con capacidad de ingeniería limitada a construir bibliotecas de flujos de trabajo útiles más rápidamente, revisar y modificar la lógica de respuesta con menos esfuerzo técnico y ampliar el alcance de la automatización más allá de los equipos de seguridad más grandes.
Análisis de Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico de CAGR | Relevancia Geográfica | Horizonte Temporal de Impacto |
|---|---|---|---|
| Deuda de Integración de Conjuntos de Herramientas Heredadas | -2.8% | Global, particularmente agudo en empresas reguladas de América del Norte y Europa | Mediano plazo (2-4 años) |
| Restricciones Presupuestarias entre Pequeñas y Medianas Empresas | -1.9% | Global, mayor impacto en América del Sur, África y el Sudeste Asiático | Corto plazo (≤ 2 años) |
| Canibalización por Agrupación de SIEM y XDR | -1.4% | Global, mayor impacto en América del Norte y Europa | Mediano plazo (2-4 años) |
| Desviación de Manuales de Respuesta por Cambios en API y Esquemas de Proveedores | -0.9% | Global | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Deuda de Integración de Conjuntos de Herramientas Heredadas
El trabajo de integración heredado puede ralentizar el despliegue de la automatización de flujos de trabajo SOC, especialmente en grandes empresas reguladas que han acumulado herramientas de seguridad a lo largo de años de compras tecnológicas separadas. Los entornos más antiguos a menudo incluyen herramientas con interfaces de programación de aplicaciones incompatibles, métodos de autenticación obsoletos y estructuras de eventos que no se alinean con las plataformas de orquestación más nuevas. La conexión inicial es solo parte del problema, porque las actualizaciones de los proveedores pueden cambiar una interfaz o esquema después de que un manual de respuesta ya está en funcionamiento, lo que requiere una validación continua en lugar de un esfuerzo de implementación único. Un cambio de este tipo puede interrumpir una tarea automatizada sin mostrar de inmediato que la cobertura se ha visto afectada, creando el riesgo de que un equipo asuma que una acción de respuesta ha ocurrido cuando no es así. Los equipos de seguridad entonces necesitan volver a probar, ajustar y mantener las integraciones mientras continúan con su trabajo de respuesta diario y gestionan incidentes que no pueden esperar a que se repare una plataforma. Estos requisitos alargan los cronogramas de implementación para las organizaciones que pueden enfrentar la mayor presión de cumplimiento y los entornos de seguridad más complejos, lo que significa que los compradores con la necesidad más clara de automatización pueden enfrentar el camino más largo para obtener sus beneficios operativos.
Restricciones Presupuestarias entre Pequeñas y Medianas Empresas
Se proyecta que las pymes crezcan rápidamente en el mercado de automatización de flujos de trabajo SOC, pero las restricciones presupuestarias aún pueden ralentizar la adopción a medida que los compradores equilibran el gasto en seguridad con otras prioridades operativas. Las plataformas empresariales pueden tener precios basados en el número de integraciones, puestos de analistas y ejecuciones de flujos de trabajo, lo que no siempre se alinea con la capacidad de gasto de equipos más pequeños que necesitan un servicio más limitado pero aún confiable. Los compradores más pequeños también deben financiar la implementación, el ajuste y el mantenimiento, y estos costos pueden superar el costo de la licencia con el tiempo cuando el equipo carece de las habilidades para configurar y mantener la plataforma internamente. Esto hace que la implementación sencilla, los precios comprensibles y la sobrecarga administrativa limitada sean consideraciones de compra importantes para las organizaciones con pocos especialistas en seguridad. BlinkOps introdujo un Constructor de Agentes de Seguridad Sin Código en abril de 2025, reflejando los esfuerzos del proveedor por reducir el esfuerzo de ingeniería necesario para construir automatizaciones específicas del entorno. Las herramientas sin código pueden reducir las barreras para las pymes, pero no eliminan la necesidad de gobernanza, pruebas, revisión humana y mantenimiento continuo de las acciones automatizadas.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente:
El Crecimiento de los Servicios Refleja la Demanda de Soporte OperativoLas soluciones representaron el 66,18% de los ingresos del mercado de automatización de flujos de trabajo SOC en 2026, lo que refleja el papel central de las plataformas de orquestación, los módulos de respuesta a incidentes y gestión de casos, los motores de manuales de respuesta y las herramientas de análisis de seguridad en un SOC moderno. Estos productos conectan herramientas de seguridad y agilizan el trabajo rutinario a través de pasos definidos, ayudando a los equipos a gestionar alertas de manera más consistente, aplicar procedimientos de respuesta establecidos y reducir el esfuerzo manual necesario para recopilar contexto de sistemas separados. Los compradores evalúan la cobertura de integración, el control del flujo de trabajo, los permisos de acceso y los informes porque una solución debe adaptarse tanto al conjunto de herramientas de seguridad como al proceso de respuesta de la organización, al tiempo que permite a los analistas y gerentes comprender por qué se inició una acción particular. La amplia base de soluciones también muestra que los clientes aún colocan la plataforma de software en el centro de su programa de automatización en lugar de tratarla como un complemento periférico, ya que la plataforma coordina los datos, las acciones, las aprobaciones y los registros que permiten respuestas repetibles. Una plataforma que no puede respaldar el proceso de monitoreo, investigación y escalada existente del cliente es poco probable que entregue el beneficio operativo previsto.
Se proyecta que los servicios se expandan a una CAGR del 24,19% hasta 2032, a medida que los servicios gestionados, el soporte de implementación, la consultoría, la capacitación y el ajuste de plataformas se vuelven más importantes para los clientes. Muchas organizaciones carecen de suficiente capacidad de ingeniería interna para construir manuales de respuesta, mantener integraciones, probar cambios, documentar procedimientos operativos y responder a incidentes en vivo simultáneamente, especialmente cuando el personal ya está limitado y el equipo debe trabajar en una amplia combinación de tecnologías de seguridad existentes. La encuesta de SANS mostró que, entre las organizaciones que utilizaban herramientas de IA o aprendizaje automático, los flujos de trabajo definidos aún no las habían incorporado. Los proveedores de servicios e integradores de sistemas pueden abordar esa brecha configurando flujos de trabajo, validando la lógica de respuesta y apoyando a los equipos operativos después de la implementación. El mercado de automatización de flujos de trabajo SOC tiene una demanda creciente de socios que entreguen procesos operativos, integraciones probadas, manuales de respuesta respaldados y asistencia continua de plataforma, en lugar de solo acceso al producto.


Por Modo de Implementación:
Lo Local Lidera Mientras la Nube Gana Nuevas Cargas de TrabajoLas implementaciones locales representaron el 70,15% de los ingresos del mercado de automatización de flujos de trabajo SOC en 2026, respaldadas por obligaciones de residencia de datos, entornos con separación de red, infraestructura establecida y contratos a largo plazo. Los operadores de defensa e infraestructura crítica pueden necesitar mantener datos y sistemas sensibles dentro de entornos estrictamente controlados, lo que hace que la implementación local sea una opción práctica cuando la separación de red, las restricciones de acceso y los requisitos de control interno limitan cómo se pueden conectar los sistemas. La arquitectura existente también puede hacer que los cambios en el modelo de implementación sean costosos porque los equipos deben evaluar el movimiento de datos, el acceso al sistema, la continuidad operativa, las dependencias de integración y el impacto en los procesos de incidentes establecidos antes de alterar la plataforma. Estas condiciones preservan la demanda de sistemas locales incluso cuando las herramientas de seguridad se distribuyen más en entornos de nube, endpoint, identidad y red. La elección de implementación en este segmento refleja, por lo tanto, los controles de riesgo y la tecnología instalada tanto como el atractivo de las nuevas funciones de automatización.
Se proyecta que la implementación en la nube se expanda a una CAGR del 24,40% hasta 2032, a medida que las organizaciones adoptan sistemas de información de seguridad y gestión de eventos nativos de la nube, detección de endpoints entregada en la nube y herramientas de identidad de software como servicio. Una capa de orquestación es más fácil de implementar cuando se ejecuta en el mismo entorno que las herramientas que debe conectar y coordinar, porque esto simplifica el acceso, reduce la fricción operativa y alinea el flujo de trabajo con la forma en que la información de seguridad ya se recopila y procesa. Los proveedores de servicios de seguridad gestionados también necesitan sistemas multiinquilino que admitan muchas cuentas de clientes sin requerir una instalación local separada para cada una. Swimlane lanzó una configuración de SOC con IA para proveedores de servicios de seguridad gestionados en julio de 2026, ilustrando la atención del proveedor a este modelo de entrega.[2] El crecimiento en la nube no elimina los requisitos de gobernanza, ya que los compradores regulados continúan evaluando el manejo de datos y los controles de IA. Swimlane informó la certificación ISO 42001 en 2025 como evidencia de un marco de gestión de IA.
Por Tamaño de Organización:
Las Grandes Empresas Lideran Mientras las Pymes AceleranLas grandes empresas representaron el 68,29% de los ingresos del mercado de automatización de flujos de trabajo SOC en 2026 porque típicamente gestionan más herramientas, mayores volúmenes de alertas y estructuras de aprobación más complejas que las organizaciones más pequeñas. A menudo requieren una amplia cobertura de integración en sistemas de seguridad, tecnología de la información y nube, así como control de acceso basado en roles e informes detallados de cumplimiento. La base de ingresos empresariales refleja tanto la escala del entorno operativo como los recursos que estos compradores pueden comprometer para la integración y la gestión de flujos de trabajo, incluido el tiempo necesario para evaluar controles, probar casos de uso y alinear a múltiples partes interesadas en un proceso de respuesta común. Las grandes organizaciones también tienden a necesitar controles consistentes en muchas unidades de negocio, ubicaciones y equipos de seguridad especializados. Estos requisitos hacen que la profundidad de la plataforma, la amplitud de integración, la gobernanza, los controles detallados y la capacidad de mantener flujos de trabajo confiables a lo largo del tiempo sean factores centrales en las decisiones de compra de grandes empresas.
Se proyecta que las pymes se expandan a una CAGR del 24,87% hasta 2032 a medida que los requisitos de ciberseguros y la necesidad de respuesta documentada a incidentes aumentan la atención a las operaciones de seguridad formales. Los equipos más pequeños pueden usar la automatización para enrutar alertas, recopilar contexto, enriquecer casos con datos de herramientas conectadas y escalar decisiones sin requerir que los analistas realicen tareas repetitivas manualmente durante un período de respuesta ocupado. La facilidad de configuración y el control de costos pueden tener más peso para estos compradores que la cobertura de integración muy amplia que buscan las grandes empresas. La creación de flujos de trabajo sin código puede hacer que la automatización sea más accesible para equipos sin personal de desarrollo dedicado, aunque cada acción automatizada aún requiere pruebas y supervisión. El mercado de automatización de flujos de trabajo SOC puede beneficiarse de productos diseñados para equipos operativos más pequeños cuando los proveedores reducen el esfuerzo de implementación, limitan las demandas de mantenimiento, brindan soporte apropiado durante la configuración y demuestran un retorno operativo claro dentro de presupuestos de seguridad limitados.

Por Vertical Industrial:
El Sector BFSI Lidera Mientras la Demanda Gubernamental se ExpandeEl sector BFSI representó el 29,11% de los ingresos del mercado de automatización de flujos de trabajo SOC en 2026, ya que las instituciones financieras manejan información sensible y operan bajo estrictas expectativas regulatorias. Estas organizaciones a menudo tienen estructuras SOC establecidas y pueden aplicar la automatización a la gestión de casos, la recopilación de evidencia, la escalada y la coordinación entre equipos de seguridad, riesgo y tecnología durante incidentes de alta prioridad que requieren una respuesta documentada. La necesidad de conectar muchos sistemas de seguridad y de negocio también respalda la demanda de herramientas de orquestación que coordinen acciones en toda la organización. Los procesos de respuesta consistentes pueden ayudar a las instituciones financieras a gestionar entornos operativos complejos y preservar registros para su revisión. Estas condiciones mantienen al sector BFSI en el centro del mercado de automatización de flujos de trabajo SOC y respaldan el gasto continuo en operaciones de seguridad formales que pueden integrar muchas herramientas, mantener registros de casos consistentes y gestionar tareas de respuesta recurrentes a escala.
Se proyecta que el gobierno y la administración pública se expandan a una CAGR del 23,57% hasta 2032 a medida que los programas nacionales de inversión en ciberseguridad y los requisitos operativos del sector público aumentan la demanda de capacidades SOC formales. Torq declaró en enero de 2026 que su financiación de la Serie D apoyaría la expansión hacia los mercados federal y del sector público de los Estados Unidos, incluido el trabajo hacia la autorización FedRAMP. Swimlane recibió la autorización FedRAMP High en junio de 2025, dándole acceso a las cargas de trabajo no clasificadas más sensibles del gobierno de los Estados Unidos. Los compradores de salud y ciencias de la vida necesitan una contención rápida debido a la exposición al ransomware y la información sensible de los pacientes, mientras que los proveedores de TI y telecomunicaciones gestionan entornos híbridos y multinube. Los operadores de energía y servicios públicos se centran en la coordinación de tecnología operativa y tecnología de la información, y la manufactura, el comercio minorista, el comercio electrónico y otros sectores adaptan los flujos de trabajo a sus riesgos y necesidades operativas específicas.
Análisis Geográfico
Mercado de Automatización de Flujos de Trabajo del SOC en América del Norte
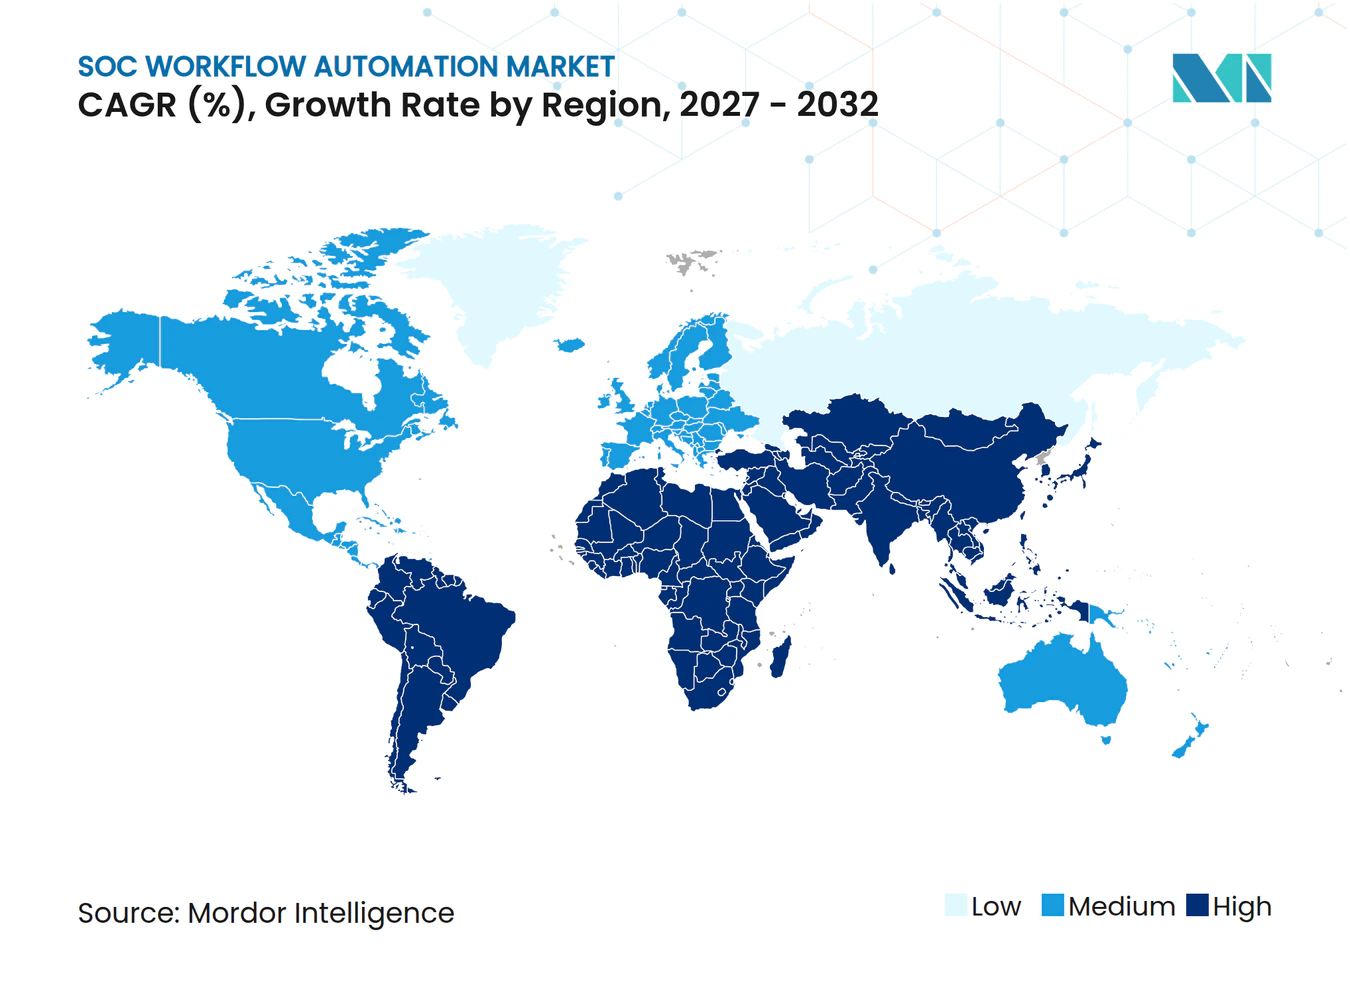
América del Norte concentró el 35,16% de la cuota del mercado de automatización de flujos de trabajo del SOC en 2026, respaldada por su concentración de empresas reguladas y proveedores de seguridad. La modernización de la ciberseguridad federal de EE. UU. y los requisitos de confianza cero impulsan la demanda entre los organismos públicos y sus proveedores asociados, ya que estas organizaciones necesitan procesos controlados para respaldar la supervisión continua, la investigación de incidentes, las decisiones de acceso, la preservación de evidencias y una responsabilidad clara cuando los eventos operativos requieren acción. La certificación gubernamental se ha convertido en un requisito competitivo importante para los proveedores que buscan cargas de trabajo sensibles del sector público. Swimlane obtuvo la autorización FedRAMP High en junio de 2025, mientras que Torq identificó el trabajo de FedRAMP y la expansión en el sector público como usos para su financiación de enero de 2026, que requiere supervisión, investigación y respuesta coordinada. Estas acciones demuestran que los proveedores consideran la certificación como una vía para incrementar la demanda en América del Norte.
Mercado de Automatización de Flujos de Trabajo del SOC en Asia-Pacífico y Europa
Se proyecta que Asia-Pacífico se expanda a una CAGR del 23,81% hasta 2032, convirtiéndose en el segmento geográfico de mayor crecimiento en el mercado de automatización de flujos de trabajo del SOC. La digitalización en India, el Sudeste Asiático, China, Corea del Sur y Japón está incrementando el número de sistemas que requieren supervisión, investigación y coordinación de respuestas. Los programas soberanos de ciberseguridad en varios mercados también están respaldando la inversión local en operaciones de seguridad, y las organizaciones pueden utilizar la automatización para gestionar volúmenes crecientes de alertas en entornos de nube y locales, especialmente donde los equipos de seguridad deben coordinar una amplia gama de tecnologías y prácticas operativas. Europa sigue siendo importante para el mercado de automatización de flujos de trabajo del SOC porque la Ley de Resiliencia Operativa Digital ha sido aplicada a las entidades financieras cubiertas desde enero de 2025.[3] Los clientes europeos pueden otorgar mayor importancia a la residencia de datos y los registros de auditoría, lo que puede favorecer a los proveedores que demuestren operaciones de flujo de trabajo controladas y expliquen cómo se gobernaron las acciones automatizadas.
Mercado de Automatización de Flujos de Trabajo del SOC en Oriente Medio y África y América del Sur
Oriente Medio se está expandiendo a medida que las estrategias nacionales de ciberseguridad y la exposición en la infraestructura de petróleo y gas incrementan la atención hacia las operaciones de seguridad. África sigue siendo más pequeña en términos de ingresos absolutos, pero los requisitos de protección de datos y la digitalización de los servicios financieros están generando una necesidad inicial de capacidades formales de SOC, especialmente donde las organizaciones necesitan un proceso más fiable para supervisar eventos y dirigir a un equipo de seguridad limitado. América del Sur también tiene margen de crecimiento a medida que las organizaciones mejoran sus procesos de supervisión y respuesta, mientras que los proveedores de servicios de seguridad gestionados pueden reducir la inversión inicial necesaria para los clientes con presupuestos de seguridad más reducidos. Este patrón regional respalda la demanda de productos que sean más sencillos de implementar, más fáciles de operar, adecuados para su entrega a través de un modelo de servicio gestionado y prácticos para organizaciones que necesitan soporte en operaciones de seguridad sin construir un gran equipo interno de automatización.
Panorama Competitivo
Concentración del Mercado
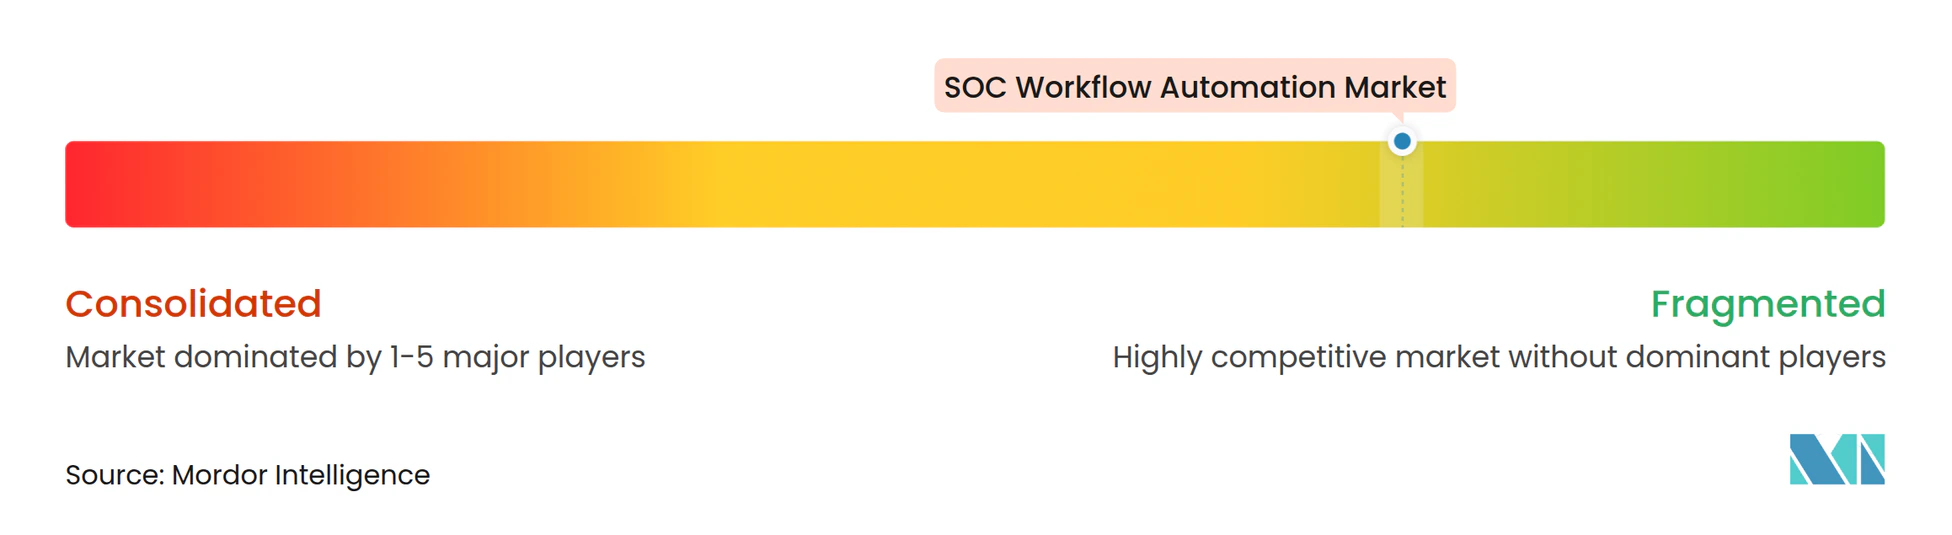
El mercado de automatización de flujos de trabajo SOC está moderadamente fragmentado, sin que ningún proveedor ocupe una posición dominante en todos los grupos de clientes, modelos de implementación, geografías y canales de comercialización. La competencia está aumentando a medida que los proveedores nativos de IA y los proveedores establecidos de plataformas de seguridad abordan la misma necesidad de investigación y respuesta más rápidas. Torq, Tines, Swimlane y BlinkOps atrajeron financiación y atención significativas durante los 18 meses hasta octubre de 2026. Este capital respalda el desarrollo de productos, los programas de socios y la expansión hacia los canales de proveedores de servicios de seguridad gestionados, lo que permite a los proveedores invertir en más integraciones, funciones de IA, actividad de certificación, modelos de entrega preferidos por los clientes para operaciones externalizadas y equipos comerciales para apoyar la expansión hacia nuevos grupos de clientes. El panorama competitivo en el mercado de automatización de flujos de trabajo SOC incluye especialistas en orquestación independientes y proveedores que agrupan la automatización en plataformas de seguridad más amplias, dando a los compradores la opción entre capacidades de flujo de trabajo dedicadas y automatización integrada en una relación de seguridad más amplia.
Las ofertas agrupadas pueden ejercer presión sobre los precios de los proveedores independientes al tiempo que aumentan la conciencia de los clientes sobre la automatización de flujos de trabajo en el mercado SOC. Tines lanzó la plataforma 3B en julio de 2026 para respaldar la construcción, ejecución y gobernanza de flujos de trabajo empresariales, aplicaciones y agentes. Swimlane lanzó SOC con IA para proveedores de servicios de seguridad gestionados en julio de 2026, dirigido a proveedores que necesitan extender la automatización agéntica a los entornos de los clientes. Torq cerró una ronda de la Serie D de 140 millones de USD en enero de 2026 con una valoración de 1.200 millones de USD y dirigió el capital hacia la adopción de su plataforma SOC con IA y la expansión del sector público. Estas acciones muestran que los principales proveedores están combinando el desarrollo de productos con rutas de mercado específicas, en lugar de depender únicamente de las ventas directas de una plataforma a grandes empresas con equipos de seguridad maduros, y subrayan por qué los canales de proveedores de servicios se han convertido en una parte importante de la estrategia competitiva.
Sekoia lanzó Elevate en septiembre de 2026 como una capa de IA agéntica para su plataforma SOC autónoma y declaró que había completado más de 425.000 investigaciones autónomas durante su período de acceso anticipado.[4] La certificación ISO 42001 de Swimlane puede ayudar a abordar las expectativas de los compradores en torno a la gobernanza de IA en entornos regulados. Las organizaciones del mercado medio y los proveedores de servicios de seguridad gestionados siguen siendo oportunidades importantes porque muchas plataformas fueron diseñadas inicialmente para ventas directas a grandes empresas, dejando una necesidad de modelos comerciales más simples, incorporación más rápida, configuraciones adecuadas para la entrega de servicios compartidos y menor dependencia de ingenieros de automatización internos dedicados. La incorporación de autoservicio, la configuración sin código, las licencias multiinquilino y las alternativas de código abierto pueden atraer a compradores que necesitan implementación y soporte flexibles, especialmente cuando desean evitar una implementación prolongada o una dependencia estrecha de un único proveedor.
Líderes de la Industria de Automatización de Flujos de Trabajo SOC
-
Cyberbit Ltd.
-
Anomali, Inc.
-
Cyware Labs, Inc.
-
LogicHub, Inc.
-
D3 Security Management Systems, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Mercado de Automatización de Flujos de Trabajo del SOC Empresas cubiertas en este informe
- Swimlane LLC
- Tines Security Limited
- D3 Security Management Systems, Inc.
- ThreatConnect, Inc.
- Resolve Systems LLC
- Cyware Labs, Inc.
- Torq Technologies, Inc.
- BlinkOps, Inc.
- SIRP, Inc.
- LogicHub, Inc.
- Cyberbit Ltd.
- Sekoia SAS
- Logpoint ApS
- Anomali, Inc.
- Lumu Technologies, Inc.
- Revelstoke Security, Inc.
- Shuffle, Inc.
- StrangeBee SAS
- Ayehu, Inc.
- DFLabs S.p.A.
Desarrollos recientes de la industria en Mercado de Automatización de Flujos de Trabajo del SOC
- Septiembre de 2026: Sekoia anunció la disponibilidad general de Sekoia Elevate, la capa de IA agéntica de su plataforma SOC autónoma. Durante un programa de Acceso Anticipado con más de 2.000 clientes, el sistema completó más de 425.000 investigaciones autónomas, entregando veredictos listos para auditoría en un promedio de 99 segundos. Los principales proveedores de servicios de seguridad gestionados en Europa y los Estados Unidos reportaron una reducción de hasta cinco veces en el tiempo total de investigación, señalando la viabilidad comercial de la investigación de alertas completamente autónoma a escala.
- Julio de 2026: Swimlane lanzó Swimlane AI SOC para proveedores de servicios de seguridad gestionados, una configuración dedicada de su plataforma Turbine que permite a los proveedores de servicios de seguridad gestionados extender la automatización agéntica a los clientes finales sin entrar en competencia directa con esas cuentas, abriendo un nuevo canal de ingresos de servicios gestionados para el proveedor.
- Julio de 2026: Tines lanzó Tines 3B, una plataforma nativa de IA para construir, ejecutar y gobernar flujos de trabajo empresariales, aplicaciones y agentes a escala. La empresa reportó una tasa de retención de ingresos netos del 124%, un crecimiento del 302% en la adopción de IA y una triplicación de su base de clientes empresariales año tras año.
- Febrero de 2026: Swimlane lanzó Swimlane AI SOC con Agentes Profundos Inteligentes, trasladando a los analistas de la gestión de la fatiga por alertas hacia la evaluación de amenazas de orden superior a través de agentes de IA transparentes que manejan el razonamiento de investigación y respuesta a través de la plataforma Turbine.
Alcance del Informe Global del Mercado de Automatización de Flujos de Trabajo SOC
El Mercado de Automatización de Flujos de Trabajo SOC comprende plataformas de software y servicios que automatizan, orquestan y optimizan los procesos del centro de operaciones de seguridad (SOC) a lo largo del ciclo de vida de los incidentes. Estas soluciones agilizan el triaje de alertas, las investigaciones, la gestión de casos, el enriquecimiento de inteligencia de amenazas, la ejecución de respuestas, los informes y la colaboración de analistas a través de flujos de trabajo predefinidos y manuales de automatización. El mercado incluye plataformas de orquestación de seguridad, motores de automatización de flujos de trabajo, soluciones de gestión de respuesta a incidentes y consultoría, servicios gestionados, capacitación y soporte asociados. El objetivo principal de estas soluciones es reducir las cargas de trabajo manuales, mejorar los tiempos de respuesta, aumentar la eficiencia operativa y fortalecer las operaciones de seguridad empresarial.
El Informe del Mercado de Automatización de Flujos de Trabajo SOC está segmentado por Componente (Soluciones [Plataformas de Orquestación de Seguridad, Respuesta a Incidentes y Gestión de Casos, Automatización de Flujos de Trabajo y Motores de Manuales de Respuesta, y Análisis de Seguridad e Informes] y Servicios [Servicios Gestionados, Servicios de Consultoría e Implementación, y Servicios de Capacitación y Soporte]), Modo de Implementación (Nube y Local), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical Industrial (Banca, Servicios Financieros y Seguros [BFSI], Gobierno y Administración Pública, Salud y Ciencias de la Vida, TI y Telecomunicaciones, Manufactura Industrial, Energía y Servicios Públicos, Comercio Minorista y Comercio Electrónico, y Otros Sectores Industriales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
Resumen de la segmentación
| Soluciones | Plataformas de Orquestación de Seguridad |
| Respuesta a Incidentes y Gestión de Casos | |
| Automatización de Flujos de Trabajo y Motores de Manuales de Respuesta | |
| Análisis de Seguridad e Informes | |
| Servicios | Servicios Gestionados |
| Servicios de Consultoría e Implementación | |
| Servicios de Capacitación y Soporte |
| Nube |
| Local |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Gobierno y Administración Pública |
| Salud y Ciencias de la Vida |
| TI y Telecomunicaciones |
| Manufactura Industrial |
| Energía y Servicios Públicos |
| Comercio Minorista y Comercio Electrónico |
| Otros Sectores Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| América del Sur | Brasil |
| Argentina | |
| México | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Soluciones | Plataformas de Orquestación de Seguridad |
| Respuesta a Incidentes y Gestión de Casos | ||
| Automatización de Flujos de Trabajo y Motores de Manuales de Respuesta | ||
| Análisis de Seguridad e Informes | ||
| Servicios | Servicios Gestionados | |
| Servicios de Consultoría e Implementación | ||
| Servicios de Capacitación y Soporte | ||
| Por Modo de Implementación | Nube | |
| Local | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Vertical Industrial | Banca, Servicios Financieros y Seguros (BFSI) | |
| Gobierno y Administración Pública | ||
| Salud y Ciencias de la Vida | ||
| TI y Telecomunicaciones | ||
| Manufactura Industrial | ||
| Energía y Servicios Públicos | ||
| Comercio Minorista y Comercio Electrónico | ||
| Otros Sectores Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| América del Sur | Brasil | |
| Argentina | ||
| México | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de automatización de flujos de trabajo SOC?
El mercado de automatización de flujos de trabajo SOC fue valorado en 4,19 mil millones de USD en 2026 y se estima que alcanzará los 14,49 mil millones de USD para 2032, creciendo a una CAGR del 23,08% de 2027 a 2032.
¿Qué está impulsando la demanda de automatización de flujos de trabajo SOC?
El aumento en los volúmenes de alertas, los requisitos de cumplimiento normativo y la limitada dotación de personal en ciberseguridad están incrementando la demanda de flujos de trabajo automatizados de triaje, investigación y respuesta.
¿Qué componente lidera los ingresos de la automatización de flujos de trabajo SOC?
Las soluciones lideraron con el 66,18% de los ingresos en 2026, mientras que se proyecta que los servicios crezcan a una CAGR del 24,19% hasta 2032.
¿Qué modo de implementación está creciendo más rápido?
Se proyecta que la implementación en la nube se expanda a una CAGR del 24,40% hasta 2032, mientras que la implementación local representó el 70,15% de los ingresos en 2026.
¿Qué organizaciones están adoptando estas plataformas más rápidamente?
Se proyecta que las pymes se expandan a una CAGR del 24,87% hasta 2032 a medida que buscan capacidades formales de respuesta a incidentes con equipos de seguridad más pequeños.
¿Qué región está creciendo más rápido en automatización de flujos de trabajo SOC?
Se proyecta que Asia-Pacífico se expanda a una CAGR del 23,81% hasta 2032, respaldada por la digitalización y la inversión en ciberseguridad en las principales economías regionales.