
Tamaño y Participación del Mercado de Automatización de Remediación de Seguridad en la Nube
Visión General del Mercado
| Período de Estudio | 2020 - 2031 |
|---|---|
| Tamaño del Mercado (2026) | 2.56 Mil millones de dólares |
| Tamaño del Mercado (2031) | 6.42 Mil millones de dólares |
| Tasa de crecimiento (2026 - 2031) | 20.19 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Automatización de Remediación de Seguridad en la Nube por Mordor Intelligence
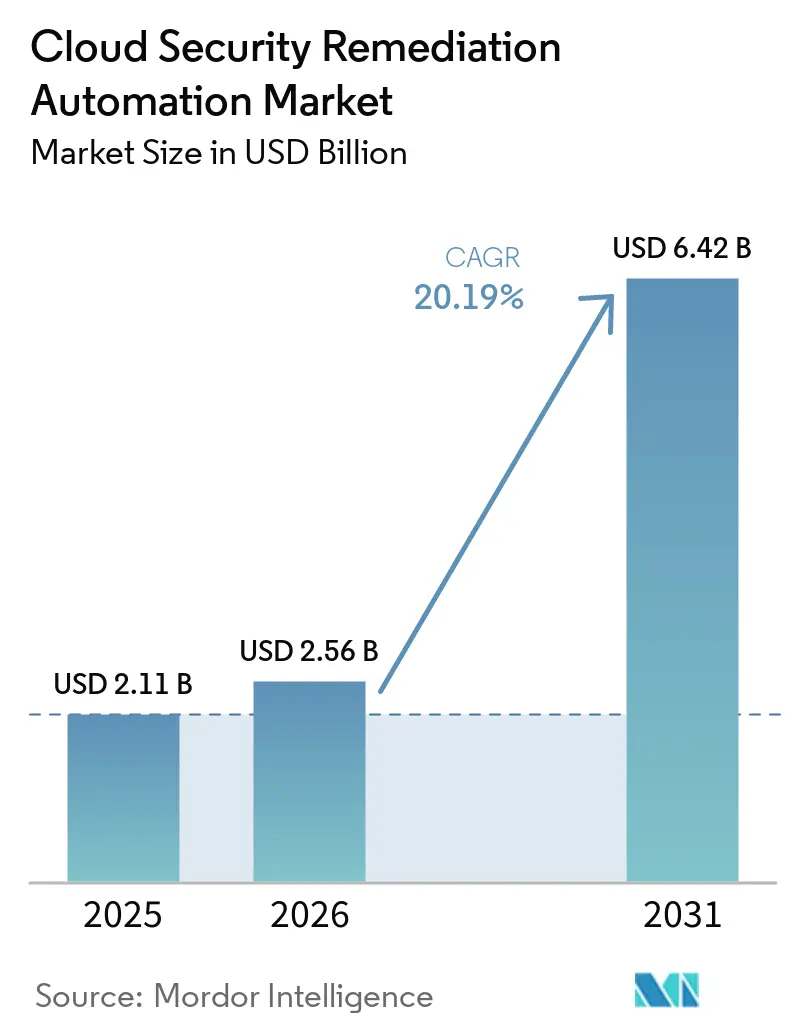
Se proyecta que el tamaño del mercado de automatización de remediación de seguridad en la nube se expanda desde 2,11 mil millones de USD en 2025 y 2,56 mil millones de USD en 2026 hasta 6,42 mil millones de USD en 2031, registrando una CAGR del 20,19% entre 2026 y 2031. Los entornos de nube empresariales son cada vez más difíciles de proteger porque las cargas de trabajo, las identidades, las aplicaciones SaaS y las configuraciones de los proveedores están creciendo en plataformas interconectadas. El mercado de automatización de remediación de seguridad en la nube está respaldado por compradores que necesitan pasar de la identificación de problemas a su corrección sin largas colas de remediación. Los requisitos de cumplimiento normativo también están aumentando la demanda de sistemas que generen evidencia continua del estado de los controles y de las acciones de remediación completadas. Los proveedores están combinando la priorización de riesgos, la automatización de flujos de trabajo y las capacidades de infraestructura como código para reducir el trabajo operativo asociado con los hallazgos en la nube. El mercado de automatización de remediación de seguridad en la nube también crea oportunidades para los proveedores que pueden aplicar controles seguros en entornos multinube preservando al mismo tiempo procesos claros de propiedad y aprobación de cambios.
Conclusiones Clave del Informe
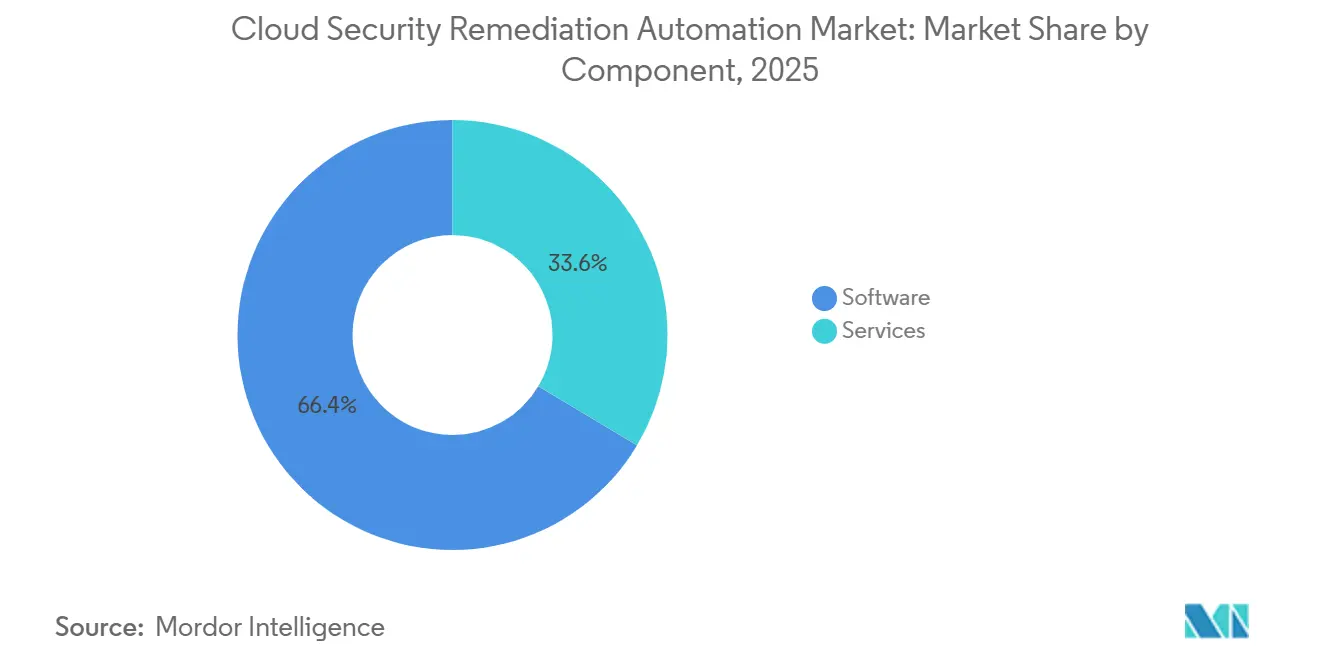
- Por componente, el software representó el 66,43% de la participación del mercado de automatización de remediación de seguridad en la nube en 2025, mientras que se proyecta que los servicios se expandan a una CAGR del 23,11% hasta 2031.
- Por entorno de nube, la nube pública representó el 47,52% de la participación del mercado de automatización de remediación de seguridad en la nube en 2025, mientras que se proyecta que la nube híbrida crezca a una CAGR del 22,38% hasta 2031.
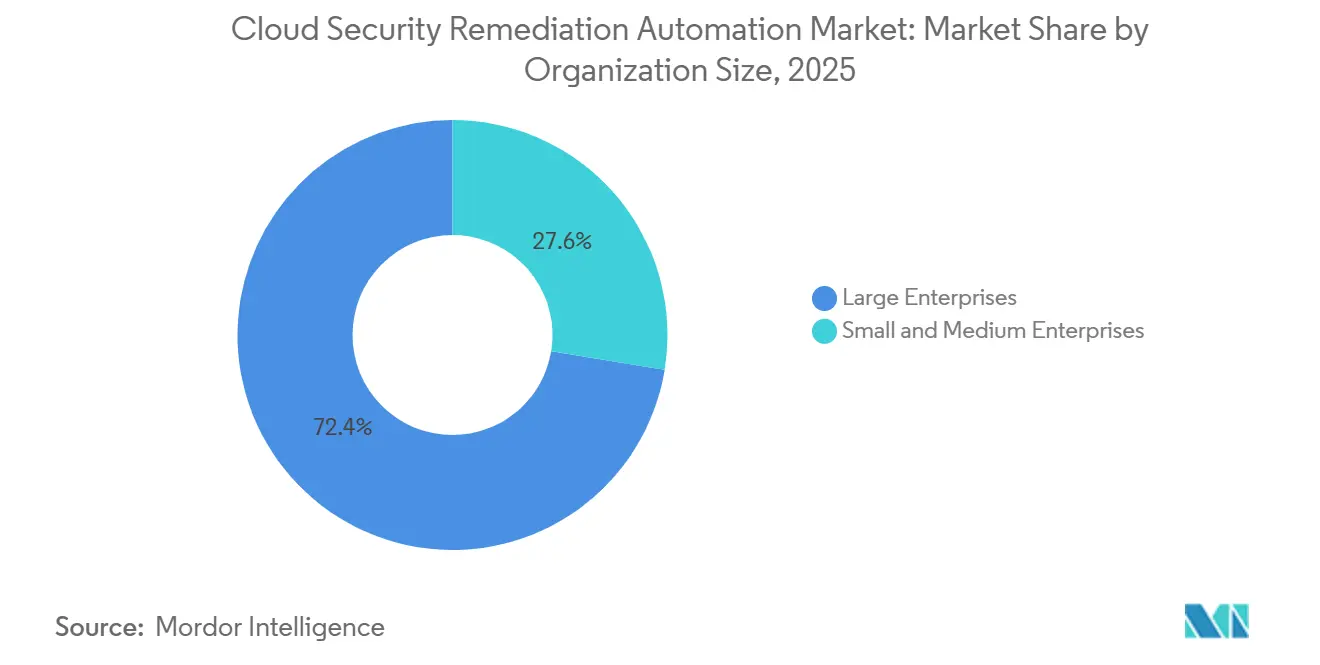
- Por tamaño de organización, las grandes empresas representaron el 72,41% de la participación del mercado de automatización de remediación de seguridad en la nube en 2025, mientras que se proyecta que las Pymes se expandan a una CAGR del 24,73% hasta 2031.
- Por vertical industrial, el sector BFSI representó el 26,17% de los ingresos en 2025, mientras que se proyecta que la industria de salud y ciencias de la vida crezca a una CAGR del 24,89% hasta 2031.
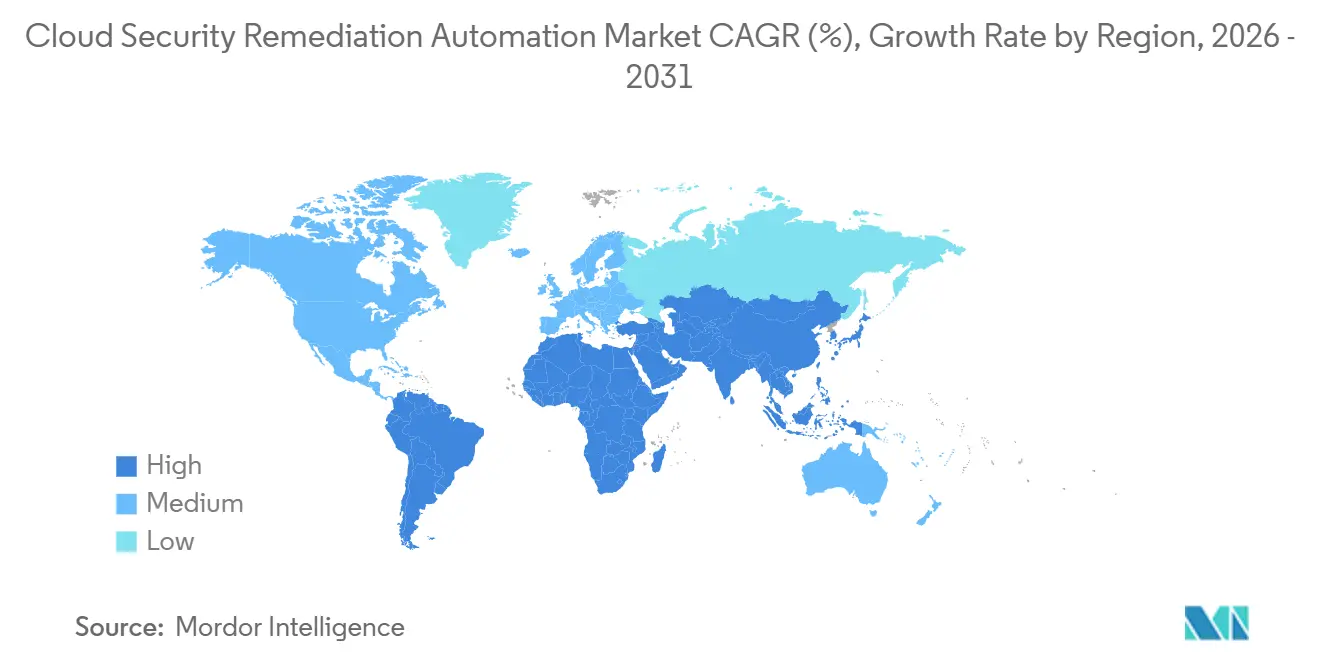
- Por geografía, América del Norte representó el 37,58% de los ingresos en 2025, mientras que se proyecta que Asia-Pacífico se expanda a una CAGR del 25,76% hasta 2031.
Nota: Las cifras del tamaño del mercado y los pronósticos de este informe se generan utilizando el marco de estimación patentado de Mordor Intelligence, actualizado con los datos y conocimientos más recientes disponibles a partir de enero de 2026.
Tendencias e Información del Mercado Global de Automatización de Remediación de Seguridad en la Nube
Análisis del Impacto de los Impulsores*
| IMPULSOR | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Expansión de Cargas de Trabajo Nativas de la Nube y Complejidad Multinube | +4.8% | Global, con mayor intensidad en América del Norte, APAC y la UE | Mediano plazo (2-4 años) |
| Priorización y Remediación de Riesgos Asistida por IA | +4.3% | Global, con implementaciones avanzadas en América del Norte y Europa Occidental | Mediano plazo (2-4 años) |
| Requisitos de Cumplimiento Continuo y Evidencia de Auditoría | +3.6% | UE, América del Norte y global | Corto plazo (≤ 2 años) |
| Convergencia de CNAPP en Código, Nube y Tiempo de Ejecución | +2.9% | Global, con mayor relevancia en América del Norte y EMEA | Mediano plazo (2-4 años) |
| Tarjetas de Puntuación de Seguridad para Ciberseguros | +1.5% | América del Norte y Europa Occidental | Corto plazo (≤ 2 años) |
| Adopción de Remediación sin Código por el Mercado Medio | +1.1% | América del Norte, Europa Occidental y APAC | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Expansión de Cargas de Trabajo Nativas de la Nube y Complejidad Multinube
Las cargas de trabajo en contenedores y las arquitecturas multinube están ampliando el número de configuraciones que los equipos deben monitorear y corregir. Thales encontró que la empresa promedio gestionaba 2,1 proveedores de nube pública mientras mantenía infraestructura local en 2025. El estudio también encontró que el 55% de los encuestados consideraba que los entornos de nube eran más difíciles de proteger que la infraestructura local. Las empresas utilizaban un promedio de 85 aplicaciones SaaS, lo que aumentó las brechas de control de acceso y visibilidad en sus entornos. La demanda del mercado de automatización de remediación de seguridad en la nube aumenta cuando los entornos de proveedores interconectados requieren una aplicación coherente de políticas en lugar de revisiones manuales separadas. La propiedad clara sigue siendo importante porque un hallazgo desatendido puede requerir escalada de gobernanza antes de que se ejecute una corrección automatizada.[1]
Priorización y Remediación de Riesgos Asistida por IA
Los flujos de trabajo asistidos por IA están ayudando a los equipos de seguridad a priorizar los hallazgos en la nube y preparar acciones de remediación para los desarrolladores. Sysdig informó que los clientes que utilizaban su función de remediación guiada con IA redujeron el tiempo de remediación en más del 90%. Su enfoque combinó el contexto de tiempo de ejecución y la puntuación de gravedad para generar instrucciones para la acción del desarrollador. AWS amplió la Respuesta de Seguridad Automatizada en AWS en agosto de 2026 para incluir un Kit de Herramientas de IA para remediación personalizada. La versión cubrió hallazgos de Amazon Inspector, Amazon GuardDuty y Amazon Macie, e incluyó salvaguardas para las acciones de remediación generadas. El mercado de automatización de remediación de seguridad en la nube se beneficia cuando un equipo de seguridad fijo puede abordar más de su trabajo pendiente sin un aumento equivalente en la plantilla.
Requisitos de Cumplimiento Continuo y Evidencia de Auditoría
La necesidad de cumplimiento continuo está haciendo que la recopilación automatizada de evidencias sea más importante para los equipos de seguridad en la nube. DORA se volvió vinculante para las entidades financieras de la UE el 17 de enero de 2025. Los requisitos de PCI DSS 4.0.1 se volvieron totalmente exigibles el 31 de marzo de 2025, incluidos los requisitos relacionados con la autenticación multifactor resistente al phishing y el registro de cifrado. El Marco de Ciberseguridad 2.0 del NIST identifica la verificación automatizada de políticas como parte de la función de Respuesta.[2] La Regla de Seguridad de HIPAA también requiere que las entidades cubiertas y sus socios comerciales implementen salvaguardas técnicas para la información de salud protegida electrónicamente. El mercado de automatización de remediación de seguridad en la nube está ganando relevancia donde las organizaciones necesitan evidencia del estado de los controles y corrección oportuna en lugar de verificaciones de cumplimiento periódicas.
Convergencia de CNAPP en Código, Nube y Tiempo de Ejecución
Las plataformas de protección de aplicaciones nativas de la nube están consolidando la evaluación de postura, la protección de cargas de trabajo y las funciones de remediación. Google completó su adquisición de Wiz por 32 mil millones de USD el 11 de marzo de 2026. Google declaró que Wiz seguiría disponible en AWS, Azure y Oracle Cloud tras unirse a Google Cloud. Palo Alto Networks completó su adquisición de Chronosphere en enero de 2026, combinando la observabilidad nativa de la nube con Cortex AgentiX. CrowdStrike presentó un Motor de Riesgo en la Nube informado por adversarios en la Conferencia RSA 2026 para vincular las exposiciones en la nube con las tácticas activas de los adversarios. El mercado de automatización de remediación de seguridad en la nube se está volviendo más competitivo a medida que las grandes plataformas ofrecen capacidades integradas en código, nube, tiempo de ejecución, identidad y observabilidad.
Análisis del Impacto de las Restricciones*
| RESTRICCIÓN | (~) % DE IMPACTO EN EL PRONÓSTICO DE CAGR | RELEVANCIA GEOGRÁFICA | PLAZO DE IMPACTO |
|---|---|---|---|
| Fatiga de Alertas y Escasez de Habilidades en Seguridad en la Nube | -2.8% | Global | Mediano plazo (2-4 años) |
| Seguridad de Remediación, Control de Cambios y Riesgo de Reversión | -2.1% | Global, con mayor impacto en sectores regulados | Mediano plazo (2-4 años) |
| Limitaciones de Profundidad de API en SaaS y PaaS | -1.4% | Global | Corto plazo (≤ 2 años) |
| Restricciones de Nube Soberana y Residencia de Datos | -0.9% | UE, Oriente Medio y APAC | Largo plazo (≥ 4 años) |
| Fuente: Mordor Intelligence | |||
Fatiga de Alertas y Escasez de Habilidades en Seguridad en la Nube
El volumen de alertas y la limitada experiencia en seguridad en la nube continúan ralentizando el uso de la remediación automatizada. Check Point encontró que el 71% de las organizaciones utilizaba más de 10 herramientas de seguridad en la nube en 2025. Más de la mitad de los encuestados enfrentaba casi 500 alertas cada día, y el 62% tardaba más de 24 horas en remediar las brechas tras su detección. ARMO informó que los equipos de operaciones de seguridad encuestados procesaban un promedio de 4.080 alertas de seguridad en la nube cada mes mientras identificaban un promedio de 7 incidentes reales anualmente. El mercado de automatización de remediación de seguridad en la nube debe demostrar, por tanto, que puede suprimir los hallazgos de bajo valor y priorizar los problemas que requieren respuesta. Los equipos sin liderazgo dedicado en seguridad en la nube pueden tardar más en establecer procesos confiables para el uso de estas plataformas.
Seguridad de Remediación, Control de Cambios y Riesgo de Reversión
La remediación automatizada puede crear riesgos en producción cuando cambia una configuración que soporta una dependencia de aplicación activa. Tamnoon analizó 4,76 millones de alertas CNAPP y encontró que algunas categorías de configuración incorrecta permanecieron abiertas durante casi 3 años debido a preocupaciones de producción y gobernanza. La investigación presentada en USENIX Security 2026 encontró que la remediación autónoma de Kubernetes necesitaba controles como límites de radio de impacto, puertas de aprobación y restricciones de implementación progresiva. Un plan de remediación puede crear una interrupción o una brecha de auditoría si cambia una configuración de acceso que era requerida bajo un proceso aprobado separado. El mercado de automatización de remediación de seguridad en la nube favorece a los proveedores que permiten a los equipos definir límites de riesgo y validar una corrección propuesta antes de su ejecución. Es probable que este requisito mantenga relevante la automatización gobernada mientras las empresas desarrollan procesos de reversión más sólidos.[3]
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Componente: El Software Lidera los Ingresos Mientras los Servicios Crecen Más Rápido
El software representó el 66,43% de la participación del mercado de automatización de remediación de seguridad en la nube en 2025. Esta posición reflejó el gasto empresarial en plataformas que generan orientación de remediación específica para cada configuración. Los motores de política como código pueden proponer cambios en JSON o YAML en lugar de proporcionar recomendaciones genéricas. Wiz presentó Green Agent en vista previa pública en marzo de 2026 para utilizar su Gráfico de Seguridad, el rastreo de código a nube, la propiedad de identidad y el historial de remediación para planes específicos del entorno.[4] El Marco de Ciberseguridad 2.0 del NIST reconoce la verificación automatizada de políticas dentro de la función de Respuesta. Los proveedores de software compiten, por tanto, en la precisión y relevancia de la lógica de remediación.
Se proyecta que los servicios crezcan a una CAGR del 23,11% de 2026 a 2031. Las organizaciones con capacidad interna limitada están externalizando el triaje, la investigación y la ejecución de correcciones a proveedores de servicios gestionados. La remediación CNAPP gestionada comúnmente vincula los niveles de servicio al tiempo medio de remediación en lugar de solo al tiempo de identificación de un problema. Ese enfoque vincula la responsabilidad del proveedor a la finalización de una acción de seguridad. Sysdig lanzó Secure AI en agosto de 2026 con agentes que investigan, priorizan y generan correcciones para los riesgos en la nube. La industria de automatización de remediación de seguridad en la nube está respaldada por servicios que combinan flujos de trabajo automatizados con supervisión humana.


Por Entorno de Nube: La Nube Pública Ocupa la Mayor Posición Mientras la Nube Híbrida se Expande
La nube pública representó el 47,52% de la participación del mercado de automatización de remediación de seguridad en la nube en 2025. Las cargas de trabajo nativas de la nube están concentradas en plataformas de hiperescaladores donde las herramientas de seguridad pueden conectarse con los planos de control del proveedor. AWS añadió capacidades del Kit de Herramientas de IA a la Respuesta de Seguridad Automatizada en AWS en agosto de 2026. La actualización extendió la remediación automatizada a los hallazgos de Amazon Inspector, Amazon GuardDuty y Amazon Macie. Las organizaciones que utilizan más de 1 proveedor de nube también necesitan herramientas que puedan normalizar las definiciones de políticas entre diferentes API. Este requisito respalda las capacidades independientes del proveedor en el entorno de nube pública.
Se proyecta que la nube híbrida crezca a una CAGR del 22,38% de 2026 a 2031. Las organizaciones de servicios financieros y salud utilizan diseños híbridos cuando los datos sensibles deben permanecer en las instalaciones mientras los servicios de nube conectados soportan análisis y comunicaciones. La BSI de Alemania publicó los criterios C5:2026 en 2026, actualizando los requisitos de cumplimiento en la nube en línea con NIS2 y el Esquema Europeo de Certificación de Ciberseguridad para Servicios en la Nube. Estos requisitos respaldan la generación continua de evidencias para cargas de trabajo que operan en entornos de nube de hiperescaladores y soberanos. La adopción de nube privada sigue siendo más común en entornos gubernamentales y de defensa con requisitos de aislamiento de red. El tamaño del mercado de automatización de remediación de seguridad en la nube para arquitecturas híbridas está respaldado por la necesidad de verificar controles en infraestructuras conectadas pero gobernadas de manera diferente.
Por Tamaño de Organización: Las Grandes Empresas Representan la Mayor Parte del Gasto Mientras las Pymes se Aceleran
Las grandes empresas representaron el 72,41% de la participación del mercado de automatización de remediación de seguridad en la nube en 2025. Sus entornos de nube generan volúmenes de alertas que los procesos manuales no pueden abordar de manera consistente. Muchos compradores empresariales están consolidando productos separados de gestión de postura, protección de cargas de trabajo y gestión de derechos en suites CNAPP unificadas. Estas suites ofrecen un flujo de trabajo conectado desde la detección hasta la remediación. Los compradores en fase de prueba de concepto evalúan cada vez más si una plataforma puede reducir un trabajo pendiente de remediación establecido. Este enfoque recompensa a los proveedores que demuestran resultados operativos en lugar de amplitud de funcionalidades.
Se proyecta que las Pymes crezcan a una CAGR del 24,73% de 2026 a 2031. Las interfaces de remediación sin código y guiada pueden presentar los hallazgos en la nube como acciones estructuradas sin requerir una amplia experiencia en la plataforma. Thales informó que la empresa promedio utilizaba 85 aplicaciones SaaS en 2025, creando una amplia superficie de configuración también para las organizaciones más pequeñas. Las ofertas basadas en suscripción de proveedores de servicios gestionados proporcionan una ruta práctica hacia la adopción para empresas sin personal dedicado de seguridad en la nube. Los requisitos de los ciberseguros para flujos de trabajo de remediación documentados añaden otra razón comercial para adoptar estas herramientas. La industria de automatización de remediación de seguridad en la nube puede expandirse entre las Pymes cuando la implementación y la operación diaria siguen siendo manejables.
Por Vertical Industrial: BFSI Tiene la Mayor Participación Mientras Salud y Ciencias de la Vida Crecen Más Rápido
El sector BFSI representó el 26,17% de los ingresos globales en 2025. El sector tiene un uso sustancial de la nube para el procesamiento de transacciones, el análisis de fraudes y la banca digital. DORA se volvió vinculante para las entidades financieras de la UE el 17 de enero de 2025 y aumentó la necesidad de evidencia de postura en la nube lista para auditoría. Los requisitos de PCI DSS 4.0.1 también se volvieron totalmente exigibles el 31 de marzo de 2025. La gestión de riesgos de tecnologías de la información y la comunicación de terceros añade una demanda adicional de herramientas que registren el estado de los controles en los proveedores de nube. El tamaño del mercado de automatización de remediación de seguridad en la nube en el sector BFSI está reforzado por estas responsabilidades de cumplimiento superpuestas.
Se proyecta que la industria de salud y ciencias de la vida crezca a una CAGR del 24,89% de 2026 a 2031. Los diagnósticos con IA, la infraestructura de telemedicina y el análisis de salud poblacional están trasladando más cargas de trabajo clínicas a entornos de nube. La Regla de Seguridad de HIPAA establece una línea base para las salvaguardas técnicas dentro de los sistemas clínicos alojados en la nube. El gobierno y la administración pública, las tecnologías de la información y las telecomunicaciones, y la energía y los servicios públicos también están aumentando la inversión a medida que los programas de nube primero se intersectan con los requisitos de seguridad de infraestructura crítica. El comercio minorista y el comercio electrónico, el transporte y la logística, el petróleo y el gas, los medios de comunicación y el entretenimiento, la educación y las instituciones de investigación contribuyen a través de la migración a la nube y las obligaciones de PCI DSS. La manufactura industrial también se está volviendo más relevante a medida que la tecnología operativa se conecta con plataformas gestionadas en la nube.
Análisis Geográfico
América del Norte representó el 37,58% de la participación del mercado de automatización de remediación de seguridad en la nube en 2025. La región tiene una alta concentración de empresas nativas de la nube y actividad de nube en el sector financiero. El Marco de Ciberseguridad 2.0 del NIST, HIPAA y los requisitos de divulgación de ciberseguridad de la SEC configuran las expectativas de los compradores en cuanto a controles de seguridad e informes. Las empresas norteamericanas también adoptaron tempranamente las capacidades de remediación agéntica. Sus requisitos operativos continúan influyendo en las evaluaciones globales de velocidad de remediación y control. El mercado de automatización de remediación de seguridad en la nube está bien establecido en la región porque los compradores pueden alinear las necesidades de remediación con los requisitos regulatorios y operativos activos.
Europa tiene un perfil de demanda diferenciado debido a los múltiples marcos de cumplimiento que se aplican a las operaciones en la nube. El sector de seguridad informática de Alemania alcanzó 11,1 mil millones de EUR (12,91 mil millones de USD) en 2025. El software de seguridad y las plataformas en la nube alcanzaron 4,8 mil millones de EUR (5,58 mil millones de USD) durante el año. Los requisitos de auditoría de NIS2, la supervisión de DORA y los criterios BSI C5:2026 están aumentando la demanda de evidencia continua y registros de remediación. Los requisitos de nube soberana también configuran la contratación porque las herramientas pueden necesitar operar dentro de los límites nacionales de datos. El tamaño del mercado de automatización de remediación de seguridad en la nube en Europa está vinculado a la capacidad de los proveedores para soportar estos requisitos de gobernanza.
Se proyecta que Asia-Pacífico crezca a una CAGR del 25,76% de 2026 a 2031. India, Corea del Sur, Australia y Japón están expandiendo la adopción de la nube mientras gestionan diferentes requisitos de cumplimiento nacionales. Este entorno respalda herramientas que pueden aplicar políticas en varios marcos y entornos operativos locales. Sysdig informó que más del 70% de los equipos de seguridad a nivel global utilizaban análisis de comportamiento para cargas de trabajo en la nube en 2026. Arabia Saudita y los Emiratos Árabes Unidos también están aumentando la inversión en seguridad en la nube a través de programas nacionales de transformación digital. América del Sur y África siguen siendo regiones más pequeñas, pero Brasil y Sudáfrica están generando demanda a través de la supervisión del sector financiero y los requisitos de protección de datos.

Panorama Competitivo
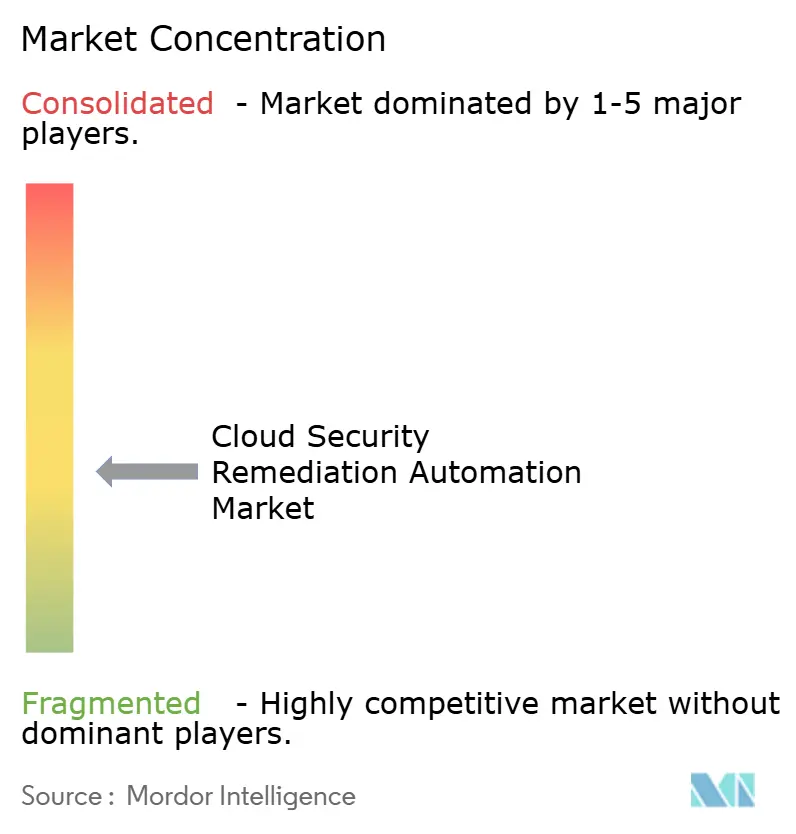
El mercado de automatización de remediación de seguridad en la nube está moderadamente fragmentado entre los principales proveedores de plataformas, con un grupo más amplio de proveedores especializados que atienden casos de uso más específicos. Palo Alto Networks a través de Prisma Cloud, CrowdStrike a través de Falcon Cloud Security y Google a través de Wiz ofrecen amplias carteras de CNAPP y remediación. Orca Security, Sysdig, Aqua Security, Tenable y Qualys compiten a través de la lógica de remediación, el contexto de tiempo de ejecución y la prestación de servicios gestionados. Google completó la adquisición de Wiz por 32 mil millones de USD en marzo de 2026. Wiz mantuvo su marca y continuó disponible en AWS, Azure y Oracle Cloud. La transacción dio a Wiz acceso al alcance de ventas empresariales de Google mientras preservaba su posicionamiento multinube.
Palo Alto Networks completó sus adquisiciones de Chronosphere en enero de 2026 y CyberArk en febrero de 2026. Estos movimientos añadieron capacidades de observabilidad y seguridad de identidad a su estrategia de plataforma más amplia.[5] CrowdStrike presentó un Motor de Riesgo en la Nube informado por adversarios en la Conferencia RSA 2026. La capacidad mapea las exposiciones en la nube con las tácticas activas de los adversarios y respalda una priorización de riesgos más operativa. Aqua Security lanzó Aqua Compass en abril de 2026 para soportar la investigación agéntica, la contención y la remediación de incidentes en tiempo de ejecución. Estos ejemplos muestran cómo los proveedores están combinando la remediación con la observabilidad, la identidad, el contexto de tiempo de ejecución y los flujos de trabajo de los desarrolladores.
La remediación autónoma gobernada sigue siendo un área de competencia. Los compradores quieren agentes de IA que puedan operar dentro de límites de riesgo definidos, puertas de control de cambios y límites de radio de impacto configurables. AccuKnox, Upwind Security y Mondoo están desarrollando integraciones de flujos de trabajo para desarrolladores que incorporan la remediación en los procesos de CI/CD. Tenable está utilizando las capacidades del Protocolo de Contexto de Modelo para orquestar flujos de trabajo de remediación de vulnerabilidades en herramientas de parcheo. Los requisitos de ISO/IEC 27001 y SOC 2 continúan influyendo en la contratación porque los compradores buscan evidencia de que los controles de seguridad han sido demostrados. El mercado de automatización de remediación de seguridad en la nube continuará favoreciendo a los proveedores que equilibren la profundidad de la automatización con la interoperabilidad y la gobernanza.
Líderes de la Industria de Automatización de Remediación de Seguridad en la Nube
-
Palo Alto Networks, Inc.
-
Wiz, Inc.
-
Microsoft Corporation
-
CrowdStrike Holdings, Inc.
-
Check Point Software Technologies Ltd.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial

Desarrollos Recientes de la Industria
- Agosto de 2026: AWS anunció 4 nuevas capacidades para la Respuesta de Seguridad Automatizada en AWS. Estas incluyeron un Kit de Herramientas de IA que redujo el tiempo de desarrollo de remediación personalizada de semanas a horas mediante indicaciones guiadas con salvaguardas de seguridad integradas. AWS extendió la remediación automática a los hallazgos de Amazon Inspector, Amazon GuardDuty y Amazon Macie. También añadió notificaciones multicanal a través de correo electrónico, Slack, Jira y ServiceNow con filtrado basado en gravedad. La versión amplió la cobertura de remediación nativa al compromiso de credenciales, vulnerabilidades sin parche y exposición de datos sensibles.
- Agosto de 2026: Sysdig lanzó Sysdig Secure AI en Black Hat USA 2026. La oferta nativa de IA fue construida sobre Secure CNAPP e incluyó Vuln Agent, SOC Agent, Posture Agent, Risk Agent y Response Agent. Estos agentes fueron diseñados para investigar, priorizar y remediar los riesgos en la nube. Sysdig posicionó la oferta como una forma para que los operadores de seguridad establezcan objetivos mientras la IA lleva a cabo resultados de seguridad personalizados.
- Agosto de 2026: Qualys lanzó CSPM en Tiempo Real en la Plataforma en la Nube de Qualys. La capacidad proporcionó detección instantánea y orientación de remediación en entornos multinube. Qualys también presentó InstaScan para detección sin escáner y TruRisk Eliminate para implementación autónoma de parches guiada por IA. La empresa informó que sus sistemas implementaron 150 millones de parches durante el año anterior, incluidos 40 millones de parches totalmente autónomos con una tasa de reversión inferior al 0,1%.
- Julio de 2026: Orca Security presentó AI AppGen Security y AI Code Security Auditor en Black Hat USA 2026. Las capacidades extendieron su plataforma para descubrir y proteger aplicaciones de IA creadas fuera de los canales de desarrollo tradicionales. Abordaron las brechas de seguridad en entornos de creación de IA sin código y con poco código, incluidos Claude, Supabase y Lovable.


Alcance del Informe Global del Mercado de Automatización de Remediación de Seguridad en la Nube
El mercado de automatización de remediación de seguridad en la nube incluye plataformas y herramientas que identifican, priorizan y resuelven automáticamente configuraciones incorrectas de seguridad en la nube, violaciones de cumplimiento y vulnerabilidades en entornos multinube. Estas soluciones automatizan la aplicación de políticas, el monitoreo de cumplimiento, el análisis de seguridad de infraestructura como código y los flujos de trabajo de remediación en AWS, Azure, Google Cloud y Kubernetes. Ayudan a las organizaciones a reducir las operaciones de seguridad manuales, minimizar los riesgos relacionados con configuraciones incorrectas, mantener el cumplimiento con marcos como SOC 2, ISO 27001, HIPAA y PCI DSS, y respaldar DevSecOps integrando la remediación de seguridad en los flujos de trabajo de implementación y operación en la nube.
El Informe del Mercado de Automatización de Remediación de Seguridad en la Nube está segmentado por Componente (Software y Servicios), Entorno de Nube (Nube Pública, Nube Privada, Nube Híbrida y Multinube), Tamaño de Organización (Grandes Empresas y Pequeñas y Medianas Empresas), Vertical Industrial (Gobierno y Administración Pública, Manufactura Industrial, Comercio Minorista y Comercio Electrónico, Transporte y Logística, Energía y Servicios Públicos, Petróleo y Gas, Tecnologías de la Información y Telecomunicaciones, Medios de Comunicación y Entretenimiento, Educación e Instituciones de Investigación, Salud y Ciencias de la Vida, Banca, Servicios Financieros y Seguros (BFSI), y Otros Verticales Industriales), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Software |
| Servicios |
| Nube Pública |
| Nube Privada |
| Nube Híbrida |
| Multinube |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Gobierno y Administración Pública |
| Manufactura Industrial |
| Comercio Minorista y Comercio Electrónico |
| Transporte y Logística |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Tecnologías de la Información y Telecomunicaciones |
| Medios de Comunicación y Entretenimiento |
| Educación e Instituciones de Investigación |
| Salud y Ciencias de la Vida |
| Banca, Servicios Financieros y Seguros (BFSI) |
| Otros Verticales Industriales |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| España | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Australia | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Componente | Software | |
| Servicios | ||
| Por Entorno de Nube | Nube Pública | |
| Nube Privada | ||
| Nube Híbrida | ||
| Multinube | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Vertical Industrial | Gobierno y Administración Pública | |
| Manufactura Industrial | ||
| Comercio Minorista y Comercio Electrónico | ||
| Transporte y Logística | ||
| Energía y Servicios Públicos | ||
| Petróleo y Gas | ||
| Tecnologías de la Información y Telecomunicaciones | ||
| Medios de Comunicación y Entretenimiento | ||
| Educación e Instituciones de Investigación | ||
| Salud y Ciencias de la Vida | ||
| Banca, Servicios Financieros y Seguros (BFSI) | ||
| Otros Verticales Industriales | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| España | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Australia | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||


Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de automatización de remediación de seguridad en la nube?
Se proyecta que el tamaño del mercado de automatización de remediación de seguridad en la nube se expanda desde 2,11 mil millones de USD en 2025 y 2,56 mil millones de USD en 2026 hasta 6,42 mil millones de USD en 2031, registrando una CAGR del 20,19% entre 2026 y 2031.
¿Qué está impulsando la demanda de automatización de remediación de seguridad en la nube?
La complejidad multinube, la evidencia de cumplimiento automatizada y la priorización asistida por IA están aumentando la demanda de herramientas que conviertan los hallazgos en acciones de remediación completadas.
¿Qué componente lidera el gasto en automatización de remediación de seguridad en la nube?
El software representó el 66,43% de los ingresos en 2025, respaldado por capacidades de política como código y flujos de trabajo de remediación específicos para cada configuración.
¿Qué entorno de nube está creciendo más rápido en automatización de remediación?
Se proyecta que la nube híbrida crezca a una CAGR del 22,38% hasta 2031 porque las organizaciones reguladas necesitan controles coherentes en entornos locales y en la nube.
¿Qué organizaciones están adoptando estas plataformas más rápidamente?
Se proyecta que las Pymes crezcan a una CAGR del 24,73% hasta 2031 a medida que las interfaces sin código y los servicios gestionados reducen las barreras de implementación y operación.
¿Qué región se espera que crezca más rápido?
Se proyecta que Asia-Pacífico crezca a una CAGR del 25,76% hasta 2031 a medida que la adopción de la nube y las variadas necesidades de cumplimiento nacionales aumentan la demanda de flujos de trabajo automatizados.


 Sus datos están seguros y nunca se venden ni se comparten.

