
Tamaño y Participación del Mercado de Servicios de Respuesta a Incidentes OT
Visión General del Mercado
| Período de Estudio | 2021 - 2032 |
|---|---|
| Tamaño del Mercado (2027) | 1.75 Mil millones de dólares |
| Tamaño del Mercado (2032) | 4.32 Mil millones de dólares |
| Tasa de crecimiento (2027 - 2032) | 19.86 % |
| Mercado de Crecimiento Más Rápido | Asia-Pacífico |
| Mercado Más Grande | América del Norte |
| Concentración del Mercado | Medio |
Jugadores principales *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial Imagen © Mordor Intelligence. El uso requiere atribución según CC BY 4.0. | |
Análisis del Mercado de Servicios de Respuesta a Incidentes OT por Mordor Intelligence
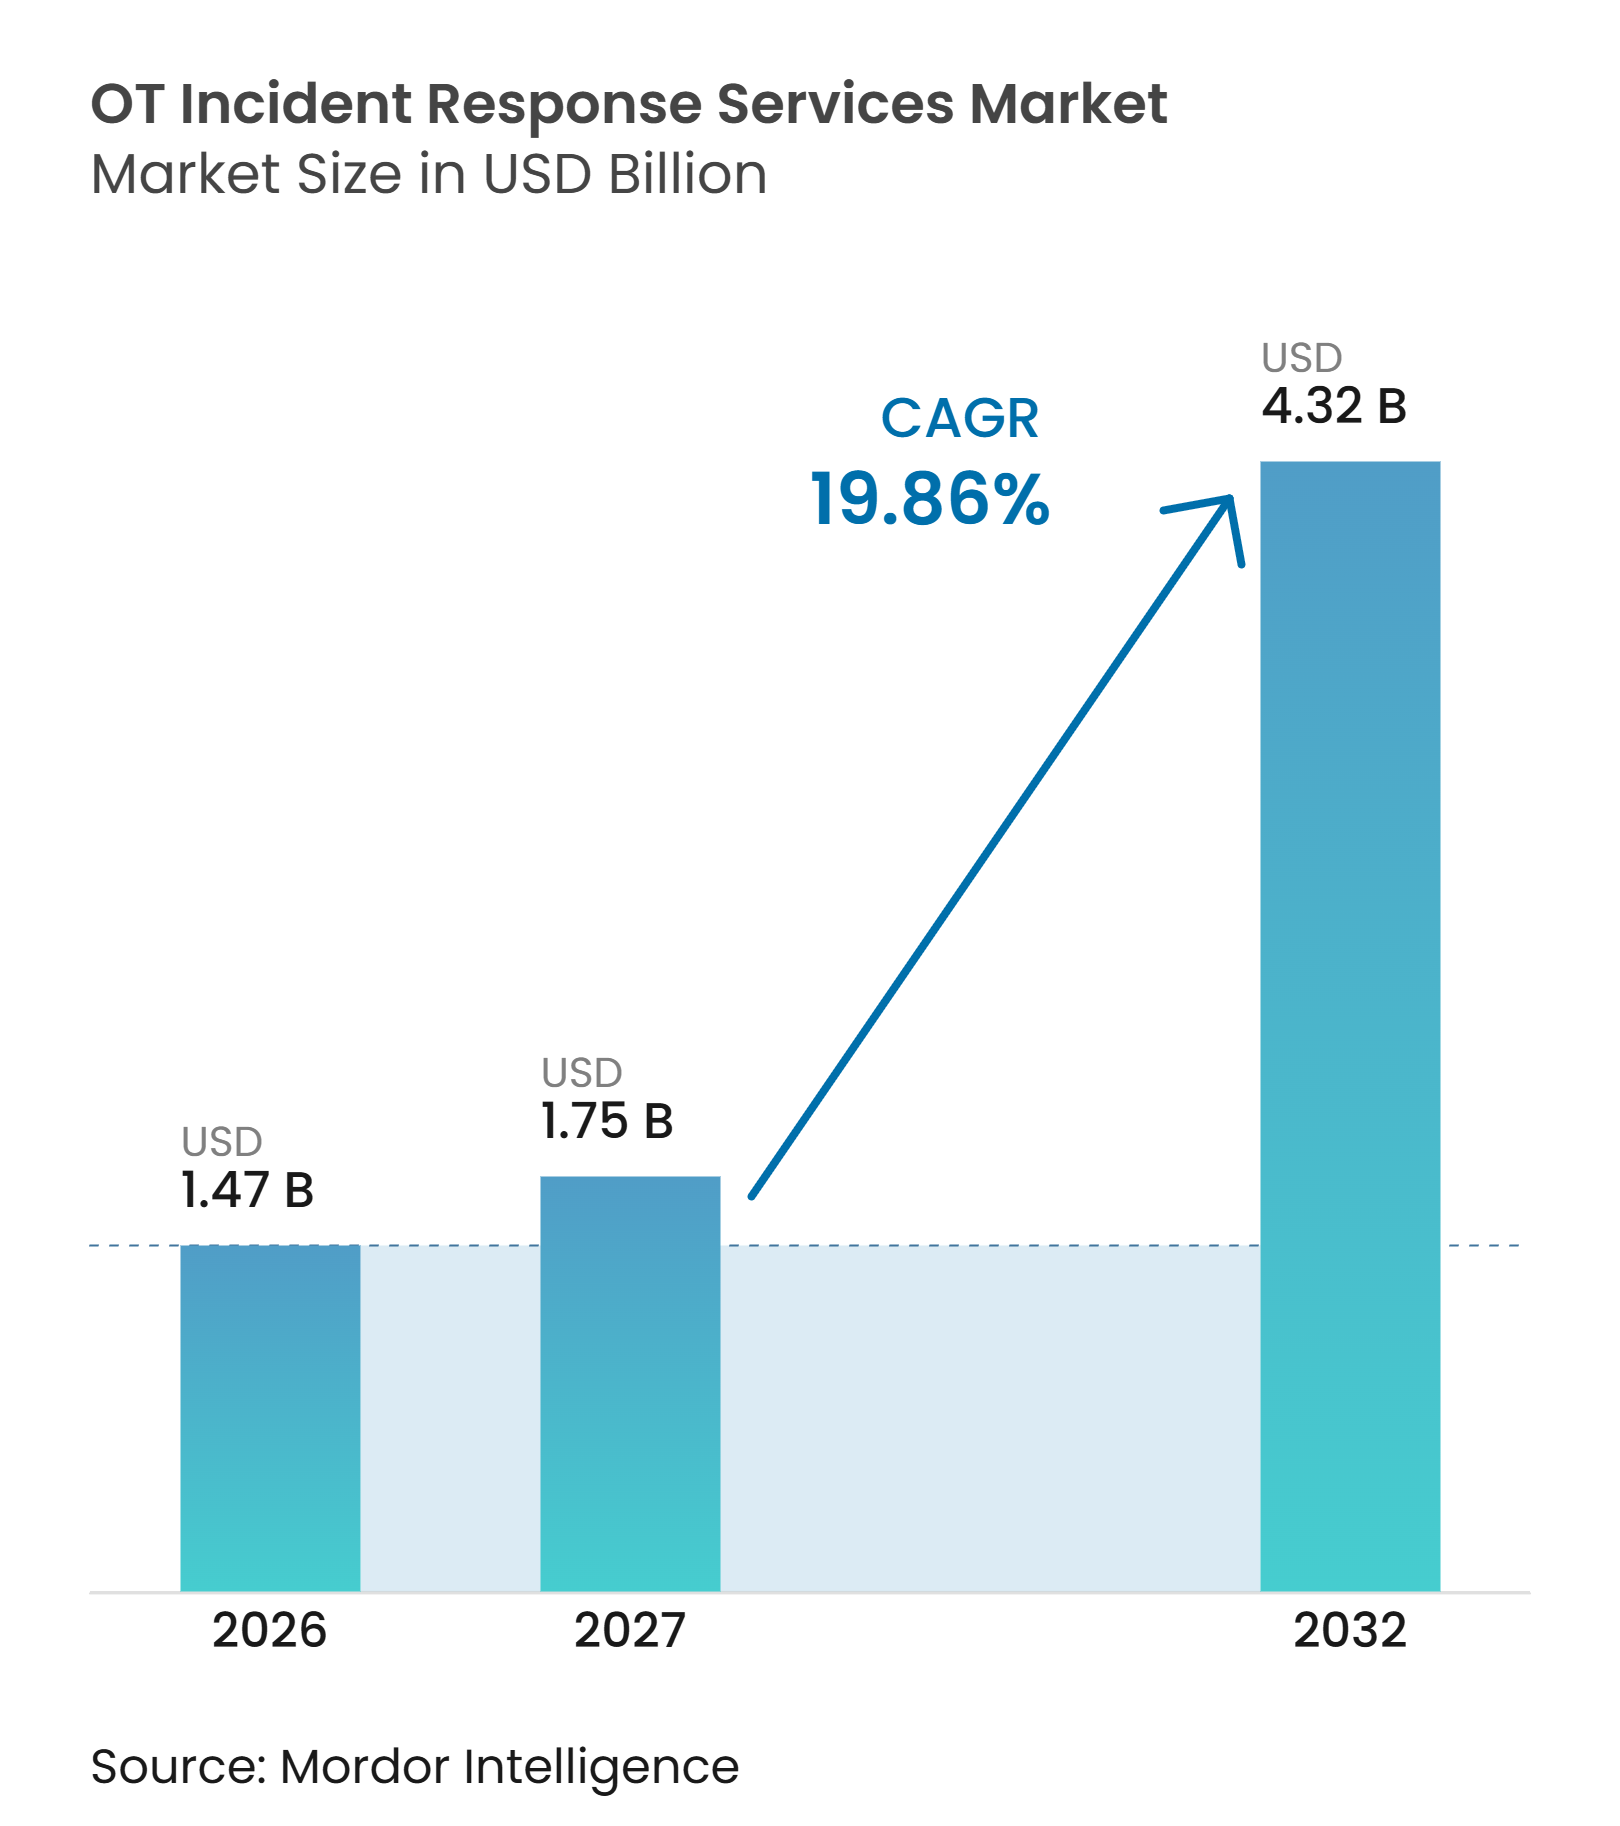
Se proyecta que el tamaño del mercado de servicios de respuesta a incidentes OT se expanda de 1,47 mil millones de USD en 2026 a 1,75 mil millones de USD en 2027, y a 4,32 mil millones de USD para 2032, registrando un CAGR del 19,86% entre 2027 y 2032. El mercado de servicios de respuesta a incidentes OT está creciendo porque los operadores industriales enfrentan amenazas más frecuentes y más complejas que pueden trasladarse desde las redes empresariales hacia los entornos de producción. La necesidad de planes de recuperación especializados está aumentando, ya que los equipos de seguridad deben proteger tanto los procesos físicos como los datos. Los proveedores están respondiendo con contratos de retención que dan a los clientes acceso a respondedores calificados antes de que ocurra un incidente. El mercado de servicios de respuesta a incidentes OT también se beneficia de una mayor atención regulatoria a la infraestructura crítica y del uso más amplio de sistemas industriales conectados. La competencia se centra en la experiencia en protocolos industriales, la inteligencia de amenazas y la capacidad de respuesta que puede reducir las interrupciones durante un evento en curso.
Conclusiones Clave del Informe
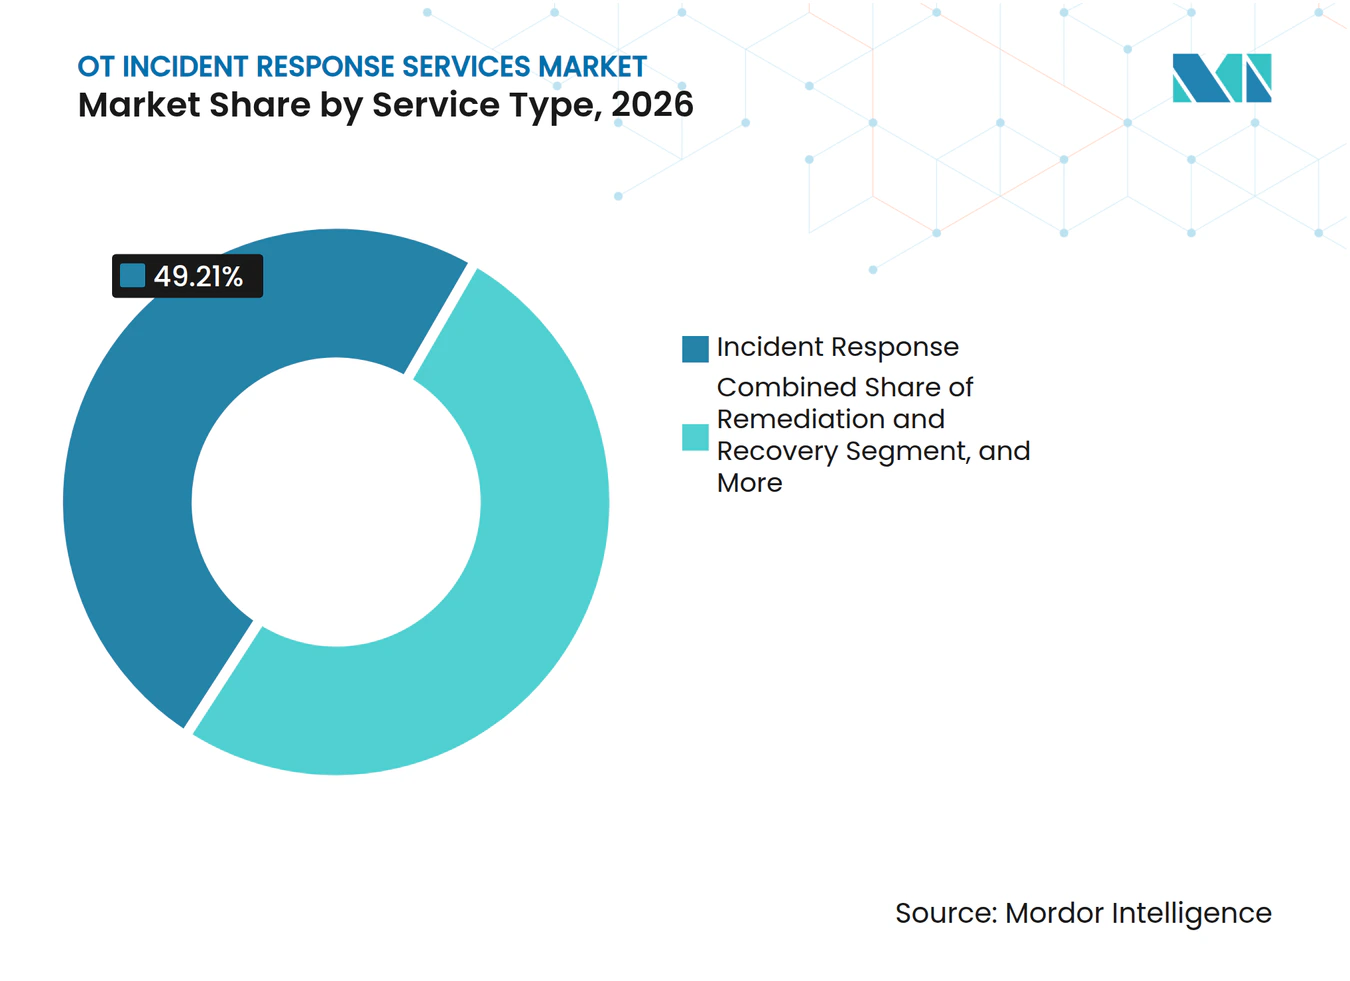
- Por tipo de servicio, la Respuesta a Incidentes representó el 49,21% de la participación del mercado de servicios de respuesta a incidentes OT en 2026, mientras que se proyecta que la Retención y Respuesta de Emergencia se expanda a un CAGR del 21,23% hasta 2032.
- Por tipo de incidente, los Incidentes de Ransomware representaron el 45,68% del mercado de servicios de respuesta a incidentes OT en 2026, mientras que se proyecta que los Incidentes Cibernéticos en la Cadena de Suministro se expandan a un CAGR del 21,62% hasta 2032.
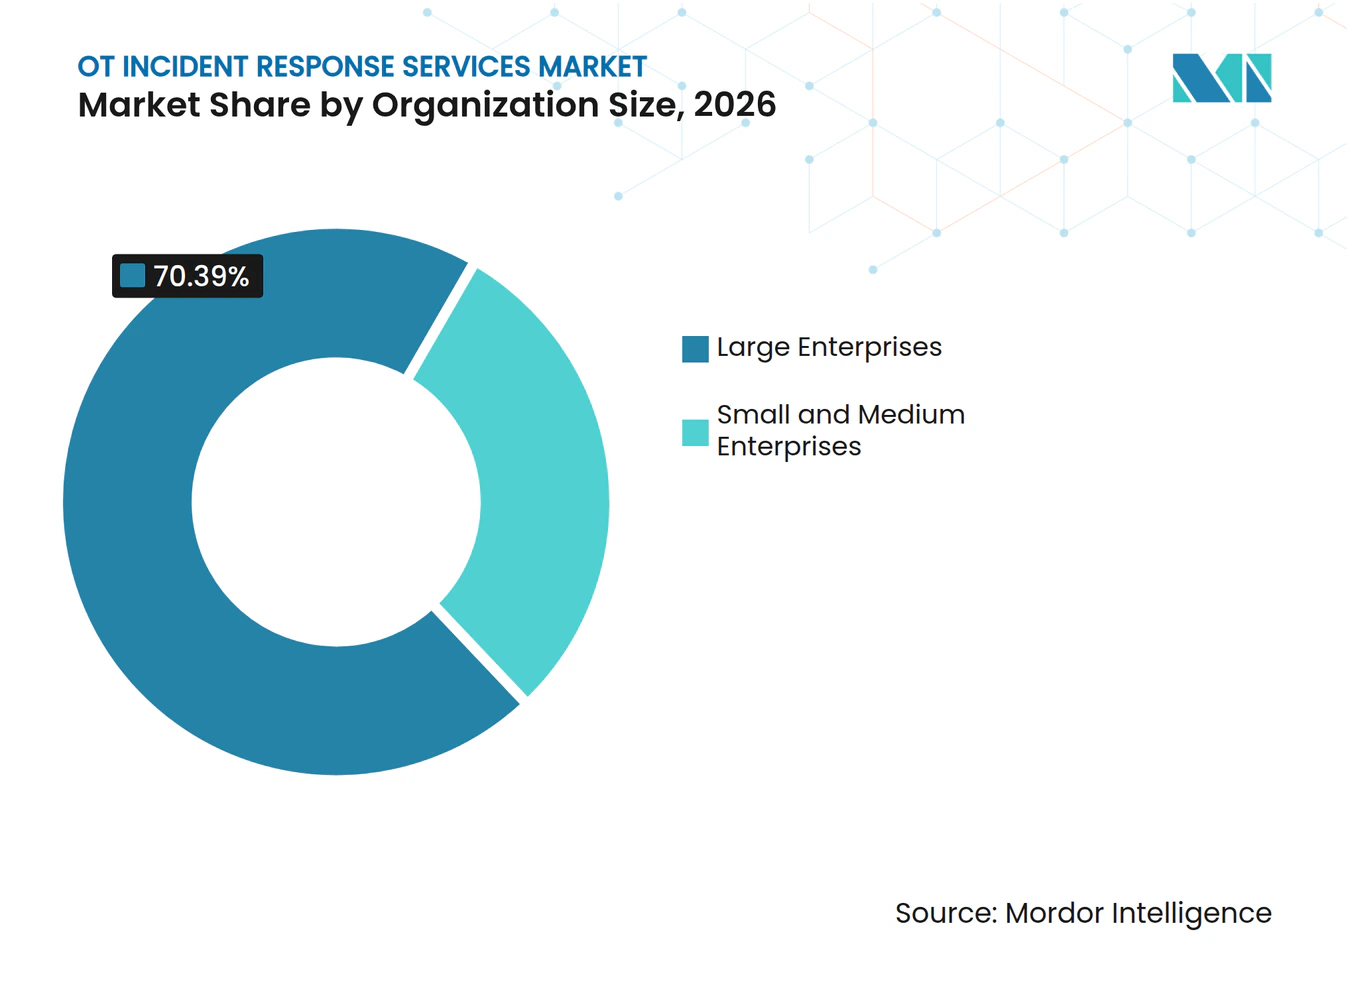
- Por tamaño de organización, las Grandes Empresas representaron el 70,39% del mercado de servicios de respuesta a incidentes OT en 2026, mientras que se proyecta que las PYMES se expandan a un CAGR del 21,98% hasta 2032.
- Por industria del usuario final, la Manufactura Industrial representó el 29,41% del mercado de servicios de respuesta a incidentes OT en 2026, mientras que se proyecta que Agua y Aguas Residuales se expanda a un CAGR del 20,65% hasta 2032.
- Por geografía, América del Norte representó el 36,88% del mercado en 2026, mientras que se proyecta que Asia-Pacífico se expanda a un CAGR del 20,91% hasta 2032.
Nota: Las cifras de mercado de este informe se basan en el marco de estimación propietario de Mordor Intelligence, que combina nueve meses de datos reales con proyecciones del cuarto trimestre para el año base 2026.
Tendencias e Información del Mercado Global de Servicios de Respuesta a Incidentes OT
Análisis del Impacto de los Impulsores*
| Impulsor | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Creciente Frecuencia y Sofisticación de los Ciberataques a OT | +5.0% | Global | Corto plazo (≤ 2 años) |
| Escalada de Amenazas de Ransomware y de la Cadena de Suministro Contra Operaciones Industriales | +4.5% | América del Norte, Europa, Asia-Pacífico | Corto plazo (≤ 2 años) |
| Expansión de la Convergencia IT-OT y la Conectividad Industrial | +3.8% | Global, con concentración en Asia-Pacífico y América del Norte | Mediano plazo (2-4 años) |
| Endurecimiento de las Regulaciones de Ciberseguridad para Infraestructuras Críticas | +2.8% | América del Norte y la UE, con extensión a Oriente Medio y Asia-Pacífico | Mediano plazo (2-4 años) |
| Requisitos de Resiliencia Operacional para Instalaciones de Seguridad Crítica | +1.9% | Global, con ganancias tempranas en América del Norte, Alemania y los estados del Golfo | Largo plazo (≥ 4 años) |
| Escasez de Respondedores Especialistas en OT que Aumenta la Adopción de Contratos de Retención | +1.5% | Global | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Creciente Frecuencia y Sofisticación de los Ciberataques a OT
El mercado de servicios de respuesta a incidentes OT está respaldado por un cambio en la forma en que los atacantes abordan los objetivos industriales. Cada vez más, mapean los entornos de control y buscan formas de interrumpir los procesos en lugar de solo cifrar archivos. Dragos rastreó 26 grupos de amenazas OT identificados a nivel mundial en 2025, incluidos 11 grupos activos y 3 grupos recién identificados llamados SYLVANITE, AZURITE y PYROXENE. Los grupos estuvieron asociados con actividad en los sectores de energía, agua y manufactura crítica. AZURITE llevó a cabo campañas en los Estados Unidos, Europa y Asia-Pacífico en 2025, con superposición operacional reportada con Flax Typhoon, vinculado a China. La misma evidencia indica que las principales regiones experimentan actividad vinculada a estados simultáneamente, lo que aumenta la necesidad de preparación para la respuesta industrial. El período entre la divulgación de una vulnerabilidad y un exploit público cayó a una mediana de 24 días en 2025. Esta ventana más corta otorga mayor valor a un acuerdo de servicio que esté listo antes de que comience una investigación. Kaspersky ICS CERT informó que se bloquearon objetos maliciosos en el 19,6% de las computadoras ICS a nivel mundial en el primer trimestre de 2026.[1] El mercado de servicios de respuesta a incidentes OT, por lo tanto, tiene demanda de operadores que necesitan un triaje rápido sin esperar a seleccionar un proveedor después de un evento. Los respondedores también necesitan distinguir la actividad empresarial rutinaria de los riesgos que pueden afectar a las estaciones de trabajo de ingeniería, los controladores y las operaciones físicas. Este requisito favorece a los equipos que comprenden los procesos industriales así como los métodos de investigación de seguridad.
Escalada de Amenazas de Ransomware y de la Cadena de Suministro Contra Operaciones Industriales
El ransomware sigue siendo una razón principal por la que los operadores adquieren servicios de respuesta especializados. Dragos documentó 119 grupos de ransomware que atacaron organizaciones industriales en 2025, un aumento del 49% respecto al año anterior, y reportó 3.300 organizaciones afectadas a nivel mundial. La manufactura representó más de dos tercios de las víctimas en esa evaluación. El patrón amplía la necesidad abordable para el mercado de servicios de respuesta a incidentes OT en instalaciones que antes consideraban la ciberseguridad principalmente como un asunto de tecnología de la información. El número de incidentes con consecuencias físicas cayó a 57 en 2025 desde 76 en 2024, aunque el entorno de amenazas de ransomware más amplio siguió siendo extenso. La exposición de la cadena de suministro hace que el problema sea más difícil de contener porque los operadores dependen de proveedores de equipos, empresas de ingeniería, acceso remoto y canales de actualización. Los afiliados de ransomware comprometieron 124 proveedores de equipos ICS y 148 empresas de ingeniería ICS en 2025. Estos incidentes pueden proporcionar a los atacantes una ruta hacia muchos clientes intermedios a través de credenciales compartidas o procesos de distribución de software. La exposición amplía el alcance de una investigación más allá de un único operador y hacia la cadena de tecnología de soporte. La necesidad de rastrear conexiones de terceros y preservar operaciones seguras crea un trabajo que va más allá de una respuesta estándar de ransomware empresarial.
Expansión de la Convergencia IT-OT y la Conectividad Industrial
Los sistemas industriales se están conectando cada vez más a redes empresariales, servicios en la nube y canales de soporte remoto. Esto ayuda a los operadores a recopilar datos y gestionar activos, pero también transfiere vulnerabilidades empresariales a los entornos de producción. Solo el 30% de las redes OT tenían suficiente visibilidad para detectar amenazas antes del impacto operacional en 2025. La misma evaluación encontró que el 56% no podía monitorear la actividad por debajo del límite IT-OT. El mercado de servicios de respuesta a incidentes OT se beneficia cuando las organizaciones necesitan equipos externos para reconstruir la actividad en un entorno que sus propias herramientas no observan completamente. Los grupos de amenazas han ajustado sus métodos para explotar esta brecha de visibilidad. Dragos describió a SYLVANITE como un intermediario de acceso inicial que explotó debilidades de Ivanti en sistemas orientados a IT antes de que el acceso establecido fuera transferido a VOLTZITE para una actividad OT más profunda. Este tipo de transferencia puede hacer que un caso parezca un problema de IT incluso cuando la ruta probable conduce hacia activos operacionales. Fortinet encontró que el 14% de las organizaciones tenían visibilidad OT completa en 2026, en comparación con el 5% en 2025. La mejora aún deja a muchos operadores con cobertura parcial. Los proveedores de respuesta pueden abordar esa brecha combinando evidencia de red, contexto de activos e información de ingeniería durante la contención y la recuperación.
Endurecimiento de las Regulaciones de Ciberseguridad para Infraestructuras Críticas
Los cambios regulatorios están formalizando el gasto en seguridad OT para muchos operadores de infraestructuras críticas. La Comisión Federal Reguladora de Energía (FERC) aprobó 11 estándares de confiabilidad NERC CIP modificados el 24 de marzo de 2026. Los cambios aprobados habilitaron la virtualización dentro de marcos OT seguros y añadieron obligaciones de auditoría y monitoreo para los operadores del sistema eléctrico masivo. Estas obligaciones hacen que la preparación ante incidentes sea parte del cumplimiento continuo en lugar de un proyecto ocasional. También refuerzan el papel de los procedimientos de respuesta documentados, el personal capacitado y la evidencia de que las acciones de recuperación se gestionaron de forma segura. La Hoja de Ruta NERC CIP, publicada en enero de 2026, declaró que gran parte del OT que respalda la generación y transmisión de la red eléctrica queda fuera de la cobertura de monitoreo CIP de impacto medio y alto. La regulación de la FERC en torno a CIP-003-11 aborda parte de esa brecha de cobertura. La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) también documentó la explotación por parte de afiliados iraníes de PLCs conectados a internet de Rockwell Automation, Schneider Electric y Siemens en su aviso actualizado de julio de 2026. El mercado de servicios de respuesta a incidentes OT gana relevancia a medida que los operadores necesitan planes de respuesta que cumplan con las expectativas regulatorias mientras protegen equipos que pueden quedar fuera de los umbrales de monitoreo tradicionales. Los requisitos para instalaciones de seguridad crítica y la escasez de respondedores especialistas en OT respaldan aún más la adopción de contratos de retención, ya que los equipos internos no siempre pueden proporcionar la experiencia necesaria.
Análisis del Impacto de las Restricciones*
| Restricción | (~) % de Impacto en el Pronóstico del CAGR | Relevancia Geográfica | Horizonte Temporal del Impacto |
|---|---|---|---|
| Los Activos Heredados y los Protocolos Propietarios Complican la Respuesta | -2.2% | Global, más agudo en América del Norte, Europa y Asia Meridional | Mediano plazo (2-4 años) |
| Riesgo de Interrupción de la Producción Durante la Investigación y la Contención | -1.8% | Global | Corto plazo (≤ 2 años) |
| Datos Limitados sobre Incidentes OT y Puntos de Referencia de Respuesta Inconsistentes | -1.3% | Global, más agudo en África y América del Sur | Largo plazo (≥ 4 años) |
| Presupuestos Fragmentados entre las Funciones de Operaciones, Seguridad y Ciberseguridad | -0.9% | Global, concentrado en segmentos de PYMES y mercado medio | Mediano plazo (2-4 años) |
| Fuente: Mordor Intelligence | |||
Los Activos Heredados y los Protocolos Propietarios Complican la Respuesta
Los sistemas heredados pueden ralentizar las investigaciones porque muchas instalaciones industriales fueron construidas para operación continua en lugar de trabajo forense moderno. Algunos activos han estado en servicio durante décadas y utilizan protocolos propietarios que las herramientas de seguridad comunes no admiten. Sus limitaciones de procesamiento y la falta de soporte del proveedor pueden impedir la implementación de software de monitoreo estándar. La Hoja de Ruta NERC CIP encontró que una parte significativa del OT de generación y transmisión quedaba fuera de la cobertura de monitoreo CIP de impacto medio y alto. Esto deja evidencia incompleta durante un evento y puede dificultar la identificación rápida de los dispositivos afectados. El mercado de servicios de respuesta a incidentes OT debe, por lo tanto, apoyar un trabajo cuidadoso en sistemas con edades y modelos operativos muy diferentes. Vedere Labs de Forescout encontró que 19 de 22 PLCs en ciudades afectadas por los incidentes del sector del agua de julio de 2026 eran vulnerables a CVE-2017-16740. La vulnerabilidad tenía un parche del proveedor disponible desde 2017, pero el parche no había sido implementado en esos dispositivos. Las instalaciones que utilizan plataformas de Siemens, Rockwell y Schneider simultáneamente requieren conocimiento de múltiples protocolos y familias de dispositivos. Los profesionales generalistas pueden no tener ese conocimiento. La oferta limitada de respondedores calificados puede aumentar los costos del servicio y retrasar los compromisos. También hace que la especialización industrial sea una parte necesaria de una oferta de respuesta creíble.
Riesgo de Interrupción de la Producción Durante la Investigación y la Contención
Las acciones de contención en entornos OT pueden interrumpir los procesos físicos, por lo que no pueden seguir simplemente los procedimientos estándar de aislamiento de IT. Los operadores de petróleo y gas, productos químicos y energía pueden enfrentar penalizaciones contractuales cuando el tiempo de inactividad no planificado afecta las entregas. Esas pérdidas potenciales pueden superar la demanda de rescate durante un evento activo. Los operadores pueden retrasar la contención agresiva cuando un cierre podría crear un riesgo de seguridad o continuidad. Dragos reportó un tiempo de permanencia promedio de ransomware de 42 días en entornos OT durante 2025. Esto ilustra por qué las decisiones a menudo requieren coordinación entre los equipos de seguridad y los operadores de planta. Las líneas de producción permanecen expuestas durante el período de investigación, no solo los datos de la organización. Muchos dispositivos OT integrados también carecen de registro nativo, lo que significa que los investigadores deben reconstruir los cronogramas a través de la telemetría de red. Esto puede prolongar el trabajo e introducir incertidumbre a medida que los equipos deciden qué puede aislarse de forma segura. El mercado de servicios de respuesta a incidentes OT debe combinar la investigación cibernética con el juicio operacional. Los presupuestos fragmentados y los puntos de referencia de incidentes inconsistentes pueden retrasar aún más ese trabajo, especialmente para las organizaciones más pequeñas con funciones separadas de operaciones, seguridad y ciberseguridad.
*Nuestras previsiones consideran los impactos de impulsores y restricciones como direccionales, no aditivos. Las previsiones de impacto reflejan el crecimiento base, los efectos de mezcla y las interacciones entre variables.
Análisis de Segmentos
Por Tipo de Servicio: La Respuesta Reactiva a Incidentes Ancla los Ingresos, los Contratos de Retención se Expanden
La Respuesta a Incidentes representó el 49,21% de la participación del mercado de servicios de respuesta a incidentes OT en 2026. La mayoría de los operadores industriales aún incorporan equipos de respuesta después de que se confirma una brecha en lugar de hacerlo a través de un programa avanzado de preparación. Este enfoque reactivo puede dejar a los equipos trabajando bajo presión de tiempo mientras determinan el alcance de un evento. Dragos reportó un tiempo de permanencia promedio de ransomware OT de 42 días en 2025. La duración de ese tiempo de permanencia muestra la necesidad de un acceso más rápido a personal que comprenda los sistemas industriales. Los servicios de Análisis Forense e Investigación establecen la evidencia requerida para notificaciones, reclamaciones de seguros y toma de decisiones. Los servicios de Remediación y Recuperación luego restauran los sistemas y verifican que las operaciones puedan reanudarse de forma segura. La industria de servicios de respuesta a incidentes OT depende de estas actividades conectadas porque una respuesta es incompleta si una instalación no puede reanudar operaciones confiables. Los compradores evalúan la capacidad en contención, investigación, recuperación y mejora posterior al incidente en lugar de tratar cada actividad como completamente separada.
Se proyecta que la Retención y Respuesta de Emergencia crezca a un CAGR del 21,23% de 2027 a 2032. La categoría aborda la escasez de profesionales con credenciales OT y el costo de seleccionar un proveedor durante un incidente en curso. Un contrato de retención le da a un operador horas preautorizadas y contactos conocidos antes de que comience un incidente. Dragos ofrece niveles de retención Esencial, Estándar y Mejorado con 80, 160 y 240 horas, respectivamente. La empresa declara que estos acuerdos incluyen contacto inicial dentro de 1 hora y llegada al sitio dentro de 48 horas para los sitios monitoreados. Estos niveles de servicio muestran cómo los proveedores empaquetan la experiencia escasa en un acuerdo comercial continuo. La demanda de contratos de retención también refleja la necesidad operacional de evitar retrasos en la contratación cuando una planta ya puede estar interrumpida. El mercado de servicios de respuesta a incidentes OT tiene espacio para proveedores que puedan combinar monitoreo, inteligencia de amenazas, ejercicios y soporte de respuesta en un único compromiso. Esta estructura puede ayudar a un operador a establecer pasos de escalada antes de que el personal deba tomar decisiones sensibles a la seguridad.



Por Tipo de Incidente: El Ransomware Lidera, la Exposición de la Cadena de Suministro Aumenta la Complejidad
Los Incidentes de Ransomware representaron el 45,68% del mercado de servicios de respuesta a incidentes OT en 2026. Los entornos OT pueden ser especialmente vulnerables a las interrupciones impulsadas por cifrado porque la restauración de sistemas puede requerir procedimientos de recomisionamiento específicos del proveedor. Esto puede extender el tiempo de inactividad más allá del proceso de recuperación utilizado para muchos sistemas de tecnología empresarial. NCC Group reportó 2.073 ataques de ransomware contra organizaciones industriales en los 12 meses hasta marzo de 2026. Su inteligencia de amenazas describió a los objetivos industriales como representando el 29,6% de la actividad de ransomware cada mes. Los Incidentes de Malware y los Incidentes de Intrusión en la Red a menudo proporcionan reconocimiento y movimiento lateral antes de que se introduzcan cargas útiles de ransomware o borrador. Un equipo de respuesta debe, por lo tanto, buscar la ruta de acceso inicial así como el evento de ransomware en sí. Esto hace que el conocimiento de los activos industriales sea importante a lo largo de toda la investigación. También refuerza el papel de los planes de recuperación que preservan tanto la evidencia como la seguridad de la planta.
Se proyecta que los Incidentes Cibernéticos en la Cadena de Suministro crezcan a un CAGR del 21,62% de 2027 a 2032. La lista del informe de 2025 comprende 124 proveedores de equipos ICS y 148 empresas de ingeniería ICS, lo que subraya por qué los operadores intermedios no pueden evaluar el riesgo únicamente dentro de sus propias redes. Las credenciales de acceso remoto, las compilaciones de software, el firmware y las actualizaciones automatizadas pueden conectar un incidente de un proveedor con muchos sitios industriales. Los investigadores deben rastrear la relación entre los componentes de terceros y el entorno operativo afectado. Este trabajo puede requerir evidencia de proveedores, equipos de ingeniería y personal de operaciones interno. El mercado de servicios de respuesta a incidentes OT tiene un papel claro en los incidentes donde una respuesta debe tener en cuenta tanto a la víctima directa como al ecosistema de proveedores más amplio. Los proveedores de IT generalistas pueden ser capaces de manejar algunas tareas a nivel de sistema, pero el trabajo de la cadena de suministro industrial también requiere conciencia del comportamiento de los dispositivos y secuencias de recuperación seguras. La demanda, por lo tanto, se está moviendo hacia servicios que puedan identificar el origen, el alcance y el impacto operacional de una relación de proveedor comprometida.
Por Tamaño de Organización: Las Grandes Empresas Lideran, las PYMES Aumentan la Adopción
Las Grandes Empresas representaron el 70,39% del mercado de servicios de respuesta a incidentes OT en 2026. Estos operadores a menudo gestionan los entornos industriales más complejos y enfrentan la mayor exposición financiera directa cuando se interrumpe un sitio de producción. También enfrentan obligaciones regulatorias y requisitos de seguros más formales. Sus procesos de adquisición comúnmente incluyen contratos de retención, ejercicios anuales de simulación y procedimientos de escalada documentados. Esto le da a las grandes organizaciones un camino estructurado para involucrar a un proveedor de respuesta antes de que ocurra un incidente. También permite al proveedor conocer los activos, el personal y las prioridades operativas del sitio con anticipación. Los contratos de grandes empresas pueden cubrir varias instalaciones y diferentes entornos tecnológicos. El mercado de servicios de respuesta a incidentes OT tiene una base duradera de demanda de proveedores capaces de apoyar trabajos de respuesta complejos en equipos corporativos y de planta.
Se proyecta que las PYMES crezcan a un CAGR del 21,98% de 2027 a 2032. Los proveedores industriales de nivel medio son cada vez más atractivos para los atacantes porque sus credenciales de acceso remoto pueden proporcionar una ruta hacia redes OT más grandes. Estas organizaciones históricamente dependían de soporte ad hoc o proveedores enfocados en sistemas de IT. Los contratos de retención por suscripción reducen la barrera para usar servicios especializados sin requerir un equipo interno de seguridad OT. Los proveedores de servicios de seguridad gestionados también agrupan inteligencia de amenazas, herramientas de monitoreo y horas de respuesta en un solo paquete. Esto puede hacer que una capacidad de respuesta definida sea más accesible para empresas con recursos internos limitados. El mercado de servicios de respuesta a incidentes OT puede crecer a través de estas ofertas empaquetadas, ya que las PYMES a menudo necesitan cobertura práctica en lugar de un programa grande y personalizado. Sin embargo, la propiedad del presupuesto puede estar fragmentada entre los equipos de operaciones, seguridad y ciberseguridad. Los proveedores deben, por lo tanto, demostrar cómo la preparación puede limitar la interrupción operacional y simplificar la toma de decisiones cuando ocurre un evento.

Por Industria del Usuario Final: La Manufactura Lidera, Agua y Aguas Residuales se Acelera
La Manufactura Industrial representó el 29,41% de los ingresos totales del mercado en 2026. Las instalaciones de manufactura enfrentan una alta exposición al ransomware, costosas interrupciones de producción y conexiones más amplias entre redes empresariales y operacionales. Las inversiones en la Industria 4.0 han expandido esa conectividad en muchos sitios. Energía y Servicios Públicos, Petróleo y Gas, y Productos Químicos y Petroquímicos también requieren esfuerzos de respuesta complejos porque los sistemas de seguridad pueden estar integrados en redes corporativas. En estos sectores, las consecuencias de un evento pueden extenderse más allá de la pérdida de datos. El valor del contrato puede aumentar cuando los respondedores deben evaluar el riesgo del proceso, coordinar con los equipos de ingeniería y validar un retorno seguro al servicio.
Se proyecta que Agua y Aguas Residuales crezca a un CAGR del 20,65% de 2027 a 2032. El Buró Federal de Investigaciones (FBI) y la Agencia de Protección Ambiental (EPA) informaron en julio de 2026 que los ataques habían degradado las operaciones de servicios de agua en al menos 7 estados de EE. UU.[2] La CISA informó por separado que más de 100 sistemas OT expuestos a internet en el sector del agua fueron atacados en julio de 2026. Los ataques involucraron principalmente PLCs conectados directamente a módems celulares sin controles de seguridad intermediarios. Vedere Labs de Forescout declaró que miles de PLCs de Rockwell Automation con acceso a internet estaban expuestos a nivel mundial. La industria de servicios de respuesta a incidentes OT tiene una necesidad creciente de apoyar a los operadores de agua que pueden tener recursos de seguridad limitados pero que brindan servicios públicos esenciales. La planificación de respuesta en este sector vertical debe abordar la continuidad del proceso físico, la configuración de dispositivos y la coordinación con las autoridades públicas. Estos requisitos hacen que la preparación especializada sea particularmente importante.
Análisis Geográfico
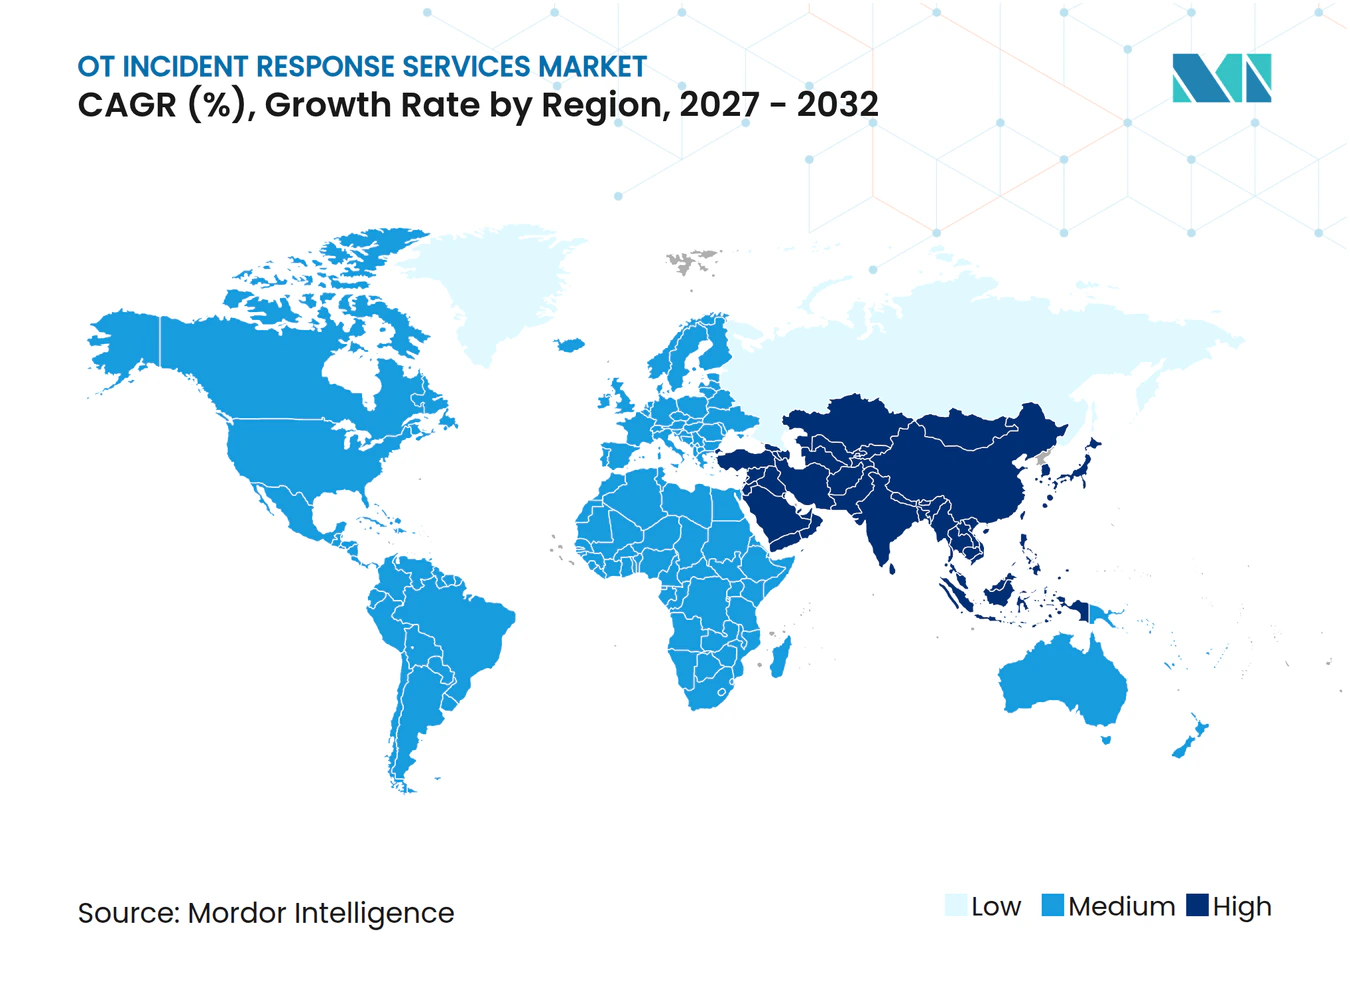
América del Norte representó el 36,88% de los ingresos totales del mercado en 2026. La AA26-097A de la CISA y la alerta conjunta del FBI y la EPA sobre ataques de PLCs en el sector del agua muestran una fuerte atención regulatoria y de aplicación a la preparación de la tecnología operacional. La Evaluación Nacional de Amenazas Cibernéticas 2025-2026 de Canadá identificó el ransomware como la principal amenaza de ciberdelincuencia para la infraestructura crítica. La concentración de infraestructura expuesta y proveedores especializados en la región respalda la demanda de contratos de retención entre los operadores de energía, servicios públicos, manufactura y agua de EE. UU. y Canadá.
Europa es la segunda geografía más grande en la investigación suministrada, con Alemania, el Reino Unido y Francia respaldando la demanda a través de los esfuerzos de transposición de NIS2. El ataque ELECTRUM de diciembre de 2025 a las instalaciones polacas de calefacción y energía combinadas reforzó la necesidad de preparación de respuesta específica para OT en la región. Se proyecta que Asia-Pacífico crezca a un CAGR del 20,91% de 2027 a 2032, respaldado por la digitalización industrial y requisitos de seguridad más amplios en China, Japón, Corea del Sur e India. Las campañas de AZURITE en Asia-Pacífico durante 2025 muestran que la región también enfrenta actividad vinculada a estados.[3] La inversión en infraestructura de India y el esquema de Incentivos Vinculados a la Producción amplían su huella OT manufacturera, mientras que la base de automatización de Japón y el MLPS 2.0 de China respaldan la demanda de servicios estructurados y conformes.
América del Sur, Oriente Medio y África representan áreas más pequeñas pero importantes para el mercado de servicios de respuesta a incidentes OT. Brasil y Argentina están aumentando la adopción en energía y servicios públicos a medida que avanza la modernización de la infraestructura. Arabia Saudita y los Emiratos Árabes Unidos son mercados activos debido al papel estratégico del sector energético y su alineación con los marcos internacionales de ciberseguridad OT. África se encuentra en una etapa más temprana, con Sudáfrica y Nigeria como centros clave de demanda. Kaspersky ICS CERT informó que África tuvo la mayor participación regional de computadoras ICS atacadas con un 27,3% en el cuarto trimestre de 2025, un nivel que puede aumentar la demanda formal a medida que se desarrollen la aplicación y la inversión.
Panorama Competitivo
Concentración del Mercado
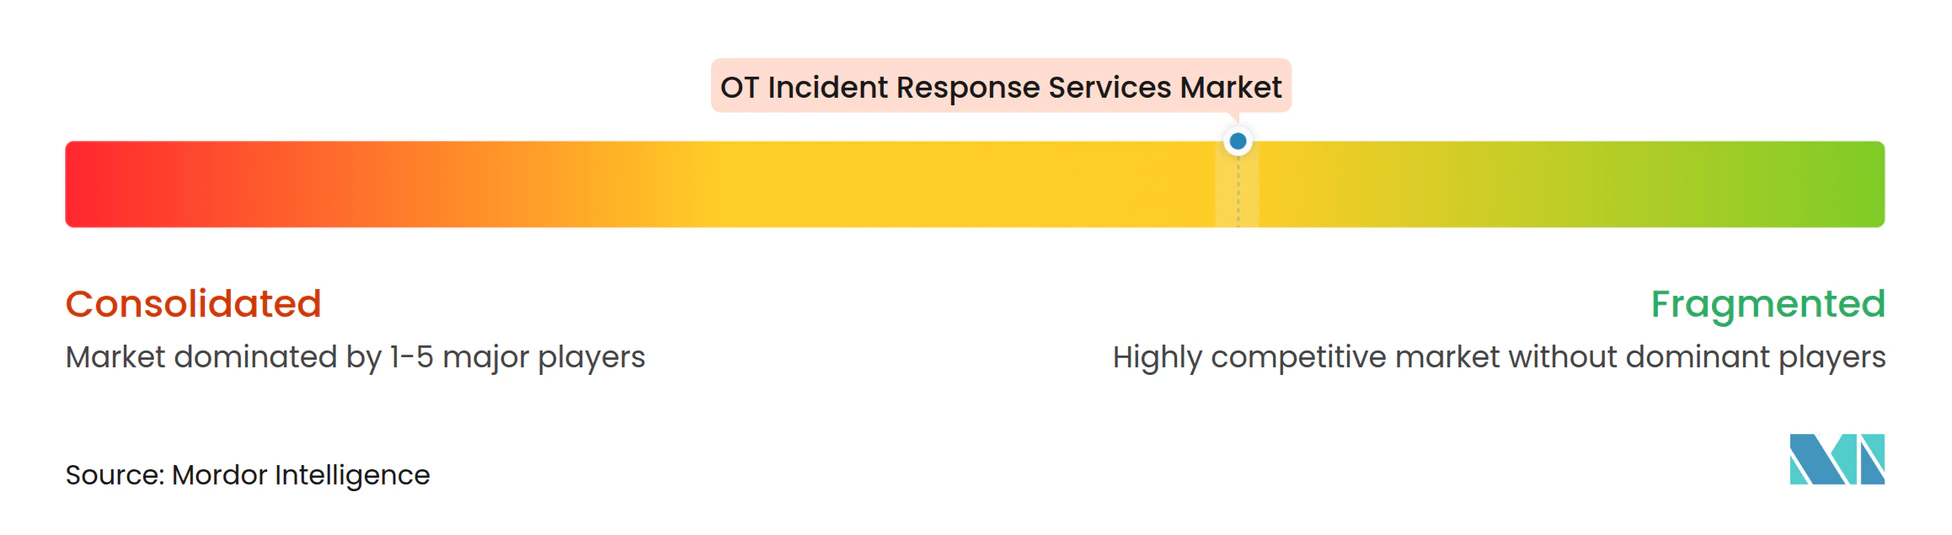
El mercado de servicios de respuesta a incidentes OT está moderadamente fragmentado. Los especialistas nativos en OT compiten a través del conocimiento de protocolos industriales e inteligencia de amenazas propietaria, mientras que los proveedores de seguridad IT se expanden a través de adquisiciones y programas conjuntos. Dragos recibió las puntuaciones más altas en la evaluación Forrester Wave 2026 por investigación y respuesta a incidentes específica de OT y por soporte de convergencia IT-OT, según el anuncio de la empresa. El campo incluye proveedores de monitoreo, visibilidad de activos, análisis forense y respuesta gestionada. Ningún proveedor tiene una posición dominante en contratos de retención para el mercado medio, atribución de cadena de suministro y análisis forense OT con soporte de inteligencia artificial.
Accenture anunció acuerdos en junio de 2026 para adquirir una participación mayoritaria en Dragos y adquirir runZero y NetRise, con un valor empresarial combinado de 4,175 mil millones de USD. Dragos completó entonces las adquisiciones de runZero y NetRise en septiembre de 2026, añadiendo gestión de exposición, inteligencia de riesgo de la cadena de suministro de software y visibilidad de dispositivos a nivel de firmware. Claroty y Frenos anunciaron una asociación en julio de 2026 que combinó la protección de sistemas ciberfísicos con pruebas de penetración OT simuladas.[4] Estos movimientos combinan capacidades de prevención, pruebas y respuesta en torno a los clientes industriales. También muestran la importancia de una cobertura de plataforma amplia y experiencia de respuesta especializada.
El análisis con soporte de inteligencia artificial se está convirtiendo en una característica competitiva, pero depende de un contexto industrial confiable. Dragos lanzó EmberAI en junio de 2026 utilizando su Intelligence Fabric, que según la empresa se nutre de más de 5 petabytes de telemetría OT diaria y más de 10 años de seguimiento de adversarios en 26 grupos de amenazas identificados. Claroty lanzó Claire en mayo de 2026, y Nozomi Networks lanzó Vantage IQ en enero de 2026 para equipos de seguridad OT e IoT. El mercado de servicios de respuesta a incidentes OT favorecerá a los proveedores que apliquen automatización mientras retienen el juicio operacional humano.
Líderes de la Industria de Servicios de Respuesta a Incidentes OT
-
Dragos, Inc.
-
Claroty Ltd.
-
Nozomi Networks Inc.
-
Waterfall Security Solutions Ltd.
-
Forescout Technologies, Inc.
- *Nota aclaratoria: los principales jugadores no se ordenaron de un modo en especial
Desarrollos Recientes de la Industria
- Septiembre de 2026: Dragos completó la adquisición de runZero y NetRise tras el cierre de la inversión mayoritaria de Accenture, extendiendo la Plataforma Dragos para incluir gestión de exposición, inteligencia de riesgo de la cadena de suministro de software y visibilidad de dispositivos a nivel de firmware.
- Agosto de 2026: Vedere Labs de Forescout identificó 4.407 PLCs de Rockwell Automation y Allen-Bradley con acceso a internet expuestos a nivel mundial, con el 65% en los Estados Unidos. De 22 PLCs en ciudades donde los servicios de agua confirmaron ataques, 19 eran vulnerables a CVE-2017-16740.
- Julio de 2026: El FBI y la EPA emitieron un comunicado de servicio público conjunto, I-073026-PSA, confirmando que los servicios de agua y aguas residuales en al menos 7 estados de EE. UU. habían reportado ciberataques dirigidos a PLCs MicroLogix de Rockwell Automation con acceso a internet desde el 27 de julio. Los ataques se expandieron posteriormente a al menos 12 estados, con pérdida de presión e inundaciones confirmadas en múltiples sitios.
- Julio de 2026: Claroty y Frenos anunciaron una asociación para integrar la plataforma de protección de sistemas ciberfísicos de Claroty con las pruebas de penetración OT simuladas nativas de inteligencia artificial de Frenos, permitiendo la validación continua de la postura defensiva contra comportamientos adversariales del mundo real dentro de entornos de tecnología operacional.
Alcance del Informe Global del Mercado de Servicios de Respuesta a Incidentes OT
El Mercado de Servicios de Respuesta a Incidentes OT comprende los ingresos generados por servicios de ciberseguridad especializados que ayudan a las organizaciones industriales a prepararse, responder, investigar, contener, remediar y recuperarse de incidentes de ciberseguridad que afectan a los entornos de tecnología operacional (OT). Estos servicios están diseñados para proteger los sistemas de control industrial, las redes SCADA, la infraestructura crítica y los activos operacionales conectados de las amenazas cibernéticas. El mercado incluye respuesta de emergencia basada en contratos de retención, compromisos de respuesta a incidentes, investigaciones forenses, servicios de remediación y recuperación, y actividades de preparación ante incidentes. Apoya la continuidad del negocio, la resiliencia operacional y el cumplimiento normativo en entornos industriales. El mercado sirve a sectores como manufactura, energía, servicios públicos, petróleo y gas, transporte e infraestructura de agua.
El Informe del Mercado de Servicios de Respuesta a Incidentes OT está segmentado por Tipo de Servicio (Retención y Respuesta de Emergencia, Respuesta a Incidentes, Análisis Forense e Investigación, Remediación y Recuperación, y Otros Tipos de Servicio), Tipo de Incidente (Incidentes de Ransomware, Incidentes de Malware, Incidentes Cibernéticos en la Cadena de Suministro, Incidentes de Intrusión en la Red, y Otros Tipos de Incidente), Tamaño de Organización (Grandes Empresas, y Pequeñas y Medianas Empresas), Industria del Usuario Final (Manufactura Industrial, Energía y Servicios Públicos, Petróleo y Gas, Productos Químicos y Petroquímicos, Minería y Metales, Transporte y Logística, Agua y Aguas Residuales, y Otras Industrias del Usuario Final), y Geografía (América del Norte, América del Sur, Europa, Asia-Pacífico, Oriente Medio y África). Los Pronósticos del Mercado se Proporcionan en Términos de Valor (USD).
| Retención y Respuesta de Emergencia |
| Respuesta a Incidentes |
| Análisis Forense e Investigación |
| Remediación y Recuperación |
| Otros Tipos de Servicio |
| Incidentes de Ransomware |
| Incidentes de Malware |
| Incidentes Cibernéticos en la Cadena de Suministro |
| Incidentes de Intrusión en la Red |
| Otros Tipos de Incidente |
| Grandes Empresas |
| Pequeñas y Medianas Empresas |
| Manufactura Industrial |
| Energía y Servicios Públicos |
| Petróleo y Gas |
| Productos Químicos y Petroquímicos |
| Minería y Metales |
| Transporte y Logística |
| Agua y Aguas Residuales |
| Otras Industrias del Usuario Final |
| América del Norte | Estados Unidos |
| Canadá | |
| México | |
| América del Sur | Brasil |
| Argentina | |
| Resto de América del Sur | |
| Europa | Alemania |
| Reino Unido | |
| Francia | |
| Italia | |
| Rusia | |
| Resto de Europa | |
| Asia-Pacífico | China |
| Japón | |
| India | |
| Corea del Sur | |
| Resto de Asia-Pacífico | |
| Oriente Medio | Arabia Saudita |
| Emiratos Árabes Unidos | |
| Resto de Oriente Medio | |
| África | Sudáfrica |
| Nigeria | |
| Resto de África |
| Por Tipo de Servicio | Retención y Respuesta de Emergencia | |
| Respuesta a Incidentes | ||
| Análisis Forense e Investigación | ||
| Remediación y Recuperación | ||
| Otros Tipos de Servicio | ||
| Por Tipo de Incidente | Incidentes de Ransomware | |
| Incidentes de Malware | ||
| Incidentes Cibernéticos en la Cadena de Suministro | ||
| Incidentes de Intrusión en la Red | ||
| Otros Tipos de Incidente | ||
| Por Tamaño de Organización | Grandes Empresas | |
| Pequeñas y Medianas Empresas | ||
| Por Industria del Usuario Final | Manufactura Industrial | |
| Energía y Servicios Públicos | ||
| Petróleo y Gas | ||
| Productos Químicos y Petroquímicos | ||
| Minería y Metales | ||
| Transporte y Logística | ||
| Agua y Aguas Residuales | ||
| Otras Industrias del Usuario Final | ||
| Por Geografía | América del Norte | Estados Unidos |
| Canadá | ||
| México | ||
| América del Sur | Brasil | |
| Argentina | ||
| Resto de América del Sur | ||
| Europa | Alemania | |
| Reino Unido | ||
| Francia | ||
| Italia | ||
| Rusia | ||
| Resto de Europa | ||
| Asia-Pacífico | China | |
| Japón | ||
| India | ||
| Corea del Sur | ||
| Resto de Asia-Pacífico | ||
| Oriente Medio | Arabia Saudita | |
| Emiratos Árabes Unidos | ||
| Resto de Oriente Medio | ||
| África | Sudáfrica | |
| Nigeria | ||
| Resto de África | ||
Preguntas Clave Respondidas en el Informe
¿Cuál es el tamaño del mercado de servicios de respuesta a incidentes OT?
Se proyecta que el mercado de servicios de respuesta a incidentes OT crezca de 1,75 mil millones de USD en 2027 a 4,32 mil millones de USD para 2032, a un CAGR del 19,86%.
¿Por qué los operadores industriales utilizan servicios de respuesta a incidentes OT?
Los atacantes están apuntando a sistemas industriales conectados, mientras que los operadores necesitan soporte especializado para investigar, contener y recuperarse sin crear interrupciones de producción inseguras.
¿Qué tipo de servicio lidera la demanda de servicios de respuesta a incidentes OT?
La Respuesta a Incidentes lideró con una participación del 49,21% en 2026, mientras que se proyecta que la Retención y Respuesta de Emergencia crezca a un CAGR del 21,23% hasta 2032.
¿Qué tipo de incidente crea la mayor necesidad de estos servicios?
Los Incidentes de Ransomware representaron el 45,68% de la participación en 2026, mientras que se proyecta que los Incidentes Cibernéticos en la Cadena de Suministro crezcan a un CAGR del 21,62% hasta 2032.
¿Qué sector del usuario final está creciendo más rápido para los servicios de respuesta OT?
Se proyecta que Agua y Aguas Residuales crezca a un CAGR del 20,65% hasta 2032, tras los ataques que interrumpieron las operaciones de servicios de agua en múltiples estados de EE. UU. en 2026.
¿Qué región se espera que crezca más rápido para los servicios de respuesta OT?
Se proyecta que Asia-Pacífico crezca a un CAGR del 20,91% hasta 2032, respaldado por la digitalización industrial y los requisitos de ciberseguridad en expansión.